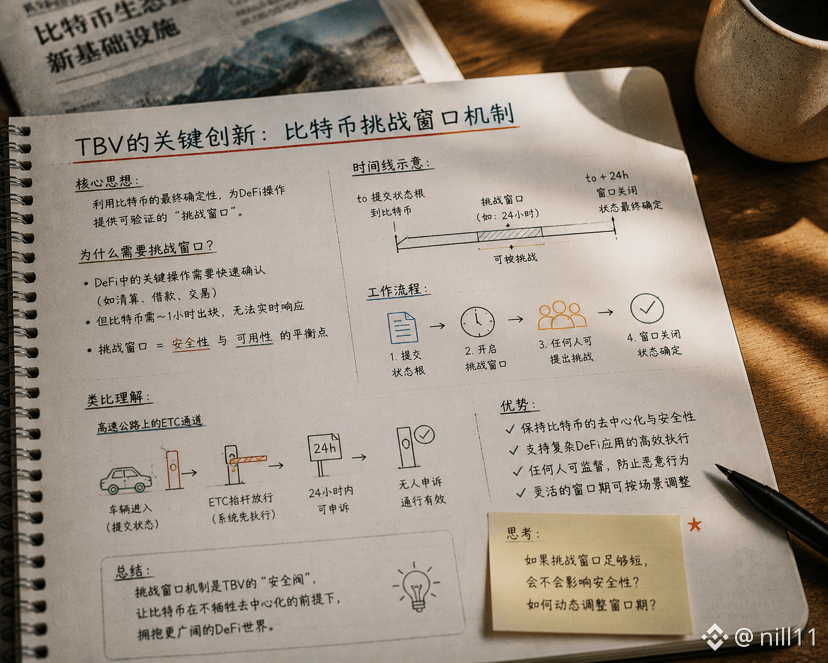
Ao ver, no TBV, funções como Vault Provider, Application Vault Keeper e Universal Challenger, eu também fiquei inicialmente com dúvidas: se o sistema ainda precisa de tantos operadores, por que ainda é chamado de não custodial?
Depois de continuar pesquisando, acho que o ponto-chave não é se há pessoas envolvidas no sistema, e sim quais poderes essas pessoas realmente têm.
O Vault Provider é responsável por promover o depósito e o resgate, gerar provas e transmitir transações do Bitcoin; o Application Vault Keeper participa das configurações do lado da aplicação e, na integração com o Aave, pode até atuar em liquidações e acertos; o Universal Challenger monitora continuamente as provas de saque e impede saques inválidos.
Essas funções conseguem influenciar se o processo ocorre a tempo, mas não conseguem criar, de forma temporária, um novo caminho de saída de Bitcoin. Para onde o BTC pode ir já é definido, quando o Vault é criado, nos scripts e na estrutura de pré-assinaturas. Mesmo que o Provider pare de prestar serviço, ele não consegue transferir o BTC do usuário para o próprio endereço; o usuário ainda pode contar com os materiais salvos para acionar o saque por conta própria.
Isso me fez reentender “descentralização sem confiança”: não significa que o sistema não precise totalmente de operadores, e sim que os operadores deixam de ser controladores de ativos e passam a ser prestadores de serviços de execução.
Um bom protocolo não deve presumir que todos os provedores de serviço ficarão sempre online e honestos; ele deve assumir, por padrão, que uma parte deles pode ficar offline, errar ou até agir de má-fé — e então limitar o pior resultado que eles poderiam causar.
Por isso, quando analiso a estrutura dos participantes do TBV, não me concentro tanto na quantidade de papéis, mas no que cada papel pode e não pode fazer, e em se o usuário consegue substituí-lo quando falhar. Poder tem limites — e isso é mais importante do que apenas reduzir o número de nós. #baby $BABY @BabylonLabs_io