
Hoje vou falar de uma coisa super poderosa.
Projeto Babylon @BabylonLabs_io : ele pode emprestar a capacidade de segurança do Bitcoin para outras blockchains. Como é que ele empresta? Principalmente com duas jogadas.
Primeira jogada: chamar de assinatura especial.
Aqueles nós que ajudam a confirmar o bloco, na hora de assinar, precisam usar um jeito especial. Se o mesmo nó, na mesma altura, assinou duas coisas diferentes, então os outros conseguem calcular diretamente a chave privada a partir dessas duas assinaturas. Quando a chave privada vaza, o dinheiro dele será punido. #baby Dessa forma, quem fizer o mal tem que pagar a conta.
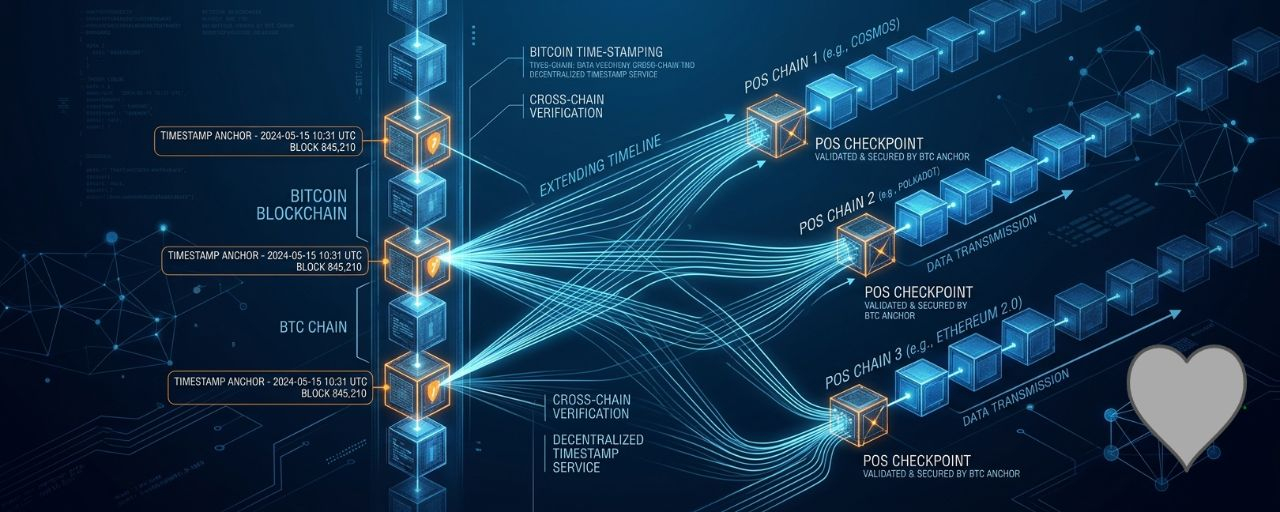
A segunda estratégia se chama marca de tempo do Bitcoin.
$BABY vai registrar na contabilidade do Bitcoin, de um jeito bem simples e verificável, coisas importantes de outras cadeias, além de checkpoints. Como a contabilidade do Bitcoin não pode ser alterada, esses registros são como pregos de tempo cravados na parede. Assim, quem quiser modificar secretamente a história antiga não consegue — porque o Bitcoin já deixou evidências.
Em poucas palavras:
Assinaturas especiais fazem com que quem faz o mal seja obrigado a pagar;
As marcas de tempo impedem que o que aconteceu no passado seja alterado secretamente.
Estas duas estratégias, juntas, transferem a capacidade de segurança do Bitcoin para outras cadeias.
Resumo:
O EOTS resolve "quem faz o mal precisa pagar"; o timestamp resolve "a história não pode ser reescrita". Ambos, em conjunto, formam a base técnica de Babylon para fazer a segurança do Bitcoin "transbordar" para outras cadeias.