Eu li “slashing” em todo post da Babylon que eu vi, e sempre imaginei a mesma coisa: um validador se comporta mal, e alguma regra tira o dinheiro deles.
Essa imagem se manteve até eu tentar explicar quem realmente aplica isso.
Há uma votação? Um período de disputa? Alguém analisando evidências?
Eu fui procurar esse processo, esperando uma comissão.
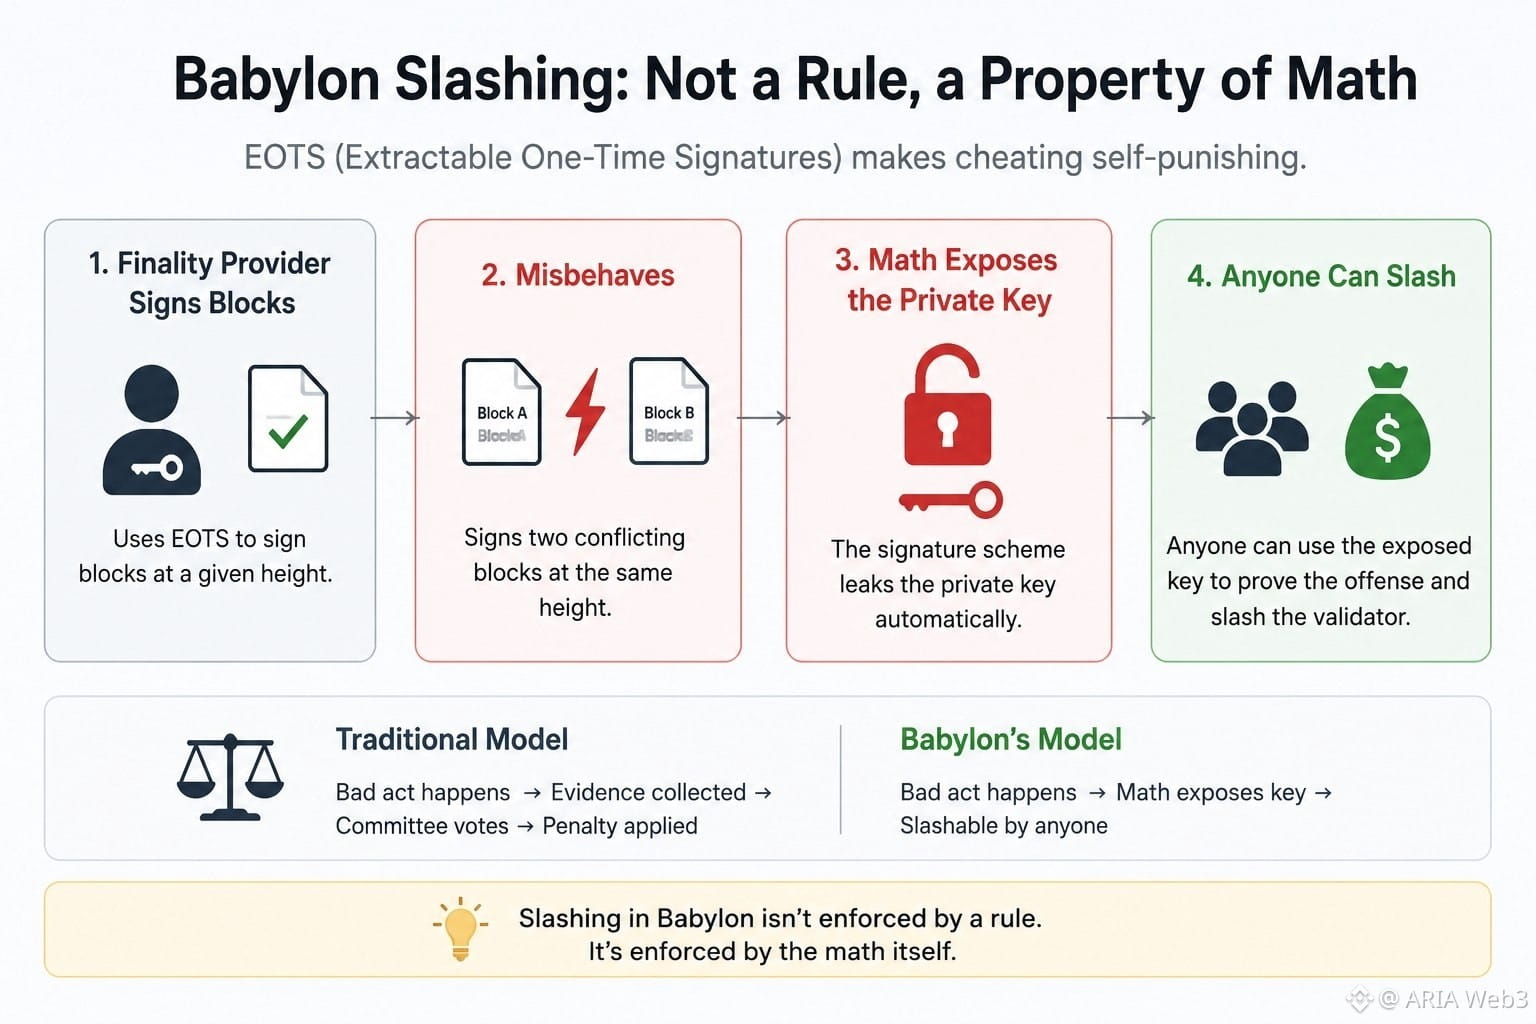
Em vez disso, encontrei algo chamado EOTS — Extractable One-Time Signatures — o modo como os provedores de finalidade da Babylon assinam blocos.
Eu achei que era só um esquema de assinatura mais sofisticado. Então eu li o que “extractable” significa.
Se um provedor de finalidade assina dois blocos conflitantes na mesma altura, a matemática da assinatura em si vaza a chave privada deles. Não como uma penalidade aplicada depois. Como resultado direto do próprio ato.
Eu fiquei com isso por um segundo. Não existe um juiz decidindo culpa. A trapaça e a exposição são o mesmo evento. Isso é diferente da forma como eu normalmente penso sobre aplicação — um ato ruim acontece, e então um processo separado decide a consequência. Aqui, fazer a coisa errada é entregar a chave para se punir.
Quando entendi isso, “slashing” deixou de parecer uma regra que a Babylon impõe e começou a parecer algo que a própria matemática torna verdadeiro por conta própria.
Ainda não sei como isso se sustenta fora da teoria limpa — bugs de implementação, casos-limite para os quais ninguém planejou. A criptografia estar correta no papel não é a mesma coisa que se comportar corretamente sob estresse real de rede.
Mas eu gosto de ficar com a ideia de que, aqui, a punição não é uma decisão. É um fato que se revela.
#baby $BABY @BabylonLabs_io