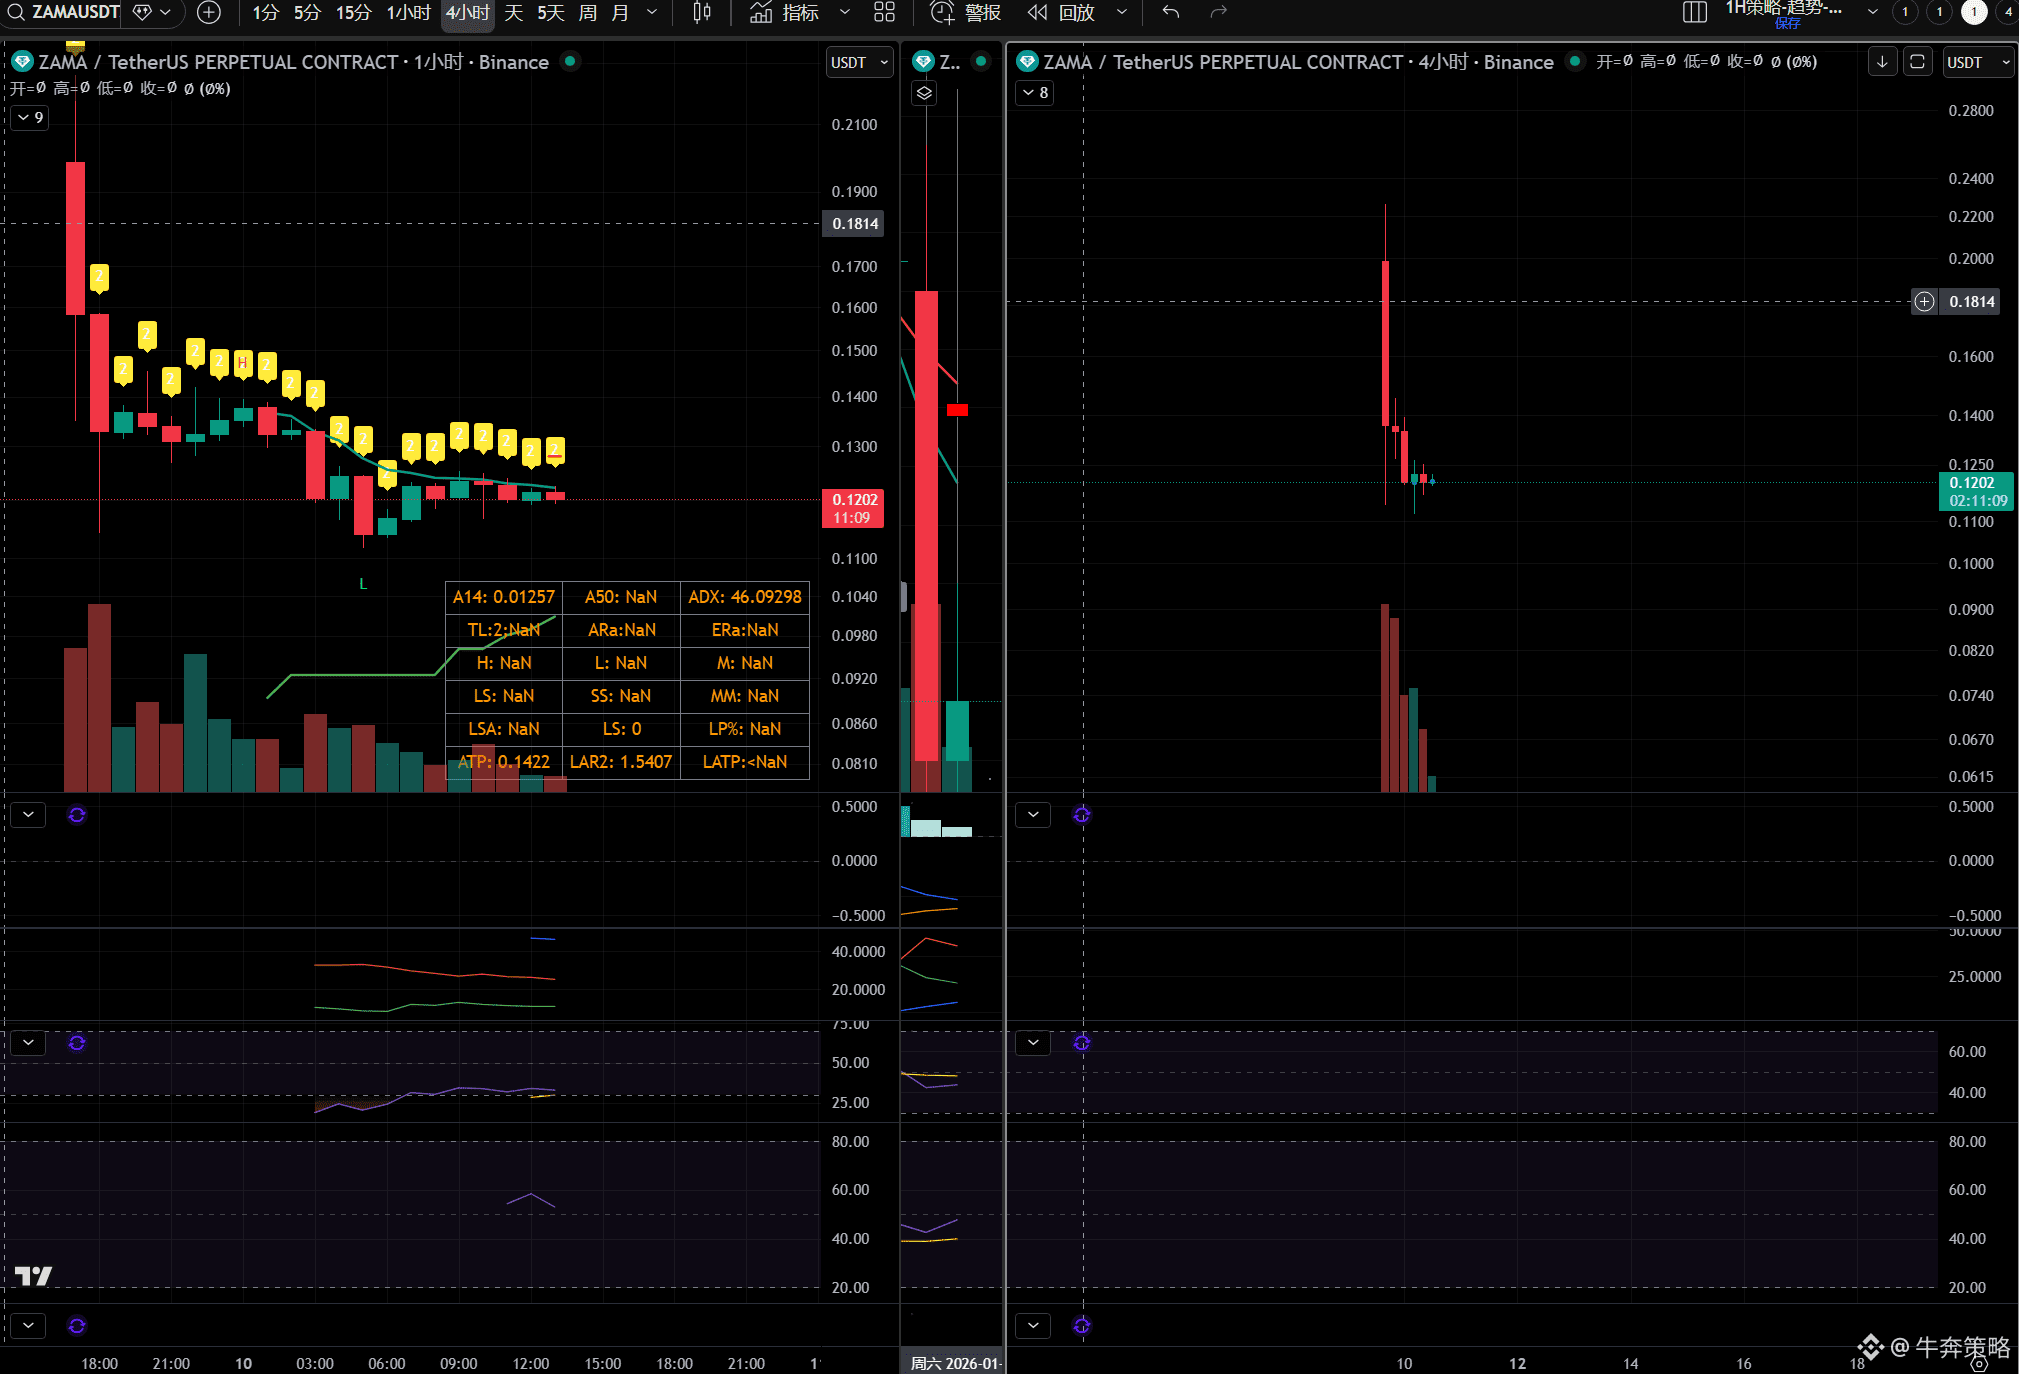
Estudo sobre $ZAMA : ou sobreviver como infraestrutura de computação de privacidade com dificuldade, ou morrer lentamente
1. A relação essencial entre ZAMA e FHE
(1) O núcleo da ZAMA não é blockchain, mas sim FHE. O FHE é uma abordagem de criptografia de dados, aberta, de código aberto e com evolução contínua na comunidade acadêmica. A ZAMA fornece uma implementação engenharia e mais utilizável do FHE, com base na qual tenta construir uma cadeia de ferramentas de desenvolvimento e um ambiente de execução.
(2) Fundamentalmente: ZAMA = uma implementação engenharia e tentativa de comercialização do FHE, e não o FHE em si.
(3) Isso significa: barreiras tecnológicas existem, mas não têm in substituibilidade natural.
2. Se a ZAMA for posicionada como "L1/L2 de privacidade"
2. Se a ZAMA se definir como uma cadeia de privacidade:
(1) Atraia desenvolvedores para implantar DApps/DeFi, suportando diretamente o ecossistema de aplicações na cadeia, capturando valor por meio de TVL, taxas e economia de tokens.
(2) Então a conclusão é muito clara: no atual mercado extremamente concorrido de L1/L2, quase pode-se declarar falência imediata.
(3) A privacidade como "único atrativo" não é suficiente para sustentar um flywheel de uma blockchain pública.
3. Se a ZAMA quiser se tornar uma "Chainlink para computação de privacidade"
(1) Esta é a única rota viável para a ZAMA: não construir uma blockchain principal, mas sim uma infraestrutura de computação de privacidade para a camada de execução.
(2) Com uma posição semelhante a: "computação de privacidade como serviço (Privacy-as-a-Service)" ou "co-processador de execução de privacidade"
(3) Mas surge imediatamente uma pergunta-chave: por que L1/L2 precisam confiar a execução de privacidade na ZAMA? Eles não podem fazê-lo por si mesmos?
(4) Isso não é um problema técnico, mas sim um problema de soberania.
4. O risco real da ZAMA: ser "sempre opcional, mas nunca obrigatório"
(1) Antes que a ZAMA se torne "a camada de privacidade indispensável", ela enfrenta um estado perigoso intermediário: o FHE é importante, mas sua implementação pode ser substituída; a demanda por privacidade existe, mas não precisa ser terceirizada.
(2) As cadeias principais têm muitas opções: desenvolver versões simplificadas de computação de privacidade, usar ZK/TEE/privacidade na camada de aplicação ou adiar a solução.
Conclusão: Se não conseguir expandir para mais aplicações, o que resta para a ZAMA é mais valor narrativo e espaço para especulação.
1. A relação essencial entre ZAMA e FHE
(1) O núcleo da ZAMA não é blockchain, mas sim FHE. O FHE é uma abordagem de criptografia de dados, aberta, de código aberto e com evolução contínua na comunidade acadêmica. A ZAMA fornece uma implementação engenharia e mais utilizável do FHE, com base na qual tenta construir uma cadeia de ferramentas de desenvolvimento e um ambiente de execução.
(2) Fundamentalmente: ZAMA = uma implementação engenharia e tentativa de comercialização do FHE, e não o FHE em si.
(3) Isso significa: barreiras tecnológicas existem, mas não têm in substituibilidade natural.
2. Se a ZAMA for posicionada como "L1/L2 de privacidade"
2. Se a ZAMA se definir como uma cadeia de privacidade:
(1) Atraia desenvolvedores para implantar DApps/DeFi, suportando diretamente o ecossistema de aplicações na cadeia, capturando valor por meio de TVL, taxas e economia de tokens.
(2) Então a conclusão é muito clara: no atual mercado extremamente concorrido de L1/L2, quase pode-se declarar falência imediata.
(3) A privacidade como "único atrativo" não é suficiente para sustentar um flywheel de uma blockchain pública.
3. Se a ZAMA quiser se tornar uma "Chainlink para computação de privacidade"
(1) Esta é a única rota viável para a ZAMA: não construir uma blockchain principal, mas sim uma infraestrutura de computação de privacidade para a camada de execução.
(2) Com uma posição semelhante a: "computação de privacidade como serviço (Privacy-as-a-Service)" ou "co-processador de execução de privacidade"
(3) Mas surge imediatamente uma pergunta-chave: por que L1/L2 precisam confiar a execução de privacidade na ZAMA? Eles não podem fazê-lo por si mesmos?
(4) Isso não é um problema técnico, mas sim um problema de soberania.
4. O risco real da ZAMA: ser "sempre opcional, mas nunca obrigatório"
(1) Antes que a ZAMA se torne "a camada de privacidade indispensável", ela enfrenta um estado perigoso intermediário: o FHE é importante, mas sua implementação pode ser substituída; a demanda por privacidade existe, mas não precisa ser terceirizada.
(2) As cadeias principais têm muitas opções: desenvolver versões simplificadas de computação de privacidade, usar ZK/TEE/privacidade na camada de aplicação ou adiar a solução.
Conclusão: Se não conseguir expandir para mais aplicações, o que resta para a ZAMA é mais valor narrativo e espaço para especulação.