
Por quinze anos, a blockchain tratou uma assinatura válida como a prova final da intenção. O Newton ProtOcol separa autenticação de autorização.
Encontrei o mecanismo exato dentro do Newton que faz com que uma frase-semente roubada não seja mais suficiente por si só.
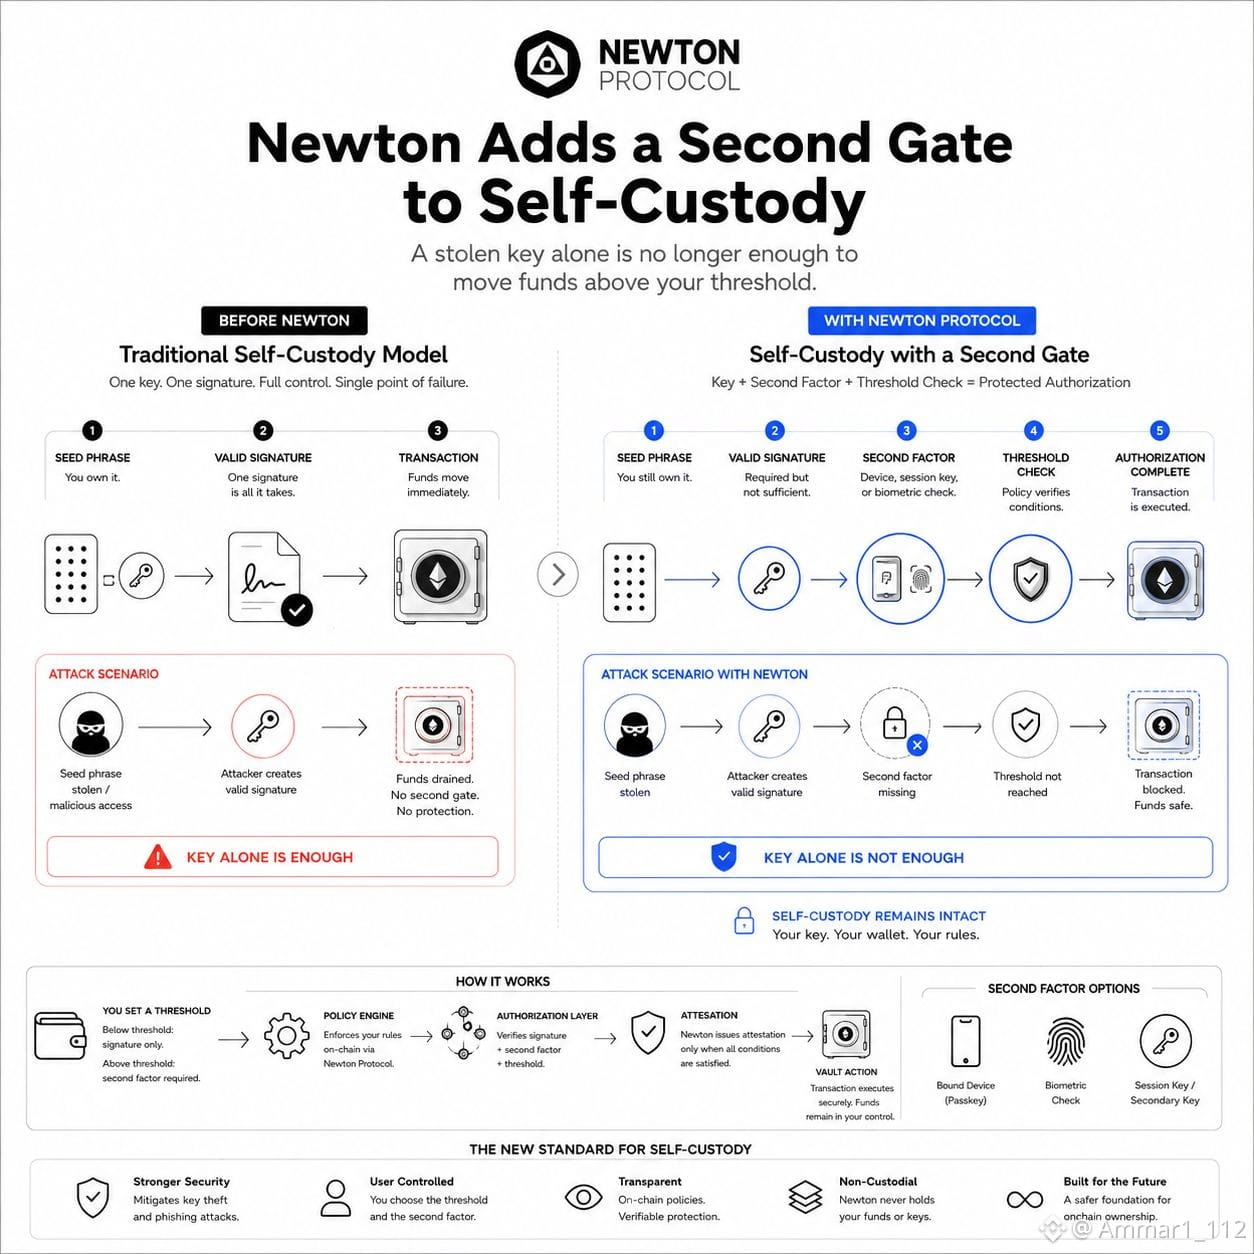
Você definiu um limite. Abaixo dele, sua assinatura sozinha ainda move fundos, como qualquer carteira hoje. Acima dele, o mecanismo de políticas do Newton exige algo a mais antes de a transação poder ser executada.
Não no lugar da sua chave. Além dela.
O fluxo roda a assinatura e, em seguida, o segundo fator — um dispositivo vinculado, uma chave de acesso (passkey), uma verificação biométrica ou uma chave de sessão — dependendo do que você configurou; então, uma verificação de limite confirma se as condições realmente correspondem ao que você definiu. Somente quando os três se alinham é que o Newton emite uma atestação (attestation). Sem atestação, sem execução. A ação do cofre simplesmente não prossegue.
Essa ordem é a parte para a qual eu continuo voltando.
Alguém que faça phishing da sua frase-semente ainda consegue ir embora com uma assinatura válida. A camada de autorização do Newton não se importa com o fato de a assinatura ser válida. Ela verifica se o segundo fator e a condição de limite também estão satisfeitos e, se qualquer um estiver faltando, a atestação nunca é emitida.
A chave sempre foi o cadeado inteiro na custódia própria. Um fator, controle total, um único ponto de falha.
O Newton não tira esse controle de você. Você continua com a chave, a carteira ainda é sua, nada aqui é custodiado. O que muda é que, depois da linha que você traçou, apenas a chave deixa de ser suficiente.
Uma chave roubada, sem um segundo fator, agora atinge uma verificação de limite que ela não consegue passar.
@NewtonProtocol #Newt $NEWT