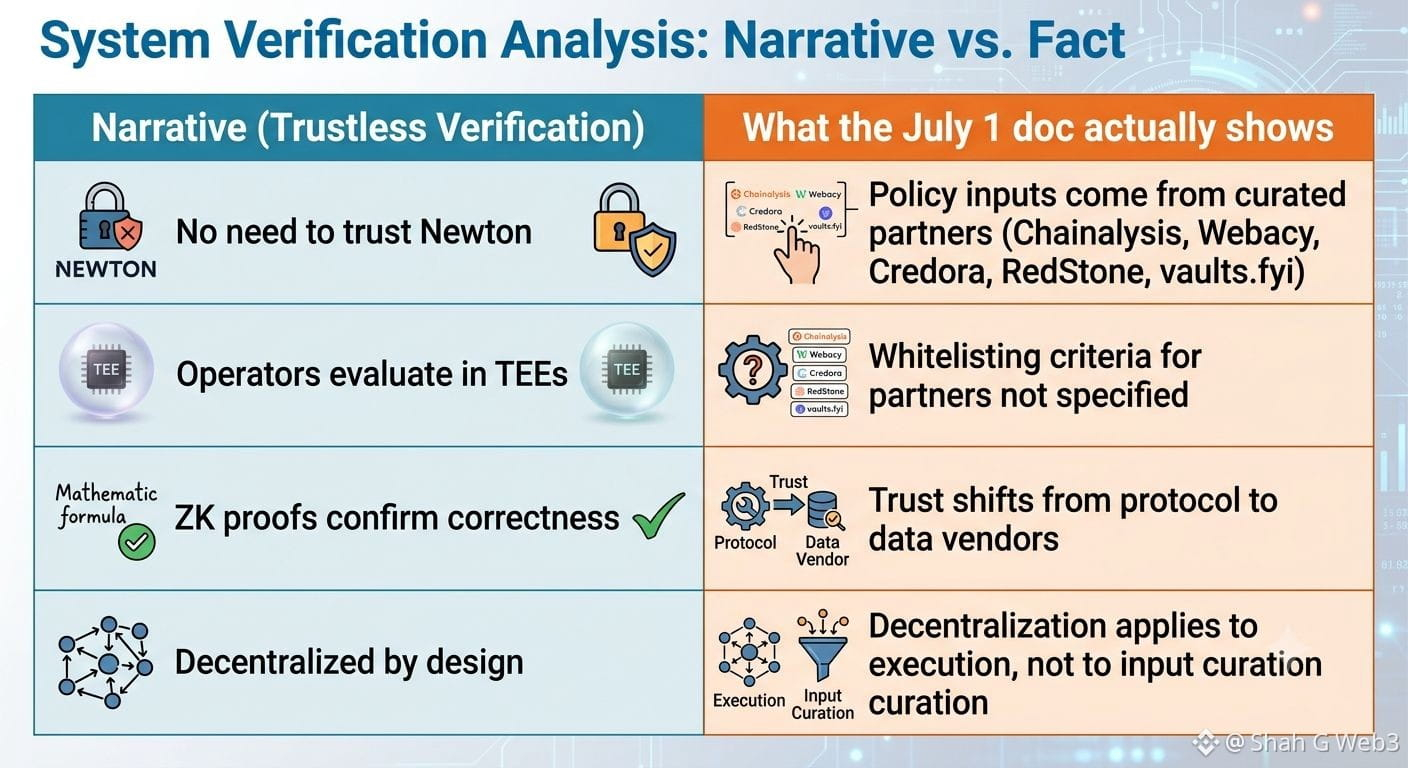
O protocolo Newton acabou de publicar o texto de 1º de julho sobre como a Camada de Autorização realmente funciona — a peça que explica o que acontece antes do settlement, não depois. Fiquei encarando aquela página por uma hora. $NEWT @NewtonProtocol
Foi isso que me pegou — o argumento inteiro é que é “sem confiança” e “verificável criptograficamente”, e tecnicamente é: os operadores rodam em TEEs, e provas ZK atestam a avaliação correta. Mas as entradas reais de política — aquilo que decide passar ou falhar — vêm de uma lista curta de parceiros onboarded. Chainalysis para sanções. Webacy para reputação de carteiras. Credora para classificações de risco. RedStone para feeds de preço. Isso não é pouca coisa, é só… um tipo diferente de confiança. Você não está confiando na Newton, claro. Você está confiando em quem curou essa lista de parceiros.
Tive meu próprio pequeno momento de “espera” lendo isso — eu continuei esperando que o documento abordasse quem decide qual oracle entra na lista branca de uma política, e ele simplesmente não vai por aí. Talvez isso seja uma questão de governança para depois, talvez já esteja respondido em algum lugar que eu não encontrei ainda.
Então, quando dizem “agentes de IA mais seguros”, a segurança vem da criptografia, ou de escolher bons fornecedores de dados? Parece que são duas afirmações bem diferentes usando a mesma palavra.
#Newt