



Certamente! Aqui está uma versão reescrita do artigo com as considerações de SEO solicitadas e fluxo, incluindo uma breve introdução e principais conclusões:
—
Os entusiastas de criptomoedas e especialistas em blockchain estão cada vez mais preocupados com os riscos potenciais que a computação quântica pode representar para a segurança do Bitcoin e de outras criptomoedas. Notavelmente, os estimados 1,1 milhão de BTC de Satoshi Nakamoto permanece intocado na blockchain, mas seus endereços legados podem ser vulneráveis a futuros ataques quânticos. À medida que a tecnologia quântica avança, a comunidade cripto está avaliando como proteger os milhões de moedas que podem ficar expostas, enfatizando a necessidade urgente de criptografia resistente a quântica.
As carteiras iniciais de Bitcoin de Satoshi estão em risco devido a chaves públicas expostas, tornando-se alvos principais para ataques quânticos.
Algoritmos quânticos, particularmente o algoritmo de Shor, poderiam potencialmente quebrar a segurança criptográfica atual do Bitcoin, se computadores quânticos suficientemente poderosos forem desenvolvidos.
Muitos endereços vulneráveis contêm milhões de BTC, incluindo os de Satoshi, que poderiam ser comprometidos se a computação quântica alcançar o Q-Day.
A indústria de cripto está ativamente desenvolvendo padrões de criptografia pós-quântica para proteger contra essa ameaça emergente.
Uma atualização de rede ou hard fork provavelmente será necessária para que o Bitcoin migre para protocolos resistentes a quânticos no futuro.
Por que a carteira de Satoshi é um alvo quântico principal
Os 1,1 milhão de Bitcoins de Satoshi Nakamoto são frequentemente chamados de “o tesouro perdido definitivo” no mundo cripto. Embora dormentes por mais de uma década, essas moedas representam uma preocupação de segurança iminente devido a potenciais vulnerabilidades quânticas.
A carteira de Bitcoin de Satoshi nunca se moveu, mas esse estoque silencioso exemplifica um desafio criptográfico. À medida que os computadores quânticos evoluem de modelos teóricos para protótipos práticos, eles ameaçam minar as salvaguardas criptográficas existentes que protegem o Bitcoin e outras redes de blockchain.
Esta não é uma ameaça especulativa; é uma crise urgente de criptografia, com implicações significativas para a segurança da infraestrutura financeira global e a integridade do ecossistema de criptomoedas.
Por que as carteiras iniciais de Satoshi são alvos quânticos fáceis
As carteiras modernas de Bitcoin normalmente escondem chaves públicas até que uma transação ocorra, mas o endereço de Satoshi publicou a chave pública abertamente na blockchain, tornando-se um alvo fácil para ataques quânticos.
Os endereços de Bitcoin são geralmente criados como endereços pay-to-public-key-hash (P2PKH), que começam com “1”, ou endereços SegWit mais novos começando com “bc1”. Esses tipos de endereços armazenam apenas um hash da chave pública até que os fundos sejam gastos, revelando a chave pública completa apenas no momento da transação. Essa abordagem oferece alguma segurança contra ameaças quânticas.
No entanto, os endereços de Satoshi usavam o formato legado pay-to-public-key (P2PK), que expõe a chave pública permanentemente na blockchain. Enquanto um computador clássico acha quase impossível reverter a chave privada a partir da chave pública, um computador quântico poderia potencialmente fazê-lo explorando essas informações expostas, desbloqueando efetivamente as moedas.
Como o algoritmo de Shor permite que máquinas quânticas quebrem o Bitcoin
A segurança do Bitcoin depende da criptografia de curva elíptica (ECDSA), que é projetada para ser computacionalmente inviável de quebrar com computadores clássicos. No entanto, o algoritmo de Shor, um algoritmo quântico revolucionário, poderia ameaçar essa segurança.
O algoritmo de Shor é capaz de resolver o problema do logaritmo discreto da curva elíptica de forma eficiente em um computador quântico suficientemente poderoso. Isso permitiria a um atacante reverter a relação chave pública-chave privada analisando chaves públicas expostas, derivando rapidamente a chave privada.
Ao colher chaves públicas expostas da blockchain e executá-las em um computador quântico, um atacante poderia acessar instantaneamente as moedas de Satoshi, levantando uma ameaça existencial à segurança do Bitcoin. Especialistas estimam que aproximadamente 2.330 qubits lógicos estáveis seriam necessários para quebrar a criptografia - um desafio formidável, dada a tecnologia quântica atual.
Quão perto estamos de um Q-Day?
A corrida para desenvolver computadores quânticos poderosos está acelerando. Empresas de tecnologia como Rigetti, Google, IBM e outras estão correndo para demonstrar máquinas quânticas capazes de quebrar a criptografia atual, encurtando o cronograma para o “Q-Day”.
Inicialmente antecipado como um horizonte de 10 a 20 anos, o advento de um computador quântico capaz de ameaçar a segurança do Bitcoin pode acontecer mais cedo do que o esperado. Tal máquina precisaria criar qubits lógicos corrigidos por erro, o que requer centenas ou milhares de qubits físicos cada um - um feito de engenharia enorme.
As empresas visam alcançar o marco de 1.000+ qubits até 2027.
A luta contra ameaças quânticas envolve pesquisa contínua em sistemas quânticos tolerantes a falhas e correção de erros.
A primeira nação a alcançar um computador quântico capaz do Q-Day poderia ter acesso a vastos dados financeiros e de inteligência globais.
Abordar proativamente essa ameaça é crítico para a futura segurança da indústria de cripto.
Por que milhões de Bitcoins estão expostos a ataques quânticos
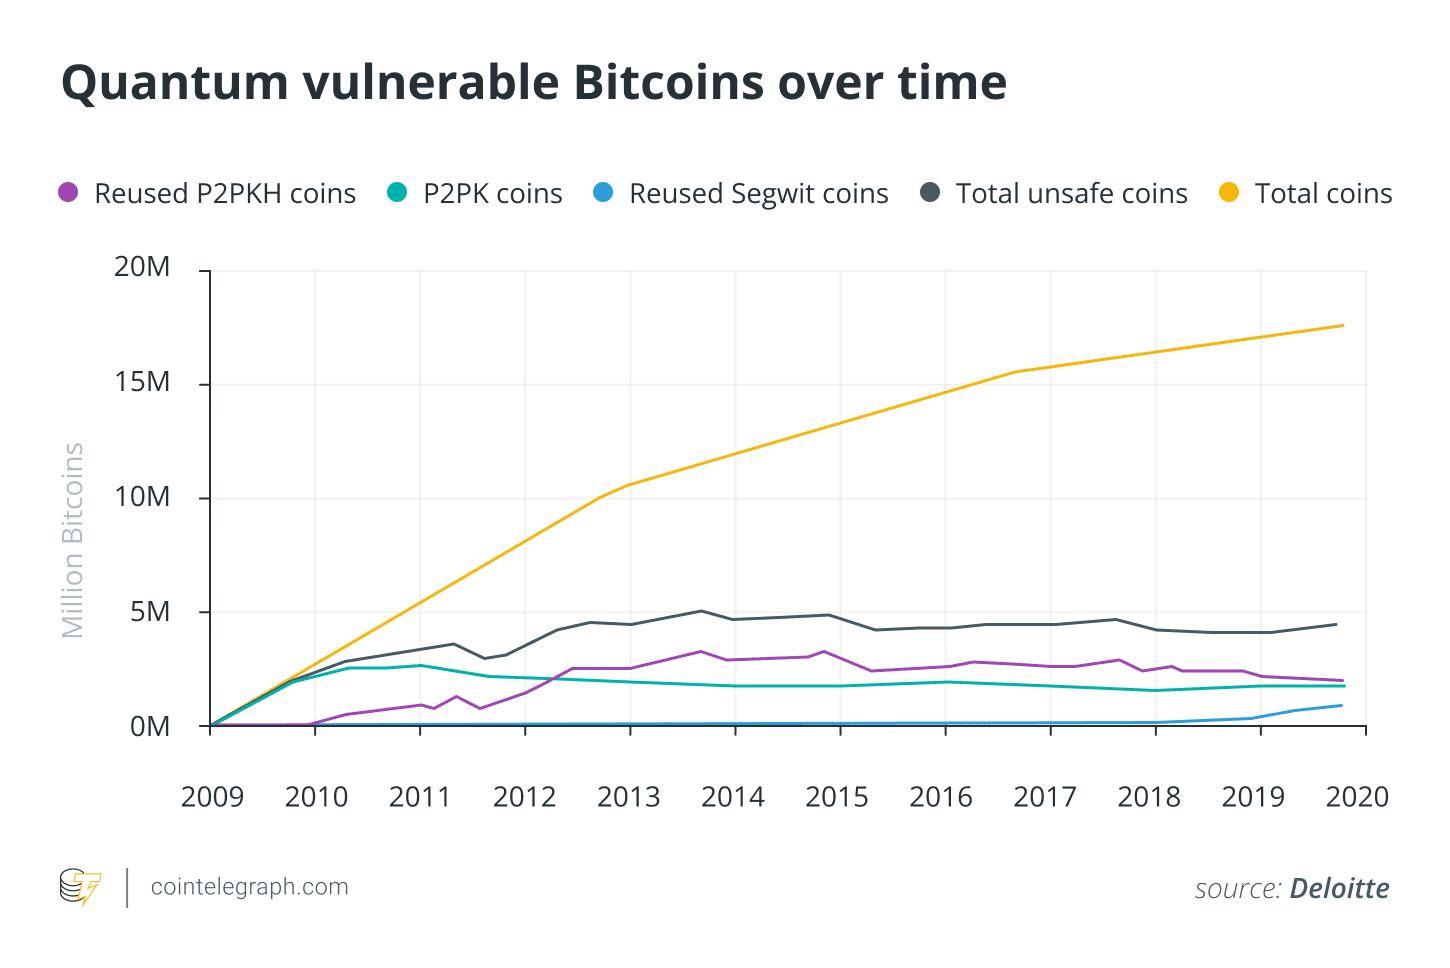
Um relatório de 2025 da Fundação de Direitos Humanos estima que mais de 6,5 milhões de BTC estão vulneráveis a hacking quântico, com quase 1,7 milhão sendo considerados perdidos ou intransitáveis, incluindo as moedas de Satoshi.
O relatório enfatiza que muitos endereços de Bitcoin antigos foram comprometidos através de práticas de reutilização de endereços. Quando os usuários gastam fundos de seus endereços, a chave pública se torna exposta. Se os fundos forem transferidos de volta para os mesmos endereços, sua segurança é permanentemente comprometida, tornando-os alvos para ataques quânticos futuros.
Se um ator malicioso alcançar o Q-Day primeiro, mover as moedas de Satoshi serviria como prova irrefutável de que a criptografia do Bitcoin foi derrotada, provavelmente causando caos no mercado e erodindo a confiança em ativos cripto.
Discussões sobre táticas de “colher agora, decifrar depois” revelam que adversários já estão capturando dados criptografados, visando decifrá-los uma vez que a computação quântica se torne viável no futuro.
Como o Bitcoin poderia mudar para proteção segura contra quânticos
Para se defender contra a ameaça quântica, o Bitcoin provavelmente precisaria de uma grande atualização de rede ou soft fork com base em novos padrões criptográficos.
A comunidade de criptografia está ativamente desenvolvendo algoritmos pós-quânticos, baseados em estruturas de reticulados que se acredita resistirem a ataques quânticos. O Instituto Nacional de Padrões e Tecnologia (NIST) anunciou padrões finais em 2024, incluindo o ML-DSA, parte do conjunto CRYSTALS-Dilithium.
Já, a indústria de tecnologia está adotando algoritmos PQC; até o final de 2025, sistemas como OpenSSH e Cloudflare estão integrando esses padrões em seus protocolos de segurança. Para o Bitcoin, essa transição envolveria uma atualização em toda a rede que introduz novos tipos de endereços resistentes a quânticos, como “P2PQC”, permitindo que os usuários migrem fundos voluntariamente enquanto mantêm a estabilidade da rede.
—
Esta visão geral abrangente destaca os riscos quânticos emergentes para o Bitcoin e a necessidade urgente de o setor de cripto se preparar para um futuro onde computadores quânticos poderiam redefinir a segurança digital.
Este artigo foi originalmente publicado como E se a Computação Quântica Quebrar o Código? O Bitcoin de Satoshi em Risco? no Crypto Breaking News - sua fonte confiável para notícias de cripto, notícias de Bitcoin e atualizações de blockchain.