


Fonte: Centro Nacional de Tratamento de Emergências de Vírus de Computador
Em 29 de dezembro de 2020, o pool LuBian sofreu um grande ataque hacker, resultando no roubo de 127272.06953176 Bitcoins (com um valor de mercado de cerca de 3,5 bilhões de dólares na época, atualmente com valor de 15 bilhões de dólares). O detentor desses Bitcoins era o presidente do grupo Taizi, Chen Zhi, do Camboja. Após o ataque, Chen Zhi e seu grupo Taizi publicaram várias mensagens na blockchain no início de 2021 e em julho de 2022, chamando os hackers na esperança de que eles pudessem devolver os Bitcoins roubados e dispostos a pagar um resgate, mas não receberam resposta. Curiosamente, esses Bitcoins roubados permaneceram em uma carteira Bitcoin controlada pelos atacantes por 4 anos, quase sem movimentação, o que claramente não se alinha ao comportamento típico de hackers que buscam monetizar rapidamente seus ganhos, parecendo mais uma ação precisa orquestrada por uma "organização hacker de nível nacional". Somente em junho de 2024, esses Bitcoins roubados foram novamente transferidos para um novo endereço de carteira Bitcoin, e até hoje não houve movimentação.
Em 14 de outubro de 2025, o Departamento de Justiça dos EUA anunciou a apresentação de acusações criminais contra Chen Zhi, afirmando a apreensão de 127.000 Bitcoins pertencentes a Chen Zhi e seu grupo Taizi. Todas as evidências indicam que esses Bitcoins massivos apreendidos pelo governo dos EUA pertencem aos Bitcoins do pool LuBian que foram roubados em 2020 por atacantes usando técnicas. Em outras palavras, o governo dos EUA pode ter obtido os 127.000 Bitcoins de Chen Zhi por meio de técnicas de hackers já em 2020, tornando-se um típico caso de "hack black eat black" orquestrado por uma organização hacker de nível nacional. Este relatório aborda a situação do incidente sob uma perspectiva técnica, analisando detalhadamente os detalhes técnicos-chave do ataque e a linha do tempo completa do roubo dos Bitcoins, avaliando o mecanismo de segurança dos Bitcoins, na esperança de fornecer valiosas lições de segurança para a indústria de criptomoedas e usuários.
Um, Situação de fundo do incidente
O pool LuBian (LuBian mining pool) foi fundado no início de 2020 e é um pool de mineração de Bitcoin que emergiu rapidamente, com a China e o Irã como suas principais bases de operação. Em dezembro de 2020, o pool LuBian sofreu um ataque hacker em grande escala, resultando no roubo de mais de 90% de sua quantidade de Bitcoin. O total roubado foi de 127272.06953176BTC, que corresponde aproximadamente aos 127271BTC mencionados na acusação do Departamento de Justiça dos EUA.
O modelo de operação do pool LuBian inclui o armazenamento e a distribuição centralizados das recompensas de mineração. O Bitcoin no endereço do pool não é armazenado em uma exchange centralizada regulamentada, mas sim em carteiras não custodiais. Do ponto de vista técnico, carteiras não custodiais (também conhecidas como carteiras frias ou carteiras de hardware) são consideradas o porto seguro definitivo para ativos criptográficos, pois não podem ser congeladas por um decreto, como as contas das exchanges, mas funcionam mais como um cofre bancário pertencente apenas ao titular, onde a chave (chave privada) está apenas nas mãos do titular.
O Bitcoin, como criptomoeda, tem endereços on-chain usados para identificar a posse e o fluxo de ativos Bitcoin; controlar a chave privada do endereço on-chain permite o controle total dos Bitcoins no endereço. Segundo relatórios de instituições de análise on-chain, os Bitcoins massivos controlados pelo governo dos EUA pertencentes a Chen Zhi estão altamente correlacionados ao incidente de ataque ao pool LuBian. Os dados on-chain mostram que, na hora de Pequim em 29 de dezembro de 2020, o endereço principal do Bitcoin do LuBian apresentou uma transferência anômala, com um total de 127272.06953176BTC transferidos, correspondendo aproximadamente aos 127271BTC mencionados na acusação do Departamento de Justiça dos EUA. Esses Bitcoins roubados permaneceram em silêncio até junho de 2024. Durante o período de 22 de junho a 23 de julho de 2024, esses Bitcoins roubados foram novamente transferidos para um novo endereço na cadeia, e até hoje não houve movimentação. A famosa plataforma de rastreamento blockchain dos EUA, ARKHAM, já marcou esses endereços finais como pertencentes ao governo dos EUA. Atualmente, o governo dos EUA ainda não divulgou como obteve a chave privada do endereço Bitcoin maciço de Chen Zhi.
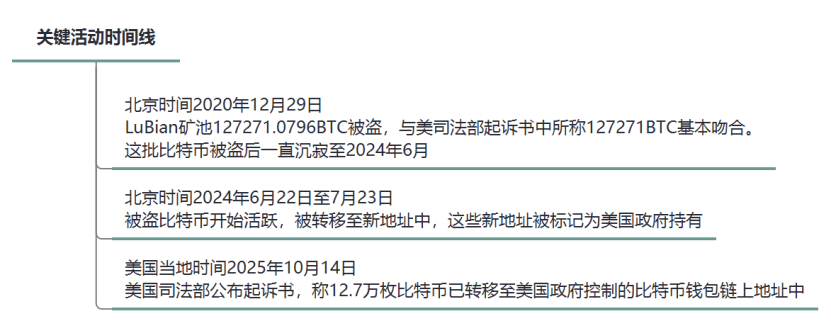
Gráfico 1: Linha do tempo das atividades-chave
Dois, Análise da cadeia de ataque
É bem sabido que, no mundo da blockchain, números aleatórios são a base da segurança criptográfica. O Bitcoin utiliza tecnologia de criptografia assimétrica, onde a chave privada do Bitcoin é uma sequência de 256 bits de números aleatórios binários, com uma teoria de tentativas de quebra de 2256, o que é praticamente impossível. Mas se essa sequência de 256 bits da chave privada não for gerada de forma completamente aleatória, por exemplo, se 224 bits seguirem um padrão que pode ser calculado, e apenas 32 bits forem gerados aleatoriamente, isso reduzirá significativamente a força da chave privada, necessitando apenas de 232 tentativas (cerca de 4,29 bilhões) para quebrá-la por força bruta. Por exemplo, em setembro de 2022, o criador de mercado de criptomoedas britânico Wintermute foi roubado de 160 milhões de dólares devido a uma vulnerabilidade semelhante de números aleatórios.
Em agosto de 2023, uma equipe de pesquisa de segurança no exterior, MilkSad, anunciou pela primeira vez a descoberta de que uma ferramenta de geração de chaves de terceiros apresentava uma vulnerabilidade de gerador de números aleatórios (PRNG) e conseguiu solicitar um número CVE (CVE-2023-39910). No relatório de resultados da pesquisa publicado pela equipe, mencionou-se que o pool de mineração LuBian apresentava vulnerabilidades semelhantes, e nos endereços do pool de mineração LuBian atacados que foram publicados, estavam contidos todos os 25 endereços de Bitcoin mencionados na acusação do Departamento de Justiça dos EUA.
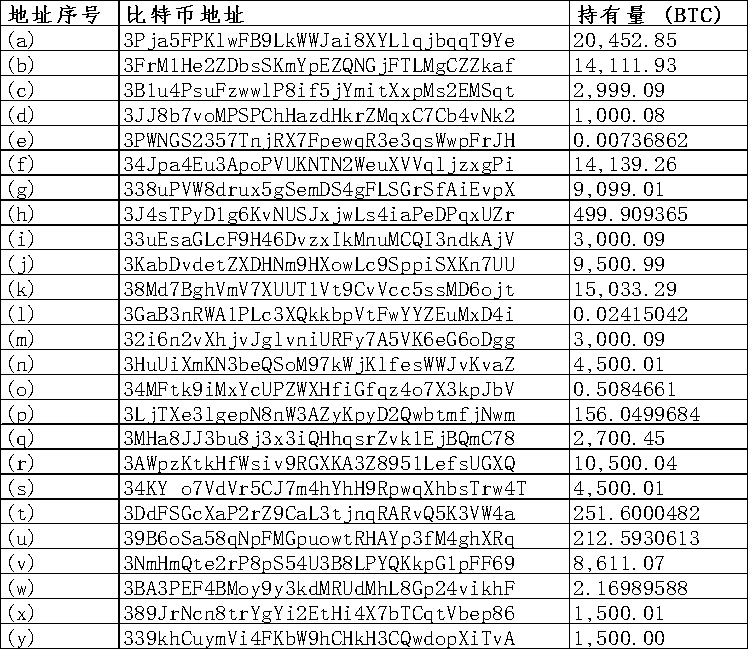
Gráfico 2: Lista de 25 endereços de carteira Bitcoin na acusação do Departamento de Justiça dos EUA
O pool de mineração LuBian, como um sistema de carteira não custodial, depende de um algoritmo de geração de chaves privadas personalizadas para gerenciar os fundos, em que o endereço da carteira Bitcoin depende de uma chave privada gerada. A geração de chaves privadas não utiliza o padrão recomendado de números aleatórios binários de 256 bits, mas sim depende de números aleatórios binários de 32 bits, o que apresenta um defeito fatal: depende apenas de um gerador de números pseudoaleatórios Mersenne Twister (MT19937-32) que utiliza timestamps ou entradas fracas como sementes. Um gerador de números pseudoaleatórios (PRNG) equivale à aleatoriedade de um inteiro de 4 bytes, que pode ser exaustivamente explorado de forma eficiente na computação moderna. Matemática e empiricamente, a probabilidade de quebra é de 1/232; por exemplo, assumindo que um script de ataque testasse 106 chaves por segundo, o tempo de quebra seria de aproximadamente 4200 segundos (cerca de 1,17 horas). Na prática, ferramentas otimizadas como Hashcat ou scripts personalizados podem acelerar ainda mais isso. Os atacantes exploraram essa vulnerabilidade para roubar enormes quantidades de Bitcoin do pool de mineração LuBian.
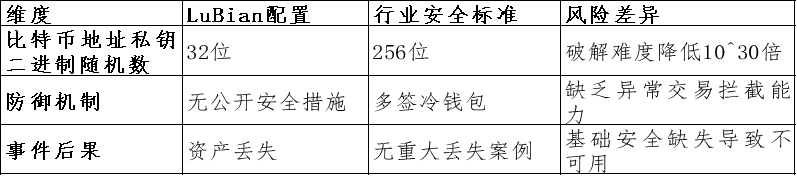
Gráfico 3: Tabela comparativa de deficiências do pool LuBian e padrões de segurança da indústria
Através da rastreabilidade técnica, a linha do tempo completa do ataque hacker ao pool LuBian e os detalhes relacionados são os seguintes:
1、Fase de roubo de ataque: 29 de dezembro de 2020, hora de Pequim
Evento: Hackers exploraram a vulnerabilidade de geração de chaves privadas no endereço da carteira Bitcoin do pool LuBian, realizando força bruta em mais de 5.000 endereços de carteiras fracas (tipo de carteira: P2WPKH-nested-in-P2SH, prefixo 3). Em cerca de 2 horas, aproximadamente 127272.06953176BTC (na época valendo cerca de 3,5 bilhões de dólares) foram drenados desses endereços de carteira, restando menos de 200BTC. Todas as transações suspeitas compartilham a mesma taxa de transação, indicando que o ataque foi executado por um script de transferência em massa automatizado.
Remetente: grupo de endereços de carteira Bitcoin fraca do pool LuBian (controlado pela entidade operacional do pool LuBian, parte do grupo Taizi de Chen Zhi);
Recebedor: grupo de endereços de carteira Bitcoin controlados pelos atacantes (endereços não divulgados);
Caminho de transferência: grupo de endereços de carteira fraca → grupo de endereços de carteira dos atacantes;
Análise de associação: o total roubado foi de 127272.06953176BTC, que corresponde aproximadamente aos 127271BTC mencionados na acusação do Departamento de Justiça dos EUA.
2、Fase de hibernação: de 30 de dezembro de 2020 a 22 de junho de 2024
Evento: Após serem roubados em 2020 devido a uma vulnerabilidade de números aleatórios, esses Bitcoins permaneceram na carteira Bitcoin controlada pelos atacantes por quase 4 anos em estado de hibernação, com menos de um em um milhão de transações de poeira ocorrendo para testes.
Análise de associação: esses Bitcoins permaneceram quase sem movimentação até serem totalmente controlados pelo governo dos EUA em 22 de junho de 2024, o que claramente não se alinha ao comportamento típico de hackers que buscam monetizar rapidamente seus ganhos, parecendo mais uma ação precisa orquestrada por uma organização hacker de nível nacional.
3、Fase de tentativas de recuperação: início de 2021, 4 e 26 de julho de 2022
Evento: Após o roubo de Bitcoins, durante um período de hibernação, no início de 2021, o pool LuBian enviou mais de 1.500 mensagens através da função Bitcoin OP_RETURN (custando cerca de 1,4 BTC em taxas), incorporando dados na blockchain, solicitando que hackers devolvessem os fundos. Exemplos de mensagens incluem: "Por favor, devolva nossos fundos, nós pagaremos uma recompensa". Em 4 e 26 de julho de 2022, o pool LuBian enviou novamente mensagens através da função Bitcoin OP_RETURN, com exemplos de mensagens como: "MSG from LB. Para o whitehat que está salvando nosso ativo, você pode nos contatar através do 1228btc@gmail.com para discutir a devolução do ativo e sua recompensa."
Remetente: endereços de carteira Bitcoin fracos do Lubian (controlados pela entidade operacional do pool Lubian, parte do grupo Taizi de Chen Zhi);
Recebedor: grupo de endereços de carteira Bitcoin controlado pelos atacantes;
Caminho de transferência: grupo de endereços de carteira fraca → grupo de endereços de carteira dos atacantes; pequenas transações embutidas em OP_RETURN);
Análise de associação: após o roubo, essas mensagens confirmaram que o pool LuBian, como remetente, tentou várias vezes contatar "hackers de terceiros" para solicitar a devolução de ativos e discutir questões de resgate.
4、Fase de ativação e transferência: de 22 de junho a 23 de julho de 2024
Evento: Os Bitcoins no grupo de endereços de carteiras controlados pelos atacantes foram ativados do estado de hibernação e transferidos para o endereço final da carteira Bitcoin. O endereço final foi marcado pela famosa plataforma de rastreamento blockchain ARKHAM como pertencente ao governo dos EUA.
Remetente: grupo de endereços de carteira Bitcoin controlados pelos atacantes;
Recebedor: novo grupo de endereços de carteira final integrados (não divulgados, mas confirmados como controlados pelo governo dos EUA)
Caminho de transferência: grupo de endereços de carteira Bitcoin controlados pelos atacantes → grupo de endereços de carteira controlados pelo governo dos EUA;
Análise de associação: esse montante de Bitcoins roubados ficou em silêncio por 4 anos, quase sem movimentação, antes de finalmente ser controlado pelo governo dos EUA.
5、Fase de apreensão de anúncio: 14 de outubro de 2025, hora local dos EUA
Evento: O Departamento de Justiça dos EUA anunciou acusações contra Chen Zhi e "confiscou" suas 127.000 moedas Bitcoin.
Além disso, por meio do mecanismo público da blockchain, todos os registros de transações de Bitcoin são totalmente públicos e rastreáveis. Com isso, este relatório rastreou a origem dos Bitcoins roubados da carteira Bitcoin fraca do LuBian (controlada pela entidade operacional do LuBian, possivelmente pertencente ao grupo Taizi de Chen Zhi), com um total de 127272.06953176 Bitcoins roubados, com fontes incluindo: mineração independente de cerca de 17.800 Bitcoins, salários de mineração de cerca de 2.300 Bitcoins, além de 107.100 Bitcoins provenientes de exchanges e outras fontes, o que, em um primeiro momento, mostra divergências em relação ao que foi afirmado na acusação do Departamento de Justiça dos EUA, que todos os Bitcoins oriundos de receitas ilegais.
Três, Análise técnica dos detalhes da vulnerabilidade
1、Geração de chaves privadas para endereços de carteira Bitcoin:
O núcleo da vulnerabilidade do pool LuBian reside no fato de que seu gerador de chaves privadas utilizou um defeito semelhante ao "MilkSad" encontrado no Libbitcoin Explorer. Especificamente, o sistema utiliza o gerador de números pseudoaleatórios Mersenne Twister (MT19937-32), inicializado com apenas uma semente de 32 bits, resultando em uma entropia efetiva de apenas 32 bits. Esse PRNG não é criptograficamente seguro (non-cryptographic) e é facilmente previsível e reversível. Os atacantes podem enumerar todas as sementes de 32 bits possíveis (de 0 a 2^32-1), gerar as chaves privadas correspondentes e verificar se correspondem ao hash da chave pública do endereço da carteira conhecido.
No ecossistema Bitcoin, o processo de geração de chaves privadas geralmente é: semente aleatória → SHA-256 hash → chave privada ECDSA.
A implementação da biblioteca base do pool LuBian pode ser baseada em código personalizado ou bibliotecas de código aberto (como Libbitcoin), mas ignora a segurança da entropia. A semelhança com a vulnerabilidade MilkSad está no fato de que o comando "bx seed" do Libbitcoin Explorer também utiliza o gerador de números aleatórios MT19937-32, dependendo apenas de timestamps ou entradas fracas como semente, resultando em chaves privadas que podem ser quebradas por força bruta. No incidente de ataque ao LuBian, mais de 5.000 carteiras foram afetadas, indicando que a vulnerabilidade é sistêmica e pode ter origem na reutilização de código ao gerar carteiras em massa.
2、Simulação do processo de ataque:
(1) Identificar endereços de carteira-alvo (monitorando as atividades do pool LuBian on-chain);
(2) Enumerar sementes de 32 bits: for seed in 0 to 4294967295;
(3) Gerar chave privada: private_key = SHA256(seed);
(4) Derivar chaves públicas e endereços: usando a curva ECDSA SECP256k1 para cálculos;
(5) Correspondência: se o endereço derivado corresponder ao alvo, assinar a transação com a chave privada para roubar os fundos;
Comparação com vulnerabilidades semelhantes: esta vulnerabilidade é semelhante à deficiência de entropia de 32 bits da Trust Wallet, que levou à quebra em massa de endereços de carteira Bitcoin; a vulnerabilidade "MilkSad" do Libbitcoin Explorer também expôs chaves privadas devido à baixa entropia. Todos esses casos originam-se de problemas legados em bibliotecas de código anteriores, que não adotaram o padrão BIP-39 (frases de semente de 12-24 palavras, proporcionando alta entropia). O pool LuBian pode ter utilizado um algoritmo personalizado, visando simplificar a gestão, mas ignorou a segurança.
Falta de defesa: o pool LuBian não implementou múltiplas assinaturas (multisig), carteiras de hardware ou carteiras determinísticas hierárquicas (HD wallets), que poderiam aumentar a segurança. Os dados on-chain mostram que o ataque afetou várias carteiras, indicando uma vulnerabilidade sistêmica e não uma falha única.
3、Evidências on-chain e tentativas de recuperação:
Mensagem OP_RETURN: o pool LuBian enviou mais de 1.500 mensagens através da função OP_RETURN do Bitcoin, custando 1,4 BTC, solicitando que os atacantes devolvessem os fundos. Essas mensagens foram incorporadas na blockchain, provando serem ações do verdadeiro proprietário, e não falsificações. Mensagens de exemplo incluem "por favor, devolva os fundos" ou solicitações semelhantes, distribuídas em várias transações.
4、Análise de associação de ataque:
No dia 14 de outubro de 2025, o Departamento de Justiça dos EUA apresentou uma acusação criminal contra Chen Zhi (número do caso 1:25-cr-00416), listando 25 endereços de carteira Bitcoin que detinham cerca de 127.271 BTC, totalizando aproximadamente 15 bilhões de dólares, que foram apreendidos. Através da análise da blockchain e da revisão de documentos oficiais, esses endereços estão altamente relacionados ao incidente de ataque ao pool LuBian:
Relação direta: a análise da blockchain mostra que os 25 endereços mencionados na acusação do Departamento de Justiça dos EUA são na verdade os endereços finais que detinham os Bitcoins roubados do pool LuBian no ataque de 2020. O relatório da Elliptic indica que esses Bitcoins foram "roubados" da operação de mineração do pool LuBian em 2020. A Arkham Intelligence confirmou que os fundos apreendidos pelo Departamento de Justiça dos EUA provêm diretamente do incidente de roubo do pool LuBian.
Evidência da acusação: embora a acusação do Departamento de Justiça dos EUA não tenha nomeado diretamente o "hack LuBian", ela menciona que os fundos provinham de "ataques de mineração de Bitcoin no Irã e na China", o que é consistente com a análise on-chain da Elliptic e da Arkham Intelligence.
Análise do comportamento do ataque: com base na técnica de ataque, os Bitcoins do pool LuBian foram roubados em 2020 e permaneceram em hibernação por 4 anos, com apenas menos de um em um milhão de transações de poeira ocorrendo até serem totalmente controlados pelo governo dos EUA em 2024, quase sem movimentação, o que não é típico do comportamento de hackers que buscam monetizar rapidamente seus ganhos, parecendo mais uma ação precisa orquestrada por uma organização hacker de nível nacional. A análise sugere que o governo dos EUA pode ter controlado esses Bitcoins desde dezembro de 2020.
Quatro, Impacto e Recomendações
O impacto do ataque hacker ao pool LuBian em 2020 é profundo, levando à dissolução real do pool, com perdas superiores a 90% de seus ativos totais, enquanto o valor atual dos Bitcoins roubados subiu para 15 bilhões de dólares, ressaltando o risco amplificado da volatilidade dos preços.
O incidente do pool LuBian expôs o risco sistêmico da geração de números aleatórios na cadeia de ferramentas de criptomoeda. Para prevenir vulnerabilidades semelhantes, a indústria de blockchain deve utilizar geradores de números pseudoaleatórios criptograficamente seguros (CSPRNG); implementar defesas em múltiplas camadas, incluindo múltiplas assinaturas (multisig), armazenamento frio e auditorias regulares, evitando algoritmos de geração de chaves privadas personalizados; os pools devem integrar monitoramento em tempo real da cadeia e sistemas de alerta de transferências anômalas. Os usuários comuns devem evitar o uso de módulos de geração de chaves não verificados da comunidade de código aberto. Este incidente também nos lembra que, mesmo com a alta transparência do blockchain, uma base de segurança fraca ainda pode levar a consequências catastróficas. Também reflete a importância da segurança cibernética no futuro da economia digital e do desenvolvimento de moedas digitais.
Fonte original