

A maioria das pessoas acredita que ter uma hardware wallet é o último passo na segurança cripto. Essa suposição é perigosamente incompleta. Um Ledger pode te proteger de malware, phishing e ataques remotos. Mas não faz nada contra a ameaça que mais cresce entre os holders de cripto hoje: a coação física.
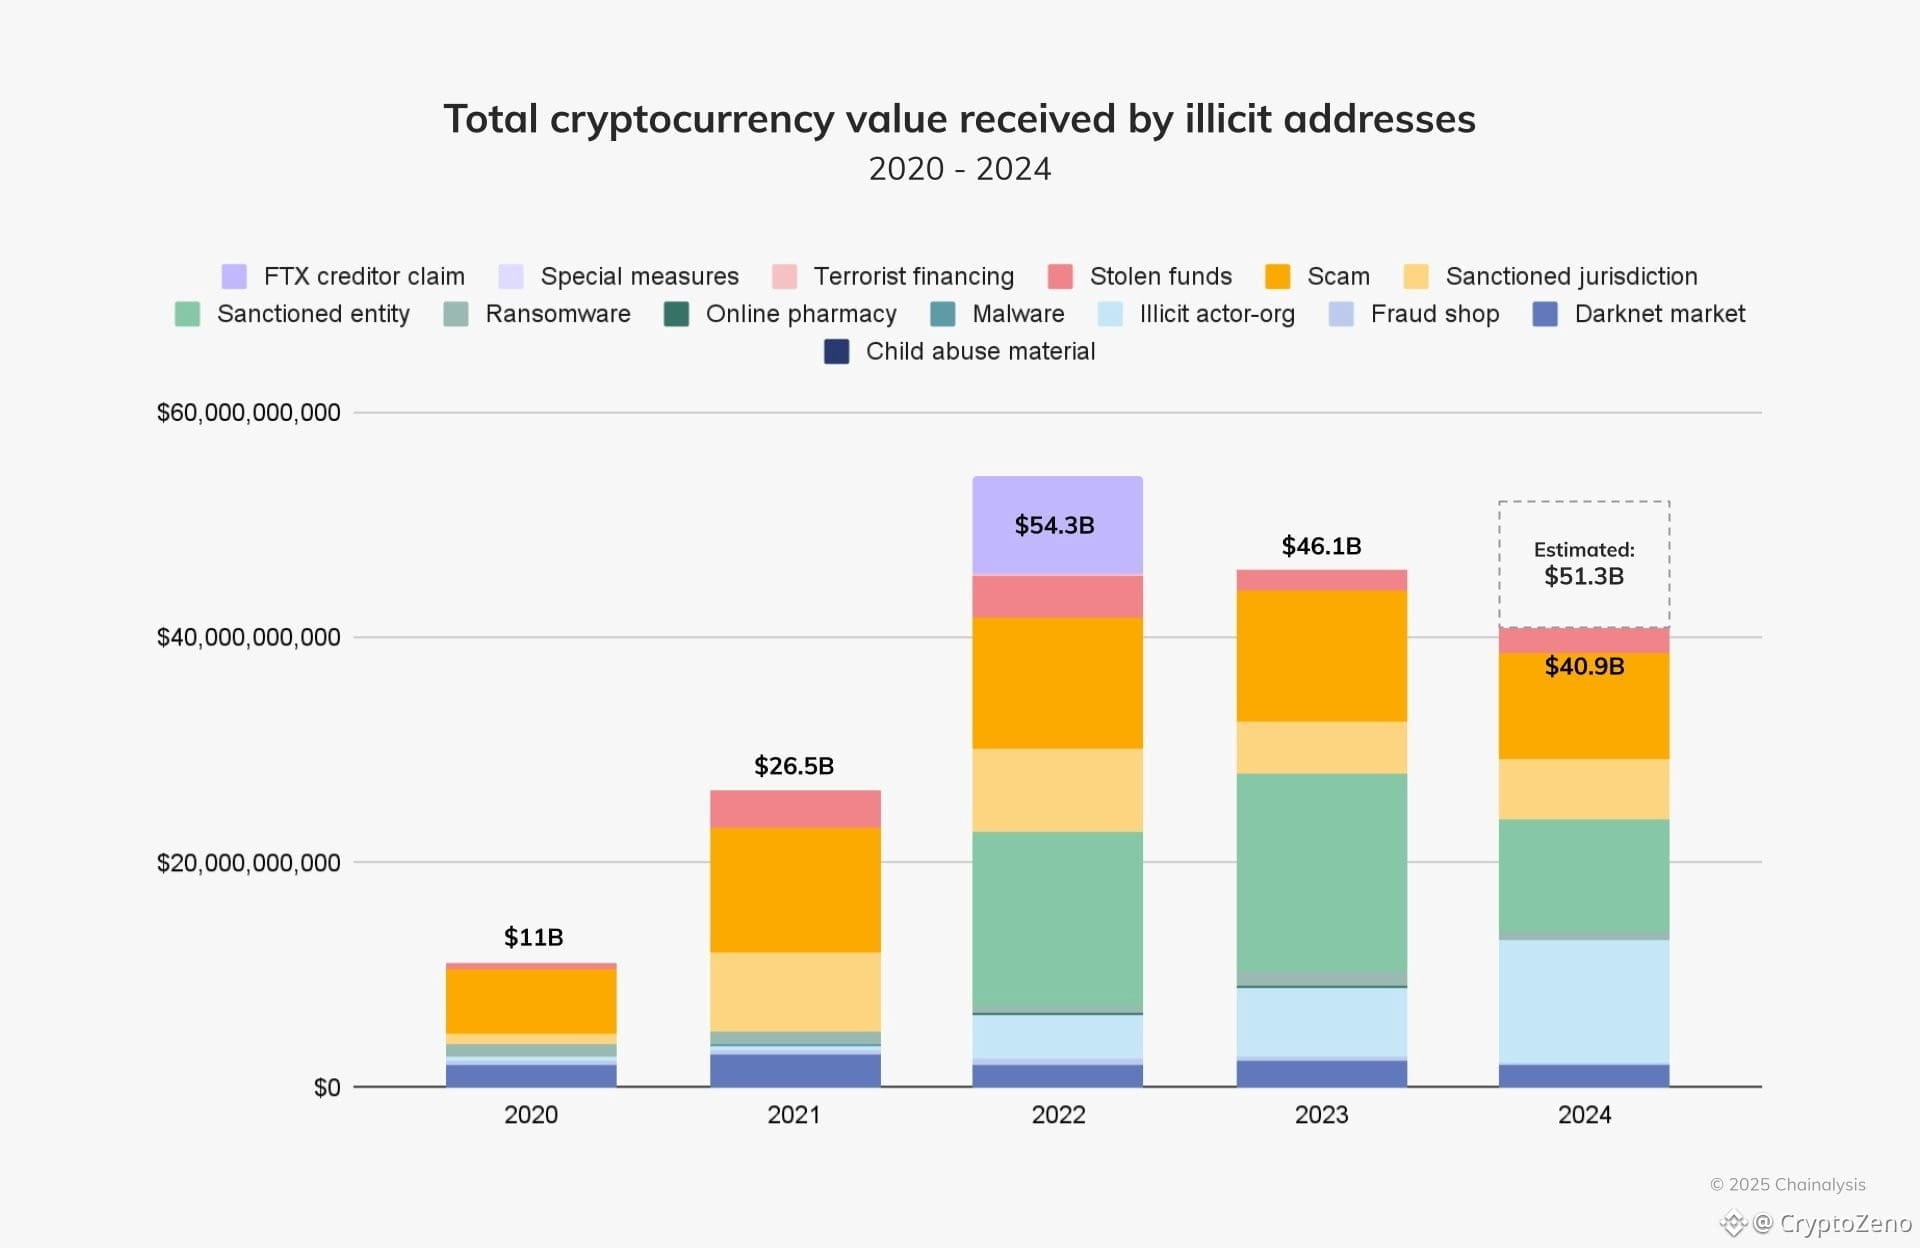
De acordo com a Chainalysis, os assaltos e incidentes de extorsão física relacionados a cripto aumentaram drasticamente desde 2023. À medida que a riqueza cripto se torna mais visível e concentrada, os atacantes não precisam mais hackear seu dispositivo. Eles só precisam de você.
1. O Modelo de Ameaça Mudou
As ameaças online não são mais o principal risco para os holders sérios. Se alguém o forçar a desbloquear sua carteira sob coação, sua hardware wallet não oferece resistência. Nesse momento, a segurança se torna psicológica, estrutural e física, em vez de técnica.
2. Uma Carteira de Isca É Sua Primeira Linha de Defesa
Em um pior cenário, você precisa de algo que possa abrir mão com segurança. Uma hardware wallet secundária com uma frase-semente completamente separada, financiada com um valor crível, mas limitado, atua como uma camada sacrificial. Histórico de transações, ativos menores e atividade realista a tornam credível. Seu propósito não é armazenamento, mas enganação.
3. Carteiras Ocultas Adicionam Divulgação Controlada
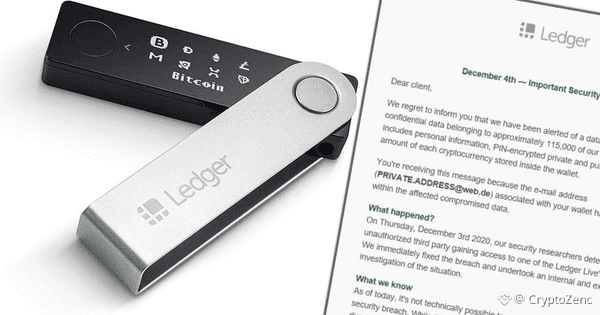
Algumas hardware wallets permitem a criação de carteiras ocultas protegidas por senha. Um dispositivo pode, portanto, conter várias carteiras, apenas uma das quais é visível sob pressão. Isso permite uma divulgação em etapas, oferecendo opções em vez de um único ponto de falha.
4. Escalada Convincente Preserva o Núcleo
Sob coação, os atacantes normalmente escalam até acreditarem que extrairam tudo. Um pequeno saldo visível seguido de um saldo maior de isca muitas vezes satisfaz essa expectativa. O que eles acreditam serem seus ativos totais não é o seu portfólio real.
5. Seus Ativos Reais Nunca Devem Tocar Esse Dispositivo
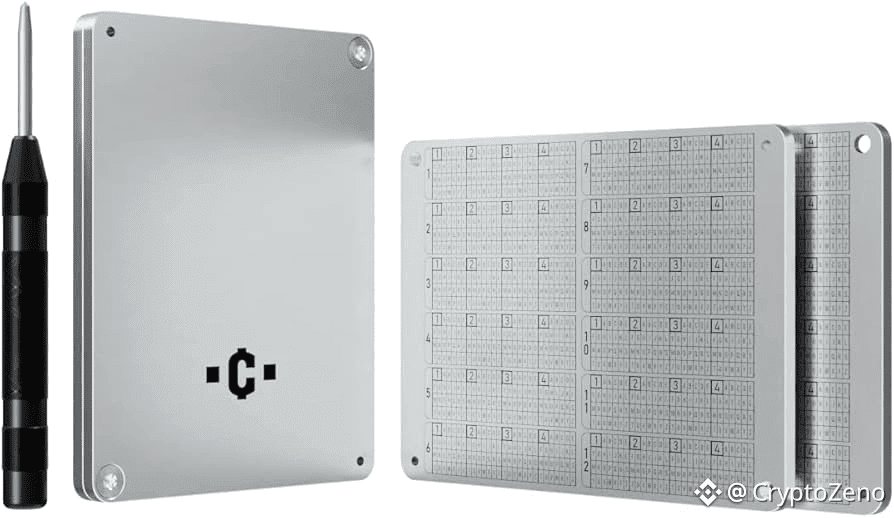
Ativos sérios devem ser gerados e armazenados totalmente offline, usando dispositivos isolados que nunca interagem com hardware conectado à internet. Cópias de segurança da seed devem ser armazenadas em soluções metálicas duráveis, à prova de fogo e água, nunca digitalmente e nunca em um dispositivo usado para atividades diárias.
6. Ofuscação da Frase-Semente Remove Falha de Ponto Único
Dividir uma frase-semente entre locais, embaralhar a ordem das palavras e separar informações de índice garante que nenhuma descoberta única comprometa a carteira. Informações parciais devem ser inúteis por design.
7. Reduza a Superfície de Ataque Visível
Uma vez que a verdadeira seed esteja segura offline, os dispositivos visíveis devem conter apenas carteiras de isca. Se roubadas ou abertas à força, não revelam nada de valor. O que não pode ser descoberto não pode ser levado.
8. Segurança Física Completa a Segurança da Carteira
Camadas de segurança doméstica, como sistemas de pânico silencioso, armazenamento de câmeras fora do local e alertas de movimento, reduzem o tempo de resposta e aumentam a dissuasão. Cópias de segurança da seed nunca devem ser armazenadas em sua residência.
9. O Silêncio É a Camada Final
Mesmo a configuração mais avançada falha se a atenção for chamada para ela. Compartilhar publicamente saldos, trades ou detalhes de segurança cria riscos desnecessários. A anonimidade continua sendo o primitivo de segurança mais forte.
Perspectiva Final
Se você possui criptomoedas significativas, sua arquitetura de segurança deve ser tão sofisticada quanto sua estratégia de investimento. A verdadeira proteção vem da enganação em camadas, redundância offline, separação geográfica e silêncio disciplinado.
Eles não podem levar o que não conseguem encontrar, e não procurarão o que não sabem que existe.
#CryptoZeno #AaveAnnouncesDeFiUnitedReliefFund