



Especialistas em segurança cripto identificaram uma campanha de phishing sofisticada e recentemente emergida, direcionada a figuras proeminentes no X (anteriormente Twitter). Ao contrário das fraudes tradicionais, esta campanha utiliza táticas avançadas que contornam a autenticação de dois fatores, tornando-a particularmente perigosa. O ataque aproveita a própria infraestrutura do X para obter acesso não autorizado a contas de alto perfil, levantando preocupações sobre vulnerabilidades emergentes nas plataformas de mídia social amplamente utilizadas pela comunidade cripto.
Uma nova campanha de phishing visa contas de personalidades do crypto no X, explorando a infraestrutura do X para contornar a autenticação de dois fatores.
O ataque usa mensagens convincentes e truques de metadados, criando links de phishing altamente credíveis que imitam o Google Calendar.
Especialistas alertam que a campanha pode ser parte de um esforço mais amplo para comprometer contas de mídia social no setor de criptomoedas.
O golpe envolve um pedido de autorização falso que exige amplas permissões de conta, levantando suspeitas entre usuários vigilantes.
As recomendações incluem revogar aplicativos conectados suspeitos e examinar cuidadosamente solicitações de permissão incomuns para prevenir o comprometimento da conta.
Uma nova onda de campanhas de phishing está mirando as contas de mídia social de figuras da indústria dentro da comunidade de criptomoedas, representando uma ameaça crescente no ecossistema de ativos digitais. Esses golpes demonstraram a capacidade de contornar a autenticação de dois fatores, utilizando a própria infraestrutura do X para a tomada de controle da conta. Este método sublinha a sofisticação em evolução dos vetores de ataque direcionados a influenciadores e comerciantes de criptomoedas, cujas contas frequentemente detêm valor significativo no mercado.
Conforme relatado pelo desenvolvedor de criptomoedas Zak Cole, o ataque não depende de meios convencionais, como páginas de login falsas ou roubo de senhas. Em vez disso, ele explora recursos de suporte dentro do próprio aplicativo X, roubando o controle da conta sem exigir a senha ou 2FA da vítima. Isso provocou um alerta de pesquisadores de segurança e chamou a atenção para uma vigilância aumentada. O pesquisador de segurança do MetaMask, Ohm Shah, confirmou ter visto o ataque ativo 'no campo', indicando uma campanha potencialmente abrangente, com uma versão menos sofisticada mirando um modelo do OnlyFans.
Criando uma mensagem de phishing convincente
O recurso de destaque da campanha é sua capacidade de parecer autêntica. Os atacantes iniciam o contato através de mensagens diretas contendo links que parecem direcionar os usuários para serviços legítimos. Os links parecem levar ao domínio do Google Calendar, graças a como o X gera pré-visualizações de postagens usando metadados. Na realidade, o link direciona para um domínio registrado como 'x(.)ca-lendar(.)com', registrado apenas dias antes, mas a pré-visualização mostra a familiar URL do Google Calendar, enganando os usuários para confiar no link.
Uma vez clicado, o link redireciona para uma página de autorização do X solicitando permissão para um aplicativo chamado 'Calendar' acessar a conta. Uma inspeção mais próxima revela que o nome do aplicativo inclui dois caracteres cirílicos que se assemelham ao 'a' e 'e' latinos, um truque sutil projetado para evitar a detecção. A solicitação de autorização então pede aos usuários que concedam permissões extensivas, incluindo seguir contas, postar, editar informações do perfil e mais—tudo isso é suspeito para um aplicativo de calendário.
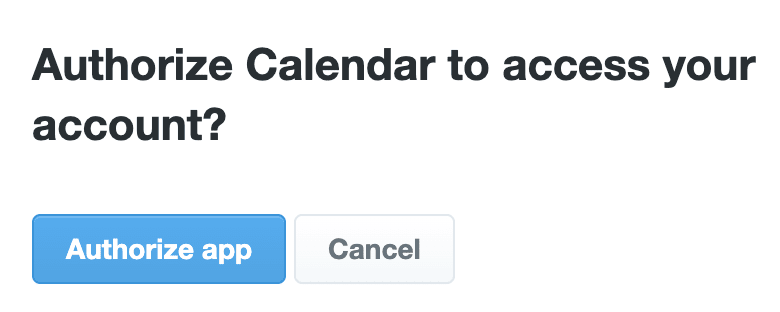 Pedido de autorização falso para o aplicativo de phishing. Fonte: Zak Cole
Detectando os sinais de um ataque de phishing
Um dos sinais mais sutis do golpe é a aparição fugaz da URL—provavelmente visível apenas por um momento antes do redirecionamento—facilitando o seu esquecimento. No entanto, um indicador chave é o escopo das permissões solicitadas. O aplicativo busca controle sobre quase todos os aspectos da conta—desde postar até gerenciar seguidores—o que é altamente incomum para um aplicativo de calendário.
Aumentando a suspeita, os usuários são redirecionados para Calendly.com após conceder permissão, revelando uma inconsistência que deve provocar ceticismo. 'Eles falsificaram o Google Calendar, mas redirecionaram para o Calendly? Falha de segurança operacional,' observou Cole. Para prevenir o comprometimento da conta, ele recomenda revisar aplicativos conectados na página de configurações do X e revogar qualquer chamado 'Calendar', especialmente aqueles que parecem suspeitos.
A complexidade deste ataque ilustra a importância de manter uma postura cautelosa em relação às permissões de mídia social, especialmente dentro da esfera de criptomoedas, onde contas influentes podem influenciar significativamente o sentimento do mercado. À medida que os mercados de criptomoedas permanecem voláteis, garantir esses ativos digitais contra táticas de engenharia social é mais crítico do que nunca.
Este artigo foi publicado originalmente como Comunidade Cripto Sob Ataque: Nova Ameaça de Tomada de Controle de Conta do X no Crypto Breaking News – sua fonte confiável para notícias sobre criptomoedas, notícias sobre Bitcoin e atualizações sobre blockchain.