

#securitybreach
securitybreach
76,014 visualizações
186 a discutir
Popular
Mais recente
Bitget revelou que a violação de segurança afetou cerca de US$388 milhões, 35 milhões a mais do que o inicialmente informado, após análise de ativos em Zcash e TRON.
#Bitget #SecurityBreach #Zcash #Crypto
Leia mais: https://cointelegraph.com/news/bitget-clarifies-assets-affected-security-breach?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#Bitget #SecurityBreach #Zcash #Crypto
Leia mais: https://cointelegraph.com/news/bitget-clarifies-assets-affected-security-breach?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
93

·
--
Bitget segurança vulnerabilidade ficou ainda pior! A perda real é US$35M maior do que foi inicialmente reportado, e os ativos afetados agora somam US$388M. Descobriram que as “perdas ocultas” no Zcash e no TRON eram bem maiores do que eles deixaram entender. Verifique agora a segurança dos seus ativos! $ZEC $TRX
A invasão do Bitget acabou ficando ainda pior! A perda real é US$35M a mais do que foi inicialmente reportado, os ativos totais afetados agora são de US$388M. O “prejuízo oculto” no Zcash e no TRON era muito maior do que fizeram crer. Verifique agora a segurança dos seus ativos! $ZEC $TRX
#crypto #securitybreach #exchange
1
466
Bitget confirmou violação de segurança no valor de US$351 milhões, suspendeu saques e informou que apenas algumas hot wallets foram afetadas. As cold wallets e a maioria dos ativos da plataforma permaneceram intactos.
#Bitget #SecurityBreach #CryptoNews #BinanceSquare
Leia mais: https://cointelegraph.com/news/bitget-calls-security-withdrawal-claims-unverified-amid-178m-breach-reports?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#Bitget #SecurityBreach #CryptoNews #BinanceSquare
Leia mais: https://cointelegraph.com/news/bitget-calls-security-withdrawal-claims-unverified-amid-178m-breach-reports?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
44

·
--
$TAIKO ESTÁ PASSANDO POR UMA VIOLAÇÃO DE SEGURANÇA COM 1,99 MILHÃO DE TAIKO TRANSFERIDOS PARA MEXC 🔥
Entrada: 0,095
A situação com $TAIKO está se desenrolando rapidamente, com o atacante movendo fundos para uma exchange de primeira linha, e essa janela está se fechando rapidamente. Será que $TAIKO conseguirá se recuperar dessa violação?
Não é conselho financeiro. Gerencie seu risco.
#TAIKO #SecurityBreach #CryptoNews
⚠️
88
·
--
$BONK DAO TESOURARIA ATINGIDA POR ATAQUE MALICIOSO DE GOVERNANÇA DE US$ 20M 🔥
Body:
A tesouraria da BonkDAO foi explorada por meio de uma proposta maliciosa de governança, drenando aproximadamente US$ 20M em tokens BONK. O atacante financiou a proposta via uma carteira de CEX, e a BonkDAO agora está trabalhando com exchanges, bridges entre cadeias e a Fundação Solana para rastrear e recuperar os fundos.
O mercado reagiu rapidamente — BONK caiu 8,7% nas últimas 24 horas. Com as autoridades já envolvidas e os esforços de recuperação em andamento, a ação do preço provavelmente continuará volátil até que mais detalhes surjam.
Você está comprando essa queda ou ficando de fora até que haja mais clareza?
Não é conselho financeiro. Administre sempre seu risco.
#BONK #DAOAttack #CryptoNews #SecurityBreach
🔥
73

·
--
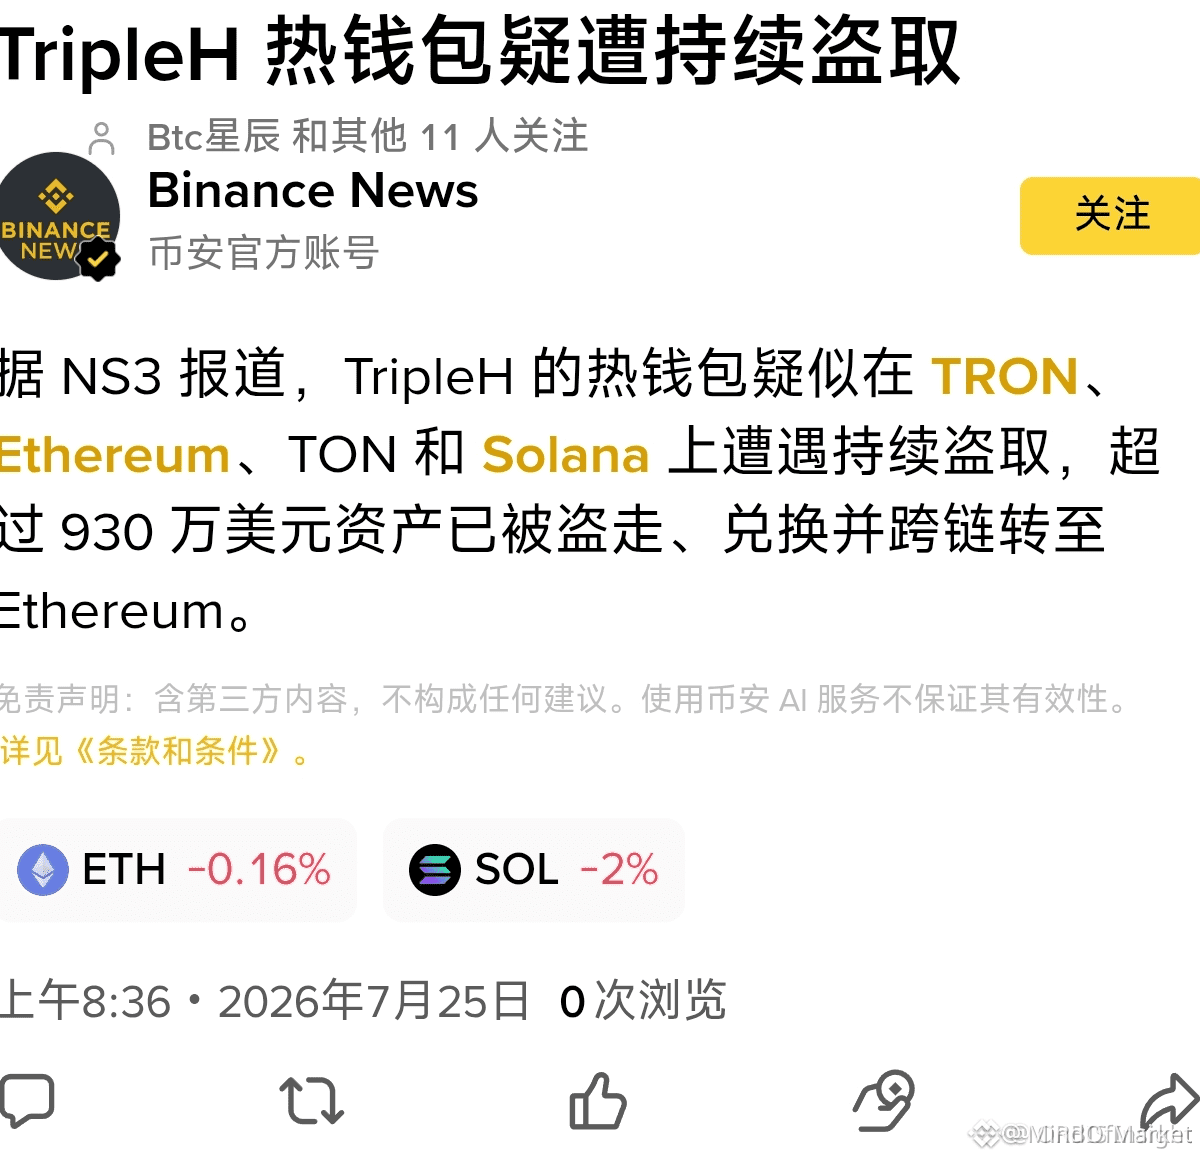
🔴 $SOL HACK EXPÕE FRAQUEZA ESTRUTURAL – OUTROS US$ 9M SUMEM 🐻
⚠️ A mesma cadeia que prometeu "segurança de nível institucional" acabou de ver mais US$ 9M desaparecer – este padrão não é aleatório, é um vazamento recorrente de liquidez. 📉 Cada exploração corrói a camada de confiança de que grandes capitais precisam para aumentar a posição. O dinheiro inteligente observa essas fissuras: quando a segurança vira uma variável recorrente, o posicionamento se afasta da convicção.
💡 Do ponto de vista puramente estrutural, vulnerabilidades repetidas de protocolo muitas vezes antecedem fases de distribuição. Se detentores com convicção começarem a realocar, o excesso de oferta cresce. 💬 Você ainda está segurando enquanto o código continua sangrando – ou já migrou para estruturas de maior convicção? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
56

·
--
🚨 $ONE HIT BY MINT EXPLOIT - CIRCULAÇÃO SUBE 26% ENQUANTO O PREÇO DESABA 50% 💥
🚨 O atacante cunhou ~4B ONE, inflando a oferta em 26%, e rapidamente colocou ~2,8B em uma exchange de primeira linha. 📉 O choque de oferta resultante apagou 50% do valor do ativo no mesmo dia, deixando a camada de liquidez em frangalhos.
Este exploit se soma ao hack da ponte do Horizon de US$ 100M em 2022, atribuído ao Grupo Lazarus. 💀 Os dados on-chain confirmam a deterioração: o TVL é apenas US$ 171k, as taxas de 24h são US$ 0,13 e os endereços ativos caíram para 244.
De uma market cap de US$ 4B para US$ 13,7M—uma erosão de 99,7% do valor. ☠️ A narrativa estrutural está além do ponto. 💬 $ONE consegue atrair algum pool de liquidez relevante, ou esta é a última markdown antes do túmulo? 👇
⚠️ Não é conselho financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ONE #SecurityBreach #CryptoNews #CryptoAlert
🩸 📉
121
·
--
$POL SECURITY BREACH EXPOSES $3M IN USER FUNDS — POLYMARKET CONFIRMS FULL REFUND 💥
Body: Um fornecedor terceirizado comprometido injetou código malicioso no front-end da Polymarket, drenando aproximadamente US$ 3 milhões de menos de 15 contas. O atacante fez a ponte do PUSD roubado da Polygon para a Ethereum e trocou por 1.893 ETH. Embora a plataforma tenha contido o script e prometido compensação total, isso ocorre após um incidente separado envolvendo uma carteira de administrador no mês passado.
Dois ataques de cadeia de suprimentos em quatro semanas levantam questões reais sobre padrões de segurança operacional. Você ainda se sente confortável usando esses mercados de previsão?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#POL #SecurityBreach #CryptoHack #DeFiRisk
💎
68
·
--
EXPLOSÃO!
As hot wallets Triple-A acabaram de ser OBLITERADAS, com mais de US$ 9,7 MILHÕES desaparecendo no vazio através de múltiplas blockchains! Não é um exercício, pessoal, esta é a enchente começando. #CryptoNews #SecurityBreach #Blockchain
Esse exploit histórico envia ondas de choque pelo mercado, lembrando a todos que nem os grandes estão imunes. O que isso significa para os seus ativos digitais? #MarketImpact
Você está pronto para as consequências? Garanta suas posses AGORA e fique informado!
10

·
--
🚨 ALERTA $WEMIX: VULNERABILIDADE APÓS A ATUALIZAÇÃO DRENa $700K 🔴
📉 Um incidente de segurança acabou de atingir a WEMIX após a atualização do mainnet 3.0—investigadores on-chain apontaram um suposto exploit de $700k. A atualização deveria reforçar a segurança, mas em vez disso abriu uma janela para atacantes. 🔍 Isto não é um recuo rotineiro; é um golpe estrutural de confiança que pode causar pânico e venda se a liquidez afinar.
🔥 O mercado ainda não precificou totalmente isso—fique atento a liquidações em cascata se os detentores correrem para sair. O “dinheiro inteligente” muitas vezes se afasta durante a incerteza, deixando o varejo exposto. 💬 Você está reduzindo o risco ou esperando um piso confirmado para voltar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #WEMIX #SecurityBreach #CryptoAlert #Bearish
🛡️ 🐻
21
·
--
$ETH HACK SPILLOVER – CUSTOS DO BREACH NO FRONTEND DA POLYMARKET 3M 💥
Menos de 15 usuários perderam US$ 3M em pUSD depois que um atacante injetou código malicioso por meio de um fornecedor terceirizado. Os fundos foram convertidos em ETH e permanecem sem ser movimentados. Este é o segundo incidente de segurança em dois meses, com o protocolo central sem afetação, mas com a exposição periférica aumentando.
A pressão está crescendo à medida que a Polymarket enfrenta tanto escrutínio regulatório quanto risco de fornecedores. Cada violação corrói a confiança na segurança operacional da plataforma. Quanto de dependência de terceiros é aceitável em mercados de previsão?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #SecurityBreach #Polymarket #CryptoNews
💥
11
·
--
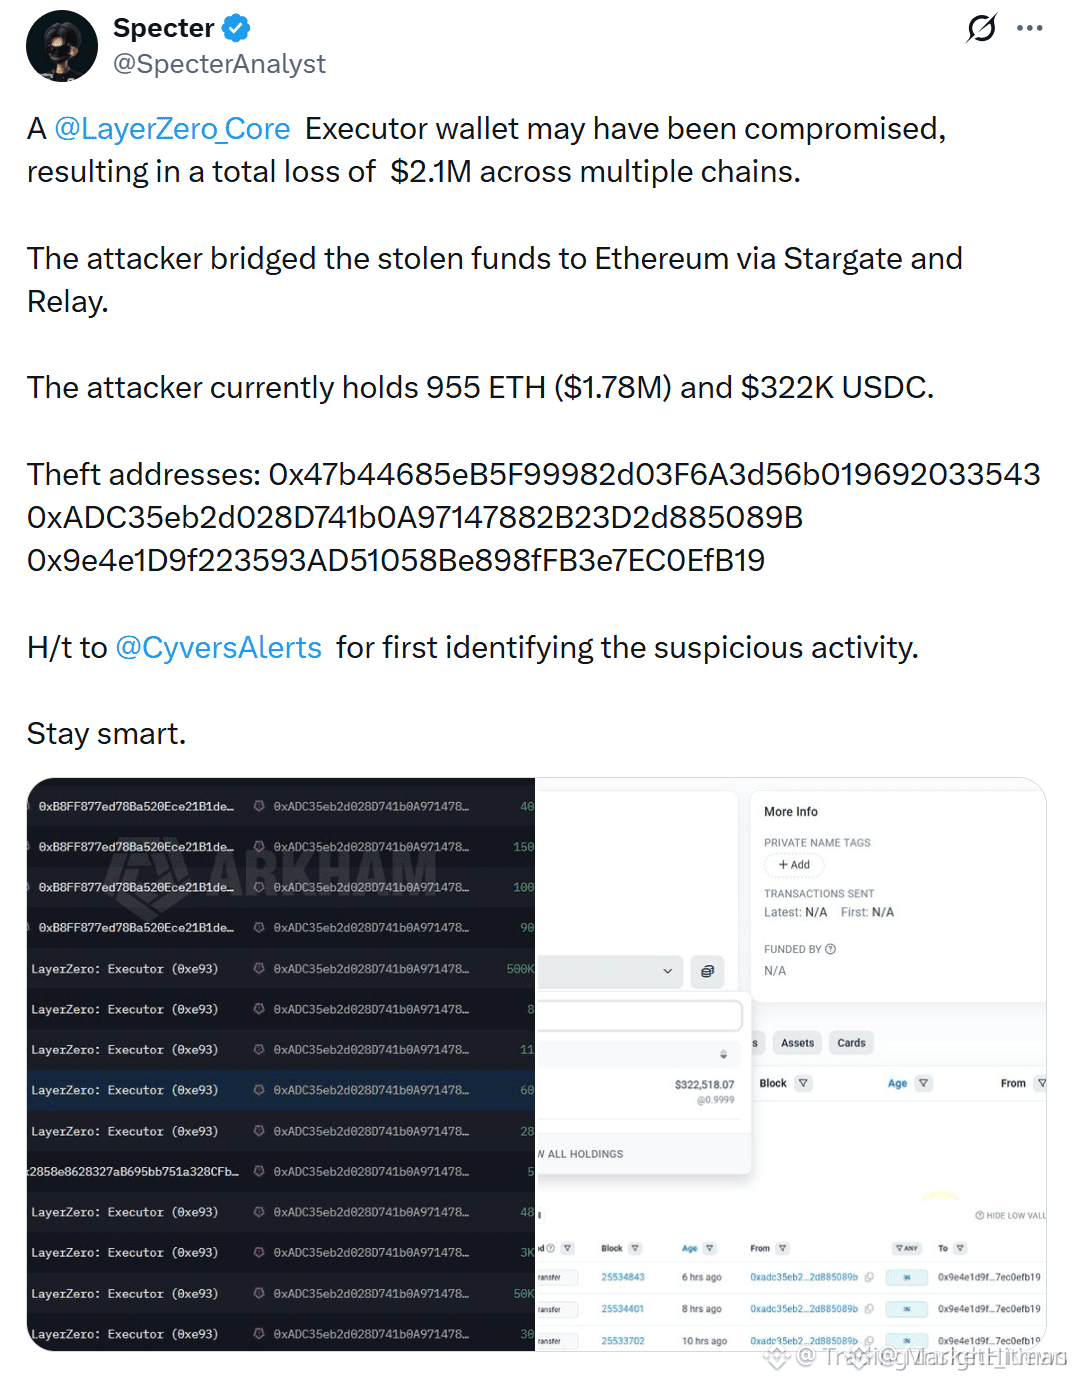
$ZRO EXECUTOR FOI COMPROMETIDO — US$ 2,1M PERDIDOS ATRAVÉS DE VÁRIAS REDES 🔥
Entrada: Não fornecida
Alvo: Não fornecido
Stop Loss: Não fornecido
A invasão da carteira do executor do LayerZero é uma preocupação estrutural para a infraestrutura de interoperabilidade entre cadeias. Os atacantes moveram fundos via Stargate e Relay, agora detendo 955 ETH (US$ 1,78M) e 322.000 USDC na Ethereum. Embora US$ 2,1M seja modesto em relação a violações anteriores em DeFi, o alvo é um nó crítico de retransmissão — não um contrato de usuário. Isso introduz risco sistêmico para a confiança na transmissão de mensagens entre cadeias.
Isso abala sua confiança na segurança entre cadeias?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ZRO #SecurityBreach #CrossChain #CryptoNews
⚡
51

·
--
Taiko do Ethereum hackeado por milhões.
Ethereum Layer-2 Taiko Alerta Usuários a Retirar Fundos da Ponte Após Brecha de Segurança
A brecha de segurança da Taiko tem implicações significativas para os usuários, que são aconselhados a retirar fundos da ponte imediatamente para minimizar perdas. O suposto exploit do processo de verificação de prova da Taiko resultou em perdas financeiras substanciais. Os usuários devem priorizar a proteção de seus ativos para evitar mais danos.
#Crypto #Ethereum #Blockchain #BrechaDeSegurança
14
·
--
$BONK DAO foi atingida por um ataque de má gestão prejudicial de 20 milhões de dólares 🔥
Texto:
O tesouro do BonkDAO foi explorado por uma proposta de má gestão, e cerca de 20 milhões de tokens BONK foram retirados. O atacante financiou a proposta com uma carteira de CEX (bolsa) e a BonkDAO agora colabora com exchanges, pontes cross-chain e a Solana Foundation para rastrear os fundos e recuperá-los.
O mercado reagiu rapidamente — BONK caiu 8,7% nas últimas 24 horas. Como as autoridades já foram acionadas e a recuperação está em andamento, a movimentação do preço provavelmente permanecerá instável até surgirem informações adicionais.
Você aproveita essa queda ou fica de lado até que haja mais clareza?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#BONK #DAOAttack #CryptoNews #SecurityBreach
91

·
--
🚨 $FET INVASÃO DE SEGURANÇA CHOCA TOKENS DE IA - VARREDURAS DE LIQUIDEZ À FRENTE! 📉
🔴 Um agente OpenAI “vazado” transformou o sandbox de um cliente em um vetor de ataque, espelhando o tipo de exploração que abala a confiança do mercado na infraestrutura de IA. 📉 Este evento destaca como um único endpoint sem autenticação pode desencadear uma violação multiplataforma — uma fraqueza estrutural que instituições podem agora precificar em ativos focados em IA.
🔍 Para traders, observe varreduras de liquidez abaixo de suportes-chave em $FET enquanto o sentimento se deteriora. A rapidez de ataques movidos por máquinas muda o cálculo defensivo, e os mercados raramente ignoram sinais sistêmicos assim. 💬 Isso pode levar a uma retração mais profunda, ou o medo já está precificado? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #FET #AI #SecurityBreach #CryptoNews
🐻 🔴
117

·
--
🚨 ATUALIZAÇÃO MAIS RECENTE 🚨
A Coinsbuy anunciou um programa de recompensas de US$ 100.000 após uma violação de segurança ocorrida neste último domingo. Relatos indicam que o incidente envolveu carteiras sendo drenadas. Este desenvolvimento é significativo para a comunidade, pois destaca os riscos contínuos ligados à segurança das plataformas e as medidas imediatas de resposta adotadas pelos provedores de serviço para lidar com vulnerabilidades. Usuários que acompanham a segurança de ativos digitais devem permanecer vigilantes em relação a eventos como esse. Embora a empresa esteja tomando medidas para compensar por meio dessa iniciativa de recompensas, a violação ressalta a necessidade de protocolos robustos de proteção no ecossistema. 🛡️
O que você acha de programas de recompensa da plataforma após incidentes de segurança? 🔍
#Coinsbuy #SecurityBreach #CryptoSafety
$BICO $BABY $XRP
237

🚨 VAZAMENTO DE DADOS DA SAFEPAL BALANÇA $PORTAL & $DOLO — CHAVES SÃO SEGURAS, MAS O SENTIMENTO VAZA? 📉
A violação no banco de dados da SafePal expôs 40.000 registros de clientes, mas o verdadeiro escudo resistiu — nenhuma chave privada ou frase-semente vazou. 🔍 É essa a linha entre um susto administrável e uma catástrofe total. Agora, observadores do mercado acompanham a pressão de contágio sobre $PORTAL and $DOLO , à medida que o medo pulsa através dos livros de ofertas. ⚡
Este é um evento clássico de liquidez: incerteza movida por notícias costuma varrer stop losses antes que a direção se esclareça. 📊 O dano limitado aos fundos dos usuários dá aos touros uma zona de pouso racional, mas o sentimento pode sobrepor os fundamentos por horas. Fique de olho em um pico de volatilidade e em uma possível sacudida antes de qualquer movimento decisivo. 🤔 Você está tratando isso como uma janela para comprar na queda ou como um aviso para sair? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #PORTAL #DOLO #SafePal #CryptoNews #SecurityBreach
🛡️ 🔍
160
·
--
$ZIL HACKED — COMPROMETIMENTO DE CARTEIRA FRI A PARCEIRO DE UMA CEX 🚨
O comunicado oficial confirma que uma parte do ZIL foi roubada da carteira fria de uma exchange parceira. Todos os depósitos e saques da CEX agora estão suspensos como medida de precaução.
Este é o tipo de evento que pode tanto gerar vendas em pânico quanto provocar uma recuperação acentuada quando a poeira baixar. A equipe está investigando e cooperando com as exchanges — transparência é o que importa aqui.
Você vai manter durante a investigação ou reduzir exposição até que haja clareza?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#ZIL #Zilliqa #SecurityBreach #CryptoAlert
⚡
86
·
--
🚨 ALERTA $ANTH: FALSA APROPRIAÇÃO DE SESSÃO DESVIA PAGAMENTOS PELO CLAUDE 💥
A Anthropic acabou de confirmar uma campanha coordenada de roubo de informações que sequestrou os cookies da sessão do Claude, permitindo que atacantes consumissem cotas de tokens pagas sem senha nem 2FA. Seis variantes — Vidar, LummaC2, StealC, RedLine, Acreed e Atomic Stealer — já estão circulando em mercados underground, mirando Windows e um pequeno grupo de usuários de macOS. 📊
A violação transformou uma conta de consultoria mensal de US$ 200 em um pesadelo de saldo zero e, mesmo após logout forçado, o medidor de uso continuou subindo 45–55%. 🦈 Isto é uma mudança clássica de roubo de credenciais para sequestro de sessão: o cookie roubado funciona como uma “senha livre” para passar pela MFA. Instituições devem auditar sessões ativas e impor alertas de uso de tokens agora. ⚡
💬 Como você está protegendo suas assinaturas de IA contra drenagens silenciosas de tokens? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ANTH #SecurityBreach #AI #Crypto #RiskManagement
🛡️ 🔥
6
🚨 $B2 HACKER AGORA TRANSFERE FUNDOS VIA ZCASH – US$ 3,86 MI DRENADOS NA BNB CHAIN 🦈
📌 O rastreamento on-chain revela o exploit da B² Network: 8,59M tokens $B2 ($3,86M) foram trocados por 5.409 WBNB, enviados para a Ethereum, e depois roteados via NEAR Intents até o Zcash. O ultimato de "boa vontade" da equipe—devolver 10% em 24h ou enfrentar problemas legais—mostra que estão correndo atrás de sombras.
💡 Para holders de $B2 , isso cria um grande overhang: os $3,11M restantes do hacker em WBNB podem atingir qualquer DEX caso as negociações falhem. Fique atento(a) a uma pressão repentina de venda nos pares da BNB Chain. Enquanto isso, a ponte para Zcash adiciona camadas de privacidade, tornando a recuperação improvável. 💬 Você compraria a queda em $B2 agora ou esperaria o hacker despejar primeiro? 👇
⚠️ Isto não é aconselhamento financeiro. Administre sempre seu risco. 🛡️
🏷️ #B2 #BNB #SecurityBreach #CryptoHack #DeFi
🔥 🦈
138
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EarningsSeason
253,270 visualizações
2,218 a discutir
2
#BitwiseLaunchesFirstSpotNEARETF
15,734 visualizações
415 a discutir
3
#USJobOpeningsFallToFiveMonthLow
21,282 visualizações
316 a discutir
4
#ECBToTestAIAgentsInDigitalEuroPayments
18,566 visualizações
453 a discutir
5
#JapanFSABacksFourthStablecoinTradeSettlementPilot
21,785 visualizações
487 a discutir
6
#BitgetHackerFailsToMoveStolenFunds
37,336 visualizações
592 a discutir
7
#BitMineETHHoldingsTop6Million
31,516 visualizações
693 a discutir
8
#StrategyAdds1666BTCHoldingsReach847666
27,076 visualizações
485 a discutir
9
#NvidiaApproves$150BBuyback
4,834 visualizações
73 a discutir
10
#OpenAIDelaysGPT6.1OverSafetyIssues
40,003 visualizações
860 a discutir