
#pennysia
pennysia
80 visualizações
4 a discutir
Popular
Mais recente

·
--
Artigo
Contrato da Pennysia é hackeado: o alvo foi uma autorização que você aprovou há muito tempoNo dia 13 de novembro, a SlowMist publicou um alerta de segurança: o contrato de liquidação, na Ethereum, de um projeto chamado Pennysia havia sido explorado. O código do contrato tinha uma vulnerabilidade que permitia chamadas externas arbitrárias. O invasor usou essa falha para contornar o fluxo normal e transferir diretamente os tokens que os usuários haviam aprovado anteriormente para esse contrato e ainda não tinham usado.
A SlowMist começou a investigar depois de receber vários relatos de usuários que perderam tokens. Até agora, ainda não foi possível calcular o total perdido, e a Pennysia também não apresentou um plano de compensação. Portanto, este texto não é uma análise retrospectiva: é um alerta sobre aquela autorização que ainda está ativa na sua carteira.
Contrato da Pennysia é hackeado: o alvo foi uma autorização que você aprovou há muito tempo
No dia 13 de novembro, a SlowMist publicou um alerta de segurança: o contrato de liquidação, na Ethereum, de um projeto chamado Pennysia havia sido explorado. O código do contrato tinha uma vulnerabilidade que permitia chamadas externas arbitrárias. O invasor usou essa falha para contornar o fluxo normal e transferir diretamente os tokens que os usuários haviam aprovado anteriormente para esse contrato e ainda não tinham usado.
A SlowMist começou a investigar depois de receber vários relatos de usuários que perderam tokens. Até agora, ainda não foi possível calcular o total perdido, e a Pennysia também não apresentou um plano de compensação. Portanto, este texto não é uma análise retrospectiva: é um alerta sobre aquela autorização que ainda está ativa na sua carteira.
A SlowMist começou a investigar depois de receber vários relatos de usuários que perderam tokens. Até agora, ainda não foi possível calcular o total perdido, e a Pennysia também não apresentou um plano de compensação. Portanto, este texto não é uma análise retrospectiva: é um alerta sobre aquela autorização que ainda está ativa na sua carteira.
8

·
--
Contrato de liquidação da Pennysia explorado: quem concedeu aprovação deve revogá-la imediatamente; não foi uma exchange que sofreu um ataque
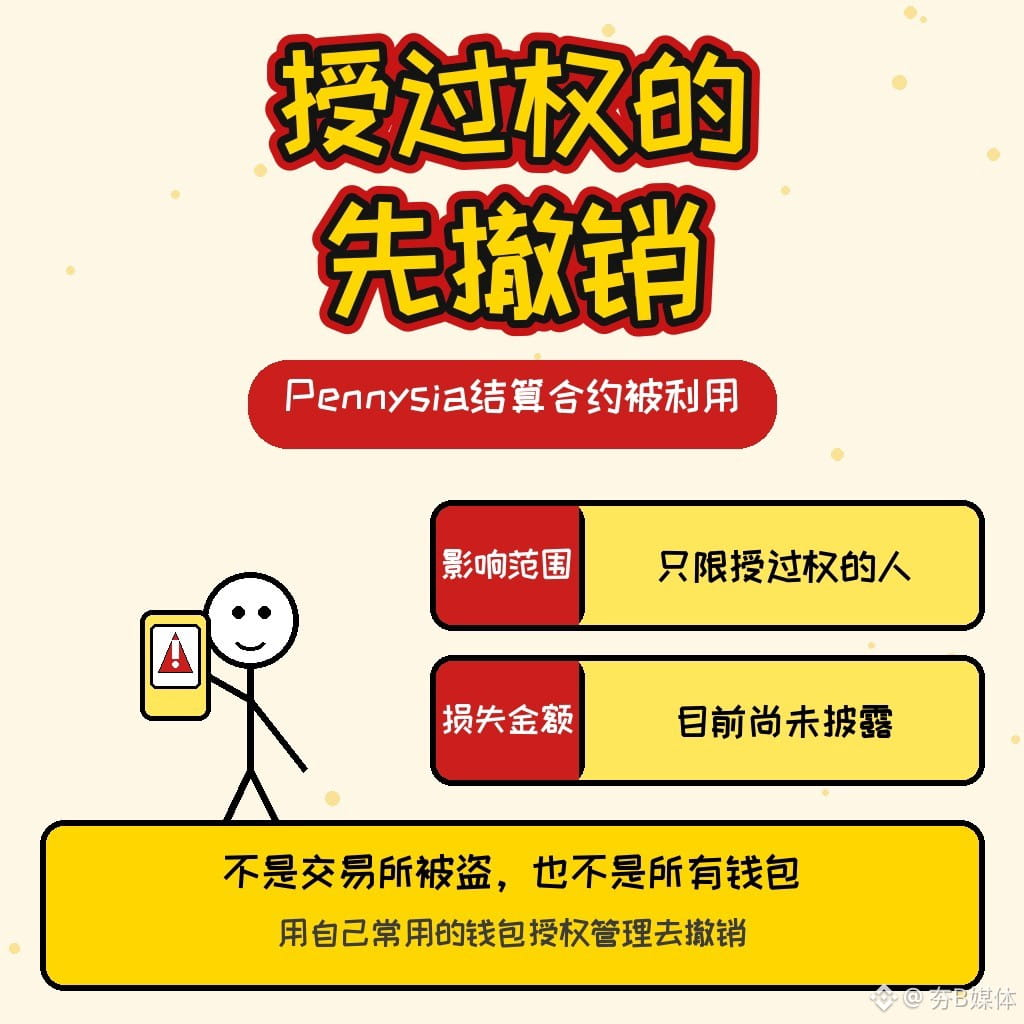
Hoje à tarde, por volta das 14:57 (horário de Hong Kong), a SlowMist emitiu um alerta: após receber relatos de usuários cujos fundos foram roubados, a investigação revelou que o contrato de liquidação Settlement da Pennysia, um agregador descentralizado de negociações na Ethereum, foi explorado por uma vulnerabilidade de «chamada externa arbitrária». O invasor pode movimentar tokens cujos limites os usuários haviam aprovado anteriormente para esse contrato e ainda não revogaram. Wu说 e Deep Tide divulgaram a informação em seguida e escreveram que o valor exato das perdas ainda não havia sido divulgado; até a publicação desta notícia, não havia sido vista nenhuma declaração oficial da equipe do projeto.
Quem foi afetado: apenas pessoas que concederam aprovação de tokens a esse contrato de liquidação. Não são todas as carteiras, não se trata de uma exchange roubada e tampouco de uma suspensão geral de depósitos e saques. O endereço do contrato é 0x3aad97e5a91b8e43b7dc830aceb004307678795e. A SlowMist recomenda que quem concedeu aprovação revogue imediatamente a autorização para esse endereço nas configurações de gerenciamento de aprovações da carteira que costuma usar. Não clique em links desconhecidos que ofereçam «ajuda para revogar» e não forneça sua frase de recuperação nem sua chave privada a quem se apresente como representante oficial.
O que resta confirmar é se a equipe do projeto responderá oficialmente e qual foi a dimensão das perdas.
Você já concedeu aprovação a esse contrato de liquidação?
Isto não constitui aconselhamento de investimento.
Fontes: SlowMist X (@SlowMist_Team, 2026-11-13 por volta das 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); divulgação de Wu说 (por volta das 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 por volta das 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Contrato de liquidação da Pennysia explorado: quem concedeu aprovação deve revogá-la imediatamente; não foi uma exchange que sofreu um ataque
Hoje à tarde, por volta das 14:57 (horário de Hong Kong), a SlowMist emitiu um alerta: após receber relatos de usuários cujos fundos foram roubados, a investigação revelou que o contrato de liquidação Settlement da Pennysia, um agregador descentralizado de negociações na Ethereum, foi explorado por uma vulnerabilidade de «chamada externa arbitrária». O invasor pode movimentar tokens cujos limites os usuários haviam aprovado anteriormente para esse contrato e ainda não revogaram. Wu说 e Deep Tide divulgaram a informação em seguida e escreveram que o valor exato das perdas ainda não havia sido divulgado; até a publicação desta notícia, não havia sido vista nenhuma declaração oficial da equipe do projeto.
Quem foi afetado: apenas pessoas que concederam aprovação de tokens a esse contrato de liquidação. Não são todas as carteiras, não se trata de uma exchange roubada e tampouco de uma suspensão geral de depósitos e saques. O endereço do contrato é 0x3aad97e5a91b8e43b7dc830aceb004307678795e. A SlowMist recomenda que quem concedeu aprovação revogue imediatamente a autorização para esse endereço nas configurações de gerenciamento de aprovações da carteira que costuma usar. Não clique em links desconhecidos que ofereçam «ajuda para revogar» e não forneça sua frase de recuperação nem sua chave privada a quem se apresente como representante oficial.
O que resta confirmar é se a equipe do projeto responderá oficialmente e qual foi a dimensão das perdas.
Você já concedeu aprovação a esse contrato de liquidação?
Isto não constitui aconselhamento de investimento.
Fontes: SlowMist X (@SlowMist_Team, 2026-11-13 por volta das 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); divulgação de Wu说 (por volta das 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 por volta das 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Hoje à tarde, por volta das 14:57 (horário de Hong Kong), a SlowMist emitiu um alerta: após receber relatos de usuários cujos fundos foram roubados, a investigação revelou que o contrato de liquidação Settlement da Pennysia, um agregador descentralizado de negociações na Ethereum, foi explorado por uma vulnerabilidade de «chamada externa arbitrária». O invasor pode movimentar tokens cujos limites os usuários haviam aprovado anteriormente para esse contrato e ainda não revogaram. Wu说 e Deep Tide divulgaram a informação em seguida e escreveram que o valor exato das perdas ainda não havia sido divulgado; até a publicação desta notícia, não havia sido vista nenhuma declaração oficial da equipe do projeto.
Quem foi afetado: apenas pessoas que concederam aprovação de tokens a esse contrato de liquidação. Não são todas as carteiras, não se trata de uma exchange roubada e tampouco de uma suspensão geral de depósitos e saques. O endereço do contrato é 0x3aad97e5a91b8e43b7dc830aceb004307678795e. A SlowMist recomenda que quem concedeu aprovação revogue imediatamente a autorização para esse endereço nas configurações de gerenciamento de aprovações da carteira que costuma usar. Não clique em links desconhecidos que ofereçam «ajuda para revogar» e não forneça sua frase de recuperação nem sua chave privada a quem se apresente como representante oficial.
O que resta confirmar é se a equipe do projeto responderá oficialmente e qual foi a dimensão das perdas.
Você já concedeu aprovação a esse contrato de liquidação?
Isto não constitui aconselhamento de investimento.
Fontes: SlowMist X (@SlowMist_Team, 2026-11-13 por volta das 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); divulgação de Wu说 (por volta das 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 por volta das 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
167
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#WhoWillSucceedJensenHuangatNvidia?
48,154 visualizações
651 a discutir
2
#WhatWillDriveCryptoandStocks’NextRebound?
370,226 visualizações
2,611 a discutir
3
#BitcoinActiveSupplyInProfitDropsBelow45%
538 visualizações
29 a discutir
4
#USPPIMissMayEaseBTCPressure
171,346 visualizações
1,836 a discutir
5
#TONStrategyReports$23.97MQ3NetLoss
2,243 visualizações
32 a discutir
6
#PolkadotCommunityApprovesNewStrategyWith97%Vote
11,573 visualizações
182 a discutir
7
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
6,170 visualizações
141 a discutir
8
#TradFiForBeginners
683,838 visualizações
4,451 a discutir
9
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
3,175 visualizações
46 a discutir
10
#BitcoinCoreDisclosesTorTrafficVulnerability
73,077 visualizações
984 a discutir