
#mpc
mpc
18,448 visualizações
160 a discutir
Popular
Mais recente

·
--
A solução de custódia do Google Cloud: por que dizem que a chave privada “nunca aparece inteira”?
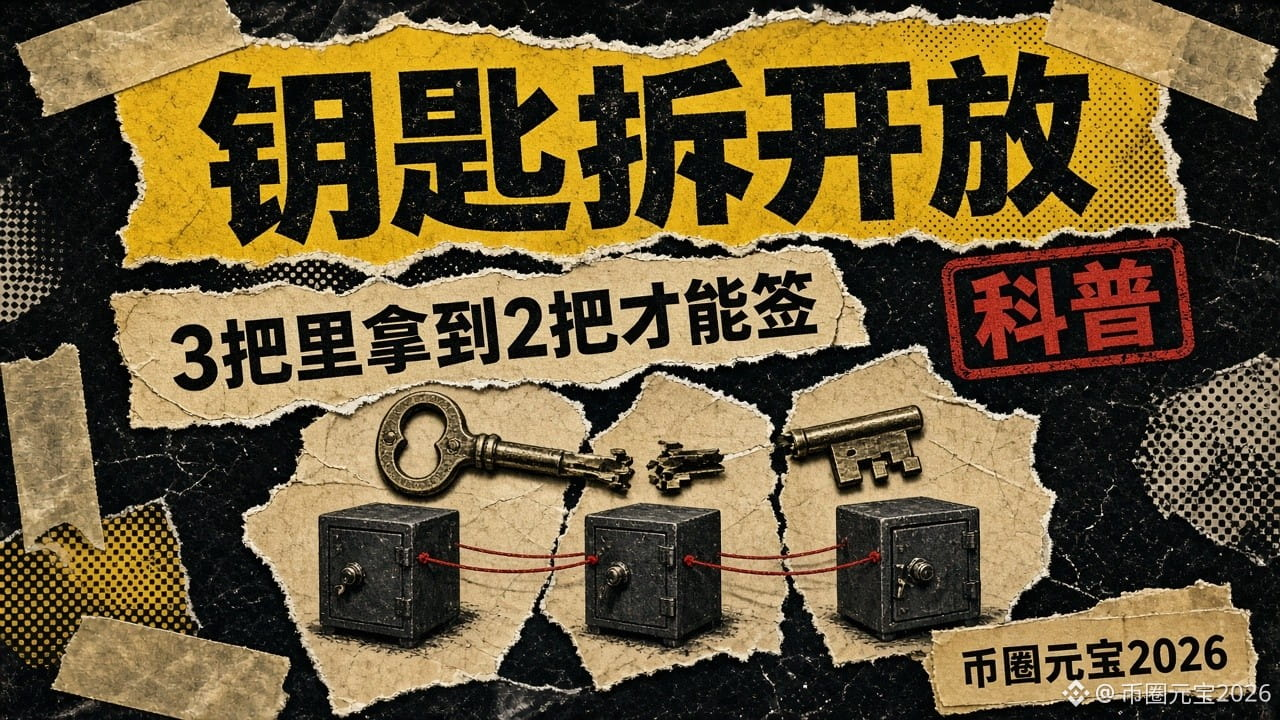
Nesta semana, a carteira quente de uma corretora foi invadida. Na mesma semana, fui ler um documento de produto do Google Cloud: Multi-party Compute (custódia com computação multipartidária), voltado à gestão de chaves privadas usadas para assinar transações de ativos digitais. A ideia, em uma frase: dividir uma chave em várias partes, guardá-las separadamente e não juntá-las nem mesmo na hora de assinar.
Segundo o documento oficial, funciona assim:
1. O problema do método antigo: guardar a chave privada completa em um único módulo de segurança de hardware cria um ponto único de falha. Copiá-la para vários módulos, em diferentes regiões, aumenta a disponibilidade, mas cada cópia contém a chave privada completa — é como abrir várias portas que podem ser arrombadas.
2. Como funciona: assinatura de limiar (o documento descreve uma extensão reforçada do protocolo DKLS23). Várias partes independentes geram e guardam, cada uma, um “fragmento da chave”. Na hora de assinar, todas calculam juntas uma assinatura válida, sem que nenhuma delas reúna a chave privada completa.
3. Limites de segurança: se o número de participantes comprometidos for menor que o limiar, não será possível falsificar uma assinatura nem reconstruir a chave privada. Se alguns participantes ficarem indisponíveis ou forem danificados permanentemente, ainda será possível assinar, desde que os restantes atinjam o limiar.
4. Exemplo (em outras palavras, conforme o documento): três pessoas da equipe financeira guardam um fragmento cada; são necessárias duas para aprovar uma assinatura.
5. Compatibilidade: curva secp256k1, usada pelo Bitcoin, Ethereum e pelas redes EVM; Ed25519 (Solana) aparece como “em breve”. O produto está atualmente em versão de prévia (Pre-GA).
Algumas observações francas:
· Há um ponto muito honesto no documento: as regras de transação (como limites e listas de permissões) apenas recomendam “permitir” ou “recusar”. Se um número suficiente de signatários aprovar, a transação recusada pela política ainda poderá ser executada. O esquema de limiar protege contra “um ponto ser comprometido”, mas não contra “gente suficiente ser enganada ao mesmo tempo”.
· Dividir a chave não significa que o dinheiro está seguro. Se os signatários caírem em golpes de phishing ou se o processo de aprovação virar mera formalidade, problemas ainda podem acontecer.
· Ainda não foi divulgado um relatório técnico completo sobre o que falhou no caso do roubo desta semana. Não vou presumir que tenha sido um problema que o MPC resolveria, nem dizer que “com ele, não teria havido roubo”.
· Pessoas comuns não precisam de custódia institucional, mas o princípio vale para todos: não guarde sua frase-semente em um único lugar e não fotografe a frase inteira para armazená-la na nuvem.
E a sua frase-semente: está “guardada em um só lugar” ou “copiada para vários lugares”?
#MPC #钱包安全 #科普
A solução de custódia do Google Cloud: por que dizem que a chave privada “nunca aparece inteira”?
Nesta semana, a carteira quente de uma corretora foi invadida. Na mesma semana, fui ler um documento de produto do Google Cloud: Multi-party Compute (custódia com computação multipartidária), voltado à gestão de chaves privadas usadas para assinar transações de ativos digitais. A ideia, em uma frase: dividir uma chave em várias partes, guardá-las separadamente e não juntá-las nem mesmo na hora de assinar.
Segundo o documento oficial, funciona assim:
1. O problema do método antigo: guardar a chave privada completa em um único módulo de segurança de hardware cria um ponto único de falha. Copiá-la para vários módulos, em diferentes regiões, aumenta a disponibilidade, mas cada cópia contém a chave privada completa — é como abrir várias portas que podem ser arrombadas.
2. Como funciona: assinatura de limiar (o documento descreve uma extensão reforçada do protocolo DKLS23). Várias partes independentes geram e guardam, cada uma, um “fragmento da chave”. Na hora de assinar, todas calculam juntas uma assinatura válida, sem que nenhuma delas reúna a chave privada completa.
3. Limites de segurança: se o número de participantes comprometidos for menor que o limiar, não será possível falsificar uma assinatura nem reconstruir a chave privada. Se alguns participantes ficarem indisponíveis ou forem danificados permanentemente, ainda será possível assinar, desde que os restantes atinjam o limiar.
4. Exemplo (em outras palavras, conforme o documento): três pessoas da equipe financeira guardam um fragmento cada; são necessárias duas para aprovar uma assinatura.
5. Compatibilidade: curva secp256k1, usada pelo Bitcoin, Ethereum e pelas redes EVM; Ed25519 (Solana) aparece como “em breve”. O produto está atualmente em versão de prévia (Pre-GA).
Algumas observações francas:
· Há um ponto muito honesto no documento: as regras de transação (como limites e listas de permissões) apenas recomendam “permitir” ou “recusar”. Se um número suficiente de signatários aprovar, a transação recusada pela política ainda poderá ser executada. O esquema de limiar protege contra “um ponto ser comprometido”, mas não contra “gente suficiente ser enganada ao mesmo tempo”.
· Dividir a chave não significa que o dinheiro está seguro. Se os signatários caírem em golpes de phishing ou se o processo de aprovação virar mera formalidade, problemas ainda podem acontecer.
· Ainda não foi divulgado um relatório técnico completo sobre o que falhou no caso do roubo desta semana. Não vou presumir que tenha sido um problema que o MPC resolveria, nem dizer que “com ele, não teria havido roubo”.
· Pessoas comuns não precisam de custódia institucional, mas o princípio vale para todos: não guarde sua frase-semente em um único lugar e não fotografe a frase inteira para armazená-la na nuvem.
E a sua frase-semente: está “guardada em um só lugar” ou “copiada para vários lugares”?
#MPC #钱包安全 #科普
Nesta semana, a carteira quente de uma corretora foi invadida. Na mesma semana, fui ler um documento de produto do Google Cloud: Multi-party Compute (custódia com computação multipartidária), voltado à gestão de chaves privadas usadas para assinar transações de ativos digitais. A ideia, em uma frase: dividir uma chave em várias partes, guardá-las separadamente e não juntá-las nem mesmo na hora de assinar.
Segundo o documento oficial, funciona assim:
1. O problema do método antigo: guardar a chave privada completa em um único módulo de segurança de hardware cria um ponto único de falha. Copiá-la para vários módulos, em diferentes regiões, aumenta a disponibilidade, mas cada cópia contém a chave privada completa — é como abrir várias portas que podem ser arrombadas.
2. Como funciona: assinatura de limiar (o documento descreve uma extensão reforçada do protocolo DKLS23). Várias partes independentes geram e guardam, cada uma, um “fragmento da chave”. Na hora de assinar, todas calculam juntas uma assinatura válida, sem que nenhuma delas reúna a chave privada completa.
3. Limites de segurança: se o número de participantes comprometidos for menor que o limiar, não será possível falsificar uma assinatura nem reconstruir a chave privada. Se alguns participantes ficarem indisponíveis ou forem danificados permanentemente, ainda será possível assinar, desde que os restantes atinjam o limiar.
4. Exemplo (em outras palavras, conforme o documento): três pessoas da equipe financeira guardam um fragmento cada; são necessárias duas para aprovar uma assinatura.
5. Compatibilidade: curva secp256k1, usada pelo Bitcoin, Ethereum e pelas redes EVM; Ed25519 (Solana) aparece como “em breve”. O produto está atualmente em versão de prévia (Pre-GA).
Algumas observações francas:
· Há um ponto muito honesto no documento: as regras de transação (como limites e listas de permissões) apenas recomendam “permitir” ou “recusar”. Se um número suficiente de signatários aprovar, a transação recusada pela política ainda poderá ser executada. O esquema de limiar protege contra “um ponto ser comprometido”, mas não contra “gente suficiente ser enganada ao mesmo tempo”.
· Dividir a chave não significa que o dinheiro está seguro. Se os signatários caírem em golpes de phishing ou se o processo de aprovação virar mera formalidade, problemas ainda podem acontecer.
· Ainda não foi divulgado um relatório técnico completo sobre o que falhou no caso do roubo desta semana. Não vou presumir que tenha sido um problema que o MPC resolveria, nem dizer que “com ele, não teria havido roubo”.
· Pessoas comuns não precisam de custódia institucional, mas o princípio vale para todos: não guarde sua frase-semente em um único lugar e não fotografe a frase inteira para armazená-la na nuvem.
E a sua frase-semente: está “guardada em um só lugar” ou “copiada para vários lugares”?
#MPC #钱包安全 #科普
GOOGUS+0,76%
10
·
--
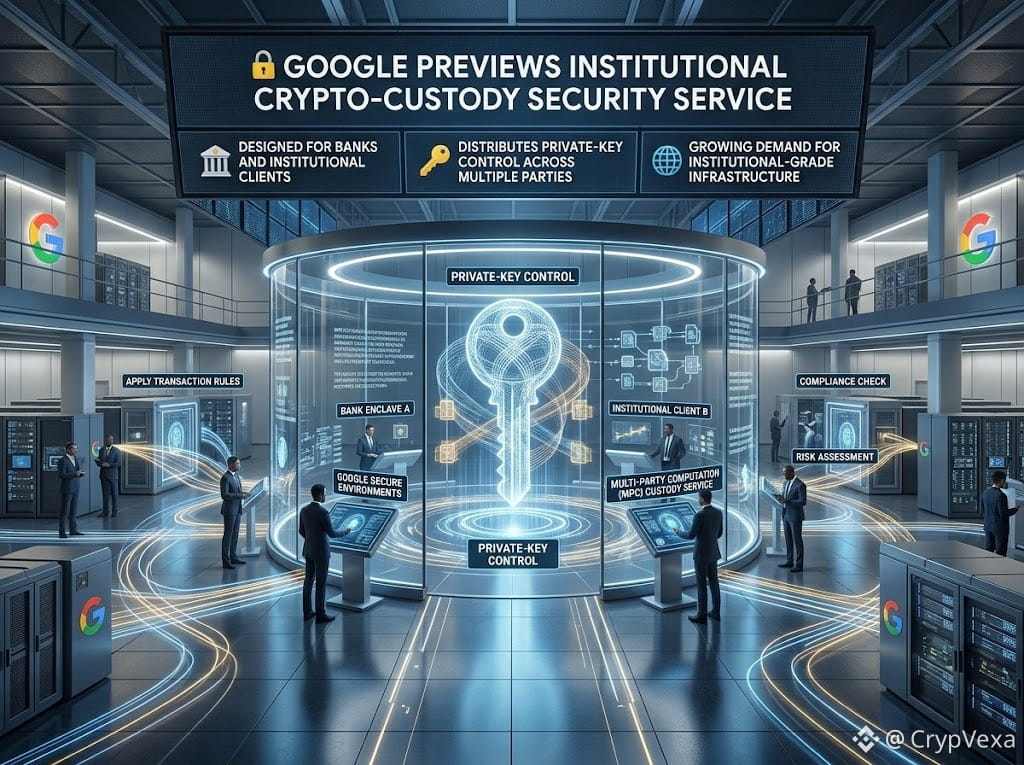
🔐 Google apresenta serviço de segurança para custódia institucional de criptoativos
🏦 O Google deve apresentar um serviço de custódia baseado em computação multipartidária (MPC), desenvolvido para bancos e clientes institucionais.
🔑 O modelo distribui o controle das chaves privadas entre várias partes e aplica regras de transação em diferentes ambientes.
🌐 A iniciativa destaca a crescente demanda por infraestrutura de segurança e custódia de criptoativos de nível institucional.
👀 A entrada do Google poderia fortalecer a confiança institucional na custódia de criptoativos?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google apresenta serviço de segurança para custódia institucional de criptoativos
🏦 O Google deve apresentar um serviço de custódia baseado em computação multipartidária (MPC), desenvolvido para bancos e clientes institucionais.
🔑 O modelo distribui o controle das chaves privadas entre várias partes e aplica regras de transação em diferentes ambientes.
🌐 A iniciativa destaca a crescente demanda por infraestrutura de segurança e custódia de criptoativos de nível institucional.
👀 A entrada do Google poderia fortalecer a confiança institucional na custódia de criptoativos?
#Google #CryptoCustody #MPC #CryptoNews
🏦 O Google deve apresentar um serviço de custódia baseado em computação multipartidária (MPC), desenvolvido para bancos e clientes institucionais.
🔑 O modelo distribui o controle das chaves privadas entre várias partes e aplica regras de transação em diferentes ambientes.
🌐 A iniciativa destaca a crescente demanda por infraestrutura de segurança e custódia de criptoativos de nível institucional.
👀 A entrada do Google poderia fortalecer a confiança institucional na custódia de criptoativos?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+0,76%
GOOGLB+4,36%
2
285

·
--
Vi no feed: no seminário sobre ativos digitais em Nova York, o Google Cloud apresentou um serviço de custódia de chaves com Multi-Party Compute (MPC) — voltado especialmente a bancos e instituições, que divide as chaves privadas criptográficas em várias partes, armazenadas em ambientes diferentes.
O ponto forte: o banco pode manter uma parte em hardware local, outra no Google Cloud e uma terceira em outra nuvem; nenhuma parte detém a chave privada completa sozinha. Antes de assinar, há também um mecanismo de políticas que faz verificações (limites, endereços em lista de permissões, aprovações de várias pessoas etc.). Por enquanto, está em prévia privada, com lançamento comercial previsto para o início de 2027; várias grandes instituições financeiras já estão testando. A própria Alphabet também usa esse sistema para proteger seus ativos digitais na Ethereum e na Solana. ECDSA (BTC/ETH) já está disponível; a documentação de Ed25519/Solana diz “em breve”, e o suporte está previsto para o lançamento comercial.
As grandes empresas de tecnologia passaram a oferecer a custódia de chaves institucionais como infraestrutura essencial — em comparação com “uma única parte guardando a chave privada inteira”, a percepção de risco é bem diferente.
#托管 #MPC #GoogleCloud #instituições
Vi no feed: no seminário sobre ativos digitais em Nova York, o Google Cloud apresentou um serviço de custódia de chaves com Multi-Party Compute (MPC) — voltado especialmente a bancos e instituições, que divide as chaves privadas criptográficas em várias partes, armazenadas em ambientes diferentes.
O ponto forte: o banco pode manter uma parte em hardware local, outra no Google Cloud e uma terceira em outra nuvem; nenhuma parte detém a chave privada completa sozinha. Antes de assinar, há também um mecanismo de políticas que faz verificações (limites, endereços em lista de permissões, aprovações de várias pessoas etc.). Por enquanto, está em prévia privada, com lançamento comercial previsto para o início de 2027; várias grandes instituições financeiras já estão testando. A própria Alphabet também usa esse sistema para proteger seus ativos digitais na Ethereum e na Solana. ECDSA (BTC/ETH) já está disponível; a documentação de Ed25519/Solana diz “em breve”, e o suporte está previsto para o lançamento comercial.
As grandes empresas de tecnologia passaram a oferecer a custódia de chaves institucionais como infraestrutura essencial — em comparação com “uma única parte guardando a chave privada inteira”, a percepção de risco é bem diferente.
#托管 #MPC #GoogleCloud #instituições
O ponto forte: o banco pode manter uma parte em hardware local, outra no Google Cloud e uma terceira em outra nuvem; nenhuma parte detém a chave privada completa sozinha. Antes de assinar, há também um mecanismo de políticas que faz verificações (limites, endereços em lista de permissões, aprovações de várias pessoas etc.). Por enquanto, está em prévia privada, com lançamento comercial previsto para o início de 2027; várias grandes instituições financeiras já estão testando. A própria Alphabet também usa esse sistema para proteger seus ativos digitais na Ethereum e na Solana. ECDSA (BTC/ETH) já está disponível; a documentação de Ed25519/Solana diz “em breve”, e o suporte está previsto para o lançamento comercial.
As grandes empresas de tecnologia passaram a oferecer a custódia de chaves institucionais como infraestrutura essencial — em comparação com “uma única parte guardando a chave privada inteira”, a percepção de risco é bem diferente.
#托管 #MPC #GoogleCloud #instituições
GOOGUS+0,76%
4

🔐 O Google vai custodiar chaves privadas para instituições: as grandes empresas vão redefinir a custódia de criptoativos?
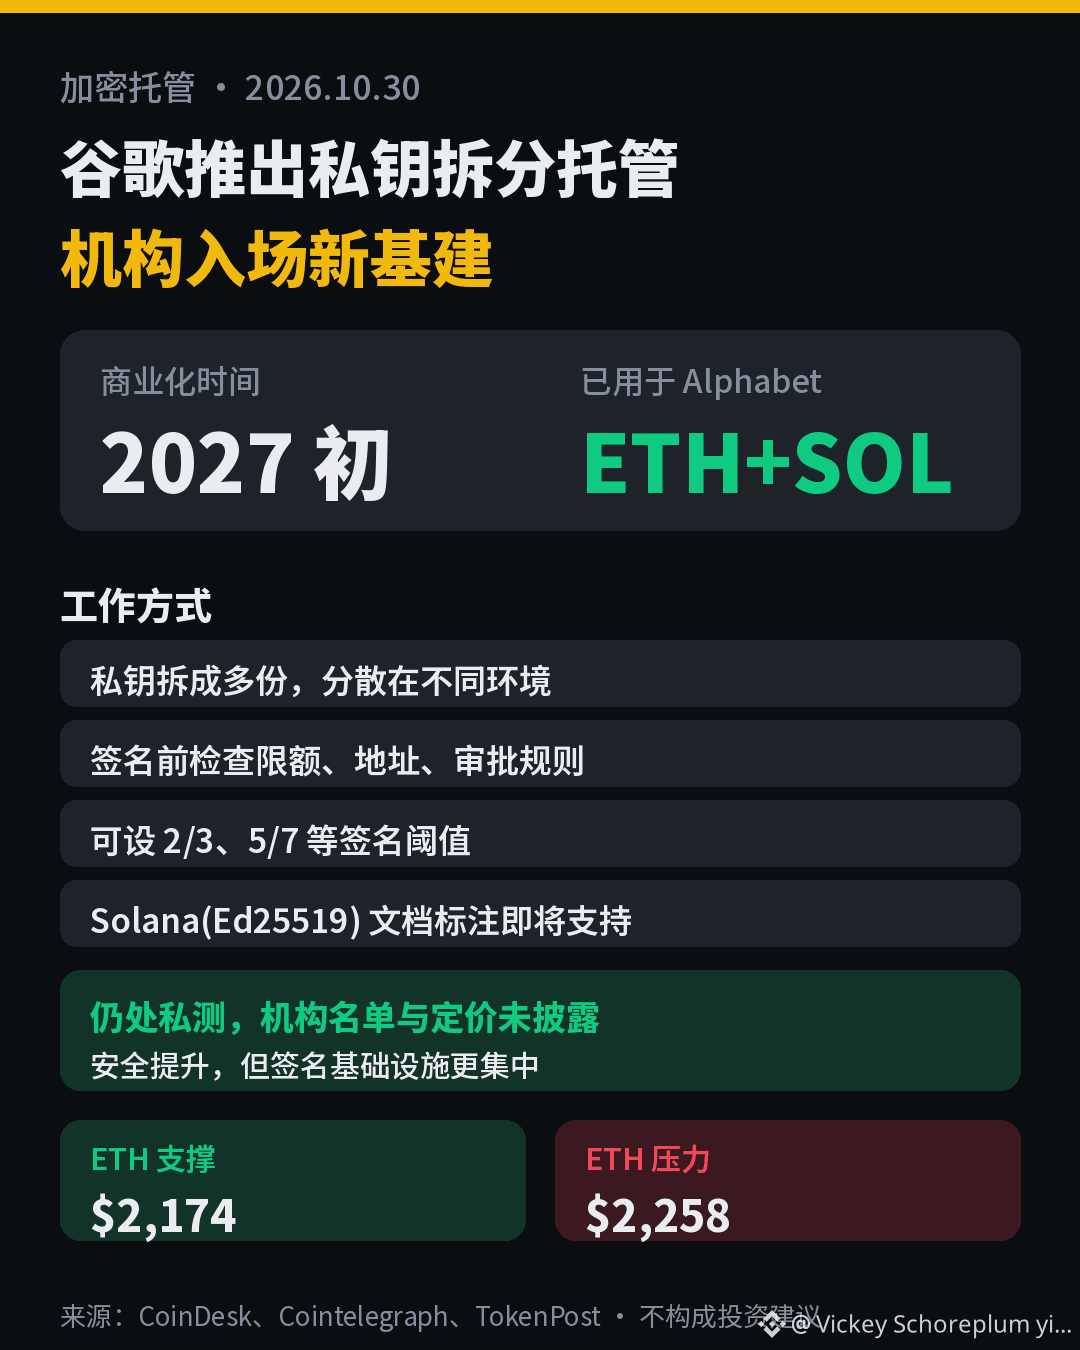
Segundo notícias publicadas por veículos como o CoinDesk em 28 de outubro, o serviço de custódia segura Multi-Party Compute (MPC) do Google Cloud entrou em testes privados. Várias grandes instituições financeiras e parceiros de desenvolvimento estão testando o serviço, cuja comercialização está prevista para o início de 2027. A empresa controladora, Alphabet, também está usando a tecnologia para proteger seus próprios ativos digitais na Ethereum e na Solana.
📊 Destaques
• Como funciona: as chaves de assinatura são divididas em várias partes e distribuídas entre o Google Cloud, o hardware da própria instituição e outros ambientes de nuvem, de modo que ninguém tenha acesso à chave privada completa
• Gestão de riscos: antes da assinatura, são verificados os limites de transferência, as listas de endereços autorizados e as aprovações de vários departamentos. É possível definir limites como 2/3 e 5/7
• Redes compatíveis: ECDSA (Bitcoin, Ethereum e redes EVM) primeiro; a documentação indica que o Ed25519, necessário para a Solana, terá suporte “em breve”
• Não divulgado: nomes das instituições participantes dos testes, ativos e valores mantidos pela Alphabet, preços e data exata de lançamento
📈 Impacto no mercado
A novidade é uma narrativa positiva para a custódia institucional, mas, no curto prazo, não significa necessariamente pressão compradora. No momento, o ETH está em torno de 2191 USDT, com queda de aproximadamente 5,4% nas últimas 24 horas. A mínima de hoje está perto de 2174, e a mínima de ontem, perto de 2233. Na recuperação, a primeira resistência a observar fica perto de 2258; se cair abaixo de 2174, é preciso ficar atento à possibilidade de novas mínimas.
💬 Ponto de debate: a segurança aumentou, mas, ao entregar a infraestrutura de assinatura mais importante a grandes provedores de nuvem, quanto resta da descentralização? O que você acha?
👉 Negocie ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #CustódiaCripto
⚠️ O conteúdo acima não constitui recomendação de investimento. Esteja ciente dos riscos.
🔐 O Google vai custodiar chaves privadas para instituições: as grandes empresas vão redefinir a custódia de criptoativos?
Segundo notícias publicadas por veículos como o CoinDesk em 28 de outubro, o serviço de custódia segura Multi-Party Compute (MPC) do Google Cloud entrou em testes privados. Várias grandes instituições financeiras e parceiros de desenvolvimento estão testando o serviço, cuja comercialização está prevista para o início de 2027. A empresa controladora, Alphabet, também está usando a tecnologia para proteger seus próprios ativos digitais na Ethereum e na Solana.
📊 Destaques
• Como funciona: as chaves de assinatura são divididas em várias partes e distribuídas entre o Google Cloud, o hardware da própria instituição e outros ambientes de nuvem, de modo que ninguém tenha acesso à chave privada completa
• Gestão de riscos: antes da assinatura, são verificados os limites de transferência, as listas de endereços autorizados e as aprovações de vários departamentos. É possível definir limites como 2/3 e 5/7
• Redes compatíveis: ECDSA (Bitcoin, Ethereum e redes EVM) primeiro; a documentação indica que o Ed25519, necessário para a Solana, terá suporte “em breve”
• Não divulgado: nomes das instituições participantes dos testes, ativos e valores mantidos pela Alphabet, preços e data exata de lançamento
📈 Impacto no mercado
A novidade é uma narrativa positiva para a custódia institucional, mas, no curto prazo, não significa necessariamente pressão compradora. No momento, o ETH está em torno de 2191 USDT, com queda de aproximadamente 5,4% nas últimas 24 horas. A mínima de hoje está perto de 2174, e a mínima de ontem, perto de 2233. Na recuperação, a primeira resistência a observar fica perto de 2258; se cair abaixo de 2174, é preciso ficar atento à possibilidade de novas mínimas.
💬 Ponto de debate: a segurança aumentou, mas, ao entregar a infraestrutura de assinatura mais importante a grandes provedores de nuvem, quanto resta da descentralização? O que você acha?
👉 Negocie ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #CustódiaCripto
⚠️ O conteúdo acima não constitui recomendação de investimento. Esteja ciente dos riscos.
Segundo notícias publicadas por veículos como o CoinDesk em 28 de outubro, o serviço de custódia segura Multi-Party Compute (MPC) do Google Cloud entrou em testes privados. Várias grandes instituições financeiras e parceiros de desenvolvimento estão testando o serviço, cuja comercialização está prevista para o início de 2027. A empresa controladora, Alphabet, também está usando a tecnologia para proteger seus próprios ativos digitais na Ethereum e na Solana.
📊 Destaques
• Como funciona: as chaves de assinatura são divididas em várias partes e distribuídas entre o Google Cloud, o hardware da própria instituição e outros ambientes de nuvem, de modo que ninguém tenha acesso à chave privada completa
• Gestão de riscos: antes da assinatura, são verificados os limites de transferência, as listas de endereços autorizados e as aprovações de vários departamentos. É possível definir limites como 2/3 e 5/7
• Redes compatíveis: ECDSA (Bitcoin, Ethereum e redes EVM) primeiro; a documentação indica que o Ed25519, necessário para a Solana, terá suporte “em breve”
• Não divulgado: nomes das instituições participantes dos testes, ativos e valores mantidos pela Alphabet, preços e data exata de lançamento
📈 Impacto no mercado
A novidade é uma narrativa positiva para a custódia institucional, mas, no curto prazo, não significa necessariamente pressão compradora. No momento, o ETH está em torno de 2191 USDT, com queda de aproximadamente 5,4% nas últimas 24 horas. A mínima de hoje está perto de 2174, e a mínima de ontem, perto de 2233. Na recuperação, a primeira resistência a observar fica perto de 2258; se cair abaixo de 2174, é preciso ficar atento à possibilidade de novas mínimas.
💬 Ponto de debate: a segurança aumentou, mas, ao entregar a infraestrutura de assinatura mais importante a grandes provedores de nuvem, quanto resta da descentralização? O que você acha?
👉 Negocie ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #CustódiaCripto
⚠️ O conteúdo acima não constitui recomendação de investimento. Esteja ciente dos riscos.
533
·
--
Uma das maiores empresas de infraestrutura em nuvem do mundo começou a levar a custódia de criptoativos a sério. Os próprios ativos digitais da Alphabet já estão sendo executados na Ethereum e na Solana, usando um sistema que divide as chaves privadas em várias partes, de modo que nenhum ponto isolado tenha acesso à chave completa. Várias grandes instituições financeiras estão realizando testes internos, e a disponibilidade comercial está prevista para o início de 2027. O caminho para que instituições transfiram ativos para a blockchain está cada vez mais consolidado.$SOL $ETH #机构托管 #MPC
Uma das maiores empresas de infraestrutura em nuvem do mundo começou a levar a custódia de criptoativos a sério. Os próprios ativos digitais da Alphabet já estão sendo executados na Ethereum e na Solana, usando um sistema que divide as chaves privadas em várias partes, de modo que nenhum ponto isolado tenha acesso à chave completa. Várias grandes instituições financeiras estão realizando testes internos, e a disponibilidade comercial está prevista para o início de 2027. O caminho para que instituições transfiram ativos para a blockchain está cada vez mais consolidado.$SOL $ETH #机构托管 #MPC
531
·
--
O Google acaba de colocar a custódia institucional de criptoativos em prévia privada — divisão de chaves MPC para bancos, com lançamento comercial previsto para o início de 2027.
Em 28 de outubro de 2026, o Google Cloud apresentou o Google Multi-Party Compute em seu simpósio sobre ativos digitais em Nova York. O serviço mantém partes da chave privada em ambientes separados, executa verificações de políticas de transação dentro do Confidential Space e nunca armazena uma chave completa em um único lugar. A Alphabet já está usando o serviço para proteger ativos digitais na Ethereum e na Solana, enquanto parceiros de desenvolvimento e grandes instituições financeiras o testam para criptoativos e ativos tokenizados.
O Google não revelou quais bancos participam da prévia nem divulgou os preços. A disponibilidade comercial está prevista para o início de 2027. Para instituições que estão migrando para a blockchain, isso reúne assinatura MPC, controles de políticas e recuperação de chaves em um único produto, em vez de uma solução montada por conta própria — ainda em prévia, ainda sem comprovação em grande escala, mas um sinal claro de que as grandes empresas de tecnologia querem um lugar no setor regulado de custódia de ativos digitais.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
O Google acaba de colocar a custódia institucional de criptoativos em prévia privada — divisão de chaves MPC para bancos, com lançamento comercial previsto para o início de 2027.
Em 28 de outubro de 2026, o Google Cloud apresentou o Google Multi-Party Compute em seu simpósio sobre ativos digitais em Nova York. O serviço mantém partes da chave privada em ambientes separados, executa verificações de políticas de transação dentro do Confidential Space e nunca armazena uma chave completa em um único lugar. A Alphabet já está usando o serviço para proteger ativos digitais na Ethereum e na Solana, enquanto parceiros de desenvolvimento e grandes instituições financeiras o testam para criptoativos e ativos tokenizados.
O Google não revelou quais bancos participam da prévia nem divulgou os preços. A disponibilidade comercial está prevista para o início de 2027. Para instituições que estão migrando para a blockchain, isso reúne assinatura MPC, controles de políticas e recuperação de chaves em um único produto, em vez de uma solução montada por conta própria — ainda em prévia, ainda sem comprovação em grande escala, mas um sinal claro de que as grandes empresas de tecnologia querem um lugar no setor regulado de custódia de ativos digitais.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
Em 28 de outubro de 2026, o Google Cloud apresentou o Google Multi-Party Compute em seu simpósio sobre ativos digitais em Nova York. O serviço mantém partes da chave privada em ambientes separados, executa verificações de políticas de transação dentro do Confidential Space e nunca armazena uma chave completa em um único lugar. A Alphabet já está usando o serviço para proteger ativos digitais na Ethereum e na Solana, enquanto parceiros de desenvolvimento e grandes instituições financeiras o testam para criptoativos e ativos tokenizados.
O Google não revelou quais bancos participam da prévia nem divulgou os preços. A disponibilidade comercial está prevista para o início de 2027. Para instituições que estão migrando para a blockchain, isso reúne assinatura MPC, controles de políticas e recuperação de chaves em um único produto, em vez de uma solução montada por conta própria — ainda em prévia, ainda sem comprovação em grande escala, mas um sinal claro de que as grandes empresas de tecnologia querem um lugar no setor regulado de custódia de ativos digitais.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
83

O Google criou uma solução de custódia MPC para bancos, e um monte de contas já está gritando "ENORME", "O Google entrou no mercado".
Calma. Primeiro, vamos entender do que se trata: Google Multi-Party Compute, que divide a chave privada entre vários ambientes isolados e, antes de assinar, ainda verifica as regras do próprio banco. No momento, está em prévia privada; os bancos que estão testando não foram identificados, não há preço definido, e o uso comercial só deve começar no início de 2027. A própria Alphabet usa a solução para administrar seus ativos em ETH e SOL — esse é, até agora, o único usuário que já a colocou em prática.
O MPC em si não é novidade. Já faz anos que há empresas atuando no segmento de custódia institucional. O que o Google está vendendo não é um avanço tecnológico, mas a confiança que a palavra "Google" transmite aos departamentos de compliance dos bancos. Em resumo, é só mais um SKU de serviço de nuvem; o dinheiro vem das assinaturas dos bancos, e isso tem pouca relação com o preço das moedas que você tem.
Mais absurdo ainda é o ecossistema de repostagens. Uma conta publicou seis vezes, em 25 segundos, o mesmo trecho: "O Google está desenvolvendo custódia de cripto para bancos". Cada publicação teve apenas algumas visualizações. Você realmente vai usar esse tipo de "notícia boa" copiada e colada como motivo para comprar?
O roubo de chaves privadas é, de fato, um problema enorme (segundo dados citados por uma notícia no X, 43,8% dos casos de roubo em 2024 estavam relacionados a vazamentos de chaves privadas). É bom que as instituições usem soluções de custódia melhores. Mas "uma coisa boa" e "uma alta imediata" são coisas bem diferentes — entre elas há mais de um ano e uma porção de detalhes que ainda não foram divulgados.
#谷歌 #MPC
O Google criou uma solução de custódia MPC para bancos, e um monte de contas já está gritando "ENORME", "O Google entrou no mercado".
Calma. Primeiro, vamos entender do que se trata: Google Multi-Party Compute, que divide a chave privada entre vários ambientes isolados e, antes de assinar, ainda verifica as regras do próprio banco. No momento, está em prévia privada; os bancos que estão testando não foram identificados, não há preço definido, e o uso comercial só deve começar no início de 2027. A própria Alphabet usa a solução para administrar seus ativos em ETH e SOL — esse é, até agora, o único usuário que já a colocou em prática.
O MPC em si não é novidade. Já faz anos que há empresas atuando no segmento de custódia institucional. O que o Google está vendendo não é um avanço tecnológico, mas a confiança que a palavra "Google" transmite aos departamentos de compliance dos bancos. Em resumo, é só mais um SKU de serviço de nuvem; o dinheiro vem das assinaturas dos bancos, e isso tem pouca relação com o preço das moedas que você tem.
Mais absurdo ainda é o ecossistema de repostagens. Uma conta publicou seis vezes, em 25 segundos, o mesmo trecho: "O Google está desenvolvendo custódia de cripto para bancos". Cada publicação teve apenas algumas visualizações. Você realmente vai usar esse tipo de "notícia boa" copiada e colada como motivo para comprar?
O roubo de chaves privadas é, de fato, um problema enorme (segundo dados citados por uma notícia no X, 43,8% dos casos de roubo em 2024 estavam relacionados a vazamentos de chaves privadas). É bom que as instituições usem soluções de custódia melhores. Mas "uma coisa boa" e "uma alta imediata" são coisas bem diferentes — entre elas há mais de um ano e uma porção de detalhes que ainda não foram divulgados.
#谷歌 #MPC
Calma. Primeiro, vamos entender do que se trata: Google Multi-Party Compute, que divide a chave privada entre vários ambientes isolados e, antes de assinar, ainda verifica as regras do próprio banco. No momento, está em prévia privada; os bancos que estão testando não foram identificados, não há preço definido, e o uso comercial só deve começar no início de 2027. A própria Alphabet usa a solução para administrar seus ativos em ETH e SOL — esse é, até agora, o único usuário que já a colocou em prática.
O MPC em si não é novidade. Já faz anos que há empresas atuando no segmento de custódia institucional. O que o Google está vendendo não é um avanço tecnológico, mas a confiança que a palavra "Google" transmite aos departamentos de compliance dos bancos. Em resumo, é só mais um SKU de serviço de nuvem; o dinheiro vem das assinaturas dos bancos, e isso tem pouca relação com o preço das moedas que você tem.
Mais absurdo ainda é o ecossistema de repostagens. Uma conta publicou seis vezes, em 25 segundos, o mesmo trecho: "O Google está desenvolvendo custódia de cripto para bancos". Cada publicação teve apenas algumas visualizações. Você realmente vai usar esse tipo de "notícia boa" copiada e colada como motivo para comprar?
O roubo de chaves privadas é, de fato, um problema enorme (segundo dados citados por uma notícia no X, 43,8% dos casos de roubo em 2024 estavam relacionados a vazamentos de chaves privadas). É bom que as instituições usem soluções de custódia melhores. Mas "uma coisa boa" e "uma alta imediata" são coisas bem diferentes — entre elas há mais de um ano e uma porção de detalhes que ainda não foram divulgados.
#谷歌 #MPC
GOOGUS+0,76%
6

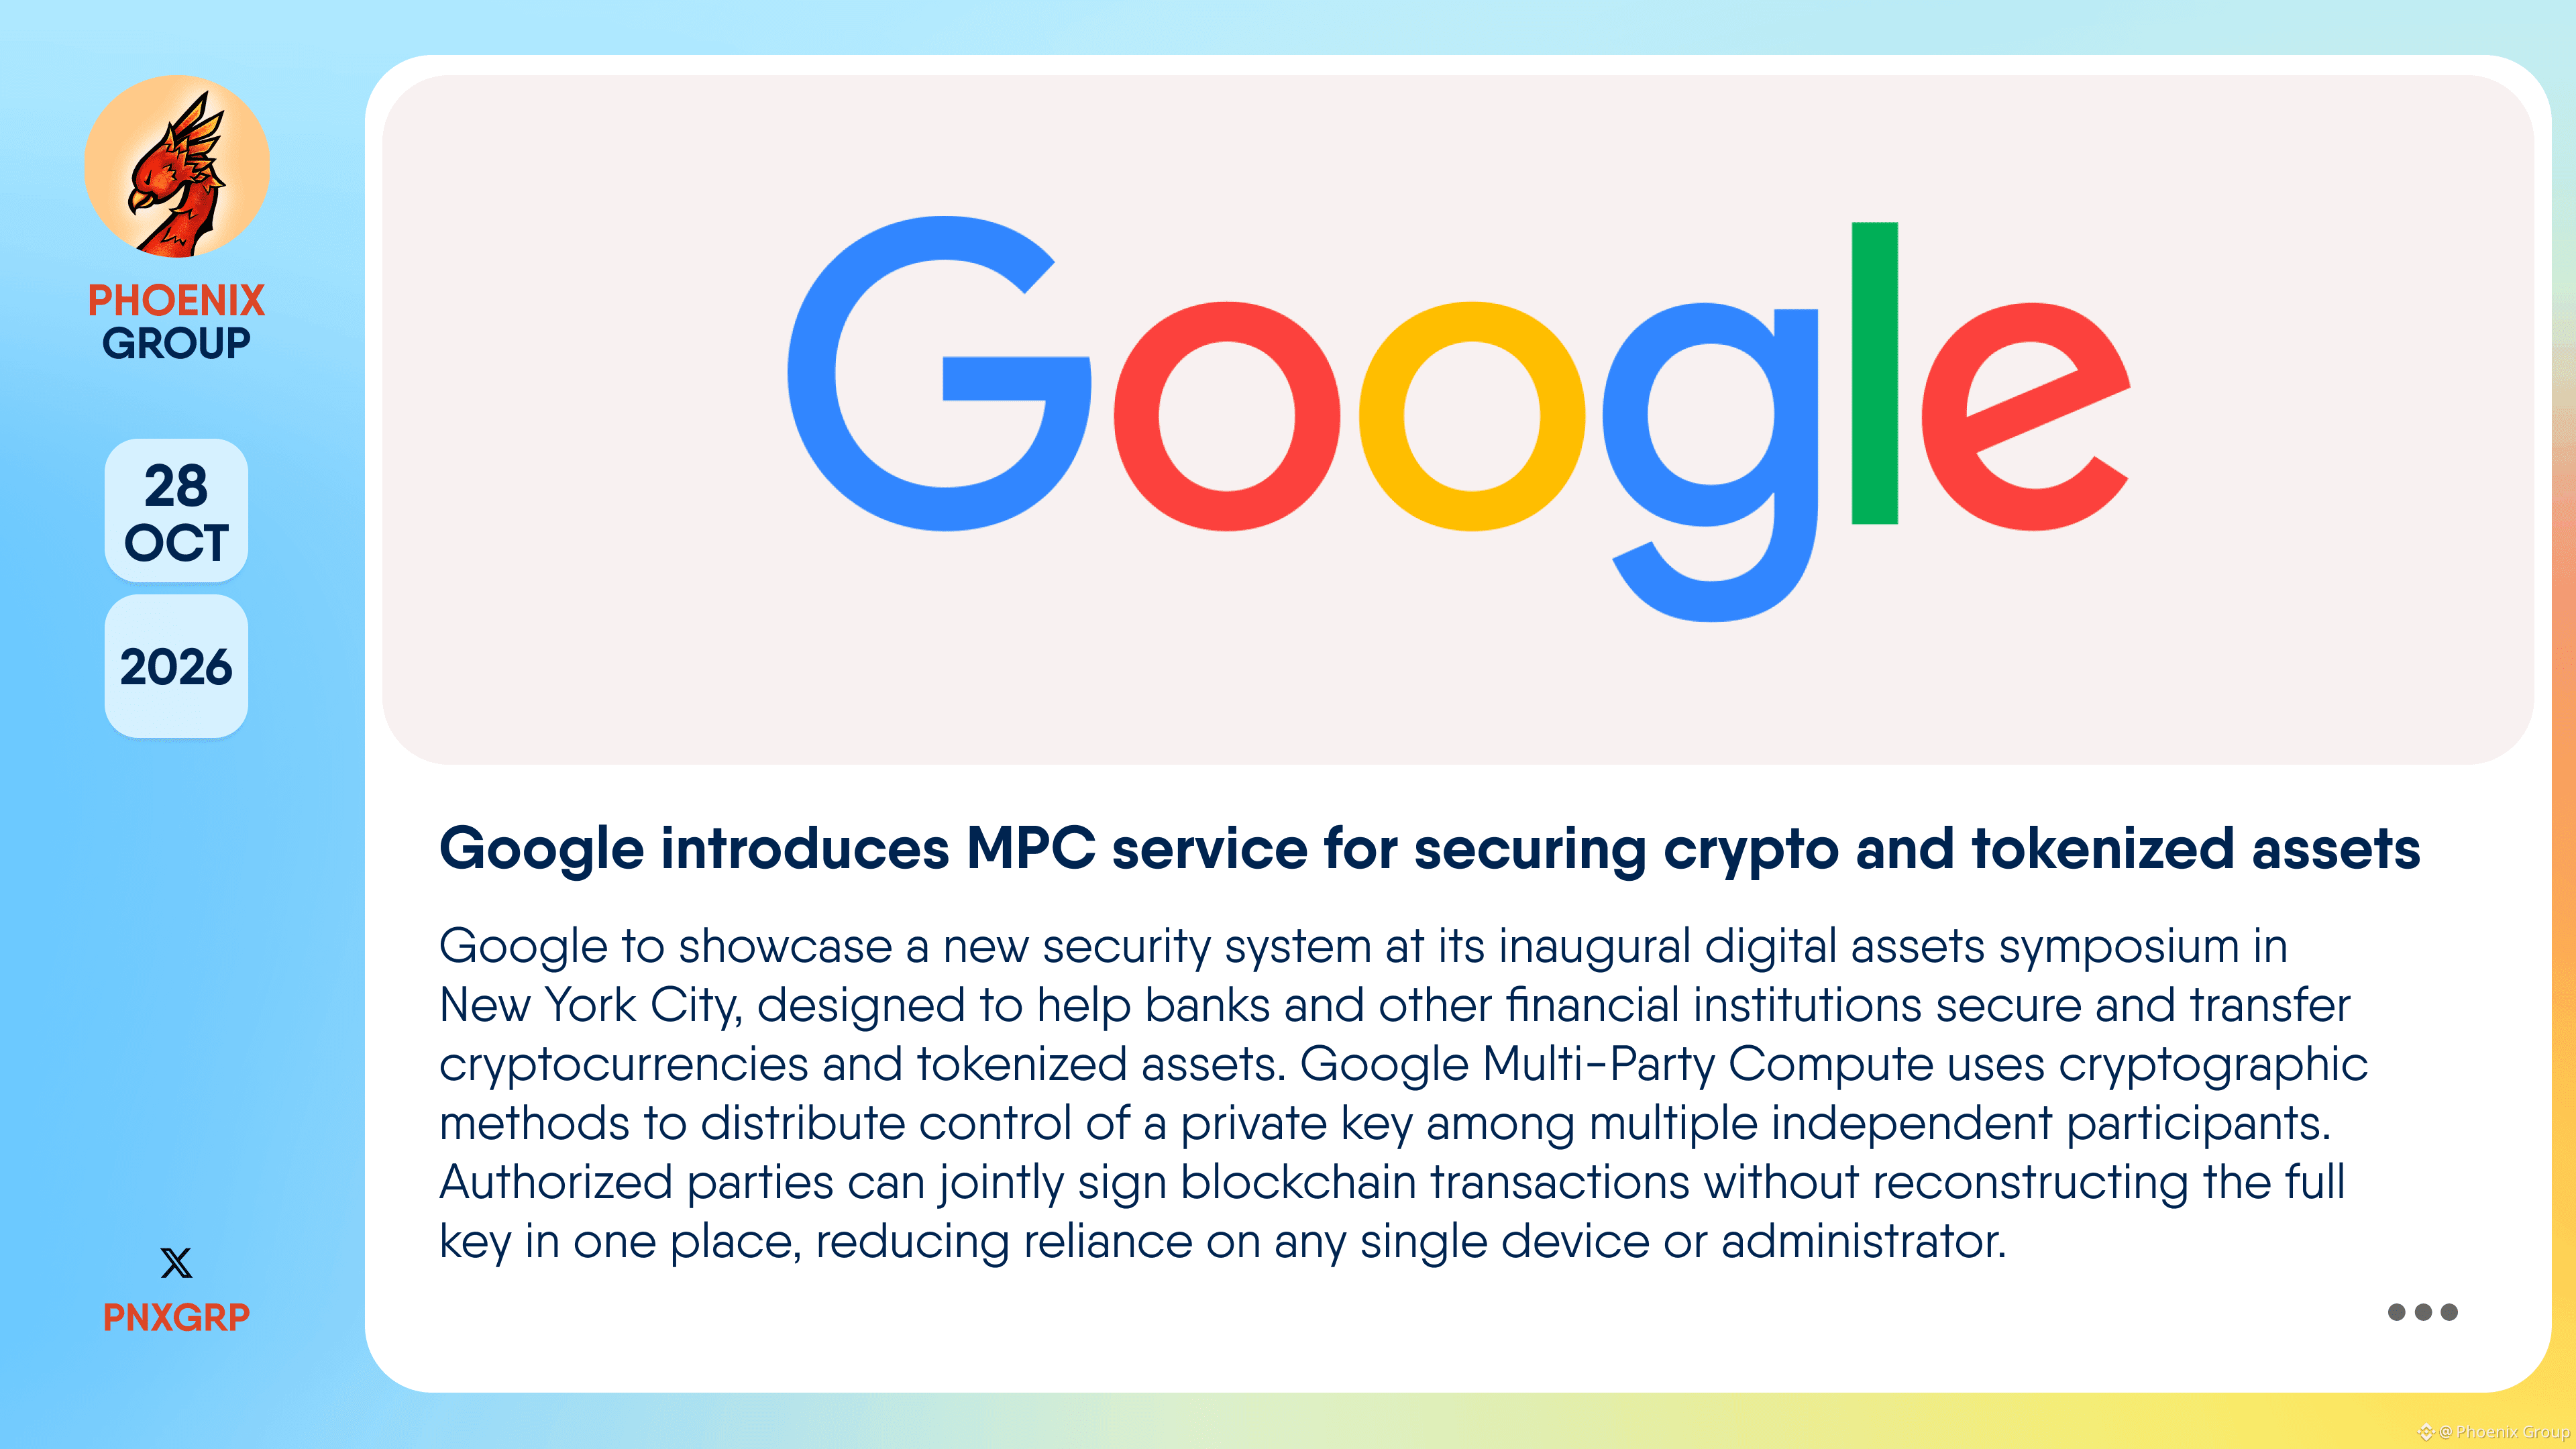
Google apresenta serviço MPC para proteger criptoativos e ativos tokenizados
#Google para apresentar um novo sistema de segurança em seu primeiro simpósio sobre ativos digitais, em Nova York, desenvolvido para ajudar bancos e outras instituições financeiras a proteger e transferir criptomoedas e ativos tokenizados. O Google Multi-Party Compute #MPC usa métodos criptográficos para distribuir o controle de uma chave privada entre vários participantes independentes. As partes autorizadas podem assinar conjuntamente transações de blockchain sem reconstruir a chave completa em um único local, reduzindo a dependência de qualquer dispositivo ou administrador individual.
O Google Multi-Party Compute está atualmente em prévia privada e ainda não foi disponibilizado para o público em geral. O Google não revelou os nomes das instituições que estão testando o serviço nem especificou quais ativos digitais a Alphabet está protegendo. A empresa espera lançar comercialmente o Google Multi-Party Compute no início de 2027, embora os detalhes de preços ainda não tenham sido divulgados.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google apresenta serviço MPC para proteger criptoativos e ativos tokenizados
#Google para apresentar um novo sistema de segurança em seu primeiro simpósio sobre ativos digitais, em Nova York, desenvolvido para ajudar bancos e outras instituições financeiras a proteger e transferir criptomoedas e ativos tokenizados. O Google Multi-Party Compute #MPC usa métodos criptográficos para distribuir o controle de uma chave privada entre vários participantes independentes. As partes autorizadas podem assinar conjuntamente transações de blockchain sem reconstruir a chave completa em um único local, reduzindo a dependência de qualquer dispositivo ou administrador individual.
O Google Multi-Party Compute está atualmente em prévia privada e ainda não foi disponibilizado para o público em geral. O Google não revelou os nomes das instituições que estão testando o serviço nem especificou quais ativos digitais a Alphabet está protegendo. A empresa espera lançar comercialmente o Google Multi-Party Compute no início de 2027, embora os detalhes de preços ainda não tenham sido divulgados.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google para apresentar um novo sistema de segurança em seu primeiro simpósio sobre ativos digitais, em Nova York, desenvolvido para ajudar bancos e outras instituições financeiras a proteger e transferir criptomoedas e ativos tokenizados. O Google Multi-Party Compute #MPC usa métodos criptográficos para distribuir o controle de uma chave privada entre vários participantes independentes. As partes autorizadas podem assinar conjuntamente transações de blockchain sem reconstruir a chave completa em um único local, reduzindo a dependência de qualquer dispositivo ou administrador individual.
O Google Multi-Party Compute está atualmente em prévia privada e ainda não foi disponibilizado para o público em geral. O Google não revelou os nomes das instituições que estão testando o serviço nem especificou quais ativos digitais a Alphabet está protegendo. A empresa espera lançar comercialmente o Google Multi-Party Compute no início de 2027, embora os detalhes de preços ainda não tenham sido divulgados.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
120
·
--
Em Baixa
O Google Multi-Party Compute está em testes privados com instituições. Ao dividir a chave privada em várias partes e distribuí-las por diferentes ambientes, reduz o risco de roubo de uma única chave privada. A Alphabet também o utiliza internamente para proteger ativos digitais na Ethereum e na Solana, e prevê comercializá-lo no início de 2027.
Do ponto de vista técnico, o Google não consegue obter diretamente a chave privada completa. Mas a maior controvérsia é que o setor das criptomoedas surgiu para se libertar das instituições centralizadas e, agora que elas estão a entrar no setor, a infraestrutura de assinatura mais importante está a ser confiada a um dos maiores fornecedores de serviços na nuvem do mundo. A segurança aumentou, mas quanto resta da descentralização?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
O Google Multi-Party Compute está em testes privados com instituições. Ao dividir a chave privada em várias partes e distribuí-las por diferentes ambientes, reduz o risco de roubo de uma única chave privada. A Alphabet também o utiliza internamente para proteger ativos digitais na Ethereum e na Solana, e prevê comercializá-lo no início de 2027.
Do ponto de vista técnico, o Google não consegue obter diretamente a chave privada completa. Mas a maior controvérsia é que o setor das criptomoedas surgiu para se libertar das instituições centralizadas e, agora que elas estão a entrar no setor, a infraestrutura de assinatura mais importante está a ser confiada a um dos maiores fornecedores de serviços na nuvem do mundo. A segurança aumentou, mas quanto resta da descentralização?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
Do ponto de vista técnico, o Google não consegue obter diretamente a chave privada completa. Mas a maior controvérsia é que o setor das criptomoedas surgiu para se libertar das instituições centralizadas e, agora que elas estão a entrar no setor, a infraestrutura de assinatura mais importante está a ser confiada a um dos maiores fornecedores de serviços na nuvem do mundo. A segurança aumentou, mas quanto resta da descentralização?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
Artigo
Porque é que a Google está a criar um sistema de segurança cripto para os bancos agora?Como 76% das perdas no primeiro semestre de 2026 vieram de vulnerabilidades de infraestrutura e operacionais — roubo de chaves privadas e frases-semente —, não de problemas de mercado, mas de custódia. A resposta da Google é dividir as chaves da carteira com MPC entre vários ambientes independentes: uma parte na Google Cloud, outra no hardware do próprio banco e outra numa cloud diferente. Antes de assinar, também é possível definir limites de transação, uma lista de carteiras de destino autorizadas e aprovações de várias partes. A chave privada completa nunca fica num único ponto, por isso, comprometer uma máquina não é suficiente para transferir os ativos. A Alpha já é usada para proteger os seus ativos de ETH e Solana. O lançamento comercial está previsto para o início de 2027, e, no futuro, poderá incorporar criptografia pós-quântica.
Porque é que a Google está a criar um sistema de segurança cripto para os bancos agora?
Como 76% das perdas no primeiro semestre de 2026 vieram de vulnerabilidades de infraestrutura e operacionais — roubo de chaves privadas e frases-semente —, não de problemas de mercado, mas de custódia. A resposta da Google é dividir as chaves da carteira com MPC entre vários ambientes independentes: uma parte na Google Cloud, outra no hardware do próprio banco e outra numa cloud diferente. Antes de assinar, também é possível definir limites de transação, uma lista de carteiras de destino autorizadas e aprovações de várias partes. A chave privada completa nunca fica num único ponto, por isso, comprometer uma máquina não é suficiente para transferir os ativos. A Alpha já é usada para proteger os seus ativos de ETH e Solana. O lançamento comercial está previsto para o início de 2027, e, no futuro, poderá incorporar criptografia pós-quântica.
1
442

·
--
Artigo
Google vai custodiar criptoativos para os bancos: a chave privada deixará de ficar em um único computadorO que os bancos mais temem, o Google está se preparando para assumir: a chave privada deixará de ficar inteira em um único computador.
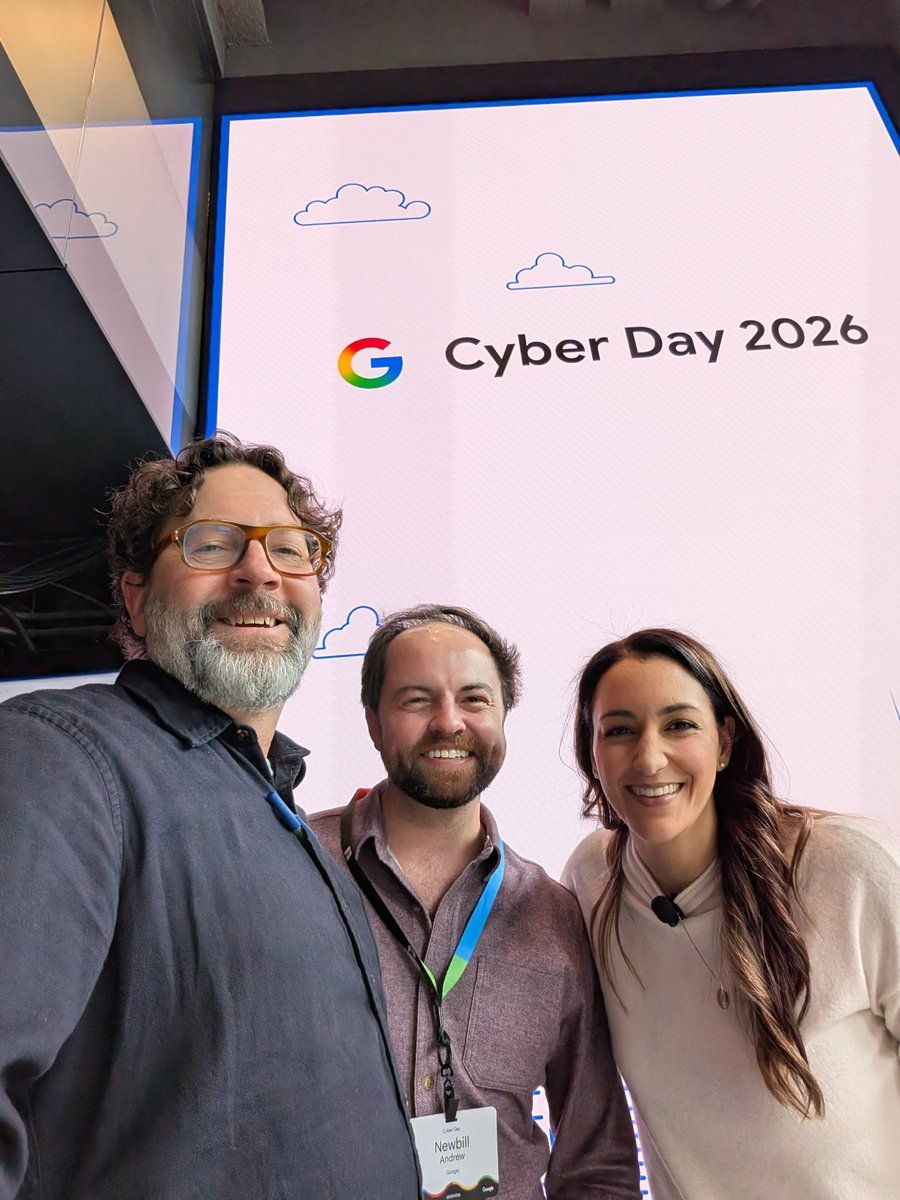
O Google está testando com grandes instituições financeiras um sistema de custódia baseado em computação multipartidária, o Google Multi-Party Compute. A solução será apresentada em 28 de outubro, durante um seminário sobre segurança de ativos digitais em Nova York, e a previsão é que comece a ser oferecida comercialmente no início de 2027. Os nomes das instituições participantes, os preços e a lista de futuros clientes ainda não foram divulgados.
O princípio básico do sistema cabe em uma frase: dividir a chave privada para administrá-la. Uma chave privada é dividida em várias partes, armazenadas nos dispositivos do próprio banco, no Google Cloud e nos sistemas de outro prestador de serviços. Uma transferência só é autorizada quando todas as partes envolvidas dão o aval. Mais importante ainda: os próprios clientes controlam sua parte da chave, inclusive aquela armazenada na nuvem do Google. Além disso, cada transferência precisa primeiro cumprir as regras definidas pela própria instituição; caso contrário, não é autorizada.
Google vai custodiar criptoativos para os bancos: a chave privada deixará de ficar em um único computador
O que os bancos mais temem, o Google está se preparando para assumir: a chave privada deixará de ficar inteira em um único computador.
O Google está testando com grandes instituições financeiras um sistema de custódia baseado em computação multipartidária, o Google Multi-Party Compute. A solução será apresentada em 28 de outubro, durante um seminário sobre segurança de ativos digitais em Nova York, e a previsão é que comece a ser oferecida comercialmente no início de 2027. Os nomes das instituições participantes, os preços e a lista de futuros clientes ainda não foram divulgados.
O princípio básico do sistema cabe em uma frase: dividir a chave privada para administrá-la. Uma chave privada é dividida em várias partes, armazenadas nos dispositivos do próprio banco, no Google Cloud e nos sistemas de outro prestador de serviços. Uma transferência só é autorizada quando todas as partes envolvidas dão o aval. Mais importante ainda: os próprios clientes controlam sua parte da chave, inclusive aquela armazenada na nuvem do Google. Além disso, cada transferência precisa primeiro cumprir as regras definidas pela própria instituição; caso contrário, não é autorizada.
O Google está testando com grandes instituições financeiras um sistema de custódia baseado em computação multipartidária, o Google Multi-Party Compute. A solução será apresentada em 28 de outubro, durante um seminário sobre segurança de ativos digitais em Nova York, e a previsão é que comece a ser oferecida comercialmente no início de 2027. Os nomes das instituições participantes, os preços e a lista de futuros clientes ainda não foram divulgados.
O princípio básico do sistema cabe em uma frase: dividir a chave privada para administrá-la. Uma chave privada é dividida em várias partes, armazenadas nos dispositivos do próprio banco, no Google Cloud e nos sistemas de outro prestador de serviços. Uma transferência só é autorizada quando todas as partes envolvidas dão o aval. Mais importante ainda: os próprios clientes controlam sua parte da chave, inclusive aquela armazenada na nuvem do Google. Além disso, cada transferência precisa primeiro cumprir as regras definidas pela própria instituição; caso contrário, não é autorizada.
10
·
--
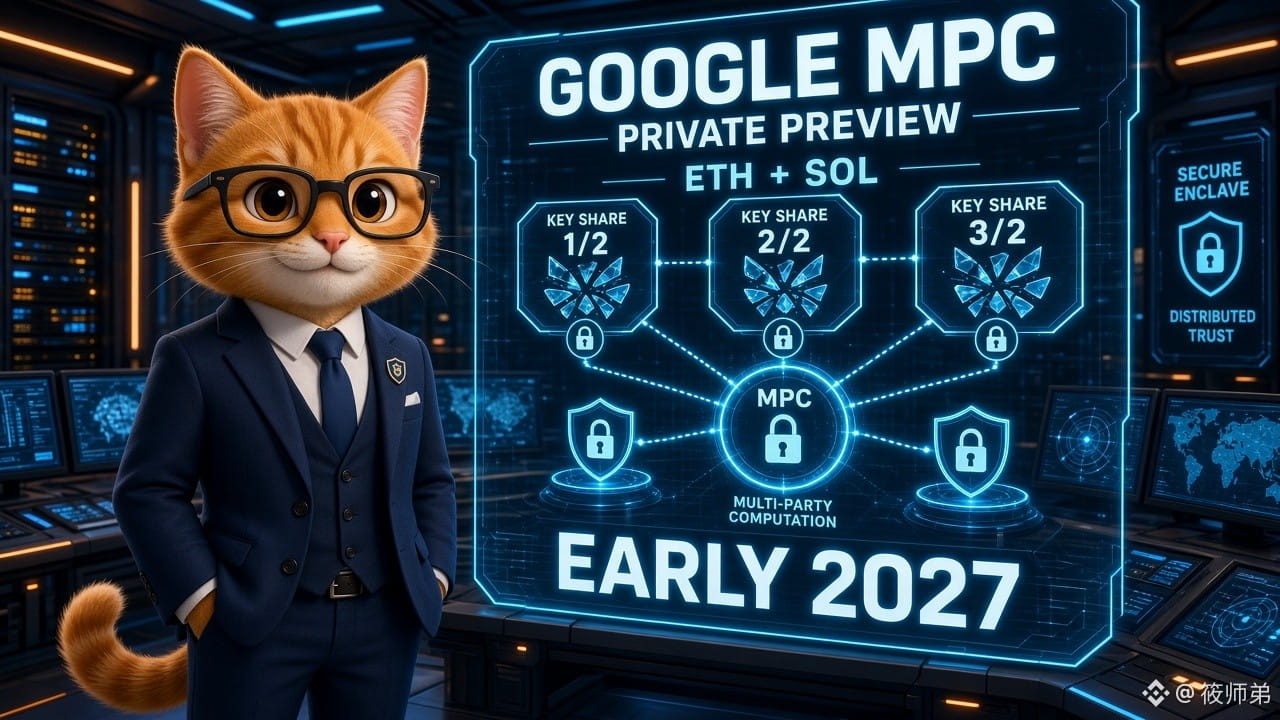
Google apresenta uma nova ferramenta de custódia cripto: computação multipartidária (MPC); a Alphabet já a usa na ETH/SOL
Segundo reportagem da CoinDesk de 28/10, o Google apresentará sua solução de custódia de chaves privadas Google Multi-Party Compute (MPC) em um seminário sobre ativos digitais em Nova York. Atualmente em private preview, ela está sendo testada por várias instituições financeiras. A empresa-mãe, Alphabet, já a utiliza para proteger seus próprios ativos nas redes Ethereum e Solana, e planeja lançá-la comercialmente no início de 2027.
Mecanismo principal: as partes da chave privada ficam distribuídas por vários ambientes isolados, e as transações são verificadas por um mecanismo de regras da instituição antes de serem assinadas. A chave privada completa não fica armazenada em uma única máquina, e o Google afirma que não consegue acessar em texto simples o material das chaves dos clientes. Segundo a Chainalysis, cerca de 43,8% dos criptoativos roubados em 2024 estavam relacionados ao vazamento de chaves privadas. Até junho deste ano, as perdas acumuladas com ataques hackers somavam cerca de US$ 16,69 bilhões, segundo a DeFiLlama, com aproximadamente 40% atribuídos a chaves privadas.
【Opinião】A entrada oficial de um gigante da nuvem no segmento de custódia institucional o coloca em concorrência direta com empresas especializadas como Fireblocks e BitGo. Os bancos valorizam mais uma «infraestrutura neutra» do que um custodiante que disputa negócios com seus clientes — e é justamente nisso que o Google está apostando. Hoje à noite também teremos a reunião do FOMC e os resultados da Microsoft/Alphabet; com as narrativas de nuvem e segurança se sobrepondo, o sentimento em relação aos ativos de risco pode se intensificar.
【Oportunidades/riscos】A notícia favorece a narrativa de entrada de capital institucional e de infraestrutura para liquidação de ativos tokenizados; a demanda por custódia relacionada a $ETH/$BTC pode ser reavaliada. Mas o produto só será lançado comercialmente em 2027, então dificilmente alterará o fluxo de capital no curto prazo. A fragmentação das chaves privadas ainda depende de como as instituições configuram as regras de aprovação, e o risco de autorizações obtidas por phishing não desapareceu. Acompanhe: lista das instituições que estão testando o produto, preços e concorrência ou integração com os KMS/HSM existentes.
O que você acha: os grandes bancos confiarão mais no MPC do Google Cloud ou continuarão apostando em soluções especializadas como a Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Apenas para fins informativos; não constitui recomendação de investimento.
Google apresenta uma nova ferramenta de custódia cripto: computação multipartidária (MPC); a Alphabet já a usa na ETH/SOL
Segundo reportagem da CoinDesk de 28/10, o Google apresentará sua solução de custódia de chaves privadas Google Multi-Party Compute (MPC) em um seminário sobre ativos digitais em Nova York. Atualmente em private preview, ela está sendo testada por várias instituições financeiras. A empresa-mãe, Alphabet, já a utiliza para proteger seus próprios ativos nas redes Ethereum e Solana, e planeja lançá-la comercialmente no início de 2027.
Mecanismo principal: as partes da chave privada ficam distribuídas por vários ambientes isolados, e as transações são verificadas por um mecanismo de regras da instituição antes de serem assinadas. A chave privada completa não fica armazenada em uma única máquina, e o Google afirma que não consegue acessar em texto simples o material das chaves dos clientes. Segundo a Chainalysis, cerca de 43,8% dos criptoativos roubados em 2024 estavam relacionados ao vazamento de chaves privadas. Até junho deste ano, as perdas acumuladas com ataques hackers somavam cerca de US$ 16,69 bilhões, segundo a DeFiLlama, com aproximadamente 40% atribuídos a chaves privadas.
【Opinião】A entrada oficial de um gigante da nuvem no segmento de custódia institucional o coloca em concorrência direta com empresas especializadas como Fireblocks e BitGo. Os bancos valorizam mais uma «infraestrutura neutra» do que um custodiante que disputa negócios com seus clientes — e é justamente nisso que o Google está apostando. Hoje à noite também teremos a reunião do FOMC e os resultados da Microsoft/Alphabet; com as narrativas de nuvem e segurança se sobrepondo, o sentimento em relação aos ativos de risco pode se intensificar.
【Oportunidades/riscos】A notícia favorece a narrativa de entrada de capital institucional e de infraestrutura para liquidação de ativos tokenizados; a demanda por custódia relacionada a $ETH /$BTC pode ser reavaliada. Mas o produto só será lançado comercialmente em 2027, então dificilmente alterará o fluxo de capital no curto prazo. A fragmentação das chaves privadas ainda depende de como as instituições configuram as regras de aprovação, e o risco de autorizações obtidas por phishing não desapareceu. Acompanhe: lista das instituições que estão testando o produto, preços e concorrência ou integração com os KMS/HSM existentes.
O que você acha: os grandes bancos confiarão mais no MPC do Google Cloud ou continuarão apostando em soluções especializadas como a Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Apenas para fins informativos; não constitui recomendação de investimento.
Segundo reportagem da CoinDesk de 28/10, o Google apresentará sua solução de custódia de chaves privadas Google Multi-Party Compute (MPC) em um seminário sobre ativos digitais em Nova York. Atualmente em private preview, ela está sendo testada por várias instituições financeiras. A empresa-mãe, Alphabet, já a utiliza para proteger seus próprios ativos nas redes Ethereum e Solana, e planeja lançá-la comercialmente no início de 2027.
Mecanismo principal: as partes da chave privada ficam distribuídas por vários ambientes isolados, e as transações são verificadas por um mecanismo de regras da instituição antes de serem assinadas. A chave privada completa não fica armazenada em uma única máquina, e o Google afirma que não consegue acessar em texto simples o material das chaves dos clientes. Segundo a Chainalysis, cerca de 43,8% dos criptoativos roubados em 2024 estavam relacionados ao vazamento de chaves privadas. Até junho deste ano, as perdas acumuladas com ataques hackers somavam cerca de US$ 16,69 bilhões, segundo a DeFiLlama, com aproximadamente 40% atribuídos a chaves privadas.
【Opinião】A entrada oficial de um gigante da nuvem no segmento de custódia institucional o coloca em concorrência direta com empresas especializadas como Fireblocks e BitGo. Os bancos valorizam mais uma «infraestrutura neutra» do que um custodiante que disputa negócios com seus clientes — e é justamente nisso que o Google está apostando. Hoje à noite também teremos a reunião do FOMC e os resultados da Microsoft/Alphabet; com as narrativas de nuvem e segurança se sobrepondo, o sentimento em relação aos ativos de risco pode se intensificar.
【Oportunidades/riscos】A notícia favorece a narrativa de entrada de capital institucional e de infraestrutura para liquidação de ativos tokenizados; a demanda por custódia relacionada a $ETH /$BTC pode ser reavaliada. Mas o produto só será lançado comercialmente em 2027, então dificilmente alterará o fluxo de capital no curto prazo. A fragmentação das chaves privadas ainda depende de como as instituições configuram as regras de aprovação, e o risco de autorizações obtidas por phishing não desapareceu. Acompanhe: lista das instituições que estão testando o produto, preços e concorrência ou integração com os KMS/HSM existentes.
O que você acha: os grandes bancos confiarão mais no MPC do Google Cloud ou continuarão apostando em soluções especializadas como a Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Apenas para fins informativos; não constitui recomendação de investimento.
204

·
--
Já se perguntou como grandes organizações Web3 e instituições protegem milhões de dólares sem depender da chave privada de uma única pessoa? Conheça a Multi-Sig e a MPC 🔐🛡️
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
Já se perguntou como grandes organizações Web3 e instituições protegem milhões de dólares sem depender da chave privada de uma única pessoa? Conheça a Multi-Sig e a MPC 🔐🛡️
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
1
4
110

Camada de privacidade do ecossistema Sui recebe atualização: Seal MPC oficialmente na mainnet.
Seal se posiciona como uma camada de acesso programável voltada para dados, IA e ativos digitais, e o grande destaque dessa atualização é a flexibilidade na implementação — os desenvolvedores podem escolher livremente entre servidores de chaves independentes, comitês MPC ou uma combinação de ambos, permitindo construir hipóteses de confiança mais robustas.
O primeiro comitê MPC na mainnet adota um esquema de limitação de 5 de 8, composto por 8 operadores de nós: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol, com segurança de assinatura e resistência a conluios claramente aprimoradas.
Minha opinião: com o aumento das situações de autorização de dados em cadeia e Agentes de IA, quem conseguir resolver a equação "controle de acesso granulado + desconfiança" terá a chave para a próxima narrativa. Seal transformou o MPC em um módulo plugável, em vez de uma solução fixa, essa abordagem é mais amigável para os negócios reais.
Vale a pena acompanhar se o ecossistema Sui terá mais projetos de IA e RWA se conectando ao Seal para custódia de chaves e autorização de dados.
#Sui #Seal #MPC $SUI
Camada de privacidade do ecossistema Sui recebe atualização: Seal MPC oficialmente na mainnet.
Seal se posiciona como uma camada de acesso programável voltada para dados, IA e ativos digitais, e o grande destaque dessa atualização é a flexibilidade na implementação — os desenvolvedores podem escolher livremente entre servidores de chaves independentes, comitês MPC ou uma combinação de ambos, permitindo construir hipóteses de confiança mais robustas.
O primeiro comitê MPC na mainnet adota um esquema de limitação de 5 de 8, composto por 8 operadores de nós: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol, com segurança de assinatura e resistência a conluios claramente aprimoradas.
Minha opinião: com o aumento das situações de autorização de dados em cadeia e Agentes de IA, quem conseguir resolver a equação "controle de acesso granulado + desconfiança" terá a chave para a próxima narrativa. Seal transformou o MPC em um módulo plugável, em vez de uma solução fixa, essa abordagem é mais amigável para os negócios reais.
Vale a pena acompanhar se o ecossistema Sui terá mais projetos de IA e RWA se conectando ao Seal para custódia de chaves e autorização de dados.
#Sui #Seal #MPC $SUI
Seal se posiciona como uma camada de acesso programável voltada para dados, IA e ativos digitais, e o grande destaque dessa atualização é a flexibilidade na implementação — os desenvolvedores podem escolher livremente entre servidores de chaves independentes, comitês MPC ou uma combinação de ambos, permitindo construir hipóteses de confiança mais robustas.
O primeiro comitê MPC na mainnet adota um esquema de limitação de 5 de 8, composto por 8 operadores de nós: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol, com segurança de assinatura e resistência a conluios claramente aprimoradas.
Minha opinião: com o aumento das situações de autorização de dados em cadeia e Agentes de IA, quem conseguir resolver a equação "controle de acesso granulado + desconfiança" terá a chave para a próxima narrativa. Seal transformou o MPC em um módulo plugável, em vez de uma solução fixa, essa abordagem é mais amigável para os negócios reais.
Vale a pena acompanhar se o ecossistema Sui terá mais projetos de IA e RWA se conectando ao Seal para custódia de chaves e autorização de dados.
#Sui #Seal #MPC $SUI
226
·
--
$MPC.US chamou a atenção dos traders hoje ao aparecer entre as 24 maiores altas de 24 horas. Quando um token menor dispara assim, verifique volume, liquidez e as atualizações recentes do projeto antes de tomar qualquer decisão.
Qual é o seu primeiro check antes de comprar um movimento rápido?
Não é conselho financeiro. Cripto é volátil, então faça sua própria pesquisa e invista apenas o que você pode perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US chamou a atenção dos traders hoje ao aparecer entre as 24 maiores altas de 24 horas. Quando um token menor dispara assim, verifique volume, liquidez e as atualizações recentes do projeto antes de tomar qualquer decisão.
Qual é o seu primeiro check antes de comprar um movimento rápido?
Não é conselho financeiro. Cripto é volátil, então faça sua própria pesquisa e invista apenas o que você pode perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Qual é o seu primeiro check antes de comprar um movimento rápido?
Não é conselho financeiro. Cripto é volátil, então faça sua própria pesquisa e invista apenas o que você pode perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0,49%
56
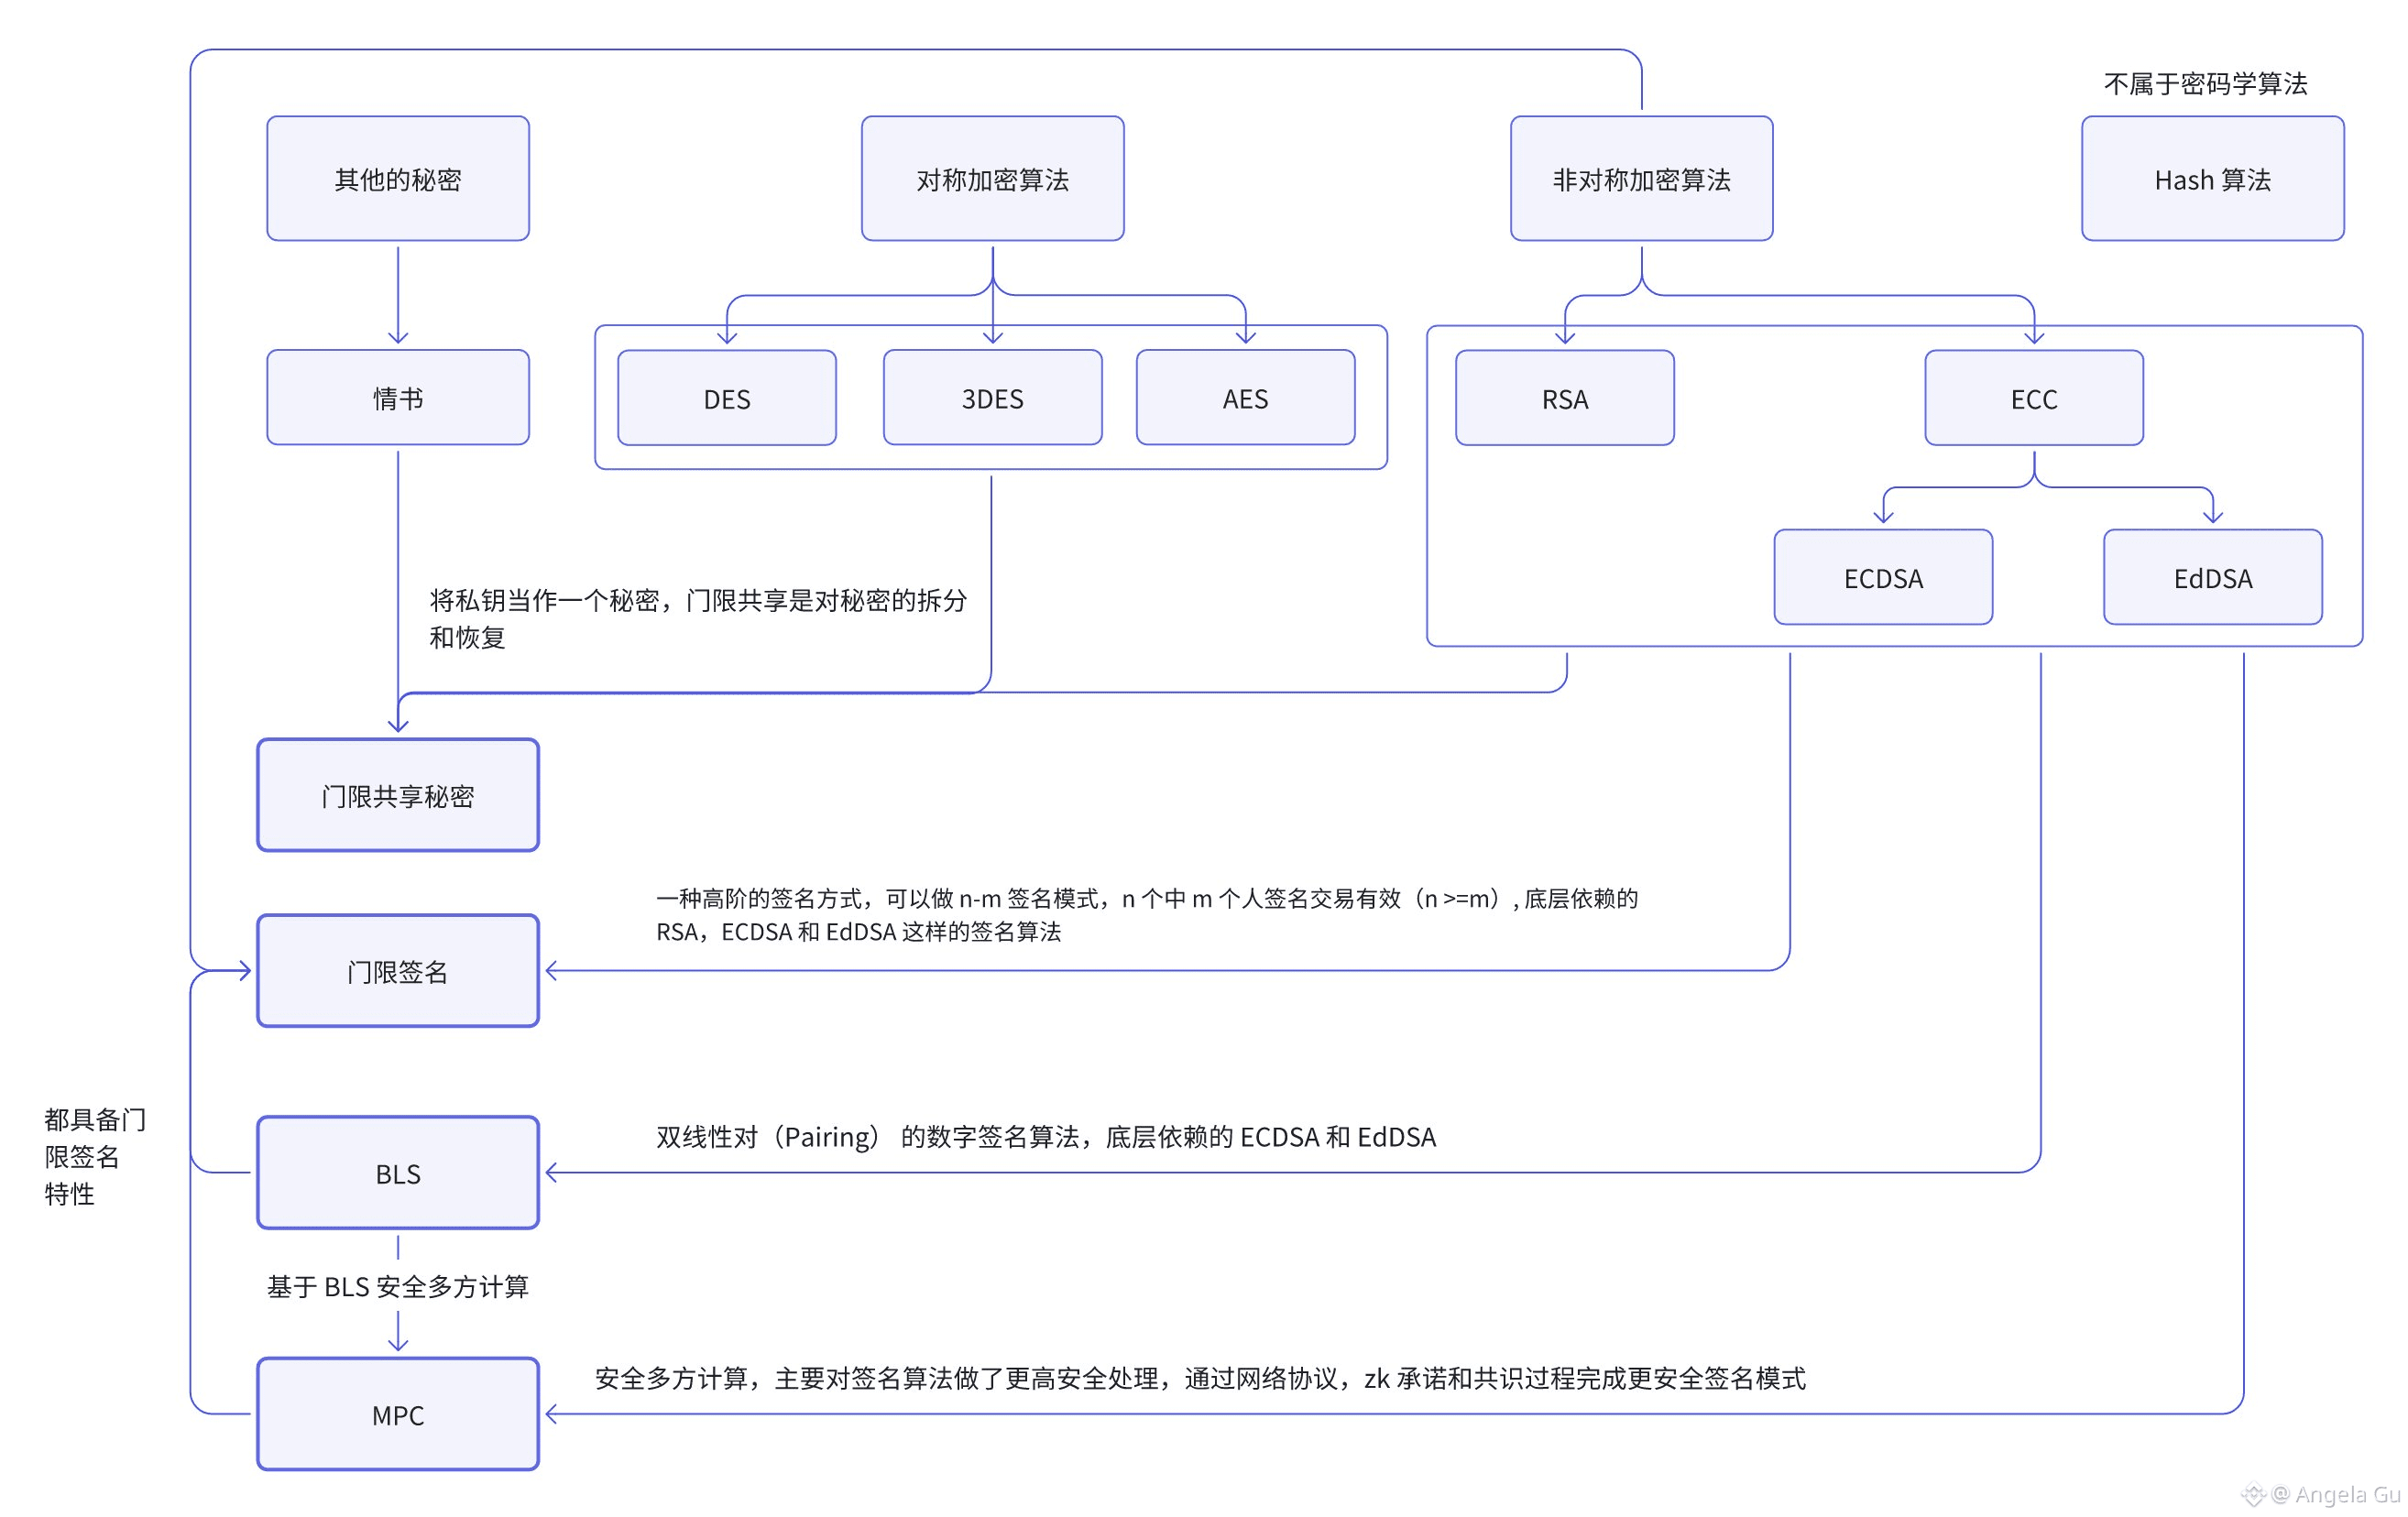
Muita gente vê algoritmos criptográficos como "pontos de conhecimento", mas no Web3, na verdade, eles são um sistema de habilidades:
Criptografia simétrica (AES)
👉 responsável pela "rapidez"
Criptografia assimétrica (RSA / ECC)
👉 responsável pela "identidade"
Hash
👉 responsável pela "imutabilidade"
Mas o que realmente sustenta o limite de segurança da blockchain é esta cadeia evolutiva:
Chave privada → Compartilhamento secreto por limiar → Assinatura por limiar → BLS → MPC
É um caminho que vai de "controle individual" para "segurança de consenso coletivo".
O compartilhamento secreto por limiar divide uma chave privada em n partes, e qualquer k partes podem ser usadas para recuperá-la.
👉 Resolve: a chave privada não é mais controlada por uma única pessoa
Assinatura por limiar (Threshold Signature): entre n pessoas, k pessoas completam uma assinatura em conjunto, e na cadeia parece ainda ser "uma assinatura".
👉 A segurança passa de "ponto único" para "nível organizacional"
Assinatura BLS: baseada em pares bilineares, suporta nativamente a agregação de assinaturas e características de limiar, sendo a infraestrutura central para PoS, consenso em blockchains, DA, e sistemas de validadores de Rollup.
MPC (Cálculo Seguro Multi-Party): não é um novo algoritmo de assinatura, mas sim: completa o cálculo de assinatura sem restaurar a chave privada completa. Combinando protocolo de rede, ZK, e mecanismos de consenso, transforma o "direito de assinatura" em "processo colaborativo".
Conclusão em uma frase:
ECDSA / EdDSA resolve "eu consigo assinar"
Assinatura por limiar resolve "nós assinamos juntos"
BLS resolve "muitas pessoas assinam e ainda é eficiente"
MPC resolve "todo mundo assina, mas ninguém realmente tem a chave privada completa"
É por isso que agora as exchanges, custódia, L2, validadores e Rollup Sequencers estão passando da era da "chave privada" para a arquitetura de segurança de Threshold + BLS + MPC.
A criptografia não é apenas um algoritmo, mas também o design de estruturas de segurança organizacional. #密码学 #安全 #MPC
Muita gente vê algoritmos criptográficos como "pontos de conhecimento", mas no Web3, na verdade, eles são um sistema de habilidades:
Criptografia simétrica (AES)
👉 responsável pela "rapidez"
Criptografia assimétrica (RSA / ECC)
👉 responsável pela "identidade"
Hash
👉 responsável pela "imutabilidade"
Mas o que realmente sustenta o limite de segurança da blockchain é esta cadeia evolutiva:
Chave privada → Compartilhamento secreto por limiar → Assinatura por limiar → BLS → MPC
É um caminho que vai de "controle individual" para "segurança de consenso coletivo".
O compartilhamento secreto por limiar divide uma chave privada em n partes, e qualquer k partes podem ser usadas para recuperá-la.
👉 Resolve: a chave privada não é mais controlada por uma única pessoa
Assinatura por limiar (Threshold Signature): entre n pessoas, k pessoas completam uma assinatura em conjunto, e na cadeia parece ainda ser "uma assinatura".
👉 A segurança passa de "ponto único" para "nível organizacional"
Assinatura BLS: baseada em pares bilineares, suporta nativamente a agregação de assinaturas e características de limiar, sendo a infraestrutura central para PoS, consenso em blockchains, DA, e sistemas de validadores de Rollup.
MPC (Cálculo Seguro Multi-Party): não é um novo algoritmo de assinatura, mas sim: completa o cálculo de assinatura sem restaurar a chave privada completa. Combinando protocolo de rede, ZK, e mecanismos de consenso, transforma o "direito de assinatura" em "processo colaborativo".
Conclusão em uma frase:
ECDSA / EdDSA resolve "eu consigo assinar"
Assinatura por limiar resolve "nós assinamos juntos"
BLS resolve "muitas pessoas assinam e ainda é eficiente"
MPC resolve "todo mundo assina, mas ninguém realmente tem a chave privada completa"
É por isso que agora as exchanges, custódia, L2, validadores e Rollup Sequencers estão passando da era da "chave privada" para a arquitetura de segurança de Threshold + BLS + MPC.
A criptografia não é apenas um algoritmo, mas também o design de estruturas de segurança organizacional. #密码学 #安全 #MPC
Criptografia simétrica (AES)
👉 responsável pela "rapidez"
Criptografia assimétrica (RSA / ECC)
👉 responsável pela "identidade"
Hash
👉 responsável pela "imutabilidade"
Mas o que realmente sustenta o limite de segurança da blockchain é esta cadeia evolutiva:
Chave privada → Compartilhamento secreto por limiar → Assinatura por limiar → BLS → MPC
É um caminho que vai de "controle individual" para "segurança de consenso coletivo".
O compartilhamento secreto por limiar divide uma chave privada em n partes, e qualquer k partes podem ser usadas para recuperá-la.
👉 Resolve: a chave privada não é mais controlada por uma única pessoa
Assinatura por limiar (Threshold Signature): entre n pessoas, k pessoas completam uma assinatura em conjunto, e na cadeia parece ainda ser "uma assinatura".
👉 A segurança passa de "ponto único" para "nível organizacional"
Assinatura BLS: baseada em pares bilineares, suporta nativamente a agregação de assinaturas e características de limiar, sendo a infraestrutura central para PoS, consenso em blockchains, DA, e sistemas de validadores de Rollup.
MPC (Cálculo Seguro Multi-Party): não é um novo algoritmo de assinatura, mas sim: completa o cálculo de assinatura sem restaurar a chave privada completa. Combinando protocolo de rede, ZK, e mecanismos de consenso, transforma o "direito de assinatura" em "processo colaborativo".
Conclusão em uma frase:
ECDSA / EdDSA resolve "eu consigo assinar"
Assinatura por limiar resolve "nós assinamos juntos"
BLS resolve "muitas pessoas assinam e ainda é eficiente"
MPC resolve "todo mundo assina, mas ninguém realmente tem a chave privada completa"
É por isso que agora as exchanges, custódia, L2, validadores e Rollup Sequencers estão passando da era da "chave privada" para a arquitetura de segurança de Threshold + BLS + MPC.
A criptografia não é apenas um algoritmo, mas também o design de estruturas de segurança organizacional. #密码学 #安全 #MPC
182
·
--
A mainnet da Sui está passando por uma atualização crucial de infraestrutura - o Seal MPC foi oficialmente lançado.
Como uma camada de acesso programável voltada para dados, IA e ativos digitais, o Seal oferece aos desenvolvedores três opções: servidores de chave independentes, comitês MPC, ou uma implantação híbrida. Por trás da flexibilidade, há uma hipótese de confiança mais forte - você pode definir os limites de segurança de acordo com o cenário de aplicação.
O primeiro comitê MPC da mainnet adota um esquema de limiar de 5 de 8, e a linha de operadores de nós é bastante interessante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol. A descentralização em oito frentes torna impossível para qualquer trio conspirar para desbloquear a chave.
Por que isso é digno de atenção?
Com o aumento das aplicações em IA on-chain, computação privada e custódia de ativos confidenciais, a gestão de chaves em ponto único já não é suficiente. O modelo de comitê MPC distribui a confiança entre vários operadores independentes, enquanto a implantação híbrida permite que as equipes do projeto encontrem um equilíbrio entre descentralização e desempenho.
Para o ecossistema $SUI , isso representa um passo de "ativos programáveis" para "controle de acesso programável". Com a camada de acesso fortalecida, as fronteiras das aplicações que podem surgir naturalmente se tornam mais amplas.
O que vale a pena observar a seguir: quantos novos projetos serão construídos com base no Seal, e se os nós do comitê serão ampliados ainda mais.
#Sui #Seal #MPC
A mainnet da Sui está passando por uma atualização crucial de infraestrutura - o Seal MPC foi oficialmente lançado.
Como uma camada de acesso programável voltada para dados, IA e ativos digitais, o Seal oferece aos desenvolvedores três opções: servidores de chave independentes, comitês MPC, ou uma implantação híbrida. Por trás da flexibilidade, há uma hipótese de confiança mais forte - você pode definir os limites de segurança de acordo com o cenário de aplicação.
O primeiro comitê MPC da mainnet adota um esquema de limiar de 5 de 8, e a linha de operadores de nós é bastante interessante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol. A descentralização em oito frentes torna impossível para qualquer trio conspirar para desbloquear a chave.
Por que isso é digno de atenção?
Com o aumento das aplicações em IA on-chain, computação privada e custódia de ativos confidenciais, a gestão de chaves em ponto único já não é suficiente. O modelo de comitê MPC distribui a confiança entre vários operadores independentes, enquanto a implantação híbrida permite que as equipes do projeto encontrem um equilíbrio entre descentralização e desempenho.
Para o ecossistema $SUI , isso representa um passo de "ativos programáveis" para "controle de acesso programável". Com a camada de acesso fortalecida, as fronteiras das aplicações que podem surgir naturalmente se tornam mais amplas.
O que vale a pena observar a seguir: quantos novos projetos serão construídos com base no Seal, e se os nós do comitê serão ampliados ainda mais.
#Sui #Seal #MPC
Como uma camada de acesso programável voltada para dados, IA e ativos digitais, o Seal oferece aos desenvolvedores três opções: servidores de chave independentes, comitês MPC, ou uma implantação híbrida. Por trás da flexibilidade, há uma hipótese de confiança mais forte - você pode definir os limites de segurança de acordo com o cenário de aplicação.
O primeiro comitê MPC da mainnet adota um esquema de limiar de 5 de 8, e a linha de operadores de nós é bastante interessante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra e OverclockSol. A descentralização em oito frentes torna impossível para qualquer trio conspirar para desbloquear a chave.
Por que isso é digno de atenção?
Com o aumento das aplicações em IA on-chain, computação privada e custódia de ativos confidenciais, a gestão de chaves em ponto único já não é suficiente. O modelo de comitê MPC distribui a confiança entre vários operadores independentes, enquanto a implantação híbrida permite que as equipes do projeto encontrem um equilíbrio entre descentralização e desempenho.
Para o ecossistema $SUI , isso representa um passo de "ativos programáveis" para "controle de acesso programável". Com a camada de acesso fortalecida, as fronteiras das aplicações que podem surgir naturalmente se tornam mais amplas.
O que vale a pena observar a seguir: quantos novos projetos serão construídos com base no Seal, e se os nós do comitê serão ampliados ainda mais.
#Sui #Seal #MPC
229

·
--
O custódio com limite está migrando de ativos na cadeia para a infraestrutura de pagamentos online2026-08-23
A lição da semana passada foi que a segurança de chaves não pode ser avaliada apenas uma vez na geração ou uma vez na atualização; o sinal de hoje mudou de camada: assinaturas por limite estão sendo inseridas em protocolos de pagamento mais complexos e continuamente online, e os limites de segurança do próprio protocolo também precisam ser refeitos.
De acordo com um relato do IACR ePrint, um novo artigo parte das restrições reais do Lightning: os endpoints do canal dependem de uma única chave online, e a experiência existente em assinaturas com limite (threshold) no Bitcoin na cadeia não resolve diretamente o problema do fluxo de mensagens do Lightning. O artigo propõe assinaturas múltiplas com limites aninhados (nested threshold) e dá o exemplo da construção Iceberg, permitindo que o lado do Lightning opere com um grupo de limites, enquanto, para o adversário, ainda pareça um participante padrão do MuSig2.
O custódio com limite está migrando de ativos na cadeia para a infraestrutura de pagamentos online
2026-08-23
A lição da semana passada foi que a segurança de chaves não pode ser avaliada apenas uma vez na geração ou uma vez na atualização; o sinal de hoje mudou de camada: assinaturas por limite estão sendo inseridas em protocolos de pagamento mais complexos e continuamente online, e os limites de segurança do próprio protocolo também precisam ser refeitos.
De acordo com um relato do IACR ePrint, um novo artigo parte das restrições reais do Lightning: os endpoints do canal dependem de uma única chave online, e a experiência existente em assinaturas com limite (threshold) no Bitcoin na cadeia não resolve diretamente o problema do fluxo de mensagens do Lightning. O artigo propõe assinaturas múltiplas com limites aninhados (nested threshold) e dá o exemplo da construção Iceberg, permitindo que o lado do Lightning opere com um grupo de limites, enquanto, para o adversário, ainda pareça um participante padrão do MuSig2.
A lição da semana passada foi que a segurança de chaves não pode ser avaliada apenas uma vez na geração ou uma vez na atualização; o sinal de hoje mudou de camada: assinaturas por limite estão sendo inseridas em protocolos de pagamento mais complexos e continuamente online, e os limites de segurança do próprio protocolo também precisam ser refeitos.
De acordo com um relato do IACR ePrint, um novo artigo parte das restrições reais do Lightning: os endpoints do canal dependem de uma única chave online, e a experiência existente em assinaturas com limite (threshold) no Bitcoin na cadeia não resolve diretamente o problema do fluxo de mensagens do Lightning. O artigo propõe assinaturas múltiplas com limites aninhados (nested threshold) e dá o exemplo da construção Iceberg, permitindo que o lado do Lightning opere com um grupo de limites, enquanto, para o adversário, ainda pareça um participante padrão do MuSig2.
148

🔐 Bolsas de Computação Multi-Partes (MPC): evolução na segurança das criptomoedas
As carteiras de computação multi-partes (MPC) estão ganhando um interesse crescente como uma alternativa potencial às carteiras tradicionais na armazenagem de criptomoedas. Esta tecnologia visa aprimorar a segurança ao dividir a chave privada em várias partes e distribuí-las, o que reduz pontos únicos de falha e os riscos de invasão.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fonte: bitcoinfoundation.org
🔐 Bolsas de Computação Multi-Partes (MPC): evolução na segurança das criptomoedas
As carteiras de computação multi-partes (MPC) estão ganhando um interesse crescente como uma alternativa potencial às carteiras tradicionais na armazenagem de criptomoedas. Esta tecnologia visa aprimorar a segurança ao dividir a chave privada em várias partes e distribuí-las, o que reduz pontos únicos de falha e os riscos de invasão.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fonte: bitcoinfoundation.org
As carteiras de computação multi-partes (MPC) estão ganhando um interesse crescente como uma alternativa potencial às carteiras tradicionais na armazenagem de criptomoedas. Esta tecnologia visa aprimorar a segurança ao dividir a chave privada em várias partes e distribuí-las, o que reduz pontos únicos de falha e os riscos de invasão.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fonte: bitcoinfoundation.org
39
·
--
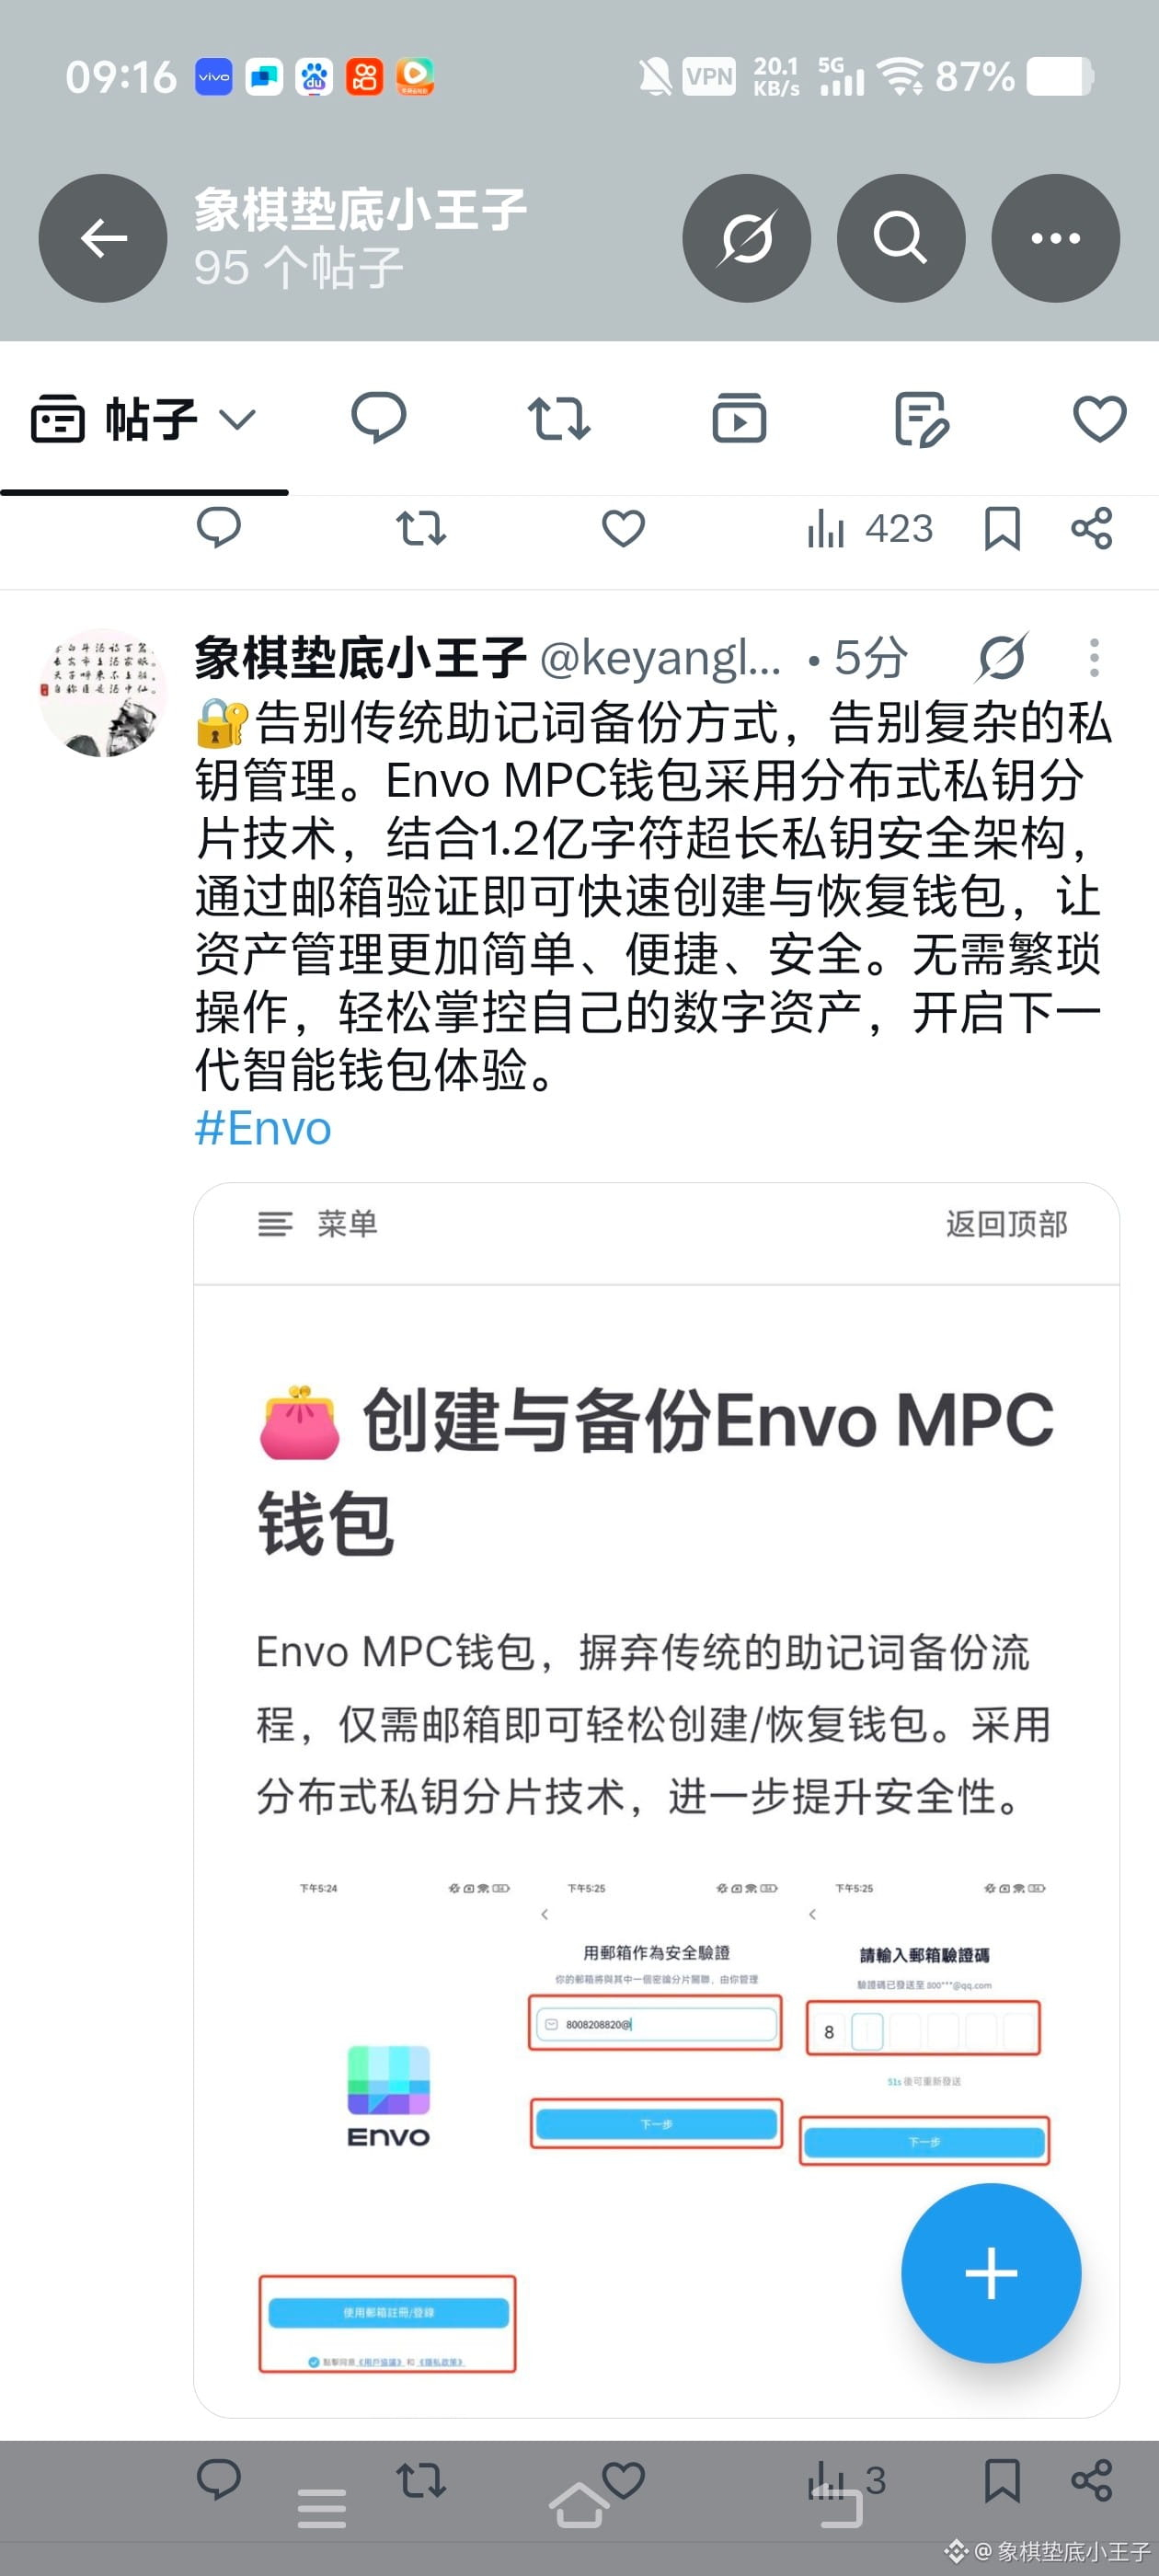
Suas posses precisam de um guardião ainda mais forte.🛡️
A carteira Envo MPC rompe as limitações das carteiras tradicionais. Com a tecnologia MPC + um sistema de chave privada ultra longa de 120 milhões de caracteres, oferece uma solução de proteção de ativos mais segura e inteligente. Backup simples, armazenamento seguro, para que cada operação on-chain seja feita com mais tranquilidade.
#Envo #MPC
Suas posses precisam de um guardião ainda mais forte.🛡️
A carteira Envo MPC rompe as limitações das carteiras tradicionais. Com a tecnologia MPC + um sistema de chave privada ultra longa de 120 milhões de caracteres, oferece uma solução de proteção de ativos mais segura e inteligente. Backup simples, armazenamento seguro, para que cada operação on-chain seja feita com mais tranquilidade.
#Envo #MPC
A carteira Envo MPC rompe as limitações das carteiras tradicionais. Com a tecnologia MPC + um sistema de chave privada ultra longa de 120 milhões de caracteres, oferece uma solução de proteção de ativos mais segura e inteligente. Backup simples, armazenamento seguro, para que cada operação on-chain seja feita com mais tranquilidade.
#Envo #MPC
1
83
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForMoreAssets
625,610 visualizações
3,043 a discutir
2
#BTCRebounds80K
138,099 visualizações
1,340 a discutir
3
#Binance98PercentReplenished
71,577 visualizações
929 a discutir
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
8,518 visualizações
157 a discutir
5
#USMidterms-WhatAreMarketsExpecting?
450,321 visualizações
2,407 a discutir
6
#US10YearTreasuryYieldFallsTo4.845%
212 visualizações
29 a discutir
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
50 visualizações
5 a discutir
8
#AsianChipStocksRetreat
850 visualizações
35 a discutir
9
#USOctoberNFP-AreRateCutsStillPossible
446,749 visualizações
3,068 a discutir
10
#TRUMPFalls18.1%In24HoursToRecordLow
8,053 visualizações
76 a discutir