
#infosec
infosec
8,271 visualizações
33 a discutir
Popular
Mais recente


·
--
Novo Chefe de Segurança implementa protocolos de TI agressivos
• Conexão de internet do departamento isolada para restringir acesso externo
• Saídas de equipamentos agora requerem gravação obrigatória
• O departamento de TI levantou preocupações sobre segurança de dados e sanitização de máquinas
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #AlertaDeSegurança
Novo Chefe de Segurança implementa protocolos de TI agressivos
• Conexão de internet do departamento isolada para restringir acesso externo
• Saídas de equipamentos agora requerem gravação obrigatória
• O departamento de TI levantou preocupações sobre segurança de dados e sanitização de máquinas
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #AlertaDeSegurança
• Conexão de internet do departamento isolada para restringir acesso externo
• Saídas de equipamentos agora requerem gravação obrigatória
• O departamento de TI levantou preocupações sobre segurança de dados e sanitização de máquinas
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #AlertaDeSegurança
18
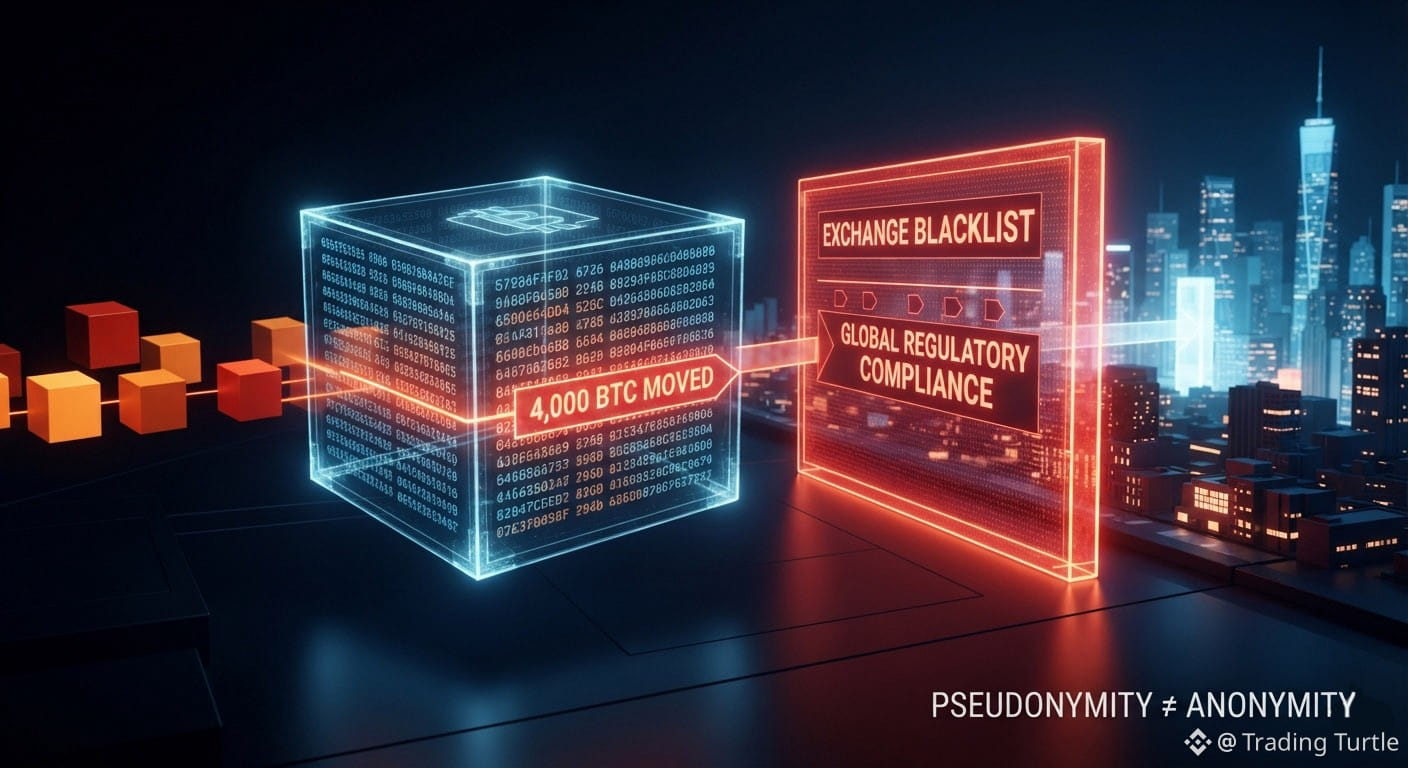
💡 Por que “Acompanhar a Carteira” Não é Suficiente: A Mecânica por trás do recente Exploit de 4.000 BTC
A comunidade cripto foi recentemente abalada por uma vulnerabilidade na carteira da federação da Liquid Network, que resultou na retirada de aproximadamente 4.000 Bitcoins (avaliados em mais de US$ 320 milhões).
Embora o incidente tenha terminado com o “white hat” devolvendo a maior parte dos fundos após garantir uma generosa recompensa de US$ 47 milhões, ele evidencia um ponto de confusão recorrente na segurança de blockchains: se as transações em blockchain são totalmente públicas, por que não conseguimos simplesmente impedir ou desmascarar o hacker usando o endereço da carteira?
Como profissionais de cibersegurança e blockchain, é fundamental entender a diferença entre rastrear um registro e responsabilizar no mundo real. Veja por que apenas rastrear carteiras não impede um golpe:
➡️ Pseudonimato ≠ Anonimato: o blockchain expõe cada transação, do Ponto A ao Ponto B, mas endereços são apenas strings de código, não identidades. Rastrear a carteira é instantâneo; vincular aquela carteira a uma pessoa física exige uma quebra na segurança operacional (OpSec) ou uma conexão com um endpoint regulamentado.
➡️ A descentralização não tem botão de “desfazer”: ao contrário dos sistemas bancários tradicionais, nos quais uma transferência fraudulenta pode ser congelada ou revertida por uma autoridade central, os ledgers descentralizados são imutáveis. Se o explorador tiver as chaves privadas, ele detém controle absoluto sobre os fundos.
➡️ O “Circuito” da Lavagem: atores sofisticados não simplesmente enviam fundos roubados para uma exchange de varejo. Eles usam moedas de privacidade, protocolos descentralizados e mixers para quebrar o rastro determinístico público, tornando a auditoria forense incrivelmente complexa.
A Esperança no Prata? O rastreamento público funciona como um fator de dissuasão. Como o endereço da carteira com 4.000 BTC foi imediatamente colocado em blacklist global por exchanges, a liquidez de saída do explorador foi praticamente sufocada. Essa transparência, no fim das contas, é o que leva atacantes—até mesmo os maliciosos— a negociar devoluções sob a aparência de recompensas de “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡 Por que “Acompanhar a Carteira” Não é Suficiente: A Mecânica por trás do recente Exploit de 4.000 BTC
A comunidade cripto foi recentemente abalada por uma vulnerabilidade na carteira da federação da Liquid Network, que resultou na retirada de aproximadamente 4.000 Bitcoins (avaliados em mais de US$ 320 milhões).
Embora o incidente tenha terminado com o “white hat” devolvendo a maior parte dos fundos após garantir uma generosa recompensa de US$ 47 milhões, ele evidencia um ponto de confusão recorrente na segurança de blockchains: se as transações em blockchain são totalmente públicas, por que não conseguimos simplesmente impedir ou desmascarar o hacker usando o endereço da carteira?
Como profissionais de cibersegurança e blockchain, é fundamental entender a diferença entre rastrear um registro e responsabilizar no mundo real. Veja por que apenas rastrear carteiras não impede um golpe:
➡️ Pseudonimato ≠ Anonimato: o blockchain expõe cada transação, do Ponto A ao Ponto B, mas endereços são apenas strings de código, não identidades. Rastrear a carteira é instantâneo; vincular aquela carteira a uma pessoa física exige uma quebra na segurança operacional (OpSec) ou uma conexão com um endpoint regulamentado.
➡️ A descentralização não tem botão de “desfazer”: ao contrário dos sistemas bancários tradicionais, nos quais uma transferência fraudulenta pode ser congelada ou revertida por uma autoridade central, os ledgers descentralizados são imutáveis. Se o explorador tiver as chaves privadas, ele detém controle absoluto sobre os fundos.
➡️ O “Circuito” da Lavagem: atores sofisticados não simplesmente enviam fundos roubados para uma exchange de varejo. Eles usam moedas de privacidade, protocolos descentralizados e mixers para quebrar o rastro determinístico público, tornando a auditoria forense incrivelmente complexa.
A Esperança no Prata? O rastreamento público funciona como um fator de dissuasão. Como o endereço da carteira com 4.000 BTC foi imediatamente colocado em blacklist global por exchanges, a liquidez de saída do explorador foi praticamente sufocada. Essa transparência, no fim das contas, é o que leva atacantes—até mesmo os maliciosos— a negociar devoluções sob a aparência de recompensas de “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
A comunidade cripto foi recentemente abalada por uma vulnerabilidade na carteira da federação da Liquid Network, que resultou na retirada de aproximadamente 4.000 Bitcoins (avaliados em mais de US$ 320 milhões).
Embora o incidente tenha terminado com o “white hat” devolvendo a maior parte dos fundos após garantir uma generosa recompensa de US$ 47 milhões, ele evidencia um ponto de confusão recorrente na segurança de blockchains: se as transações em blockchain são totalmente públicas, por que não conseguimos simplesmente impedir ou desmascarar o hacker usando o endereço da carteira?
Como profissionais de cibersegurança e blockchain, é fundamental entender a diferença entre rastrear um registro e responsabilizar no mundo real. Veja por que apenas rastrear carteiras não impede um golpe:
➡️ Pseudonimato ≠ Anonimato: o blockchain expõe cada transação, do Ponto A ao Ponto B, mas endereços são apenas strings de código, não identidades. Rastrear a carteira é instantâneo; vincular aquela carteira a uma pessoa física exige uma quebra na segurança operacional (OpSec) ou uma conexão com um endpoint regulamentado.
➡️ A descentralização não tem botão de “desfazer”: ao contrário dos sistemas bancários tradicionais, nos quais uma transferência fraudulenta pode ser congelada ou revertida por uma autoridade central, os ledgers descentralizados são imutáveis. Se o explorador tiver as chaves privadas, ele detém controle absoluto sobre os fundos.
➡️ O “Circuito” da Lavagem: atores sofisticados não simplesmente enviam fundos roubados para uma exchange de varejo. Eles usam moedas de privacidade, protocolos descentralizados e mixers para quebrar o rastro determinístico público, tornando a auditoria forense incrivelmente complexa.
A Esperança no Prata? O rastreamento público funciona como um fator de dissuasão. Como o endereço da carteira com 4.000 BTC foi imediatamente colocado em blacklist global por exchanges, a liquidez de saída do explorador foi praticamente sufocada. Essa transparência, no fim das contas, é o que leva atacantes—até mesmo os maliciosos— a negociar devoluções sob a aparência de recompensas de “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
48

🚨 Relatório revela novos métodos de malwares que visam os usuários
Um relatório de segurança revelou o uso de um novo serviço russo de download de malwares conhecido como DOUBLECUP, com técnicas inovadoras para incorporar softwares maliciosos. O serviço se baseia em enganar os usuários por meio do ClickFix para armazenar imagens PNG carregadas de malware no cache do navegador e, em seguida, distribuir os softwares CountLoader e o cavalo de Troia para controle remoto DeviceManager.
━━━━━━━━━━━━━━
📊 Impacto: 📈 alto
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Fonte: thehackernews.com
🚨 Relatório revela novos métodos de malwares que visam os usuários
Um relatório de segurança revelou o uso de um novo serviço russo de download de malwares conhecido como DOUBLECUP, com técnicas inovadoras para incorporar softwares maliciosos. O serviço se baseia em enganar os usuários por meio do ClickFix para armazenar imagens PNG carregadas de malware no cache do navegador e, em seguida, distribuir os softwares CountLoader e o cavalo de Troia para controle remoto DeviceManager.
━━━━━━━━━━━━━━
📊 Impacto: 📈 alto
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Fonte: thehackernews.com
Um relatório de segurança revelou o uso de um novo serviço russo de download de malwares conhecido como DOUBLECUP, com técnicas inovadoras para incorporar softwares maliciosos. O serviço se baseia em enganar os usuários por meio do ClickFix para armazenar imagens PNG carregadas de malware no cache do navegador e, em seguida, distribuir os softwares CountLoader e o cavalo de Troia para controle remoto DeviceManager.
━━━━━━━━━━━━━━
📊 Impacto: 📈 alto
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Fonte: thehackernews.com
10
🚨 Ataque de ChainDrop mira pacotes npm e atinge 1300 deles
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
🚨 Ataque de ChainDrop mira pacotes npm e atinge 1300 deles
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
10
·
--
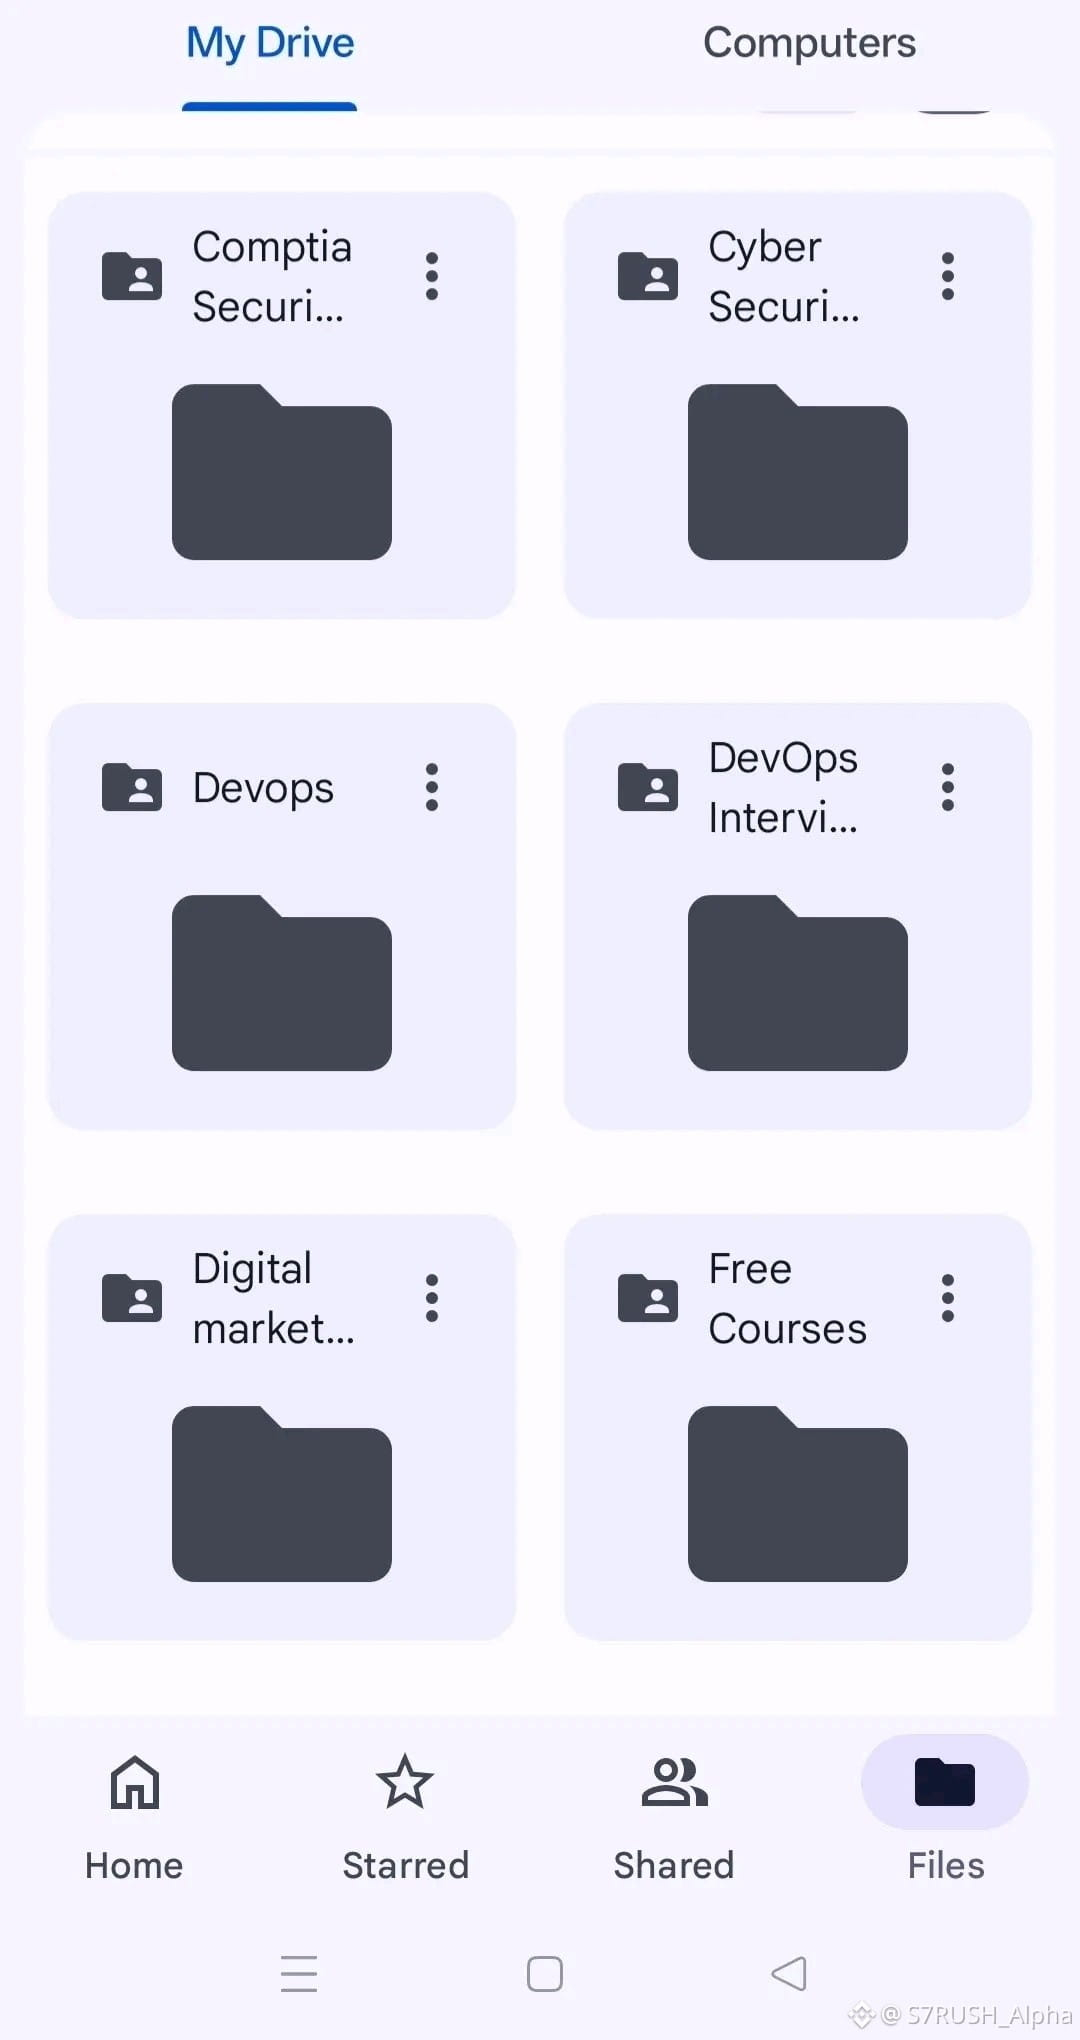
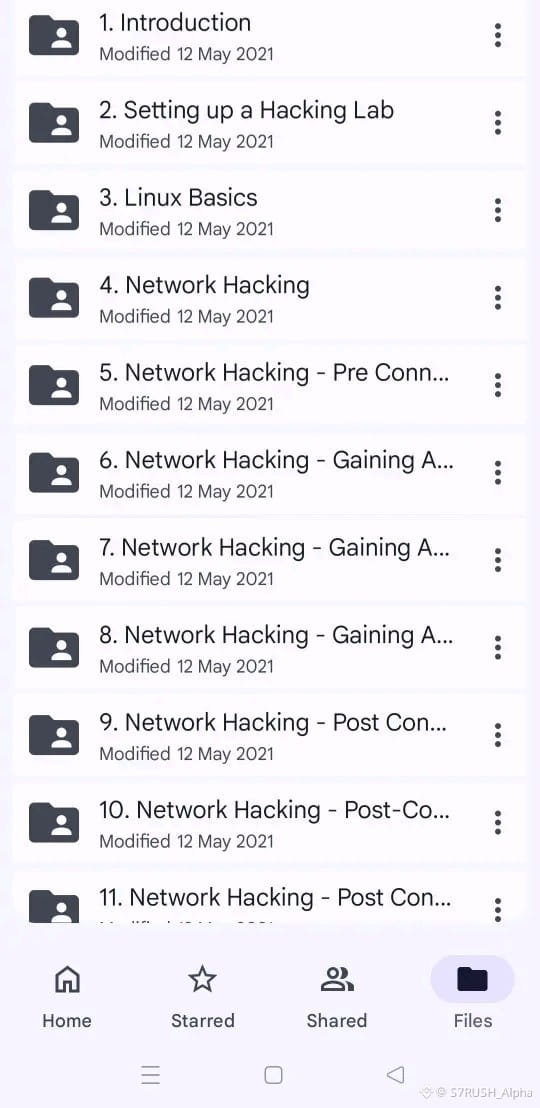
Pacote de Aprendizado em Cibersegurança 50+ GB 🚀
Uma coleção massiva de recursos cobrindo redes, Linux, segurança web, OSINT e fluxos de trabalho de segurança defensiva.
Perfeito para quem está sério em construir habilidades reais em cibersegurança, do iniciante ao avançado.
Compartilhe e comente "PACOTE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Pacote de Aprendizado em Cibersegurança 50+ GB 🚀
Uma coleção massiva de recursos cobrindo redes, Linux, segurança web, OSINT e fluxos de trabalho de segurança defensiva.
Perfeito para quem está sério em construir habilidades reais em cibersegurança, do iniciante ao avançado.
Compartilhe e comente "PACOTE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Uma coleção massiva de recursos cobrindo redes, Linux, segurança web, OSINT e fluxos de trabalho de segurança defensiva.
Perfeito para quem está sério em construir habilidades reais em cibersegurança, do iniciante ao avançado.
Compartilhe e comente "PACOTE" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

Artigo
A Deriva Silenciosa: Descobrindo a Trilha Cibernética para os Hackers Norte-CoreanosO campo de batalha digital está mudando—e a última onda de #DriftInvestigationLinksRecentAttackToNorthKoreanHackers é um lembrete assustador de quão sofisticada a guerra cibernética se tornou.
O que torna este caso especialmente alarmante não é apenas a escala da violação, mas a precisão. A trilha “Drift” sugere uma infiltração lenta e calculada—uma que mapeia silenciosamente vulnerabilidades antes de atacar com intenção. Isso não foi aleatório. Foi estratégico.
Especialistas em segurança agora estão apontando para padrões há muito associados a grupos ligados à Coreia do Norte: pontos de entrada furtivos, longos períodos de permanência e extração de dados coordenada. Se confirmado, isso adiciona outro capítulo a uma narrativa já complexa de operações cibernéticas apoiadas pelo estado que borram a linha entre espionagem e interrupção econômica.
A Deriva Silenciosa: Descobrindo a Trilha Cibernética para os Hackers Norte-Coreanos
O campo de batalha digital está mudando—e a última onda de #DriftInvestigationLinksRecentAttackToNorthKoreanHackers é um lembrete assustador de quão sofisticada a guerra cibernética se tornou.
O que torna este caso especialmente alarmante não é apenas a escala da violação, mas a precisão. A trilha “Drift” sugere uma infiltração lenta e calculada—uma que mapeia silenciosamente vulnerabilidades antes de atacar com intenção. Isso não foi aleatório. Foi estratégico.
Especialistas em segurança agora estão apontando para padrões há muito associados a grupos ligados à Coreia do Norte: pontos de entrada furtivos, longos períodos de permanência e extração de dados coordenada. Se confirmado, isso adiciona outro capítulo a uma narrativa já complexa de operações cibernéticas apoiadas pelo estado que borram a linha entre espionagem e interrupção econômica.
O que torna este caso especialmente alarmante não é apenas a escala da violação, mas a precisão. A trilha “Drift” sugere uma infiltração lenta e calculada—uma que mapeia silenciosamente vulnerabilidades antes de atacar com intenção. Isso não foi aleatório. Foi estratégico.
Especialistas em segurança agora estão apontando para padrões há muito associados a grupos ligados à Coreia do Norte: pontos de entrada furtivos, longos períodos de permanência e extração de dados coordenada. Se confirmado, isso adiciona outro capítulo a uma narrativa já complexa de operações cibernéticas apoiadas pelo estado que borram a linha entre espionagem e interrupção econômica.
2
174

A violação da Vercel parece ser maior do que uma conta ⚡
A equipe disse que revisou quase 1 PB de logs e encontrou atividades que se estendiam além do incidente original do Context.ai, com o atacante distribuindo malware e caçando chaves da plataforma. Isso transforma um evento de única vítima em um problema de confiança no ecossistema, onde a rotação de credenciais, a coordenação de fornecedores e a contenção rápida importam mais do que as manchetes. A Microsoft, AWS e Wiz agora estão na jogada, o que sugere que o raio de explosão pode ser mais amplo do que se pensava inicialmente.
Isso não é conselho financeiro. Gerencie seu risco e proteja seu capital.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
A violação da Vercel parece ser maior do que uma conta ⚡
A equipe disse que revisou quase 1 PB de logs e encontrou atividades que se estendiam além do incidente original do Context.ai, com o atacante distribuindo malware e caçando chaves da plataforma. Isso transforma um evento de única vítima em um problema de confiança no ecossistema, onde a rotação de credenciais, a coordenação de fornecedores e a contenção rápida importam mais do que as manchetes. A Microsoft, AWS e Wiz agora estão na jogada, o que sugere que o raio de explosão pode ser mais amplo do que se pensava inicialmente.
Isso não é conselho financeiro. Gerencie seu risco e proteja seu capital.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
A equipe disse que revisou quase 1 PB de logs e encontrou atividades que se estendiam além do incidente original do Context.ai, com o atacante distribuindo malware e caçando chaves da plataforma. Isso transforma um evento de única vítima em um problema de confiança no ecossistema, onde a rotação de credenciais, a coordenação de fornecedores e a contenção rápida importam mais do que as manchetes. A Microsoft, AWS e Wiz agora estão na jogada, o que sugere que o raio de explosão pode ser mais amplo do que se pensava inicialmente.
Isso não é conselho financeiro. Gerencie seu risco e proteja seu capital.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 Kaspersky alerta: malware mira investidores de criptomoedas por meio de aplicativos falsos do GitHub!
A empresa de cibersegurança Kaspersky anunciou a descoberta de uma nova estrutura de malware que explora táticas de engenharia social e aplicativos do GitHub comprometidos para atingir investidores de criptomoedas, alertando sobre os riscos de roubo de ativos digitais.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Fonte: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 Kaspersky alerta: malware mira investidores de criptomoedas por meio de aplicativos falsos do GitHub!
A empresa de cibersegurança Kaspersky anunciou a descoberta de uma nova estrutura de malware que explora táticas de engenharia social e aplicativos do GitHub comprometidos para atingir investidores de criptomoedas, alertando sobre os riscos de roubo de ativos digitais.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Fonte: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
A empresa de cibersegurança Kaspersky anunciou a descoberta de uma nova estrutura de malware que explora táticas de engenharia social e aplicativos do GitHub comprometidos para atingir investidores de criptomoedas, alertando sobre os riscos de roubo de ativos digitais.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Fonte: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ Grande ataque cibernético mira 12 milhões de contas de streaming durante a Copa do Mundo e atinge detentores de carteiras cripto
Um relatório da HUMAN Security revelou o roubo de 12 milhões de contas de streaming ao vivo, incluindo 802 mil contas em junho de 2026, em paralelo com a Copa do Mundo. O relatório indica o aumento dos crimes cibernéticos voltados a quem possui carteiras de criptomoedas, usando malwares de trojan bancário.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Fonte: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ Grande ataque cibernético mira 12 milhões de contas de streaming durante a Copa do Mundo e atinge detentores de carteiras cripto
Um relatório da HUMAN Security revelou o roubo de 12 milhões de contas de streaming ao vivo, incluindo 802 mil contas em junho de 2026, em paralelo com a Copa do Mundo. O relatório indica o aumento dos crimes cibernéticos voltados a quem possui carteiras de criptomoedas, usando malwares de trojan bancário.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Fonte: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
Um relatório da HUMAN Security revelou o roubo de 12 milhões de contas de streaming ao vivo, incluindo 802 mil contas em junho de 2026, em paralelo com a Copa do Mundo. O relatório indica o aumento dos crimes cibernéticos voltados a quem possui carteiras de criptomoedas, usando malwares de trojan bancário.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Fonte: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Rumores de violação da Anthropic mantém $A no radar 🔍
Os ShinyHunters afirmam que a questão é menos sobre as capturas de tela e mais sobre o sinal: painéis de controle de modelos internos, controles de usuários e dados de custo/desempenho agora são alvos principais. Se isso for confirmado, as instituições provavelmente tratarão a infraestrutura de IA como uma superfície de ataque em expansão, com risco de spillover para fornecedores e empresas adjacentes ao cripto construídas sobre a pilha.
Não é aconselhamento financeiro. Gerencie seu risco e proteja seu capital.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Rumores de violação da Anthropic mantém $A no radar 🔍
Os ShinyHunters afirmam que a questão é menos sobre as capturas de tela e mais sobre o sinal: painéis de controle de modelos internos, controles de usuários e dados de custo/desempenho agora são alvos principais. Se isso for confirmado, as instituições provavelmente tratarão a infraestrutura de IA como uma superfície de ataque em expansão, com risco de spillover para fornecedores e empresas adjacentes ao cripto construídas sobre a pilha.
Não é aconselhamento financeiro. Gerencie seu risco e proteja seu capital.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
Os ShinyHunters afirmam que a questão é menos sobre as capturas de tela e mais sobre o sinal: painéis de controle de modelos internos, controles de usuários e dados de custo/desempenho agora são alvos principais. Se isso for confirmado, as instituições provavelmente tratarão a infraestrutura de IA como uma superfície de ataque em expansão, com risco de spillover para fornecedores e empresas adjacentes ao cripto construídas sobre a pilha.
Não é aconselhamento financeiro. Gerencie seu risco e proteja seu capital.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
30
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#FedRateWatch
962,856 visualizações
4,616 a discutir
2
#MSTRTradingVolumeSurpassesMorganStanley
4,955 visualizações
211 a discutir
3
#BitcoinFalls4%
14,787 visualizações
466 a discutir
4
#SKHynixInTalksToMakeMemoryChipsInUS
6,052 visualizações
183 a discutir
5
#OpenAIDiscussesNewFundingAt$1.2TValuation
2,104 visualizações
39 a discutir
6
#ArgentinaCommitsToOECDCryptoReportingBy2029
15,426 visualizações
354 a discutir
7
#EthereumFallsBelow$2400
6,262 visualizações
87 a discutir
8
#USDTLaunchesOnZamaPrivacyProtocol
6,328 visualizações
199 a discutir
9
#USSenateBlocksClarityAct
52,127 visualizações
477 a discutir
10
#BitcoinSlidesTo$76000
39,711 visualizações
179 a discutir