

#electrum
electrum
10,648 visualizações
73 a discutir
Popular
Mais recente

·
--
O Electrum 4.8.3 corrige uma armadilha de aumento de taxa, de alta gravidade, causada por servidores maliciosos, divulgada em 24 de outubro de 2026.
Em 24 de outubro de 2026, o Electrum lançou a versão 4.8.3 (aviso GHSA-6jp4-8v48-cc5v). Um servidor malicioso do Electrum pode engolir uma transação $BTC tx recém-transmitida e exibir um pagamento falso e conflitante, ainda não confirmado, para o atacante — as versões mais antigas não verificavam essas assinaturas inválidas. Se o usuário aumentar a taxa da transação falsa usando RBF, assinará um pagamento real para o atacante. Alguns servidores já estavam explorando essa falha; dois usuários relataram o problema e um perdeu fundos. Os atacantes também tentavam fazer os últimos quatro caracteres do endereço de destino parecerem semelhantes.
Atualize para a versão 4.8.3 ou posterior — todas as versões anteriores são afetadas. A correção verifica as assinaturas dos inputs pertencentes à carteira nas transações da mempool antes de adicioná-las ao histórico. Baixe apenas de electrum.org e verifique as assinaturas. Até atualizar, confira o endereço de destino completo e o valor antes de qualquer aumento de taxa. Usuários de servidores confiáveis ou geridos por eles próprios estão menos expostos; as transações recebidas e ainda não confirmadas continuam sem ser totalmente validadas.
#Bitcoin #Electrum #CryptoSecurity #Carteira
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
{spot}(BTCUSDT)
O Electrum 4.8.3 corrige uma armadilha de aumento de taxa, de alta gravidade, causada por servidores maliciosos, divulgada em 24 de outubro de 2026.
Em 24 de outubro de 2026, o Electrum lançou a versão 4.8.3 (aviso GHSA-6jp4-8v48-cc5v). Um servidor malicioso do Electrum pode engolir uma transação $BTC tx recém-transmitida e exibir um pagamento falso e conflitante, ainda não confirmado, para o atacante — as versões mais antigas não verificavam essas assinaturas inválidas. Se o usuário aumentar a taxa da transação falsa usando RBF, assinará um pagamento real para o atacante. Alguns servidores já estavam explorando essa falha; dois usuários relataram o problema e um perdeu fundos. Os atacantes também tentavam fazer os últimos quatro caracteres do endereço de destino parecerem semelhantes.
Atualize para a versão 4.8.3 ou posterior — todas as versões anteriores são afetadas. A correção verifica as assinaturas dos inputs pertencentes à carteira nas transações da mempool antes de adicioná-las ao histórico. Baixe apenas de electrum.org e verifique as assinaturas. Até atualizar, confira o endereço de destino completo e o valor antes de qualquer aumento de taxa. Usuários de servidores confiáveis ou geridos por eles próprios estão menos expostos; as transações recebidas e ainda não confirmadas continuam sem ser totalmente validadas.
#Bitcoin #Electrum #CryptoSecurity #Carteira
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.

35

·
--
Em Alta
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Alerta urgente de segurança para usuários da carteira Electrum!
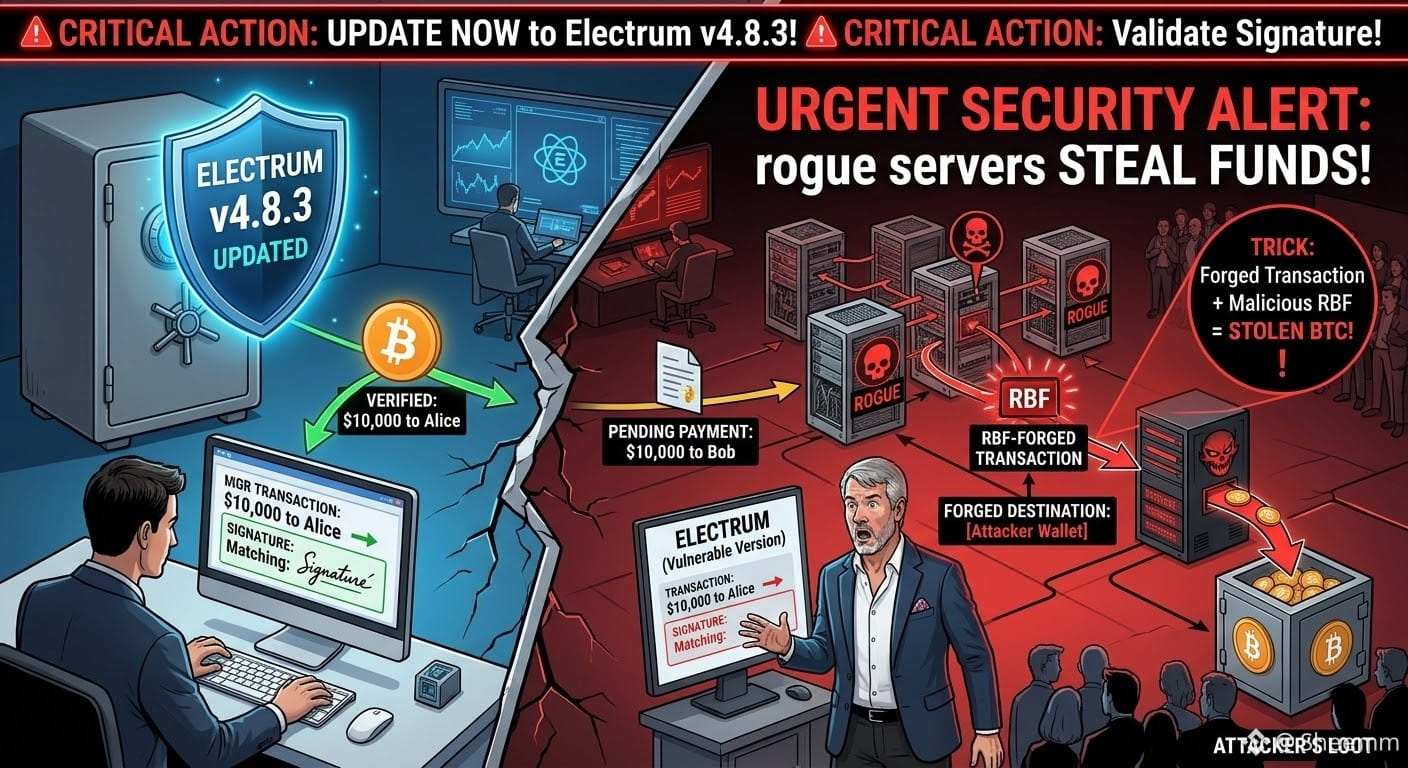
Uma vulnerabilidade grave em versões antigas do Electrum permite que servidores maliciosos explorem os recursos de Replace-by-Fee (RBF). Quando os usuários tentam acelerar um pagamento pendente, nós maliciosos podem substituir transações por outras forjadas, enganando as vítimas para que autorizem pagamentos aos invasores.
⚡️ Ação necessária:
Atualize seu aplicativo para a versão 4.8.3 imediatamente! A correção adiciona uma validação crítica de assinaturas às transações não confirmadas. Confira novamente os endereços dos destinatários antes de transmitir as transações!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Alerta urgente de segurança para usuários da carteira Electrum!
Uma vulnerabilidade grave em versões antigas do Electrum permite que servidores maliciosos explorem os recursos de Replace-by-Fee (RBF). Quando os usuários tentam acelerar um pagamento pendente, nós maliciosos podem substituir transações por outras forjadas, enganando as vítimas para que autorizem pagamentos aos invasores.
⚡️ Ação necessária:
Atualize seu aplicativo para a versão 4.8.3 imediatamente! A correção adiciona uma validação crítica de assinaturas às transações não confirmadas. Confira novamente os endereços dos destinatários antes de transmitir as transações!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
641
·
--
🚨 Alerta de segurança do Bitcoin: Electrum corrige uma vulnerabilidade crítica em carteiras!
Uma vulnerabilidade recente na carteira Electrum é um lembrete sério de que a segurança das criptomoedas vai além de proteger as chaves privadas.
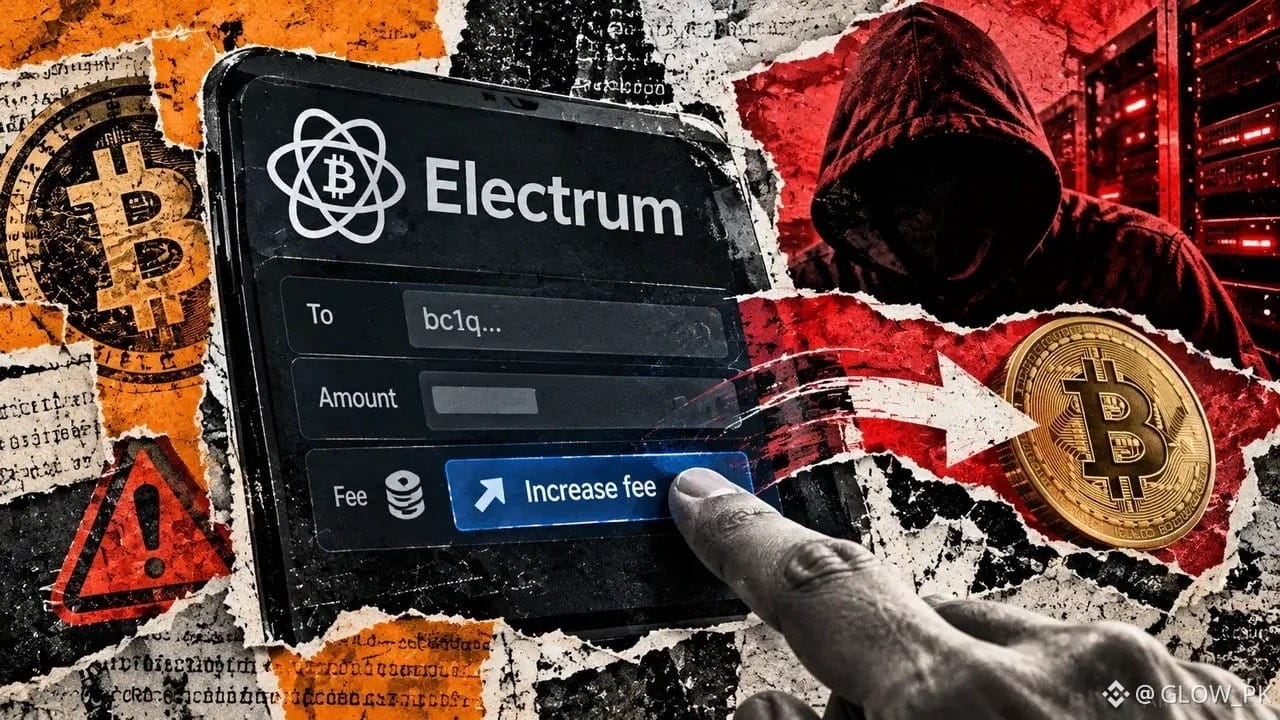
Atacantes exploraram uma falha que permitia a servidores maliciosos redirecionar pagamentos em Bitcoin quando os usuários aumentavam manualmente as taxas de transação. Segundo relatos, pelo menos um usuário perdeu fundos.
A Electrum corrigiu o problema na versão 4.8.3, que verifica as assinaturas das entradas pertencentes à carteira para impedir esse tipo de manipulação.
💡 Minha conclusão: nunca presuma que seus fundos estão completamente seguros só porque suas chaves privadas continuam protegidas. O software da carteira, a verificação das transações e as atualizações em tempo hábil são igualmente importantes.
Se você usa a Electrum, atualize para a versão 4.8.3 e verifique cuidadosamente suas transações antes de confirmá-las.
No mundo das criptomoedas, um pequeno erro de segurança pode custar dinheiro de verdade. Proteja seus ativos antes que algo dê errado. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
Em Alta
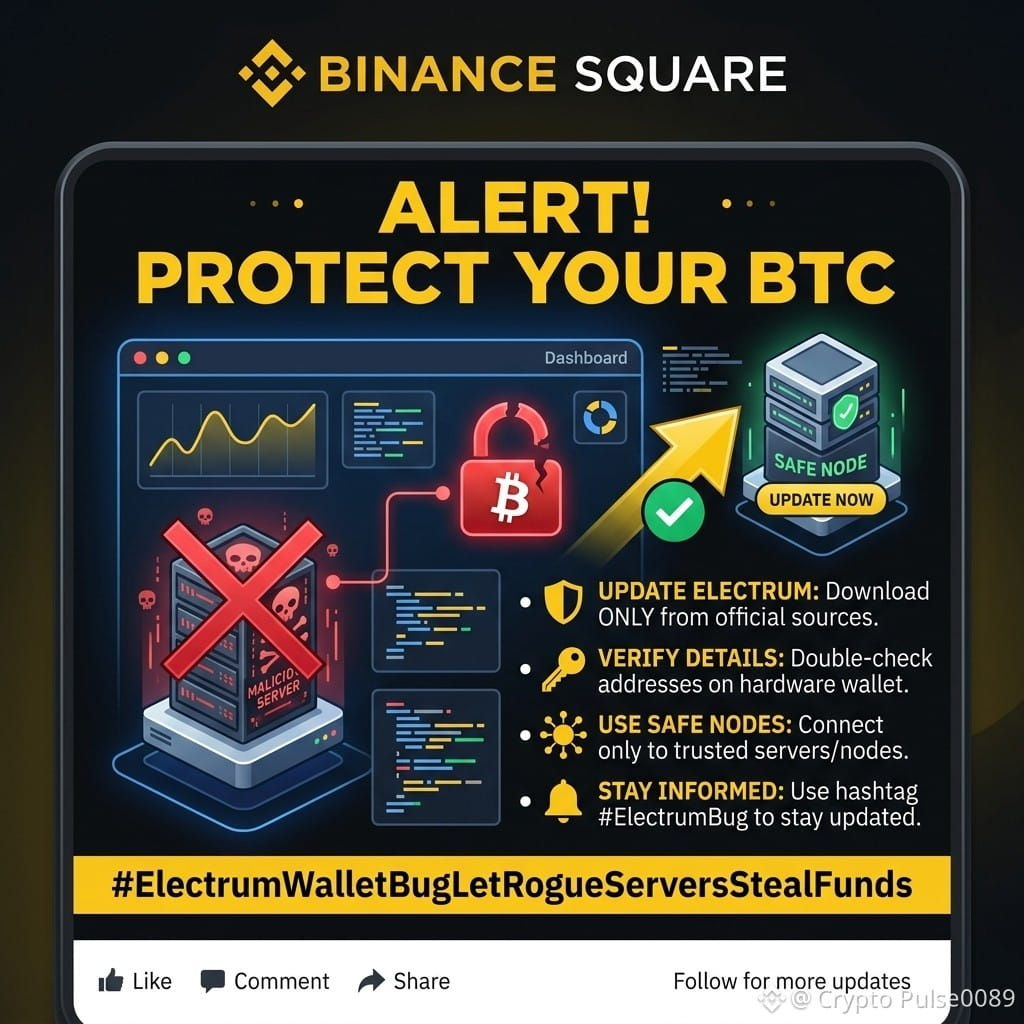
#ElectrumWalletBugLetRogueServersStealFunds
🚨 ALERTA URGENTE DE SEGURANÇA: #ElectrumWalletBug 🚨
Uma falha crítica de segurança associada a #ElectrumWalletBugLetRogueServersStealFunds foi destacada. Servidores Electrum maliciosos ou desonestos podem explorar vulnerabilidades de comunicação para manipular solicitações de transação e potencialmente esvaziar os fundos dos usuários!
Se você usa a carteira Bitcoin Electrum, proteja seus ativos seguindo estas etapas imediatamente:
⚠️ O QUE VOCÊ PRECISA FAZER AGORA:
Atualize sua carteira: certifique-se de estar usando a versão oficial mais recente do Electrum, baixada exclusivamente do site oficial (electrum.org).
Evite servidores desconhecidos: não se conecte a servidores públicos não verificados.
Execute seu próprio nó/servidor: se possível, conecte o Electrum ao seu próprio backend privado (como o Electrum Personal Server ou o ElectrumX).
Verifique no dispositivo físico: sempre confira os endereços dos destinatários na tela da sua carteira física antes de confirmar qualquer transação.
Divulgue: compartilhe este alerta para proteger a comunidade!
🛡️ Mantenha-se seguro, proteja-se e confira suas conexões!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45

As vulnerabilidades estão por toda parte😧
Uma vulnerabilidade na carteira #Electrum #Bitcoin permitia que servidores mal-intencionados roubassem fundos quando os usuários tentavam acelerar pagamentos bloqueados.😕
As versões mais antigas aceitavam determinadas transações pendentes de servidores públicos sem verificar completamente as assinaturas. Os atacantes podiam inserir transações semelhantes e, quando os usuários aplicavam um aumento da taxa (Replace-by-Fee), corriam o risco de assinar um pagamento para o atacante. O problema foi confirmado em pelo menos dois casos reais.
A Electrum lançou a versão 4.8.3 para corrigir a falha. Os usuários devem atualizar o quanto antes e evitar depender de servidores não confiáveis para operações críticas.
Os riscos e as vulnerabilidades de segurança permeiam todos os aspectos do ecossistema.
Confira estas informações relacionadas:
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
As vulnerabilidades estão por toda parte😧
Uma vulnerabilidade na carteira #Electrum #Bitcoin permitia que servidores mal-intencionados roubassem fundos quando os usuários tentavam acelerar pagamentos bloqueados.😕
As versões mais antigas aceitavam determinadas transações pendentes de servidores públicos sem verificar completamente as assinaturas. Os atacantes podiam inserir transações semelhantes e, quando os usuários aplicavam um aumento da taxa (Replace-by-Fee), corriam o risco de assinar um pagamento para o atacante. O problema foi confirmado em pelo menos dois casos reais.
A Electrum lançou a versão 4.8.3 para corrigir a falha. Os usuários devem atualizar o quanto antes e evitar depender de servidores não confiáveis para operações críticas.
Os riscos e as vulnerabilidades de segurança permeiam todos os aspectos do ecossistema.
Confira estas informações relacionadas:
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

🚨 ALERTA SOBRE CARTEIRAS DE BITCOIN: UMA FALHA DE SEGURANÇA FOI EXPLORADA ATIVAMENTE
Um aumento rotineiro da taxa de transação pode se transformar num erro caro.
Em 24 de outubro, a equipe de desenvolvimento do Electrum divulgou publicamente uma vulnerabilidade de alta gravidade que afetava versões anteriores à 4.8.3. O problema envolvia servidores maliciosos manipulando a forma como certas transações de Bitcoin não confirmadas apareciam numa carteira.
Segundo os desenvolvedores, os atacantes podiam substituir um pagamento pendente por uma transação fraudulenta. Se o utilizador aumentasse depois a taxa dessa transação, poderia autorizar acidentalmente um pagamento ao atacante.
⚠️ O que devem fazer os utilizadores de Bitcoin?
🔹 Atualize o Electrum: a versão 4.8.3 inclui a correção.
🔹 Verifique todos os detalhes: antes de assinar ou aumentar a taxa de uma transação, confira o endereço completo do destinatário e o montante.
🔹 Faça downloads com segurança: obtenha software de carteira apenas no site oficial e, sempre que possível, verifique as respetivas assinaturas.
🔹 Mantenha-se alerta: uma transação apresentada como pendente não é o mesmo que uma transação confirmada.
Os desenvolvedores relataram dois casos de utilizadores, incluindo um que envolveu a perda de fundos. Também afirmaram que alguns servidores estavam a realizar o ataque.
Esta é uma vulnerabilidade específica do Electrum — não é prova de que toda a rede Bitcoin tenha sido comprometida.
🔐 Lembre-se: a autocustódia dá-lhe controlo sobre as suas criptomoedas, mas a segurança da carteira continua a exigir atenção.
💬 Pergunta para a comunidade: O que é mais importante para proteger as criptomoedas?
A) Carteiras de hardware
B) Atualizações regulares de software
C) Verificar manualmente cada transação
Comente A, B ou C. Partilhe isto com alguém que tenha Bitcoin e possa precisar deste lembrete.
#Bitcoin #BTC #SegurancaCripto #Electrum #NoticiasCripto
98
Artigo
Falha na carteira Electrum está sendo explorada: atualize para a versão 4.8.3 e confira estes detalhes antes de assinarUm truque para aumentar a taxa pode fazer versões antigas assinarem um pagamento para um atacante. Veja quem está em risco, o que fazer agora e o que a Electrum diz ser seguro.
🚨 Se você usa a Electrum, vale a pena dedicar cinco minutos a isto hoje. Uma falha em versões antigas já está sendo usada para roubar Bitcoin.
A Electrum lançou a versão 4.8.3 em 24 de outubro e a classificou como uma correção crítica de segurança. Todas as versões anteriores à 4.8.3 são afetadas.
🔍 Veja como o ataque funciona.
Quando aumenta a taxa de uma transação usando Replace-by-Fee, um servidor malicioso pode interceptar sua transação e exibir uma transação falsa no histórico da sua carteira, enviando $BTC para o endereço do atacante. Sua carteira pode então assiná-la como parte do aumento da taxa. A Electrum confirmou dois relatos de incidentes, incluindo um em que um usuário perdeu fundos. Os endereços falsos chegaram até a corresponder aos últimos quatro caracteres do destinatário real, então uma olhada rápida não será suficiente para identificá-los.
Falha na carteira Electrum está sendo explorada: atualize para a versão 4.8.3 e confira estes detalhes antes de assinar
Um truque para aumentar a taxa pode fazer versões antigas assinarem um pagamento para um atacante. Veja quem está em risco, o que fazer agora e o que a Electrum diz ser seguro.
🚨 Se você usa a Electrum, vale a pena dedicar cinco minutos a isto hoje. Uma falha em versões antigas já está sendo usada para roubar Bitcoin.
A Electrum lançou a versão 4.8.3 em 24 de outubro e a classificou como uma correção crítica de segurança. Todas as versões anteriores à 4.8.3 são afetadas.
🔍 Veja como o ataque funciona.
Quando aumenta a taxa de uma transação usando Replace-by-Fee, um servidor malicioso pode interceptar sua transação e exibir uma transação falsa no histórico da sua carteira, enviando $BTC para o endereço do atacante. Sua carteira pode então assiná-la como parte do aumento da taxa. A Electrum confirmou dois relatos de incidentes, incluindo um em que um usuário perdeu fundos. Os endereços falsos chegaram até a corresponder aos últimos quatro caracteres do destinatário real, então uma olhada rápida não será suficiente para identificá-los.
1
2
137

🔐 Acelerar uma transação com o Electrum pode significar enviar dinheiro a hackers?
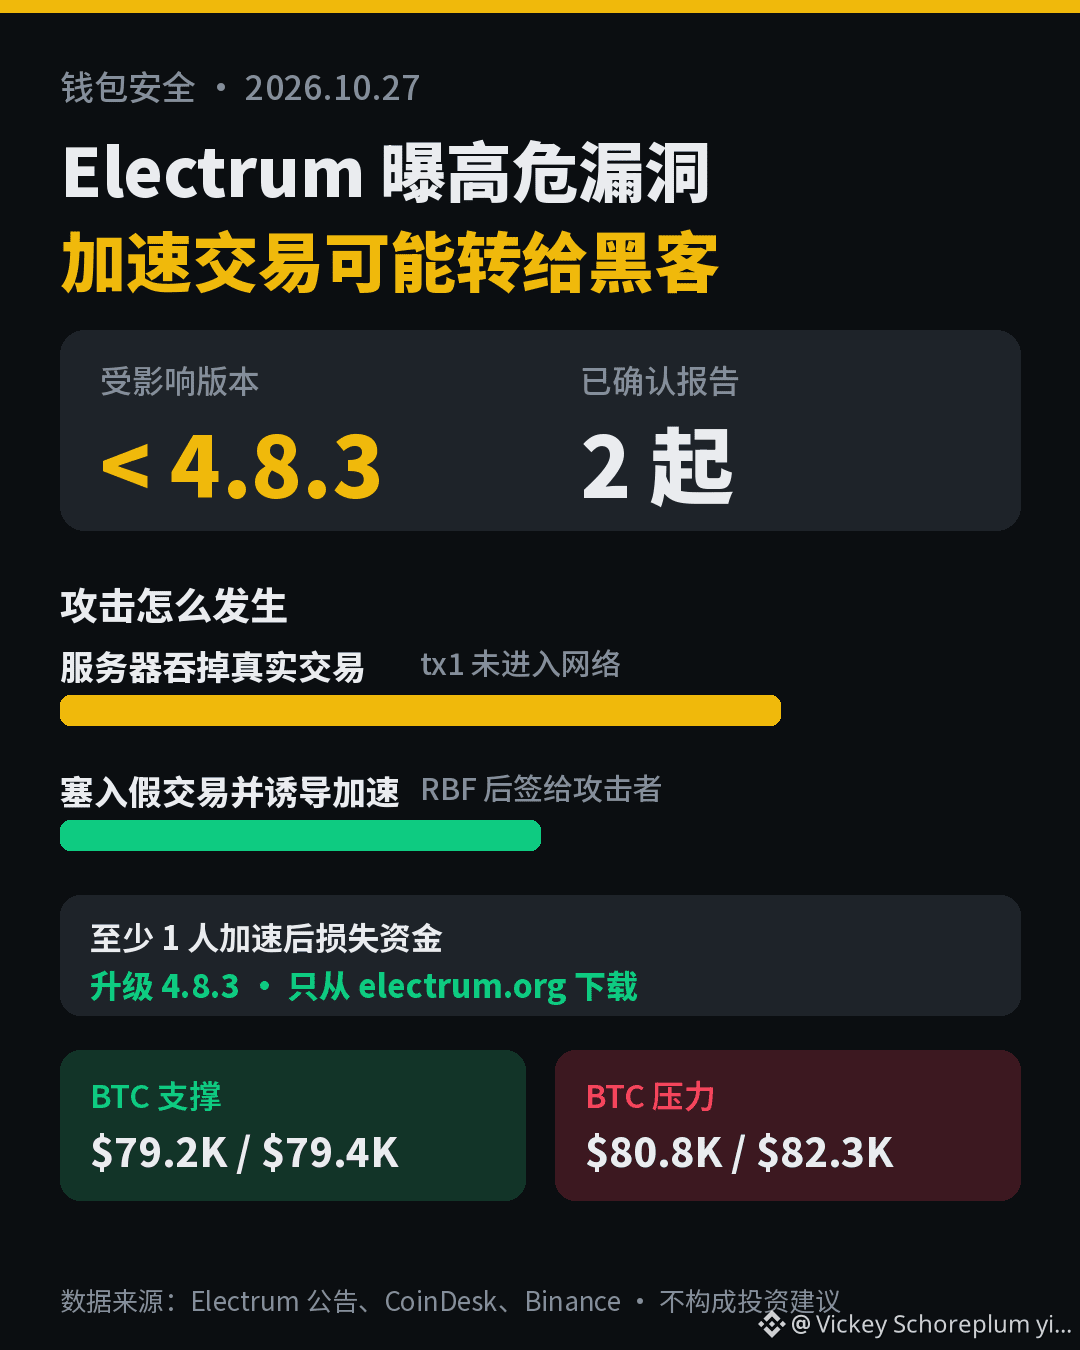
A Electrum, uma das carteiras de Bitcoin mais antigas, lançou em 24 de outubro a atualização de segurança 4.8.3, que corrige uma vulnerabilidade grave: um servidor malicioso pode “engolir” uma transação que você acabou de transmitir e exibir na carteira uma transação falsa com o endereço de recebimento substituído. Se você clicar em RBF para acelerá-la, a carteira assinará uma transação real que paga ao atacante.
📋 Como o ataque acontece
• Você transmite a tx1, mas o servidor malicioso não a encaminha; a transação real nem chega à rede Bitcoin
• O servidor envia à carteira uma tx2 conflitante: o endereço de recebimento é substituído pelo do atacante. A assinatura é inválida, mas as versões antigas não verificam isso
• A transação falsa tem taxa zero e parece “travada”, induzindo você a acelerá-la
• Ao acelerá-la, o Electrum assina uma transação válida, transferindo os fundos para o atacante
⚠️ Já há vítimas
Os desenvolvedores receberam 2 relatos de usuários (em 11 e 18 de outubro), e 1 pessoa perdeu fundos depois de acelerar uma transação falsa. Os últimos 4 dígitos do endereço do atacante também coincidiam com os do endereço real, tornando difícil perceber a diferença olhando apenas o início e o fim. O valor total das perdas não foi divulgado.
🛡️ O que fazer
• Todas as versões anteriores à 4.8.3 são afetadas. Atualize para a 4.8.3 e baixe-a somente de electrum.org
• Antes de acelerar (RBF), confira cuidadosamente cada endereço de saída e cada valor
• Quem se conecta apenas a servidores em que confia (como um nó próprio) não é afetado
📊 Impacto no mercado
Este é um problema no software da carteira, não uma vulnerabilidade do protocolo Bitcoin, portanto o impacto sobre o BTC em si é limitado. O BTC está atualmente em cerca de US$ 79.800, com queda de aproximadamente 0,5% nas últimas 24 horas. Níveis importantes: suporte em US$ 79.200–79.400 (mínimas dos últimos dias) e resistência em US$ 80.800 / US$ 82.300.
Você confere cuidadosamente os endereços antes de acelerar uma transação? Conte nos comentários 👇
👉 Negocie BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ O conteúdo acima não constitui recomendação de investimento. Tenha cuidado com os riscos.
90
·
--
Em Alta
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 ALERTA DE SEGURANÇA DA CARTEIRA BITCOIN: ELECTRUM CORRIGE FALHA DE ALTO RISCO! 🔐
Usuários de Bitcoin, esta é uma atualização de segurança importante que vocês não devem ignorar.
A Electrum lançou a versão 4.8.3 para corrigir uma vulnerabilidade grave que afetava versões anteriores de sua carteira Bitcoin. Mais preocupante ainda: os desenvolvedores relatam que a falha foi explorada na prática. ⚠️
🔎 O que aconteceu?
A vulnerabilidade envolvia servidores maliciosos da Electrum, que podiam manipular a forma como uma transação de Bitcoin não confirmada aparecia na carteira do usuário.
Se o usuário tentasse aumentar a taxa da transação usando Replace-by-Fee (RBF), poderia autorizar sem saber uma transação que enviava fundos para o endereço de um invasor.
📌 O que você precisa saber:
🔹 Versões afetadas: versões da Electrum anteriores à 4.8.3.
🔹 A correção: a Electrum 4.8.3 inclui verificações de segurança desenvolvidas para impedir esse ataque.
🔹 Incidentes relatados: a Electrum divulgou dois relatos de usuários, incluindo um caso que envolveu perda de fundos.
🔹 Ação recomendada: atualize para a versão 4.8.3 pelo site oficial da Electrum, electrum.org.
🔹 Precaução extra: sempre confira o endereço do destinatário e o valor da transação antes de assiná-la, especialmente ao aumentar as taxas.
💡 Minha conclusão:
A segurança cripto não se resume a proteger suas chaves privadas. O software da carteira, a verificação de transações e os servidores em que você confia também são importantes.
Mesmo usuários experientes de Bitcoin nunca devem aprovar uma transação sem conferir o destino.
💬 Pergunta para a comunidade:
Você acha que a segurança das carteiras deveria ser uma prioridade maior para os usuários de cripto do que as previsões de preços e as tendências do mercado?
Compartilhe sua opinião abaixo. 👇
#Bitcoin #BTC #CryptoSecurity #Electrum
$BTC $ETH $ZEC
{future}(ZECUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 ALERTA DE SEGURANÇA DA CARTEIRA BITCOIN: ELECTRUM CORRIGE FALHA DE ALTO RISCO! 🔐
Usuários de Bitcoin, esta é uma atualização de segurança importante que vocês não devem ignorar.
A Electrum lançou a versão 4.8.3 para corrigir uma vulnerabilidade grave que afetava versões anteriores de sua carteira Bitcoin. Mais preocupante ainda: os desenvolvedores relatam que a falha foi explorada na prática. ⚠️
🔎 O que aconteceu?
A vulnerabilidade envolvia servidores maliciosos da Electrum, que podiam manipular a forma como uma transação de Bitcoin não confirmada aparecia na carteira do usuário.
Se o usuário tentasse aumentar a taxa da transação usando Replace-by-Fee (RBF), poderia autorizar sem saber uma transação que enviava fundos para o endereço de um invasor.
📌 O que você precisa saber:
🔹 Versões afetadas: versões da Electrum anteriores à 4.8.3.
🔹 A correção: a Electrum 4.8.3 inclui verificações de segurança desenvolvidas para impedir esse ataque.
🔹 Incidentes relatados: a Electrum divulgou dois relatos de usuários, incluindo um caso que envolveu perda de fundos.
🔹 Ação recomendada: atualize para a versão 4.8.3 pelo site oficial da Electrum, electrum.org.
🔹 Precaução extra: sempre confira o endereço do destinatário e o valor da transação antes de assiná-la, especialmente ao aumentar as taxas.
💡 Minha conclusão:
A segurança cripto não se resume a proteger suas chaves privadas. O software da carteira, a verificação de transações e os servidores em que você confia também são importantes.
Mesmo usuários experientes de Bitcoin nunca devem aprovar uma transação sem conferir o destino.
💬 Pergunta para a comunidade:
Você acha que a segurança das carteiras deveria ser uma prioridade maior para os usuários de cripto do que as previsões de preços e as tendências do mercado?
Compartilhe sua opinião abaixo. 👇
#Bitcoin #BTC #CryptoSecurity #Electrum
$BTC $ETH $ZEC
1
716

·
--
Electrum 4.8.3 corrige uma falha ao aumentar taxas
Em 24 de outubro, foram publicados o aviso de segurança e os instaladores corrigidos. O problema afeta versões anteriores à 4.8.3 conectadas a servidores maliciosos.
Um servidor podia exibir um pagamento pendente com o destinatário alterado. Ao aumentar manualmente a taxa por meio de RBF e assinar, o usuário podia autorizar esse destino. Os desenvolvedores receberam dois relatos; um deles envolveu perda de fundos, sem divulgação do valor.
O patch verifica as assinaturas das entradas pertencentes à carteira em transações não confirmadas. Ele não transforma o cliente em um nó completo. Segundo o aviso, quem usa servidores confiáveis não é afetado por esse ataque.
A recomendação é atualizar pelo electrum.org, verificar a assinatura do instalador e conferir o destinatário e o valor antes de assinar, inclusive ao alterar uma taxa.
Binance Spot, 26 de outubro, 19:53 UTC: BTC está cotado a 80.006,85 USDT (-0,736% em 24h) e 79.909,19 USDC (-0,749%). São dois mercados com diferentes moedas de cotação.
Leitura de mercado: essas variações não comprovam uma reação ao incidente. A segurança da carteira e a volatilidade são riscos distintos. O patch reduz uma exposição específica; não garante a preservação do valor do BTC nem elimina todos os riscos da autocustódia.
$BTC $USDT $USDC
Conteúdo educativo. Não é aconselhamento financeiro.
#Bitcoin #Electrum #Seguridad #Autocustodia #Carteiras
27

·
--
Tentou acelerar a transferência, mas enviou os fundos a um hacker: Electrum corrige uma vulnerabilidadePara facilitar, uma carteira leve pode conectar-se ao servidor errado e, depois de tocar em «Aumentar taxa», seus $BTC podem acabar no endereço de outra pessoa.
A Electrum, uma carteira de Bitcoin veterana, divulgou oficialmente que servidores maliciosos podem descartar a transação que você acabou de transmitir e inserir um registro falso de transação não confirmada. O endereço de destino é alterado para ter os mesmos quatro últimos caracteres do endereço original, e a assinatura nem sequer é verificada naquele momento. Você pensa que está apenas acelerando a transação com RBF, mas, ao tocar uma vez, acaba assinando pessoalmente uma transação para o atacante. Em outubro, dois usuários relataram casos; um deles realmente perdeu moedas. Segundo a equipe oficial, já há servidores fazendo isso na rede. O valor não foi divulgado.
Tentou acelerar a transferência, mas enviou os fundos a um hacker: Electrum corrige uma vulnerabilidade
Para facilitar, uma carteira leve pode conectar-se ao servidor errado e, depois de tocar em «Aumentar taxa», seus $BTC podem acabar no endereço de outra pessoa.
A Electrum, uma carteira de Bitcoin veterana, divulgou oficialmente que servidores maliciosos podem descartar a transação que você acabou de transmitir e inserir um registro falso de transação não confirmada. O endereço de destino é alterado para ter os mesmos quatro últimos caracteres do endereço original, e a assinatura nem sequer é verificada naquele momento. Você pensa que está apenas acelerando a transação com RBF, mas, ao tocar uma vez, acaba assinando pessoalmente uma transação para o atacante. Em outubro, dois usuários relataram casos; um deles realmente perdeu moedas. Segundo a equipe oficial, já há servidores fazendo isso na rede. O valor não foi divulgado.
A Electrum, uma carteira de Bitcoin veterana, divulgou oficialmente que servidores maliciosos podem descartar a transação que você acabou de transmitir e inserir um registro falso de transação não confirmada. O endereço de destino é alterado para ter os mesmos quatro últimos caracteres do endereço original, e a assinatura nem sequer é verificada naquele momento. Você pensa que está apenas acelerando a transação com RBF, mas, ao tocar uma vez, acaba assinando pessoalmente uma transação para o atacante. Em outubro, dois usuários relataram casos; um deles realmente perdeu moedas. Segundo a equipe oficial, já há servidores fazendo isso na rede. O valor não foi divulgado.
171

·
--
Artigo
O patch foi lançado há dois dias: quem ainda não atualizou para a versão 4.8.3 pode ter os fundos roubados ao aumentar a taxa?O patch oficial 4.8.3 foi disponibilizado em 24 de outubro. Usuários do Electrum com versões anteriores podem clicar em RBF para aumentar a taxa e, ainda assim, acabar entregando uma assinatura válida a um atacante.
O caminho da vulnerabilidade é o seguinte: um servidor malicioso descarta uma transação legítima recém-transmitida e insere uma transação falsa conflitante, com uma assinatura inválida; o histórico local mostra apenas a transação falsa. O usuário pensa que a transação ficou presa e tenta aumentar a taxa, acabando por fornecer uma assinatura válida para um endereço de recebimento fraudulento — e os fundos são desviados. O comunicado oficial confirma que já há servidores fazendo isso. Em dois relatos de usuários, pelo menos um caso resultou em roubo após o uso de bump_fee. A mitigação é simples: atualize para a versão 4.8.3. Antes de atualizar, confira o endereço de recebimento completo e o valor em cada assinatura (inclusive ao aumentar a taxa); não se limite aos últimos dígitos. Servidores próprios ou confiáveis não são afetados. Baixe o software apenas em electrum.org e verifique a assinatura GPG.
O patch foi lançado há dois dias: quem ainda não atualizou para a versão 4.8.3 pode ter os fundos roubados ao aumentar a taxa?
O patch oficial 4.8.3 foi disponibilizado em 24 de outubro. Usuários do Electrum com versões anteriores podem clicar em RBF para aumentar a taxa e, ainda assim, acabar entregando uma assinatura válida a um atacante.
O caminho da vulnerabilidade é o seguinte: um servidor malicioso descarta uma transação legítima recém-transmitida e insere uma transação falsa conflitante, com uma assinatura inválida; o histórico local mostra apenas a transação falsa. O usuário pensa que a transação ficou presa e tenta aumentar a taxa, acabando por fornecer uma assinatura válida para um endereço de recebimento fraudulento — e os fundos são desviados. O comunicado oficial confirma que já há servidores fazendo isso. Em dois relatos de usuários, pelo menos um caso resultou em roubo após o uso de bump_fee. A mitigação é simples: atualize para a versão 4.8.3. Antes de atualizar, confira o endereço de recebimento completo e o valor em cada assinatura (inclusive ao aumentar a taxa); não se limite aos últimos dígitos. Servidores próprios ou confiáveis não são afetados. Baixe o software apenas em electrum.org e verifique a assinatura GPG.
O caminho da vulnerabilidade é o seguinte: um servidor malicioso descarta uma transação legítima recém-transmitida e insere uma transação falsa conflitante, com uma assinatura inválida; o histórico local mostra apenas a transação falsa. O usuário pensa que a transação ficou presa e tenta aumentar a taxa, acabando por fornecer uma assinatura válida para um endereço de recebimento fraudulento — e os fundos são desviados. O comunicado oficial confirma que já há servidores fazendo isso. Em dois relatos de usuários, pelo menos um caso resultou em roubo após o uso de bump_fee. A mitigação é simples: atualize para a versão 4.8.3. Antes de atualizar, confira o endereço de recebimento completo e o valor em cada assinatura (inclusive ao aumentar a taxa); não se limite aos últimos dígitos. Servidores próprios ou confiáveis não são afetados. Baixe o software apenas em electrum.org e verifique a assinatura GPG.
91

·
--
🎯 Uma brecha numa carteira antiga: basta aumentar um pouco a taxa via RBF e suas moedas desaparecem
📰 Vulnerabilidade no Electrum: um servidor malicioso forjava transações não confirmadas. Quando você clicava para acelerar a transação, na verdade estava assinando um pagamento para ele. Já houve quem perdesse moedas; o problema só foi corrigido na versão 4.8.3.
💬 Uma carteira veterana caiu por causa do próprio modelo de confiança. O mais ardiloso é que até os quatro últimos dígitos do endereço falso foram manipulados — a olho nu, é praticamente impossível perceber. Atualize já!
🏷️ #Electrum #钱包安全 #RBF #Bitcoin

Acabei de ver a notícia de hoje da CoinDesk e fiquei gelado: os detalhes da vulnerabilidade 4.8.3 da velha carteira de Bitcoin Electrum finalmente foram divulgados — afinal, para roubar suas moedas, não é preciso arrombar sua chave privada; basta você clicar em “acelerar”.
O esquema é o seguinte: primeiro, um servidor malicioso troca sua transação ainda não confirmada por uma falsa. A transação falsa não tem taxa e parece simplesmente travada; quando você clica em acelerar, a carteira assina essa transação falsa como se fosse verdadeira, e as moedas vão direto para o bolso dos hackers. O mais sinistro é que os últimos 4 dígitos do endereço dos hackers são exatamente iguais aos do endereço verdadeiro — é impossível perceber só de bater o olho.
Em outubro, houve dois relatos: no caso do dia 11, ninguém perdeu moedas; no do dia 18, houve perda de verdade, mas o valor não foi divulgado oficialmente. Quem ainda não atualizou para a 4.8.3 e continua se conectando a servidores desconhecidos, veja se isso se aplica a você.
Escolha uma das duas opções nos comentários: A) já atualizei faz tempo, nem estou preocupado; B) acabei de saber e vou atualizar agora — você está a salvo ou caiu na armadilha?
$BTC $ETH $SOL #Electrum #比特币 #SegurançaDaCarteira
5

·
--
【Notícias rápidas do mercado】Um clique para acelerar a transação, e seus bitcoins podem acabar nas mãos de hackers. Comunicado da Electrum de 24 de outubro: servidores maliciosos retêm a transação verdadeira e a substituem por uma falsa, que envia os fundos para o endereço do invasor. As versões antigas não verificam assinaturas não confirmadas e exibem apenas a transação falsa. Ao aumentar a taxa usando RBF, você assina a transação falsa como se fosse verdadeira. Já houve vítimas em 18 de outubro; a versão 4.8.3 corrigiu o problema. Atualize primeiro e depois confira o endereço.
Você ainda usa o servidor padrão para transferir criptomoedas?
$BTC $ETH $SOL
#比特币 #Electrum #SegurançaDaCarteira
(Fonte: ABMedia)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
278

·
--
Aquela “transferência que você acabou de enviar” no histórico da carteira talvez nem tenha sido enviada por você.
Em 24 de outubro, a tradicional carteira de Bitcoin para desktop Electrum lançou a versão 4.8.3, que corrige uma vulnerabilidade grave já explorada na prática: ao se conectar a um servidor malicioso, versões anteriores à 4.8.3 permitiam que o servidor substituísse a transação que você acabou de transmitir por uma transação falsa conflitante, cujo endereço de recebimento tinha os mesmos quatro últimos caracteres do endereço do seu verdadeiro destinatário. Ao ver que a transação demorava a ser confirmada, o usuário clicava em “aumentar a taxa” (RBF), e a carteira assinava novamente a transação falsa — enviando as moedas diretamente ao atacante. Já houve relatos de usuários que perderam fundos.
Do ponto de vista de engenharia:
· Uma carteira leve não armazena por conta própria os dados da blockchain inteira; o histórico de transações e as transações não confirmadas são informações que o servidor “conta” para ela;
· As versões antigas não verificavam a assinatura das transações não confirmadas: exibiam tudo o que o servidor fornecia;
· O RBF assina novamente com base na “transação existente”. Se essa base for falsa, o que será assinado é justamente a transação que o atacante quer;
· A correção da versão 4.8.3 foi incluir essa etapa: verificar a assinatura das transações não confirmadas antes de confiar nelas.
Quatro dicas para usuários comuns:
1) Se você usa o Electrum, atualize para a versão 4.8.3. Baixe apenas pelo site oficial e verifique a assinatura;
2) Confira o endereço completo: verificar apenas os “quatro primeiros e os quatro últimos caracteres” não basta contra ataques direcionados;
3) Se a transação ficar parada, consulte o estado real em um explorador de blocos. Não confie apenas no que aparece na carteira;
4) Se você movimenta grandes quantias, rode seu próprio nó. No fim das contas, os dados exibidos por um servidor público dependem do que ele decidir mostrar.
Normalmente, nem pergunto muito sobre o “histórico” de garotas bonitas; já o histórico da carteira, esse eu verifico assinatura por assinatura 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.9k
·
--
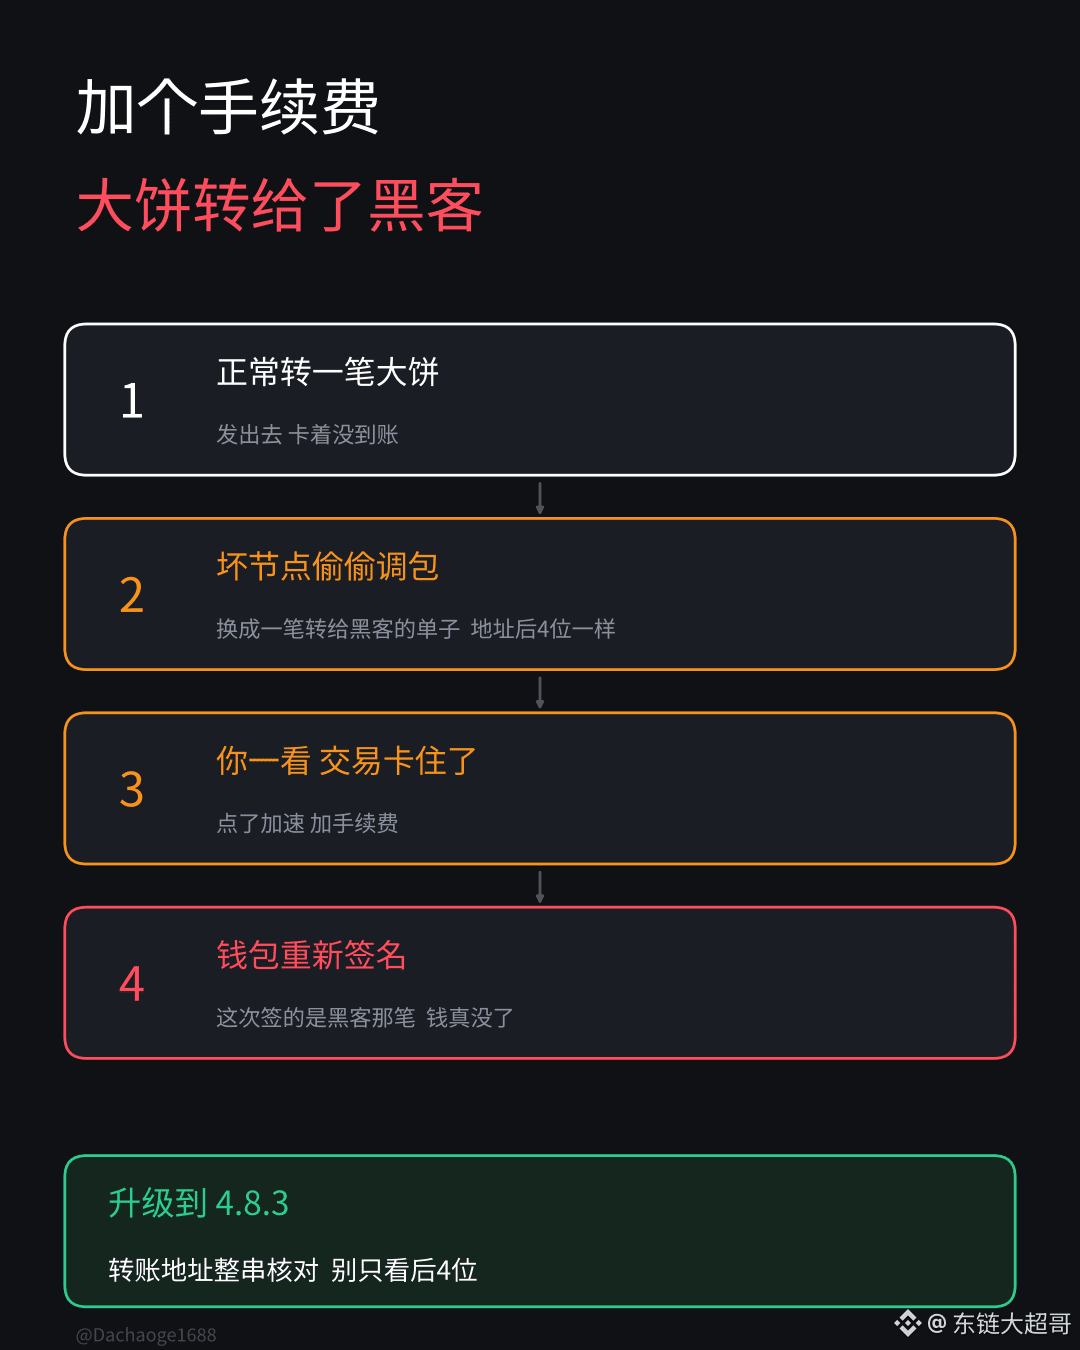
Ao transferir Bitcoin, paguei uma taxa extra para que o dinheiro chegasse mais depressa, mas ele acabou indo direto para as mãos de um hacker.
A Electrum é uma das carteiras de Bitcoin mais antigas. Desta vez, o problema não foi o roubo da chave privada: os usuários foram enganados por um botão de “acelerar”.
Ela é uma carteira leve: não armazena os dados de toda a blockchain e consulta as transações conectando-se a nós públicos externos. O problema estava aí. Nas versões antigas, ela não verificava a assinatura de transações ainda não confirmadas: acreditava em tudo o que o nó lhe mostrava.
O hacker configurou um nó malicioso e, quando você fazia uma transferência, trocava a transação às escondidas. Ele impedia que sua transação verdadeira fosse transmitida, e a carteira mostrava no lugar dela uma transação falsa, enviando o dinheiro para ele. Os últimos quatro caracteres do endereço de destino eram iguais aos do endereço para o qual você queria transferir, e a taxa era propositalmente definida como zero, para parecer que a transação estava travada.
Quando você vê que a transação está travada, toca em “acelerar” e aumenta a taxa. A carteira assina novamente e, dessa vez, assina a transação do hacker. O dinheiro desaparece de verdade.
Em 11 de outubro, alguém relatou que uma transação havia sido trocada. No dia 18, confirmou-se que alguém perdeu dinheiro depois de aumentar a taxa. Só no dia 24 a equipe oficial lançou a correção 4.8.3 — quase duas semanas depois.
Se você usa a Electrum, atualize para a versão 4.8.3 o quanto antes e baixe-a somente do site oficial. Confira o endereço de destino inteiro ao transferir, não apenas os últimos caracteres.
Isso não deve ter muito impacto no preço do Bitcoin, que está atualmente em torno de 79.500. O valor roubado também não foi divulgado oficialmente, e até agora só há uma vítima confirmada. Mas o caso mostra uma coisa: quanto mais antiga é uma carteira, menos se deve presumir que ela seja segura. #Electrum $BTC Vulnerabilidade em carteira causa roubo de fundos
203

·
--
O pior dessa vulnerabilidade do Electrum é que ela tira proveito da sua cautela
Em 24 de outubro, o Electrum publicou um alerta sobre uma vulnerabilidade crítica que afeta todas as versões anteriores à 4.8.3. Segundo a equipe, já havia servidores fazendo isso em situações reais. Foram confirmados dois relatos, e uma pessoa perdeu dinheiro
O ataque não é complicado: você transmite uma transferência, o servidor malicioso não a encaminha e simplesmente a descarta. Depois, insere uma transação falsa no histórico da carteira — usando as mesmas entradas, envia quase todos os fundos para o endereço do atacante e mostra a taxa como zero
Você vê que a transferência está travada e que a taxa é zero. Qual é a reação normal? Aumentar a taxa manualmente, ou seja, usar RBF
Nesse momento, o Electrum assina aquela transação falsa, e o dinheiro vai parar no bolso do atacante
E tem algo ainda mais ardiloso: os últimos quatro caracteres do endereço do atacante são iguais aos do endereço para o qual você pretendia transferir
Isso deixa dois alertas para todos que fazem a própria custódia
Primeiro, não confira apenas os primeiros ou os últimos caracteres do endereço: confira o endereço inteiro. Se puder escanear o código, não digite o endereço manualmente
Segundo, se a transferência ficar travada, não use RBF diretamente na carteira. Consulte o txid em mempool.space para verificar o status real e só tome alguma medida depois de confirmar que a transação está mesmo na blockchain
Atualizar para a versão 4.8.3 é o mínimo, não é tudo
A segurança da carteira não se resume a instalá-la: é preciso não deixar nada passar em cada etapa 👀
$BTC #Electrum #钱包安全 #BTC

67
·
--
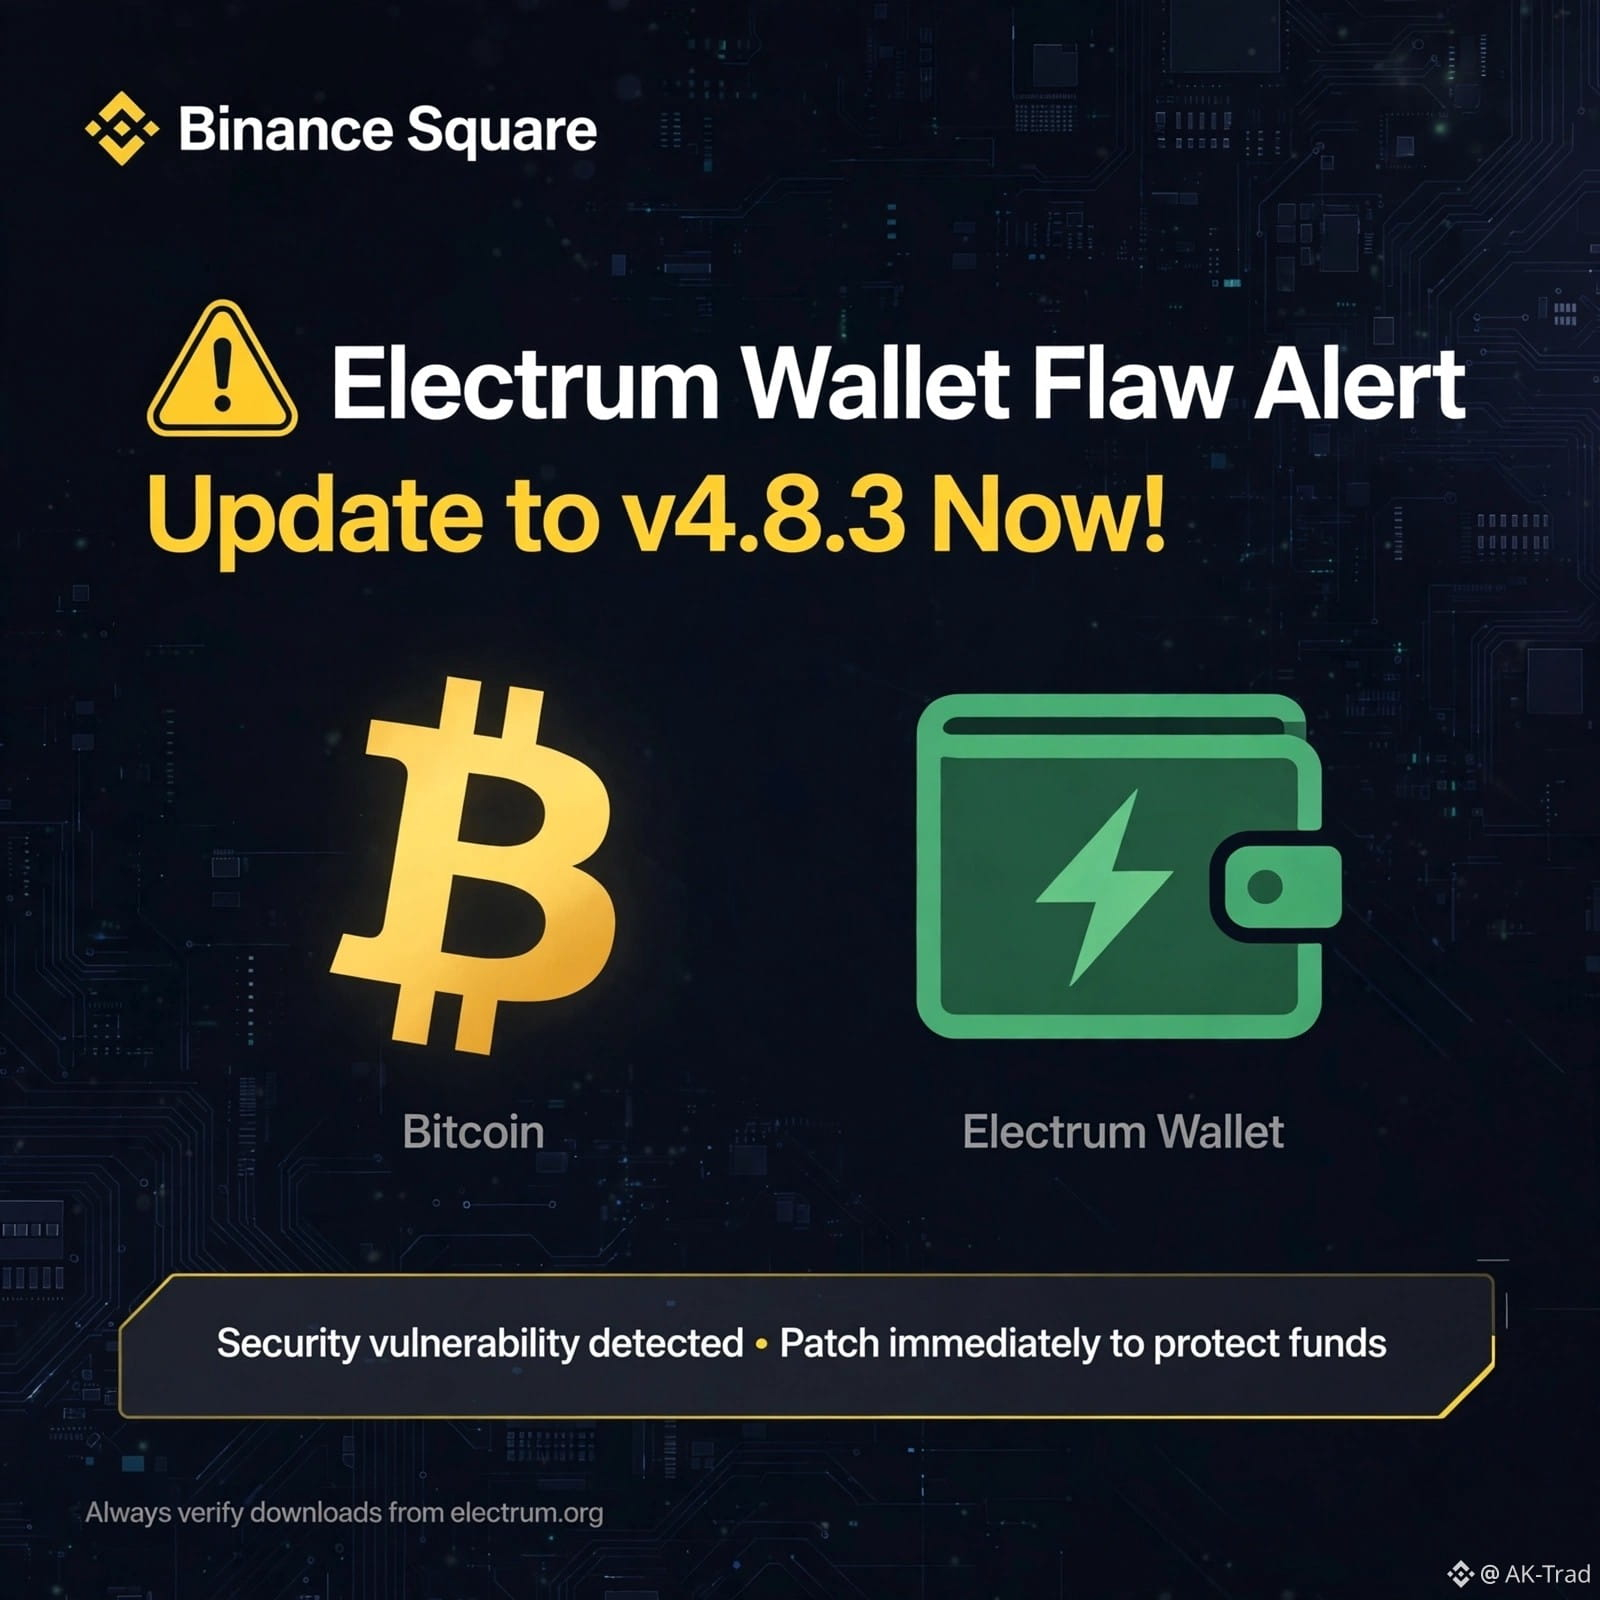
⚠️ URGENTE: Bug na carteira Electrum — BTC roubados!
Foi encontrada uma grande falha na carteira Electrum!
Hackers estão roubando os fundos dos usuários exibindo um pagamento falso de Bitcoin quando o usuário aumenta a taxa usando Replace-by-Fee.
🔴 Pelo menos um roubo foi confirmado
✅ Correção: a versão 4.8.3 foi lançada em 24 de outubro
⚠️ As versões antigas ainda podem ser hackeadas
SOLUÇÃO: Atualize imediatamente para a v4.8.3 em electrum.org e confira o endereço duas vezes antes de assinar!
Qual carteira você usa? É segura?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Artigo
A transação falsa sem taxa tem os mesmos últimos quatro caracteres; ao aumentar a taxa, assina as moedas para um hackerQuis acelerar a confirmação aumentando a taxa, mas acabou por assinar uma transação que enviou as moedas para um hacker.
A Electrum revelou oficialmente que, nas versões anteriores à 4.8.3, um servidor malicioso pode intercetar uma transação que acabou de ser transmitida e inserir no histórico da carteira uma transação em conflito que aponta para o endereço do atacante. Se aumentar a taxa com RBF, a versão antiga pode acabar por assinar a transação falsa como se fosse uma transferência legítima. O mais astuto é que os últimos quatro caracteres do endereço do destinatário são muitas vezes alterados para parecerem iguais aos do endereço verdadeiro. A transação falsa sem taxa também pode ficar propositadamente pendente, para o levar a aumentar a taxa por iniciativa própria.
A cronologia é clara: em 11 de outubro, alguém descobriu primeiro que o histórico tinha sido adulterado, mas os fundos continuavam lá; em 18 de outubro, um segundo caso confirmou que os fundos foram roubados depois de se aumentar a taxa. O montante ainda não foi divulgado. A correção 4.8.3 só será disponibilizada em 24 de outubro. A equipa oficial afirma que alguns servidores já estão a ser explorados. Quem usa um servidor próprio ou só se liga a nós de confiança não é afetado. Antes de atualizar, verifique sempre o endereço completo do destinatário e o montante antes de assinar qualquer transação (incluindo aumentos de taxa). Descarregue o instalador apenas do site oficial e valide a assinatura GPG.
A transação falsa sem taxa tem os mesmos últimos quatro caracteres; ao aumentar a taxa, assina as moedas para um hacker
Quis acelerar a confirmação aumentando a taxa, mas acabou por assinar uma transação que enviou as moedas para um hacker.
A Electrum revelou oficialmente que, nas versões anteriores à 4.8.3, um servidor malicioso pode intercetar uma transação que acabou de ser transmitida e inserir no histórico da carteira uma transação em conflito que aponta para o endereço do atacante. Se aumentar a taxa com RBF, a versão antiga pode acabar por assinar a transação falsa como se fosse uma transferência legítima. O mais astuto é que os últimos quatro caracteres do endereço do destinatário são muitas vezes alterados para parecerem iguais aos do endereço verdadeiro. A transação falsa sem taxa também pode ficar propositadamente pendente, para o levar a aumentar a taxa por iniciativa própria.
A cronologia é clara: em 11 de outubro, alguém descobriu primeiro que o histórico tinha sido adulterado, mas os fundos continuavam lá; em 18 de outubro, um segundo caso confirmou que os fundos foram roubados depois de se aumentar a taxa. O montante ainda não foi divulgado. A correção 4.8.3 só será disponibilizada em 24 de outubro. A equipa oficial afirma que alguns servidores já estão a ser explorados. Quem usa um servidor próprio ou só se liga a nós de confiança não é afetado. Antes de atualizar, verifique sempre o endereço completo do destinatário e o montante antes de assinar qualquer transação (incluindo aumentos de taxa). Descarregue o instalador apenas do site oficial e valide a assinatura GPG.
76
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#CanMicrosoftDeliverOnAI
505,729 visualizações
3,450 a discutir
2
#CanGoogleDefindItsCore
308,332 visualizações
2,434 a discutir
3
#EarningsSeason
6M visualizações
29,591 a discutir
4
#$10.9BBitcoinOptionsExpireFriday
2,485 visualizações
92 a discutir
5
#ThailandSupremeCourtRulesBitcoinIsProperty
14,056 visualizações
353 a discutir
6
#BitcoinSurpasses$81K
40,151 visualizações
136 a discutir
7
#RobinhoodFalls8.4%AfterItsResults
23,291 visualizações
383 a discutir
8
#KOSPISurges6.63%BackAbove6000
22,991 visualizações
368 a discutir
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
26,666 visualizações
345 a discutir
10
#FOMCWatch
9.4M visualizações
29,845 a discutir