
#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
106,441 visualizações
815 a discutir
Popular
Mais recente
·
--
Em Alta
#BitgetDetailsSecurityIncidentTimeline
A Bitget publicou uma linha do tempo do seu incidente de segurança de 24 de setembro. Segundo a Bitget, transferências não autorizadas foram detectadas às 18:31 (UTC), após o que sua resposta de emergência foi acionada e saques foram temporariamente suspensos.
24 de setembro: Transferências não autorizadas detectadas; saques pausados durante a negociação e depósitos permanecendo disponíveis.
Estimativa inicial: Cerca de US$ 351,6 milhões em ativos afetados.
25 de setembro: A Bitget afirmou que o caminho do ataque e a vulnerabilidade subjacente foram identificados e corrigidos. Com classificações adicionais on-chain, o valor afetado foi revisado para cerca de US$ 387,5 milhões.
Investigação: A Mandiant e a SlowMist estão auxiliando na investigação forense e no rastreamento dos fundos.
26 de setembro: A Bitget anunciou um plano faseado para restaurar os saques.
28 de setembro em diante: Os saques estão programados para retomar progressivamente, começando com BTC, seguido por ETH, USDT e outros ativos.
A Bitget diz que suas carteiras frias não foram afetadas e que o impacto financeiro é coberto pelo seu Fundo de Proteção ao Usuário. A empresa também afirma que o incidente continua contido enquanto os esforços de recuperação e investigação seguem em andamento.
Discussão: O foco principal agora é a transparência sobre o caminho do ataque, a eficácia das correções de segurança, a recuperação dos ativos afetados e se o processo faseado de saques seguirá adiante sem novos problemas.
#BitgetDetailsSecurityIncidentTimeline
A Bitget publicou uma linha do tempo do seu incidente de segurança de 24 de setembro. Segundo a Bitget, transferências não autorizadas foram detectadas às 18:31 (UTC), após o que sua resposta de emergência foi acionada e saques foram temporariamente suspensos.
24 de setembro: Transferências não autorizadas detectadas; saques pausados durante a negociação e depósitos permanecendo disponíveis.
Estimativa inicial: Cerca de US$ 351,6 milhões em ativos afetados.
25 de setembro: A Bitget afirmou que o caminho do ataque e a vulnerabilidade subjacente foram identificados e corrigidos. Com classificações adicionais on-chain, o valor afetado foi revisado para cerca de US$ 387,5 milhões.
Investigação: A Mandiant e a SlowMist estão auxiliando na investigação forense e no rastreamento dos fundos.
26 de setembro: A Bitget anunciou um plano faseado para restaurar os saques.
28 de setembro em diante: Os saques estão programados para retomar progressivamente, começando com BTC, seguido por ETH, USDT e outros ativos.
A Bitget diz que suas carteiras frias não foram afetadas e que o impacto financeiro é coberto pelo seu Fundo de Proteção ao Usuário. A empresa também afirma que o incidente continua contido enquanto os esforços de recuperação e investigação seguem em andamento.
Discussão: O foco principal agora é a transparência sobre o caminho do ataque, a eficácia das correções de segurança, a recuperação dos ativos afetados e se o processo faseado de saques seguirá adiante sem novos problemas.
A Bitget publicou uma linha do tempo do seu incidente de segurança de 24 de setembro. Segundo a Bitget, transferências não autorizadas foram detectadas às 18:31 (UTC), após o que sua resposta de emergência foi acionada e saques foram temporariamente suspensos.
24 de setembro: Transferências não autorizadas detectadas; saques pausados durante a negociação e depósitos permanecendo disponíveis.
Estimativa inicial: Cerca de US$ 351,6 milhões em ativos afetados.
25 de setembro: A Bitget afirmou que o caminho do ataque e a vulnerabilidade subjacente foram identificados e corrigidos. Com classificações adicionais on-chain, o valor afetado foi revisado para cerca de US$ 387,5 milhões.
Investigação: A Mandiant e a SlowMist estão auxiliando na investigação forense e no rastreamento dos fundos.
26 de setembro: A Bitget anunciou um plano faseado para restaurar os saques.
28 de setembro em diante: Os saques estão programados para retomar progressivamente, começando com BTC, seguido por ETH, USDT e outros ativos.
A Bitget diz que suas carteiras frias não foram afetadas e que o impacto financeiro é coberto pelo seu Fundo de Proteção ao Usuário. A empresa também afirma que o incidente continua contido enquanto os esforços de recuperação e investigação seguem em andamento.
Discussão: O foco principal agora é a transparência sobre o caminho do ataque, a eficácia das correções de segurança, a recuperação dos ativos afetados e se o processo faseado de saques seguirá adiante sem novos problemas.
152

·
--
A linha do tempo da Bitget continua em alta nos tópicos|“Chave privada não vazou” não significa que a segurança do fluxo de autorização esteja garantida|ETH a US$ 2.649 eu espero
Minha postura é primeiro verificar o processo de autorização; não vou relaxar a disciplina de custódia só porque “a chave privada não vazou”. No fórum, o #BitgetDetailsSecurityIncidentTimeline desta rodada ainda está na página inicial, mostrando 45 pessoas discutindo, igual à rodada anterior; isso é uma continuidade do assunto, não um novo ataque. O ETH não aparece na lista de busca das últimas seis horas desta rodada, e eu também não vou transformar a alta de um incidente de segurança em “o dinheiro em ether está entrando”.
Os fatos verificáveis vêm da declaração oficial da Bitget de 27 de setembro: a plataforma afirma que, com base na investigação até o momento, a possibilidade de vazamento de chave privada ou invasão já foi descartada; porém, o sistema crítico de backend da infraestrutura de carteiras teria sido invadido, sendo usado para falsificar dados de transações e acionar transferências de ativos não autorizadas. Na atualização do dia 25 de setembro do centro de suporte, também consta que o atacante contornou os controles de segurança já existentes; a matéria da Binance sobre a live do CEO também menciona instruções de saque falsificadas. As direções dos materiais coincidem, mas a investigação ainda continua. A conclusão atual da plataforma não é uma garantia permanente de segurança, e eu também não vi um relatório de auditoria independente completo.
Aqui entra o mecanismo que afeta a decisão de negociação: não é só “onde a chave está guardada”. Entendo que existem dois controles: (1) proteger a chave e (2) proteger “quem pode fazer o sistema assinar o quê”. Se o primeiro não falhou, a instrução de backend e o caminho de autorização ainda podem apresentar problemas. Não dá para concluir que todas as cold wallets ou multisig são inválidas com base nisso; também não dá para atribuir o risco do processo de uma plataforma específica ao consenso da rede Ethereum. Os materiais não provam que a mainnet do ETH ficou inutilizada por causa deste evento; o evento envolve ativos como ETH, e dizer que “o protocolo de Ethereum foi comprometido” não é a mesma frase.
Por que isso afeta o mercado cripto? A confiança em custódia influencia onde os usuários vão manter os saldos, a velocidade de movimentação de fundos entre plataformas e se dá para executar stop-loss. O orçamento de risco não deve olhar apenas a oscilação do preço: é preciso deixar espaço para anomalias no canal. Minha ação não é especular a identidade do atacante, e sim reduzir a dependência de um único canal e verificar o status realmente utilizável. O serviço estar “normal” é apenas um pré-requisito operacional; não significa que não possa haver riscos depois. Discussões de segurança também não podem automaticamente virar argumento para short em ETH.
Como o mercado já reagiu? A Kraken publicou que o ETH/USD estava em aproximadamente US$ 2.649,25 antes; no período rolante de 24 horas, ficou de 2.635,57 até 2.716,32, ainda na parte baixa do intervalo. Eu não tenho evidência para atribuir a queda a esta linha do tempo. O último dia concluído do ETF spot de ETH nos EUA ainda é 25 de setembro; não dá para fingir que há uma nova subscrição hoje. No curto prazo, observo se US$ 2.665 consegue recuperar; US$ 2.630 é condição para cancelar a entrada, não um suporte que “nunca” será rompido.
Se fosse eu negociando agora: não participaria, posição zerada; sem short e sem alavancagem. Somente se o preço fechar acima de US$ 2.665 (por hora), depois fizer pullback de US$ 2.655 a 2.665 e mantiver; e se o canal mostrar cotações e depósitos/saques funcionando normalmente, então usaria no máximo 0,3% do capital total para fazer long spot de teste. US$ 2.685 reduz pela metade; US$ 2.700 fecha o restante. Entrada com stop-loss duro em US$ 2.640; ou se duas candles horárias seguidas fecharem abaixo de US$ 2.655, zerar todas as posições. Se antes da entrada romper US$ 2.630, cancela o plano; não recompro para recuperar prejuízo. Se investigações formais posteriores mudarem a conclusão sobre o caminho de autorização atual, ou se houver anomalia no canal, cancele a participação; não foi acionado o plano não conta como execução, e não pode ser reanalisado como lucro.
Fonte: Declaração oficial da Bitget, atualização do centro de suporte; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
O conteúdo acima é apenas observação pessoal do mercado e não constitui recomendação de investimento.
A linha do tempo da Bitget continua em alta nos tópicos|“Chave privada não vazou” não significa que a segurança do fluxo de autorização esteja garantida|ETH a US$ 2.649 eu espero
Minha postura é primeiro verificar o processo de autorização; não vou relaxar a disciplina de custódia só porque “a chave privada não vazou”. No fórum, o #BitgetDetailsSecurityIncidentTimeline desta rodada ainda está na página inicial, mostrando 45 pessoas discutindo, igual à rodada anterior; isso é uma continuidade do assunto, não um novo ataque. O ETH não aparece na lista de busca das últimas seis horas desta rodada, e eu também não vou transformar a alta de um incidente de segurança em “o dinheiro em ether está entrando”.
Os fatos verificáveis vêm da declaração oficial da Bitget de 27 de setembro: a plataforma afirma que, com base na investigação até o momento, a possibilidade de vazamento de chave privada ou invasão já foi descartada; porém, o sistema crítico de backend da infraestrutura de carteiras teria sido invadido, sendo usado para falsificar dados de transações e acionar transferências de ativos não autorizadas. Na atualização do dia 25 de setembro do centro de suporte, também consta que o atacante contornou os controles de segurança já existentes; a matéria da Binance sobre a live do CEO também menciona instruções de saque falsificadas. As direções dos materiais coincidem, mas a investigação ainda continua. A conclusão atual da plataforma não é uma garantia permanente de segurança, e eu também não vi um relatório de auditoria independente completo.
Aqui entra o mecanismo que afeta a decisão de negociação: não é só “onde a chave está guardada”. Entendo que existem dois controles: (1) proteger a chave e (2) proteger “quem pode fazer o sistema assinar o quê”. Se o primeiro não falhou, a instrução de backend e o caminho de autorização ainda podem apresentar problemas. Não dá para concluir que todas as cold wallets ou multisig são inválidas com base nisso; também não dá para atribuir o risco do processo de uma plataforma específica ao consenso da rede Ethereum. Os materiais não provam que a mainnet do ETH ficou inutilizada por causa deste evento; o evento envolve ativos como ETH, e dizer que “o protocolo de Ethereum foi comprometido” não é a mesma frase.
Por que isso afeta o mercado cripto? A confiança em custódia influencia onde os usuários vão manter os saldos, a velocidade de movimentação de fundos entre plataformas e se dá para executar stop-loss. O orçamento de risco não deve olhar apenas a oscilação do preço: é preciso deixar espaço para anomalias no canal. Minha ação não é especular a identidade do atacante, e sim reduzir a dependência de um único canal e verificar o status realmente utilizável. O serviço estar “normal” é apenas um pré-requisito operacional; não significa que não possa haver riscos depois. Discussões de segurança também não podem automaticamente virar argumento para short em ETH.
Como o mercado já reagiu? A Kraken publicou que o ETH/USD estava em aproximadamente US$ 2.649,25 antes; no período rolante de 24 horas, ficou de 2.635,57 até 2.716,32, ainda na parte baixa do intervalo. Eu não tenho evidência para atribuir a queda a esta linha do tempo. O último dia concluído do ETF spot de ETH nos EUA ainda é 25 de setembro; não dá para fingir que há uma nova subscrição hoje. No curto prazo, observo se US$ 2.665 consegue recuperar; US$ 2.630 é condição para cancelar a entrada, não um suporte que “nunca” será rompido.
Se fosse eu negociando agora: não participaria, posição zerada; sem short e sem alavancagem. Somente se o preço fechar acima de US$ 2.665 (por hora), depois fizer pullback de US$ 2.655 a 2.665 e mantiver; e se o canal mostrar cotações e depósitos/saques funcionando normalmente, então usaria no máximo 0,3% do capital total para fazer long spot de teste. US$ 2.685 reduz pela metade; US$ 2.700 fecha o restante. Entrada com stop-loss duro em US$ 2.640; ou se duas candles horárias seguidas fecharem abaixo de US$ 2.655, zerar todas as posições. Se antes da entrada romper US$ 2.630, cancela o plano; não recompro para recuperar prejuízo. Se investigações formais posteriores mudarem a conclusão sobre o caminho de autorização atual, ou se houver anomalia no canal, cancele a participação; não foi acionado o plano não conta como execução, e não pode ser reanalisado como lucro.
Fonte: Declaração oficial da Bitget, atualização do centro de suporte; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
O conteúdo acima é apenas observação pessoal do mercado e não constitui recomendação de investimento.
Minha postura é primeiro verificar o processo de autorização; não vou relaxar a disciplina de custódia só porque “a chave privada não vazou”. No fórum, o #BitgetDetailsSecurityIncidentTimeline desta rodada ainda está na página inicial, mostrando 45 pessoas discutindo, igual à rodada anterior; isso é uma continuidade do assunto, não um novo ataque. O ETH não aparece na lista de busca das últimas seis horas desta rodada, e eu também não vou transformar a alta de um incidente de segurança em “o dinheiro em ether está entrando”.
Os fatos verificáveis vêm da declaração oficial da Bitget de 27 de setembro: a plataforma afirma que, com base na investigação até o momento, a possibilidade de vazamento de chave privada ou invasão já foi descartada; porém, o sistema crítico de backend da infraestrutura de carteiras teria sido invadido, sendo usado para falsificar dados de transações e acionar transferências de ativos não autorizadas. Na atualização do dia 25 de setembro do centro de suporte, também consta que o atacante contornou os controles de segurança já existentes; a matéria da Binance sobre a live do CEO também menciona instruções de saque falsificadas. As direções dos materiais coincidem, mas a investigação ainda continua. A conclusão atual da plataforma não é uma garantia permanente de segurança, e eu também não vi um relatório de auditoria independente completo.
Aqui entra o mecanismo que afeta a decisão de negociação: não é só “onde a chave está guardada”. Entendo que existem dois controles: (1) proteger a chave e (2) proteger “quem pode fazer o sistema assinar o quê”. Se o primeiro não falhou, a instrução de backend e o caminho de autorização ainda podem apresentar problemas. Não dá para concluir que todas as cold wallets ou multisig são inválidas com base nisso; também não dá para atribuir o risco do processo de uma plataforma específica ao consenso da rede Ethereum. Os materiais não provam que a mainnet do ETH ficou inutilizada por causa deste evento; o evento envolve ativos como ETH, e dizer que “o protocolo de Ethereum foi comprometido” não é a mesma frase.
Por que isso afeta o mercado cripto? A confiança em custódia influencia onde os usuários vão manter os saldos, a velocidade de movimentação de fundos entre plataformas e se dá para executar stop-loss. O orçamento de risco não deve olhar apenas a oscilação do preço: é preciso deixar espaço para anomalias no canal. Minha ação não é especular a identidade do atacante, e sim reduzir a dependência de um único canal e verificar o status realmente utilizável. O serviço estar “normal” é apenas um pré-requisito operacional; não significa que não possa haver riscos depois. Discussões de segurança também não podem automaticamente virar argumento para short em ETH.
Como o mercado já reagiu? A Kraken publicou que o ETH/USD estava em aproximadamente US$ 2.649,25 antes; no período rolante de 24 horas, ficou de 2.635,57 até 2.716,32, ainda na parte baixa do intervalo. Eu não tenho evidência para atribuir a queda a esta linha do tempo. O último dia concluído do ETF spot de ETH nos EUA ainda é 25 de setembro; não dá para fingir que há uma nova subscrição hoje. No curto prazo, observo se US$ 2.665 consegue recuperar; US$ 2.630 é condição para cancelar a entrada, não um suporte que “nunca” será rompido.
Se fosse eu negociando agora: não participaria, posição zerada; sem short e sem alavancagem. Somente se o preço fechar acima de US$ 2.665 (por hora), depois fizer pullback de US$ 2.655 a 2.665 e mantiver; e se o canal mostrar cotações e depósitos/saques funcionando normalmente, então usaria no máximo 0,3% do capital total para fazer long spot de teste. US$ 2.685 reduz pela metade; US$ 2.700 fecha o restante. Entrada com stop-loss duro em US$ 2.640; ou se duas candles horárias seguidas fecharem abaixo de US$ 2.655, zerar todas as posições. Se antes da entrada romper US$ 2.630, cancela o plano; não recompro para recuperar prejuízo. Se investigações formais posteriores mudarem a conclusão sobre o caminho de autorização atual, ou se houver anomalia no canal, cancele a participação; não foi acionado o plano não conta como execução, e não pode ser reanalisado como lucro.
Fonte: Declaração oficial da Bitget, atualização do centro de suporte; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
O conteúdo acima é apenas observação pessoal do mercado e não constitui recomendação de investimento.
106
#BitgetDetailsSecurityIncidentTimeline
Sim. O principal incidente de segurança da Bitget aconteceu em 24 de setembro de 2026 e, hoje, em 28 de setembro, a Bitget começou a restaurar saques em fases.
Linha do tempo do incidente de segurança da Bitget
Data / Hora (UTC)
Evento
24 set — 18:31
A Bitget detectou transferências não autorizadas a partir de partes de sua infraestrutura de carteira quente/morna em várias redes.
Bitget +1
24 set
Os saques foram suspensos enquanto a Bitget continha o incidente. A negociação e os depósitos continuaram.
Bitget
Estimativa inicial
Cerca de US$ 351,6 milhões em ativos afetados.
25 set
A investigação identificou o caminho do ataque e a vulnerabilidade foi remediada.
Bitget
25 set
Após uma classificação adicional on-chain, o valor afetado foi revisado para aproximadamente US$ 387,5 milhões. Isso não representou furto adicional.
Bitget
26–27 set
A Bitget realizou validação de segurança com a Mandiant e a SlowMist e anunciou um plano de saques em fases.
Bitget
28 set — 08:00 UTC
Os saques de BTC foram retomados na rede Bitcoin.
Bitget +1
28 set — até hoje
A Bitget diz que o incidente permanece contido e que não foram identificadas novas transferências não autorizadas.
LinkedIn
O que foi comprometido de fato?
De acordo com a explicação mais recente da Bitget, o atacante explorou uma vulnerabilidade em um produto de segurança de terceiros, obteve credenciais internas de alto nível e as usou para enviar comandos fraudulentos de saque que contornaram os controles de risco existentes. A Bitget afirma que chaves privadas não foram comprometidas e que carteiras frias não foram afetadas.
Bitget
Cronograma de saques de hoje
🟢 28 set, 08:00 UTC: BTC — retomado
🟡 29 set, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 set, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 out, 08:00 UTC: Outros tokens, saques fiduciários e P2P
Bitget
Importante: A Bitget afirma que seu Fundo de Proteção ao Usuário cobrirá o impacto financeiro e que, no momento, ela relata que os saldos das contas dos usuários não foram afetados.
Bitget +1
Há também relatos de hoje de que os fundos roubados ainda estão sendo movimentados/trocados por meio da THORChain, então a operação de recuperação/rastreamento ainda está ativa.
#BitgetDetailsSecurityIncidentTimeline
Sim. O principal incidente de segurança da Bitget aconteceu em 24 de setembro de 2026 e, hoje, em 28 de setembro, a Bitget começou a restaurar saques em fases.
Linha do tempo do incidente de segurança da Bitget
Data / Hora (UTC)
Evento
24 set — 18:31
A Bitget detectou transferências não autorizadas a partir de partes de sua infraestrutura de carteira quente/morna em várias redes.
Bitget +1
24 set
Os saques foram suspensos enquanto a Bitget continha o incidente. A negociação e os depósitos continuaram.
Bitget
Estimativa inicial
Cerca de US$ 351,6 milhões em ativos afetados.
25 set
A investigação identificou o caminho do ataque e a vulnerabilidade foi remediada.
Bitget
25 set
Após uma classificação adicional on-chain, o valor afetado foi revisado para aproximadamente US$ 387,5 milhões. Isso não representou furto adicional.
Bitget
26–27 set
A Bitget realizou validação de segurança com a Mandiant e a SlowMist e anunciou um plano de saques em fases.
Bitget
28 set — 08:00 UTC
Os saques de BTC foram retomados na rede Bitcoin.
Bitget +1
28 set — até hoje
A Bitget diz que o incidente permanece contido e que não foram identificadas novas transferências não autorizadas.
LinkedIn
O que foi comprometido de fato?
De acordo com a explicação mais recente da Bitget, o atacante explorou uma vulnerabilidade em um produto de segurança de terceiros, obteve credenciais internas de alto nível e as usou para enviar comandos fraudulentos de saque que contornaram os controles de risco existentes. A Bitget afirma que chaves privadas não foram comprometidas e que carteiras frias não foram afetadas.
Bitget
Cronograma de saques de hoje
🟢 28 set, 08:00 UTC: BTC — retomado
🟡 29 set, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 set, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 out, 08:00 UTC: Outros tokens, saques fiduciários e P2P
Bitget
Importante: A Bitget afirma que seu Fundo de Proteção ao Usuário cobrirá o impacto financeiro e que, no momento, ela relata que os saldos das contas dos usuários não foram afetados.
Bitget +1
Há também relatos de hoje de que os fundos roubados ainda estão sendo movimentados/trocados por meio da THORChain, então a operação de recuperação/rastreamento ainda está ativa.
Sim. O principal incidente de segurança da Bitget aconteceu em 24 de setembro de 2026 e, hoje, em 28 de setembro, a Bitget começou a restaurar saques em fases.
Linha do tempo do incidente de segurança da Bitget
Data / Hora (UTC)
Evento
24 set — 18:31
A Bitget detectou transferências não autorizadas a partir de partes de sua infraestrutura de carteira quente/morna em várias redes.
Bitget +1
24 set
Os saques foram suspensos enquanto a Bitget continha o incidente. A negociação e os depósitos continuaram.
Bitget
Estimativa inicial
Cerca de US$ 351,6 milhões em ativos afetados.
25 set
A investigação identificou o caminho do ataque e a vulnerabilidade foi remediada.
Bitget
25 set
Após uma classificação adicional on-chain, o valor afetado foi revisado para aproximadamente US$ 387,5 milhões. Isso não representou furto adicional.
Bitget
26–27 set
A Bitget realizou validação de segurança com a Mandiant e a SlowMist e anunciou um plano de saques em fases.
Bitget
28 set — 08:00 UTC
Os saques de BTC foram retomados na rede Bitcoin.
Bitget +1
28 set — até hoje
A Bitget diz que o incidente permanece contido e que não foram identificadas novas transferências não autorizadas.
O que foi comprometido de fato?
De acordo com a explicação mais recente da Bitget, o atacante explorou uma vulnerabilidade em um produto de segurança de terceiros, obteve credenciais internas de alto nível e as usou para enviar comandos fraudulentos de saque que contornaram os controles de risco existentes. A Bitget afirma que chaves privadas não foram comprometidas e que carteiras frias não foram afetadas.
Bitget
Cronograma de saques de hoje
🟢 28 set, 08:00 UTC: BTC — retomado
🟡 29 set, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 set, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 out, 08:00 UTC: Outros tokens, saques fiduciários e P2P
Bitget
Importante: A Bitget afirma que seu Fundo de Proteção ao Usuário cobrirá o impacto financeiro e que, no momento, ela relata que os saldos das contas dos usuários não foram afetados.
Bitget +1
Há também relatos de hoje de que os fundos roubados ainda estão sendo movimentados/trocados por meio da THORChain, então a operação de recuperação/rastreamento ainda está ativa.
1
115
·
--
A linha do tempo da Bitget ainda está em alta no quadro principal|Usar uma plataforma de recuperação não equivale a confirmar o agressor|ETH perto de US$ 2.664; vou esperar
Minha atitude é primeiro separar as evidências, não rotular o agressor apenas pelo nome da plataforma de recuperação, e nem por isso entrar comprado ou vendido em ETH. No fórum da Binance, #BitgetDetailsSecurityIncidentTimeline, há 45 pessoas discutindo; ao alternar as tags na página inicial, não dá para comparar discussões entre abas para medir “aquecimento” — há aceleração ao alternar.
Os fatos iniciais vêm do esclarecimento oficial do evento atualizado pela Bitget: a plataforma usa o Bybit’s LazarusBounty como uma das vias para recuperação de ativos, e deixa claro que uma investigação independente de coleta de evidências ainda está em andamento; descobertas não formalmente verificadas não devem ser tratadas como conclusões definitivas. Durante a investigação, não haverá especulação sobre atribuir o ataque. As descobertas detalhadas precisam ser divulgadas por meio de um relatório de segurança formal. Nome da ferramenta e atribuição do evento são duas categorias de informação; não dá para, apenas pelo nome, escrever “já confirmado que tal organização foi a responsável”.
Também conferi o centro de ajuda oficial da Bybit. Ele explica o LazarusBounty como um programa de recompensas que ajuda a identificar e congelar fundos ilegais, e deixa claro que é diferente de um Bug Bounty de um relatório de falha. Essa atualização é de 2025, não é um resultado de investigação recém-publicado hoje; ela ajuda a entender a finalidade da ferramenta, mas não substitui as evidências forenses desta ocorrência. Também verifiquei a atualização de segurança da Bitget de 25 de setembro: a investigação e o rastreamento de recursos continuam em andamento.
Por que isso afeta as negociações? A atribuição incorreta pode transformar um incidente sob custódia da plataforma em uma ameaça enfrentada por todas as cadeias. Mas, sem saber quem é o agressor, também não se pode ignorar os riscos já confirmados de fundos e de canais. Primeiro verifico a posição dos ativos, as permissões necessárias e as rotas de saída; depois decido se aumento o risco, sem precisar adivinhar o nome.
É preciso olhar separadamente para o ETH. Os ativos afetados oficialmente incluem ETH, mas isso não significa que o consenso de Ethereum foi comprometido. Mesmo usando uma via de recuperação, não está provado que os fundos congelados foram totalmente devolvidos aos usuários; portanto, não pode ser contado como nova demanda compradora. Espero o relatório formal e o status de recuperação; não endosso um repique por uma atribuição não confirmada, nem trato o trabalho de rastreamento como correção de liquidez.
Como o mercado já se comportou? Recalculei o Kraken do par ETH/USD por volta de US$ 2.664,20; no período móvel de 24 horas, foi de 2.635,57 para 2.716,32. Saiu da mínima, mas ainda não atingiu meu limite de confirmação, então não dá para atribuir a ele uma explicação baseada em “segurança”. 2670 é a condição de entrada; 2630 é o cancelamento do plano antes de entrar. Não é uma garantia de suporte/resistência eficaz. Se o relatório formal mudar a avaliação de risco ou houver anomalia nos canais, e se o preço também atender, aí sim não participa.
Se fosse eu negociando, agora não participaria: minha posição é zero, sem vender a descoberto e sem alavancagem. Só usaria até 0,3% do capital total para tentar comprar spot se a linha horária fechar acima de US$ 2.670, o recuo de 2665 a 2670 segurar, e a cotação e os canais reais de depósito/saque estiverem normais. A US$ 2.690 reduzo pela metade; a US$ 2.710 fecho o restante. Após entrar, se tocar US$ 2.648 no stop-loss rígido, ou se duas velas horárias consecutivas fecharem abaixo de 2665, fecho todo o restante. Se romper 2630 antes de entrar, cancelo o plano e não “diluo prejuízo”. Um plano que ainda não foi acionado não é uma execução, e muito menos pode ser escrito como lucro.
Fonte: esclarecimento oficial do evento da Bitget e atualização de segurança de 25 de setembro; perguntas e respostas do LazarusBounty oficial da Bybit; cotação da Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Isto é apenas observação pessoal do mercado e não constitui recomendação de investimento.
A linha do tempo da Bitget ainda está em alta no quadro principal|Usar uma plataforma de recuperação não equivale a confirmar o agressor|ETH perto de US$ 2.664; vou esperar
Minha atitude é primeiro separar as evidências, não rotular o agressor apenas pelo nome da plataforma de recuperação, e nem por isso entrar comprado ou vendido em ETH. No fórum da Binance, #BitgetDetailsSecurityIncidentTimeline, há 45 pessoas discutindo; ao alternar as tags na página inicial, não dá para comparar discussões entre abas para medir “aquecimento” — há aceleração ao alternar.
Os fatos iniciais vêm do esclarecimento oficial do evento atualizado pela Bitget: a plataforma usa o Bybit’s LazarusBounty como uma das vias para recuperação de ativos, e deixa claro que uma investigação independente de coleta de evidências ainda está em andamento; descobertas não formalmente verificadas não devem ser tratadas como conclusões definitivas. Durante a investigação, não haverá especulação sobre atribuir o ataque. As descobertas detalhadas precisam ser divulgadas por meio de um relatório de segurança formal. Nome da ferramenta e atribuição do evento são duas categorias de informação; não dá para, apenas pelo nome, escrever “já confirmado que tal organização foi a responsável”.
Também conferi o centro de ajuda oficial da Bybit. Ele explica o LazarusBounty como um programa de recompensas que ajuda a identificar e congelar fundos ilegais, e deixa claro que é diferente de um Bug Bounty de um relatório de falha. Essa atualização é de 2025, não é um resultado de investigação recém-publicado hoje; ela ajuda a entender a finalidade da ferramenta, mas não substitui as evidências forenses desta ocorrência. Também verifiquei a atualização de segurança da Bitget de 25 de setembro: a investigação e o rastreamento de recursos continuam em andamento.
Por que isso afeta as negociações? A atribuição incorreta pode transformar um incidente sob custódia da plataforma em uma ameaça enfrentada por todas as cadeias. Mas, sem saber quem é o agressor, também não se pode ignorar os riscos já confirmados de fundos e de canais. Primeiro verifico a posição dos ativos, as permissões necessárias e as rotas de saída; depois decido se aumento o risco, sem precisar adivinhar o nome.
É preciso olhar separadamente para o ETH. Os ativos afetados oficialmente incluem ETH, mas isso não significa que o consenso de Ethereum foi comprometido. Mesmo usando uma via de recuperação, não está provado que os fundos congelados foram totalmente devolvidos aos usuários; portanto, não pode ser contado como nova demanda compradora. Espero o relatório formal e o status de recuperação; não endosso um repique por uma atribuição não confirmada, nem trato o trabalho de rastreamento como correção de liquidez.
Como o mercado já se comportou? Recalculei o Kraken do par ETH/USD por volta de US$ 2.664,20; no período móvel de 24 horas, foi de 2.635,57 para 2.716,32. Saiu da mínima, mas ainda não atingiu meu limite de confirmação, então não dá para atribuir a ele uma explicação baseada em “segurança”. 2670 é a condição de entrada; 2630 é o cancelamento do plano antes de entrar. Não é uma garantia de suporte/resistência eficaz. Se o relatório formal mudar a avaliação de risco ou houver anomalia nos canais, e se o preço também atender, aí sim não participa.
Se fosse eu negociando, agora não participaria: minha posição é zero, sem vender a descoberto e sem alavancagem. Só usaria até 0,3% do capital total para tentar comprar spot se a linha horária fechar acima de US$ 2.670, o recuo de 2665 a 2670 segurar, e a cotação e os canais reais de depósito/saque estiverem normais. A US$ 2.690 reduzo pela metade; a US$ 2.710 fecho o restante. Após entrar, se tocar US$ 2.648 no stop-loss rígido, ou se duas velas horárias consecutivas fecharem abaixo de 2665, fecho todo o restante. Se romper 2630 antes de entrar, cancelo o plano e não “diluo prejuízo”. Um plano que ainda não foi acionado não é uma execução, e muito menos pode ser escrito como lucro.
Fonte: esclarecimento oficial do evento da Bitget e atualização de segurança de 25 de setembro; perguntas e respostas do LazarusBounty oficial da Bybit; cotação da Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Isto é apenas observação pessoal do mercado e não constitui recomendação de investimento.
Minha atitude é primeiro separar as evidências, não rotular o agressor apenas pelo nome da plataforma de recuperação, e nem por isso entrar comprado ou vendido em ETH. No fórum da Binance, #BitgetDetailsSecurityIncidentTimeline, há 45 pessoas discutindo; ao alternar as tags na página inicial, não dá para comparar discussões entre abas para medir “aquecimento” — há aceleração ao alternar.
Os fatos iniciais vêm do esclarecimento oficial do evento atualizado pela Bitget: a plataforma usa o Bybit’s LazarusBounty como uma das vias para recuperação de ativos, e deixa claro que uma investigação independente de coleta de evidências ainda está em andamento; descobertas não formalmente verificadas não devem ser tratadas como conclusões definitivas. Durante a investigação, não haverá especulação sobre atribuir o ataque. As descobertas detalhadas precisam ser divulgadas por meio de um relatório de segurança formal. Nome da ferramenta e atribuição do evento são duas categorias de informação; não dá para, apenas pelo nome, escrever “já confirmado que tal organização foi a responsável”.
Também conferi o centro de ajuda oficial da Bybit. Ele explica o LazarusBounty como um programa de recompensas que ajuda a identificar e congelar fundos ilegais, e deixa claro que é diferente de um Bug Bounty de um relatório de falha. Essa atualização é de 2025, não é um resultado de investigação recém-publicado hoje; ela ajuda a entender a finalidade da ferramenta, mas não substitui as evidências forenses desta ocorrência. Também verifiquei a atualização de segurança da Bitget de 25 de setembro: a investigação e o rastreamento de recursos continuam em andamento.
Por que isso afeta as negociações? A atribuição incorreta pode transformar um incidente sob custódia da plataforma em uma ameaça enfrentada por todas as cadeias. Mas, sem saber quem é o agressor, também não se pode ignorar os riscos já confirmados de fundos e de canais. Primeiro verifico a posição dos ativos, as permissões necessárias e as rotas de saída; depois decido se aumento o risco, sem precisar adivinhar o nome.
É preciso olhar separadamente para o ETH. Os ativos afetados oficialmente incluem ETH, mas isso não significa que o consenso de Ethereum foi comprometido. Mesmo usando uma via de recuperação, não está provado que os fundos congelados foram totalmente devolvidos aos usuários; portanto, não pode ser contado como nova demanda compradora. Espero o relatório formal e o status de recuperação; não endosso um repique por uma atribuição não confirmada, nem trato o trabalho de rastreamento como correção de liquidez.
Como o mercado já se comportou? Recalculei o Kraken do par ETH/USD por volta de US$ 2.664,20; no período móvel de 24 horas, foi de 2.635,57 para 2.716,32. Saiu da mínima, mas ainda não atingiu meu limite de confirmação, então não dá para atribuir a ele uma explicação baseada em “segurança”. 2670 é a condição de entrada; 2630 é o cancelamento do plano antes de entrar. Não é uma garantia de suporte/resistência eficaz. Se o relatório formal mudar a avaliação de risco ou houver anomalia nos canais, e se o preço também atender, aí sim não participa.
Se fosse eu negociando, agora não participaria: minha posição é zero, sem vender a descoberto e sem alavancagem. Só usaria até 0,3% do capital total para tentar comprar spot se a linha horária fechar acima de US$ 2.670, o recuo de 2665 a 2670 segurar, e a cotação e os canais reais de depósito/saque estiverem normais. A US$ 2.690 reduzo pela metade; a US$ 2.710 fecho o restante. Após entrar, se tocar US$ 2.648 no stop-loss rígido, ou se duas velas horárias consecutivas fecharem abaixo de 2665, fecho todo o restante. Se romper 2630 antes de entrar, cancelo o plano e não “diluo prejuízo”. Um plano que ainda não foi acionado não é uma execução, e muito menos pode ser escrito como lucro.
Fonte: esclarecimento oficial do evento da Bitget e atualização de segurança de 25 de setembro; perguntas e respostas do LazarusBounty oficial da Bybit; cotação da Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Isto é apenas observação pessoal do mercado e não constitui recomendação de investimento.
115
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Perde US$ 351,6M no Maior Hack Cripto de 2026
BITGET
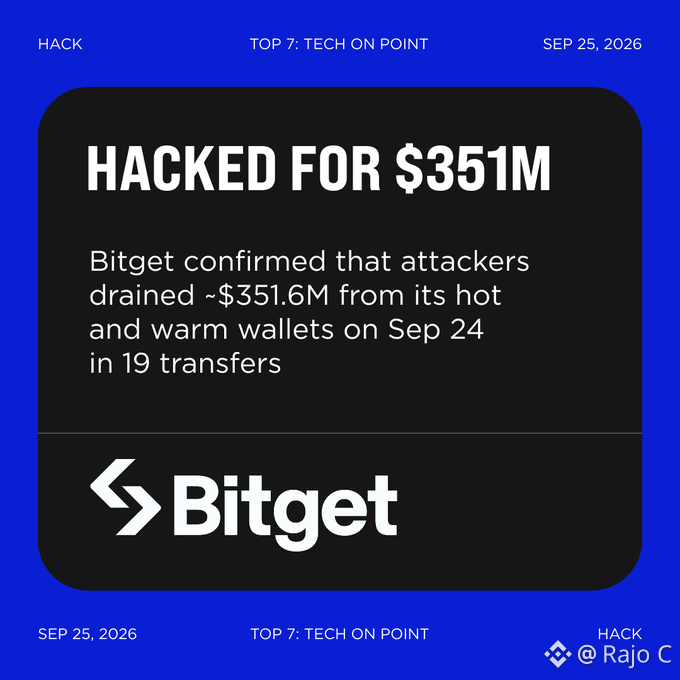
confirmou que os atacantes drenaram ~US$ 351,6M de suas carteiras hot e warm em 24 de setembro, em 19 transferências em Ethereum, XRP Ledger, Avalanche, BNB Chain e Arbitrum. Os ativos roubados incluem ETH, XRP, USDT, USDC, AVAX e BNB, e mais de US$ 170M já foram convertidos em ETH.
De acordo com a CEO Gracy Chen, nenhuma chave privada foi roubada. O atacante invadiu um sistema de backend na infraestrutura da carteira, falsificou dados de transações e obteve o próprio processo de autorização do Bitget para aprovar as transferências.
É o mesmo padrão do ocorrido com a Bybit no ano passado: os atacantes miram o processo de assinatura em vez das chaves. O Bitget afirma que suspeita de hackers norte-coreanos. Para os usuários: o Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda total, e o Bitget tem US$ 1B+ de capital próprio além disso.$ALGO $SOXS $SOON
#bitgetdetailssecurityincidenttimeline Bitget
Perde US$ 351,6M no Maior Hack Cripto de 2026
BITGET
confirmou que os atacantes drenaram ~US$ 351,6M de suas carteiras hot e warm em 24 de setembro, em 19 transferências em Ethereum, XRP Ledger, Avalanche, BNB Chain e Arbitrum. Os ativos roubados incluem ETH, XRP, USDT, USDC, AVAX e BNB, e mais de US$ 170M já foram convertidos em ETH.
De acordo com a CEO Gracy Chen, nenhuma chave privada foi roubada. O atacante invadiu um sistema de backend na infraestrutura da carteira, falsificou dados de transações e obteve o próprio processo de autorização do Bitget para aprovar as transferências.
É o mesmo padrão do ocorrido com a Bybit no ano passado: os atacantes miram o processo de assinatura em vez das chaves. O Bitget afirma que suspeita de hackers norte-coreanos. Para os usuários: o Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda total, e o Bitget tem US$ 1B+ de capital próprio além disso.$ALGO $SOXS $SOON
Perde US$ 351,6M no Maior Hack Cripto de 2026
BITGET
confirmou que os atacantes drenaram ~US$ 351,6M de suas carteiras hot e warm em 24 de setembro, em 19 transferências em Ethereum, XRP Ledger, Avalanche, BNB Chain e Arbitrum. Os ativos roubados incluem ETH, XRP, USDT, USDC, AVAX e BNB, e mais de US$ 170M já foram convertidos em ETH.
De acordo com a CEO Gracy Chen, nenhuma chave privada foi roubada. O atacante invadiu um sistema de backend na infraestrutura da carteira, falsificou dados de transações e obteve o próprio processo de autorização do Bitget para aprovar as transferências.
É o mesmo padrão do ocorrido com a Bybit no ano passado: os atacantes miram o processo de assinatura em vez das chaves. O Bitget afirma que suspeita de hackers norte-coreanos. Para os usuários: o Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda total, e o Bitget tem US$ 1B+ de capital próprio além disso.$ALGO $SOXS $SOON
1
1
3.4k
·
--
#bitgetdetailssecurityincidenttimeline
A Bitget lançou o cronograma oficial de segurança de US$ 387,5 milhões — o maior incidente de CEX de 2026.
CRONOGRAMA CONFIRMADO:
24 de set, 18:31 UTC — Transferências não autorizadas detectadas a partir de carteiras hot e warm. 19 txs sinalizadas.
24 de set, 21:30 UTC — Saques pausados. Perda inicial de US$ 351,6M.
25 de set — Causa raiz encontrada: sistema de backend comprometido via vulnerabilidade de terceiro. O atacante falsificou dados; o sistema de autenticação assinou transações falsas. Chaves privadas SEGURAS — Não foram roubadas.
US$ 387,5M Final — Revisado após rastrear as cadeias ZEC + TRON. Carteiras frias 100% SEGURAS.
Fundo de Proteção: US$ 464M+ — Cobrirá todas as perdas. Os fundos dos usuários estão SEGUROS.
28 de set, 08:00 UTC — Saques de BTC retomam em fases; depois ETH e USDT.
Afetados: 103M $XRP (~US$157M), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
A Mandiant (Google) + SlowMist estão investigando. Atribuição inicial aos padrões de VPN da Coreia do Norte.
Isto NÃO foi um vazamento de chave — foi um exploit de autenticação. O mercado se manteve firme porque o fundo é > hack. Positivo para a confiança em segurança de CEX.
Você vai continuar negociando na Bitget depois disso?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
#bitgetdetailssecurityincidenttimeline
A Bitget lançou o cronograma oficial de segurança de US$ 387,5 milhões — o maior incidente de CEX de 2026.
CRONOGRAMA CONFIRMADO:
24 de set, 18:31 UTC — Transferências não autorizadas detectadas a partir de carteiras hot e warm. 19 txs sinalizadas.
24 de set, 21:30 UTC — Saques pausados. Perda inicial de US$ 351,6M.
25 de set — Causa raiz encontrada: sistema de backend comprometido via vulnerabilidade de terceiro. O atacante falsificou dados; o sistema de autenticação assinou transações falsas. Chaves privadas SEGURAS — Não foram roubadas.
US$ 387,5M Final — Revisado após rastrear as cadeias ZEC + TRON. Carteiras frias 100% SEGURAS.
Fundo de Proteção: US$ 464M+ — Cobrirá todas as perdas. Os fundos dos usuários estão SEGUROS.
28 de set, 08:00 UTC — Saques de BTC retomam em fases; depois ETH e USDT.
Afetados: 103M $XRP (~US$157M), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
A Mandiant (Google) + SlowMist estão investigando. Atribuição inicial aos padrões de VPN da Coreia do Norte.
Isto NÃO foi um vazamento de chave — foi um exploit de autenticação. O mercado se manteve firme porque o fundo é > hack. Positivo para a confiança em segurança de CEX.
Você vai continuar negociando na Bitget depois disso?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
A Bitget lançou o cronograma oficial de segurança de US$ 387,5 milhões — o maior incidente de CEX de 2026.
CRONOGRAMA CONFIRMADO:
24 de set, 18:31 UTC — Transferências não autorizadas detectadas a partir de carteiras hot e warm. 19 txs sinalizadas.
24 de set, 21:30 UTC — Saques pausados. Perda inicial de US$ 351,6M.
25 de set — Causa raiz encontrada: sistema de backend comprometido via vulnerabilidade de terceiro. O atacante falsificou dados; o sistema de autenticação assinou transações falsas. Chaves privadas SEGURAS — Não foram roubadas.
US$ 387,5M Final — Revisado após rastrear as cadeias ZEC + TRON. Carteiras frias 100% SEGURAS.
Fundo de Proteção: US$ 464M+ — Cobrirá todas as perdas. Os fundos dos usuários estão SEGUROS.
28 de set, 08:00 UTC — Saques de BTC retomam em fases; depois ETH e USDT.
Afetados: 103M $XRP (~US$157M), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
A Mandiant (Google) + SlowMist estão investigando. Atribuição inicial aos padrões de VPN da Coreia do Norte.
Isto NÃO foi um vazamento de chave — foi um exploit de autenticação. O mercado se manteve firme porque o fundo é > hack. Positivo para a confiança em segurança de CEX.
Você vai continuar negociando na Bitget depois disso?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
4
745

🚨 Incidente Crítico de Segurança em Cripto de US$ 388M
Uma grande falha de segurança envolvendo a Bitget levantou preocupações após quase US$ 388M em ativos transferidos entrarem em análise.
A Bitget afirma que a vulnerabilidade já foi corrigida, com transferências não autorizadas adicionais relatadas como não sendo mais possíveis.
Este incidente mais uma vez destaca a importância da segurança e da gestão de riscos na indústria de cripto. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 Incidente Crítico de Segurança em Cripto de US$ 388M
Uma grande falha de segurança envolvendo a Bitget levantou preocupações após quase US$ 388M em ativos transferidos entrarem em análise.
A Bitget afirma que a vulnerabilidade já foi corrigida, com transferências não autorizadas adicionais relatadas como não sendo mais possíveis.
Este incidente mais uma vez destaca a importância da segurança e da gestão de riscos na indústria de cripto. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
Uma grande falha de segurança envolvendo a Bitget levantou preocupações após quase US$ 388M em ativos transferidos entrarem em análise.
A Bitget afirma que a vulnerabilidade já foi corrigida, com transferências não autorizadas adicionais relatadas como não sendo mais possíveis.
Este incidente mais uma vez destaca a importância da segurança e da gestão de riscos na indústria de cripto. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
108

#bitgetdetailssecurityincidenttimeline
🚨 A Bitget acabou de revelar a linha do tempo completa do incidente de segurança.
Em 24 de setembro, a Bitget identificou transferências não autorizadas envolvendo parte da infraestrutura de suas carteiras quentes e mornas. O valor estimado afetado foi posteriormente ajustado de US$ 351,6 milhões para US$ 387,5 milhões após a identificação de transações adicionais.
⏰ 18:31 (UTC): foram detectadas transferências não autorizadas
🛑 No mesmo dia: os saques foram suspensos temporariamente
🔍 25 de setembro: foi determinado o caminho do ataque e a vulnerabilidade foi corrigida
💰 US$ 387,5 milhões: valor total afetado após a revisão
🛡️ Carteiras frias: não foram afetadas
🏦 Fundo de proteção: mais de US$ 464 milhões
📅 28 de setembro: está prevista a retomada gradual dos saques de BTC
A Bitget afirma que o incidente foi contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão ajudando na investigação.
🔥 A grande pergunta agora:
A retomada dos saques em etapas vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
Por favor, acompanhem
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 A Bitget acabou de revelar a linha do tempo completa do incidente de segurança.
Em 24 de setembro, a Bitget identificou transferências não autorizadas envolvendo parte da infraestrutura de suas carteiras quentes e mornas. O valor estimado afetado foi posteriormente ajustado de US$ 351,6 milhões para US$ 387,5 milhões após a identificação de transações adicionais.
⏰ 18:31 (UTC): foram detectadas transferências não autorizadas
🛑 No mesmo dia: os saques foram suspensos temporariamente
🔍 25 de setembro: foi determinado o caminho do ataque e a vulnerabilidade foi corrigida
💰 US$ 387,5 milhões: valor total afetado após a revisão
🛡️ Carteiras frias: não foram afetadas
🏦 Fundo de proteção: mais de US$ 464 milhões
📅 28 de setembro: está prevista a retomada gradual dos saques de BTC
A Bitget afirma que o incidente foi contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão ajudando na investigação.
🔥 A grande pergunta agora:
A retomada dos saques em etapas vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
Por favor, acompanhem
#Bitget #crypto #security
🚨 A Bitget acabou de revelar a linha do tempo completa do incidente de segurança.
Em 24 de setembro, a Bitget identificou transferências não autorizadas envolvendo parte da infraestrutura de suas carteiras quentes e mornas. O valor estimado afetado foi posteriormente ajustado de US$ 351,6 milhões para US$ 387,5 milhões após a identificação de transações adicionais.
⏰ 18:31 (UTC): foram detectadas transferências não autorizadas
🛑 No mesmo dia: os saques foram suspensos temporariamente
🔍 25 de setembro: foi determinado o caminho do ataque e a vulnerabilidade foi corrigida
💰 US$ 387,5 milhões: valor total afetado após a revisão
🛡️ Carteiras frias: não foram afetadas
🏦 Fundo de proteção: mais de US$ 464 milhões
📅 28 de setembro: está prevista a retomada gradual dos saques de BTC
A Bitget afirma que o incidente foi contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão ajudando na investigação.
🔥 A grande pergunta agora:
A retomada dos saques em etapas vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
Por favor, acompanhem
#Bitget #crypto #security
4
8
7.7k
·
--
Em Alta
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
US$387,5M se foi — mas isso talvez NÃO seja a maior história por trás do incidente da Bitget.
O verdadeiro teste começa agora.
Após a violação de segurança, a Bitget agiu rapidamente:
• Suspendeu saques
• Identificou e corrigiu o caminho do ataque
• Reportou carteiras frias como não afetadas
• Usou seu fundo de proteção para absorver perdas
• Planejou um retorno faseado dos saques de BTC
Isso parece tranquilizador.
Mas usuários de cripto não julgam uma exchange pelo que ela diz durante uma crise.
Eles julgam o que acontece a seguir.
Os saques podem voltar sem mais problemas?
Os usuários vão manter seus fundos na plataforma?
E, mais importante…
A Bitget consegue reconstruir a confiança após uma perda tão grande?
Porque perder fundos afeta um balanço.
Perder confiança afeta tudo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
US$387,5M se foi — mas isso talvez NÃO seja a maior história por trás do incidente da Bitget.
O verdadeiro teste começa agora.
Após a violação de segurança, a Bitget agiu rapidamente:
• Suspendeu saques
• Identificou e corrigiu o caminho do ataque
• Reportou carteiras frias como não afetadas
• Usou seu fundo de proteção para absorver perdas
• Planejou um retorno faseado dos saques de BTC
Isso parece tranquilizador.
Mas usuários de cripto não julgam uma exchange pelo que ela diz durante uma crise.
Eles julgam o que acontece a seguir.
Os saques podem voltar sem mais problemas?
Os usuários vão manter seus fundos na plataforma?
E, mais importante…
A Bitget consegue reconstruir a confiança após uma perda tão grande?
Porque perder fundos afeta um balanço.
Perder confiança afeta tudo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
🚨
US$387,5M se foi — mas isso talvez NÃO seja a maior história por trás do incidente da Bitget.
O verdadeiro teste começa agora.
Após a violação de segurança, a Bitget agiu rapidamente:
• Suspendeu saques
• Identificou e corrigiu o caminho do ataque
• Reportou carteiras frias como não afetadas
• Usou seu fundo de proteção para absorver perdas
• Planejou um retorno faseado dos saques de BTC
Isso parece tranquilizador.
Mas usuários de cripto não julgam uma exchange pelo que ela diz durante uma crise.
Eles julgam o que acontece a seguir.
Os saques podem voltar sem mais problemas?
Os usuários vão manter seus fundos na plataforma?
E, mais importante…
A Bitget consegue reconstruir a confiança após uma perda tão grande?
Porque perder fundos afeta um balanço.
Perder confiança afeta tudo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
4
10
21.1k
·
--
#BitgetDetailsSecurityIncidentTimeline
ALERTA 🚨
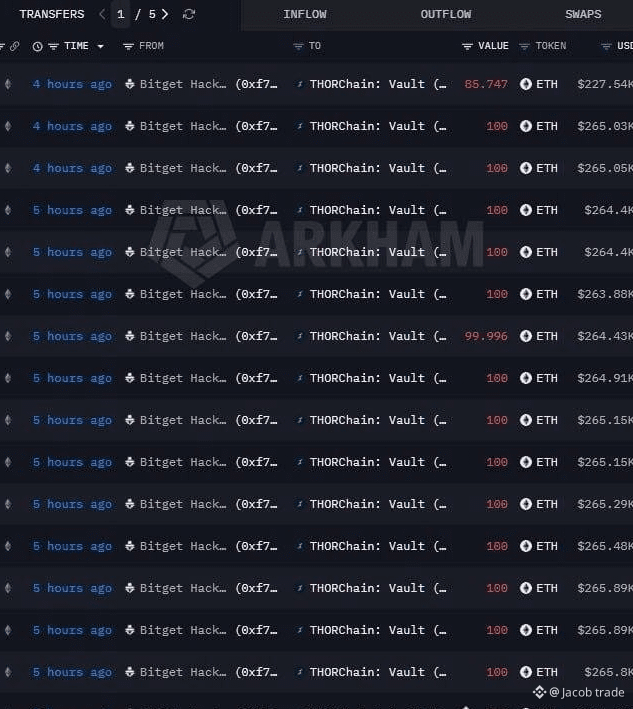
O pirata da Bitget agora troca o ETH roubado por BTC, intensificando o exploit de 387,5 M$. 🚀
Lookonchain relata que o atacante converte o ETH em Bitcoin, um ativo mais difícil de bloquear, sinalizando etapas de lavagem ainda mais profundas. 🔄 A Bitget retomou os saques em fases, garantindo aos usuários cobertura total, independentemente da recuperação dos fundos. A operação intensifica a atenção das autoridades reguladoras.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
ALERTA 🚨
O pirata da Bitget agora troca o ETH roubado por BTC, intensificando o exploit de 387,5 M$. 🚀
Lookonchain relata que o atacante converte o ETH em Bitcoin, um ativo mais difícil de bloquear, sinalizando etapas de lavagem ainda mais profundas. 🔄 A Bitget retomou os saques em fases, garantindo aos usuários cobertura total, independentemente da recuperação dos fundos. A operação intensifica a atenção das autoridades reguladoras.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
ALERTA 🚨
O pirata da Bitget agora troca o ETH roubado por BTC, intensificando o exploit de 387,5 M$. 🚀
Lookonchain relata que o atacante converte o ETH em Bitcoin, um ativo mais difícil de bloquear, sinalizando etapas de lavagem ainda mais profundas. 🔄 A Bitget retomou os saques em fases, garantindo aos usuários cobertura total, independentemente da recuperação dos fundos. A operação intensifica a atenção das autoridades reguladoras.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
80

·
--
Em Alta
🚨 Bitget Foi Atacado! E Agora? 🚨
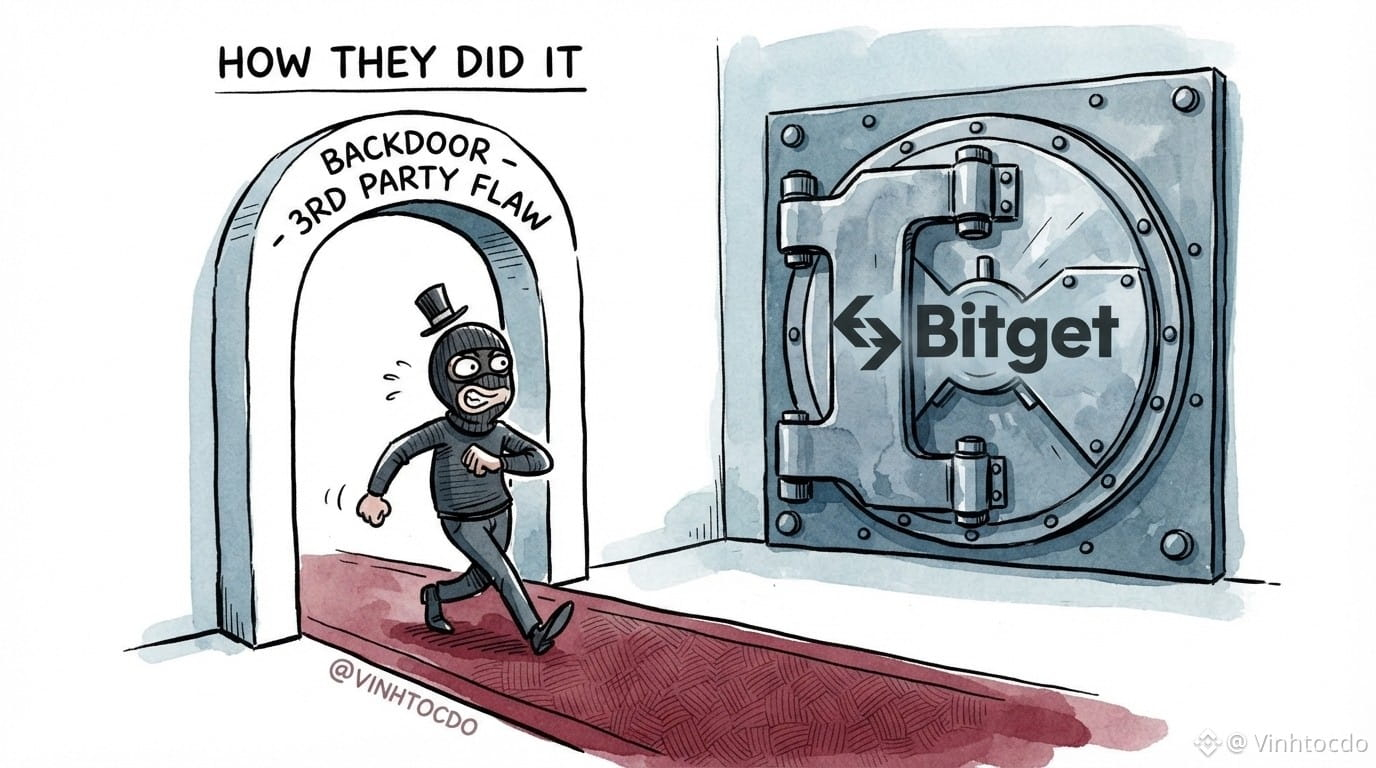
#BitgetDetailsSecurityIncidentTimeline mostra como hackers usaram uma falha de segurança de terceiros para falsificar solicitações de saque das carteiras quentes. Nenhuma chave privada foi vazada, mas $388M sumiram! 💸
O que os traders devem fazer?
🧘♂️ Respire.
📉 Não venda tudo em pânico.
⏳ Aguarde os saques de BTC/ETH reabrirem completamente esta semana.
🔒 Verifique novamente suas próprias chaves de API.
⚠️ Isso não é conselho financeiro!
Quer uma viagem mais segura? Entre na Binance!
👉 Use meu Código: VINHTOCDO
👉 Link: [binance.com](https://www.binance.com/register?ref=VINHTOCDO)
Clique nos widgets de negociação abaixo para me apoiar! 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
🚨 Bitget Foi Atacado! E Agora? 🚨
#BitgetDetailsSecurityIncidentTimeline mostra como hackers usaram uma falha de segurança de terceiros para falsificar solicitações de saque das carteiras quentes. Nenhuma chave privada foi vazada, mas $388M sumiram! 💸
O que os traders devem fazer?
🧘♂️ Respire.
📉 Não venda tudo em pânico.
⏳ Aguarde os saques de BTC/ETH reabrirem completamente esta semana.
🔒 Verifique novamente suas próprias chaves de API.
⚠️ Isso não é conselho financeiro!
Quer uma viagem mais segura? Entre na Binance!
👉 Use meu Código: VINHTOCDO
👉 Link: binance.com
Clique nos widgets de negociação abaixo para me apoiar! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
#BitgetDetailsSecurityIncidentTimeline mostra como hackers usaram uma falha de segurança de terceiros para falsificar solicitações de saque das carteiras quentes. Nenhuma chave privada foi vazada, mas $388M sumiram! 💸
O que os traders devem fazer?
🧘♂️ Respire.
📉 Não venda tudo em pânico.
⏳ Aguarde os saques de BTC/ETH reabrirem completamente esta semana.
🔒 Verifique novamente suas próprias chaves de API.
⚠️ Isso não é conselho financeiro!
Quer uma viagem mais segura? Entre na Binance!
👉 Use meu Código: VINHTOCDO
👉 Link: binance.com
Clique nos widgets de negociação abaixo para me apoiar! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
2
111
·
--
#bitgetdetailssecurityincidenttimeline A Bitget confirmou que, durante o incidente de segurança de 24 de setembro, cerca de US$ 387,5 milhões foram transferidos para endereços controlados pelo atacante
revisado para cima em relação à estimativa inicial de US$ 351,6 milhões.
A exchange BITGET diz
🛡️
• As carteiras frias não foram afetadas
• O
incidente
foi contido
• Alguns ativos afetados já foram congelados
• Seu Fundo de Proteção ao Usuário tinha mais de US$ 464 milhões no momento do incidente
• Foi lançado um prêmio de recuperação/congelamento de 5%$NMR $MARSCOIN $AIOT
#bitgetdetailssecurityincidenttimeline A Bitget confirmou que, durante o incidente de segurança de 24 de setembro, cerca de US$ 387,5 milhões foram transferidos para endereços controlados pelo atacante
revisado para cima em relação à estimativa inicial de US$ 351,6 milhões.
A exchange BITGET diz
🛡️
• As carteiras frias não foram afetadas
• O
incidente
foi contido
• Alguns ativos afetados já foram congelados
• Seu Fundo de Proteção ao Usuário tinha mais de US$ 464 milhões no momento do incidente
• Foi lançado um prêmio de recuperação/congelamento de 5%$NMR $MARSCOIN $AIOT
revisado para cima em relação à estimativa inicial de US$ 351,6 milhões.
A exchange BITGET diz
🛡️
• As carteiras frias não foram afetadas
• O
incidente
foi contido
• Alguns ativos afetados já foram congelados
• Seu Fundo de Proteção ao Usuário tinha mais de US$ 464 milhões no momento do incidente
• Foi lançado um prêmio de recuperação/congelamento de 5%$NMR $MARSCOIN $AIOT
128
·
--
Em Alta
#bitgetdetailssecurityincidenttimeline
🚨 A BITGET ACABOU DE REVELAR A LINHA DO TEMPO COMPLETA DO INCIDENTE DE SEGURANÇA.
Em 24 de setembro, a Bitget detectou transferências não autorizadas a partir de parte de sua infraestrutura de carteiras quentes e mornas. O valor estimado afetado foi posteriormente revisado de US$ 351,6M para US$ 387,5M depois que transações adicionais foram identificadas.
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Saques temporariamente suspensos
🔍 25 de set.: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Valor total afetado revisado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de set.: Saques de BTC agendados para começar a retornar em fases
A Bitget afirma que o incidente está contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão auxiliando na investigação.
🔥 Agora a grande pergunta:
O reinício dos saques em fases da Bitget vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 A BITGET ACABOU DE REVELAR A LINHA DO TEMPO COMPLETA DO INCIDENTE DE SEGURANÇA.
Em 24 de setembro, a Bitget detectou transferências não autorizadas a partir de parte de sua infraestrutura de carteiras quentes e mornas. O valor estimado afetado foi posteriormente revisado de US$ 351,6M para US$ 387,5M depois que transações adicionais foram identificadas.
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Saques temporariamente suspensos
🔍 25 de set.: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Valor total afetado revisado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de set.: Saques de BTC agendados para começar a retornar em fases
A Bitget afirma que o incidente está contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão auxiliando na investigação.
🔥 Agora a grande pergunta:
O reinício dos saques em fases da Bitget vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
#Bitget #crypto #security
🚨 A BITGET ACABOU DE REVELAR A LINHA DO TEMPO COMPLETA DO INCIDENTE DE SEGURANÇA.
Em 24 de setembro, a Bitget detectou transferências não autorizadas a partir de parte de sua infraestrutura de carteiras quentes e mornas. O valor estimado afetado foi posteriormente revisado de US$ 351,6M para US$ 387,5M depois que transações adicionais foram identificadas.
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Saques temporariamente suspensos
🔍 25 de set.: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Valor total afetado revisado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de set.: Saques de BTC agendados para começar a retornar em fases
A Bitget afirma que o incidente está contido, que os saldos das contas dos usuários não foram afetados e que a Mandiant + SlowMist estão auxiliando na investigação.
🔥 Agora a grande pergunta:
O reinício dos saques em fases da Bitget vai restaurar a confiança — ou os traders continuarão cautelosos? 👀
#Bitget #crypto #security
6
13
27.4k
·
--
A linha do tempo do Bitget ainda está quente no ranking do fórum|Divulgar endereços ZEC não equivale a o acordo de privacidade ter sido quebrado|Perto de US$ 1.588, eu vou esperar
Minha posição: não trocar um incidente de custódia por “falha do protocolo”, nem perseguir alta. O tópico sobre a linha do tempo de segurança no fórum teve 249 visualizações e 45 participantes, igual ao ciclo anterior; há uma lista de buscas do ZEC nas últimas seis horas, mas sem marcações de aceleração rápida. O nível de calor não é prova de compras.
Fatos verificados: o Bitget atualizou oficialmente em 25 de setembro e listou endereços de recebimento do ZEC envolvidos com prefixo “t1”, confirmando que os ativos afetados incluem ZEC. A investigação e o rastreamento continuam; a atualização de 27 de setembro também lista a rede Zcash. O escopo do evento é parte de exchanges em “quente” e infraestrutura de carteiras “morno”. Não é outro ataque novamente hoje, e nem um vazamento criptográfico em nível de rede já divulgado publicamente.
Explicação oficial da Zcash e termos técnicos: endereços transparentes que começam com “t” têm seus endereços e valores relacionados registrados publicamente na blockchain. A proteção de transações com blindagem corresponde a dados de privacidade; transações misturadas não podem ser ditas de forma genérica como “tudo fica oculto”. Isso é um mecanismo existente, não uma função adicionada hoje; um endereço de recebimento não é uma conclusão completa de rastreamento.
Por que isso afeta o mercado? Meu julgamento: se você entender “divulgou endereços ZEC” como “a privacidade técnica já falhou”, é fácil entrar em pânico e vender por motivos errados; ao contrário, se você entender “o nome da moeda traz privacidade” como “cada transferência naturalmente é invisível”, também vai subestimar a exposição de informações. Divulgar um trecho transparente não consegue provar que todo o caminho dos fundos já foi esclarecido, nem provar que o mecanismo de blindagem foi quebrado. As permissões de custódia, a privacidade das transações e a capacidade de saque das exchanges precisam ser verificadas separadamente; privacidade não substitui segurança da conta.
Sobre a cotação real do mercado: a Kraken revisou o par ZEC/USD em US$ 1.588,40. A faixa de 24 horas foi de US$ 1.536,24 a US$ 1.678,70. O preço se recuperou um pouco do fundo, mas ainda está abaixo da minha linha de confirmação de US$ 1.595; a mudança de cotação não prova que é uma reação a este anúncio antigo. Não invento entrada de fundos por instituições, e não escrevo a recuperação de saques de outras moedas como se ZEC já tivesse recuperado.
Se fosse operar por conta própria: não participaria, posição 0%, sem short; só consideraria cenário de spot sem alavancagem para tentar. Fechando acima de 1595 no pregão por hora e depois voltando para 1590 a 1595 sem perder o nível, e com as cotações e processos de depósito/saque da plataforma usados estando normais, então participaria com no máximo 0,3% do capital total; reduziria pela metade em 1610 e zeraria o restante em 1630. Após entrar, stop-loss rígido em 1575, ou sair totalmente se duas horas consecutivas fecharem abaixo de 1590; antes de entrar, se romper 1550, cancelo a ordem e não recompro. A recuperação do nível com confirmação válida derrubará a decisão de não participar; se um relatório técnico formal comprovar problemas no nível do protocolo, ou se houver anomalia no canal de negociação, mesmo com a ruptura, cancela o plano. Não disparar não conta como execução, e muito menos como lucro.
Fontes: [Atualização do Bitget](https://www.bitget.com/support/articles/12560603896108)、[Explicação de transparência e blindagem da Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/)、[Glossário técnico](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html);Cotações: Kraken。
#BitgetDetailsSecurityIncidentTimeline #ZEC
Apenas observação pessoal do mercado, não constitui recomendação de investimento.
A linha do tempo do Bitget ainda está quente no ranking do fórum|Divulgar endereços ZEC não equivale a o acordo de privacidade ter sido quebrado|Perto de US$ 1.588, eu vou esperar
Minha posição: não trocar um incidente de custódia por “falha do protocolo”, nem perseguir alta. O tópico sobre a linha do tempo de segurança no fórum teve 249 visualizações e 45 participantes, igual ao ciclo anterior; há uma lista de buscas do ZEC nas últimas seis horas, mas sem marcações de aceleração rápida. O nível de calor não é prova de compras.
Fatos verificados: o Bitget atualizou oficialmente em 25 de setembro e listou endereços de recebimento do ZEC envolvidos com prefixo “t1”, confirmando que os ativos afetados incluem ZEC. A investigação e o rastreamento continuam; a atualização de 27 de setembro também lista a rede Zcash. O escopo do evento é parte de exchanges em “quente” e infraestrutura de carteiras “morno”. Não é outro ataque novamente hoje, e nem um vazamento criptográfico em nível de rede já divulgado publicamente.
Explicação oficial da Zcash e termos técnicos: endereços transparentes que começam com “t” têm seus endereços e valores relacionados registrados publicamente na blockchain. A proteção de transações com blindagem corresponde a dados de privacidade; transações misturadas não podem ser ditas de forma genérica como “tudo fica oculto”. Isso é um mecanismo existente, não uma função adicionada hoje; um endereço de recebimento não é uma conclusão completa de rastreamento.
Por que isso afeta o mercado? Meu julgamento: se você entender “divulgou endereços ZEC” como “a privacidade técnica já falhou”, é fácil entrar em pânico e vender por motivos errados; ao contrário, se você entender “o nome da moeda traz privacidade” como “cada transferência naturalmente é invisível”, também vai subestimar a exposição de informações. Divulgar um trecho transparente não consegue provar que todo o caminho dos fundos já foi esclarecido, nem provar que o mecanismo de blindagem foi quebrado. As permissões de custódia, a privacidade das transações e a capacidade de saque das exchanges precisam ser verificadas separadamente; privacidade não substitui segurança da conta.
Sobre a cotação real do mercado: a Kraken revisou o par ZEC/USD em US$ 1.588,40. A faixa de 24 horas foi de US$ 1.536,24 a US$ 1.678,70. O preço se recuperou um pouco do fundo, mas ainda está abaixo da minha linha de confirmação de US$ 1.595; a mudança de cotação não prova que é uma reação a este anúncio antigo. Não invento entrada de fundos por instituições, e não escrevo a recuperação de saques de outras moedas como se ZEC já tivesse recuperado.
Se fosse operar por conta própria: não participaria, posição 0%, sem short; só consideraria cenário de spot sem alavancagem para tentar. Fechando acima de 1595 no pregão por hora e depois voltando para 1590 a 1595 sem perder o nível, e com as cotações e processos de depósito/saque da plataforma usados estando normais, então participaria com no máximo 0,3% do capital total; reduziria pela metade em 1610 e zeraria o restante em 1630. Após entrar, stop-loss rígido em 1575, ou sair totalmente se duas horas consecutivas fecharem abaixo de 1590; antes de entrar, se romper 1550, cancelo a ordem e não recompro. A recuperação do nível com confirmação válida derrubará a decisão de não participar; se um relatório técnico formal comprovar problemas no nível do protocolo, ou se houver anomalia no canal de negociação, mesmo com a ruptura, cancela o plano. Não disparar não conta como execução, e muito menos como lucro.
Fontes: [Atualização do Bitget](https://www.bitget.com/support/articles/12560603896108)、[Explicação de transparência e blindagem da Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/)、[Glossário técnico](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html);Cotações: Kraken。
#BitgetDetailsSecurityIncidentTimeline #ZEC
Apenas observação pessoal do mercado, não constitui recomendação de investimento.
Minha posição: não trocar um incidente de custódia por “falha do protocolo”, nem perseguir alta. O tópico sobre a linha do tempo de segurança no fórum teve 249 visualizações e 45 participantes, igual ao ciclo anterior; há uma lista de buscas do ZEC nas últimas seis horas, mas sem marcações de aceleração rápida. O nível de calor não é prova de compras.
Fatos verificados: o Bitget atualizou oficialmente em 25 de setembro e listou endereços de recebimento do ZEC envolvidos com prefixo “t1”, confirmando que os ativos afetados incluem ZEC. A investigação e o rastreamento continuam; a atualização de 27 de setembro também lista a rede Zcash. O escopo do evento é parte de exchanges em “quente” e infraestrutura de carteiras “morno”. Não é outro ataque novamente hoje, e nem um vazamento criptográfico em nível de rede já divulgado publicamente.
Explicação oficial da Zcash e termos técnicos: endereços transparentes que começam com “t” têm seus endereços e valores relacionados registrados publicamente na blockchain. A proteção de transações com blindagem corresponde a dados de privacidade; transações misturadas não podem ser ditas de forma genérica como “tudo fica oculto”. Isso é um mecanismo existente, não uma função adicionada hoje; um endereço de recebimento não é uma conclusão completa de rastreamento.
Por que isso afeta o mercado? Meu julgamento: se você entender “divulgou endereços ZEC” como “a privacidade técnica já falhou”, é fácil entrar em pânico e vender por motivos errados; ao contrário, se você entender “o nome da moeda traz privacidade” como “cada transferência naturalmente é invisível”, também vai subestimar a exposição de informações. Divulgar um trecho transparente não consegue provar que todo o caminho dos fundos já foi esclarecido, nem provar que o mecanismo de blindagem foi quebrado. As permissões de custódia, a privacidade das transações e a capacidade de saque das exchanges precisam ser verificadas separadamente; privacidade não substitui segurança da conta.
Sobre a cotação real do mercado: a Kraken revisou o par ZEC/USD em US$ 1.588,40. A faixa de 24 horas foi de US$ 1.536,24 a US$ 1.678,70. O preço se recuperou um pouco do fundo, mas ainda está abaixo da minha linha de confirmação de US$ 1.595; a mudança de cotação não prova que é uma reação a este anúncio antigo. Não invento entrada de fundos por instituições, e não escrevo a recuperação de saques de outras moedas como se ZEC já tivesse recuperado.
Se fosse operar por conta própria: não participaria, posição 0%, sem short; só consideraria cenário de spot sem alavancagem para tentar. Fechando acima de 1595 no pregão por hora e depois voltando para 1590 a 1595 sem perder o nível, e com as cotações e processos de depósito/saque da plataforma usados estando normais, então participaria com no máximo 0,3% do capital total; reduziria pela metade em 1610 e zeraria o restante em 1630. Após entrar, stop-loss rígido em 1575, ou sair totalmente se duas horas consecutivas fecharem abaixo de 1590; antes de entrar, se romper 1550, cancelo a ordem e não recompro. A recuperação do nível com confirmação válida derrubará a decisão de não participar; se um relatório técnico formal comprovar problemas no nível do protocolo, ou se houver anomalia no canal de negociação, mesmo com a ruptura, cancela o plano. Não disparar não conta como execução, e muito menos como lucro.
Fontes: [Atualização do Bitget](https://www.bitget.com/support/articles/12560603896108)、[Explicação de transparência e blindagem da Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/)、[Glossário técnico](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html);Cotações: Kraken。
#BitgetDetailsSecurityIncidentTimeline #ZEC
Apenas observação pessoal do mercado, não constitui recomendação de investimento.
163
·
--
#bitgetdetailssecurityincidenttimeline Bitget confirma uma violação de segurança de US$ 351M
A BITGTE diz que transferências não autorizadas drenaram cerca de US$ 351,6M de um número limitado de suas carteiras quentes hoje, detectadas pela primeira vez às 18:31 UTC. A exchange afirma que suas carteiras frias não foram afetadas e que os saldos dos usuários permanecem precisos.
Os saques foram pausados durante uma análise de segurança, enquanto os depósitos e as negociações continuam. A Bitget diz que seu Fundo de Proteção ao Usuário, que mantém mais de US$ 464M, cobre as perdas.$VVV $PTB $JCT
#bitgetdetailssecurityincidenttimeline Bitget confirma uma violação de segurança de US$ 351M
A BITGTE diz que transferências não autorizadas drenaram cerca de US$ 351,6M de um número limitado de suas carteiras quentes hoje, detectadas pela primeira vez às 18:31 UTC. A exchange afirma que suas carteiras frias não foram afetadas e que os saldos dos usuários permanecem precisos.
Os saques foram pausados durante uma análise de segurança, enquanto os depósitos e as negociações continuam. A Bitget diz que seu Fundo de Proteção ao Usuário, que mantém mais de US$ 464M, cobre as perdas.$VVV $PTB $JCT
A BITGTE diz que transferências não autorizadas drenaram cerca de US$ 351,6M de um número limitado de suas carteiras quentes hoje, detectadas pela primeira vez às 18:31 UTC. A exchange afirma que suas carteiras frias não foram afetadas e que os saldos dos usuários permanecem precisos.
Os saques foram pausados durante uma análise de segurança, enquanto os depósitos e as negociações continuam. A Bitget diz que seu Fundo de Proteção ao Usuário, que mantém mais de US$ 464M, cobre as perdas.$VVV $PTB $JCT
26
·
--
#BitgetDetailsSecurityIncidentTimeline
🚨 Incidente de Segurança da Bitget: O que Aconteceu? 🔐💰
24 de setembro: transferências de cripto não autorizadas foram reportadas.
🔓 Vulnerabilidade de segurança de terceiros teria permitido acesso interno de alto nível
💰 Perda inicial: ~$351,6M
📊 Perda revisada: ~$387,5–$388M
🛠️ Vulnerabilidade corrigida & transferências interrompidas
❄️ A Bitget afirma que as chaves da carteira fria não foram comprometidas
🛡️ Fundo de proteção planejado para cobrir as perdas
28 de setembro: 🚪 saques teriam começado a reabrir em fases, começando com BTC.
🇰🇵 Relatos públicos vincularam a atividade a atores associados à Coreia do Norte, mas a atribuição ainda está sendo investigada.
📌 Principal lição: a segurança da corretora não é apenas sobre chaves privadas. Controles de acesso internos, sistemas de terceiros e fluxos de aprovação de transações também podem criar riscos significativos.
#Bitget #CryptoSecurity #Crypto #Bitcoin
#BitgetDetailsSecurityIncidentTimeline
🚨 Incidente de Segurança da Bitget: O que Aconteceu? 🔐💰
24 de setembro: transferências de cripto não autorizadas foram reportadas.
🔓 Vulnerabilidade de segurança de terceiros teria permitido acesso interno de alto nível
💰 Perda inicial: ~$351,6M
📊 Perda revisada: ~$387,5–$388M
🛠️ Vulnerabilidade corrigida & transferências interrompidas
❄️ A Bitget afirma que as chaves da carteira fria não foram comprometidas
🛡️ Fundo de proteção planejado para cobrir as perdas
28 de setembro: 🚪 saques teriam começado a reabrir em fases, começando com BTC.
🇰🇵 Relatos públicos vincularam a atividade a atores associados à Coreia do Norte, mas a atribuição ainda está sendo investigada.
📌 Principal lição: a segurança da corretora não é apenas sobre chaves privadas. Controles de acesso internos, sistemas de terceiros e fluxos de aprovação de transações também podem criar riscos significativos.
#Bitget #CryptoSecurity #Crypto #Bitcoin
🚨 Incidente de Segurança da Bitget: O que Aconteceu? 🔐💰
24 de setembro: transferências de cripto não autorizadas foram reportadas.
🔓 Vulnerabilidade de segurança de terceiros teria permitido acesso interno de alto nível
💰 Perda inicial: ~$351,6M
📊 Perda revisada: ~$387,5–$388M
🛠️ Vulnerabilidade corrigida & transferências interrompidas
❄️ A Bitget afirma que as chaves da carteira fria não foram comprometidas
🛡️ Fundo de proteção planejado para cobrir as perdas
28 de setembro: 🚪 saques teriam começado a reabrir em fases, começando com BTC.
🇰🇵 Relatos públicos vincularam a atividade a atores associados à Coreia do Norte, mas a atribuição ainda está sendo investigada.
📌 Principal lição: a segurança da corretora não é apenas sobre chaves privadas. Controles de acesso internos, sistemas de terceiros e fluxos de aprovação de transações também podem criar riscos significativos.
#Bitget #CryptoSecurity #Crypto #Bitcoin
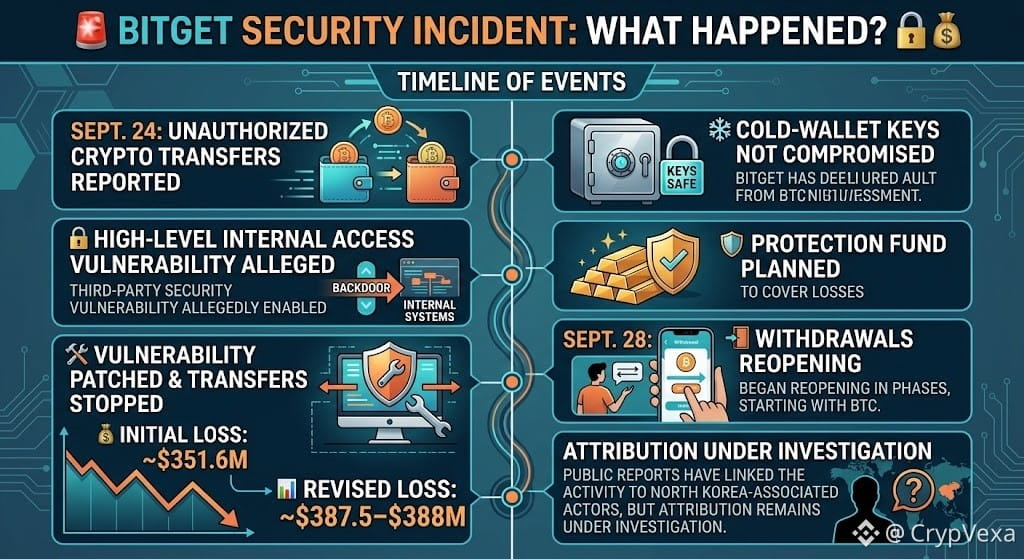
1
53
·
--
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
O chefe da Greater China da Bitget, Xie Jiayin, apresentou durante uma transmissão ao vivo o progresso das correções de vulnerabilidades e das medidas de controle de risco ao analisar o incidente de segurança da exchange. De acordo com a Foresight News, a empresa isolou os sistemas afetados, revogou credenciais internas, reforçou permissões de alta sensibilidade e exigiu aprovação por múltiplas pessoas para operações-chave.
A Bitget também compartilhou os detalhes da vulnerabilidade com fornecedores relevantes de segurança terceirizados para auxiliar na análise e na remediação, e ele parou
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
O chefe da Greater China da Bitget, Xie Jiayin, apresentou durante uma transmissão ao vivo o progresso das correções de vulnerabilidades e das medidas de controle de risco ao analisar o incidente de segurança da exchange. De acordo com a Foresight News, a empresa isolou os sistemas afetados, revogou credenciais internas, reforçou permissões de alta sensibilidade e exigiu aprovação por múltiplas pessoas para operações-chave.
A Bitget também compartilhou os detalhes da vulnerabilidade com fornecedores relevantes de segurança terceirizados para auxiliar na análise e na remediação, e ele parou
O chefe da Greater China da Bitget, Xie Jiayin, apresentou durante uma transmissão ao vivo o progresso das correções de vulnerabilidades e das medidas de controle de risco ao analisar o incidente de segurança da exchange. De acordo com a Foresight News, a empresa isolou os sistemas afetados, revogou credenciais internas, reforçou permissões de alta sensibilidade e exigiu aprovação por múltiplas pessoas para operações-chave.
A Bitget também compartilhou os detalhes da vulnerabilidade com fornecedores relevantes de segurança terceirizados para auxiliar na análise e na remediação, e ele parou
1
2
140
·
--
#bitgetdetailssecurityincidenttimeline Bitget
CEO: $350M Hack Muito Provavelmente Ligado à Coreia do Norte
Em 24 de setembro,
A Bitget detectou transferências não autorizadas de várias hot wallets. A CEO da Bitget, Gracie Chen @GracyBitget , disse que a equipe identificou endereços IP cujos padrões de uso de VPN correspondiam aos associados a um grupo específico ligado à DPRK, tornando uma conexão com a Coreia do Norte “muito provável”. Ela acrescentou que os atacantes não obtiveram as chaves privadas das hot, warm ou cold wallets da Bitget; em vez disso, invadiram o sistema interno da bolsa e transferiram os fundos diretamente. A Bitget já disse anteriormente que seu fundo de proteção ao usuário excede US$ 464 milhões, o que, segundo ela, é suficiente para cobrir a perda.$STAR $BRETT $ZHONGJI
#bitgetdetailssecurityincidenttimeline Bitget
CEO: $350M Hack Muito Provavelmente Ligado à Coreia do Norte
Em 24 de setembro,
A Bitget detectou transferências não autorizadas de várias hot wallets. A CEO da Bitget, Gracie Chen @GracyBitget , disse que a equipe identificou endereços IP cujos padrões de uso de VPN correspondiam aos associados a um grupo específico ligado à DPRK, tornando uma conexão com a Coreia do Norte “muito provável”. Ela acrescentou que os atacantes não obtiveram as chaves privadas das hot, warm ou cold wallets da Bitget; em vez disso, invadiram o sistema interno da bolsa e transferiram os fundos diretamente. A Bitget já disse anteriormente que seu fundo de proteção ao usuário excede US$ 464 milhões, o que, segundo ela, é suficiente para cobrir a perda.$STAR $BRETT $ZHONGJI
CEO: $350M Hack Muito Provavelmente Ligado à Coreia do Norte
Em 24 de setembro,
A Bitget detectou transferências não autorizadas de várias hot wallets. A CEO da Bitget, Gracie Chen @GracyBitget , disse que a equipe identificou endereços IP cujos padrões de uso de VPN correspondiam aos associados a um grupo específico ligado à DPRK, tornando uma conexão com a Coreia do Norte “muito provável”. Ela acrescentou que os atacantes não obtiveram as chaves privadas das hot, warm ou cold wallets da Bitget; em vez disso, invadiram o sistema interno da bolsa e transferiram os fundos diretamente. A Bitget já disse anteriormente que seu fundo de proteção ao usuário excede US$ 464 milhões, o que, segundo ela, é suficiente para cobrir a perda.$STAR $BRETT $ZHONGJI
1.3k
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Olá a todos! 👋 Vamos falar sobre as últimas atualizações relacionadas à linha do tempo do incidente de segurança [Bitget](https://www.binance.com/square/hashtag/Bitget).
Como muitos de vocês sabem, a [Bitget](https://www.binance.com/square/hashtag/Bitget) recentemente enfrentou transferências não autorizadas saindo de suas carteiras hot e warm, com o valor final afetado revisado para US$ 387,5 milhões.
Aqui vai uma visão rápida de como as coisas se desenrolaram:
24 de setembro: Transferências não autorizadas detectadas e saques temporariamente suspensos 🛑
25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida com sucesso 🔍
28 de setembro: Saques de BTC começaram a retornar em fases 📅
A ótima notícia é que as carteiras frias não foram afetadas completamente e que o Fundo de Proteção ao Usuário de US$ 464M+ cobre integralmente as perdas, o que significa que os saldos das contas dos usuários permanecem seguros e protegidos! 🛡️
O que vocês acham de como eles lidaram com isso? Vocês estão se sentindo confiantes com a retomada dos saques em fases ou estão ficando cautelosos? Vamos conversar nos comentários! 👇
$BTC, $ZEC
{spot}(ZECUSDT)
, $HBAR
{spot}(HBARUSDT)
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Olá a todos! 👋 Vamos falar sobre as últimas atualizações relacionadas à linha do tempo do incidente de segurança Bitget.
Como muitos de vocês sabem, a Bitget recentemente enfrentou transferências não autorizadas saindo de suas carteiras hot e warm, com o valor final afetado revisado para US$ 387,5 milhões.
Aqui vai uma visão rápida de como as coisas se desenrolaram:
24 de setembro: Transferências não autorizadas detectadas e saques temporariamente suspensos 🛑
25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida com sucesso 🔍
28 de setembro: Saques de BTC começaram a retornar em fases 📅
A ótima notícia é que as carteiras frias não foram afetadas completamente e que o Fundo de Proteção ao Usuário de US$ 464M+ cobre integralmente as perdas, o que significa que os saldos das contas dos usuários permanecem seguros e protegidos! 🛡️
O que vocês acham de como eles lidaram com isso? Vocês estão se sentindo confiantes com a retomada dos saques em fases ou estão ficando cautelosos? Vamos conversar nos comentários! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
Olá a todos! 👋 Vamos falar sobre as últimas atualizações relacionadas à linha do tempo do incidente de segurança Bitget.
Como muitos de vocês sabem, a Bitget recentemente enfrentou transferências não autorizadas saindo de suas carteiras hot e warm, com o valor final afetado revisado para US$ 387,5 milhões.
Aqui vai uma visão rápida de como as coisas se desenrolaram:
24 de setembro: Transferências não autorizadas detectadas e saques temporariamente suspensos 🛑
25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida com sucesso 🔍
28 de setembro: Saques de BTC começaram a retornar em fases 📅
A ótima notícia é que as carteiras frias não foram afetadas completamente e que o Fundo de Proteção ao Usuário de US$ 464M+ cobre integralmente as perdas, o que significa que os saldos das contas dos usuários permanecem seguros e protegidos! 🛡️
O que vocês acham de como eles lidaram com isso? Vocês estão se sentindo confiantes com a retomada dos saques em fases ou estão ficando cautelosos? Vamos conversar nos comentários! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
1
3.7k

·
--
Em Alta
#bitgetdetailssecurityincidenttimeline
🚨 EM CONTINUIDADE: Bitget publica linha do tempo completa do incidente de US$ 387,5M por exploração 🛡️
A exchange de criptomoedas Bitget detalhou a linha do tempo completa sobre sua recente violação de segurança. Embora a estimativa inicial de perdas estivesse em US$ 351,6M, o rastreamento on-chain em cadeias adicionais (incluindo Zcash e TRON) revisou o total final para US$ 387,5 milhões.
Veja como os eventos se desenrolaram e qual é o status agora, enquanto começam as retiradas por fases! ⏰
⏳ Linha do Tempo Detalhada do Incidente
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Retiradas suspensas temporariamente
🔍 25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Total revisado de valor afetado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de setembro: Saques de BTC programados para começar a retornar em fases
🛡️ Por que a Solvência da Plataforma Continua Intacta
Camada OperacionalStatus AtualNível de ImpactoCarteiras Frias100% Seguras — Totalmente isoladas do backend exploradoZeroExposição DiretaSaldos dos Usuários100% Cobertos — Contabilizações permanecem precisasTotalmente ProtegidoFundo de ProteçãoMantém US$ 464M+, absorvendo integralmente a perda de US$ 387,5MAbsorvida
💭 Sentimento de Mercado: Teste de Confiança
Embora o CEO da Bitget, Gracy Chen, tenha confirmado que o Fundo de Proteção de US$ 464M cobre confortavelmente todos os danos financeiros, o mercado segue dividido:
$NVDA.US
{stock_us}(NVDA.US)
O Cenário de Alta para a Confiança: A Bitget agiu com transparência, implantou um fundo de tesouraria como suporte, manteve 100% de solvência sem liquidar garantias dos usuários e manteve as negociações ativas.
$ZEC
{future}(ZECUSDT)
A Visão de Cautela: Retiradas por fases frequentemente provocam uma fuga temporária de capital, à medida que traders mais avessos a risco migram ativos para armazenamento a frio ou para exchanges de concorrentes para aguardar a volatilidade.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 EM CONTINUIDADE: Bitget publica linha do tempo completa do incidente de US$ 387,5M por exploração 🛡️
A exchange de criptomoedas Bitget detalhou a linha do tempo completa sobre sua recente violação de segurança. Embora a estimativa inicial de perdas estivesse em US$ 351,6M, o rastreamento on-chain em cadeias adicionais (incluindo Zcash e TRON) revisou o total final para US$ 387,5 milhões.
Veja como os eventos se desenrolaram e qual é o status agora, enquanto começam as retiradas por fases! ⏰
⏳ Linha do Tempo Detalhada do Incidente
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Retiradas suspensas temporariamente
🔍 25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Total revisado de valor afetado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de setembro: Saques de BTC programados para começar a retornar em fases
🛡️ Por que a Solvência da Plataforma Continua Intacta
Camada OperacionalStatus AtualNível de ImpactoCarteiras Frias100% Seguras — Totalmente isoladas do backend exploradoZeroExposição DiretaSaldos dos Usuários100% Cobertos — Contabilizações permanecem precisasTotalmente ProtegidoFundo de ProteçãoMantém US$ 464M+, absorvendo integralmente a perda de US$ 387,5MAbsorvida
💭 Sentimento de Mercado: Teste de Confiança
Embora o CEO da Bitget, Gracy Chen, tenha confirmado que o Fundo de Proteção de US$ 464M cobre confortavelmente todos os danos financeiros, o mercado segue dividido:
$NVDA.US
O Cenário de Alta para a Confiança: A Bitget agiu com transparência, implantou um fundo de tesouraria como suporte, manteve 100% de solvência sem liquidar garantias dos usuários e manteve as negociações ativas.
$ZEC
A Visão de Cautela: Retiradas por fases frequentemente provocam uma fuga temporária de capital, à medida que traders mais avessos a risco migram ativos para armazenamento a frio ou para exchanges de concorrentes para aguardar a volatilidade.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
🚨 EM CONTINUIDADE: Bitget publica linha do tempo completa do incidente de US$ 387,5M por exploração 🛡️
A exchange de criptomoedas Bitget detalhou a linha do tempo completa sobre sua recente violação de segurança. Embora a estimativa inicial de perdas estivesse em US$ 351,6M, o rastreamento on-chain em cadeias adicionais (incluindo Zcash e TRON) revisou o total final para US$ 387,5 milhões.
Veja como os eventos se desenrolaram e qual é o status agora, enquanto começam as retiradas por fases! ⏰
⏳ Linha do Tempo Detalhada do Incidente
⏰ 18:31 UTC: Transferências não autorizadas detectadas
🛑 No mesmo dia: Retiradas suspensas temporariamente
🔍 25 de setembro: Caminho do ataque identificado e vulnerabilidade corrigida
💰 US$ 387,5M: Total revisado de valor afetado
🛡️ Carteiras frias: Não afetadas
🏦 Fundo de Proteção: Mais de US$ 464M
📅 28 de setembro: Saques de BTC programados para começar a retornar em fases
🛡️ Por que a Solvência da Plataforma Continua Intacta
Camada OperacionalStatus AtualNível de ImpactoCarteiras Frias100% Seguras — Totalmente isoladas do backend exploradoZeroExposição DiretaSaldos dos Usuários100% Cobertos — Contabilizações permanecem precisasTotalmente ProtegidoFundo de ProteçãoMantém US$ 464M+, absorvendo integralmente a perda de US$ 387,5MAbsorvida
💭 Sentimento de Mercado: Teste de Confiança
Embora o CEO da Bitget, Gracy Chen, tenha confirmado que o Fundo de Proteção de US$ 464M cobre confortavelmente todos os danos financeiros, o mercado segue dividido:
$NVDA.US
O Cenário de Alta para a Confiança: A Bitget agiu com transparência, implantou um fundo de tesouraria como suporte, manteve 100% de solvência sem liquidar garantias dos usuários e manteve as negociações ativas.
$ZEC
A Visão de Cautela: Retiradas por fases frequentemente provocam uma fuga temporária de capital, à medida que traders mais avessos a risco migram ativos para armazenamento a frio ou para exchanges de concorrentes para aguardar a volatilidade.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
1
1
23
27.9k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#HuangExitNvidiaStrategyInFocus
1,294 visualizações
114 a discutir
2
#ChipStocksExtendLossesAfterNvidiaCEOChange
119 visualizações
51 a discutir
3
#AnthropicRejectsIPODelayValuationinQuestion
554,694 visualizações
4,564 a discutir
4
#BitMineReports$6.3BNetLossForFiscal2026
1,064 visualizações
45 a discutir
5
#CoreWeaveJumps10%On168%RevenueGrowth
111,673 visualizações
1,287 a discutir
6
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
59,804 visualizações
242 a discutir
7
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
20,028 visualizações
343 a discutir
8
#TradFiForBeginners
494,077 visualizações
3,372 a discutir
9
#USJoblessClaimsRise
19.1M visualizações
7,531 a discutir
10
#PythAddsNYSERealTimeDataToMarketplace
9,650 visualizações
194 a discutir