

#bitcoinhack
bitcoinhack
15,949 visualizações
25 a discutir
Popular
Mais recente
·
--
Em Baixa
Aconteceu mais um incidente grave no ecossistema do Bitcoin.
Desta vez, a LIQUID, uma das principais redes de segunda camada do BTC, foi alvo de um roubo de aproximadamente 1,5 bilhão de reais (cerca de 4 mil Bitcoin).
A transação do roubo foi acompanhada de uma mensagem alegando que se tratava de “whitehats” (hackers éticos).
Aguardamos os próximos desdobramentos da situação.
$BTC #bitcoinhack
2
493

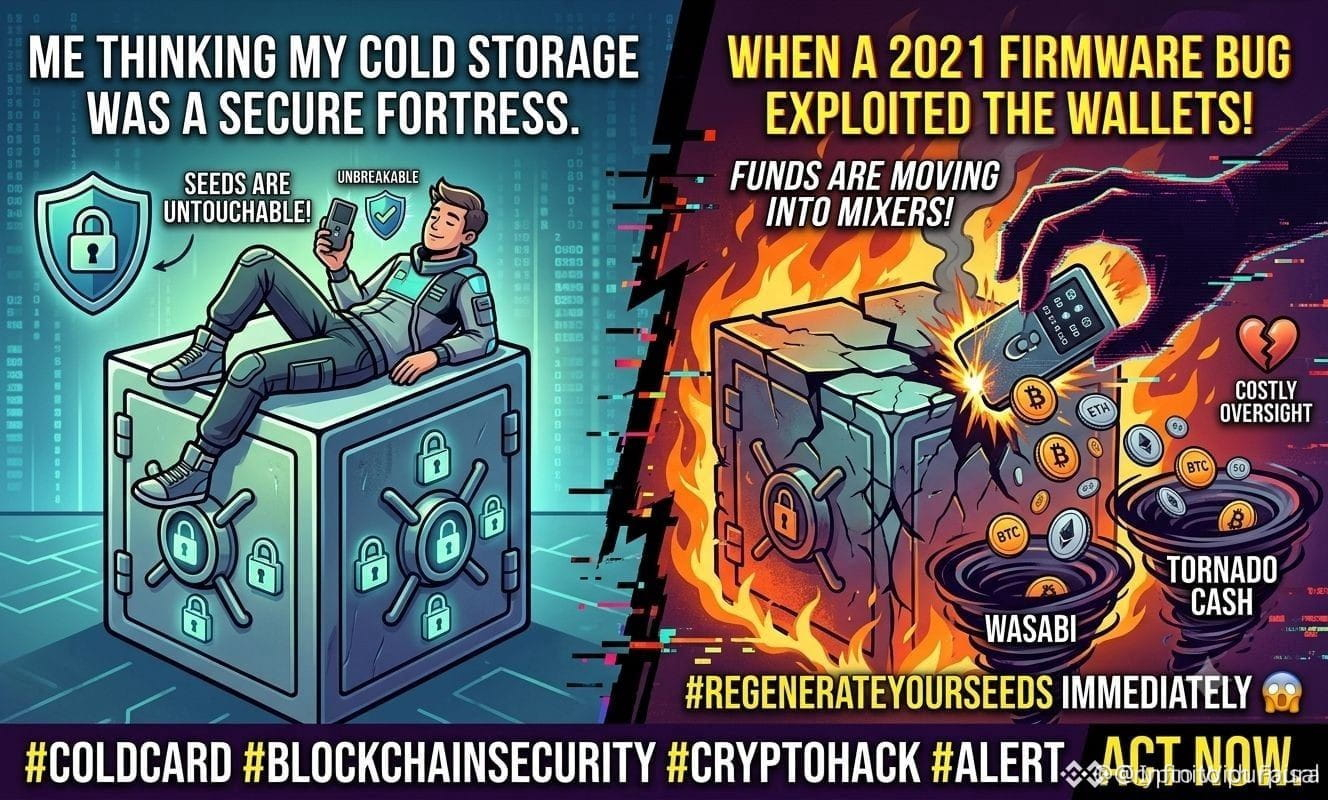
#coldcardexploitfundssenttomixers
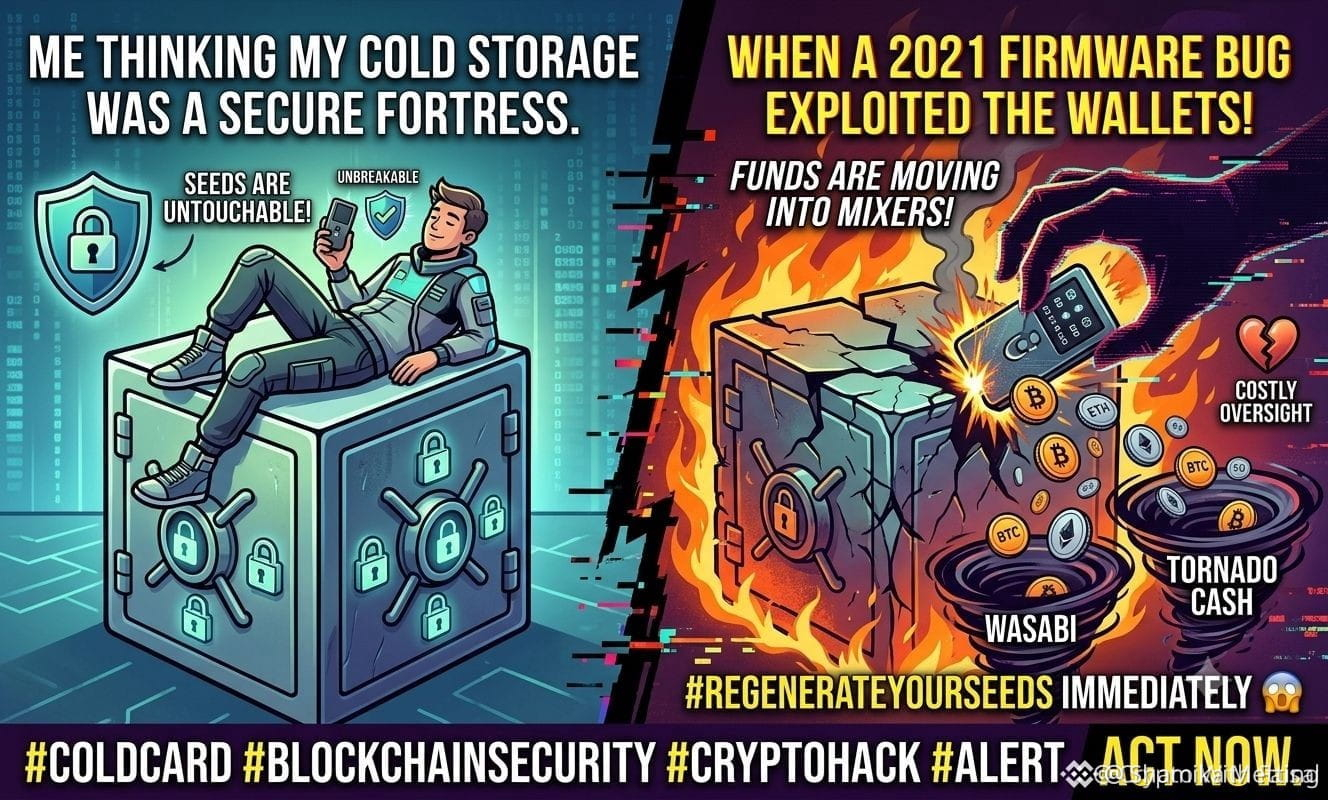
🚨 Será que o “Armazenamento Seguro” frio que você usa é, na prática, um caos em chamas? 🚨
Os gigantes adormecidos acordaram — e estão lavando dinheiro. A empresa de segurança CertiK relatou um grande movimento na rede por parte de invasores: 64 bitcoins foram enviados para o Wasabi, e 200 ethers desapareceram no Tornado Cash. 🌪️
A raiz do desastre:
Toda essa tragédia se deve a uma falha crítica em um firmware de 2021, que deixou as seed phrases (frases-semente) completamente expostas a ataques de força bruta. E qual é a ironia maior? Uma simples auditoria de segurança por US$ 2 com IA (inteligência artificial) poderia ter evitado totalmente um desastre de US$ 100 milhões+. Pare e absorva isso. 🤯
Quais as chances de recuperação?
Prepare-se. Insiders da indústria estimam uma probabilidade sombria, entre 20% e 40%, de recuperar os ativos — e lidar com as consequências pode levar anos facilmente.
🛡️ Ação urgente exigida para traders:
Se você tem ativos atualmente em carteiras específicas destas carteiras comprometidas, precisa agir agora.
Crie novas seed phrases completamente agora.
Transfira toda a sua carteira para uma nova carteira segura. Não espere a poeira baixar — proteja seu capital! 💼🔒
👉 Aviso legal: faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
Por favor, aguarde a continuação
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
#coldcardexploitfundssenttomixers
🚨 Será que o “Armazenamento Seguro” frio que você usa é, na prática, um caos em chamas? 🚨
Os gigantes adormecidos acordaram — e estão lavando dinheiro. A empresa de segurança CertiK relatou um grande movimento na rede por parte de invasores: 64 bitcoins foram enviados para o Wasabi, e 200 ethers desapareceram no Tornado Cash. 🌪️
A raiz do desastre:
Toda essa tragédia se deve a uma falha crítica em um firmware de 2021, que deixou as seed phrases (frases-semente) completamente expostas a ataques de força bruta. E qual é a ironia maior? Uma simples auditoria de segurança por US$ 2 com IA (inteligência artificial) poderia ter evitado totalmente um desastre de US$ 100 milhões+. Pare e absorva isso. 🤯
Quais as chances de recuperação?
Prepare-se. Insiders da indústria estimam uma probabilidade sombria, entre 20% e 40%, de recuperar os ativos — e lidar com as consequências pode levar anos facilmente.
🛡️ Ação urgente exigida para traders:
Se você tem ativos atualmente em carteiras específicas destas carteiras comprometidas, precisa agir agora.
Crie novas seed phrases completamente agora.
Transfira toda a sua carteira para uma nova carteira segura. Não espere a poeira baixar — proteja seu capital! 💼🔒
👉 Aviso legal: faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
Por favor, aguarde a continuação
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
1
97
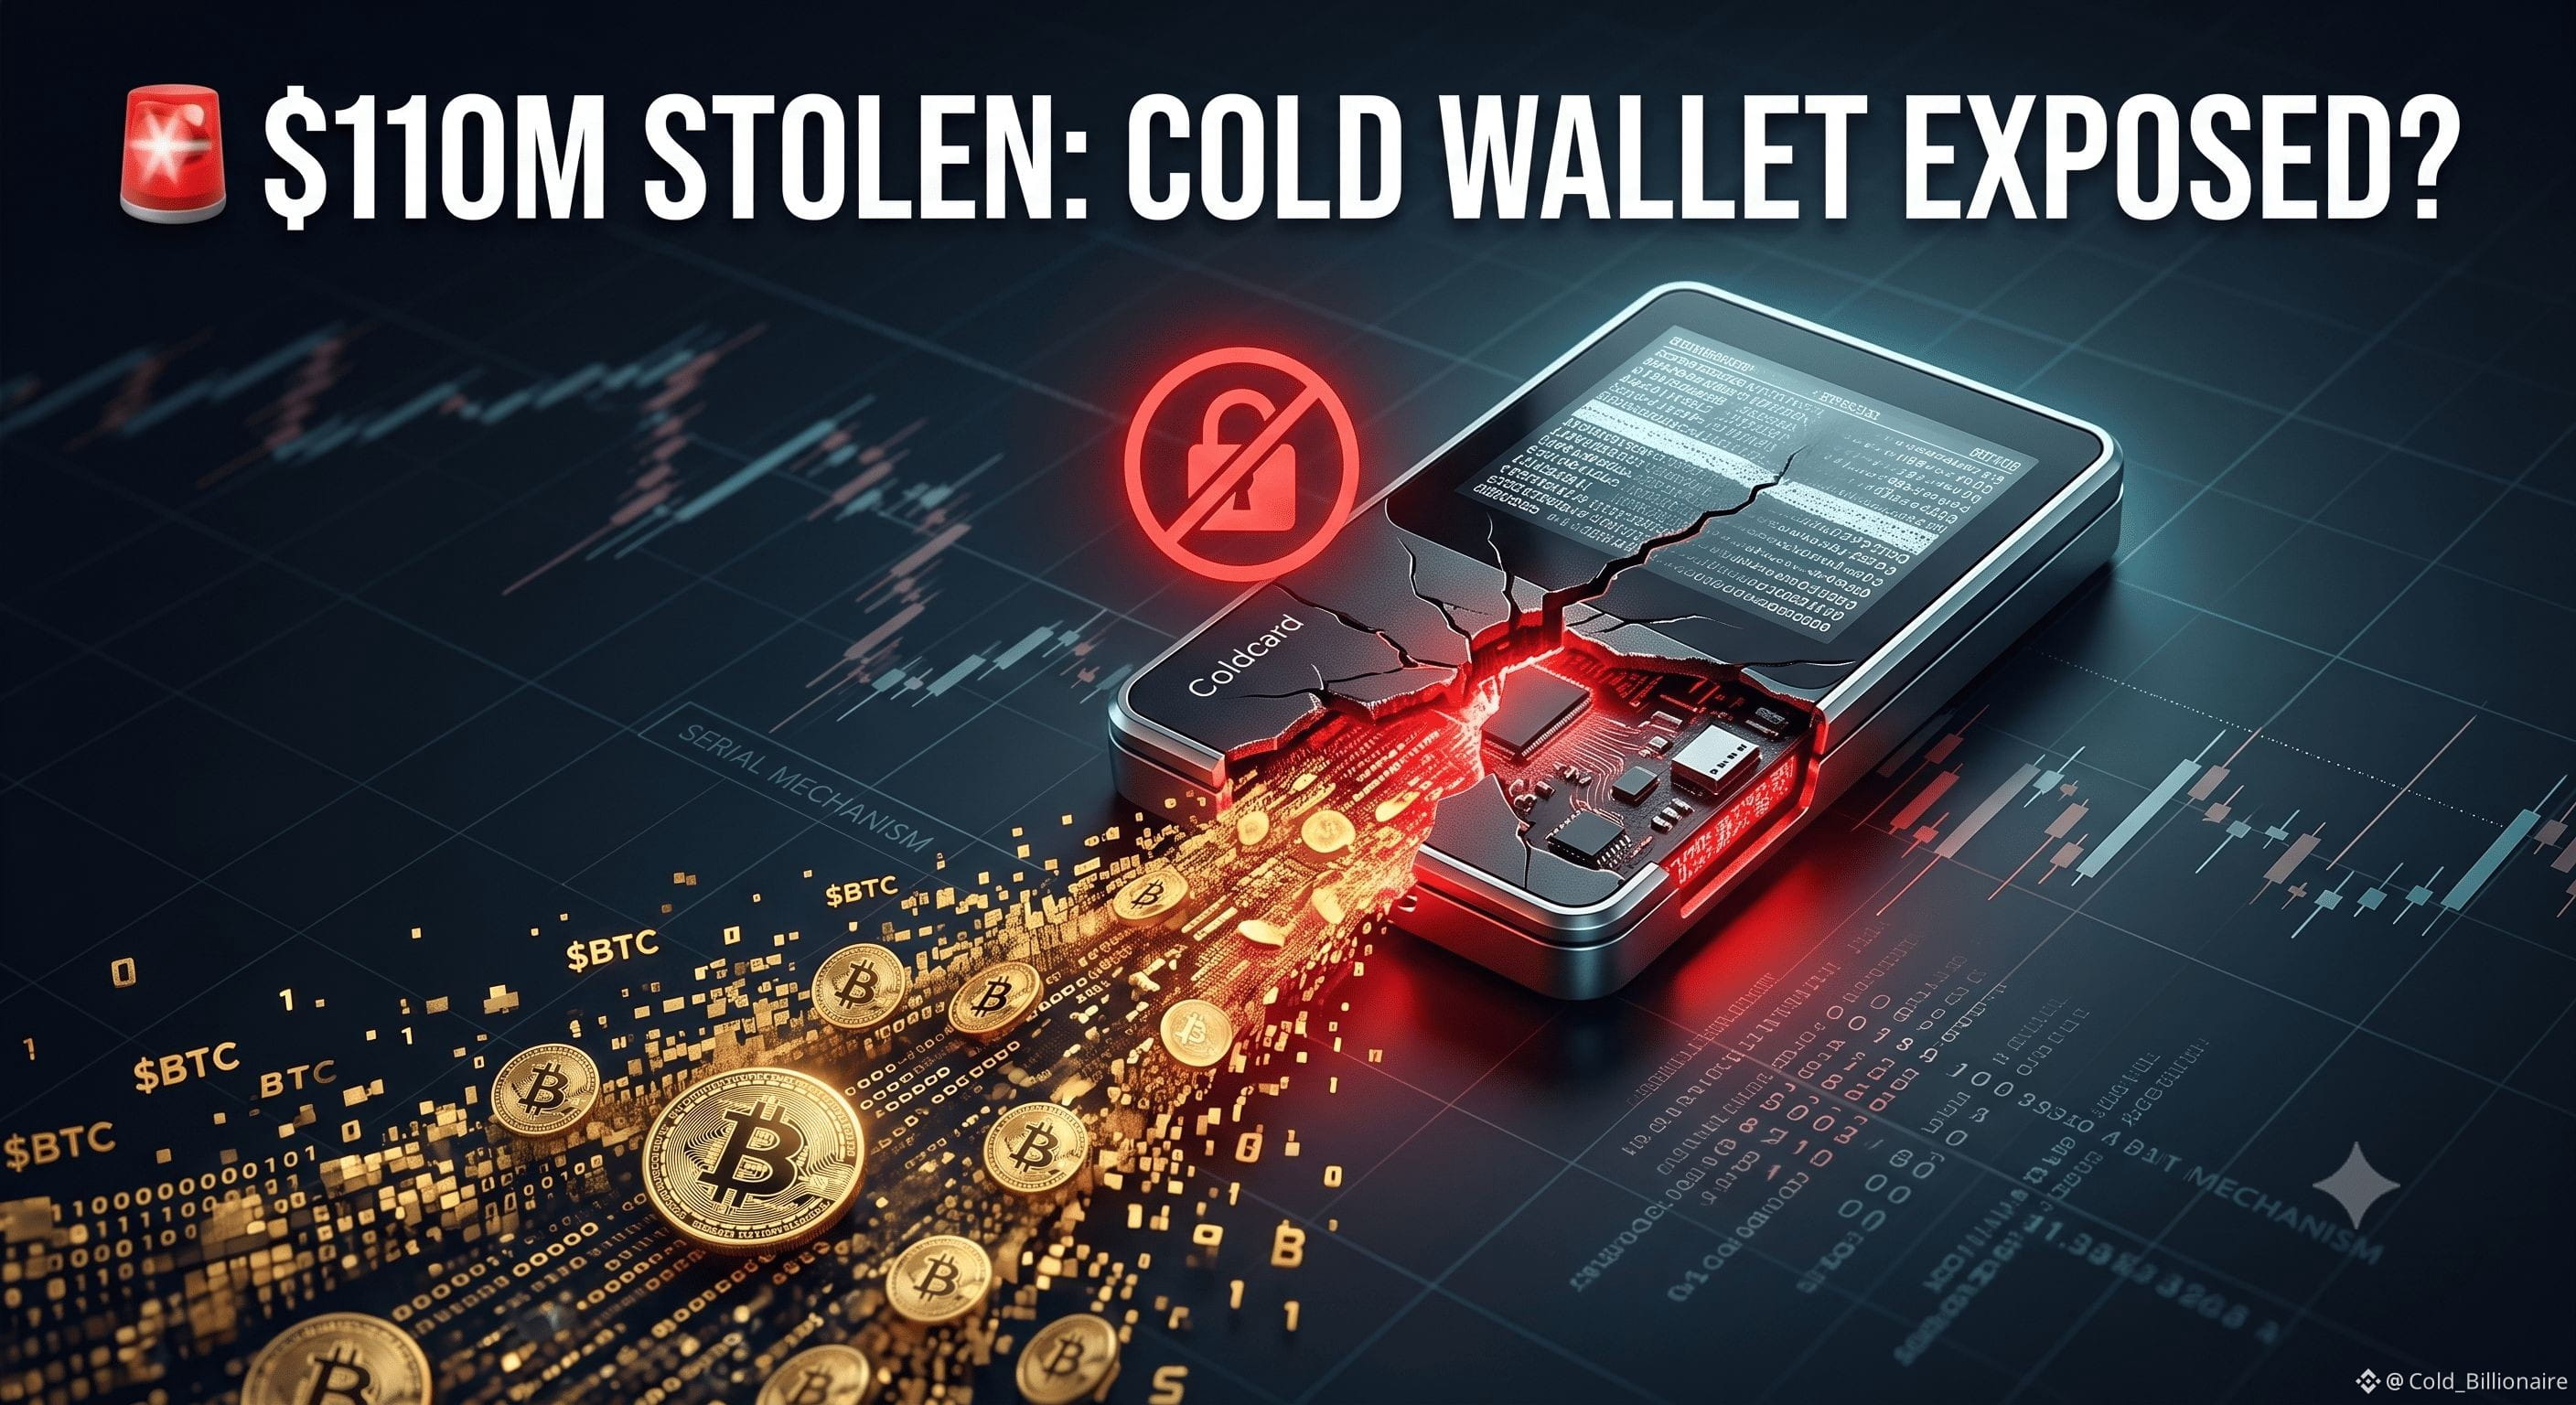
🚨 US$ 110M ROUBADOS: Sua frase-semente de cold wallet é realmente segura?
O padrão máximo de segurança em cripto—cold storage—acabou de sofrer um grande golpe. Hackers exploraram uma falha crítica de software no gerador de números aleatórios dos wallets de hardware Coldcard, tornando as frases-semente geradas totalmente previsíveis.
O ataque em andamento já drenou mais de 1.755 $BTC (~US$ 110 milhões) de 5.000 wallets desde o fim de julho. A Coinkite confirmou que a vulnerabilidade vem de um mecanismo de fallback determinístico que gera chaves com base nos números de série do dispositivo, em vez de verdadeira aleatoriedade.
Esse exploit destrói a narrativa de que "cold storage é perfeitamente seguro", afetando diretamente detentores de cripto offline e reacendendo o debate entre self-custody e custódia em exchange.
Veja como o mercado está interpretando essa quebra sem precedentes:
🐻 A Realidade Ursa: Um Golpe na Self-Custody
🔹 Isso prejudica seriamente o argumento de "não são suas chaves, não são suas moedas". Além do pânico causado pelo hardware comprometido, há um impacto imediato no mercado: os 1.755 $BTC roubados podem ser vendidos por hackers, gerando uma pressão de venda súbita e agressiva.
🐂 A Realidade Touro: O Bitcoin Não Está Quebrado
🔹 Apesar do pânico, a rede do Bitcoin em si continua perfeitamente segura. Trata-se de uma falha localizada na cadeia de suprimentos de hardware, não de um problema no protocolo da blockchain. Isso destaca fortemente a importância de setups com multi-sig, em que um único fornecedor comprometido não consegue resultar na perda de fundos.
🎓 O Guia de Sobrevivência Educacional: Migre com Segurança
🔹 A verdadeira aleatoriedade é a base da criptografia. Um fallback determinístico usa entradas previsíveis (como um número de série) para gerar uma seed, tornando-a matematicamente adivinhável offline. Para migrar com segurança, você precisa gerar uma FRASE-SEMENTE TOTALMENTE NOVA em um firmware corrigido e transferir imediatamente os fundos para esses novos endereços seguros.
{spot}(BTCUSDT)
Compartilhe suas opiniões sobre self-custody versus custódia em exchange abaixo! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
🚨 US$ 110M ROUBADOS: Sua frase-semente de cold wallet é realmente segura?
O padrão máximo de segurança em cripto—cold storage—acabou de sofrer um grande golpe. Hackers exploraram uma falha crítica de software no gerador de números aleatórios dos wallets de hardware Coldcard, tornando as frases-semente geradas totalmente previsíveis.
O ataque em andamento já drenou mais de 1.755 $BTC (~US$ 110 milhões) de 5.000 wallets desde o fim de julho. A Coinkite confirmou que a vulnerabilidade vem de um mecanismo de fallback determinístico que gera chaves com base nos números de série do dispositivo, em vez de verdadeira aleatoriedade.
Esse exploit destrói a narrativa de que "cold storage é perfeitamente seguro", afetando diretamente detentores de cripto offline e reacendendo o debate entre self-custody e custódia em exchange.
Veja como o mercado está interpretando essa quebra sem precedentes:
🐻 A Realidade Ursa: Um Golpe na Self-Custody
🔹 Isso prejudica seriamente o argumento de "não são suas chaves, não são suas moedas". Além do pânico causado pelo hardware comprometido, há um impacto imediato no mercado: os 1.755 $BTC roubados podem ser vendidos por hackers, gerando uma pressão de venda súbita e agressiva.
🐂 A Realidade Touro: O Bitcoin Não Está Quebrado
🔹 Apesar do pânico, a rede do Bitcoin em si continua perfeitamente segura. Trata-se de uma falha localizada na cadeia de suprimentos de hardware, não de um problema no protocolo da blockchain. Isso destaca fortemente a importância de setups com multi-sig, em que um único fornecedor comprometido não consegue resultar na perda de fundos.
🎓 O Guia de Sobrevivência Educacional: Migre com Segurança
🔹 A verdadeira aleatoriedade é a base da criptografia. Um fallback determinístico usa entradas previsíveis (como um número de série) para gerar uma seed, tornando-a matematicamente adivinhável offline. Para migrar com segurança, você precisa gerar uma FRASE-SEMENTE TOTALMENTE NOVA em um firmware corrigido e transferir imediatamente os fundos para esses novos endereços seguros.
Compartilhe suas opiniões sobre self-custody versus custódia em exchange abaixo! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
2
115
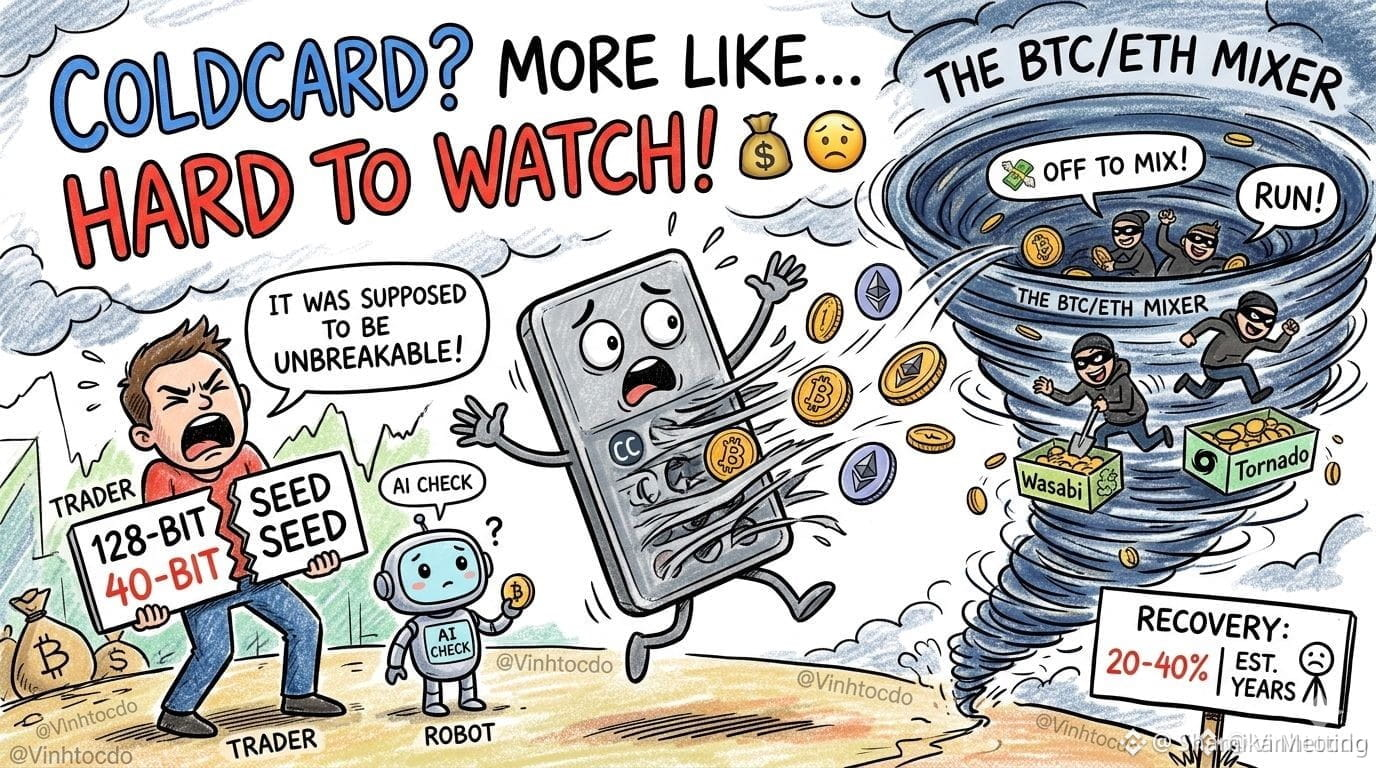
🥶 carteira de ativos? Mais como algo difícil de assistir! 💸
#ColdcardExploitFundsSentToMixers finalmente os invasores acordaram! A CertiK detectou o movimento de 64 BTC para o Wasabi e a entrada de 200 ETH no Tornado Cash. 🌪️🏃♂️
Diz-se na rua que as chances de recuperação serão brutais, de 20-40%, e que pode levar anos para recuperar qualquer coisa. Tudo isso por causa de uma falha no firmware de 2021 que tornou as frases-semente vulneráveis a ataques de força bruta. 🤦♂️💀
Parece que uma verificação com IA de US$ 2 poderia ter evitado mais de US$ 100 milhões. Que falha custosa!
O que os traders devem fazer? Se você estiver usando aquelas carteiras específicas, recrie as frases-semente imediatamente. Transfira seus ativos para um novo território! 🛡️💼
👉 Não é aconselhamento financeiro! Pesquise por conta própria (DYOR)!
Acompanhamento, por favor
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
{future}(BTCUSDT)
🥶 carteira de ativos? Mais como algo difícil de assistir! 💸
#ColdcardExploitFundsSentToMixers finalmente os invasores acordaram! A CertiK detectou o movimento de 64 BTC para o Wasabi e a entrada de 200 ETH no Tornado Cash. 🌪️🏃♂️
Diz-se na rua que as chances de recuperação serão brutais, de 20-40%, e que pode levar anos para recuperar qualquer coisa. Tudo isso por causa de uma falha no firmware de 2021 que tornou as frases-semente vulneráveis a ataques de força bruta. 🤦♂️💀
Parece que uma verificação com IA de US$ 2 poderia ter evitado mais de US$ 100 milhões. Que falha custosa!
O que os traders devem fazer? Se você estiver usando aquelas carteiras específicas, recrie as frases-semente imediatamente. Transfira seus ativos para um novo território! 🛡️💼
👉 Não é aconselhamento financeiro! Pesquise por conta própria (DYOR)!
Acompanhamento, por favor
#Coldcard #BitcoinHack #BlockchainSecurity
$BTC
1
118
🚨 #coldcardexploitfundssenttomixers | SEU "ARMAZENAMENTO SEGURO" DE FRIO É NA VERDADE UMA BAGUNÇA QUENTE?
Os gigantes adormecidos despertaram e estão lavando os fundos. A empresa de segurança CertiK acabou de sinalizar um grande movimento on-chain por parte dos atacantes: 64 Bitcoin foram direcionados para a Wasabi, e 200 Ethereum simplesmente desapareceram através do Tornado Cash. 🌪️
🔍 A CAUSA RAIZ:
Todo esse desastre se origina de uma falha crítica de firmware de 2021 que deixou as seed phrases completamente expostas a ataques de força bruta. A ironia definitiva? Uma auditoria básica de segurança com IA de US$ 2 poderia ter evitado completamente esse desastre de US$ 100M+. Deixe isso afundar. 🤯
📌 QUAL É A PROBABILIDADE DE RECUPERAR?
Prepare-se. Especialistas da indústria estimam uma chance sombria de 20% a 40% de recuperação, e lidar com as consequências pode facilmente levar anos.
🛡️ AÇÃO URGENTE EXIGIDA PARA TRADERS:
Se você estiver atualmente com ativos nessas carteiras específicas comprometidas, você precisa agir agora.
• Gere imediatamente seed phrases totalmente novas.
• Migre todo o seu portfólio para uma carteira nova e segura.
Não espere a poeira baixar — proteja seu capital! 💼🔒
👉 Aviso: Faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
🚨 #coldcardexploitfundssenttomixers | SEU "ARMAZENAMENTO SEGURO" DE FRIO É NA VERDADE UMA BAGUNÇA QUENTE?
Os gigantes adormecidos despertaram e estão lavando os fundos. A empresa de segurança CertiK acabou de sinalizar um grande movimento on-chain por parte dos atacantes: 64 Bitcoin foram direcionados para a Wasabi, e 200 Ethereum simplesmente desapareceram através do Tornado Cash. 🌪️
🔍 A CAUSA RAIZ:
Todo esse desastre se origina de uma falha crítica de firmware de 2021 que deixou as seed phrases completamente expostas a ataques de força bruta. A ironia definitiva? Uma auditoria básica de segurança com IA de US$ 2 poderia ter evitado completamente esse desastre de US$ 100M+. Deixe isso afundar. 🤯
📌 QUAL É A PROBABILIDADE DE RECUPERAR?
Prepare-se. Especialistas da indústria estimam uma chance sombria de 20% a 40% de recuperação, e lidar com as consequências pode facilmente levar anos.
🛡️ AÇÃO URGENTE EXIGIDA PARA TRADERS:
Se você estiver atualmente com ativos nessas carteiras específicas comprometidas, você precisa agir agora.
• Gere imediatamente seed phrases totalmente novas.
• Migre todo o seu portfólio para uma carteira nova e segura.
Não espere a poeira baixar — proteja seu capital! 💼🔒
👉 Aviso: Faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
$ACE
#Coldcard #BitcoinHack #BlockchainSecurity
$ZBT
$BTC
1
168
🚨 US$ 89M ROUBADOS: Sua carteira de hardware está segura?
O armazenamento a frio acabou de sofrer um grande golpe. Desde 30 de julho, atacantes exploraram uma falha de firmware na carteira de hardware Coldcard, drenando 1.367 $BTC (~US$ 89M) de 4.585 endereços em três ondas.
O incidente reacende o debate: o armazenamento a frio é realmente à prova de tudo? Veja o que você precisa entender:
🐻 A Realidade Ousada: Atualizações Não Salvam Sementes Comprometidas
-> Uma falha de firmware de 2021 ignorou o gerador de números aleatórios do hardware, usando um fallback previsível de software. Atacantes podem recriar chaves privadas matematicamente, totalmente offline. Simplesmente atualizar o firmware hoje NÃO protegerá seeds geradas com entropia fraca. Essas chaves ficam permanentemente em risco.
🐂 A Realidade Otimista: O Bitcoin Não Foi “Quebrado”
-> A rede Bitcoin continua perfeitamente segura. Isso é uma vulnerabilidade localizada de hardware, não um problema de protocolo de blockchain. A autocustódia ainda evita riscos de contraparte de corretoras centralizadas, desde que a entropia do dispositivo esteja segura.
🎓 O Guia de Sobrevivência Educacional: Migre com Segurança
-> Um gerador fraco de números aleatórios torna os “trincos” criptográficos facilmente adivinháveis.
📌 Se você usa Coldcard:
🔹 Atualize para o firmware corrigido mais recente imediatamente.
🔹 NÃO PARE AÍ. Gere uma frase de seed TOTALMENTE NOVA no dispositivo com o patch.
🔹 Transfira seu $BTC para os novos endereços seguros.
🔹 Usar uma passphrase BIP-39 exclusiva adiciona uma segurança significativa.
Compartilhe suas ideias sobre autocustódia vs. custódia em corretora abaixo! 👇
#BitcoinHack #CryptoSecurity #ColdStorage #BTC
1
75
#coldcardexploitfundssenttomixers
🚨 O seu “armazenamento a frio” está realmente seguro ou é um desastre? 🚨
Os gigantes adormecidos acordaram e estão lavando os fundos. A empresa de segurança CertiK acabou de apontar um grande movimento em cadeia por parte dos atacantes: 64 Bitcoin foram canalizados para o Wasabi e 200 Ethereum desapareceram através do Tornado Cash. 🌪️
A causa raiz:
Todo esse desastre vem de uma falha crítica de firmware de 2021 que deixou as frases-semente completamente expostas a ataques de força bruta. A ironia final? Uma auditoria básica de segurança com IA de US$ 2 poderia ter evitado totalmente este desastre de +100M. Deixe isso assentar. 🤯
Quais são as chances de recuperar?
Prepare-se. Especialistas do setor estimam uma sombria probabilidade de recuperação de 20% a 40%, e lidar com as consequências pode facilmente levar anos.
🛡️ AÇÃO URGENTE NECESSÁRIA PARA TRADERS:
Se atualmente você mantém ativos nessas carteiras específicas comprometidas, precisa agir agora.
Gere frases-semente totalmente novas imediatamente.
Mova toda a sua carteira para uma carteira nova e segura. Não espere a poeira baixar: proteja seu capital! 💼🔒
👉 Aviso: Faça sempre a sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
3
11.8k
·
--
Artigo
O Dilema da Autocustódia: O Hack de US$ 38 Mi no Coldcard e o Que Ele Significa para VocêA promessa original do Bitcoin sempre foi simples e revolucionária: "seja seu próprio banco". Ao controlar suas próprias chaves privadas por meio de uma carteira de hardware (hardware wallet), você elimina a necessidade de confiar em bancos ou corretoras. No entanto, o recente caso envolvendo a Coldcard — uma das marcas mais respeitadas do mercado — trouxe à tona uma provocação indigesta: e quando o problema está no próprio dispositivo que deveria te proteger?
Uma falha crítica de software na geração de aleatoriedade das carteiras permitiu que atacantes recriassem frases de recuperação (seeds) e drenassem quase 600 bitcoins (cerca de US$ 38 milhões) de usuários que acreditavam estar 100% seguros.
Entendendo a Falha Sem Complicação
Para que uma carteira de Bitcoin seja segura, ela precisa criar palavras secretas de forma totalmente aleatória. Pense nisso como um cadeado com bilhões de combinações possíveis: quanto mais aleatório for o processo de criação da senha, mais impossível é para alguém adivinhá-la.
O que aconteceu no Coldcard foi um erro silencioso no código (firmware):
Falta de Aleatoriedade Real: Em certas versões, o dispositivo deixou de usar o gerador de números aleatórios do hardware e passou a usar um sistema reserva em software muito menos seguro.Ataque de Força Bruta: Hackers usaram computadores potentes para "adivinhar" as combinações de carteiras geradas sob essa falha, recriando as chaves privadas e levando os fundos.Firmware Atualizado Não Salva a Seed Antiga: A Coinkite (fabricante do Coldcard) já lançou uma correção, mas atualizar o dispositivo não corrige uma senha que nasceu vulnerável. Os afetados precisam criar uma carteira totalmente nova e transferir os fundos imediatamente.
Risco de Corretora vs. Risco de Software: A Grande Troca
Por muito tempo, a comunidade incentivou a retirada de fundos das corretoras (exchanges) devido a casos como a falência da FTX. A lógica era: "Not your keys, not your coins" (Se as chaves não são suas, as moedas não são suas).
Contudo, este incidente escancarou uma realidade que muitos iniciantes ignoram: ao optar pela autocustódia, você não elimina o risco; você apenas troca um tipo de risco por outro.
O TRADEOFF DA CUSTÓDIA
Corretoras / ETFs: Risco de Contraparte, congelamento de Conta, Ataques à Corretora Autocustódia em HW: Risco de Software, engenharia Social, Engenharia Social
Como destacou Lorenzo Valente, diretor de pesquisa da ARK Invest, ao gerenciar seus próprios ativos o usuário assume riscos de software, falhas físicas do hardware, erros no processo de backup e tentativas de phishing. Para o investidor comum, um único deslize técnico pode significar a perda irreversível de tudo.
O Desafio Prático: Rolar Dados É Solução?
Uma das recomendações clássicas para garantir aleatoriedade extra na criação de carteiras é a rolagem manual de dados (dice rolls). Ao rolar um dado físico 50 vezes e inserir os resultados na carteira, o usuário injeta entropia humana no processo, anulando falhas de software como a do Coldcard.
Mas sejamos sinceros: como apontou Nick Neuman, CEO da Casa, exigir que as pessoas rolem dados dezenas de vezes para manter a custódia segura é inviável para 99% dos investidores. A segurança precisa ser simples e passiva para funcionar no mundo real.
O Impacto no Mercado: O Fortalecimento do "Grande Bitcoin" e dos ETFs
Para quem está chegando agora ao mercado de criptoativos, a complexidade da autocustódia tem direcionado o fluxo de capital para produtos financeiros tradicionais, como os ETFs de Bitcoin à vista (ex: IBIT da BlackRock).
A Nova Dinâmica do Mercado:
Para o Investidor Institucional/Varejo Comum: ETFs e custodiantes regulamentados oferecem conveniência e proteção jurídica, eliminando o estresse da gestão de chaves privadas.Para os Entusiastas de Autocustódia: A barra de exigência técnica subiu. A segurança não é mais um evento único (configurar e esquecer), mas um processo ativo que exige monitoramento contínuo.
Guias Práticos para Iniciantes
Se você possui uma hardware wallet ou está pensando em adquirir uma, aqui estão as regras de ouro para navegar nesse cenário:
Mantenha o Firmware Atualizado: Fique atento aos comunicados oficiais dos fabricantes. Falhas acontecem, e a velocidade de resposta da empresa é um indicador essencial de maturidade.Saiba Quando Migrar: Se uma vulnerabilidade for identificada na geração da seed, apenas atualizar o dispositivo não basta. É necessário criar um novo cofre e transferir os ativos.Considere Soluções Multissig (Múltiplas Assinaturas): Para valores significativos, depender de uma única carteira (ou um único fabricante) cria um ponto único de falha. O uso de múltiplas chaves de fornecedores diferentes reduz dramaticamente esse risco.Avalie Seu Perfil: Não há vergonha em usar ETFs ou custodiantes regulamentados se você não se sente confortável gerenciando a infraestrutura técnica das suas chaves. O importante é alinhar a segurança ao seu nível de conhecimento.
#hackcoldcard #bitcoinhack $BTC
O Dilema da Autocustódia: O Hack de US$ 38 Mi no Coldcard e o Que Ele Significa para Você
A promessa original do Bitcoin sempre foi simples e revolucionária: "seja seu próprio banco". Ao controlar suas próprias chaves privadas por meio de uma carteira de hardware (hardware wallet), você elimina a necessidade de confiar em bancos ou corretoras. No entanto, o recente caso envolvendo a Coldcard — uma das marcas mais respeitadas do mercado — trouxe à tona uma provocação indigesta: e quando o problema está no próprio dispositivo que deveria te proteger?
Uma falha crítica de software na geração de aleatoriedade das carteiras permitiu que atacantes recriassem frases de recuperação (seeds) e drenassem quase 600 bitcoins (cerca de US$ 38 milhões) de usuários que acreditavam estar 100% seguros.
Entendendo a Falha Sem Complicação
Para que uma carteira de Bitcoin seja segura, ela precisa criar palavras secretas de forma totalmente aleatória. Pense nisso como um cadeado com bilhões de combinações possíveis: quanto mais aleatório for o processo de criação da senha, mais impossível é para alguém adivinhá-la.
O que aconteceu no Coldcard foi um erro silencioso no código (firmware):
Falta de Aleatoriedade Real: Em certas versões, o dispositivo deixou de usar o gerador de números aleatórios do hardware e passou a usar um sistema reserva em software muito menos seguro.Ataque de Força Bruta: Hackers usaram computadores potentes para "adivinhar" as combinações de carteiras geradas sob essa falha, recriando as chaves privadas e levando os fundos.Firmware Atualizado Não Salva a Seed Antiga: A Coinkite (fabricante do Coldcard) já lançou uma correção, mas atualizar o dispositivo não corrige uma senha que nasceu vulnerável. Os afetados precisam criar uma carteira totalmente nova e transferir os fundos imediatamente.
Risco de Corretora vs. Risco de Software: A Grande Troca
Por muito tempo, a comunidade incentivou a retirada de fundos das corretoras (exchanges) devido a casos como a falência da FTX. A lógica era: "Not your keys, not your coins" (Se as chaves não são suas, as moedas não são suas).
Contudo, este incidente escancarou uma realidade que muitos iniciantes ignoram: ao optar pela autocustódia, você não elimina o risco; você apenas troca um tipo de risco por outro.
O TRADEOFF DA CUSTÓDIA
Corretoras / ETFs: Risco de Contraparte, congelamento de Conta, Ataques à Corretora Autocustódia em HW: Risco de Software, engenharia Social, Engenharia Social
Como destacou Lorenzo Valente, diretor de pesquisa da ARK Invest, ao gerenciar seus próprios ativos o usuário assume riscos de software, falhas físicas do hardware, erros no processo de backup e tentativas de phishing. Para o investidor comum, um único deslize técnico pode significar a perda irreversível de tudo.
O Desafio Prático: Rolar Dados É Solução?
Uma das recomendações clássicas para garantir aleatoriedade extra na criação de carteiras é a rolagem manual de dados (dice rolls). Ao rolar um dado físico 50 vezes e inserir os resultados na carteira, o usuário injeta entropia humana no processo, anulando falhas de software como a do Coldcard.
Mas sejamos sinceros: como apontou Nick Neuman, CEO da Casa, exigir que as pessoas rolem dados dezenas de vezes para manter a custódia segura é inviável para 99% dos investidores. A segurança precisa ser simples e passiva para funcionar no mundo real.
O Impacto no Mercado: O Fortalecimento do "Grande Bitcoin" e dos ETFs
Para quem está chegando agora ao mercado de criptoativos, a complexidade da autocustódia tem direcionado o fluxo de capital para produtos financeiros tradicionais, como os ETFs de Bitcoin à vista (ex: IBIT da BlackRock).
A Nova Dinâmica do Mercado:
Para o Investidor Institucional/Varejo Comum: ETFs e custodiantes regulamentados oferecem conveniência e proteção jurídica, eliminando o estresse da gestão de chaves privadas.Para os Entusiastas de Autocustódia: A barra de exigência técnica subiu. A segurança não é mais um evento único (configurar e esquecer), mas um processo ativo que exige monitoramento contínuo.
Guias Práticos para Iniciantes
Se você possui uma hardware wallet ou está pensando em adquirir uma, aqui estão as regras de ouro para navegar nesse cenário:
Mantenha o Firmware Atualizado: Fique atento aos comunicados oficiais dos fabricantes. Falhas acontecem, e a velocidade de resposta da empresa é um indicador essencial de maturidade.Saiba Quando Migrar: Se uma vulnerabilidade for identificada na geração da seed, apenas atualizar o dispositivo não basta. É necessário criar um novo cofre e transferir os ativos.Considere Soluções Multissig (Múltiplas Assinaturas): Para valores significativos, depender de uma única carteira (ou um único fabricante) cria um ponto único de falha. O uso de múltiplas chaves de fornecedores diferentes reduz dramaticamente esse risco.Avalie Seu Perfil: Não há vergonha em usar ETFs ou custodiantes regulamentados se você não se sente confortável gerenciando a infraestrutura técnica das suas chaves. O importante é alinhar a segurança ao seu nível de conhecimento.
#hackcoldcard #bitcoinhack $BTC
1.1k
#coldcardexploitfundssenttomixers
🚨 O seu "armazenamento seguro" de frio é na verdade uma bagunça quente? 🚨
Os gigantes adormecidos despertaram e estão lavando os fundos. A empresa de segurança CertiK acabou de sinalizar um grande movimento on-chain por parte dos atacantes: 64 Bitcoin foram direcionados para o Wasabi, e 200 Ethereum simplesmente desapareceram através do Tornado Cash. 🌪️
A Causa Raiz:
Todo esse desastre se origina de uma falha crítica de firmware de 2021 que deixou as seed phrases completamente expostas a ataques de força bruta. A ironia definitiva? Uma auditoria básica de segurança com IA de US$ 2 poderia ter evitado completamente esse desastre de US$ 100M+. Deixe isso afundar. 🤯
Qual é a probabilidade de recuperar?
Prepare-se. Especialistas da indústria estimam uma chance sombria de 20% a 40% de recuperação, e lidar com as consequências pode facilmente levar anos.
🛡️ AÇÃO URGENTE EXIGIDA PARA TRADERS:
Se você estiver atualmente com ativos nessas carteiras específicas comprometidas, você precisa agir agora.
Gere imediatamente seed phrases totalmente novas.
Migre todo o seu portfólio para uma carteira nova e segura. Não espere a poeira baixar—proteja seu capital! 💼🔒
👉 Aviso: Faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
{future}(ACEUSDT)
$ZBT
{future}(ZBTUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitfundssenttomixers
🚨 O seu "armazenamento seguro" de frio é na verdade uma bagunça quente? 🚨
Os gigantes adormecidos despertaram e estão lavando os fundos. A empresa de segurança CertiK acabou de sinalizar um grande movimento on-chain por parte dos atacantes: 64 Bitcoin foram direcionados para o Wasabi, e 200 Ethereum simplesmente desapareceram através do Tornado Cash. 🌪️
A Causa Raiz:
Todo esse desastre se origina de uma falha crítica de firmware de 2021 que deixou as seed phrases completamente expostas a ataques de força bruta. A ironia definitiva? Uma auditoria básica de segurança com IA de US$ 2 poderia ter evitado completamente esse desastre de US$ 100M+. Deixe isso afundar. 🤯
Qual é a probabilidade de recuperar?
Prepare-se. Especialistas da indústria estimam uma chance sombria de 20% a 40% de recuperação, e lidar com as consequências pode facilmente levar anos.
🛡️ AÇÃO URGENTE EXIGIDA PARA TRADERS:
Se você estiver atualmente com ativos nessas carteiras específicas comprometidas, você precisa agir agora.
Gere imediatamente seed phrases totalmente novas.
Migre todo o seu portfólio para uma carteira nova e segura. Não espere a poeira baixar—proteja seu capital! 💼🔒
👉 Aviso: Faça sempre sua própria pesquisa (DYOR). Isto não é aconselhamento financeiro.
#Coldcard #BitcoinHack #BlockchainSecurity
$ACE
$ZBT
$BTC
1
5
10.2k

·
--
Em Alta
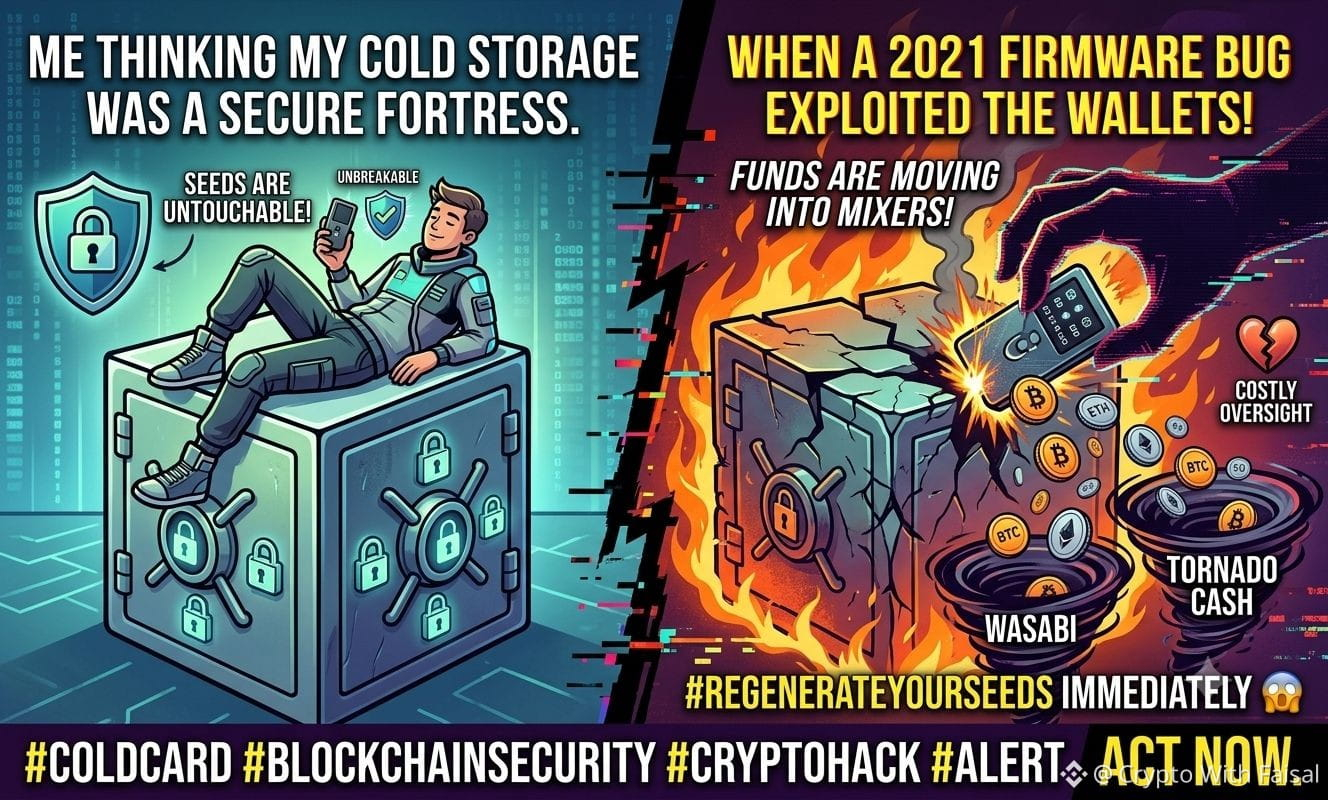
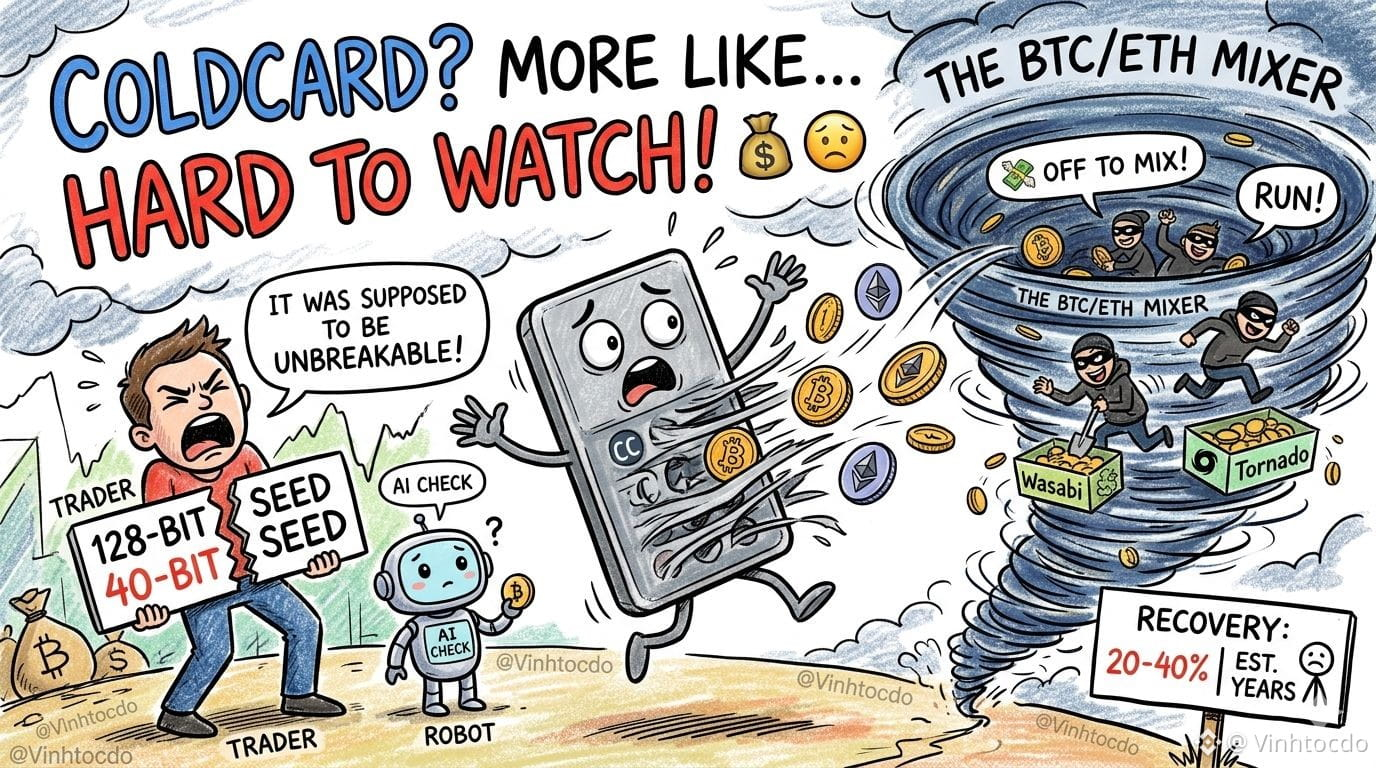
🥶 CARTEIRA HARDWARE? MAIS COMO DIFÍCIL DE ASSISTIR! 💸
#coldcardexploitfundssenttomixers as os hackers finalmente acordaram! A CertiK viu 64 BTC sendo movidos para a Wasabi e 200 ETH indo para a Tornado Cash. 🌪️🏃♂️
A conversa é que as chances de recuperação são brutais, de 20-40%, e pode levar anos para recuperar qualquer coisa. Tudo por causa de um bug de firmware de 2021 que tornou as frases-semente vulneráveis a força bruta. 🤦♂️💀
Parece que uma verificação de $2 com IA poderia ter evitado mais de $100 milhões. Falando em descuido caro!
O que os traders devem fazer? Se vocês usaram essas carteiras específicas, regenere suas sementes IMEDIATAMENTE. Leve seus ativos para um terreno novo! 🛡️💼
👉 Não é aconselhamento financeiro! FAÇA SUA PESQUISA (DYOR)!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$DIA
{future}(DIAUSDT)
$GUN
{future}(GUNUSDT)
🥶 CARTEIRA HARDWARE? MAIS COMO DIFÍCIL DE ASSISTIR! 💸
#coldcardexploitfundssenttomixers as os hackers finalmente acordaram! A CertiK viu 64 BTC sendo movidos para a Wasabi e 200 ETH indo para a Tornado Cash. 🌪️🏃♂️
A conversa é que as chances de recuperação são brutais, de 20-40%, e pode levar anos para recuperar qualquer coisa. Tudo por causa de um bug de firmware de 2021 que tornou as frases-semente vulneráveis a força bruta. 🤦♂️💀
Parece que uma verificação de $2 com IA poderia ter evitado mais de $100 milhões. Falando em descuido caro!
O que os traders devem fazer? Se vocês usaram essas carteiras específicas, regenere suas sementes IMEDIATAMENTE. Leve seus ativos para um terreno novo! 🛡️💼
👉 Não é aconselhamento financeiro! FAÇA SUA PESQUISA (DYOR)!
#Coldcard #BitcoinHack #BlockchainSecurity #VINHTOCDO
$BTC
$DIA
$GUN
8
2.7k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#GoldFallsTo$4144
1,256 visualizações
36 a discutir
2
#QNTFallsOver40%FromMorningHigh
8,526 visualizações
293 a discutir
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
478 visualizações
71 a discutir
4
#BitgetCEOConfirms$388MStolenInHack
426 visualizações
18 a discutir
5
#BTCFallsBelow$83000
10,206 visualizações
97 a discutir
6
#BitgetDetailsSecurityIncidentTimeline
7,698 visualizações
245 a discutir
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
3,432 visualizações
21 a discutir
8
#FedProposesPaymentStablecoinRules
33,389 visualizações
609 a discutir
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
35,158 visualizações
655 a discutir
10
#USChinaRelease$30BTariffCutProductLists
3,397 visualizações
50 a discutir