
#tor
tor
10,878 visualizações
22 a discutir
Popular
Mais recente

·
--
Artigo
Bitcoin Core divulga vulnerabilidade nas permissões do Tor: afeta a configuração dos nós, mas não significa que o consenso do BTC foi comprometidoBitcoin Core divulga vulnerabilidade nas permissões do Tor: afeta a configuração dos nós, mas não significa que o consenso do BTC foi comprometido
Em uma captura pública da página de tendências regionais do Binance Square, “Bitcoin Core divulga vulnerabilidade no tráfego Tor” aparece com cerca de 433 pessoas discutindo o assunto. Esse número é apenas a quantidade de discussões visível na página, não uma estatística de toda a plataforma; ainda assim, vale a pena acompanhar o tema, pois ele coloca o “risco do software dos nós” e o “risco do preço do BTC” na mesma mesa.
Conclusão primeiro: a CVE-2025-62860 divulgada oficialmente pelo Bitcoin Core é um erro de permissões de entrada do Tor, de gravidade média e relacionado à configuração. Não significa que a camada de consenso do BTC foi comprometida nem que os usuários perderam moedas do nada. Segundo o comunicado oficial, em algumas versões, ao usar `-whitelist` com um valor não padrão e quando o endereço do daemon Tor corresponde ao intervalo da lista de permissões, as conexões Tor de entrada podem ser tratadas incorretamente como conexões confiáveis, desativando algumas restrições contra DoS e medidas de mitigação de vazamentos de privacidade. Nós que não definiram essa opção não padrão não são afetados.
Bitcoin Core divulga vulnerabilidade nas permissões do Tor: afeta a configuração dos nós, mas não significa que o consenso do BTC foi comprometido
Bitcoin Core divulga vulnerabilidade nas permissões do Tor: afeta a configuração dos nós, mas não significa que o consenso do BTC foi comprometido
Em uma captura pública da página de tendências regionais do Binance Square, “Bitcoin Core divulga vulnerabilidade no tráfego Tor” aparece com cerca de 433 pessoas discutindo o assunto. Esse número é apenas a quantidade de discussões visível na página, não uma estatística de toda a plataforma; ainda assim, vale a pena acompanhar o tema, pois ele coloca o “risco do software dos nós” e o “risco do preço do BTC” na mesma mesa.
Conclusão primeiro: a CVE-2025-62860 divulgada oficialmente pelo Bitcoin Core é um erro de permissões de entrada do Tor, de gravidade média e relacionado à configuração. Não significa que a camada de consenso do BTC foi comprometida nem que os usuários perderam moedas do nada. Segundo o comunicado oficial, em algumas versões, ao usar `-whitelist` com um valor não padrão e quando o endereço do daemon Tor corresponde ao intervalo da lista de permissões, as conexões Tor de entrada podem ser tratadas incorretamente como conexões confiáveis, desativando algumas restrições contra DoS e medidas de mitigação de vazamentos de privacidade. Nós que não definiram essa opção não padrão não são afetados.
Em uma captura pública da página de tendências regionais do Binance Square, “Bitcoin Core divulga vulnerabilidade no tráfego Tor” aparece com cerca de 433 pessoas discutindo o assunto. Esse número é apenas a quantidade de discussões visível na página, não uma estatística de toda a plataforma; ainda assim, vale a pena acompanhar o tema, pois ele coloca o “risco do software dos nós” e o “risco do preço do BTC” na mesma mesa.
Conclusão primeiro: a CVE-2025-62860 divulgada oficialmente pelo Bitcoin Core é um erro de permissões de entrada do Tor, de gravidade média e relacionado à configuração. Não significa que a camada de consenso do BTC foi comprometida nem que os usuários perderam moedas do nada. Segundo o comunicado oficial, em algumas versões, ao usar `-whitelist` com um valor não padrão e quando o endereço do daemon Tor corresponde ao intervalo da lista de permissões, as conexões Tor de entrada podem ser tratadas incorretamente como conexões confiáveis, desativando algumas restrições contra DoS e medidas de mitigação de vazamentos de privacidade. Nós que não definiram essa opção não padrão não são afetados.
124

·
--
Bitcoin Core revela falha de privacidade no Tor! Milhares de nós confiaram por engano em conexões desconhecidas
A rede Bitcoin é conhecida por sua descentralização e segurança, mas o software que a sustenta também pode ter vulnerabilidades.
Em 10 de novembro, o Bitcoin Core divulgou publicamente uma vulnerabilidade de segurança relacionada a conexões com a rede Tor, identificada como CVE-2025-62860.
Em termos simples, alguns nós estavam configurados com uma lista de permissões, que concedia privilégios mais altos apenas a conexões específicas e confiáveis. Porém, devido a um problema no mecanismo de verificação do software, usuários desconhecidos que se conectavam pelo Tor também podiam ser classificados por engano como conexões confiáveis.
O Bitcoin Core informou que, devido a determinadas configurações, milhares de nós acessíveis da rede principal chegaram a incluir todas as conexões Tor recebidas na lista de permissões. Com isso, algumas restrições contra tráfego de spam e mecanismos de proteção da privacidade podiam ser contornados.
Primeiro, nem todos os nós Bitcoin foram afetados. O risco existia apenas para nós com uma configuração específica de lista de permissões, não padrão, habilitada e cujo endereço do proxy Tor estivesse dentro do intervalo correspondente.
Segundo, a vulnerabilidade já foi corrigida. O Bitcoin Core resolveu o problema nas versões 30.0, 29.2 e 28.3, lançadas em outubro de 2025. A divulgação atual apenas torna públicos os detalhes técnicos.
A divulgação também veio acompanhada de outras duas vulnerabilidades de segurança. Uma delas poderia, em determinadas circunstâncias, impedir que nós de mineração gerassem modelos de bloco normalmente; a outra poderia permitir que uma conexão maliciosa atrasasse o processamento de novos blocos por um nó.
Vale observar que as informações públicas disponíveis até o momento não comprovam que essas vulnerabilidades tenham sido exploradas na prática.
Na minha opinião, o que realmente merece atenção neste caso não é criar pânico, mas nos lembrar de que a segurança da rede Bitcoin depende não apenas do mecanismo de consenso, mas também da manutenção do software e do gerenciamento das configurações de cada nó.
A descentralização não significa que nunca haverá vulnerabilidades. Atualizações oportunas e análise pública são essenciais para garantir a segurança da rede a longo prazo.
#BTC #Tor #比特币core披露tor流量漏洞
Bitcoin Core revela falha de privacidade no Tor! Milhares de nós confiaram por engano em conexões desconhecidas
A rede Bitcoin é conhecida por sua descentralização e segurança, mas o software que a sustenta também pode ter vulnerabilidades.
Em 10 de novembro, o Bitcoin Core divulgou publicamente uma vulnerabilidade de segurança relacionada a conexões com a rede Tor, identificada como CVE-2025-62860.
Em termos simples, alguns nós estavam configurados com uma lista de permissões, que concedia privilégios mais altos apenas a conexões específicas e confiáveis. Porém, devido a um problema no mecanismo de verificação do software, usuários desconhecidos que se conectavam pelo Tor também podiam ser classificados por engano como conexões confiáveis.
O Bitcoin Core informou que, devido a determinadas configurações, milhares de nós acessíveis da rede principal chegaram a incluir todas as conexões Tor recebidas na lista de permissões. Com isso, algumas restrições contra tráfego de spam e mecanismos de proteção da privacidade podiam ser contornados.
Primeiro, nem todos os nós Bitcoin foram afetados. O risco existia apenas para nós com uma configuração específica de lista de permissões, não padrão, habilitada e cujo endereço do proxy Tor estivesse dentro do intervalo correspondente.
Segundo, a vulnerabilidade já foi corrigida. O Bitcoin Core resolveu o problema nas versões 30.0, 29.2 e 28.3, lançadas em outubro de 2025. A divulgação atual apenas torna públicos os detalhes técnicos.
A divulgação também veio acompanhada de outras duas vulnerabilidades de segurança. Uma delas poderia, em determinadas circunstâncias, impedir que nós de mineração gerassem modelos de bloco normalmente; a outra poderia permitir que uma conexão maliciosa atrasasse o processamento de novos blocos por um nó.
Vale observar que as informações públicas disponíveis até o momento não comprovam que essas vulnerabilidades tenham sido exploradas na prática.
Na minha opinião, o que realmente merece atenção neste caso não é criar pânico, mas nos lembrar de que a segurança da rede Bitcoin depende não apenas do mecanismo de consenso, mas também da manutenção do software e do gerenciamento das configurações de cada nó.
A descentralização não significa que nunca haverá vulnerabilidades. Atualizações oportunas e análise pública são essenciais para garantir a segurança da rede a longo prazo.
#BTC #Tor #比特币core披露tor流量漏洞
A rede Bitcoin é conhecida por sua descentralização e segurança, mas o software que a sustenta também pode ter vulnerabilidades.
Em 10 de novembro, o Bitcoin Core divulgou publicamente uma vulnerabilidade de segurança relacionada a conexões com a rede Tor, identificada como CVE-2025-62860.
Em termos simples, alguns nós estavam configurados com uma lista de permissões, que concedia privilégios mais altos apenas a conexões específicas e confiáveis. Porém, devido a um problema no mecanismo de verificação do software, usuários desconhecidos que se conectavam pelo Tor também podiam ser classificados por engano como conexões confiáveis.
O Bitcoin Core informou que, devido a determinadas configurações, milhares de nós acessíveis da rede principal chegaram a incluir todas as conexões Tor recebidas na lista de permissões. Com isso, algumas restrições contra tráfego de spam e mecanismos de proteção da privacidade podiam ser contornados.
Primeiro, nem todos os nós Bitcoin foram afetados. O risco existia apenas para nós com uma configuração específica de lista de permissões, não padrão, habilitada e cujo endereço do proxy Tor estivesse dentro do intervalo correspondente.
Segundo, a vulnerabilidade já foi corrigida. O Bitcoin Core resolveu o problema nas versões 30.0, 29.2 e 28.3, lançadas em outubro de 2025. A divulgação atual apenas torna públicos os detalhes técnicos.
A divulgação também veio acompanhada de outras duas vulnerabilidades de segurança. Uma delas poderia, em determinadas circunstâncias, impedir que nós de mineração gerassem modelos de bloco normalmente; a outra poderia permitir que uma conexão maliciosa atrasasse o processamento de novos blocos por um nó.
Vale observar que as informações públicas disponíveis até o momento não comprovam que essas vulnerabilidades tenham sido exploradas na prática.
Na minha opinião, o que realmente merece atenção neste caso não é criar pânico, mas nos lembrar de que a segurança da rede Bitcoin depende não apenas do mecanismo de consenso, mas também da manutenção do software e do gerenciamento das configurações de cada nó.
A descentralização não significa que nunca haverá vulnerabilidades. Atualizações oportunas e análise pública são essenciais para garantir a segurança da rede a longo prazo.
#BTC #Tor #比特币core披露tor流量漏洞
1
1.5k
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability Não entre em pânico com a notícia do bug do Tor no BTC. A verdadeira história é o “atraso”, não o “perigo”. 🧅
O Bitcoin Core divulgou 3 vulnerabilidades corrigidas. “Milhares” de nós da mainnet acessíveis estavam aceitando conexões de entrada do Tor em uma lista de permissões, removendo alguns limites contra DoS e proteções de privacidade. Nós sem essa configuração não padrão não foram afetados. (theblock)
A verdade sobre a linha do tempo:
✅ A correção já havia sido incluída no Bitcoin Core 30.0 (10 de outubro de 2025) e 29.2 (14 de outubro de 2025). A última versão vulnerável chegou ao fim da vida útil em 27 de outubro de 2026.
✅ O projeto primeiro lança a correção e só depois divulga os detalhes da vulnerabilidade.
⚠️ Não é um problema nas regras de consenso. O risco era para a privacidade e a confiabilidade dos nós, não para as moedas nem para o protocolo do Bitcoin. (theblock) (cryptovalleyjournal)
Minha análise: Este é um exemplo clássico de “divulgação responsável”. Primeiro, a correção; depois, tempo para os usuários atualizarem; e só então o comunicado público. A força do código aberto está nisso: o bug é encontrado, corrigido e, depois, tudo fica visível publicamente. Mas também há uma lição: operadores que ainda usam versões antigas dos nós devem atualizar agora.
(Não é aconselhamento financeiro. Faça sua própria pesquisa.)
Você roda seu próprio nó ou confia em uma exchange/custodiante? Por quê? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability Não entre em pânico com a notícia do bug do Tor no BTC. A verdadeira história é o “atraso”, não o “perigo”. 🧅
O Bitcoin Core divulgou 3 vulnerabilidades corrigidas. “Milhares” de nós da mainnet acessíveis estavam aceitando conexões de entrada do Tor em uma lista de permissões, removendo alguns limites contra DoS e proteções de privacidade. Nós sem essa configuração não padrão não foram afetados. (theblock)
A verdade sobre a linha do tempo:
✅ A correção já havia sido incluída no Bitcoin Core 30.0 (10 de outubro de 2025) e 29.2 (14 de outubro de 2025). A última versão vulnerável chegou ao fim da vida útil em 27 de outubro de 2026.
✅ O projeto primeiro lança a correção e só depois divulga os detalhes da vulnerabilidade.
⚠️ Não é um problema nas regras de consenso. O risco era para a privacidade e a confiabilidade dos nós, não para as moedas nem para o protocolo do Bitcoin. (theblock) (cryptovalleyjournal)
Minha análise: Este é um exemplo clássico de “divulgação responsável”. Primeiro, a correção; depois, tempo para os usuários atualizarem; e só então o comunicado público. A força do código aberto está nisso: o bug é encontrado, corrigido e, depois, tudo fica visível publicamente. Mas também há uma lição: operadores que ainda usam versões antigas dos nós devem atualizar agora.
(Não é aconselhamento financeiro. Faça sua própria pesquisa.)
Você roda seu próprio nó ou confia em uma exchange/custodiante? Por quê? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
O Bitcoin Core divulgou 3 vulnerabilidades corrigidas. “Milhares” de nós da mainnet acessíveis estavam aceitando conexões de entrada do Tor em uma lista de permissões, removendo alguns limites contra DoS e proteções de privacidade. Nós sem essa configuração não padrão não foram afetados. (theblock)
A verdade sobre a linha do tempo:
✅ A correção já havia sido incluída no Bitcoin Core 30.0 (10 de outubro de 2025) e 29.2 (14 de outubro de 2025). A última versão vulnerável chegou ao fim da vida útil em 27 de outubro de 2026.
✅ O projeto primeiro lança a correção e só depois divulga os detalhes da vulnerabilidade.
⚠️ Não é um problema nas regras de consenso. O risco era para a privacidade e a confiabilidade dos nós, não para as moedas nem para o protocolo do Bitcoin. (theblock) (cryptovalleyjournal)
Minha análise: Este é um exemplo clássico de “divulgação responsável”. Primeiro, a correção; depois, tempo para os usuários atualizarem; e só então o comunicado público. A força do código aberto está nisso: o bug é encontrado, corrigido e, depois, tudo fica visível publicamente. Mas também há uma lição: operadores que ainda usam versões antigas dos nós devem atualizar agora.
(Não é aconselhamento financeiro. Faça sua própria pesquisa.)
Você roda seu próprio nó ou confia em uma exchange/custodiante? Por quê? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9

·
--
Nos últimos dias, visitei alguns mercados da onion web, porque fiquei curioso sobre as moedas usadas nessas plataformas para realizar transações de compra e venda. Encontrei moedas lendárias usadas nesses mercados da onion web: $BTC , $LTC e $XMR . Acontece que, nesses mercados, não são usadas apenas moedas de privacidade; moedas transparentes como BTC também são muito populares por lá. É claro que, na onion web, eu só dei uma olhada no que era vendido. E também não recomendo que você visite esses lugares. Meu conselho é não realizar transações em mercados desse tipo, pois esses sites podem ser armadilhas da Interpol ou do FBI. É só isso, obrigado.
#onion
#Privacy
#DarkWebRisk
#Tor
Nos últimos dias, visitei alguns mercados da onion web, porque fiquei curioso sobre as moedas usadas nessas plataformas para realizar transações de compra e venda. Encontrei moedas lendárias usadas nesses mercados da onion web: $BTC , $LTC e $XMR . Acontece que, nesses mercados, não são usadas apenas moedas de privacidade; moedas transparentes como BTC também são muito populares por lá. É claro que, na onion web, eu só dei uma olhada no que era vendido. E também não recomendo que você visite esses lugares. Meu conselho é não realizar transações em mercados desse tipo, pois esses sites podem ser armadilhas da Interpol ou do FBI. É só isso, obrigado.
#onion
#Privacy
#DarkWebRisk
#Tor
#onion
#Privacy
#DarkWebRisk
#Tor
197

·
--
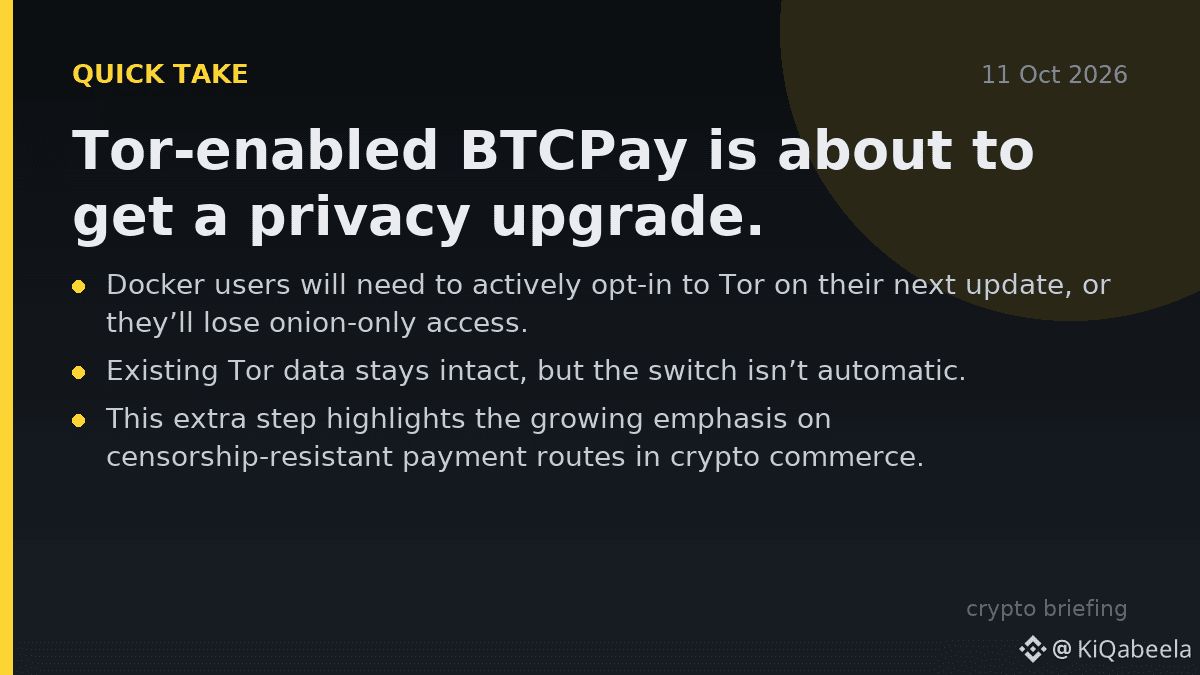
O BTCPay com suporte a Tor está prestes a receber uma atualização de privacidade.
Quem usa Docker precisará ativar o Tor explicitamente na próxima atualização; caso contrário, perderá o acesso exclusivo via onion. Os dados existentes do Tor serão preservados, mas a mudança não será automática.
Esta etapa extra destaca a importância crescente de rotas de pagamento resistentes à censura no comércio de criptomoedas. Também serve para lembrar aos operadores que a privacidade não é algo que se configura uma vez e se esquece — exige atenção contínua.
💬 Como você vai lidar com o processo de ativação no seu deployment do BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
O BTCPay com suporte a Tor está prestes a receber uma atualização de privacidade.
Quem usa Docker precisará ativar o Tor explicitamente na próxima atualização; caso contrário, perderá o acesso exclusivo via onion. Os dados existentes do Tor serão preservados, mas a mudança não será automática.
Esta etapa extra destaca a importância crescente de rotas de pagamento resistentes à censura no comércio de criptomoedas. Também serve para lembrar aos operadores que a privacidade não é algo que se configura uma vez e se esquece — exige atenção contínua.
💬 Como você vai lidar com o processo de ativação no seu deployment do BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
Quem usa Docker precisará ativar o Tor explicitamente na próxima atualização; caso contrário, perderá o acesso exclusivo via onion. Os dados existentes do Tor serão preservados, mas a mudança não será automática.
Esta etapa extra destaca a importância crescente de rotas de pagamento resistentes à censura no comércio de criptomoedas. Também serve para lembrar aos operadores que a privacidade não é algo que se configura uma vez e se esquece — exige atenção contínua.
💬 Como você vai lidar com o processo de ativação no seu deployment do BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
26
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 URGENTE: Bitcoin Core revela vulnerabilidade no tráfego Tor
Isso é ENORME para quem opera nós e para todos os usuários preocupados com privacidade! 👇
O que aconteceu?
O Bitcoin Core revelou a CVE-2025-62860 — uma falha no Tor que permitia que QUALQUER desconhecido no Tor obtivesse permissões de CONFIANÇA em milhares de nós! 😱
Como?
➡️ O tráfego do Tor era tratado como tráfego LOCAL
➡️ Se o nó tivesse -whitelist ativado, desconhecidos no Tor podiam contornar as proteções contra spam e de privacidade
➡️ Milhares de nós alcançáveis da mainnet estavam adicionando TODAS as conexões Tor recebidas à lista de permissões
Boas notícias:
✅ Nenhuma moeda foi perdida e nenhuma carteira foi invadida
✅ Corrigido em outubro de 2025 nas versões v30.0, v29.2 e v28.3
✅ Nós SEM whitelist não foram afetados
✅ Vulnerabilidade divulgada em 10 de novembro, após a aposentadoria da versão 29.x
MAS também foram divulgadas:
⚠️ CVE-2025-62861 ALTA — poderia impedir nós de mineração de criar blocos válidos
⚠️ CVE-2025-62859 MÉDIA — poderia interromper o processamento de blocos por 10 minutos
O que fazer AGORA?
1. Atualize para a versão mais recente do Bitcoin Core o quanto antes
2. Verifique suas configurações de -whitelist
3. Se você opera um nó Tor, VERIFIQUE sua configuração
O Bitcoin continua seguro — é assim que funciona a divulgação responsável!
Você opera um nó? 👇
🟢 = Já atualizei
🟡 = Atualizando agora
🔴 = Não sabia
Compartilhe para alertar quem opera nós!
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 URGENTE: Bitcoin Core revela vulnerabilidade no tráfego Tor
Isso é ENORME para quem opera nós e para todos os usuários preocupados com privacidade! 👇
O que aconteceu?
O Bitcoin Core revelou a CVE-2025-62860 — uma falha no Tor que permitia que QUALQUER desconhecido no Tor obtivesse permissões de CONFIANÇA em milhares de nós! 😱
Como?
➡️ O tráfego do Tor era tratado como tráfego LOCAL
➡️ Se o nó tivesse -whitelist ativado, desconhecidos no Tor podiam contornar as proteções contra spam e de privacidade
➡️ Milhares de nós alcançáveis da mainnet estavam adicionando TODAS as conexões Tor recebidas à lista de permissões
Boas notícias:
✅ Nenhuma moeda foi perdida e nenhuma carteira foi invadida
✅ Corrigido em outubro de 2025 nas versões v30.0, v29.2 e v28.3
✅ Nós SEM whitelist não foram afetados
✅ Vulnerabilidade divulgada em 10 de novembro, após a aposentadoria da versão 29.x
MAS também foram divulgadas:
⚠️ CVE-2025-62861 ALTA — poderia impedir nós de mineração de criar blocos válidos
⚠️ CVE-2025-62859 MÉDIA — poderia interromper o processamento de blocos por 10 minutos
O que fazer AGORA?
1. Atualize para a versão mais recente do Bitcoin Core o quanto antes
2. Verifique suas configurações de -whitelist
3. Se você opera um nó Tor, VERIFIQUE sua configuração
O Bitcoin continua seguro — é assim que funciona a divulgação responsável!
Você opera um nó? 👇
🟢 = Já atualizei
🟡 = Atualizando agora
🔴 = Não sabia
Compartilhe para alertar quem opera nós!
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
Isso é ENORME para quem opera nós e para todos os usuários preocupados com privacidade! 👇
O que aconteceu?
O Bitcoin Core revelou a CVE-2025-62860 — uma falha no Tor que permitia que QUALQUER desconhecido no Tor obtivesse permissões de CONFIANÇA em milhares de nós! 😱
Como?
➡️ O tráfego do Tor era tratado como tráfego LOCAL
➡️ Se o nó tivesse -whitelist ativado, desconhecidos no Tor podiam contornar as proteções contra spam e de privacidade
➡️ Milhares de nós alcançáveis da mainnet estavam adicionando TODAS as conexões Tor recebidas à lista de permissões
Boas notícias:
✅ Nenhuma moeda foi perdida e nenhuma carteira foi invadida
✅ Corrigido em outubro de 2025 nas versões v30.0, v29.2 e v28.3
✅ Nós SEM whitelist não foram afetados
✅ Vulnerabilidade divulgada em 10 de novembro, após a aposentadoria da versão 29.x
MAS também foram divulgadas:
⚠️ CVE-2025-62861 ALTA — poderia impedir nós de mineração de criar blocos válidos
⚠️ CVE-2025-62859 MÉDIA — poderia interromper o processamento de blocos por 10 minutos
O que fazer AGORA?
1. Atualize para a versão mais recente do Bitcoin Core o quanto antes
2. Verifique suas configurações de -whitelist
3. Se você opera um nó Tor, VERIFIQUE sua configuração
O Bitcoin continua seguro — é assim que funciona a divulgação responsável!
Você opera um nó? 👇
🟢 = Já atualizei
🟡 = Atualizando agora
🔴 = Não sabia
Compartilhe para alertar quem opera nós!
#Bitcoin #BTC #Tor #BitcoinCore #CryptoSecurity #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100
#BitcoinCoreDisclosesTorTrafficVulnerability
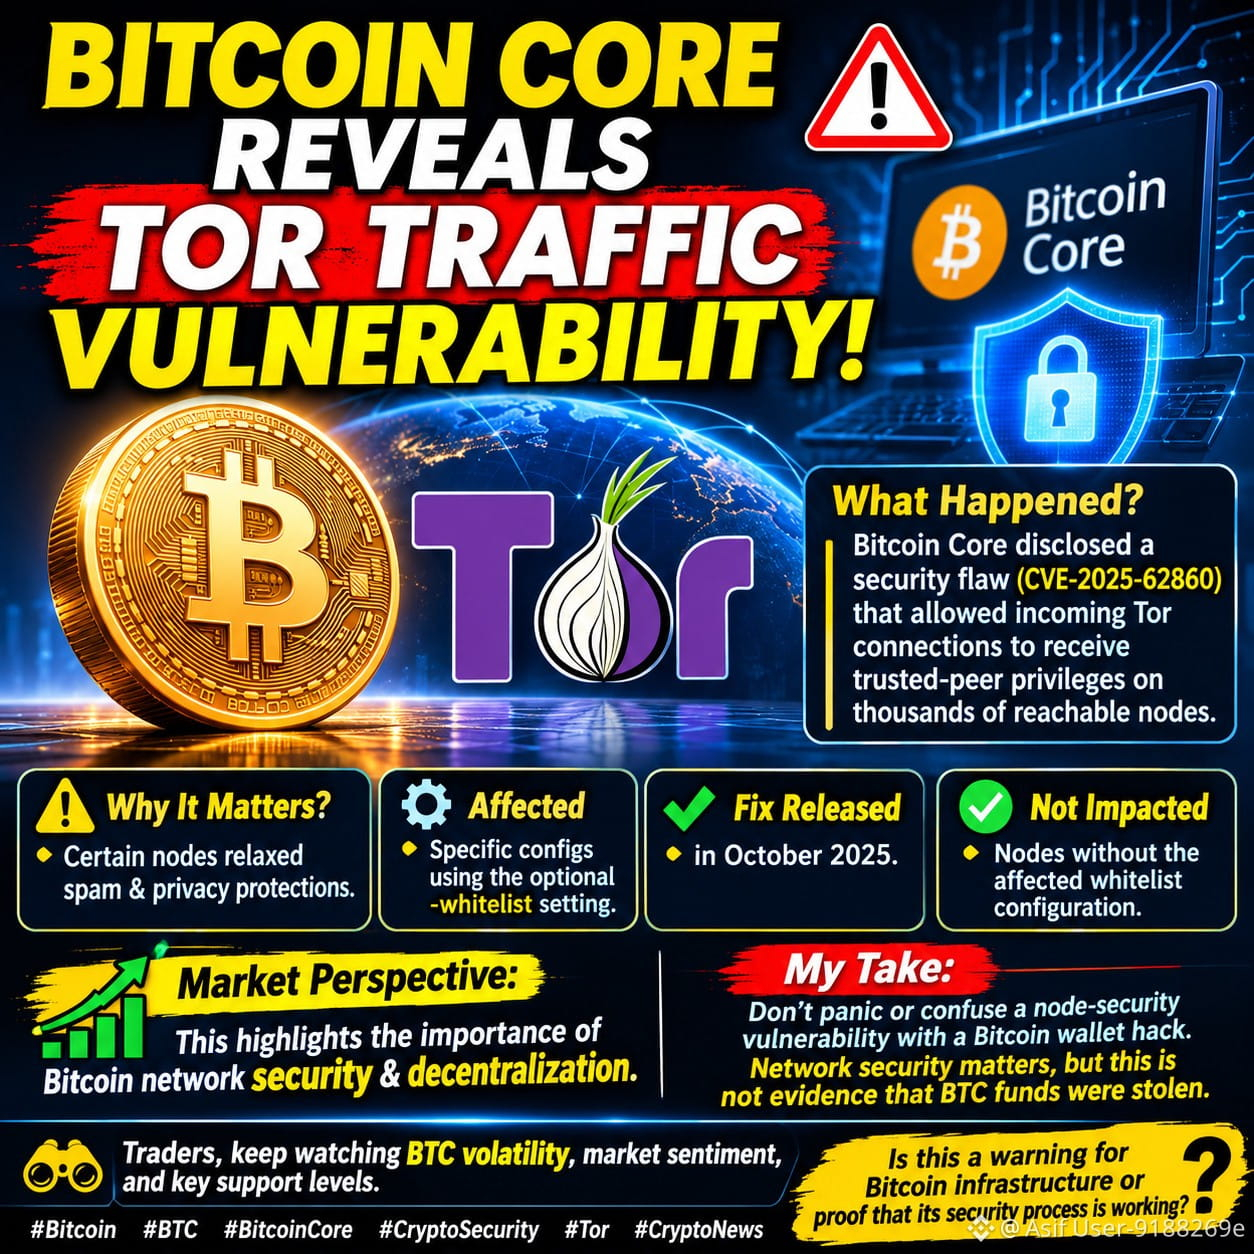
🚨 BITCOIN CORE REVELA VULNERABILIDADE NO TRÁFEGO TOR! 🔥
O Bitcoin Core divulgou uma falha de segurança (CVE-2025-62860) que permitia que conexões Tor de entrada recebessem privilégios de pares confiáveis em milhares de nós Bitcoin acessíveis.
⚠️ Por que isso importa?
Alguns nós flexibilizaram, sem intenção, as proteções contra spam e de privacidade.
O problema afetou configurações específicas que usavam a opção -whitelist.
Os desenvolvedores lançaram correções em outubro de 2025.
Nós sem a configuração de whitelist afetada não foram impactados.
📊 Perspectiva do mercado: Esta divulgação destaca a importância da segurança da rede Bitcoin, da descentralização e das atualizações contínuas.
Minha opinião: Não entre em pânico nem confunda uma vulnerabilidade de segurança de um nó com um ataque à carteira Bitcoin. A segurança da rede importa, mas isso não é uma prova de que fundos em BTC foram roubados.
👀 Traders, continuem acompanhando a volatilidade de $BTC , o sentimento do mercado e os principais níveis de suporte.
Isso é um alerta para a infraestrutura do Bitcoin ou uma prova de que seu processo de segurança está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 BITCOIN CORE REVELA VULNERABILIDADE NO TRÁFEGO TOR! 🔥
O Bitcoin Core divulgou uma falha de segurança (CVE-2025-62860) que permitia que conexões Tor de entrada recebessem privilégios de pares confiáveis em milhares de nós Bitcoin acessíveis.
⚠️ Por que isso importa?
Alguns nós flexibilizaram, sem intenção, as proteções contra spam e de privacidade.
O problema afetou configurações específicas que usavam a opção -whitelist.
Os desenvolvedores lançaram correções em outubro de 2025.
Nós sem a configuração de whitelist afetada não foram impactados.
📊 Perspectiva do mercado: Esta divulgação destaca a importância da segurança da rede Bitcoin, da descentralização e das atualizações contínuas.
Minha opinião: Não entre em pânico nem confunda uma vulnerabilidade de segurança de um nó com um ataque à carteira Bitcoin. A segurança da rede importa, mas isso não é uma prova de que fundos em BTC foram roubados.
👀 Traders, continuem acompanhando a volatilidade de $BTC , o sentimento do mercado e os principais níveis de suporte.
Isso é um alerta para a infraestrutura do Bitcoin ou uma prova de que seu processo de segurança está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 BITCOIN CORE REVELA VULNERABILIDADE NO TRÁFEGO TOR! 🔥
O Bitcoin Core divulgou uma falha de segurança (CVE-2025-62860) que permitia que conexões Tor de entrada recebessem privilégios de pares confiáveis em milhares de nós Bitcoin acessíveis.
⚠️ Por que isso importa?
Alguns nós flexibilizaram, sem intenção, as proteções contra spam e de privacidade.
O problema afetou configurações específicas que usavam a opção -whitelist.
Os desenvolvedores lançaram correções em outubro de 2025.
Nós sem a configuração de whitelist afetada não foram impactados.
📊 Perspectiva do mercado: Esta divulgação destaca a importância da segurança da rede Bitcoin, da descentralização e das atualizações contínuas.
Minha opinião: Não entre em pânico nem confunda uma vulnerabilidade de segurança de um nó com um ataque à carteira Bitcoin. A segurança da rede importa, mas isso não é uma prova de que fundos em BTC foram roubados.
👀 Traders, continuem acompanhando a volatilidade de $BTC , o sentimento do mercado e os principais níveis de suporte.
Isso é um alerta para a infraestrutura do Bitcoin ou uma prova de que seu processo de segurança está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
O BITCOIN CORE ACABOU DE DIVULGAR UMA VULNERABILIDADE NO TOR. 🛡️⚠️
Havia uma brecha na sua camada de privacidade.
Não nas suas moedas. Nem nas suas chaves.
Mas no tráfego da sua rede.
O Bitcoin Core descobriu — e divulgou.
É assim que funciona a verdadeira descentralização:
Sem esconder nada. Sem encobrir. Apenas transparência.
Você ainda está usando o Tor no seu nó?
Comente: SEGURO 🟢 ou PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
#BitcoinCoreDisclosesTorTrafficVulnerability
O BITCOIN CORE ACABOU DE DIVULGAR UMA VULNERABILIDADE NO TOR. 🛡️⚠️
Havia uma brecha na sua camada de privacidade.
Não nas suas moedas. Nem nas suas chaves.
Mas no tráfego da sua rede.
O Bitcoin Core descobriu — e divulgou.
É assim que funciona a verdadeira descentralização:
Sem esconder nada. Sem encobrir. Apenas transparência.
Você ainda está usando o Tor no seu nó?
Comente: SEGURO 🟢 ou PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
O BITCOIN CORE ACABOU DE DIVULGAR UMA VULNERABILIDADE NO TOR. 🛡️⚠️
Havia uma brecha na sua camada de privacidade.
Não nas suas moedas. Nem nas suas chaves.
Mas no tráfego da sua rede.
O Bitcoin Core descobriu — e divulgou.
É assim que funciona a verdadeira descentralização:
Sem esconder nada. Sem encobrir. Apenas transparência.
Você ainda está usando o Tor no seu nó?
Comente: SEGURO 🟢 ou PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
1
212
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 O Bitcoin Core acabou de divulgar 3 bugs, e todos já haviam sido corrigidos
Os avisos foram publicados em 10 de novembro, mas as correções foram lançadas em outubro de 2025. Veja os detalhes: (theblock)
🔓 CVE-2025-62860 (média): pares Tor podiam obter permissões de lista de permissões em nós que usavam a configuração opcional -whitelist. O Bitcoin Core disse que "milhares" de nós acessíveis foram afetados, o que removeu alguns limites contra DoS e proteções de privacidade.
⛏️ CVE-2025-62861 (alta): os mineradores afetados tiveram que reiniciar seus nós para voltar a criar modelos de bloco válidos.
📦 CVE-2025-62859 (média): um problema de retransmissão de blocos (bloco compacto). (theblock) (theblock)
Por que a demora? O Bitcoin Core lança a correção primeiro e descreve o bug depois. A última versão vulnerável chegou ao fim da vida útil em 27 de outubro. (theblock)
O que fazer: a versão 30.0 corrige os três problemas. A versão 29.2 também inclui as correções. Se você usa um pacote de nós plug-and-play com Tor, confira se ele define -whitelist. (theblock)
Para traders: esses são problemas de software de nós, que ficam fora das regras de consenso do Bitcoin. É uma questão de infraestrutura, não uma falha do protocolo. (theunhashed)
🗣️ Você executa seu próprio nó ou depende de uma exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Isto não é aconselhamento financeiro.
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 O Bitcoin Core acabou de divulgar 3 bugs, e todos já haviam sido corrigidos
Os avisos foram publicados em 10 de novembro, mas as correções foram lançadas em outubro de 2025. Veja os detalhes: (theblock)
🔓 CVE-2025-62860 (média): pares Tor podiam obter permissões de lista de permissões em nós que usavam a configuração opcional -whitelist. O Bitcoin Core disse que "milhares" de nós acessíveis foram afetados, o que removeu alguns limites contra DoS e proteções de privacidade.
⛏️ CVE-2025-62861 (alta): os mineradores afetados tiveram que reiniciar seus nós para voltar a criar modelos de bloco válidos.
📦 CVE-2025-62859 (média): um problema de retransmissão de blocos (bloco compacto). (theblock) (theblock)
Por que a demora? O Bitcoin Core lança a correção primeiro e descreve o bug depois. A última versão vulnerável chegou ao fim da vida útil em 27 de outubro. (theblock)
O que fazer: a versão 30.0 corrige os três problemas. A versão 29.2 também inclui as correções. Se você usa um pacote de nós plug-and-play com Tor, confira se ele define -whitelist. (theblock)
Para traders: esses são problemas de software de nós, que ficam fora das regras de consenso do Bitcoin. É uma questão de infraestrutura, não uma falha do protocolo. (theunhashed)
🗣️ Você executa seu próprio nó ou depende de uma exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Isto não é aconselhamento financeiro.
🚨 O Bitcoin Core acabou de divulgar 3 bugs, e todos já haviam sido corrigidos
Os avisos foram publicados em 10 de novembro, mas as correções foram lançadas em outubro de 2025. Veja os detalhes: (theblock)
🔓 CVE-2025-62860 (média): pares Tor podiam obter permissões de lista de permissões em nós que usavam a configuração opcional -whitelist. O Bitcoin Core disse que "milhares" de nós acessíveis foram afetados, o que removeu alguns limites contra DoS e proteções de privacidade.
⛏️ CVE-2025-62861 (alta): os mineradores afetados tiveram que reiniciar seus nós para voltar a criar modelos de bloco válidos.
📦 CVE-2025-62859 (média): um problema de retransmissão de blocos (bloco compacto). (theblock) (theblock)
Por que a demora? O Bitcoin Core lança a correção primeiro e descreve o bug depois. A última versão vulnerável chegou ao fim da vida útil em 27 de outubro. (theblock)
O que fazer: a versão 30.0 corrige os três problemas. A versão 29.2 também inclui as correções. Se você usa um pacote de nós plug-and-play com Tor, confira se ele define -whitelist. (theblock)
Para traders: esses são problemas de software de nós, que ficam fora das regras de consenso do Bitcoin. É uma questão de infraestrutura, não uma falha do protocolo. (theunhashed)
🗣️ Você executa seu próprio nó ou depende de uma exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Isto não é aconselhamento financeiro.
1
44
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#A Packed Week of Earnings and Data Tests Markets
1,290 visualizações
35 a discutir
2
#HuangReportedlyConsidersReturnToNvidia
10,351 visualizações
181 a discutir
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
260,732 visualizações
2,220 a discutir
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
754 visualizações
20 a discutir
5
#About64000BitcoinMiningMachinesReportedlyHijacked
10,384 visualizações
158 a discutir
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
211,524 visualizações
1,775 a discutir
7
#WillFOMCMinutesReinforceRateHikeExpectations?
79,782 visualizações
909 a discutir
8
#BitcoinActiveSupplyInProfitDropsBelow45%
286,146 visualizações
2,013 a discutir
9
#TONStrategyReports$23.97MQ3NetLoss
24,001 visualizações
161 a discutir
10
#KavaSaysAbnormalActivityLimitedToKavaLend
189,048 visualizações
1,154 a discutir