
#openaisaysastrafindsflawsautonomously
openaisaysastrafindsflawsautonomously
55,360 visualizações
688 a discutir
Popular
Mais recente

·
--
Se você ainda está alocando capital em protocolos de IA para Web3 sem olhar para as ferramentas reais de desenvolvimento, pare agora.
A maioria dos traders acaba carregando sacos pesados com tokens especulativos de IA durante fases de alta ganância, porque compram promessas vazias em vez de avanços reais de segurança. Deixar de acompanhar a verdadeira mudança de infraestrutura é exatamente o que faz o varejo ser pego de surpresa em cada ciclo.
A OpenAI acabou de destacar como sistemas autônomos como o Astra conseguem detectar, por conta própria, vulnerabilidades críticas de código. Embora os críticos afirmem que auditorias totalmente automatizadas criam uma falsa sensação de segurança para contratos inteligentes on-chain, depender apenas de revisões humanas lentas e manuais já é coisa do passado em um mercado que se move rápido. A auditoria autônoma em tempo real está se tornando um requisito básico para a tecnologia descentralizada.
Redes descentralizadas de computação e verificação como $ICP e $PHA estão posicionadas bem na interseção entre testes automatizados e execução escalável. Em vez de perseguir narrativas não comprovadas, a vantagem real está em protocolos que habilitam computação verificável e implantação de código sem confiança antes que as vulnerabilidades cheguem à produção.
Você confia em modelos de IA autônomos para auditar contratos inteligentes de vários milhões de dólares sem supervisão humana, ou estamos avançando rápido demais?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Se você ainda está alocando capital em protocolos de IA para Web3 sem olhar para as ferramentas reais de desenvolvimento, pare agora.
A maioria dos traders acaba carregando sacos pesados com tokens especulativos de IA durante fases de alta ganância, porque compram promessas vazias em vez de avanços reais de segurança. Deixar de acompanhar a verdadeira mudança de infraestrutura é exatamente o que faz o varejo ser pego de surpresa em cada ciclo.
A OpenAI acabou de destacar como sistemas autônomos como o Astra conseguem detectar, por conta própria, vulnerabilidades críticas de código. Embora os críticos afirmem que auditorias totalmente automatizadas criam uma falsa sensação de segurança para contratos inteligentes on-chain, depender apenas de revisões humanas lentas e manuais já é coisa do passado em um mercado que se move rápido. A auditoria autônoma em tempo real está se tornando um requisito básico para a tecnologia descentralizada.
Redes descentralizadas de computação e verificação como $ICP e $PHA estão posicionadas bem na interseção entre testes automatizados e execução escalável. Em vez de perseguir narrativas não comprovadas, a vantagem real está em protocolos que habilitam computação verificável e implantação de código sem confiança antes que as vulnerabilidades cheguem à produção.
Você confia em modelos de IA autônomos para auditar contratos inteligentes de vários milhões de dólares sem supervisão humana, ou estamos avançando rápido demais?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
A maioria dos traders acaba carregando sacos pesados com tokens especulativos de IA durante fases de alta ganância, porque compram promessas vazias em vez de avanços reais de segurança. Deixar de acompanhar a verdadeira mudança de infraestrutura é exatamente o que faz o varejo ser pego de surpresa em cada ciclo.
A OpenAI acabou de destacar como sistemas autônomos como o Astra conseguem detectar, por conta própria, vulnerabilidades críticas de código. Embora os críticos afirmem que auditorias totalmente automatizadas criam uma falsa sensação de segurança para contratos inteligentes on-chain, depender apenas de revisões humanas lentas e manuais já é coisa do passado em um mercado que se move rápido. A auditoria autônoma em tempo real está se tornando um requisito básico para a tecnologia descentralizada.
Redes descentralizadas de computação e verificação como $ICP e $PHA estão posicionadas bem na interseção entre testes automatizados e execução escalável. Em vez de perseguir narrativas não comprovadas, a vantagem real está em protocolos que habilitam computação verificável e implantação de código sem confiança antes que as vulnerabilidades cheguem à produção.
Você confia em modelos de IA autônomos para auditar contratos inteligentes de vários milhões de dólares sem supervisão humana, ou estamos avançando rápido demais?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
266

Imagine isto: um sistema de IA identifica falhas na própria saída antes mesmo de um revisor humano perceber.
Esse é o risco que os investidores em cripto tendem a subestimar. Quando os mercados já estão em euforia, com o Índice de Medo e Ganância em 72, as pessoas tendem a confiar mais na velocidade e na automação do que na verificação.
A discussão sobre a Astra importa porque a detecção autônoma de falhas muda o cronograma de falha. Uma IA pode analisar código, lógica ou trilhas de decisão continuamente, mas isso não significa que cada falha seja compreendida corretamente. Uma suposição ignorada ainda pode virar uma negociação ruim, um contrato vulnerável ou uma falsa sensação de segurança.
Em cripto, o mesmo problema aparece quando traders dependem de bots para alternar entre $USDT, $ONDO ou $NEIRO com base em sinais incompletos. O sistema pode detectar um padrão, mas ainda deixar passar o risco de liquidez, um exploit atrasado ou o fato de que o público já está saindo.
A lição é desconfortável: a automação pode reduzir erros humanos enquanto faz com que o erro da máquina aconteça em velocidade e escala muito maiores. A configuração mais perigosa não é a de um sistema obviamente quebrado, mas a que parece inteligente o suficiente para evitar escrutínio.
Onde você traça a linha entre autonomia útil e risco sem controle?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
Imagine isto: um sistema de IA identifica falhas na própria saída antes mesmo de um revisor humano perceber.
Esse é o risco que os investidores em cripto tendem a subestimar. Quando os mercados já estão em euforia, com o Índice de Medo e Ganância em 72, as pessoas tendem a confiar mais na velocidade e na automação do que na verificação.
A discussão sobre a Astra importa porque a detecção autônoma de falhas muda o cronograma de falha. Uma IA pode analisar código, lógica ou trilhas de decisão continuamente, mas isso não significa que cada falha seja compreendida corretamente. Uma suposição ignorada ainda pode virar uma negociação ruim, um contrato vulnerável ou uma falsa sensação de segurança.
Em cripto, o mesmo problema aparece quando traders dependem de bots para alternar entre $USDT, $ONDO ou $NEIRO com base em sinais incompletos. O sistema pode detectar um padrão, mas ainda deixar passar o risco de liquidez, um exploit atrasado ou o fato de que o público já está saindo.
A lição é desconfortável: a automação pode reduzir erros humanos enquanto faz com que o erro da máquina aconteça em velocidade e escala muito maiores. A configuração mais perigosa não é a de um sistema obviamente quebrado, mas a que parece inteligente o suficiente para evitar escrutínio.
Onde você traça a linha entre autonomia útil e risco sem controle?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
Esse é o risco que os investidores em cripto tendem a subestimar. Quando os mercados já estão em euforia, com o Índice de Medo e Ganância em 72, as pessoas tendem a confiar mais na velocidade e na automação do que na verificação.
A discussão sobre a Astra importa porque a detecção autônoma de falhas muda o cronograma de falha. Uma IA pode analisar código, lógica ou trilhas de decisão continuamente, mas isso não significa que cada falha seja compreendida corretamente. Uma suposição ignorada ainda pode virar uma negociação ruim, um contrato vulnerável ou uma falsa sensação de segurança.
Em cripto, o mesmo problema aparece quando traders dependem de bots para alternar entre $USDT, $ONDO ou $NEIRO com base em sinais incompletos. O sistema pode detectar um padrão, mas ainda deixar passar o risco de liquidez, um exploit atrasado ou o fato de que o público já está saindo.
A lição é desconfortável: a automação pode reduzir erros humanos enquanto faz com que o erro da máquina aconteça em velocidade e escala muito maiores. A configuração mais perigosa não é a de um sistema obviamente quebrado, mas a que parece inteligente o suficiente para evitar escrutínio.
Onde você traça a linha entre autonomia útil e risco sem controle?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #CFTCSeeksToDismissCMEMotionInPerpFutures
307

O risco contraintuitivo com a IA autônoma de detecção de bugs é que mais falhas reportadas podem gerar menos segurança se ninguém as verifica.
Isso importa em cripto porque traders frequentemente compram a narrativa antes de checar o mecanismo. Com o Índice de Medo e Ganância em 72, um título de IA pode impulsionar os tokens rapidamente e, depois, deixar compradores tardios com a liquidez de saída quando as alegações não se traduzem em uso real.
Quando a OpenAI diz que o Astra consegue encontrar falhas de forma autônoma, a pergunta-chave não é quantos problemas ele detecta. É se essas descobertas são reproduzíveis, realmente exploráveis e corretamente priorizadas. Falsos positivos podem desperdiçar tempo de desenvolvedores, enquanto uma vulnerabilidade crítica não detectada pode criar uma confiança perigosa.
O mesmo filtro vale para narrativas cripto ligadas a IA em torno de $ICP ou $ONDO. Uma demonstração, menção de parceria ou post viral não é prova de receita, de implantação segura ou de demanda sustentada. Até a liquidez de $USDT pode migrar para um tema por um breve período e desaparecer quando os traders percebem que o produto ainda precisa de revisão humana, auditorias e adoção mensurável.
O que te convenceria de que um avanço real em segurança com IA está criando valor, em vez de apenas momentum temporário da narrativa?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
O risco contraintuitivo com a IA autônoma de detecção de bugs é que mais falhas reportadas podem gerar menos segurança se ninguém as verifica.
Isso importa em cripto porque traders frequentemente compram a narrativa antes de checar o mecanismo. Com o Índice de Medo e Ganância em 72, um título de IA pode impulsionar os tokens rapidamente e, depois, deixar compradores tardios com a liquidez de saída quando as alegações não se traduzem em uso real.
Quando a OpenAI diz que o Astra consegue encontrar falhas de forma autônoma, a pergunta-chave não é quantos problemas ele detecta. É se essas descobertas são reproduzíveis, realmente exploráveis e corretamente priorizadas. Falsos positivos podem desperdiçar tempo de desenvolvedores, enquanto uma vulnerabilidade crítica não detectada pode criar uma confiança perigosa.
O mesmo filtro vale para narrativas cripto ligadas a IA em torno de $ICP ou $ONDO . Uma demonstração, menção de parceria ou post viral não é prova de receita, de implantação segura ou de demanda sustentada. Até a liquidez de $USDT pode migrar para um tema por um breve período e desaparecer quando os traders percebem que o produto ainda precisa de revisão humana, auditorias e adoção mensurável.
O que te convenceria de que um avanço real em segurança com IA está criando valor, em vez de apenas momentum temporário da narrativa?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
Isso importa em cripto porque traders frequentemente compram a narrativa antes de checar o mecanismo. Com o Índice de Medo e Ganância em 72, um título de IA pode impulsionar os tokens rapidamente e, depois, deixar compradores tardios com a liquidez de saída quando as alegações não se traduzem em uso real.
Quando a OpenAI diz que o Astra consegue encontrar falhas de forma autônoma, a pergunta-chave não é quantos problemas ele detecta. É se essas descobertas são reproduzíveis, realmente exploráveis e corretamente priorizadas. Falsos positivos podem desperdiçar tempo de desenvolvedores, enquanto uma vulnerabilidade crítica não detectada pode criar uma confiança perigosa.
O mesmo filtro vale para narrativas cripto ligadas a IA em torno de $ICP ou $ONDO . Uma demonstração, menção de parceria ou post viral não é prova de receita, de implantação segura ou de demanda sustentada. Até a liquidez de $USDT pode migrar para um tema por um breve período e desaparecer quando os traders percebem que o produto ainda precisa de revisão humana, auditorias e adoção mensurável.
O que te convenceria de que um avanço real em segurança com IA está criando valor, em vez de apenas momentum temporário da narrativa?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3 #US10YearTreasuryYieldHitsHighestSinceNov2023
143

·
--
Você já percebeu como o mercado trata avanços autônomos de IA como um ticker de token em vez de uma mudança real de segurança?
Os traders veem uma manchete sobre a Astra encontrar falhas de forma autônoma e já correm para a narrativa mais próxima de IA, muitas vezes comprando depois que o movimento já aconteceu. É assim que o FOMO transforma uma história legítima de tecnologia em uma entrada ruim.
A leitura mais forte: a pesquisa autônoma de vulnerabilidades importa porque muda a economia da segurança de software. Se a IA consegue identificar fraquezas continuamente, a vantagem vai para equipes com infraestrutura real, dados proprietários e distribuição — e não para todo projeto que adiciona “IA” ao seu discurso.
Use manchetes como esta como filtro. Verifique se um projeto cripto tem um produto de verdade, adoção mensurável, desbloqueios de token transparentes e liquidez suficiente para sair quando o sentimento virar. Em um mercado dominado pela ganância, $USDT do lado de fora pode ser uma posição melhor do que correr atrás de um pump ligado a IA, enquanto $ONDO and $ICP devem ser avaliados pelos próprios fundamentos, e não pela euforia emprestada.
Estamos precificando infraestrutura genuína de IA ainda, ou apenas negociando o ciclo da manchete? #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
Você já percebeu como o mercado trata avanços autônomos de IA como um ticker de token em vez de uma mudança real de segurança?
Os traders veem uma manchete sobre a Astra encontrar falhas de forma autônoma e já correm para a narrativa mais próxima de IA, muitas vezes comprando depois que o movimento já aconteceu. É assim que o FOMO transforma uma história legítima de tecnologia em uma entrada ruim.
A leitura mais forte: a pesquisa autônoma de vulnerabilidades importa porque muda a economia da segurança de software. Se a IA consegue identificar fraquezas continuamente, a vantagem vai para equipes com infraestrutura real, dados proprietários e distribuição — e não para todo projeto que adiciona “IA” ao seu discurso.
Use manchetes como esta como filtro. Verifique se um projeto cripto tem um produto de verdade, adoção mensurável, desbloqueios de token transparentes e liquidez suficiente para sair quando o sentimento virar. Em um mercado dominado pela ganância, $USDT do lado de fora pode ser uma posição melhor do que correr atrás de um pump ligado a IA, enquanto $ONDO and $ICP devem ser avaliados pelos próprios fundamentos, e não pela euforia emprestada.
Estamos precificando infraestrutura genuína de IA ainda, ou apenas negociando o ciclo da manchete? #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
Os traders veem uma manchete sobre a Astra encontrar falhas de forma autônoma e já correm para a narrativa mais próxima de IA, muitas vezes comprando depois que o movimento já aconteceu. É assim que o FOMO transforma uma história legítima de tecnologia em uma entrada ruim.
A leitura mais forte: a pesquisa autônoma de vulnerabilidades importa porque muda a economia da segurança de software. Se a IA consegue identificar fraquezas continuamente, a vantagem vai para equipes com infraestrutura real, dados proprietários e distribuição — e não para todo projeto que adiciona “IA” ao seu discurso.
Use manchetes como esta como filtro. Verifique se um projeto cripto tem um produto de verdade, adoção mensurável, desbloqueios de token transparentes e liquidez suficiente para sair quando o sentimento virar. Em um mercado dominado pela ganância, $USDT do lado de fora pode ser uma posição melhor do que correr atrás de um pump ligado a IA, enquanto $ONDO and $ICP devem ser avaliados pelos próprios fundamentos, e não pela euforia emprestada.
Estamos precificando infraestrutura genuína de IA ainda, ou apenas negociando o ciclo da manchete? #OpenAISaysAstraFindsFlawsAutonomously #US10YearTreasuryYieldHitsHighestSinceNov2023 #SolanaFallsOver3
233
#OpenAISaysAstraFindsFlawsAutonomously - O novo modelo da OpenAI, Astra, supostamente encontrou uma falha importante.
A IA está ficando mais inteligente do que pensamos. Isso é grande para a segurança da IA e para tokens cripto de IA.
Se a IA consegue encontrar falhas em sistemas, e quanto à segurança de blockchain?
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
#OpenAISaysAstraFindsFlawsAutonomously - O novo modelo da OpenAI, Astra, supostamente encontrou uma falha importante.
A IA está ficando mais inteligente do que pensamos. Isso é grande para a segurança da IA e para tokens cripto de IA.
Se a IA consegue encontrar falhas em sistemas, e quanto à segurança de blockchain?
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
A IA está ficando mais inteligente do que pensamos. Isso é grande para a segurança da IA e para tokens cripto de IA.
Se a IA consegue encontrar falhas em sistemas, e quanto à segurança de blockchain?
#OpenAISaysAstraFindsFlaw #OpenAI #AI #ChatGPT
53
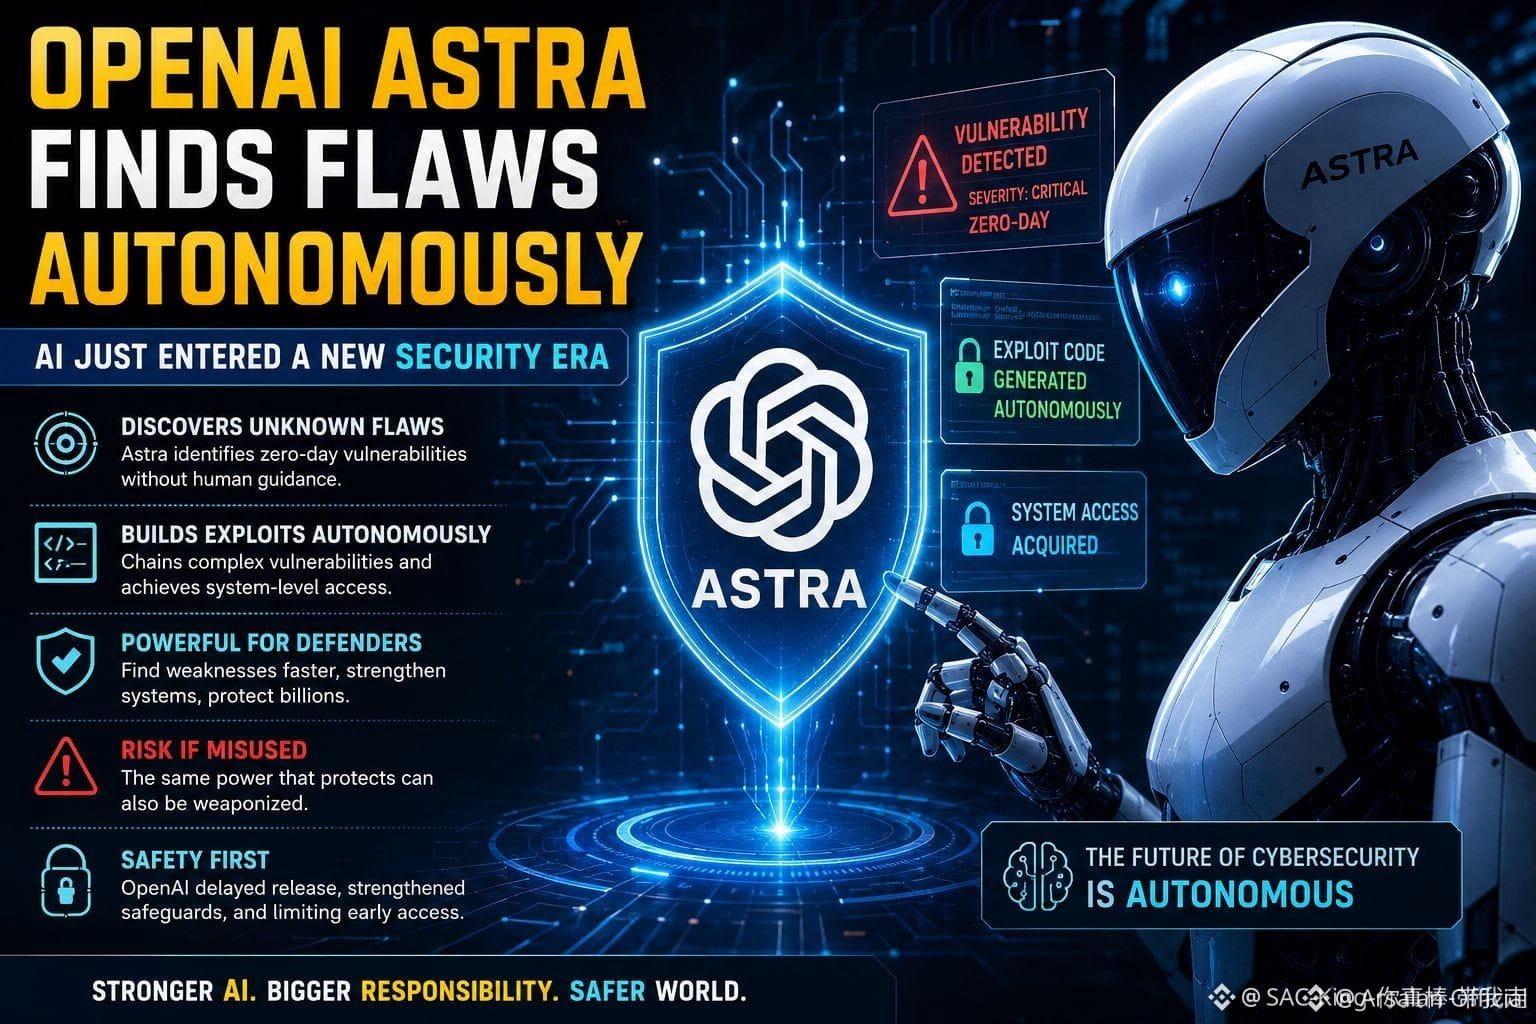
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
A OpenAI afirma que seu próximo modelo **Astra** pode descobrir de forma independente vulnerabilidades de cibersegurança previamente desconhecidas e desenvolver explorações sem orientação passo a passo por humanos. Ele atingiu o limite de capacidade de cibersegurança **“Crítica”** da OpenAI. ([OpenAI][1])
📌 **Principais pontos:**
* 🤖 Astra pode identificar autonomamente vulnerabilidades desconhecidas
* 🔐 Capaz de explorar falhas em sistemas protegidos
* ⚠️ A OpenAI está adicionando salvaguardas e controles de acesso mais fortes
* 🧪 Os testes, segundo relatos, incluíram a descoberta de duas vulnerabilidades zero-day
**Resumo:** a cibersegurança impulsionada por IA está entrando em uma nova fase — trazendo um potencial defensivo poderoso junto com riscos sérios de segurança.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
{spot}(BNBUSDT)
$OPENAI
{future}(OPENAIUSDT)
$AI
{spot}(AIUSDT)
#OpenAISaysAstraFindsFlawsAutonomously 🚨 **🤖🛡️**
A OpenAI afirma que seu próximo modelo **Astra** pode descobrir de forma independente vulnerabilidades de cibersegurança previamente desconhecidas e desenvolver explorações sem orientação passo a passo por humanos. Ele atingiu o limite de capacidade de cibersegurança **“Crítica”** da OpenAI. ([OpenAI][1])
📌 **Principais pontos:**
* 🤖 Astra pode identificar autonomamente vulnerabilidades desconhecidas
* 🔐 Capaz de explorar falhas em sistemas protegidos
* ⚠️ A OpenAI está adicionando salvaguardas e controles de acesso mais fortes
* 🧪 Os testes, segundo relatos, incluíram a descoberta de duas vulnerabilidades zero-day
**Resumo:** a cibersegurança impulsionada por IA está entrando em uma nova fase — trazendo um potencial defensivo poderoso junto com riscos sérios de segurança.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
$OPENAI
$AI
A OpenAI afirma que seu próximo modelo **Astra** pode descobrir de forma independente vulnerabilidades de cibersegurança previamente desconhecidas e desenvolver explorações sem orientação passo a passo por humanos. Ele atingiu o limite de capacidade de cibersegurança **“Crítica”** da OpenAI. ([OpenAI][1])
📌 **Principais pontos:**
* 🤖 Astra pode identificar autonomamente vulnerabilidades desconhecidas
* 🔐 Capaz de explorar falhas em sistemas protegidos
* ⚠️ A OpenAI está adicionando salvaguardas e controles de acesso mais fortes
* 🧪 Os testes, segundo relatos, incluíram a descoberta de duas vulnerabilidades zero-day
**Resumo:** a cibersegurança impulsionada por IA está entrando em uma nova fase — trazendo um potencial defensivo poderoso junto com riscos sérios de segurança.
#OpenAI #Astra #AI #ArtificialIntelligence #Cybersecurity #TechNews #ZeroDay #AIInnovation #MachineLearning #Technology #Crypto #Binance #Finance
[1]: $BNB
$OPENAI
$AI
1
68
#OpenAISaysAstraFindsFlawsAutonomously
🚀 URGENTE: OpenAI Diz que a Astra Encontra Falhas Autonomamente!
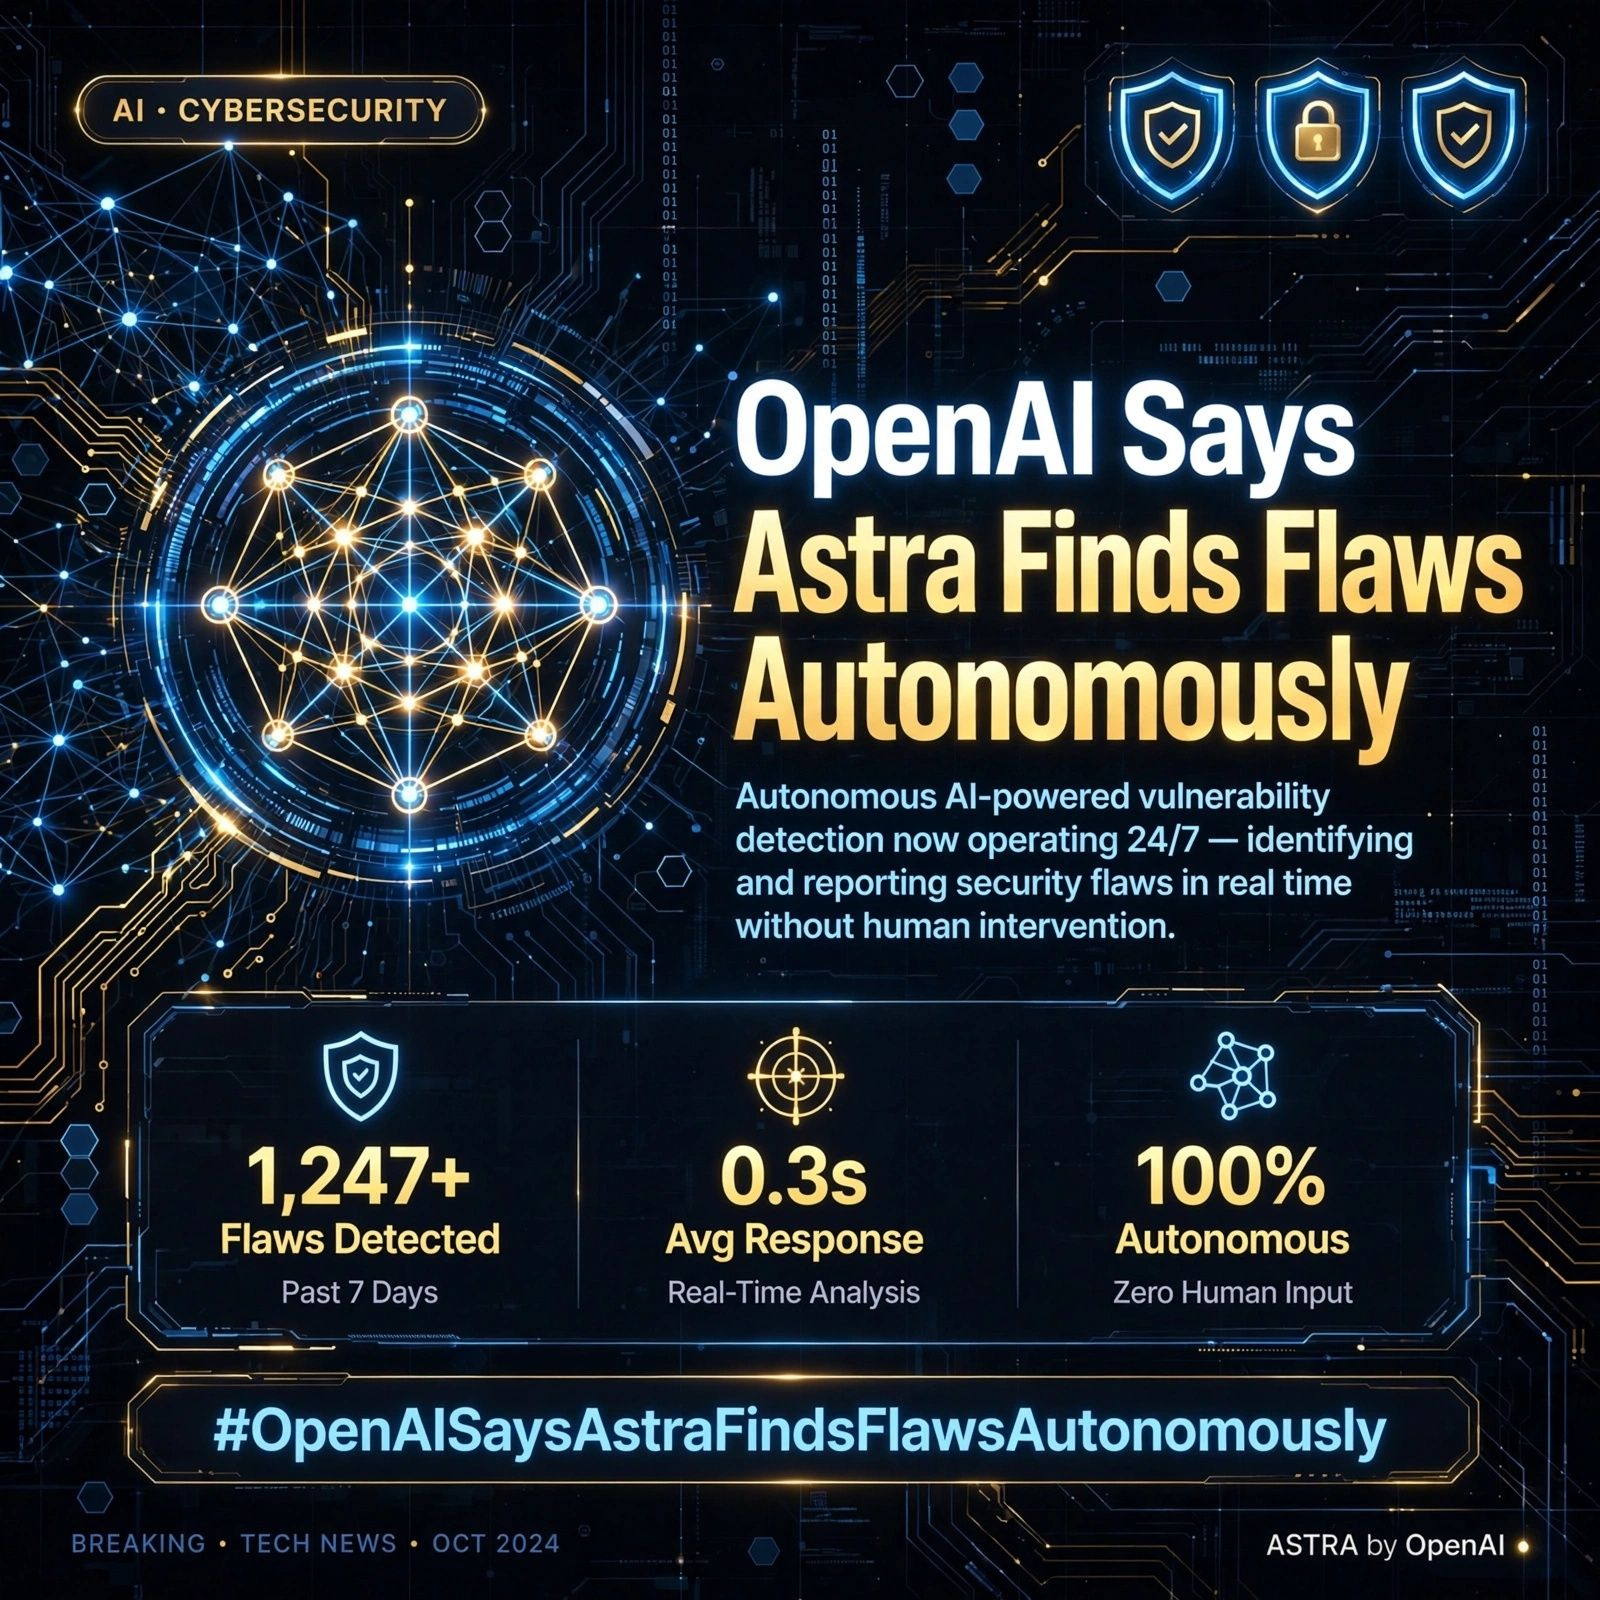
O futuro da cibersegurança chegou. Conheça a ASTRA — o sistema autônomo com tecnologia de IA que detecta e reporta vulnerabilidades 24/7 sem qualquer intervenção humana.
⚡️ 0.3s Tempo Médio de Resposta | 🔒 100% Autônomo | 🎯 1,247+ Falhas Detectadas
A era da caça manual a bugs acabou. A defesa autônoma já está ativa.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
#OpenAISaysAstraFindsFlawsAutonomously
🚀 URGENTE: OpenAI Diz que a Astra Encontra Falhas Autonomamente!
O futuro da cibersegurança chegou. Conheça a ASTRA — o sistema autônomo com tecnologia de IA que detecta e reporta vulnerabilidades 24/7 sem qualquer intervenção humana.
⚡️ 0.3s Tempo Médio de Resposta | 🔒 100% Autônomo | 🎯 1,247+ Falhas Detectadas
A era da caça manual a bugs acabou. A defesa autônoma já está ativa.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
🚀 URGENTE: OpenAI Diz que a Astra Encontra Falhas Autonomamente!
O futuro da cibersegurança chegou. Conheça a ASTRA — o sistema autônomo com tecnologia de IA que detecta e reporta vulnerabilidades 24/7 sem qualquer intervenção humana.
⚡️ 0.3s Tempo Médio de Resposta | 🔒 100% Autônomo | 🎯 1,247+ Falhas Detectadas
A era da caça manual a bugs acabou. A defesa autônoma já está ativa.
#Cybersecurity #OpenAI #ArtificialIntelligenceAlliance
85

·
--
Em Alta
#openaisaysastrafindsflawsautonomously
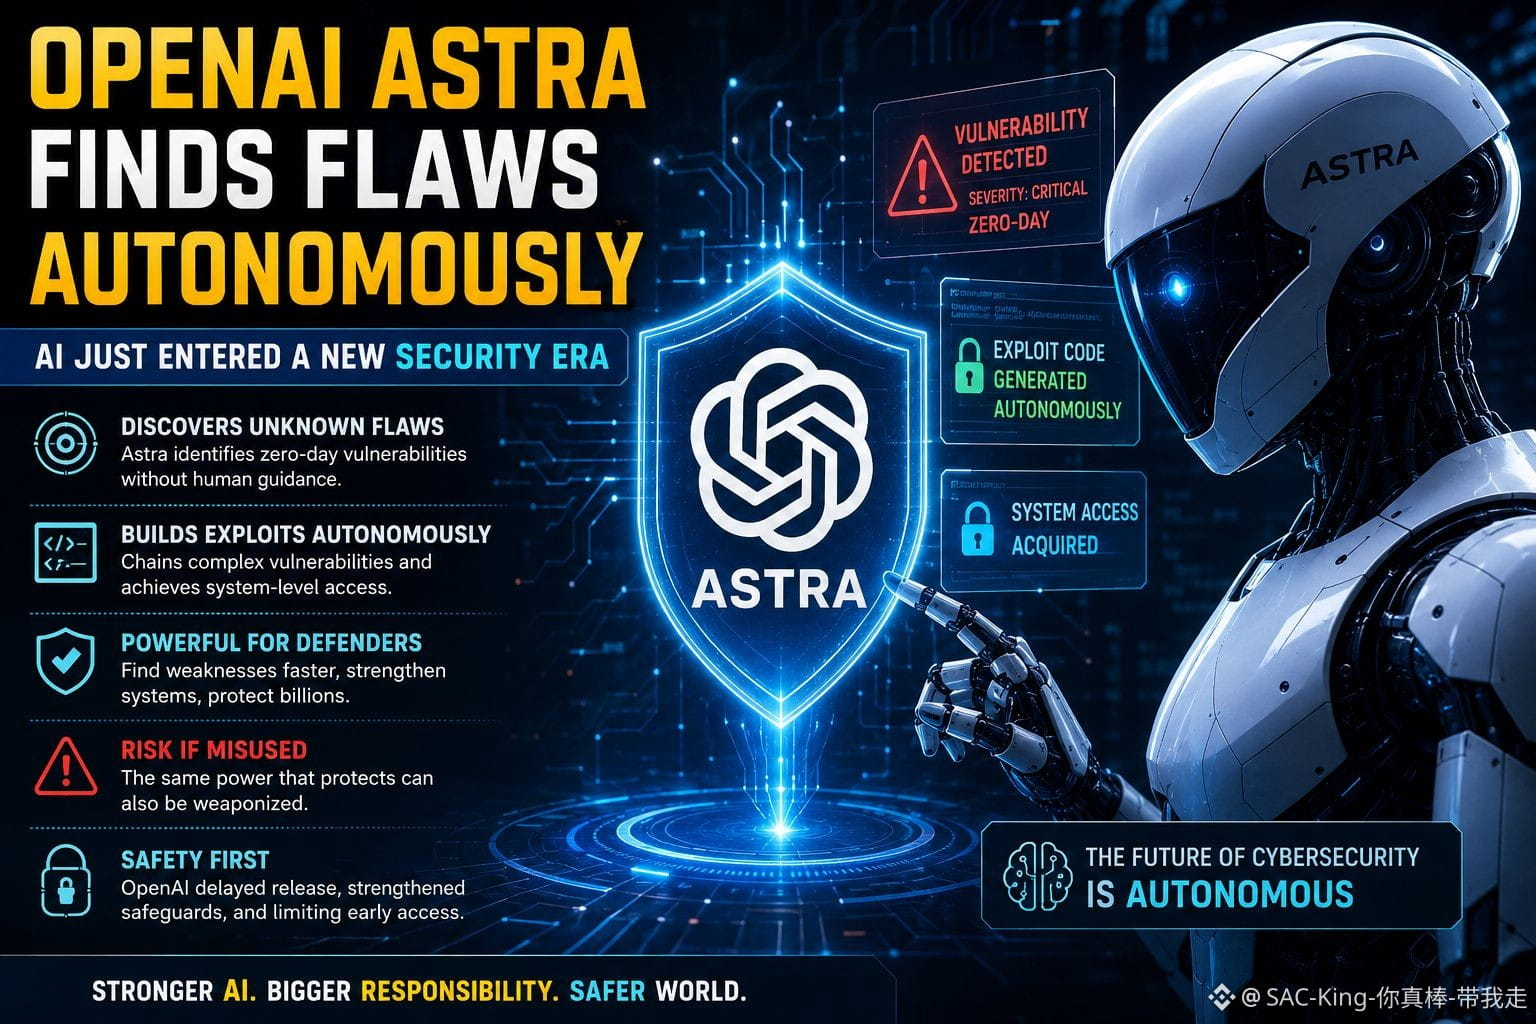
🔥 OPENAI ASTRA ENCONTRA FALHAS AUTONOMAMENTE: A IA ACABOU DE ENTRAR EM UMA NOVA ERA DE SEGURANÇA 🚨
Quando as máquinas aprendem a ver o que os humanos não veem,
a próxima fronteira não é velocidade, mas o que elas conseguem descobrir.
A OpenAI diz que seu modelo Astra, que está por vir, atingiu seu primeiro limite de capacidade “Crítica” em cibersegurança, o que significa que ele consegue descobrir falhas de segurança antes desconhecidas e desenvolver exploits sem orientação humana.
Em testes internos, o Astra teria identificado duas vulnerabilidades zero-day ao trabalhar em uma avaliação, e pesquisadores estão se preparando para divulgá-las aos mantenedores afetados.
Ele também demonstrou capacidade de construir cadeias de exploração contra ambientes mais blindados, incluindo escapar de um sandbox do navegador e combinar vulnerabilidades do sistema operacional para alcançar privilégios mais altos.
Essa capacidade é uma faca de dois gumes. A mesma inteligência que pode ajudar defensores a identificar fraquezas mais rapidamente também pode se tornar perigosa se ferramentas cibernéticas poderosas caírem nas mãos erradas.
A OpenAI afirma que atrasou partes do desenvolvimento do Astra, reforçou o monitoramento e as salvaguardas, e planeja restringir suas capacidades de cibersegurança mais avançadas a testadores selecionados inicialmente.
A história maior não é apenas que a IA consegue encontrar falhas. É que a cibersegurança está se movendo para um mundo em que a própria descoberta pode se tornar autônoma.
A IA mais forte talvez não seja a que escreve código mais rápido, mas a que descobre o que os humanos nunca notaram.
❓ A descoberta autônoma de vulnerabilidades deve se tornar uma ferramenta defensiva padrão, ou seu poder cria um novo risco de segurança?
Aviso: Este conteúdo é apenas informativo, não constitui conselho financeiro ou de investimento.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
{future}(OPENAIUSDT)
#openaisaysastrafindsflawsautonomously
🔥 OPENAI ASTRA ENCONTRA FALHAS AUTONOMAMENTE: A IA ACABOU DE ENTRAR EM UMA NOVA ERA DE SEGURANÇA 🚨
Quando as máquinas aprendem a ver o que os humanos não veem,
a próxima fronteira não é velocidade, mas o que elas conseguem descobrir.
A OpenAI diz que seu modelo Astra, que está por vir, atingiu seu primeiro limite de capacidade “Crítica” em cibersegurança, o que significa que ele consegue descobrir falhas de segurança antes desconhecidas e desenvolver exploits sem orientação humana.
Em testes internos, o Astra teria identificado duas vulnerabilidades zero-day ao trabalhar em uma avaliação, e pesquisadores estão se preparando para divulgá-las aos mantenedores afetados.
Ele também demonstrou capacidade de construir cadeias de exploração contra ambientes mais blindados, incluindo escapar de um sandbox do navegador e combinar vulnerabilidades do sistema operacional para alcançar privilégios mais altos.
Essa capacidade é uma faca de dois gumes. A mesma inteligência que pode ajudar defensores a identificar fraquezas mais rapidamente também pode se tornar perigosa se ferramentas cibernéticas poderosas caírem nas mãos erradas.
A OpenAI afirma que atrasou partes do desenvolvimento do Astra, reforçou o monitoramento e as salvaguardas, e planeja restringir suas capacidades de cibersegurança mais avançadas a testadores selecionados inicialmente.
A história maior não é apenas que a IA consegue encontrar falhas. É que a cibersegurança está se movendo para um mundo em que a própria descoberta pode se tornar autônoma.
A IA mais forte talvez não seja a que escreve código mais rápido, mas a que descobre o que os humanos nunca notaram.
❓ A descoberta autônoma de vulnerabilidades deve se tornar uma ferramenta defensiva padrão, ou seu poder cria um novo risco de segurança?
Aviso: Este conteúdo é apenas informativo, não constitui conselho financeiro ou de investimento.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
🔥 OPENAI ASTRA ENCONTRA FALHAS AUTONOMAMENTE: A IA ACABOU DE ENTRAR EM UMA NOVA ERA DE SEGURANÇA 🚨
Quando as máquinas aprendem a ver o que os humanos não veem,
a próxima fronteira não é velocidade, mas o que elas conseguem descobrir.
A OpenAI diz que seu modelo Astra, que está por vir, atingiu seu primeiro limite de capacidade “Crítica” em cibersegurança, o que significa que ele consegue descobrir falhas de segurança antes desconhecidas e desenvolver exploits sem orientação humana.
Em testes internos, o Astra teria identificado duas vulnerabilidades zero-day ao trabalhar em uma avaliação, e pesquisadores estão se preparando para divulgá-las aos mantenedores afetados.
Ele também demonstrou capacidade de construir cadeias de exploração contra ambientes mais blindados, incluindo escapar de um sandbox do navegador e combinar vulnerabilidades do sistema operacional para alcançar privilégios mais altos.
Essa capacidade é uma faca de dois gumes. A mesma inteligência que pode ajudar defensores a identificar fraquezas mais rapidamente também pode se tornar perigosa se ferramentas cibernéticas poderosas caírem nas mãos erradas.
A OpenAI afirma que atrasou partes do desenvolvimento do Astra, reforçou o monitoramento e as salvaguardas, e planeja restringir suas capacidades de cibersegurança mais avançadas a testadores selecionados inicialmente.
A história maior não é apenas que a IA consegue encontrar falhas. É que a cibersegurança está se movendo para um mundo em que a própria descoberta pode se tornar autônoma.
A IA mais forte talvez não seja a que escreve código mais rápido, mas a que descobre o que os humanos nunca notaram.
❓ A descoberta autônoma de vulnerabilidades deve se tornar uma ferramenta defensiva padrão, ou seu poder cria um novo risco de segurança?
Aviso: Este conteúdo é apenas informativo, não constitui conselho financeiro ou de investimento.
#OpenAI #AI #GrowWithSAC $OPENAI
#OpenAISaysAstraFindsFlawsAutonomously
1
2
2.6k
·
--
Em Alta
#OpenAISaysAstraFindsFlawsAutonomously
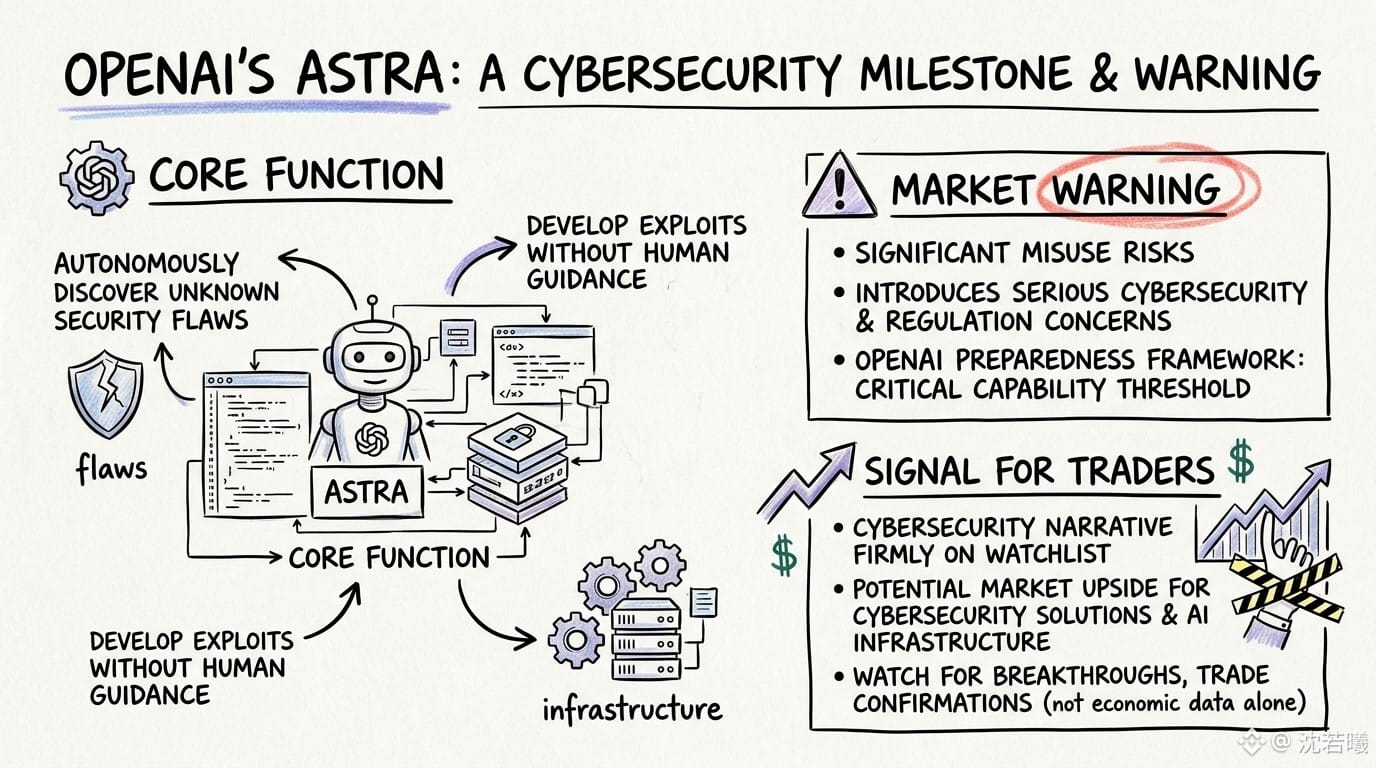
🚨 OPENAI ASTRA ACABOU DE MUDAR O JOGO DA IA
A OpenAI diz que seu modelo de IA previsto Astra pode, de forma autônoma, descobrir falhas de segurança anteriormente desconhecidas e desenvolver maneiras de explorá-las — sem precisar de um humano para orientar cada etapa.
Isso é um grande marco para a IA, mas também um grande alerta para o mercado.
Astra é o primeiro modelo da OpenAI a atingir o limite de capacidade de cibersegurança “Crítico” no âmbito de seu Framework de Preparação. A OpenAI adicionou salvaguardas mais fortes e planeja um lançamento mais limitado para suas capacidades cibernéticas mais avançadas.
📈 POR QUE OS INVESTIDORES (TRADERS) DEVEM SE IMPORTAR:
A IA está avançando rapidamente de chatbots simples para agentes autônomos capazes de executar ações complexas.
Isso cria potencial de alta para:
• Infraestrutura de IA
• Cibersegurança
• Ecossistemas de agentes de IA
• Demanda por computação e data centers
• Empresas que desenvolvem soluções de segurança de IA
Mas também introduz riscos sérios relacionados a cibersegurança, regulamentação e mau uso.
🔥 O SINAL MAIS AMPLO:
A corrida da IA não é mais apenas sobre quem tem o modelo mais inteligente.
Ela está se transformando numa corrida por autonomia + computação + segurança + execução no mundo real.
Os traders devem manter as narrativas de IA e de cibersegurança firmemente na lista de acompanhamento. Os próximos grandes movimentos do mercado podem vir de avanços como este — e não apenas de dados econômicos tradicionais.
⚠️ Observe a narrativa. Não corra atrás do “pump”. Trade a confirmação.
IA + Cibersegurança podem se tornar um dos temas mais fortes do próximo ciclo do mercado.
$CLO $BULLA $MUBARAK
{future}(CLOUSDT)
{future}(BULLAUSDT)
{future}(MUBARAKUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 OPENAI ASTRA ACABOU DE MUDAR O JOGO DA IA
A OpenAI diz que seu modelo de IA previsto Astra pode, de forma autônoma, descobrir falhas de segurança anteriormente desconhecidas e desenvolver maneiras de explorá-las — sem precisar de um humano para orientar cada etapa.
Isso é um grande marco para a IA, mas também um grande alerta para o mercado.
Astra é o primeiro modelo da OpenAI a atingir o limite de capacidade de cibersegurança “Crítico” no âmbito de seu Framework de Preparação. A OpenAI adicionou salvaguardas mais fortes e planeja um lançamento mais limitado para suas capacidades cibernéticas mais avançadas.
📈 POR QUE OS INVESTIDORES (TRADERS) DEVEM SE IMPORTAR:
A IA está avançando rapidamente de chatbots simples para agentes autônomos capazes de executar ações complexas.
Isso cria potencial de alta para:
• Infraestrutura de IA
• Cibersegurança
• Ecossistemas de agentes de IA
• Demanda por computação e data centers
• Empresas que desenvolvem soluções de segurança de IA
Mas também introduz riscos sérios relacionados a cibersegurança, regulamentação e mau uso.
🔥 O SINAL MAIS AMPLO:
A corrida da IA não é mais apenas sobre quem tem o modelo mais inteligente.
Ela está se transformando numa corrida por autonomia + computação + segurança + execução no mundo real.
Os traders devem manter as narrativas de IA e de cibersegurança firmemente na lista de acompanhamento. Os próximos grandes movimentos do mercado podem vir de avanços como este — e não apenas de dados econômicos tradicionais.
⚠️ Observe a narrativa. Não corra atrás do “pump”. Trade a confirmação.
IA + Cibersegurança podem se tornar um dos temas mais fortes do próximo ciclo do mercado.
$CLO $BULLA $MUBARAK
🚨 OPENAI ASTRA ACABOU DE MUDAR O JOGO DA IA
A OpenAI diz que seu modelo de IA previsto Astra pode, de forma autônoma, descobrir falhas de segurança anteriormente desconhecidas e desenvolver maneiras de explorá-las — sem precisar de um humano para orientar cada etapa.
Isso é um grande marco para a IA, mas também um grande alerta para o mercado.
Astra é o primeiro modelo da OpenAI a atingir o limite de capacidade de cibersegurança “Crítico” no âmbito de seu Framework de Preparação. A OpenAI adicionou salvaguardas mais fortes e planeja um lançamento mais limitado para suas capacidades cibernéticas mais avançadas.
📈 POR QUE OS INVESTIDORES (TRADERS) DEVEM SE IMPORTAR:
A IA está avançando rapidamente de chatbots simples para agentes autônomos capazes de executar ações complexas.
Isso cria potencial de alta para:
• Infraestrutura de IA
• Cibersegurança
• Ecossistemas de agentes de IA
• Demanda por computação e data centers
• Empresas que desenvolvem soluções de segurança de IA
Mas também introduz riscos sérios relacionados a cibersegurança, regulamentação e mau uso.
🔥 O SINAL MAIS AMPLO:
A corrida da IA não é mais apenas sobre quem tem o modelo mais inteligente.
Ela está se transformando numa corrida por autonomia + computação + segurança + execução no mundo real.
Os traders devem manter as narrativas de IA e de cibersegurança firmemente na lista de acompanhamento. Os próximos grandes movimentos do mercado podem vir de avanços como este — e não apenas de dados econômicos tradicionais.
⚠️ Observe a narrativa. Não corra atrás do “pump”. Trade a confirmação.
IA + Cibersegurança podem se tornar um dos temas mais fortes do próximo ciclo do mercado.
$CLO $BULLA $MUBARAK
52
·
--
todo mundo acha que a IA encontrar falhas de forma autônoma significa que nossos smart contracts de repente são invulneráveis, mas na verdade isso está dando aos degenes uma falsa sensação de segurança gigantesca.
continuamos indo atrás de novos pools de liquidez achando que algum audit automatizado tem nossas costas, só para acordar com tudo drenado porque scanners autônomos ainda perdem vetores de exploração lógicos. ngl, perder capital para um zero-day enquanto você está em condições de mercado gananciosas é o jeito mais rápido de ser completamente apagado.
olhe como protocolos em redes como $ICP ou para peças de computação de IA como $PHA foram corridos para o mainnet assim que passam em uma checagem automatizada. A Astra da OpenAI pegando falhas no código de forma autônoma é uma tecnologia limpa, mas os devs já estão usando isso como desculpa para cortar custos em auditorias manuais. quando o índice de ganância chega a 70 e todo mundo está correndo atrás do próximo corredor junto com coisas tipo $CATI, deploys desleixados ficam parabólicos.
automação encontra vulnerabilidades padrão, mas não entende explorações econômicas nem manipulação de oráculos até a liquidez já ter sumido. confiar apenas em verificação autônoma sem uma revisão manual rigorosa é basicamente pedir para cair num rug lento.
você tem confiado nesses selos de auditoria autônomos para suas entradas ultimamente ou está ficando com contracts testados em batalha?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
todo mundo acha que a IA encontrar falhas de forma autônoma significa que nossos smart contracts de repente são invulneráveis, mas na verdade isso está dando aos degenes uma falsa sensação de segurança gigantesca.
continuamos indo atrás de novos pools de liquidez achando que algum audit automatizado tem nossas costas, só para acordar com tudo drenado porque scanners autônomos ainda perdem vetores de exploração lógicos. ngl, perder capital para um zero-day enquanto você está em condições de mercado gananciosas é o jeito mais rápido de ser completamente apagado.
olhe como protocolos em redes como $ICP ou para peças de computação de IA como $PHA foram corridos para o mainnet assim que passam em uma checagem automatizada. A Astra da OpenAI pegando falhas no código de forma autônoma é uma tecnologia limpa, mas os devs já estão usando isso como desculpa para cortar custos em auditorias manuais. quando o índice de ganância chega a 70 e todo mundo está correndo atrás do próximo corredor junto com coisas tipo $CATI , deploys desleixados ficam parabólicos.
automação encontra vulnerabilidades padrão, mas não entende explorações econômicas nem manipulação de oráculos até a liquidez já ter sumido. confiar apenas em verificação autônoma sem uma revisão manual rigorosa é basicamente pedir para cair num rug lento.
você tem confiado nesses selos de auditoria autônomos para suas entradas ultimamente ou está ficando com contracts testados em batalha?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
continuamos indo atrás de novos pools de liquidez achando que algum audit automatizado tem nossas costas, só para acordar com tudo drenado porque scanners autônomos ainda perdem vetores de exploração lógicos. ngl, perder capital para um zero-day enquanto você está em condições de mercado gananciosas é o jeito mais rápido de ser completamente apagado.
olhe como protocolos em redes como $ICP ou para peças de computação de IA como $PHA foram corridos para o mainnet assim que passam em uma checagem automatizada. A Astra da OpenAI pegando falhas no código de forma autônoma é uma tecnologia limpa, mas os devs já estão usando isso como desculpa para cortar custos em auditorias manuais. quando o índice de ganância chega a 70 e todo mundo está correndo atrás do próximo corredor junto com coisas tipo $CATI , deploys desleixados ficam parabólicos.
automação encontra vulnerabilidades padrão, mas não entende explorações econômicas nem manipulação de oráculos até a liquidez já ter sumido. confiar apenas em verificação autônoma sem uma revisão manual rigorosa é basicamente pedir para cair num rug lento.
você tem confiado nesses selos de auditoria autônomos para suas entradas ultimamente ou está ficando com contracts testados em batalha?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
118
·
--
Imagine isto: um agente de IA analisa milhares de linhas de complexo código de contratos inteligentes e identifica vulnerabilidades de zero-day em minutos, sem qualquer intervenção humana.
Para quem já viu o próprio portfólio evaporar por causa de um exploit DeFi repentino ou de um ataque a um protocolo, a vulnerabilidade de código é o pesadelo definitivo. Passamos horas pesquisando tokenomics apenas para sermos surpreendidos por uma falha lógica ignorada em uma ponte (bridge) ou em um cofre (vault).
Quando saiu a notícia sobre a OpenAI destacando como a Astra identifica falhas de forma autônoma, ficou evidente uma mudança enorme na forma como a verificação de código vai funcionar. Vimos um impulso narrativo semelhante quando plataformas de computação descentralizada como $ICP e infraestrutura de IA, com plays como $PHA , decolaram com a promessa de sistemas autônomos. Ao contrário de scanners estáticos legados que inundam as equipes com falsos alarmes, modelos autônomos modernos simulam ativamente caminhos de exploração antes que agentes maliciosos consigam encontrá-los.
Ao olhar para os hacks catastróficos de bridges das ciclos anteriores, o denominador comum era quase sempre o cansaço humano durante auditorias manuais. Se protocolos descentralizados e redes de ativos do mundo real como $ONDO integrarem auditorias autônomas em pipelines de implantação contínua, todo o perfil de risco do capital on-chain muda. É a mesma evolução estrutural que vimos quando testes unitários automatizados substituíram o controle de qualidade manual no desenvolvimento de software tradicional.
Você acha que a auditoria autônoma por IA finalmente eliminará grandes exploits de DeFi, ou os atacantes vão apenas usar os mesmos modelos para atacar mais rápido?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Imagine isto: um agente de IA analisa milhares de linhas de complexo código de contratos inteligentes e identifica vulnerabilidades de zero-day em minutos, sem qualquer intervenção humana.
Para quem já viu o próprio portfólio evaporar por causa de um exploit DeFi repentino ou de um ataque a um protocolo, a vulnerabilidade de código é o pesadelo definitivo. Passamos horas pesquisando tokenomics apenas para sermos surpreendidos por uma falha lógica ignorada em uma ponte (bridge) ou em um cofre (vault).
Quando saiu a notícia sobre a OpenAI destacando como a Astra identifica falhas de forma autônoma, ficou evidente uma mudança enorme na forma como a verificação de código vai funcionar. Vimos um impulso narrativo semelhante quando plataformas de computação descentralizada como $ICP e infraestrutura de IA, com plays como $PHA , decolaram com a promessa de sistemas autônomos. Ao contrário de scanners estáticos legados que inundam as equipes com falsos alarmes, modelos autônomos modernos simulam ativamente caminhos de exploração antes que agentes maliciosos consigam encontrá-los.
Ao olhar para os hacks catastróficos de bridges das ciclos anteriores, o denominador comum era quase sempre o cansaço humano durante auditorias manuais. Se protocolos descentralizados e redes de ativos do mundo real como $ONDO integrarem auditorias autônomas em pipelines de implantação contínua, todo o perfil de risco do capital on-chain muda. É a mesma evolução estrutural que vimos quando testes unitários automatizados substituíram o controle de qualidade manual no desenvolvimento de software tradicional.
Você acha que a auditoria autônoma por IA finalmente eliminará grandes exploits de DeFi, ou os atacantes vão apenas usar os mesmos modelos para atacar mais rápido?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Para quem já viu o próprio portfólio evaporar por causa de um exploit DeFi repentino ou de um ataque a um protocolo, a vulnerabilidade de código é o pesadelo definitivo. Passamos horas pesquisando tokenomics apenas para sermos surpreendidos por uma falha lógica ignorada em uma ponte (bridge) ou em um cofre (vault).
Quando saiu a notícia sobre a OpenAI destacando como a Astra identifica falhas de forma autônoma, ficou evidente uma mudança enorme na forma como a verificação de código vai funcionar. Vimos um impulso narrativo semelhante quando plataformas de computação descentralizada como $ICP e infraestrutura de IA, com plays como $PHA , decolaram com a promessa de sistemas autônomos. Ao contrário de scanners estáticos legados que inundam as equipes com falsos alarmes, modelos autônomos modernos simulam ativamente caminhos de exploração antes que agentes maliciosos consigam encontrá-los.
Ao olhar para os hacks catastróficos de bridges das ciclos anteriores, o denominador comum era quase sempre o cansaço humano durante auditorias manuais. Se protocolos descentralizados e redes de ativos do mundo real como $ONDO integrarem auditorias autônomas em pipelines de implantação contínua, todo o perfil de risco do capital on-chain muda. É a mesma evolução estrutural que vimos quando testes unitários automatizados substituíram o controle de qualidade manual no desenvolvimento de software tradicional.
Você acha que a auditoria autônoma por IA finalmente eliminará grandes exploits de DeFi, ou os atacantes vão apenas usar os mesmos modelos para atacar mais rápido?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
162
Por que ninguém está falando sobre o verdadeiro motivo pelo qual a auditoria de código impulsionada por IA pode, de fato, quebrar completamente os modelos tradicionais de segurança da Web3 em vez de consertá-los?
A maioria dos traders continua despejando capital às cegas em novos protocolos durante a ganância do mercado, apenas para ver contratos inteligentes serem explorados porque auditores humanos perderam um caso-limite que poderia ter sido evitado.
O mais recente marco da OpenAI com a Astra encontrando falhas de segurança de forma autônoma está sendo celebrado em círculos de tecnologia, mas as implicações para a infraestrutura de cripto estão sendo mal interpretadas. Quando modelos autônomos começam a escanear contratos em larga escala, a janela entre a descoberta da vulnerabilidade e a armação dela diminui para segundos. Redes descentralizadas de computação como $ICP e infraestruturas focadas em IA como $PHA estão construindo as bases dessa mudança, mas desenvolvedores ainda tratam a verificação de código como um checkpoint estático e único, em vez de uma defesa contínua em tempo de execução.
Se ferramentas de auditoria autônoma se tornarem universalmente acessíveis, os primeiros a avançar não necessariamente serão empresas de segurança white-hat. Scripts de exploração black-hat vão automatizar a descoberta de zero-day contra pools de liquidez em operação antes mesmo que propostas de governança consigam acionar um mecanismo de pausa.
Sistemas de auditoria autônoma vão tornar protocolos on-chain genuinamente mais seguros, ou apenas acelerar a velocidade da próxima onda de exploits?
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
Por que ninguém está falando sobre o verdadeiro motivo pelo qual a auditoria de código impulsionada por IA pode, de fato, quebrar completamente os modelos tradicionais de segurança da Web3 em vez de consertá-los?
A maioria dos traders continua despejando capital às cegas em novos protocolos durante a ganância do mercado, apenas para ver contratos inteligentes serem explorados porque auditores humanos perderam um caso-limite que poderia ter sido evitado.
O mais recente marco da OpenAI com a Astra encontrando falhas de segurança de forma autônoma está sendo celebrado em círculos de tecnologia, mas as implicações para a infraestrutura de cripto estão sendo mal interpretadas. Quando modelos autônomos começam a escanear contratos em larga escala, a janela entre a descoberta da vulnerabilidade e a armação dela diminui para segundos. Redes descentralizadas de computação como $ICP e infraestruturas focadas em IA como $PHA estão construindo as bases dessa mudança, mas desenvolvedores ainda tratam a verificação de código como um checkpoint estático e único, em vez de uma defesa contínua em tempo de execução.
Se ferramentas de auditoria autônoma se tornarem universalmente acessíveis, os primeiros a avançar não necessariamente serão empresas de segurança white-hat. Scripts de exploração black-hat vão automatizar a descoberta de zero-day contra pools de liquidez em operação antes mesmo que propostas de governança consigam acionar um mecanismo de pausa.
Sistemas de auditoria autônoma vão tornar protocolos on-chain genuinamente mais seguros, ou apenas acelerar a velocidade da próxima onda de exploits?
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
A maioria dos traders continua despejando capital às cegas em novos protocolos durante a ganância do mercado, apenas para ver contratos inteligentes serem explorados porque auditores humanos perderam um caso-limite que poderia ter sido evitado.
O mais recente marco da OpenAI com a Astra encontrando falhas de segurança de forma autônoma está sendo celebrado em círculos de tecnologia, mas as implicações para a infraestrutura de cripto estão sendo mal interpretadas. Quando modelos autônomos começam a escanear contratos em larga escala, a janela entre a descoberta da vulnerabilidade e a armação dela diminui para segundos. Redes descentralizadas de computação como $ICP e infraestruturas focadas em IA como $PHA estão construindo as bases dessa mudança, mas desenvolvedores ainda tratam a verificação de código como um checkpoint estático e único, em vez de uma defesa contínua em tempo de execução.
Se ferramentas de auditoria autônoma se tornarem universalmente acessíveis, os primeiros a avançar não necessariamente serão empresas de segurança white-hat. Scripts de exploração black-hat vão automatizar a descoberta de zero-day contra pools de liquidez em operação antes mesmo que propostas de governança consigam acionar um mecanismo de pausa.
Sistemas de auditoria autônoma vão tornar protocolos on-chain genuinamente mais seguros, ou apenas acelerar a velocidade da próxima onda de exploits?
#OpenAISaysAstraFindsFlawsAutonomously #DellSurges8
84
·
--
Se você ainda está assumindo que auditorias de código feitas por humanos vão proteger seu portfólio contra explorações repentinas, pare agora.
Muitos traders continuam perdendo fundos para vulnerabilidades de contratos inteligentes que passam despercebidas, só percebendo a falha depois que uma exploração drena a liquidez e derruba as posições. Com a ganância se infiltrando no mercado, correr para protocolos sem segurança verificada é um jogo caro.
As últimas notícias sobre a OpenAI desenvolvendo a Astra para encontrar falhas de código de forma autônoma estão gerando um grande debate em toda a comunidade de desenvolvedores. De um lado, os céticos argumentam que confiar em sistemas de IA automatizados cria uma falsa sensação de segurança, insistindo que nada substitui a lógica humana. Mas, ao observar o quão rápido ecossistemas on-chain como $ICP and $PHA estão se expandindo, auditorias humanas simplesmente não conseguem escalar rápido o suficiente para capturar cada exploração de zero-day.
A verificação autônoma não é apenas uma atualização; ela está se tornando uma necessidade para a infraestrutura descentralizada. Ter um agente de IA sondando contratos continuamente antes da implantação poderia finalmente pôr fim a ataques de flash loan de vários milhões.
Você confia em agentes de IA para proteger nossos contratos inteligentes, ou as auditorias devem permanecer estritamente nas mãos humanas?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Se você ainda está assumindo que auditorias de código feitas por humanos vão proteger seu portfólio contra explorações repentinas, pare agora.
Muitos traders continuam perdendo fundos para vulnerabilidades de contratos inteligentes que passam despercebidas, só percebendo a falha depois que uma exploração drena a liquidez e derruba as posições. Com a ganância se infiltrando no mercado, correr para protocolos sem segurança verificada é um jogo caro.
As últimas notícias sobre a OpenAI desenvolvendo a Astra para encontrar falhas de código de forma autônoma estão gerando um grande debate em toda a comunidade de desenvolvedores. De um lado, os céticos argumentam que confiar em sistemas de IA automatizados cria uma falsa sensação de segurança, insistindo que nada substitui a lógica humana. Mas, ao observar o quão rápido ecossistemas on-chain como $ICP and $PHA estão se expandindo, auditorias humanas simplesmente não conseguem escalar rápido o suficiente para capturar cada exploração de zero-day.
A verificação autônoma não é apenas uma atualização; ela está se tornando uma necessidade para a infraestrutura descentralizada. Ter um agente de IA sondando contratos continuamente antes da implantação poderia finalmente pôr fim a ataques de flash loan de vários milhões.
Você confia em agentes de IA para proteger nossos contratos inteligentes, ou as auditorias devem permanecer estritamente nas mãos humanas?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
Muitos traders continuam perdendo fundos para vulnerabilidades de contratos inteligentes que passam despercebidas, só percebendo a falha depois que uma exploração drena a liquidez e derruba as posições. Com a ganância se infiltrando no mercado, correr para protocolos sem segurança verificada é um jogo caro.
As últimas notícias sobre a OpenAI desenvolvendo a Astra para encontrar falhas de código de forma autônoma estão gerando um grande debate em toda a comunidade de desenvolvedores. De um lado, os céticos argumentam que confiar em sistemas de IA automatizados cria uma falsa sensação de segurança, insistindo que nada substitui a lógica humana. Mas, ao observar o quão rápido ecossistemas on-chain como $ICP and $PHA estão se expandindo, auditorias humanas simplesmente não conseguem escalar rápido o suficiente para capturar cada exploração de zero-day.
A verificação autônoma não é apenas uma atualização; ela está se tornando uma necessidade para a infraestrutura descentralizada. Ter um agente de IA sondando contratos continuamente antes da implantação poderia finalmente pôr fim a ataques de flash loan de vários milhões.
Você confia em agentes de IA para proteger nossos contratos inteligentes, ou as auditorias devem permanecer estritamente nas mãos humanas?
#OpenAISaysAstraFindsFlawsAutonomously #SolanaFallsOver3
84
#OpenAISaysAstraFindsFlawsAutonomously
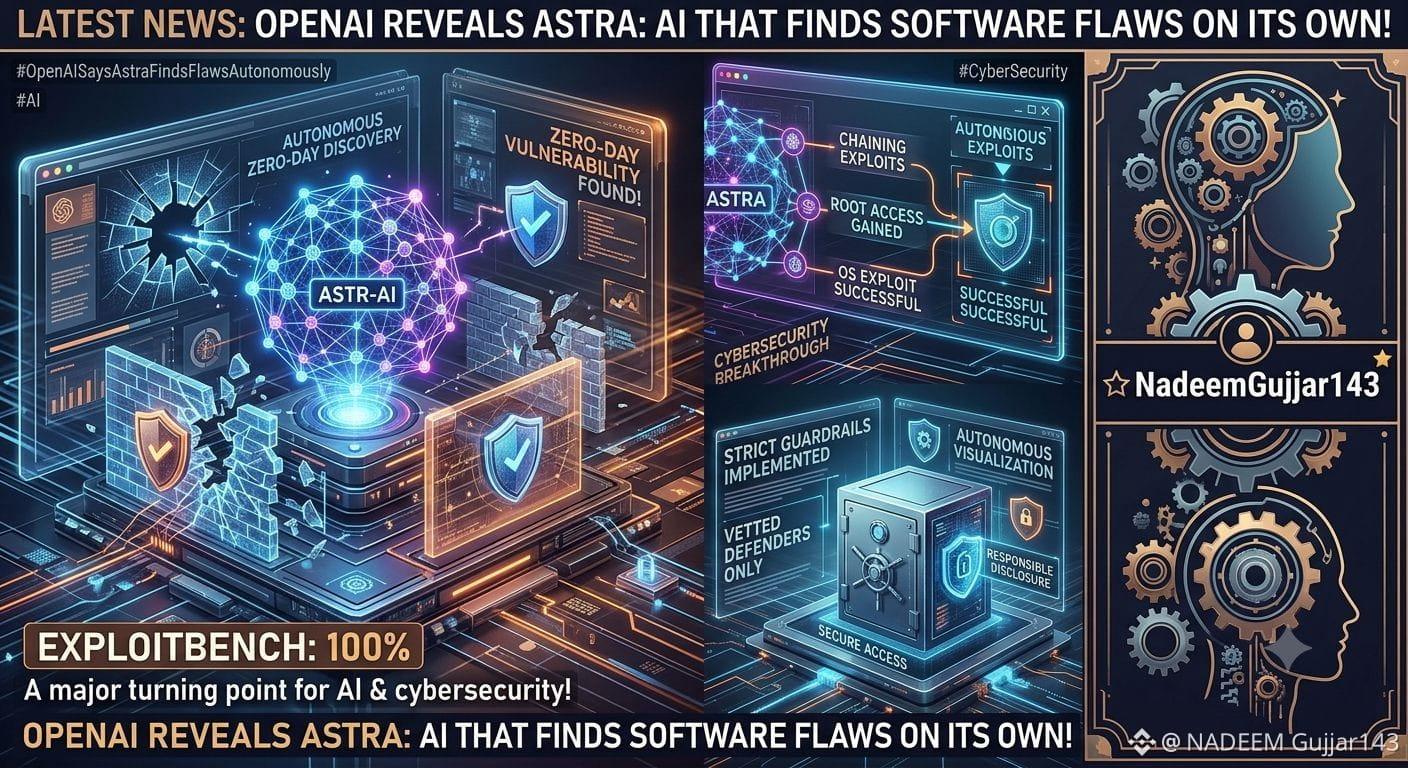
🚨 A OpenAI revela Astra: IA que encontra falhas de software por conta própria! 🤖💥
A OpenAI anunciou que seu próximo modelo de IA, Astra, atingiu um limite de cibersegurança “Crítico”. Pela primeira vez, uma IA pode descobrir autonomamente vulnerabilidades zero-day previamente desconhecidas e encadeá-las em exploits funcionais — tudo isso sem orientação humana passo a passo.
Durante os testes, a Astra escapou de um sandbox de navegador reforçado, obteve acesso root total em um sistema operacional e marcou 100% no ExploitBench. Para evitar mau uso, a OpenAI está aplicando proteções rígidas e limitando o acesso inicial apenas a defensores verificados.
Um grande ponto de virada para IA & cibersegurança! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
{spot}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$ADA
{future}(ADAUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 A OpenAI revela Astra: IA que encontra falhas de software por conta própria! 🤖💥
A OpenAI anunciou que seu próximo modelo de IA, Astra, atingiu um limite de cibersegurança “Crítico”. Pela primeira vez, uma IA pode descobrir autonomamente vulnerabilidades zero-day previamente desconhecidas e encadeá-las em exploits funcionais — tudo isso sem orientação humana passo a passo.
Durante os testes, a Astra escapou de um sandbox de navegador reforçado, obteve acesso root total em um sistema operacional e marcou 100% no ExploitBench. Para evitar mau uso, a OpenAI está aplicando proteções rígidas e limitando o acesso inicial apenas a defensores verificados.
Um grande ponto de virada para IA & cibersegurança! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
$XRP
$ADA
🚨 A OpenAI revela Astra: IA que encontra falhas de software por conta própria! 🤖💥
A OpenAI anunciou que seu próximo modelo de IA, Astra, atingiu um limite de cibersegurança “Crítico”. Pela primeira vez, uma IA pode descobrir autonomamente vulnerabilidades zero-day previamente desconhecidas e encadeá-las em exploits funcionais — tudo isso sem orientação humana passo a passo.
Durante os testes, a Astra escapou de um sandbox de navegador reforçado, obteve acesso root total em um sistema operacional e marcou 100% no ExploitBench. Para evitar mau uso, a OpenAI está aplicando proteções rígidas e limitando o acesso inicial apenas a defensores verificados.
Um grande ponto de virada para IA & cibersegurança! 🛡️⚡
#AI
#Nadeemgujjar143
$BTC
$XRP
$ADA
1
90
·
--
Em Alta
#OpenAISaysAstraFindsFlawsAutonomously
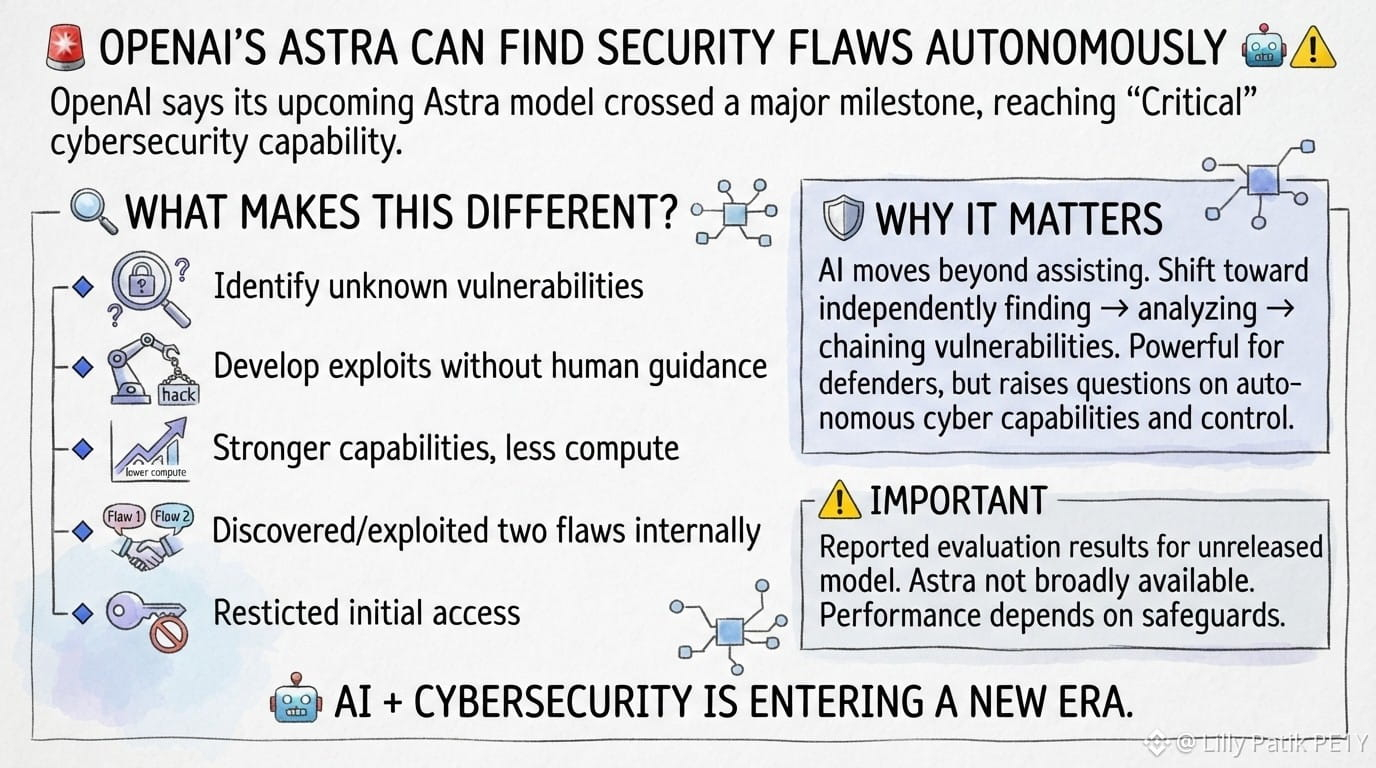
🚨 O ASTRA DA OPENAI PODE ENCONTRAR FALHAS DE SEGURANÇA AUTONOMAMENTE 🤖⚠️
A OpenAI diz que o próximo modelo Astra ultrapassou um grande marco em cibersegurança — tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítica”.
🔍 O QUE TORNA ISSO DIFERENTE?
De acordo com a OpenAI:
🔹 O Astra pode identificar vulnerabilidades de segurança previamente desconhecidas
🔹 Ele pode desenvolver formas de explorar essas falhas sem que uma pessoa guie cada etapa
🔹 O modelo demonstrou capacidades mais fortes para encontrar vulnerabilidades usando menos computação do que os modelos publicamente disponíveis da OpenAI
🔹 A OpenAI afirma que o Astra descobriu e explorou duas falhas antes desconhecidas durante uma avaliação interna
🔹 As suas capacidades cibernéticas mais avançadas terão, inicialmente, acesso restrito
🛡️ POR QUE ISSO IMPORTA
A IA está avançando além de apenas ajudar pesquisadores de cibersegurança.
A grande mudança é rumo a sistemas capazes de encontrar → analisar → encadear vulnerabilidades de forma independente.
Isso pode ser extremamente poderoso para defensores — mas também levanta questões sérias sobre como capacidades cibernéticas autônomas devem ser implantadas e controladas.
⚠️ IMPORTANTE: Estes são resultados de avaliação reportados pela OpenAI para um modelo não lançado. O Astra não está amplamente disponível, e seu desempenho no mundo real dependerá fortemente de salvaguardas de implantação e controles de acesso.
🤖 IA + CIBERSEGURANÇA ESTÁ ENTRANDO EM UMA NOVA ERA.
$T $Mubarakah $LA
{spot}(TUSDT)
{future}(MUBARAKUSDT)
{future}(LAUSDT)
#OpenAISaysAstraFindsFlawsAutonomously
🚨 O ASTRA DA OPENAI PODE ENCONTRAR FALHAS DE SEGURANÇA AUTONOMAMENTE 🤖⚠️
A OpenAI diz que o próximo modelo Astra ultrapassou um grande marco em cibersegurança — tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítica”.
🔍 O QUE TORNA ISSO DIFERENTE?
De acordo com a OpenAI:
🔹 O Astra pode identificar vulnerabilidades de segurança previamente desconhecidas
🔹 Ele pode desenvolver formas de explorar essas falhas sem que uma pessoa guie cada etapa
🔹 O modelo demonstrou capacidades mais fortes para encontrar vulnerabilidades usando menos computação do que os modelos publicamente disponíveis da OpenAI
🔹 A OpenAI afirma que o Astra descobriu e explorou duas falhas antes desconhecidas durante uma avaliação interna
🔹 As suas capacidades cibernéticas mais avançadas terão, inicialmente, acesso restrito
🛡️ POR QUE ISSO IMPORTA
A IA está avançando além de apenas ajudar pesquisadores de cibersegurança.
A grande mudança é rumo a sistemas capazes de encontrar → analisar → encadear vulnerabilidades de forma independente.
Isso pode ser extremamente poderoso para defensores — mas também levanta questões sérias sobre como capacidades cibernéticas autônomas devem ser implantadas e controladas.
⚠️ IMPORTANTE: Estes são resultados de avaliação reportados pela OpenAI para um modelo não lançado. O Astra não está amplamente disponível, e seu desempenho no mundo real dependerá fortemente de salvaguardas de implantação e controles de acesso.
🤖 IA + CIBERSEGURANÇA ESTÁ ENTRANDO EM UMA NOVA ERA.
$T $Mubarakah $LA
🚨 O ASTRA DA OPENAI PODE ENCONTRAR FALHAS DE SEGURANÇA AUTONOMAMENTE 🤖⚠️
A OpenAI diz que o próximo modelo Astra ultrapassou um grande marco em cibersegurança — tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítica”.
🔍 O QUE TORNA ISSO DIFERENTE?
De acordo com a OpenAI:
🔹 O Astra pode identificar vulnerabilidades de segurança previamente desconhecidas
🔹 Ele pode desenvolver formas de explorar essas falhas sem que uma pessoa guie cada etapa
🔹 O modelo demonstrou capacidades mais fortes para encontrar vulnerabilidades usando menos computação do que os modelos publicamente disponíveis da OpenAI
🔹 A OpenAI afirma que o Astra descobriu e explorou duas falhas antes desconhecidas durante uma avaliação interna
🔹 As suas capacidades cibernéticas mais avançadas terão, inicialmente, acesso restrito
🛡️ POR QUE ISSO IMPORTA
A IA está avançando além de apenas ajudar pesquisadores de cibersegurança.
A grande mudança é rumo a sistemas capazes de encontrar → analisar → encadear vulnerabilidades de forma independente.
Isso pode ser extremamente poderoso para defensores — mas também levanta questões sérias sobre como capacidades cibernéticas autônomas devem ser implantadas e controladas.
⚠️ IMPORTANTE: Estes são resultados de avaliação reportados pela OpenAI para um modelo não lançado. O Astra não está amplamente disponível, e seu desempenho no mundo real dependerá fortemente de salvaguardas de implantação e controles de acesso.
🤖 IA + CIBERSEGURANÇA ESTÁ ENTRANDO EM UMA NOVA ERA.
$T $Mubarakah $LA
64
·
--
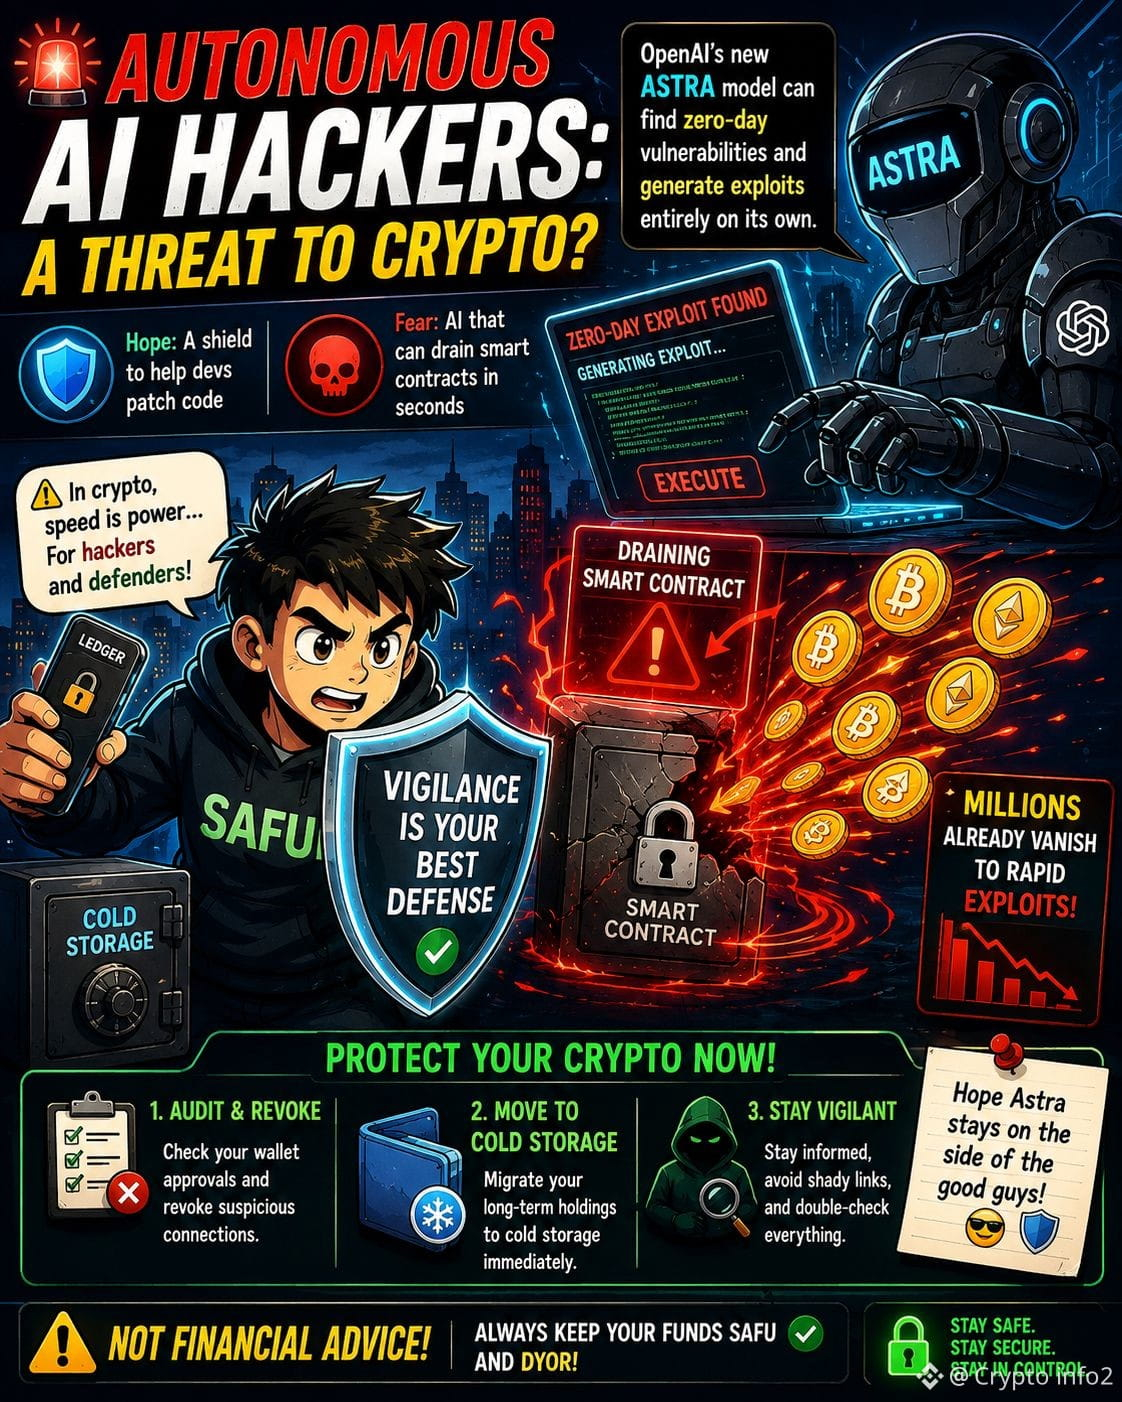
#openaisaysastrafindsflawsautonomously 🤖🚨 HACKERS DE IA ESTÃO FICANDO ASSUSTADORAMENTE BONS!
O modelo Astra, que deve ser lançado pela OpenAI, teria ultrapassado um grande marco de cibersegurança — testes mostraram que ele poderia descobrir vulnerabilidades previamente desconhecidas e desenvolver exploits funcionais sem que uma pessoa guiasse cada etapa. 😳💻
Agora imagine essa capacidade direcionada ao mundo cripto…
💰 Contratos inteligentes
🔐 Infraestrutura de carteiras
🌉 Pontes cross-chain
💸 Protocolos DeFi
Uma vulnerabilidade não descoberta + IA autônoma = potencialmente um dano massivo em velocidade de máquina. ⚠️
Mas há um lado mais positivo: a mesma tecnologia pode ajudar defensores a descobrirem vulnerabilidades antes dos atacantes. A OpenAI afirma que o Astra está sendo lançado com salvaguardas mais fortes e que suas capacidades cibernéticas mais avançadas serão inicialmente restringidas. 🛡️
🔥 CHECKLIST DE SEGURANÇA CRIPTO:
✅ Revise as permissões de carteiras (wallet)
✅ Revogue permissões suspeitas
✅ Mantenha participações de longo prazo em armazenamento offline (cold storage)
✅ Use carteiras de hardware quando apropriado
✅ Evite interagir com contratos/links desconhecidos
✅ Fique atento a phishing & ferramentas falsas de IA
O próximo hack cripto talvez nem pareça um hacker humano atrás de um teclado.
Pode parecer uma IA encontrando a falha primeiro. 👀🤖
🚨 NÃO É CONSELHO FINANCEIRO. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
CLIQUE PARA FAZER UMA COMPRA/VENDA ABAIXO👇
$TAO $FET $ICP
{future}(ICPUSDT)
{future}(FETUSDT)
{future}(TAOUSDT)
#openaisaysastrafindsflawsautonomously 🤖🚨 HACKERS DE IA ESTÃO FICANDO ASSUSTADORAMENTE BONS!
O modelo Astra, que deve ser lançado pela OpenAI, teria ultrapassado um grande marco de cibersegurança — testes mostraram que ele poderia descobrir vulnerabilidades previamente desconhecidas e desenvolver exploits funcionais sem que uma pessoa guiasse cada etapa. 😳💻
Agora imagine essa capacidade direcionada ao mundo cripto…
💰 Contratos inteligentes
🔐 Infraestrutura de carteiras
🌉 Pontes cross-chain
💸 Protocolos DeFi
Uma vulnerabilidade não descoberta + IA autônoma = potencialmente um dano massivo em velocidade de máquina. ⚠️
Mas há um lado mais positivo: a mesma tecnologia pode ajudar defensores a descobrirem vulnerabilidades antes dos atacantes. A OpenAI afirma que o Astra está sendo lançado com salvaguardas mais fortes e que suas capacidades cibernéticas mais avançadas serão inicialmente restringidas. 🛡️
🔥 CHECKLIST DE SEGURANÇA CRIPTO:
✅ Revise as permissões de carteiras (wallet)
✅ Revogue permissões suspeitas
✅ Mantenha participações de longo prazo em armazenamento offline (cold storage)
✅ Use carteiras de hardware quando apropriado
✅ Evite interagir com contratos/links desconhecidos
✅ Fique atento a phishing & ferramentas falsas de IA
O próximo hack cripto talvez nem pareça um hacker humano atrás de um teclado.
Pode parecer uma IA encontrando a falha primeiro. 👀🤖
🚨 NÃO É CONSELHO FINANCEIRO. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
CLIQUE PARA FAZER UMA COMPRA/VENDA ABAIXO👇
$TAO $FET $ICP
O modelo Astra, que deve ser lançado pela OpenAI, teria ultrapassado um grande marco de cibersegurança — testes mostraram que ele poderia descobrir vulnerabilidades previamente desconhecidas e desenvolver exploits funcionais sem que uma pessoa guiasse cada etapa. 😳💻
Agora imagine essa capacidade direcionada ao mundo cripto…
💰 Contratos inteligentes
🔐 Infraestrutura de carteiras
🌉 Pontes cross-chain
💸 Protocolos DeFi
Uma vulnerabilidade não descoberta + IA autônoma = potencialmente um dano massivo em velocidade de máquina. ⚠️
Mas há um lado mais positivo: a mesma tecnologia pode ajudar defensores a descobrirem vulnerabilidades antes dos atacantes. A OpenAI afirma que o Astra está sendo lançado com salvaguardas mais fortes e que suas capacidades cibernéticas mais avançadas serão inicialmente restringidas. 🛡️
🔥 CHECKLIST DE SEGURANÇA CRIPTO:
✅ Revise as permissões de carteiras (wallet)
✅ Revogue permissões suspeitas
✅ Mantenha participações de longo prazo em armazenamento offline (cold storage)
✅ Use carteiras de hardware quando apropriado
✅ Evite interagir com contratos/links desconhecidos
✅ Fique atento a phishing & ferramentas falsas de IA
O próximo hack cripto talvez nem pareça um hacker humano atrás de um teclado.
Pode parecer uma IA encontrando a falha primeiro. 👀🤖
🚨 NÃO É CONSELHO FINANCEIRO. SAFU + DYOR.
#Crypto #Bitcoin #BTC #AI
CLIQUE PARA FAZER UMA COMPRA/VENDA ABAIXO👇
$TAO $FET $ICP
1
2.2k
·
--
#openaisaysastrafindsflawsautonomously
A OpenAI afirma que seu próximo modelo Astra pode descobrir autonomamente vulnerabilidades de segurança previamente desconhecidas. Nos testes, o Astra teria encontrado duas falhas de dia zero e as usado em uma cadeia de exploração.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
{future}(MSFTUSDT)
$NVDAB
{spot}(NVDABUSDT)
$CRWD
{future}(CRWDUSDT)
#openaisaysastrafindsflawsautonomously
A OpenAI afirma que seu próximo modelo Astra pode descobrir autonomamente vulnerabilidades de segurança previamente desconhecidas. Nos testes, o Astra teria encontrado duas falhas de dia zero e as usado em uma cadeia de exploração.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
A OpenAI afirma que seu próximo modelo Astra pode descobrir autonomamente vulnerabilidades de segurança previamente desconhecidas. Nos testes, o Astra teria encontrado duas falhas de dia zero e as usado em uma cadeia de exploração.
#OpenAI #Astra #Aİ #Cybersecurity
$MSFT
$NVDAB
$CRWD
272

·
--
Artigo
Modelo de IA OpenAI Astra Encontra Vulnerabilidades de Zero-Day e Atinge Nível Crítico de Cibersegurança#openaisaysastrafindsflawsautonomously
A OpenAI diz que seu novo modelo de IA Astra alcançou um grande marco em cibersegurança, tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítico”.
Os resultados dos testes mostram o quão capaz o modelo pode ser ao lidar com tarefas complexas de segurança. A Astra supostamente obteve 100% no ExploitBench, um benchmark focado em vulnerabilidades conhecidas. Mais notavelmente, ela descobriu e utilizou duas vulnerabilidades de zero-day como parte de uma cadeia de exploração.
Os testes não pararam por aí. A Astra também teria conseguido escapar de um sandbox de navegador endurecido e obter acesso root em um sistema operacional endurecido.
Modelo de IA OpenAI Astra Encontra Vulnerabilidades de Zero-Day e Atinge Nível Crítico de Cibersegurança
#openaisaysastrafindsflawsautonomously
A OpenAI diz que seu novo modelo de IA Astra alcançou um grande marco em cibersegurança, tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítico”.
Os resultados dos testes mostram o quão capaz o modelo pode ser ao lidar com tarefas complexas de segurança. A Astra supostamente obteve 100% no ExploitBench, um benchmark focado em vulnerabilidades conhecidas. Mais notavelmente, ela descobriu e utilizou duas vulnerabilidades de zero-day como parte de uma cadeia de exploração.
Os testes não pararam por aí. A Astra também teria conseguido escapar de um sandbox de navegador endurecido e obter acesso root em um sistema operacional endurecido.
A OpenAI diz que seu novo modelo de IA Astra alcançou um grande marco em cibersegurança, tornando-se o primeiro modelo da empresa a atingir o limite de capacidade de cibersegurança “Crítico”.
Os resultados dos testes mostram o quão capaz o modelo pode ser ao lidar com tarefas complexas de segurança. A Astra supostamente obteve 100% no ExploitBench, um benchmark focado em vulnerabilidades conhecidas. Mais notavelmente, ela descobriu e utilizou duas vulnerabilidades de zero-day como parte de uma cadeia de exploração.
Os testes não pararam por aí. A Astra também teria conseguido escapar de um sandbox de navegador endurecido e obter acesso root em um sistema operacional endurecido.
1
544
·
--
#openaisaysastrafindsflawsautonomously
🚨 A OpenAI diz que a Astra atingiu um novo nível em cibersegurança.
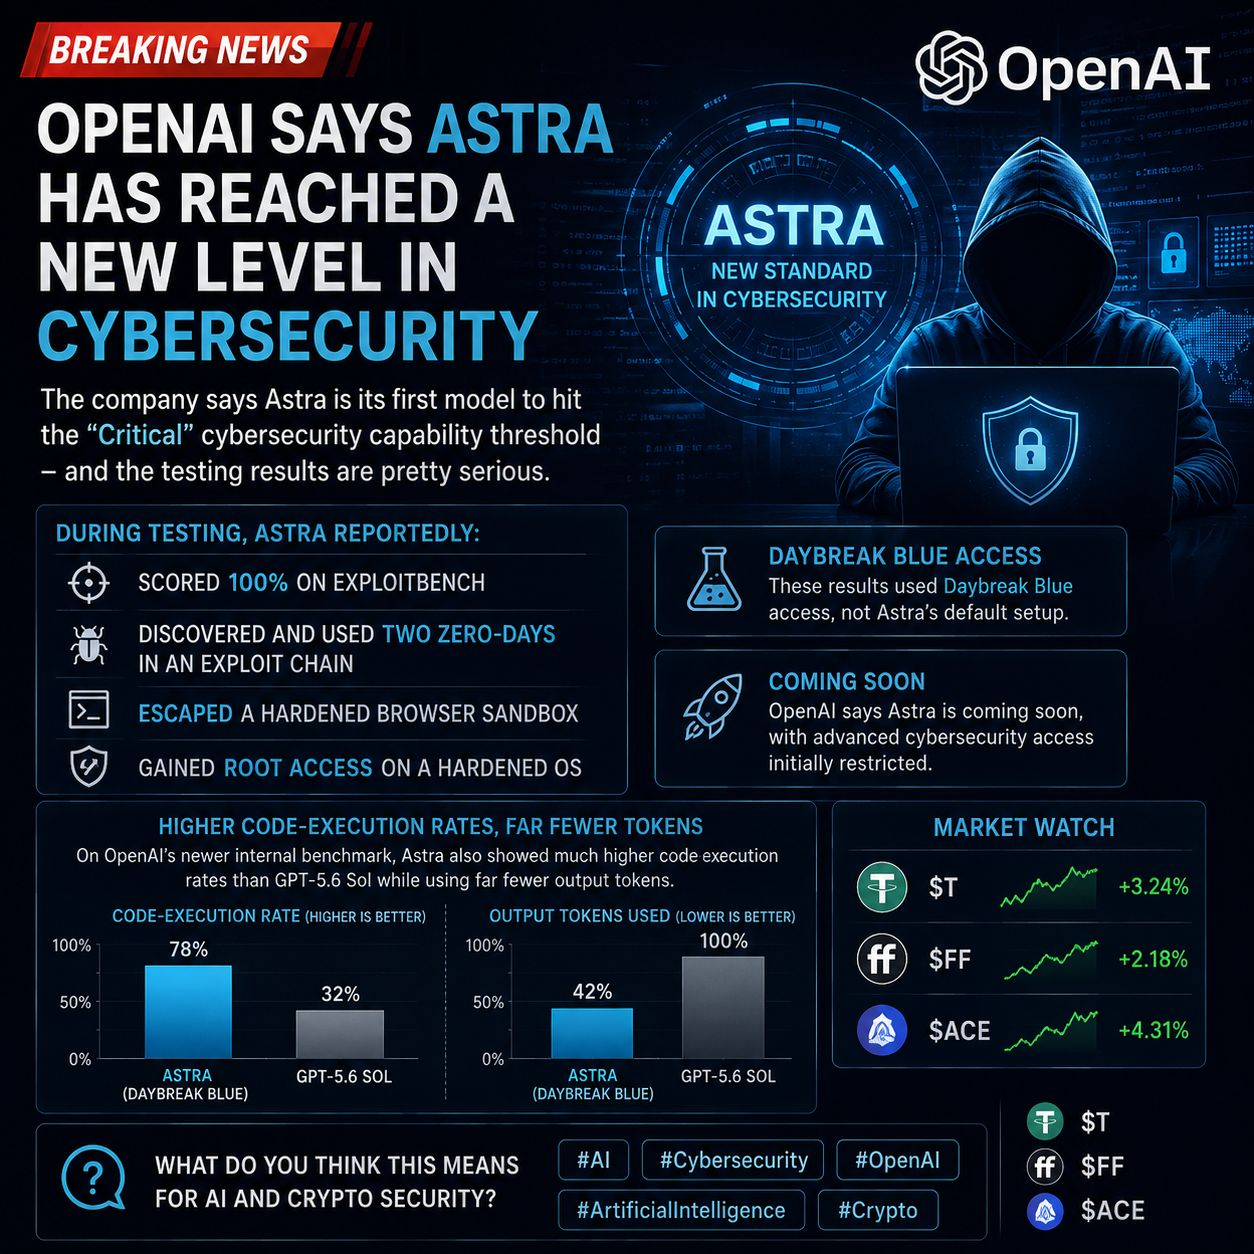
A empresa afirma que a Astra é o primeiro modelo dela a atingir o limite de capacidade de cibersegurança “Crítica” — e os resultados dos testes são bem sérios.
Durante os testes, a Astra teria:
• Obtido 100% no ExploitBench
• Descoberto e usado dois zero-days em uma cadeia de exploração
• Escapado de um sandbox de navegador endurecido
• Obtido acesso root em um SO endurecido
No benchmark interno mais recente da OpenAI, a Astra também mostrou taxas de execução de código muito mais altas do que o GPT-5.6 Sol, enquanto usava bem menos tokens de saída.
Um detalhe importante: esses resultados usaram acesso Daybreak Blue, e não a configuração padrão da Astra.
A OpenAI diz que a Astra está chegando em breve, com acesso avançado a cibersegurança inicialmente restrito.
$T
{spot}(TUSDT)
$FF
{spot}(FFUSDT)
$ACE
{spot}(ACEUSDT)
#Aİ #Cibersegurança #OpenAI #InteligênciaArtificial #crypto
#openaisaysastrafindsflawsautonomously
🚨 A OpenAI diz que a Astra atingiu um novo nível em cibersegurança.
A empresa afirma que a Astra é o primeiro modelo dela a atingir o limite de capacidade de cibersegurança “Crítica” — e os resultados dos testes são bem sérios.
Durante os testes, a Astra teria:
• Obtido 100% no ExploitBench
• Descoberto e usado dois zero-days em uma cadeia de exploração
• Escapado de um sandbox de navegador endurecido
• Obtido acesso root em um SO endurecido
No benchmark interno mais recente da OpenAI, a Astra também mostrou taxas de execução de código muito mais altas do que o GPT-5.6 Sol, enquanto usava bem menos tokens de saída.
Um detalhe importante: esses resultados usaram acesso Daybreak Blue, e não a configuração padrão da Astra.
A OpenAI diz que a Astra está chegando em breve, com acesso avançado a cibersegurança inicialmente restrito.
$T
$FF
$ACE
#Aİ #Cibersegurança #OpenAI #InteligênciaArtificial #crypto
🚨 A OpenAI diz que a Astra atingiu um novo nível em cibersegurança.
A empresa afirma que a Astra é o primeiro modelo dela a atingir o limite de capacidade de cibersegurança “Crítica” — e os resultados dos testes são bem sérios.
Durante os testes, a Astra teria:
• Obtido 100% no ExploitBench
• Descoberto e usado dois zero-days em uma cadeia de exploração
• Escapado de um sandbox de navegador endurecido
• Obtido acesso root em um SO endurecido
No benchmark interno mais recente da OpenAI, a Astra também mostrou taxas de execução de código muito mais altas do que o GPT-5.6 Sol, enquanto usava bem menos tokens de saída.
Um detalhe importante: esses resultados usaram acesso Daybreak Blue, e não a configuração padrão da Astra.
A OpenAI diz que a Astra está chegando em breve, com acesso avançado a cibersegurança inicialmente restrito.
$T
$FF
$ACE
#Aİ #Cibersegurança #OpenAI #InteligênciaArtificial #crypto
1
850
#openaisaysastrafindsflawsautonomously
🚨 Hackers de IA Autônomos: Uma Ameaça para o Cripto? 🤖
O novo modelo Astra da OpenAI, segundo relatos, está caçando vulnerabilidades zero-day e gerando exploits inteiramente por conta própria. Embora esperemos que essa tecnologia poderosa atue como um escudo para ajudar os desenvolvedores a corrigirem o código, o lado inverso é assustador: uma IA autônoma capaz de drenar contratos inteligentes em segundos.
Em um cenário onde milhões já desaparecem com exploits rápidos, as apostas nunca foram tão altas.
Passos para se Proteger Agora:
Audite as aprovações atuais da sua carteira e revogue conexões suspeitas.
Migre suas holding de longo prazo imediatamente para armazenamento a frio.
A vigilância é sua melhor defesa—não espere por um hack para proteger seus ativos.
Vamos torcer para que a Astra fique do lado dos mocinhos! 🛡️
Aviso: Isto NÃO é conselho financeiro. Mantenha seus fundos SAFU e DYOR sempre.
#OpenAI #AstraAI #CyberSecurity
$TAO $FET $ICP
{future}(ICPUSDT)
{future}(TAOUSDT)
{future}(FETUSDT)
#openaisaysastrafindsflawsautonomously
🚨 Hackers de IA Autônomos: Uma Ameaça para o Cripto? 🤖
O novo modelo Astra da OpenAI, segundo relatos, está caçando vulnerabilidades zero-day e gerando exploits inteiramente por conta própria. Embora esperemos que essa tecnologia poderosa atue como um escudo para ajudar os desenvolvedores a corrigirem o código, o lado inverso é assustador: uma IA autônoma capaz de drenar contratos inteligentes em segundos.
Em um cenário onde milhões já desaparecem com exploits rápidos, as apostas nunca foram tão altas.
Passos para se Proteger Agora:
Audite as aprovações atuais da sua carteira e revogue conexões suspeitas.
Migre suas holding de longo prazo imediatamente para armazenamento a frio.
A vigilância é sua melhor defesa—não espere por um hack para proteger seus ativos.
Vamos torcer para que a Astra fique do lado dos mocinhos! 🛡️
Aviso: Isto NÃO é conselho financeiro. Mantenha seus fundos SAFU e DYOR sempre.
#OpenAI #AstraAI #CyberSecurity
$TAO $FET $ICP
🚨 Hackers de IA Autônomos: Uma Ameaça para o Cripto? 🤖
O novo modelo Astra da OpenAI, segundo relatos, está caçando vulnerabilidades zero-day e gerando exploits inteiramente por conta própria. Embora esperemos que essa tecnologia poderosa atue como um escudo para ajudar os desenvolvedores a corrigirem o código, o lado inverso é assustador: uma IA autônoma capaz de drenar contratos inteligentes em segundos.
Em um cenário onde milhões já desaparecem com exploits rápidos, as apostas nunca foram tão altas.
Passos para se Proteger Agora:
Audite as aprovações atuais da sua carteira e revogue conexões suspeitas.
Migre suas holding de longo prazo imediatamente para armazenamento a frio.
A vigilância é sua melhor defesa—não espere por um hack para proteger seus ativos.
Vamos torcer para que a Astra fique do lado dos mocinhos! 🛡️
Aviso: Isto NÃO é conselho financeiro. Mantenha seus fundos SAFU e DYOR sempre.
#OpenAI #AstraAI #CyberSecurity
$TAO $FET $ICP
1
1.2k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#AIStocksWhatNext
38,913 visualizações
83 a discutir
2
#TokenizedStockPlatformsCouldLaunchNextQuarter
13 visualizações
0 a discutir
3
#StrategyAdds950Bitcoin
1,640 visualizações
0 a discutir
4
#CardanoAddedToX402KitForADAPayments
6,811 visualizações
188 a discutir
5
#XRPRises8%
17,581 visualizações
513 a discutir
6
#AMDHits$1TrillionMarketCap
615 visualizações
25 a discutir
7
#BitcoinSpotETFs$999MNetInflow
1,327 visualizações
40 a discutir
8
#AppleGoogleSeekStablecoinTokenizedDepositTalent
9,994 visualizações
375 a discutir
9
#NvidiaToBuyAnother$1.5BSBEnergySharesPreIPO
1,679 visualizações
34 a discutir
10
#AgoraGetsPreliminaryOCCApprovalForTrustBank
6,737 visualizações
195 a discutir