

#devops
devops
1,506 visualizações
27 a discutir
Popular
Mais recente

·
--
A Ilusão da Independência Local em Desenvolvimento
Fazer a transição da infraestrutura em nuvem para hardware local auto-hospedado não é apenas sobre economizar grana; é uma mudança estrutural em direção à autonomia total.
Confiar em servidores empresariais pagos traz riscos de terceiros e passivos ocultos de contrapartida. A arquitetura local por meio de nós independentes garante privacidade absoluta dos dados.
#SelfHosted #OpenSource #DevOps #TechAutonomy
115
·
--
Artigo
ICPay — Confiabilidade do Protocolo: Atualizações de Canister Sem Downtime e Segurança de EstadoPreservando Saldos de Contas de Usuários em Releas do Motoko em Produção
Atualizar contratos inteligentes em redes blockchain em funcionamento envolve um risco severo. A deserialização incorreta da memória pode corromper permanentemente o estado do contrato e apagar os saldos das contas dos usuários.
ICPay executa atualizações seguindo rigorosos protocolos de persistência de memória estável do Motoko.
───────────────
Arquitetura Técnica Central e Mecanismos
───────────────
1. Estruturas de Dados de Memória Estável
Contas de usuários críticos, saldos e índices de transações residem em variáveis estáveis do Motoko que sobrevivem a atualizações de código sem gargalos de serialização.
ICPay — Confiabilidade do Protocolo: Atualizações de Canister Sem Downtime e Segurança de Estado
Preservando Saldos de Contas de Usuários em Releas do Motoko em Produção
Atualizar contratos inteligentes em redes blockchain em funcionamento envolve um risco severo. A deserialização incorreta da memória pode corromper permanentemente o estado do contrato e apagar os saldos das contas dos usuários.
ICPay executa atualizações seguindo rigorosos protocolos de persistência de memória estável do Motoko.
───────────────
Arquitetura Técnica Central e Mecanismos
───────────────
1. Estruturas de Dados de Memória Estável
Contas de usuários críticos, saldos e índices de transações residem em variáveis estáveis do Motoko que sobrevivem a atualizações de código sem gargalos de serialização.
219

·
--
Saúde do Nó Além do Tempo OnlineUm nó de blockchain pode retornar uma resposta bem-sucedida e ainda assim estar servindo dados obsoletos (stale). Por isso, um simples ping não é um check de saúde para produção.
Comece com a verificabilidade (reachability), mas adicione atualização (freshness). Compare a altura do bloco e o carimbo de data/hora mais recentes do nó com uma referência independente. Observe o status de sincronização e a saúde dos peers quando esses sinais estiverem disponíveis. Um nó que está online, mas vários blocos atrás, pode induzir em erro carteiras, painéis, sistemas de negociação e indexadores.
Meça também o comportamento das requisições. Acompanhe percentis de latência, timeouts, respostas de rate-limit, erros de JSON-RPC e falhas específicas por método. Separe chamadas de leitura da submissão de transações e das cargas de assinatura (subscriptions), porque elas podem falhar de formas diferentes.
Saúde do Nó Além do Tempo Online
Um nó de blockchain pode retornar uma resposta bem-sucedida e ainda assim estar servindo dados obsoletos (stale). Por isso, um simples ping não é um check de saúde para produção.
Comece com a verificabilidade (reachability), mas adicione atualização (freshness). Compare a altura do bloco e o carimbo de data/hora mais recentes do nó com uma referência independente. Observe o status de sincronização e a saúde dos peers quando esses sinais estiverem disponíveis. Um nó que está online, mas vários blocos atrás, pode induzir em erro carteiras, painéis, sistemas de negociação e indexadores.
Meça também o comportamento das requisições. Acompanhe percentis de latência, timeouts, respostas de rate-limit, erros de JSON-RPC e falhas específicas por método. Separe chamadas de leitura da submissão de transações e das cargas de assinatura (subscriptions), porque elas podem falhar de formas diferentes.
73

·
--
🚨 HACKERS DA COREIA DO NORTE DESBLOQUEIAM NOVO VETOR DE PHISHING COM TERRAFORM MIRANDO $BTC DEVELOPERS! 💣
📌 O sofisticado ator de ameaça TraderTraitor está ativamente se valendo de código malicioso de entrevistas no GitHub para se infiltrar na infraestrutura Web3 e sequestrar credenciais da AWS. 🔍 Desenvolvedores que baixam repositórios não verificados estão acionando backdoors furtivos de macOS capazes de drenar ambientes em nuvem e bases de código comprometidas.
⚠️ A segurança institucional é a base real de cada corrida $BTC bull, e esses ataques provam que grupos de ameaças estão caçando acesso de desenvolvedores a montante. 💬 Você está verificando suas dependências do Terraform antes de executar scripts de init, ou está deixando sua infraestrutura na nuvem exposta? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
23

🚨 TRADERTRAITOR MIRAR CHAVES DE DEV CLOUD EM CAMPANHA DE PHISHING RECUPERANDO $ZRO BACKDOORS! 🔍
Atores sofisticados patrocinados pelo Estado estão deslocando vetores de explorações diretas de contratos inteligentes para a infraestrutura subjacente em nuvem. 🔍 Investigações recentes revelam que o TraderTraitor executou downloads maliciosos de provedores Terraform, implantando backdoors de macOS idênticos aos identificados durante a violação histórica de $ZRO infraestrutura.
O dinheiro esperto entende que a liquidez do protocolo só é tão segura quanto as chaves de API do desenvolvedor que sustentam o ecossistema. 🛡️ Com credenciais da AWS e da GCP mirando equipes de DevOps, monitorar o risco operacional agora é tão crítico quanto analisar a estrutura do mercado.
💬 Como você está ajustando seus protocolos de segurança operacional para proteger seu capital contra ameaças no nível de infraestrutura? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
65

·
--
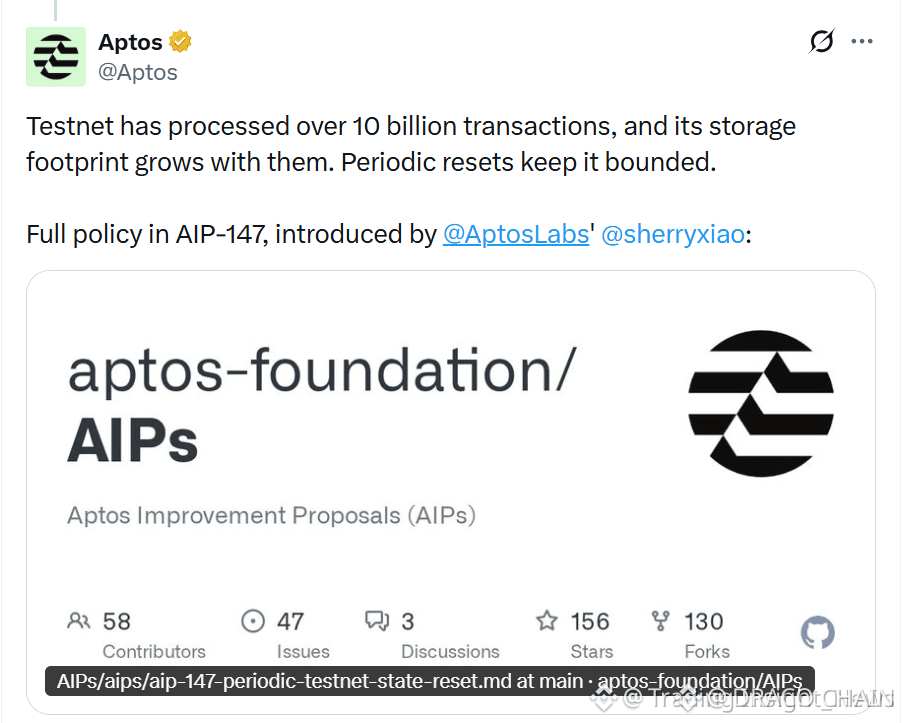
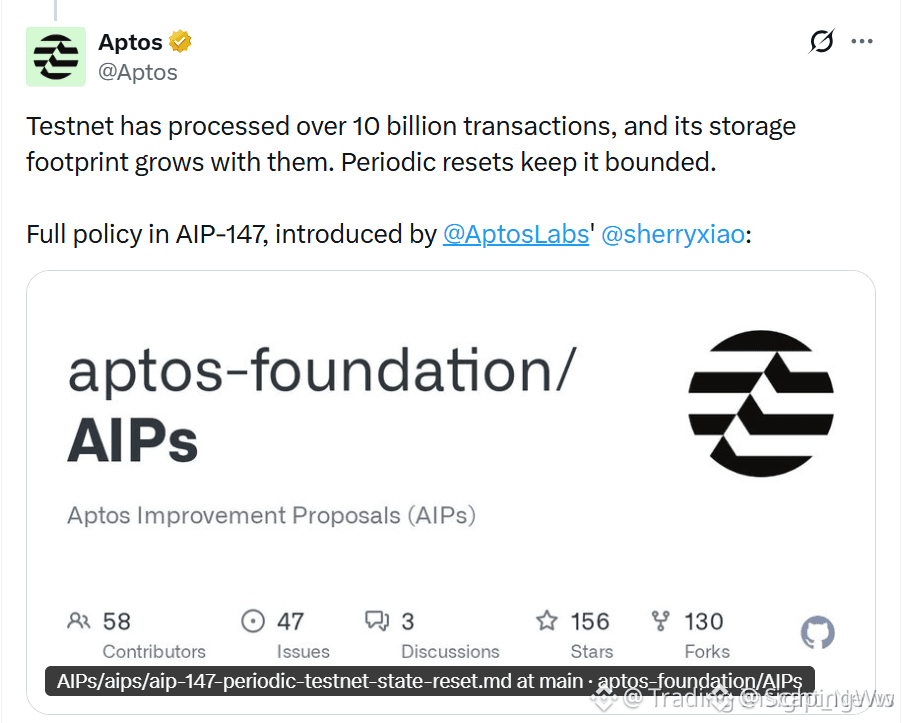
🚨 A ABORDAGEM PARA O RESET DO TESTNET $APT SE APROXIMA – PREPARE-SE PARA UM VARREDURA DE ARMAZENAMENTO 🦈
O Aptos está programado para limpar seu testnet completamente em 7 de outubro, zerando contratos, saldos e o histórico de transações. 📌 Esse revertimento total do estado segue mais de 10 B de transações, além de uma carga de armazenamento que ameaça a eficiência de custos.
Desenvolvedores “smart-money” veem a purga como um reset de liquidez para o armazenamento on-chain, removendo estados obsoletos e abrindo espaço para novos deployments. 📊 Espere uma breve queda na atividade do testnet enquanto as equipes redistribuem, mas o mainnet permanece intacto.
📈 Fique de olho nas métricas de desempenho após o reset; um testnet mais enxuto muitas vezes se traduz em ciclos de desenvolvimento mais suaves e em sinais de taxa mais claros na rede principal. 💡
💬 Como você está ajustando sua estratégia de testnet antes do reset de 7 de outubro?
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
426
·
--
Verificado
🚨 $APT TESTNET REINICIADO DEFINITIVAMENTE PARA 7 DE OUT – ENTRADA DE VARREDURA DE ARMAZENAMENTO! 📊
Aptos vai desligar o testnet em 7 de outubro, apagando contratos, saldos e todo o ledger de transações. 🦈 Essa mudança de “página em branco” reduz a pressão de armazenamento após ultrapassar 10 B de transações, mantendo a rede leve para devs.
Nenhum impacto no mainnet ou devnet – eles ficam intactos, então a produção continua sem problemas. 📊 Espere uma breve pausa para a nova implantação e, depois, um novo começo para novos experimentos. ⚡
💬 Como você está preparando seus contratos de teste para o reset? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k

⚡ FALHA CRÍTICA NA INFRAESTRUTURA DO GITHUB ABALA A TEC E OS FLUXOS DO ECOSSISTEMA $FET AI! 🚨
A principal infraestrutura está cedendo sob pressão hoje, enquanto o GitHub atinge um grave atraso na replicação de banco de dados em seus sistemas de colaboração. 📊 Com interfaces de autorização falhando e o GitHub Actions travando em todo o sistema, as esteiras de desenvolvimento e os fluxos automatizados de implantação essencialmente congelaram em tempo real. 🔍
O “dinheiro inteligente” observa de perto essas falhas de infraestrutura, sabendo como atrasos na implantação de código afetam o ritmo em ambientes de tecnologia em rápida evolução. ⚡ Quando a camada de execução subjacente dá engasgos, a velocidade de execução se torna o prêmio máximo no tabuleiro. 💬 Você acha que essas falhas de infraestrutura estancam temporariamente o ritmo, ou os devs vão avançar apesar do ruído? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
111
·
--
Aviso de Segurança: CZ Acendeu o Alerta em Todos os Desenvolvedores da $BNB Chain
Repositórios do GitHub comprometidos. Credenciais de acesso vazadas. Pipelines de desenvolvimento em projetos de cripto open-source expostos a ataques direcionados.
A mensagem do CZ para todos os builders: suas chaves do GitHub são tão críticas quanto sua wallet de exchange. Um elo fraco na sua pipeline de dev significa atacantes dentro do seu protocolo.
A BNB Chain abriga centenas de projetos DeFi open-source. O código publicamente forkado cria a maior superfície de ataque no crypto. Com bilhões em jogo, o elo mais fraco é a segurança das suas operações.
Urgente: Audite os repositórios. Rotacione as chaves. Assuma que nada está seguro.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
33
·
--
Depois que o sistema automatizado começa a rodar, como monitorar se ele ainda está ativo
Essa é uma das lições mais profundas que aprendi depois de montar algumas linhas de automação: **o sistema não pode cair à noite e você descobrir só no dia seguinte**.
Uma vez, eu implementei uma tarefa agendada, achando que, ao configurar o cron, poderia deixá-la correr solta. Depois de uma semana, fui checar o status e percebi que ele já tinha parado silenciosamente por 3 dias — a conexão com o banco de dados caiu e não recebi nenhuma notificação. Desde então, eu criei uma filosofia de monitoramento completa, e hoje vou compartilhar com vocês.
**Primeira camada: monitoramento do ciclo de execução**
O método mais básico é olhar o last_run_at do cron. Minha regra é: **se o último tempo de execução ultrapassar 2 vezes o ciclo esperado, disparar um alerta imediatamente**. Por exemplo, uma tarefa que deveria rodar a cada 5 minutos, se o last_run_at estiver a mais de 10 minutos do agora, já mando um Telegram de alerta. Esse indicador é extremamente eficaz — cerca de 90% dos "sistemas caíram" podem ser capturados em 1 hora, em vez de esperar passivamente o departamento de negócios descobrir.
**Segunda camada: mecanismo de fusão de API**
Instabilidade de API é a norma. Minha abordagem é: **se 3 solicitações de API falharem consecutivamente, desconectar automaticamente por 24 horas**. Por que 3 vezes? Porque 1-2 vezes podem ser flutuações na rede, mas 3 falhas consecutivas realmente indicam que há um problema. Durante o período de fusão, o sistema não tentará mais chamadas, evitando continuar a desperdiçar a valiosa cota de API e espaço de log em um estado de erro. Isso é muito mais eficaz do que tentar repetidamente à cegas.
**Terceira camada: persistência do arquivo de estado**
A cada execução do sistema, eu escrevo o estado atual — número de sucessos, número de falhas, timestamp, informações de erro — em um arquivo de estado. Esse arquivo eu mantenho por 30 dias de histórico. Quais são os benefícios disso? Permite a retroanálise — "por que a taxa de postagem caiu repentinamente para 60% na quarta-feira passada?" — basta olhar os logs que você tem a resposta. O arquivo de estado não ocupa espaço, mas me dá uma cadeia de auditoria completa.
**Quarta camada: revisão manual semanal**
Toda semana, gasto 15 minutos, e deixo o sistema gerar automaticamente um relatório resumo: taxa de sucesso de postagens, distribuição de taxas de erro, contagem de palavras, se houve flutuações anormais. Não precisa ser muito frequente, mas **não se pode depender completamente de alertas automáticos**. Às vezes, um problema de tendência onde a taxa de erro sobe de 2% para 4%, o monitoramento automático não vai te avisar, mas um olhar humano já pode indicar "aqui devemos começar a prestar atenção".
**Insight fundamental**
Construir automação é rápido, mas **fazer o monitoramento certo é o que realmente traz tranquilidade sem estar de olho constantemente**. Minha experiência é: alertas automáticos cuidam de emergências (sistema completamente fora do ar), a revisão manual cuida de problemas de tendência (deterioração gradual). A combinação de ambos é o que faz esse sistema sobreviver a longo prazo. Caso contrário, a automação mais inteligente é apenas uma bomba-relógio dentro de uma caixa preta.
$BTC #DevOps #automação
98
·
--
Em Alta
Alerta de Violação Interna do GitHub 🚨: TeamPCP afirma que ~4.000 repositórios privados foram exfiltrados através de uma extensão maliciosa do VS Code em um dispositivo de um funcionário.
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
188
·
--
Pesquisas de segurança recentes descobriram pacotes maliciosos do npm se passando por ferramentas de polyfill do Rollup, destacando os riscos da cadeia de suprimentos para desenvolvedores de blockchain. 📊
O amplo ecossistema de ferramentas do Ethereum, incluindo soluções populares de rollup, o torna um alvo frequente para esses ataques. 🧠
Os resultados reforçam a importância de verificar as assinaturas dos pacotes e usar ambientes de desenvolvimento mais robustos ao construir $ETH smart contracts. 🔍
O roadmap do Ethereum continua com próximas atualizações centradas em rollups, como o EIP‑4844, com o objetivo de melhorar a escalabilidade e reduzir os custos das transações. ⚡
Os desenvolvedores são incentivados a adotar bibliotecas verificadas e acompanhar canais oficiais para avisos de segurança. 💡
DYOR antes de integrar qualquer código de terceiros em seus $ETH projects. 🌐
Como sua equipe está fortalecendo a segurança de seus contratos inteligentes diante dessas novas ameaças? #crypto #Ethereum #Security #DevOps #GAMERXERO
24
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#ADAGains10%Above$0.27
6,878 visualizações
135 a discutir
2
#ETHUp70%InQ3ButLiquidityFalls
80,502 visualizações
813 a discutir
3
#EthStakingExitQueueHits2026High
31,351 visualizações
618 a discutir
4
#FedOctoberHoldOdds82.3%
30,815 visualizações
587 a discutir
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
63,049 visualizações
977 a discutir
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
1,158 visualizações
36 a discutir
7
#DriftHackVictimsBeginClaims
148,955 visualizações
1,613 a discutir
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
11,829 visualizações
128 a discutir
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
48,141 visualizações
258 a discutir
10
#EthereumValidatorExitQueueJumps392%
279,784 visualizações
2,478 a discutir