
#cryptobilis
cryptobilis
14,530 visualizações
33 a discutir
Popular
Mais recente
·
--
Em Baixa
A Trezor informa que uma Safe 5 vendida pela CryptoBilis pode ter sido adulterada com hardware malicioso, capaz de ler as palavras de recuperação exibidas na tela e transmiti-las por uma rede celular. A empresa recomenda que os usuários que compraram dispositivos da CryptoBilis desde março de 2026 transfiram seus ativos e gerem uma nova frase-semente.
Não se trata de um produto oficial da Trezor hackeado remotamente, mas de adulteração física na cadeia de fornecimento do revendedor. Ainda assim, isso derruba uma crença ainda mais perigosa: carteiras de hardware não são seguras por natureza. Se a embalagem, os chips e os canais de venda podem ser adulterados, talvez seja preciso acrescentar algo a “Se as chaves não são suas, as moedas não são suas”: “Se o hardware não é seu, as chaves não são suas”.
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
{future}(ETHUSDT)
{future}(BTCUSDT)
A Trezor informa que uma Safe 5 vendida pela CryptoBilis pode ter sido adulterada com hardware malicioso, capaz de ler as palavras de recuperação exibidas na tela e transmiti-las por uma rede celular. A empresa recomenda que os usuários que compraram dispositivos da CryptoBilis desde março de 2026 transfiram seus ativos e gerem uma nova frase-semente.
Não se trata de um produto oficial da Trezor hackeado remotamente, mas de adulteração física na cadeia de fornecimento do revendedor. Ainda assim, isso derruba uma crença ainda mais perigosa: carteiras de hardware não são seguras por natureza. Se a embalagem, os chips e os canais de venda podem ser adulterados, talvez seja preciso acrescentar algo a “Se as chaves não são suas, as moedas não são suas”: “Se o hardware não é seu, as chaves não são suas”.
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
Não se trata de um produto oficial da Trezor hackeado remotamente, mas de adulteração física na cadeia de fornecimento do revendedor. Ainda assim, isso derruba uma crença ainda mais perigosa: carteiras de hardware não são seguras por natureza. Se a embalagem, os chips e os canais de venda podem ser adulterados, talvez seja preciso acrescentar algo a “Se as chaves não são suas, as moedas não são suas”: “Se o hardware não é seu, as chaves não são suas”.
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
1.9k

Sua carteira de hardware pode estar espionando você? Trezor fez um alerta 🐕
Em 30 de outubro, a Trezor alertou todos os usuários que compraram suas carteiras por meio da revendedora CryptoBilis desde março de 2026: transfiram as moedas imediatamente para uma nova carteira, usando uma frase-semente totalmente nova. Não reutilizem a antiga e não usem dispositivos que ainda não foram ativados.
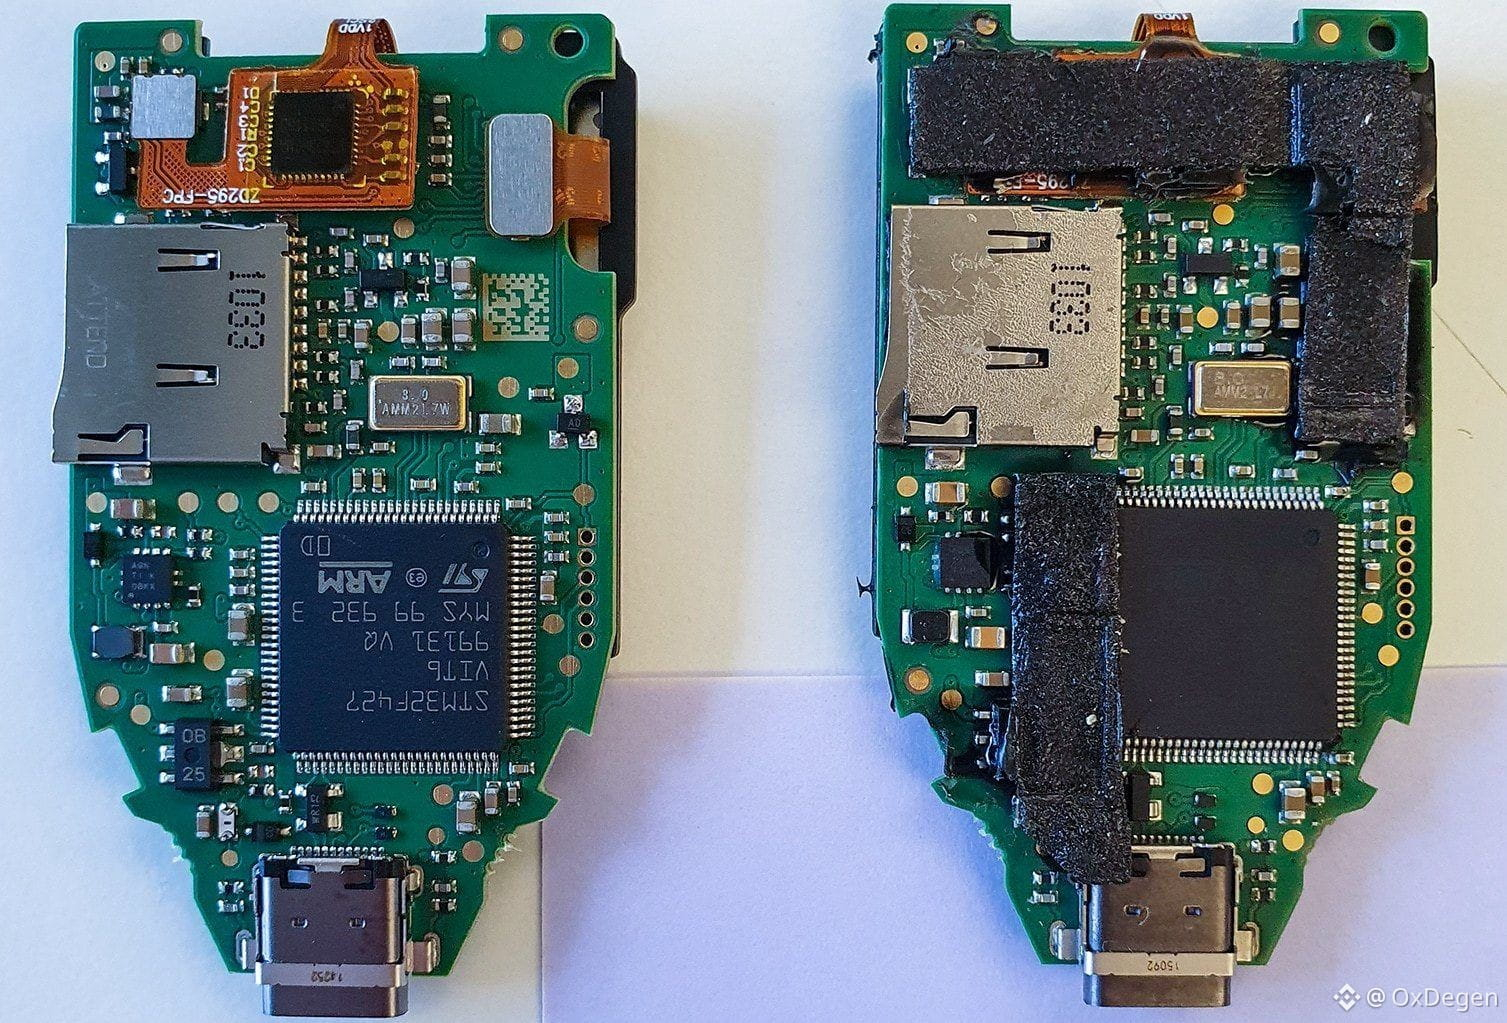
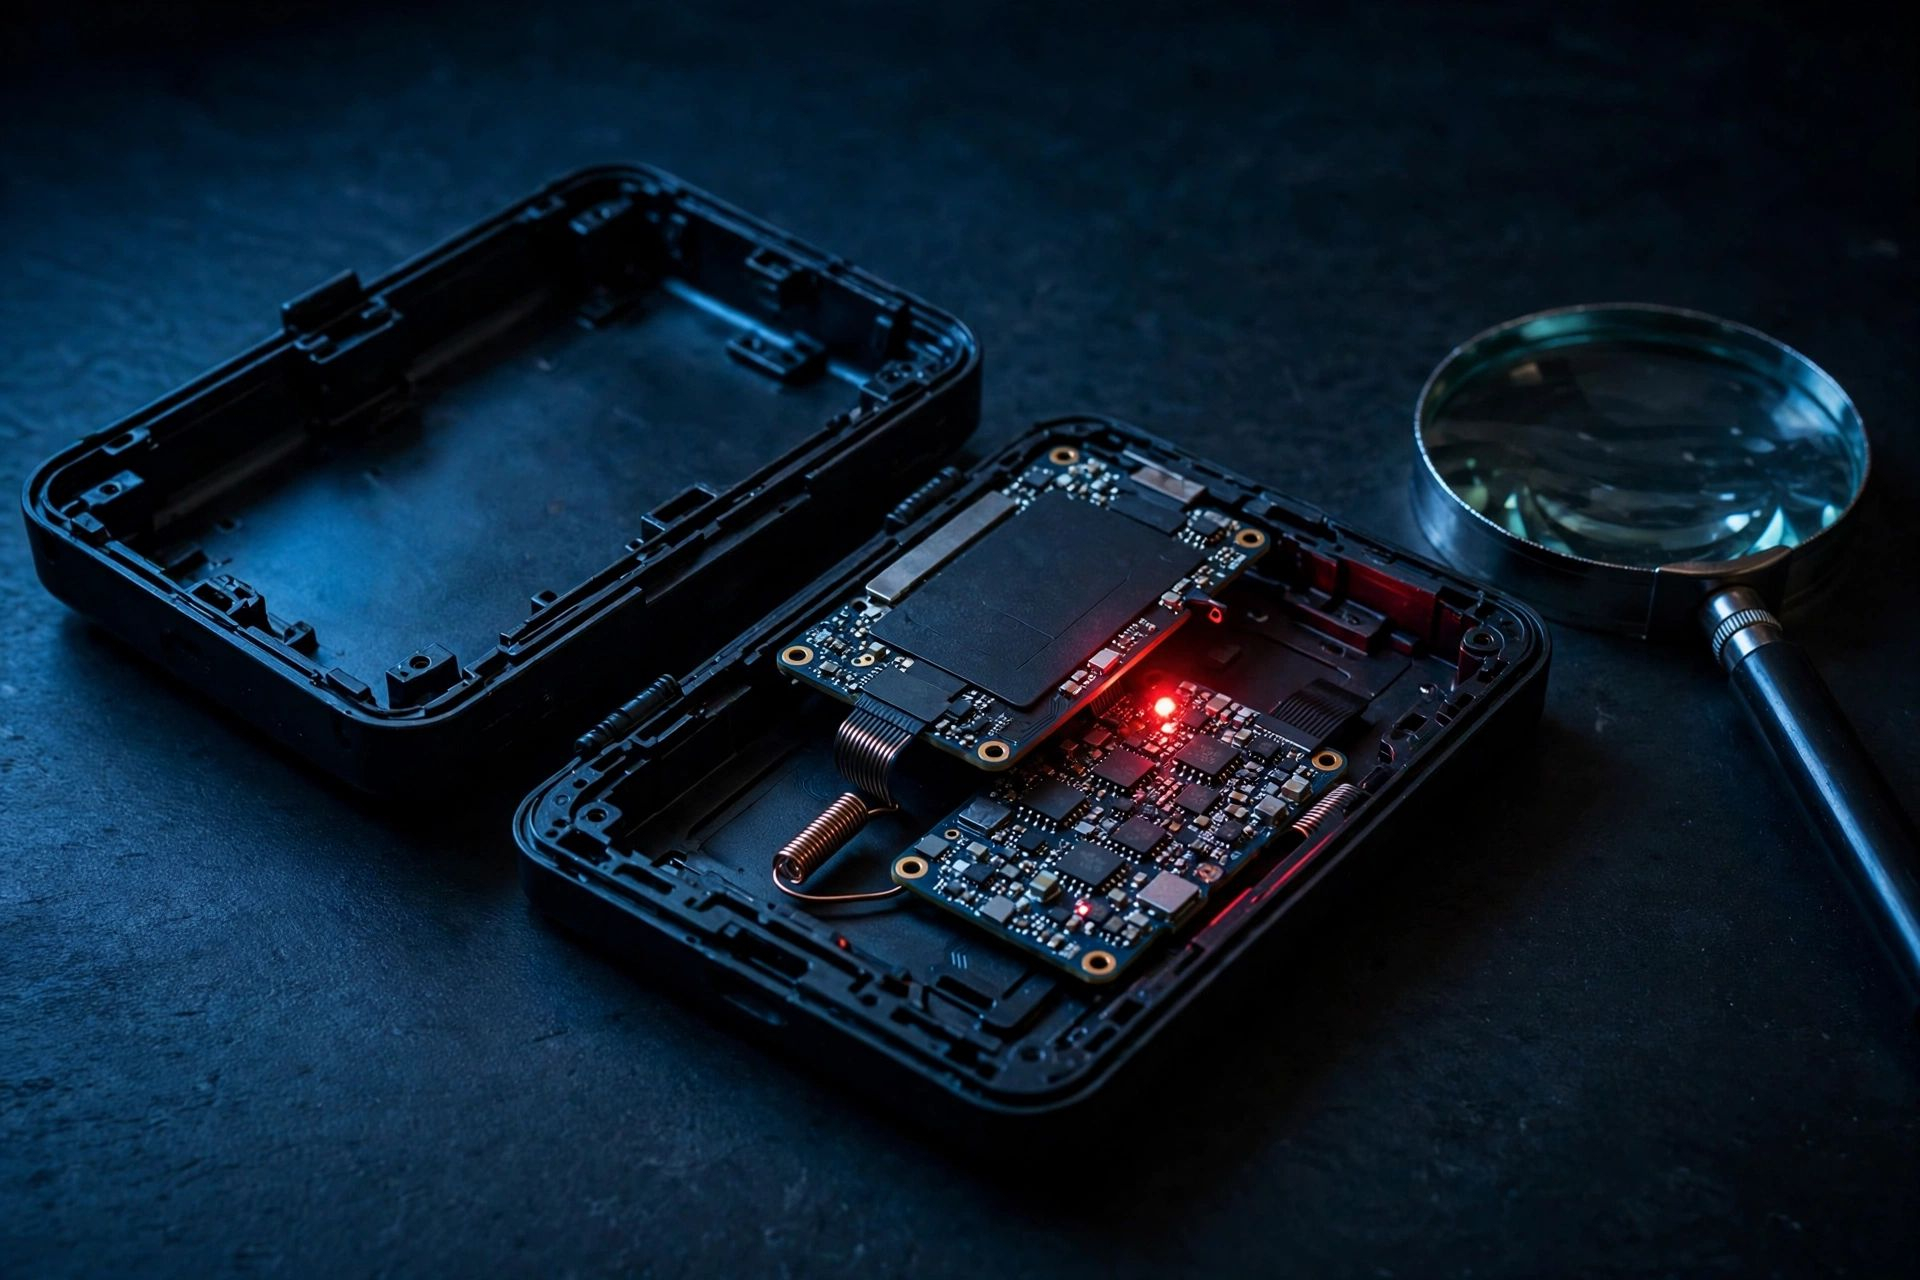
Tudo começou quando um comprador indonésio encontrou uma placa de circuito adicional em um Trezor Safe 5 que comprou da CryptoBilis pela Tokopedia em agosto. Ela tinha um módulo celular e uma antena e estava encaixada entre a placa-mãe e a tela. Segundo o relato, ela conseguia ler o conteúdo exibido na tela — incluindo o backup da carteira — e transmiti-lo pela rede móvel sempre que o dispositivo era conectado à energia.
Falando com toda a franqueza: a Trezor ainda não recebeu o dispositivo para fazer testes em laboratório, e nenhum usuário relatou ter perdido moedas por causa disso. Mas a empresa considera o relato confiável e, por isso, emitiu um alerta preventivo — afinal, trata-se da mesma revendedora envolvida no incidente anterior de adulteração da Ledger. A Trezor removeu a CryptoBilis da lista de revendedores em 9 de outubro e verificou quatro dispositivos Trezor do mesmo canal de venda, sem encontrar sinais de adulteração até o momento.
A lição é simples: se o seu “cofre” não foi comprado diretamente do canal oficial, considere-o inseguro por padrão. Transfira primeiro; discuta depois. 🐕
#Trezor #硬件钱包 #CryptoBilis
Sua carteira de hardware pode estar espionando você? Trezor fez um alerta 🐕
Em 30 de outubro, a Trezor alertou todos os usuários que compraram suas carteiras por meio da revendedora CryptoBilis desde março de 2026: transfiram as moedas imediatamente para uma nova carteira, usando uma frase-semente totalmente nova. Não reutilizem a antiga e não usem dispositivos que ainda não foram ativados.
Tudo começou quando um comprador indonésio encontrou uma placa de circuito adicional em um Trezor Safe 5 que comprou da CryptoBilis pela Tokopedia em agosto. Ela tinha um módulo celular e uma antena e estava encaixada entre a placa-mãe e a tela. Segundo o relato, ela conseguia ler o conteúdo exibido na tela — incluindo o backup da carteira — e transmiti-lo pela rede móvel sempre que o dispositivo era conectado à energia.
Falando com toda a franqueza: a Trezor ainda não recebeu o dispositivo para fazer testes em laboratório, e nenhum usuário relatou ter perdido moedas por causa disso. Mas a empresa considera o relato confiável e, por isso, emitiu um alerta preventivo — afinal, trata-se da mesma revendedora envolvida no incidente anterior de adulteração da Ledger. A Trezor removeu a CryptoBilis da lista de revendedores em 9 de outubro e verificou quatro dispositivos Trezor do mesmo canal de venda, sem encontrar sinais de adulteração até o momento.
A lição é simples: se o seu “cofre” não foi comprado diretamente do canal oficial, considere-o inseguro por padrão. Transfira primeiro; discuta depois. 🐕
#Trezor #硬件钱包 #CryptoBilis
Em 30 de outubro, a Trezor alertou todos os usuários que compraram suas carteiras por meio da revendedora CryptoBilis desde março de 2026: transfiram as moedas imediatamente para uma nova carteira, usando uma frase-semente totalmente nova. Não reutilizem a antiga e não usem dispositivos que ainda não foram ativados.
Tudo começou quando um comprador indonésio encontrou uma placa de circuito adicional em um Trezor Safe 5 que comprou da CryptoBilis pela Tokopedia em agosto. Ela tinha um módulo celular e uma antena e estava encaixada entre a placa-mãe e a tela. Segundo o relato, ela conseguia ler o conteúdo exibido na tela — incluindo o backup da carteira — e transmiti-lo pela rede móvel sempre que o dispositivo era conectado à energia.
Falando com toda a franqueza: a Trezor ainda não recebeu o dispositivo para fazer testes em laboratório, e nenhum usuário relatou ter perdido moedas por causa disso. Mas a empresa considera o relato confiável e, por isso, emitiu um alerta preventivo — afinal, trata-se da mesma revendedora envolvida no incidente anterior de adulteração da Ledger. A Trezor removeu a CryptoBilis da lista de revendedores em 9 de outubro e verificou quatro dispositivos Trezor do mesmo canal de venda, sem encontrar sinais de adulteração até o momento.
A lição é simples: se o seu “cofre” não foi comprado diretamente do canal oficial, considere-o inseguro por padrão. Transfira primeiro; discuta depois. 🐕
#Trezor #硬件钱包 #CryptoBilis
43
·
--
Já se passaram 18 dias, e o ritmo da lavagem de dinheiro dos hackers não mudou nem um pouco.
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH. O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
Já se passaram 18 dias, e o ritmo da lavagem de dinheiro dos hackers não mudou nem um pouco.
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH . O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH . O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
200
·
--
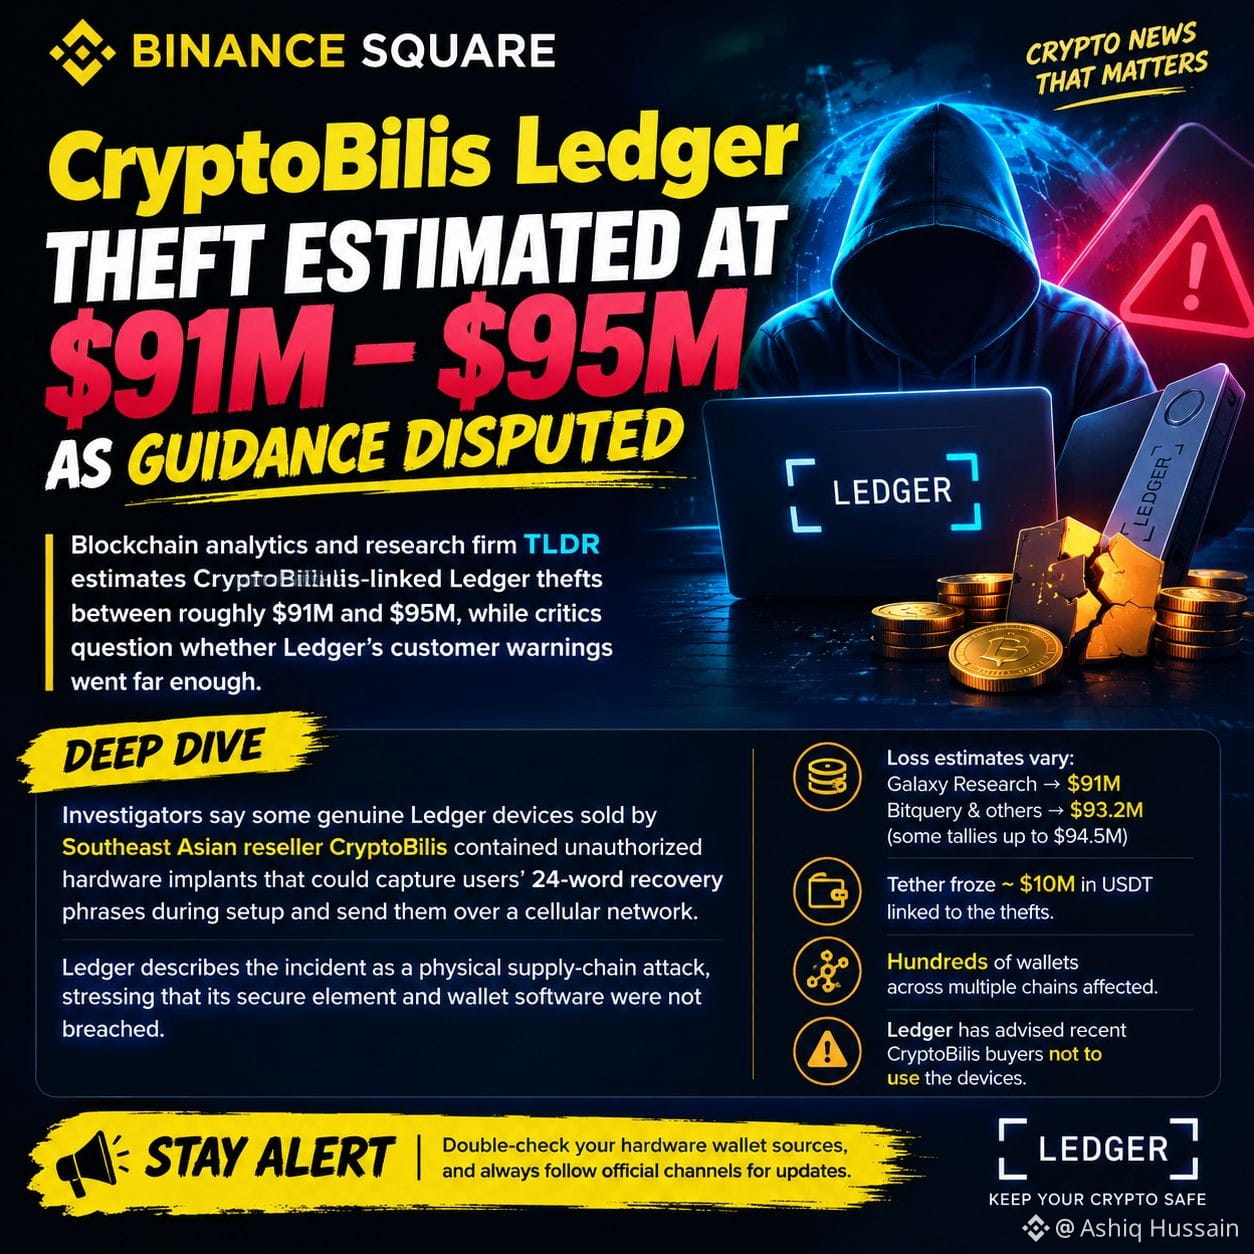
🚨 NOTÍCIA URGENTE SOBRE CRIPTOMOEDAS: Roubo de Ledger da CryptoBilis chega a US$ 95 milhões! 🔥
💰 Prejuízo estimado: US$ 91 milhões–US$ 95 milhões
Investigadores relatam que algumas carteiras físicas Ledger autênticas vendidas pela revendedora do Sudeste Asiático CryptoBilis supostamente continham implantes de hardware não autorizados, capazes de roubar as frases de recuperação de 24 palavras dos usuários.
📊 Destaques: 🔴 O prejuízo estimado varia de US$ 91 milhões a US$ 95 milhões. ⚠️ Centenas de carteiras de criptomoedas em várias blockchains podem ter sido afetadas. 💵 Segundo relatos, a Tether congelou cerca de US$ 10 milhões em $USDT ligados aos roubos. 🔐 A Ledger descreve o incidente como um ataque físico à cadeia de suprimentos, e não como uma violação do software de suas carteiras.
🚨 AVISO DE SEGURANÇA IMPORTANTE: Se você comprou recentemente um dispositivo Ledger pela CryptoBilis, não o use até consultar as orientações oficiais de segurança da Ledger.
🛡️ Proteja sempre sua frase de recuperação de 24 palavras. Nunca a compartilhe com ninguém nem a insira em sites suspeitos.
📢 O que você acha? Os vendedores de carteiras físicas deveriam passar por verificações de segurança mais rigorosas? 👇
{spot}(BTCUSDT)
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
🚨 NOTÍCIA URGENTE SOBRE CRIPTOMOEDAS: Roubo de Ledger da CryptoBilis chega a US$ 95 milhões! 🔥
💰 Prejuízo estimado: US$ 91 milhões–US$ 95 milhões
Investigadores relatam que algumas carteiras físicas Ledger autênticas vendidas pela revendedora do Sudeste Asiático CryptoBilis supostamente continham implantes de hardware não autorizados, capazes de roubar as frases de recuperação de 24 palavras dos usuários.
📊 Destaques: 🔴 O prejuízo estimado varia de US$ 91 milhões a US$ 95 milhões. ⚠️ Centenas de carteiras de criptomoedas em várias blockchains podem ter sido afetadas. 💵 Segundo relatos, a Tether congelou cerca de US$ 10 milhões em $USDT ligados aos roubos. 🔐 A Ledger descreve o incidente como um ataque físico à cadeia de suprimentos, e não como uma violação do software de suas carteiras.
🚨 AVISO DE SEGURANÇA IMPORTANTE: Se você comprou recentemente um dispositivo Ledger pela CryptoBilis, não o use até consultar as orientações oficiais de segurança da Ledger.
🛡️ Proteja sempre sua frase de recuperação de 24 palavras. Nunca a compartilhe com ninguém nem a insira em sites suspeitos.
📢 O que você acha? Os vendedores de carteiras físicas deveriam passar por verificações de segurança mais rigorosas? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
💰 Prejuízo estimado: US$ 91 milhões–US$ 95 milhões
Investigadores relatam que algumas carteiras físicas Ledger autênticas vendidas pela revendedora do Sudeste Asiático CryptoBilis supostamente continham implantes de hardware não autorizados, capazes de roubar as frases de recuperação de 24 palavras dos usuários.
📊 Destaques: 🔴 O prejuízo estimado varia de US$ 91 milhões a US$ 95 milhões. ⚠️ Centenas de carteiras de criptomoedas em várias blockchains podem ter sido afetadas. 💵 Segundo relatos, a Tether congelou cerca de US$ 10 milhões em $USDT ligados aos roubos. 🔐 A Ledger descreve o incidente como um ataque físico à cadeia de suprimentos, e não como uma violação do software de suas carteiras.
🚨 AVISO DE SEGURANÇA IMPORTANTE: Se você comprou recentemente um dispositivo Ledger pela CryptoBilis, não o use até consultar as orientações oficiais de segurança da Ledger.
🛡️ Proteja sempre sua frase de recuperação de 24 palavras. Nunca a compartilhe com ninguém nem a insira em sites suspeitos.
📢 O que você acha? Os vendedores de carteiras físicas deveriam passar por verificações de segurança mais rigorosas? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
85
·
--
A venda da carteira Ledger pela CryptoBilis foi um fiasco, e o vazamento de chaves privadas virou piada!
A carteira Ledger foi hackeada durante as vendas da CryptoBilis, e o risco de vazamento das chaves privadas é de morrer de rir! Até 80 mil dispositivos podem ter sido afetados, com prejuízos de 8,6 bilhões de dólares. Que negócio é esse? É mais emocionante que um assalto! #Ledger #私钥泄露 #CryptoBilis fiasco nas vendas
A venda da carteira Ledger pela CryptoBilis foi um fiasco, e o vazamento de chaves privadas virou piada!
A carteira Ledger foi hackeada durante as vendas da CryptoBilis, e o risco de vazamento das chaves privadas é de morrer de rir! Até 80 mil dispositivos podem ter sido afetados, com prejuízos de 8,6 bilhões de dólares. Que negócio é esse? É mais emocionante que um assalto! #Ledger #私钥泄露 #CryptoBilis fiasco nas vendas
A carteira Ledger foi hackeada durante as vendas da CryptoBilis, e o risco de vazamento das chaves privadas é de morrer de rir! Até 80 mil dispositivos podem ter sido afetados, com prejuízos de 8,6 bilhões de dólares. Que negócio é esse? É mais emocionante que um assalto! #Ledger #私钥泄露 #CryptoBilis fiasco nas vendas
82
·
--
Em Alta
#以太坊突破2500usdt Caramba, comprei ETH há 8 anos e segurei por todo esse tempo sem vender. Aí troquei para uma carteira fria e perdi 140 mil dólares de uma vez!
O caso envolvendo Ledger e CryptoBilis revelou mais uma situação angustiante.
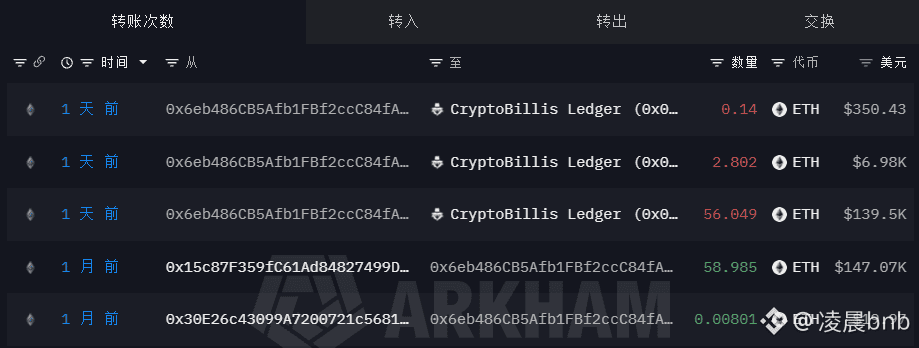
Segundo informações de rastreamento on-chain, um investidor experiente que estava inativo havia mais de 4 anos comprou 59 ETH há 8 anos.
Passou por vários ciclos de alta e baixa: não vendeu quando o preço disparou e resistiu mesmo quando despencou.
Hoje, esses ETH valem cerca de 146.800 dólares.
Mas, há apenas um mês, ele comprou uma nova carteira fria Ledger da CryptoBilis, pensando em transferir seus ativos para lá e guardá-los com segurança.
Ele conseguiu escapar dos riscos do mercado por 8 anos, mas não escapou desta vez do risco à segurança da carteira.
Após transferir os 59 ETH, eles teriam sido todos levados por endereços de roubo de criptomoedas ligados ao caso da CryptoBilis.
A forma exata do ataque ainda está sendo investigada; não é possível afirmar diretamente que o próprio hardware da Ledger tenha uma vulnerabilidade.
Ele não perdeu por causa das oscilações do mercado, nem teve suas posições liquidadas em contratos, nem perdeu tudo apostando em shitcoins.
Só queria encontrar um lugar mais seguro para guardar os ativos que manteve por 8 anos.
Antes, todo mundo dizia que o mais difícil no mundo das criptomoedas era conseguir manter os investimentos.
Agora percebemos que isso não basta: também é preciso garantir que o lugar onde guardamos as moedas seja seguro o suficiente.
Depois de 8 anos com mãos de diamante, ele talvez tenha sido derrotado por uma carteira fria que havia comprado apenas um mês antes.
Ganhar dinheiro no mundo das criptomoedas não é fácil; proteger o que se ganhou é ainda mais difícil.
Esperamos que este caso seja esclarecido em breve e que a vítima tenha a chance de recuperar seus ativos.
$ETH #Ledger
#CryptoBilis #加密安全
{spot}(ETHUSDT)
#以太坊突破2500usdt Caramba, comprei ETH há 8 anos e segurei por todo esse tempo sem vender. Aí troquei para uma carteira fria e perdi 140 mil dólares de uma vez!
O caso envolvendo Ledger e CryptoBilis revelou mais uma situação angustiante.
Segundo informações de rastreamento on-chain, um investidor experiente que estava inativo havia mais de 4 anos comprou 59 ETH há 8 anos.
Passou por vários ciclos de alta e baixa: não vendeu quando o preço disparou e resistiu mesmo quando despencou.
Hoje, esses ETH valem cerca de 146.800 dólares.
Mas, há apenas um mês, ele comprou uma nova carteira fria Ledger da CryptoBilis, pensando em transferir seus ativos para lá e guardá-los com segurança.
Ele conseguiu escapar dos riscos do mercado por 8 anos, mas não escapou desta vez do risco à segurança da carteira.
Após transferir os 59 ETH, eles teriam sido todos levados por endereços de roubo de criptomoedas ligados ao caso da CryptoBilis.
A forma exata do ataque ainda está sendo investigada; não é possível afirmar diretamente que o próprio hardware da Ledger tenha uma vulnerabilidade.
Ele não perdeu por causa das oscilações do mercado, nem teve suas posições liquidadas em contratos, nem perdeu tudo apostando em shitcoins.
Só queria encontrar um lugar mais seguro para guardar os ativos que manteve por 8 anos.
Antes, todo mundo dizia que o mais difícil no mundo das criptomoedas era conseguir manter os investimentos.
Agora percebemos que isso não basta: também é preciso garantir que o lugar onde guardamos as moedas seja seguro o suficiente.
Depois de 8 anos com mãos de diamante, ele talvez tenha sido derrotado por uma carteira fria que havia comprado apenas um mês antes.
Ganhar dinheiro no mundo das criptomoedas não é fácil; proteger o que se ganhou é ainda mais difícil.
Esperamos que este caso seja esclarecido em breve e que a vítima tenha a chance de recuperar seus ativos.
$ETH #Ledger
#CryptoBilis #加密安全
O caso envolvendo Ledger e CryptoBilis revelou mais uma situação angustiante.
Segundo informações de rastreamento on-chain, um investidor experiente que estava inativo havia mais de 4 anos comprou 59 ETH há 8 anos.
Passou por vários ciclos de alta e baixa: não vendeu quando o preço disparou e resistiu mesmo quando despencou.
Hoje, esses ETH valem cerca de 146.800 dólares.
Mas, há apenas um mês, ele comprou uma nova carteira fria Ledger da CryptoBilis, pensando em transferir seus ativos para lá e guardá-los com segurança.
Ele conseguiu escapar dos riscos do mercado por 8 anos, mas não escapou desta vez do risco à segurança da carteira.
Após transferir os 59 ETH, eles teriam sido todos levados por endereços de roubo de criptomoedas ligados ao caso da CryptoBilis.
A forma exata do ataque ainda está sendo investigada; não é possível afirmar diretamente que o próprio hardware da Ledger tenha uma vulnerabilidade.
Ele não perdeu por causa das oscilações do mercado, nem teve suas posições liquidadas em contratos, nem perdeu tudo apostando em shitcoins.
Só queria encontrar um lugar mais seguro para guardar os ativos que manteve por 8 anos.
Antes, todo mundo dizia que o mais difícil no mundo das criptomoedas era conseguir manter os investimentos.
Agora percebemos que isso não basta: também é preciso garantir que o lugar onde guardamos as moedas seja seguro o suficiente.
Depois de 8 anos com mãos de diamante, ele talvez tenha sido derrotado por uma carteira fria que havia comprado apenas um mês antes.
Ganhar dinheiro no mundo das criptomoedas não é fácil; proteger o que se ganhou é ainda mais difícil.
Esperamos que este caso seja esclarecido em breve e que a vítima tenha a chance de recuperar seus ativos.
$ETH #Ledger
#CryptoBilis #加密安全
1
139
·
--
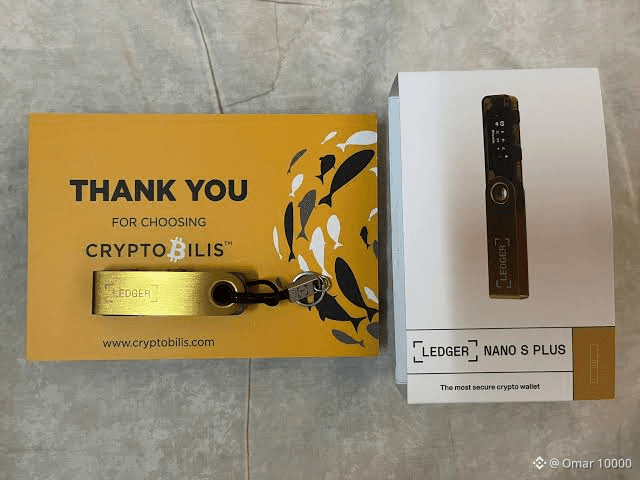
🚨ALARMANTE:
Ledger investiga hackeamento em massa após violação envolvendo distribuidor oficial
Foram relatados roubos estimados em 86 milhões de dólares (se aproximando dos 100 milhões), afetando os fundos de centenas de usuários. O problema não é uma violação generalizada nos dispositivos Ledger. A violação está ligada à CryptoBilis, um distribuidor oficial no sudeste asiático.
Alerta urgente 🚨:
Isso afeta principalmente quem comprou dispositivos desse fornecedor nos últimos 90 dias. Há suspeitas de que eles tenham sido adulterados antes da entrega.
Tome providências se você foi afetado: mova suas criptomoedas imediatamente para uma carteira segura e limpa.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
{spot}(RLCUSDT)
🚨ALARMANTE:
Ledger investiga hackeamento em massa após violação envolvendo distribuidor oficial
Foram relatados roubos estimados em 86 milhões de dólares (se aproximando dos 100 milhões), afetando os fundos de centenas de usuários. O problema não é uma violação generalizada nos dispositivos Ledger. A violação está ligada à CryptoBilis, um distribuidor oficial no sudeste asiático.
Alerta urgente 🚨:
Isso afeta principalmente quem comprou dispositivos desse fornecedor nos últimos 90 dias. Há suspeitas de que eles tenham sido adulterados antes da entrega.
Tome providências se você foi afetado: mova suas criptomoedas imediatamente para uma carteira segura e limpa.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
Ledger investiga hackeamento em massa após violação envolvendo distribuidor oficial
Foram relatados roubos estimados em 86 milhões de dólares (se aproximando dos 100 milhões), afetando os fundos de centenas de usuários. O problema não é uma violação generalizada nos dispositivos Ledger. A violação está ligada à CryptoBilis, um distribuidor oficial no sudeste asiático.
Alerta urgente 🚨:
Isso afeta principalmente quem comprou dispositivos desse fornecedor nos últimos 90 dias. Há suspeitas de que eles tenham sido adulterados antes da entrega.
Tome providências se você foi afetado: mova suas criptomoedas imediatamente para uma carteira segura e limpa.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
2
1.3k
·
--
A Ledger está investigando o roubo de ativos de usuários do Sudeste Asiático, envolvendo dispositivos de revendedores da CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Segurança
A Ledger está investigando o roubo de ativos de usuários do Sudeste Asiático, envolvendo dispositivos de revendedores da CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Segurança
#Ledger #CryptoBilis #加密货币 #Segurança
6
·
--
🎯 Até as carteiras de hardware foram adulteradas
📰 Ledger confirma: dispositivos vendidos pelo revendedor CryptoBilis continham módulos implantados; 311 carteiras foram roubadas, num total de cerca de US$ 92,9 milhões
💬 Vivem repetindo «not your keys», mas, no fim, trocaram as próprias chaves. Compre carteiras de hardware apenas por canais oficiais. Não vale a pena arriscar por aquele descontinho de revendedores de segunda mão; se der problema, ninguém vai te indenizar.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
🎯 Até as carteiras de hardware foram adulteradas
📰 Ledger confirma: dispositivos vendidos pelo revendedor CryptoBilis continham módulos implantados; 311 carteiras foram roubadas, num total de cerca de US$ 92,9 milhões
💬 Vivem repetindo «not your keys», mas, no fim, trocaram as próprias chaves. Compre carteiras de hardware apenas por canais oficiais. Não vale a pena arriscar por aquele descontinho de revendedores de segunda mão; se der problema, ninguém vai te indenizar.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
📰 Ledger confirma: dispositivos vendidos pelo revendedor CryptoBilis continham módulos implantados; 311 carteiras foram roubadas, num total de cerca de US$ 92,9 milhões
💬 Vivem repetindo «not your keys», mas, no fim, trocaram as próprias chaves. Compre carteiras de hardware apenas por canais oficiais. Não vale a pena arriscar por aquele descontinho de revendedores de segunda mão; se der problema, ninguém vai te indenizar.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
16

·
--
Em Alta
#ledgerpausescryptobilissales
🚨 Ledger suspendeu as vendas da CryptoBilis: alegação de prejuízo de 86 milhões de dólares! 🔐
A Ledger pediu à CryptoBilis, sua revendedora autorizada no Sudeste Asiático, que suspendesse a venda e o envio de todos os dispositivos. 🛑
📦 Motivo: relatos de usuários que perderam fundos após comprar dispositivos dessa revendedora. A CryptoBilis vende na Indonésia, na Malásia e nas Filipinas. 🌏
💸 A Specter estima que as perdas rastreadas em Ethereum, TRON e Bitcoin ultrapassam 86 milhões de dólares. A Arkham fala em mais de 80 milhões de dólares. A Ledger ainda não confirmou os valores. 📊
😰 Segundo a Lookonchain, um investidor perdeu cerca de 6,6 milhões de dólares em Bitcoin depois de usar um novo dispositivo Ledger comprado da CryptoBilis. 💔
✅ De acordo com a Ledger, por enquanto, os incidentes estão limitados a produtos vendidos por essa revendedora. Não há relatos envolvendo dispositivos comprados diretamente da Ledger.
🧐 Pergunta: os dispositivos foram adulterados? Ainda não há uma resposta definitiva. 🕵️
📝 Se você comprou um dispositivo dessa revendedora nos últimos 90 dias:
1️⃣ Se ainda não o configurou, não comece a configuração.
2️⃣ Se já o configurou, considere transferir seus ativos para um novo dispositivo e uma nova seed.
3️⃣ Crie a seed você mesmo, usando apenas um dispositivo comprado diretamente do fabricante.
📉 Em 2026, este é o segundo grande alerta envolvendo carteiras de hardware. Em agosto, uma falha da Coldcard custou cerca de 70 milhões de dólares; em abril, um aplicativo falso do Ledger Live causou prejuízos de cerca de 9,5 milhões de dólares. ⚠️
👀 Agora, as atenções estão voltadas para o resultado da investigação da Ledger. A empresa afirmou que compartilhará atualizações. ⏳
#Ledger #CryptoBilis #Blockchain
#ledgerpausescryptobilissales
🚨 Ledger suspendeu as vendas da CryptoBilis: alegação de prejuízo de 86 milhões de dólares! 🔐
A Ledger pediu à CryptoBilis, sua revendedora autorizada no Sudeste Asiático, que suspendesse a venda e o envio de todos os dispositivos. 🛑
📦 Motivo: relatos de usuários que perderam fundos após comprar dispositivos dessa revendedora. A CryptoBilis vende na Indonésia, na Malásia e nas Filipinas. 🌏
💸 A Specter estima que as perdas rastreadas em Ethereum, TRON e Bitcoin ultrapassam 86 milhões de dólares. A Arkham fala em mais de 80 milhões de dólares. A Ledger ainda não confirmou os valores. 📊
😰 Segundo a Lookonchain, um investidor perdeu cerca de 6,6 milhões de dólares em Bitcoin depois de usar um novo dispositivo Ledger comprado da CryptoBilis. 💔
✅ De acordo com a Ledger, por enquanto, os incidentes estão limitados a produtos vendidos por essa revendedora. Não há relatos envolvendo dispositivos comprados diretamente da Ledger.
🧐 Pergunta: os dispositivos foram adulterados? Ainda não há uma resposta definitiva. 🕵️
📝 Se você comprou um dispositivo dessa revendedora nos últimos 90 dias:
1️⃣ Se ainda não o configurou, não comece a configuração.
2️⃣ Se já o configurou, considere transferir seus ativos para um novo dispositivo e uma nova seed.
3️⃣ Crie a seed você mesmo, usando apenas um dispositivo comprado diretamente do fabricante.
📉 Em 2026, este é o segundo grande alerta envolvendo carteiras de hardware. Em agosto, uma falha da Coldcard custou cerca de 70 milhões de dólares; em abril, um aplicativo falso do Ledger Live causou prejuízos de cerca de 9,5 milhões de dólares. ⚠️
👀 Agora, as atenções estão voltadas para o resultado da investigação da Ledger. A empresa afirmou que compartilhará atualizações. ⏳
#Ledger #CryptoBilis #Blockchain
🚨 Ledger suspendeu as vendas da CryptoBilis: alegação de prejuízo de 86 milhões de dólares! 🔐
A Ledger pediu à CryptoBilis, sua revendedora autorizada no Sudeste Asiático, que suspendesse a venda e o envio de todos os dispositivos. 🛑
📦 Motivo: relatos de usuários que perderam fundos após comprar dispositivos dessa revendedora. A CryptoBilis vende na Indonésia, na Malásia e nas Filipinas. 🌏
💸 A Specter estima que as perdas rastreadas em Ethereum, TRON e Bitcoin ultrapassam 86 milhões de dólares. A Arkham fala em mais de 80 milhões de dólares. A Ledger ainda não confirmou os valores. 📊
😰 Segundo a Lookonchain, um investidor perdeu cerca de 6,6 milhões de dólares em Bitcoin depois de usar um novo dispositivo Ledger comprado da CryptoBilis. 💔
✅ De acordo com a Ledger, por enquanto, os incidentes estão limitados a produtos vendidos por essa revendedora. Não há relatos envolvendo dispositivos comprados diretamente da Ledger.
🧐 Pergunta: os dispositivos foram adulterados? Ainda não há uma resposta definitiva. 🕵️
📝 Se você comprou um dispositivo dessa revendedora nos últimos 90 dias:
1️⃣ Se ainda não o configurou, não comece a configuração.
2️⃣ Se já o configurou, considere transferir seus ativos para um novo dispositivo e uma nova seed.
3️⃣ Crie a seed você mesmo, usando apenas um dispositivo comprado diretamente do fabricante.
📉 Em 2026, este é o segundo grande alerta envolvendo carteiras de hardware. Em agosto, uma falha da Coldcard custou cerca de 70 milhões de dólares; em abril, um aplicativo falso do Ledger Live causou prejuízos de cerca de 9,5 milhões de dólares. ⚠️
👀 Agora, as atenções estão voltadas para o resultado da investigação da Ledger. A empresa afirmou que compartilhará atualizações. ⏳
#Ledger #CryptoBilis #Blockchain
1
2.5k

O Ledger informa que até 93 milhões de dólares foram rastreados no caso CryptoBilis, com 10 milhões já congelados pelas autoridades.
#CryptoBilis #AssetTracing
O Ledger informa que até 93 milhões de dólares foram rastreados no caso CryptoBilis, com 10 milhões já congelados pelas autoridades.
#CryptoBilis #AssetTracing
#CryptoBilis #AssetTracing
13
·
--
A Ledger publicou uma declaração confirmando que o recente roubo de fundos envolveu apenas carteiras de hardware vendidas pelo revendedor terceirizado CryptoBilis. A empresa afirmou claramente que os seus sistemas internos, os canais oficiais de venda direta e os dispositivos não afetados permanecem seguros e intactos.
A CryptoBilis anunciou a suspensão de todas as vendas de carteiras de hardware. A Ledger está a colaborar estreitamente com as autoridades para investigar os detalhes deste ataque à cadeia de abastecimento e está a contactar diretamente os utilizadores afetados para prestar assistência. A empresa recomenda que os compradores da CryptoBilis não inicializem quaisquer dispositivos ainda não utilizados, a fim de prevenir possíveis riscos.
Aos utilizadores que já inicializaram os seus dispositivos, a Ledger recomenda que transfiram os seus ativos para uma nova carteira criada com uma nova frase de recuperação, para garantir a segurança dos fundos. A investigação do incidente ainda está em curso, e a Ledger continuará a divulgar informações atualizadas.
$BTC #Ledger #CryptoBilis #Segurança
A Ledger publicou uma declaração confirmando que o recente roubo de fundos envolveu apenas carteiras de hardware vendidas pelo revendedor terceirizado CryptoBilis. A empresa afirmou claramente que os seus sistemas internos, os canais oficiais de venda direta e os dispositivos não afetados permanecem seguros e intactos.
A CryptoBilis anunciou a suspensão de todas as vendas de carteiras de hardware. A Ledger está a colaborar estreitamente com as autoridades para investigar os detalhes deste ataque à cadeia de abastecimento e está a contactar diretamente os utilizadores afetados para prestar assistência. A empresa recomenda que os compradores da CryptoBilis não inicializem quaisquer dispositivos ainda não utilizados, a fim de prevenir possíveis riscos.
Aos utilizadores que já inicializaram os seus dispositivos, a Ledger recomenda que transfiram os seus ativos para uma nova carteira criada com uma nova frase de recuperação, para garantir a segurança dos fundos. A investigação do incidente ainda está em curso, e a Ledger continuará a divulgar informações atualizadas.
$BTC #Ledger #CryptoBilis #Segurança
A CryptoBilis anunciou a suspensão de todas as vendas de carteiras de hardware. A Ledger está a colaborar estreitamente com as autoridades para investigar os detalhes deste ataque à cadeia de abastecimento e está a contactar diretamente os utilizadores afetados para prestar assistência. A empresa recomenda que os compradores da CryptoBilis não inicializem quaisquer dispositivos ainda não utilizados, a fim de prevenir possíveis riscos.
Aos utilizadores que já inicializaram os seus dispositivos, a Ledger recomenda que transfiram os seus ativos para uma nova carteira criada com uma nova frase de recuperação, para garantir a segurança dos fundos. A investigação do incidente ainda está em curso, e a Ledger continuará a divulgar informações atualizadas.
$BTC #Ledger #CryptoBilis #Segurança
120
·
--
#Ledger确认用户设备遭植入未授权硬件
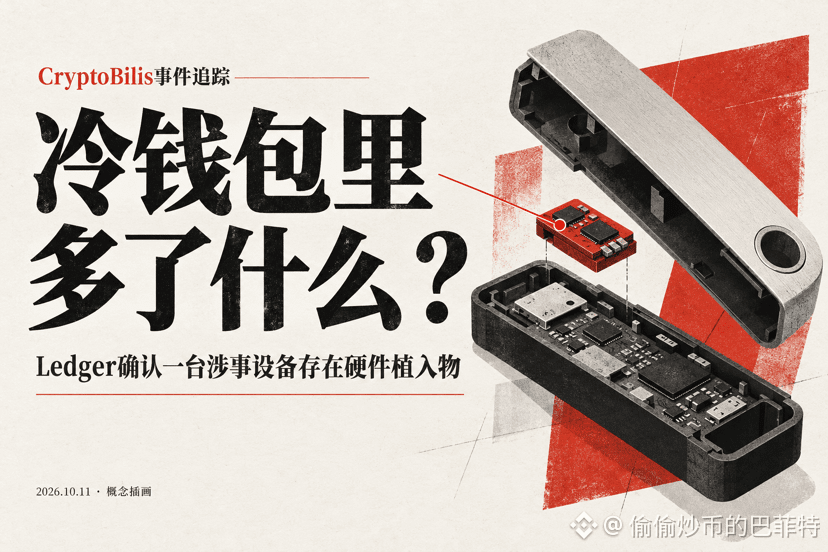
Confirmação da Ledger: foi instalado hardware adicional numa carteira fria envolvida no incidente
A 10 de outubro, a Ledger atualizou a investigação ao incidente da CryptoBilis: foi encontrado um implante de hardware não autorizado no dispositivo de um utilizador afetado. No dia anterior, a empresa tinha pedido a este distribuidor do Sudeste Asiático que suspendesse as vendas e os envios. $BTC
Esta descoberta faz avançar a investigação para as provas físicas. Em que etapa o dispositivo foi adulterado, que lotes foram afetados e como funciona o implante são questões que dizem respeito à segurança dos fundos de outros compradores. Até ao momento, foi confirmado um único dispositivo; a relação entre o método completo do ataque e o total das perdas continua sob investigação. Os 86 milhões de dólares em perdas que circulam online são também uma estimativa de terceiros. $ETH
Nas recomendações oficiais aos compradores afetados, há uma instrução muito concreta: quem comprou um dispositivo através da CryptoBilis nos 90 dias anteriores ao alerta e ainda não o configurou deve evitar inicializá-lo por enquanto; os utilizadores que já o configuraram devem considerar transferir os seus ativos para um dispositivo novo e utilizar uma frase-semente gerada de novo.
Trocar de dispositivo e importar a frase-semente antiga restaura o mesmo conjunto de contas. Se a frase antiga já tiver sido comprometida, a outra parte continuará a ter acesso, e alterar o PIN não resolverá o problema. Os fundos têm de ser transferidos para as contas associadas à nova frase-semente.
Quem compra uma carteira fria dificilmente conseguirá fazer, por conta própria, uma nova análise ao hardware. A fabricante terá de divulgar os lotes afetados, um método prático para os identificar e uma solução para os utilizadores prejudicados. Quando há problemas no canal de distribuição, o custo da verificação não pode continuar a recair sobre os compradores.
#Ledger #加密安全 #CryptoBilis
{future}(BTCUSDT)
{future}(ETHUSDT)
#Ledger确认用户设备遭植入未授权硬件
Confirmação da Ledger: foi instalado hardware adicional numa carteira fria envolvida no incidente
A 10 de outubro, a Ledger atualizou a investigação ao incidente da CryptoBilis: foi encontrado um implante de hardware não autorizado no dispositivo de um utilizador afetado. No dia anterior, a empresa tinha pedido a este distribuidor do Sudeste Asiático que suspendesse as vendas e os envios. $BTC
Esta descoberta faz avançar a investigação para as provas físicas. Em que etapa o dispositivo foi adulterado, que lotes foram afetados e como funciona o implante são questões que dizem respeito à segurança dos fundos de outros compradores. Até ao momento, foi confirmado um único dispositivo; a relação entre o método completo do ataque e o total das perdas continua sob investigação. Os 86 milhões de dólares em perdas que circulam online são também uma estimativa de terceiros. $ETH
Nas recomendações oficiais aos compradores afetados, há uma instrução muito concreta: quem comprou um dispositivo através da CryptoBilis nos 90 dias anteriores ao alerta e ainda não o configurou deve evitar inicializá-lo por enquanto; os utilizadores que já o configuraram devem considerar transferir os seus ativos para um dispositivo novo e utilizar uma frase-semente gerada de novo.
Trocar de dispositivo e importar a frase-semente antiga restaura o mesmo conjunto de contas. Se a frase antiga já tiver sido comprometida, a outra parte continuará a ter acesso, e alterar o PIN não resolverá o problema. Os fundos têm de ser transferidos para as contas associadas à nova frase-semente.
Quem compra uma carteira fria dificilmente conseguirá fazer, por conta própria, uma nova análise ao hardware. A fabricante terá de divulgar os lotes afetados, um método prático para os identificar e uma solução para os utilizadores prejudicados. Quando há problemas no canal de distribuição, o custo da verificação não pode continuar a recair sobre os compradores.
#Ledger #加密安全 #CryptoBilis
Confirmação da Ledger: foi instalado hardware adicional numa carteira fria envolvida no incidente
A 10 de outubro, a Ledger atualizou a investigação ao incidente da CryptoBilis: foi encontrado um implante de hardware não autorizado no dispositivo de um utilizador afetado. No dia anterior, a empresa tinha pedido a este distribuidor do Sudeste Asiático que suspendesse as vendas e os envios. $BTC
Esta descoberta faz avançar a investigação para as provas físicas. Em que etapa o dispositivo foi adulterado, que lotes foram afetados e como funciona o implante são questões que dizem respeito à segurança dos fundos de outros compradores. Até ao momento, foi confirmado um único dispositivo; a relação entre o método completo do ataque e o total das perdas continua sob investigação. Os 86 milhões de dólares em perdas que circulam online são também uma estimativa de terceiros. $ETH
Nas recomendações oficiais aos compradores afetados, há uma instrução muito concreta: quem comprou um dispositivo através da CryptoBilis nos 90 dias anteriores ao alerta e ainda não o configurou deve evitar inicializá-lo por enquanto; os utilizadores que já o configuraram devem considerar transferir os seus ativos para um dispositivo novo e utilizar uma frase-semente gerada de novo.
Trocar de dispositivo e importar a frase-semente antiga restaura o mesmo conjunto de contas. Se a frase antiga já tiver sido comprometida, a outra parte continuará a ter acesso, e alterar o PIN não resolverá o problema. Os fundos têm de ser transferidos para as contas associadas à nova frase-semente.
Quem compra uma carteira fria dificilmente conseguirá fazer, por conta própria, uma nova análise ao hardware. A fabricante terá de divulgar os lotes afetados, um método prático para os identificar e uma solução para os utilizadores prejudicados. Quando há problemas no canal de distribuição, o custo da verificação não pode continuar a recair sobre os compradores.
#Ledger #加密安全 #CryptoBilis
2
204
·
--
🚨 O revendedor da Ledger, CryptoBilis, suspendeu as vendas de carteiras de hardware em todos os canais na Malásia, nas Filipinas e na Indonésia.
#Ledger #CryptoBilis #硬件钱包 #SegurançaCripto
🚨 O revendedor da Ledger, CryptoBilis, suspendeu as vendas de carteiras de hardware em todos os canais na Malásia, nas Filipinas e na Indonésia.
#Ledger #CryptoBilis #硬件钱包 #SegurançaCripto
#Ledger #CryptoBilis #硬件钱包 #SegurançaCripto
136
A Ledger alerta sobre implantes espiões LTE encontrados em carteiras vendidas pelo revendedor CryptoBilis, que podem expor frases de recuperação e comprometer os fundos dos utilizadores.
#CryptoBilis #HardwareWalletSecurity
A Ledger alerta sobre implantes espiões LTE encontrados em carteiras vendidas pelo revendedor CryptoBilis, que podem expor frases de recuperação e comprometer os fundos dos utilizadores.
#CryptoBilis #HardwareWalletSecurity
#CryptoBilis #HardwareWalletSecurity
15

·
--
Artigo
Disseram inicialmente que as carteiras modificadas só existiam no Sudeste Asiático; agora também foram afetados Berlim e o DubaiUma carteira de hardware comprada num centro comercial do Dubai também tinha sido adulterada. Inicialmente, disseram que o problema só ocorria no Sudeste Asiático, mas agora também foram afetados Berlim e o Dubai.
A Ledger atualizou o estado da investigação em 18 de novembro. Em Berlim, já foi confirmado que algumas carteiras tinham sido modificadas; no Dubai, duas estão a ser investigadas. No Sudeste Asiático, foi também descoberta uma nova carteira Nano Gen5 afetada. Segundo a própria Ledger, trata-se ainda do mesmo caso, não de um novo grupo de pessoas a surgir.
A origem desta leva de carteiras modificadas já tinha sido revelada em 15 de outubro. Alguém comprava um aparelho original, abria-o e instalava uma placa. Quando os 24 termos de recuperação apareciam no ecrã, a placa copiava-os e enviava-os pela rede móvel. O método de instalação passou ainda por três gerações, ficando cada vez mais oculto. Os primeiros casos ocorreram no Sudeste Asiático: os compradores tinham adquirido os aparelhos ao distribuidor CryptoBilis, e os distribuidores de sete mercados asiáticos foram posteriormente obrigados a suspender as vendas. Investigadores de blockchain estimam que as vítimas do Sudeste Asiático perderam, no total, cerca de 87 milhões de dólares, em três redes: Ethereum, Tron e Bitcoin.
Disseram inicialmente que as carteiras modificadas só existiam no Sudeste Asiático; agora também foram afetados Berlim e o Dubai
Uma carteira de hardware comprada num centro comercial do Dubai também tinha sido adulterada. Inicialmente, disseram que o problema só ocorria no Sudeste Asiático, mas agora também foram afetados Berlim e o Dubai.
A Ledger atualizou o estado da investigação em 18 de novembro. Em Berlim, já foi confirmado que algumas carteiras tinham sido modificadas; no Dubai, duas estão a ser investigadas. No Sudeste Asiático, foi também descoberta uma nova carteira Nano Gen5 afetada. Segundo a própria Ledger, trata-se ainda do mesmo caso, não de um novo grupo de pessoas a surgir.
A origem desta leva de carteiras modificadas já tinha sido revelada em 15 de outubro. Alguém comprava um aparelho original, abria-o e instalava uma placa. Quando os 24 termos de recuperação apareciam no ecrã, a placa copiava-os e enviava-os pela rede móvel. O método de instalação passou ainda por três gerações, ficando cada vez mais oculto. Os primeiros casos ocorreram no Sudeste Asiático: os compradores tinham adquirido os aparelhos ao distribuidor CryptoBilis, e os distribuidores de sete mercados asiáticos foram posteriormente obrigados a suspender as vendas. Investigadores de blockchain estimam que as vítimas do Sudeste Asiático perderam, no total, cerca de 87 milhões de dólares, em três redes: Ethereum, Tron e Bitcoin.
A Ledger atualizou o estado da investigação em 18 de novembro. Em Berlim, já foi confirmado que algumas carteiras tinham sido modificadas; no Dubai, duas estão a ser investigadas. No Sudeste Asiático, foi também descoberta uma nova carteira Nano Gen5 afetada. Segundo a própria Ledger, trata-se ainda do mesmo caso, não de um novo grupo de pessoas a surgir.
A origem desta leva de carteiras modificadas já tinha sido revelada em 15 de outubro. Alguém comprava um aparelho original, abria-o e instalava uma placa. Quando os 24 termos de recuperação apareciam no ecrã, a placa copiava-os e enviava-os pela rede móvel. O método de instalação passou ainda por três gerações, ficando cada vez mais oculto. Os primeiros casos ocorreram no Sudeste Asiático: os compradores tinham adquirido os aparelhos ao distribuidor CryptoBilis, e os distribuidores de sete mercados asiáticos foram posteriormente obrigados a suspender as vendas. Investigadores de blockchain estimam que as vítimas do Sudeste Asiático perderam, no total, cerca de 87 milhões de dólares, em três redes: Ethereum, Tron e Bitcoin.
165

·
--
📰 Carteiras de hardware Ledger encontradas com chips espiões durante investigação de roubo de criptomoedas no valor de US$ 90 milhões
A Ledger está investigando roubos de criptomoedas relatados que ultrapassam US$ 90 milhões, depois que investigadores encontraram chips espiões ocultos em carteiras de hardware vendidas por um varejista malaio.
Fonte : Analytics And Insight
Horário : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Compartilhe sua opinião na seção de comentários abaixo
📰 Carteiras de hardware Ledger encontradas com chips espiões durante investigação de roubo de criptomoedas no valor de US$ 90 milhões
A Ledger está investigando roubos de criptomoedas relatados que ultrapassam US$ 90 milhões, depois que investigadores encontraram chips espiões ocultos em carteiras de hardware vendidas por um varejista malaio.
Fonte : Analytics And Insight
Horário : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Compartilhe sua opinião na seção de comentários abaixo
A Ledger está investigando roubos de criptomoedas relatados que ultrapassam US$ 90 milhões, depois que investigadores encontraram chips espiões ocultos em carteiras de hardware vendidas por um varejista malaio.
Fonte : Analytics And Insight
Horário : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Compartilhe sua opinião na seção de comentários abaixo
176
#ledgerpausescryptobilissales
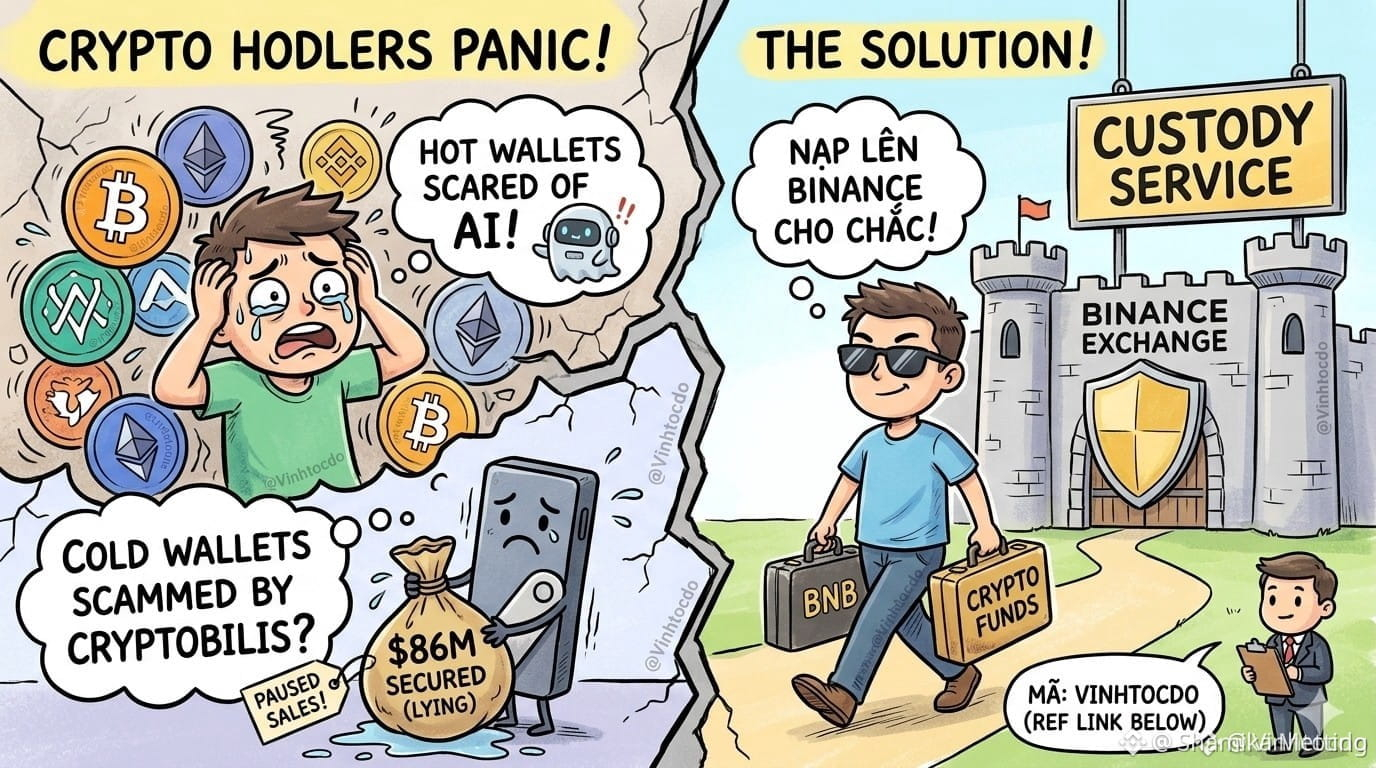
Os problemas da carteira quente ainda não tinham acabado quando a carteira fria também se meteu em apuros: CryptoBilis ou CryptoKill?! 🥶💀
Os detentores de criptomoedas choram de desespero: depois de a IA ameaçar as carteiras quentes, agora a carteira fria Ledger suspendeu temporariamente as vendas através do seu agente CryptoBilis no Sudeste Asiático, após suspeitas de um «desaparecimento» de quase 86 milhões de dólares! Está a decorrer uma investigação para apurar se houve intervenção física que transformou a CryptoBilis em «CryptoKill» para o vosso dinheiro. Quem comprou uma carteira nos últimos 90 dias deve parar imediatamente de a configurar!
E agora, para onde vão os detentores de criptomoedas? Depositem o vosso dinheiro diretamente na Binance para que a plataforma o guarde; aí terão proteção superior e liquidez rápida. Quanto a guardarem vocês próprios a carteira no meio de toda esta preocupação, é muito cansativo!
⚠️ Isto não é aconselhamento financeiro.
Sigam-me, por favor
$BNB
{future}(BNBUSDT)
$XAI
{future}(XAIUSDT)
$GUA
{alpha}(560xa5c8e1513b6a08334b479fe4d71f1253259469be)
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
#ledgerpausescryptobilissales
Os problemas da carteira quente ainda não tinham acabado quando a carteira fria também se meteu em apuros: CryptoBilis ou CryptoKill?! 🥶💀
Os detentores de criptomoedas choram de desespero: depois de a IA ameaçar as carteiras quentes, agora a carteira fria Ledger suspendeu temporariamente as vendas através do seu agente CryptoBilis no Sudeste Asiático, após suspeitas de um «desaparecimento» de quase 86 milhões de dólares! Está a decorrer uma investigação para apurar se houve intervenção física que transformou a CryptoBilis em «CryptoKill» para o vosso dinheiro. Quem comprou uma carteira nos últimos 90 dias deve parar imediatamente de a configurar!
E agora, para onde vão os detentores de criptomoedas? Depositem o vosso dinheiro diretamente na Binance para que a plataforma o guarde; aí terão proteção superior e liquidez rápida. Quanto a guardarem vocês próprios a carteira no meio de toda esta preocupação, é muito cansativo!
⚠️ Isto não é aconselhamento financeiro.
Sigam-me, por favor
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
Os problemas da carteira quente ainda não tinham acabado quando a carteira fria também se meteu em apuros: CryptoBilis ou CryptoKill?! 🥶💀
Os detentores de criptomoedas choram de desespero: depois de a IA ameaçar as carteiras quentes, agora a carteira fria Ledger suspendeu temporariamente as vendas através do seu agente CryptoBilis no Sudeste Asiático, após suspeitas de um «desaparecimento» de quase 86 milhões de dólares! Está a decorrer uma investigação para apurar se houve intervenção física que transformou a CryptoBilis em «CryptoKill» para o vosso dinheiro. Quem comprou uma carteira nos últimos 90 dias deve parar imediatamente de a configurar!
E agora, para onde vão os detentores de criptomoedas? Depositem o vosso dinheiro diretamente na Binance para que a plataforma o guarde; aí terão proteção superior e liquidez rápida. Quanto a guardarem vocês próprios a carteira no meio de toda esta preocupação, é muito cansativo!
⚠️ Isto não é aconselhamento financeiro.
Sigam-me, por favor
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
1
522
·
--
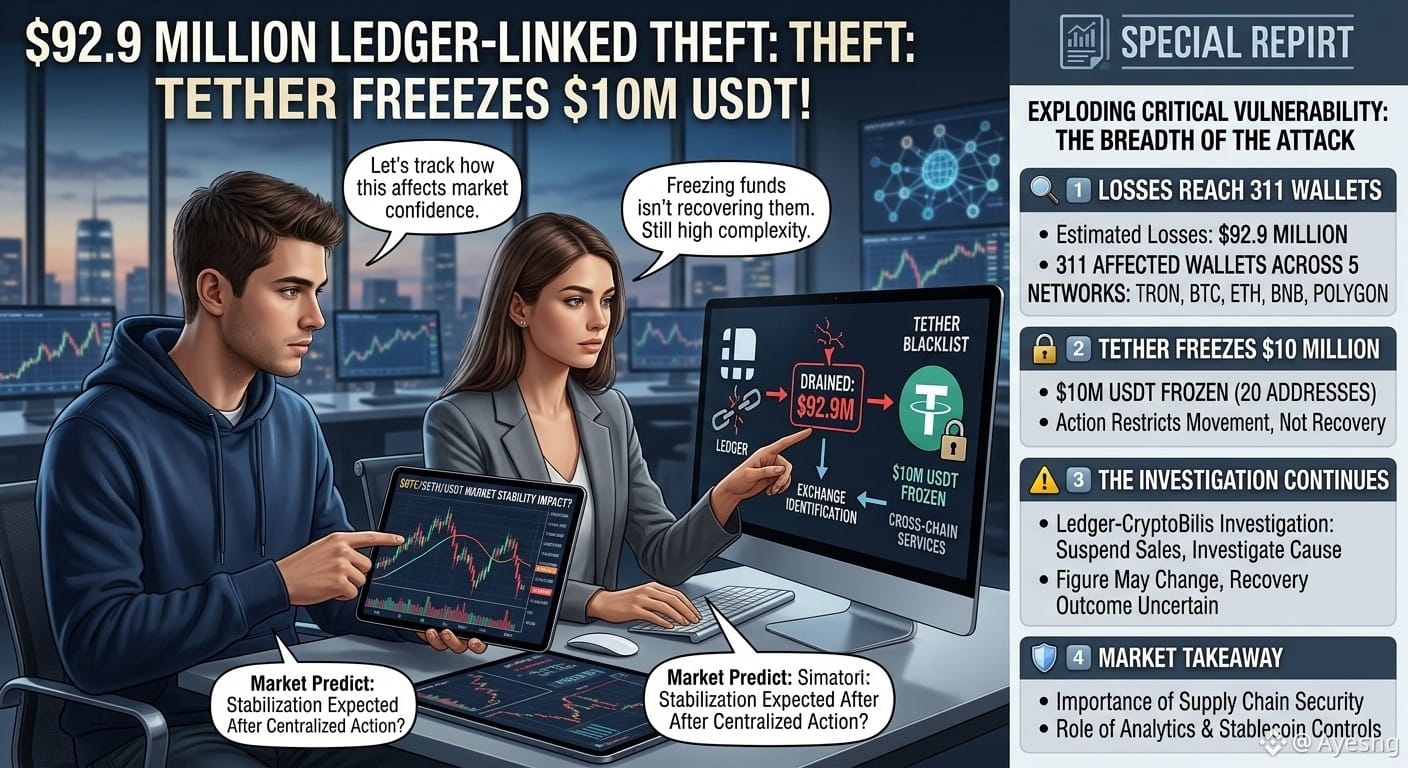
#ledgerpausescryptobilissales 🚨 ROUBO DE US$ 92,9 MILHÕES LIGADO À LEDGER: TETHER CONGELA US$ 10 MILHÕES EM USDT!
Um grave incidente de segurança no setor cripto está a gerar preocupação depois de investigadores on-chain terem rastreado perdas suspeitas de aproximadamente US$ 92,9 milhões, ligadas a carteiras de hardware Ledger compradas através do revendedor do Sudeste Asiático CryptoBilis.
🔍 1️⃣ Perdas atingem 311 carteiras
Segundo a empresa de análise de blockchain Bitquery, as perdas estimadas afetaram 311 carteiras em cinco redes: TRON, Bitcoin, Ethereum, BNB Chain e Polygon. O valor ultrapassa as estimativas anteriores, de aproximadamente US$ 86 milhões, uma vez que os investigadores identificaram endereços afetados adicionais.
🔒 2️⃣ Tether congela US$ 10 milhões
A Tether congelou aproximadamente US$ 10 milhões em USDT distribuídos por 20 endereços ligados ao incidente. Esta medida restringe a movimentação desses tokens específicos, mas não significa que os fundos já tenham sido devolvidos às vítimas.
⚠️ 3️⃣ A investigação continua
Os investigadores de blockchain continuam a rastrear fundos que passam por diferentes carteiras, corretoras e serviços cross-chain. Segundo informações, alguns ativos foram convertidos noutras criptomoedas, o que torna a recuperação mais complicada.
A Ledger pediu à CryptoBilis que suspendesse as vendas e os envios enquanto investiga o caso. A empresa também divulgou orientações de segurança para os clientes afetados. No entanto, a causa exata do incidente e o valor final confirmado das perdas ainda não foram determinados.
🛡️ 4️⃣ O que os utilizadores de cripto devem aprender
Este incidente realça a importância da segurança da cadeia de abastecimento. Comprar uma carteira de hardware numa fonte de confiança, proteger a frase de recuperação e consultar os avisos oficiais de segurança são precauções essenciais.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
com base na análise on-chain disponível. A investigação está em curso e os valores podem mudar.
Apenas para fins educativos. Não constitui aconselhamento financeiro. Faça sempre a sua própria pesquisa (DYOR).
$BTC $ETH $USDT
#ledgerpausescryptobilissales 🚨 ROUBO DE US$ 92,9 MILHÕES LIGADO À LEDGER: TETHER CONGELA US$ 10 MILHÕES EM USDT!
Um grave incidente de segurança no setor cripto está a gerar preocupação depois de investigadores on-chain terem rastreado perdas suspeitas de aproximadamente US$ 92,9 milhões, ligadas a carteiras de hardware Ledger compradas através do revendedor do Sudeste Asiático CryptoBilis.
🔍 1️⃣ Perdas atingem 311 carteiras
Segundo a empresa de análise de blockchain Bitquery, as perdas estimadas afetaram 311 carteiras em cinco redes: TRON, Bitcoin, Ethereum, BNB Chain e Polygon. O valor ultrapassa as estimativas anteriores, de aproximadamente US$ 86 milhões, uma vez que os investigadores identificaram endereços afetados adicionais.
🔒 2️⃣ Tether congela US$ 10 milhões
A Tether congelou aproximadamente US$ 10 milhões em USDT distribuídos por 20 endereços ligados ao incidente. Esta medida restringe a movimentação desses tokens específicos, mas não significa que os fundos já tenham sido devolvidos às vítimas.
⚠️ 3️⃣ A investigação continua
Os investigadores de blockchain continuam a rastrear fundos que passam por diferentes carteiras, corretoras e serviços cross-chain. Segundo informações, alguns ativos foram convertidos noutras criptomoedas, o que torna a recuperação mais complicada.
A Ledger pediu à CryptoBilis que suspendesse as vendas e os envios enquanto investiga o caso. A empresa também divulgou orientações de segurança para os clientes afetados. No entanto, a causa exata do incidente e o valor final confirmado das perdas ainda não foram determinados.
🛡️ 4️⃣ O que os utilizadores de cripto devem aprender
Este incidente realça a importância da segurança da cadeia de abastecimento. Comprar uma carteira de hardware numa fonte de confiança, proteger a frase de recuperação e consultar os avisos oficiais de segurança são precauções essenciais.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
com base na análise on-chain disponível. A investigação está em curso e os valores podem mudar.
Apenas para fins educativos. Não constitui aconselhamento financeiro. Faça sempre a sua própria pesquisa (DYOR).
$BTC $ETH $USDT
Um grave incidente de segurança no setor cripto está a gerar preocupação depois de investigadores on-chain terem rastreado perdas suspeitas de aproximadamente US$ 92,9 milhões, ligadas a carteiras de hardware Ledger compradas através do revendedor do Sudeste Asiático CryptoBilis.
🔍 1️⃣ Perdas atingem 311 carteiras
Segundo a empresa de análise de blockchain Bitquery, as perdas estimadas afetaram 311 carteiras em cinco redes: TRON, Bitcoin, Ethereum, BNB Chain e Polygon. O valor ultrapassa as estimativas anteriores, de aproximadamente US$ 86 milhões, uma vez que os investigadores identificaram endereços afetados adicionais.
🔒 2️⃣ Tether congela US$ 10 milhões
A Tether congelou aproximadamente US$ 10 milhões em USDT distribuídos por 20 endereços ligados ao incidente. Esta medida restringe a movimentação desses tokens específicos, mas não significa que os fundos já tenham sido devolvidos às vítimas.
⚠️ 3️⃣ A investigação continua
Os investigadores de blockchain continuam a rastrear fundos que passam por diferentes carteiras, corretoras e serviços cross-chain. Segundo informações, alguns ativos foram convertidos noutras criptomoedas, o que torna a recuperação mais complicada.
A Ledger pediu à CryptoBilis que suspendesse as vendas e os envios enquanto investiga o caso. A empresa também divulgou orientações de segurança para os clientes afetados. No entanto, a causa exata do incidente e o valor final confirmado das perdas ainda não foram determinados.
🛡️ 4️⃣ O que os utilizadores de cripto devem aprender
Este incidente realça a importância da segurança da cadeia de abastecimento. Comprar uma carteira de hardware numa fonte de confiança, proteger a frase de recuperação e consultar os avisos oficiais de segurança são precauções essenciais.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
com base na análise on-chain disponível. A investigação está em curso e os valores podem mudar.
Apenas para fins educativos. Não constitui aconselhamento financeiro. Faça sempre a sua própria pesquisa (DYOR).
$BTC $ETH $USDT
2
6
7.5k
·
--
O roubo de 80 BTC de uma carteira de hardware é de partir o coração!
#Ledger Carteiras de hardware parecem ter sido roubadas em grande escala,
com perdas de ativos superiores a 86 milhões de dólares rastreadas na blockchain.
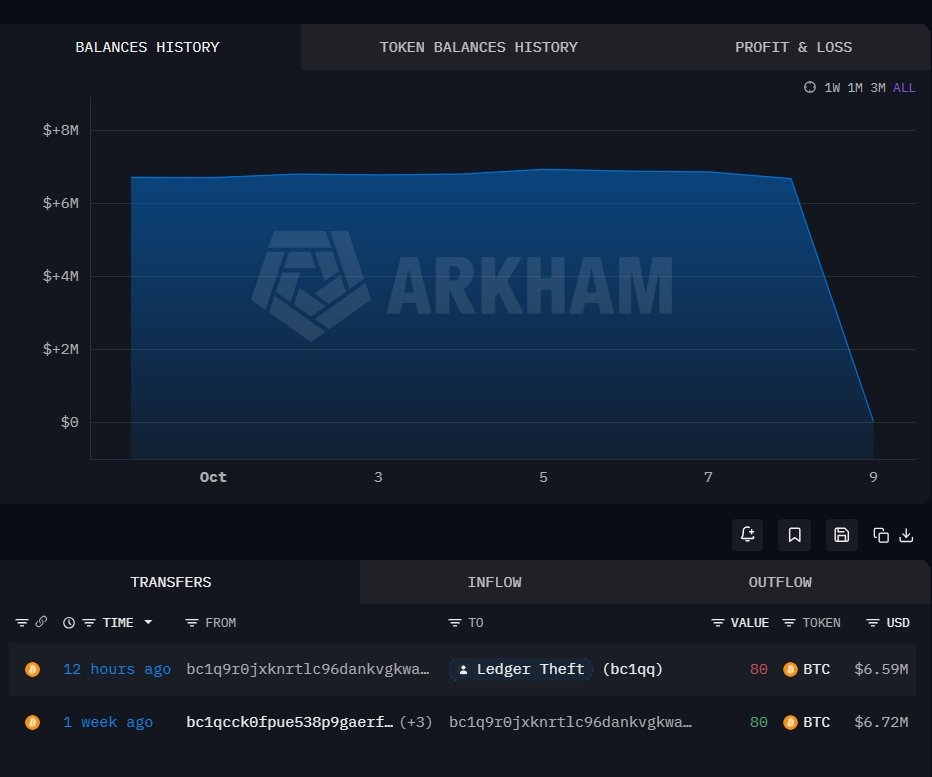
Entre elas, havia um endereço de carteira
que ativou uma carteira Ledger há uma semana e recebeu 80 $BTC .
Agora, esses ativos, avaliados em mais de 6 milhões de dólares, desapareceram sem explicação.
Em comunicado oficial, a Ledger informou que
carteiras de hardware compradas por meio de distribuidores do Sudeste Asiático #CryptoBilis podem estar em risco.
O valor exato das perdas e a causa do ataque ainda não foram confirmados,
mas o caso serve mais uma vez de alerta para todos os participantes do mercado cripto.
Carteiras de hardware não significam segurança absoluta
Muitas pessoas acreditam que, ao guardar BTC numa carteira de hardware,
como as chaves privadas não se conectam à internet, os ativos ficam seguros.
Mas a segurança de uma carteira de hardware não depende apenas do dispositivo:
também depende do canal de compra, do processo de inicialização e da geração e guarda da frase-semente.
Se o dispositivo for adulterado em algum ponto da cadeia de fornecimento,
ou se a frase-semente já tiver sido comprometida no momento da geração,
mesmo que depois seja mantido sempre offline, os ativos não estarão protegidos.
Uma carteira de hardware é apenas parte de um sistema de segurança, não um cofre infalível.
Se alguém lhe oferecer uma carteira de hardware, tenha muito cuidado.
Ao manter os ativos numa corretora,
é preciso assumir riscos relacionados à operação da plataforma, à custódia e à segurança da conta;
ao guardar as próprias chaves privadas,
é preciso assumir sozinho os riscos relacionados ao dispositivo, à frase-semente, aos backups e a erros de operação.
A autocustódia não elimina os riscos: ao mesmo tempo que devolve a você o controle dos ativos,
também transfere toda a responsabilidade pela segurança para você.
#钱包安全 é uma das questões mais básicas e importantes para quem investe em cripto.
Como proteger seus ativos cripto?
① Ao comprar uma carteira de hardware, use sempre os canais oficiais.
Compre no site oficial, não use frases-semente fornecidas previamente e não revele sua frase-semente a terceiros.
② Para carteiras quentes ou aplicativos de carteira,
faça sempre o download pelo site oficial para evitar baixar uma carteira falsa.
③ Isole os riscos de ativos de grande valor.
Não guarde todos os ativos na mesma carteira nem sob a mesma frase-semente; faça uma gestão separada.
Em comparação com outros tipos de perda, o roubo de uma carteira é ainda mais cruel e difícil de aceitar.
Mesmo sem comprar no impulso, vender em pânico ou negociar contratos,
e escolhendo proativamente uma forma mais segura de guardar os ativos,
ainda é impossível se proteger de todos os riscos.
Sem saber em que etapa ocorreu o problema,
ver os ativos acumulados ao longo de muitos anos serem roubados é uma dor difícil de suportar.
O roubo de 80 BTC de uma carteira de hardware é de partir o coração!
#Ledger Carteiras de hardware parecem ter sido roubadas em grande escala,
com perdas de ativos superiores a 86 milhões de dólares rastreadas na blockchain.
Entre elas, havia um endereço de carteira
que ativou uma carteira Ledger há uma semana e recebeu 80 $BTC .
Agora, esses ativos, avaliados em mais de 6 milhões de dólares, desapareceram sem explicação.
Em comunicado oficial, a Ledger informou que
carteiras de hardware compradas por meio de distribuidores do Sudeste Asiático #CryptoBilis podem estar em risco.
O valor exato das perdas e a causa do ataque ainda não foram confirmados,
mas o caso serve mais uma vez de alerta para todos os participantes do mercado cripto.
Carteiras de hardware não significam segurança absoluta
Muitas pessoas acreditam que, ao guardar BTC numa carteira de hardware,
como as chaves privadas não se conectam à internet, os ativos ficam seguros.
Mas a segurança de uma carteira de hardware não depende apenas do dispositivo:
também depende do canal de compra, do processo de inicialização e da geração e guarda da frase-semente.
Se o dispositivo for adulterado em algum ponto da cadeia de fornecimento,
ou se a frase-semente já tiver sido comprometida no momento da geração,
mesmo que depois seja mantido sempre offline, os ativos não estarão protegidos.
Uma carteira de hardware é apenas parte de um sistema de segurança, não um cofre infalível.
Se alguém lhe oferecer uma carteira de hardware, tenha muito cuidado.
Ao manter os ativos numa corretora,
é preciso assumir riscos relacionados à operação da plataforma, à custódia e à segurança da conta;
ao guardar as próprias chaves privadas,
é preciso assumir sozinho os riscos relacionados ao dispositivo, à frase-semente, aos backups e a erros de operação.
A autocustódia não elimina os riscos: ao mesmo tempo que devolve a você o controle dos ativos,
também transfere toda a responsabilidade pela segurança para você.
#钱包安全 é uma das questões mais básicas e importantes para quem investe em cripto.
Como proteger seus ativos cripto?
① Ao comprar uma carteira de hardware, use sempre os canais oficiais.
Compre no site oficial, não use frases-semente fornecidas previamente e não revele sua frase-semente a terceiros.
② Para carteiras quentes ou aplicativos de carteira,
faça sempre o download pelo site oficial para evitar baixar uma carteira falsa.
③ Isole os riscos de ativos de grande valor.
Não guarde todos os ativos na mesma carteira nem sob a mesma frase-semente; faça uma gestão separada.
Em comparação com outros tipos de perda, o roubo de uma carteira é ainda mais cruel e difícil de aceitar.
Mesmo sem comprar no impulso, vender em pânico ou negociar contratos,
e escolhendo proativamente uma forma mais segura de guardar os ativos,
ainda é impossível se proteger de todos os riscos.
Sem saber em que etapa ocorreu o problema,
ver os ativos acumulados ao longo de muitos anos serem roubados é uma dor difícil de suportar.
#Ledger Carteiras de hardware parecem ter sido roubadas em grande escala,
com perdas de ativos superiores a 86 milhões de dólares rastreadas na blockchain.
Entre elas, havia um endereço de carteira
que ativou uma carteira Ledger há uma semana e recebeu 80 $BTC .
Agora, esses ativos, avaliados em mais de 6 milhões de dólares, desapareceram sem explicação.
Em comunicado oficial, a Ledger informou que
carteiras de hardware compradas por meio de distribuidores do Sudeste Asiático #CryptoBilis podem estar em risco.
O valor exato das perdas e a causa do ataque ainda não foram confirmados,
mas o caso serve mais uma vez de alerta para todos os participantes do mercado cripto.
Carteiras de hardware não significam segurança absoluta
Muitas pessoas acreditam que, ao guardar BTC numa carteira de hardware,
como as chaves privadas não se conectam à internet, os ativos ficam seguros.
Mas a segurança de uma carteira de hardware não depende apenas do dispositivo:
também depende do canal de compra, do processo de inicialização e da geração e guarda da frase-semente.
Se o dispositivo for adulterado em algum ponto da cadeia de fornecimento,
ou se a frase-semente já tiver sido comprometida no momento da geração,
mesmo que depois seja mantido sempre offline, os ativos não estarão protegidos.
Uma carteira de hardware é apenas parte de um sistema de segurança, não um cofre infalível.
Se alguém lhe oferecer uma carteira de hardware, tenha muito cuidado.
Ao manter os ativos numa corretora,
é preciso assumir riscos relacionados à operação da plataforma, à custódia e à segurança da conta;
ao guardar as próprias chaves privadas,
é preciso assumir sozinho os riscos relacionados ao dispositivo, à frase-semente, aos backups e a erros de operação.
A autocustódia não elimina os riscos: ao mesmo tempo que devolve a você o controle dos ativos,
também transfere toda a responsabilidade pela segurança para você.
#钱包安全 é uma das questões mais básicas e importantes para quem investe em cripto.
Como proteger seus ativos cripto?
① Ao comprar uma carteira de hardware, use sempre os canais oficiais.
Compre no site oficial, não use frases-semente fornecidas previamente e não revele sua frase-semente a terceiros.
② Para carteiras quentes ou aplicativos de carteira,
faça sempre o download pelo site oficial para evitar baixar uma carteira falsa.
③ Isole os riscos de ativos de grande valor.
Não guarde todos os ativos na mesma carteira nem sob a mesma frase-semente; faça uma gestão separada.
Em comparação com outros tipos de perda, o roubo de uma carteira é ainda mais cruel e difícil de aceitar.
Mesmo sem comprar no impulso, vender em pânico ou negociar contratos,
e escolhendo proativamente uma forma mais segura de guardar os ativos,
ainda é impossível se proteger de todos os riscos.
Sem saber em que etapa ocorreu o problema,
ver os ativos acumulados ao longo de muitos anos serem roubados é uma dor difícil de suportar.
2
4
2.1k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#IsAnthropic’s$1.5TMarketCapJustified?
4,753 visualizações
45 a discutir
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
183,447 visualizações
1,900 a discutir
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
88,405 visualizações
1,010 a discutir
4
#StrategySTRCPreferredSlips3.65%Below$100Par
3,996 visualizações
59 a discutir
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
11,823 visualizações
196 a discutir
6
#CanGTA6'sLaunchLiftTTWOShares?
61,129 visualizações
757 a discutir
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
3,224 visualizações
98 a discutir
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
853 visualizações
27 a discutir
9
#TetherMakesStrategicInvestmentInSCRYPT
3,766 visualizações
87 a discutir
10
#CapitalGroupAdds1264500StrategyShares
18,818 visualizações
211 a discutir