
#ciberseguridad
ciberseguridad
331,009 visualizações
421 a discutir
Popular
Mais recente

Artigo
Google alerta que cibercriminosos já usam agentes de IA para automatizar ataquesOs cibercriminosos já não se limitam a pedir ajuda pontual à IA: começam a integrar agentes capazes de encadear tarefas num ataque. Essa é uma das conclusões do último relatório do Google Threat Intelligence Group, elaborado em conjunto com a Mandiant e publicado em 16 de novembro.
🔹 A IA não inventou uma nova forma de entrar nas redes. Os atacantes continuam a usar credenciais roubadas e sistemas desatualizados. O que muda é a velocidade e a escala.
🔹 O Google observou estruturas multiagente em invasões reais, incluindo ferramentas de código aberto como CAIRN e PentAGI.
Google alerta que cibercriminosos já usam agentes de IA para automatizar ataques
Os cibercriminosos já não se limitam a pedir ajuda pontual à IA: começam a integrar agentes capazes de encadear tarefas num ataque. Essa é uma das conclusões do último relatório do Google Threat Intelligence Group, elaborado em conjunto com a Mandiant e publicado em 16 de novembro.
🔹 A IA não inventou uma nova forma de entrar nas redes. Os atacantes continuam a usar credenciais roubadas e sistemas desatualizados. O que muda é a velocidade e a escala.
🔹 O Google observou estruturas multiagente em invasões reais, incluindo ferramentas de código aberto como CAIRN e PentAGI.
🔹 A IA não inventou uma nova forma de entrar nas redes. Os atacantes continuam a usar credenciais roubadas e sistemas desatualizados. O que muda é a velocidade e a escala.
🔹 O Google observou estruturas multiagente em invasões reais, incluindo ferramentas de código aberto como CAIRN e PentAGI.
GOOGUS+2,67%
1
567

Artigo
Recupere o acesso às suas chaves privadas sem documentos de identidade🛡️ Recuperar o acesso aos ativos digitais quase sempre exige abrir mão da privacidade e entregar documentos de identidade a terceiros.
🔑 A Hashwallet muda as regras do jogo ao oferecer uma recuperação totalmente anônima. Graças ao seu backup dividido e criptografado, você pode recuperar suas chaves privadas sem mostrar passaporte nem documento de identidade, mantendo a segurança e o controle absoluto em suas próprias mãos.
A Hashwallet inclui um processo de recuperação que devolve seu acesso sem pedir documentos de identidade nem entregar suas chaves.
Recupere o acesso às suas chaves privadas sem documentos de identidade
🛡️ Recuperar o acesso aos ativos digitais quase sempre exige abrir mão da privacidade e entregar documentos de identidade a terceiros.
🔑 A Hashwallet muda as regras do jogo ao oferecer uma recuperação totalmente anônima. Graças ao seu backup dividido e criptografado, você pode recuperar suas chaves privadas sem mostrar passaporte nem documento de identidade, mantendo a segurança e o controle absoluto em suas próprias mãos.
A Hashwallet inclui um processo de recuperação que devolve seu acesso sem pedir documentos de identidade nem entregar suas chaves.
🔑 A Hashwallet muda as regras do jogo ao oferecer uma recuperação totalmente anônima. Graças ao seu backup dividido e criptografado, você pode recuperar suas chaves privadas sem mostrar passaporte nem documento de identidade, mantendo a segurança e o controle absoluto em suas próprias mãos.
A Hashwallet inclui um processo de recuperação que devolve seu acesso sem pedir documentos de identidade nem entregar suas chaves.
39
·
--
Em Baixa
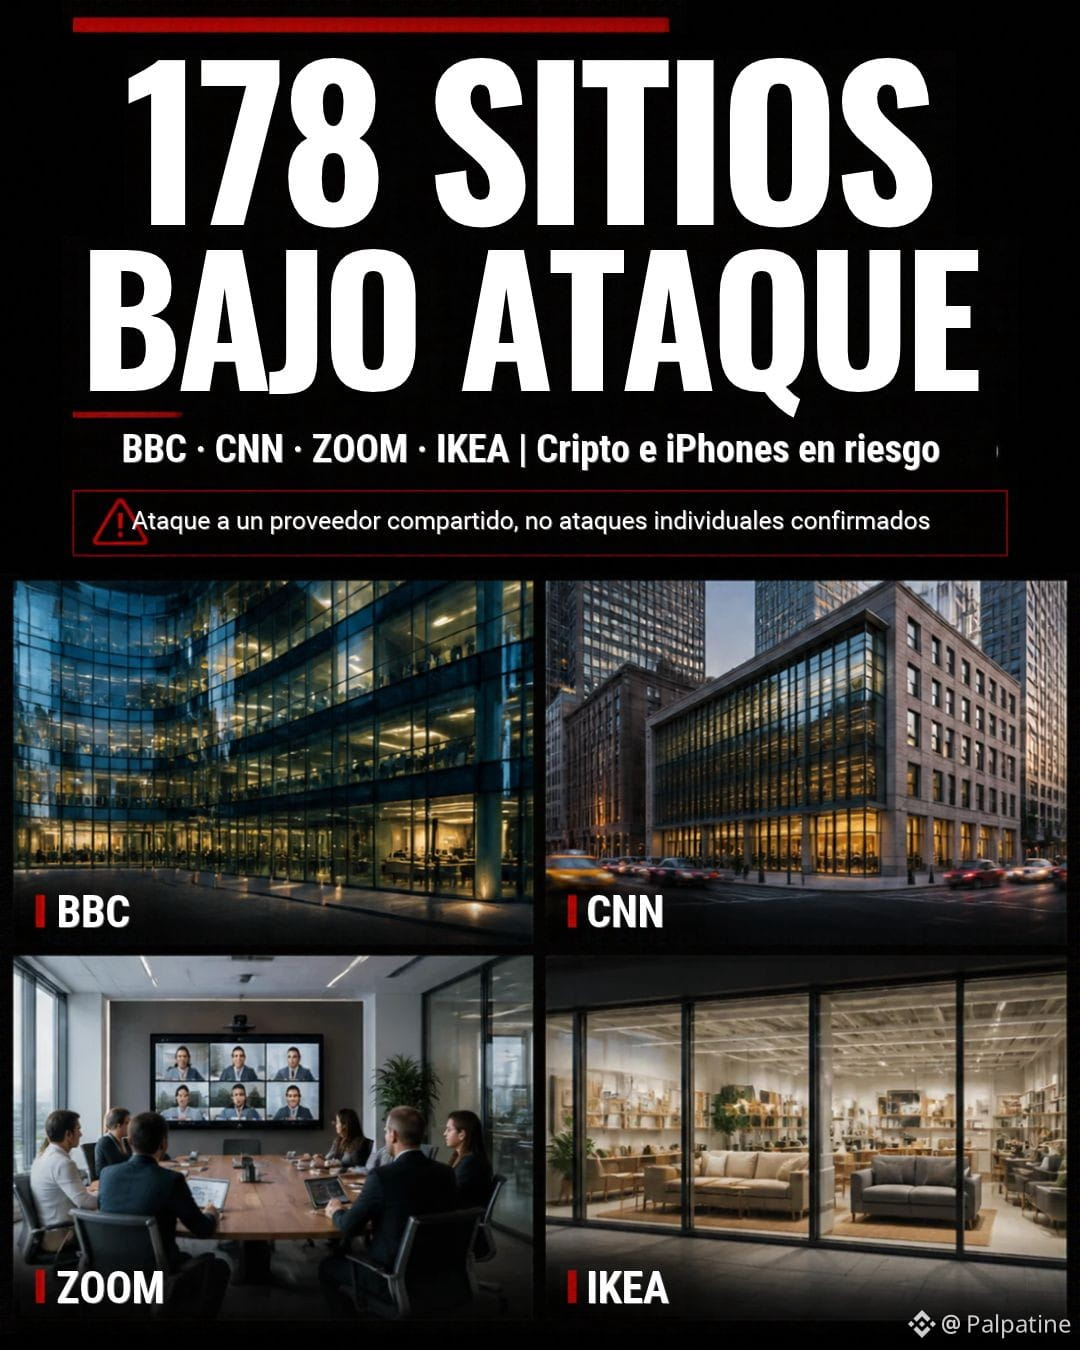
🚨 178 ORGANIZAÇÕES AFETADAS POR UM CIBERATAQUE GLOBAL!
BBC, CNN, Zoom, IKEA e até a Ledger.
💰 Hackers introduziram código capaz de alterar endereços de carteiras e desviar criptomoedas.
📱 Também tentaram explorar vulnerabilidades do iPhone.
O fornecedor afetado já corrigiu a falha.
O mais preocupante: era possível visitar um site legítimo e receber código malicioso.
Até onde vai a nossa segurança digital?
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(SOLUSDT)
#Ciberseguridad #crypto
🚨 178 ORGANIZAÇÕES AFETADAS POR UM CIBERATAQUE GLOBAL!
BBC, CNN, Zoom, IKEA e até a Ledger.
💰 Hackers introduziram código capaz de alterar endereços de carteiras e desviar criptomoedas.
📱 Também tentaram explorar vulnerabilidades do iPhone.
O fornecedor afetado já corrigiu a falha.
O mais preocupante: era possível visitar um site legítimo e receber código malicioso.
Até onde vai a nossa segurança digital?
#Ciberseguridad #crypto
BBC, CNN, Zoom, IKEA e até a Ledger.
💰 Hackers introduziram código capaz de alterar endereços de carteiras e desviar criptomoedas.
📱 Também tentaram explorar vulnerabilidades do iPhone.
O fornecedor afetado já corrigiu a falha.
O mais preocupante: era possível visitar um site legítimo e receber código malicioso.
Até onde vai a nossa segurança digital?
#Ciberseguridad #crypto
186
Bitwise lança seu primeiro ETF não relacionado a criptomoedas, focado em cibersegurança com IA
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, com uma taxa de 0,75%, e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
Bitwise lança seu primeiro ETF não relacionado a criptomoedas, focado em cibersegurança com IA
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, com uma taxa de 0,75%, e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, com uma taxa de 0,75%, e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
14
Bitwise lança seu primeiro ETF não cripto focado em cibersegurança de IA
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, cobra uma taxa de 0,75% e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
Bitwise lança seu primeiro ETF não cripto focado em cibersegurança de IA
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, cobra uma taxa de 0,75% e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
A Bitwise lançou o ZDAY, seu primeiro ETF que não se concentra em criptoativos. O fundo é negociado na NYSE, cobra uma taxa de 0,75% e é composto por 10 a 30 ações de empresas de segurança em IA, incluindo CrowdStrike e Palo Alto. Seu lançamento diversifica a oferta da Bitwise para além do setor cripto.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Cibersegurança
CRWD+13,31%
PANWUS+8,13%
13

·
--
🚨 $BTC TRAIÇÃO: 178 SITES, INCLUINDO A LEDGER, SERVIRAM MALWARE
Ledger, BBC, CNN, HSBC, Zoom e Salesforce serviram malware aos próprios visitantes na segunda-feira: um ataque à plataforma Optimizely alterou os endereços de carteiras de cripto para os do ladrão. Para mim, esse é o caso mais grave do dia, porque o perigo não estava na blockchain nem na sua carteira: estava na página que você abriu para copiar um endereço. A Ledger já confirmou que os dispositivos e as chaves privadas não foram afetados.
Vejam o detalhe que ninguém está percebendo:
→ 178 organizações e 188 scripts infectados entre 1.611 analisados: o código vinha do próprio servidor da Optimizely, com seu certificado, então parecia legítimo, e ficou ativo por cerca de 19 horas.
→ Alterava os endereços de 8 criptomoedas — BTC, ETH, SOL, TRON, TON, LTC, BCH e DOGE — no texto, nos formulários e até na área de transferência ao copiar e colar.
→ Apenas ~US$ 7.000 em cripto chegaram às carteiras do invasor (0,0853 BTC, e uma única vítima enviou ~US$ 4.900), mas o mesmo código roubava cartões, cookies e capturas de tela, além de redirecionar iPhones para exploits.
Você confere o endereço duas vezes antes de enviar ou confia no que copia? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #HackeoCrypto
🚨 $BTC TRAIÇÃO: 178 SITES, INCLUINDO A LEDGER, SERVIRAM MALWARE
Ledger, BBC, CNN, HSBC, Zoom e Salesforce serviram malware aos próprios visitantes na segunda-feira: um ataque à plataforma Optimizely alterou os endereços de carteiras de cripto para os do ladrão. Para mim, esse é o caso mais grave do dia, porque o perigo não estava na blockchain nem na sua carteira: estava na página que você abriu para copiar um endereço. A Ledger já confirmou que os dispositivos e as chaves privadas não foram afetados.
Vejam o detalhe que ninguém está percebendo:
→ 178 organizações e 188 scripts infectados entre 1.611 analisados: o código vinha do próprio servidor da Optimizely, com seu certificado, então parecia legítimo, e ficou ativo por cerca de 19 horas.
→ Alterava os endereços de 8 criptomoedas — BTC, ETH, SOL, TRON, TON, LTC, BCH e DOGE — no texto, nos formulários e até na área de transferência ao copiar e colar.
→ Apenas ~US$ 7.000 em cripto chegaram às carteiras do invasor (0,0853 BTC, e uma única vítima enviou ~US$ 4.900), mas o mesmo código roubava cartões, cookies e capturas de tela, além de redirecionar iPhones para exploits.
Você confere o endereço duas vezes antes de enviar ou confia no que copia? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #HackeoCrypto
Ledger, BBC, CNN, HSBC, Zoom e Salesforce serviram malware aos próprios visitantes na segunda-feira: um ataque à plataforma Optimizely alterou os endereços de carteiras de cripto para os do ladrão. Para mim, esse é o caso mais grave do dia, porque o perigo não estava na blockchain nem na sua carteira: estava na página que você abriu para copiar um endereço. A Ledger já confirmou que os dispositivos e as chaves privadas não foram afetados.
Vejam o detalhe que ninguém está percebendo:
→ 178 organizações e 188 scripts infectados entre 1.611 analisados: o código vinha do próprio servidor da Optimizely, com seu certificado, então parecia legítimo, e ficou ativo por cerca de 19 horas.
→ Alterava os endereços de 8 criptomoedas — BTC, ETH, SOL, TRON, TON, LTC, BCH e DOGE — no texto, nos formulários e até na área de transferência ao copiar e colar.
→ Apenas ~US$ 7.000 em cripto chegaram às carteiras do invasor (0,0853 BTC, e uma única vítima enviou ~US$ 4.900), mas o mesmo código roubava cartões, cookies e capturas de tela, além de redirecionar iPhones para exploits.
Você confere o endereço duas vezes antes de enviar ou confia no que copia? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #HackeoCrypto
1
1.2k

·
--
Cuidado com onde você clica hoje em dia.
Hackers conseguiram infiltrar malware em 178 sites importantes.
O ataque usa scripts da Optimizely para infectar os visitantes.
O objetivo é roubar dados de cartões e substituir endereços de carteiras de criptomoedas.
Basicamente, eles alteram o destino dos seus fundos sem que você perceba.
É um lembrete de como as ferramentas que usamos diariamente podem ser vulneráveis.
Você verifica a segurança dos sites que costuma acessar?
$BTC #Ciberseguridad #Cripto
Cuidado com onde você clica hoje em dia.
Hackers conseguiram infiltrar malware em 178 sites importantes.
O ataque usa scripts da Optimizely para infectar os visitantes.
O objetivo é roubar dados de cartões e substituir endereços de carteiras de criptomoedas.
Basicamente, eles alteram o destino dos seus fundos sem que você perceba.
É um lembrete de como as ferramentas que usamos diariamente podem ser vulneráveis.
Você verifica a segurança dos sites que costuma acessar?
$BTC #Ciberseguridad #Cripto
Hackers conseguiram infiltrar malware em 178 sites importantes.
O ataque usa scripts da Optimizely para infectar os visitantes.
O objetivo é roubar dados de cartões e substituir endereços de carteiras de criptomoedas.
Basicamente, eles alteram o destino dos seus fundos sem que você perceba.
É um lembrete de como as ferramentas que usamos diariamente podem ser vulneráveis.
Você verifica a segurança dos sites que costuma acessar?
$BTC #Ciberseguridad #Cripto
40

·
--
Em Baixa
🚨 GOLPE NO CRIME CIBERNÉTICO: DESMANTELAM A INFRAESTRUTURA DO GOOTLOADER 🚨
As autoridades dos EUA, junto com parceiros internacionais, desferiram um duro golpe contra uma das redes de malware mais persistentes dos últimos anos. O Departamento de Justiça confirmou a remoção do Gootloader de mais de 100 servidores e a apreensão de domínios essenciais para sua distribuição.
📊 Os números dos danos (2018 - 2026):
• Mais de 25.000 computadores infectados em todo o mundo.
• 44 vítimas de ataques de ransomware somente nos EUA.
• Prejuízos estimados em USD $28,8 milhões em danos reportados.
🔍 Como operava?
O Gootloader infectava computadores (muitas vezes por meio de sites WordPress comprometidos) e integrava os dispositivos a uma botnet. Os operadores não apenas controlavam os computadores, como também vendiam o acesso a outros criminosos para implantar ransomware.
🤝 A operação:
A ação, coordenada com a Shadowserver e entidades técnicas, buscou interromper a distribuição e o controle do malware. No entanto, as autoridades alertam que isso não elimina todos os riscos nem identifica todos os responsáveis, por isso a vigilância continua sendo fundamental.
💡 Lição para o ecossistema cripto:
A segurança operacional é fundamental. Um dispositivo comprometido pode ser a porta de entrada para ataques que afetem seus ativos digitais. Mantenha seus sistemas atualizados, desconfie de arquivos suspeitos e use sempre a autenticação de dois fatores (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
🚨 GOLPE NO CRIME CIBERNÉTICO: DESMANTELAM A INFRAESTRUTURA DO GOOTLOADER 🚨
As autoridades dos EUA, junto com parceiros internacionais, desferiram um duro golpe contra uma das redes de malware mais persistentes dos últimos anos. O Departamento de Justiça confirmou a remoção do Gootloader de mais de 100 servidores e a apreensão de domínios essenciais para sua distribuição.
📊 Os números dos danos (2018 - 2026):
• Mais de 25.000 computadores infectados em todo o mundo.
• 44 vítimas de ataques de ransomware somente nos EUA.
• Prejuízos estimados em USD $28,8 milhões em danos reportados.
🔍 Como operava?
O Gootloader infectava computadores (muitas vezes por meio de sites WordPress comprometidos) e integrava os dispositivos a uma botnet. Os operadores não apenas controlavam os computadores, como também vendiam o acesso a outros criminosos para implantar ransomware.
🤝 A operação:
A ação, coordenada com a Shadowserver e entidades técnicas, buscou interromper a distribuição e o controle do malware. No entanto, as autoridades alertam que isso não elimina todos os riscos nem identifica todos os responsáveis, por isso a vigilância continua sendo fundamental.
💡 Lição para o ecossistema cripto:
A segurança operacional é fundamental. Um dispositivo comprometido pode ser a porta de entrada para ataques que afetem seus ativos digitais. Mantenha seus sistemas atualizados, desconfie de arquivos suspeitos e use sempre a autenticação de dois fatores (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
As autoridades dos EUA, junto com parceiros internacionais, desferiram um duro golpe contra uma das redes de malware mais persistentes dos últimos anos. O Departamento de Justiça confirmou a remoção do Gootloader de mais de 100 servidores e a apreensão de domínios essenciais para sua distribuição.
📊 Os números dos danos (2018 - 2026):
• Mais de 25.000 computadores infectados em todo o mundo.
• 44 vítimas de ataques de ransomware somente nos EUA.
• Prejuízos estimados em USD $28,8 milhões em danos reportados.
🔍 Como operava?
O Gootloader infectava computadores (muitas vezes por meio de sites WordPress comprometidos) e integrava os dispositivos a uma botnet. Os operadores não apenas controlavam os computadores, como também vendiam o acesso a outros criminosos para implantar ransomware.
🤝 A operação:
A ação, coordenada com a Shadowserver e entidades técnicas, buscou interromper a distribuição e o controle do malware. No entanto, as autoridades alertam que isso não elimina todos os riscos nem identifica todos os responsáveis, por isso a vigilância continua sendo fundamental.
💡 Lição para o ecossistema cripto:
A segurança operacional é fundamental. Um dispositivo comprometido pode ser a porta de entrada para ataques que afetem seus ativos digitais. Mantenha seus sistemas atualizados, desconfie de arquivos suspeitos e use sempre a autenticação de dois fatores (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
127
🚨 ESTADOS UNIDOS APREENDE 1,2 BILHÃO DE DÓLARES EM CRIPTOMOEDAS ROUBADAS PELA COREIA DO NORTE: 🇺🇸💰
O Departamento de Justiça anunciou hoje a apreensão judicial de mais de 1,2 bilhão de dólares em ativos digitais roubados por hackers norte-coreanos.
Esse golpe financeiro faz parte da resposta ao roubo histórico de mais de seis bilhões de dólares sofrido pela plataforma Binance no final de outubro. 🛡️💻🔒
Em uma operação paralela, as autoridades americanas também desmantelaram uma sofisticada rede de golpes com vídeos deepfake, usada para roubar outros quatrocentos milhões de dólares. 🕵️♂️🎭🚫
Com o apoio do setor privado, o total congelado relacionado a esse ciberataque já ultrapassa dois bilhões e setecentos milhões de dólares. ❄️📊🌐
As investigações continuam em andamento para rastrear o restante dos fundos, enquanto o ecossistema digital reforça suas medidas contra o cibercrime internacional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 ESTADOS UNIDOS APREENDE 1,2 BILHÃO DE DÓLARES EM CRIPTOMOEDAS ROUBADAS PELA COREIA DO NORTE: 🇺🇸💰
O Departamento de Justiça anunciou hoje a apreensão judicial de mais de 1,2 bilhão de dólares em ativos digitais roubados por hackers norte-coreanos.
Esse golpe financeiro faz parte da resposta ao roubo histórico de mais de seis bilhões de dólares sofrido pela plataforma Binance no final de outubro. 🛡️💻🔒
Em uma operação paralela, as autoridades americanas também desmantelaram uma sofisticada rede de golpes com vídeos deepfake, usada para roubar outros quatrocentos milhões de dólares. 🕵️♂️🎭🚫
Com o apoio do setor privado, o total congelado relacionado a esse ciberataque já ultrapassa dois bilhões e setecentos milhões de dólares. ❄️📊🌐
As investigações continuam em andamento para rastrear o restante dos fundos, enquanto o ecossistema digital reforça suas medidas contra o cibercrime internacional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
O Departamento de Justiça anunciou hoje a apreensão judicial de mais de 1,2 bilhão de dólares em ativos digitais roubados por hackers norte-coreanos.
Esse golpe financeiro faz parte da resposta ao roubo histórico de mais de seis bilhões de dólares sofrido pela plataforma Binance no final de outubro. 🛡️💻🔒
Em uma operação paralela, as autoridades americanas também desmantelaram uma sofisticada rede de golpes com vídeos deepfake, usada para roubar outros quatrocentos milhões de dólares. 🕵️♂️🎭🚫
Com o apoio do setor privado, o total congelado relacionado a esse ciberataque já ultrapassa dois bilhões e setecentos milhões de dólares. ❄️📊🌐
As investigações continuam em andamento para rastrear o restante dos fundos, enquanto o ecossistema digital reforça suas medidas contra o cibercrime internacional. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
138
·
--
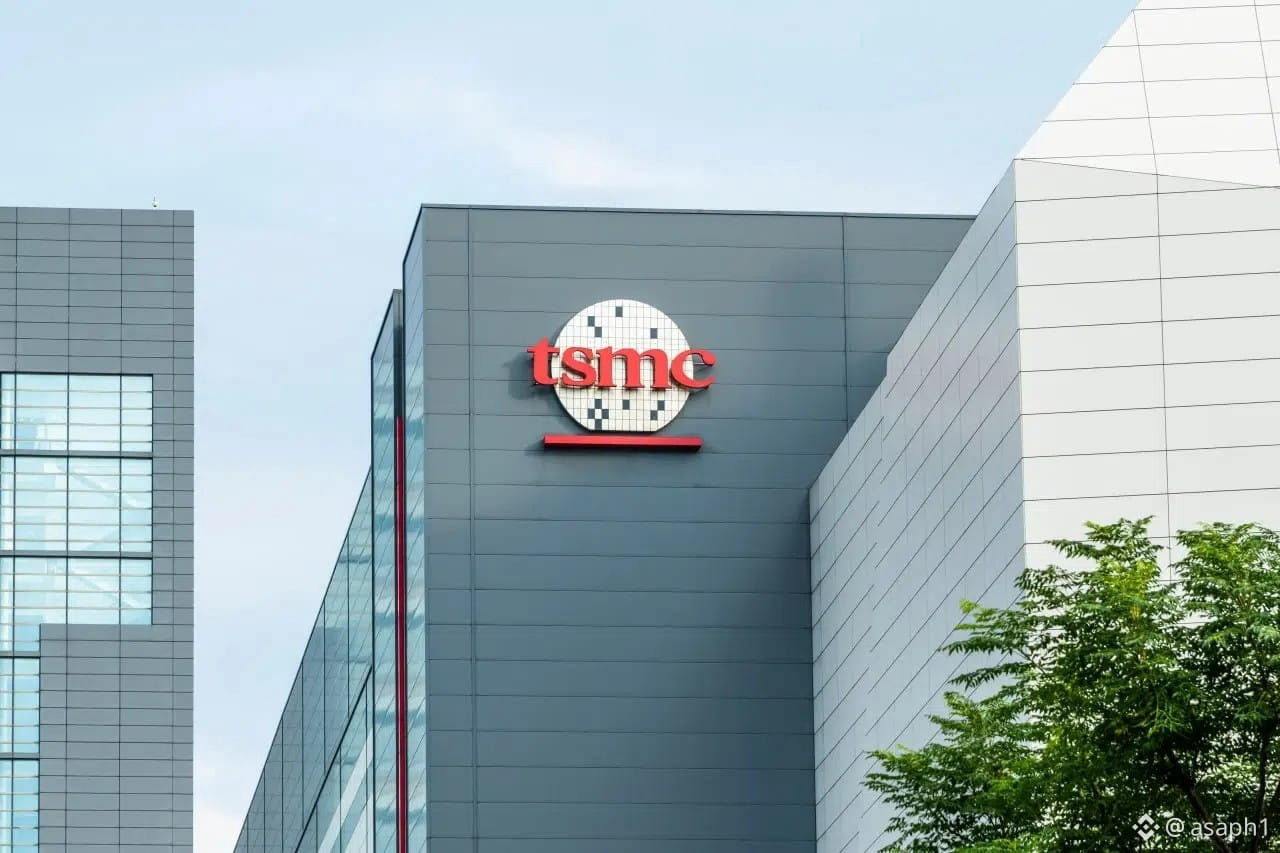
🚨 $BTC SURPRESA! 46.000 FUNCIONÁRIOS DA TSMC À VENDA POR APENAS 3 BITCOINS
A TSMC, gigante que fabrica os chips do mundo, confirmou hoje que hackers vazaram os dados de cerca de 46.000 funcionários atuais e ex-funcionários e os colocaram à venda por apenas 3 BTC. Para mim, o grave não é o preço do resgate, mas o fato de que o vazamento ocorreu por meio de um fornecedor externo de nuvem: o elo que ninguém monitora foi o que se rompeu.
Vejam o detalhe que ninguém está percebendo:
→ 6,9 GB de dados à venda: a amostra vazada contém 499 registros com 19 campos cada, incluindo documentos de identidade, contas bancárias, endereços e contatos de emergência.
→ Os hackers deram uma semana: se ninguém pagar os 3 BTC (cerca de US$ 215.000), publicarão todo o banco de dados gratuitamente.
→ As ações da TSM caíram 1,55% na quinta-feira, e não é a primeira vez: em junho de 2023, o LockBit pediu US$ 70 milhões por um ataque a um fornecedor da TSMC.
Vocês acham que a TSMC vai pagar os 3 BTC ou deixar que publiquem os dados? 👇
$BTC
#Bitcoin #TSMC #Cibersegurança
🚨 $BTC SURPRESA! 46.000 FUNCIONÁRIOS DA TSMC À VENDA POR APENAS 3 BITCOINS
A TSMC, gigante que fabrica os chips do mundo, confirmou hoje que hackers vazaram os dados de cerca de 46.000 funcionários atuais e ex-funcionários e os colocaram à venda por apenas 3 BTC. Para mim, o grave não é o preço do resgate, mas o fato de que o vazamento ocorreu por meio de um fornecedor externo de nuvem: o elo que ninguém monitora foi o que se rompeu.
Vejam o detalhe que ninguém está percebendo:
→ 6,9 GB de dados à venda: a amostra vazada contém 499 registros com 19 campos cada, incluindo documentos de identidade, contas bancárias, endereços e contatos de emergência.
→ Os hackers deram uma semana: se ninguém pagar os 3 BTC (cerca de US$ 215.000), publicarão todo o banco de dados gratuitamente.
→ As ações da TSM caíram 1,55% na quinta-feira, e não é a primeira vez: em junho de 2023, o LockBit pediu US$ 70 milhões por um ataque a um fornecedor da TSMC.
Vocês acham que a TSMC vai pagar os 3 BTC ou deixar que publiquem os dados? 👇
$BTC
#Bitcoin #TSMC #Cibersegurança
A TSMC, gigante que fabrica os chips do mundo, confirmou hoje que hackers vazaram os dados de cerca de 46.000 funcionários atuais e ex-funcionários e os colocaram à venda por apenas 3 BTC. Para mim, o grave não é o preço do resgate, mas o fato de que o vazamento ocorreu por meio de um fornecedor externo de nuvem: o elo que ninguém monitora foi o que se rompeu.
Vejam o detalhe que ninguém está percebendo:
→ 6,9 GB de dados à venda: a amostra vazada contém 499 registros com 19 campos cada, incluindo documentos de identidade, contas bancárias, endereços e contatos de emergência.
→ Os hackers deram uma semana: se ninguém pagar os 3 BTC (cerca de US$ 215.000), publicarão todo o banco de dados gratuitamente.
→ As ações da TSM caíram 1,55% na quinta-feira, e não é a primeira vez: em junho de 2023, o LockBit pediu US$ 70 milhões por um ataque a um fornecedor da TSMC.
Vocês acham que a TSMC vai pagar os 3 BTC ou deixar que publiquem os dados? 👇
$BTC
#Bitcoin #TSMC #Cibersegurança
5.8k

·
--
#AlertaMundial
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
A segurança digital volta a estar no olho do furacão após um novo incidente que abala a gigante tecnológica taiwanesa.
🔍 O que aconteceu exatamente?
A Taiwan Semiconductor Manufacturing Company (TSMC) confirmou oficialmente que sofreu uma violação de segurança em seus sistemas. Segundo relatos divulgados pelo Jiemian News, um hacker conseguiu acessar e obter informações confidenciais dos funcionários da empresa.
💰 O resgate exigido
Para não divulgar nem comprometer os dados roubados, o ciberatacante exigiu um pagamento de resgate equivalente a 3 Bitcoins ($BTC ). Embora o valor pareça moderado diante do porte dessa gigante dos semicondutores, o incidente expõe os riscos constantes enfrentados pelas infraestruturas tecnológicas mais críticas do mundo.
🛡️ O desafio da proteção de dados
Esse acontecimento lembra a importância de reforçar os protocolos de cibersegurança corporativa. Até mesmo as empresas líderes em inovação global são vulneráveis a ameaças digitais cada vez mais sofisticadas.
Você acha que as grandes empresas de tecnologia investem o suficiente na proteção dos dados de seus funcionários?
Dê sua opinião 👇💬
#TSMC #ciberseguridad #NoticiasTech
#AlertaMundial
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
A segurança digital volta a estar no olho do furacão após um novo incidente que abala a gigante tecnológica taiwanesa.
🔍 O que aconteceu exatamente?
A Taiwan Semiconductor Manufacturing Company (TSMC) confirmou oficialmente que sofreu uma violação de segurança em seus sistemas. Segundo relatos divulgados pelo Jiemian News, um hacker conseguiu acessar e obter informações confidenciais dos funcionários da empresa.
💰 O resgate exigido
Para não divulgar nem comprometer os dados roubados, o ciberatacante exigiu um pagamento de resgate equivalente a 3 Bitcoins ($BTC ). Embora o valor pareça moderado diante do porte dessa gigante dos semicondutores, o incidente expõe os riscos constantes enfrentados pelas infraestruturas tecnológicas mais críticas do mundo.
🛡️ O desafio da proteção de dados
Esse acontecimento lembra a importância de reforçar os protocolos de cibersegurança corporativa. Até mesmo as empresas líderes em inovação global são vulneráveis a ameaças digitais cada vez mais sofisticadas.
Você acha que as grandes empresas de tecnologia investem o suficiente na proteção dos dados de seus funcionários?
Dê sua opinião 👇💬
#TSMC #ciberseguridad #NoticiasTech
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
A segurança digital volta a estar no olho do furacão após um novo incidente que abala a gigante tecnológica taiwanesa.
🔍 O que aconteceu exatamente?
A Taiwan Semiconductor Manufacturing Company (TSMC) confirmou oficialmente que sofreu uma violação de segurança em seus sistemas. Segundo relatos divulgados pelo Jiemian News, um hacker conseguiu acessar e obter informações confidenciais dos funcionários da empresa.
💰 O resgate exigido
Para não divulgar nem comprometer os dados roubados, o ciberatacante exigiu um pagamento de resgate equivalente a 3 Bitcoins ($BTC ). Embora o valor pareça moderado diante do porte dessa gigante dos semicondutores, o incidente expõe os riscos constantes enfrentados pelas infraestruturas tecnológicas mais críticas do mundo.
🛡️ O desafio da proteção de dados
Esse acontecimento lembra a importância de reforçar os protocolos de cibersegurança corporativa. Até mesmo as empresas líderes em inovação global são vulneráveis a ameaças digitais cada vez mais sofisticadas.
Você acha que as grandes empresas de tecnologia investem o suficiente na proteção dos dados de seus funcionários?
Dê sua opinião 👇💬
#TSMC #ciberseguridad #NoticiasTech
3
367
·
--
Intrusão coordenada em sete bancos sul-coreanos (set.-out. 2026) expôs dados de 66 mil a 67 mil cidadãos e 2,2 mil empresas. O ataque, atribuído a um operador chinês individual, utilizou o ARTEX, uma estrutura autônoma de testes de penetração, e uma versão modificada do Claude Code para redirecionar solicitações para a infraestrutura da DeepSeek.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CoreiaDoSul
Intrusão coordenada em sete bancos sul-coreanos (set.-out. 2026) expôs dados de 66 mil a 67 mil cidadãos e 2,2 mil empresas. O ataque, atribuído a um operador chinês individual, utilizou o ARTEX, uma estrutura autônoma de testes de penetração, e uma versão modificada do Claude Code para redirecionar solicitações para a infraestrutura da DeepSeek.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CoreiaDoSul
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CoreiaDoSul
122
·
--
Em 7 de novembro de 2026, a Gnosis Pay sofreu uma intrusão cibernética em seu sistema de cartões, expondo dados confidenciais dos usuários. O vazamento, noticiado pela CriptoNoticias, compromete a confidencialidade e facilita ataques secundários, como fraudes personalizadas. Os dados extraídos podem vincular identidades pessoais a contas de pagamento ativas, aumentando o risco para os titulares.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
Em 7 de novembro de 2026, a Gnosis Pay sofreu uma intrusão cibernética em seu sistema de cartões, expondo dados confidenciais dos usuários. O vazamento, noticiado pela CriptoNoticias, compromete a confidencialidade e facilita ataques secundários, como fraudes personalizadas. Os dados extraídos podem vincular identidades pessoais a contas de pagamento ativas, aumentando o risco para os titulares.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
142
·
--
Ondrej Surý, mantenedor dos pacotes PHP para Debian, distribuiu correções críticas no final de outubro de 2026, mitigando duas vulnerabilidades no PHP que afetam 70% dos sites. A ação preventiva evitou ciberataques em massa após o vazamento de detalhes técnicos em agosto de 2026, que expunha milhões de portais a sequestros e extração de dados. Sua intervenção acelerou a segurança em versões antigas, evitando interrupções generalizadas.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CódigoAberto
Ondrej Surý, mantenedor dos pacotes PHP para Debian, distribuiu correções críticas no final de outubro de 2026, mitigando duas vulnerabilidades no PHP que afetam 70% dos sites. A ação preventiva evitou ciberataques em massa após o vazamento de detalhes técnicos em agosto de 2026, que expunha milhões de portais a sequestros e extração de dados. Sua intervenção acelerou a segurança em versões antigas, evitando interrupções generalizadas.
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CódigoAberto
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #CódigoAberto
90
·
--
O FBI atribui a hackers norte-coreanos o roubo de US$ 6.3B–US$ 6.43B da Binance em 29 de outubro de 2026, superando o ataque de US$ 1.46B à Bybit em fevereiro de 2025. Os fundos foram convertidos e dispersados em DeFi. 82% dos ativos roubados provinham das redes Bitcoin e Ethereum.
— Análise por EmeDotEme
#EmeDotEme #Criptomonedas #Cibersegurança
O FBI atribui a hackers norte-coreanos o roubo de US$ 6.3B–US$ 6.43B da Binance em 29 de outubro de 2026, superando o ataque de US$ 1.46B à Bybit em fevereiro de 2025. Os fundos foram convertidos e dispersados em DeFi. 82% dos ativos roubados provinham das redes Bitcoin e Ethereum.
— Análise por EmeDotEme
#EmeDotEme #Criptomonedas #Cibersegurança
— Análise por EmeDotEme
#EmeDotEme #Criptomonedas #Cibersegurança
110
·
--
Há um grupo de hackers que está dando o que falar.
Trata-se do TraderTraitor, responsável por vários roubos em larga escala no setor cripto.
Os números que movimentam são impressionantes. Eles são associados a ataques que somam cerca de 6,3 bilhões de dólares em perdas.
É impressionante ver como um único grupo consegue atingir o mercado com tanta força.
Você já tinha ouvido falar desse grupo?
$BTC
#ciberseguridad #crypto
Há um grupo de hackers que está dando o que falar.
Trata-se do TraderTraitor, responsável por vários roubos em larga escala no setor cripto.
Os números que movimentam são impressionantes. Eles são associados a ataques que somam cerca de 6,3 bilhões de dólares em perdas.
É impressionante ver como um único grupo consegue atingir o mercado com tanta força.
Você já tinha ouvido falar desse grupo?
$BTC
#ciberseguridad #crypto
Trata-se do TraderTraitor, responsável por vários roubos em larga escala no setor cripto.
Os números que movimentam são impressionantes. Eles são associados a ataques que somam cerca de 6,3 bilhões de dólares em perdas.
É impressionante ver como um único grupo consegue atingir o mercado com tanta força.
Você já tinha ouvido falar desse grupo?
$BTC
#ciberseguridad #crypto
45
Artigo
A Binance explica como foi roubada: pacotes manipulados, uma falsa entrevista de emprego e uma ferramenta interna de IAA Binance publicou o seu relatório inicial sobre o ataque de 29 de outubro. Estima o impacto em cerca de 6,34 mil milhões de dólares, dos quais cerca de 2,85 mil milhões estão congelados ou foram intercetados, «sujeito a reconciliação e à volatilidade dos preços». Segundo o relatório, a 31 de outubro já tinha reposto 98% dos tokens afetados e assumirá a perda, não os seus utilizadores.
Como foi preparado o ataque, segundo a Binance:
🔹 Junho: um engenheiro da equipa de carteiras instalou um pacote manipulado do Homebrew enquanto procurava uma ferramenta de programação com IA.
A Binance explica como foi roubada: pacotes manipulados, uma falsa entrevista de emprego e uma ferramenta interna de IA
A Binance publicou o seu relatório inicial sobre o ataque de 29 de outubro. Estima o impacto em cerca de 6,34 mil milhões de dólares, dos quais cerca de 2,85 mil milhões estão congelados ou foram intercetados, «sujeito a reconciliação e à volatilidade dos preços». Segundo o relatório, a 31 de outubro já tinha reposto 98% dos tokens afetados e assumirá a perda, não os seus utilizadores.
Como foi preparado o ataque, segundo a Binance:
🔹 Junho: um engenheiro da equipa de carteiras instalou um pacote manipulado do Homebrew enquanto procurava uma ferramenta de programação com IA.
Como foi preparado o ataque, segundo a Binance:
🔹 Junho: um engenheiro da equipa de carteiras instalou um pacote manipulado do Homebrew enquanto procurava uma ferramenta de programação com IA.
2
5.8k
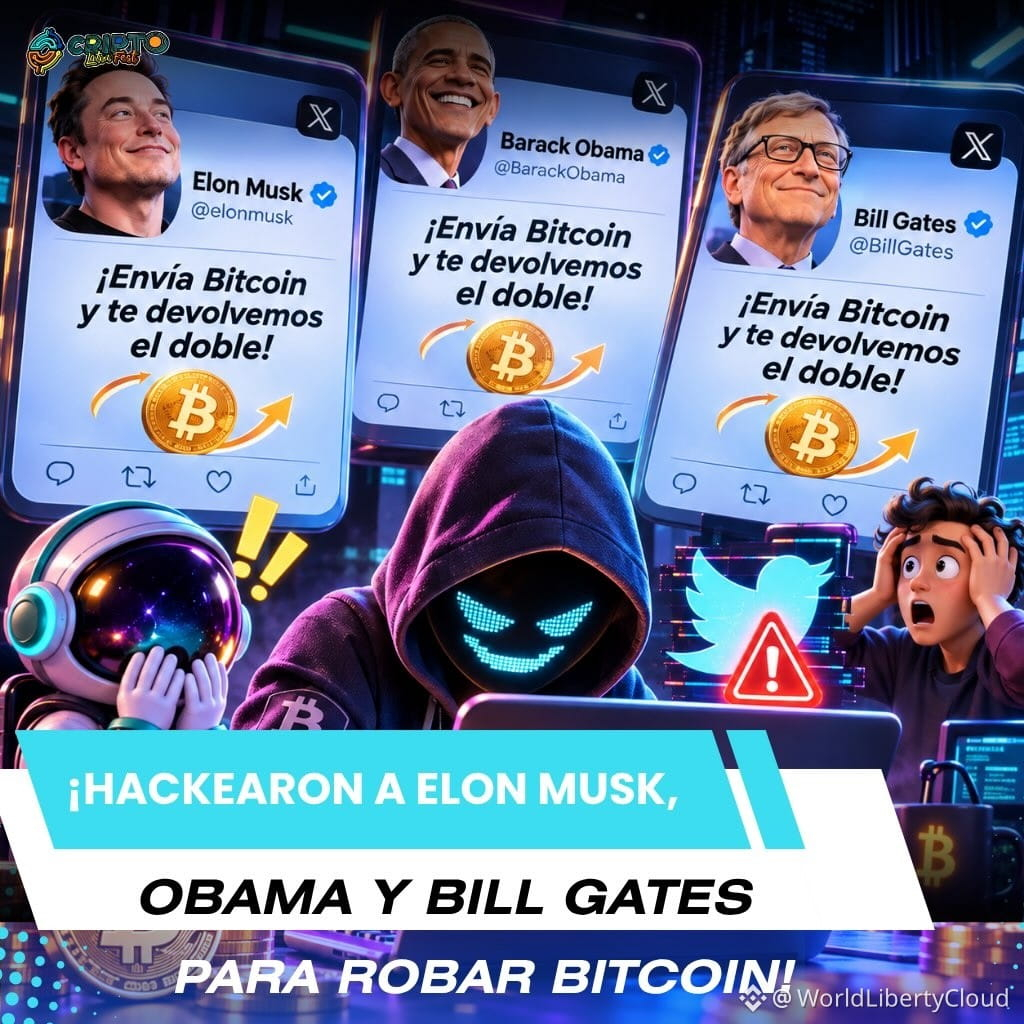
🚨🐦 HACKEARAM ELON MUSK, OBAMA E BILL GATES PARA ROUBAR BITCOIN! 😱💰💻
Já imaginou entrar no Twitter e ver que Elon Musk, Barack Obama e Bill Gates estão distribuindo Bitcoin? 🤯₿
Pois em julho de 2020 aconteceu algo que parecia saído de um filme! 🎬🔥
👨💻 Um grupo de hackers conseguiu assumir o controle de contas verificadas de algumas das pessoas mais famosas do mundo. 🌎🔓
Entre elas estavam Elon Musk, Barack Obama, Bill Gates e outras figuras conhecidas. 😳
💸 O plano? Publicar mensagens prometendo algo bom demais para ser verdade:
🤑 “ENVIE BITCOIN E DEVOLVEMOS O DOBRO!” 🚀💰
E, por mais incrível que pareça… TEVE GENTE QUE CAIU NO GOLPE! 😱💀
💰 Os criminosos conseguiram receber mais de 100.000 dólares em Bitcoin com o golpe.
🐦 O Twitter teve que intervir e restringir temporariamente algumas funções das contas verificadas para controlar o ataque. 🚨🔐
🤯 A PARTE MAIS LOUCA!
Eles não hackearam o Bitcoin. Hackearam as contas de famosos para se aproveitar da confiança de seus seguidores. 💻🎭
🔥 UM ÚNICO ATAQUE. CONTAS DE FAMOSOS COMPROMETIDAS. E MILHARES DE DÓLARES EM BITCOIN ROUBADOS. ₿💥
👇😂 VOCÊ TERIA ACREDITADO QUE ELON MUSK ESTAVA DISTRIBUINDO BITCOIN? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
🚨🐦 HACKEARAM ELON MUSK, OBAMA E BILL GATES PARA ROUBAR BITCOIN! 😱💰💻
Já imaginou entrar no Twitter e ver que Elon Musk, Barack Obama e Bill Gates estão distribuindo Bitcoin? 🤯₿
Pois em julho de 2020 aconteceu algo que parecia saído de um filme! 🎬🔥
👨💻 Um grupo de hackers conseguiu assumir o controle de contas verificadas de algumas das pessoas mais famosas do mundo. 🌎🔓
Entre elas estavam Elon Musk, Barack Obama, Bill Gates e outras figuras conhecidas. 😳
💸 O plano? Publicar mensagens prometendo algo bom demais para ser verdade:
🤑 “ENVIE BITCOIN E DEVOLVEMOS O DOBRO!” 🚀💰
E, por mais incrível que pareça… TEVE GENTE QUE CAIU NO GOLPE! 😱💀
💰 Os criminosos conseguiram receber mais de 100.000 dólares em Bitcoin com o golpe.
🐦 O Twitter teve que intervir e restringir temporariamente algumas funções das contas verificadas para controlar o ataque. 🚨🔐
🤯 A PARTE MAIS LOUCA!
Eles não hackearam o Bitcoin. Hackearam as contas de famosos para se aproveitar da confiança de seus seguidores. 💻🎭
🔥 UM ÚNICO ATAQUE. CONTAS DE FAMOSOS COMPROMETIDAS. E MILHARES DE DÓLARES EM BITCOIN ROUBADOS. ₿💥
👇😂 VOCÊ TERIA ACREDITADO QUE ELON MUSK ESTAVA DISTRIBUINDO BITCOIN? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
Já imaginou entrar no Twitter e ver que Elon Musk, Barack Obama e Bill Gates estão distribuindo Bitcoin? 🤯₿
Pois em julho de 2020 aconteceu algo que parecia saído de um filme! 🎬🔥
👨💻 Um grupo de hackers conseguiu assumir o controle de contas verificadas de algumas das pessoas mais famosas do mundo. 🌎🔓
Entre elas estavam Elon Musk, Barack Obama, Bill Gates e outras figuras conhecidas. 😳
💸 O plano? Publicar mensagens prometendo algo bom demais para ser verdade:
🤑 “ENVIE BITCOIN E DEVOLVEMOS O DOBRO!” 🚀💰
E, por mais incrível que pareça… TEVE GENTE QUE CAIU NO GOLPE! 😱💀
💰 Os criminosos conseguiram receber mais de 100.000 dólares em Bitcoin com o golpe.
🐦 O Twitter teve que intervir e restringir temporariamente algumas funções das contas verificadas para controlar o ataque. 🚨🔐
🤯 A PARTE MAIS LOUCA!
Eles não hackearam o Bitcoin. Hackearam as contas de famosos para se aproveitar da confiança de seus seguidores. 💻🎭
🔥 UM ÚNICO ATAQUE. CONTAS DE FAMOSOS COMPROMETIDAS. E MILHARES DE DÓLARES EM BITCOIN ROUBADOS. ₿💥
👇😂 VOCÊ TERIA ACREDITADO QUE ELON MUSK ESTAVA DISTRIBUINDO BITCOIN? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Cripto #Crypto Blockchain #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
1
3
695

Ainda com o eco do que aconteceu há alguns dias com o exploit/roubo na plataforma... e, sinceramente, é impossível não parar para pensar. 🛡️📉
Além dos números no vermelho, das especulações e do que dizem as manchetes, esse tipo de golpe nos deixa uma grande lição, a todos nós que vivemos o dia a dia do ecossistema: segurança nunca é negociável.
Neste meio, confiar é bom, mas verificar e guardar por conta própria é a única coisa que nos dá um pouco de paz de espírito diante da tela.
Os mercados sobem e descem, as tendências mudam toda semana, mas proteger nosso capital é a única regra que nunca podemos quebrar.
Como essa notícia fez você se sentir? Você prefere transferir tudo para uma carteira física depois de um susto desses ou confia nas medidas das exchanges?
Vou ler vocês nos comentários! 👇☕
(E, como sempre: gerencie seus riscos, proteja seus fundos, isto não é um conselho financeiro)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
Ainda com o eco do que aconteceu há alguns dias com o exploit/roubo na plataforma... e, sinceramente, é impossível não parar para pensar. 🛡️📉
Além dos números no vermelho, das especulações e do que dizem as manchetes, esse tipo de golpe nos deixa uma grande lição, a todos nós que vivemos o dia a dia do ecossistema: segurança nunca é negociável.
Neste meio, confiar é bom, mas verificar e guardar por conta própria é a única coisa que nos dá um pouco de paz de espírito diante da tela.
Os mercados sobem e descem, as tendências mudam toda semana, mas proteger nosso capital é a única regra que nunca podemos quebrar.
Como essa notícia fez você se sentir? Você prefere transferir tudo para uma carteira física depois de um susto desses ou confia nas medidas das exchanges?
Vou ler vocês nos comentários! 👇☕
(E, como sempre: gerencie seus riscos, proteja seus fundos, isto não é um conselho financeiro)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
Além dos números no vermelho, das especulações e do que dizem as manchetes, esse tipo de golpe nos deixa uma grande lição, a todos nós que vivemos o dia a dia do ecossistema: segurança nunca é negociável.
Neste meio, confiar é bom, mas verificar e guardar por conta própria é a única coisa que nos dá um pouco de paz de espírito diante da tela.
Os mercados sobem e descem, as tendências mudam toda semana, mas proteger nosso capital é a única regra que nunca podemos quebrar.
Como essa notícia fez você se sentir? Você prefere transferir tudo para uma carteira física depois de um susto desses ou confia nas medidas das exchanges?
Vou ler vocês nos comentários! 👇☕
(E, como sempre: gerencie seus riscos, proteja seus fundos, isto não é um conselho financeiro)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $

Sigueme
De Karleen Seyer pM11
2
25
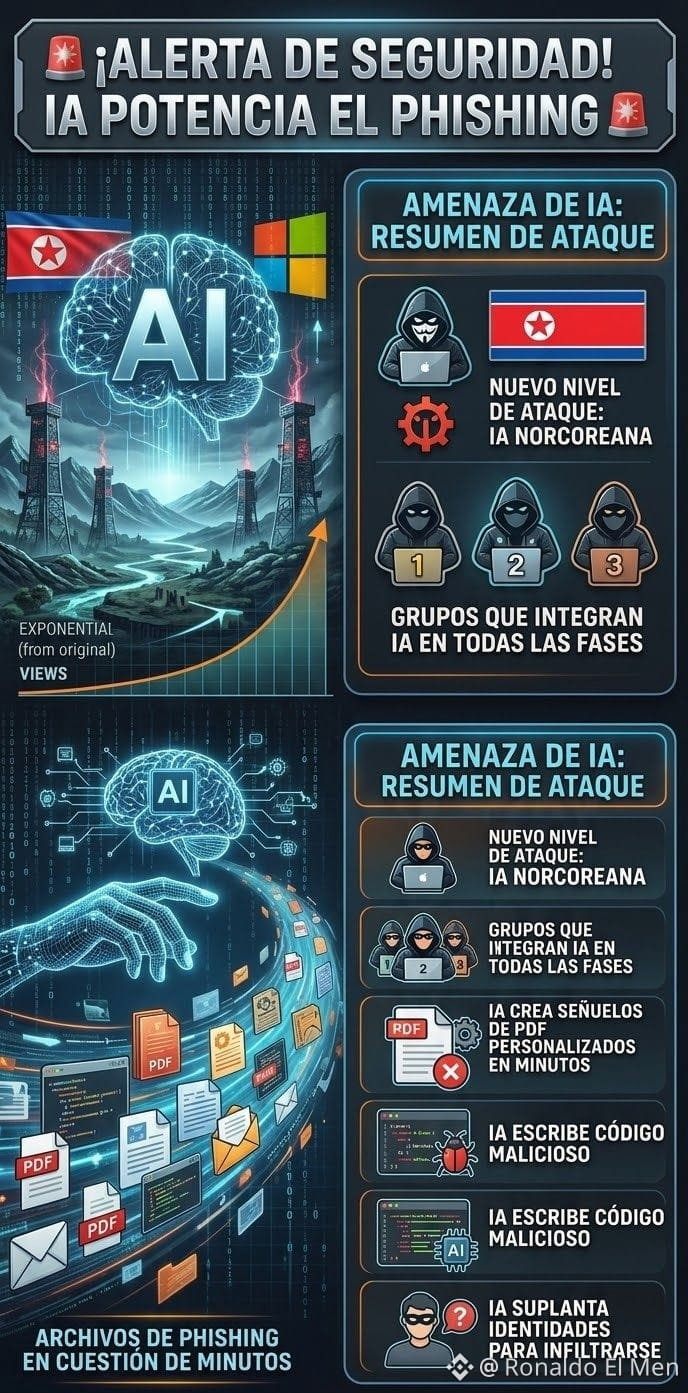
🚨 Cibersegurança e Cripto: a IA já é a principal arma dos hackers!
A Microsoft emitiu um alerta importante neste 30 de outubro: grupos de hackers norte-coreanos estão usando Inteligência Artificial para gerar dezenas de arquivos de phishing em questão de minutos.
Segundo relatórios de segurança monitorados pela Microsoft, três desses grupos integraram a IA a todas as etapas de seus ataques. Como eles agem?
Iscas personalizadas: Criam documentos PDF personalizados e muito convincentes em minutos.
Código malicioso: Usam a IA para escrever scripts e códigos perigosos com mais rapidez.
Falsidade ideológica: Infiltram-se em empresas e ecossistemas fingindo ser entidades legítimas.
No mundo cripto e Web3, onde cada clique conta, a engenharia social impulsionada pela IA nos obriga a redobrar os cuidados. Nunca baixe arquivos suspeitos nem conecte sua carteira a links de procedência duvidosa.
Quão seguro você se sente diante dessas novas táticas automatizadas dos cibercriminosos? Quero saber nos comentários! 👇
$BTC $ETH $BNB
{spot}(BNBUSDT)
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
🚨 Cibersegurança e Cripto: a IA já é a principal arma dos hackers!
A Microsoft emitiu um alerta importante neste 30 de outubro: grupos de hackers norte-coreanos estão usando Inteligência Artificial para gerar dezenas de arquivos de phishing em questão de minutos.
Segundo relatórios de segurança monitorados pela Microsoft, três desses grupos integraram a IA a todas as etapas de seus ataques. Como eles agem?
Iscas personalizadas: Criam documentos PDF personalizados e muito convincentes em minutos.
Código malicioso: Usam a IA para escrever scripts e códigos perigosos com mais rapidez.
Falsidade ideológica: Infiltram-se em empresas e ecossistemas fingindo ser entidades legítimas.
No mundo cripto e Web3, onde cada clique conta, a engenharia social impulsionada pela IA nos obriga a redobrar os cuidados. Nunca baixe arquivos suspeitos nem conecte sua carteira a links de procedência duvidosa.
Quão seguro você se sente diante dessas novas táticas automatizadas dos cibercriminosos? Quero saber nos comentários! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
A Microsoft emitiu um alerta importante neste 30 de outubro: grupos de hackers norte-coreanos estão usando Inteligência Artificial para gerar dezenas de arquivos de phishing em questão de minutos.
Segundo relatórios de segurança monitorados pela Microsoft, três desses grupos integraram a IA a todas as etapas de seus ataques. Como eles agem?
Iscas personalizadas: Criam documentos PDF personalizados e muito convincentes em minutos.
Código malicioso: Usam a IA para escrever scripts e códigos perigosos com mais rapidez.
Falsidade ideológica: Infiltram-se em empresas e ecossistemas fingindo ser entidades legítimas.
No mundo cripto e Web3, onde cada clique conta, a engenharia social impulsionada pela IA nos obriga a redobrar os cuidados. Nunca baixe arquivos suspeitos nem conecte sua carteira a links de procedência duvidosa.
Quão seguro você se sente diante dessas novas táticas automatizadas dos cibercriminosos? Quero saber nos comentários! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
1
112
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
54,372 visualizações
718 a discutir
2
#AnthropicToDebutAfter$83IPOPricing
14,446 visualizações
74 a discutir
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
18,026 visualizações
311 a discutir
4
#CanGTA6'sLaunchLiftTTWOShares?
9,824 visualizações
230 a discutir
5
#FOMCMinutesHighlightAIDebtRisks
18,408 visualizações
294 a discutir
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
18,554 visualizações
316 a discutir
7
#AnthropicGrayMarketSharesPointTo22%To26%Gains
4,002 visualizações
57 a discutir
8
#BitcoinSpotETFsSee$306MNetOutflows
142 visualizações
2 a discutir
9
#TrumpAdministrationLaunchesProjectToCombatCybercrime
60 visualizações
8 a discutir
10
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
6,149 visualizações
76 a discutir