
晃悠菌
28 Publicações
晃悠菌
Denunciar
Bloquear usuário
0 Seguindo
13 Seguidores
26 Curtiu
Publicações
·
--
Banco é invadido, mas a vulnerabilidade estava em um prestador de serviços terceirizadoO Crédit Mutuel Arkéa retomou as operações, mas o que mais deveria ser lembrado nesse caso não é que “os fundos dos clientes não foram afetados”, e sim que o ponto de entrada do ataque nem sequer estava no próprio banco.
Os invasores entraram pela plataforma de um prestador de serviços. Por mais altos que sejam os muros que um banco construa ao redor de si, basta que uma empresa terceirizada tenha uma gestão um pouco frouxa das permissões de acesso para deixar a porta aberta. Esse tipo de ataque à cadeia de suprimentos já não é novidade no mundo on-chain; agora chegou a vez de os bancos tradicionais pagarem para aprender.
A frase “os fundos dos clientes não foram afetados” merece uma pergunta a mais: eles realmente não foram transferidos ou isso ainda não foi descoberto? Os livros contábeis das instituições financeiras tradicionais são fechados, e os clientes só podem esperar o aviso do banco. Já os usuários de criptomoedas podem, pelo menos, acompanhar por conta própria na blockchain o fluxo de $BTC, $ETH e USDT — isso não é sensação de superioridade, é uma diferença em termos de transparência.
Banco é invadido, mas a vulnerabilidade estava em um prestador de serviços terceirizado
O Crédit Mutuel Arkéa retomou as operações, mas o que mais deveria ser lembrado nesse caso não é que “os fundos dos clientes não foram afetados”, e sim que o ponto de entrada do ataque nem sequer estava no próprio banco.
Os invasores entraram pela plataforma de um prestador de serviços. Por mais altos que sejam os muros que um banco construa ao redor de si, basta que uma empresa terceirizada tenha uma gestão um pouco frouxa das permissões de acesso para deixar a porta aberta. Esse tipo de ataque à cadeia de suprimentos já não é novidade no mundo on-chain; agora chegou a vez de os bancos tradicionais pagarem para aprender.
A frase “os fundos dos clientes não foram afetados” merece uma pergunta a mais: eles realmente não foram transferidos ou isso ainda não foi descoberto? Os livros contábeis das instituições financeiras tradicionais são fechados, e os clientes só podem esperar o aviso do banco. Já os usuários de criptomoedas podem, pelo menos, acompanhar por conta própria na blockchain o fluxo de $BTC , $ETH e USDT — isso não é sensação de superioridade, é uma diferença em termos de transparência.
Os invasores entraram pela plataforma de um prestador de serviços. Por mais altos que sejam os muros que um banco construa ao redor de si, basta que uma empresa terceirizada tenha uma gestão um pouco frouxa das permissões de acesso para deixar a porta aberta. Esse tipo de ataque à cadeia de suprimentos já não é novidade no mundo on-chain; agora chegou a vez de os bancos tradicionais pagarem para aprender.
A frase “os fundos dos clientes não foram afetados” merece uma pergunta a mais: eles realmente não foram transferidos ou isso ainda não foi descoberto? Os livros contábeis das instituições financeiras tradicionais são fechados, e os clientes só podem esperar o aviso do banco. Já os usuários de criptomoedas podem, pelo menos, acompanhar por conta própria na blockchain o fluxo de $BTC , $ETH e USDT — isso não é sensação de superioridade, é uma diferença em termos de transparência.
252
·
--
Brown venceu. O setor cripto perdeu mesmo?Conclusão, antes de mais nada: isto não é um «vento contrário» para o setor cripto; o jogo é que mudou. Nos últimos dois anos, o setor traduziu, na prática, as palavras «clareza regulatória» como «não se metam conosco»; agora, esse discurso vai ter de passar por uma nova revisão.
A própria Digital Chamber classificou esse resultado como «o desfecho desfavorável de maior consequência», e não é exagero. Sherrod Brown não é um senador que se consiga despachar com algumas doações e umas rodadas de lobby. Há muito tempo, ele acompanha de perto a proteção dos consumidores e os riscos financeiros; num contexto de retomada democrata, essa narrativa é especialmente eficaz. Em termos simples, «responsabilização regulatória» significa: primeiro, você precisa provar que não está passando a perna nos pequenos investidores.
Brown venceu. O setor cripto perdeu mesmo?
Conclusão, antes de mais nada: isto não é um «vento contrário» para o setor cripto; o jogo é que mudou. Nos últimos dois anos, o setor traduziu, na prática, as palavras «clareza regulatória» como «não se metam conosco»; agora, esse discurso vai ter de passar por uma nova revisão.
A própria Digital Chamber classificou esse resultado como «o desfecho desfavorável de maior consequência», e não é exagero. Sherrod Brown não é um senador que se consiga despachar com algumas doações e umas rodadas de lobby. Há muito tempo, ele acompanha de perto a proteção dos consumidores e os riscos financeiros; num contexto de retomada democrata, essa narrativa é especialmente eficaz. Em termos simples, «responsabilização regulatória» significa: primeiro, você precisa provar que não está passando a perna nos pequenos investidores.
A própria Digital Chamber classificou esse resultado como «o desfecho desfavorável de maior consequência», e não é exagero. Sherrod Brown não é um senador que se consiga despachar com algumas doações e umas rodadas de lobby. Há muito tempo, ele acompanha de perto a proteção dos consumidores e os riscos financeiros; num contexto de retomada democrata, essa narrativa é especialmente eficaz. Em termos simples, «responsabilização regulatória» significa: primeiro, você precisa provar que não está passando a perna nos pequenos investidores.
313
·
--
Ataques à velocidade das máquinas, defesa ao ritmo humanoComeçando pela conclusão: nesta rodada do mercado, o que você realmente deve ficar de olho não é na correção, mas nos servidores das exchanges.
A agência indiana de cibersegurança emitiu um alerta dizendo que atacantes estão usando IA para auxiliar ataques contra exchanges de criptomoedas e outras instituições financeiras — e fazendo isso à “velocidade das máquinas”. Essas quatro palavras pesam muito mais do que a própria manchete. Antes, entre a descoberta de uma vulnerabilidade e sua exploração, os defensores ainda tinham alguns dias ou até semanas para corrigi-la. Agora, scripts fazem varreduras, testam e se propagam lateralmente automaticamente. Enquanto as pessoas ainda estão em uma reunião, a vulnerabilidade já foi explorada. O mais preocupante são a engenharia social e o phishing: os e-mails de phishing escritos por IA já não têm erros gramaticais nem parecem falsos à primeira vista. Eles se passam por atendentes ou por equipes de projetos oferecendo airdrops, e miram especificamente os detentores de $BTC $ETH .
Ataques à velocidade das máquinas, defesa ao ritmo humano
Começando pela conclusão: nesta rodada do mercado, o que você realmente deve ficar de olho não é na correção, mas nos servidores das exchanges.
A agência indiana de cibersegurança emitiu um alerta dizendo que atacantes estão usando IA para auxiliar ataques contra exchanges de criptomoedas e outras instituições financeiras — e fazendo isso à “velocidade das máquinas”. Essas quatro palavras pesam muito mais do que a própria manchete. Antes, entre a descoberta de uma vulnerabilidade e sua exploração, os defensores ainda tinham alguns dias ou até semanas para corrigi-la. Agora, scripts fazem varreduras, testam e se propagam lateralmente automaticamente. Enquanto as pessoas ainda estão em uma reunião, a vulnerabilidade já foi explorada. O mais preocupante são a engenharia social e o phishing: os e-mails de phishing escritos por IA já não têm erros gramaticais nem parecem falsos à primeira vista. Eles se passam por atendentes ou por equipes de projetos oferecendo airdrops, e miram especificamente os detentores de $BTC $ETH .
A agência indiana de cibersegurança emitiu um alerta dizendo que atacantes estão usando IA para auxiliar ataques contra exchanges de criptomoedas e outras instituições financeiras — e fazendo isso à “velocidade das máquinas”. Essas quatro palavras pesam muito mais do que a própria manchete. Antes, entre a descoberta de uma vulnerabilidade e sua exploração, os defensores ainda tinham alguns dias ou até semanas para corrigi-la. Agora, scripts fazem varreduras, testam e se propagam lateralmente automaticamente. Enquanto as pessoas ainda estão em uma reunião, a vulnerabilidade já foi explorada. O mais preocupante são a engenharia social e o phishing: os e-mails de phishing escritos por IA já não têm erros gramaticais nem parecem falsos à primeira vista. Eles se passam por atendentes ou por equipes de projetos oferecendo airdrops, e miram especificamente os detentores de $BTC $ETH .
258
·
--
SOL, ETH e NEAR enfraquecem juntos, mas ZEC resisteVamos à conclusão: a raiz desta queda é o esgotamento da paciência, não a troca de mãos dos tokens. $SOL, $ETH e $NEAR enfraqueceram em conjunto; só a ZEC continua firme — não é coincidência, é uma questão de estrutura do capital.
As principais blockchains contam a mesma história: ecossistema, narrativa e atividade. Quando o apetite por risco diminui, elas são vendidas em conjunto, com quase nenhuma independência. $ETH é a base das condições de liquidez; quando essa base se enfraquece, moedas de beta alto como $SOL naturalmente caem mais rápido do que todas as outras. $NEAR é um caso ainda mais típico: a narrativa continua na parede, mas os compradores já se retiraram. A chamada “prosperidade do ecossistema” não vale nada diante da liquidez.
SOL, ETH e NEAR enfraquecem juntos, mas ZEC resiste
Vamos à conclusão: a raiz desta queda é o esgotamento da paciência, não a troca de mãos dos tokens. $SOL , $ETH e $NEAR enfraqueceram em conjunto; só a ZEC continua firme — não é coincidência, é uma questão de estrutura do capital.
As principais blockchains contam a mesma história: ecossistema, narrativa e atividade. Quando o apetite por risco diminui, elas são vendidas em conjunto, com quase nenhuma independência. $ETH é a base das condições de liquidez; quando essa base se enfraquece, moedas de beta alto como $SOL naturalmente caem mais rápido do que todas as outras. $NEAR é um caso ainda mais típico: a narrativa continua na parede, mas os compradores já se retiraram. A chamada “prosperidade do ecossistema” não vale nada diante da liquidez.
As principais blockchains contam a mesma história: ecossistema, narrativa e atividade. Quando o apetite por risco diminui, elas são vendidas em conjunto, com quase nenhuma independência. $ETH é a base das condições de liquidez; quando essa base se enfraquece, moedas de beta alto como $SOL naturalmente caem mais rápido do que todas as outras. $NEAR é um caso ainda mais típico: a narrativa continua na parede, mas os compradores já se retiraram. A chamada “prosperidade do ecossistema” não vale nada diante da liquidez.
1k
·
--
【Movimentação atípica do mercado】
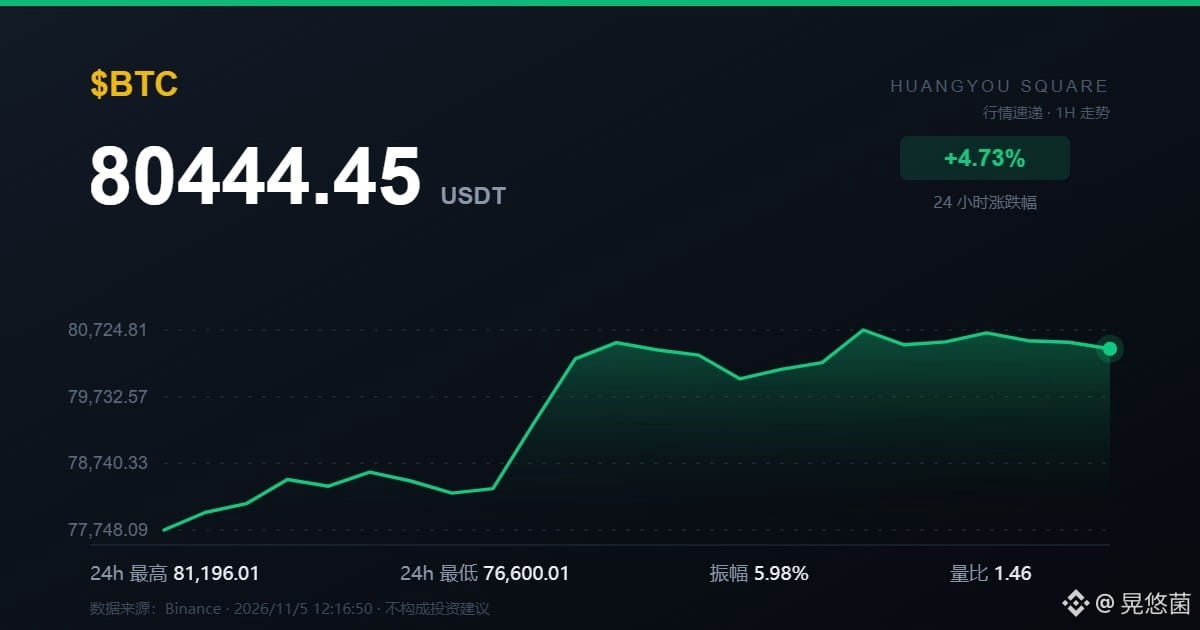
$BTC preço atual: 80450.00 USDT, +4.67% em 24h.
O conteúdo acima não constitui recomendação de investimento. Pesquise por conta própria e controle os riscos.
#MovimentaçãoAtípicaDoMercado
【Movimentação atípica do mercado】
$BTC preço atual: 80450.00 USDT, +4.67% em 24h.
O conteúdo acima não constitui recomendação de investimento. Pesquise por conta própria e controle os riscos.
#MovimentaçãoAtípicaDoMercado
$BTC preço atual: 80450.00 USDT, +4.67% em 24h.
O conteúdo acima não constitui recomendação de investimento. Pesquise por conta própria e controle os riscos.
#MovimentaçãoAtípicaDoMercado
116
·
--
【Movimento do mercado】
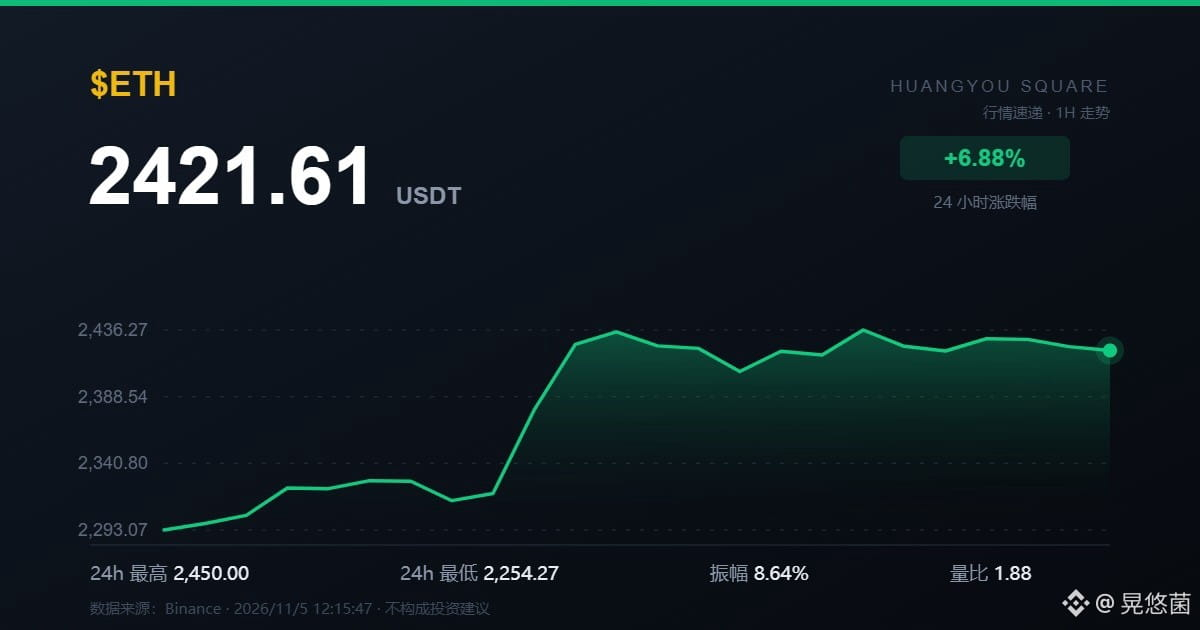
$ETH preço atual: 2421.61 USDT, +6,88% em 24h. O volume negociado foi 1,9 vezes maior que no dia anterior, com amplitude intradiária de 8,6%. O preço está próximo da máxima das últimas 24h.
O conteúdo acima não constitui recomendação de investimento. Faça sua própria pesquisa e controle os riscos.
#MovimentoDoMercado
【Movimento do mercado】
$ETH preço atual: 2421.61 USDT, +6,88% em 24h. O volume negociado foi 1,9 vezes maior que no dia anterior, com amplitude intradiária de 8,6%. O preço está próximo da máxima das últimas 24h.
O conteúdo acima não constitui recomendação de investimento. Faça sua própria pesquisa e controle os riscos.
#MovimentoDoMercado
$ETH preço atual: 2421.61 USDT, +6,88% em 24h. O volume negociado foi 1,9 vezes maior que no dia anterior, com amplitude intradiária de 8,6%. O preço está próximo da máxima das últimas 24h.
O conteúdo acima não constitui recomendação de investimento. Faça sua própria pesquisa e controle os riscos.
#MovimentoDoMercado
59
·
--
Banco francês admite ter sido hackeado; US$ 133 milhões são apenas uma “ordem de grandeza”Mais de cem milhões de dólares roubados de um banco tradicional; o mais interessante não é o valor, mas a frase “a ordem de grandeza confere”.
Crédit Mutuel Arkéa confirmou ter sido alvo de um ataque cibernético, mas se recusou a informar o prejuízo exato. Sobre os 133 milhões de dólares revelados por ZachXBT, a versão oficial é: não confirma o número específico, mas reconhece que essa é a ordem de grandeza. Em outras palavras, o valor é real, só não querem divulgá-lo. Um banco pode admitir que foi invadido, mas não consegue sequer esclarecer um número; até que ponto seus controles de risco realmente protegem, só podemos especular.
Todo o processo é bastante irônico: primeiro, um detetive on-chain põe as pistas às claras; só algum tempo depois o banco “confirma”. Departamento de compliance, equipe de gestão de riscos, relatório de auditoria — todo um aparato de procedimentos, mas quem detecta o problema primeiro é alguém que fica de olho em endereços on-chain. Não é a primeira vez, nem será a última.
Banco francês admite ter sido hackeado; US$ 133 milhões são apenas uma “ordem de grandeza”
Mais de cem milhões de dólares roubados de um banco tradicional; o mais interessante não é o valor, mas a frase “a ordem de grandeza confere”.
Crédit Mutuel Arkéa confirmou ter sido alvo de um ataque cibernético, mas se recusou a informar o prejuízo exato. Sobre os 133 milhões de dólares revelados por ZachXBT, a versão oficial é: não confirma o número específico, mas reconhece que essa é a ordem de grandeza. Em outras palavras, o valor é real, só não querem divulgá-lo. Um banco pode admitir que foi invadido, mas não consegue sequer esclarecer um número; até que ponto seus controles de risco realmente protegem, só podemos especular.
Todo o processo é bastante irônico: primeiro, um detetive on-chain põe as pistas às claras; só algum tempo depois o banco “confirma”. Departamento de compliance, equipe de gestão de riscos, relatório de auditoria — todo um aparato de procedimentos, mas quem detecta o problema primeiro é alguém que fica de olho em endereços on-chain. Não é a primeira vez, nem será a última.
Crédit Mutuel Arkéa confirmou ter sido alvo de um ataque cibernético, mas se recusou a informar o prejuízo exato. Sobre os 133 milhões de dólares revelados por ZachXBT, a versão oficial é: não confirma o número específico, mas reconhece que essa é a ordem de grandeza. Em outras palavras, o valor é real, só não querem divulgá-lo. Um banco pode admitir que foi invadido, mas não consegue sequer esclarecer um número; até que ponto seus controles de risco realmente protegem, só podemos especular.
Todo o processo é bastante irônico: primeiro, um detetive on-chain põe as pistas às claras; só algum tempo depois o banco “confirma”. Departamento de compliance, equipe de gestão de riscos, relatório de auditoria — todo um aparato de procedimentos, mas quem detecta o problema primeiro é alguém que fica de olho em endereços on-chain. Não é a primeira vez, nem será a última.
216
·
--
Comitê de ação política do setor cripto aposta no candidato errado; disputa pela cadeira no Senado de Ohio viraDesta vez, a Fairshake não conseguiu o que queria. O ex-senador democrata Sherrod Brown derrotou Jon Husted e recuperou sua cadeira no Senado, enquanto o comitê de ação política mais influente do setor cripto gastou dinheiro sem obter o resultado desejado.
Brown sempre foi o tipo de senador que o setor cripto preferia não ver no cargo. A Fairshake claramente apostou em seu adversário — e perdeu. Não se trata apenas de perder uma eleição: a ideia, popular no setor nos últimos dois anos, de que «doações políticas podem comprar políticas favoráveis» também foi posta em xeque.
Comitê de ação política do setor cripto aposta no candidato errado; disputa pela cadeira no Senado de Ohio vira
Desta vez, a Fairshake não conseguiu o que queria. O ex-senador democrata Sherrod Brown derrotou Jon Husted e recuperou sua cadeira no Senado, enquanto o comitê de ação política mais influente do setor cripto gastou dinheiro sem obter o resultado desejado.
Brown sempre foi o tipo de senador que o setor cripto preferia não ver no cargo. A Fairshake claramente apostou em seu adversário — e perdeu. Não se trata apenas de perder uma eleição: a ideia, popular no setor nos últimos dois anos, de que «doações políticas podem comprar políticas favoráveis» também foi posta em xeque.
Brown sempre foi o tipo de senador que o setor cripto preferia não ver no cargo. A Fairshake claramente apostou em seu adversário — e perdeu. Não se trata apenas de perder uma eleição: a ideia, popular no setor nos últimos dois anos, de que «doações políticas podem comprar políticas favoráveis» também foi posta em xeque.
38
·
--
ZachXBT aponta banco francês em roubo de criptoativos de US$ 133 milhõesO detetive on-chain ZachXBT voltou à ação. Desta vez, apontou o dedo para um banco francês, afirmando que ele pode ter sido vítima de um roubo de criptoativos que causou prejuízos superiores a US$ 133 milhões. Segundo o Cointelegraph, o banco ainda não confirmou qualquer ligação com o caso.
O que chama a atenção neste caso não são os números em si, mas a estrutura da narrativa: de um lado, uma denúncia pública feita por um investigador on-chain; do outro, o silêncio institucional. Até que o banco se pronuncie oficialmente, todos os detalhes são apenas alegações unilaterais; a natureza do caso, a atribuição de responsabilidades e o destino dos fundos continuam sendo incógnitas. Divulgar algo “suspeito” como se já estivesse “comprovado” é um dos erros mais comuns em casos como este.
ZachXBT aponta banco francês em roubo de criptoativos de US$ 133 milhões
O detetive on-chain ZachXBT voltou à ação. Desta vez, apontou o dedo para um banco francês, afirmando que ele pode ter sido vítima de um roubo de criptoativos que causou prejuízos superiores a US$ 133 milhões. Segundo o Cointelegraph, o banco ainda não confirmou qualquer ligação com o caso.
O que chama a atenção neste caso não são os números em si, mas a estrutura da narrativa: de um lado, uma denúncia pública feita por um investigador on-chain; do outro, o silêncio institucional. Até que o banco se pronuncie oficialmente, todos os detalhes são apenas alegações unilaterais; a natureza do caso, a atribuição de responsabilidades e o destino dos fundos continuam sendo incógnitas. Divulgar algo “suspeito” como se já estivesse “comprovado” é um dos erros mais comuns em casos como este.
O que chama a atenção neste caso não são os números em si, mas a estrutura da narrativa: de um lado, uma denúncia pública feita por um investigador on-chain; do outro, o silêncio institucional. Até que o banco se pronuncie oficialmente, todos os detalhes são apenas alegações unilaterais; a natureza do caso, a atribuição de responsabilidades e o destino dos fundos continuam sendo incógnitas. Divulgar algo “suspeito” como se já estivesse “comprovado” é um dos erros mais comuns em casos como este.
265
·
--
Apuração das eleições de meio de mandato dos EUA: os rumos da regulamentação cripto vão mudar?A apuração das eleições de meio de mandato dos EUA está em andamento, e a Cointelegraph abriu uma cobertura ao vivo para acompanhar os resultados: os democratas estão perto de assumir o controle do Congresso. O que está em jogo não é apenas qual partido vencerá, mas também se um grupo de candidatos apoiados pelo setor cripto conseguirá chegar ao Congresso e como os resultados afetarão os rumos da regulamentação dos ativos digitais.
Para o setor cripto, a importância disso dispensa comentários. Nos últimos anos, a postura dos órgãos reguladores dependeu, em grande parte, de quem ocupava os cargos-chave: quem preside as comissões, quais projetos de lei entram na pauta e quem faz as perguntas nas audiências. Embora as eleições de meio de mandato não determinem diretamente os rumos das políticas da Casa Branca, elas podem mudar o ritmo e os obstáculos para o avanço legislativo. Por isso, o mercado acompanhará os resultados de cada distrito decisivo.
Apuração das eleições de meio de mandato dos EUA: os rumos da regulamentação cripto vão mudar?
A apuração das eleições de meio de mandato dos EUA está em andamento, e a Cointelegraph abriu uma cobertura ao vivo para acompanhar os resultados: os democratas estão perto de assumir o controle do Congresso. O que está em jogo não é apenas qual partido vencerá, mas também se um grupo de candidatos apoiados pelo setor cripto conseguirá chegar ao Congresso e como os resultados afetarão os rumos da regulamentação dos ativos digitais.
Para o setor cripto, a importância disso dispensa comentários. Nos últimos anos, a postura dos órgãos reguladores dependeu, em grande parte, de quem ocupava os cargos-chave: quem preside as comissões, quais projetos de lei entram na pauta e quem faz as perguntas nas audiências. Embora as eleições de meio de mandato não determinem diretamente os rumos das políticas da Casa Branca, elas podem mudar o ritmo e os obstáculos para o avanço legislativo. Por isso, o mercado acompanhará os resultados de cada distrito decisivo.
Para o setor cripto, a importância disso dispensa comentários. Nos últimos anos, a postura dos órgãos reguladores dependeu, em grande parte, de quem ocupava os cargos-chave: quem preside as comissões, quais projetos de lei entram na pauta e quem faz as perguntas nas audiências. Embora as eleições de meio de mandato não determinem diretamente os rumos das políticas da Casa Branca, elas podem mudar o ritmo e os obstáculos para o avanço legislativo. Por isso, o mercado acompanhará os resultados de cada distrito decisivo.
214
·
--
Na regulação de criptoativos nos EUA, quem realmente dá as cartas são os órgãos reguladores, não as eleiçõesAs eleições de meio de mandato nos Estados Unidos estão acirradas, mas muitos no setor de criptoativos não esperam que a mudança no Congresso resolva os desafios regulatórios. Em uma reportagem da Cointelegraph, um advogado da 1inch foi direto: independentemente do resultado das eleições, quem realmente impulsiona a política para criptoativos são os órgãos reguladores, não os políticos.
Pode parecer uma visão pessimista, mas é bastante realista. Nos últimos anos, as regras para criptoativos nos Estados Unidos não foram estabelecidas principalmente por meio de leis elaboradas uma a uma, mas sim construídas passo a passo pelas ações de fiscalização dos órgãos reguladores, por documentos interpretativos e pelos critérios para concessão de licenças. O Congresso pode debater à vontade, mas, na prática, são os órgãos reguladores que costumam definir os limites de conformidade enfrentados pelos projetos. As eleições mudam as cadeiras, não essa lógica de funcionamento.
Na regulação de criptoativos nos EUA, quem realmente dá as cartas são os órgãos reguladores, não as eleições
As eleições de meio de mandato nos Estados Unidos estão acirradas, mas muitos no setor de criptoativos não esperam que a mudança no Congresso resolva os desafios regulatórios. Em uma reportagem da Cointelegraph, um advogado da 1inch foi direto: independentemente do resultado das eleições, quem realmente impulsiona a política para criptoativos são os órgãos reguladores, não os políticos.
Pode parecer uma visão pessimista, mas é bastante realista. Nos últimos anos, as regras para criptoativos nos Estados Unidos não foram estabelecidas principalmente por meio de leis elaboradas uma a uma, mas sim construídas passo a passo pelas ações de fiscalização dos órgãos reguladores, por documentos interpretativos e pelos critérios para concessão de licenças. O Congresso pode debater à vontade, mas, na prática, são os órgãos reguladores que costumam definir os limites de conformidade enfrentados pelos projetos. As eleições mudam as cadeiras, não essa lógica de funcionamento.
Pode parecer uma visão pessimista, mas é bastante realista. Nos últimos anos, as regras para criptoativos nos Estados Unidos não foram estabelecidas principalmente por meio de leis elaboradas uma a uma, mas sim construídas passo a passo pelas ações de fiscalização dos órgãos reguladores, por documentos interpretativos e pelos critérios para concessão de licenças. O Congresso pode debater à vontade, mas, na prática, são os órgãos reguladores que costumam definir os limites de conformidade enfrentados pelos projetos. As eleições mudam as cadeiras, não essa lógica de funcionamento.
59
·
--
Quatro moedas sob pressão; níveis-chave de suporte viram linha de defesa do sentimento do mercadoO mercado não está nada bonito. XRP, Cardano (ADA), Near Protocol (NEAR) e Zcash (ZEC) estão todos sob pressão, e a atenção do mercado voltou aos principais níveis de suporte — a U.Today usou diretamente a expressão “um banho de sangue” no título.
Vale destacar que essas quatro moedas não são ativos da mesma categoria: XRP representa a velha narrativa dos pagamentos, ADA é um nome veterano entre as blockchains públicas, NEAR é uma blockchain pública cuja narrativa foi renovada nos últimos dois anos, e ZEC pertence ao setor de privacidade. O fato de todas estarem sendo vendidas ao mesmo tempo indica que o problema não está nos fundamentos de um projeto específico, mas na retração do apetite por risco em geral. Em momentos assim, não adianta muito analisar cada white paper e acompanhar o desenvolvimento dos ecossistemas — quando a liquidez recua, ativos bons e ruins são vendidos juntos.
Quatro moedas sob pressão; níveis-chave de suporte viram linha de defesa do sentimento do mercado
O mercado não está nada bonito. XRP, Cardano (ADA), Near Protocol (NEAR) e Zcash (ZEC) estão todos sob pressão, e a atenção do mercado voltou aos principais níveis de suporte — a U.Today usou diretamente a expressão “um banho de sangue” no título.
Vale destacar que essas quatro moedas não são ativos da mesma categoria: XRP representa a velha narrativa dos pagamentos, ADA é um nome veterano entre as blockchains públicas, NEAR é uma blockchain pública cuja narrativa foi renovada nos últimos dois anos, e ZEC pertence ao setor de privacidade. O fato de todas estarem sendo vendidas ao mesmo tempo indica que o problema não está nos fundamentos de um projeto específico, mas na retração do apetite por risco em geral. Em momentos assim, não adianta muito analisar cada white paper e acompanhar o desenvolvimento dos ecossistemas — quando a liquidez recua, ativos bons e ruins são vendidos juntos.
Vale destacar que essas quatro moedas não são ativos da mesma categoria: XRP representa a velha narrativa dos pagamentos, ADA é um nome veterano entre as blockchains públicas, NEAR é uma blockchain pública cuja narrativa foi renovada nos últimos dois anos, e ZEC pertence ao setor de privacidade. O fato de todas estarem sendo vendidas ao mesmo tempo indica que o problema não está nos fundamentos de um projeto específico, mas na retração do apetite por risco em geral. Em momentos assim, não adianta muito analisar cada white paper e acompanhar o desenvolvimento dos ecossistemas — quando a liquidez recua, ativos bons e ruins são vendidos juntos.
1
1.6k
·
--
Reguladores sul-coreanos voltam a pressionar corretoras: 80% em carteiras frias ainda não é suficienteApós o ataque hacker à Binance, a reação dos reguladores sul-coreanos não foi apenas divulgar um comunicado: eles exigiram diretamente que as corretoras aumentassem ainda mais a proporção de ativos mantidos em carteiras frias. Vale lembrar que a Coreia do Sul já é um dos mercados com as exigências mais rigorosas do mundo em relação às reservas de ativos das corretoras: pelo menos 80% dos ativos dos clientes devem ser mantidos em carteiras frias, uma regra que já está prevista nos regulamentos. Agora, os reguladores dizem que isso ainda não é suficiente.
Essa postura merece reflexão. Em muitos mercados, 80% já seria considerado um padrão exemplar, mas a lógica dos reguladores sul-coreanos é bastante clara: aqueles 20% mantidos em carteiras quentes são a única brecha para os hackers. Quanto menor a brecha, melhor — o ideal é que ela seja tão pequena que os hackers não tenham oportunidade de agir. O caso da Binance serviu, na prática, como um teste de penetração gratuito para todo o setor.
Reguladores sul-coreanos voltam a pressionar corretoras: 80% em carteiras frias ainda não é suficiente
Após o ataque hacker à Binance, a reação dos reguladores sul-coreanos não foi apenas divulgar um comunicado: eles exigiram diretamente que as corretoras aumentassem ainda mais a proporção de ativos mantidos em carteiras frias. Vale lembrar que a Coreia do Sul já é um dos mercados com as exigências mais rigorosas do mundo em relação às reservas de ativos das corretoras: pelo menos 80% dos ativos dos clientes devem ser mantidos em carteiras frias, uma regra que já está prevista nos regulamentos. Agora, os reguladores dizem que isso ainda não é suficiente.
Essa postura merece reflexão. Em muitos mercados, 80% já seria considerado um padrão exemplar, mas a lógica dos reguladores sul-coreanos é bastante clara: aqueles 20% mantidos em carteiras quentes são a única brecha para os hackers. Quanto menor a brecha, melhor — o ideal é que ela seja tão pequena que os hackers não tenham oportunidade de agir. O caso da Binance serviu, na prática, como um teste de penetração gratuito para todo o setor.
Essa postura merece reflexão. Em muitos mercados, 80% já seria considerado um padrão exemplar, mas a lógica dos reguladores sul-coreanos é bastante clara: aqueles 20% mantidos em carteiras quentes são a única brecha para os hackers. Quanto menor a brecha, melhor — o ideal é que ela seja tão pequena que os hackers não tenham oportunidade de agir. O caso da Binance serviu, na prática, como um teste de penetração gratuito para todo o setor.
748
·
--
Coreia do Norte nega envolvimento em roubo na Binance e acusa os Estados UnidosA Coreia do Norte negou qualquer envolvimento no roubo de criptomoedas relacionado à Binance, cujo valor chegou a US$ 6,3 bilhões, e apontou o dedo para os Estados Unidos. Kim Yo-jong afirmou que as acusações americanas têm motivação política. A informação é da Cointelegraph.
Anteriormente, o FBI atribuiu esse ataque à Coreia do Norte. Esse tipo de atribuição não é exatamente incomum no setor: quando uma corretora sofre um ataque, equipes de segurança e empresas de análise de blockchain costumam rapidamente apontar Pyongyang como responsável. Mas, desta vez, a resposta pública da outra parte fez com que a questão deixasse de ser apenas um problema técnico de perícia e se transformasse também numa guerra de narrativas e numa troca de acusações diplomáticas.
Coreia do Norte nega envolvimento em roubo na Binance e acusa os Estados Unidos
A Coreia do Norte negou qualquer envolvimento no roubo de criptomoedas relacionado à Binance, cujo valor chegou a US$ 6,3 bilhões, e apontou o dedo para os Estados Unidos. Kim Yo-jong afirmou que as acusações americanas têm motivação política. A informação é da Cointelegraph.
Anteriormente, o FBI atribuiu esse ataque à Coreia do Norte. Esse tipo de atribuição não é exatamente incomum no setor: quando uma corretora sofre um ataque, equipes de segurança e empresas de análise de blockchain costumam rapidamente apontar Pyongyang como responsável. Mas, desta vez, a resposta pública da outra parte fez com que a questão deixasse de ser apenas um problema técnico de perícia e se transformasse também numa guerra de narrativas e numa troca de acusações diplomáticas.
Anteriormente, o FBI atribuiu esse ataque à Coreia do Norte. Esse tipo de atribuição não é exatamente incomum no setor: quando uma corretora sofre um ataque, equipes de segurança e empresas de análise de blockchain costumam rapidamente apontar Pyongyang como responsável. Mas, desta vez, a resposta pública da outra parte fez com que a questão deixasse de ser apenas um problema técnico de perícia e se transformasse também numa guerra de narrativas e numa troca de acusações diplomáticas.
85
·
--
A IA virou ferramenta dos hackers para escolher alvos: seu saldo na carteira está sendo avaliado por modelosPesquisadores de segurança descobriram algo bastante perturbador: grandes modelos de linguagem como Claude, Gemini e Kimi estão sendo usados por criminosos cibernéticos como “analistas de dados”. Em vez de usá-los para escrever código, eles os usam para processar dados roubados, identificar quem tem grandes quantias em criptoativos e, então, classificar possíveis alvos de acordo com “quanto essa pessoa vale”.
Antes, essa era a etapa que mais exigia trabalho humano. Os hackers precisavam vasculhar conversas, fuçar contas nas redes sociais, cruzar endereços e adivinhar quem tinha criptoativos, avaliando manualmente, um por um, quem valia a pena atacar. Agora, basta entregar os dados ao modelo para que ele mapeie relações, extraia pistas e dê uma pontuação às vítimas com base no valor de seus ativos. Em poucos minutos, ele gera uma “lista de prioridades”. Quem atacar primeiro e quem deixar para depois fica bem claro.
A IA virou ferramenta dos hackers para escolher alvos: seu saldo na carteira está sendo avaliado por modelos
Pesquisadores de segurança descobriram algo bastante perturbador: grandes modelos de linguagem como Claude, Gemini e Kimi estão sendo usados por criminosos cibernéticos como “analistas de dados”. Em vez de usá-los para escrever código, eles os usam para processar dados roubados, identificar quem tem grandes quantias em criptoativos e, então, classificar possíveis alvos de acordo com “quanto essa pessoa vale”.
Antes, essa era a etapa que mais exigia trabalho humano. Os hackers precisavam vasculhar conversas, fuçar contas nas redes sociais, cruzar endereços e adivinhar quem tinha criptoativos, avaliando manualmente, um por um, quem valia a pena atacar. Agora, basta entregar os dados ao modelo para que ele mapeie relações, extraia pistas e dê uma pontuação às vítimas com base no valor de seus ativos. Em poucos minutos, ele gera uma “lista de prioridades”. Quem atacar primeiro e quem deixar para depois fica bem claro.
Antes, essa era a etapa que mais exigia trabalho humano. Os hackers precisavam vasculhar conversas, fuçar contas nas redes sociais, cruzar endereços e adivinhar quem tinha criptoativos, avaliando manualmente, um por um, quem valia a pena atacar. Agora, basta entregar os dados ao modelo para que ele mapeie relações, extraia pistas e dê uma pontuação às vítimas com base no valor de seus ativos. Em poucos minutos, ele gera uma “lista de prioridades”. Quem atacar primeiro e quem deixar para depois fica bem claro.
96
·
--
NEAR, XRP, ZEC e SHIB testam suportes importantes; fechamento diário decidirá o sucesso da recuperaçãoNEAR, XRP, ZEC e SHIB chegaram a um ponto em que precisam mostrar claramente para que lado vão. A análise de preços da U.Today afirma diretamente: eles estão testando suportes importantes, e os próximos um ou dois fechamentos diários podem basicamente determinar se ainda há chance de recuperação.
Por que se enfatiza tanto o “fechamento diário”? Porque uma longa sombra intradiária e o preço de fechamento são coisas completamente diferentes. Quando o preço cai abaixo do suporte durante o dia, mas depois se recupera, muitas vezes isso é apenas uma caça à liquidez: elimina uma série de ordens de stop e segue em frente. Mas, se o fechamento diário ocorrer efetivamente abaixo do suporte, isso indica uma deterioração da estrutura, e recuperá-lo depois custará muito mais.
NEAR, XRP, ZEC e SHIB testam suportes importantes; fechamento diário decidirá o sucesso da recuperação
NEAR, XRP, ZEC e SHIB chegaram a um ponto em que precisam mostrar claramente para que lado vão. A análise de preços da U.Today afirma diretamente: eles estão testando suportes importantes, e os próximos um ou dois fechamentos diários podem basicamente determinar se ainda há chance de recuperação.
Por que se enfatiza tanto o “fechamento diário”? Porque uma longa sombra intradiária e o preço de fechamento são coisas completamente diferentes. Quando o preço cai abaixo do suporte durante o dia, mas depois se recupera, muitas vezes isso é apenas uma caça à liquidez: elimina uma série de ordens de stop e segue em frente. Mas, se o fechamento diário ocorrer efetivamente abaixo do suporte, isso indica uma deterioração da estrutura, e recuperá-lo depois custará muito mais.
Por que se enfatiza tanto o “fechamento diário”? Porque uma longa sombra intradiária e o preço de fechamento são coisas completamente diferentes. Quando o preço cai abaixo do suporte durante o dia, mas depois se recupera, muitas vezes isso é apenas uma caça à liquidez: elimina uma série de ordens de stop e segue em frente. Mas, se o fechamento diário ocorrer efetivamente abaixo do suporte, isso indica uma deterioração da estrutura, e recuperá-lo depois custará muito mais.
1
1.4k
·
--
Banco central sul-coreano avalia a exposição a criptoativos de 31 instituiçõesDesta vez, o banco central sul-coreano não deu nenhum aviso prévio: enviou diretamente um questionário a 31 instituições financeiras. As perguntas foram bem específicas: que impacto teria nas operações de vocês se uma grande corretora interrompesse as atividades de repente, se o mercado continuasse em queda por muito tempo ou se outra instituição sofresse grandes perdas com criptoativos?
Cada um dos três cenários hipotéticos já se concretizou nos últimos anos. O colapso de uma corretora não é uma hipótese; instituições sendo pegas de surpresa também não. Ao colocá-los na mesa para realizar testes de estresse, o banco central mostra que as criptomoedas já deixaram de ser “um jogo para iniciados” e se tornaram uma parte incontornável dos balanços das instituições financeiras tradicionais.
Banco central sul-coreano avalia a exposição a criptoativos de 31 instituições
Desta vez, o banco central sul-coreano não deu nenhum aviso prévio: enviou diretamente um questionário a 31 instituições financeiras. As perguntas foram bem específicas: que impacto teria nas operações de vocês se uma grande corretora interrompesse as atividades de repente, se o mercado continuasse em queda por muito tempo ou se outra instituição sofresse grandes perdas com criptoativos?
Cada um dos três cenários hipotéticos já se concretizou nos últimos anos. O colapso de uma corretora não é uma hipótese; instituições sendo pegas de surpresa também não. Ao colocá-los na mesa para realizar testes de estresse, o banco central mostra que as criptomoedas já deixaram de ser “um jogo para iniciados” e se tornaram uma parte incontornável dos balanços das instituições financeiras tradicionais.
Cada um dos três cenários hipotéticos já se concretizou nos últimos anos. O colapso de uma corretora não é uma hipótese; instituições sendo pegas de surpresa também não. Ao colocá-los na mesa para realizar testes de estresse, o banco central mostra que as criptomoedas já deixaram de ser “um jogo para iniciados” e se tornaram uma parte incontornável dos balanços das instituições financeiras tradicionais.
2
·
--
BTC lidera consolidação de quatro grandes criptomoedas; suportes importantes entram em focoEsta análise técnica de 2 de novembro é bem direta: LINK, NEAR, BNB e BTC entraram em fase de consolidação após a correção de outubro. Em outras palavras, o mercado deu uma pausa para respirar, enquanto compradores e vendedores esperam que o outro lado tome a iniciativa. O pior a fazer nesse momento é tentar adivinhar a direção. O que realmente importa é observar se cada um consegue se manter acima de seus principais níveis de suporte.
O BTC continua sendo a âncora do mercado. Se ele não se estabilizar, de nada adianta os outros três se movimentarem. O teste dos principais níveis de suporte do BTC neste momento praticamente determina se o sentimento de curto prazo vai se recuperar ou se o preço continuará caindo. Na minha opinião, em vez de ficar de olho na recuperação das moedas menores, é melhor observar primeiro se o mercado como um todo consegue se manter nesse nível. É daí que vem o ritmo do mercado.
BTC lidera consolidação de quatro grandes criptomoedas; suportes importantes entram em foco
Esta análise técnica de 2 de novembro é bem direta: LINK, NEAR, BNB e BTC entraram em fase de consolidação após a correção de outubro. Em outras palavras, o mercado deu uma pausa para respirar, enquanto compradores e vendedores esperam que o outro lado tome a iniciativa. O pior a fazer nesse momento é tentar adivinhar a direção. O que realmente importa é observar se cada um consegue se manter acima de seus principais níveis de suporte.
O BTC continua sendo a âncora do mercado. Se ele não se estabilizar, de nada adianta os outros três se movimentarem. O teste dos principais níveis de suporte do BTC neste momento praticamente determina se o sentimento de curto prazo vai se recuperar ou se o preço continuará caindo. Na minha opinião, em vez de ficar de olho na recuperação das moedas menores, é melhor observar primeiro se o mercado como um todo consegue se manter nesse nível. É daí que vem o ritmo do mercado.
O BTC continua sendo a âncora do mercado. Se ele não se estabilizar, de nada adianta os outros três se movimentarem. O teste dos principais níveis de suporte do BTC neste momento praticamente determina se o sentimento de curto prazo vai se recuperar ou se o preço continuará caindo. Na minha opinião, em vez de ficar de olho na recuperação das moedas menores, é melhor observar primeiro se o mercado como um todo consegue se manter nesse nível. É daí que vem o ritmo do mercado.
1
957
·
--
BTCPay Server alerta sobre roubo em carteiras quentes de versões antigas e recomenda desligar os servidores primeiroO processador de pagamentos auto-hospedado BTCPay Server emitiu um alerta bastante raro: após receber vários relatos de invasores não autorizados retirando fundos de carteiras quentes, a equipe recomendou diretamente que os operadores desligassem primeiro os servidores. Atenção: “desligar”, não “atualizar e ver no que dá”. Esse tipo de formulação em um projeto de código aberto equivale, basicamente, a soar o alarme no nível máximo.
O ponto-chave está em “versões antigas”. O risco não vem do design do próprio BTCPay, mas das instâncias que ainda executam software desatualizado. A maior vantagem do software de código aberto é que qualquer pessoa pode auditá-lo; a maior armadilha também está aí: o código foi atualizado, mas a versão na sua máquina não, e a vulnerabilidade continua de portas abertas.
BTCPay Server alerta sobre roubo em carteiras quentes de versões antigas e recomenda desligar os servidores primeiro
O processador de pagamentos auto-hospedado BTCPay Server emitiu um alerta bastante raro: após receber vários relatos de invasores não autorizados retirando fundos de carteiras quentes, a equipe recomendou diretamente que os operadores desligassem primeiro os servidores. Atenção: “desligar”, não “atualizar e ver no que dá”. Esse tipo de formulação em um projeto de código aberto equivale, basicamente, a soar o alarme no nível máximo.
O ponto-chave está em “versões antigas”. O risco não vem do design do próprio BTCPay, mas das instâncias que ainda executam software desatualizado. A maior vantagem do software de código aberto é que qualquer pessoa pode auditá-lo; a maior armadilha também está aí: o código foi atualizado, mas a versão na sua máquina não, e a vulnerabilidade continua de portas abertas.
O ponto-chave está em “versões antigas”. O risco não vem do design do próprio BTCPay, mas das instâncias que ainda executam software desatualizado. A maior vantagem do software de código aberto é que qualquer pessoa pode auditá-lo; a maior armadilha também está aí: o código foi atualizado, mas a versão na sua máquina não, e a vulnerabilidade continua de portas abertas.
1
44
·
--
CZ atribui ao FBI o mérito por o Bitcoin não ter despencadoO fundador da Binance, CZ, disse recentemente algo bastante interessante: depois do grande ataque hacker sofrido pela exchange, o preço do Bitcoin não caiu ainda mais graças ao FBI e a outras autoridades policiais dos Estados Unidos. Segundo ele, a intervenção das autoridades ajudou, de certa forma, a estabilizar a situação.
O que realmente vale a pena analisar nessa notícia não é o próprio “agradecimento”, mas a nova realidade que ela revela. Nos últimos anos, sempre que acontecia algo grave com uma exchange, a primeira reação do mercado era entrar em pânico e vender; só depois vinham os longos processos de recuperação dos fundos e as disputas. Agora, as autoridades policiais conseguem intervir enquanto o caso ainda está se desenrolando, rastrear os responsáveis e conter riscos posteriores — o que equivale a instalar um amortecedor no mercado. Para quem mantém posições, isso faz uma diferença concreta.
CZ atribui ao FBI o mérito por o Bitcoin não ter despencado
O fundador da Binance, CZ, disse recentemente algo bastante interessante: depois do grande ataque hacker sofrido pela exchange, o preço do Bitcoin não caiu ainda mais graças ao FBI e a outras autoridades policiais dos Estados Unidos. Segundo ele, a intervenção das autoridades ajudou, de certa forma, a estabilizar a situação.
O que realmente vale a pena analisar nessa notícia não é o próprio “agradecimento”, mas a nova realidade que ela revela. Nos últimos anos, sempre que acontecia algo grave com uma exchange, a primeira reação do mercado era entrar em pânico e vender; só depois vinham os longos processos de recuperação dos fundos e as disputas. Agora, as autoridades policiais conseguem intervir enquanto o caso ainda está se desenrolando, rastrear os responsáveis e conter riscos posteriores — o que equivale a instalar um amortecedor no mercado. Para quem mantém posições, isso faz uma diferença concreta.
O que realmente vale a pena analisar nessa notícia não é o próprio “agradecimento”, mas a nova realidade que ela revela. Nos últimos anos, sempre que acontecia algo grave com uma exchange, a primeira reação do mercado era entrar em pânico e vender; só depois vinham os longos processos de recuperação dos fundos e as disputas. Agora, as autoridades policiais conseguem intervir enquanto o caso ainda está se desenrolando, rastrear os responsáveis e conter riscos posteriores — o que equivale a instalar um amortecedor no mercado. Para quem mantém posições, isso faz uma diferença concreta.
1
1
504
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
BinanceReopensWithdrawalsForMoreAssets
780,583 visualizações
4,355 discutindo
Incidente de segurança | Atualização de recuperação nº 8: saques de mais ativos serão reabertos (2026-11-05)
Binance Announcement
·353 curtidas
·1.5M visualizações
Binance98PercentReplenished
147,454 visualizações
1,703 discutindo
USStocksSlipandCryptoMarketUnderBroadPressure
1,215 visualizações
141 discutindo