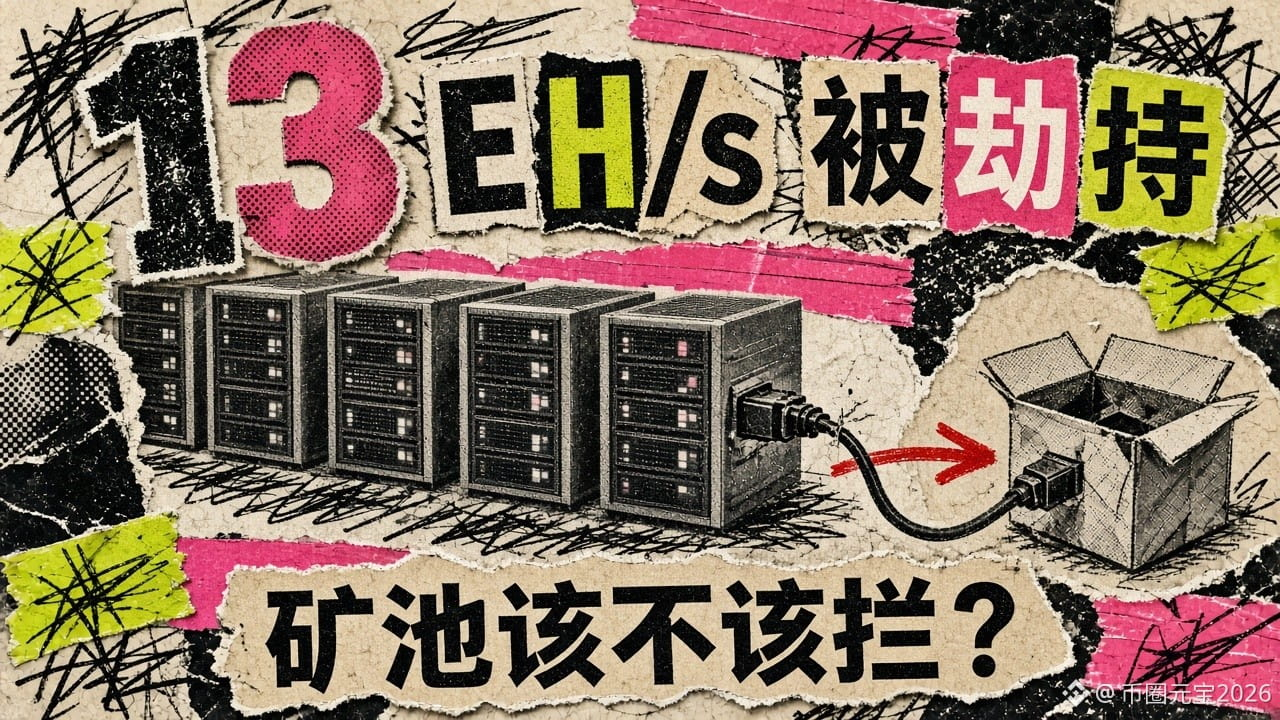
13 EH/s de mineradoras de BTC sequestradas: dizem que o hacker não recebeu nada, mas a blockchain mostra que ele já recebeu 0,162 BTC. A pool deveria bloquear esse dinheiro?
Vamos aos fatos on-chain: o endereço de recebimento do atacante, bc1qphukp…pcddrr, recebeu 0.08088977 BTC na transação coinbase do bloco 975,995 (16/11, 01:22, horário de Pequim; o mempool.space indica que foi minerado pela pool OCEAN). Às 06:54, horário de Pequim, a OCEAN minerou o bloco 976,029 e enviou mais 0.08113106 BTC. As duas transferências somam 0.16202083 BTC, cerca de US$ 10.540 ao preço atual. Até a publicação deste post, nenhum satoshi desse dinheiro havia sido movimentado.
O que aconteceu — cada ponto com uma fonte primária:
1. Em 15/11, às 11:08, horário de Pequim, a empresa de hospedagem CoreX Hosting alertou no X que um grande número de mineradoras havia sido redirecionado para a pool OCEAN; o endereço de recebimento era o mencionado acima.
2. A imprensa estimou que foram afetados cerca de 13 EH/s, ou aproximadamente 64 mil máquinas. Com a taxa de hash atual da rede, de cerca de 933 EH/s segundo o mempool.space, isso representa cerca de 1,4% do total.
3. Em 16/11, às 01:25, horário de Pequim, a Luxor confirmou em sua conta oficial no X que o problema estava na ferramenta de gerenciamento de mineradoras Commander. Contas de mais de dez clientes foram afetadas; uma correção foi aplicada em até duas horas. A pool e o LuxOS não foram afetados. Os clientes afetados receberão compensação integral equivalente aos ganhos de uma mineração normal.
O ponto que muita gente entendeu errado: várias publicações dizem que “o atacante não minerou nenhum bloco e perdeu tempo à toa”. Mas a OCEAN não é uma pool de mineração solo, na qual só se ganha dinheiro quando se encontra um bloco. Quando a pool encontra um bloco, ela paga diretamente a um grupo de endereços de mineradores, de acordo com suas participações, na transação coinbase (a coinbase do bloco 975,995 tem 19 saídas; a do bloco 976,029 tem 20). Bastava que o poder computacional sequestrado contribuísse com shares para a OCEAN: quando a pool encontrava um bloco, o atacante recebia uma parte do pagamento. A segunda transferência só chegou cerca de 5,5 horas depois de a Luxor anunciar que havia corrigido o problema.
Vejamos como funciona: o atacante não acessou chaves privadas nem carteiras; apenas usou o software de gerenciamento para alterar “o endereço da pool + o endereço de recebimento” configurados nas mineradoras. Quem pagou? As operações de mineração sequestradas: durante o período do sequestro, as máquinas trabalharam de graça (a Luxor diz que vai compensá-las como se tivessem minerado normalmente). Quem ganhou dinheiro? O atacante, que recebeu uma parte dos pagamentos dos blocos de acordo com sua participação.
Minha opinião: acho que quem deve ser questionado é o software de gerenciamento remoto, não a pool. O sequestro de cerca de 13 EH/s rendeu, até agora, apenas cerca de 0,162 BTC — um péssimo negócio. Mas, se uma brecha semelhante permitisse alterar uma API de corretora ou um endereço de saque, o prejuízo não seria de apenas alguns milhares de dólares.
A melhor objeção: a própria OCEAN monta os templates dos blocos e decide quem recebe os pagamentos. O endereço foi identificado publicamente pela CoreX no X cerca de 14 horas antes da mineração do bloco. A pool poderia ter retido esse pagamento; “neutralidade e não censura” não deveriam servir de justificativa para liberar fundos de poder computacional roubado.
Salve esta publicação: 4 verificações de segurança para acesso remoto
1. Painel da mineradora, painel da hospedagem e qualquer ferramenta com acesso remoto: troque as senhas padrão, ative a autenticação de dois fatores e desative o acesso remoto que não usa.
2. Chaves de API de corretoras: habilite apenas leitura e negociação, sem saques, e configure uma lista de permissões de IPs.
3. Saques de corretoras: ative a lista de permissões de endereços de saque e mantenha apenas endereços que você mesmo verificou.
4. Confira semanalmente os endereços de recebimento/saque: compare-os, caractere por caractere, com a cópia que anotou offline, verificando os 6 primeiros e os 6 últimos caracteres.
Siga Yuanbao: no mesmo dia, analisamos os grandes acontecimentos do mundo cripto com números que você pode conferir, sem recomendar compras ou vendas.
A pool deveria bloquear esse dinheiro? Para “sim”, responda 1; para “não”, responda 2.
$BTC
#安全警报 #比特币挖矿 #BTC
Vamos aos fatos on-chain: o endereço de recebimento do atacante, bc1qphukp…pcddrr, recebeu 0.08088977 BTC na transação coinbase do bloco 975,995 (16/11, 01:22, horário de Pequim; o mempool.space indica que foi minerado pela pool OCEAN). Às 06:54, horário de Pequim, a OCEAN minerou o bloco 976,029 e enviou mais 0.08113106 BTC. As duas transferências somam 0.16202083 BTC, cerca de US$ 10.540 ao preço atual. Até a publicação deste post, nenhum satoshi desse dinheiro havia sido movimentado.
O que aconteceu — cada ponto com uma fonte primária:
1. Em 15/11, às 11:08, horário de Pequim, a empresa de hospedagem CoreX Hosting alertou no X que um grande número de mineradoras havia sido redirecionado para a pool OCEAN; o endereço de recebimento era o mencionado acima.
2. A imprensa estimou que foram afetados cerca de 13 EH/s, ou aproximadamente 64 mil máquinas. Com a taxa de hash atual da rede, de cerca de 933 EH/s segundo o mempool.space, isso representa cerca de 1,4% do total.
3. Em 16/11, às 01:25, horário de Pequim, a Luxor confirmou em sua conta oficial no X que o problema estava na ferramenta de gerenciamento de mineradoras Commander. Contas de mais de dez clientes foram afetadas; uma correção foi aplicada em até duas horas. A pool e o LuxOS não foram afetados. Os clientes afetados receberão compensação integral equivalente aos ganhos de uma mineração normal.
O ponto que muita gente entendeu errado: várias publicações dizem que “o atacante não minerou nenhum bloco e perdeu tempo à toa”. Mas a OCEAN não é uma pool de mineração solo, na qual só se ganha dinheiro quando se encontra um bloco. Quando a pool encontra um bloco, ela paga diretamente a um grupo de endereços de mineradores, de acordo com suas participações, na transação coinbase (a coinbase do bloco 975,995 tem 19 saídas; a do bloco 976,029 tem 20). Bastava que o poder computacional sequestrado contribuísse com shares para a OCEAN: quando a pool encontrava um bloco, o atacante recebia uma parte do pagamento. A segunda transferência só chegou cerca de 5,5 horas depois de a Luxor anunciar que havia corrigido o problema.
Vejamos como funciona: o atacante não acessou chaves privadas nem carteiras; apenas usou o software de gerenciamento para alterar “o endereço da pool + o endereço de recebimento” configurados nas mineradoras. Quem pagou? As operações de mineração sequestradas: durante o período do sequestro, as máquinas trabalharam de graça (a Luxor diz que vai compensá-las como se tivessem minerado normalmente). Quem ganhou dinheiro? O atacante, que recebeu uma parte dos pagamentos dos blocos de acordo com sua participação.
Minha opinião: acho que quem deve ser questionado é o software de gerenciamento remoto, não a pool. O sequestro de cerca de 13 EH/s rendeu, até agora, apenas cerca de 0,162 BTC — um péssimo negócio. Mas, se uma brecha semelhante permitisse alterar uma API de corretora ou um endereço de saque, o prejuízo não seria de apenas alguns milhares de dólares.
A melhor objeção: a própria OCEAN monta os templates dos blocos e decide quem recebe os pagamentos. O endereço foi identificado publicamente pela CoreX no X cerca de 14 horas antes da mineração do bloco. A pool poderia ter retido esse pagamento; “neutralidade e não censura” não deveriam servir de justificativa para liberar fundos de poder computacional roubado.
Salve esta publicação: 4 verificações de segurança para acesso remoto
1. Painel da mineradora, painel da hospedagem e qualquer ferramenta com acesso remoto: troque as senhas padrão, ative a autenticação de dois fatores e desative o acesso remoto que não usa.
2. Chaves de API de corretoras: habilite apenas leitura e negociação, sem saques, e configure uma lista de permissões de IPs.
3. Saques de corretoras: ative a lista de permissões de endereços de saque e mantenha apenas endereços que você mesmo verificou.
4. Confira semanalmente os endereços de recebimento/saque: compare-os, caractere por caractere, com a cópia que anotou offline, verificando os 6 primeiros e os 6 últimos caracteres.
Siga Yuanbao: no mesmo dia, analisamos os grandes acontecimentos do mundo cripto com números que você pode conferir, sem recomendar compras ou vendas.
A pool deveria bloquear esse dinheiro? Para “sim”, responda 1; para “não”, responda 2.
$BTC
#安全警报 #比特币挖矿 #BTC