Saiu o relatório sobre o incidente da Binance em 29/10: a brecha de US$ 6,3 bilhões começou com uma “entrevista de emprego”?
Às 22h33 de 3 de novembro, horário de Pequim, a Binance publicou no X oficial um relatório preliminar sobre o incidente de segurança de 29/10. O mais surpreendente não foi o valor, mas como tudo começou.
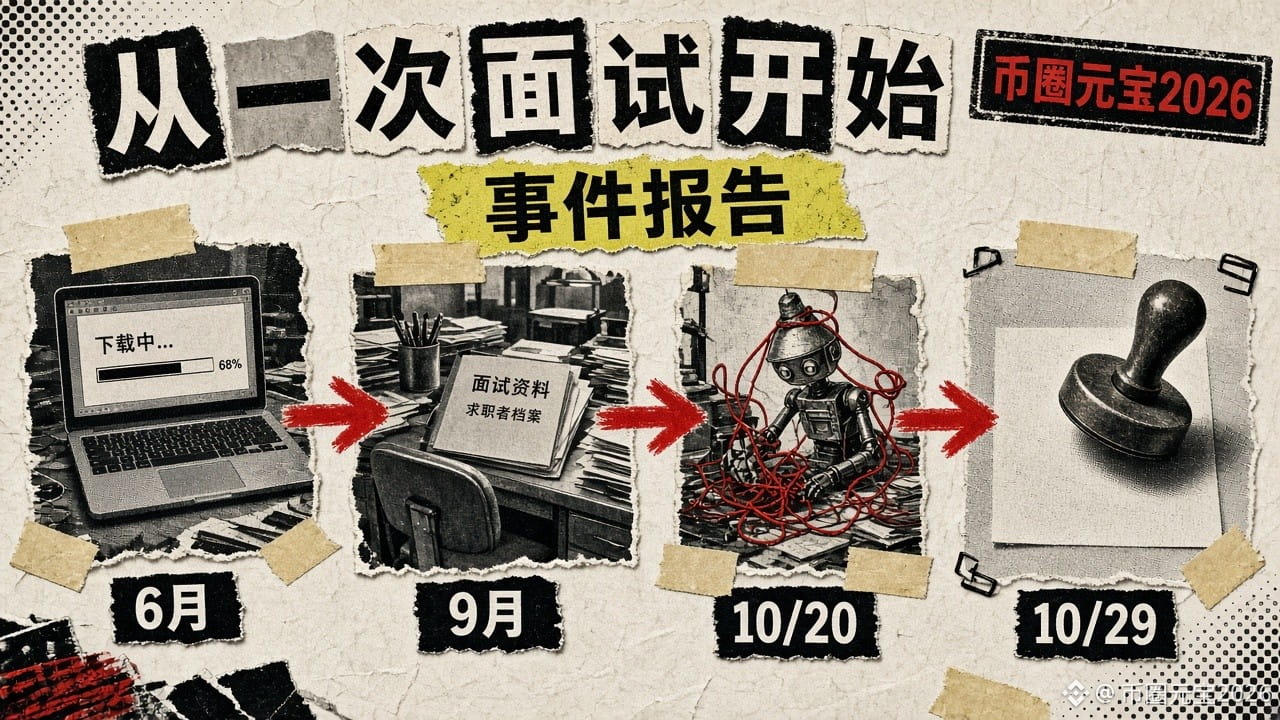
Segundo o relatório, a cronologia foi mais ou menos assim:
1. Junho: o engenheiro A, responsável pela manutenção de carteiras, queria instalar uma popular ferramenta de programação com IA. Por meio de um mecanismo de busca, encontrou e baixou um instalador adulterado do Homebrew. Na época, a equipe de segurança detectou algo estranho, trocou o dispositivo e renovou as credenciais, mas a identidade de A e de um colega da equipe já havia sido exposta aos invasores.
2. Setembro: o engenheiro B foi convidado para uma entrevista por alguém que se passava por “diretor de projetos”, em uma plataforma legítima de busca de emprego. A primeira etapa foi uma entrevista por vídeo, e a outra pessoa usou fotos e vídeos privados da conta de B nas redes sociais para ganhar sua confiança. A segunda etapa aconteceu em um aplicativo de mensagens e, no fim, pediram que B baixasse para o computador de trabalho um repositório de código com uma “tarefa”. O código começou a ser executado durante a instalação.
3. 20 de outubro: usando o computador de B, que já estava comprometido, os invasores recorreram a uma ferramenta interna de IA para assumir o controle dos computadores de A e de outro engenheiro, C. Também descobriram um token de permissão para implantação de contêineres no computador de A.
4. 29 de outubro: os invasores acessaram o computador de C e, usando credenciais roubadas de A, implantaram contêineres e acionaram scripts maliciosos. Assim, contornaram o processo normal de saque e transferiram ativos usando o serviço de assinatura de carteiras.
Os números apresentados no relatório: cerca de US$ 6,34 bilhões em ativos foram afetados; aproximadamente US$ 2,85 bilhões foram congelados ou bloqueados. Até 31 de outubro, 98% dos tokens afetados já haviam sido repostos, o que pode ser conferido na página de Prova de Reservas. O relatório também afirma que, em 2026, a Binance já impediu 57 ataques suspeitos de estarem ligados à Coreia do Norte e que as informações mais recentes do FBI apontam para a Coreia do Norte.
Alguns pontos que vale a pena lembrar:
· Os hackers não tentaram arrombar o “cofre”; primeiro, atacaram as pessoas: um resultado de busca, uma tarefa de entrevista.
· Trocar de computador e de senha não significa que os invasores esqueceram quem você é.
· Quanto mais convenientes são as ferramentas internas, mais fácil também é usá-las como trampolim.
É duro dizer, mas é isso: em um sistema de dezenas de bilhões, a porta de entrada pode ser apenas uma frase: “Por favor, baixe esta tarefa e execute-a”.
Você já recebeu uma “tarefa de entrevista” de uma empresa desconhecida?
#币安 #安全 #网络安全 $BNB
Às 22h33 de 3 de novembro, horário de Pequim, a Binance publicou no X oficial um relatório preliminar sobre o incidente de segurança de 29/10. O mais surpreendente não foi o valor, mas como tudo começou.
Segundo o relatório, a cronologia foi mais ou menos assim:
1. Junho: o engenheiro A, responsável pela manutenção de carteiras, queria instalar uma popular ferramenta de programação com IA. Por meio de um mecanismo de busca, encontrou e baixou um instalador adulterado do Homebrew. Na época, a equipe de segurança detectou algo estranho, trocou o dispositivo e renovou as credenciais, mas a identidade de A e de um colega da equipe já havia sido exposta aos invasores.
2. Setembro: o engenheiro B foi convidado para uma entrevista por alguém que se passava por “diretor de projetos”, em uma plataforma legítima de busca de emprego. A primeira etapa foi uma entrevista por vídeo, e a outra pessoa usou fotos e vídeos privados da conta de B nas redes sociais para ganhar sua confiança. A segunda etapa aconteceu em um aplicativo de mensagens e, no fim, pediram que B baixasse para o computador de trabalho um repositório de código com uma “tarefa”. O código começou a ser executado durante a instalação.
3. 20 de outubro: usando o computador de B, que já estava comprometido, os invasores recorreram a uma ferramenta interna de IA para assumir o controle dos computadores de A e de outro engenheiro, C. Também descobriram um token de permissão para implantação de contêineres no computador de A.
4. 29 de outubro: os invasores acessaram o computador de C e, usando credenciais roubadas de A, implantaram contêineres e acionaram scripts maliciosos. Assim, contornaram o processo normal de saque e transferiram ativos usando o serviço de assinatura de carteiras.
Os números apresentados no relatório: cerca de US$ 6,34 bilhões em ativos foram afetados; aproximadamente US$ 2,85 bilhões foram congelados ou bloqueados. Até 31 de outubro, 98% dos tokens afetados já haviam sido repostos, o que pode ser conferido na página de Prova de Reservas. O relatório também afirma que, em 2026, a Binance já impediu 57 ataques suspeitos de estarem ligados à Coreia do Norte e que as informações mais recentes do FBI apontam para a Coreia do Norte.
Alguns pontos que vale a pena lembrar:
· Os hackers não tentaram arrombar o “cofre”; primeiro, atacaram as pessoas: um resultado de busca, uma tarefa de entrevista.
· Trocar de computador e de senha não significa que os invasores esqueceram quem você é.
· Quanto mais convenientes são as ferramentas internas, mais fácil também é usá-las como trampolim.
É duro dizer, mas é isso: em um sistema de dezenas de bilhões, a porta de entrada pode ser apenas uma frase: “Por favor, baixe esta tarefa e execute-a”.
Você já recebeu uma “tarefa de entrevista” de uma empresa desconhecida?
#币安 #安全 #网络安全 $BNB