#electrum钱包漏洞致资金被盗
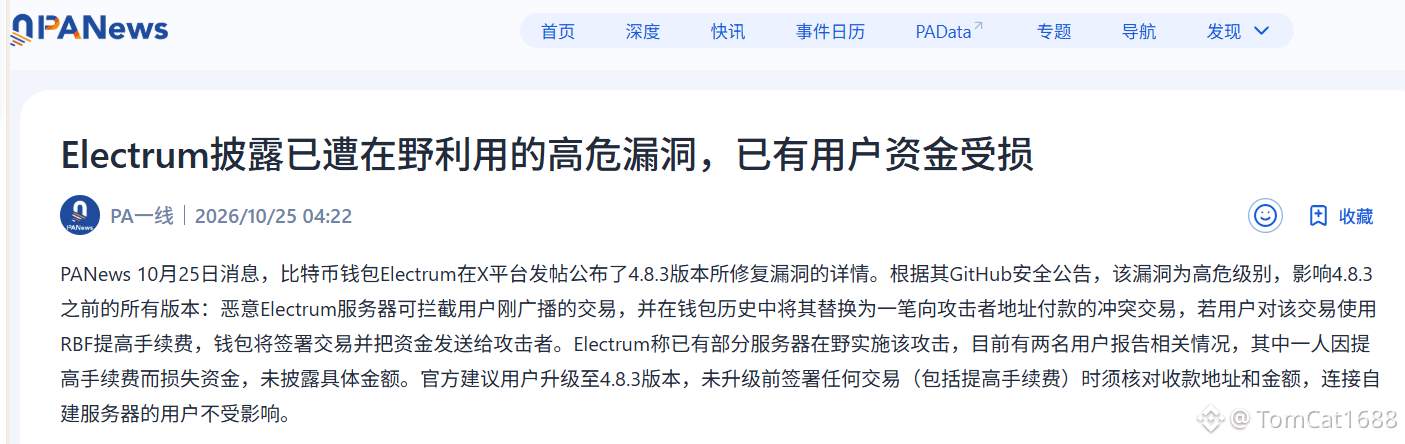
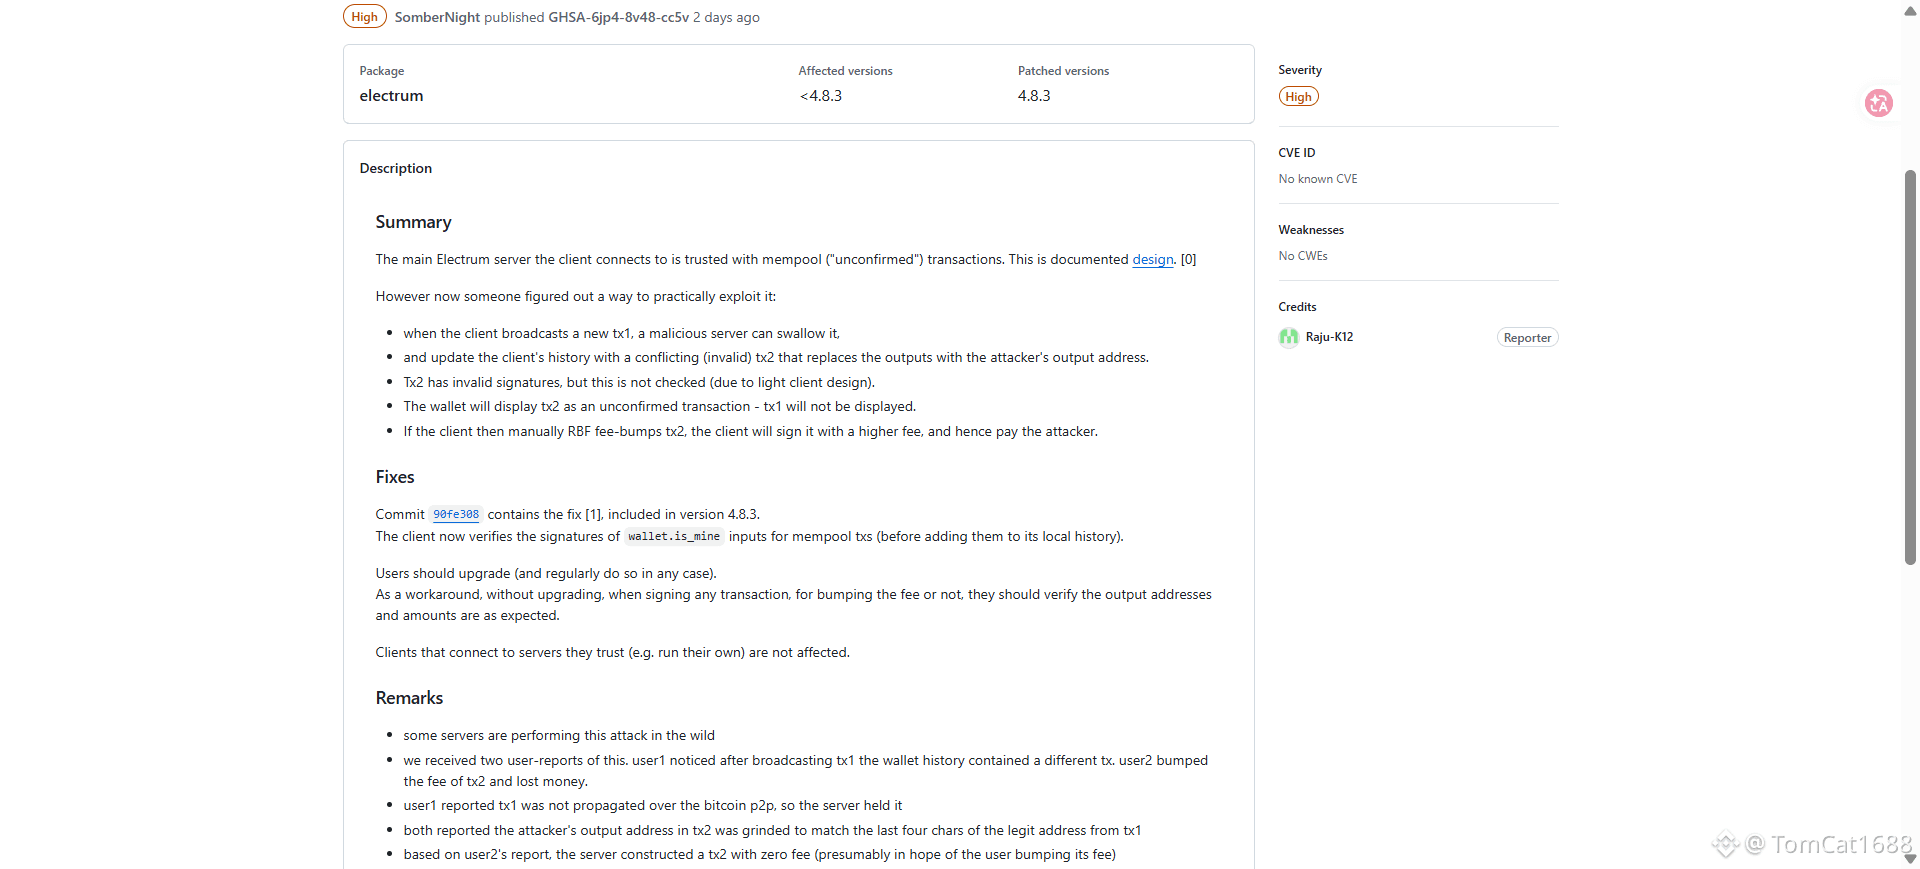
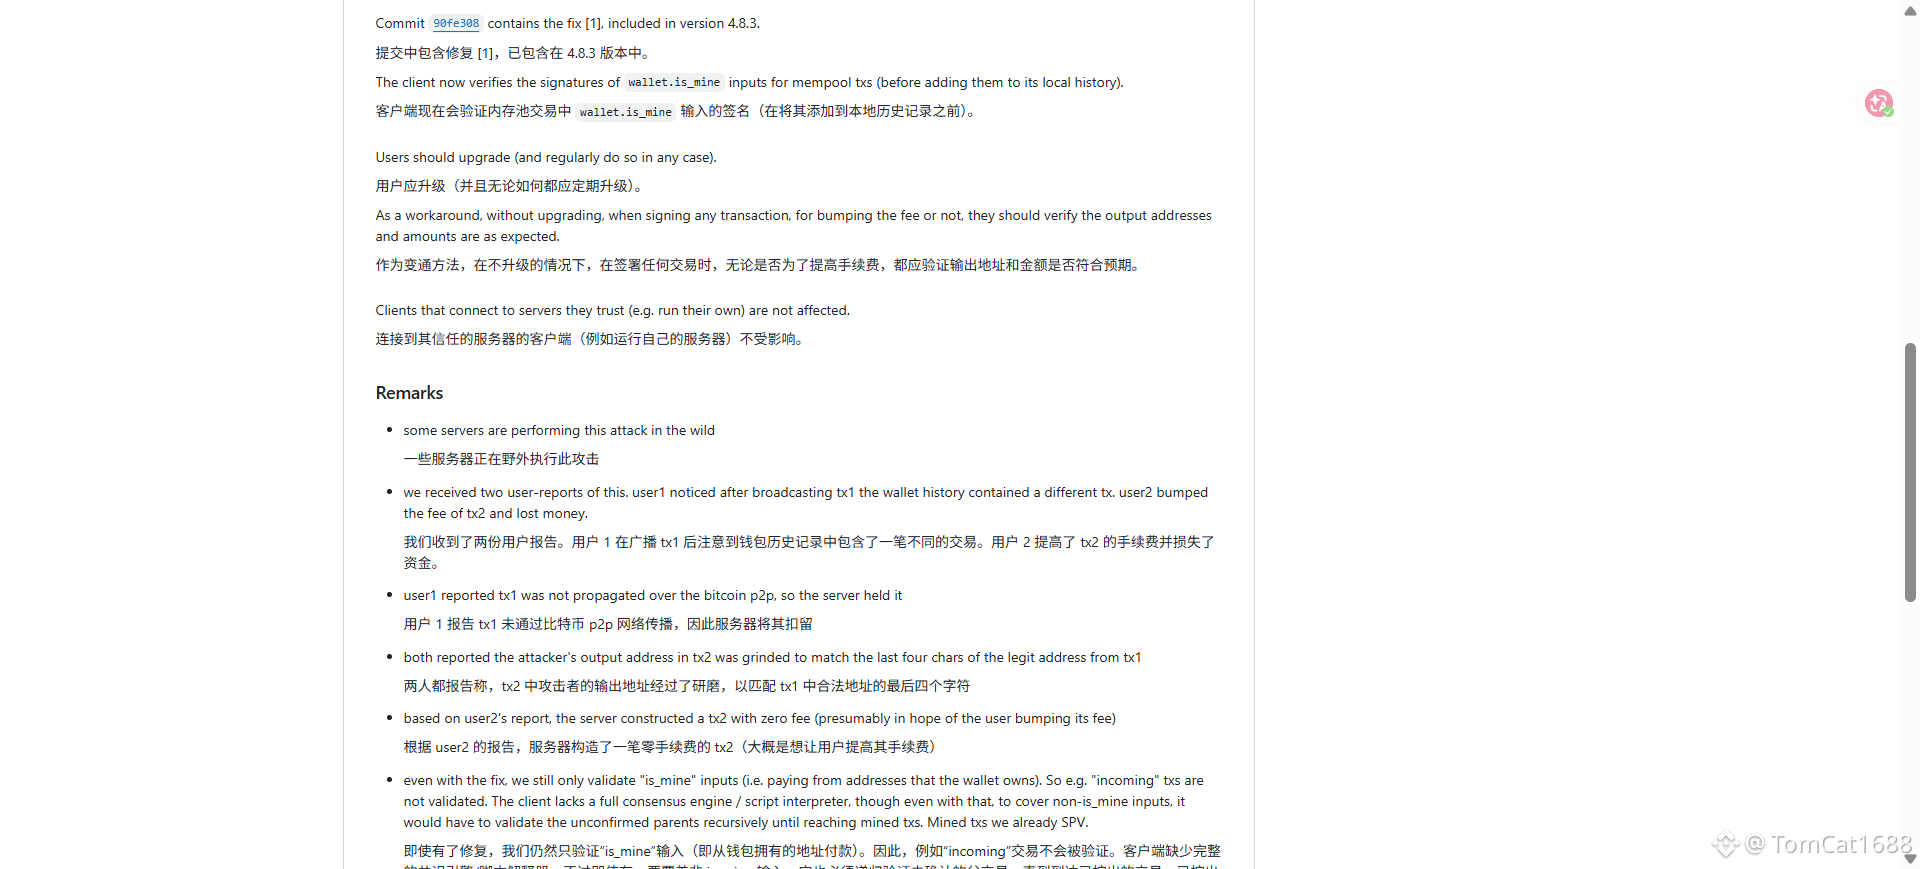
A carteira Electrum voltou a rasgar, com fatos cruéis, a fachada respeitável da “autocustódia”. Uma vulnerabilidade de alto risco, explorada por atores maliciosos, permitia que um servidor malicioso interceptasse uma transação recém-broadcastada pelo usuário, substituindo-a por uma “falsa transação pendente” apontando para o endereço do atacante, e então aguardando silenciosamente o usuário pressionar, com as próprias mãos, o botão fatal — aumentar a taxa. O RBF era, em essência, apenas uma função normal do Bitcoin; neste momento, porém, tornou-se um instrumento de execução para assinar e enviar dinheiro. A chave privada não vazou, a seed não foi pescada, o usuário apenas fez algo totalmente normal — e o dinheiro sumiu. A Electrum confirmou oficialmente pelo menos dois relatos; uma pessoa teve fundos comprometidos, com o valor mantido em sigilo.
Esta não é a primeira vez que a Electrum usa a perda dos usuários para educar o mercado. Entre 2019 e 2020, ataques de phishing com janelas de atualização falsas varreram o ecossistema Electrum, com mais de 22 milhões de dólares e 1.980 bitcoins roubados; um dos usuários perdeu, em uma única atualização da carteira, 1.400 bitcoins, então avaliados em cerca de 15,8 milhões de dólares. Das janelas de phishing ao sequestro via RBF, a superfície de ataque muda, mas o roteiro de fundo nunca mudou: a Electrum, como carteira leve, entregava o “direito de narrativa” das transações não confirmadas a servidores externos — e qualquer pessoa tem o direito de montar um servidor Electrum. O que você confia não é matemática, mas a honestidade de um estranho.
“Controlar a chave privada é controlar tudo” é uma frase repetida tantas vezes que virou um sedativo. A história das vulnerabilidades da Electrum prova, de forma cruel, que a chave privada estar no seu dispositivo não significa que o destino final da transação esteja sob seu controle. Quando até mesmo as “transações pendentes” exibidas na interface da carteira podem ser alteradas unilateralmente por um servidor, e versões antigas nem sequer verificavam a assinatura antes de apresentá-las como ativos do usuário, o mito da autocustódia se desfaz completamente na fenda entre a tela e a blockchain. Você se protegeu contra a fuga da corretora, contra sites de phishing, mas pode acabar caindo justamente na faca de “aceleração” que a própria carteira lhe entregou.
Atualizar para a 4.8.3 é obrigatório, mas a atualização não resolve um problema fundamental: há quanto tempo você não desconfia seriamente de que a transação mostrada na sua carteira é realmente aquela que você assinou? Da próxima vez que a taxa travar, você apertará sem hesitar “acelerar” mais uma vez — mas você tem certeza de cuja transação, exatamente, está assinando?