#keystone网站遭入侵泄露买家收货地址
【Siga Laojiu e conquiste riqueza】 Os endereços on-chain são anónimos, mas você não. Um iPhone antigo é que é a solução
Muitas pessoas compram carteiras de hardware para guardar as chaves privadas offline e manter os seus ativos sob o próprio controlo. Mas este incidente lembra-nos que a segurança da carteira, por si só, não significa que todo o processo de compra também seja seguro.
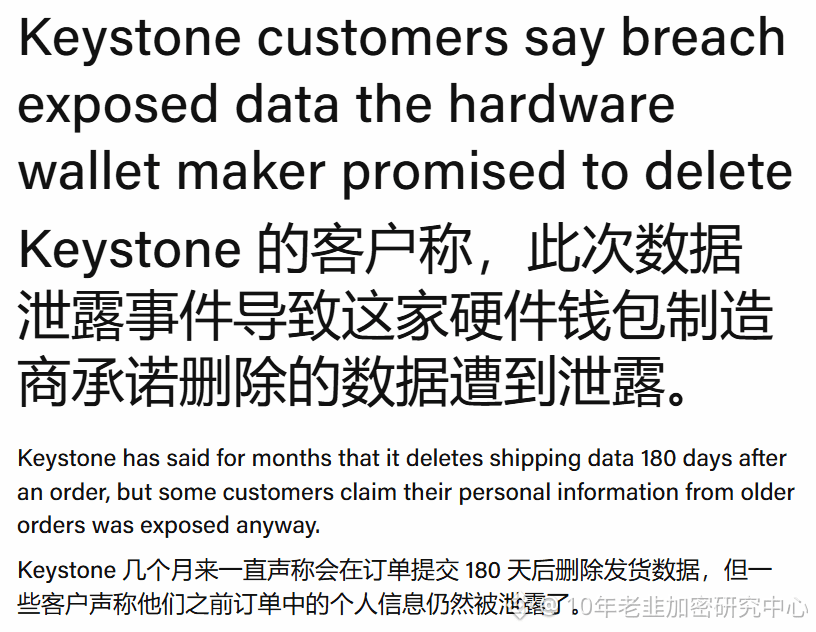
A 24 de outubro, a Keystone, fabricante de carteiras de hardware, revelou que, a 20 de outubro, foi detetado um acesso não autorizado ao seu site oficial. A empresa confirmou posteriormente que terceiros obtiveram informações de alguns clientes, incluindo nomes, contactos, moradas de entrega e detalhes das encomendas, como os produtos comprados e os respetivos preços. O número de pessoas afetadas e a identidade dos atacantes ainda não foram divulgados.
I. Se as chaves privadas não foram expostas, porque é que o incidente continua a ser grave?
A Keystone afirmou que os cartões de pagamento, as informações bancárias, as frases-semente, as chaves privadas e as palavras-passe das carteiras não foram afetados pelo incidente. Por isso, não se pode equipará-lo diretamente ao roubo dos ativos guardados nas carteiras.
No entanto, as informações das encomendas que foram expostas podem permitir que burlões descubram quem comprou uma carteira de hardware, que contactos utiliza e até onde vive. Quando estas informações são cruzadas, podem ser usadas para ataques de phishing direcionados, para se fazerem passar pelo apoio ao cliente ou até para criar riscos de segurança no mundo real. Para quem utiliza criptomoedas, a exposição da privacidade é, por vezes, apenas o primeiro passo de um ataque.
II. O que realmente exige cautela são as burlas que podem surgir a seguir
A Keystone afirmou que bloqueou os acessos em causa, corrigiu a vulnerabilidade e começou a notificar os utilizadores afetados. A empresa também os alertou para terem cuidado com chamadas, mensagens de texto e emails que se façam passar pela marca.
Tenha especial atenção a mensagens que prometam reembolsos, o envio de um dispositivo de substituição, a reparação da carteira ou a resolução de problemas com encomendas. Se os burlões tiverem acesso a registos de compras reais, muitas vezes conseguem inspirar mais confiança do que com mensagens de spam comuns.$BTC $ETH $BMT