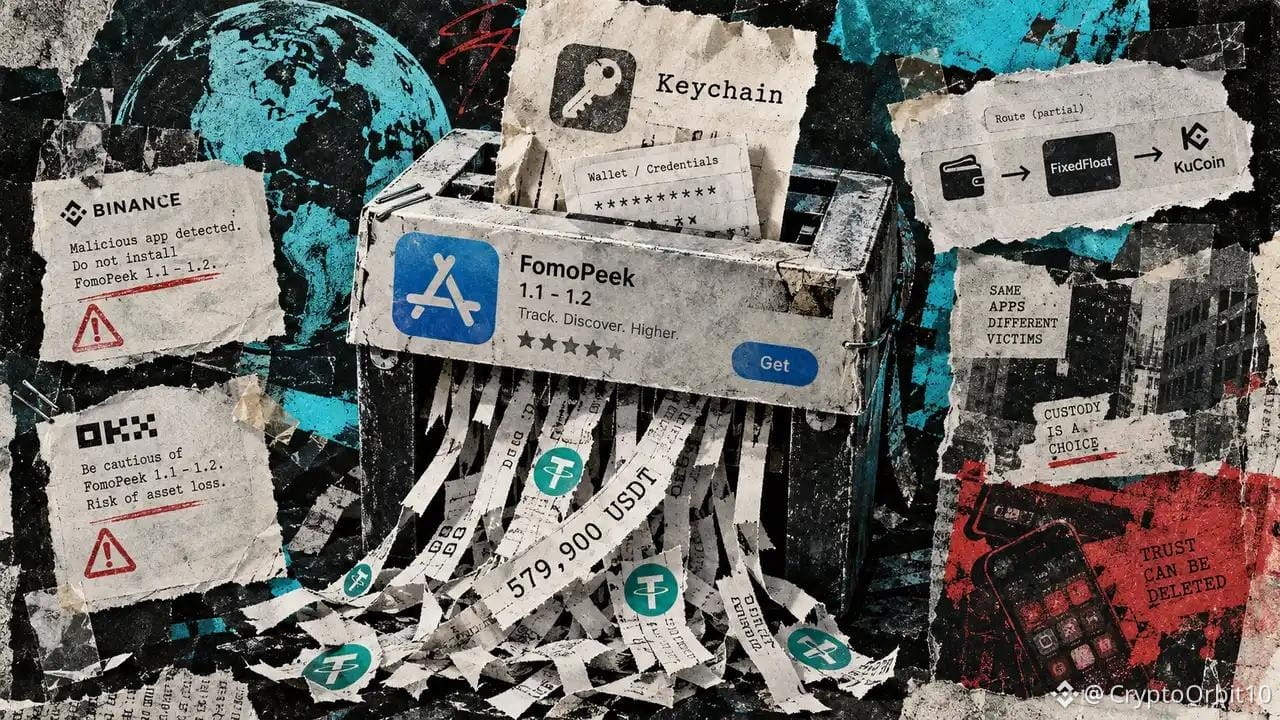
Um “rastreador cripto somente leitura” na App Store da Apple foi vinculado a quase US$ 580.000 em USDT roubados.
Pesquisadores da SlowMist e da OKX encontraram malware nas versões 1.1–1.2 do FomoPeek que poderia escapar do sandbox do iOS e acessar as chaves privadas e as frases-semente de outros aplicativos. Os usuários não precisavam conectar uma carteira nem inserir esses dados no FomoPeek para que o exploit os alcançasse.
Pesquisadores da SlowMist e da OKX encontraram malware nas versões 1.1–1.2 do FomoPeek que poderia escapar do sandbox do iOS e acessar as chaves privadas e as frases-semente de outros aplicativos. Os usuários não precisavam conectar uma carteira nem inserir esses dados no FomoPeek para que o exploit os alcançasse.