
$ETH A ilusão da oportunidade de ouro: como um grupo da “Waterplume” invadiu as mentes e os dispositivos de pesquisadores que buscavam emprego no setor de cripto?
Num mundo em que a velocidade do avanço tecnológico se acelera, muitos almejam conseguir uma oportunidade de trabalho remota e prestigiada, especialmente nas áreas de programação, desenvolvimento, inteligência artificial e tecnologias de blockchain. Mas e se essa “oportunidade de ouro” fosse apenas uma isca meticulosamente preparada para roubar seus ativos digitais?$BTC
Recentemente, o cenário digital viu uma das campanhas de phishing mais inteligentes e perigosas, liderada por um grupo de hackers da Coreia do Norte conhecido como "Waterbloom" (Waterbloom), que também é conhecido nos meios de segurança como "Contagious Interview" (Entrevista Contagiosa). O grupo não se baseou em vulnerabilidades complexas para invadir sistemas; em vez disso, mirou sempre o elo mais fraco: o fator humano.
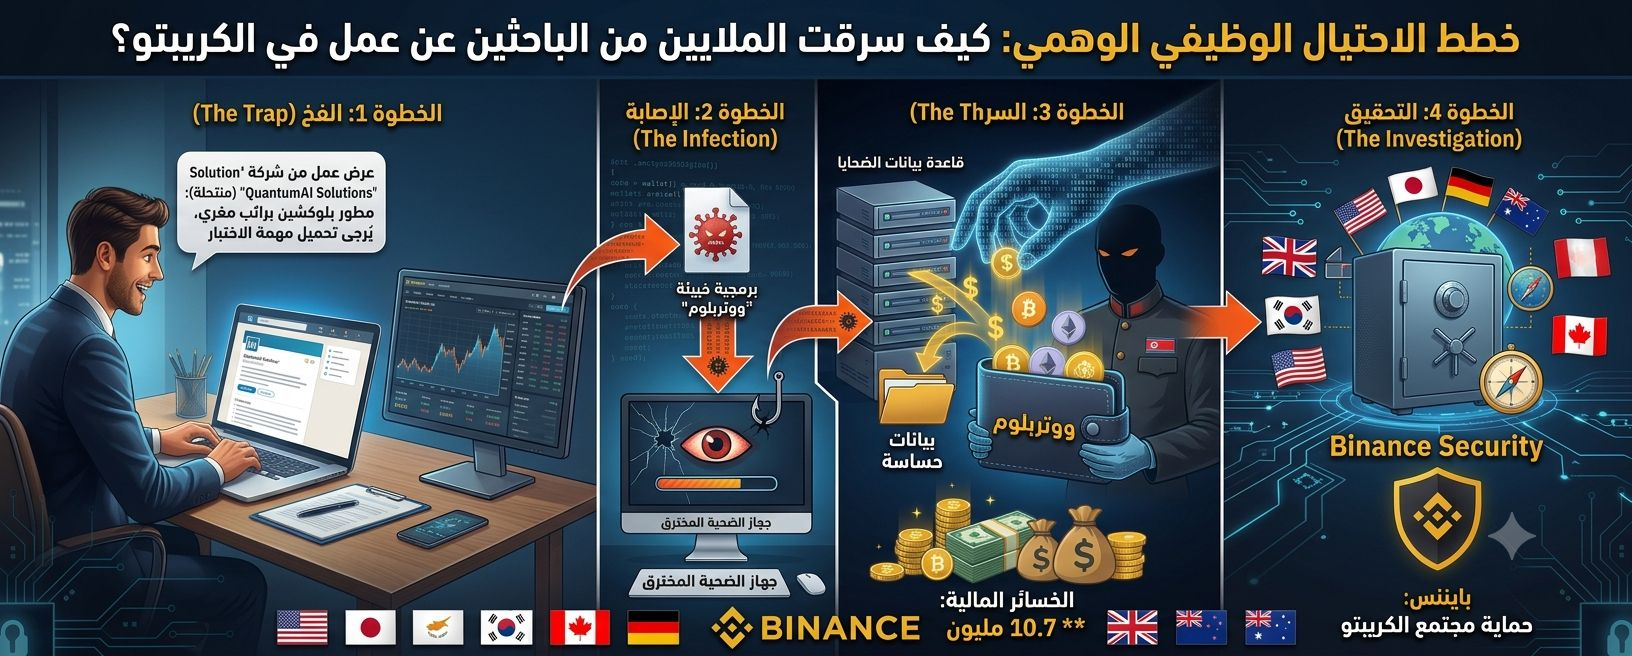
Anatomia do ataque: como as vítimas são capturadas?
O processo começa com uma fase cuidadosamente planejada de "engenharia social". Os cibercriminosos criam contas falsas profissionais, assumindo o papel de recrutadores (Recruiters) que trabalham para empresas legítimas e bem conhecidas nos setores de criptomoedas e inteligência artificial.
As etapas da armadilha acontecem da seguinte forma:
Contato inicial: o suposto "responsável pelo recrutamento" falso entra em contato com a vítima por plataformas profissionais de emprego ou por aplicativos de mensagens, oferecendo uma proposta de trabalho atraente para trabalhar remotamente com um salário competitivo.
Construção de confiança: são realizadas entrevistas falsas ou trocas de mensagens profissionais para criar um ambiente que pareça totalmente natural, eliminando quaisquer dúvidas da pessoa em busca de emprego.
Golpe definitivo (download de malware): é solicitado que a vítima baixe um arquivo específico como parte do processo de recrutamento. Esse arquivo pode ser um "teste de programação" (Coding Test), um aplicativo para chamadas de vídeo ou até um arquivo PDF com detalhes do contrato. Assim que o arquivo é baixado e aberto, softwares maliciosos são instalados silenciosamente em segundo plano no dispositivo.
Psicologia da armadilha: por que esse método funciona?
Entender a dinâmica do mercado e a psicologia das pessoas que lidam com ele é o que torna esses ataques devastadores. Os criminosos não miram apenas os dispositivos; eles manipulam o estado psicológico da vítima:
Exploração da paixão e da ambição: pessoas em busca de emprego nas áreas de desenvolvimento e programação muitas vezes ficam em estado constante de alerta por oportunidades excepcionais. A proposta atraente desativa o pensamento crítico e incentiva o desejo de concluir rapidamente as tarefas necessárias para garantir o emprego.
Autoridade do cargo: ao se passar por grandes empresas, os cibercriminosos ganham "autoridade" psicológica, fazendo a vítima cumprir as instruções (por exemplo, baixar programas não confiáveis) sem fazer muitas perguntas.
Resultado do desastre: números e prejuízos enormes
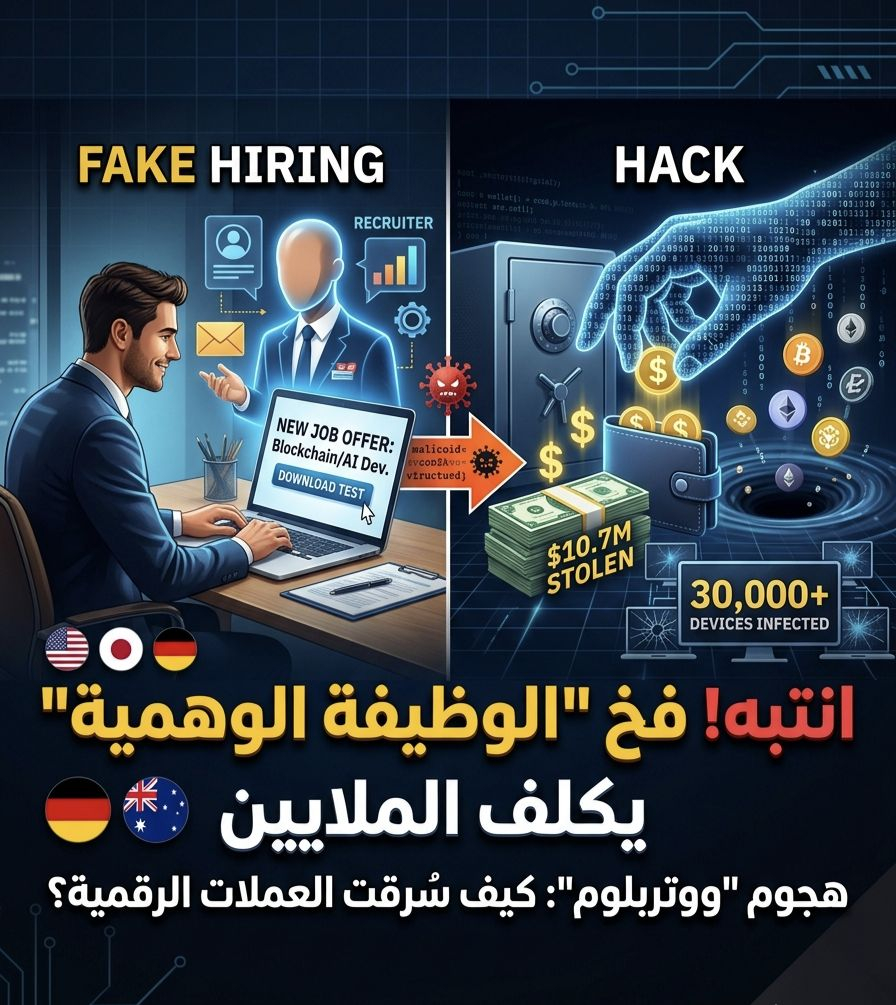
Essa campanha não foi apenas uma tentativa passageira, mas uma operação ampla e coordenada de forma assustadora. De acordo com relatórios conjuntos das autoridades de segurança dos Estados Unidos, Japão, Alemanha e Austrália, a campanha "Waterbloom" resultou em:
Infecção de mais de 30 mil dispositivos em todo o mundo, refletindo o quanto o alcance do alvo é amplo.
Roubo de pelo menos 10,7 milhões de dólares em criptomoedas, além da extração de dados sensíveis que podem ser usados em ataques futuros ou vendidos no mercado negro.
Como proteger seus ativos e sua carreira?
No ambiente Web3, não há uma entidade central que possa compensar suas perdas caso sua carteira seja comprometida. Portanto, a proteção proativa é a única linha de defesa:
Separação total dos dispositivos: a regra de ouro é não usar o dispositivo em que você mantém suas carteiras digitais ou no qual realiza suas negociações, para outras atividades, como navegar na internet pública ou baixar arquivos de testes funcionais.
Verificação independente: se entrar em contato com você um recrutador, não confie nos links que ele envia. Acesse você mesmo o site oficial da empresa, verifique se existe a vaga e contate a empresa pelos canais oficiais para confirmar a identidade da pessoa.
Cuidado com arquivos executáveis: empresas legítimas nunca pedem que você baixe programas de origem desconhecida ou arquivos executáveis (como .exe) para realizar testes de recrutamento. Hoje em dia, os testes de programação geralmente são feitos por plataformas de nuvem seguras e bem conhecidas.
A evolução das técnicas de invasão exige uma evolução paralela na conscientização de segurança. As grandes oportunidades já existem, mas elas não pedem que você abra mão da sua segurança digital como condição para obtê-las.
Você acha que as plataformas profissionais de recrutamento assumem parte da responsabilidade por permitir que essas contas falsas atuem livremente?
#BuffettStepsDownAsBerkshireChairman
#SolanaCutsTargetSlotTimeTo250ms
#ECBStartsBlockchainEuroSettlement
#BOJRaisesRatesTo31YearHigh
$BNB
