Eu continuei voltando a uma parte dos documentos da infraestrutura de mercado da Dusk porque ela não se encaixava na forma como eu normalmente penso sobre privacidade.
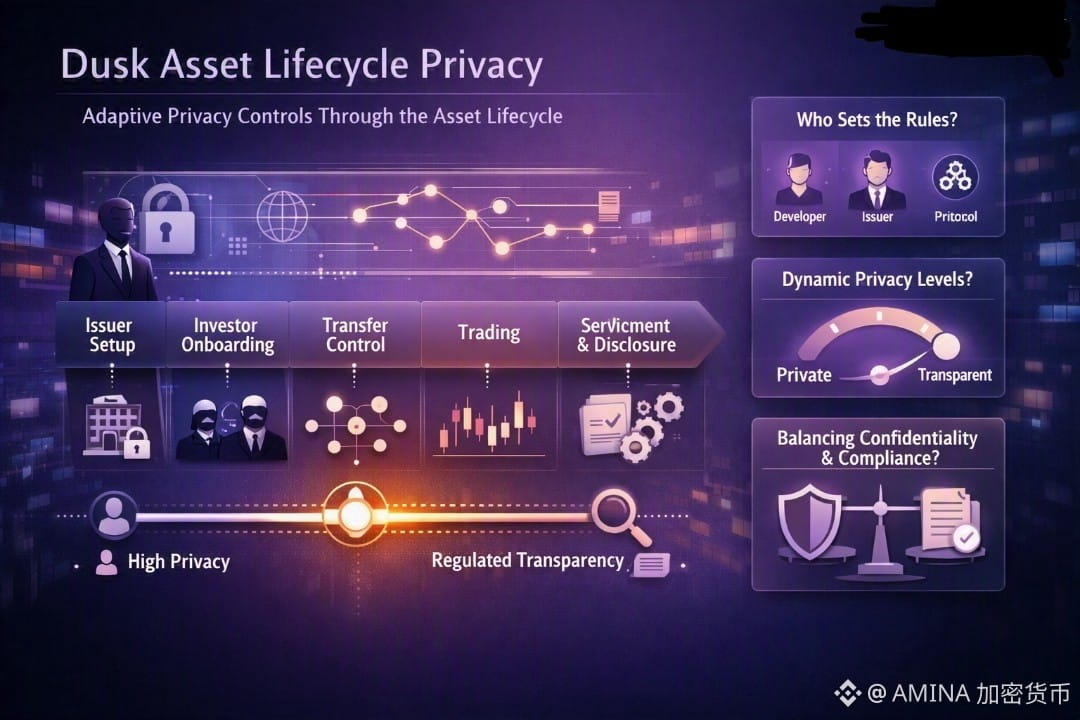
Eles dividem um ciclo de vida de um ativo regulado em vários passos: configurar o emissor, trazer investidores, controlar transferências, negociar, liquidação e, então, o serviço contínuo e a divulgação.
No começo, isso só parecia um fluxo de trabalho normal.
Depois, percebi a suposição de privacidade por baixo disso.
A Dusk não está tratando a privacidade como algo que você liga para toda a aplicação.
A visibilidade pode mudar dependendo do que o ativo está fazendo e de quem precisa ver o quê.
Isso parece uma distinção pequena, mas acho que muda bastante a arquitetura.
Um processo de onboarding de investidores pode precisar de confidencialidade porque expor a identidade de todos seria desnecessário.
A liquidação é diferente.
Nesse ponto, uma parte autorizada pode precisar de informações suficientes para confirmar que a transação realmente aconteceu, sem transformar todo o livro-razão em um livro aberto.
Então, estou começando a pensar no modelo de privacidade da Dusk menos como um botão de liga/desliga e mais como um controle que se move ao longo do ciclo de vida.
A parte que eu ainda estou tentando entender é onde essa decisão realmente mora.
O emissor decide as regras de visibilidade de cada etapa?
O construtor da aplicação controla isso?
Ou o protocolo já direciona os desenvolvedores para certos padrões?
A tecnologia é interessante.
Mas essa última pergunta provavelmente me diz mais sobre o quão utilizável isso se torna, de fato, para ativos regulados. #dusk @Dusk $DUSK