Já passei tempo suficiente em cripto para ver que, muitas vezes, o permissionless é tratado como se cobrisse todo o sistema. Na realidade, ele pode descrever apenas uma parte. Quando ativos regulados entram em cena, essa diferença se torna muito mais importante.
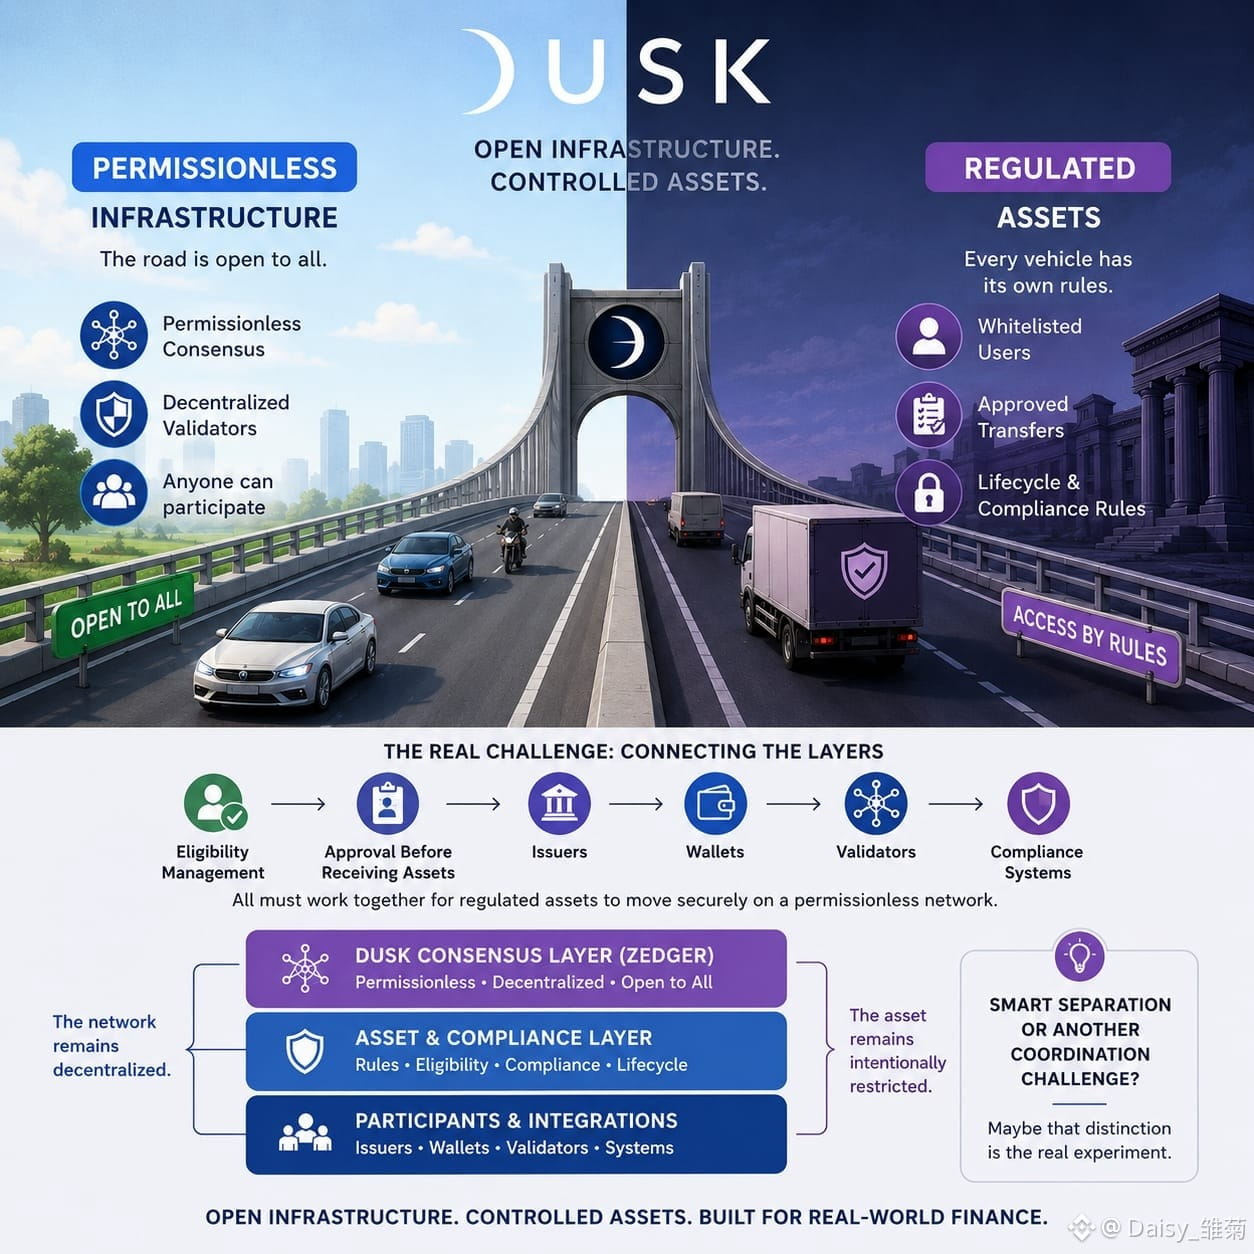
@Dusk se destaca porque seu consenso pode permanecer permissionless, enquanto os ativos construídos por cima ainda podem seguir regras estritas. Validadores podem ajudar a proteger a rede, enquanto uma segurança regulada pode exigir usuários aprovados, transferências permitidas ou regras claras de ciclo de vida.
No começo, isso soa como um conflito. Mas talvez não seja.
Pense nisso como uma estrada pública: qualquer pessoa pode usar a estrada, mas diferentes veículos ainda podem ter regras de acesso diferentes.
O verdadeiro desafio começa quando essas camadas se conectam. A elegibilidade precisa ser gerida. Os usuários podem precisar de aprovação antes de receber os ativos. Emissores, carteiras, validadores e sistemas de conformidade precisam trabalhar em conjunto.
A rede pode continuar descentralizada, enquanto o próprio ativo permanece intencionalmente restrito.
O modelo Zedger da Dusk foi construído em torno de usuários autorizados e requisitos regulados para o ciclo de vida da segurança, deixando esse equilíbrio bem claro.
Então a grande pergunta é:
Isso é uma separação inteligente entre infraestrutura aberta e ativos controlados, ou simplesmente mais um desafio de coordenação?
Talvez essa distinção seja o verdadeiro experimento.
@Dusk #dusk $DUSK