

#softwaresecurity
softwaresecurity
1,489 visualizações
3 discutindo
Popular
Últimas
·
--
Artigo
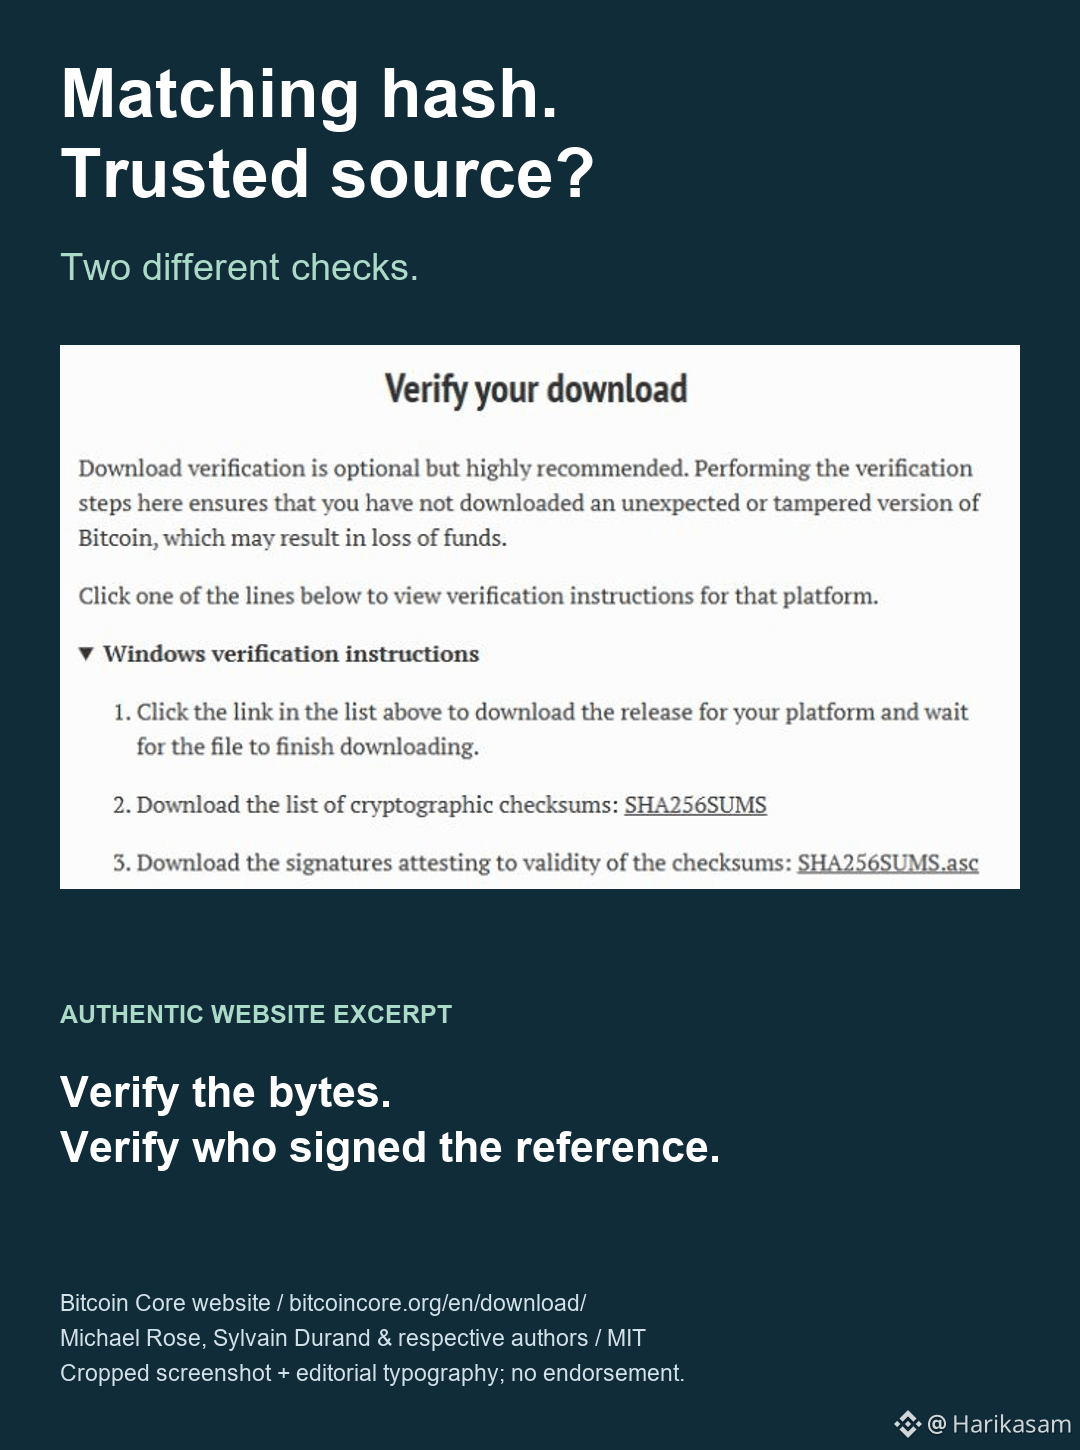
Verificação de downloads: bytes e identidadeUm hash de download correspondente ainda pode levar você ao software errado.
Uma soma de verificação responde à pergunta: "Este arquivo corresponde a este valor de referência?" Ela não responde à pergunta: "Quem me forneceu esse valor de referência?"
Se um invasor substituir tanto um instalador quanto o hash ao lado dele, eles poderão corresponder perfeitamente. Uma encomenda que chega com o próprio recibo escrito à mão não é uma verificação independente.
As instruções de download do Bitcoin Core separam as somas de verificação dos arquivos das assinaturas na lista de somas de verificação. Essa distinção é útil para além do Bitcoin.
- Comece pela página oficial de download do projeto, acessada por meio de um favorito confiável ou de um endereço verificado de forma independente.
Verificação de downloads: bytes e identidade
Um hash de download correspondente ainda pode levar você ao software errado.
Uma soma de verificação responde à pergunta: "Este arquivo corresponde a este valor de referência?" Ela não responde à pergunta: "Quem me forneceu esse valor de referência?"
Se um invasor substituir tanto um instalador quanto o hash ao lado dele, eles poderão corresponder perfeitamente. Uma encomenda que chega com o próprio recibo escrito à mão não é uma verificação independente.
As instruções de download do Bitcoin Core separam as somas de verificação dos arquivos das assinaturas na lista de somas de verificação. Essa distinção é útil para além do Bitcoin.
- Comece pela página oficial de download do projeto, acessada por meio de um favorito confiável ou de um endereço verificado de forma independente.
75

Artigo
Servidores de Atualização do Notepad++ Sequestrados por Hackers Chineses por 6 Meses – Codificadores de Cripto em Risco?O Notepad++ confirma que a violação da infraestrutura permitiu que os atacantes redirecionassem atualizações para servidores maliciosos entre junho e dezembro de 2025, afetando usuários seletivos.
O desenvolvedor por trás do Notepad++, um dos editores de texto mais populares do mundo, revelou um sofisticado ciberataque de seis meses que comprometeu a infraestrutura de atualização do software. Especialistas em segurança atribuíram a violação a um grupo de ameaças patrocinado pelo estado chinês que redirecionou seletivamente os usuários para servidores maliciosos.
De acordo com The_Cyber_News no X, hackers sequestraram servidores de atualização do Notepad++ para redirecionar usuários para infraestrutura maliciosa. A violação explorou fraquezas em como versões mais antigas validavam pacotes de atualização antes do lançamento da versão 8.8.9.
Servidores de Atualização do Notepad++ Sequestrados por Hackers Chineses por 6 Meses – Codificadores de Cripto em Risco?
O Notepad++ confirma que a violação da infraestrutura permitiu que os atacantes redirecionassem atualizações para servidores maliciosos entre junho e dezembro de 2025, afetando usuários seletivos.
O desenvolvedor por trás do Notepad++, um dos editores de texto mais populares do mundo, revelou um sofisticado ciberataque de seis meses que comprometeu a infraestrutura de atualização do software. Especialistas em segurança atribuíram a violação a um grupo de ameaças patrocinado pelo estado chinês que redirecionou seletivamente os usuários para servidores maliciosos.
De acordo com The_Cyber_News no X, hackers sequestraram servidores de atualização do Notepad++ para redirecionar usuários para infraestrutura maliciosa. A violação explorou fraquezas em como versões mais antigas validavam pacotes de atualização antes do lançamento da versão 8.8.9.
7
4.4k
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#EarningsSeason
6.6M visualizações
33,056 discutindo
2
#USMidtermElections
83,914 visualizações
1,092 discutindo
3
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
605 visualizações
31 discutindo
4
#BinanceWillListPredictPREDICT
10,943 visualizações
340 discutindo
5
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
753 visualizações
48 discutindo
6
#StrategyReports$21BQ3OperatingProfit
597 visualizações
29 discutindo
7
#Strategy三季度营业利润210亿美元
13,141 visualizações
47 discutindo
8
#TwoAddressesHoldingAbout1.28BUSDTFrozen
3,908 visualizações
157 discutindo
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
231 visualizações
13 discutindo
10
#BitcoinDropsBelow$80K
60,229 visualizações
160 discutindo