
#certin
certin
15 visualizações
2 discutindo
Popular
Últimas

·
--
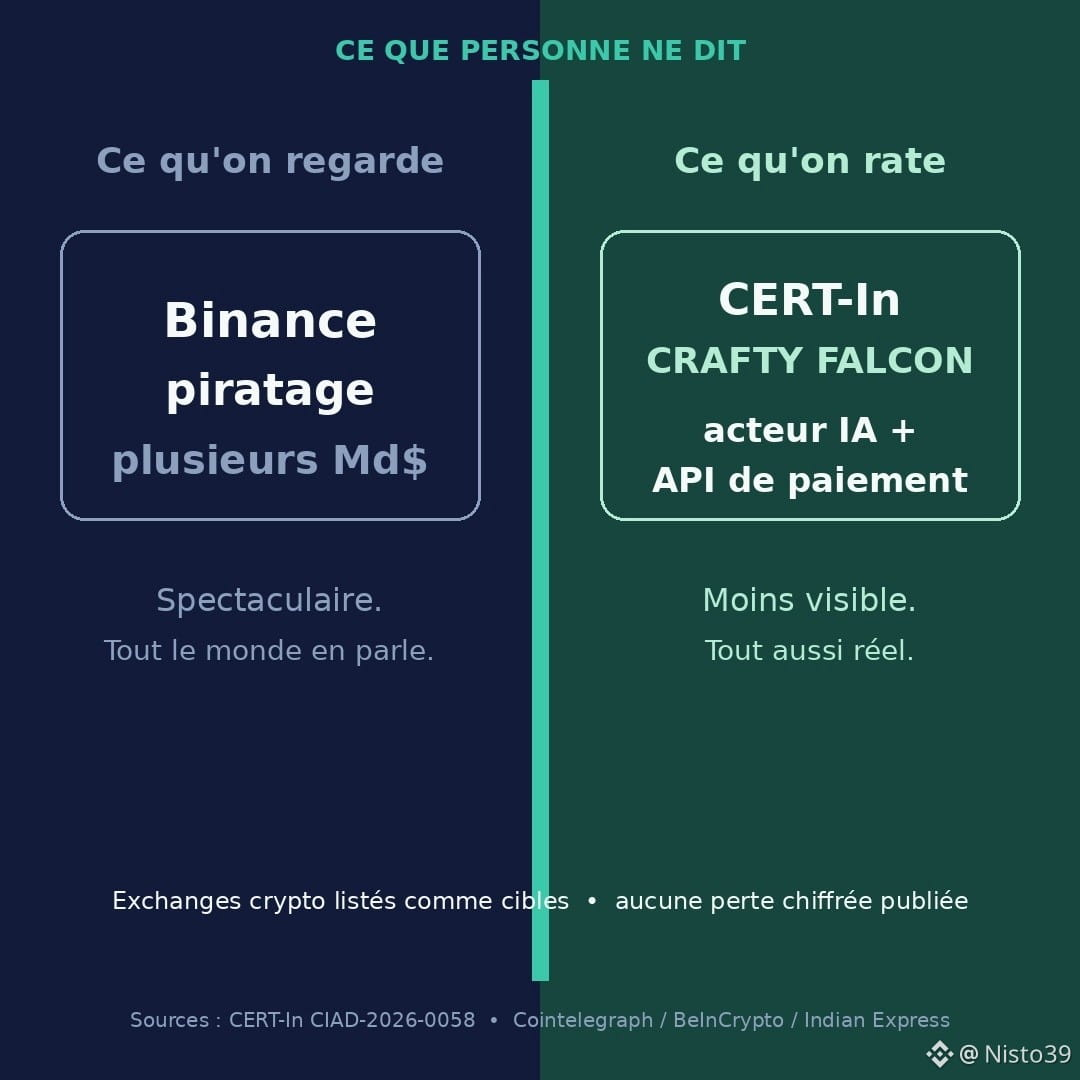
Todos estão de olho no hack da Binance — bilhões congelados, um relatório ainda fresquinho. Faz sentido. É espetacular.
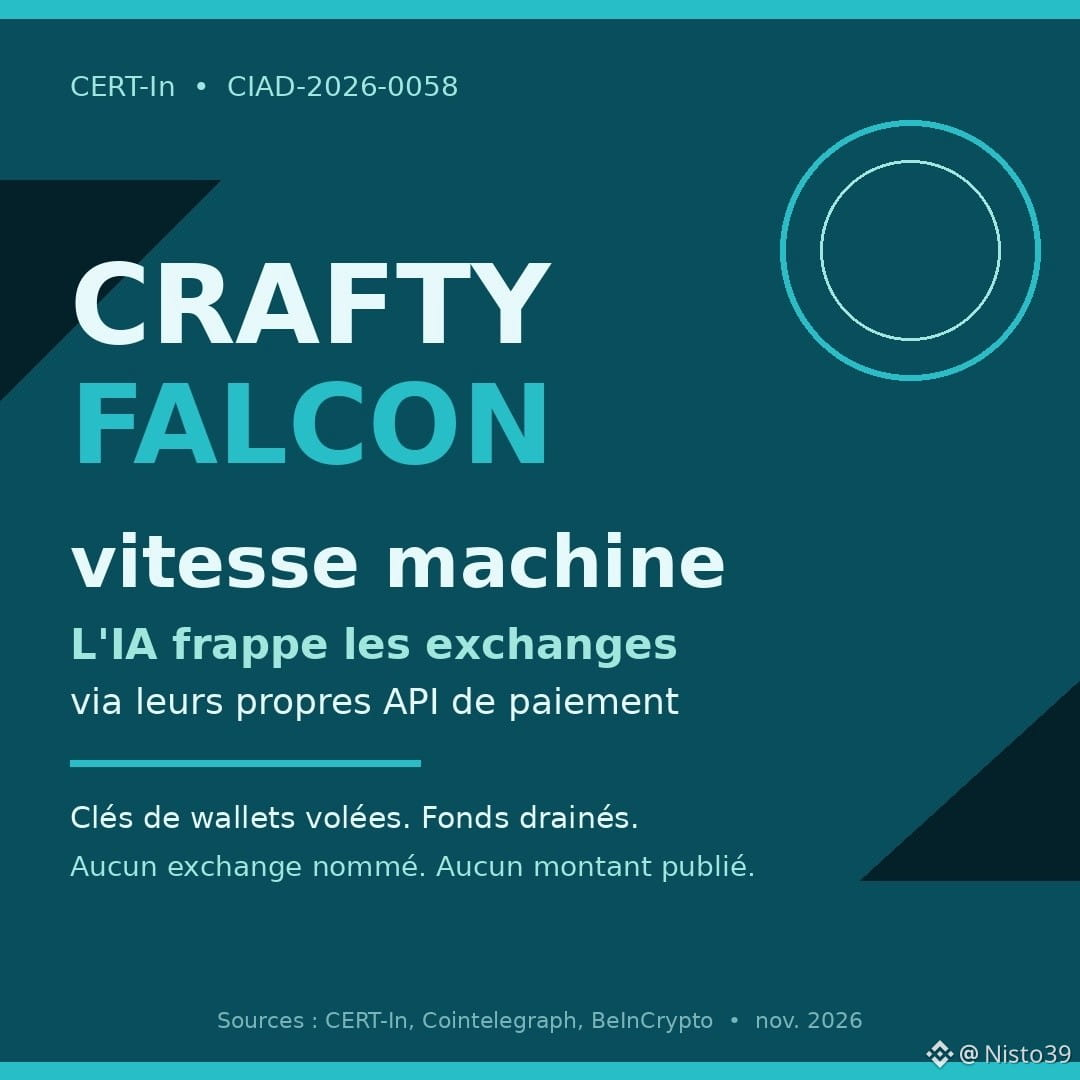
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Todos estão de olho no hack da Binance — bilhões congelados, um relatório ainda fresquinho. Faz sentido. É espetacular.
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
O que quase ninguém está observando: em 4 de novembro, o CERT-In publicou o alerta crítico CIAD-2026-0058. Atualização de outubro. Um nome: CRAFTY FALCON.
Não é um script kiddie. É um agente financeiro assistido por IA que, segundo o CERT-In, «monitora seus alvos com inteligência de máquina, opera à velocidade de máquina e ataca invocando as próprias APIs de pagamento e desembolso da vítima».
Alvos: NBFCs, fintechs, agregadores… e exchanges de cripto / provedores de VDA. Chaves de carteiras roubadas. Fundos drenados. Nenhuma exchange citada. Nenhum valor divulgado.
Modo de operação: UAT/staging expostos à produção por meio de credenciais compartilhadas; nuvem (AWS SSM/Lambda) abusada; apps submetidos a engenharia reversa; contorno de listas de permissões de IP; microtransferências de teste (1 rupia) antes dos grandes golpes; ataques no fim de semana; scripts gerados por IA.
Minha opinião: fala-se muito de $BTC e $ETH quando uma hot wallet é comprometida. Menos quando o ataque passa pelas APIs internas de pagamento — a infraestrutura invisível. O CERT-In pede monitoramento 24/7 e mais funcionários nos fins de semana. Nada glamouroso. Talvez vital.
Fontes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Isto não é aconselhamento financeiro.
Monitoramento reforçado aos domingos na sua exchange: tranquilizador ou alarmismo demais para um simples fim de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
74
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 visualizações
5,106 discutindo
2
#AnthropicIPOValuationDoubts
1,824 visualizações
76 discutindo
3
#USStocksSlipandCryptoMarketUnderBroadPressure
58,291 visualizações
488 discutindo
4
#USStocksSufferSteepestRoutSince2020
372 visualizações
17 discutindo
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 visualizações
568 discutindo
6
#Nasdaq100Tumbles6%
6,836 visualizações
90 discutindo
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 visualizações
49 discutindo
8
#KospiSlideTriggersCircuitBreaker
1,526 visualizações
37 discutindo
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 visualizações
673 discutindo
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,184 visualizações
65 discutindo