
#binancehack
binancehack
150,417 visualizações
386 discutindo
Popular
Últimas
·
--
Artigo
Binance obteve uma ordem judicial de US$ 6,5 bilhões — mas 137.602 ETH roubados acabaram de ser movimentados novamenteBinance obteve uma ordem judicial de US$ 6,5 bilhões — mas 137.602 ETH roubados acabaram de ser movimentados novamente
A Binance obteve uma ordem judicial de US$ 6,5 bilhões em 18 de novembro — e, em poucas horas, os ladrões responderam movimentando mais US$ 248 milhões em $ETH roubados. A ordem é real. A brecha nela também é real, e os detentores de ETH estão no meio disso.
O que aconteceu: os Tribunais do Abu Dhabi Global Market concederam à Binance uma ordem judicial mundial de congelamento de US$ 6,5 bilhões em 18 de novembro, contra os invasores não identificados responsáveis pelo roubo de cerca de US$ 6,34 bilhões em 29 de outubro (comunicado da Binance, noticiado pela Reuters e pela Cointelegraph). A ordem abrange cerca de 26.000 endereços de carteira numa lista dinâmica, determina que 18 empresas — entre elas Circle e World Liberty Financial — mantenham congelados os tokens roubados e pode até ser cumprida por meio da blockchain. Uma nova audiência está marcada para 1º de dezembro.
Binance obteve uma ordem judicial de US$ 6,5 bilhões — mas 137.602 ETH roubados acabaram de ser movimentados novamente
Binance obteve uma ordem judicial de US$ 6,5 bilhões — mas 137.602 ETH roubados acabaram de ser movimentados novamente
A Binance obteve uma ordem judicial de US$ 6,5 bilhões em 18 de novembro — e, em poucas horas, os ladrões responderam movimentando mais US$ 248 milhões em $ETH roubados. A ordem é real. A brecha nela também é real, e os detentores de ETH estão no meio disso.
O que aconteceu: os Tribunais do Abu Dhabi Global Market concederam à Binance uma ordem judicial mundial de congelamento de US$ 6,5 bilhões em 18 de novembro, contra os invasores não identificados responsáveis pelo roubo de cerca de US$ 6,34 bilhões em 29 de outubro (comunicado da Binance, noticiado pela Reuters e pela Cointelegraph). A ordem abrange cerca de 26.000 endereços de carteira numa lista dinâmica, determina que 18 empresas — entre elas Circle e World Liberty Financial — mantenham congelados os tokens roubados e pode até ser cumprida por meio da blockchain. Uma nova audiência está marcada para 1º de dezembro.
A Binance obteve uma ordem judicial de US$ 6,5 bilhões em 18 de novembro — e, em poucas horas, os ladrões responderam movimentando mais US$ 248 milhões em $ETH roubados. A ordem é real. A brecha nela também é real, e os detentores de ETH estão no meio disso.
O que aconteceu: os Tribunais do Abu Dhabi Global Market concederam à Binance uma ordem judicial mundial de congelamento de US$ 6,5 bilhões em 18 de novembro, contra os invasores não identificados responsáveis pelo roubo de cerca de US$ 6,34 bilhões em 29 de outubro (comunicado da Binance, noticiado pela Reuters e pela Cointelegraph). A ordem abrange cerca de 26.000 endereços de carteira numa lista dinâmica, determina que 18 empresas — entre elas Circle e World Liberty Financial — mantenham congelados os tokens roubados e pode até ser cumprida por meio da blockchain. Uma nova audiência está marcada para 1º de dezembro.

·
--
🚨 $ETH PÂNICO: O LADRÃO DA BINANCE MOVIMENTA US$ 142M EM 30 MINUTOS
O hacker responsável pelo roubo de US$ 6,300M da Binance voltou a agir hoje: 78,415 ETH saíram da sua carteira após duas semanas em silêncio. Para mim, não é apenas mais uma movimentação: é o início da lavagem para valer, e ele está fazendo isso à luz do dia.
Reparem no detalhe que ninguém está vendo:
→ Em apenas 30 minutos, distribuiu 78,415.24 ETH (~US$ 142M) por 7 carteiras: 6 novas, com 12,000 ETH cada, e 1 que já tinha usado antes, com 6,415.24 ETH.
→ Ainda tem 602,402 ETH (~US$ 1,090M) nas mãos e já começou a trocá-los por BTC via THORChain: 14,655 ETH (~US$ 26.5M) chegaram lá pedindo Bitcoin.
→ O DOJ já atribuiu o roubo à Coreia do Norte e congelou mais de US$ 2,700M dos US$ 6,300M roubados, mas esta é a primeira grande movimentação desde esse anúncio: o restante, cerca de 55%, parece estar entrando na fase de lavagem.
Você acha que o hacker vai conseguir lavar tudo antes que congelem os fundos? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSegurança
🚨 $ETH PÂNICO: O LADRÃO DA BINANCE MOVIMENTA US$ 142M EM 30 MINUTOS
O hacker responsável pelo roubo de US$ 6,300M da Binance voltou a agir hoje: 78,415 ETH saíram da sua carteira após duas semanas em silêncio. Para mim, não é apenas mais uma movimentação: é o início da lavagem para valer, e ele está fazendo isso à luz do dia.
Reparem no detalhe que ninguém está vendo:
→ Em apenas 30 minutos, distribuiu 78,415.24 ETH (~US$ 142M) por 7 carteiras: 6 novas, com 12,000 ETH cada, e 1 que já tinha usado antes, com 6,415.24 ETH.
→ Ainda tem 602,402 ETH (~US$ 1,090M) nas mãos e já começou a trocá-los por BTC via THORChain: 14,655 ETH (~US$ 26.5M) chegaram lá pedindo Bitcoin.
→ O DOJ já atribuiu o roubo à Coreia do Norte e congelou mais de US$ 2,700M dos US$ 6,300M roubados, mas esta é a primeira grande movimentação desde esse anúncio: o restante, cerca de 55%, parece estar entrando na fase de lavagem.
Você acha que o hacker vai conseguir lavar tudo antes que congelem os fundos? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSegurança
O hacker responsável pelo roubo de US$ 6,300M da Binance voltou a agir hoje: 78,415 ETH saíram da sua carteira após duas semanas em silêncio. Para mim, não é apenas mais uma movimentação: é o início da lavagem para valer, e ele está fazendo isso à luz do dia.
Reparem no detalhe que ninguém está vendo:
→ Em apenas 30 minutos, distribuiu 78,415.24 ETH (~US$ 142M) por 7 carteiras: 6 novas, com 12,000 ETH cada, e 1 que já tinha usado antes, com 6,415.24 ETH.
→ Ainda tem 602,402 ETH (~US$ 1,090M) nas mãos e já começou a trocá-los por BTC via THORChain: 14,655 ETH (~US$ 26.5M) chegaram lá pedindo Bitcoin.
→ O DOJ já atribuiu o roubo à Coreia do Norte e congelou mais de US$ 2,700M dos US$ 6,300M roubados, mas esta é a primeira grande movimentação desde esse anúncio: o restante, cerca de 55%, parece estar entrando na fase de lavagem.
Você acha que o hacker vai conseguir lavar tudo antes que congelem os fundos? 👇
$ETH $BTC $BNB
#BinanceHack #Ethereum #CriptoSegurança
Jelesma :
ya lo habra convertido a PEPE y a DOGE.
eso es lo mas seguro
3
10
18.5k

·
--
Novas revelações sobre o caso do hack da Binance: 192 tokens em 11 blockchains, com US$ 3,46 bilhões em stablecoins
Documentos judiciais revelaram pela primeira vez os detalhes dos ativos roubados no caso do hack da Binance, oferecendo uma nova perspectiva quantitativa sobre essa controvérsia de segurança que se arrasta há anos. Segundo a Cointelegraph, os hackers roubaram 192 tokens em 11 blockchains, totalizando US$ 6,3 bilhões, dos quais US$ 3,46 bilhões eram stablecoins.
A importância desse dado está em transformar o que antes era um «roubo de grandes proporções», descrito de forma vaga, em uma estrutura de ativos que pode ser analisada em detalhes. As stablecoins representam mais da metade dos fundos roubados, o que significa que os hackers dependeram bastante de ativos vinculados a moedas fiduciárias, como USDT e USDC, durante a transferência e a lavagem do dinheiro, em vez de simplesmente manter tokens nativos altamente voláteis. Isso também ecoa a narrativa recente sobre as redes de lavagem de dinheiro de hackers norte-coreanos: devido à sua liquidez e conversibilidade, as stablecoins são há muito tempo um dos principais veículos para a circulação de recursos provenientes de crimes com criptomoedas.
Do ponto de vista técnico, a variedade de 192 tokens em 11 blockchains indica que o ataque não teve como alvo um único protocolo, mas consistiu em um roubo sistemático que abrangeu várias blockchains e tipos de ativos. Os hackers também levaram memecoins e outros tokens, reforçando a evidência de que distribuíram os ativos e os transferiram entre diferentes blockchains. Esse tipo de estrutura impõe exigências ainda maiores ao rastreamento on-chain e ao congelamento de ativos.
Para o mercado, trata-se de uma nova divulgação sobre um caso antigo, não de uma notícia negativa inesperada, e a pressão sobre os preços em geral deve ser limitada no curto prazo. No entanto, com a elevada proporção de stablecoins, a narrativa sobre segurança continua ganhando força e pode levar alguns investidores a reavaliarem a segurança da custódia e as stablecoins em conformidade com as normas. É preciso observar se essas divulgações levarão os reguladores a exigir ainda mais transparência sobre as reservas de stablecoins e as transações on-chain.
Um contraponto é que o caso abrange um período longo e a atenção do mercado já foi diluída várias vezes. Além disso, embora o total de US$ 6,3 bilhões seja expressivo, seu impacto marginal é limitado em comparação com o tamanho total da Binance e o volume médio diário negociado no mercado de criptomoedas. Ademais, a alta proporção de stablecoins também pode ser interpretada como um sinal de que os hackers priorizaram a liquidez em vez de acumular ativos no longo prazo, o que reduziria a possibilidade de uma «pressão vendedora prolongada».
O que observar a seguir: acompanhe se os próximos documentos judiciais revelarão mais detalhes sobre o destino dos fundos e como os emissores de stablecoins e os órgãos reguladores responderão ao caso. Para quem acompanha os ativos relacionados, no curto prazo vale mais observar se a reação do mercado a esse tipo de incidente de segurança está exagerada do que agir com base em uma única notícia.
#BinanceHack #Stablecoin #CryptoSecurity
O conteúdo acima é uma compilação de informações e uma análise pessoal. Não constitui recomendação de investimento.
Continuarei acompanhando o caso e publicarei atualizações caso surjam novidades importantes.
Novas revelações sobre o caso do hack da Binance: 192 tokens em 11 blockchains, com US$ 3,46 bilhões em stablecoins
Documentos judiciais revelaram pela primeira vez os detalhes dos ativos roubados no caso do hack da Binance, oferecendo uma nova perspectiva quantitativa sobre essa controvérsia de segurança que se arrasta há anos. Segundo a Cointelegraph, os hackers roubaram 192 tokens em 11 blockchains, totalizando US$ 6,3 bilhões, dos quais US$ 3,46 bilhões eram stablecoins.
A importância desse dado está em transformar o que antes era um «roubo de grandes proporções», descrito de forma vaga, em uma estrutura de ativos que pode ser analisada em detalhes. As stablecoins representam mais da metade dos fundos roubados, o que significa que os hackers dependeram bastante de ativos vinculados a moedas fiduciárias, como USDT e USDC, durante a transferência e a lavagem do dinheiro, em vez de simplesmente manter tokens nativos altamente voláteis. Isso também ecoa a narrativa recente sobre as redes de lavagem de dinheiro de hackers norte-coreanos: devido à sua liquidez e conversibilidade, as stablecoins são há muito tempo um dos principais veículos para a circulação de recursos provenientes de crimes com criptomoedas.
Do ponto de vista técnico, a variedade de 192 tokens em 11 blockchains indica que o ataque não teve como alvo um único protocolo, mas consistiu em um roubo sistemático que abrangeu várias blockchains e tipos de ativos. Os hackers também levaram memecoins e outros tokens, reforçando a evidência de que distribuíram os ativos e os transferiram entre diferentes blockchains. Esse tipo de estrutura impõe exigências ainda maiores ao rastreamento on-chain e ao congelamento de ativos.
Para o mercado, trata-se de uma nova divulgação sobre um caso antigo, não de uma notícia negativa inesperada, e a pressão sobre os preços em geral deve ser limitada no curto prazo. No entanto, com a elevada proporção de stablecoins, a narrativa sobre segurança continua ganhando força e pode levar alguns investidores a reavaliarem a segurança da custódia e as stablecoins em conformidade com as normas. É preciso observar se essas divulgações levarão os reguladores a exigir ainda mais transparência sobre as reservas de stablecoins e as transações on-chain.
Um contraponto é que o caso abrange um período longo e a atenção do mercado já foi diluída várias vezes. Além disso, embora o total de US$ 6,3 bilhões seja expressivo, seu impacto marginal é limitado em comparação com o tamanho total da Binance e o volume médio diário negociado no mercado de criptomoedas. Ademais, a alta proporção de stablecoins também pode ser interpretada como um sinal de que os hackers priorizaram a liquidez em vez de acumular ativos no longo prazo, o que reduziria a possibilidade de uma «pressão vendedora prolongada».
O que observar a seguir: acompanhe se os próximos documentos judiciais revelarão mais detalhes sobre o destino dos fundos e como os emissores de stablecoins e os órgãos reguladores responderão ao caso. Para quem acompanha os ativos relacionados, no curto prazo vale mais observar se a reação do mercado a esse tipo de incidente de segurança está exagerada do que agir com base em uma única notícia.
#BinanceHack #Stablecoin #CryptoSecurity
O conteúdo acima é uma compilação de informações e uma análise pessoal. Não constitui recomendação de investimento.
Continuarei acompanhando o caso e publicarei atualizações caso surjam novidades importantes.
Documentos judiciais revelaram pela primeira vez os detalhes dos ativos roubados no caso do hack da Binance, oferecendo uma nova perspectiva quantitativa sobre essa controvérsia de segurança que se arrasta há anos. Segundo a Cointelegraph, os hackers roubaram 192 tokens em 11 blockchains, totalizando US$ 6,3 bilhões, dos quais US$ 3,46 bilhões eram stablecoins.
A importância desse dado está em transformar o que antes era um «roubo de grandes proporções», descrito de forma vaga, em uma estrutura de ativos que pode ser analisada em detalhes. As stablecoins representam mais da metade dos fundos roubados, o que significa que os hackers dependeram bastante de ativos vinculados a moedas fiduciárias, como USDT e USDC, durante a transferência e a lavagem do dinheiro, em vez de simplesmente manter tokens nativos altamente voláteis. Isso também ecoa a narrativa recente sobre as redes de lavagem de dinheiro de hackers norte-coreanos: devido à sua liquidez e conversibilidade, as stablecoins são há muito tempo um dos principais veículos para a circulação de recursos provenientes de crimes com criptomoedas.
Do ponto de vista técnico, a variedade de 192 tokens em 11 blockchains indica que o ataque não teve como alvo um único protocolo, mas consistiu em um roubo sistemático que abrangeu várias blockchains e tipos de ativos. Os hackers também levaram memecoins e outros tokens, reforçando a evidência de que distribuíram os ativos e os transferiram entre diferentes blockchains. Esse tipo de estrutura impõe exigências ainda maiores ao rastreamento on-chain e ao congelamento de ativos.
Para o mercado, trata-se de uma nova divulgação sobre um caso antigo, não de uma notícia negativa inesperada, e a pressão sobre os preços em geral deve ser limitada no curto prazo. No entanto, com a elevada proporção de stablecoins, a narrativa sobre segurança continua ganhando força e pode levar alguns investidores a reavaliarem a segurança da custódia e as stablecoins em conformidade com as normas. É preciso observar se essas divulgações levarão os reguladores a exigir ainda mais transparência sobre as reservas de stablecoins e as transações on-chain.
Um contraponto é que o caso abrange um período longo e a atenção do mercado já foi diluída várias vezes. Além disso, embora o total de US$ 6,3 bilhões seja expressivo, seu impacto marginal é limitado em comparação com o tamanho total da Binance e o volume médio diário negociado no mercado de criptomoedas. Ademais, a alta proporção de stablecoins também pode ser interpretada como um sinal de que os hackers priorizaram a liquidez em vez de acumular ativos no longo prazo, o que reduziria a possibilidade de uma «pressão vendedora prolongada».
O que observar a seguir: acompanhe se os próximos documentos judiciais revelarão mais detalhes sobre o destino dos fundos e como os emissores de stablecoins e os órgãos reguladores responderão ao caso. Para quem acompanha os ativos relacionados, no curto prazo vale mais observar se a reação do mercado a esse tipo de incidente de segurança está exagerada do que agir com base em uma única notícia.
#BinanceHack #Stablecoin #CryptoSecurity
O conteúdo acima é uma compilação de informações e uma análise pessoal. Não constitui recomendação de investimento.
Continuarei acompanhando o caso e publicarei atualizações caso surjam novidades importantes.
45

Novos documentos judiciais revelam a dimensão total do recente ataque à Binance, com US$ 6,3 bilhões roubados em 11 redes e US$ 3,46 bilhões em stablecoins visadas.
#BinanceHack #CyberSecurity
Novos documentos judiciais revelam a dimensão total do recente ataque à Binance, com US$ 6,3 bilhões roubados em 11 redes e US$ 3,46 bilhões em stablecoins visadas.
#BinanceHack #CyberSecurity
#BinanceHack #CyberSecurity
30

·
--
Movimentação atípica duas semanas após roubo de US$ 137 milhões da Binance; instituições aceleram retirada das exchanges
As carteiras ligadas à Binance, quase silenciosas nas últimas duas semanas, recentemente movimentaram grandes quantias de ETH para outras redes. Por trás disso, há dois sinais simultâneos: a transferência de fundos roubados e a retirada de capital institucional das exchanges — um cenário que merece ser reavaliado sob a perspectiva dos fluxos de capital.
Segundo reportagem da Decrypt, uma carteira ligada ao roubo recorde sofrido pela Binance em outubro deste ano transferiu cerca de US$ 63 milhões em ETH após permanecer inativa por aproximadamente duas semanas. Em seguida, analistas apontaram que também houve movimentações de fundos em escala ainda maior. O total acumulado de criptomoedas roubadas já chega a cerca de US$ 137 milhões. Essa movimentação atípica ocorreu após um período relativamente tranquilo desde que o caso veio à tona. A atividade on-chain aumentou repentinamente e voltou a atrair a atenção do mercado.
Do ponto de vista dos fluxos de capital, esse sinal é relevante por envolver duas frentes: a movimentação dos fundos pelos responsáveis pelo roubo e as mudanças no volume de ETH mantido nas exchanges. A transferência dos fundos roubados na forma de ETH pode gerar pressão vendedora no curto prazo, mas eles também podem ser direcionados a custódia fora da blockchain. No longo prazo, há divergências quanto à direção da demanda. Para o ETH, isso representa um sinal misto — não é puramente negativo nem claramente positivo.
Em termos de dados, os US$ 63 milhões em transferências confirmadas e o total acumulado de US$ 137 milhões em criptomoedas roubadas são os dois valores centrais apresentados pela reportagem. Vale lembrar que grandes transferências on-chain nem sempre indicam uma retirada motivada pelo pânico: movimentações normais de formadores de mercado ou custodiante também podem apresentar características semelhantes. Interpretar um único sinal on-chain pode levar a conclusões equivocadas.
A reação do mercado dependerá do destino final dos fundos. Se os valores transferidos para outras redes chegarem a uma exchange e forem convertidos em dinheiro, isso pressionará o preço do ETH no curto prazo. Se forem direcionados a carteiras frias ou à custódia institucional, isso indicará maior confiança dos detentores e uma migração da liquidez das plataformas de negociação para soluções de armazenamento. Essas duas possibilidades têm implicações completamente opostas para o mercado.
Um fator contrário é que o sinal ainda é preliminar, e as operações dos responsáveis pelo roubo podem ser confundidas com o comportamento de instituições. A experiência histórica mostra que não é incomum que carteiras de hackers retomem as transferências após um período de inatividade. A motivação pode ser consolidar os fundos, e não vendê-los; portanto, não convém interpretar isso excessivamente como uma retirada sistêmica.
O que observar a seguir? O essencial é acompanhar o destino final dos fundos transferidos para outras redes e verificar se o volume de negociações continua aumentando. Se você está acompanhando o $ETH, do ponto de vista operacional, é mais importante aguardar a confirmação dos fluxos de capital do que tomar decisões com base em uma única movimentação atípica on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
As informações acima foram compiladas e acompanhadas de análise pessoal. Não constituem recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
Movimentação atípica duas semanas após roubo de US$ 137 milhões da Binance; instituições aceleram retirada das exchanges
As carteiras ligadas à Binance, quase silenciosas nas últimas duas semanas, recentemente movimentaram grandes quantias de ETH para outras redes. Por trás disso, há dois sinais simultâneos: a transferência de fundos roubados e a retirada de capital institucional das exchanges — um cenário que merece ser reavaliado sob a perspectiva dos fluxos de capital.
Segundo reportagem da Decrypt, uma carteira ligada ao roubo recorde sofrido pela Binance em outubro deste ano transferiu cerca de US$ 63 milhões em ETH após permanecer inativa por aproximadamente duas semanas. Em seguida, analistas apontaram que também houve movimentações de fundos em escala ainda maior. O total acumulado de criptomoedas roubadas já chega a cerca de US$ 137 milhões. Essa movimentação atípica ocorreu após um período relativamente tranquilo desde que o caso veio à tona. A atividade on-chain aumentou repentinamente e voltou a atrair a atenção do mercado.
Do ponto de vista dos fluxos de capital, esse sinal é relevante por envolver duas frentes: a movimentação dos fundos pelos responsáveis pelo roubo e as mudanças no volume de ETH mantido nas exchanges. A transferência dos fundos roubados na forma de ETH pode gerar pressão vendedora no curto prazo, mas eles também podem ser direcionados a custódia fora da blockchain. No longo prazo, há divergências quanto à direção da demanda. Para o ETH, isso representa um sinal misto — não é puramente negativo nem claramente positivo.
Em termos de dados, os US$ 63 milhões em transferências confirmadas e o total acumulado de US$ 137 milhões em criptomoedas roubadas são os dois valores centrais apresentados pela reportagem. Vale lembrar que grandes transferências on-chain nem sempre indicam uma retirada motivada pelo pânico: movimentações normais de formadores de mercado ou custodiante também podem apresentar características semelhantes. Interpretar um único sinal on-chain pode levar a conclusões equivocadas.
A reação do mercado dependerá do destino final dos fundos. Se os valores transferidos para outras redes chegarem a uma exchange e forem convertidos em dinheiro, isso pressionará o preço do ETH no curto prazo. Se forem direcionados a carteiras frias ou à custódia institucional, isso indicará maior confiança dos detentores e uma migração da liquidez das plataformas de negociação para soluções de armazenamento. Essas duas possibilidades têm implicações completamente opostas para o mercado.
Um fator contrário é que o sinal ainda é preliminar, e as operações dos responsáveis pelo roubo podem ser confundidas com o comportamento de instituições. A experiência histórica mostra que não é incomum que carteiras de hackers retomem as transferências após um período de inatividade. A motivação pode ser consolidar os fundos, e não vendê-los; portanto, não convém interpretar isso excessivamente como uma retirada sistêmica.
O que observar a seguir? O essencial é acompanhar o destino final dos fundos transferidos para outras redes e verificar se o volume de negociações continua aumentando. Se você está acompanhando o $ETH , do ponto de vista operacional, é mais importante aguardar a confirmação dos fluxos de capital do que tomar decisões com base em uma única movimentação atípica on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
As informações acima foram compiladas e acompanhadas de análise pessoal. Não constituem recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
As carteiras ligadas à Binance, quase silenciosas nas últimas duas semanas, recentemente movimentaram grandes quantias de ETH para outras redes. Por trás disso, há dois sinais simultâneos: a transferência de fundos roubados e a retirada de capital institucional das exchanges — um cenário que merece ser reavaliado sob a perspectiva dos fluxos de capital.
Segundo reportagem da Decrypt, uma carteira ligada ao roubo recorde sofrido pela Binance em outubro deste ano transferiu cerca de US$ 63 milhões em ETH após permanecer inativa por aproximadamente duas semanas. Em seguida, analistas apontaram que também houve movimentações de fundos em escala ainda maior. O total acumulado de criptomoedas roubadas já chega a cerca de US$ 137 milhões. Essa movimentação atípica ocorreu após um período relativamente tranquilo desde que o caso veio à tona. A atividade on-chain aumentou repentinamente e voltou a atrair a atenção do mercado.
Do ponto de vista dos fluxos de capital, esse sinal é relevante por envolver duas frentes: a movimentação dos fundos pelos responsáveis pelo roubo e as mudanças no volume de ETH mantido nas exchanges. A transferência dos fundos roubados na forma de ETH pode gerar pressão vendedora no curto prazo, mas eles também podem ser direcionados a custódia fora da blockchain. No longo prazo, há divergências quanto à direção da demanda. Para o ETH, isso representa um sinal misto — não é puramente negativo nem claramente positivo.
Em termos de dados, os US$ 63 milhões em transferências confirmadas e o total acumulado de US$ 137 milhões em criptomoedas roubadas são os dois valores centrais apresentados pela reportagem. Vale lembrar que grandes transferências on-chain nem sempre indicam uma retirada motivada pelo pânico: movimentações normais de formadores de mercado ou custodiante também podem apresentar características semelhantes. Interpretar um único sinal on-chain pode levar a conclusões equivocadas.
A reação do mercado dependerá do destino final dos fundos. Se os valores transferidos para outras redes chegarem a uma exchange e forem convertidos em dinheiro, isso pressionará o preço do ETH no curto prazo. Se forem direcionados a carteiras frias ou à custódia institucional, isso indicará maior confiança dos detentores e uma migração da liquidez das plataformas de negociação para soluções de armazenamento. Essas duas possibilidades têm implicações completamente opostas para o mercado.
Um fator contrário é que o sinal ainda é preliminar, e as operações dos responsáveis pelo roubo podem ser confundidas com o comportamento de instituições. A experiência histórica mostra que não é incomum que carteiras de hackers retomem as transferências após um período de inatividade. A motivação pode ser consolidar os fundos, e não vendê-los; portanto, não convém interpretar isso excessivamente como uma retirada sistêmica.
O que observar a seguir? O essencial é acompanhar o destino final dos fundos transferidos para outras redes e verificar se o volume de negociações continua aumentando. Se você está acompanhando o $ETH , do ponto de vista operacional, é mais importante aguardar a confirmação dos fluxos de capital do que tomar decisões com base em uma única movimentação atípica on-chain.
$ETH #BinanceHack #OnChainData #CryptoSecurity
As informações acima foram compiladas e acompanhadas de análise pessoal. Não constituem recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
121
·
--
🚨 $ETH TRAIÇÃO: O HACKER DA BINANCE VOLTOU A SE MEXER
Para mim, isso é o que mais me preocupa hoje: depois de 18 dias em silêncio, a carteira do roubo de US$ 6,3 bilhões da Binance despertou nesta madrugada e movimentou 34.279,66 ETH, cerca de US$ 63 milhões, para três novas carteiras. Ainda não é uma venda, mas quando o maior roubo da história das criptomoedas volta a se movimentar, ninguém fica tranquilo.
Olhem o detalhe que ninguém está percebendo:
→ As três carteiras são novas: 12.000 ETH, 12.000 ETH e 10.279,66 ETH, e até agora não estão vinculadas a nenhuma exchange nem a serviços de lavagem, então o dinheiro continua lá, parado.
→ O hacker ainda tem em seu poder mais de 527.000 ETH, cerca de US$ 953 milhões, e, segundo a Elliptic, os atacantes controlam cerca de US$ 3,28 bilhões distribuídos em mais de 950 carteiras.
→ O FBI atribui o roubo ao grupo norte-coreano TraderTraitor e, na semana passada, o DOJ conseguiu autorização judicial para apreender ou restringir mais de US$ 1,2 bilhão, mas esses US$ 63 milhões foram movimentados mesmo assim.
Você acha que isso é o início de uma venda massiva de ETH ou eles estão apenas movendo as peças? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSegurança
🚨 $ETH TRAIÇÃO: O HACKER DA BINANCE VOLTOU A SE MEXER
Para mim, isso é o que mais me preocupa hoje: depois de 18 dias em silêncio, a carteira do roubo de US$ 6,3 bilhões da Binance despertou nesta madrugada e movimentou 34.279,66 ETH, cerca de US$ 63 milhões, para três novas carteiras. Ainda não é uma venda, mas quando o maior roubo da história das criptomoedas volta a se movimentar, ninguém fica tranquilo.
Olhem o detalhe que ninguém está percebendo:
→ As três carteiras são novas: 12.000 ETH, 12.000 ETH e 10.279,66 ETH, e até agora não estão vinculadas a nenhuma exchange nem a serviços de lavagem, então o dinheiro continua lá, parado.
→ O hacker ainda tem em seu poder mais de 527.000 ETH, cerca de US$ 953 milhões, e, segundo a Elliptic, os atacantes controlam cerca de US$ 3,28 bilhões distribuídos em mais de 950 carteiras.
→ O FBI atribui o roubo ao grupo norte-coreano TraderTraitor e, na semana passada, o DOJ conseguiu autorização judicial para apreender ou restringir mais de US$ 1,2 bilhão, mas esses US$ 63 milhões foram movimentados mesmo assim.
Você acha que isso é o início de uma venda massiva de ETH ou eles estão apenas movendo as peças? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSegurança
Para mim, isso é o que mais me preocupa hoje: depois de 18 dias em silêncio, a carteira do roubo de US$ 6,3 bilhões da Binance despertou nesta madrugada e movimentou 34.279,66 ETH, cerca de US$ 63 milhões, para três novas carteiras. Ainda não é uma venda, mas quando o maior roubo da história das criptomoedas volta a se movimentar, ninguém fica tranquilo.
Olhem o detalhe que ninguém está percebendo:
→ As três carteiras são novas: 12.000 ETH, 12.000 ETH e 10.279,66 ETH, e até agora não estão vinculadas a nenhuma exchange nem a serviços de lavagem, então o dinheiro continua lá, parado.
→ O hacker ainda tem em seu poder mais de 527.000 ETH, cerca de US$ 953 milhões, e, segundo a Elliptic, os atacantes controlam cerca de US$ 3,28 bilhões distribuídos em mais de 950 carteiras.
→ O FBI atribui o roubo ao grupo norte-coreano TraderTraitor e, na semana passada, o DOJ conseguiu autorização judicial para apreender ou restringir mais de US$ 1,2 bilhão, mas esses US$ 63 milhões foram movimentados mesmo assim.
Você acha que isso é o início de uma venda massiva de ETH ou eles estão apenas movendo as peças? 👇
$ETH $BNB
#BinanceHack #Ethereum #CriptoSegurança
19
33.3k

Choque! A carteira do hacker por trás do maior hack da história da Binance voltou a 'se mexer' após semanas inativa!
Uma carteira ligada ao hack da Binance de 6,3 bilhões de dólares voltou a ficar ativa inesperadamente em 17/11, depois de ficar 'hibernando' desde 30/10. Ela transferiu 34.279,66 $ETH, equivalentes a 63 milhões de dólares, para três carteiras totalmente novas.
Embora esse valor ainda não tenha continuado a se movimentar nem tenha sido enviado para uma corretora, indicando que não há sinais de uma venda em massa imediata, isso ainda é um alerta. Vale lembrar que os hackers usaram o THORChain para transformar $ETH em $BTC , a fim de ocultar o rastro.
Embora 2,85 bilhões de dólares tenham sido congelados ou apreendidos, os invasores ainda controlam cerca de 3,28 bilhões de dólares em mais de 950 carteiras. Os 63 milhões de dólares ($ETH ) são apenas uma pequena parte desse total.
Cada pequeno movimento dos fundos roubados pode causar grandes oscilações no mercado!
O que você acha que o grupo de hackers fará a seguir com esses 63 milhões de dólares ($ETH )?
#Crypto #BinanceHack
$ETH
Choque! A carteira do hacker por trás do maior hack da história da Binance voltou a 'se mexer' após semanas inativa!
Uma carteira ligada ao hack da Binance de 6,3 bilhões de dólares voltou a ficar ativa inesperadamente em 17/11, depois de ficar 'hibernando' desde 30/10. Ela transferiu 34.279,66 $ETH , equivalentes a 63 milhões de dólares, para três carteiras totalmente novas.
Embora esse valor ainda não tenha continuado a se movimentar nem tenha sido enviado para uma corretora, indicando que não há sinais de uma venda em massa imediata, isso ainda é um alerta. Vale lembrar que os hackers usaram o THORChain para transformar $ETH em $BTC , a fim de ocultar o rastro.
Embora 2,85 bilhões de dólares tenham sido congelados ou apreendidos, os invasores ainda controlam cerca de 3,28 bilhões de dólares em mais de 950 carteiras. Os 63 milhões de dólares ($ETH ) são apenas uma pequena parte desse total.
Cada pequeno movimento dos fundos roubados pode causar grandes oscilações no mercado!
O que você acha que o grupo de hackers fará a seguir com esses 63 milhões de dólares ($ETH )?
#Crypto #BinanceHack
$ETH
Uma carteira ligada ao hack da Binance de 6,3 bilhões de dólares voltou a ficar ativa inesperadamente em 17/11, depois de ficar 'hibernando' desde 30/10. Ela transferiu 34.279,66 $ETH , equivalentes a 63 milhões de dólares, para três carteiras totalmente novas.
Embora esse valor ainda não tenha continuado a se movimentar nem tenha sido enviado para uma corretora, indicando que não há sinais de uma venda em massa imediata, isso ainda é um alerta. Vale lembrar que os hackers usaram o THORChain para transformar $ETH em $BTC , a fim de ocultar o rastro.
Embora 2,85 bilhões de dólares tenham sido congelados ou apreendidos, os invasores ainda controlam cerca de 3,28 bilhões de dólares em mais de 950 carteiras. Os 63 milhões de dólares ($ETH ) são apenas uma pequena parte desse total.
Cada pequeno movimento dos fundos roubados pode causar grandes oscilações no mercado!
O que você acha que o grupo de hackers fará a seguir com esses 63 milhões de dólares ($ETH )?
#Crypto #BinanceHack
$ETH
111
·
--
Rescaldo do roubo na Binance: instituições aceleram a retirada de fundos das exchanges e migram para a custódia fora da blockchain
O rescaldo do roubo na Binance está repercutindo silenciosamente na estrutura dos fundos do mercado cripto. Segundo a Cointelegraph, Joshua Lim, executivo da plataforma de custódia institucional FalconX, afirmou que o incidente pode levar instituições a retirar criptoativos das exchanges e a mudar a forma como grandes fundos são custodiados.
Do ponto de vista dos fluxos de capital, essa declaração toca em uma mudança estrutural profunda no setor. Nos últimos anos, muitas instituições preferiram manter seus ativos em exchanges, devido à conveniência das operações e à liquidez. No entanto, quando os riscos de segurança das próprias exchanges ganham maior relevância, “onde manter o dinheiro” deixa de ser apenas uma decisão operacional e passa a ser uma questão central na alocação de ativos.
Como prestadora de serviços de custódia e liquidez voltados a instituições, a FalconX merece atenção pelas declarações públicas de seus executivos. Não se trata apenas de um comentário sobre o incidente, mas de um reflexo de uma mudança real na forma como as instituições avaliam os riscos: quando a exchange deixa de ser uma “infraestrutura” e passa a representar uma “exposição ao risco”, os fluxos naturais de capital se redistribuem.
É importante destacar que isso ainda é um desdobramento do incidente, e não uma nova evolução concreta. Com base nas informações disponíveis, a dimensão e o ritmo da migração efetiva das instituições ainda não estão claros; muitas vezes, há uma diferença entre declarações e ações. A migração de grandes posições costuma depender de novos incidentes semelhantes, do grau de evolução do quadro regulatório e da maturidade da infraestrutura de custódia fora da blockchain.
Do ponto de vista da liquidez macroeconômica, se os fundos institucionais continuarem saindo das exchanges e migrando para a custódia fora da blockchain, isso poderá, em tese, alterar a estrutura de ativos mantidos nas exchanges e, consequentemente, afetar a distribuição geral da liquidez do mercado e a profundidade das negociações. Mas ainda são necessários mais dados para verificar se essa relação se confirma e qual seria a sua dimensão.
Os fatores contrários também não podem ser ignorados. As vantagens da custódia em exchanges em termos de conveniência e conformidade regulatória continuam existindo, e parte dos fundos pode não migrar em grande escala. Além disso, o impacto de um incidente isolado costuma diminuir com o tempo, e a atenção do mercado pode se voltar rapidamente para outros assuntos.
O que vale acompanhar daqui em diante é se surgirão mais declarações sobre ajustes nas estruturas de custódia por parte de instituições e se haverá mudanças concretas no volume de custódia fora da blockchain. Do ponto de vista dos fluxos de capital, o que realmente precisa ser confirmado é se essa mudança de paradigma deixará de ser uma reação de curto prazo motivada pelo incidente e se tornará uma tendência estrutural de longo prazo.
#BinanceHack #CryptoCustody #InstitutionalCrypto
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
Rescaldo do roubo na Binance: instituições aceleram a retirada de fundos das exchanges e migram para a custódia fora da blockchain
O rescaldo do roubo na Binance está repercutindo silenciosamente na estrutura dos fundos do mercado cripto. Segundo a Cointelegraph, Joshua Lim, executivo da plataforma de custódia institucional FalconX, afirmou que o incidente pode levar instituições a retirar criptoativos das exchanges e a mudar a forma como grandes fundos são custodiados.
Do ponto de vista dos fluxos de capital, essa declaração toca em uma mudança estrutural profunda no setor. Nos últimos anos, muitas instituições preferiram manter seus ativos em exchanges, devido à conveniência das operações e à liquidez. No entanto, quando os riscos de segurança das próprias exchanges ganham maior relevância, “onde manter o dinheiro” deixa de ser apenas uma decisão operacional e passa a ser uma questão central na alocação de ativos.
Como prestadora de serviços de custódia e liquidez voltados a instituições, a FalconX merece atenção pelas declarações públicas de seus executivos. Não se trata apenas de um comentário sobre o incidente, mas de um reflexo de uma mudança real na forma como as instituições avaliam os riscos: quando a exchange deixa de ser uma “infraestrutura” e passa a representar uma “exposição ao risco”, os fluxos naturais de capital se redistribuem.
É importante destacar que isso ainda é um desdobramento do incidente, e não uma nova evolução concreta. Com base nas informações disponíveis, a dimensão e o ritmo da migração efetiva das instituições ainda não estão claros; muitas vezes, há uma diferença entre declarações e ações. A migração de grandes posições costuma depender de novos incidentes semelhantes, do grau de evolução do quadro regulatório e da maturidade da infraestrutura de custódia fora da blockchain.
Do ponto de vista da liquidez macroeconômica, se os fundos institucionais continuarem saindo das exchanges e migrando para a custódia fora da blockchain, isso poderá, em tese, alterar a estrutura de ativos mantidos nas exchanges e, consequentemente, afetar a distribuição geral da liquidez do mercado e a profundidade das negociações. Mas ainda são necessários mais dados para verificar se essa relação se confirma e qual seria a sua dimensão.
Os fatores contrários também não podem ser ignorados. As vantagens da custódia em exchanges em termos de conveniência e conformidade regulatória continuam existindo, e parte dos fundos pode não migrar em grande escala. Além disso, o impacto de um incidente isolado costuma diminuir com o tempo, e a atenção do mercado pode se voltar rapidamente para outros assuntos.
O que vale acompanhar daqui em diante é se surgirão mais declarações sobre ajustes nas estruturas de custódia por parte de instituições e se haverá mudanças concretas no volume de custódia fora da blockchain. Do ponto de vista dos fluxos de capital, o que realmente precisa ser confirmado é se essa mudança de paradigma deixará de ser uma reação de curto prazo motivada pelo incidente e se tornará uma tendência estrutural de longo prazo.
#BinanceHack #CryptoCustody #InstitutionalCrypto
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
O rescaldo do roubo na Binance está repercutindo silenciosamente na estrutura dos fundos do mercado cripto. Segundo a Cointelegraph, Joshua Lim, executivo da plataforma de custódia institucional FalconX, afirmou que o incidente pode levar instituições a retirar criptoativos das exchanges e a mudar a forma como grandes fundos são custodiados.
Do ponto de vista dos fluxos de capital, essa declaração toca em uma mudança estrutural profunda no setor. Nos últimos anos, muitas instituições preferiram manter seus ativos em exchanges, devido à conveniência das operações e à liquidez. No entanto, quando os riscos de segurança das próprias exchanges ganham maior relevância, “onde manter o dinheiro” deixa de ser apenas uma decisão operacional e passa a ser uma questão central na alocação de ativos.
Como prestadora de serviços de custódia e liquidez voltados a instituições, a FalconX merece atenção pelas declarações públicas de seus executivos. Não se trata apenas de um comentário sobre o incidente, mas de um reflexo de uma mudança real na forma como as instituições avaliam os riscos: quando a exchange deixa de ser uma “infraestrutura” e passa a representar uma “exposição ao risco”, os fluxos naturais de capital se redistribuem.
É importante destacar que isso ainda é um desdobramento do incidente, e não uma nova evolução concreta. Com base nas informações disponíveis, a dimensão e o ritmo da migração efetiva das instituições ainda não estão claros; muitas vezes, há uma diferença entre declarações e ações. A migração de grandes posições costuma depender de novos incidentes semelhantes, do grau de evolução do quadro regulatório e da maturidade da infraestrutura de custódia fora da blockchain.
Do ponto de vista da liquidez macroeconômica, se os fundos institucionais continuarem saindo das exchanges e migrando para a custódia fora da blockchain, isso poderá, em tese, alterar a estrutura de ativos mantidos nas exchanges e, consequentemente, afetar a distribuição geral da liquidez do mercado e a profundidade das negociações. Mas ainda são necessários mais dados para verificar se essa relação se confirma e qual seria a sua dimensão.
Os fatores contrários também não podem ser ignorados. As vantagens da custódia em exchanges em termos de conveniência e conformidade regulatória continuam existindo, e parte dos fundos pode não migrar em grande escala. Além disso, o impacto de um incidente isolado costuma diminuir com o tempo, e a atenção do mercado pode se voltar rapidamente para outros assuntos.
O que vale acompanhar daqui em diante é se surgirão mais declarações sobre ajustes nas estruturas de custódia por parte de instituições e se haverá mudanças concretas no volume de custódia fora da blockchain. Do ponto de vista dos fluxos de capital, o que realmente precisa ser confirmado é se essa mudança de paradigma deixará de ser uma reação de curto prazo motivada pelo incidente e se tornará uma tendência estrutural de longo prazo.
#BinanceHack #CryptoCustody #InstitutionalCrypto
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
5
🔥 A BINANCE ESTÁ DE VOLTA - 17 NOV 🔥
Todo mundo perguntava: por que a Binance ficou fora do ar?
Agora a verdade veio à tona!
Em 29 de outubro, a Binance sofreu o maior ataque hacker da história
US$ 6,3 bilhões foram roubados!
Por isso, a Binance suspendeu os saques
Para manter seu dinheiro seguro!
AGORA, BOAS NOTÍCIAS 👇
✅ Saques reabertos em 87 redes
✅ 95% dos fundos já foram recuperados
✅ Tudo estará normal até o fim desta semana
✅ A Binance disse que todos receberão o reembolso integral
Não precisa entrar em pânico
Seu dinheiro está seguro!
Você vendeu com medo ou MANTEVE?
Conte a verdade nos comentários 👇
#Binance #CryptoNews #BinanceHack #crypto
🔥 A BINANCE ESTÁ DE VOLTA - 17 NOV 🔥
Todo mundo perguntava: por que a Binance ficou fora do ar?
Agora a verdade veio à tona!
Em 29 de outubro, a Binance sofreu o maior ataque hacker da história
US$ 6,3 bilhões foram roubados!
Por isso, a Binance suspendeu os saques
Para manter seu dinheiro seguro!
AGORA, BOAS NOTÍCIAS 👇
✅ Saques reabertos em 87 redes
✅ 95% dos fundos já foram recuperados
✅ Tudo estará normal até o fim desta semana
✅ A Binance disse que todos receberão o reembolso integral
Não precisa entrar em pânico
Seu dinheiro está seguro!
Você vendeu com medo ou MANTEVE?
Conte a verdade nos comentários 👇
#Binance #CryptoNews #BinanceHack #crypto
Todo mundo perguntava: por que a Binance ficou fora do ar?
Agora a verdade veio à tona!
Em 29 de outubro, a Binance sofreu o maior ataque hacker da história
US$ 6,3 bilhões foram roubados!
Por isso, a Binance suspendeu os saques
Para manter seu dinheiro seguro!
AGORA, BOAS NOTÍCIAS 👇
✅ Saques reabertos em 87 redes
✅ 95% dos fundos já foram recuperados
✅ Tudo estará normal até o fim desta semana
✅ A Binance disse que todos receberão o reembolso integral
Não precisa entrar em pânico
Seu dinheiro está seguro!
Você vendeu com medo ou MANTEVE?
Conte a verdade nos comentários 👇
#Binance #CryptoNews #BinanceHack #crypto
15

·
--
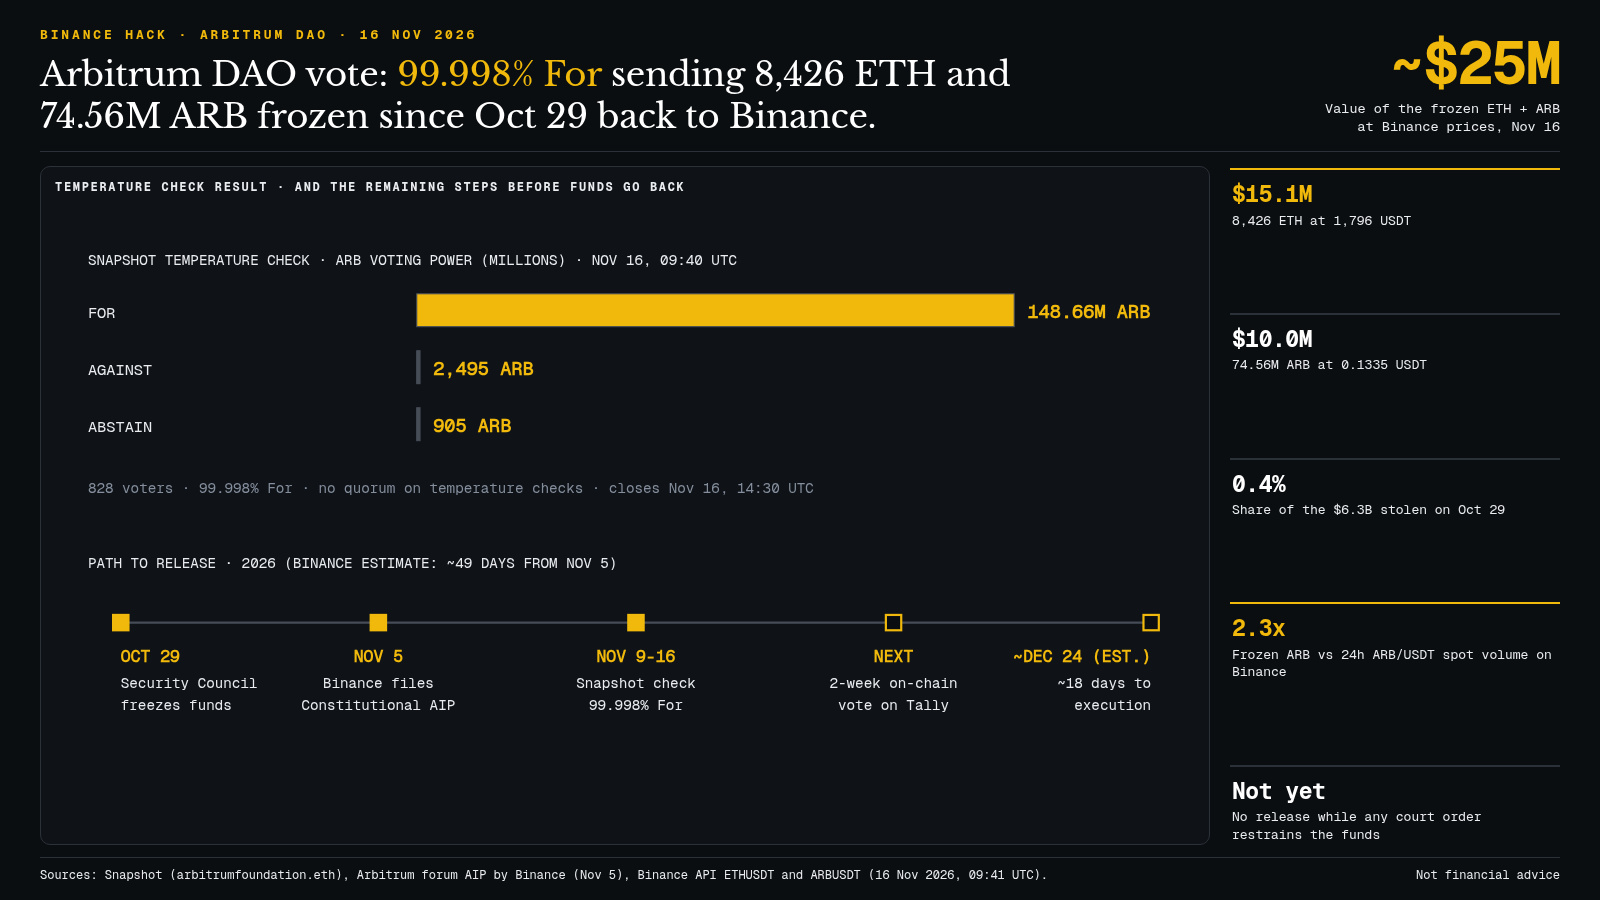
Os fundos do hack da Binance congelados na Arbitrum vão voltar? A votação da DAO da Arbitrum diz que sim, com 99,998%, mas não tão cedo.
Desde 29/10, 8 426 $ETH e 74,56 milhões de $ARB roubados estão bloqueados pelo Conselho de Segurança da Arbitrum.
Em 05/11, a Binance apresentou uma proposta constitucional (AIP) no fórum da Arbitrum para recuperar tudo. A votação no Snapshot termina nesta segunda-feira, 16/11, às 14:30 UTC. Por volta das 09:40 UTC: 148,66 milhões de ARB a favor, 2 495 contra, 828 votantes.
Em valor, cerca de US$ 25 milhões aos preços da Binance desta manhã (US$ 15,1 milhões em ETH, US$ 10 milhões em ARB a 0,1335 USDT). Ou seja, 0,4% dos US$ 6,3 bilhões roubados. Pouco diante do total, mas é um precedente: uma DAO devolvendo fundos congelados a uma exchange.
E as condições pesam. Segundo o texto da Binance, ainda falta uma votação on-chain de duas semanas no Tally, seguida por cerca de 18 dias até a execução: aproximadamente 49 dias desde 05/11, ou seja, no melhor cenário, no fim de dezembro. A Binance também precisa assinar acordos de indenização com a Arbitrum Foundation, a Offchain Labs e os membros do Conselho de Segurança. E nada será liberado enquanto uma decisão judicial mantiver esses fundos bloqueados.
Minha leitura: a votação já estava decidida; a verdadeira incógnita é jurídica. Um detalhe para acompanhar em relação ao ARB: 74,56 milhões de ARB equivalem a 2,3 vezes o volume spot de ARB/USDT nas últimas 24 horas na Binance.
Dois desfechos possíveis até o fim de dezembro: votação aprovada no Tally e fundos devolvidos, ou cronograma adiado por um processo judicial. Esse precedente tranquiliza vocês em relação às L2 ou mostra, sobretudo, que um Conselho de Segurança pode congelar tudo?
#BinanceHack #Arbitrum
Fontes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP da Binance no fórum arbitrum.foundation (05/11), APIs da Binance ETHUSDT e ARBUSDT (16/11, 09:41 UTC). Isto não é aconselhamento financeiro.
Os fundos do hack da Binance congelados na Arbitrum vão voltar? A votação da DAO da Arbitrum diz que sim, com 99,998%, mas não tão cedo.
Desde 29/10, 8 426 $ETH e 74,56 milhões de $ARB roubados estão bloqueados pelo Conselho de Segurança da Arbitrum.
Em 05/11, a Binance apresentou uma proposta constitucional (AIP) no fórum da Arbitrum para recuperar tudo. A votação no Snapshot termina nesta segunda-feira, 16/11, às 14:30 UTC. Por volta das 09:40 UTC: 148,66 milhões de ARB a favor, 2 495 contra, 828 votantes.
Em valor, cerca de US$ 25 milhões aos preços da Binance desta manhã (US$ 15,1 milhões em ETH, US$ 10 milhões em ARB a 0,1335 USDT). Ou seja, 0,4% dos US$ 6,3 bilhões roubados. Pouco diante do total, mas é um precedente: uma DAO devolvendo fundos congelados a uma exchange.
E as condições pesam. Segundo o texto da Binance, ainda falta uma votação on-chain de duas semanas no Tally, seguida por cerca de 18 dias até a execução: aproximadamente 49 dias desde 05/11, ou seja, no melhor cenário, no fim de dezembro. A Binance também precisa assinar acordos de indenização com a Arbitrum Foundation, a Offchain Labs e os membros do Conselho de Segurança. E nada será liberado enquanto uma decisão judicial mantiver esses fundos bloqueados.
Minha leitura: a votação já estava decidida; a verdadeira incógnita é jurídica. Um detalhe para acompanhar em relação ao ARB: 74,56 milhões de ARB equivalem a 2,3 vezes o volume spot de ARB/USDT nas últimas 24 horas na Binance.
Dois desfechos possíveis até o fim de dezembro: votação aprovada no Tally e fundos devolvidos, ou cronograma adiado por um processo judicial. Esse precedente tranquiliza vocês em relação às L2 ou mostra, sobretudo, que um Conselho de Segurança pode congelar tudo?
#BinanceHack #Arbitrum
Fontes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP da Binance no fórum arbitrum.foundation (05/11), APIs da Binance ETHUSDT e ARBUSDT (16/11, 09:41 UTC). Isto não é aconselhamento financeiro.
Desde 29/10, 8 426 $ETH e 74,56 milhões de $ARB roubados estão bloqueados pelo Conselho de Segurança da Arbitrum.
Em 05/11, a Binance apresentou uma proposta constitucional (AIP) no fórum da Arbitrum para recuperar tudo. A votação no Snapshot termina nesta segunda-feira, 16/11, às 14:30 UTC. Por volta das 09:40 UTC: 148,66 milhões de ARB a favor, 2 495 contra, 828 votantes.
Em valor, cerca de US$ 25 milhões aos preços da Binance desta manhã (US$ 15,1 milhões em ETH, US$ 10 milhões em ARB a 0,1335 USDT). Ou seja, 0,4% dos US$ 6,3 bilhões roubados. Pouco diante do total, mas é um precedente: uma DAO devolvendo fundos congelados a uma exchange.
E as condições pesam. Segundo o texto da Binance, ainda falta uma votação on-chain de duas semanas no Tally, seguida por cerca de 18 dias até a execução: aproximadamente 49 dias desde 05/11, ou seja, no melhor cenário, no fim de dezembro. A Binance também precisa assinar acordos de indenização com a Arbitrum Foundation, a Offchain Labs e os membros do Conselho de Segurança. E nada será liberado enquanto uma decisão judicial mantiver esses fundos bloqueados.
Minha leitura: a votação já estava decidida; a verdadeira incógnita é jurídica. Um detalhe para acompanhar em relação ao ARB: 74,56 milhões de ARB equivalem a 2,3 vezes o volume spot de ARB/USDT nas últimas 24 horas na Binance.
Dois desfechos possíveis até o fim de dezembro: votação aprovada no Tally e fundos devolvidos, ou cronograma adiado por um processo judicial. Esse precedente tranquiliza vocês em relação às L2 ou mostra, sobretudo, que um Conselho de Segurança pode congelar tudo?
#BinanceHack #Arbitrum
Fontes: Snapshot arbitrumfoundation.eth (16/11, 09:40 UTC), AIP da Binance no fórum arbitrum.foundation (05/11), APIs da Binance ETHUSDT e ARBUSDT (16/11, 09:41 UTC). Isto não é aconselhamento financeiro.
522
·
--
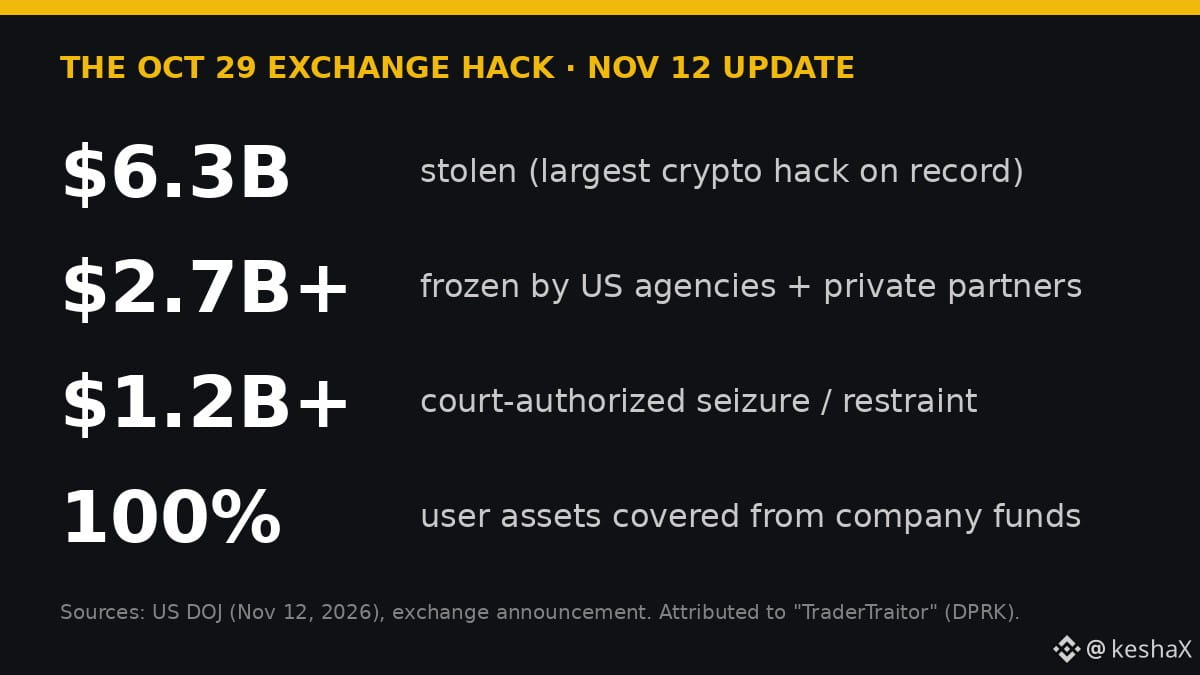
🚔 US$ 2,7 mil millones del hackeo de Binance ya están congelados
El Departamento de Justicia de EE. UU. acaba de dar cifras sobre el robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de US$ 6 mil millones robados. Más de US$ 2,7 mil millones congelados por organismos estadounidenses y socios privados. Más de US$ 1,2 mil millones autorizados por los tribunales para su incautación o inmovilización.
Ese mismo día, Binance afirmó que había compensado por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nuevo informe de prueba de reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 lleva unas 40–50 horas.
Los usuarios han sido compensados. Cerca de la mitad del botín está bloqueada. La otra mitad sigue moviéndose a través de puentes y mezcladores.
¿Cuánto se recuperará finalmente de los US$ 6,3 mil millones: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
🚔 US$ 2,7 mil millones del hackeo de Binance ya están congelados
El Departamento de Justicia de EE. UU. acaba de dar cifras sobre el robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de US$ 6 mil millones robados. Más de US$ 2,7 mil millones congelados por organismos estadounidenses y socios privados. Más de US$ 1,2 mil millones autorizados por los tribunales para su incautación o inmovilización.
Ese mismo día, Binance afirmó que había compensado por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nuevo informe de prueba de reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 lleva unas 40–50 horas.
Los usuarios han sido compensados. Cerca de la mitad del botín está bloqueada. La otra mitad sigue moviéndose a través de puentes y mezcladores.
¿Cuánto se recuperará finalmente de los US$ 6,3 mil millones: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
El Departamento de Justicia de EE. UU. acaba de dar cifras sobre el robo del 29 de octubre, que atribuye a los hackers norcoreanos de «TraderTraitor».
Más de US$ 6 mil millones robados. Más de US$ 2,7 mil millones congelados por organismos estadounidenses y socios privados. Más de US$ 1,2 mil millones autorizados por los tribunales para su incautación o inmovilización.
Ese mismo día, Binance afirmó que había compensado por completo, con fondos propios, los activos de todos los usuarios afectados: SAFU, parte del fondo de seguro de futuros y la tesorería corporativa. Su nuevo informe de prueba de reservas abarca 198 tokens, frente a los 10 que incluía justo después del hackeo. Generar la prueba de conocimiento cero para la verificación 1:1 lleva unas 40–50 horas.
Los usuarios han sido compensados. Cerca de la mitad del botín está bloqueada. La otra mitad sigue moviéndose a través de puentes y mezcladores.
¿Cuánto se recuperará finalmente de los US$ 6,3 mil millones: menos de la mitad o más de la mitad? $BNB
#Binance #BinanceHack #NorthKorea #CryptoNews
1
371
·
--
Traders no X estão compartilhando a atualização mais recente do DOJ sobre o hack da Binance: mais de US$ 1,2 bilhão em criptomoedas roubadas está agora sujeito a confisco ou bloqueio autorizado por um tribunal. (WatcherGuru, 1.003 curtidas)
📊 O que aconteceu
O Departamento de Justiça dos EUA anunciou ações coordenadas em 12 de novembro contra esquemas norte-coreanos de roubo de criptomoedas. Em 29 de outubro, hackers militares norte-coreanos, que o FBI chama de “TraderTraitor”, roubaram mais de US$ 6 bilhões em ativos virtuais da Binance. Mais de US$ 2,7 bilhões foram congelados até agora, e o DOJ obteve autorização judicial para confiscar ou bloquear mais de US$ 1,2 bilhão desse montante. O DOJ também desmantelou a infraestrutura do “FaceStealer”, um golpe de falsas videoconferências por trás de mais de US$ 400 milhões em roubos.
🔥 Por que isso importa
Este é o primeiro valor oficial associado à recuperação e respaldado por um tribunal. A Binance afirmou em seu relatório de 3 de novembro que cerca de US$ 2,85 bilhões haviam sido congelados ou interceptados. Agora, o DOJ estima o montante congelado em mais de US$ 2,7 bilhões, com mais de US$ 1,2 bilhão bloqueado por ordens judiciais. Ainda assim, cerca de metade dos mais de US$ 6 bilhões roubados continua fora do congelamento; portanto, a recuperação é real, mas parcial. Efeito de segunda ordem: a Binance pretende restabelecer os saques de seis tokens em cinco redes até 13 de novembro, e cada ordem judicial torna esse prazo mais plausível.
⚠️ Confiscado ou bloqueado não significa devolvido. Os US$ 1,2 bilhão estão sujeitos a autorização judicial e os US$ 2,7 bilhões estão congelados, mas isso não significa que os fundos já estejam de volta às mãos da Binance. Não some os dois valores.
👀 O que acompanhar: os processos de confisco dos mais de US$ 1,2 bilhão, se o montante congelado ultrapassa US$ 2,7 bilhões e a meta da Binance de restabelecer os saques até 13 de novembro.
$BTC está cotado a US$ 71.533, em queda de 3,97% nas últimas 24 horas (mercado à vista da Binance), abaixo do preço médio de compra dos detentores de curto prazo, de US$ 75.600, pelo quarto dia consecutivo.
Um confisco de US$ 1,2 bilhão muda o quanto você se sente seguro mantendo fundos em uma grande corretora, ou o fato de ainda faltarem mais de US$ 3 bilhões é mais importante? 👇
Conteúdo apenas educativo. Não é recomendação financeira. Faça sua própria pesquisa.
#BinanceHack #CryptoNews
Traders no X estão compartilhando a atualização mais recente do DOJ sobre o hack da Binance: mais de US$ 1,2 bilhão em criptomoedas roubadas está agora sujeito a confisco ou bloqueio autorizado por um tribunal. (WatcherGuru, 1.003 curtidas)
📊 O que aconteceu
O Departamento de Justiça dos EUA anunciou ações coordenadas em 12 de novembro contra esquemas norte-coreanos de roubo de criptomoedas. Em 29 de outubro, hackers militares norte-coreanos, que o FBI chama de “TraderTraitor”, roubaram mais de US$ 6 bilhões em ativos virtuais da Binance. Mais de US$ 2,7 bilhões foram congelados até agora, e o DOJ obteve autorização judicial para confiscar ou bloquear mais de US$ 1,2 bilhão desse montante. O DOJ também desmantelou a infraestrutura do “FaceStealer”, um golpe de falsas videoconferências por trás de mais de US$ 400 milhões em roubos.
🔥 Por que isso importa
Este é o primeiro valor oficial associado à recuperação e respaldado por um tribunal. A Binance afirmou em seu relatório de 3 de novembro que cerca de US$ 2,85 bilhões haviam sido congelados ou interceptados. Agora, o DOJ estima o montante congelado em mais de US$ 2,7 bilhões, com mais de US$ 1,2 bilhão bloqueado por ordens judiciais. Ainda assim, cerca de metade dos mais de US$ 6 bilhões roubados continua fora do congelamento; portanto, a recuperação é real, mas parcial. Efeito de segunda ordem: a Binance pretende restabelecer os saques de seis tokens em cinco redes até 13 de novembro, e cada ordem judicial torna esse prazo mais plausível.
⚠️ Confiscado ou bloqueado não significa devolvido. Os US$ 1,2 bilhão estão sujeitos a autorização judicial e os US$ 2,7 bilhões estão congelados, mas isso não significa que os fundos já estejam de volta às mãos da Binance. Não some os dois valores.
👀 O que acompanhar: os processos de confisco dos mais de US$ 1,2 bilhão, se o montante congelado ultrapassa US$ 2,7 bilhões e a meta da Binance de restabelecer os saques até 13 de novembro.
$BTC está cotado a US$ 71.533, em queda de 3,97% nas últimas 24 horas (mercado à vista da Binance), abaixo do preço médio de compra dos detentores de curto prazo, de US$ 75.600, pelo quarto dia consecutivo.
Um confisco de US$ 1,2 bilhão muda o quanto você se sente seguro mantendo fundos em uma grande corretora, ou o fato de ainda faltarem mais de US$ 3 bilhões é mais importante? 👇
Conteúdo apenas educativo. Não é recomendação financeira. Faça sua própria pesquisa.
#BinanceHack #CryptoNews
📊 O que aconteceu
O Departamento de Justiça dos EUA anunciou ações coordenadas em 12 de novembro contra esquemas norte-coreanos de roubo de criptomoedas. Em 29 de outubro, hackers militares norte-coreanos, que o FBI chama de “TraderTraitor”, roubaram mais de US$ 6 bilhões em ativos virtuais da Binance. Mais de US$ 2,7 bilhões foram congelados até agora, e o DOJ obteve autorização judicial para confiscar ou bloquear mais de US$ 1,2 bilhão desse montante. O DOJ também desmantelou a infraestrutura do “FaceStealer”, um golpe de falsas videoconferências por trás de mais de US$ 400 milhões em roubos.
🔥 Por que isso importa
Este é o primeiro valor oficial associado à recuperação e respaldado por um tribunal. A Binance afirmou em seu relatório de 3 de novembro que cerca de US$ 2,85 bilhões haviam sido congelados ou interceptados. Agora, o DOJ estima o montante congelado em mais de US$ 2,7 bilhões, com mais de US$ 1,2 bilhão bloqueado por ordens judiciais. Ainda assim, cerca de metade dos mais de US$ 6 bilhões roubados continua fora do congelamento; portanto, a recuperação é real, mas parcial. Efeito de segunda ordem: a Binance pretende restabelecer os saques de seis tokens em cinco redes até 13 de novembro, e cada ordem judicial torna esse prazo mais plausível.
⚠️ Confiscado ou bloqueado não significa devolvido. Os US$ 1,2 bilhão estão sujeitos a autorização judicial e os US$ 2,7 bilhões estão congelados, mas isso não significa que os fundos já estejam de volta às mãos da Binance. Não some os dois valores.
👀 O que acompanhar: os processos de confisco dos mais de US$ 1,2 bilhão, se o montante congelado ultrapassa US$ 2,7 bilhões e a meta da Binance de restabelecer os saques até 13 de novembro.
$BTC está cotado a US$ 71.533, em queda de 3,97% nas últimas 24 horas (mercado à vista da Binance), abaixo do preço médio de compra dos detentores de curto prazo, de US$ 75.600, pelo quarto dia consecutivo.
Um confisco de US$ 1,2 bilhão muda o quanto você se sente seguro mantendo fundos em uma grande corretora, ou o fato de ainda faltarem mais de US$ 3 bilhões é mais importante? 👇
Conteúdo apenas educativo. Não é recomendação financeira. Faça sua própria pesquisa.
#BinanceHack #CryptoNews
29
·
--
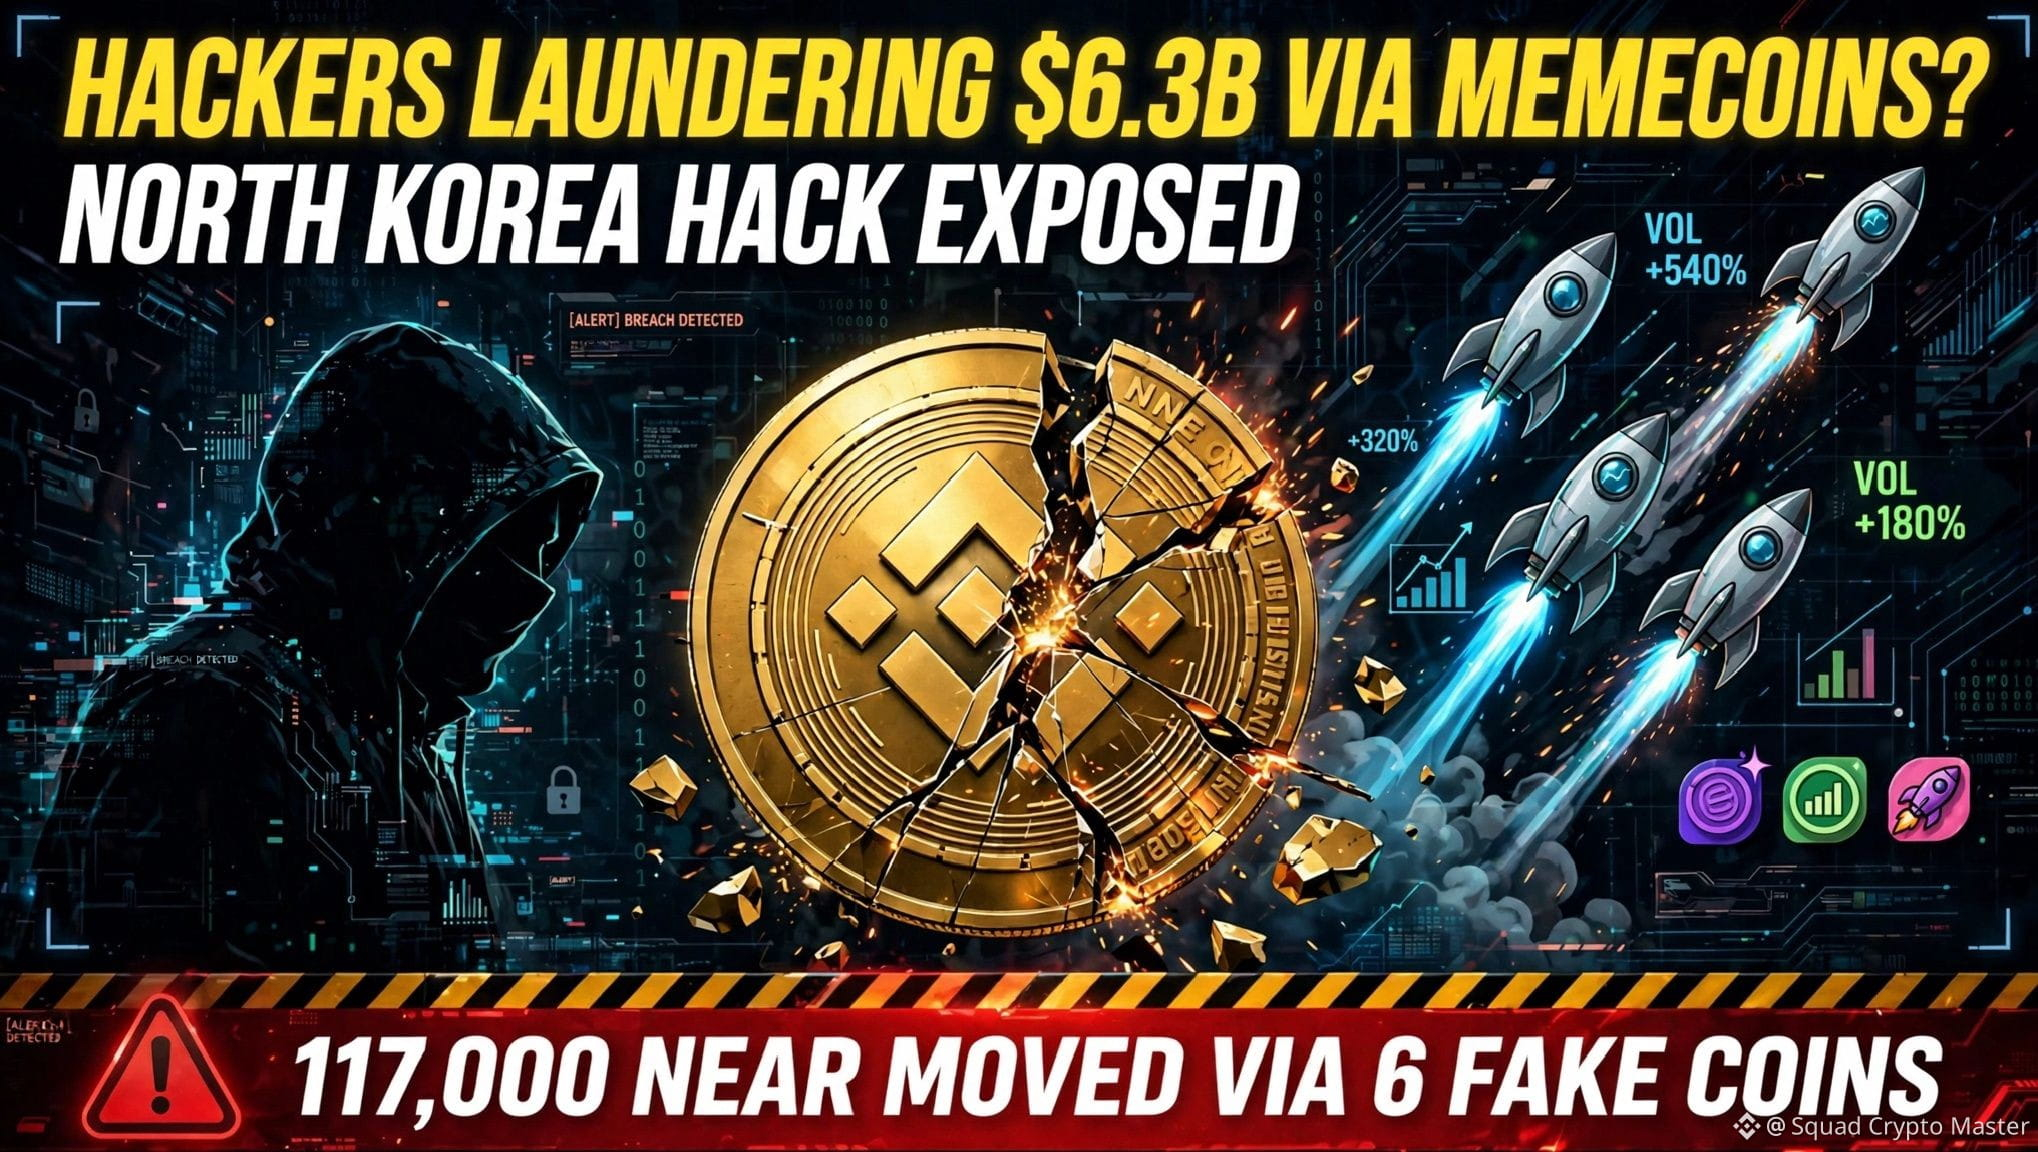
Seis memecoins descartáveis na $NEAR, que custaram cerca de US$ 90 cada para serem lançadas, tinham uma única função: movimentar fundos roubados da Binance.
É o que diz o relatório da Elliptic de 9 de novembro sobre a lavagem do dinheiro do ataque de 29 de outubro — um roubo que a Binance estimou em US$ 6,3 bilhões e que o FBI atribuiu ao TraderTraitor, da Coreia do Norte.
O truque: criar um token, pareá-lo com NEAR em um pool de DEX, comprá-lo com NEAR roubada de um grupo de carteiras e vendê-lo a partir de outro. Sem transferências diretas entre elas. Cerca de 117.000 NEAR (aproximadamente US$ 430 mil) passaram pelo esquema entre 5 e 7 de novembro, e nenhum dos seis tokens é negociado desde 8 de novembro.
A Solana viu uma variante em 3 de novembro: $SOL foi movimentada por tokens existentes com pouca negociação e, depois, convertida em USDC.
Por que um detentor de $NEAR deveria se importar: a Elliptic calcula que cerca de 11,8 milhões de NEAR roubadas (US$ 43,7 milhões) continuam sem movimentação. Isso equivale a aproximadamente metade dos US$ 91 milhões negociados nas últimas 24 horas, e cada salto aparece na blockchain 👀
Hoje, a NEAR está cotada a US$ 3,665, em alta de 1,61% em 24 horas, com o Índice de Medo e Ganância em 29.
A lição adicional: uma memecoin recém-lançada na NEAR com alto volume e apenas uma ou duas carteiras de cada lado talvez nem seja um mercado de verdade.
Você ainda entraria de cabeça em um pool de uma memecoin recém-lançada depois de ver como essas foram usadas?
#NEAR #BinanceHack #MemeCoins
Seis memecoins descartáveis na $NEAR , que custaram cerca de US$ 90 cada para serem lançadas, tinham uma única função: movimentar fundos roubados da Binance.
É o que diz o relatório da Elliptic de 9 de novembro sobre a lavagem do dinheiro do ataque de 29 de outubro — um roubo que a Binance estimou em US$ 6,3 bilhões e que o FBI atribuiu ao TraderTraitor, da Coreia do Norte.
O truque: criar um token, pareá-lo com NEAR em um pool de DEX, comprá-lo com NEAR roubada de um grupo de carteiras e vendê-lo a partir de outro. Sem transferências diretas entre elas. Cerca de 117.000 NEAR (aproximadamente US$ 430 mil) passaram pelo esquema entre 5 e 7 de novembro, e nenhum dos seis tokens é negociado desde 8 de novembro.
A Solana viu uma variante em 3 de novembro: $SOL foi movimentada por tokens existentes com pouca negociação e, depois, convertida em USDC.
Por que um detentor de $NEAR deveria se importar: a Elliptic calcula que cerca de 11,8 milhões de NEAR roubadas (US$ 43,7 milhões) continuam sem movimentação. Isso equivale a aproximadamente metade dos US$ 91 milhões negociados nas últimas 24 horas, e cada salto aparece na blockchain 👀
Hoje, a NEAR está cotada a US$ 3,665, em alta de 1,61% em 24 horas, com o Índice de Medo e Ganância em 29.
A lição adicional: uma memecoin recém-lançada na NEAR com alto volume e apenas uma ou duas carteiras de cada lado talvez nem seja um mercado de verdade.
Você ainda entraria de cabeça em um pool de uma memecoin recém-lançada depois de ver como essas foram usadas?
#NEAR #BinanceHack #MemeCoins
É o que diz o relatório da Elliptic de 9 de novembro sobre a lavagem do dinheiro do ataque de 29 de outubro — um roubo que a Binance estimou em US$ 6,3 bilhões e que o FBI atribuiu ao TraderTraitor, da Coreia do Norte.
O truque: criar um token, pareá-lo com NEAR em um pool de DEX, comprá-lo com NEAR roubada de um grupo de carteiras e vendê-lo a partir de outro. Sem transferências diretas entre elas. Cerca de 117.000 NEAR (aproximadamente US$ 430 mil) passaram pelo esquema entre 5 e 7 de novembro, e nenhum dos seis tokens é negociado desde 8 de novembro.
A Solana viu uma variante em 3 de novembro: $SOL foi movimentada por tokens existentes com pouca negociação e, depois, convertida em USDC.
Por que um detentor de $NEAR deveria se importar: a Elliptic calcula que cerca de 11,8 milhões de NEAR roubadas (US$ 43,7 milhões) continuam sem movimentação. Isso equivale a aproximadamente metade dos US$ 91 milhões negociados nas últimas 24 horas, e cada salto aparece na blockchain 👀
Hoje, a NEAR está cotada a US$ 3,665, em alta de 1,61% em 24 horas, com o Índice de Medo e Ganância em 29.
A lição adicional: uma memecoin recém-lançada na NEAR com alto volume e apenas uma ou duas carteiras de cada lado talvez nem seja um mercado de verdade.
Você ainda entraria de cabeça em um pool de uma memecoin recém-lançada depois de ver como essas foram usadas?
#NEAR #BinanceHack #MemeCoins
162
Isto é SELVAGEM — e assustador.
Segundo relatos, hackers norte-coreanos estão criando suas PRÓPRIAS memecoins para lavar os lucros do hack de US$ 6,3 BILHÕES da Binance.
De acordo com a análise da Elliptic:
📉 Os hackers transferiram 117.000 tokens NEAR (∼US$ 430.000) por meio de 6 memecoins criadas entre 5 e 7 de novembro
📉 Eles geram volumes de negociação FALSOS para legitimar seus ganhos
📉 Um dos tokens até usa uma foto de Elon Musk
Um relatório espanhol de 11 de novembro afirmou que os hackers estão tentando usar memecoins porque estão sendo caçados e não conseguem transferir as criptomoedas para o sistema financeiro formal. Alguns relatos agora estimam o valor do hack em US$ 8 BILHÕES.
É por isso que você DEVE verificar as memecoins antes de comprar:
❌ Quem criou a moeda?
❌ O volume é real ou há manipulação do mercado?
❌ A foto de Elon / de uma celebridade é só uma isca?
Se uma nova memecoin disparar 1000% da noite para o dia sem uma comunidade de verdade — FUJA.
Compartilhe isto. Alguém no seu feed está prestes a comprar uma dessas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
Isto é SELVAGEM — e assustador.
Segundo relatos, hackers norte-coreanos estão criando suas PRÓPRIAS memecoins para lavar os lucros do hack de US$ 6,3 BILHÕES da Binance.
De acordo com a análise da Elliptic:
📉 Os hackers transferiram 117.000 tokens NEAR (∼US$ 430.000) por meio de 6 memecoins criadas entre 5 e 7 de novembro
📉 Eles geram volumes de negociação FALSOS para legitimar seus ganhos
📉 Um dos tokens até usa uma foto de Elon Musk
Um relatório espanhol de 11 de novembro afirmou que os hackers estão tentando usar memecoins porque estão sendo caçados e não conseguem transferir as criptomoedas para o sistema financeiro formal. Alguns relatos agora estimam o valor do hack em US$ 8 BILHÕES.
É por isso que você DEVE verificar as memecoins antes de comprar:
❌ Quem criou a moeda?
❌ O volume é real ou há manipulação do mercado?
❌ A foto de Elon / de uma celebridade é só uma isca?
Se uma nova memecoin disparar 1000% da noite para o dia sem uma comunidade de verdade — FUJA.
Compartilhe isto. Alguém no seu feed está prestes a comprar uma dessas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
Segundo relatos, hackers norte-coreanos estão criando suas PRÓPRIAS memecoins para lavar os lucros do hack de US$ 6,3 BILHÕES da Binance.
De acordo com a análise da Elliptic:
📉 Os hackers transferiram 117.000 tokens NEAR (∼US$ 430.000) por meio de 6 memecoins criadas entre 5 e 7 de novembro
📉 Eles geram volumes de negociação FALSOS para legitimar seus ganhos
📉 Um dos tokens até usa uma foto de Elon Musk
Um relatório espanhol de 11 de novembro afirmou que os hackers estão tentando usar memecoins porque estão sendo caçados e não conseguem transferir as criptomoedas para o sistema financeiro formal. Alguns relatos agora estimam o valor do hack em US$ 8 BILHÕES.
É por isso que você DEVE verificar as memecoins antes de comprar:
❌ Quem criou a moeda?
❌ O volume é real ou há manipulação do mercado?
❌ A foto de Elon / de uma celebridade é só uma isca?
Se uma nova memecoin disparar 1000% da noite para o dia sem uma comunidade de verdade — FUJA.
Compartilhe isto. Alguém no seu feed está prestes a comprar uma dessas.
#BinanceHack #NorthKorea #Memecoin #CryptoScam #CryptoNews $NEAR
12
Hackers lançam memecoins personalizadas para lavar fundos da Binance
Análise forense revela que invasores estão criando memecoins sob medida com imagens de Elon Musk e logotipos de animais para ocultar, por meio de pools de liquidez, os valores obtidos no ataque de US$ 6,4 bilhões à Binance.
#BinanceHack #BlockchainForensics
Hackers lançam memecoins personalizadas para lavar fundos da Binance
Análise forense revela que invasores estão criando memecoins sob medida com imagens de Elon Musk e logotipos de animais para ocultar, por meio de pools de liquidez, os valores obtidos no ataque de US$ 6,4 bilhões à Binance.
#BinanceHack #BlockchainForensics
Análise forense revela que invasores estão criando memecoins sob medida com imagens de Elon Musk e logotipos de animais para ocultar, por meio de pools de liquidez, os valores obtidos no ataque de US$ 6,4 bilhões à Binance.
#BinanceHack #BlockchainForensics
11
🚨🚨 URGENTE: COREIA DO NORTE CRIA MEMECOINS PARA LAVAR O ESPÓLIO DA BINANCE. 👀
Os hackers que roubaram US$ 6,3 bilhões da Binance agora criam memecoins para lavar o dinheiro.
A Elliptic detectou 6 na NEAR, de 5 a 7 de novembro, a US$ 90 cada; US$ 430.000 já movimentados.
Uma moeda exibe Elon Musk sob uma faixa com os dizeres “Elon Presidente 2028”.
Ainda é pouco — menos de 0,01% do espólio.
$BTC $NEAR — você confiaria em uma memecoin que acabou de conhecer? #NorthKoreaHackers #BinanceHack #CryptoNews
🚨🚨 URGENTE: COREIA DO NORTE CRIA MEMECOINS PARA LAVAR O ESPÓLIO DA BINANCE. 👀
Os hackers que roubaram US$ 6,3 bilhões da Binance agora criam memecoins para lavar o dinheiro.
A Elliptic detectou 6 na NEAR, de 5 a 7 de novembro, a US$ 90 cada; US$ 430.000 já movimentados.
Uma moeda exibe Elon Musk sob uma faixa com os dizeres “Elon Presidente 2028”.
Ainda é pouco — menos de 0,01% do espólio.
$BTC $NEAR — você confiaria em uma memecoin que acabou de conhecer? #NorthKoreaHackers #BinanceHack #CryptoNews
Os hackers que roubaram US$ 6,3 bilhões da Binance agora criam memecoins para lavar o dinheiro.
A Elliptic detectou 6 na NEAR, de 5 a 7 de novembro, a US$ 90 cada; US$ 430.000 já movimentados.
Uma moeda exibe Elon Musk sob uma faixa com os dizeres “Elon Presidente 2028”.
Ainda é pouco — menos de 0,01% do espólio.
$BTC $NEAR — você confiaria em uma memecoin que acabou de conhecer? #NorthKoreaHackers #BinanceHack #CryptoNews
119
Atores patrocinados pelo Estado estão explorando a liquidez de memecoins para lavar US$ 6,3 bilhões roubados no ataque à Binance. Isso representa uma enorme escalada nas sofisticadas táticas de lavagem de dinheiro no ecossistema DeFi.
#BinanceHack #CyberSecurity
Atores patrocinados pelo Estado estão explorando a liquidez de memecoins para lavar US$ 6,3 bilhões roubados no ataque à Binance. Isso representa uma enorme escalada nas sofisticadas táticas de lavagem de dinheiro no ecossistema DeFi.
#BinanceHack #CyberSecurity
#BinanceHack #CyberSecurity
12
Ataque hacker de US$ 2,85 bilhões à Binance aumenta a pressão regulatória no Reino Unido
O enorme ataque hacker de US$ 2,85 bilhões à Binance evidencia lacunas críticas nos protocolos de congelamento de stablecoins e provavelmente levará a medidas regulatórias rigorosas no Reino Unido.
#BinanceHack #StablecoinRegulation
Ataque hacker de US$ 2,85 bilhões à Binance aumenta a pressão regulatória no Reino Unido
O enorme ataque hacker de US$ 2,85 bilhões à Binance evidencia lacunas críticas nos protocolos de congelamento de stablecoins e provavelmente levará a medidas regulatórias rigorosas no Reino Unido.
#BinanceHack #StablecoinRegulation
O enorme ataque hacker de US$ 2,85 bilhões à Binance evidencia lacunas críticas nos protocolos de congelamento de stablecoins e provavelmente levará a medidas regulatórias rigorosas no Reino Unido.
#BinanceHack #StablecoinRegulation
7
·
--
Caso de invasão à Binance, envolvendo US$ 630 milhões, revela janela de infiltração de 8 semanas; ataques assistidos por IA tornam-se uma ameaça sistêmica
A empresa de segurança SEAL revelou que, no caso do roubo de aproximadamente US$ 630 milhões ocorrido anteriormente na Binance, os hackers tiveram uma janela de invasão de até 8 semanas antes de transferir os fundos. Esse período é muito superior ao tempo de resposta habitual a incidentes de segurança em exchanges e significa que os invasores tiveram tempo de sobra para realizar uma infiltração em várias etapas.
Segundo a Cointelegraph, a SEAL apontou que o padrão de invasão desse caso não é isolado. Os invasores avançaram gradualmente por meio de várias etapas e permaneceram ocultos por um longo período, antes de transferir os fundos. A SEAL relacionou esse padrão a vários roubos de criptomoedas de grande porte ocorridos recentemente e considera que eles podem pertencer à mesma categoria de ataques sistêmicos assistidos por IA.
Essa avaliação merece atenção porque desloca o foco de uma «vulnerabilidade isolada» para uma «metodologia de ataque». Se vários casos realmente compartilham a mesma lógica de infiltração, o problema deixa de ser uma falha técnica de uma exchange específica e passa a refletir pontos cegos comuns em todo o setor na gestão de riscos de carteiras quentes. Os invasores aproveitam longas janelas de tempo para evitar a detecção, algo que explica por que os mecanismos tradicionais de alertas baseados em limites têm dificuldade para identificá-los a tempo.
Os dados evidenciam um forte contraste entre a janela de invasão de 8 semanas e o valor de US$ 630 milhões envolvido: quanto maior o período, mais evidente é o atraso nos mecanismos internos de assinatura e na identificação de comportamentos anômalos. No entanto, é importante observar que a Binance ainda não se pronunciou oficialmente sobre o caso, e algumas conclusões continuam dependendo de inferências de terceiros sobre dados on-chain. Os detalhes específicos dos mecanismos internos de assinatura ainda não estão claros, e o risco decorrente da assimetria de informações é real.
No mercado, incidentes de segurança desse tipo costumam afetar, no curto prazo, o apetite ao risco em todo o setor. Neste caso, porém, ainda não houve uma reação evidente nos preços; o impacto tem sido mais no sentimento e na confiança. Se mais casos forem posteriormente confirmados como compartilhando o mesmo padrão de ataque, uma reavaliação da segurança das carteiras quentes do setor poderá se tornar o tema central.
Um contraponto é que a atribuição de um caso isolado pode não ser precisa; a caracterização de ataques assistidos por IA ainda exige mais evidências. Além disso, a Binance é uma empresa de grande porte, e seus mecanismos reais de segurança dos fundos podem ser mais complexos do que as inferências públicas sugerem.
O que se deve acompanhar agora é: se a Binance responderá, se a SEAL divulgará mais detalhes técnicos e se mais casos serão incluídos no mesmo quadro de análise.
#BinanceHack #SegurançaCripto
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
Continuarei acompanhando os principais dados e as mudanças tecnológicas.
Caso de invasão à Binance, envolvendo US$ 630 milhões, revela janela de infiltração de 8 semanas; ataques assistidos por IA tornam-se uma ameaça sistêmica
A empresa de segurança SEAL revelou que, no caso do roubo de aproximadamente US$ 630 milhões ocorrido anteriormente na Binance, os hackers tiveram uma janela de invasão de até 8 semanas antes de transferir os fundos. Esse período é muito superior ao tempo de resposta habitual a incidentes de segurança em exchanges e significa que os invasores tiveram tempo de sobra para realizar uma infiltração em várias etapas.
Segundo a Cointelegraph, a SEAL apontou que o padrão de invasão desse caso não é isolado. Os invasores avançaram gradualmente por meio de várias etapas e permaneceram ocultos por um longo período, antes de transferir os fundos. A SEAL relacionou esse padrão a vários roubos de criptomoedas de grande porte ocorridos recentemente e considera que eles podem pertencer à mesma categoria de ataques sistêmicos assistidos por IA.
Essa avaliação merece atenção porque desloca o foco de uma «vulnerabilidade isolada» para uma «metodologia de ataque». Se vários casos realmente compartilham a mesma lógica de infiltração, o problema deixa de ser uma falha técnica de uma exchange específica e passa a refletir pontos cegos comuns em todo o setor na gestão de riscos de carteiras quentes. Os invasores aproveitam longas janelas de tempo para evitar a detecção, algo que explica por que os mecanismos tradicionais de alertas baseados em limites têm dificuldade para identificá-los a tempo.
Os dados evidenciam um forte contraste entre a janela de invasão de 8 semanas e o valor de US$ 630 milhões envolvido: quanto maior o período, mais evidente é o atraso nos mecanismos internos de assinatura e na identificação de comportamentos anômalos. No entanto, é importante observar que a Binance ainda não se pronunciou oficialmente sobre o caso, e algumas conclusões continuam dependendo de inferências de terceiros sobre dados on-chain. Os detalhes específicos dos mecanismos internos de assinatura ainda não estão claros, e o risco decorrente da assimetria de informações é real.
No mercado, incidentes de segurança desse tipo costumam afetar, no curto prazo, o apetite ao risco em todo o setor. Neste caso, porém, ainda não houve uma reação evidente nos preços; o impacto tem sido mais no sentimento e na confiança. Se mais casos forem posteriormente confirmados como compartilhando o mesmo padrão de ataque, uma reavaliação da segurança das carteiras quentes do setor poderá se tornar o tema central.
Um contraponto é que a atribuição de um caso isolado pode não ser precisa; a caracterização de ataques assistidos por IA ainda exige mais evidências. Além disso, a Binance é uma empresa de grande porte, e seus mecanismos reais de segurança dos fundos podem ser mais complexos do que as inferências públicas sugerem.
O que se deve acompanhar agora é: se a Binance responderá, se a SEAL divulgará mais detalhes técnicos e se mais casos serão incluídos no mesmo quadro de análise.
#BinanceHack #SegurançaCripto
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
Continuarei acompanhando os principais dados e as mudanças tecnológicas.
A empresa de segurança SEAL revelou que, no caso do roubo de aproximadamente US$ 630 milhões ocorrido anteriormente na Binance, os hackers tiveram uma janela de invasão de até 8 semanas antes de transferir os fundos. Esse período é muito superior ao tempo de resposta habitual a incidentes de segurança em exchanges e significa que os invasores tiveram tempo de sobra para realizar uma infiltração em várias etapas.
Segundo a Cointelegraph, a SEAL apontou que o padrão de invasão desse caso não é isolado. Os invasores avançaram gradualmente por meio de várias etapas e permaneceram ocultos por um longo período, antes de transferir os fundos. A SEAL relacionou esse padrão a vários roubos de criptomoedas de grande porte ocorridos recentemente e considera que eles podem pertencer à mesma categoria de ataques sistêmicos assistidos por IA.
Essa avaliação merece atenção porque desloca o foco de uma «vulnerabilidade isolada» para uma «metodologia de ataque». Se vários casos realmente compartilham a mesma lógica de infiltração, o problema deixa de ser uma falha técnica de uma exchange específica e passa a refletir pontos cegos comuns em todo o setor na gestão de riscos de carteiras quentes. Os invasores aproveitam longas janelas de tempo para evitar a detecção, algo que explica por que os mecanismos tradicionais de alertas baseados em limites têm dificuldade para identificá-los a tempo.
Os dados evidenciam um forte contraste entre a janela de invasão de 8 semanas e o valor de US$ 630 milhões envolvido: quanto maior o período, mais evidente é o atraso nos mecanismos internos de assinatura e na identificação de comportamentos anômalos. No entanto, é importante observar que a Binance ainda não se pronunciou oficialmente sobre o caso, e algumas conclusões continuam dependendo de inferências de terceiros sobre dados on-chain. Os detalhes específicos dos mecanismos internos de assinatura ainda não estão claros, e o risco decorrente da assimetria de informações é real.
No mercado, incidentes de segurança desse tipo costumam afetar, no curto prazo, o apetite ao risco em todo o setor. Neste caso, porém, ainda não houve uma reação evidente nos preços; o impacto tem sido mais no sentimento e na confiança. Se mais casos forem posteriormente confirmados como compartilhando o mesmo padrão de ataque, uma reavaliação da segurança das carteiras quentes do setor poderá se tornar o tema central.
Um contraponto é que a atribuição de um caso isolado pode não ser precisa; a caracterização de ataques assistidos por IA ainda exige mais evidências. Além disso, a Binance é uma empresa de grande porte, e seus mecanismos reais de segurança dos fundos podem ser mais complexos do que as inferências públicas sugerem.
O que se deve acompanhar agora é: se a Binance responderá, se a SEAL divulgará mais detalhes técnicos e se mais casos serão incluídos no mesmo quadro de análise.
#BinanceHack #SegurançaCripto
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
Continuarei acompanhando os principais dados e as mudanças tecnológicas.
94
·
--
Revisão do caso do hack de US$ 6,3 bilhões da Binance: gestão de riscos das hot wallets é um ponto cego do setor
Os últimos desdobramentos do caso do hack de US$ 6,3 bilhões da Binance estão levando todo o setor a uma encruzilhada desconfortável: as evidências on-chain mostram claramente que as hot wallets foram esvaziadas repetidas vezes, mas ninguém consegue provar se a corretora de fato manteve sob controle as chaves de assinatura.
Segundo a Cointelegraph, especialistas que revisaram o caso apontaram que os registros da blockchain permitem observar repetidamente o processo de «esvaziamento» das hot wallets, mas até hoje não foi possível comprovar a existência de mecanismos internos de controle de assinaturas na Binance, nem determinar com clareza qual foi o papel da corretora na transferência dos ativos. Em outras palavras, o ataque ocorreu on-chain, mas continua envolto em mistério se as defesas falharam e em que etapa isso aconteceu.
A importância desse caso está em tocar em uma questão central que o setor cripto vem evitando há muito tempo: estamos acostumados a tratar a «verificabilidade on-chain» como fonte de segurança, mas, quando os fundos saem de dentro de uma corretora, as evidências on-chain não conseguem responder à questão mais importante sobre os controles internos. Como porta de entrada de alta frequência para os saques diários das corretoras, as hot wallets deveriam ser um dos pontos mais rigorosamente protegidos pela gestão de riscos. Agora, porém, tornaram-se uma caixa-preta difícil de penetrar tanto para reguladores quanto para auditores.
Quanto às evidências, os fatos essenciais desta análise se concentram em dois pontos: primeiro, os hackers roubaram um valor que chegou a US$ 6,3 bilhões; segundo, os especialistas reconheceram explicitamente que não conseguem comprovar a existência de controles internos de assinatura na Binance. O primeiro é um valor que pode ser consultado publicamente; o segundo representa um limite de capacidade admitido pelos investigadores. Quando até as autoridades competentes não conseguem esclarecer os mecanismos internos, é natural que a confiança do mercado seja abalada.
Ainda é difícil determinar como o mercado reagirá. Alguns acreditam que, como a alegação de que a operação foi «liderada pela Coreia do Norte» já foi parcialmente assimilada, o sentimento talvez não volte a sofrer uma forte turbulência. Mas também é possível que, com a nova variável da «dúvida sobre os controles internos da corretora» em discussão, o prêmio de confiança dos usuários nas principais plataformas seja reavaliado.
Um fator contrário que merece atenção é que a incapacidade dos especialistas de comprovar os controles de assinatura pode, na verdade, enfraquecer as acusações diretas contra a Binance e tornar ainda mais obscura a atribuição de responsabilidades. Além disso, a narrativa de que a operação foi liderada pela Coreia do Norte continua sendo controversa, e talvez o mercado já tenha precificado esse risco antecipadamente.
O que vale acompanhar daqui em diante é se os investigadores conseguirão apresentar provas concretas dos controles internos e como o mercado reavaliará a confiança nas corretoras. Para os usuários que acompanham os ativos relacionados, no âmbito das negociações, o mais importante é observar se o sentimento voltará a se intensificar, em vez de tirar conclusões precipitadas.
#BinanceHack #CryptoSecurity #HotWallet
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
Revisão do caso do hack de US$ 6,3 bilhões da Binance: gestão de riscos das hot wallets é um ponto cego do setor
Os últimos desdobramentos do caso do hack de US$ 6,3 bilhões da Binance estão levando todo o setor a uma encruzilhada desconfortável: as evidências on-chain mostram claramente que as hot wallets foram esvaziadas repetidas vezes, mas ninguém consegue provar se a corretora de fato manteve sob controle as chaves de assinatura.
Segundo a Cointelegraph, especialistas que revisaram o caso apontaram que os registros da blockchain permitem observar repetidamente o processo de «esvaziamento» das hot wallets, mas até hoje não foi possível comprovar a existência de mecanismos internos de controle de assinaturas na Binance, nem determinar com clareza qual foi o papel da corretora na transferência dos ativos. Em outras palavras, o ataque ocorreu on-chain, mas continua envolto em mistério se as defesas falharam e em que etapa isso aconteceu.
A importância desse caso está em tocar em uma questão central que o setor cripto vem evitando há muito tempo: estamos acostumados a tratar a «verificabilidade on-chain» como fonte de segurança, mas, quando os fundos saem de dentro de uma corretora, as evidências on-chain não conseguem responder à questão mais importante sobre os controles internos. Como porta de entrada de alta frequência para os saques diários das corretoras, as hot wallets deveriam ser um dos pontos mais rigorosamente protegidos pela gestão de riscos. Agora, porém, tornaram-se uma caixa-preta difícil de penetrar tanto para reguladores quanto para auditores.
Quanto às evidências, os fatos essenciais desta análise se concentram em dois pontos: primeiro, os hackers roubaram um valor que chegou a US$ 6,3 bilhões; segundo, os especialistas reconheceram explicitamente que não conseguem comprovar a existência de controles internos de assinatura na Binance. O primeiro é um valor que pode ser consultado publicamente; o segundo representa um limite de capacidade admitido pelos investigadores. Quando até as autoridades competentes não conseguem esclarecer os mecanismos internos, é natural que a confiança do mercado seja abalada.
Ainda é difícil determinar como o mercado reagirá. Alguns acreditam que, como a alegação de que a operação foi «liderada pela Coreia do Norte» já foi parcialmente assimilada, o sentimento talvez não volte a sofrer uma forte turbulência. Mas também é possível que, com a nova variável da «dúvida sobre os controles internos da corretora» em discussão, o prêmio de confiança dos usuários nas principais plataformas seja reavaliado.
Um fator contrário que merece atenção é que a incapacidade dos especialistas de comprovar os controles de assinatura pode, na verdade, enfraquecer as acusações diretas contra a Binance e tornar ainda mais obscura a atribuição de responsabilidades. Além disso, a narrativa de que a operação foi liderada pela Coreia do Norte continua sendo controversa, e talvez o mercado já tenha precificado esse risco antecipadamente.
O que vale acompanhar daqui em diante é se os investigadores conseguirão apresentar provas concretas dos controles internos e como o mercado reavaliará a confiança nas corretoras. Para os usuários que acompanham os ativos relacionados, no âmbito das negociações, o mais importante é observar se o sentimento voltará a se intensificar, em vez de tirar conclusões precipitadas.
#BinanceHack #CryptoSecurity #HotWallet
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
Os últimos desdobramentos do caso do hack de US$ 6,3 bilhões da Binance estão levando todo o setor a uma encruzilhada desconfortável: as evidências on-chain mostram claramente que as hot wallets foram esvaziadas repetidas vezes, mas ninguém consegue provar se a corretora de fato manteve sob controle as chaves de assinatura.
Segundo a Cointelegraph, especialistas que revisaram o caso apontaram que os registros da blockchain permitem observar repetidamente o processo de «esvaziamento» das hot wallets, mas até hoje não foi possível comprovar a existência de mecanismos internos de controle de assinaturas na Binance, nem determinar com clareza qual foi o papel da corretora na transferência dos ativos. Em outras palavras, o ataque ocorreu on-chain, mas continua envolto em mistério se as defesas falharam e em que etapa isso aconteceu.
A importância desse caso está em tocar em uma questão central que o setor cripto vem evitando há muito tempo: estamos acostumados a tratar a «verificabilidade on-chain» como fonte de segurança, mas, quando os fundos saem de dentro de uma corretora, as evidências on-chain não conseguem responder à questão mais importante sobre os controles internos. Como porta de entrada de alta frequência para os saques diários das corretoras, as hot wallets deveriam ser um dos pontos mais rigorosamente protegidos pela gestão de riscos. Agora, porém, tornaram-se uma caixa-preta difícil de penetrar tanto para reguladores quanto para auditores.
Quanto às evidências, os fatos essenciais desta análise se concentram em dois pontos: primeiro, os hackers roubaram um valor que chegou a US$ 6,3 bilhões; segundo, os especialistas reconheceram explicitamente que não conseguem comprovar a existência de controles internos de assinatura na Binance. O primeiro é um valor que pode ser consultado publicamente; o segundo representa um limite de capacidade admitido pelos investigadores. Quando até as autoridades competentes não conseguem esclarecer os mecanismos internos, é natural que a confiança do mercado seja abalada.
Ainda é difícil determinar como o mercado reagirá. Alguns acreditam que, como a alegação de que a operação foi «liderada pela Coreia do Norte» já foi parcialmente assimilada, o sentimento talvez não volte a sofrer uma forte turbulência. Mas também é possível que, com a nova variável da «dúvida sobre os controles internos da corretora» em discussão, o prêmio de confiança dos usuários nas principais plataformas seja reavaliado.
Um fator contrário que merece atenção é que a incapacidade dos especialistas de comprovar os controles de assinatura pode, na verdade, enfraquecer as acusações diretas contra a Binance e tornar ainda mais obscura a atribuição de responsabilidades. Além disso, a narrativa de que a operação foi liderada pela Coreia do Norte continua sendo controversa, e talvez o mercado já tenha precificado esse risco antecipadamente.
O que vale acompanhar daqui em diante é se os investigadores conseguirão apresentar provas concretas dos controles internos e como o mercado reavaliará a confiança nas corretoras. Para os usuários que acompanham os ativos relacionados, no âmbito das negociações, o mais importante é observar se o sentimento voltará a se intensificar, em vez de tirar conclusões precipitadas.
#BinanceHack #CryptoSecurity #HotWallet
O conteúdo acima reúne informações e análises pessoais e não constitui recomendação de investimento.
Siga-me para acompanhar continuamente as principais mudanças e dados do mercado.
98
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#IsAnthropic’s$1.5TMarketCapJustified?
13,004 visualizações
108 discutindo
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
264,000 visualizações
2,144 discutindo
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
129,269 visualizações
1,162 discutindo
4
#StrategySTRCPreferredSlips3.65%Below$100Par
8,907 visualizações
88 discutindo
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
25,528 visualizações
285 discutindo
6
#CanGTA6'sLaunchLiftTTWOShares?
94,570 visualizações
837 discutindo
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
10,974 visualizações
151 discutindo
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
1,257 visualizações
29 discutindo
9
#TetherMakesStrategicInvestmentInSCRYPT
8,441 visualizações
114 discutindo
10
#CapitalGroupAdds1264500StrategyShares
34,617 visualizações
247 discutindo