
#714710
714710
1,732 visualizações
7 discutindo
Popular
Últimas


Lighter suspende saques após suspeita de exploração de US$ 15,5 milhões por meio de chave de API• A Lighter suspendeu os saques e a criação de pools em 16 de novembro após uma exploração suspeita de US$ 15,5 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
Lighter suspende saques após suspeita de exploração de US$ 15,5 milhões por meio de chave de API
• A Lighter suspendeu os saques e a criação de pools em 16 de novembro após uma exploração suspeita de US$ 15,5 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
9

·
--
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
3.8k
·
--
Hoje à noite, a própria Lighter publicou um comunicado. Por volta das 19h02, horário de Pequim, @Lighter_xyz disse que estava investigando um incidente de segurança que aparentemente envolvia apenas uma entidade externa comprometida. Como medida preventiva, todos os saques foram suspensos, assim como a criação de pools. Não deram nenhuma previsão de quando serão retomados.
Quem tem dinheiro lá dentro não consegue sacar por enquanto.
As movimentações on-chain das últimas horas deixaram o desenrolar do caso relativamente claro. A Lookonchain compartilhou a análise de @0xTria: cerca de 15,5 milhões de dólares em USDC foram retirados de duas contas de formadores de mercado. Uma delas era a #714710, com aproximadamente 10,39 milhões; a outra, a #714723, com cerca de 5,09 milhões. Até agora, a equipe oficial não confirmou esses valores nem afirmou que houve vazamento de chaves de API, mas essa sequência bate com os dados on-chain. Segundo a análise, tudo aconteceu hoje, entre aproximadamente 17h41 e 18h25, horário de Pequim.
O método não foi complicado. Primeiro, fecharam as posições dessas duas contas e liberaram a margem. Depois, usando a conta da vítima, criaram um pool público sem taxas e depositaram cerca de 10 mil dólares, ficando com quase 99,99% das cotas. Em seguida, despejaram o USDC da vítima nesse pool em blocos de aproximadamente 1 milhão de dólares e resgataram os fundos. Observadores on-chain viram que o endereço do ataque primeiro trocou os fundos por Ethereum na CoW Protocol. Depois, eles foram divididos entre outras carteiras, e parte seguiu para a Hyperliquid e a Monero.
Há um ponto crucial na análise. As chaves de API da Lighter não podiam transferir dinheiro diretamente para a conta de outra pessoa; essa etapa ainda exigiria a assinatura da carteira L1. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem uma nova assinatura. E o pool público criado pela própria vítima também era considerado uma conta dela. Assim, quando a chave vazou, o pool virou um canal de saque. Dez mil dólares compraram uma saída. Não foi um ataque sofisticado: a brecha estava nas permissões.
A equipe oficial agora descreve o caso como obra de «uma única entidade externa» e diz que o protocolo está bem. Isso é uma tentativa de se eximir de responsabilidade. Não convence. Eles até suspenderam a criação de pools, o que equivale a admitir que esse caminho funciona. A chave era a entrada, as regras do pool eram a saída: há problemas nos dois pontos. Quem insiste em dizer «não é uma vulnerabilidade de contrato inteligente» está brincando com definições.
É possível continuar abrindo e fechando posições, mas não dá para sacar o dinheiro. Isso não é descentralização; é a plataforma fechando a torneira quando bem entende.
Acabei de ver o LIT a cerca de 2,59 dólares, uma queda de quase 10% em relação ao fechamento anterior, de aproximadamente 2,87 dólares. Upbit e Bithumb já suspenderam os depósitos e saques de LIT, conforme o comunicado oficial. O preço da moeda e as plataformas sul-coreanas já reagiram; ninguém está esperando o relatório posterior.
Algumas análises associam as duas contas à Abraxas Capital, uma formadora de mercado de Londres, dizendo que uma das transações teria saído originalmente de uma carteira conhecida da empresa. A equipe oficial não citou nomes. Por enquanto, isso deve ser tratado como não confirmado, não como fato.
Minha avaliação: não dá para encerrar esse caso com «uma chave externa foi perdida». Os saques provavelmente serão retomados em etapas. A retomada dos depósitos e saques de LIT nas duas plataformas sul-coreanas depende de quando elas suspenderem as restrições. Se as permissões do pool não forem alteradas, o mesmo método poderá ser usado de novo. Quem ainda tem dinheiro preso lá dentro não deve se deixar tranquilizar por «o protocolo está bem». Até agora, a equipe oficial não deu uma previsão para a retomada. Mudar as regras do pool seria mais útil do que publicar outro comunicado sobre «uma entidade externa».
#Lighter #LIT
Hoje à noite, a própria Lighter publicou um comunicado. Por volta das 19h02, horário de Pequim, @Lighter_xyz disse que estava investigando um incidente de segurança que aparentemente envolvia apenas uma entidade externa comprometida. Como medida preventiva, todos os saques foram suspensos, assim como a criação de pools. Não deram nenhuma previsão de quando serão retomados.
Quem tem dinheiro lá dentro não consegue sacar por enquanto.
As movimentações on-chain das últimas horas deixaram o desenrolar do caso relativamente claro. A Lookonchain compartilhou a análise de @0xTria: cerca de 15,5 milhões de dólares em USDC foram retirados de duas contas de formadores de mercado. Uma delas era a #714710, com aproximadamente 10,39 milhões; a outra, a #714723, com cerca de 5,09 milhões. Até agora, a equipe oficial não confirmou esses valores nem afirmou que houve vazamento de chaves de API, mas essa sequência bate com os dados on-chain. Segundo a análise, tudo aconteceu hoje, entre aproximadamente 17h41 e 18h25, horário de Pequim.
O método não foi complicado. Primeiro, fecharam as posições dessas duas contas e liberaram a margem. Depois, usando a conta da vítima, criaram um pool público sem taxas e depositaram cerca de 10 mil dólares, ficando com quase 99,99% das cotas. Em seguida, despejaram o USDC da vítima nesse pool em blocos de aproximadamente 1 milhão de dólares e resgataram os fundos. Observadores on-chain viram que o endereço do ataque primeiro trocou os fundos por Ethereum na CoW Protocol. Depois, eles foram divididos entre outras carteiras, e parte seguiu para a Hyperliquid e a Monero.
Há um ponto crucial na análise. As chaves de API da Lighter não podiam transferir dinheiro diretamente para a conta de outra pessoa; essa etapa ainda exigiria a assinatura da carteira L1. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem uma nova assinatura. E o pool público criado pela própria vítima também era considerado uma conta dela. Assim, quando a chave vazou, o pool virou um canal de saque. Dez mil dólares compraram uma saída. Não foi um ataque sofisticado: a brecha estava nas permissões.
A equipe oficial agora descreve o caso como obra de «uma única entidade externa» e diz que o protocolo está bem. Isso é uma tentativa de se eximir de responsabilidade. Não convence. Eles até suspenderam a criação de pools, o que equivale a admitir que esse caminho funciona. A chave era a entrada, as regras do pool eram a saída: há problemas nos dois pontos. Quem insiste em dizer «não é uma vulnerabilidade de contrato inteligente» está brincando com definições.
É possível continuar abrindo e fechando posições, mas não dá para sacar o dinheiro. Isso não é descentralização; é a plataforma fechando a torneira quando bem entende.
Acabei de ver o LIT a cerca de 2,59 dólares, uma queda de quase 10% em relação ao fechamento anterior, de aproximadamente 2,87 dólares. Upbit e Bithumb já suspenderam os depósitos e saques de LIT, conforme o comunicado oficial. O preço da moeda e as plataformas sul-coreanas já reagiram; ninguém está esperando o relatório posterior.
Algumas análises associam as duas contas à Abraxas Capital, uma formadora de mercado de Londres, dizendo que uma das transações teria saído originalmente de uma carteira conhecida da empresa. A equipe oficial não citou nomes. Por enquanto, isso deve ser tratado como não confirmado, não como fato.
Minha avaliação: não dá para encerrar esse caso com «uma chave externa foi perdida». Os saques provavelmente serão retomados em etapas. A retomada dos depósitos e saques de LIT nas duas plataformas sul-coreanas depende de quando elas suspenderem as restrições. Se as permissões do pool não forem alteradas, o mesmo método poderá ser usado de novo. Quem ainda tem dinheiro preso lá dentro não deve se deixar tranquilizar por «o protocolo está bem». Até agora, a equipe oficial não deu uma previsão para a retomada. Mudar as regras do pool seria mais útil do que publicar outro comunicado sobre «uma entidade externa».
#Lighter #LIT
Quem tem dinheiro lá dentro não consegue sacar por enquanto.
As movimentações on-chain das últimas horas deixaram o desenrolar do caso relativamente claro. A Lookonchain compartilhou a análise de @0xTria: cerca de 15,5 milhões de dólares em USDC foram retirados de duas contas de formadores de mercado. Uma delas era a #714710, com aproximadamente 10,39 milhões; a outra, a #714723, com cerca de 5,09 milhões. Até agora, a equipe oficial não confirmou esses valores nem afirmou que houve vazamento de chaves de API, mas essa sequência bate com os dados on-chain. Segundo a análise, tudo aconteceu hoje, entre aproximadamente 17h41 e 18h25, horário de Pequim.
O método não foi complicado. Primeiro, fecharam as posições dessas duas contas e liberaram a margem. Depois, usando a conta da vítima, criaram um pool público sem taxas e depositaram cerca de 10 mil dólares, ficando com quase 99,99% das cotas. Em seguida, despejaram o USDC da vítima nesse pool em blocos de aproximadamente 1 milhão de dólares e resgataram os fundos. Observadores on-chain viram que o endereço do ataque primeiro trocou os fundos por Ethereum na CoW Protocol. Depois, eles foram divididos entre outras carteiras, e parte seguiu para a Hyperliquid e a Monero.
Há um ponto crucial na análise. As chaves de API da Lighter não podiam transferir dinheiro diretamente para a conta de outra pessoa; essa etapa ainda exigiria a assinatura da carteira L1. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem uma nova assinatura. E o pool público criado pela própria vítima também era considerado uma conta dela. Assim, quando a chave vazou, o pool virou um canal de saque. Dez mil dólares compraram uma saída. Não foi um ataque sofisticado: a brecha estava nas permissões.
A equipe oficial agora descreve o caso como obra de «uma única entidade externa» e diz que o protocolo está bem. Isso é uma tentativa de se eximir de responsabilidade. Não convence. Eles até suspenderam a criação de pools, o que equivale a admitir que esse caminho funciona. A chave era a entrada, as regras do pool eram a saída: há problemas nos dois pontos. Quem insiste em dizer «não é uma vulnerabilidade de contrato inteligente» está brincando com definições.
É possível continuar abrindo e fechando posições, mas não dá para sacar o dinheiro. Isso não é descentralização; é a plataforma fechando a torneira quando bem entende.
Acabei de ver o LIT a cerca de 2,59 dólares, uma queda de quase 10% em relação ao fechamento anterior, de aproximadamente 2,87 dólares. Upbit e Bithumb já suspenderam os depósitos e saques de LIT, conforme o comunicado oficial. O preço da moeda e as plataformas sul-coreanas já reagiram; ninguém está esperando o relatório posterior.
Algumas análises associam as duas contas à Abraxas Capital, uma formadora de mercado de Londres, dizendo que uma das transações teria saído originalmente de uma carteira conhecida da empresa. A equipe oficial não citou nomes. Por enquanto, isso deve ser tratado como não confirmado, não como fato.
Minha avaliação: não dá para encerrar esse caso com «uma chave externa foi perdida». Os saques provavelmente serão retomados em etapas. A retomada dos depósitos e saques de LIT nas duas plataformas sul-coreanas depende de quando elas suspenderem as restrições. Se as permissões do pool não forem alteradas, o mesmo método poderá ser usado de novo. Quem ainda tem dinheiro preso lá dentro não deve se deixar tranquilizar por «o protocolo está bem». Até agora, a equipe oficial não deu uma previsão para a retomada. Mudar as regras do pool seria mais útil do que publicar outro comunicado sobre «uma entidade externa».
#Lighter #LIT
161

Sobre a Lighter, agora está todo mundo repetindo por aí: “o protocolo não foi hackeado, só vazou a API key de um formador de mercado”, e já tem gente nos comentários aproveitando para dizer que é hora de comprar LIT na baixa. Acho que justamente essa explicação é o que mais deveria nos deixar alertas.
Primeiro, o que dá para confirmar. Análises da comunidade (reproduzidas por BlockBeats, @BimbaCrypto e outros) dizem que os fundos foram drenados de duas contas de grandes investidores: #714710 , cerca de 10,39 milhões, e #714723 , cerca de 5,09 milhões de USDC. Acabei de consultar essas duas contas pela API pública da Lighter: todas as posições foram encerradas, e os saldos agora são de apenas 1040.39 e 510.69 USDC, respectivamente. Repare nesses dois valores: são exatamente cerca de um décimo de milésimo dos saldos originais.
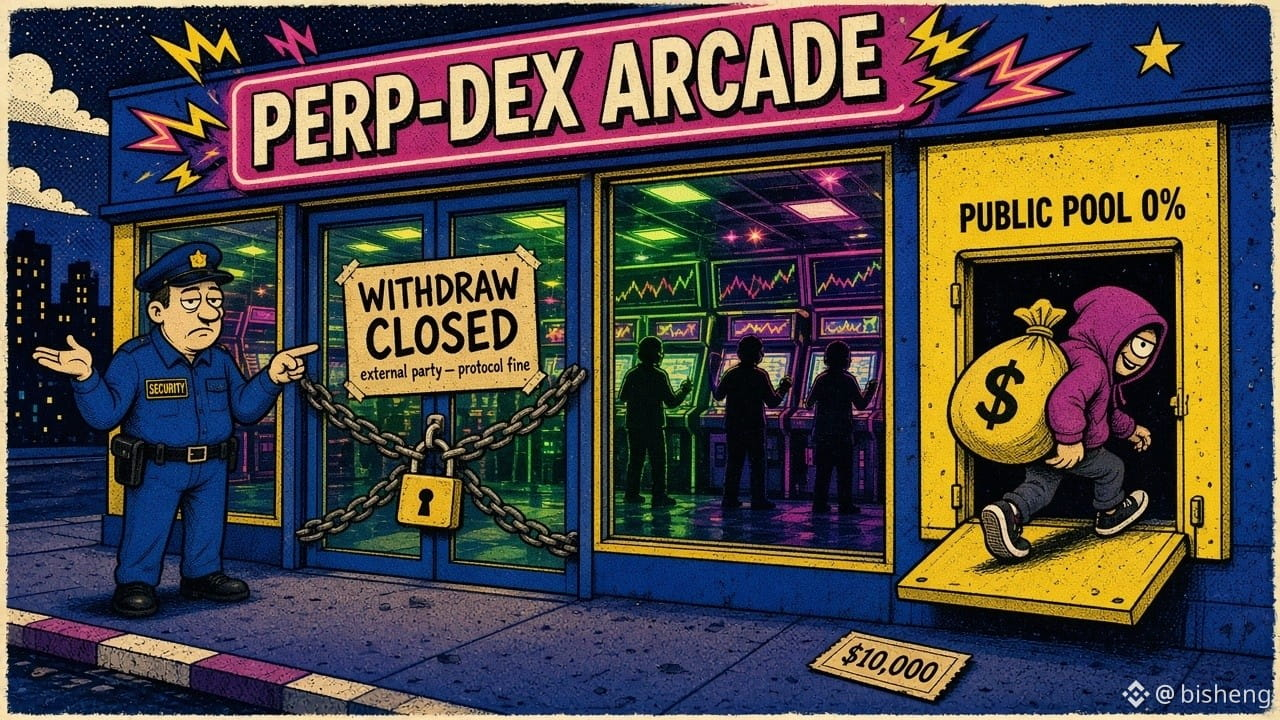
Isso bate perfeitamente com o método reconstituído pela comunidade: o invasor usou a conta da vítima para criar um pool público com taxa zero, depositou primeiro cerca de US$ 10 mil para ficar com 99.99% das cotas, depois transferiu aos poucos os USDC da conta da vítima para o pool e, por fim, resgatou os fundos. O que sobrou para a vítima foi aquele 0.01%.
O ponto crucial está no desenho das permissões. Segundo a análise da comunidade, uma API key não deveria poder transferir dinheiro diretamente para um endereço externo. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem assinatura adicional, e o sistema trata um pool criado pela própria conta da vítima como “uma conta dela”. Ou seja, uma chave de trading que deveria servir apenas para enviar ordens, dando uma volta, acabou ganhando poder de saque. Na CEX, todo mundo desativa a permissão de saque ao configurar uma API justamente para evitar esse tipo de coisa; aqui, essa barreira existe, mas tem uma porta destrancada.
Por isso, não engulo muito bem a frase “não é uma vulnerabilidade do protocolo”. É verdade que o contrato não foi comprometido, mas as regras que permitem que uma trading key movimente os fundos também fazem parte do protocolo. Ainda não há uma explicação oficial da Lighter sobre como a key foi exposta ou se ela realmente foi exposta. Até eu publicar este post, então é melhor não tirar conclusões sobre essa parte.
Do lado on-chain: Wu Shuo cita dados da Arkham segundo os quais o endereço do atacante, 0xb3fff…e387, trocou 10,39 milhões de USDC por cerca de 5750 ETH por meio da CoW. Acabei de consultar esse endereço: ainda tem cerca de 4804.5 ETH, que já estão sendo divididos e enviados para fora.
Para quem usa a API da Lighter, o que dá para fazer agora é revogar todas as keys e criar outras, além de verificar se apareceu algum pool ou subconta desconhecido vinculado ao seu L1.
Sobre a Lighter, agora está todo mundo repetindo por aí: “o protocolo não foi hackeado, só vazou a API key de um formador de mercado”, e já tem gente nos comentários aproveitando para dizer que é hora de comprar LIT na baixa. Acho que justamente essa explicação é o que mais deveria nos deixar alertas.
Primeiro, o que dá para confirmar. Análises da comunidade (reproduzidas por BlockBeats, @BimbaCrypto e outros) dizem que os fundos foram drenados de duas contas de grandes investidores: #714710 , cerca de 10,39 milhões, e #714723 , cerca de 5,09 milhões de USDC. Acabei de consultar essas duas contas pela API pública da Lighter: todas as posições foram encerradas, e os saldos agora são de apenas 1040.39 e 510.69 USDC, respectivamente. Repare nesses dois valores: são exatamente cerca de um décimo de milésimo dos saldos originais.
Isso bate perfeitamente com o método reconstituído pela comunidade: o invasor usou a conta da vítima para criar um pool público com taxa zero, depositou primeiro cerca de US$ 10 mil para ficar com 99.99% das cotas, depois transferiu aos poucos os USDC da conta da vítima para o pool e, por fim, resgatou os fundos. O que sobrou para a vítima foi aquele 0.01%.
O ponto crucial está no desenho das permissões. Segundo a análise da comunidade, uma API key não deveria poder transferir dinheiro diretamente para um endereço externo. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem assinatura adicional, e o sistema trata um pool criado pela própria conta da vítima como “uma conta dela”. Ou seja, uma chave de trading que deveria servir apenas para enviar ordens, dando uma volta, acabou ganhando poder de saque. Na CEX, todo mundo desativa a permissão de saque ao configurar uma API justamente para evitar esse tipo de coisa; aqui, essa barreira existe, mas tem uma porta destrancada.
Por isso, não engulo muito bem a frase “não é uma vulnerabilidade do protocolo”. É verdade que o contrato não foi comprometido, mas as regras que permitem que uma trading key movimente os fundos também fazem parte do protocolo. Ainda não há uma explicação oficial da Lighter sobre como a key foi exposta ou se ela realmente foi exposta. Até eu publicar este post, então é melhor não tirar conclusões sobre essa parte.
Do lado on-chain: Wu Shuo cita dados da Arkham segundo os quais o endereço do atacante, 0xb3fff…e387, trocou 10,39 milhões de USDC por cerca de 5750 ETH por meio da CoW. Acabei de consultar esse endereço: ainda tem cerca de 4804.5 ETH, que já estão sendo divididos e enviados para fora.
Para quem usa a API da Lighter, o que dá para fazer agora é revogar todas as keys e criar outras, além de verificar se apareceu algum pool ou subconta desconhecido vinculado ao seu L1.
Primeiro, o que dá para confirmar. Análises da comunidade (reproduzidas por BlockBeats, @BimbaCrypto e outros) dizem que os fundos foram drenados de duas contas de grandes investidores: #714710 , cerca de 10,39 milhões, e #714723 , cerca de 5,09 milhões de USDC. Acabei de consultar essas duas contas pela API pública da Lighter: todas as posições foram encerradas, e os saldos agora são de apenas 1040.39 e 510.69 USDC, respectivamente. Repare nesses dois valores: são exatamente cerca de um décimo de milésimo dos saldos originais.
Isso bate perfeitamente com o método reconstituído pela comunidade: o invasor usou a conta da vítima para criar um pool público com taxa zero, depositou primeiro cerca de US$ 10 mil para ficar com 99.99% das cotas, depois transferiu aos poucos os USDC da conta da vítima para o pool e, por fim, resgatou os fundos. O que sobrou para a vítima foi aquele 0.01%.
O ponto crucial está no desenho das permissões. Segundo a análise da comunidade, uma API key não deveria poder transferir dinheiro diretamente para um endereço externo. Mas transferências entre contas vinculadas ao mesmo endereço L1 não exigem assinatura adicional, e o sistema trata um pool criado pela própria conta da vítima como “uma conta dela”. Ou seja, uma chave de trading que deveria servir apenas para enviar ordens, dando uma volta, acabou ganhando poder de saque. Na CEX, todo mundo desativa a permissão de saque ao configurar uma API justamente para evitar esse tipo de coisa; aqui, essa barreira existe, mas tem uma porta destrancada.
Por isso, não engulo muito bem a frase “não é uma vulnerabilidade do protocolo”. É verdade que o contrato não foi comprometido, mas as regras que permitem que uma trading key movimente os fundos também fazem parte do protocolo. Ainda não há uma explicação oficial da Lighter sobre como a key foi exposta ou se ela realmente foi exposta. Até eu publicar este post, então é melhor não tirar conclusões sobre essa parte.
Do lado on-chain: Wu Shuo cita dados da Arkham segundo os quais o endereço do atacante, 0xb3fff…e387, trocou 10,39 milhões de USDC por cerca de 5750 ETH por meio da CoW. Acabei de consultar esse endereço: ainda tem cerca de 4804.5 ETH, que já estão sendo divididos e enviados para fora.
Para quem usa a API da Lighter, o que dá para fazer agora é revogar todas as keys e criar outras, além de verificar se apareceu algum pool ou subconta desconhecido vinculado ao seu L1.
7
·
--
Opinião: Lighter pode ter sofrido um vazamento de chaves de API de contas de formadores de mercado, e não um ataque hackerOpinião: Lighter pode ter sofrido um vazamento de chaves de API de contas de formadores de mercado, e não um ataque hacker
Em 16 de novembro, o fundador da Predicts.guru, @0xTria, compartilhou as conclusões de uma pesquisa de um trader sul-coreano, segundo as quais o que está acontecendo com a Lighter não é um ataque hacker ao nível do protocolo, mas um vazamento das chaves de API de duas grandes contas de formadores de mercado.
O invasor fechou as posições da vítima, criou uma pool pública com taxa de 0% a partir da conta dela e depositou cerca de US$ 10 mil para deter 99,99% das cotas. Em seguida, transferiu o USDC da vítima para a pool em lotes de US$ 1 milhão e resgatou os fundos. As chaves de API na Lighter não permitem enviar fundos para outras pessoas, mas as transferências entre contas no mesmo endereço L1 não exigem assinatura, e uma pool criada pela vítima é considerada uma conta dela.
Opinião: Lighter pode ter sofrido um vazamento de chaves de API de contas de formadores de mercado, e não um ataque hacker
Opinião: Lighter pode ter sofrido um vazamento de chaves de API de contas de formadores de mercado, e não um ataque hacker
Em 16 de novembro, o fundador da Predicts.guru, @0xTria, compartilhou as conclusões de uma pesquisa de um trader sul-coreano, segundo as quais o que está acontecendo com a Lighter não é um ataque hacker ao nível do protocolo, mas um vazamento das chaves de API de duas grandes contas de formadores de mercado.
O invasor fechou as posições da vítima, criou uma pool pública com taxa de 0% a partir da conta dela e depositou cerca de US$ 10 mil para deter 99,99% das cotas. Em seguida, transferiu o USDC da vítima para a pool em lotes de US$ 1 milhão e resgatou os fundos. As chaves de API na Lighter não permitem enviar fundos para outras pessoas, mas as transferências entre contas no mesmo endereço L1 não exigem assinatura, e uma pool criada pela vítima é considerada uma conta dela.
Em 16 de novembro, o fundador da Predicts.guru, @0xTria, compartilhou as conclusões de uma pesquisa de um trader sul-coreano, segundo as quais o que está acontecendo com a Lighter não é um ataque hacker ao nível do protocolo, mas um vazamento das chaves de API de duas grandes contas de formadores de mercado.
O invasor fechou as posições da vítima, criou uma pool pública com taxa de 0% a partir da conta dela e depositou cerca de US$ 10 mil para deter 99,99% das cotas. Em seguida, transferiu o USDC da vítima para a pool em lotes de US$ 1 milhão e resgatou os fundos. As chaves de API na Lighter não permitem enviar fundos para outras pessoas, mas as transferências entre contas no mesmo endereço L1 não exigem assinatura, e uma pool criada pela vítima é considerada uma conta dela.
8
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#A Packed Week of Earnings and Data Tests Markets
82,717 visualizações
490 discutindo
2
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 visualizações
1,754 discutindo
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 visualizações
244 discutindo
4
#WhatInvestmentSignalsDo13FFilingsReveal?
11,052 visualizações
178 discutindo
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 visualizações
1 discutindo
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 visualizações
97 discutindo
7
#CypherpunkReports$306MQ3NetProfit
847 visualizações
16 discutindo
8
#OPTIMJACKAttackInfectsAtLeast186Websites
8,096 visualizações
125 discutindo
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,255 visualizações
19 discutindo
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
9,460 visualizações
88 discutindo