

#bitgetsays$352maffectedinhack
bitgetsays$352maffectedinhack
40,780 visualizações
102 a discutir
Popular
Mais recente
·
--
Em Baixa
$ETH
{future}(ETHUSDT)
🚨O hacker da Bitget converteu USDC roubado em ETH após uma invasão que a exchange avaliou em cerca de US$ 351,6 milhões, renovando as dúvidas sobre quando a Circle congela fundos ligados a um ataque.#BitgetSays$352MAffectedInHack
$ETH
🚨O hacker da Bitget converteu USDC roubado em ETH após uma invasão que a exchange avaliou em cerca de US$ 351,6 milhões, renovando as dúvidas sobre quando a Circle congela fundos ligados a um ataque.#BitgetSays$352MAffectedInHack
🚨O hacker da Bitget converteu USDC roubado em ETH após uma invasão que a exchange avaliou em cerca de US$ 351,6 milhões, renovando as dúvidas sobre quando a Circle congela fundos ligados a um ataque.#BitgetSays$352MAffectedInHack
248
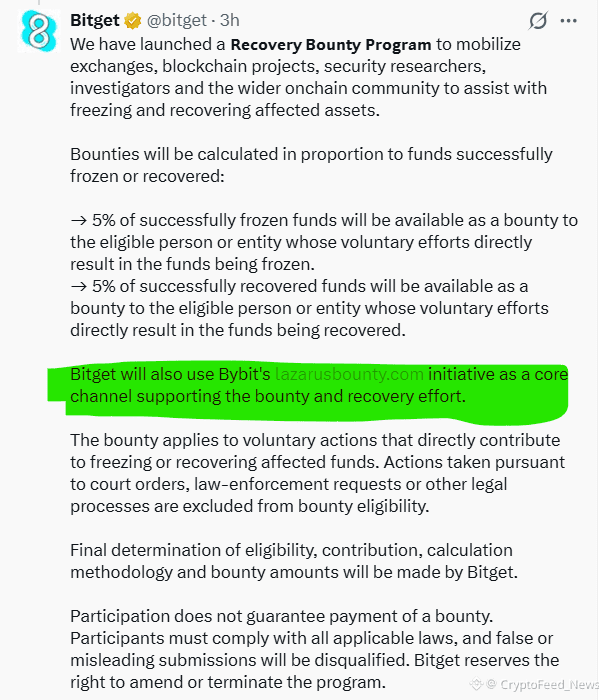
🚨#Bitget diz que um atacante comprometeu parte da infraestrutura de sua carteira hot/warm, acionando transferências não autorizadas no valor estimado de US$ 351,6M.
🔒 Carteiras frias: Seguras, segundo a Bitget
💰 Saldos dos usuários: Supostamente não afetados
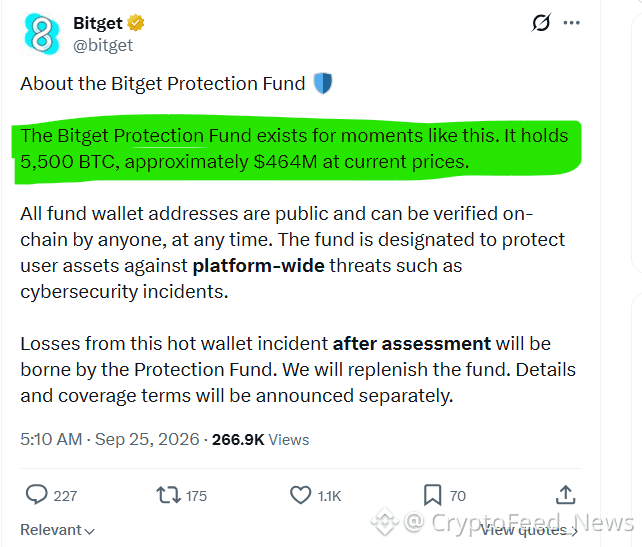
🛡️ Fundo de Proteção: US$ 464M+
⛔ Saques: Pausados
✅ Negociação & depósitos: Ainda ativos
O atacante teria comprometido um sistema de backend e falsificado os dados de transações para burlar a autorização. A Bitget afirma que as chaves privadas não foram comprometidas e que a violação foi contida.
Pesquisadores on-chain haviam identificado anteriormente cerca de US$ 183M em transferências suspeitas, criando uma discrepância com a estimativa da Bitget de US$ 351,6M.
BGB caiu quase 3% após a notícia. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
316
·
--
Em Baixa
#BitgetSays$352MAffectedInHack
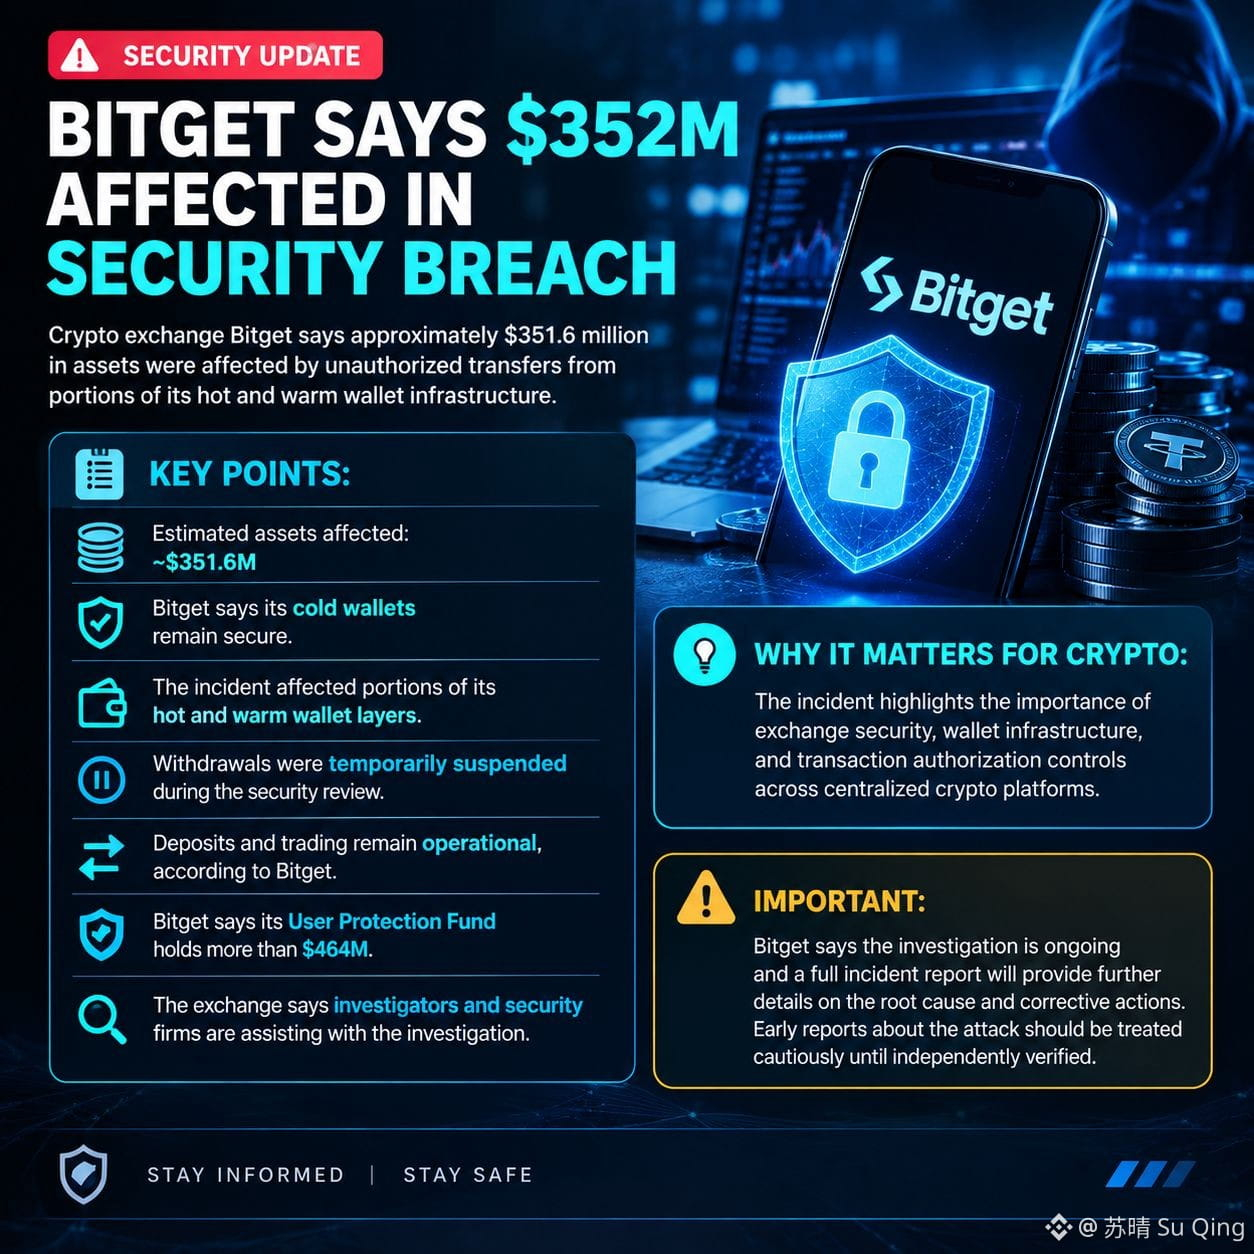
🚨 BITGET DIZ QUE US$ 352 MILHÕES FORAM AFETADOS EM BRECHA DE SEGURANÇA
A bolsa de criptomoedas Bitget afirma que aproximadamente US$ 351,6 milhões em ativos foram afetados por transferências não autorizadas a partir de partes de sua infraestrutura de carteiras hot e warm.
📊 Pontos principais:
• Ativos estimados afetados: ~US$ 351,6M
• A Bitget diz que suas carteiras cold permanecem seguras
• O incidente afetou partes das camadas hot e warm da sua carteira
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociação permanecem operacionais, de acordo com a Bitget
• A Bitget afirma que o seu Fundo de Proteção ao Usuário tem mais de US$ 464M
• A exchange diz que investigadores e empresas de segurança estão ajudando na investigação
🔎 Por que isso importa para cripto:
O incidente destaca a importância da segurança da exchange, da infraestrutura de carteiras e dos controles de autorização de transações em plataformas centralizadas de cripto.
⚠️ Importante:
A Bitget diz que a investigação ainda está em andamento e que um relatório completo do incidente fornecerá mais detalhes sobre a causa raiz e as ações corretivas. Relatos iniciais sobre o ataque devem ser tratados com cautela até que sejam verificados de forma independente.
$ETC
{future}(ETCUSDT)
$MINA
{future}(MINAUSDT)
$TST
{future}(TSTUSDT)
#BitgetSays$352MAffectedInHack
🚨 BITGET DIZ QUE US$ 352 MILHÕES FORAM AFETADOS EM BRECHA DE SEGURANÇA
A bolsa de criptomoedas Bitget afirma que aproximadamente US$ 351,6 milhões em ativos foram afetados por transferências não autorizadas a partir de partes de sua infraestrutura de carteiras hot e warm.
📊 Pontos principais:
• Ativos estimados afetados: ~US$ 351,6M
• A Bitget diz que suas carteiras cold permanecem seguras
• O incidente afetou partes das camadas hot e warm da sua carteira
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociação permanecem operacionais, de acordo com a Bitget
• A Bitget afirma que o seu Fundo de Proteção ao Usuário tem mais de US$ 464M
• A exchange diz que investigadores e empresas de segurança estão ajudando na investigação
🔎 Por que isso importa para cripto:
O incidente destaca a importância da segurança da exchange, da infraestrutura de carteiras e dos controles de autorização de transações em plataformas centralizadas de cripto.
⚠️ Importante:
A Bitget diz que a investigação ainda está em andamento e que um relatório completo do incidente fornecerá mais detalhes sobre a causa raiz e as ações corretivas. Relatos iniciais sobre o ataque devem ser tratados com cautela até que sejam verificados de forma independente.
$ETC
$MINA
$TST
91
·
--
Em Baixa
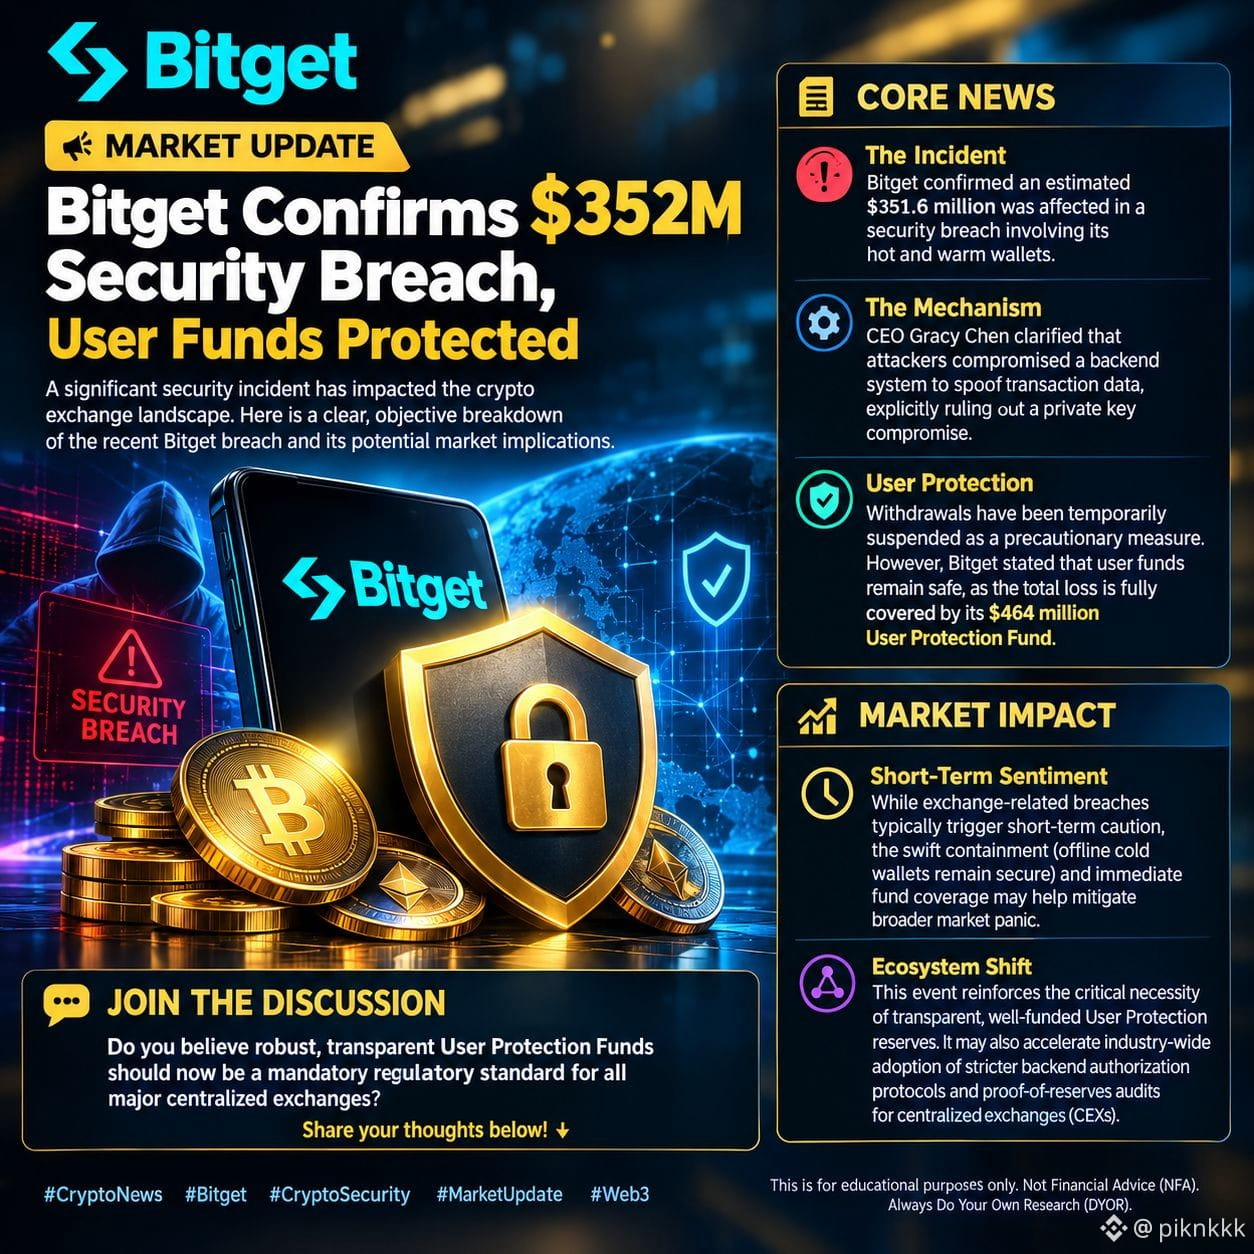
#BitgetSays$352MAffectedInHack 🔍 Atualização de Mercado: Bitget Confirma Brecha de Segurança de US$ 352M, Fundos dos Usuários Protegidos
Um incidente de segurança significativo impactou o cenário das exchanges de criptomoedas. Aqui vai um resumo claro e objetivo da recente brecha da Bitget e de suas possíveis implicações para o mercado.
📌 Notícias em Destaque
• O Incidente A Bitget confirmou que cerca de US$ 351,6 milhões foram afetados em uma brecha de segurança envolvendo suas carteiras hot e warm.
•O Mecanismo A CEO Gracy Chen esclareceu que os atacantes comprometeram um sistema de back-end para falsificar dados de transações, excluindo explicitamente uma possível invasão de chave privada.
• A Proteção ao Usuário Os saques foram temporariamente suspensos como medida de segurança preventiva. No entanto, a Bitget afirmou que os fundos dos usuários permanecem seguros, pois a perda total é integralmente coberta por seu Fundo de Proteção ao Usuário de US$ 464 milhões.
📊 Impacto no Mercado
• Sentimento no Curto Prazo Embora brechas relacionadas a exchanges normalmente gerem cautela no curto prazo, a contenção rápida (as cold wallets offline permanecem seguras) e a cobertura imediata dos fundos podem ajudar a reduzir um pânico mais amplo no mercado.
• **Mudança no Ecossistema**: Este evento reforça a necessidade crítica de reservas de Proteção ao Usuário transparentes e bem financiadas. Também pode acelerar a adoção, em toda a indústria, de protocolos mais rígidos de autorização no back-end e auditorias de proof-of-reserves para exchanges centralizadas (CEXs).
💬 Participe da Discussão
Você acredita que Fundos de Proteção ao Usuário robustos e transparentes deveriam agora ser um padrão regulatório obrigatório para todas as principais exchanges centralizadas? Compartilhe suas ideias abaixo! 👇
#CryptoNews #Bitget #CryptoSecurity #MarketUpdate #Web3
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$TUT $MUBARAK $SAGA
{future}(SAGAUSDT)
{future}(MUBARAKUSDT)
{future}(TUTUSDT)
#BitgetSays$352MAffectedInHack 🔍 Atualização de Mercado: Bitget Confirma Brecha de Segurança de US$ 352M, Fundos dos Usuários Protegidos
Um incidente de segurança significativo impactou o cenário das exchanges de criptomoedas. Aqui vai um resumo claro e objetivo da recente brecha da Bitget e de suas possíveis implicações para o mercado.
📌 Notícias em Destaque
• O Incidente A Bitget confirmou que cerca de US$ 351,6 milhões foram afetados em uma brecha de segurança envolvendo suas carteiras hot e warm.
•O Mecanismo A CEO Gracy Chen esclareceu que os atacantes comprometeram um sistema de back-end para falsificar dados de transações, excluindo explicitamente uma possível invasão de chave privada.
• A Proteção ao Usuário Os saques foram temporariamente suspensos como medida de segurança preventiva. No entanto, a Bitget afirmou que os fundos dos usuários permanecem seguros, pois a perda total é integralmente coberta por seu Fundo de Proteção ao Usuário de US$ 464 milhões.
📊 Impacto no Mercado
• Sentimento no Curto Prazo Embora brechas relacionadas a exchanges normalmente gerem cautela no curto prazo, a contenção rápida (as cold wallets offline permanecem seguras) e a cobertura imediata dos fundos podem ajudar a reduzir um pânico mais amplo no mercado.
• **Mudança no Ecossistema**: Este evento reforça a necessidade crítica de reservas de Proteção ao Usuário transparentes e bem financiadas. Também pode acelerar a adoção, em toda a indústria, de protocolos mais rígidos de autorização no back-end e auditorias de proof-of-reserves para exchanges centralizadas (CEXs).
💬 Participe da Discussão
Você acredita que Fundos de Proteção ao Usuário robustos e transparentes deveriam agora ser um padrão regulatório obrigatório para todas as principais exchanges centralizadas? Compartilhe suas ideias abaixo! 👇
#CryptoNews #Bitget #CryptoSecurity #MarketUpdate #Web3
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça sempre sua própria pesquisa (DYOR).
$TUT $MUBARAK $SAGA
76

$TWT Alerta de segurança na Bitget!
A plataforma acabou de sofrer a perda de 351,6 milhões de dólares após uma vulnerabilidade detectada em suas carteiras quentes. A CEO da exchange, Gracy Chen, esclareceu que os atacantes exploraram um sistema interno para falsificar documentos e autorizações de retirada, mas destacou um detalhe técnico vital: as chaves privadas e os cofres frios nunca foram comprometidos, portanto as chaves reais dos fundos permanecem seguras.
Como medida de emergência, a Bitget congelou temporariamente todas as retiradas da plataforma, embora a negociação (trading) e os depósitos continuem funcionando normalmente. Para tranquilizar a comunidade, a diretoria confirmou que 100% das perdas será coberto pelo seu Fundo de Proteção ao Usuário, que conta com um respaldo superior a 464 milhões de dólares, garantindo que os saldos dos clientes permaneçam intactos enquanto a equipe técnica trabalha na restauração do sistema.
Você tem capital nesta exchange ou prefere sempre contar com carteiras de autocustódia para evitar esses riscos?
SIGA-ME PARA MAIS NOTÍCIAS E ANÁLISES..
#BitgetSays$352MAffectedInHack
{future}(TWTUSDT)
$TWT Alerta de segurança na Bitget!
A plataforma acabou de sofrer a perda de 351,6 milhões de dólares após uma vulnerabilidade detectada em suas carteiras quentes. A CEO da exchange, Gracy Chen, esclareceu que os atacantes exploraram um sistema interno para falsificar documentos e autorizações de retirada, mas destacou um detalhe técnico vital: as chaves privadas e os cofres frios nunca foram comprometidos, portanto as chaves reais dos fundos permanecem seguras.
Como medida de emergência, a Bitget congelou temporariamente todas as retiradas da plataforma, embora a negociação (trading) e os depósitos continuem funcionando normalmente. Para tranquilizar a comunidade, a diretoria confirmou que 100% das perdas será coberto pelo seu Fundo de Proteção ao Usuário, que conta com um respaldo superior a 464 milhões de dólares, garantindo que os saldos dos clientes permaneçam intactos enquanto a equipe técnica trabalha na restauração do sistema.
Você tem capital nesta exchange ou prefere sempre contar com carteiras de autocustódia para evitar esses riscos?
SIGA-ME PARA MAIS NOTÍCIAS E ANÁLISES..
#BitgetSays$352MAffectedInHack
206 Atlas:
Cold storage is the only real hedge. Trusting exchange insurance funds adds unnecessary counterparty risk to your portfolio.
3
2
6
9.8k
·
--
Em Alta
#BitgetSays$352MAffectedInHack
🛡️ Hack de US$ 351,6M vs. Fundo de Proteção de US$ 464M
A Bitget confirmou que aproximadamente US$ 351,6 milhões em ativos foram afetados após transferências não autorizadas a partir de partes da sua infraestrutura de hot wallet.
A parte mais interessante é a camada de proteção: a Bitget afirma que o seu Fundo de Proteção ao Usuário possui mais de US$ 464 milhões, respaldado por 5.500 BTC, o que é suficiente para cobrir a perda atualmente estimada. A exchange diz que o valor afetado será coberto pelo fundo e que ele será reabastecido.
Isso não torna o incidente insignificante. Os saques permanecem temporariamente suspensos enquanto a análise de segurança continua, então a próxima coisa que os traders devem observar é como a Bitget lida com a recuperação e a compensação.
Para os traders, este é mais um lembrete de que a transparência de reservas e os mecanismos de proteção de uma exchange importam tanto quanto os recursos de negociação.
PARA NEGOCIAR:-
$BNB
$BTC
{spot}(BTCUSDT)
{spot}(BNBUSDT)
#Bitget #CryptoSecurity
#BitgetSays$352MAffectedInHack
🛡️ Hack de US$ 351,6M vs. Fundo de Proteção de US$ 464M
A Bitget confirmou que aproximadamente US$ 351,6 milhões em ativos foram afetados após transferências não autorizadas a partir de partes da sua infraestrutura de hot wallet.
A parte mais interessante é a camada de proteção: a Bitget afirma que o seu Fundo de Proteção ao Usuário possui mais de US$ 464 milhões, respaldado por 5.500 BTC, o que é suficiente para cobrir a perda atualmente estimada. A exchange diz que o valor afetado será coberto pelo fundo e que ele será reabastecido.
Isso não torna o incidente insignificante. Os saques permanecem temporariamente suspensos enquanto a análise de segurança continua, então a próxima coisa que os traders devem observar é como a Bitget lida com a recuperação e a compensação.
Para os traders, este é mais um lembrete de que a transparência de reservas e os mecanismos de proteção de uma exchange importam tanto quanto os recursos de negociação.
PARA NEGOCIAR:-
$BNB
$BTC
#Bitget #CryptoSecurity
1
82
·
--
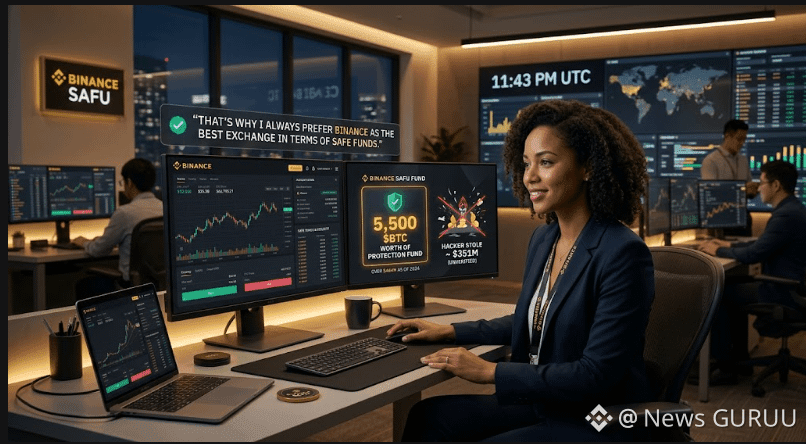
É por isso que eu sempre prefiro a Binance como a melhor exchange em termos de fundos seguros. O valor de 5,500 $BTC em fundos de proteção está disponível apenas na Bitget (aproximadamente US$ 464 milhões), enquanto o hacker roubou cerca de US$ 351 milhões (ainda não verificado—pode ser mais do que isso).
#BitgetSays$352MAffectedInHack
#BitgetSays$352MAffectedInHack
goldwealth01:
🔥 $BTC CANDLE CHART WIDGET 📊 Watching Bitcoin closely and using the $BTC candle chart widget to track price action and spot potential setups. I’ll share my strategy through live trading and link my real trades. Trade smart, stay patient. 🚀
7
2
19
40.1k
·
--
#BitgetSays$352MAffectedInHack
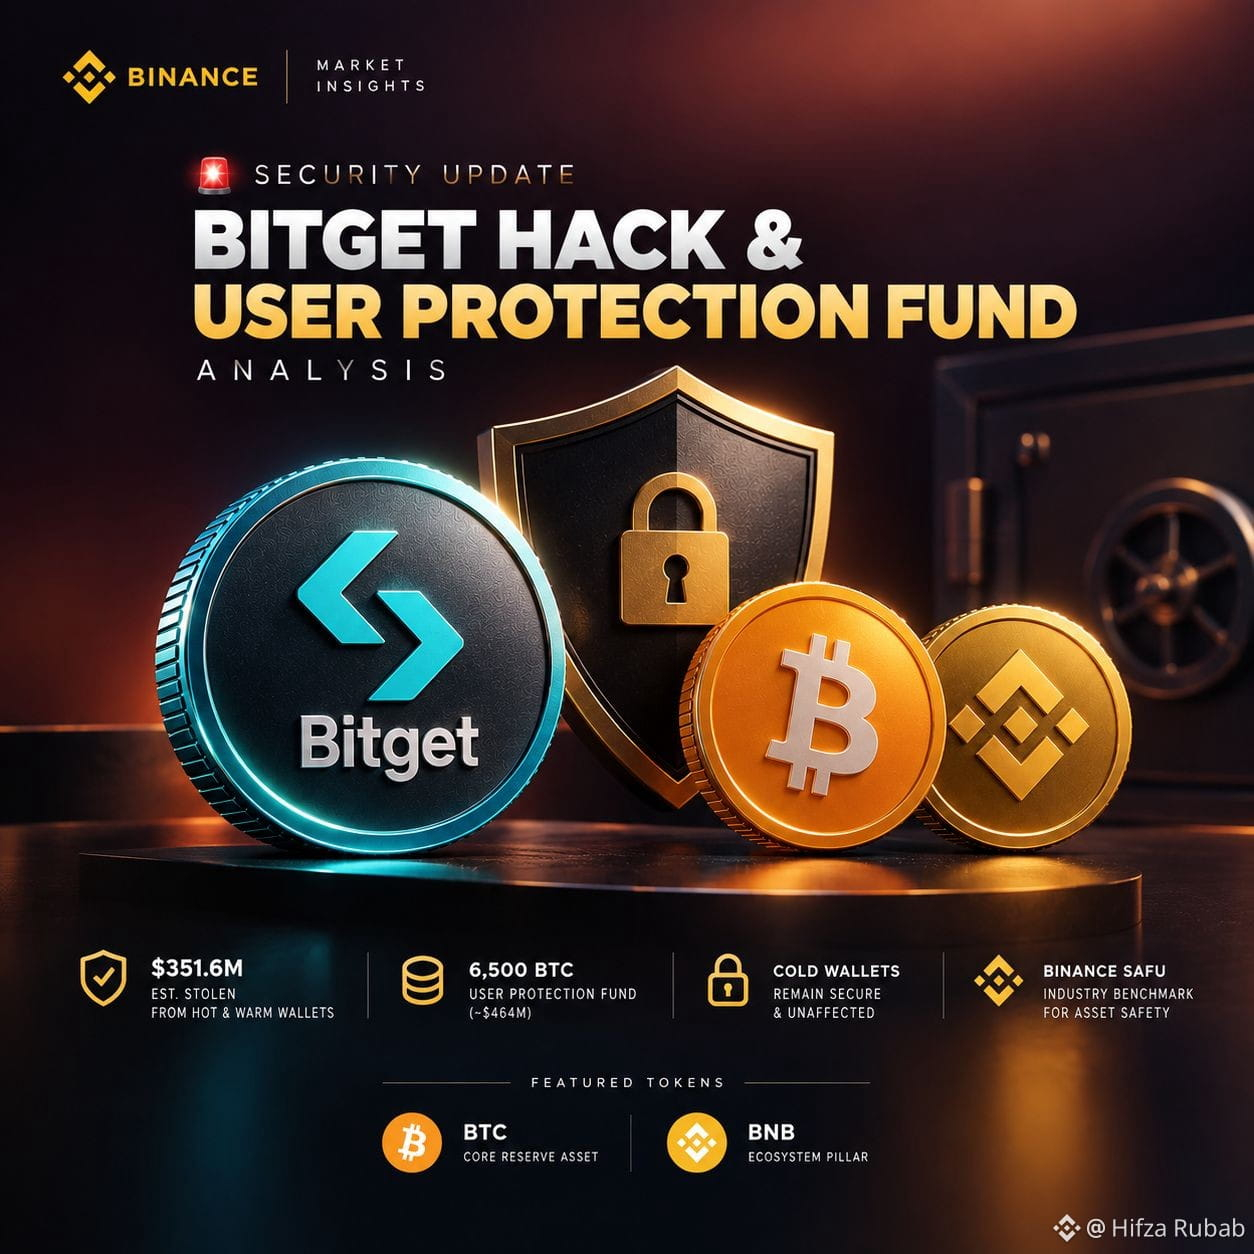
🚨 HACK NA BITGET & ATUALIZAÇÃO DE SEGURANÇA DA EXCHANGE 🛡️💥
Uma violação de carteira quente no valor de US$ 351,6M atingiu a Bitget, mas carteiras frias permaneceram intactas. O seu Fundo de Proteção ao Usuário de US$ 464M+ cobre totalmente os ativos roubados, provando a importância de reservas robustas de segurança nas exchanges! 📊⚡
Destaques Principais : 🔑💡
Fundo Coberto: A reserva de US$ 464M da Bitget absorve toda a perda de US$ 351,6M. 🛡️💰
Sistema Contido: A violação no backend foi resolvida; as chaves privadas nunca foram vazadas. 🔒⚡
Padrão da Indústria: Mostra por que reservas de proteção de exchanges (como a SAFU da Binance) são essenciais. 🟡📊
Tokens em Destaque :
Bitcoin ($BTC ) ₿: Ativo central que sustenta grandes reservas de proteção para emergências. 🛡️⚡
BNB ($BNB ) 🟡: A espinha dorsal da liquidez da Binance, gestão de riscos e segurança da SAFU. 🚀💎
💬 Qual é a sua estratégia? Você pretende contar com os fundos da SAFU da exchange ou mover os recursos para carteiras frias de custódia própria? Comente abaixo! 👇💭✨
#BinanceWillListHyperliquid(HYPE)
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
#CFTCUpdatesGuidanceOnTokenizedAssets
#OndoFinanceSoughtSaleAfterFoundersDeath
{spot}(BNBUSDT)
{spot}(BTCUSDT)
#BitgetSays$352MAffectedInHack
🚨 HACK NA BITGET & ATUALIZAÇÃO DE SEGURANÇA DA EXCHANGE 🛡️💥
Uma violação de carteira quente no valor de US$ 351,6M atingiu a Bitget, mas carteiras frias permaneceram intactas. O seu Fundo de Proteção ao Usuário de US$ 464M+ cobre totalmente os ativos roubados, provando a importância de reservas robustas de segurança nas exchanges! 📊⚡
Destaques Principais : 🔑💡
Fundo Coberto: A reserva de US$ 464M da Bitget absorve toda a perda de US$ 351,6M. 🛡️💰
Sistema Contido: A violação no backend foi resolvida; as chaves privadas nunca foram vazadas. 🔒⚡
Padrão da Indústria: Mostra por que reservas de proteção de exchanges (como a SAFU da Binance) são essenciais. 🟡📊
Tokens em Destaque :
Bitcoin ($BTC ) ₿: Ativo central que sustenta grandes reservas de proteção para emergências. 🛡️⚡
BNB ($BNB ) 🟡: A espinha dorsal da liquidez da Binance, gestão de riscos e segurança da SAFU. 🚀💎
💬 Qual é a sua estratégia? Você pretende contar com os fundos da SAFU da exchange ou mover os recursos para carteiras frias de custódia própria? Comente abaixo! 👇💭✨
#BinanceWillListHyperliquid(HYPE)
#BrazilOrdersReportingOf$10KSelfCustodyTransfers
#CFTCUpdatesGuidanceOnTokenizedAssets
#OndoFinanceSoughtSaleAfterFoundersDeath
3
170
·
--
Artigo
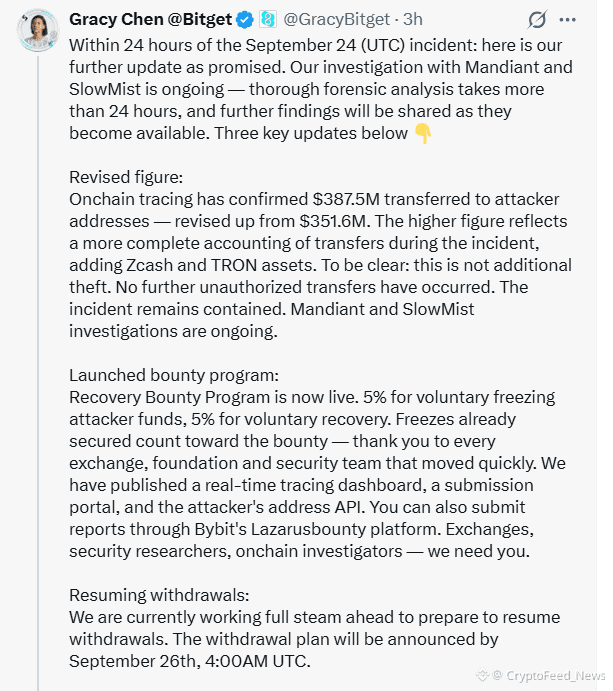
*CEO da Bitget, Gracy Chen, Diz que a Mandiant e a SlowMist Estão Investigando um Incidente de Segurança*A Bitget trouxe a *Mandiant (Google) e a SlowMist* para investigar a *violação de segurança de US$ 351,6 milhões* detectada em 24 de setembro às 18:31 UTC, afirmou o CEO Gracy Chen hoje.
O incidente agora está sendo tratado como um possível *ataque ligado à Coreia do Norte*.
> "Nossa equipe de segurança fez progresso inicial ao rastrear a origem. O invasor comprometeu um sistema crítico de back-end dentro da nossa infraestrutura de carteiras, usou isso para falsificar dados de transações e acionou nossa autorização..." — Gracy Chen no X, 25 de set e6a1
*CEO da Bitget, Gracy Chen, Diz que a Mandiant e a SlowMist Estão Investigando um Incidente de Segurança*
A Bitget trouxe a *Mandiant (Google) e a SlowMist* para investigar a *violação de segurança de US$ 351,6 milhões* detectada em 24 de setembro às 18:31 UTC, afirmou o CEO Gracy Chen hoje.
O incidente agora está sendo tratado como um possível *ataque ligado à Coreia do Norte*.
> "Nossa equipe de segurança fez progresso inicial ao rastrear a origem. O invasor comprometeu um sistema crítico de back-end dentro da nossa infraestrutura de carteiras, usou isso para falsificar dados de transações e acionou nossa autorização..." — Gracy Chen no X, 25 de set e6a1
118

·
--
#BitgetSays$352MAffectedInHack
🚨 Alerta de Segurança: Bitget confirma US$ 352M comprometidos — fundos dos usuários declarados seguros 🔒⚠️
A principal exchange centralizada Bitget detectou transações não autorizadas que afetaram US$ 351,6 milhões em ativos digitais em seus sistemas de carteiras hot e warm.
A CEO da Bitget, Gracy Chen, divulgou rapidamente uma atualização pública, tranquilizando os usuários de que as carteiras cold permanecem 100% seguras e que os saldos das contas estão corretos.
📌 Detalhamento do que aconteceu e fatos-chave de segurança
🕒 Detecção do incidente: os sistemas de segurança da Bitget sinalizaram saídas anormais das carteiras hot a partir de cerca de 18:31 UTC em 24 de setembro.
🛡️ Escopo da arquitetura: a invasão afetou apenas partes das camadas de carteiras hot e warm da Bitget; as carteiras cold não foram atingidas.
💼 Fundo de Proteção de US$ 464M: todos os fundos perdidos estão dentro do Fundo de Proteção ao Usuário da Bitget (atualmente com >US$ 464 milhões), que cobrirá integralmente quaisquer saldos de usuários afetados.
⏸️ Status do serviço: saques estão temporariamente pausados enquanto a equipe de segurança realiza uma auditoria. No entanto, depósitos e operações de spot/derivativos seguem totalmente operacionais.
⚠️ O que você precisa saber e fazer agora
Não entre em pânico e venda: os saldos das contas dos usuários são totalmente respaldados pelo fundo de reserva da Bitget, portanto as perdas serão cobertas internamente.
Acompanhe os canais oficiais: evite links de phishing ou perfis de suporte falsos oferecendo “soluções alternativas para saque” — siga estritamente os comunicados oficiais da Bitget.
Paciência com os saques: os serviços de saque serão retomados sequencialmente assim que a análise de segurança for concluída.
Como você vê invasões em carteiras hot de exchanges quando estão totalmente respaldadas por fundos de proteção? Compartilhe suas opiniões abaixo! 💬👇
#FedOctoberRateHikeOddsRiseTo69.7% #Bitget #CryptoSecurity
1
2
90

·
--
Em Baixa
6 de setembro: Liquid, cerca de US$ 320 milhões. chaves intactas
24 de setembro: Bitget, US$ 351,6 milhões. chaves intactas de novo
depois do Liquid eu escrevi que "não são suas chaves" é metade de um modelo de segurança. não esperava que a outra metade aparecesse tão rápido em uma exchange centralizada)
o atacante comprometeu um sistema de backend na infraestrutura de carteiras da Bitget, falsificou dados de transação e acionou o próprio processo de autorização da Bitget. comprometimento de chave privada descartado, segundo Gracy Chen
$ETH
{spot}(ETHUSDT)
, BNB, AVAX e USDT estavam entre o que sobrou
a tranca ficou fechada. quem decide quando abri-la foi enganado
e esta aí está na minha própria conta. eu tenho saldo na Bitget, saques pausados, sem prazo
uma reserva de mais de US$ 464 milhões cobre o prejuízo, dizem. bom
#BitgetSays$352MAffectedInHack e "os fundos dos usuários estão seguros" veio na mesma declaração. vou acreditar na segunda parte quando meu saque cair
no dia em que eles reabrirem, vou postar aqui se o meu foi processado; acompanhe se você também tiver moedas lá
6 de setembro: Liquid, cerca de US$ 320 milhões. chaves intactas
24 de setembro: Bitget, US$ 351,6 milhões. chaves intactas de novo
depois do Liquid eu escrevi que "não são suas chaves" é metade de um modelo de segurança. não esperava que a outra metade aparecesse tão rápido em uma exchange centralizada)
o atacante comprometeu um sistema de backend na infraestrutura de carteiras da Bitget, falsificou dados de transação e acionou o próprio processo de autorização da Bitget. comprometimento de chave privada descartado, segundo Gracy Chen
$ETH
, BNB, AVAX e USDT estavam entre o que sobrou
a tranca ficou fechada. quem decide quando abri-la foi enganado
e esta aí está na minha própria conta. eu tenho saldo na Bitget, saques pausados, sem prazo
uma reserva de mais de US$ 464 milhões cobre o prejuízo, dizem. bom
#BitgetSays$352MAffectedInHack e "os fundos dos usuários estão seguros" veio na mesma declaração. vou acreditar na segunda parte quando meu saque cair
no dia em que eles reabrirem, vou postar aqui se o meu foi processado; acompanhe se você também tiver moedas lá
4
225

🔥 Alerta de Segurança em Criptomoedas
$352M supostamente afetados — A Bitget tratou o incidente.
Esse valor é suficiente para colocar a segurança das exchanges sob os holofotes.
Os usuários devem evitar confiar em alegações não verificadas que circulam online.
$BTC $ETH $BNB e $XRP permanecem como principais ativos para pesquisar de forma independente.
🚨 Em cripto, proteger seus ativos importa tanto quanto encontrar oportunidades.
#BitgetSays$352MAffectedInHack
43
⚠️ $352M levantam dúvidas
A declaração da Bitget diz que o hack afetou cerca de $352M.
Os mercados cripto agora estão observando a situação de perto.
O incidente pode reacender discussões sobre padrões de segurança das exchanges.
$BTC $ETH $LINK e $AVAX continuam sendo ativos-chave no mercado à vista.
🛡️ Transparência e atualizações de segurança importam durante incidentes como este.
#BitgetSays$352MAffectedInHack
43
💥 Choque de Segurança Cripto de US$ 352M
A Bitget diz que US$ 352M foram afetados no hack reportado.
Isso é um número enorme para a indústria cripto.
O incidente mostra por que a segurança de carteiras e exchanges importa.
$BTC $ETH $SOL e $BNB continuam a dominar a atenção do mercado.
🔎 Segurança em primeiro lugar. Sempre verifique antes de mover fundos.
#BitgetSays$352MAffectedInHack
54
🛡️ Segurança de Exchange sob os holofotes
Um impacto reportado de US$ 352M colocou a resposta de segurança da Bitget sob atenção.
O incidente destaca como os riscos do cripto podem se intensificar rapidamente.
Usuários de exchanges devem verificar as informações por meio de canais oficiais.
$BTC $ETH $BNB e $LINK continuam sendo ativos spot amplamente acompanhados.
👀 Um único incidente pode mudar a conversa sobre a segurança da plataforma.
#BitgetSays$352MAffectedInHack
54
🚨 Relatório do Impacto do Hack de US$ 352M
A Bitget afirma que aproximadamente US$ 352M foram afetados no incidente de segurança reportado.
A escala recoloca a segurança das exchanges em foco.
Os usuários devem prestar atenção especial às atualizações oficiais e aos movimentos das carteiras.
US$BTC $ETH $BNB e $SOL continuam sendo os principais ativos no mercado à vista.
🔐 Em cripto, segurança faz parte da estratégia de investimento.
#BitgetSays$352MAffectedInHack
54

·
--
Em Baixa
Bitget Reporta Hack de US$ 351,6M: A Resposta Pode Reconstruir a Confiança?
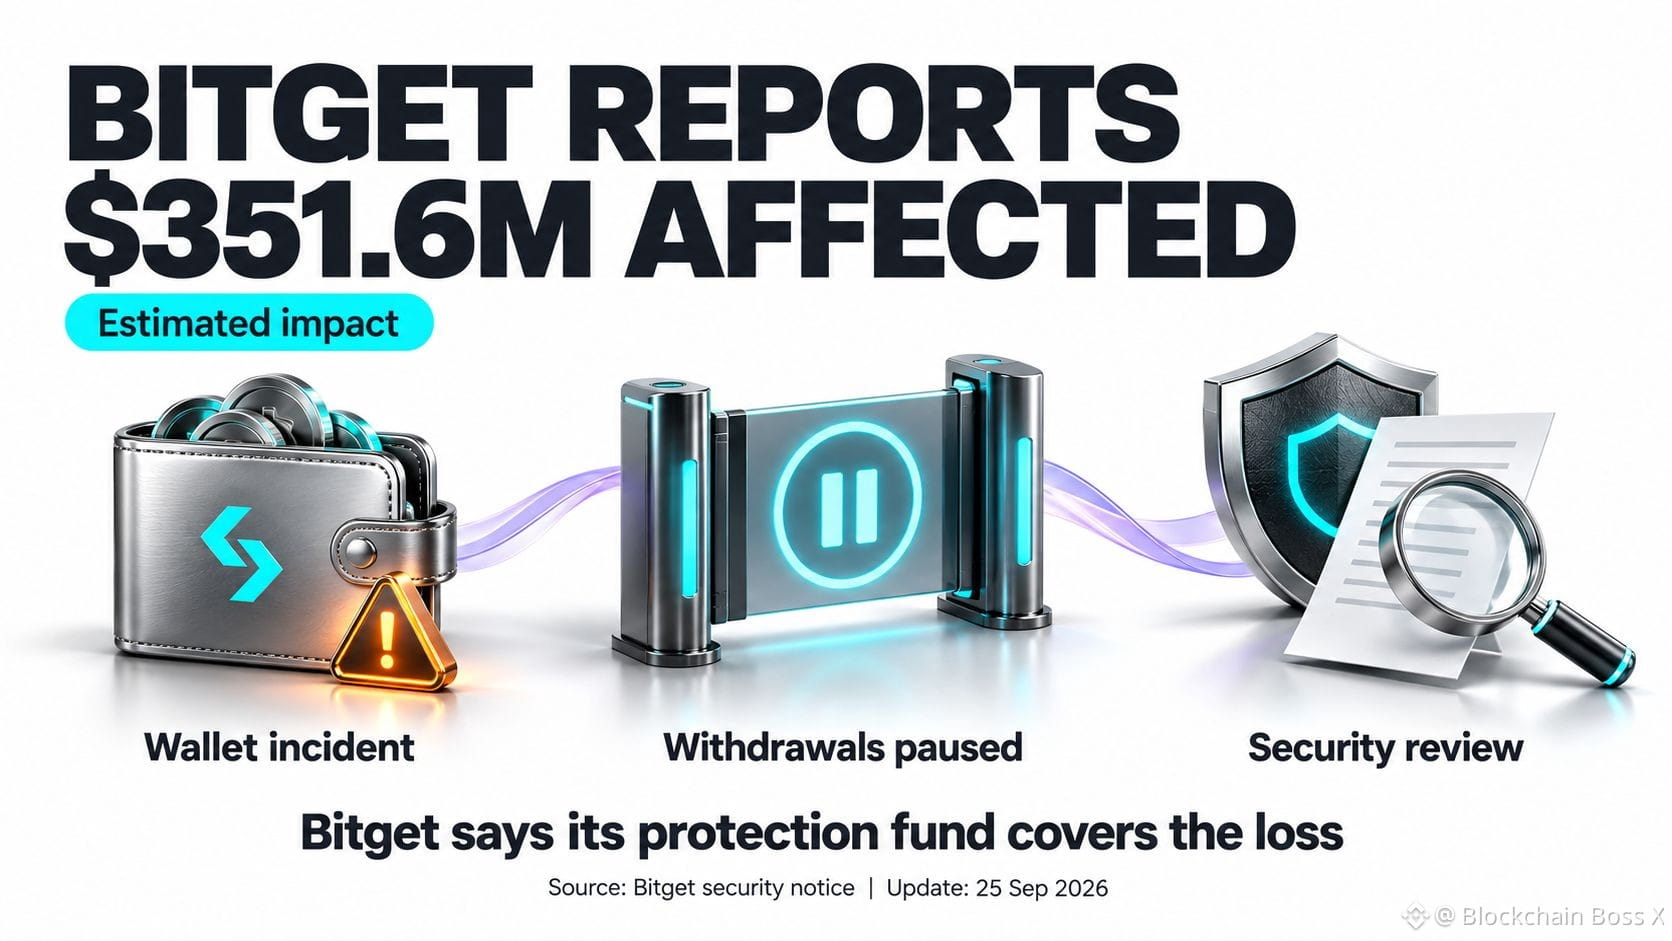
A Bitget afirma que transferências não autorizadas detectadas em 24 de setembro afetaram um valor estimado em US$ 351,6 milhões. A exchange informou que partes de seus sistemas de hot e warm wallet foram afetadas, enquanto as cold wallets permaneceram seguras.
De acordo com seu aviso de segurança, saques foram temporariamente suspensos, enquanto depósitos e negociações continuaram. A Bitget disse que seu User Protection Fund (Fundo de Proteção ao Usuário) tinha mais de US$ 464 milhões e cobriu a perda total. Ela também prometeu um relatório detalhado do incidente em até 24 horas. A cobertura do fundo e as garantias de proteção de ativos vêm da própria exchange.
Minha visão: Agora, o processo de recuperação merece tanta atenção quanto o número da perda. Um fundo de proteção pode ajudar a absorver danos financeiros, mas reconstruir a confiança também exige uma explicação convincente, evidências de que as fragilidades foram corrigidas e saques confiáveis.
Para os clientes, a questão prática é quando eles poderão acessar seus ativos normalmente. Para a indústria como um todo, este incidente coloca sob escrutínio a segurança das exchanges e a resiliência operacional. Atualizações transparentes e ações corretivas revisadas de forma independente dariam fundamentos mais sólidos para avaliar a resposta do que apenas o valor de destaque do fundo.
O que reconstruiria sua confiança primeiro: cobertura de fundo verificada, uma revisão independente de segurança ou saques restabelecidos?
#BitgetSays$352MAffectedInHack #Bitget #CryptoSecurity
$SAGA $MUBARAK $NIL
{future}(NILUSDT)
{future}(MUBARAKUSDT)
{future}(SAGAUSDT)
Bitget Reporta Hack de US$ 351,6M: A Resposta Pode Reconstruir a Confiança?
A Bitget afirma que transferências não autorizadas detectadas em 24 de setembro afetaram um valor estimado em US$ 351,6 milhões. A exchange informou que partes de seus sistemas de hot e warm wallet foram afetadas, enquanto as cold wallets permaneceram seguras.
De acordo com seu aviso de segurança, saques foram temporariamente suspensos, enquanto depósitos e negociações continuaram. A Bitget disse que seu User Protection Fund (Fundo de Proteção ao Usuário) tinha mais de US$ 464 milhões e cobriu a perda total. Ela também prometeu um relatório detalhado do incidente em até 24 horas. A cobertura do fundo e as garantias de proteção de ativos vêm da própria exchange.
Minha visão: Agora, o processo de recuperação merece tanta atenção quanto o número da perda. Um fundo de proteção pode ajudar a absorver danos financeiros, mas reconstruir a confiança também exige uma explicação convincente, evidências de que as fragilidades foram corrigidas e saques confiáveis.
Para os clientes, a questão prática é quando eles poderão acessar seus ativos normalmente. Para a indústria como um todo, este incidente coloca sob escrutínio a segurança das exchanges e a resiliência operacional. Atualizações transparentes e ações corretivas revisadas de forma independente dariam fundamentos mais sólidos para avaliar a resposta do que apenas o valor de destaque do fundo.
O que reconstruiria sua confiança primeiro: cobertura de fundo verificada, uma revisão independente de segurança ou saques restabelecidos?
#BitgetSays$352MAffectedInHack #Bitget #CryptoSecurity
$SAGA $MUBARAK $NIL
1
1.1k

·
--
Em Alta
#BitgetSays$352MAffectedInHack
Não, de novo?! 🤯 O drama cripto nunca dorme. Vamos analisar a grande notícia que está abalando o mercado: #BitgetSays$352MAffectedInHack 💸
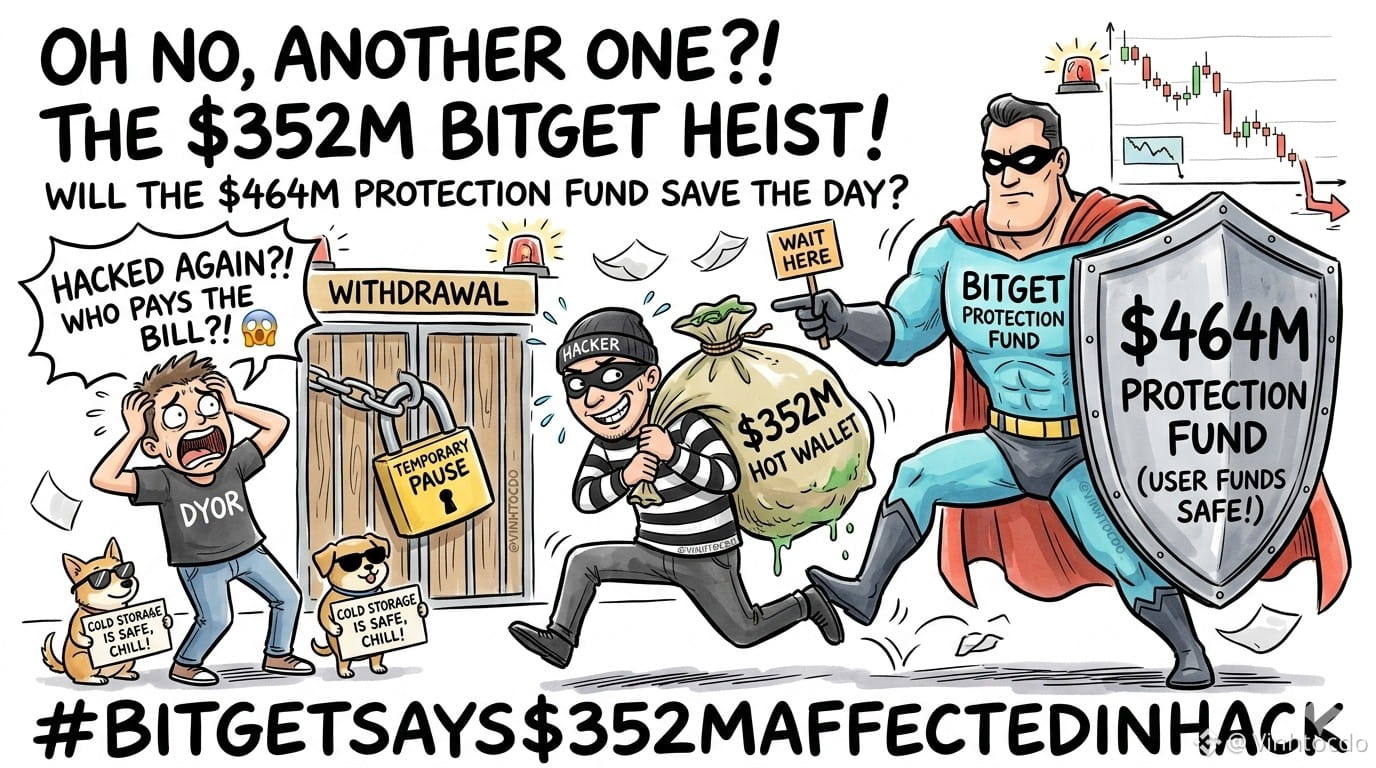
🚨 Espera, hackearam DE NOVO?! Sim, a Bitget confirmou uma transferência não autorizada de US$ 351,6 milhões das carteiras quentes! Pode ser o maior golpe de 2026.
🤔 Quem paga a conta? Boas notícias por enquanto: a CEO Gracy Chen afirmou que os fundos dos usuários estão seguros, graças ao seu Fundo de Proteção de US$ 464 milhões. A invasão só atingiu uma fração das carteiras hot/warm, enquanto o armazenamento a frio está totalmente seguro. Eles estão congelando temporariamente saques para uma revisão de segurança.
🛒 O que os traders devem fazer?
🛡️ Fique calmo: Não venda em pânico sua posição com desconto.
🛑 A paciência é essencial: Espere o relatório oficial do incidente de 24 horas antes de tomar decisões grandes.
🔑 Segurança em primeiro lugar: Proteja seus fundos e use exchanges confiáveis.
⚠️ Não é aconselhamento financeiro. DYOR! Novo na Binance? Use o código VINHTOCDO ou clique no link: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) para negociar com segurança!
👉 Clique em negociar abaixo para me apoiar: $BNB
{future}(BNBUSDT)
| $BTC
{future}(BTCUSDT)
| $ETH
{future}(ETHUSDT)
#Bitget #CryptoNews #CryptoSecurity #BinanceSquare #TradingSafety #VINHTOCDO
#BitgetSays$352MAffectedInHack
Não, de novo?! 🤯 O drama cripto nunca dorme. Vamos analisar a grande notícia que está abalando o mercado: #BitgetSays$352MAffectedInHack 💸
🚨 Espera, hackearam DE NOVO?! Sim, a Bitget confirmou uma transferência não autorizada de US$ 351,6 milhões das carteiras quentes! Pode ser o maior golpe de 2026.
🤔 Quem paga a conta? Boas notícias por enquanto: a CEO Gracy Chen afirmou que os fundos dos usuários estão seguros, graças ao seu Fundo de Proteção de US$ 464 milhões. A invasão só atingiu uma fração das carteiras hot/warm, enquanto o armazenamento a frio está totalmente seguro. Eles estão congelando temporariamente saques para uma revisão de segurança.
🛒 O que os traders devem fazer?
🛡️ Fique calmo: Não venda em pânico sua posição com desconto.
🛑 A paciência é essencial: Espere o relatório oficial do incidente de 24 horas antes de tomar decisões grandes.
🔑 Segurança em primeiro lugar: Proteja seus fundos e use exchanges confiáveis.
⚠️ Não é aconselhamento financeiro. DYOR! Novo na Binance? Use o código VINHTOCDO ou clique no link: https://www.binance.com/register?ref=VINHTOCDO para negociar com segurança!
👉 Clique em negociar abaixo para me apoiar: $BNB
| $BTC
| $ETH
#Bitget #CryptoNews #CryptoSecurity #BinanceSquare #TradingSafety #VINHTOCDO
3
1.1k
Artigo
XRP Coin: Uma Visão Prática de Seu Propósito, Tecnologia e Riscos
XR
P é um ativo digital projetado para tornar a transferência de valor através das fronteiras mais rápida e eficiente. Ele está associado ao XRP Ledger, uma rede blockchain construída para pagamentos, troca de moedas e liquidação entre instituições financeiras ou indivíduos.
Ao contrário de muitas criptomoedas que dependem de mineração, X
As transações de RP são validadas por meio de um mecanismo de consenso. Essa abordagem tem como objetivo manter os custos de transação baixos e os tempos de liquidação curtos. As transações no XRP Ledger normalmente podem ser concluídas em segundos, tornando a rede relevante para discussões sobre pagamentos transfronteiriços.
XRP Coin: Uma Visão Prática de Seu Propósito, Tecnologia e Riscos
XR
P é um ativo digital projetado para tornar a transferência de valor através das fronteiras mais rápida e eficiente. Ele está associado ao XRP Ledger, uma rede blockchain construída para pagamentos, troca de moedas e liquidação entre instituições financeiras ou indivíduos.
Ao contrário de muitas criptomoedas que dependem de mineração, X
As transações de RP são validadas por meio de um mecanismo de consenso. Essa abordagem tem como objetivo manter os custos de transação baixos e os tempos de liquidação curtos. As transações no XRP Ledger normalmente podem ser concluídas em segundos, tornando a rede relevante para discussões sobre pagamentos transfronteiriços.
1
152

$SNDK Com medo de perder a vida, difícil se tornar digno de elogios; querendo estabilidade na vida, difícil chegar ao topo. A vida e a morte dependem do destino, enquanto a riqueza e a honra são determinadas pelo céu. Desta vez eu fui tudo 🙂🙂🙂🙂
#BitgetBreachForgedRequestsNotStolenKeys #QNTRises39% #BinanceWillListHyperliquid(HYPE) #CFTCUpdatesGuidanceOnTokenizedAssets #BitgetSays$352MAffectedInHack
#BitgetBreachForgedRequestsNotStolenKeys #QNTRises39% #BinanceWillListHyperliquid(HYPE) #CFTCUpdatesGuidanceOnTokenizedAssets #BitgetSays$352MAffectedInHack
3.4k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EtherGains70.9%InQ3
176,981 visualizações
1,185 a discutir
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
11,352 visualizações
93 a discutir
3
#US10YearYieldNears5.3%
160,399 visualizações
1,160 a discutir
4
#DollarIndexHitsHighestSinceMay2025
46,337 visualizações
628 a discutir
5
#USWeeklyJoblessClaimsFallTo197000
38,141 visualizações
509 a discutir
6
#BitcoinETFsTake$6.34BillionInQ3
10,448 visualizações
77 a discutir
7
#KoreaProposesTokenizingStocksAndBonds
75,932 visualizações
830 a discutir
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
175,484 visualizações
1,560 a discutir
9
#MicronBeatsEarningsLiftsGuidance
89,248 visualizações
1,125 a discutir
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
61,495 visualizações
834 a discutir