
Thomas Anderson
1.1k ပို့စ်များ
Thomas Anderson
တိုင်ကြားမည်
သုံးစွဲသူကို ဘလော့မည်
1 ဖော်လိုလုပ်ထားသည်
5.0K+ ဖော်လိုလုပ်သူများ
3.2K+ လိုက်ခ်လုပ်ထားသည်
ပို့စ်များ
ပုံသေထားသည်
·
--
Көңіл тоқтамайды. Қорқытқан ашкөздік адамзатты құртады. Бұл уақыт мәселесі ғана. Елдерді қате адамдар басқарып отыр. Заң, тәртіп және мораль сияқты ұғымдардың мәні тек теңдікке негізделгенде ғана болады. Бұл дүниенің қатал шындығы — ақша сөйлегенде, шындық үнсіз қалады. Ал билік сөйлегенде, тіпті ақша да үш қадам артқа шегінеді. Ережелерді шығаратындар көбіне ең бірінші болып оларды бұзады. Ережелер — әлсіздерге арналған құрсау, ал күштілерге арналған құрал.
Көңіл тоқтамайды. Қорқытқан ашкөздік адамзатты құртады. Бұл уақыт мәселесі ғана. Елдерді қате адамдар басқарып отыр. Заң, тәртіп және мораль сияқты ұғымдардың мәні тек теңдікке негізделгенде ғана болады. Бұл дүниенің қатал шындығы — ақша сөйлегенде, шындық үнсіз қалады. Ал билік сөйлегенде, тіпті ақша да үш қадам артқа шегінеді. Ережелерді шығаратындар көбіне ең бірінші болып оларды бұзады. Ережелер — әлсіздерге арналған құрсау, ал күштілерге арналған құрал.
14
22
8.4k
·
--
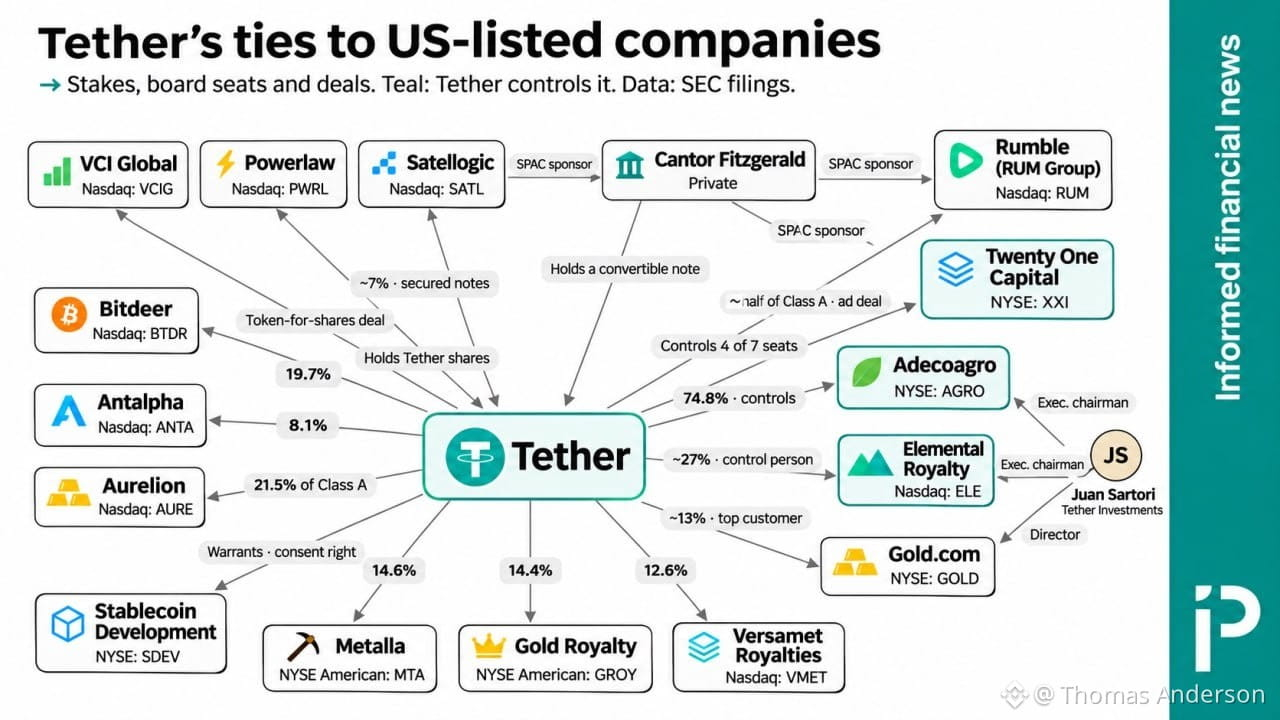
🪙 Tether သည် အဓိက ရင်းနှီးမြှုပ်နှံမှု ဟိုးလ်ဒင်းကုမ္ပဏီတစ်ခုအဖြစ် တဖြည်းဖြည်း အသွင်ပြောင်းလျက်ရှိသည်။ USDT ထုတ်ဝေသူသည် သတ္တုတူးဖော်ရေး၊ ရွှေထုတ်လုပ်ရေး၊ စိုက်ပျိုးရေးနှင့် မီဒီယာကဏ္ဍများတွင် ရင်းနှီးမြှုပ်နှံနေပြီး Bitdeer (19.7%) နှင့် စိုက်ပျိုးရေးလုပ်ငန်းစု Adecoagro (74.8%) ကဲ့သို့သော ကုမ္ပဏီများတွင် ရှယ်ယာပိုင်ဆိုင်ထားသည်။
ထို့အပြင် Tether သည် အဆိုပါကုမ္ပဏီအချို့တွင် ရှယ်ယာပိုင်ဆိုင်ထားရုံမျှဖြင့် မကန့်သတ်တော့ဘဲ ၎င်းတို့၏ စီမံခန့်ခွဲမှုတွင်လည်း တိုက်ရိုက်ပါဝင်လာနေသည်။
🪙 Tether သည် အဓိက ရင်းနှီးမြှုပ်နှံမှု ဟိုးလ်ဒင်းကုမ္ပဏီတစ်ခုအဖြစ် တဖြည်းဖြည်း အသွင်ပြောင်းလျက်ရှိသည်။ USDT ထုတ်ဝေသူသည် သတ္တုတူးဖော်ရေး၊ ရွှေထုတ်လုပ်ရေး၊ စိုက်ပျိုးရေးနှင့် မီဒီယာကဏ္ဍများတွင် ရင်းနှီးမြှုပ်နှံနေပြီး Bitdeer (19.7%) နှင့် စိုက်ပျိုးရေးလုပ်ငန်းစု Adecoagro (74.8%) ကဲ့သို့သော ကုမ္ပဏီများတွင် ရှယ်ယာပိုင်ဆိုင်ထားသည်။
ထို့အပြင် Tether သည် အဆိုပါကုမ္ပဏီအချို့တွင် ရှယ်ယာပိုင်ဆိုင်ထားရုံမျှဖြင့် မကန့်သတ်တော့ဘဲ ၎င်းတို့၏ စီမံခန့်ခွဲမှုတွင်လည်း တိုက်ရိုက်ပါဝင်လာနေသည်။
ထို့အပြင် Tether သည် အဆိုပါကုမ္ပဏီအချို့တွင် ရှယ်ယာပိုင်ဆိုင်ထားရုံမျှဖြင့် မကန့်သတ်တော့ဘဲ ၎င်းတို့၏ စီမံခန့်ခွဲမှုတွင်လည်း တိုက်ရိုက်ပါဝင်လာနေသည်။
1
266
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
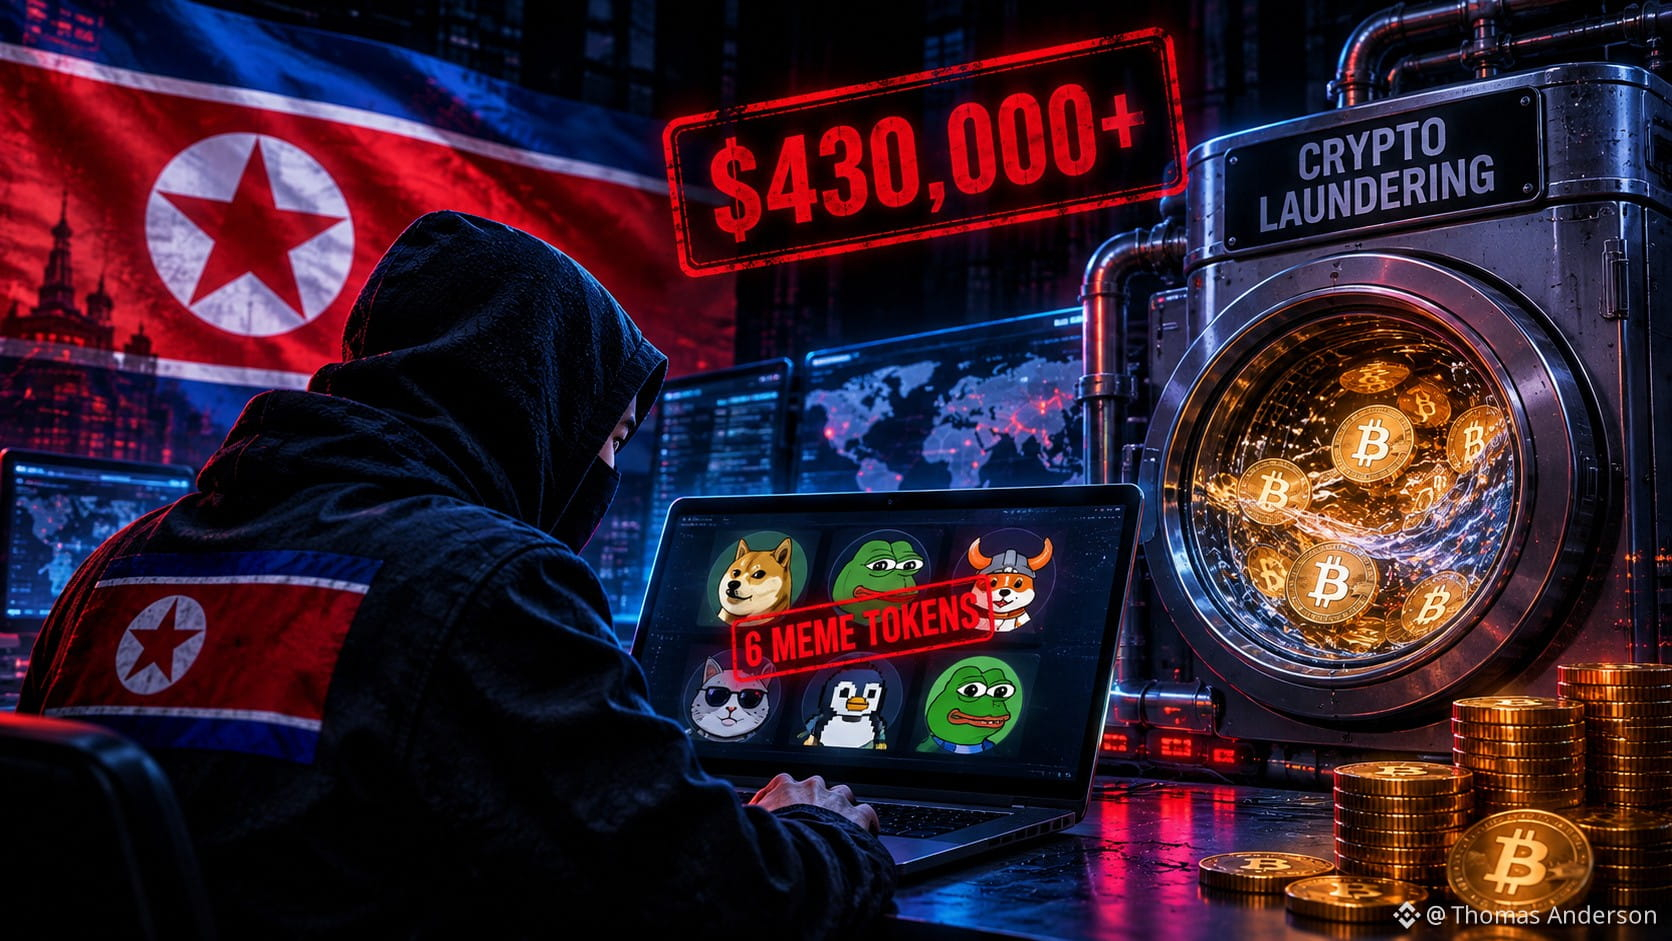
North Korean hackers have learned to launder stolen cryptocurrency through their own shitcoins—for a test, they created 6 meme tokens and moved money between their own wallets, passing off the stolen funds as trading profits.
In this way, the attackers attempted to legalize about $430,000.
Analysts warn that the scheme is cheap and allows for laundering much larger amounts—with sufficient resources, hackers can set up an entire pipeline of fake tokens and transactions.
North Korean hackers have learned to launder stolen cryptocurrency through their own shitcoins—for a test, they created 6 meme tokens and moved money between their own wallets, passing off the stolen funds as trading profits.
In this way, the attackers attempted to legalize about $430,000.
Analysts warn that the scheme is cheap and allows for laundering much larger amounts—with sufficient resources, hackers can set up an entire pipeline of fake tokens and transactions.
In this way, the attackers attempted to legalize about $430,000.
Analysts warn that the scheme is cheap and allows for laundering much larger amounts—with sufficient resources, hackers can set up an entire pipeline of fake tokens and transactions.
576
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
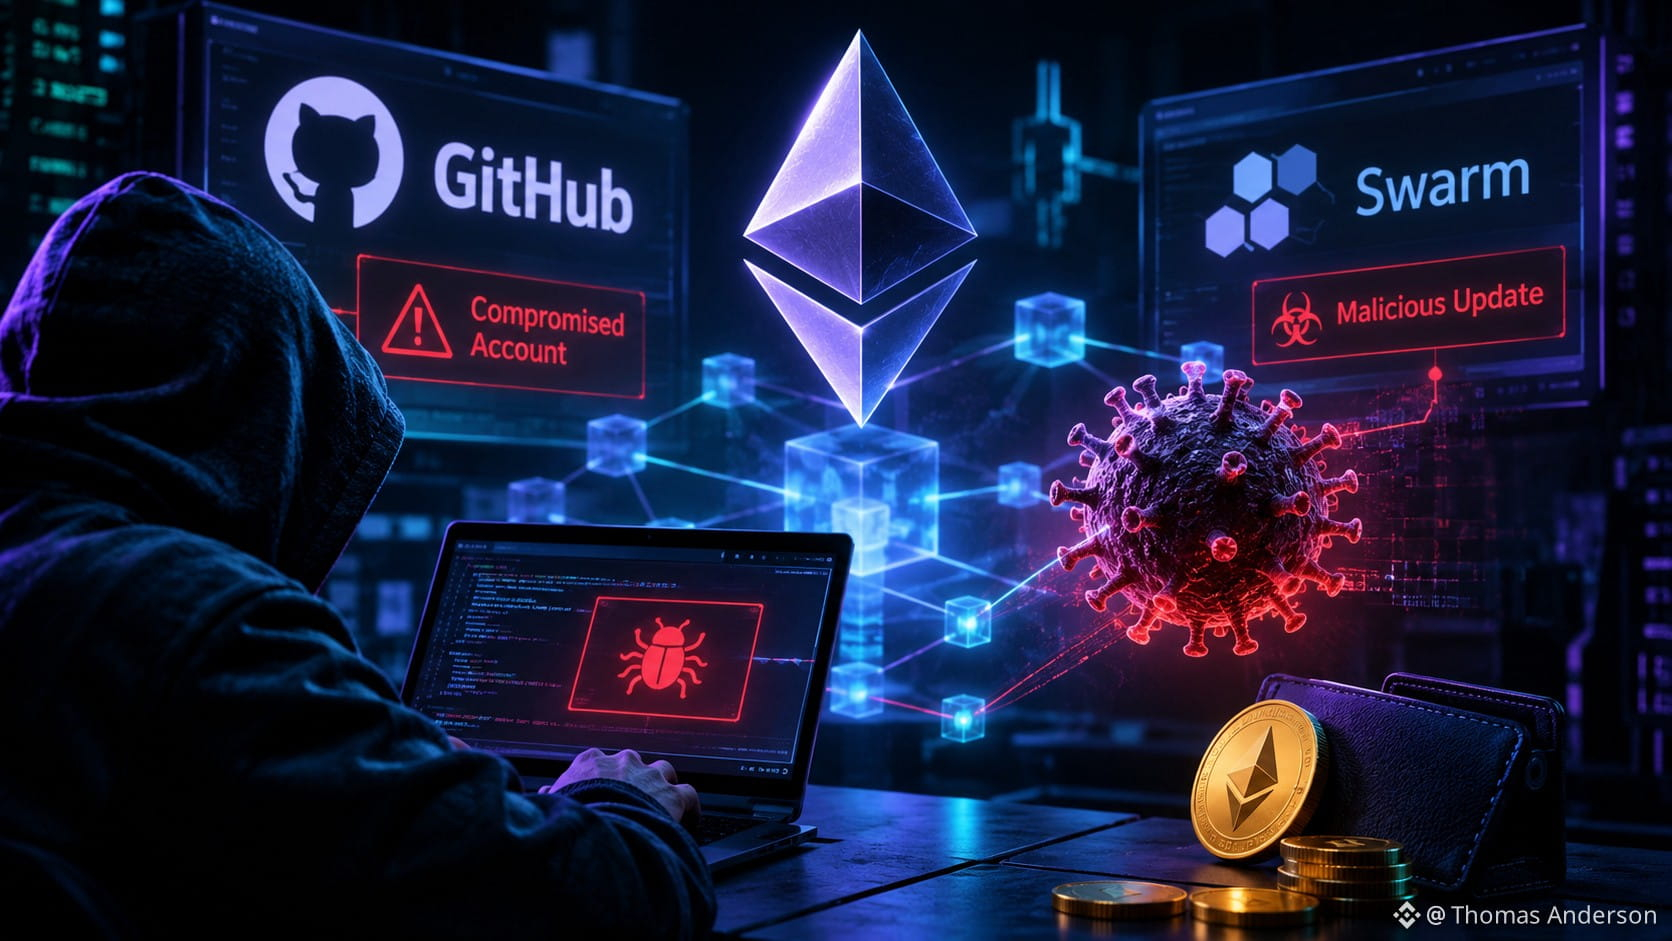
🦠 Hackers have learned to control malware through the Ethereum blockchain. To achieve this, they hacked developers’ GitHub accounts and tampered with Swarm updates, injecting malicious code designed to steal cryptocurrency wallets.
Ethereum itself has not been hacked. Instead, its smart contracts are being used as a kind of remote control for the malware, allowing attackers to change server addresses and make the malicious infrastructure harder to block.
🦠 Hackers have learned to control malware through the Ethereum blockchain. To achieve this, they hacked developers’ GitHub accounts and tampered with Swarm updates, injecting malicious code designed to steal cryptocurrency wallets.
Ethereum itself has not been hacked. Instead, its smart contracts are being used as a kind of remote control for the malware, allowing attackers to change server addresses and make the malicious infrastructure harder to block.
Ethereum itself has not been hacked. Instead, its smart contracts are being used as a kind of remote control for the malware, allowing attackers to change server addresses and make the malicious infrastructure harder to block.
339
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
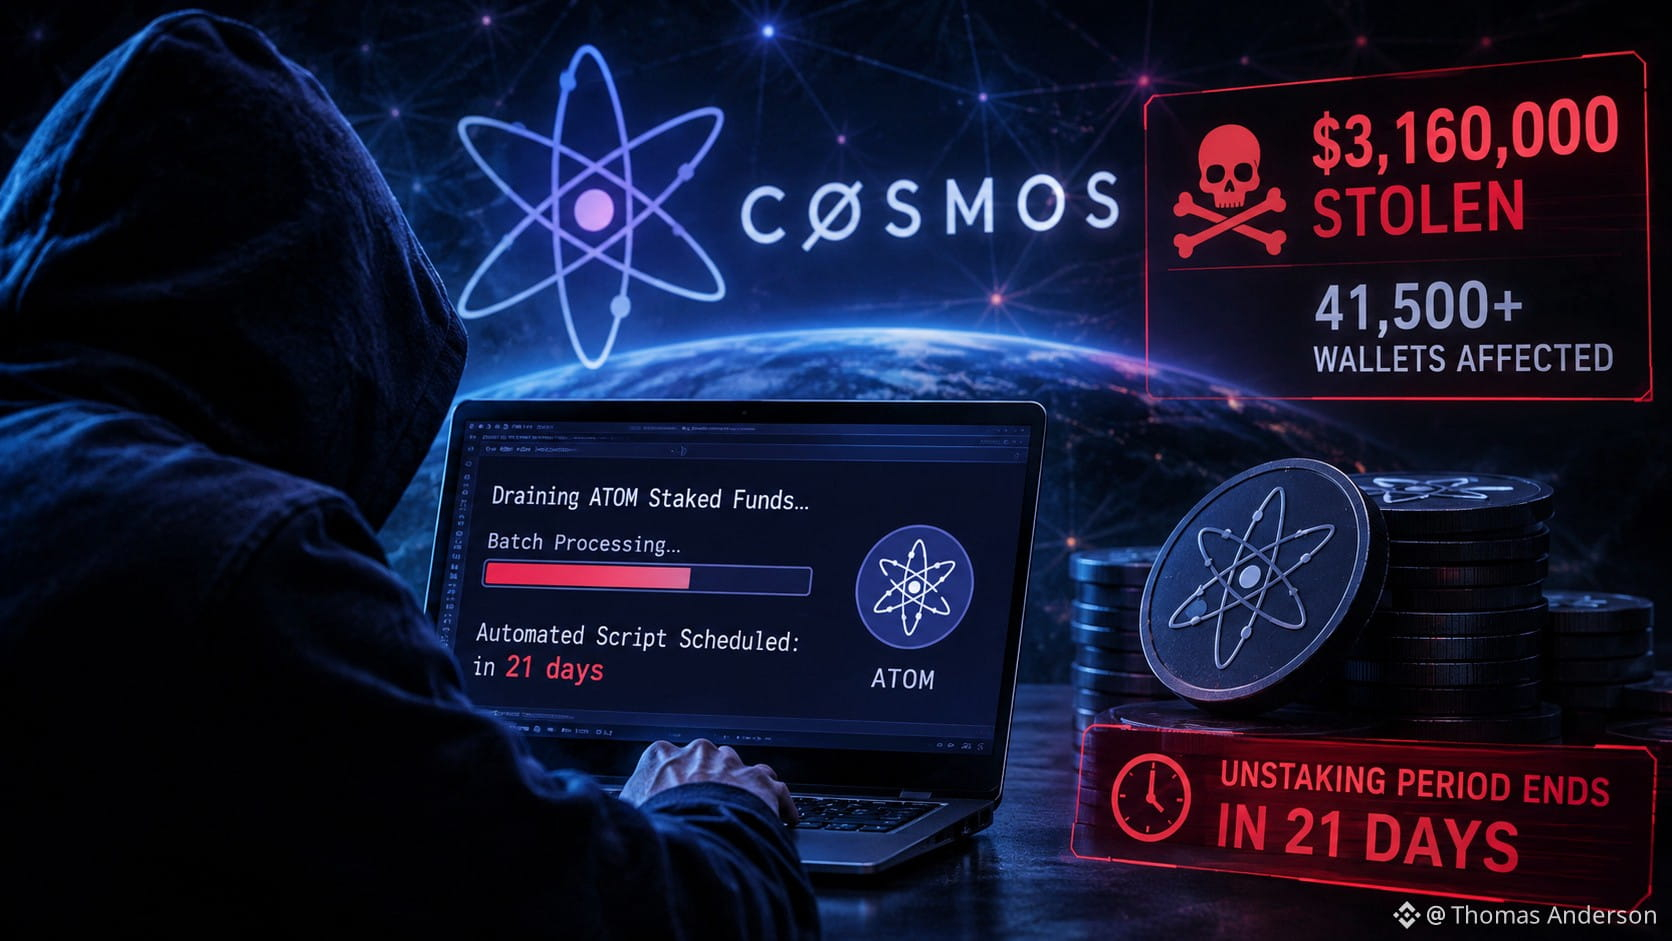
☠️ Hackers have stolen $3,160,000 from more than 41,500 wallets across the Cosmos ecosystem. The attack is still ongoing, and the hacker is now testing a tool designed to steal staked ATOM tokens in batches.
The attacker has already configured an automated script to drain the remaining assets in 21 days, once the unbonding period is complete.
☠️ Hackers have stolen $3,160,000 from more than 41,500 wallets across the Cosmos ecosystem. The attack is still ongoing, and the hacker is now testing a tool designed to steal staked ATOM tokens in batches.
The attacker has already configured an automated script to drain the remaining assets in 21 days, once the unbonding period is complete.
The attacker has already configured an automated script to drain the remaining assets in 21 days, once the unbonding period is complete.
1
363
·
--
စိစစ်အတည်ပြုထားသည်
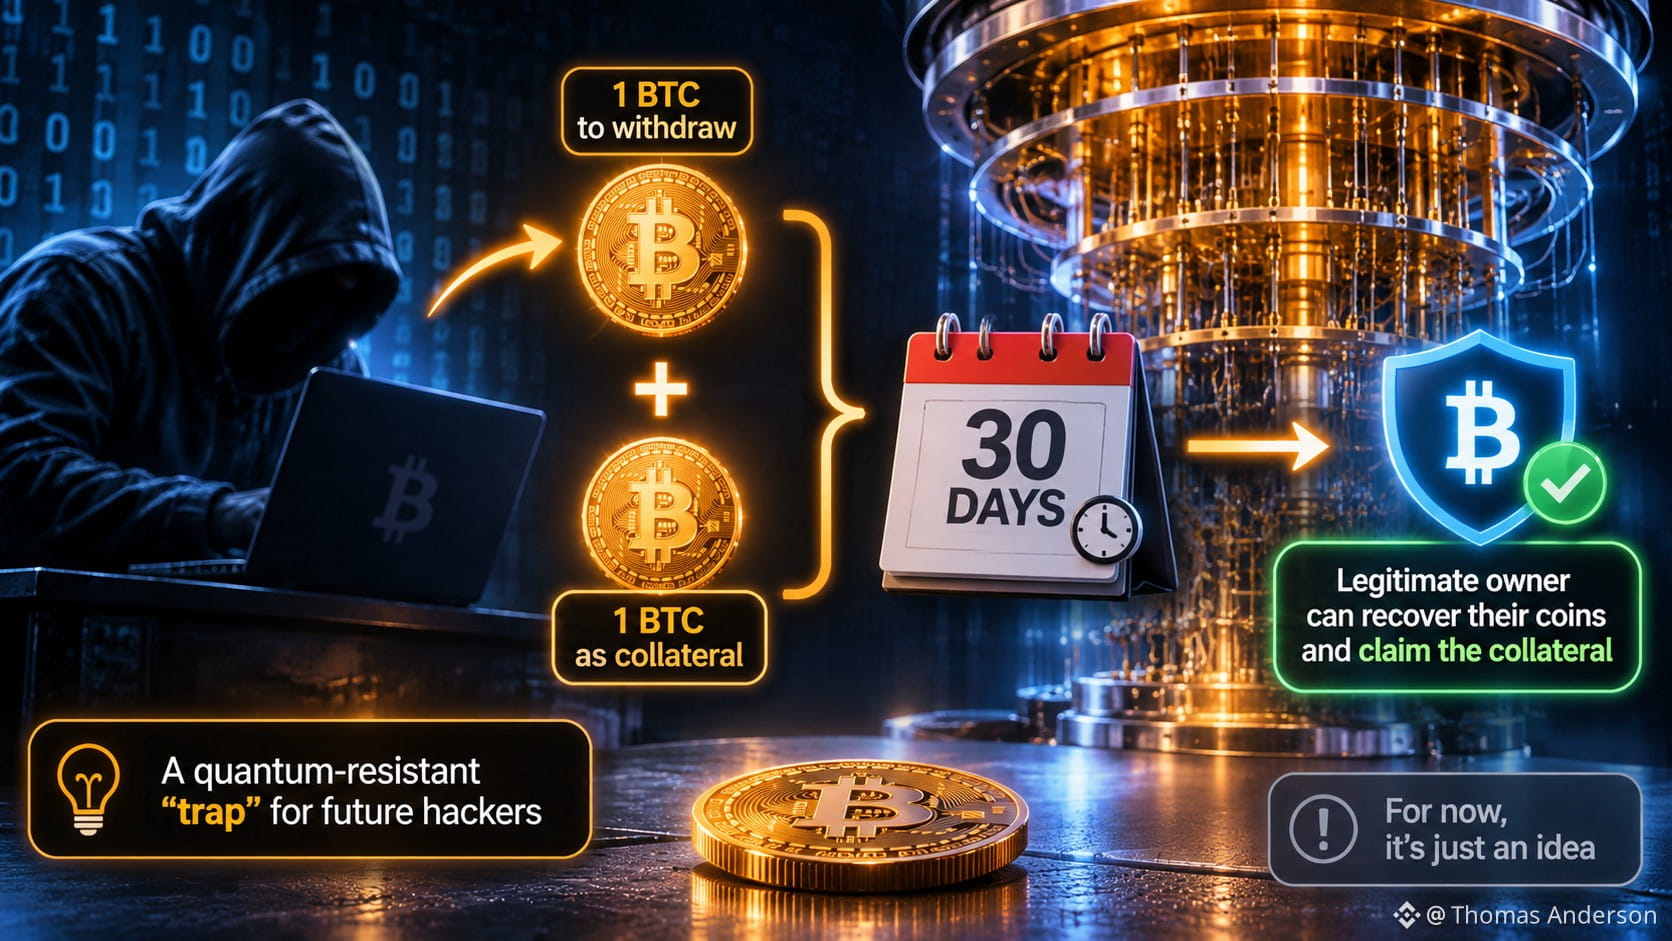
🪙 Bitcoin Core မှ developer တစ်ဦးက အနာဂတ် ကွမ်တမ်ဟက်ကာများအတွက် ထောင်ချောက်တစ်ခုကို အဆိုပြုခဲ့သည်။ ကွမ်တမ်ကွန်ပျူတာများက Bitcoin ပိုက်ဆံအိတ်ဟောင်းများကို ဖောက်ထွင်းနိုင်လာပါက၊ ထိုလိပ်စာတစ်ခုမှ 1 BTC ထုတ်ယူရန် နောက်ထပ် 1 BTC ကို ရက် 30 ကြာ အာမခံငွေအဖြစ် ထည့်ဝင်ရမည်ဖြစ်သည်။
ဤကာလအတွင်း ပိုင်ဆိုင်မှုအထောက်အထားကို ကြိုတင်ပြင်ဆင်ထားသည့် တရားဝင်ပိုင်ရှင်သည် ၎င်းတို့၏ဒင်္ဂါးများကို ပြန်လည်ရယူနိုင်ပြီး ဟက်ကာ၏ အာမခံငွေကိုလည်း တောင်းယူနိုင်မည်ဖြစ်သည်။
သို့သော် ယခုအချိန်တွင် ဤအဆိုပြုချက်သည် စိတ်ကူးတစ်ခုအဆင့်တွင်သာ ရှိသေးသည်။
🪙 Bitcoin Core မှ developer တစ်ဦးက အနာဂတ် ကွမ်တမ်ဟက်ကာများအတွက် ထောင်ချောက်တစ်ခုကို အဆိုပြုခဲ့သည်။ ကွမ်တမ်ကွန်ပျူတာများက Bitcoin ပိုက်ဆံအိတ်ဟောင်းများကို ဖောက်ထွင်းနိုင်လာပါက၊ ထိုလိပ်စာတစ်ခုမှ 1 BTC ထုတ်ယူရန် နောက်ထပ် 1 BTC ကို ရက် 30 ကြာ အာမခံငွေအဖြစ် ထည့်ဝင်ရမည်ဖြစ်သည်။
ဤကာလအတွင်း ပိုင်ဆိုင်မှုအထောက်အထားကို ကြိုတင်ပြင်ဆင်ထားသည့် တရားဝင်ပိုင်ရှင်သည် ၎င်းတို့၏ဒင်္ဂါးများကို ပြန်လည်ရယူနိုင်ပြီး ဟက်ကာ၏ အာမခံငွေကိုလည်း တောင်းယူနိုင်မည်ဖြစ်သည်။
သို့သော် ယခုအချိန်တွင် ဤအဆိုပြုချက်သည် စိတ်ကူးတစ်ခုအဆင့်တွင်သာ ရှိသေးသည်။
ဤကာလအတွင်း ပိုင်ဆိုင်မှုအထောက်အထားကို ကြိုတင်ပြင်ဆင်ထားသည့် တရားဝင်ပိုင်ရှင်သည် ၎င်းတို့၏ဒင်္ဂါးများကို ပြန်လည်ရယူနိုင်ပြီး ဟက်ကာ၏ အာမခံငွေကိုလည်း တောင်းယူနိုင်မည်ဖြစ်သည်။
သို့သော် ယခုအချိန်တွင် ဤအဆိုပြုချက်သည် စိတ်ကူးတစ်ခုအဆင့်တွင်သာ ရှိသေးသည်။
2
175
·
--
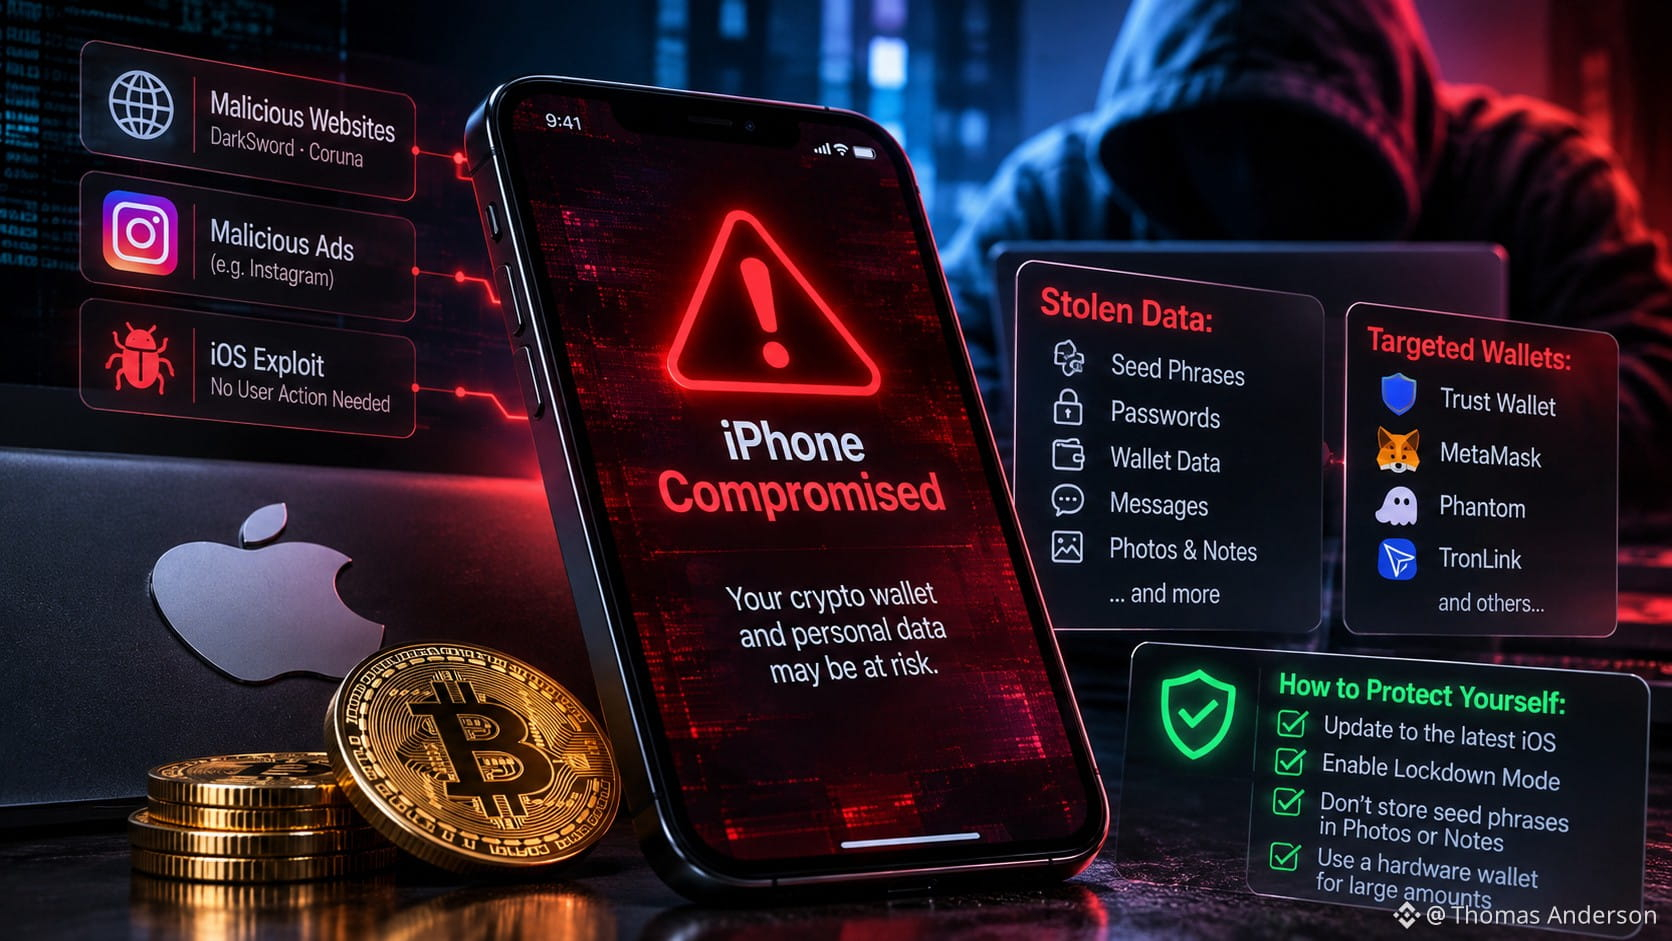
🍏 လေ့လာဆန်းစစ်သူများက iPhone များကို ပစ်မှတ်ထားသည့် အကြီးစားတိုက်ခိုက်မှုများကို ဖော်ထုတ်တွေ့ရှိခဲ့သည် — ပုံမှန်ဝဘ်ဆိုက်များနှင့် အွန်လိုင်းကြော်ငြာများမှတစ်ဆင့် cryptocurrency များကို ခိုးယူနေကြသည်။ ကျွန်ုပ်တို့သိထားသည်များမှာ အောက်ပါအတိုင်းဖြစ်သည်-
1️⃣ ကူးစက်ပုံ။ အန္တရာယ်ရှိသော ကုဒ်များကို ဝဘ်ဆိုက်များနှင့် ကြော်ငြာများထဲတွင် ထည့်သွင်းထားသည်။ တိုက်ခိုက်သူများသည် DarkSword နှင့် Coruna ဟုခေါ်သော ကိရိယာများကို အသုံးပြုပြီး၊ အသုံးပြုသူဘက်မှ လုပ်ဆောင်မှုတစ်စုံတစ်ရာ မလိုအပ်ဘဲ အားနည်းချက်ရှိသော iOS ဗားရှင်းများကို အသုံးချနိုင်သည်။ သုတေသီများသည် Instagram ပေါ်ရှိ အန္တရာယ်ရှိသော ကြော်ငြာများကိုပင် ရှာဖွေတွေ့ရှိခဲ့သည်။
2️⃣ ခိုးယူခံရသည့်အရာများ။ Seed phrase များ၊ စကားဝှက်များ၊ ပိုက်ဆံအိတ်ဒေတာများ၊ သီးသန့်မက်ဆေ့ချ်များနှင့် အခြားကိုယ်ရေးကိုယ်တာအချက်အလက်များ ဖြစ်သည်။ မဲလ်ဝဲသည် ဓာတ်ပုံများနှင့် မှတ်စုများထဲတွင် ဝှက်ထားသော private key များကိုပင် ရှာဖွေနိုင်သည်။ ပစ်မှတ်ထားသည့် ပိုက်ဆံအိတ်များတွင် Trust Wallet၊ MetaMask၊ Phantom၊ TronLink နှင့် အခြားအရာများ ပါဝင်သည်။
3️⃣ လုပ်ငန်းဆောင်ရွက်ပုံ။ သုတေသီများသည် ထိန်းချုပ်ရေးဒက်ရှ်ဘုတ်များ၊ မိတ်ဖက်အကောင့်များ၊ ကော်မရှင်စနစ်များနှင့် စက်ပစ္စည်းအရေအတွက် ကန့်သတ်ချက်များပါဝင်သော ရာဇဝတ်မှုလုပ်ငန်းအတွက် အပြည့်အဝဖွဲ့စည်းထားသည့် အခြေခံအဆောက်အအုံကို ဖော်ထုတ်တွေ့ရှိခဲ့သည်။
4️⃣ ငွေကြေး။ စုံစမ်းစစ်ဆေးမှုကို ရေးသားသူ၏ အဆိုအရ ဒေါ်လာ ၂ သန်းကျော် ခိုးယူခံထားရပြီးဖြစ်သည်။ iOS စက်ပစ္စည်းများကို ပစ်မှတ်ထားသည့် တိုက်ခိုက်ရေးကိရိယာများကို ဒေါ်လာ ၁၂,၈၈၈ ဖြင့် ရောင်းချနေပြီး၊ ၎င်းတို့၏ တီထွင်သူများက ဝဘ်ဆိုက်ပိုင်ရှင်များနှင့် ကြော်ငြာကွန်ရက်များထဲမှ မိတ်ဖက်များကို စုဆောင်းနေကြသည်။
5️⃣ မိမိကိုယ်ကို ကာကွယ်နည်း။
* သင့် iPhone ကို ရရှိနိုင်သည့် နောက်ဆုံး iOS ဗားရှင်းသို့ အပ်ဒိတ်လုပ်ပါ။
* လော့ခ်ဒေါင်းမုဒ်ကို ဖွင့်ထားပါ။
* Seed phrase များကို ဓာတ်ပုံပြခန်း သို့မဟုတ် Notes အက်ပ်တွင် လုံးဝ မသိမ်းဆည်းပါနှင့်။
* Crypto ပမာဏများစွာကို ကိုင်ဆောင်ထားပါက private key များကို စမတ်ဖုန်းတွင် ဘယ်တော့မှ မသိမ်းဆည်းသည့် သီးခြား hardware wallet ကို အသုံးပြုပါ။
🍏 လေ့လာဆန်းစစ်သူများက iPhone များကို ပစ်မှတ်ထားသည့် အကြီးစားတိုက်ခိုက်မှုများကို ဖော်ထုတ်တွေ့ရှိခဲ့သည် — ပုံမှန်ဝဘ်ဆိုက်များနှင့် အွန်လိုင်းကြော်ငြာများမှတစ်ဆင့် cryptocurrency များကို ခိုးယူနေကြသည်။ ကျွန်ုပ်တို့သိထားသည်များမှာ အောက်ပါအတိုင်းဖြစ်သည်-
1️⃣ ကူးစက်ပုံ။ အန္တရာယ်ရှိသော ကုဒ်များကို ဝဘ်ဆိုက်များနှင့် ကြော်ငြာများထဲတွင် ထည့်သွင်းထားသည်။ တိုက်ခိုက်သူများသည် DarkSword နှင့် Coruna ဟုခေါ်သော ကိရိယာများကို အသုံးပြုပြီး၊ အသုံးပြုသူဘက်မှ လုပ်ဆောင်မှုတစ်စုံတစ်ရာ မလိုအပ်ဘဲ အားနည်းချက်ရှိသော iOS ဗားရှင်းများကို အသုံးချနိုင်သည်။ သုတေသီများသည် Instagram ပေါ်ရှိ အန္တရာယ်ရှိသော ကြော်ငြာများကိုပင် ရှာဖွေတွေ့ရှိခဲ့သည်။
2️⃣ ခိုးယူခံရသည့်အရာများ။ Seed phrase များ၊ စကားဝှက်များ၊ ပိုက်ဆံအိတ်ဒေတာများ၊ သီးသန့်မက်ဆေ့ချ်များနှင့် အခြားကိုယ်ရေးကိုယ်တာအချက်အလက်များ ဖြစ်သည်။ မဲလ်ဝဲသည် ဓာတ်ပုံများနှင့် မှတ်စုများထဲတွင် ဝှက်ထားသော private key များကိုပင် ရှာဖွေနိုင်သည်။ ပစ်မှတ်ထားသည့် ပိုက်ဆံအိတ်များတွင် Trust Wallet၊ MetaMask၊ Phantom၊ TronLink နှင့် အခြားအရာများ ပါဝင်သည်။
3️⃣ လုပ်ငန်းဆောင်ရွက်ပုံ။ သုတေသီများသည် ထိန်းချုပ်ရေးဒက်ရှ်ဘုတ်များ၊ မိတ်ဖက်အကောင့်များ၊ ကော်မရှင်စနစ်များနှင့် စက်ပစ္စည်းအရေအတွက် ကန့်သတ်ချက်များပါဝင်သော ရာဇဝတ်မှုလုပ်ငန်းအတွက် အပြည့်အဝဖွဲ့စည်းထားသည့် အခြေခံအဆောက်အအုံကို ဖော်ထုတ်တွေ့ရှိခဲ့သည်။
4️⃣ ငွေကြေး။ စုံစမ်းစစ်ဆေးမှုကို ရေးသားသူ၏ အဆိုအရ ဒေါ်လာ ၂ သန်းကျော် ခိုးယူခံထားရပြီးဖြစ်သည်။ iOS စက်ပစ္စည်းများကို ပစ်မှတ်ထားသည့် တိုက်ခိုက်ရေးကိရိယာများကို ဒေါ်လာ ၁၂,၈၈၈ ဖြင့် ရောင်းချနေပြီး၊ ၎င်းတို့၏ တီထွင်သူများက ဝဘ်ဆိုက်ပိုင်ရှင်များနှင့် ကြော်ငြာကွန်ရက်များထဲမှ မိတ်ဖက်များကို စုဆောင်းနေကြသည်။
5️⃣ မိမိကိုယ်ကို ကာကွယ်နည်း။
* သင့် iPhone ကို ရရှိနိုင်သည့် နောက်ဆုံး iOS ဗားရှင်းသို့ အပ်ဒိတ်လုပ်ပါ။
* လော့ခ်ဒေါင်းမုဒ်ကို ဖွင့်ထားပါ။
* Seed phrase များကို ဓာတ်ပုံပြခန်း သို့မဟုတ် Notes အက်ပ်တွင် လုံးဝ မသိမ်းဆည်းပါနှင့်။
* Crypto ပမာဏများစွာကို ကိုင်ဆောင်ထားပါက private key များကို စမတ်ဖုန်းတွင် ဘယ်တော့မှ မသိမ်းဆည်းသည့် သီးခြား hardware wallet ကို အသုံးပြုပါ။
1️⃣ ကူးစက်ပုံ။ အန္တရာယ်ရှိသော ကုဒ်များကို ဝဘ်ဆိုက်များနှင့် ကြော်ငြာများထဲတွင် ထည့်သွင်းထားသည်။ တိုက်ခိုက်သူများသည် DarkSword နှင့် Coruna ဟုခေါ်သော ကိရိယာများကို အသုံးပြုပြီး၊ အသုံးပြုသူဘက်မှ လုပ်ဆောင်မှုတစ်စုံတစ်ရာ မလိုအပ်ဘဲ အားနည်းချက်ရှိသော iOS ဗားရှင်းများကို အသုံးချနိုင်သည်။ သုတေသီများသည် Instagram ပေါ်ရှိ အန္တရာယ်ရှိသော ကြော်ငြာများကိုပင် ရှာဖွေတွေ့ရှိခဲ့သည်။
2️⃣ ခိုးယူခံရသည့်အရာများ။ Seed phrase များ၊ စကားဝှက်များ၊ ပိုက်ဆံအိတ်ဒေတာများ၊ သီးသန့်မက်ဆေ့ချ်များနှင့် အခြားကိုယ်ရေးကိုယ်တာအချက်အလက်များ ဖြစ်သည်။ မဲလ်ဝဲသည် ဓာတ်ပုံများနှင့် မှတ်စုများထဲတွင် ဝှက်ထားသော private key များကိုပင် ရှာဖွေနိုင်သည်။ ပစ်မှတ်ထားသည့် ပိုက်ဆံအိတ်များတွင် Trust Wallet၊ MetaMask၊ Phantom၊ TronLink နှင့် အခြားအရာများ ပါဝင်သည်။
3️⃣ လုပ်ငန်းဆောင်ရွက်ပုံ။ သုတေသီများသည် ထိန်းချုပ်ရေးဒက်ရှ်ဘုတ်များ၊ မိတ်ဖက်အကောင့်များ၊ ကော်မရှင်စနစ်များနှင့် စက်ပစ္စည်းအရေအတွက် ကန့်သတ်ချက်များပါဝင်သော ရာဇဝတ်မှုလုပ်ငန်းအတွက် အပြည့်အဝဖွဲ့စည်းထားသည့် အခြေခံအဆောက်အအုံကို ဖော်ထုတ်တွေ့ရှိခဲ့သည်။
4️⃣ ငွေကြေး။ စုံစမ်းစစ်ဆေးမှုကို ရေးသားသူ၏ အဆိုအရ ဒေါ်လာ ၂ သန်းကျော် ခိုးယူခံထားရပြီးဖြစ်သည်။ iOS စက်ပစ္စည်းများကို ပစ်မှတ်ထားသည့် တိုက်ခိုက်ရေးကိရိယာများကို ဒေါ်လာ ၁၂,၈၈၈ ဖြင့် ရောင်းချနေပြီး၊ ၎င်းတို့၏ တီထွင်သူများက ဝဘ်ဆိုက်ပိုင်ရှင်များနှင့် ကြော်ငြာကွန်ရက်များထဲမှ မိတ်ဖက်များကို စုဆောင်းနေကြသည်။
5️⃣ မိမိကိုယ်ကို ကာကွယ်နည်း။
* သင့် iPhone ကို ရရှိနိုင်သည့် နောက်ဆုံး iOS ဗားရှင်းသို့ အပ်ဒိတ်လုပ်ပါ။
* လော့ခ်ဒေါင်းမုဒ်ကို ဖွင့်ထားပါ။
* Seed phrase များကို ဓာတ်ပုံပြခန်း သို့မဟုတ် Notes အက်ပ်တွင် လုံးဝ မသိမ်းဆည်းပါနှင့်။
* Crypto ပမာဏများစွာကို ကိုင်ဆောင်ထားပါက private key များကို စမတ်ဖုန်းတွင် ဘယ်တော့မှ မသိမ်းဆည်းသည့် သီးခြား hardware wallet ကို အသုံးပြုပါ။
479
·
--
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုသည် သေသေချာချာ ကြိုတင်စီစဉ်ထားသည့် ထောင်ချောက်တစ်ခုဖြစ်ကြောင်း နောက်ပိုင်းတွင် သိရှိခဲ့ရသည့် သာမန်အလုပ်အင်တာဗျူးတစ်ခုမှ စတင်ခဲ့သည်။
ဟက်ကာများသည် ကုမ္ပဏီအတုတစ်ခုကို ဖန်တီးကာ Binance အင်ဂျင်နီယာတစ်ဦးကို အင်တာဗျူး နှစ်ကြိမ်ပြုလုပ်ပြီး အန္တရာယ်ရှိသော စမ်းသပ်လုပ်ငန်းတာဝန်တစ်ခု ပေးခဲ့သည်။ ထို့နောက် ကူးစက်ခံထားရသော သူ၏ကွန်ပျူတာကို အသုံးပြု၍ အခြားဝန်ထမ်းများ၏ စနစ်များနှင့် cryptocurrency ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးသည့် စနစ်ထဲသို့ ဝင်ရောက်ခဲ့ကြသည်။
ကြိုတင်ပြင်ဆင်မှုသည် လပေါင်းများစွာ ကြာမြင့်ခဲ့ပြီး တိုက်ခိုက်မှု၏ ပထမဆုံးခြေရာများကို ဇွန်လအတွင်းကတည်းက တွေ့ရှိခဲ့သည်။
Binance ၏ ပြောကြားချက်အရ ငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ဆုံးရှုံးမှုအားလုံးကို ကိုယ်တိုင်ခံယူခဲ့ပြီး ပျက်စီးဆုံးရှုံးမှု၏ ၁၀၀ ရာခိုင်နှုန်းကျော်ကို ကာမိစေမည့် အရန်ငွေများကို ထားရှိခဲ့သည်။ ထို့အပြင် နိုဝင်ဘာ ၃ ရက်အမီ ထိခိုက်ခဲ့သော တိုကင်များ၏ ၉၈ ရာခိုင်နှုန်းကို ပြန်လည်ရရှိခဲ့သည်။ အားနည်းချက်ရှိသော စနစ်များကိုလည်း ပြန်လည်တည်ဆောက်ကာ လုံခြုံရေးကို သိသိသာသာ မြှင့်တင်ခဲ့သည်။
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုသည် သေသေချာချာ ကြိုတင်စီစဉ်ထားသည့် ထောင်ချောက်တစ်ခုဖြစ်ကြောင်း နောက်ပိုင်းတွင် သိရှိခဲ့ရသည့် သာမန်အလုပ်အင်တာဗျူးတစ်ခုမှ စတင်ခဲ့သည်။
ဟက်ကာများသည် ကုမ္ပဏီအတုတစ်ခုကို ဖန်တီးကာ Binance အင်ဂျင်နီယာတစ်ဦးကို အင်တာဗျူး နှစ်ကြိမ်ပြုလုပ်ပြီး အန္တရာယ်ရှိသော စမ်းသပ်လုပ်ငန်းတာဝန်တစ်ခု ပေးခဲ့သည်။ ထို့နောက် ကူးစက်ခံထားရသော သူ၏ကွန်ပျူတာကို အသုံးပြု၍ အခြားဝန်ထမ်းများ၏ စနစ်များနှင့် cryptocurrency ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးသည့် စနစ်ထဲသို့ ဝင်ရောက်ခဲ့ကြသည်။
ကြိုတင်ပြင်ဆင်မှုသည် လပေါင်းများစွာ ကြာမြင့်ခဲ့ပြီး တိုက်ခိုက်မှု၏ ပထမဆုံးခြေရာများကို ဇွန်လအတွင်းကတည်းက တွေ့ရှိခဲ့သည်။
Binance ၏ ပြောကြားချက်အရ ငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ဆုံးရှုံးမှုအားလုံးကို ကိုယ်တိုင်ခံယူခဲ့ပြီး ပျက်စီးဆုံးရှုံးမှု၏ ၁၀၀ ရာခိုင်နှုန်းကျော်ကို ကာမိစေမည့် အရန်ငွေများကို ထားရှိခဲ့သည်။ ထို့အပြင် နိုဝင်ဘာ ၃ ရက်အမီ ထိခိုက်ခဲ့သော တိုကင်များ၏ ၉၈ ရာခိုင်နှုန်းကို ပြန်လည်ရရှိခဲ့သည်။ အားနည်းချက်ရှိသော စနစ်များကိုလည်း ပြန်လည်တည်ဆောက်ကာ လုံခြုံရေးကို သိသိသာသာ မြှင့်တင်ခဲ့သည်။
ဟက်ကာများသည် ကုမ္ပဏီအတုတစ်ခုကို ဖန်တီးကာ Binance အင်ဂျင်နီယာတစ်ဦးကို အင်တာဗျူး နှစ်ကြိမ်ပြုလုပ်ပြီး အန္တရာယ်ရှိသော စမ်းသပ်လုပ်ငန်းတာဝန်တစ်ခု ပေးခဲ့သည်။ ထို့နောက် ကူးစက်ခံထားရသော သူ၏ကွန်ပျူတာကို အသုံးပြု၍ အခြားဝန်ထမ်းများ၏ စနစ်များနှင့် cryptocurrency ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးသည့် စနစ်ထဲသို့ ဝင်ရောက်ခဲ့ကြသည်။
ကြိုတင်ပြင်ဆင်မှုသည် လပေါင်းများစွာ ကြာမြင့်ခဲ့ပြီး တိုက်ခိုက်မှု၏ ပထမဆုံးခြေရာများကို ဇွန်လအတွင်းကတည်းက တွေ့ရှိခဲ့သည်။
Binance ၏ ပြောကြားချက်အရ ငွေလဲလှယ်ရေးပလက်ဖောင်းသည် ဆုံးရှုံးမှုအားလုံးကို ကိုယ်တိုင်ခံယူခဲ့ပြီး ပျက်စီးဆုံးရှုံးမှု၏ ၁၀၀ ရာခိုင်နှုန်းကျော်ကို ကာမိစေမည့် အရန်ငွေများကို ထားရှိခဲ့သည်။ ထို့အပြင် နိုဝင်ဘာ ၃ ရက်အမီ ထိခိုက်ခဲ့သော တိုကင်များ၏ ၉၈ ရာခိုင်နှုန်းကို ပြန်လည်ရရှိခဲ့သည်။ အားနည်းချက်ရှိသော စနစ်များကိုလည်း ပြန်လည်တည်ဆောက်ကာ လုံခြုံရေးကို သိသိသာသာ မြှင့်တင်ခဲ့သည်။
744
·
--
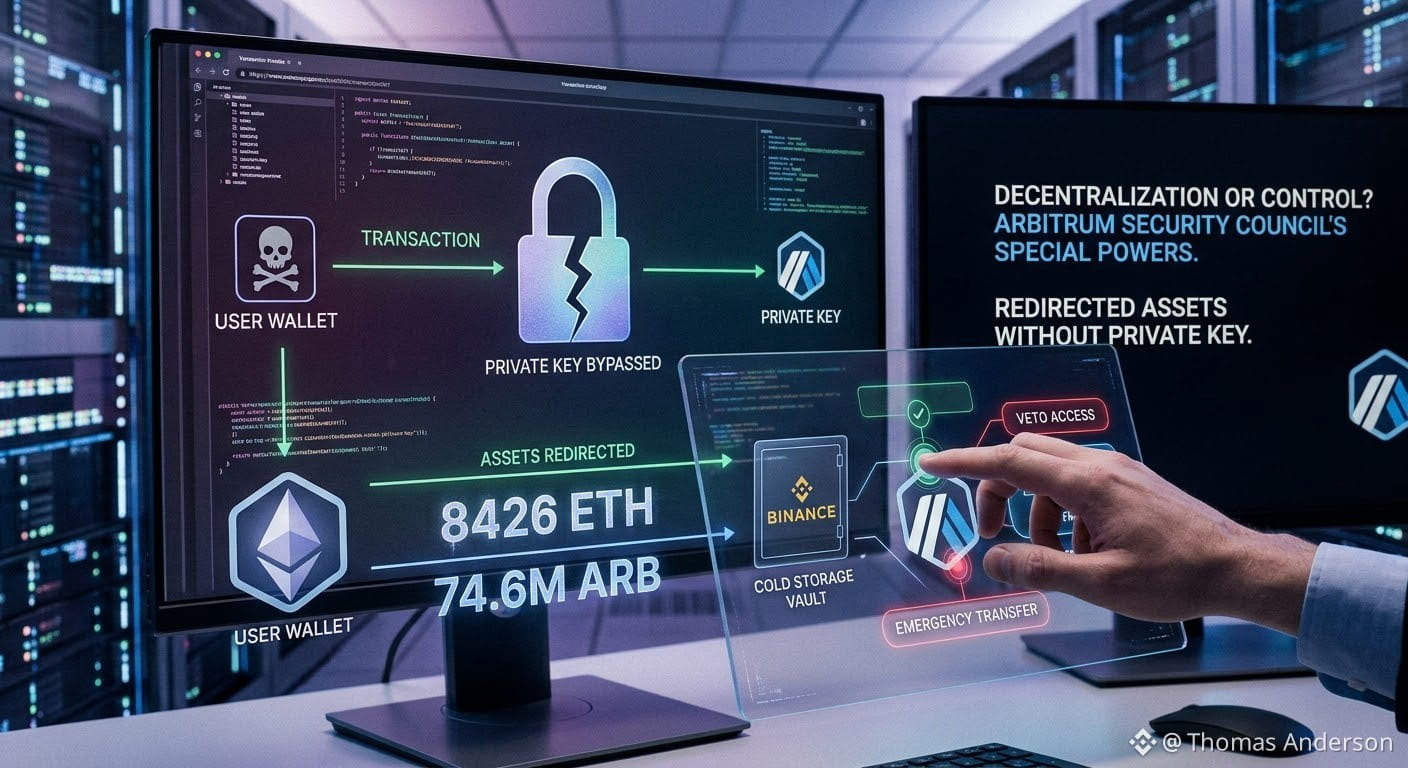
👀 ဗဟိုချုပ်ကိုင်မှုကင်းတယ်လို့ သူတို့ပြောခဲ့ကြတယ် — Arbitrum က Binance ဟက်ကာရဲ့ ပိုက်ဆံအိတ်ထဲက ETH 8,426 ခုနဲ့ ARB 74.6 သန်းကို သူ့ရဲ့ ကိုယ်ပိုင်သော့ကိုတောင် မသိဘဲ သိမ်းယူနိုင်ခဲ့တယ်။
Security Council က ပိုင်ရှင်ရဲ့ လက်မှတ်မပါဘဲ ပိုင်ဆိုင်မှုတွေကို လွှဲပြောင်းဖို့ ကွန်ရက်ရဲ့ အထူးလုပ်ပိုင်ခွင့်တွေကိုပဲ အသုံးပြုခဲ့တယ်။
ဟက်ကာကို တားဆီးနိုင်ခဲ့ပေမယ့် ဒီဖြစ်ရပ်က အရေးကြီးတဲ့ အမှန်တရားတစ်ခုကိုလည်း ဖော်ထုတ်ခဲ့တယ် — L2 ကွန်ရက်အချို့မှာ ကိုယ်ပိုင်သော့ရှိရုံနဲ့တင် ကိုယ့်ရဲ့ crypto တွေကို အပြည့်အဝ ထိန်းချုပ်နိုင်မယ်လို့ အာမမခံနိုင်ဘူး။
#Arbitrum
👀 ဗဟိုချုပ်ကိုင်မှုကင်းတယ်လို့ သူတို့ပြောခဲ့ကြတယ် — Arbitrum က Binance ဟက်ကာရဲ့ ပိုက်ဆံအိတ်ထဲက ETH 8,426 ခုနဲ့ ARB 74.6 သန်းကို သူ့ရဲ့ ကိုယ်ပိုင်သော့ကိုတောင် မသိဘဲ သိမ်းယူနိုင်ခဲ့တယ်။
Security Council က ပိုင်ရှင်ရဲ့ လက်မှတ်မပါဘဲ ပိုင်ဆိုင်မှုတွေကို လွှဲပြောင်းဖို့ ကွန်ရက်ရဲ့ အထူးလုပ်ပိုင်ခွင့်တွေကိုပဲ အသုံးပြုခဲ့တယ်။
ဟက်ကာကို တားဆီးနိုင်ခဲ့ပေမယ့် ဒီဖြစ်ရပ်က အရေးကြီးတဲ့ အမှန်တရားတစ်ခုကိုလည်း ဖော်ထုတ်ခဲ့တယ် — L2 ကွန်ရက်အချို့မှာ ကိုယ်ပိုင်သော့ရှိရုံနဲ့တင် ကိုယ့်ရဲ့ crypto တွေကို အပြည့်အဝ ထိန်းချုပ်နိုင်မယ်လို့ အာမမခံနိုင်ဘူး။
#Arbitrum
Security Council က ပိုင်ရှင်ရဲ့ လက်မှတ်မပါဘဲ ပိုင်ဆိုင်မှုတွေကို လွှဲပြောင်းဖို့ ကွန်ရက်ရဲ့ အထူးလုပ်ပိုင်ခွင့်တွေကိုပဲ အသုံးပြုခဲ့တယ်။
ဟက်ကာကို တားဆီးနိုင်ခဲ့ပေမယ့် ဒီဖြစ်ရပ်က အရေးကြီးတဲ့ အမှန်တရားတစ်ခုကိုလည်း ဖော်ထုတ်ခဲ့တယ် — L2 ကွန်ရက်အချို့မှာ ကိုယ်ပိုင်သော့ရှိရုံနဲ့တင် ကိုယ့်ရဲ့ crypto တွေကို အပြည့်အဝ ထိန်းချုပ်နိုင်မယ်လို့ အာမမခံနိုင်ဘူး။
#Arbitrum
238
·
--
☠️ အောက်တိုဘာလတွင် PHP၊ Binance၊ Sony၊ GitHub၊ SoftBank၊ Capcom၊ Coinbase၊ Polymarket နှင့် Railway အပါအဝင် အိုင်တီကုမ္ပဏီနှင့် ဝန်ဆောင်မှု အကြီးစား အနည်းဆုံး ၁၅ ခု ဟက်ခ်ခံခဲ့ရသည်။
တစ်လအတွင်း ဒေတာပေါက်ကြားမှု ၃၁၅ ခု ဖြစ်ပွားခဲ့ပြီး လူပေါင်း ၉၅ သန်းကျော်ကို ထိခိုက်ခဲ့သည်။ ဆိုက်ဘာတိုက်ခိုက်မှု အရေအတွက်သည် တစ်လပြီးတစ်လ ဆက်လက်မြင့်တက်နေပြီး ယခုအခါ အများစုကို AI အေဂျင့်များ အသုံးပြု၍ လုပ်ဆောင်နေကြသည်။
☠️ အောက်တိုဘာလတွင် PHP၊ Binance၊ Sony၊ GitHub၊ SoftBank၊ Capcom၊ Coinbase၊ Polymarket နှင့် Railway အပါအဝင် အိုင်တီကုမ္ပဏီနှင့် ဝန်ဆောင်မှု အကြီးစား အနည်းဆုံး ၁၅ ခု ဟက်ခ်ခံခဲ့ရသည်။
တစ်လအတွင်း ဒေတာပေါက်ကြားမှု ၃၁၅ ခု ဖြစ်ပွားခဲ့ပြီး လူပေါင်း ၉၅ သန်းကျော်ကို ထိခိုက်ခဲ့သည်။ ဆိုက်ဘာတိုက်ခိုက်မှု အရေအတွက်သည် တစ်လပြီးတစ်လ ဆက်လက်မြင့်တက်နေပြီး ယခုအခါ အများစုကို AI အေဂျင့်များ အသုံးပြု၍ လုပ်ဆောင်နေကြသည်။
တစ်လအတွင်း ဒေတာပေါက်ကြားမှု ၃၁၅ ခု ဖြစ်ပွားခဲ့ပြီး လူပေါင်း ၉၅ သန်းကျော်ကို ထိခိုက်ခဲ့သည်။ ဆိုက်ဘာတိုက်ခိုက်မှု အရေအတွက်သည် တစ်လပြီးတစ်လ ဆက်လက်မြင့်တက်နေပြီး ယခုအခါ အများစုကို AI အေဂျင့်များ အသုံးပြု၍ လုပ်ဆောင်နေကြသည်။
1
185
·
--
☠️ အမည်မဖော်ပြထားသော ဥရောပကုမ္ပဏီတစ်ခုသည် cryptocurrency ဒေါ်လာ 106,000,000 ကျော် ဆုံးရှုံးခဲ့သည် — နိုဝင်ဘာ 1 ရက်နေ့တွင် တိုက်ခိုက်သူတစ်ဦးသည် အဓိက exchange အများအပြားမှ USDC နှင့် USDT များကို ထုတ်ယူခဲ့သည်။
ဟက်ကာသည် ယခုအခါ ၎င်းတို့၏ ခြေရာများကို ဖျောက်ဖျက်ရန် တက်ကြွစွာ ကြိုးပမ်းနေပြီး ခိုးယူထားသော ငွေများကို ETH နှင့် Monero သို့ ပြောင်းလဲကာ၊ exchange ဝန်ဆောင်မှုများမှတစ်ဆင့် ငွေများကို လွှဲပြောင်းပြီး မတူညီသော blockchain များအကြား ရွှေ့ပြောင်းနေသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
☠️ အမည်မဖော်ပြထားသော ဥရောပကုမ္ပဏီတစ်ခုသည် cryptocurrency ဒေါ်လာ 106,000,000 ကျော် ဆုံးရှုံးခဲ့သည် — နိုဝင်ဘာ 1 ရက်နေ့တွင် တိုက်ခိုက်သူတစ်ဦးသည် အဓိက exchange အများအပြားမှ USDC နှင့် USDT များကို ထုတ်ယူခဲ့သည်။
ဟက်ကာသည် ယခုအခါ ၎င်းတို့၏ ခြေရာများကို ဖျောက်ဖျက်ရန် တက်ကြွစွာ ကြိုးပမ်းနေပြီး ခိုးယူထားသော ငွေများကို ETH နှင့် Monero သို့ ပြောင်းလဲကာ၊ exchange ဝန်ဆောင်မှုများမှတစ်ဆင့် ငွေများကို လွှဲပြောင်းပြီး မတူညီသော blockchain များအကြား ရွှေ့ပြောင်းနေသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
ဟက်ကာသည် ယခုအခါ ၎င်းတို့၏ ခြေရာများကို ဖျောက်ဖျက်ရန် တက်ကြွစွာ ကြိုးပမ်းနေပြီး ခိုးယူထားသော ငွေများကို ETH နှင့် Monero သို့ ပြောင်းလဲကာ၊ exchange ဝန်ဆောင်မှုများမှတစ်ဆင့် ငွေများကို လွှဲပြောင်းပြီး မတူညီသော blockchain များအကြား ရွှေ့ပြောင်းနေသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
2
501
·
--
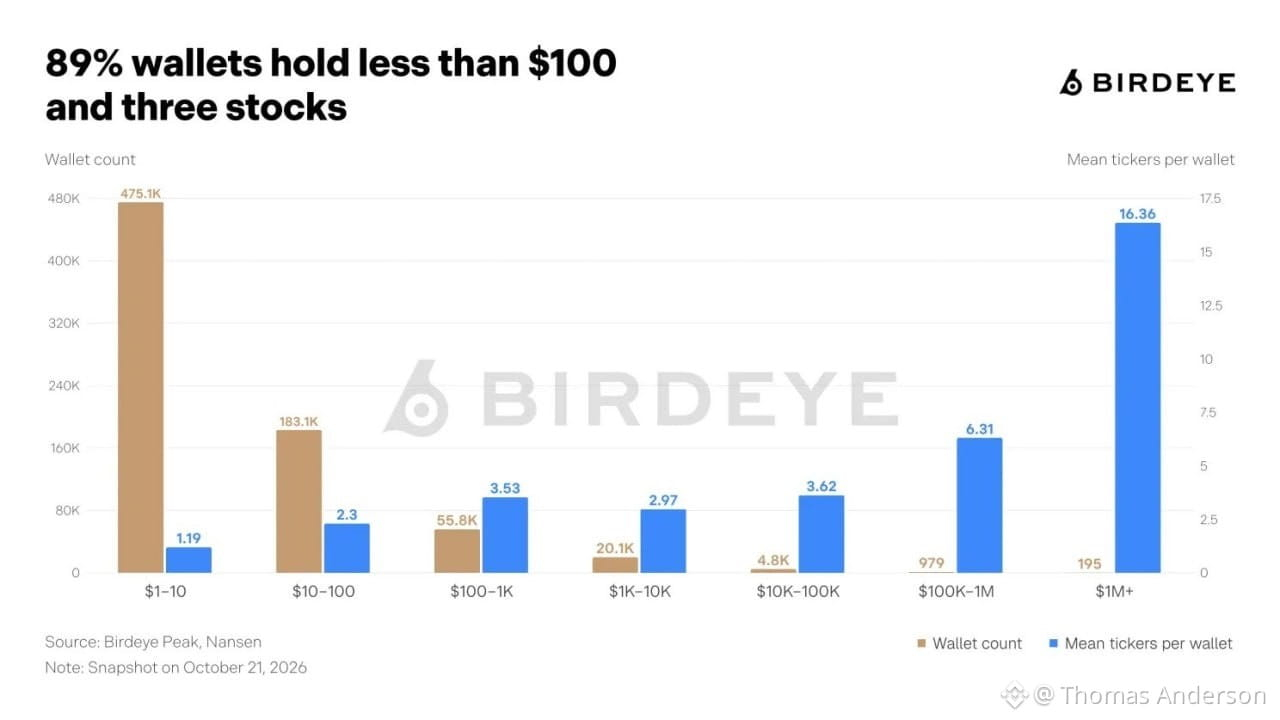
📊 တိုကင်ပြုထားသော စတော့ရှယ်ယာများ၏ ဈေးကွက်တန်ဖိုးသည် ဒေါ်လာ 3.2 ဘီလီယံအထိ ရှိလာပြီဖြစ်သော်လည်း ထူးဆန်းတဲ့အချက်တစ်ခုရှိနေပါတယ် — crypto ပိုက်ဆံအိတ် 740,000 ခု၏ လက်ကျန်ငွေ အလယ်ကိန်းမှာ ဒေါ်လာ 4.58 သာ ရှိပါတယ်။
တစ်ချိန်တည်းမှာပင် လိပ်စာများ၏ 70% ကျော်တွင် တိုကင်ပြုထားသော စတော့ရှယ်ယာ တစ်မျိုးတည်းသာ ရှိပြီး စုစုပေါင်းပိုင်ဆိုင်မှုတန်ဖိုး၏ တစ်ဝက်ကို ပိုက်ဆံအိတ်ကြီး အနည်းငယ်အတွင်းတွင်သာ စုစည်းထားပါတယ်။ အဲဒီပိုက်ဆံအိတ်များထဲက အများအပြားဟာ ငွေလဲပလက်ဖောင်းများနှင့် သက်ဆိုင်ပါတယ်။
📊 တိုကင်ပြုထားသော စတော့ရှယ်ယာများ၏ ဈေးကွက်တန်ဖိုးသည် ဒေါ်လာ 3.2 ဘီလီယံအထိ ရှိလာပြီဖြစ်သော်လည်း ထူးဆန်းတဲ့အချက်တစ်ခုရှိနေပါတယ် — crypto ပိုက်ဆံအိတ် 740,000 ခု၏ လက်ကျန်ငွေ အလယ်ကိန်းမှာ ဒေါ်လာ 4.58 သာ ရှိပါတယ်။
တစ်ချိန်တည်းမှာပင် လိပ်စာများ၏ 70% ကျော်တွင် တိုကင်ပြုထားသော စတော့ရှယ်ယာ တစ်မျိုးတည်းသာ ရှိပြီး စုစုပေါင်းပိုင်ဆိုင်မှုတန်ဖိုး၏ တစ်ဝက်ကို ပိုက်ဆံအိတ်ကြီး အနည်းငယ်အတွင်းတွင်သာ စုစည်းထားပါတယ်။ အဲဒီပိုက်ဆံအိတ်များထဲက အများအပြားဟာ ငွေလဲပလက်ဖောင်းများနှင့် သက်ဆိုင်ပါတယ်။
တစ်ချိန်တည်းမှာပင် လိပ်စာများ၏ 70% ကျော်တွင် တိုကင်ပြုထားသော စတော့ရှယ်ယာ တစ်မျိုးတည်းသာ ရှိပြီး စုစုပေါင်းပိုင်ဆိုင်မှုတန်ဖိုး၏ တစ်ဝက်ကို ပိုက်ဆံအိတ်ကြီး အနည်းငယ်အတွင်းတွင်သာ စုစည်းထားပါတယ်။ အဲဒီပိုက်ဆံအိတ်များထဲက အများအပြားဟာ ငွေလဲပလက်ဖောင်းများနှင့် သက်ဆိုင်ပါတယ်။
200
·
--
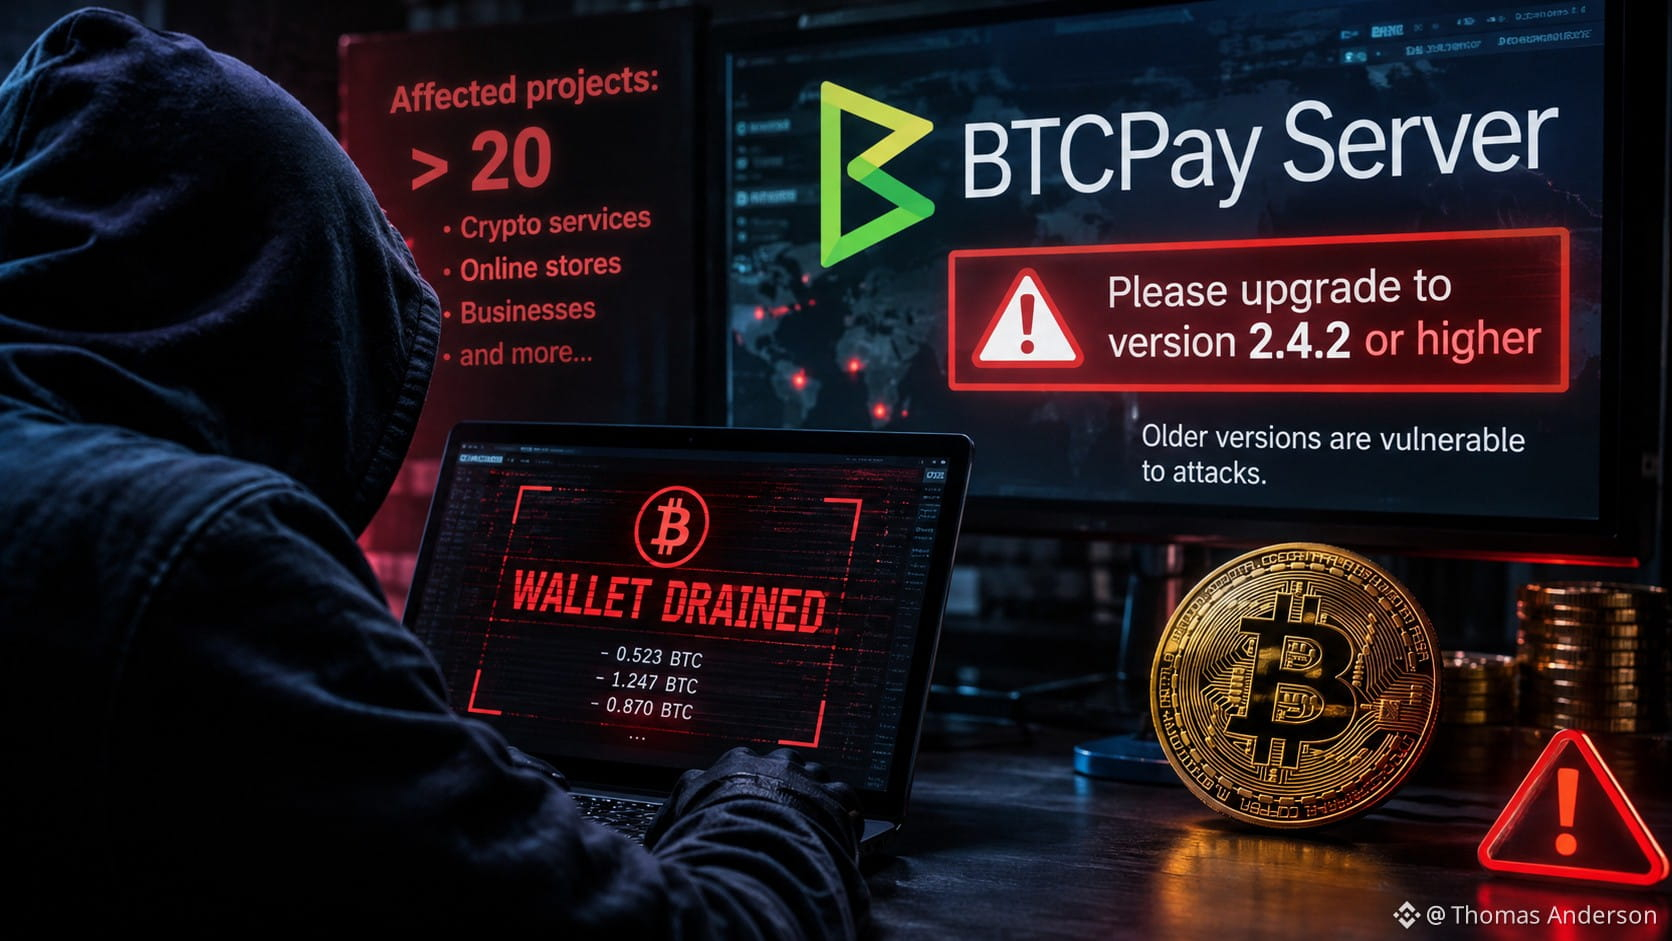
☠️ ဟက်ကာများသည် cryptocurrency ငွေပေးချေမှုများကို လက်ခံနိုင်သည့် အွန်လိုင်းစတိုးများနှင့် လုပ်ငန်းများအတွက် ပလက်ဖောင်းဖြစ်သော BTCPay Server ပေါ်ရှိ သုံးစွဲသူများ၏ အွန်လိုင်း Bitcoin ပိုက်ဆံအိတ်များမှ ငွေများကို စတင်ခိုးယူနေကြသည်။
ဆော့ဖ်ဝဲရေးသားသူများက သုံးစွဲသူများကို ၎င်းတို့၏ ဆာဗာများကို ချက်ချင်းပိတ်ရန် အရေးပေါ်တိုက်တွန်းထားပြီး၊ ကနဦးစုံစမ်းစစ်ဆေးမှုရလဒ်များအရ 2.4.2 မတိုင်မီ ဆော့ဖ်ဝဲဗားရှင်းအဟောင်းများတွင် အားနည်းချက်ရှိကြောင်း ညွှန်ပြနေသည်။
စနေ၊ တနင်္ဂနွေ နှစ်ရက်တည်းအတွင်း ဟက်ကာများသည် crypto ပရောဂျက်များနှင့် ဝန်ဆောင်မှု ၂၀ ကျော်ကို ပစ်မှတ်ထားခဲ့သည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
☠️ ဟက်ကာများသည် cryptocurrency ငွေပေးချေမှုများကို လက်ခံနိုင်သည့် အွန်လိုင်းစတိုးများနှင့် လုပ်ငန်းများအတွက် ပလက်ဖောင်းဖြစ်သော BTCPay Server ပေါ်ရှိ သုံးစွဲသူများ၏ အွန်လိုင်း Bitcoin ပိုက်ဆံအိတ်များမှ ငွေများကို စတင်ခိုးယူနေကြသည်။
ဆော့ဖ်ဝဲရေးသားသူများက သုံးစွဲသူများကို ၎င်းတို့၏ ဆာဗာများကို ချက်ချင်းပိတ်ရန် အရေးပေါ်တိုက်တွန်းထားပြီး၊ ကနဦးစုံစမ်းစစ်ဆေးမှုရလဒ်များအရ 2.4.2 မတိုင်မီ ဆော့ဖ်ဝဲဗားရှင်းအဟောင်းများတွင် အားနည်းချက်ရှိကြောင်း ညွှန်ပြနေသည်။
စနေ၊ တနင်္ဂနွေ နှစ်ရက်တည်းအတွင်း ဟက်ကာများသည် crypto ပရောဂျက်များနှင့် ဝန်ဆောင်မှု ၂၀ ကျော်ကို ပစ်မှတ်ထားခဲ့သည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
ဆော့ဖ်ဝဲရေးသားသူများက သုံးစွဲသူများကို ၎င်းတို့၏ ဆာဗာများကို ချက်ချင်းပိတ်ရန် အရေးပေါ်တိုက်တွန်းထားပြီး၊ ကနဦးစုံစမ်းစစ်ဆေးမှုရလဒ်များအရ 2.4.2 မတိုင်မီ ဆော့ဖ်ဝဲဗားရှင်းအဟောင်းများတွင် အားနည်းချက်ရှိကြောင်း ညွှန်ပြနေသည်။
စနေ၊ တနင်္ဂနွေ နှစ်ရက်တည်းအတွင်း ဟက်ကာများသည် crypto ပရောဂျက်များနှင့် ဝန်ဆောင်မှု ၂၀ ကျော်ကို ပစ်မှတ်ထားခဲ့သည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
214
·
--
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုအတွက် မြောက်ကိုရီးယားတွင် တာဝန်ရှိကြောင်း FBI က တရားဝင်သတ်မှတ်
ဝါရှင်တန် — လူ့သမိုင်းတွင် အကြီးမားဆုံး လုယက်မှုကို မြောက်ကိုရီးယား၏ ထိပ်တန်းဟက်ကာအဖွဲ့ (Lazarus / TraderTraitor) က ကျူးလွန်ခဲ့ကြောင်း FBI နှင့် နိုင်ငံတကာလေ့လာသုံးသပ်သူများက တရားဝင်စွပ်စွဲလိုက်သည်။
တိုက်ခိုက်သူများသည် မိနစ် ၂၀ အတွင်း Binance ၏ ငွေလွှဲမှုလက်မှတ်ရေးထိုးရေးစနစ်ကို ထိုးဖောက်ဝင်ရောက်ကာ ဘလော့ခ်ချိန်းကွန်ရက် ၁၀ ခုမှတစ်ဆင့် ဒေါ်လာ ၆.၃၆ ဘီလီယံကို ခိုးယူထုတ်ယူခဲ့သည်။ ထောက်လှမ်းရေးအေဂျင်စီများက ကမ္ဘာလုံးဆိုင်ရာ ခြိမ်းခြောက်မှုတစ်ရပ်အဖြစ် သတိပေးထားသည်။ ဤငွေများကို နိုင်ငံတကာပိတ်ဆို့အရေးယူမှုများကို ရှောင်လွှဲပြီး ပြုံယမ်း၏ နျူကလီးယားနှင့် ဒုံးကျည်အစီအစဉ်များအတွက် တိုက်ရိုက်ငွေကြေးထောက်ပံ့ရန် အသုံးပြုမည်ဖြစ်သည်။ ပိုင်ဆိုင်မှုအချို့ကို ထိန်းချုပ်ရပ်ဆိုင်းထားနိုင်သော်လည်း ဒေါ်လာ ၂.၄ ဘီလီယံကျော်ကို ဗဟိုချုပ်ကိုင်မှုမရှိသော ငွေရောနှောစနစ်များမှတစ်ဆင့် ငွေကြေးခဝါချနေပြီဖြစ်ရာ ဈေးကွက်တစ်ခုလုံး တုန်လှုပ်ချောက်ချားနေသည်။
ဒေါ်လာ ၆.၃ ဘီလီယံတန် Binance ဟက်ခ်မှုအတွက် မြောက်ကိုရီးယားတွင် တာဝန်ရှိကြောင်း FBI က တရားဝင်သတ်မှတ်
ဝါရှင်တန် — လူ့သမိုင်းတွင် အကြီးမားဆုံး လုယက်မှုကို မြောက်ကိုရီးယား၏ ထိပ်တန်းဟက်ကာအဖွဲ့ (Lazarus / TraderTraitor) က ကျူးလွန်ခဲ့ကြောင်း FBI နှင့် နိုင်ငံတကာလေ့လာသုံးသပ်သူများက တရားဝင်စွပ်စွဲလိုက်သည်။
တိုက်ခိုက်သူများသည် မိနစ် ၂၀ အတွင်း Binance ၏ ငွေလွှဲမှုလက်မှတ်ရေးထိုးရေးစနစ်ကို ထိုးဖောက်ဝင်ရောက်ကာ ဘလော့ခ်ချိန်းကွန်ရက် ၁၀ ခုမှတစ်ဆင့် ဒေါ်လာ ၆.၃၆ ဘီလီယံကို ခိုးယူထုတ်ယူခဲ့သည်။ ထောက်လှမ်းရေးအေဂျင်စီများက ကမ္ဘာလုံးဆိုင်ရာ ခြိမ်းခြောက်မှုတစ်ရပ်အဖြစ် သတိပေးထားသည်။ ဤငွေများကို နိုင်ငံတကာပိတ်ဆို့အရေးယူမှုများကို ရှောင်လွှဲပြီး ပြုံယမ်း၏ နျူကလီးယားနှင့် ဒုံးကျည်အစီအစဉ်များအတွက် တိုက်ရိုက်ငွေကြေးထောက်ပံ့ရန် အသုံးပြုမည်ဖြစ်သည်။ ပိုင်ဆိုင်မှုအချို့ကို ထိန်းချုပ်ရပ်ဆိုင်းထားနိုင်သော်လည်း ဒေါ်လာ ၂.၄ ဘီလီယံကျော်ကို ဗဟိုချုပ်ကိုင်မှုမရှိသော ငွေရောနှောစနစ်များမှတစ်ဆင့် ငွေကြေးခဝါချနေပြီဖြစ်ရာ ဈေးကွက်တစ်ခုလုံး တုန်လှုပ်ချောက်ချားနေသည်။
ဝါရှင်တန် — လူ့သမိုင်းတွင် အကြီးမားဆုံး လုယက်မှုကို မြောက်ကိုရီးယား၏ ထိပ်တန်းဟက်ကာအဖွဲ့ (Lazarus / TraderTraitor) က ကျူးလွန်ခဲ့ကြောင်း FBI နှင့် နိုင်ငံတကာလေ့လာသုံးသပ်သူများက တရားဝင်စွပ်စွဲလိုက်သည်။
တိုက်ခိုက်သူများသည် မိနစ် ၂၀ အတွင်း Binance ၏ ငွေလွှဲမှုလက်မှတ်ရေးထိုးရေးစနစ်ကို ထိုးဖောက်ဝင်ရောက်ကာ ဘလော့ခ်ချိန်းကွန်ရက် ၁၀ ခုမှတစ်ဆင့် ဒေါ်လာ ၆.၃၆ ဘီလီယံကို ခိုးယူထုတ်ယူခဲ့သည်။ ထောက်လှမ်းရေးအေဂျင်စီများက ကမ္ဘာလုံးဆိုင်ရာ ခြိမ်းခြောက်မှုတစ်ရပ်အဖြစ် သတိပေးထားသည်။ ဤငွေများကို နိုင်ငံတကာပိတ်ဆို့အရေးယူမှုများကို ရှောင်လွှဲပြီး ပြုံယမ်း၏ နျူကလီးယားနှင့် ဒုံးကျည်အစီအစဉ်များအတွက် တိုက်ရိုက်ငွေကြေးထောက်ပံ့ရန် အသုံးပြုမည်ဖြစ်သည်။ ပိုင်ဆိုင်မှုအချို့ကို ထိန်းချုပ်ရပ်ဆိုင်းထားနိုင်သော်လည်း ဒေါ်လာ ၂.၄ ဘီလီယံကျော်ကို ဗဟိုချုပ်ကိုင်မှုမရှိသော ငွေရောနှောစနစ်များမှတစ်ဆင့် ငွေကြေးခဝါချနေပြီဖြစ်ရာ ဈေးကွက်တစ်ခုလုံး တုန်လှုပ်ချောက်ချားနေသည်။
2
1.1k
·
--
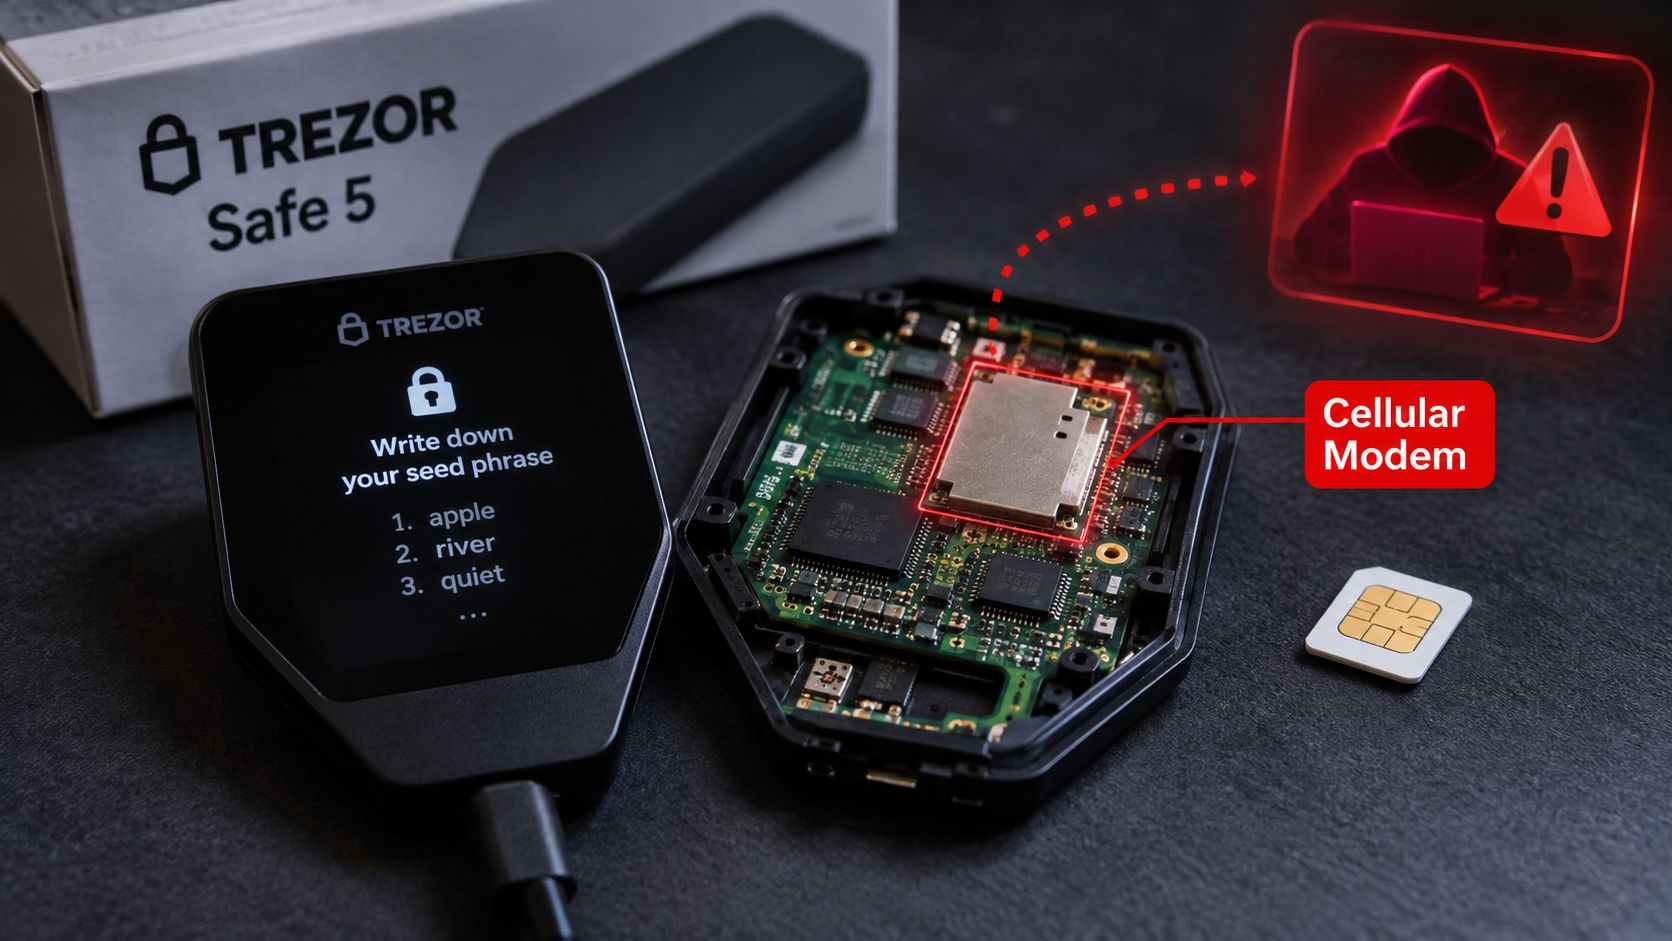
🔐 Ledger ၏သတင်းနောက်ဆက်တွဲအရ၊ CryptoBilis အမည်ရှိ ပြန်လည်ရောင်းချသူထံမှ ဝယ်ယူထားသော Trezor Safe 5 ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်တစ်ခုတွင် စပိုင်ဝဲမော်ဂျူးတစ်ခု တွေ့ရှိခဲ့ကြောင်း သတင်းများထွက်ပေါ်နေသည်။ ဆယ်လူလာမိုဒမ်ပါဝင်သည့် လျှို့ဝှက်ဆားကစ်ဘုတ်တစ်ခုသည် စက်၏မျက်နှာပြင်ပေါ်တွင် ပြသထားသော seed phrase ကို ဖတ်ရှုပြီး တိုက်ခိုက်သူများထံ ပေးပို့နိုင်သည်ဟု စွပ်စွဲထားသည်။
Trezor သည် ယခုအခါ ယင်းတွေ့ရှိမှုကို စုံစမ်းစစ်ဆေးနေပြီး အတည်ပြုနိုင်သော ငွေကြေးဆုံးရှုံးမှုများကို အစီရင်ခံထားခြင်း မရှိသေးပါ။ သို့သော် ၂၀၂၆ ခုနှစ် မတ်လမှစ၍ CryptoBilis ထံမှ ပိုက်ဆံအိတ်ဝယ်ယူထားသူ မည်သူမဆို seed phrase အသစ်ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အသစ်သို့ ၎င်းတို့၏ ခရစ်ပ်တိုငွေကြေးများကို အရေးပေါ်လွှဲပြောင်းရန် အကြံပြုထားသည်။
🔐 Ledger ၏သတင်းနောက်ဆက်တွဲအရ၊ CryptoBilis အမည်ရှိ ပြန်လည်ရောင်းချသူထံမှ ဝယ်ယူထားသော Trezor Safe 5 ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်တစ်ခုတွင် စပိုင်ဝဲမော်ဂျူးတစ်ခု တွေ့ရှိခဲ့ကြောင်း သတင်းများထွက်ပေါ်နေသည်။ ဆယ်လူလာမိုဒမ်ပါဝင်သည့် လျှို့ဝှက်ဆားကစ်ဘုတ်တစ်ခုသည် စက်၏မျက်နှာပြင်ပေါ်တွင် ပြသထားသော seed phrase ကို ဖတ်ရှုပြီး တိုက်ခိုက်သူများထံ ပေးပို့နိုင်သည်ဟု စွပ်စွဲထားသည်။
Trezor သည် ယခုအခါ ယင်းတွေ့ရှိမှုကို စုံစမ်းစစ်ဆေးနေပြီး အတည်ပြုနိုင်သော ငွေကြေးဆုံးရှုံးမှုများကို အစီရင်ခံထားခြင်း မရှိသေးပါ။ သို့သော် ၂၀၂၆ ခုနှစ် မတ်လမှစ၍ CryptoBilis ထံမှ ပိုက်ဆံအိတ်ဝယ်ယူထားသူ မည်သူမဆို seed phrase အသစ်ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အသစ်သို့ ၎င်းတို့၏ ခရစ်ပ်တိုငွေကြေးများကို အရေးပေါ်လွှဲပြောင်းရန် အကြံပြုထားသည်။
Trezor သည် ယခုအခါ ယင်းတွေ့ရှိမှုကို စုံစမ်းစစ်ဆေးနေပြီး အတည်ပြုနိုင်သော ငွေကြေးဆုံးရှုံးမှုများကို အစီရင်ခံထားခြင်း မရှိသေးပါ။ သို့သော် ၂၀၂၆ ခုနှစ် မတ်လမှစ၍ CryptoBilis ထံမှ ပိုက်ဆံအိတ်ဝယ်ယူထားသူ မည်သူမဆို seed phrase အသစ်ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အသစ်သို့ ၎င်းတို့၏ ခရစ်ပ်တိုငွေကြေးများကို အရေးပေါ်လွှဲပြောင်းရန် အကြံပြုထားသည်။
2
4
2.7k
·
--
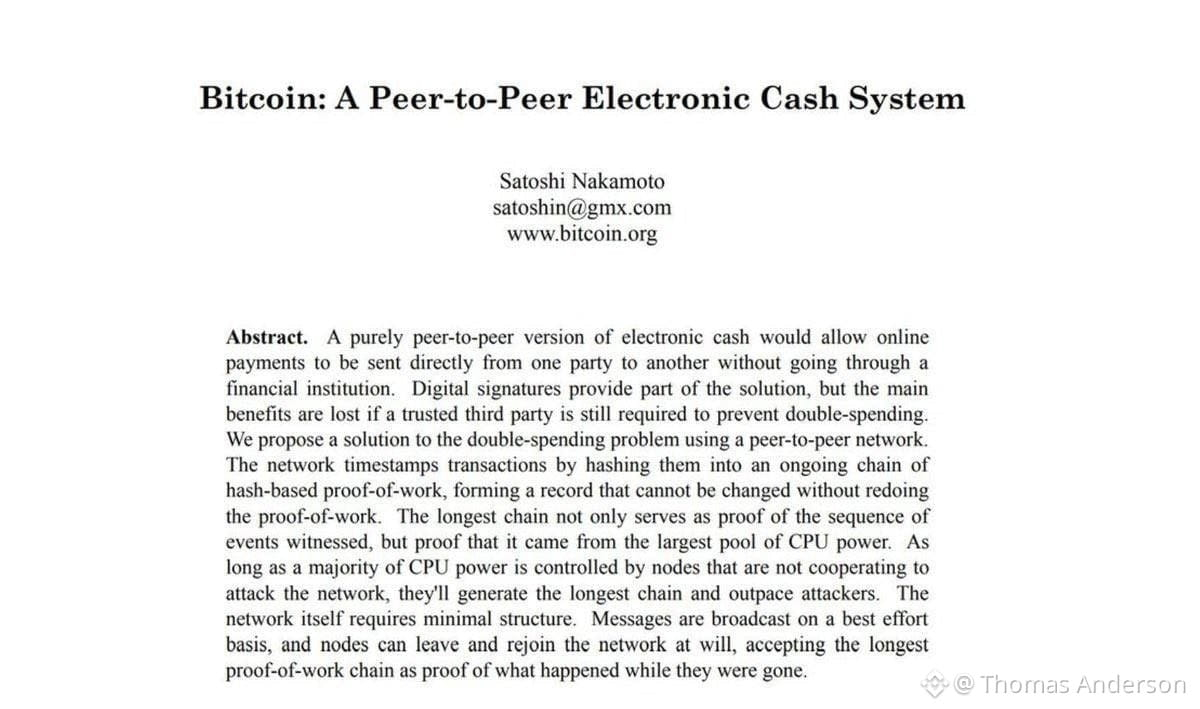
လွန်ခဲ့သော ၁၈ နှစ်၊ ၂၀၀၈ ခုနှစ် အောက်တိုဘာလ ၃၁ ရက်နေ့တွင် ဆာတိုရှီ နာကာမိုတို ရေးသားခဲ့သော Bitcoin အဖြူစာတမ်းကို ထုတ်ဝေခဲ့သည်။
“တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် အီလက်ထရွန်နစ်ငွေစနစ်” ဟု အမည်ပေးထားသည့် စာမျက်နှာကိုးမျက်နှာပါ နည်းပညာဆိုင်ရာ စာတမ်းတွင် နောက်ပိုင်း၌ ဘဏ္ဍာရေးနည်းပညာလောကကို တော်လှန်ပြောင်းလဲစေမည့် တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် စနစ်၏ သဘောတရားကို ဖော်ပြထားသည်။
ပထမဆုံး cryptocurrency ကွန်ရက်ကို ၂၀၀၉ ခုနှစ် ဇန်နဝါရီလတွင် စတင်လည်ပတ်ခဲ့သည်။ ၂၀၁၁ ခုနှစ် ဧပြီလတွင် ဆာတိုရှီ ပျောက်ကွယ်သွားခဲ့ပြီး၊ ထရီလျံဒေါ်လာတန် လုပ်ငန်းနယ်ပယ်တစ်ခု၏ အခြေခံအုတ်မြစ်ကို ချပေးခဲ့သော ထိုစာတမ်းနောက်ကွယ်ရှိသူ၏ မည်သူမည်ဝါဖြစ်ကြောင်းကို အများပြည်သူက ယနေ့တိုင် မသိရှိနိုင်သေးပါ။
လွန်ခဲ့သော ၁၈ နှစ်၊ ၂၀၀၈ ခုနှစ် အောက်တိုဘာလ ၃၁ ရက်နေ့တွင် ဆာတိုရှီ နာကာမိုတို ရေးသားခဲ့သော Bitcoin အဖြူစာတမ်းကို ထုတ်ဝေခဲ့သည်။
“တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် အီလက်ထရွန်နစ်ငွေစနစ်” ဟု အမည်ပေးထားသည့် စာမျက်နှာကိုးမျက်နှာပါ နည်းပညာဆိုင်ရာ စာတမ်းတွင် နောက်ပိုင်း၌ ဘဏ္ဍာရေးနည်းပညာလောကကို တော်လှန်ပြောင်းလဲစေမည့် တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် စနစ်၏ သဘောတရားကို ဖော်ပြထားသည်။
ပထမဆုံး cryptocurrency ကွန်ရက်ကို ၂၀၀၉ ခုနှစ် ဇန်နဝါရီလတွင် စတင်လည်ပတ်ခဲ့သည်။ ၂၀၁၁ ခုနှစ် ဧပြီလတွင် ဆာတိုရှီ ပျောက်ကွယ်သွားခဲ့ပြီး၊ ထရီလျံဒေါ်လာတန် လုပ်ငန်းနယ်ပယ်တစ်ခု၏ အခြေခံအုတ်မြစ်ကို ချပေးခဲ့သော ထိုစာတမ်းနောက်ကွယ်ရှိသူ၏ မည်သူမည်ဝါဖြစ်ကြောင်းကို အများပြည်သူက ယနေ့တိုင် မသိရှိနိုင်သေးပါ။
“တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် အီလက်ထရွန်နစ်ငွေစနစ်” ဟု အမည်ပေးထားသည့် စာမျက်နှာကိုးမျက်နှာပါ နည်းပညာဆိုင်ရာ စာတမ်းတွင် နောက်ပိုင်း၌ ဘဏ္ဍာရေးနည်းပညာလောကကို တော်လှန်ပြောင်းလဲစေမည့် တစ်ဦးနှင့်တစ်ဦး တိုက်ရိုက်ငွေပေးချေသည့် စနစ်၏ သဘောတရားကို ဖော်ပြထားသည်။
ပထမဆုံး cryptocurrency ကွန်ရက်ကို ၂၀၀၉ ခုနှစ် ဇန်နဝါရီလတွင် စတင်လည်ပတ်ခဲ့သည်။ ၂၀၁၁ ခုနှစ် ဧပြီလတွင် ဆာတိုရှီ ပျောက်ကွယ်သွားခဲ့ပြီး၊ ထရီလျံဒေါ်လာတန် လုပ်ငန်းနယ်ပယ်တစ်ခု၏ အခြေခံအုတ်မြစ်ကို ချပေးခဲ့သော ထိုစာတမ်းနောက်ကွယ်ရှိသူ၏ မည်သူမည်ဝါဖြစ်ကြောင်းကို အများပြည်သူက ယနေ့တိုင် မသိရှိနိုင်သေးပါ။
557
·
--
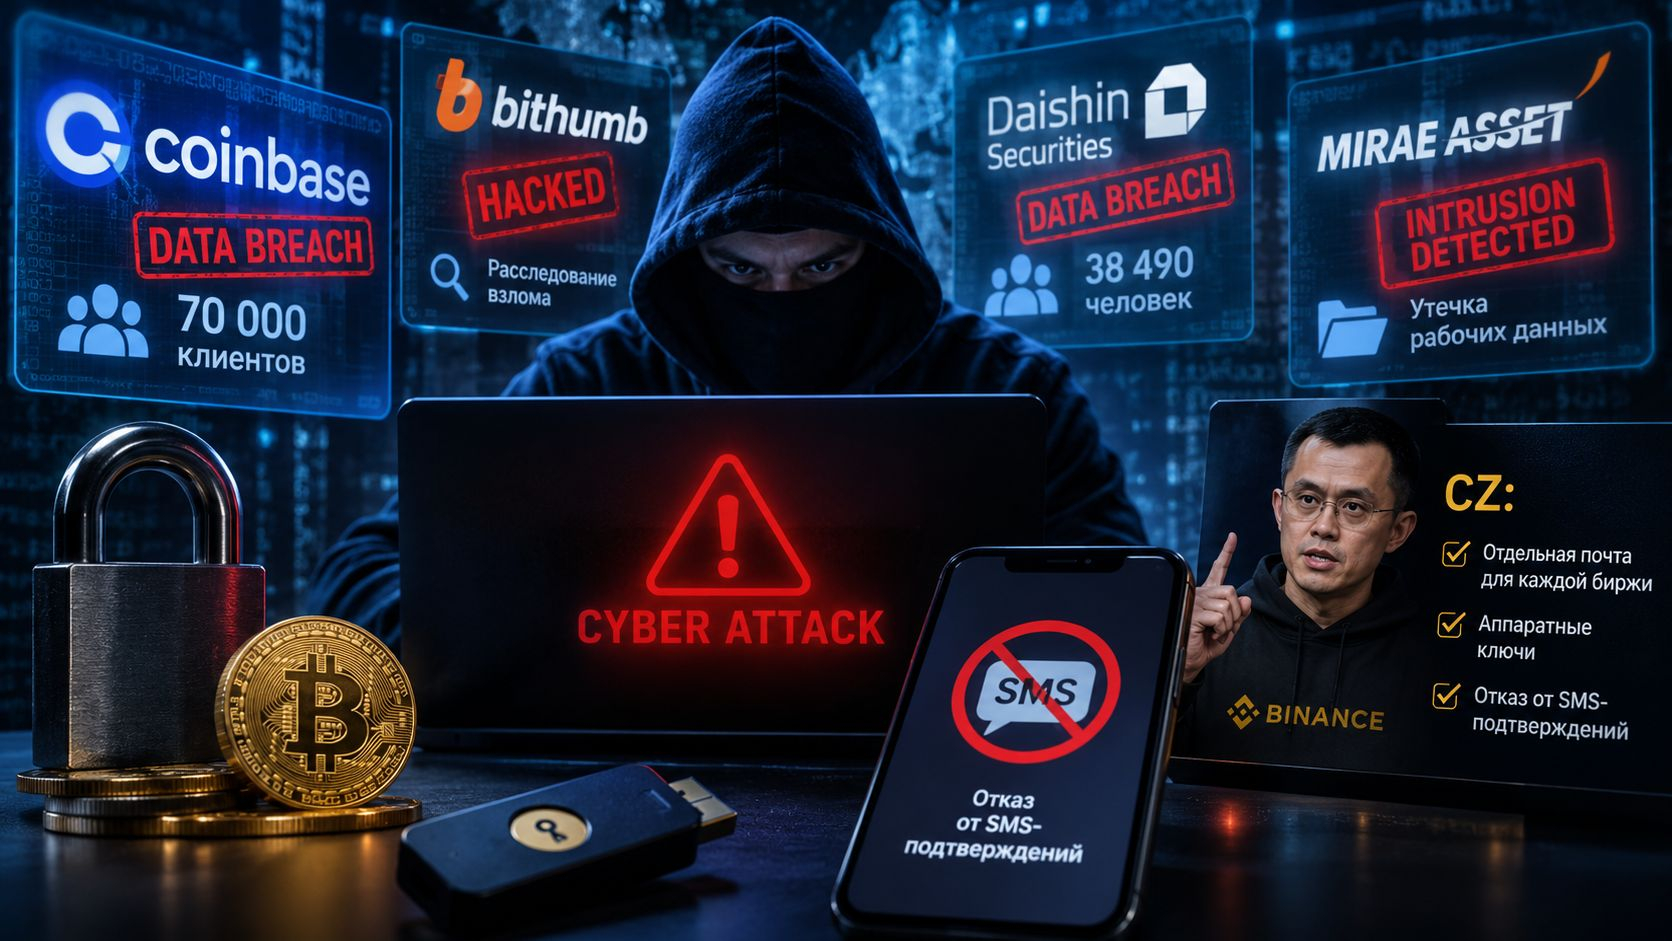
☠️ ဟက်ကာများသည် crypto exchange များနှင့် ဘဏ္ဍာရေးကုမ္ပဏီများကို ထပ်မံပစ်မှတ်ထားကာ သုံးစွဲသူများ၏ ကိုယ်ရေးအချက်အလက်များကို ခိုးယူနေကြသည်။
Coinbase တွင် ပြင်ပဝန်ဆောင်မှုတစ်ခုမှတစ်ဆင့် သုံးစွဲသူ ၇၀,၀၀၀ ၏ ဆက်သွယ်ရန်အချက်အလက်များ ပေါက်ကြားခဲ့သည်။ Bithumb သည် ၎င်း၏ အတွင်းပိုင်းစနစ်များတွင် ဖြစ်ပွားခဲ့သော လုံခြုံရေးဖောက်ဖျက်မှုကို စုံစမ်းစစ်ဆေးနေပြီး၊ Daishin Securities ပွဲစားကုမ္ပဏီမှ လူ ၃၈,၄၉၀ ၏ ကိုယ်ရေးအချက်အလက်များ ခိုးယူခံခဲ့ရသည်။ Mirae Asset ကလည်း ၎င်း၏ ကော်ပိုရိတ်စနစ်များအတွင်း ကျူးကျော်ဝင်ရောက်မှုနှင့် အတွင်းပိုင်းလုပ်ငန်းဆိုင်ရာ အချက်အလက်များ ပေါက်ကြားမှုကို အတည်ပြုခဲ့သည်။
နောက်ဆုံးတိုက်ခိုက်မှုလှိုင်းများကြားတွင် CZ က သုံးစွဲသူများအား exchange တစ်ခုစီအတွက် သီးခြားအီးမေးလ်လိပ်စာတစ်ခုစီ အသုံးပြုရန်၊ hardware လုံခြုံရေးကီးများကို ဖွင့်ထားရန်နှင့် SMS အခြေပြု အထောက်အထားစိစစ်ခြင်းကို ရှောင်ကြဉ်ရန် အကြံပြုခဲ့သည်။
☠️ ဟက်ကာများသည် crypto exchange များနှင့် ဘဏ္ဍာရေးကုမ္ပဏီများကို ထပ်မံပစ်မှတ်ထားကာ သုံးစွဲသူများ၏ ကိုယ်ရေးအချက်အလက်များကို ခိုးယူနေကြသည်။
Coinbase တွင် ပြင်ပဝန်ဆောင်မှုတစ်ခုမှတစ်ဆင့် သုံးစွဲသူ ၇၀,၀၀၀ ၏ ဆက်သွယ်ရန်အချက်အလက်များ ပေါက်ကြားခဲ့သည်။ Bithumb သည် ၎င်း၏ အတွင်းပိုင်းစနစ်များတွင် ဖြစ်ပွားခဲ့သော လုံခြုံရေးဖောက်ဖျက်မှုကို စုံစမ်းစစ်ဆေးနေပြီး၊ Daishin Securities ပွဲစားကုမ္ပဏီမှ လူ ၃၈,၄၉၀ ၏ ကိုယ်ရေးအချက်အလက်များ ခိုးယူခံခဲ့ရသည်။ Mirae Asset ကလည်း ၎င်း၏ ကော်ပိုရိတ်စနစ်များအတွင်း ကျူးကျော်ဝင်ရောက်မှုနှင့် အတွင်းပိုင်းလုပ်ငန်းဆိုင်ရာ အချက်အလက်များ ပေါက်ကြားမှုကို အတည်ပြုခဲ့သည်။
နောက်ဆုံးတိုက်ခိုက်မှုလှိုင်းများကြားတွင် CZ က သုံးစွဲသူများအား exchange တစ်ခုစီအတွက် သီးခြားအီးမေးလ်လိပ်စာတစ်ခုစီ အသုံးပြုရန်၊ hardware လုံခြုံရေးကီးများကို ဖွင့်ထားရန်နှင့် SMS အခြေပြု အထောက်အထားစိစစ်ခြင်းကို ရှောင်ကြဉ်ရန် အကြံပြုခဲ့သည်။
Coinbase တွင် ပြင်ပဝန်ဆောင်မှုတစ်ခုမှတစ်ဆင့် သုံးစွဲသူ ၇၀,၀၀၀ ၏ ဆက်သွယ်ရန်အချက်အလက်များ ပေါက်ကြားခဲ့သည်။ Bithumb သည် ၎င်း၏ အတွင်းပိုင်းစနစ်များတွင် ဖြစ်ပွားခဲ့သော လုံခြုံရေးဖောက်ဖျက်မှုကို စုံစမ်းစစ်ဆေးနေပြီး၊ Daishin Securities ပွဲစားကုမ္ပဏီမှ လူ ၃၈,၄၉၀ ၏ ကိုယ်ရေးအချက်အလက်များ ခိုးယူခံခဲ့ရသည်။ Mirae Asset ကလည်း ၎င်း၏ ကော်ပိုရိတ်စနစ်များအတွင်း ကျူးကျော်ဝင်ရောက်မှုနှင့် အတွင်းပိုင်းလုပ်ငန်းဆိုင်ရာ အချက်အလက်များ ပေါက်ကြားမှုကို အတည်ပြုခဲ့သည်။
နောက်ဆုံးတိုက်ခိုက်မှုလှိုင်းများကြားတွင် CZ က သုံးစွဲသူများအား exchange တစ်ခုစီအတွက် သီးခြားအီးမေးလ်လိပ်စာတစ်ခုစီ အသုံးပြုရန်၊ hardware လုံခြုံရေးကီးများကို ဖွင့်ထားရန်နှင့် SMS အခြေပြု အထောက်အထားစိစစ်ခြင်းကို ရှောင်ကြဉ်ရန် အကြံပြုခဲ့သည်။
182
·
--
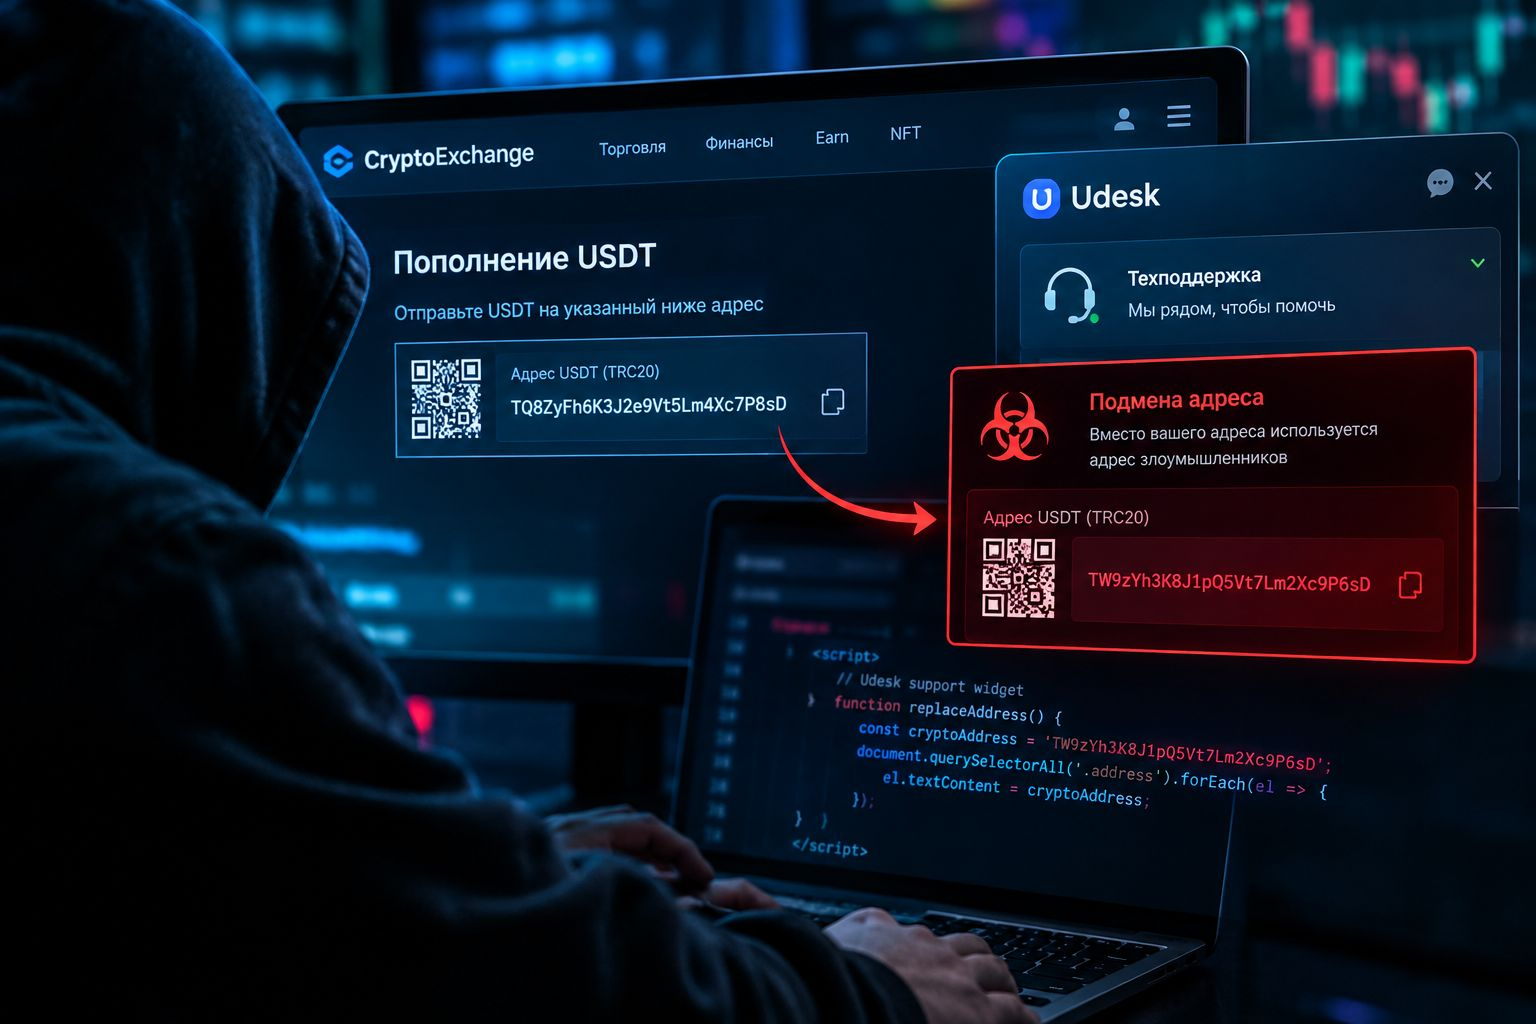
☠️ ဟက်ကာများသည် cryptocurrency လိပ်စာများကို ငွေလဲဝက်ဘ်ဆိုက်များပေါ်တွင် တိုက်ရိုက် အစားထိုးနည်းကို သိရှိလာကြပြီဖြစ်သည်။ လုံခြုံရေးကျွမ်းကျင်သူများသည် Udesk ဟုခေါ်သော ပြင်ပဖောက်သည်ဝန်ဆောင်မှုပေးစနစ်တွင် အန္တရာယ်ရှိသောကုဒ်ကို ရှာဖွေတွေ့ရှိခဲ့ပြီး၊ ယင်းကုဒ်သည် ငွေသွင်းလိပ်စာများကို လျှို့ဝှက်စွာ အစားထိုးကာ အသုံးပြုသူများ၏ အချက်အလက်များကို ခိုးယူနိုင်သည်။
တိုက်ခိုက်သူများသည် ငွေလဲပလက်ဖောင်းကိုယ်တိုင်ကို ဟက်ခ်လုပ်ရန်ပင် မလိုအပ်ပါ — ပြင်ပဝန်ဆောင်မှုတစ်ခုကို ထိန်းချုပ်နိုင်ရုံဖြင့် လုံလောက်သည်။
#scamriskwarning
☠️ ဟက်ကာများသည် cryptocurrency လိပ်စာများကို ငွေလဲဝက်ဘ်ဆိုက်များပေါ်တွင် တိုက်ရိုက် အစားထိုးနည်းကို သိရှိလာကြပြီဖြစ်သည်။ လုံခြုံရေးကျွမ်းကျင်သူများသည် Udesk ဟုခေါ်သော ပြင်ပဖောက်သည်ဝန်ဆောင်မှုပေးစနစ်တွင် အန္တရာယ်ရှိသောကုဒ်ကို ရှာဖွေတွေ့ရှိခဲ့ပြီး၊ ယင်းကုဒ်သည် ငွေသွင်းလိပ်စာများကို လျှို့ဝှက်စွာ အစားထိုးကာ အသုံးပြုသူများ၏ အချက်အလက်များကို ခိုးယူနိုင်သည်။
တိုက်ခိုက်သူများသည် ငွေလဲပလက်ဖောင်းကိုယ်တိုင်ကို ဟက်ခ်လုပ်ရန်ပင် မလိုအပ်ပါ — ပြင်ပဝန်ဆောင်မှုတစ်ခုကို ထိန်းချုပ်နိုင်ရုံဖြင့် လုံလောက်သည်။
#scamriskwarning
တိုက်ခိုက်သူများသည် ငွေလဲပလက်ဖောင်းကိုယ်တိုင်ကို ဟက်ခ်လုပ်ရန်ပင် မလိုအပ်ပါ — ပြင်ပဝန်ဆောင်မှုတစ်ခုကို ထိန်းချုပ်နိုင်ရုံဖြင့် လုံလောက်သည်။
#scamriskwarning
256
·
--
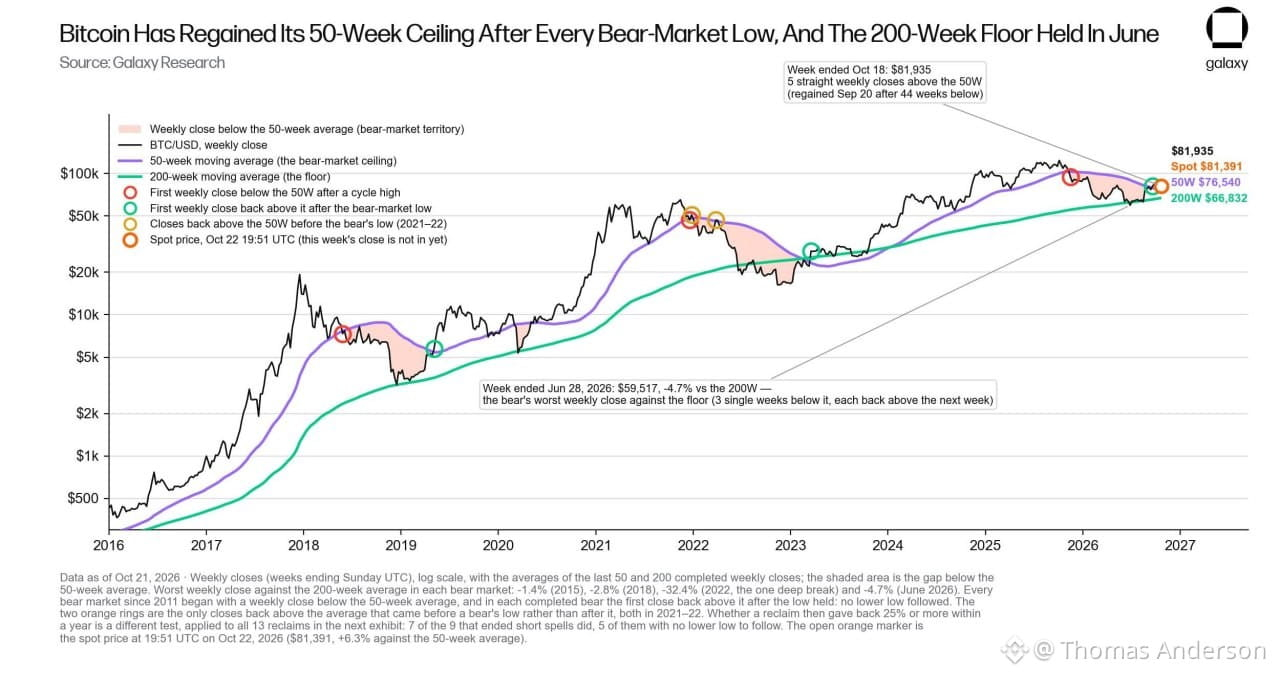
🔮 Galaxy Digital ၏အဆိုအရ ဝက်ဝံဈေးကွက်သည် ပြီးဆုံးသွားနိုင်ပါပြီ။ ဇွန်လအတွင်း အနိမ့်ဆုံးသို့ရောက်ခဲ့ပြီးနောက် အမေရိကန် ETF များသည် BTC 87,000 ထပ်မံစုဆောင်းခဲ့ပြီး Bitcoin သည် အရေးကြီးသော နည်းပညာဆိုင်ရာအဆင့်တစ်ခုအထက်တွင် ငါးပတ်ဆက်တိုက် ရှိနေခဲ့သည်။
ကုမ္ပဏီ၏ သုတေသနဌာနအကြီးအကဲက Bitcoin သည် $125,000 နှင့် ထိုထက်ပိုမိုမြင့်တက်နိုင်ခြေရှိသည်ဟု မြင်သော်လည်း $76,540 အောက်သို့ ကျဆင်းပါက ဤအလားအလာအပေါ် သံသယဝင်စေနိုင်ကြောင်း သတိပေးထားသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
🔮 Galaxy Digital ၏အဆိုအရ ဝက်ဝံဈေးကွက်သည် ပြီးဆုံးသွားနိုင်ပါပြီ။ ဇွန်လအတွင်း အနိမ့်ဆုံးသို့ရောက်ခဲ့ပြီးနောက် အမေရိကန် ETF များသည် BTC 87,000 ထပ်မံစုဆောင်းခဲ့ပြီး Bitcoin သည် အရေးကြီးသော နည်းပညာဆိုင်ရာအဆင့်တစ်ခုအထက်တွင် ငါးပတ်ဆက်တိုက် ရှိနေခဲ့သည်။
ကုမ္ပဏီ၏ သုတေသနဌာနအကြီးအကဲက Bitcoin သည် $125,000 နှင့် ထိုထက်ပိုမိုမြင့်တက်နိုင်ခြေရှိသည်ဟု မြင်သော်လည်း $76,540 အောက်သို့ ကျဆင်းပါက ဤအလားအလာအပေါ် သံသယဝင်စေနိုင်ကြောင်း သတိပေးထားသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
ကုမ္ပဏီ၏ သုတေသနဌာနအကြီးအကဲက Bitcoin သည် $125,000 နှင့် ထိုထက်ပိုမိုမြင့်တက်နိုင်ခြေရှိသည်ဟု မြင်သော်လည်း $76,540 အောက်သို့ ကျဆင်းပါက ဤအလားအလာအပေါ် သံသယဝင်စေနိုင်ကြောင်း သတိပေးထားသည်။
နောက်ဆုံးရသတင်းများအတွက် စာရင်းသွင်းပါ
92
·
--
တက်ရိပ်ရှိသည်
Ripple သည် ကိုယ်ပိုင် Trust ဘဏ်တစ်ခု တည်ထောင်ရန် အမေရိကန် ငွေကြေးထိန်းချုပ်ရေးရုံး (OCC) ထံမှ နောက်ဆုံးအတည်ပြုချက် ရရှိခဲ့သည်။
ကုမ္ပဏီသည် ၎င်း၏ RLUSD တည်ငြိမ်ဒင်္ဂါးအတွက် အရန်ငွေများကို စီမံခန့်ခွဲနိုင်ပြီး ကော်ပိုရိတ်ဖောက်သည်များ၏ crypto ပိုင်ဆိုင်မှုများကို ထိန်းသိမ်းထားနိုင်မည်ဖြစ်သော်လည်း အပ်ငွေများ လက်ခံခြင်း သို့မဟုတ် ချေးငွေများ ထုတ်ပေးခြင်းကို ခွင့်ပြုမည်မဟုတ်ပါ။
အပ်ဒိတ်များရယူရန် စာရင်းသွင်းပါ
$XRP
Ripple သည် ကိုယ်ပိုင် Trust ဘဏ်တစ်ခု တည်ထောင်ရန် အမေရိကန် ငွေကြေးထိန်းချုပ်ရေးရုံး (OCC) ထံမှ နောက်ဆုံးအတည်ပြုချက် ရရှိခဲ့သည်။
ကုမ္ပဏီသည် ၎င်း၏ RLUSD တည်ငြိမ်ဒင်္ဂါးအတွက် အရန်ငွေများကို စီမံခန့်ခွဲနိုင်ပြီး ကော်ပိုရိတ်ဖောက်သည်များ၏ crypto ပိုင်ဆိုင်မှုများကို ထိန်းသိမ်းထားနိုင်မည်ဖြစ်သော်လည်း အပ်ငွေများ လက်ခံခြင်း သို့မဟုတ် ချေးငွေများ ထုတ်ပေးခြင်းကို ခွင့်ပြုမည်မဟုတ်ပါ။
အပ်ဒိတ်များရယူရန် စာရင်းသွင်းပါ
$XRP
ကုမ္ပဏီသည် ၎င်း၏ RLUSD တည်ငြိမ်ဒင်္ဂါးအတွက် အရန်ငွေများကို စီမံခန့်ခွဲနိုင်ပြီး ကော်ပိုရိတ်ဖောက်သည်များ၏ crypto ပိုင်ဆိုင်မှုများကို ထိန်းသိမ်းထားနိုင်မည်ဖြစ်သော်လည်း အပ်ငွေများ လက်ခံခြင်း သို့မဟုတ် ချေးငွေများ ထုတ်ပေးခြင်းကို ခွင့်ပြုမည်မဟုတ်ပါ။
အပ်ဒိတ်များရယူရန် စာရင်းသွင်းပါ
$XRP
184
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
WhoWillSucceedJensenHuangatNvidia?
ကြည့်ရှုမှု 21,426 ကြိမ်
315 ဦး ဆွေးနွေးနေသည်
CEO အသစ်ဖြစ်လာနိုင်သူများအကြောင်း ပြောဆိုမှုသည် စောလွန်းကြောင်း Nvidia ပြောကြား
Binance News
·နှစ်သက်မှု 11 ခု
·ကြည့်ရှုမှု 10.5k ကြိမ်
WhatWillDriveCryptoandStocks’NextRebound?
ကြည့်ရှုမှု 312,965 ကြိမ်
2,265 ဦး ဆွေးနွေးနေသည်
USPPIMissMayEaseBTCPressure
ကြည့်ရှုမှု 140,114 ကြိမ်
1,571 ဦး ဆွေးနွေးနေသည်