

0xnut6
41 ပို့စ်များ
0xnut6
တိုင်ကြားမည်
သုံးစွဲသူကို ဘလော့မည်
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
12 ဖော်လိုလုပ်ထားသည်
12 ဖော်လိုလုပ်သူများ
7 လိုက်ခ်လုပ်ထားသည်
ပို့စ်များ
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
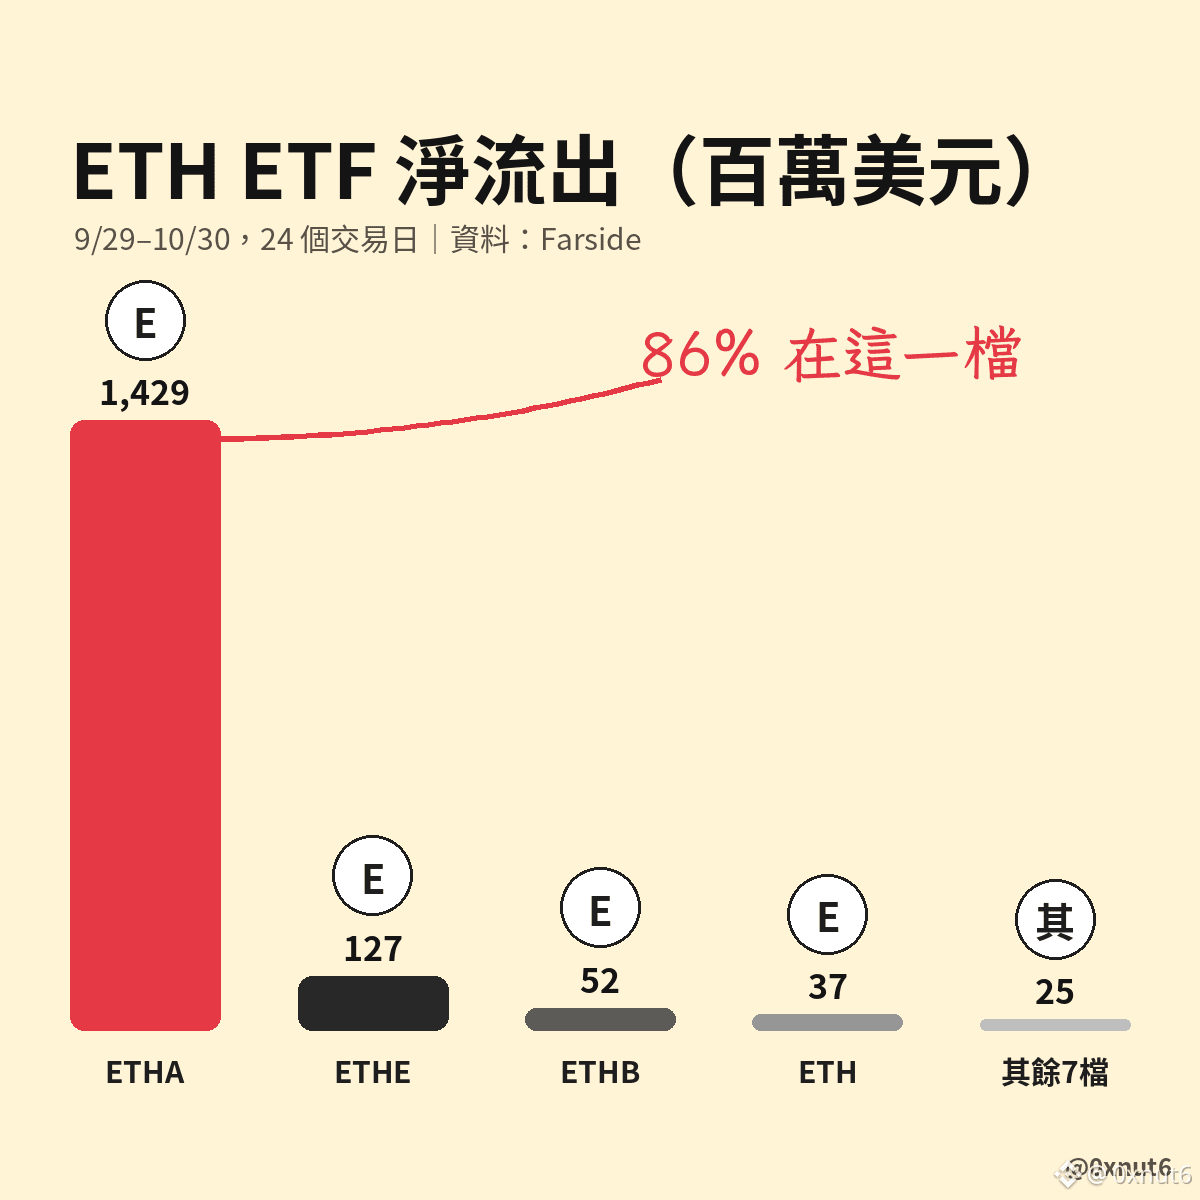
以太坊現貨 ETF 這一個月的淨流出,有 86% 來自貝萊德的 ETHA 一檔。
@glassnode 說美國以太坊現貨 ETF 已經連續 23 個交易日淨流出,是上市以來最長的一段。我拿 @FarsideUK 的逐日表對了一次,9/29 到 10/30 共 24 個交易日。其中 21 天流出,10/13、10/21、10/23 這 3 天有小幅流入,合計約 4,410 萬美元。兩邊的天數算法略有出入,但方向一致。
這 24 天合計淨流出約 16.7 億美元。@iShares 的 ETHA 一檔就流出 14.3 億,灰度的 ETHE 流出 1.27 億,剩下九檔加起來約 1.14 億。最新一天 10/30 也是同樣的樣子,全體流出 1.557 億,ETHA 占了 7,660 萬。
所以要判斷 ETF 這波賣壓有沒有減弱,看 ETHA 一檔的逐日數字就能抓到大半,不必把十一檔都翻一遍。
扣掉 ETHA 之後,其餘十檔這 24 天合計只流出約 2.4 億美元,富達的 FETH 同期甚至淨流入 270 萬。
$ETH
ETH+၀.၇၀%
ETHAETF-၃.၉၀%
29
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
Arthur Hayes 今天在 X 只貼了一張 KNTQ 走勢圖、寫了「kinetiq:native」,我把背後的鏈上數字補齊。
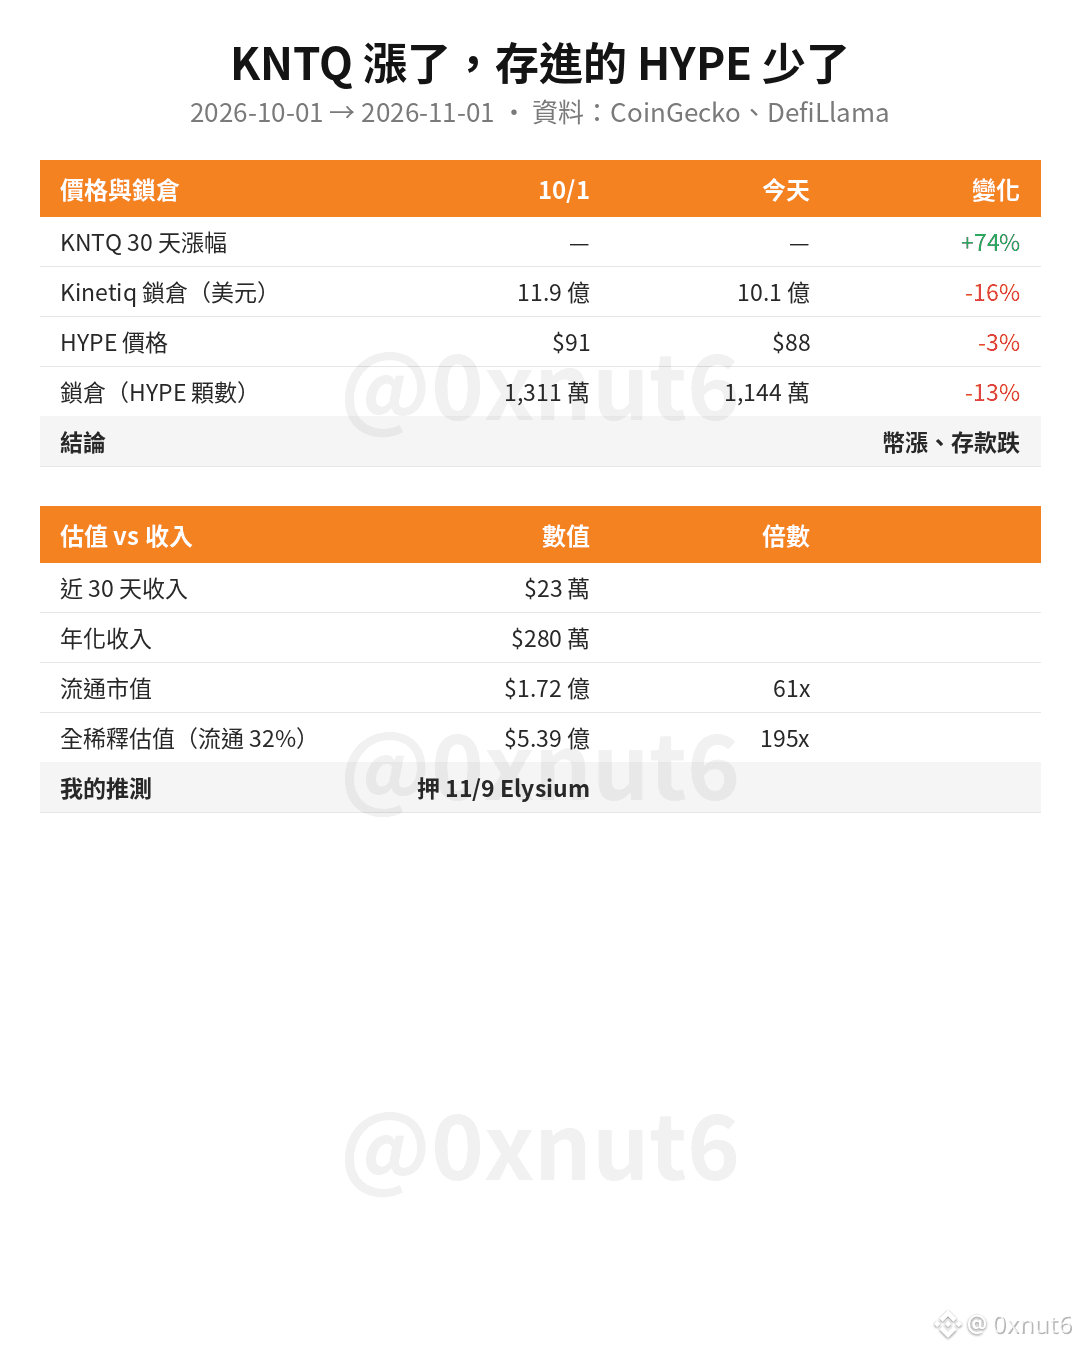
這個月的漲幅確實好看。CoinGecko 顯示 KNTQ 30 天漲了約 74%,7 天也漲了約 45%。它在 10/30 創下約 0.596 美元的歷史高點。可是同一段時間,存進 Kinetiq 的 HYPE 反而變少了。
Kinetiq 是 Hyperliquid 上的流動性質押協議,用戶存入 HYPE,換到可以交易的 kHYPE。依 DefiLlama 的資料,它的鎖倉在 10/1 約 11.9 億美元,今天約 10.1 億美元,少了約 16%。HYPE 同期只從約 91 美元跌到約 88 美元。換算成顆數,鎖倉大約從 1,311 萬顆降到 1,144 萬顆,少了約 13%,所以不只是被幣價拖累。
協議收入也還撐不起這個價格。DefiLlama 記錄 Kinetiq 近 30 天的收入約 23 萬美元,年化大約 280 萬美元。KNTQ 的流通市值約 1.72 億美元,約是年化收入的 61 倍。KNTQ 的流通量只占總量 10 億顆的約 32%。如果用全稀釋估值約 5.39 億美元來算,倍數接近 195 倍。
我推測這波買盤押的是 11/9 Elysium 主網的預期,Elysium 是 Kinetiq 自己做、用 HYPE 當 gas 的二層網路。到今天為止,KNTQ 30 天漲了約 74%,同期存進 Kinetiq 的 HYPE 卻少了約 13%。
$HYPE
1
135
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
拿旧 iPhone 抹掉数据、开飞行模式专门存助记词的人,风险就藏在手机里那颗芯片上,系统更新修不掉。
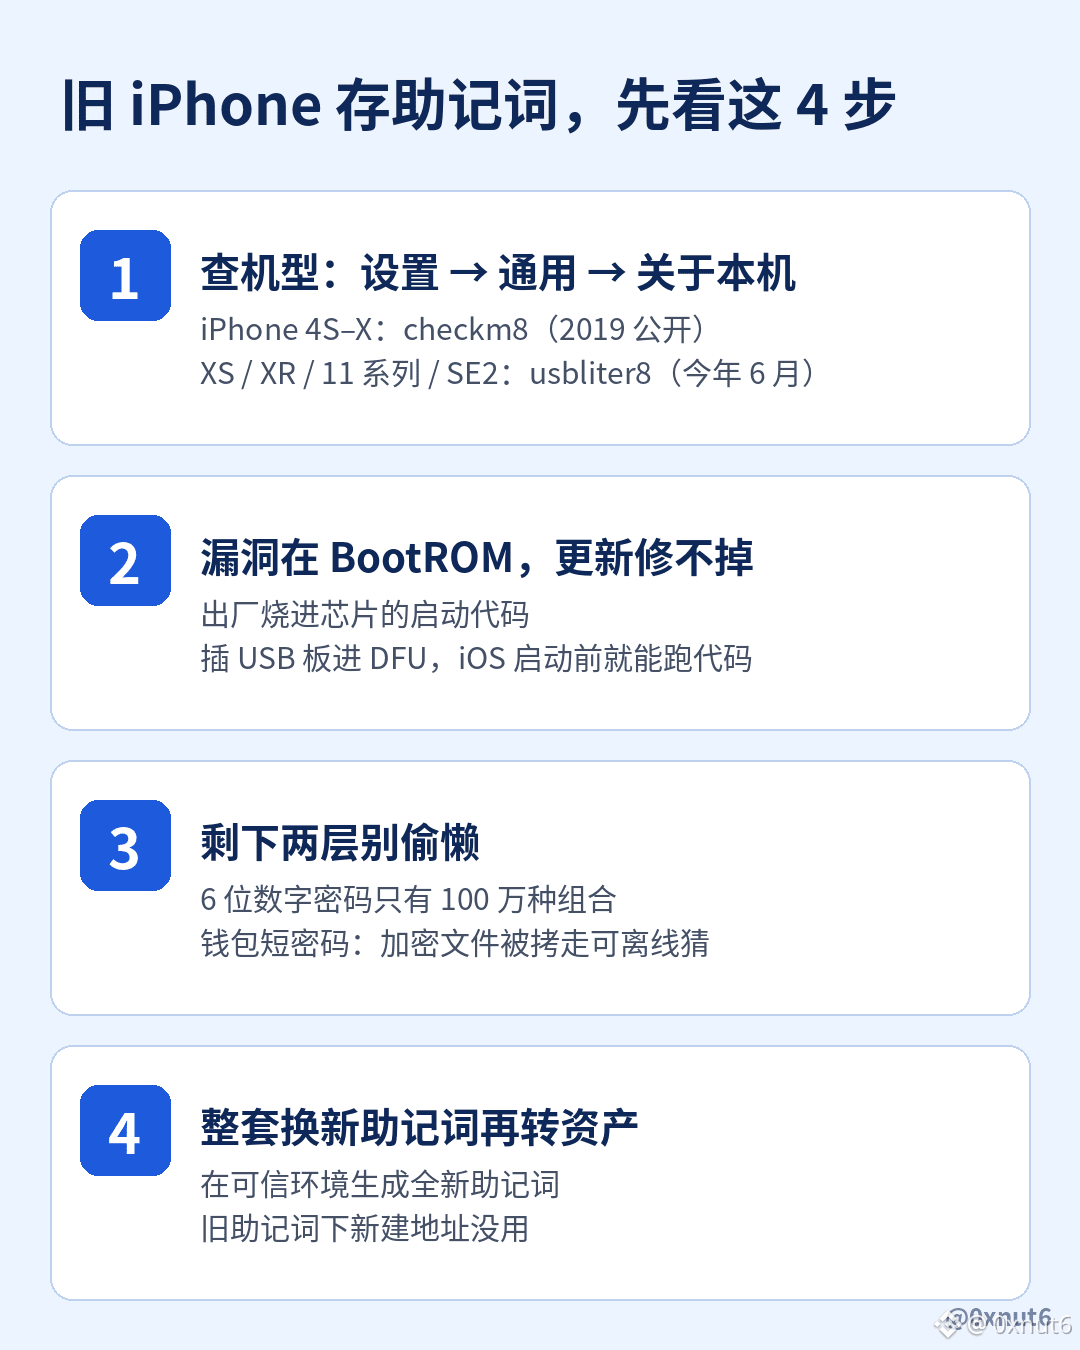
OneKey 创始人 @ohyishi 昨晚发文提醒,这条帖子已有约 5.1 万浏览。iPhone 4S 到 iPhone X 的 BootROM 有 2019 年公开的 checkm8 漏洞。今年 6 月公开的 usbliter8,又覆盖了 iPhone XS、XR、11 系列和第二代 SE。BootROM 是出厂时烧进芯片的启动代码,苹果没办法用 iOS 更新去修补,这些机器会一直带着这个洞。
这种攻击也不需要联网。别人拿到手机后,把它切到 DFU 模式,再插一块特制的 USB 板,就能在 iOS 启动之前运行自己的代码;公开研究里用的板子是一块 5 美元的树莓派 Pico 2。所以飞行模式在这里起不了作用。
他也讲清楚了,XS 和 11 这类机型单靠这个漏洞还拿不到助记词,中间还隔着锁屏密码和安全隔区。可这两层恰好是大家最爱偷懒的地方:6 位数字密码一共只有 100 万种组合;如果钱包 App 只用一个短密码加密助记词,加密文件被拷走以后,对方可以带回家离线猜,没有次数限制。
所以他给 iPhone 11 及更早机型用户的建议是整套换掉:在可信环境里生成一套全新的助记词,再把资产转过去,在旧助记词下面新建地址没有用。按他的说法,iPhone 12 及以后的机型目前还没有公开的 BootROM 漏洞。
$BTC
124
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
My Grok Bot has unfollowed 213 accounts for me since Oct 16, and I can tell you why it dropped every single one.
I follow 6,967 accounts on X. I never pruned that list by hand, so I handed it to a Grok Bot routine that runs twice a day, at 09:40 and 14:40 Taipei time.
The rule fits in one line: unfollow only if the account doesn't follow me back, hasn't posted in over six months, and has never interacted with me. Since Oct 28, before each unfollow, the bot also opens the profile page again and checks the last post date there.
Each run now stops at about 12 accounts. If the rule ever goes wrong, a batch that small costs me a dozen follows before I notice, not a few hundred.
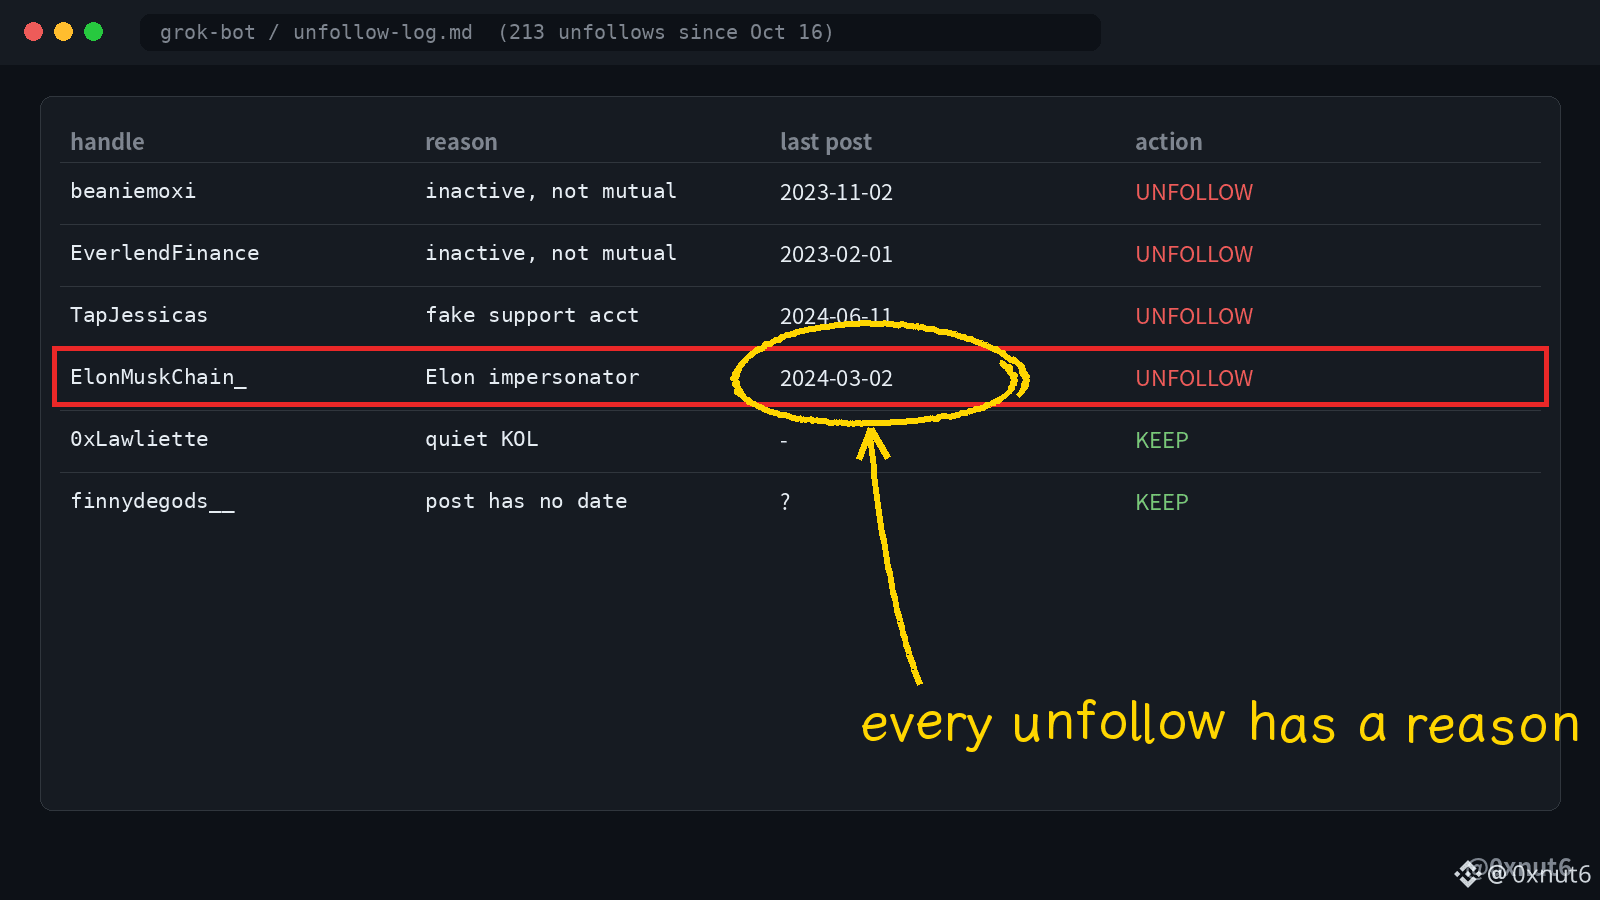
Every unfollow goes into a log as handle, reason, and last post date. 89 of the 213 went quiet somewhere in 2023. A few were worse than quiet, like an account posing as exchange support that pushed people to a Telegram helpdesk, and a memecoin account impersonating Elon Musk.
The bot also writes down who it kept. KOLs who went silent stay, project accounts stay, and an account whose only post has no readable date stays until I decide. This morning's run held back one account for exactly that reason.
That log is the whole reason I trust this job to a bot: 213 unfollows in 17 days, and each one has a written reason and a last post date I can check myself.
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
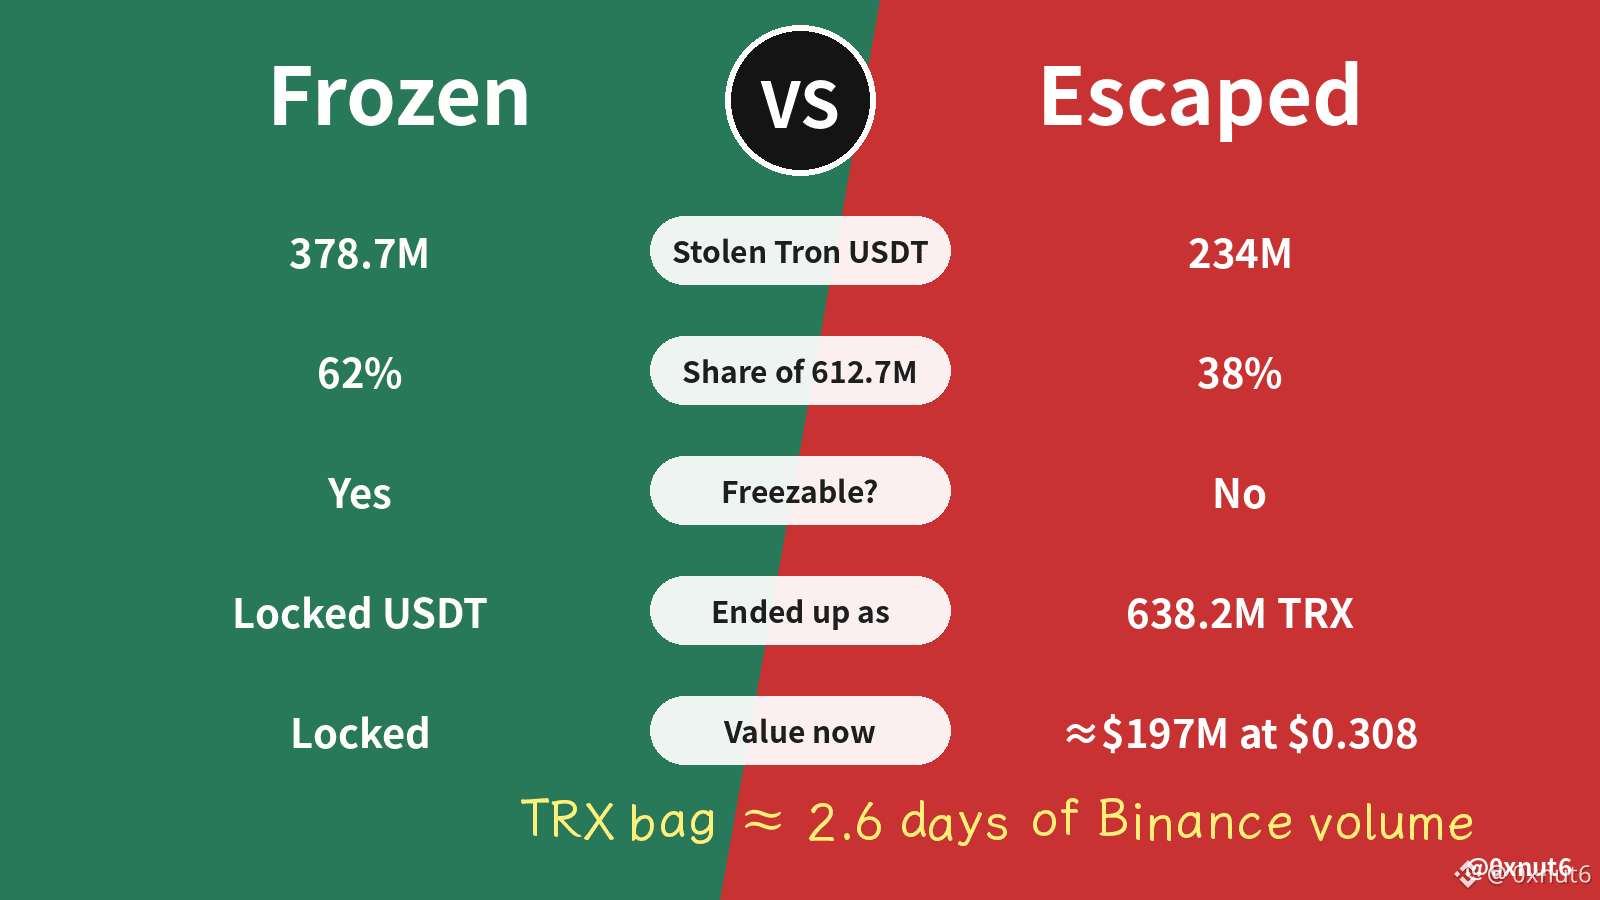
Tether froze 378.7 million of the USDT stolen from Binance's Tron wallet. The 234 million that slipped past the freeze became 638.2 million TRX, and TRX holders are the ones carrying that bag now.
The race was short. Around 20:22 UTC on Oct 29, a Binance Tron hot wallet sent 612.7 million USDT and 46.4 million TRX to the attacker. About 24 minutes later, a second wallet started buying TRX on SunSwap, TRON's main decentralized exchange, at an average near $0.367. @tether blacklisted the main wallet at 21:09 UTC and two more by 21:21, but roughly 38% of the USDT had already turned into a coin nobody can freeze.
That rushed buying pushed the main SunSwap pool as much as 18% above exchange prices, and arbitrage bots selling into it collected millions. Now the flow runs the other way. One tracked attacker wallet has passed on more than 630 million TRX in over 1,000 transfers. Meanwhile the Binance TRX/USDT pair touched $0.302 in the last day, under its $0.3315 pre-hack level.
Size is what matters for holders. At $0.308, those 638.2 million TRX are worth about $197 million. Binance's TRX/USDT pair traded $75.4 million over the past day, so the bag equals roughly 2.6 days of that volume. Even sold slowly, a pile that big leans on a market without much spare demand. The 18,270 BTC from the same hack hadn't moved as of Saturday, and Bitcoin's market can absorb that far more easily.
A stablecoin freeze protects the issuer's token, not the chain it sits on. Nobody, @trondao included, can claw back TRX once it moves, so the escaped USDT didn't vanish. It became TRX supply.
TRX now sits about 7% below its pre-hack price, and the TRX the attacker bought still equals more than two days of Binance spot volume.
$TRX
1
342
·
--
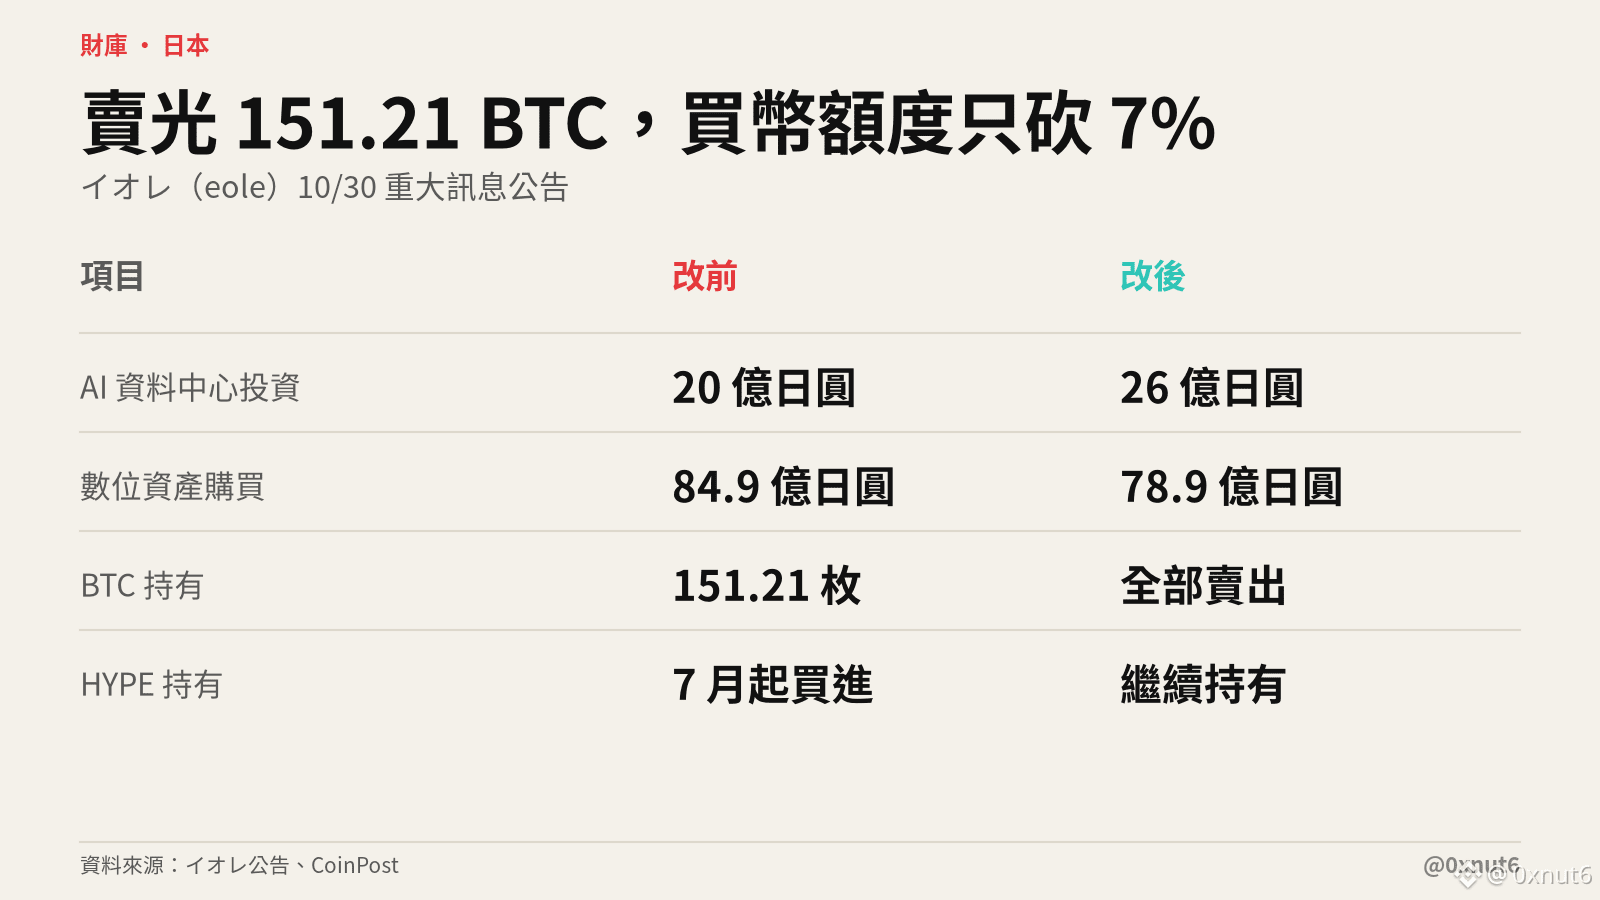
ဂျပန်တိုကျိုစတော့အိတ်ချိန်း Growth ဈေးကွက်တွင် စာရင်းဝင်ထားသော イオレ(eole)သည် 10/30 ရက်နေ့တွင် လက်ဝယ်ရှိ BTC 151.21 ခုလုံးကို ရောင်းချပြီး ယန်း 254 သန်းခန့် အရှုံးပေါ်မည်ဟု ကြေညာခဲ့သည်။ ပထမကြည့်လိုက်လျှင် ဂျပန်ကုမ္ပဏီတစ်ခုက Bitcoin ဘဏ္ဍာတိုက်ကို စွန့်လွှတ်လိုက်ပြန်ပြီဟု ထင်ရနိုင်သော်လည်း ထိုကြေညာချက်ပါ ရန်ပုံငွေသုံးစွဲမှုဇယားတွင် ဖော်ပြထားသည်က တခြားအကြောင်းအရာဖြစ်သည်။
ဤ BTC များ၏ 10/30 ရက်နေ့ ဈေးကွက်ပေါက်ဈေးအရ တန်ဖိုးမှာ ယန်း 1.831 ဘီလီယံခန့်ရှိပြီး 9/30 ရက်နေ့ စာရင်းတန်ဖိုး ယန်း 2.085 ဘီလီယံထက် များစွာနည်းသည်။ 10/30 ရက်နေ့မှ နိုဝင်ဘာလကုန်အထိ ငွေလဲပလက်ဖောင်းများမှတစ်ဆင့် အပိုင်းလိုက်ရောင်းချကာ ရရှိငွေကို ဒီဇင်ဘာလအစောပိုင်းတွင် AI ဒေတာစင်တာနှင့် ကွန်ပျူတာစွမ်းအား ငှားရမ်းပေးသည့်(ネオクラウド)လုပ်ငန်းတွင် ဦးစွာ ရင်းနှီးမြှုပ်နှံမည်ဖြစ်သည်။ ကုမ္ပဏီ၏ အကြောင်းပြချက်မှာ ဆိုက်ဘာတိုက်ခိုက်မှုအန္တရာယ် မြင့်တက်လာသဖြင့် ပိုင်ဆိုင်မှုများကို ကိုင်ဆောင်ထားမှုနှင့် လုပ်ငန်းများတွင် ရင်းနှီးမြှုပ်နှံမှုတို့အကြား အပေးအယူကို ပြန်လည်သုံးသပ်ရန်ဖြစ်သည်။
ကြေညာချက်တွင် ရှယ်ယာသစ် ကြိုတင်စာရင်းသွင်းခွင့်များ(အာမခံရှယ်ယာနှင့် ဆင်တူ)မှ ရန်ပုံငွေရှာဖွေရာတွင် အသုံးပြုမည့် ရည်ရွယ်ချက်များကိုလည်း ပြင်ဆင်ထားသည်။ AI ဒေတာစင်တာ ရင်းနှီးမြှုပ်နှံမှုကို ယန်း 2 ဘီလီယံမှ 2.6 ဘီလီယံသို့ တိုးမြှင့်ခဲ့သည်။ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှု ဝယ်ယူရန် ရန်ပုံငွေကို ယန်း 8.49 ဘီလီယံမှ 7.89 ဘီလီယံသို့ လျှော့ချခဲ့သည်။ ယခုနှစ် ဇူလိုင်လတွင် စတင်ဝယ်ယူခဲ့သော @HyperliquidX တိုကင် HYPE ကို ဆက်လက်ကိုင်ဆောင်ထားမည်ဟု ကြေညာချက်တွင် ရှင်းလင်းဖော်ပြထားသည်(@coin_post စုစည်းထားသည့် ကုမ္ပဏီ၏ အရေးကြီးသတင်းကြေညာချက်အရ)。
ထို့ကြောင့် ရောင်းချလိုက်သည်မှာ BTC ဆိုသည့် ဒစ်ဂျစ်တယ်ငွေကြေးအမျိုးအစားသာဖြစ်ပြီး ကုမ္ပဏီ၏ ခရစ်ပတိုပိုင်ဆိုင်မှုတစ်ခုလုံး မဟုတ်ပါ။ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှု ဝယ်ယူရန် သတ်မှတ်ထားသော ပမာဏမှာ ယန်း 600 သန်း၊ 7% ခန့်သာ လျော့နည်းခဲ့ပြီး ယင်းပမာဏသည် AI ဒေတာစင်တာသို့ ပြောင်းရွှေ့သုံးစွဲမည့် ပမာဏနှင့် အတိအကျတူညီသည်။ ကျန်ရှိသည့် ယန်း 7.89 ဘီလီယံကိုလည်း ဒစ်ဂျစ်တယ်ငွေကြေး ဝယ်ယူရန် ရည်ရွယ်ထားသည့် အသုံးစရိတ်အဖြစ် ဆက်လက်ဖော်ပြထားသည်။
$BTC $HYPE
59
·
--
DefiLlama ပူးတွဲတည်ထောင်သူ 0xngmi က Binance ဟော့ဝေါလက်ဖ် ခိုးယူခံရပြီးနောက် ၂၄ နာရီအတွင်း Ethereum ဘလောက်တည်ဆောက်သူ Titan သည် အခကြေးငွေ ဒေါ်လာ ၂,၄၇၀ သန်းခန့် ရရှိခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ပမာဏမှာ အလွန်များလွန်းသဖြင့် စနစ်က ဒေတာအမှားဟု ယူဆကာ တစ်ချိန်က ပိတ်ပင်ခဲ့သည်။
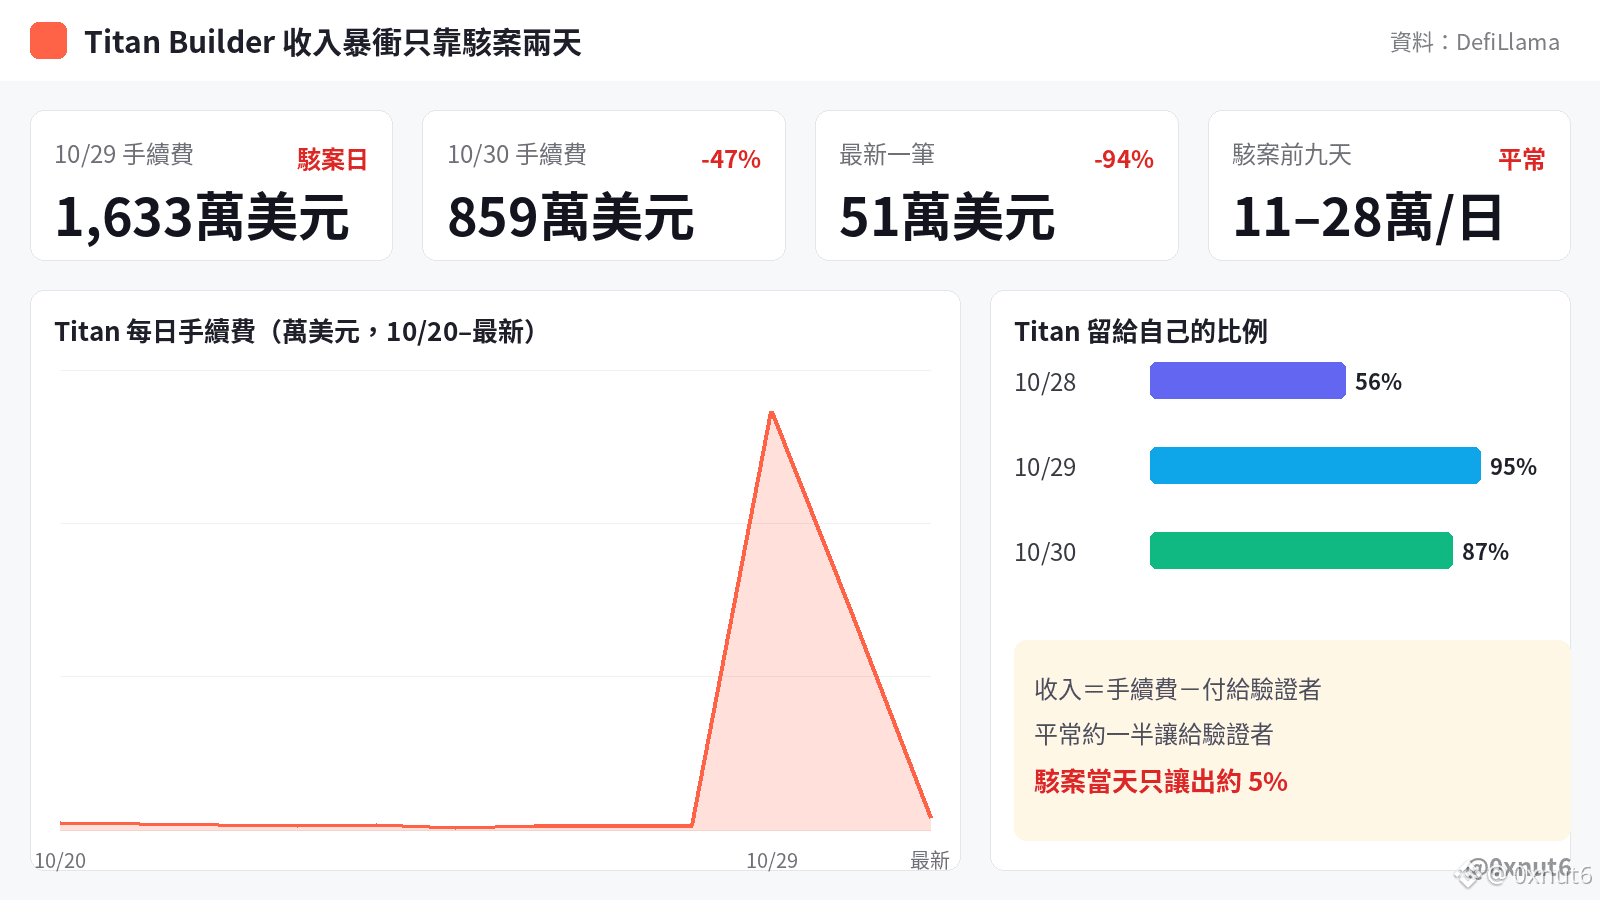
Titan ၏ ၂၄ နာရီဝင်ငွေသည် Tether ထက် ကျော်လွန်ခဲ့ခြင်းမှာ ဟက်ကာတိုက်ခိုက်မှုဖြစ်ပွားသည့် နှစ်ရက်တာအတွင်း ရရှိခဲ့သည့် ဈေးနှုန်းကွာဟချက်ကြောင့်သာ ဖြစ်သည်။ Ethereum ဘလောက်တည်ဆောက်သူ (builder၊ ငွေလွှဲမှုများကို ဘလောက်ထဲ စီစဉ်ထည့်သွင်းပြီး ဘလောက်ထုတ်လုပ်ခွင့်ကို ဝယ်ယူရန် validator များကို ဈေးပြိုင်ပေးသူ) ဖြစ်သည့် Titan သည် DefiLlama ၏ နေ့စဉ်ဒေတာအရ 10/29 တွင် အခကြေးငွေ ဒေါ်လာ ၁,၆၃၃ သန်းခန့် ရရှိခဲ့သည်။ နောက်တစ်နေ့တွင် ဒေါ်လာ ၈၅၉ သန်းခန့်သို့ ကျဆင်းသွားပြီး နောက်ဆုံးရရှိထားသည့် အချက်အလက်တွင် ဒေါ်လာ ၅၁ သောင်းခန့်သာ ရှိတော့သည်။ ဟက်ကာတိုက်ခိုက်မှုမတိုင်မီ ကိုးရက်အတွင်း နေ့စဉ် ဒေါ်လာ ၁၁ သောင်းမှ ၂၈ သောင်းခန့်သာ ရရှိခဲ့သည်။
ဝင်ငွေတိုးနှုန်းသည် အခကြေးငွေထက် ပိုမိုကြီးမားခဲ့ရခြင်းမှာ Titan က မိမိအတွက် သိမ်းဆည်းထားသည့် အချိုးအစား ပြောင်းလဲသွားသောကြောင့် ဖြစ်သည်။ DefiLlama က validator များထံ ပေးချေသည့် ပမာဏကို အခကြေးငွေထဲမှ နုတ်ပြီး ဝင်ငွေကို တွက်ချက်သည်။ ဟက်ကာတိုက်ခိုက်မှုမတိုင်မီ တစ်ရက်တွင် Titan သည် ၅၆% ခန့်ကို သိမ်းထားခဲ့သည်။ တိုက်ခိုက်မှုဖြစ်ပွားသည့်နေ့တွင် ၉၅% ခန့်ကို သိမ်းထားခဲ့ပြီး နောက်တစ်နေ့တွင်လည်း ၈၇% ခန့် ရှိခဲ့သည်။ ပုံမှန်အားဖြင့် ဘလောက်တည်ဆောက်သူများသည် ဘလောက်များကို ရရှိရန် ယှဉ်ပြိုင်ရာတွင် တန်ဖိုး၏ ထက်ဝက်ခန့်ကို validator များအား ပေးရသည်။ ထိုနှစ်ရက်အတွင်း arbitrage bot များ၏ ငွေလွှဲမှုအစီအစဉ်များစွာကို Titan ထံ ပို့ဆောင်ခဲ့သည်။ ကျွန်ုပ်၏ ခန့်မှန်းချက်အရ အခြားသူများက ထိုဈေးနှုန်းအတိုင်း မပေးနိုင်ခဲ့သောကြောင့် Titan သည် ဒုတိယနေရာထက် အသာရရုံဖြင့် ဘလောက်ကို ရယူနိုင်ခဲ့ပြီး ပိုလျှံသည့်ပမာဏအားလုံးနီးပါးကို မိမိအတွက် သိမ်းဆည်းနိုင်ခဲ့သည်။
ထို့ကြောင့် ဤငွေသည် Binance ဟော့ဝေါလက်ဖ် ခိုးယူခံရပြီးနောက် တစ်ကြိမ်တည်း ဖြစ်ပေါ်ခဲ့သည့် ဈေးနှုန်းကွာဟချက်မှ ရရှိခဲ့ခြင်းဖြစ်ပြီး ဘလောက်တည်ဆောက်ရေးလုပ်ငန်းသည် ယခုမှစ၍ ပိုကြီးမားလာခြင်း မဟုတ်ပါ။ DefiLlama ၏ နောက်ဆုံးနေ့စဉ်ဝင်ငွေဒေတာအရ Titan သည် ဒေါ်လာ ၃၆ သောင်းခန့် ရရှိခဲ့ပြီး Tether က ဒေါ်လာ ၁,၆၉၀ သောင်းခန့် ရရှိခဲ့သည်။ နှစ်ခုအကြား ကွာခြားချက်မှာ ၄၇ ဆကျော် ဖြစ်သည်။
28
·
--
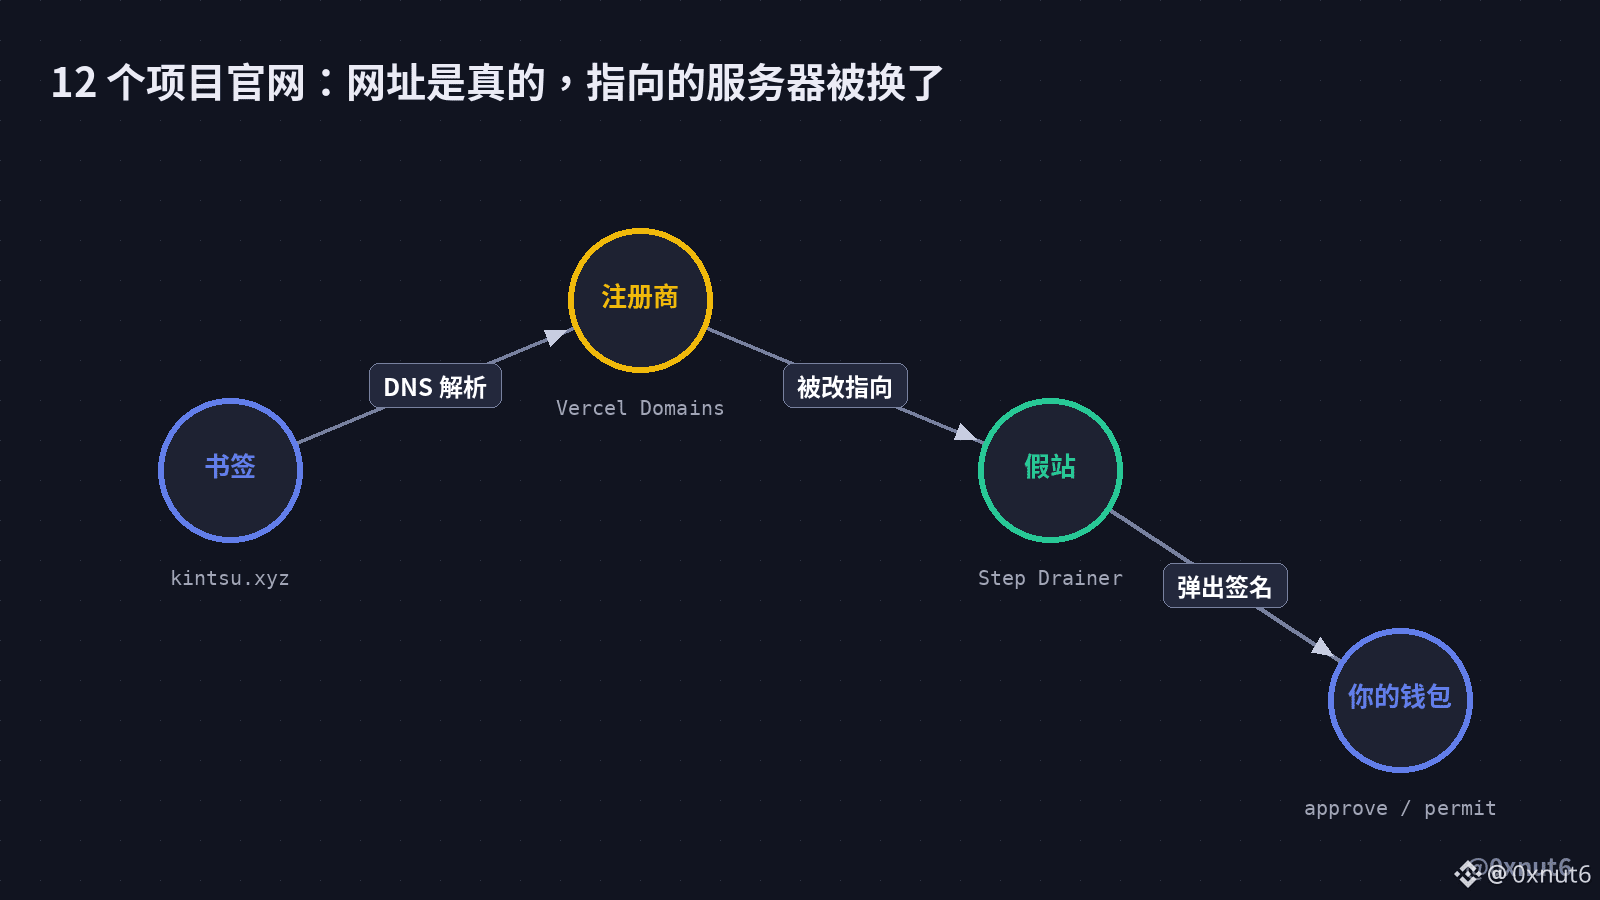
ဘုတ်မှတ်ထဲမှာ သိမ်းထားတာက တရားဝင် URL အစစ်ပါ။ ဒီနေ့လည်း လူတွေက ဘုတ်မှတ်ကနေ ဝင်ပြီး လက်မှတ်တစ်ချက်ထိုးလိုက်တာနဲ့ အကောင့်ဖောက်ခံရပါတယ်။
ဒီတစ်ခေါက် တိုက်ခိုက်ခံရတာက ဝဘ်ဆိုက်ကုဒ်မဟုတ်ဘဲ ဒိုမိန်းနာမည် ဖြေရှင်းမှုပါ။ @blockaid_ က Step Drainer ခိုးယူရေးကိရိယာကို ဖြန့်ချိနေတဲ့ ခရစ်ပတိုပရောဂျက်တရားဝင်ဝဘ်ဆိုက် ၁၂ ခုကို တစ်ခုပြီးတစ်ခု ထောက်ပြခဲ့ပါတယ်။ အဲဒီထဲမှာ @flapdotsh၊ @Kintsu၊ Pickle၊ Echelon နဲ့ Longbow ပါဝင်ပါတယ်။
Kintsu က သူတို့ရဲ့ ဒိုမိန်းကို Vercel Domains မှာ မှတ်ပုံတင်ထားပြီး ဒိုမိန်းမှတ်ပုံတင်သူဘက်ကနေ ပြန်ပေးဆွဲခံခဲ့ရတာဖြစ်လို့ အဖွဲ့က ကိုယ်တိုင်ပြင်ဆင်လည်း အကျိုးမရှိဘူးလို့ ပြောပါတယ်။ Flap က ပေကျင်းစံတော်ချိန် 10:13 မှာ သတိပေးချက်ထုတ်ပြန်ခဲ့ပြီးနောက် ဒိုမိန်းအသစ်ကို ပြောင်းရွှေ့ခဲ့ပါတယ်။ အဖွဲ့ရဲ့ ပြောကြားချက်အရ အတုလုပ်ထားတာက တရားဝင်ဝဘ်ဆိုက် ပင်မစာမျက်နှာတစ်ခုတည်းဖြစ်ပြီး တိုကင်ဖန်တီးခြင်း၊ ဘဏ္ဍာတိုက် စတဲ့လုပ်ဆောင်ချက်တွေက ပုံမှန်အတိုင်းရှိနေပါတယ်။
ပြန်လည်ရရှိပြီးနောက် Kintsu က DNS ကက်ရှ်ဟာ အများဆုံး နောက်ထပ် ၁ နာရီခန့် ကျန်နေနိုင်တာကြောင့် ကွန်ရက်အချို့မှာ ဝဘ်ဆိုက်အတုကိုပဲ ဖွင့်နေဆဲဖြစ်နိုင်ကြောင်းလည်း သတိပေးခဲ့ပါတယ်။
Kintsu ပေးထားတဲ့ ကိုယ်တိုင်စစ်ဆေးရန် လမ်းညွှန်ချက်ကတော့ ပေကျင်းစံတော်ချိန် 10/31 08:00 နောက်ပိုင်း ထိခိုက်ခံရတဲ့ဝဘ်ဆိုက်မှာ ပိုက်ဆံအိတ်ချိတ်ဆက်ထားသူ သို့မဟုတ် လက်မှတ်ထိုးထားသူတွေဟာ အရင်ဆုံး ခွင့်ပြုချက်တွေကို ရုပ်သိမ်းပြီးနောက် ပိုင်ဆိုင်မှုတွေကို အခြားနေရာသို့ ပြောင်းရွှေ့ရမှာဖြစ်ပါတယ်။
ပြဿနာဖြစ်ခဲ့တဲ့ ဝဘ်ဆိုက် ၁၂ ခုစလုံးဟာ ပရောဂျက်တွေရဲ့ ကိုယ်ပိုင် တရားဝင်ဒိုမိန်းအစစ်တွေဖြစ်ပြီး အယောင်ဆောင် URL တွေ မဟုတ်ပါဘူး။
$BNB $MON
175
·
--
Article
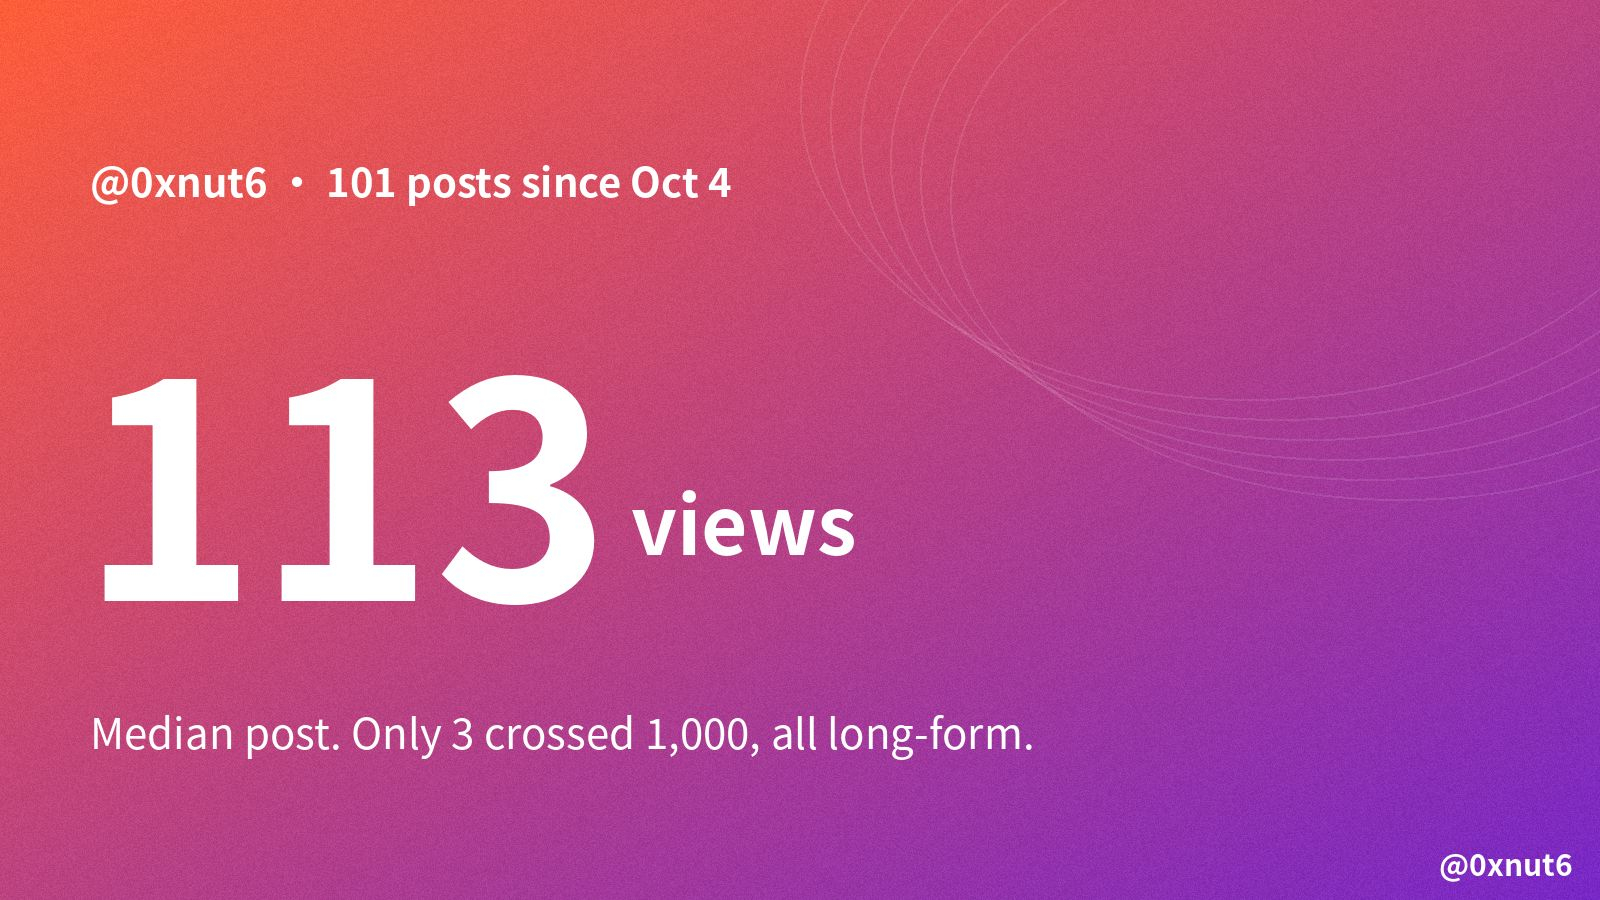
ရှည်လျားတဲ့စာမူတွေသာ ကြည့်ရှုမှု ၁,၀၀၀ ကျော်ခဲ့ပြီး အလယ်တန်ဖိုးက ၁၁၃ ဖြစ်ပါတယ်AI ဒါရိုက်တာဝန်ထမ်းအဖွဲ့နဲ့ crypto ဆိုင်ရာ X အကောင့်တစ်ခုကို ကျွန်တော် လုပ်ကိုင်နေပါတယ်။ အလုပ်ဖြစ်တာတွေက ပျင်းစရာကောင်းတဲ့အပိုင်းတွေပါပဲ။ ပြီးခဲ့တဲ့ လေးပတ်အတွင်း အကောင့်က မူရင်းပို့စ်တွေနဲ့ ကိုးကားပို့စ် စုစုပေါင်း ၁၀၁ ခု တင်ခဲ့ပါတယ်။ ပို့စ်တစ်ခုလျှင် ကြည့်ရှုမှုအလယ်တန်ဖိုးက ၁၁၃ ကြိမ်ရှိပြီး၊ ၁,၀၀၀ ကျော်ခဲ့တာ သုံးခုသာ ရှိပါတယ်။ အဲဒီသုံးခုစလုံးက ရှည်လျားတဲ့စာမူတွေပါ။ အဲဒီအလယ်တန်ဖိုးနဲ့ အဲဒီသုံးခုကြားက ကွာဟချက်က အောက်ခြေက အဖွဲ့တစ်ဖွဲ့လုံးကို ဘယ်လိုဖွဲ့စည်းထားသလဲဆိုတာ ပုံဖော်ပေးခဲ့ပါတယ်။ ဒါကြောင့် ဒီစာက အချိန်ဇယား၊ တာဝန်အခန်းကဏ္ဍတွေ၊ ကန့်သတ်ချက်တွေနဲ့ ရလဒ်တွေပါဝင်တဲ့ Grok Bot ကို ကျွန်တော် တကယ်အသုံးပြုပုံဆိုင်ရာ လုပ်ငန်းခွင်အစီရင်ခံစာ ဖြစ်ပါတယ်။
Grok Bot ဆိုတာ chat box မဟုတ်ဘဲ agent တွေရဲ့ ဝန်ထမ်းအဖွဲ့ပါ
ရှည်လျားတဲ့စာမူတွေသာ ကြည့်ရှုမှု ၁,၀၀၀ ကျော်ခဲ့ပြီး အလယ်တန်ဖိုးက ၁၁၃ ဖြစ်ပါတယ်
AI ဒါရိုက်တာဝန်ထမ်းအဖွဲ့နဲ့ crypto ဆိုင်ရာ X အကောင့်တစ်ခုကို ကျွန်တော် လုပ်ကိုင်နေပါတယ်။ အလုပ်ဖြစ်တာတွေက ပျင်းစရာကောင်းတဲ့အပိုင်းတွေပါပဲ။ ပြီးခဲ့တဲ့ လေးပတ်အတွင်း အကောင့်က မူရင်းပို့စ်တွေနဲ့ ကိုးကားပို့စ် စုစုပေါင်း ၁၀၁ ခု တင်ခဲ့ပါတယ်။ ပို့စ်တစ်ခုလျှင် ကြည့်ရှုမှုအလယ်တန်ဖိုးက ၁၁၃ ကြိမ်ရှိပြီး၊ ၁,၀၀၀ ကျော်ခဲ့တာ သုံးခုသာ ရှိပါတယ်။ အဲဒီသုံးခုစလုံးက ရှည်လျားတဲ့စာမူတွေပါ။ အဲဒီအလယ်တန်ဖိုးနဲ့ အဲဒီသုံးခုကြားက ကွာဟချက်က အောက်ခြေက အဖွဲ့တစ်ဖွဲ့လုံးကို ဘယ်လိုဖွဲ့စည်းထားသလဲဆိုတာ ပုံဖော်ပေးခဲ့ပါတယ်။ ဒါကြောင့် ဒီစာက အချိန်ဇယား၊ တာဝန်အခန်းကဏ္ဍတွေ၊ ကန့်သတ်ချက်တွေနဲ့ ရလဒ်တွေပါဝင်တဲ့ Grok Bot ကို ကျွန်တော် တကယ်အသုံးပြုပုံဆိုင်ရာ လုပ်ငန်းခွင်အစီရင်ခံစာ ဖြစ်ပါတယ်။
Grok Bot ဆိုတာ chat box မဟုတ်ဘဲ agent တွေရဲ့ ဝန်ထမ်းအဖွဲ့ပါ
Grok Bot ဆိုတာ chat box မဟုတ်ဘဲ agent တွေရဲ့ ဝန်ထမ်းအဖွဲ့ပါ
133
·
--
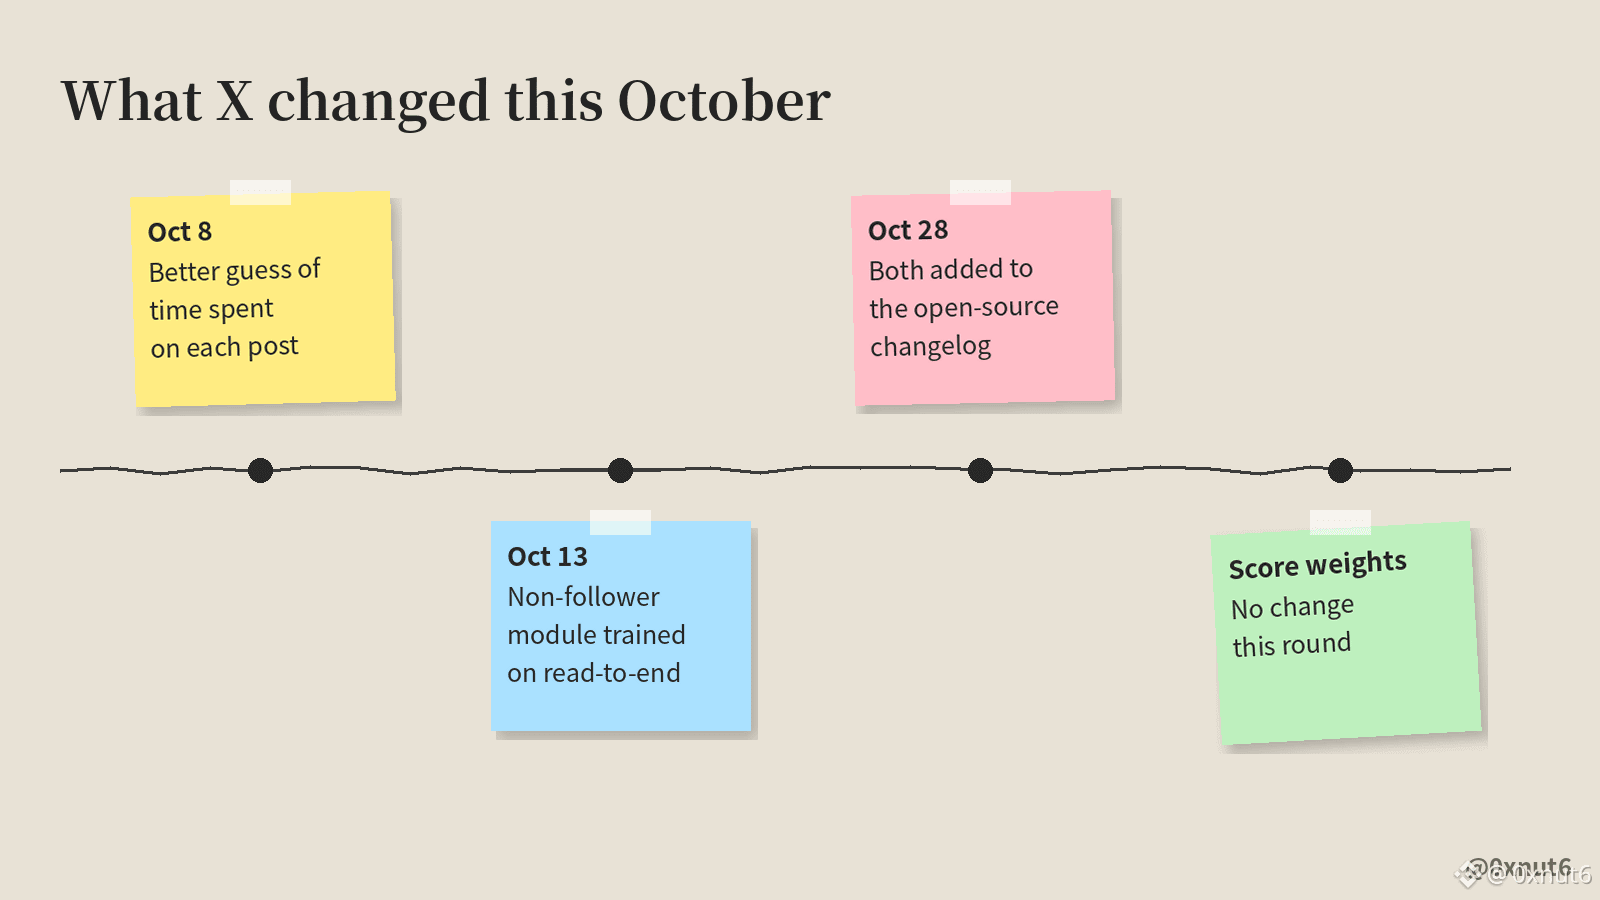
အောက်တိုဘာ ၁၃ ရက်ကစပြီး သင့်ကို မလိုက်နာသူတွေထံ သင့်ပို့စ်တွေကို ပြသပေးတဲ့ X ရဲ့ အဆင့်သတ်မှတ်စနစ် အစိတ်အပိုင်းကို သူတို့ ပို့စ်ကို အဆုံးထိ ဖတ်သလားဆိုတာအပေါ် အခြေခံပြီး လေ့ကျင့်ပေးထားပါတယ်။ X က ဒီအချက်ကို ဒီတစ်ပတ်မှာ သူတို့ရဲ့ open-source algorithm repository ရဲ့ changelog ထဲ ထည့်ခဲ့ပြီး၊ @ThePeterMick က အောက်တိုဘာ ၂၈ ရက်မှာ ကြည့်ရှုမှု 93,000 ကျော်ရှိလာတဲ့ ပို့စ်တစ်ခုနဲ့ ထောက်ပြခဲ့ပါတယ်။
ဒါကြောင့် သူစိမ်းတစ်ယောက်က crypto ပို့စ်တစ်ခုကို အခြားသူတွေဆီ ဆက်လက်ဖြန့်ဝေပေးဖို့ဆိုရင် အဲဒီပို့စ်ကို တကယ် အဆုံးထိ ဖတ်ရပါတယ်။ အဲဒီ changelog မှာပဲ အောက်တိုဘာ ၈ ရက်ကစပြီး ဖတ်ရှုချိန်ကို ခန့်မှန်းရာမှာ အဆင့်သတ်မှတ်မှု ပိုကောင်းလာတယ်လို့ ဆိုထားပြီး၊ ဒီအကြိမ်မှာ အမှတ်တွက်ချက်မှုအလေးချိန်တွေကို မပြောင်းလဲခဲ့ဘူးလို့ Peter က မှတ်ချက်ပြုထားပါတယ်။
ဒါက on-chain ပို့စ်တစ်ခုကို ဘယ်လိုရေးသင့်သလဲဆိုတာကို ပြောင်းလဲစေပါတယ်။ ပထမစာကြောင်းမှာပဲ ကိန်းဂဏန်းကို ဖော်ပြပြီးနောက် စာပိုဒ်သုံးပိုဒ်လောက် အပိုဖြည့်ထားတဲ့ Hyperliquid ရန်ပုံငွေစီးဆင်းမှု ခွဲခြမ်းစိတ်ဖြာချက်ကို ဖွင့်ဖတ်ပြီး စွန့်ပစ်လိုက်ကြမှာပါ။ Peter ရဲ့ အများမြင်နိုင်တဲ့ အလေးချိန်တန်ဖိုးတွေကို ပြန်လည်ဖော်ပြချက်အရ မြန်မြန်ဖွင့်ပြီး ထွက်သွားတာက နှိပ်မှုအတွက် 0.3 ပဲ ရပါတယ်။ စာဖတ်သူတွေ ကိုယ်တိုင်စစ်ဆေးနိုင်တဲ့ ကိန်းဂဏန်းတစ်ခုတည်းကို နောက်ဆုံးစာကြောင်းအထိ ချန်ထားတဲ့ ပို့စ်ကတော့ အဲဒီစာကြောင်းအထိ ရောက်သွားသူတွေအတွက်သာ အကျိုးရှိပါတယ်။
သူ့ရဲ့ ပြန်လည်ဖော်ပြချက်မှာ bookmark လုပ်တာကို သုည၊ လင့်ခ်ကူးပြီး မျှဝေတာကို 20၊ တူညီတဲ့ feed ထဲက ဒုတိယမြောက် မူရင်းပို့စ်ကို ပထမပို့စ်ရဲ့ 62% ခန့်လို့လည်း ဖော်ပြထားပါတယ်။ အဲဒီ 62% ဆိုတဲ့ ကိန်းဂဏန်းကြောင့်ပဲ ကျွန်တော်က အခု ကိုယ့်မူရင်းပို့စ်တွေကြားမှာ 90 to 120 minutes ခြားထားပါတယ်။
X ရဲ့ changelog မှာ မလိုက်နာသူတွေထံ ရောက်ရှိမှုအတွက် အဆုံးထိဖတ်ရှုမှုအခြေခံ လေ့ကျင့်ပေးခြင်းကို အောက်တိုဘာ ၁၃ ရက်စွဲတပ်ထားပြီး၊ အဲဒီအကြောင်းကို စာဖြင့် မှတ်တမ်းတင်ခဲ့ချိန်ထက် နှစ်ပတ်ခန့်စောပါတယ်။
118
·
--
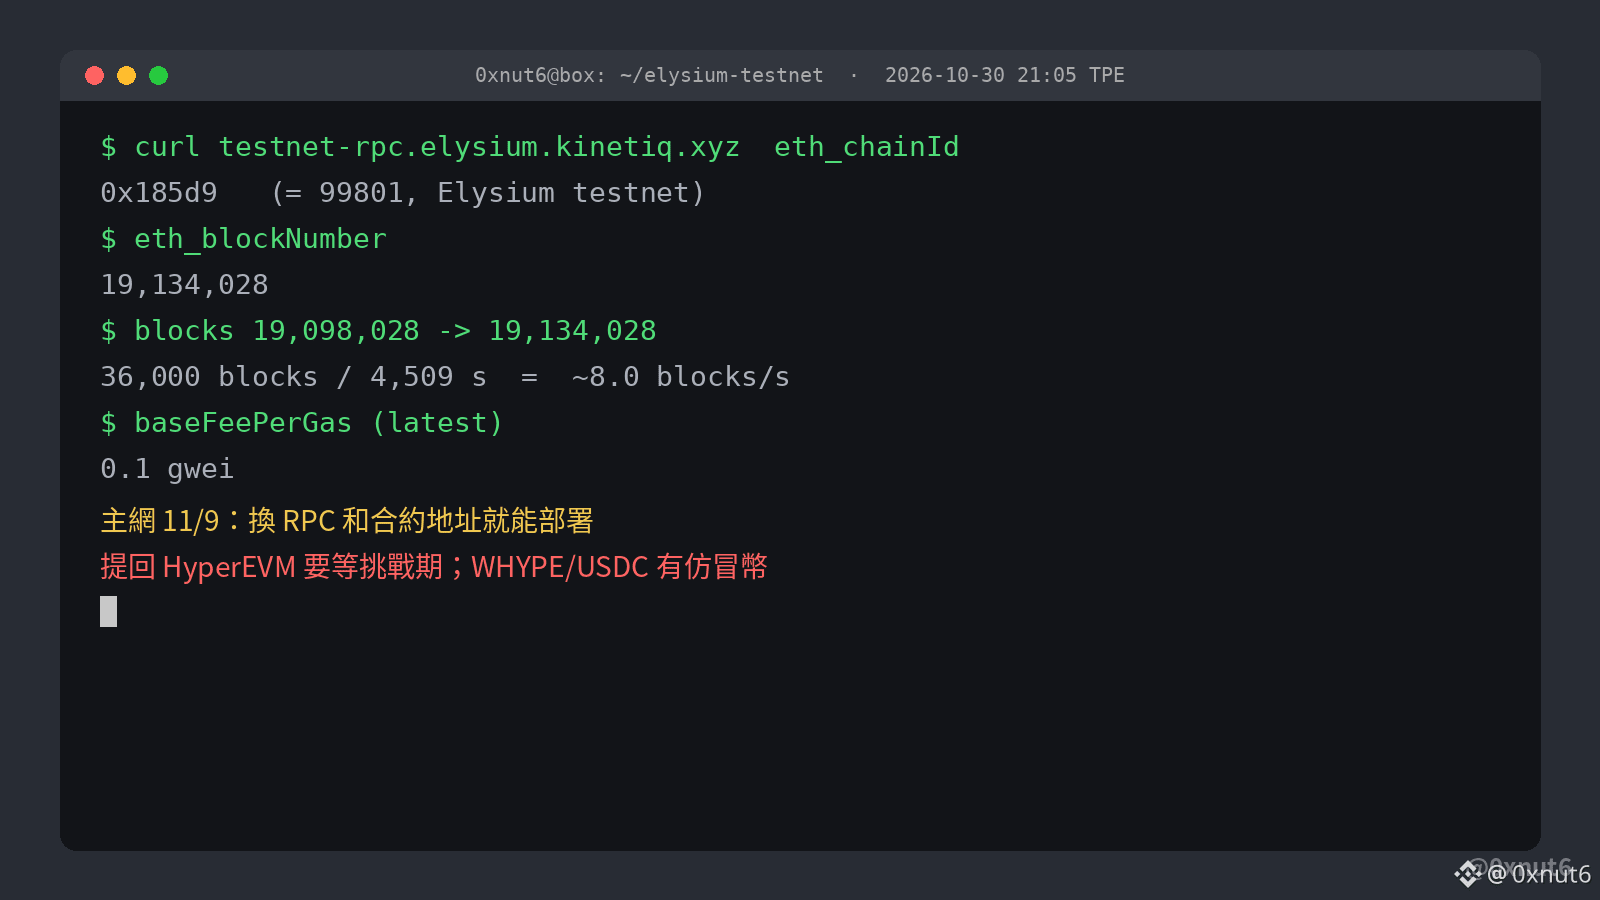
Elysium mainnet က 11/9 မှသာ စတင်မည်ဖြစ်သော်လည်း @Enter_Elysium ကတော့ ဒီရက်ပိုင်းအတွင်း ပထမနေ့မှာပင် စတင်အသုံးပြုနိုင်မည့် အက်ပ်များကို ဆက်တိုက်ကြေညာခဲ့သည်။ 10/28 တွင် fomo ကုန်သွယ်ရေးအက်ပ်၊ 10/29 ညတွင် ရွေးချယ်ခွင့်စာချုပ်ပရိုတိုကော @DeriveXYZ V3၊ ထို့နောက် @xStocksFi ၏ tokenized အမေရိကန်ရှယ်ယာများ ဖြစ်သည်။ Elysium တရားဝင်အဖွဲ့ကတော့ ဤဝန်ဆောင်မှုကို အမေရိကန်နိုင်ငံသားများ အသုံးပြုခွင့်မရှိကြောင်းလည်း မှတ်ချက်ပြုထားသည်။ စောင့်ကြည့်နေဆဲ ဆောက်လုပ်သူများအတွက် ယခု testnet ပေါ်တွင် အလုပ်လုပ်ခြင်းသည် အချည်းနှီးမဖြစ်ပါ။ အကြောင်းမှာ တရားဝင်စာရွက်စာတမ်းများအရ testnet တွင် mainnet နှင့် တူညီသောစနစ်နှင့် စာချုပ်များကို အသုံးပြုထားပြီး ကွာခြားချက်မှာ ချိတ်ဆက်မှု endpoint နှင့် deployment address များသာ ဖြစ်သည်။
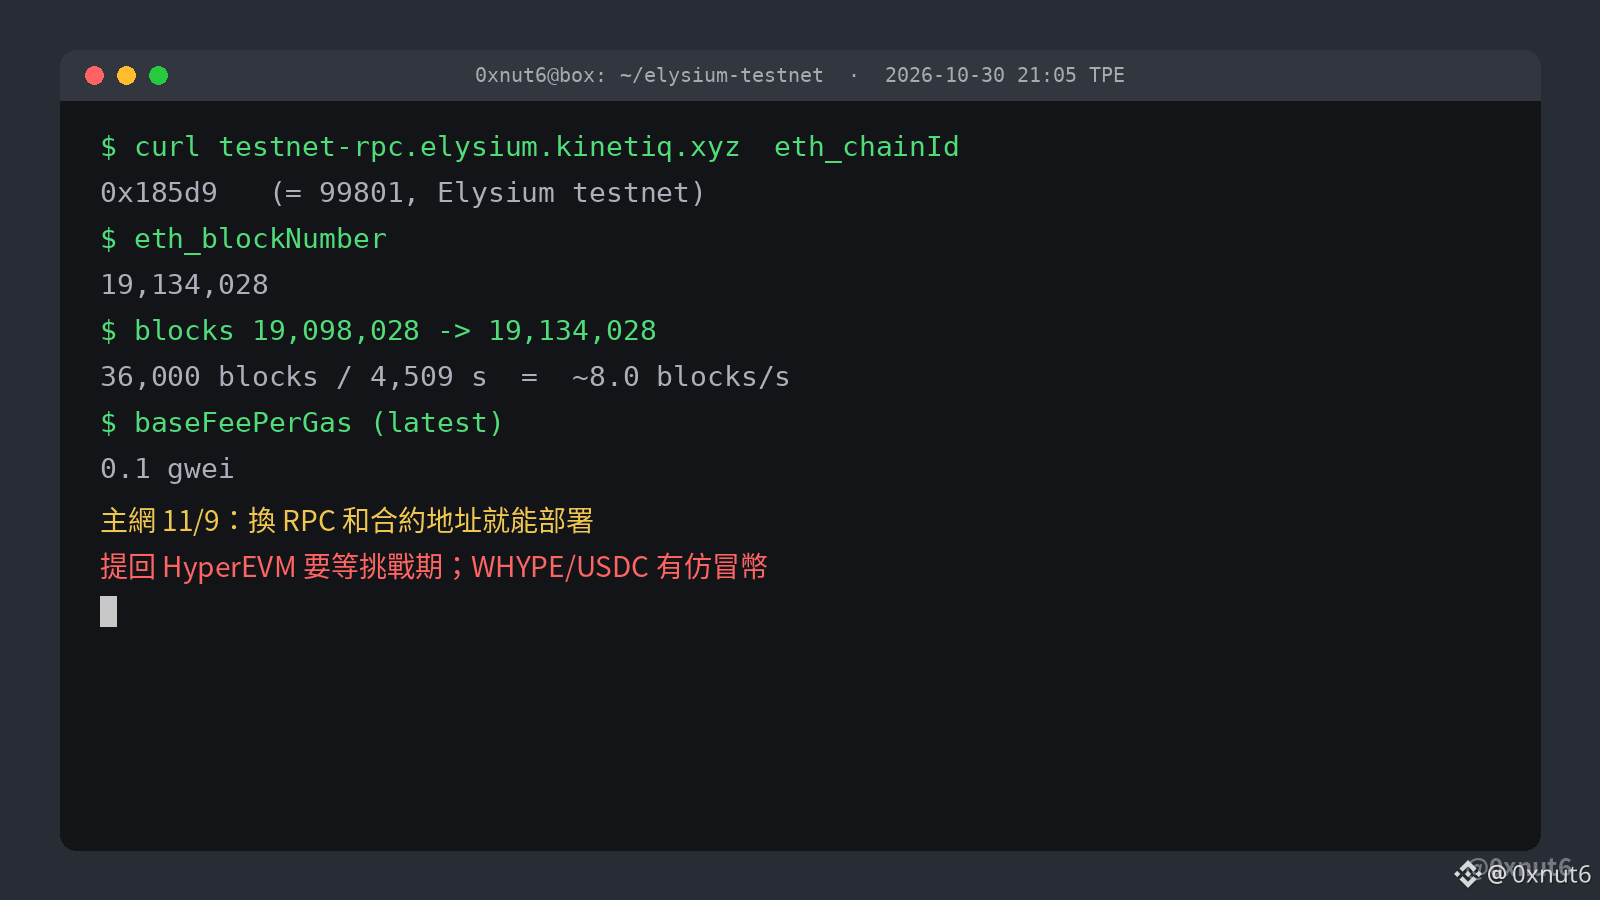
ဒီည 21:05 တွင် တရားဝင် public RPC ကို တိုက်ရိုက်ခေါ်ကြည့်ရာ chain ID အဖြစ် 99801 ကို ပြန်ပေးခဲ့သည်။ အဲဒီအချိန်တွင် block အမြင့်မှာ 1,913 သန်းခန့်ရှိပြီး မနေ့ည 22:57 တွင် တိုင်းတာခဲ့စဉ်က 1,849 သန်းသာ ရှိသေးသည်။ နောက်ပြန် 75 မိနစ်စာ block များကို စစ်ကြည့်ရာ ပျမ်းမျှအားဖြင့် တစ်စက္ကန့်လျှင် 8 ခုနီးပါး ထွက်နေပြီး အခြေခံငွေလွှဲခမှာ 0.1 gwei ဖြစ်သည်။ Testnet ကို 9/22 မှစ၍ ယခုအချိန်ထိ ဖွင့်ထားပြီး Foundry နှင့် Hardhat တို့တွင် မည်သည့် setting ကိုမျှ ပြောင်းစရာမလိုပါ။ Faucet၊ test bridge နှင့် Blockscout contract verification တို့၏ ဝင်ပေါက်များကိုလည်း တရားဝင်ဝက်ဘ်ဆိုက်ရှိ စာရွက်စာတမ်းများတွင် ဖော်ပြထားသည်။
ကုန်သွယ်သူများအနေနှင့် အချက်နှစ်ချက်ကို ကြိုတင်စဉ်းစားထားရန် လိုသည်။ HYPE ကို HyperEVM မှ တစ်ပုံတစ်ပေါ် အချိုးဖြင့် ကူးပြောင်းလာခြင်းက ရိုးရှင်းသော်လည်း Elysium မှ ပြန်ထုတ်ယူရာတွင် optimistic withdrawal ကို အသုံးပြုရပြီး challenge period ကုန်ဆုံးမှသာ ရရှိမည်ဖြစ်သည်။ ထို့ကြောင့် ငွေကို အချိန်မရွေး ပြန်ထုတ်ယူ၍ မရနိုင်ပါ။ စာရွက်စာတမ်းများတွင်လည်း WHYPE နှင့် USDC အတုများ ပေါ်လာပြီးဖြစ်ကြောင်း သတိပေးထားသည်။ မည်သည့်စာချုပ်နှင့်မဆို ချိတ်ဆက်မီ တရားဝင် address စာရင်းနှင့် အရင်တိုက်စစ်ဆေးရမည်။
ဒါကြောင့် mainnet မစတင်မီ ဒီ 10 ရက်အတွင်း ဆောက်လုပ်သူများက testnet ပေါ်တွင် ရေးသားပြီးစီးထားသော ပရိုဂရမ်များကို mainnet စတင်သည့်နေ့တွင် RPC နှင့် contract address များသာ ပြောင်းပြီး deploy လုပ်နိုင်သည်။ ကုန်သွယ်သူများကတော့ HyperEVM သို့ ပြန်ထုတ်ယူရန် challenge period ကို စောင့်ရမည်ဆိုသည့်အချက်ကို ရန်ပုံငွေစီမံမှုတွင် ကြိုတင်ထည့်သွင်းစဉ်းစားထားရန် လိုသည်။
$HYPE
127
·
--
Elysium ပင်မကွန်ရက်ကို 11/9 မှ စတင်မည်ဖြစ်သော်လည်း @Enter_Elysium က ယခုရက်ပိုင်းအတွင်း ပထမနေ့မှာပင် စတင်အသုံးပြုနိုင်မည့် အက်ပ်များကို ဆက်တိုက်ကြေညာခဲ့သည်။ 10/28 တွင် ကုန်သွယ်ရေးအက်ပ် fomo၊ 10/29 ညတွင် ရွေးချယ်ခွင့်စာချုပ်ပရိုတိုကော @DeriveXYZ V3၊ ထို့နောက် @xStocksFi ၏ တိုကင်ပြုလုပ်ထားသော အမေရိကန်စတော့ရှယ်ယာများကို ကြေညာခဲ့သည်။ Elysium က ဒီအရာကို အမေရိကန်နိုင်ငံသားများ အသုံးပြုခွင့်မရှိကြောင်းလည်း သီးခြားဖော်ပြထားသည်။ ဆောက်လုပ်ရေးလုပ်သူများအနေနှင့် စောင့်ကြည့်နေဆဲဖြစ်ပါက ယခု စမ်းသပ်ကွန်ရက်ပေါ်တွင် လုပ်ဆောင်ထားခြင်းသည် အလဟဿမဖြစ်ပါ။ အကြောင်းမှာ စမ်းသပ်ကွန်ရက်သည် ပင်မကွန်ရက်နှင့် တူညီသောစနစ်နှင့် စာချုပ်များကို အသုံးပြုထားပြီး ကွာခြားချက်မှာ ချိတ်ဆက်မှု endpoint နှင့် deployment လိပ်စာများသာဖြစ်ကြောင်း တရားဝင်စာရွက်စာတမ်းများတွင် ရှင်းလင်းဖော်ပြထားသောကြောင့်ဖြစ်သည်။
ဒီည 21:05 မှာ တရားဝင်အများသုံး RPC ကို တိုက်ရိုက်ခေါ်ကြည့်ခဲ့ရာ chain ID က 99801 ဟု ပြန်လာသည်။ အဲဒီအချိန်တွင် ဘလောက်အမြင့်က ၁,၉၁၃ သန်းခန့်ရှိပြီး မနေ့ည 22:57 မှာ တိုင်းတာခဲ့စဉ်က ၁,၈၄၉ သန်းသာရှိသေးသည်။ နောက်ပြန်၍ 75 မိနစ်စာ ဘလောက်များကို စစ်ကြည့်ရာ ပျမ်းမျှ တစ်စက္ကန့်လျှင် ၈ ခုနီးပါး ထွက်ပေါ်နေပြီး အခြေခံငွေလွှဲခမှာ 0.1 gwei ဖြစ်သည်။ စမ်းသပ်ကွန်ရက်ကို 9/22 မှ စတင်ဖွင့်လှစ်ခဲ့ပြီး ယခုအချိန်အထိ Foundry နှင့် Hardhat တွင် မည်သည့်ဆက်တင်ကိုမျှ ပြောင်းလဲစရာမလိုပါ။ faucet၊ စမ်းသပ် bridge နှင့် Blockscout စာချုပ်အတည်ပြုခြင်းတို့၏ ဝင်ပေါက်များကိုလည်း တရားဝင်ဝက်ဘ်ဆိုက်စာရွက်စာတမ်းများတွင် ဖော်ပြထားသည်။
ကုန်သွယ်သူများအနေဖြင့် အချက်နှစ်ချက်ကို အရင်စဉ်းစားထားရမည်။ HYPE ကို HyperEVM မှ တစ်ပုံတစ်ပင် ကူးပြောင်းဝင်လာခြင်းက ရိုးရှင်းသော်လည်း Elysium မှ ပြန်ထုတ်ယူရာတွင် optimistic withdrawal ကို အသုံးပြုရပြီး စိန်ခေါ်ကာလ ကုန်ဆုံးသည်အထိ စောင့်ရမည်ဖြစ်သဖြင့် ရန်ပုံငွေကို အချိန်မရွေး ပြန်ထုတ်ယူ၍မရပါ။ WHYPE နှင့် USDC အတုများ ပေါ်လာပြီးဖြစ်ကြောင်းလည်း စာရွက်စာတမ်းများက သတိပေးထားသည်။ မည်သည့်စာချုပ်နှင့်မဆို ချိတ်ဆက်မီ တရားဝင်လိပ်စာစာရင်းနှင့် အရင်တိုက်စစ်ရမည်။
ဒါကြောင့် ပင်မကွန်ရက်မစတင်မီ ဒီ 10 ရက်အတွင်း ဆောက်လုပ်ရေးလုပ်သူများသည် စမ်းသပ်ကွန်ရက်ပေါ်တွင် ရေးသားပြီးသော ပရိုဂရမ်များကို ပင်မကွန်ရက်စတင်သည့်နေ့တွင် RPC နှင့် စာချုပ်လိပ်စာများကိုသာ အစားထိုးပြီး deployment လုပ်နိုင်သည်။ ကုန်သွယ်သူများကတော့ HyperEVM သို့ ပြန်ထုတ်ယူရန် စိန်ခေါ်ကာလကို စောင့်ရမည်ဆိုသည့်အချက်ကို ရန်ပုံငွေစီမံမှုတွင် ကြိုတင်ထည့်သွင်းတွက်ချက်ထားရမည်။
$HYPE
108
·
--
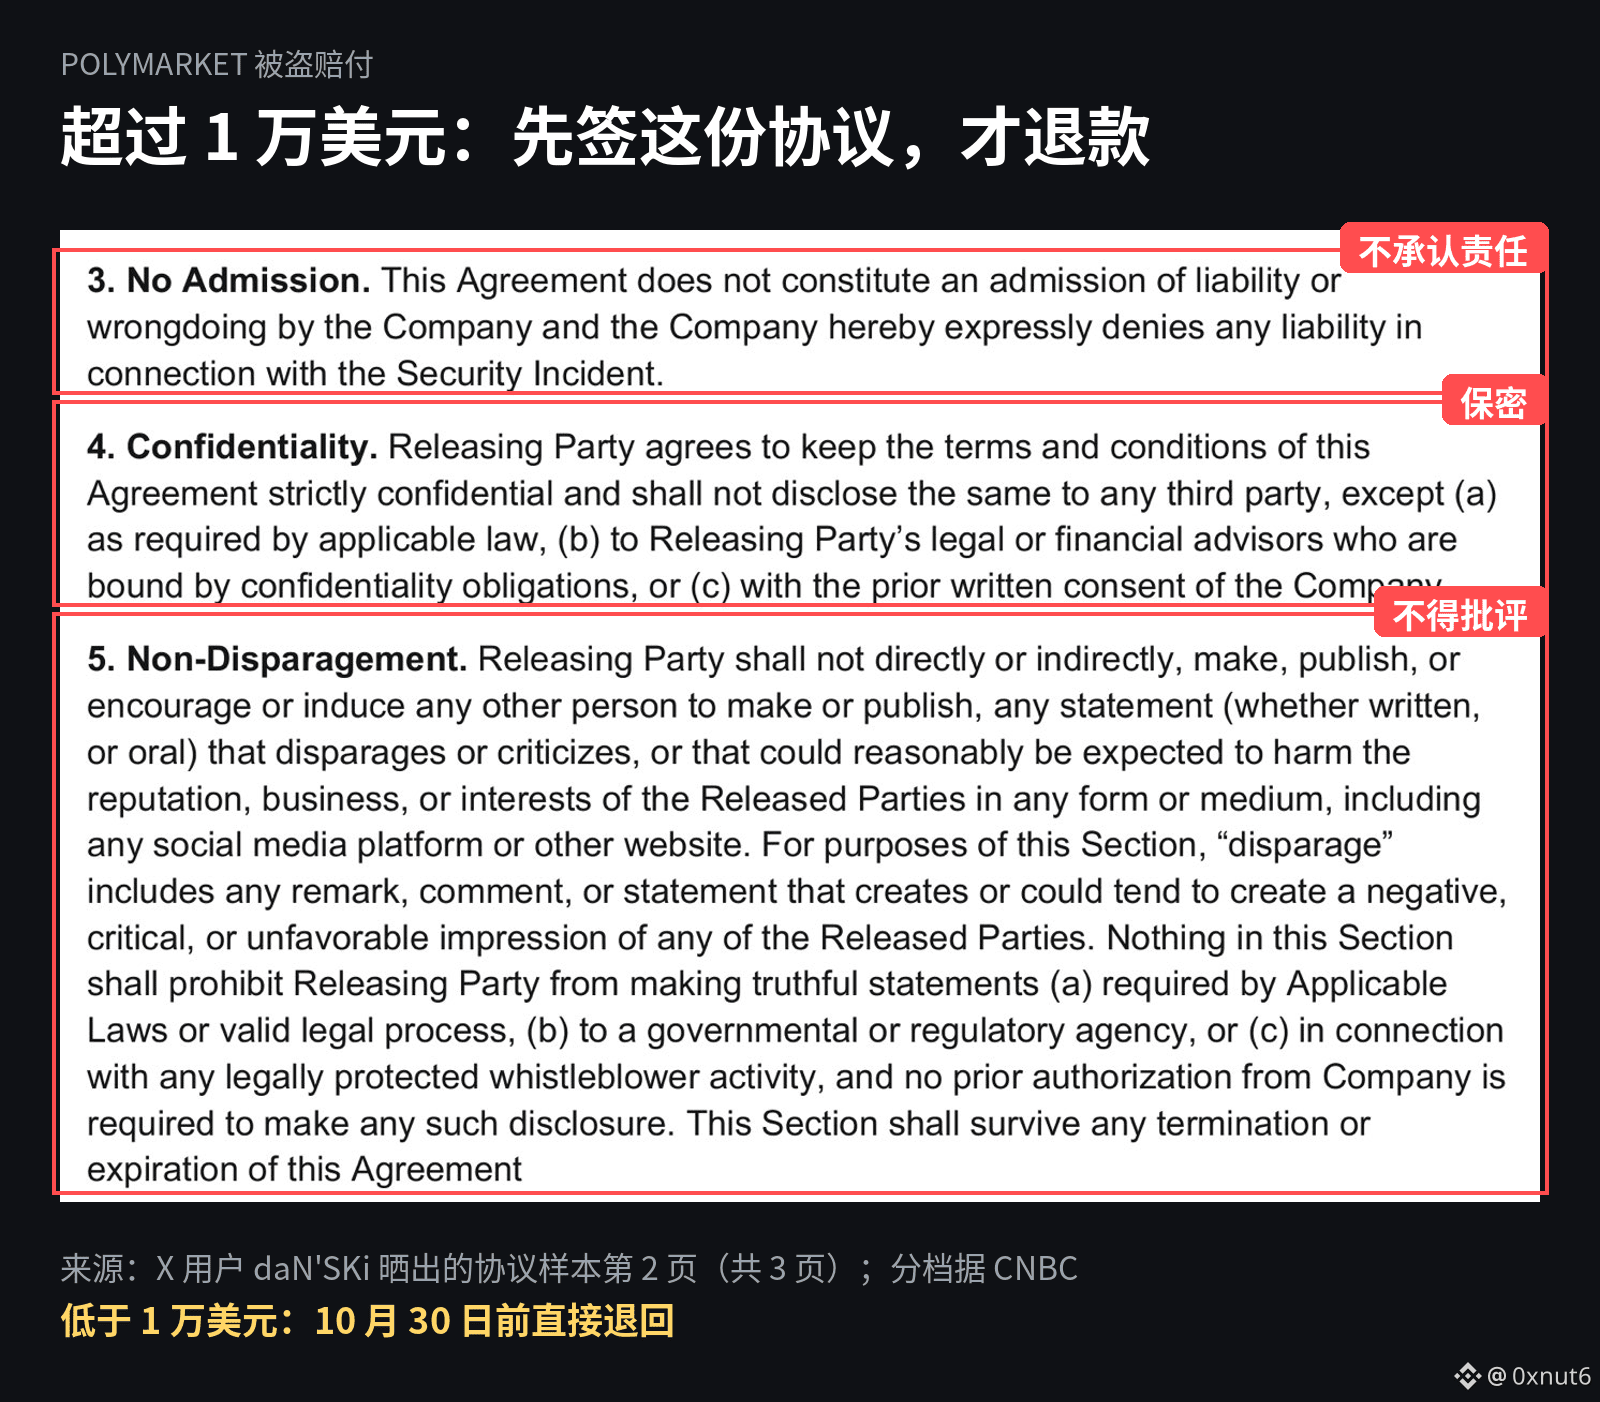
Polymarket က ခိုးယူခံရတဲ့ငွေတွေကို အပြည့်အဝပြန်လျော်ပေးမယ်လို့ ပြောထားပေမယ့် ဒေါ်လာ ၁၀,၀၀၀ ကျော် ခိုးယူခံရတဲ့ အသုံးပြုသူတွေက အဲဒီငွေပြန်ရဖို့ တောင်းဆိုမှုအားလုံးကို စွန့်လွှတ်ကြောင်း အရင်လက်မှတ်ထိုးရမယ်လို့ ဆိုပါတယ်။
ဒီပြဿနာဟာ @Polymarket နိုင်ငံတကာဆိုက်မှာ အသုံးပြုတဲ့ ပြင်ပဝန်ဆောင်မှုတစ်ခုကနေ ဖြစ်ပွားခဲ့တာကြောင့် ပလက်ဖောင်းကိုယ်တိုင်လည်း အပြည့်အဝပြန်လျော်ပေးမယ်လို့ ကတိပြုထားပါတယ်။ CNBC ရဲ့ ဖော်ပြချက်အရ ဒီကိစ္စနဲ့ နီးစပ်သူတွေက ဝက်ဘ်ဆိုက်စွမ်းဆောင်ရည်ကို စောင့်ကြည့်တဲ့ဝန်ဆောင်မှု @DebugBear ကို ဟက်ကာတွေက ဝင်ရောက်တိုက်ခိုက်ခဲ့တာလို့ ဆိုပါတယ်။ အောက်တိုဘာ ၂၉ ရက်မှာ DebugBear က ၎င်းရဲ့ RUM ထုတ်ကုန်ကို အသုံးပြုတဲ့ ဝက်ဘ်ဆိုက်တွေကို ထည့်သွင်းထားတဲ့ ကုဒ်ကို အရင်ဖယ်ရှားဖို့ တောင်းဆိုခဲ့ပါတယ်။ Betting Intelligence နဲ့ Polysights ရဲ့ အချက်အလက်တွေအရ အဲဒီနေ့မှာ အကောင့်တစ်ခုက ပိုက်ဆံအိတ် ၇၁၀ ခုထဲကနေ အနည်းဆုံး ဒေါ်လာ ၂.၇ သန်း လွှဲယူခဲ့ပါတယ်။
လျော်ကြေးပေးမှုကို ဒေါ်လာ ၁၀,၀၀၀ ပမာဏအပေါ် မူတည်ပြီး နှစ်မျိုးခွဲထားပါတယ်။ Polymarket က Discord မှာ အသုံးပြုသူတွေကို ပြောကြားရာမှာ ဆုံးရှုံးမှု ဒေါ်လာ ၁၀,၀၀၀ အောက်ဖြစ်ရင် အောက်တိုဘာ ၃၀ ရက်မတိုင်မီ တိုက်ရိုက်ပြန်အမ်းပေးမယ်လို့ ဆိုပါတယ်။ ဒေါ်လာ ၁၀,၀၀၀ ကျော်ရင်တော့ ပြေလည်မှုယူပြီး တာဝန်ကင်းလွတ်ကြောင်း သဘောတူညီချက်တစ်စောင်ကို အရင်လက်မှတ်ထိုးရပါမယ်။
X အသုံးပြုသူ daN'SKi တင်ပြထားတဲ့ သဘောတူညီချက်နမူနာမှာ စာမျက်နှာ ၃ မျက်နှာပါပြီး စာချုပ်ချုပ်ဆိုသူအဖြစ် Adventure One QSS Inc. ကို ဖော်ပြထားပါတယ်။ စည်းကမ်းချက်တွေအရ အသုံးပြုသူတွေဟာ ဒီဖြစ်ရပ်နဲ့ ပတ်သက်တဲ့ တောင်းဆိုမှုအားလုံးကို စွန့်လွှတ်ရမှာဖြစ်ပြီး Polymarket နောက်ကွယ်က ကုမ္ပဏီ Blockratize Inc. ကိုလည်း တာဝန်ကင်းလွတ်သူစာရင်းထဲ ထည့်သွင်းထားပါတယ်။ ကုမ္ပဏီက တာဝန်ရှိကြောင်း ဝန်ခံခြင်းမရှိဘူးလို့ အတိအလင်းဖော်ပြထားပါတယ်။ အသုံးပြုသူတွေဟာ သဘောတူညီချက်ပါ အကြောင်းအရာတွေကို လျှို့ဝှက်ထားရမှာဖြစ်ပြီး ဥပဒေအရ လိုအပ်တာ၊ စည်းမျဉ်းကြပ်မတ်ရေးအဖွဲ့တွေကို ထွက်ဆိုတာနဲ့ တိုင်ကြားတာတို့ကလွဲလို့ ဘယ်ပလက်ဖောင်းမှာမှ ဝေဖန်တာ သို့မဟုတ် အပုပ်ချပြောဆိုတာ မလုပ်ရပါဘူး။ အငြင်းပွားမှုတွေကို နယူးယောက်ရှိ JAMS ခုံသမာဓိဖြင့် ဖြေရှင်းရမှာဖြစ်ပြီး နှစ်ဖက်စလုံးက မိမိတို့၏ ကုန်ကျစရိတ်ကို ကိုယ်တိုင်ကျခံရပါမယ်။
ဒါကြောင့် ဆုံးရှုံးမှုပမာဏနည်းတဲ့ အသုံးပြုသူတွေက တိုက်ရိုက်ငွေပြန်အမ်းမှုရမှာဖြစ်ပြီး ပမာဏများတဲ့ အသုံးပြုသူတွေကတော့ ပြေလည်မှုသဘောတူညီချက်တစ်စောင်ကို ရရှိမှာပါ။ နမူနာသဘောတူညီချက်ပါ စည်းကမ်းချက်တွေအရ ဒေါ်လာ ၁၀,၀၀၀ ကျော် ခိုးယူခံရတဲ့ အသုံးပြုသူတွေဟာ လက်မှတ်ထိုးပြီးနောက် ဒီခိုးယူမှုနဲ့ပတ်သက်ပြီး ထပ်မံတောင်းဆိုခွင့်မရှိတော့သလို ပလက်ဖောင်းကို လူသိရှင်ကြား ဝေဖန်ခွင့်လည်း မရှိတော့ပါဘူး။ ငွေပြန်အမ်းမှုကို လက်မှတ်ထိုးပြီးနောက် အလုပ်လုပ်ရက် ၁၄ ရက်အတွင်း လက်ခံရရှိမှာဖြစ်ပါတယ်။
2
5
7.8k
·
--
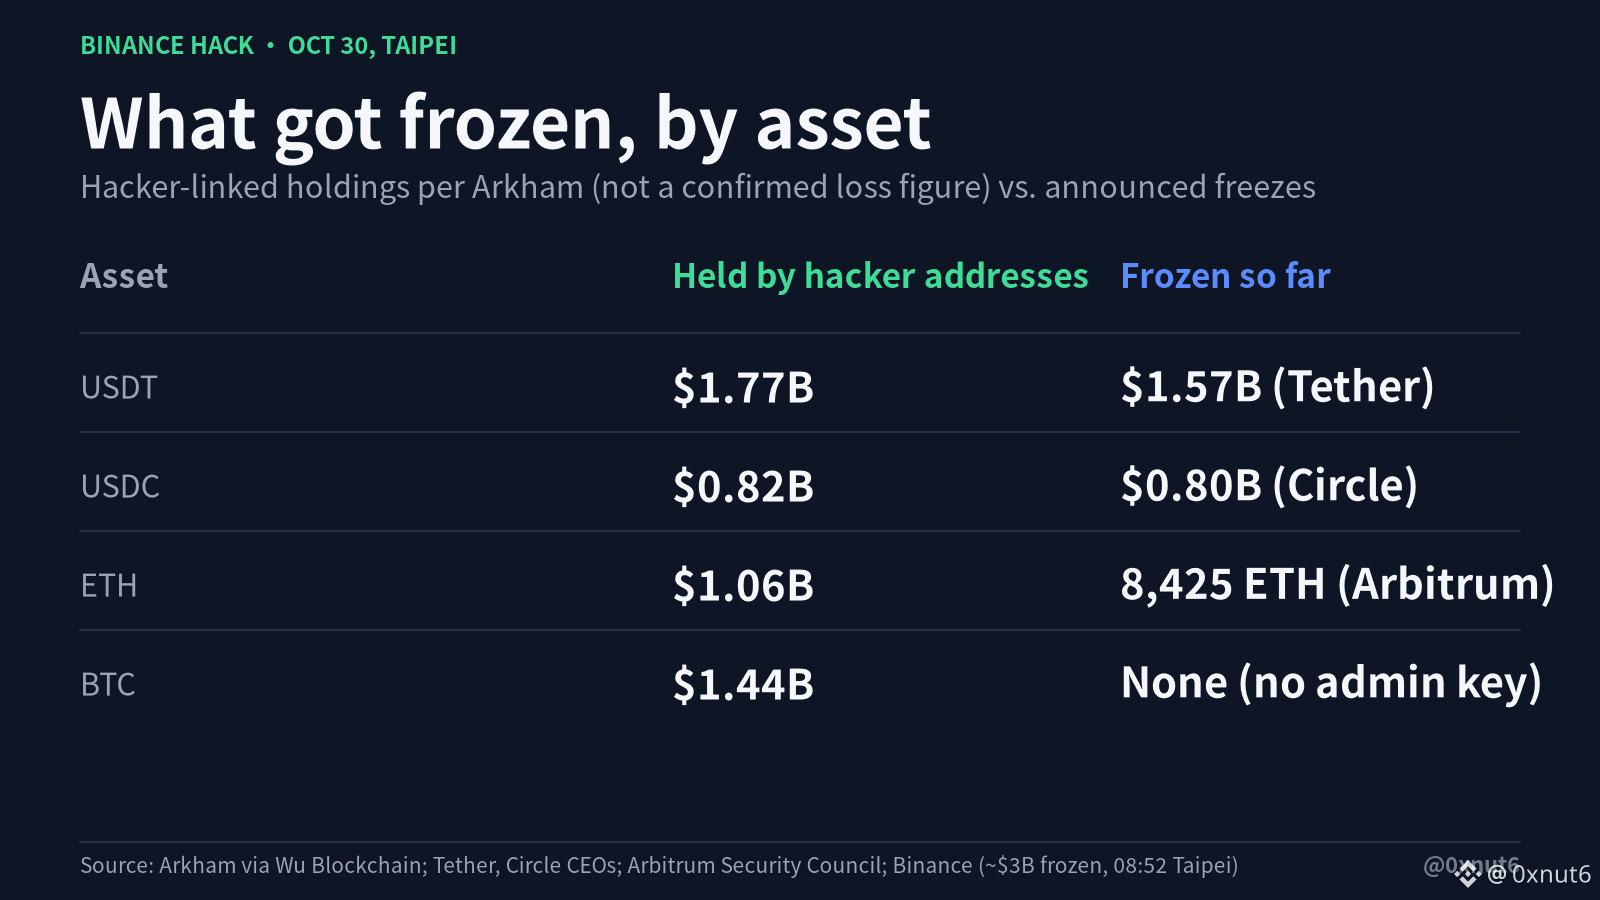
Binance မှ တစ်ညတည်းအတွင်း ထုတ်ယူသွားခဲ့သော ငွေများထဲမှ ဒေါ်လာ ၃ ဘီလီယံခန့်ကို ယခုအခါ အေးခဲထားပြီးဖြစ်ကာ၊ ၎င်းတို့ထဲမှ အများစုမှာ စတေဘယ်ကွိုင်များ ဖြစ်သည်။ BTC နှင့် ETH ကတော့ အခြေအနေတစ်မျိုးစီ ဖြစ်သည်။
Tether ၏ CEO Paolo Ardoino က ဟက်ခ်မှုနှင့် ဆက်စပ်နေသော USDT 1.567 ဘီလီယံကျော်ကို Tether က အေးခဲထားကြောင်း ပြောသည်။ Circle ၏ CEO Jeremy Allaire ကလည်း USDC သန်း ၈၀၀ ကျော်ကို Circle က အေးခဲထားကြောင်း ပြောသည်။ ၎င်းသည် ၎င်းတို့၏ ကိုယ်ပိုင်တိုကင်စာချုပ်တွင် လိပ်စာတစ်ခုကို အမည်ပျက်စာရင်းသွင်းနိုင်သော ထုတ်ပေးသူနှစ်ဦးထံမှ ဒေါ်လာ ၂.၃၇ ဘီလီယံခန့် ဖြစ်သည်။ @binance က ထိုင်ပေစံတော်ချိန် 08:52 အထိ အတည်ပြုထားသော အေးခဲငွေစုစုပေါင်းမှာ ဒေါ်လာ ၃ ဘီလီယံခန့်ရှိကြောင်း ဖော်ပြခဲ့ပြီး၊ ကျန်ငွေများကို အသေးစိတ်ခွဲခြားဖော်ပြခြင်း မရှိသေးပါ။
ယခု တိုက်ခိုက်သူ လက်ဝယ်တွင် ကျန်ရှိနေသောအရာများကို ကြည့်ပါ။ Wu Blockchain မှတစ်ဆင့် ဖော်ပြထားသော Arkham ဒေတာအရ လိပ်စာ ၆၆ ခုသည် ဟက်ကာနှင့် ဆက်စပ်နေပြီး ၎င်းတို့ထဲတွင် ဒေါ်လာ ၅.၈၈ ဘီလီယံခန့် ရှိသည်။ စတေဘယ်ကွိုင်များမှာ USDT 1.768 ဘီလီယံနှင့် USDC 824.56 သန်း ဖြစ်သည်။ ထိုလိပ်စာများတွင် BTC 18,270 ခုလည်း ရှိပြီး တန်ဖိုးမှာ ဒေါ်လာ ၁.၄၄ ဘီလီယံခန့် ဖြစ်သည်။ ETH မှာ 466,622 ခုရှိပြီး တန်ဖိုးမှာ ဒေါ်လာ ၁.၀၆ ဘီလီယံခန့် ဖြစ်သည်။ ဤပမာဏများမှာ ထိုလိပ်စာများ လက်ဝယ်ရှိသည့်ပမာဏသာ ဖြစ်ပြီး အတည်ပြုထားသော ဆုံးရှုံးမှုပမာဏ မဟုတ်ပါ။
အေးခဲနိုင်ခဲ့သော ETH တစ်ခုတည်းမှာ စီမံခန့်ခွဲရေးသော့ကို တစ်စုံတစ်ဦးက ကိုင်ထားသည့် ကွင်းဆက်ပေါ်ရှိ ETH ဖြစ်သည်။ @arbitrum လုံခြုံရေးကောင်စီက ETH 8,425 ခုနှင့် ARB 74,559,805 ခု၊ ဒေါ်လာ သန်း ၃၀ ခန့်ကို တိုက်ခိုက်သူ၏ လိပ်စာမှ အေးခဲထားသော ပိုက်ဆံအိတ်တစ်ခုသို့ ရွှေ့ပြောင်းခဲ့သည်။ Bitcoin နှင့် Ethereum mainnet တွင် ထိုသို့သောကောင်စီမျိုး မရှိပါ။ ထို့ကြောင့်လည်း 2025 ခုနှစ် ဖေဖော်ဝါရီလက Bybit ၏ ဒေါ်လာ ၁.၅ ဘီလီယံ ဟက်ခ်မှုတွင် အများစုမှာ ETH ဖြစ်ခဲ့သော်လည်း ထုတ်ပေးသူများအနေဖြင့် အေးခဲနိုင်သည့်ပမာဏ အလွန်နည်းခဲ့သည်။
Binance က ဆုံးရှုံးမှုအားလုံးကို ကာမိအောင် လုပ်ဆောင်မည်ဖြစ်ပြီး လက်ရှိတွင် ငွေသွင်းခြင်းနှင့် ငွေထုတ်ခြင်းအားလုံးကို ယာယီရပ်ဆိုင်းထားကြောင်း ပြောသည်။ အထက်ပါကိန်းဂဏန်းများအရ ဒေါ်လာ ၂.၉ ဘီလီယံခန့်ကို အေးခဲထားခြင်း မရှိသေးဘဲ၊ ၎င်းထဲမှ ဒေါ်လာ ၂.၅ ဘီလီယံခန့်မှာ မည်သည့်ထုတ်ပေးသူ သို့မဟုတ် ကောင်စီကမျှ ရွှေ့ပြောင်း၍မရသော BTC နှင့် ETH ဖြစ်သည်။ Binance ၏ ကိုယ်ပိုင်လက်ကျန်ရှင်းတမ်းက ကာမိရမည့်အပိုင်းမှာ ထိုအပိုင်းပင် ဖြစ်သည်။
$BTC $ETH
195
·
--
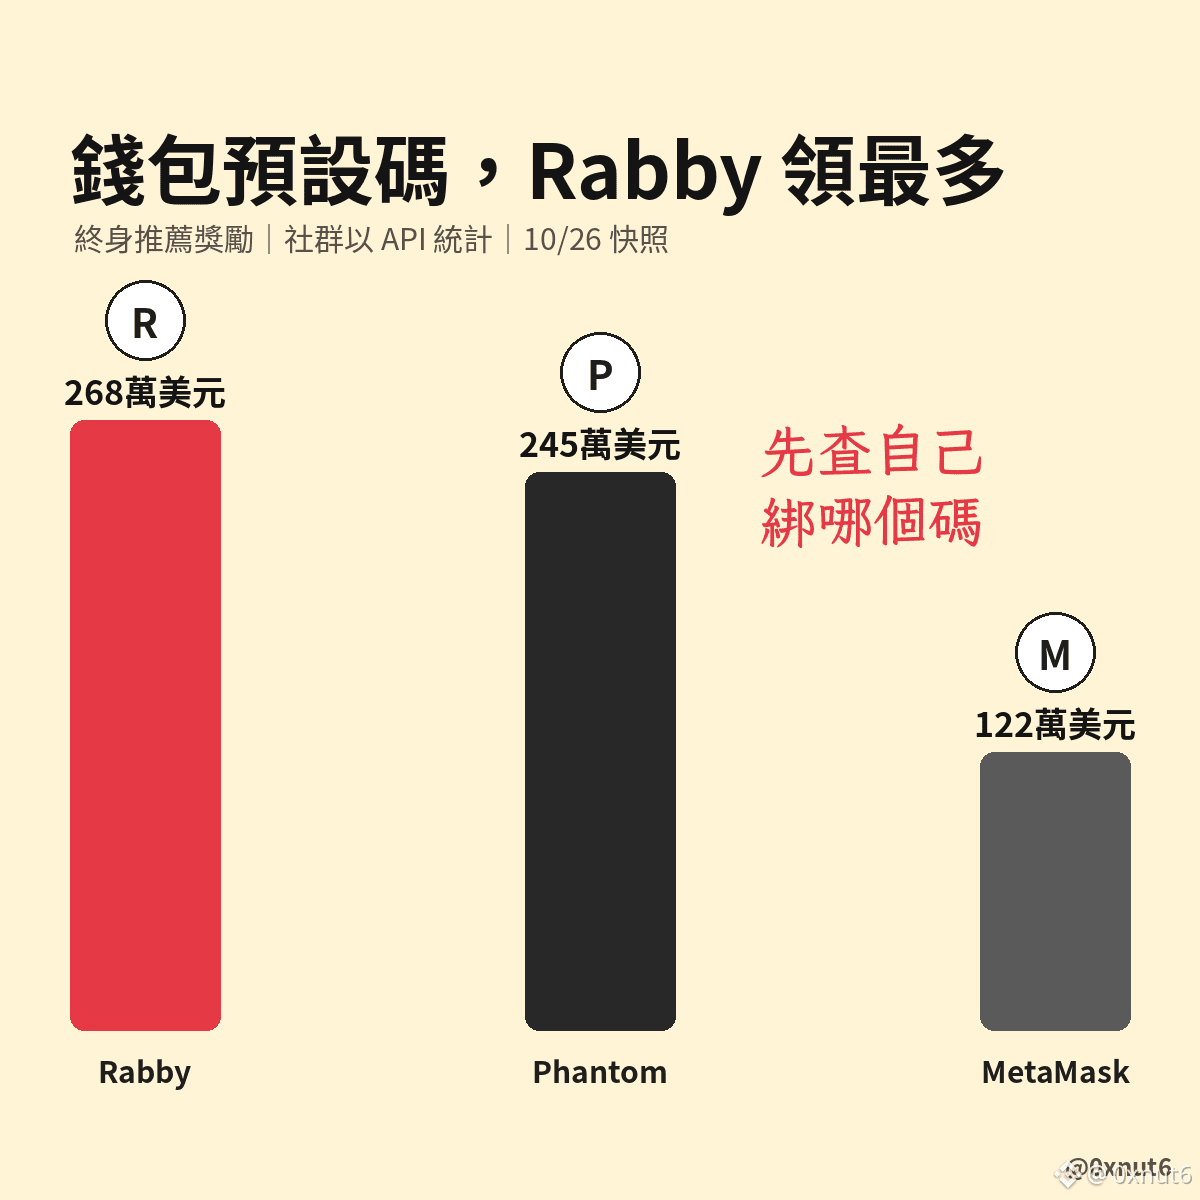
Hyperliquid ကို ချိတ်ဆက်တဲ့အခါ ပိုက်ဆံအိတ်နဲ့ ဝင်ရောက်ပါက ကိုယ်တိုင် ကုဒ်တစ်ခုမှ မထည့်ခဲ့ပေမဲ့ ရည်ညွှန်းကုဒ်ကို ကြိုတင်ရွေးထားပြီး ဖြစ်နိုင်ကြောင်း လူတချို့ သတိပြုမိကြပါတယ်။
တရားဝင်စည်းမျဉ်းတွေမှာ ရှင်းရှင်းလင်းလင်း ဖော်ပြထားပါတယ်။ ရည်ညွှန်းခံရသူဟာ ပထမဆုံး အမေရိကန်ဒေါ်လာ သန်း ၂၅၀ ရဲ့ ကုန်သွယ်မှုပမာဏအတွင်း အခကြေးငွေ ၄% လျှော့စျေး ရရှိပါတယ်။ ရည်ညွှန်းပေးသူကတော့ ရည်ညွှန်းခံရသူရဲ့ အခကြေးငွေထဲက ၁၀% ကို ရရှိပါတယ် (အဲဒီသူရတဲ့ လျှော့စျေးကို အရင်နုတ်ပြီးနောက်)။ ဒီစည်းမျဉ်းဟာ အဲဒီသူရဲ့ ပထမဆုံး အမေရိကန်ဒေါ်လာ ၁ ဘီလီယံ ကုန်သွယ်မှုပမာဏအထိ အကျုံးဝင်ပါတယ်။ လက်ရှိ တရားဝင်မျက်နှာပြင်မှာ ရည်ညွှန်းကုဒ်ကို ပြောင်းလဲနိုင်တဲ့ ရွေးချယ်စရာ မတွေ့ရသလို၊ API ကလည်း referredBy အကွက်တစ်ခုတည်းကိုသာ ပြန်ပေးပါတယ်။
ဒီအကြောင်းအရာဟာ လက်ရှိမှာ အသိုင်းအဝိုင်းက လက်တွေ့စမ်းသပ်တွေ့ရှိထားတာဖြစ်ပြီး ပိုက်ဆံအိတ်ရဲ့ တရားဝင်ထုတ်ပြန်ချက် မဟုတ်ပါဘူး။ @MarvinHarryP က အကောင့်အသစ်တစ်ခုနဲ့ ချိတ်ဆက်ပြီးနောက် စာမျက်နှာမှာ “You are using the code: RABBYWALLET” လို့ ပြသခဲ့ပါတယ်။ သူက Hyperliquid API ကို အသုံးပြုပြီး တွက်ချက်ထားတဲ့ အချက်အလက်အရ (2026/10/26 ရက်နေ့အထိ snapshot၊ တစ်သက်တာ စုစုပေါင်း ရည်ညွှန်းဆုကြေး၊ builder fee မပါ) Rabby က အမေရိကန်ဒေါ်လာ ၂.၆၈ သန်းခန့် ရှိပါတယ်။ တူညီတဲ့ တွက်ချက်နည်းအရ Phantom က အမေရိကန်ဒေါ်လာ ၂.၄၅ သန်းခန့်၊ MetaMask က အမေရိကန်ဒေါ်လာ ၁.၂၂ သန်းခန့် ရှိပါတယ်။
ကိုယ်တိုင် စစ်ဆေးလိုပါက Hyperliquid ရဲ့ တရားဝင် ရည်ညွှန်းမှုစာမျက်နှာ (Referrals) ကို ဖွင့်နိုင်သလို၊ ကိုယ့်လိပ်စာကို အများမြင်နိုင်တဲ့ query တစ်ခု ပို့ပြီး referredBy က null ဖြစ်နေသလား၊ ဒါမှမဟုတ် ကုဒ်တစ်ခု ရှိနေသလား ကြည့်နိုင်ပါတယ်။ ဒီ query အတွက် လက်မှတ်ထိုးဖို့ မလိုပါဘူး။
စည်းမျဉ်းအရ ရည်ညွှန်းခံရသူဟာ အခကြေးငွေ ၄% လျှော့စျေးကို ရရှိနေဆဲပါ။ ကိုယ့်အကောင့်မှာ ဘယ်ကုဒ်ကို ချိတ်ထားသလဲ အရင်စစ်ဆေးပြီးမှ ဒီလိပ်စာကို အသုံးပြုပြီး position ဖွင့်မဖွင့် ဆုံးဖြတ်ပါ။
$HYPE
·
--
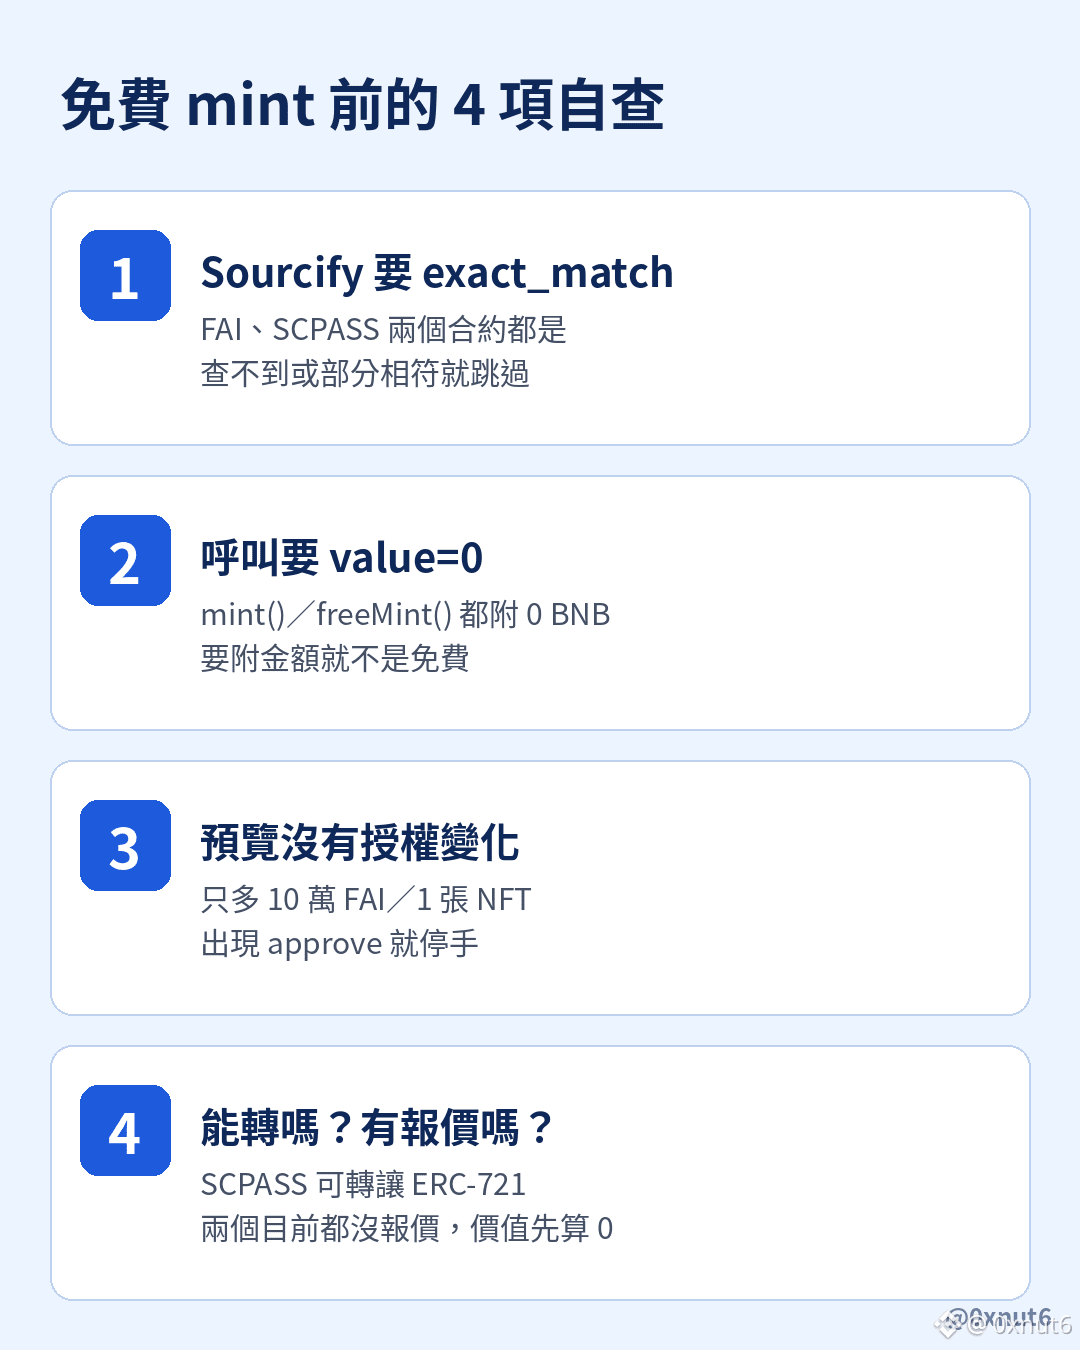
အခမဲ့ mint လုပ်ရာမှာ တကယ့်အန္တရာယ်က အတည်ပြုမနှိပ်ခင် သေချာမဖတ်မိတဲ့ လက်မှတ်ထိုးမှုထဲမှာ ပုန်းနေလေ့ရှိပြီး gas ကတော့ ကုန်ကျစရိတ်အနည်းငယ်သာ ဖြစ်ပါတယ်။ ဒီတစ်ပတ် BNB Chain ပေါ်မှာ တကယ် mint လုပ်ခဲ့တဲ့ ပရောဂျက်နှစ်ခုကို အသုံးပြုပြီး mint မလုပ်ခင်တိုင်း ပုံမှန်စစ်ဆေးတဲ့ အချက် ၄ ချက်ကို စုစည်းထားပါတယ်။ တိုက်ရိုက်လိုက်လုပ်နိုင်ပါတယ်။
1. စမတ်ကန်ထရိုက်ကို အများမြင်နိုင်အောင် အတည်ပြုထားသလား။ ကန်ထရိုက်လိပ်စာကို Sourcify မှာ ထည့်စစ်ပြီး exact_match လို့ ပြရပါမယ်။ အဲဒါက blockchain ပေါ်က bytecode နဲ့ အများမြင်နိုင်တဲ့ source code တို့ လုံးဝကိုက်ညီတယ်လို့ ဆိုလိုပါတယ်။ FreeAI (FAI) နဲ့ sidecoo Agent Pass (SCPASS) ကန်ထရိုက်နှစ်ခုကို ဒီနေ့ ပြန်စစ်ကြည့်ရာမှာ exact_match လို့ ပြပါတယ်။ ရှာမတွေ့တာ ဒါမှမဟုတ် တစ်စိတ်တစ်ပိုင်းပဲ ကိုက်ညီတာဆိုရင် ကျော်လိုက်ပါတယ်။
2. ခေါ်တဲ့ function က value=0 ဖြစ်သလား။ FAI က mint() ကို ခေါ်ပြီး SCPASS က freeMint() ကို ခေါ်ပါတယ်။ အရောင်းအဝယ်နှစ်ခုလုံးမှာ ပါလာတဲ့ BNB ပမာဏက 0 ဖြစ်ပါတယ်။ အခမဲ့လို့ ဆိုပြီး အရောင်းအဝယ်မှာ ငွေပမာဏတစ်ခုခု ထည့်ပေးရမယ်ဆိုရင် အဲဒါ အခမဲ့ mint မဟုတ်ပါဘူး။
3. အရင်ဆုံး စမ်းသပ်ပြီးမှ လုပ်ဆောင်ပါ။ ပိုက်ဆံအိတ်ရဲ့ အရောင်းအဝယ်အစမ်းကြည့်ရှုမှုမှာ ကိုယ်မျှော်လင့်ထားတဲ့ ပိုင်ဆိုင်မှုတစ်မျိုးပဲ တိုးလာရပြီး ခွင့်ပြုချက်ပြောင်းလဲမှု လုံးဝမရှိရပါဘူး။ FAI ရဲ့ အစမ်းကြည့်ရှုမှုမှာ တိုကင် ၁ သိန်း တိုးလာပြီး SCPASS မှာ NFT ၁ ခု တိုးလာပါတယ်။ နှစ်ခုလုံးမှာ ခွင့်ပြုချက်အသစ် မရှိပါဘူး။ တကယ်ကုန်ကျတဲ့ gas က FAI အတွက် အမေရိကန်ဒေါ်လာ 0.0046 ခန့်၊ SCPASS အတွက် အမေရိကန်ဒေါ်လာ 0.0071 ခန့် ဖြစ်ပါတယ်။ အစမ်းကြည့်ရှုမှုမှာ approve ဒါမှမဟုတ် ခွင့်ပြုချက်ပြောင်းလဲမှု တစ်ခုခု ပေါ်လာရင် ခဏရပ်လိုက်ပါ။
4. ရလာတဲ့အရာကို လွှဲပြောင်းလို့ရသလား၊ ရောင်းလို့ရတဲ့နေရာ ရှိသလား။ SCPASS က လွှဲပြောင်းနိုင်တဲ့ ERC-721 ဖြစ်ပြီး FAI ကန်ထရိုက်မှာ ရောင်းချခွင့်ပြုထားပါတယ်။ ဒါပေမဲ့ လောလောဆယ် နှစ်ခုလုံးအတွက် ဈေးကွက်ပေါက်ဈေး မရှိသေးတဲ့အတွက် စာရင်းတန်ဖိုးကို 0 လို့ပဲ သတ်မှတ်ထားပါတယ်။
ကျွန်တော့်ရဲ့ ကန့်သတ်ချက်က ပရောဂျက်တစ်ခုကို တစ်ကြိမ်ပဲ mint လုပ်မယ်၊ နေ့စဉ် gas အသုံးစရိတ်ကို ပုံသေထားမယ်၊ အလိုအလျောက်လုပ်ဆောင်မှုကို အချိန်မရွေး ရပ်နားနိုင်မယ် ဆိုတာပါ။ အထက်ပါ အချက် ၄ ချက်ထဲက တစ်ချက်ခု မပြည့်မီရင် အဲဒီအကြိမ်မှာ mint မလုပ်ပါဘူး။
$BNB
46
·
--
စိစစ်အတည်ပြုထားသည်
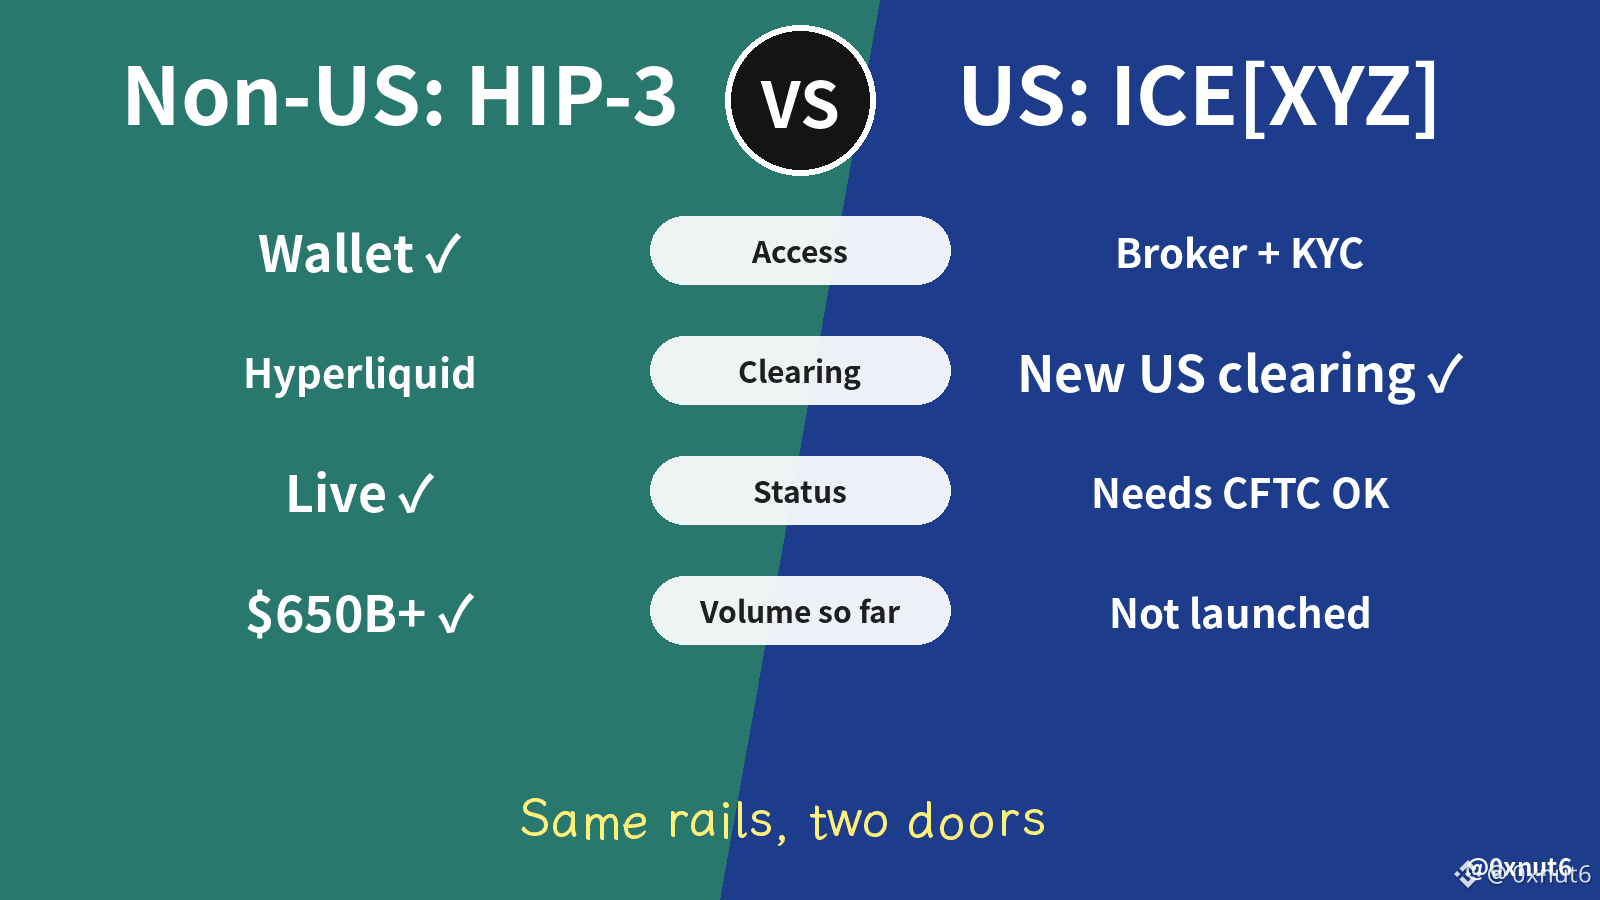
NYSE ကို ပိုင်ဆိုင်တဲ့ ICE က @tradexyz မှာ ရင်းနှီးမြှုပ်နှံနေပါတယ်။ ဒါပေမဲ့ မနက်ဖြန် Hyperliquid အကောင့်ဖွင့်ဖို့ မျှော်လင့်နေတဲ့ US ကုန်သည်တစ်ယောက်ဆိုရင် ဒီနေ့ကြေညာချက်က သင့်ကို အဲဒီလိုလုပ်ခွင့်ပေးမှာ မဟုတ်ပါဘူး။
ဒီနေ့အစောပိုင်းက trade[XYZ] ကြေညာချက်မှာ တကယ်ပြောခဲ့တာက ဒီလိုပါ။ ကုမ္ပဏီနှစ်ခုဟာ Hyperliquid ပေါ်မှာ တည်ဆောက်ထားတဲ့ ကိုယ်ပိုင်အိတ်ချိန်းနဲ့ ရှင်းလင်းရေးအခြေခံအဆောက်အအုံပါဝင်တဲ့ သီးသန့် US စျေးကွက်သစ်တစ်ခုကို စီစဉ်နေပြီး၊ အဲဒီစျေးကွက်ဟာ “CFTC ၏ ခွင့်ပြုချက်ရရှိရန် လိုအပ်ပါတယ်။” ပါဝင်သည့် ပွဲစားများနဲ့ ပလက်ဖောင်းများမှတစ်ဆင့် ဝင်ရောက်အသုံးပြုရမှာဖြစ်လို့ US အသုံးပြုသူတစ်ဦးဟာ ကိုယ်ပိုင်ပိုက်ဆံအိတ်နဲ့ တိုက်ရိုက်ချိတ်ဆက်မယ့်အစား KYC ပြုလုပ်ရတဲ့ စည်းမျဉ်းကြီးကြပ်ခံ ကြားခံဝန်ဆောင်မှုပေးသူကတစ်ဆင့် အသုံးပြုရမှာပါ။ trade[XYZ] က စတင်မယ့်ရက်ကို မကြေညာသေးသလို၊ ထုတ်ကုန်များ၊ အရည်အချင်းပြည့်မီမှုနဲ့ အချိန်ဇယားဆိုင်ရာ အသေးစိတ်တွေကို ခွင့်ပြုချက်များ ရရှိလာတာနဲ့အမျှ ထုတ်ပြန်သွားမယ်လို့ ဆိုပါတယ်။
လက်ရှိ @HyperliquidX ပေါ်က HIP-3 စျေးကွက်တွေကတော့ အပြိုင်ဆက်လက် လည်ပတ်နေမှာပါ။ HIP-3 ဆိုတာ ပြင်ပအဖွဲ့တွေကို Hyperliquid ရဲ့ အော်ဒါစာရင်းမှာ ကိုယ်ပိုင် perp စျေးကွက်တွေ စာရင်းသွင်းခွင့်ပေးတဲ့ စနစ်ဖြစ်ပြီး trade[XYZ] ရဲ့ အဲဒီစျေးကွက်တွေမှာ တစ်နှစ်ကျော်အတွင်း ကုန်သွယ်မှုပမာဏ ဒေါ်လာ ၆၅၀ ဘီလီယံကျော် ရှိခဲ့ပါတယ်။ အဲဒီစျေးကွက်တွေမှာ ရှယ်ယာများ၊ အညွှန်းကိန်းများနဲ့ ကုန်စည်များရဲ့ ဈေးနှုန်းတွေကို ရိုးရာဈေးကွက်နေရာတွေ ပိတ်ထားတဲ့အချိန်တွေမှာပါ နာရီပတ်လုံး သတ်မှတ်ပေးပါတယ်။
ဒါကြောင့် ဒီသဘောတူညီချက်က ထုတ်ကုန်ကို နှစ်ပိုင်းခွဲထားပါတယ်။ US ပြင်ပက ကုန်သည်တွေက ခွင့်ပြုချက်မလိုတဲ့ ဗားရှင်းကို ဆက်သုံးနိုင်ပြီး၊ US ကုန်သည်တွေကတော့ ICE ရဲ့ ရှင်းလင်းရေးစနစ်က နောက်ကွယ်မှာ ပံ့ပိုးထားတဲ့ ပွဲစားမှတစ်ဆင့် အသုံးပြုရတဲ့ ဗားရှင်းကို ရရှိမှာပါ။ စီစဉ်ထားတဲ့ စာချုပ်တွေမှာ ရှယ်ယာများ၊ အညွှန်းကိန်းများ၊ ကုန်စည်များ၊ နိုင်ငံခြားငွေလဲလှယ်မှုနဲ့ ခရစ်ပ်တိုတို့ ပါဝင်ပေမဲ့ CFTC က အတည်ပြုမပေးမချင်း အဲဒီထဲက ဘယ်တစ်ခုကိုမှ US မှာ စာရင်းသွင်းလို့ မရပါဘူး။
$HYPE
HYPE+၀.၁၂%
ICEUS+၃.၂၂%
1
592
·
--
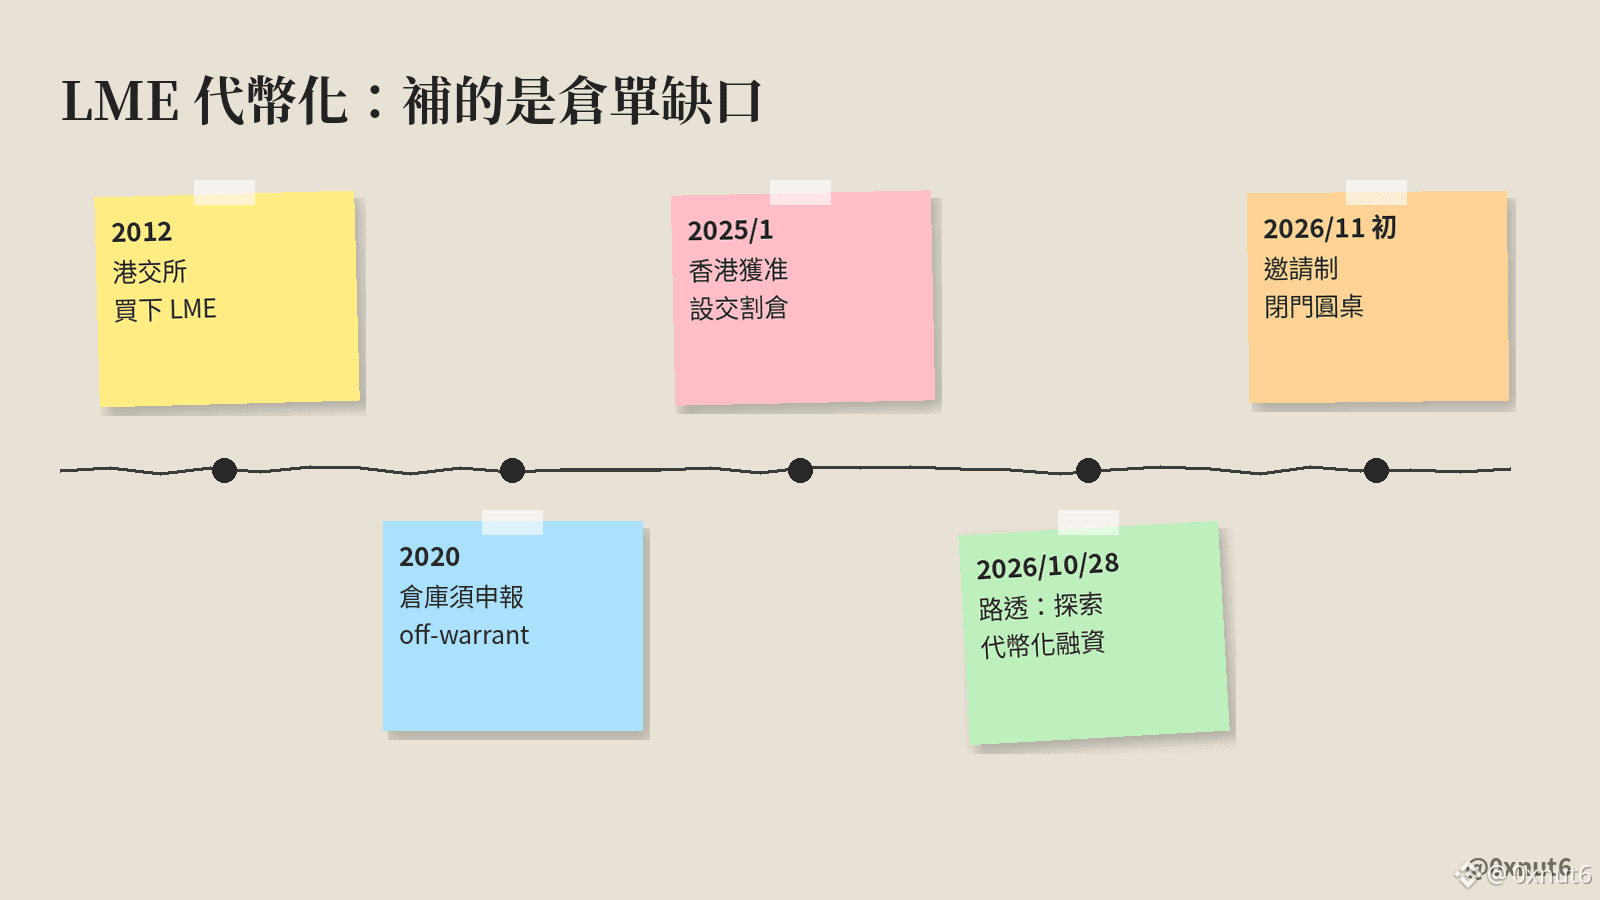
WatcherGuru က Reuters ၏သတင်းကို ယနေ့ ပြန်လည်ဖော်ပြခဲ့သည်။ လန်ဒန်သတ္တုဈေးကွက် (LME) သည် ဟောင်ကောင်ရှိ ကုန်လှောင်ရုံများတွင် သိုလှောင်ထားသော သတ္တုများကို ငွေကြေးရယူရာတွင် အသုံးပြုနိုင်သည့် ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုများအဖြစ် ပြောင်းလဲရန် စီစဉ်နေသည်။
လန်ဒန်သတ္တုဈေးကွက်(@LME_news)က တိုကင်ပြုလုပ်မည့်အရာမှာ ဟောင်ကောင်ကုန်လှောင်ရုံများရှိ “ကုန်လှောင်လက်မှတ်မရှိသော” သတ္တုများသာ ဖြစ်သည်။ ကုန်လှောင်လက်မှတ်ရှိသော သတ္တုများမှာ မူလကတည်းက ရောင်းဝယ်နိုင်ပြီး ချေးငွေအတွက် အာမခံအဖြစ်လည်း အသုံးပြုနိုင်သဖြင့် ယခုအစီအစဉ်တွင် မပါဝင်ပါ။
Reuters က 10/28 ရက်နေ့တွင် ဤကိစ္စနှင့်ပတ်သက်၍ သိရှိသူ သုံးဦးကို ကိုးကားဖော်ပြခဲ့သည်။ LME က တုံ့ပြန်ရာတွင် “အစောပိုင်း စူးစမ်းလေ့လာဆဲအဆင့်” ဟုသာ ပြောကြားခဲ့ပြီး၊ ကုမ္ပဏီများ၏ ငွေကြေးရယူမှုကို ပံ့ပိုးရန် off-warrant (မှတ်ပုံတင်ထားသော ကုန်လှောင်လက်မှတ်မရှိသည့်) သိုလှောင်ကုန်များကို တိုကင်ပြုလုပ်ရန် စဉ်းစားနေကြောင်း၊ ဥပမာ ချေးငွေအတွက် အာမခံအဖြစ် အသုံးပြုနိုင်ကြောင်း ပြောခဲ့သည်။ လက်ရှိအချိန်အထိ မည်သည့် blockchain ကို အသုံးပြုမည်၊ မည်သည့်နေ့တွင် စတင်မည်ဆိုသည်ကို မကြေညာသေးဘဲ နိုဝင်ဘာလအစောပိုင်းတွင် ဖိတ်ကြားခံရသူများသာ တက်ရောက်နိုင်သော တံခါးပိတ်ဆွေးနွေးပွဲတစ်ခုကို ဦးစွာကျင်းပမည်ဖြစ်သည်။ မိခင်ကုမ္ပဏီဖြစ်သော ဟောင်ကောင်အိတ်ချိန်း(@HKEXGroup)သည် ဤအိတ်ချိန်းကို 2012 ခုနှစ်တွင် ဝယ်ယူခဲ့ပြီး၊ ဟောင်ကောင်တွင် ကုန်ပစ္စည်းပို့ဆောင်လက်ခံနိုင်သည့် ကုန်လှောင်ရုံများ တည်ထောင်ခွင့်ရခဲ့သည်မှာ 2025 ခုနှစ် ဇန်နဝါရီလမှသာ ဖြစ်သည်။
ထို့ကြောင့် ဤတိုကင်များသည် ပျောက်နေသော ပိုင်ဆိုင်မှုအထောက်အထားကို ဖြည့်ဆည်းပေးခြင်းဖြစ်ပြီး အရောင်းအဝယ်ပြုလုပ်ရန် ပိုင်ဆိုင်မှုအသစ်တစ်ခု ဖန်တီးခြင်း မဟုတ်ပါ။ off-warrant သိုလှောင်ကုန်များအတွက် လက်ရှိတွင် စံသတ်မှတ်ထားသော ငွေကြေးရယူရေးစနစ် မရှိသေးပါ။ ချေးယူသူသည် ချေးငွေရယူရန် ကုန်ပစ္စည်းများ အမှန်တကယ် ကုန်လှောင်ရုံတွင် ရှိကြောင်းနှင့် အာမခံအဖြစ် ထပ်ခါတလဲလဲ အသုံးမပြုထားကြောင်း သက်သေပြရသည်။ ဤသည်မှာ blockchain ပေါ်ရှိ တိုကင်ပြုလုပ်ထားသော ရှယ်ယာများနှင့် ယုတ္တိဗေဒတူညီသည်။ blockchain သည် မှတ်တမ်းတင်ခြင်းကိုသာ လုပ်ဆောင်ပြီး ပိုင်ဆိုင်မှု အမှန်တကယ် ရှိမရှိကို ထိန်းသိမ်းစောင့်ရှောက်သူက တာဝန်ယူသည်။
ဤတိုကင်များ၏ အာမခံတန်ဖိုးသည် မည်သည့် blockchain မှ ဆင်းသက်လာခြင်းမဟုတ်ဘဲ LME က 2020 ခုနှစ်မှစ၍ ကုန်လှောင်ရုံများကို တင်ပြစေခဲ့သော off-warrant သိုလှောင်ကုန်ပမာဏ ကိန်းဂဏန်းများမှ ဆင်းသက်လာခြင်းဖြစ်သည်။
110
·
--
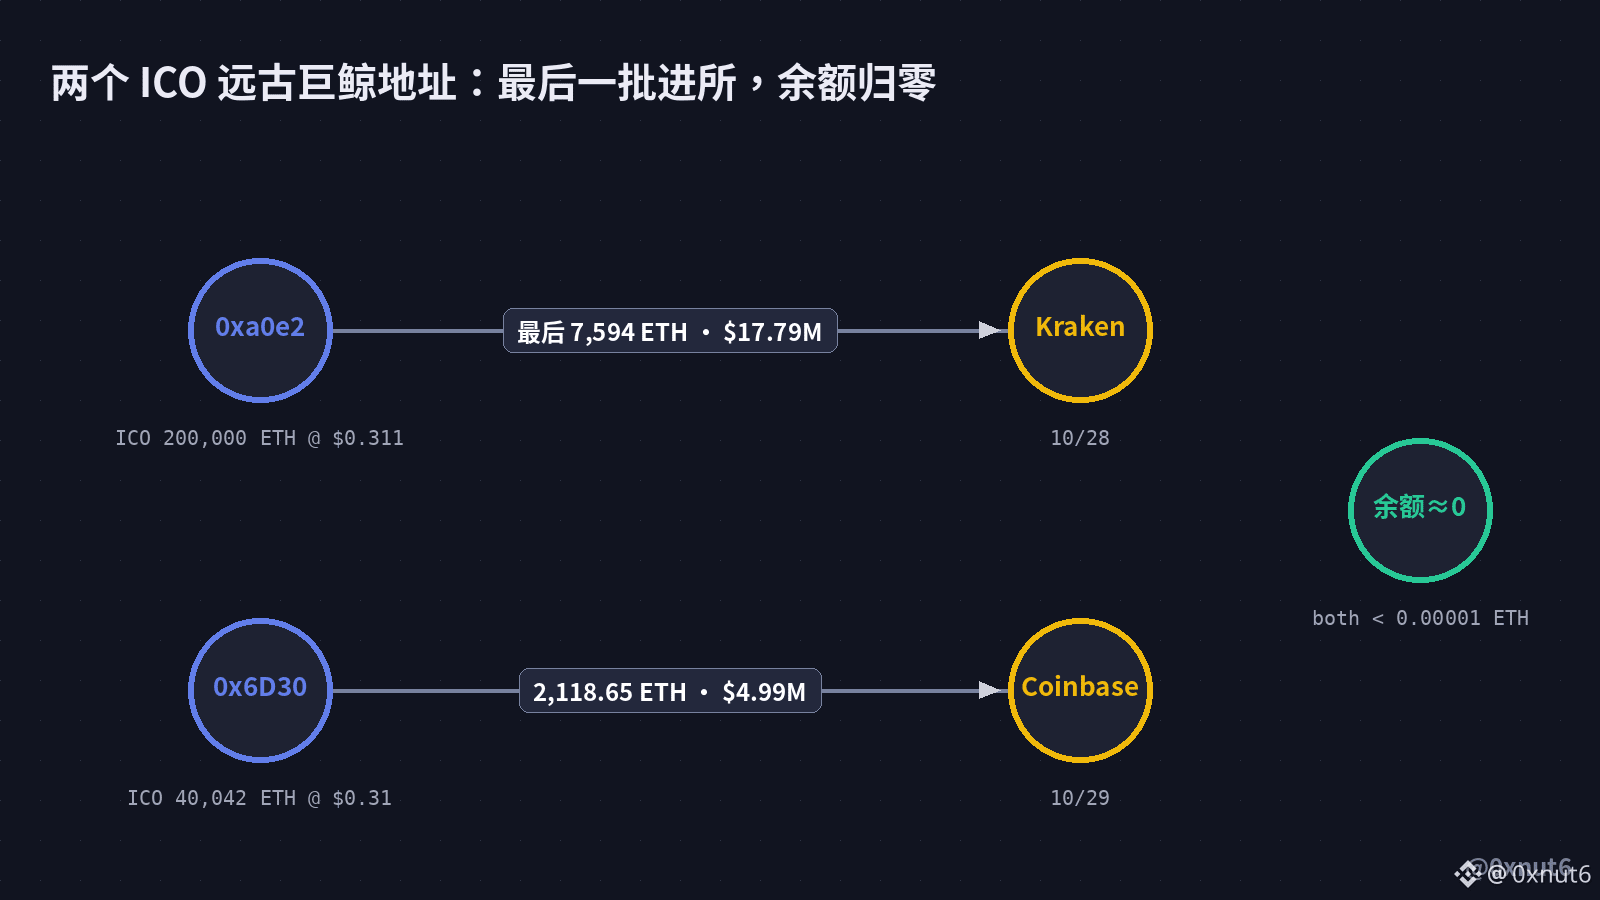
ဒီမနက် Lookonchain က “ETH OG အများကြီး နိုးလာပြီး ရောင်းချနေကြတယ်” လို့ ပြောခဲ့ပါတယ်။ ဒီနှစ်ရက်အတွင်း အမည်ဖော်ပြခံခဲ့ရတဲ့ ICO လိပ်စာနှစ်ခုကို ကျွန်တော် စစ်ဆေးကြည့်ခဲ့ပါတယ်။ ပေကျင်းစံတော်ချိန် 10/29 15:00 အထိ လိပ်စာနှစ်ခုလုံးရဲ့ on-chain လက်ကျန်ငွေဟာ ETH 0.00001 ထက်နည်းပါတယ်။
ပထမတစ်ခုက 0xa0e2 ဖြစ်ပြီး၊ အဲဒီအချိန်က ICO မှာ ETH 200,000 ကို တစ်ခုလျှင် 0.311 ဒေါ်လာနှုန်းနဲ့ ဝယ်ယူခဲ့ပါတယ်။ 余烬 EmberCN ရဲ့ စာရင်းအရ နှစ်များစွာအတွင်း အပိုင်းလိုက် ရောင်းချခဲ့တဲ့ ပျမ်းမျှဈေးက 1,368 ဒေါ်လာခန့် ဖြစ်ပါတယ်။ 10/28 မှာ နောက်ဆုံးကျန်တဲ့ ETH 7,594 ခု (ဒေါ်လာ 17.79 သန်းခန့်) ကို Kraken ထဲ လွှဲပို့ခဲ့ပြီး၊ တစ်ခုလျှင် 2,343 ဒေါ်လာခန့်နှုန်း ဖြစ်ပါတယ်။
ဒုတိယတစ်ခုက 0x6D30 ဖြစ်ပြီး ICO ဝယ်ယူလိပ်စာ 5 ခုကနေ စုစည်းထားတာဖြစ်ကာ စုစုပေါင်း ETH 40,042 ခု ရှိပါတယ်။ 10/29 မနက်အစောပိုင်းမှာ ETH 2,118.65 ခုကို Coinbase ထဲ သွင်းခဲ့ပြီး၊ တန်ဖိုးက ဒေါ်လာ 4.99 သန်းခန့် ဖြစ်ပါတယ်။ ဝယ်ယူစရိတ်က 0.31 ဒေါ်လာဖြစ်ပြီး၊ ငွေသွင်းချိန်ဈေးနဲ့တွက်ရင် အမြတ်ပြန်ရမှုက အဆ 7,600 ခန့် ဖြစ်ပါတယ်။
နှစ်ခုစုပေါင်း တန်ဖိုးက ဒေါ်လာ 22.78 သန်းခန့်ဖြစ်ပြီး 10/28 ရက်နေ့က ETH spot ETF တွေရဲ့ တစ်ရက်တာ အသားတင်ငွေထွက် ဒေါ်လာ 21.41 သန်းနဲ့ အရွယ်အစားတူညီပါတယ်။
အိတ်ချိန်းထဲ ငွေသွင်းတာက ရောင်းနိုင်တယ်ဆိုတာကိုပဲ ပြသပြီး မရောင်းရသေးတဲ့ ပမာဏ ဘယ်လောက်ရှိသေးတယ်ဆိုတာကို မဆိုလိုပါဘူး။ ETH က အခု 2,310 ဒေါ်လာခန့် ရှိပါတယ်။ ဒီလိပ်စာနှစ်ခုရဲ့ နောက်ဆုံးအကြိမ် နှစ်ကြိမ်မှာ ETH 9,713 ခုကို အိတ်ချိန်းထဲ ပို့ပြီးနောက် လက်ကျန်ငွေ သုညဖြစ်သွားပါတယ်။ နောက်ထပ် OG ရောင်းအားဖိအားကတော့ အခြားလိပ်စာတွေကပဲ လာနိုင်ပါတယ်။
$ETH
155
·
--
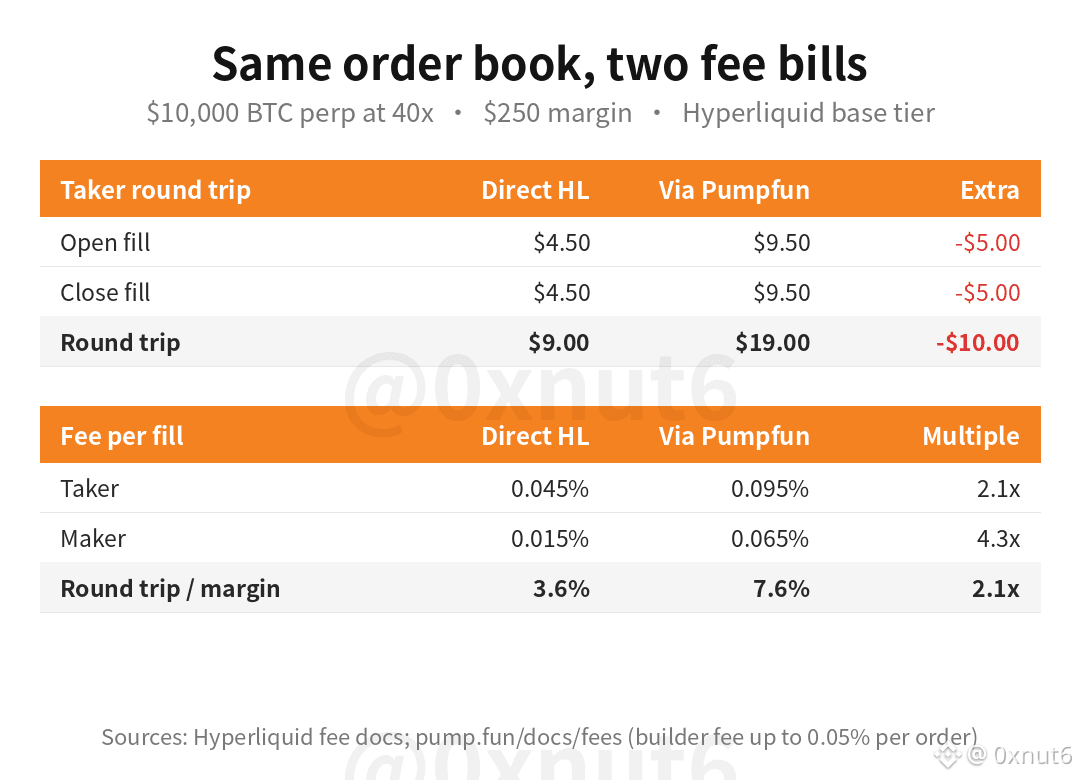
Article
Pumpfun perps — Hyperliquid order book တစ်ခုတည်း၊ taker အခကြေးငွေ နှစ်ဆခန့်Pumpfun ၏ perps များသည် Hyperliquid ၏ order book တစ်ခုတည်းကို အသုံးပြုသော်လည်း၊ app မှတစ်ဆင့် taker အနေဖြင့် အဝယ်အရောင်းတစ်ပတ်လည် လုပ်ဆောင်ပါက ကုန်ကျစရိတ် နှစ်ဆခန့် ပိုများနိုင်သည်။ $10,000 notional အတွက် တိုက်ရိုက်လုပ်ဆောင်လျှင် $9 ကျသော်လည်း app မှတစ်ဆင့်ဆိုလျှင် $19 ကျနိုင်သည်။
အကြောင်းရင်းမှာ Pumpfun က Hyperliquid ၏ ကိုယ်ပိုင်အခကြေးငွေအပြင် builder fee ကို ထပ်ပေါင်းကောက်ခံသောကြောင့်ဖြစ်သည်။ ၎င်း၏ အခကြေးငွေစာမျက်နှာအရ သင်တင်သွင်းသော order တစ်ခုစီ၏ notional ပမာဏအပေါ် 0.05% အထိ ကောက်ခံပြီး၊ ထို order သည် position တစ်ခုကို ဖွင့်သည်ဖြစ်စေ၊ ထပ်တိုးသည်ဖြစ်စေ၊ ပိတ်သည်ဖြစ်စေ အတူတူပင်ဖြစ်သည်။ Hyperliquid ၏ အခြေခံ taker rate မှာ 0.045% ဖြစ်သဖြင့် builder fee အပြည့်ကောက်ခံသည့်အခါ Pumpfun မှတစ်ဆင့် taker fill တစ်ကြိမ်လုပ်လျှင် 0.095% ကျပြီး၊ အဝယ်အရောင်းတစ်ပတ်လည်အတွက် 0.19% ကျသင့်သည်။
Pumpfun perps — Hyperliquid order book တစ်ခုတည်း၊ taker အခကြေးငွေ နှစ်ဆခန့်
Pumpfun ၏ perps များသည် Hyperliquid ၏ order book တစ်ခုတည်းကို အသုံးပြုသော်လည်း၊ app မှတစ်ဆင့် taker အနေဖြင့် အဝယ်အရောင်းတစ်ပတ်လည် လုပ်ဆောင်ပါက ကုန်ကျစရိတ် နှစ်ဆခန့် ပိုများနိုင်သည်။ $10,000 notional အတွက် တိုက်ရိုက်လုပ်ဆောင်လျှင် $9 ကျသော်လည်း app မှတစ်ဆင့်ဆိုလျှင် $19 ကျနိုင်သည်။
အကြောင်းရင်းမှာ Pumpfun က Hyperliquid ၏ ကိုယ်ပိုင်အခကြေးငွေအပြင် builder fee ကို ထပ်ပေါင်းကောက်ခံသောကြောင့်ဖြစ်သည်။ ၎င်း၏ အခကြေးငွေစာမျက်နှာအရ သင်တင်သွင်းသော order တစ်ခုစီ၏ notional ပမာဏအပေါ် 0.05% အထိ ကောက်ခံပြီး၊ ထို order သည် position တစ်ခုကို ဖွင့်သည်ဖြစ်စေ၊ ထပ်တိုးသည်ဖြစ်စေ၊ ပိတ်သည်ဖြစ်စေ အတူတူပင်ဖြစ်သည်။ Hyperliquid ၏ အခြေခံ taker rate မှာ 0.045% ဖြစ်သဖြင့် builder fee အပြည့်ကောက်ခံသည့်အခါ Pumpfun မှတစ်ဆင့် taker fill တစ်ကြိမ်လုပ်လျှင် 0.095% ကျပြီး၊ အဝယ်အရောင်းတစ်ပတ်လည်အတွက် 0.19% ကျသင့်သည်။
အကြောင်းရင်းမှာ Pumpfun က Hyperliquid ၏ ကိုယ်ပိုင်အခကြေးငွေအပြင် builder fee ကို ထပ်ပေါင်းကောက်ခံသောကြောင့်ဖြစ်သည်။ ၎င်း၏ အခကြေးငွေစာမျက်နှာအရ သင်တင်သွင်းသော order တစ်ခုစီ၏ notional ပမာဏအပေါ် 0.05% အထိ ကောက်ခံပြီး၊ ထို order သည် position တစ်ခုကို ဖွင့်သည်ဖြစ်စေ၊ ထပ်တိုးသည်ဖြစ်စေ၊ ပိတ်သည်ဖြစ်စေ အတူတူပင်ဖြစ်သည်။ Hyperliquid ၏ အခြေခံ taker rate မှာ 0.045% ဖြစ်သဖြင့် builder fee အပြည့်ကောက်ခံသည့်အခါ Pumpfun မှတစ်ဆင့် taker fill တစ်ကြိမ်လုပ်လျှင် 0.095% ကျပြီး၊ အဝယ်အရောင်းတစ်ပတ်လည်အတွက် 0.19% ကျသင့်သည်။
110
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
BinanceProcesses$4.65BWithdrawals
ကြည့်ရှုမှု 0 ကြိမ်
2 ဦး ဆွေးနွေးနေသည်
ငွေထုတ်ယူမှုများ ပြန်လည်ဖွင့်လှစ်ပြီးနောက် Binance က ဒေါ်လာ ၄.၆၅ ဘီလီယံ ထုတ်ပေးခဲ့၊ အသားတင်ငွေစီးထွက်မှု ဒေါ်လာ ၃.၆၄ ဘီလီယံသည် ၎င်း၏ ပိုင်ဆိုင်မှု ဒေါ်လာ ၁၇၁ ဘီလီယံ၏ ၂.၁% ဖြစ်
Binance News
·နှစ်သက်မှု 5 ခု
·ကြည့်ရှုမှု 1k ကြိမ်
WithdrawalsBack: 15 networks live
ကြည့်ရှုမှု 2,267 ကြိမ်
66 ဦး ဆွေးနွေးနေသည်
BinanceUpdatesProofofReservesAddresses
ကြည့်ရှုမှု 56,703 ကြိမ်
1,004 ဦး ဆွေးနွေးနေသည်