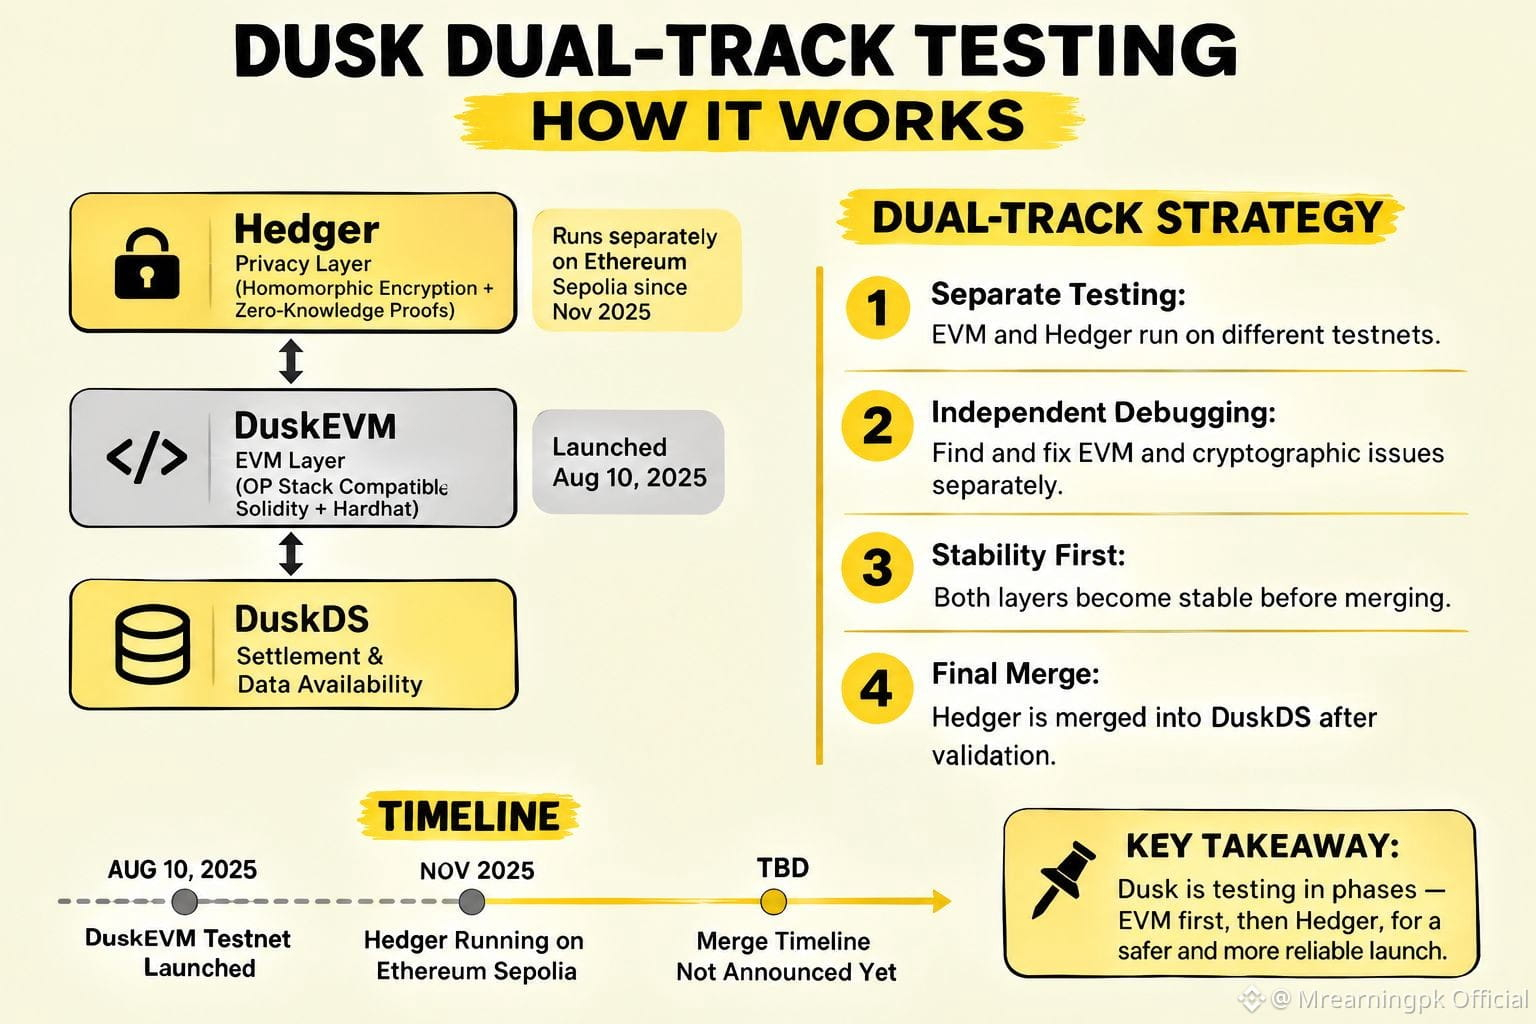
কয়েক দিন আগে X-এ স্ক্রল করতে করতে আমি DuskEVM টেস্টনেট সম্পর্কে একটি পোস্টে চোখ পড়ে, আর একটি বিবরণ আমার নজর কেড়েছে। ১০ আগস্ট DuskEVM টেস্টনেট লাইভ হয়; Solidity এবং Hardhat নির্বিঘ্নে চলছিল, কিন্তু মূল গোপনীয় কনফিডেনশিয়াল কনট্রাক্ট ইঞ্জিন Hedger ২০২৫ সালের নভেম্বর থেকে Ethereum Sepolia টেস্টনেটে আলাদাভাবে চালু আছে। অফিসিয়াল টিম এখনো দুইটি কবে একীভূত হবে—সেটি ঘোষণা করেনি।
মানুষ যখন এই ৯ মাসের ফাঁকটা দেখে, প্রথম প্রতিক্রিয়া হয় উদ্বেগ। গোপনীয়তা-কেন্দ্রিক একটি চেইনে এর প্রাইভেসি লেয়ার এবং EVM লেয়ার আলাদাভাবে পরীক্ষা করা—এটা অস্বাভাবিক শোনাতে পারে।
কিন্তু টেকনিক্যাল ডকুমেন্টেশন ঘেঁটে দেখার পর আমার মনে হলো, Dusk-এর আর্কিটেকচারে এই দ্বৈত-ট্র্যাক টেস্টিং আসলে হয়তো অবমূল্যায়িত একটি সিদ্ধান্ত। Dusk-এর স্ট্যাক লেয়ারভিত্তিক। #Dusk handles settlement এবং data availability, DuskEVM হলো EVM লেয়ার, আর Hedger হলো homomorphic encryption এবং zero-knowledge proofs ব্যবহার করে প্রাইভেসি লেয়ার।
যদি সব তিনটি লেয়ার একসাথে পরীক্ষা করা হতো, তাহলে কোনো ক্রিপ্টোগ্রাফি বাগ এবং কোনো কনট্রাক্ট বাগ—কোনটা সেটা আলাদা করে বোঝা কঠিন হয়ে যেতে পারে। সেগুলো আলাদাভাবে টেস্ট করলে টিম আগে EVM লেয়ার চালু করতে পারে, ডেভেলপাররা যাতে অ্যাপ্লিকেশন ডিপ্লয় করতে পারে, তারপর Sepolia-তে Hedger আলাদা করে ভ্যালিডেট করতে পারে, এবং শেষে সেটিকে আবার $DUSK -এ মার্জ করতে পারে। এতে ডিবাগিং প্রক্রিয়াটা অনেক বেশি পরিষ্কার হয়।
আমি অবশ্য নিশ্চিত নই, এই সিদ্ধান্তটা ঠিক হয়েছে কি না। এটাও সম্ভব যে চূড়ান্ত মার্জের সময় প্রোটোকল কনফ্লিক্ট দেখা দিতে পারে এবং তখন আগে করা কিছু কাজ আবার করতে হতে পারে। মডুলারিটি ভালো শোনায়, কিন্তু ইঞ্জিনিয়ারিং সবসময়ই কোঅর্ডিনেশনের খরচ নিয়ে আসে।
তবে আরেক দৃষ্টিকোণ থেকে দেখলে, প্রাতিষ্ঠানিক ক্লায়েন্টরা “কিছু ধীরগতিতে হবে” তার চেয়ে “কিছু ভেঙে যাবে”—এই বিষয়ে বেশি ভয় পায়। ফেজড রোলআউট একসাথে সবকিছু চালু করার চেয়ে বেশি বিশ্বাসযোগ্য হতে পারে, কারণ পরে রোল ব্যাক করতে হলে ঝামেলা কম।
EVM আগে চালু করা এবং Hedger যথাযথ ভ্যালিডেশনের পরে মার্জ করা—এটা হয়তো কেবল ভিত্তিটা শক্ত আছে কি না নিশ্চিত করারই একটি উপায়।
এই দ্বৈত-ট্র্যাক টেস্টিং কৌশল নিয়ে তোমরা কী ভাবছ? সবার মতামত শুনতে চাই।@Dusk
মানুষ যখন এই ৯ মাসের ফাঁকটা দেখে, প্রথম প্রতিক্রিয়া হয় উদ্বেগ। গোপনীয়তা-কেন্দ্রিক একটি চেইনে এর প্রাইভেসি লেয়ার এবং EVM লেয়ার আলাদাভাবে পরীক্ষা করা—এটা অস্বাভাবিক শোনাতে পারে।
কিন্তু টেকনিক্যাল ডকুমেন্টেশন ঘেঁটে দেখার পর আমার মনে হলো, Dusk-এর আর্কিটেকচারে এই দ্বৈত-ট্র্যাক টেস্টিং আসলে হয়তো অবমূল্যায়িত একটি সিদ্ধান্ত। Dusk-এর স্ট্যাক লেয়ারভিত্তিক। #Dusk handles settlement এবং data availability, DuskEVM হলো EVM লেয়ার, আর Hedger হলো homomorphic encryption এবং zero-knowledge proofs ব্যবহার করে প্রাইভেসি লেয়ার।
যদি সব তিনটি লেয়ার একসাথে পরীক্ষা করা হতো, তাহলে কোনো ক্রিপ্টোগ্রাফি বাগ এবং কোনো কনট্রাক্ট বাগ—কোনটা সেটা আলাদা করে বোঝা কঠিন হয়ে যেতে পারে। সেগুলো আলাদাভাবে টেস্ট করলে টিম আগে EVM লেয়ার চালু করতে পারে, ডেভেলপাররা যাতে অ্যাপ্লিকেশন ডিপ্লয় করতে পারে, তারপর Sepolia-তে Hedger আলাদা করে ভ্যালিডেট করতে পারে, এবং শেষে সেটিকে আবার $DUSK -এ মার্জ করতে পারে। এতে ডিবাগিং প্রক্রিয়াটা অনেক বেশি পরিষ্কার হয়।
আমি অবশ্য নিশ্চিত নই, এই সিদ্ধান্তটা ঠিক হয়েছে কি না। এটাও সম্ভব যে চূড়ান্ত মার্জের সময় প্রোটোকল কনফ্লিক্ট দেখা দিতে পারে এবং তখন আগে করা কিছু কাজ আবার করতে হতে পারে। মডুলারিটি ভালো শোনায়, কিন্তু ইঞ্জিনিয়ারিং সবসময়ই কোঅর্ডিনেশনের খরচ নিয়ে আসে।
তবে আরেক দৃষ্টিকোণ থেকে দেখলে, প্রাতিষ্ঠানিক ক্লায়েন্টরা “কিছু ধীরগতিতে হবে” তার চেয়ে “কিছু ভেঙে যাবে”—এই বিষয়ে বেশি ভয় পায়। ফেজড রোলআউট একসাথে সবকিছু চালু করার চেয়ে বেশি বিশ্বাসযোগ্য হতে পারে, কারণ পরে রোল ব্যাক করতে হলে ঝামেলা কম।
EVM আগে চালু করা এবং Hedger যথাযথ ভ্যালিডেশনের পরে মার্জ করা—এটা হয়তো কেবল ভিত্তিটা শক্ত আছে কি না নিশ্চিত করারই একটি উপায়।
এই দ্বৈত-ট্র্যাক টেস্টিং কৌশল নিয়ে তোমরা কী ভাবছ? সবার মতামত শুনতে চাই।@Dusk