

#php
php
ကြည့်ရှုမှု 16,979 ကြိမ်
75 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး

·
--
【ဈေးကွက်သတင်း】PHP ဖောင်ဒေးရှင်းရဲ့ လက်ကျန်ငွေဟာ အမေရိကန်ဒေါ်လာ ၃၈၈,၀၀၀ ခန့်သာ ကျန်တော့ပြီး၊ အချိန်ပြည့်ဝန်ထမ်း ၁ ဦးသာရှိကာ ကျန် ၁၄ ဦးမှာ အများစုက အချိန်ပိုင်းဝန်ထမ်းတွေ ဖြစ်ပါတယ်။ ဒါပေမဲ့ ဝဘ်ဆိုက်တွေရဲ့ ၇၀ ရာခိုင်နှုန်းနီးပါးကို ပံ့ပိုးပေးနေရပါတယ်။
လစဉ်အသုံးစရိတ် အမေရိကန်ဒေါ်လာ ၁၀၀,၀၀၀ ခန့်ရှိတာကြောင့် လက်ကျန်ငွေနဲ့ဆို ၄ လခန့်သာ ဆက်လက်လည်ပတ်နိုင်မှာပါ။ ပြင်ဆင်ချက်ကို ထုတ်ပြန်ပြီးနောက် ၉ ရက်အတွင်း အလှူငွေ အမေရိကန်ဒေါ်လာ ၁၃၃,၀၀၀ ခန့် ရရှိခဲ့ပြီး၊ အရင် ရက် ၂၀ အတွင်းရရှိခဲ့တာထက် ၁၀ ဆ ပိုများပါတယ်။ ဒါပေမဲ့ အများစုက တစ်ကြိမ်တည်းလှူဒါန်းမှုတွေဖြစ်ပြီး၊ စက်တင်ဘာလဝင်ငွေက အမေရိကန်ဒေါ်လာ ၁၁,၀၀၀ ခန့်သာ ရှိပါတယ်။ ဖောင်ဒေးရှင်းက ရေရှည်တည်တံ့တဲ့ ရန်ပုံငွေများကို တောင်းဆိုထားပါတယ်။ ဒါက Web3 ပရောဂျက်တွေအတွက် အပြုသဘောလား၊ အပျက်သဘောလား။ မှတ်ချက်ကဏ္ဍမှာ ဆွေးနွေးကြရအောင်။
$BTC $ETH $SOL
#PHP #网络安全 #ပွင့်လင်းရင်းမြစ်
(ရင်းမြစ်:BlockTempo)
⚠️အန္တရာယ်သတိပေးချက်:အထက်ပါအကြောင်းအရာသည် ဈေးကွက်သတင်းအချက်အလက် မျှဝေခြင်းသာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ရင်းနှီးမြှုပ်နှံမှုတွင် အန္တရာယ်ရှိသဖြင့် ဈေးကွက်သို့ ဝင်ရောက်ရာတွင် သတိပြုပါ။
6

ကိုယ့်မျက်နှာကိုယ် ပြန်ရိုက်မိပြီ။ ဒီနေ့မနက်အစောပိုင်းကပဲ stealmybitcoin ဆိုတဲ့ PHP လေ့ကျင့်ရေးစိန်ခေါ်မှုစနစ်ဟာ နာရီပေါင်းများစွာကြာအောင် ချိတ်ထားပေမယ့် ဘယ်သူမှ ပိုက်ဆံမယူသွားဘူး၊ vulnerable ဖြစ်တာနဲ့ exploitable ဖြစ်တာ မတူဘူးလို့ ကျွန်တော်ရေးခဲ့သေးတယ်။ ဒါပေမဲ့ မိုးမလင်းခင်မှာပဲ @killa က ထိုးဖောက်သွားခဲ့တယ်။
X ပေါ်က စုစည်းဖော်ပြချက်တွေအရ အဲဒီစနစ်မှာ အောက်တိုဘာ ၂၁ ရက်နေ့က patch မတင်ထားတဲ့ PHP 8.4.26 ကို သုံးထားပြီး၊ တိုက်ခိုက်မှုကွင်းဆက်မှာ memory corruption နဲ့ ASLR ကို ကျော်ဖြတ်တာ ပါဝင်တယ်၊ စုစုပေါင်း ၁၉ နာရီလောက် ကြာခဲ့တယ်။ အံ့ဩစရာအကောင်းဆုံးကတော့ LiveOverflow ဖော်ထုတ်ခဲ့တဲ့အချက်ပါပဲ။ killa က တကယ်တော့ နာရီအနည်းငယ်ကတည်းက ဝင်ရောက်ထားပြီးသား၊ ဒါပေမဲ့ ဆာဗာမှာ သတ်မှတ်ထားတဲ့ ပိုက်ဆံအိတ်လိပ်စာက မှားနေတာကြောင့် ဘာလုပ်ရမှန်းမသိဘဲ ဖြစ်နေခဲ့တယ်။ တံခါးကို ဖောက်ဝင်ပြီးသွားပေမယ့် ပိုက်ဆံက တံခါးနောက်မှာ မရှိဘူး။
ဒီအဖြစ်အပျက်မှာ အားနည်းချက်ကိုယ်တိုင်ထက် ပိုတန်ဖိုးရှိတဲ့ အချက်တချို့ရှိတယ်။
"ဒီလောက်ကြာအောင် ဘယ်သူမှ မခိုးသွားဘူး = သိပ်အန္တရာယ်မရှိဘူး" ဆိုတဲ့ အယူအဆကို စွန့်ပစ်လိုက်လို့ရပြီ။ စိန်ခေါ်မှုစနစ်က အစပိုင်းမှာ 502 error တွေနဲ့ timeout တွေ အများကြီးဖြစ်နေခဲ့တယ်။ တချို့လူတွေက PHP ဘက်မှာ အချိန်အများစု စနစ်ပျက်နေတယ်လို့ တွေ့ရှိခဲ့တယ်။ s1r1us က ဒီစိန်ခေါ်မှုကို အလွန်ညံ့ဖျင်းစွာ ဖန်တီးထားတယ်လို့ တိုက်ရိုက်ဝေဖန်ခဲ့ပြီး၊ AI ရဲ့ အားနည်းချက်ရှာဖွေနိုင်စွမ်းကို အစကတည်းက မယုံကြည်သူတစ်စုကလည်း အခွင့်ကောင်းယူပြီး အားနည်းချက်ကို ချဲ့ကားပြောနေတယ်လို့ ပြောခဲ့ကြတယ်။ စိန်ခေါ်မှုကို ညံ့ဖျင်းစွာ ဖန်တီးထားတာဟာ အားနည်းချက်က အတုလို့ မဆိုလိုဘူး။
အသုံးချဖို့ ခက်တာနဲ့ ဘယ်သူမှ အသုံးမချဘူးဆိုတာ မတူဘူး။ 0.025 BTC အတွက် တစ်နေ့လုံး အပင်ပန်းခံလုပ်မယ့်သူတောင် ရှိတယ်။ ဒါဆို မင်းရဲ့ပရောဂျက်နောက်ကွယ်က အဆင့်မြှင့်မထားတဲ့ စက်က ဘယ်လောက်တန်ဖိုးရှိလဲ။
နောက်တစ်ခုကတော့၊ ခရစ်ပ်တိုဈေးကွက်မှာ အမြန်ဆုံးပြေးကြတာက ဘယ်တော့မှ white hat တွေမဟုတ်ဘူး၊ coin ထုတ်ရောင်းတဲ့သူတွေပဲ။ ဒီကိစ္စက ပူပူနွေးနွေးရှိနေတုန်းမှာပဲ မှတ်ချက်ကဏ္ဍမှာ pump နဲ့ဆုံးတဲ့ contract address တွေကို လူတွေ စတင်ဖြန့်နေကြပြီ၊ "အမှန်ဗားရှင်း" နဲ့ "အမှားဗားရှင်း" ဆိုပြီးတောင် ခွဲထားကြတယ်။ လုံခြုံရေးစိန်ခေါ်မှုတစ်ခုကို အတင်းအကျပ် shitcoin လုပ်ပစ်လိုက်ကြတာပဲ။ ဒီလူတွေနဲ့ အားနည်းချက်ဖောက်ထွင်းသူတွေထဲ ဘယ်သူက ပိုပြီး ဟက်ကာနဲ့တူသလဲဆိုတာ ကိုယ့်ဘာသာ စဉ်းစားကြည့်ပါ။
ပရောဂျက်ဘက်ကလူတွေ "ကျွန်တော်တို့ PHP မသုံးပါဘူး" ဆိုတဲ့ ကြေညာချက်မျိုး ထပ်မတင်ကြပါနဲ့တော့။ Frontend၊ backend၊ ဖောက်သည်ဝန်ဆောင်မှုစနစ်တွေပါ အားလုံး စစ်ဆေးရမယ်။ လက်လီရင်းနှီးမြှုပ်နှံသူတွေကိုတော့ တစ်ခွန်းပဲ ပြောမယ်၊ အဲဒီ coin ကို မထိနဲ့။
#PHP #ဆိုက်ဘာလုံခြုံရေး
72
·
--
【စျေးကွက်အမြန်သတင်း】PHP တွင် အောက်တိုဘာ ၂၄ ရက်၌ CVE-2026-115560 အားနည်းချက်အသစ် တွေ့ရှိခဲ့ပြီး၊ တရားဝင်ထုတ်ပြန်ချက်အရ ဖြစ်ပွားနိုင်ခြေ နည်းပါးသည်။ မူလသတ်မှတ်ချက်များအတိုင်း အသုံးပြုထားပါက ထိခိုက်မှုမရှိသလို၊ အမြတ်ထုတ်ခံရကြောင်း သတင်းပို့ချက်လည်း မရှိသေးပါ။
အခြေအနေ ၃ ခုလုံး ပြည့်စုံမှသာ ထိခိုက်နိုင်ပြီး၊ ပြင်ဆင်ချက်နှင့် အမှတ်ပေးချက် မရှိသေးပါ။ အလုံခြုံဆုံးနည်းလမ်းမှာ upload progress ကို ပိတ်ထားရန်ဖြစ်သည်။ php.ini တွင် session.upload_progress.enabled=0 ဟု သတ်မှတ်ပြီး ပြန်လည်စတင်ပါ။ အခုပဲ ပိတ်ထားမလား၊ ပြင်ဆင်ချက်ထွက်လာသည်အထိ စောင့်မလား။
$BTC $ETH $SOL
#PHP #安全 #အားနည်းချက်
(ရင်းမြစ်:BlockTempo)
⚠️အန္တရာယ်သတိပေးချက်:အထက်ပါအကြောင်းအရာသည် စျေးကွက်သတင်းအချက်အလက်မျှဝေခြင်းသာဖြစ်ပြီး၊ ရင်းနှီးမြှုပ်နှံရန် အကြံပြုချက်မဟုတ်ပါ။ ရင်းနှီးမြှုပ်နှံမှုတွင် အန္တရာယ်ရှိသဖြင့် စျေးကွက်အတွင်း ဝင်ရောက်ရာတွင် သတိပြုပါ။
226
·
--
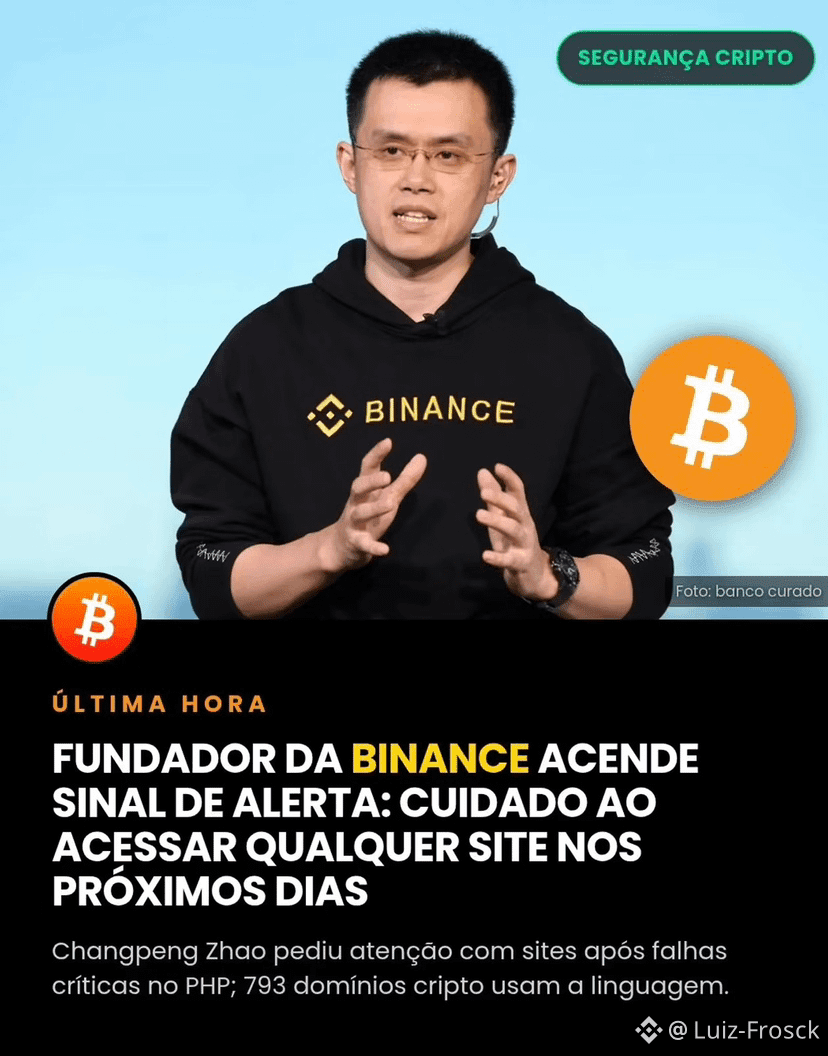
Binance ကို တည်ထောင်သူ Changpeng Zhao က PHP တွင် အရေးကြီးသော အားနည်းချက်နှစ်ခုကို ထုတ်ဖော်ပြီးနောက် လာမည့်ရက်များအတွင်း ဝဘ်ဆိုက်များကို ဝင်ရောက်ကြည့်ရှုရာတွင် သတိထားရန် ၎င်း၏နောက်လိုက်များကို သတိပေးခဲ့သည်။ PHP သည် WordPress နှင့် Magento ကဲ့သို့သော ပလက်ဖောင်းများတွင် အသုံးပြုသည့် ပရိုဂရမ်းမင်းဘာသာစကားဖြစ်သည်။
ခရစ်ပတိုကဏ္ဍ၏ အရေးပါသော အစိတ်အပိုင်းတစ်ခုသည် ဤနည်းပညာကို အားထားနေခြင်းကြောင့် သတိပေးချက်အပေါ် စိုးရိမ်မှု ပိုမိုမြင့်တက်လာခဲ့သည်။
SlowMist ကုမ္ပဏီ၏ အဆိုအရ ခရစ်ပတိုဈေးကွက်နှင့် ဆက်နွှယ်သော ဒိုမိန်း 793 ခုသည် ၎င်းတို့၏ အခြေခံအဆောက်အအုံ၏ တစ်စိတ်တစ်ပိုင်းတွင် PHP ကို အသုံးပြုနေကြသည်။ ၎င်းတို့တွင် ပိုက်ဆံအိတ်ဝန်ဆောင်မှုပေးသူများနှင့် DeFi ပရိုတိုကောများလည်း ပါဝင်ပြီး၊ လုံခြုံရေးပြင်ဆင်ချက် မရရှိသေးသော ဝဘ်ဆိုက်များကို ဖြစ်နိုင်ခြေရှိသည့် တိုက်ခိုက်မှုများအပေါ် စိုးရိမ်မှုကို ပိုမိုမြင့်တက်စေခဲ့သည်။
X တွင် Zhao က “ကျွန်တော့်ကို အကြောက်လွန်သူလို့ ခေါ်ချင်လည်းခေါ်ပါ၊ ဒါပေမယ့် လာမယ့်ရက်အနည်းငယ်အတွင်း ဘယ်ဝဘ်ဆိုက်ကိုမဆို ဝင်ကြည့်တဲ့အခါ အထူးသတိထားပါ” ဟု ရေးသားခဲ့သည်။ စီမံခန့်ခွဲသူများသည် လုံခြုံရေးပြင်ဆင်ချက်များကို အမြဲတမ်း နောက်ဆုံးအခြေအနေအတိုင်း ထိန်းသိမ်းထားလေ့မရှိကြောင်း၊ ဖောက်ထွင်းခံရသော ဝဘ်ဆိုက်များကို အကောင့်ဝင်အချက်အလက်များ ခိုးယူရန် သို့မဟုတ် စက်ပစ္စည်းများကို အန္တရာယ်ပြုရန် အသုံးပြုနိုင်ကြောင်း ၎င်းက ထောက်ပြခဲ့သည်။
Satoshi Nakamoto ဖန်တီးခဲ့သော Bitcointalk ဖိုရမ်သည် လုံခြုံရေးစစ်ဆေးမှုများ ပြုလုပ်နေစဉ် နေ့၏ အချိန်အများစုတွင် ဝင်ရောက်၍မရ ဖြစ်ခဲ့သည်။ စီမံခန့်ခွဲသူ theymos က ထုတ်ပြန်ချက်တွင် တိုက်ခိုက်မှုများ ပြုလုပ်ရန် ကြိုးပမ်းခဲ့သော်လည်း တားဆီးနိုင်ခဲ့ကြောင်း ပြောကြားပြီး အသုံးပြုသူများအား ၎င်းတို့၏ စကားဝှက်များကို ပြောင်းလဲရန် အကြံပြုခဲ့သည်။
PancakeSwap ကဲ့သို့သော ပရောဂျက်များသည်လည်း တိုက်ရိုက်ထိခိုက်မှုရှိမရှိအပေါ် သံသယများကို ဖယ်ရှားရန် ထုတ်ဖော်ပြောကြားခဲ့သည်။ ပလက်ဖောင်းက “PancakeSwap သည် ၎င်း၏ နည်းပညာဆိုင်ရာ အခြေခံအဆောက်အအုံ၏ မည်သည့်အစိတ်အပိုင်းတွင်မျှ PHP ကို အသုံးမပြုသလို၊ ကျွန်ုပ်တို့၏ ပလက်ဖောင်းလည်း ထိခိုက်မှုမရှိပါ။
သင့်ငွေကြေးများသည် လုံခြုံပါသည်” ဟု အတည်ပြုခဲ့သည်။ အသုံးပြုသူများကို လမ်းညွှန်ပေးနိုင်ရန် အခြားအဖွဲ့များလည်း အလားတူ ကြေညာချက်များ ထုတ်ပြန်ကြရန် Zhao က တိုက်တွန်းခဲ့သည်။
#BinancePick #PHP #Teslaနှင့်Nvidiaတို့သည်SamsungElectroMechanicsတွင်$2.8Bရင်းနှီးမြှုပ်နှံမည်
1
514
·
--
🚨 PHP လုံခြုံရေးအားနည်းချက်များကြောင့် ဆိုက်ဘာလုံခြုံရေးသတိပေးချက်များ ထွက်ပေါ်လာပြီး CZ က ရှင်းလင်းပြတ်သားမှုကို တောင်းဆို
Cloudflare ၏ CEO ဖြစ်သူ Matthew Prince က PHP တွင် ပြင်းထန်သော လုံခြုံရေးအားနည်းချက်နှစ်ခုကို အမြတ်ထုတ်ရန် ကြိုးပမ်းမှုများသည် ၎င်းတို့ကို ကြေညာပြီးနောက် ထောင်ဂဏန်းမှ သန်းဂဏန်းအထိ ခုန်တက်သွားကြောင်း ဖော်ပြခဲ့သည်။ အဆိုပါအားနည်းချက်များကြောင့် အန္တရာယ်ရှိသော ကုဒ်များကို အဝေးမှ လုပ်ဆောင်နိုင်ပြီး ဝဘ်ဆိုက်များနှင့် အရေးကြီးသော အချက်အလက်များကို ခြိမ်းခြောက်နိုင်သည်။
ဤစိုးရိမ်မှုများကြားတွင် Trust Wallet က ၎င်းတို့၏ စနစ်တည်ဆောက်ပုံသည် PHP ကို အခြေခံထားခြင်းမရှိသောကြောင့် ဤအားနည်းချက်များ၏ သက်ရောက်မှုမရှိကြောင်း အတည်ပြုခဲ့သည်။ BNB Chain နှင့် PancakeSwap တို့ကလည်း အလားတူ စိတ်ချရကြောင်း ပြောကြားခဲ့သည်။
CZ ကမူ ပရောဂျက်များအနေဖြင့် တိတ်ဆိတ်နေမည့်အစား ၎င်းတို့၏ ရပ်တည်ချက်ကို ရှင်းလင်းစွာ ဖော်ပြရန် အရေးကြီးကြောင်း အလေးပေးပြောကြားခဲ့သည်။ အချက်အလက်မရှိခြင်းသည် ကောလာဟလများနှင့် ထိတ်လန့်မှုများ ပေါ်ပေါက်လာရန် လမ်းဖွင့်ပေးနိုင်သည်။
⚠️ နောက်ထပ်အန္တရာယ်တစ်ခုမှာ လိမ်လည်သူများက ဤသတင်းကို အခွင့်ကောင်းယူကာ လင့်ခ်အတုများနှင့် လုံခြုံရေးအပ်ဒိတ်အတုများ ဖြန့်ဝေနိုင်ခြင်းဖြစ်သည်။ မသိသောလင့်ခ်များကို မနှိပ်ပါနှင့်၊ ပြန်လည်ရယူရေးစကားစုကို မည်သူ့ကိုမျှ မမျှဝေပါနှင့်။
ယခုအချိန်တွင် အရေးကြီးဆုံးမှာ တရားဝင်ရင်းမြစ်များမှ အပ်ဒိတ်လုပ်ရန်ဖြစ်ပြီး ကြောက်ရွံ့မှုနောက်သို့ မလိုက်ပါနှင့်။
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
956

·
--
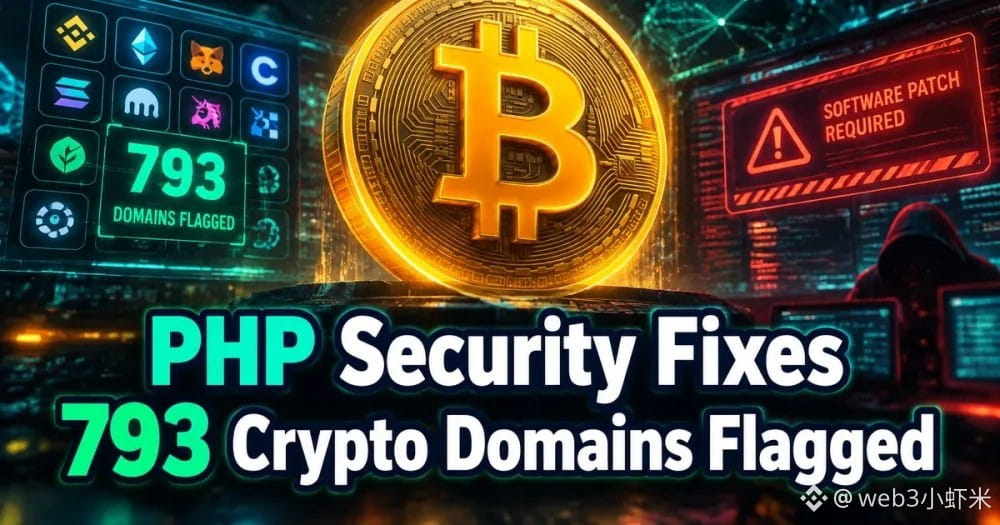
SlowMist MistEye ရဲ့ ပို့စ်ကို တွေ့လိုက်ရတယ်—crypto နဲ့သက်ဆိုင်တဲ့ domain 1488 ခုခန့်ကို စစ်ဆေးရာမှာ 793 ခုမှာ PHP fingerprint တွေ တွေ့ခဲ့တယ်။ PHP က အရေးပေါ်အနေနဲ့ အန္တရာယ်မြင့် patch နှစ်ခု (CVE-2026-109618 / 109619၊ CVSS 9.2 ခန့်) ကို ထုတ်ပြန်လိုက်တယ်။ သတ်မှတ်ထားတဲ့ environment တွေမှာ login ဝင်စရာမလိုဘဲ အဝေးကနေ code အကောင်အထည်ဖော်နိုင်တယ်။
CZ ကလည်း project တွေကို ကိုယ့်ဘာသာ အမြန်စစ်ဆေးပြီး အများသိအောင် ရှင်းလင်းချက်ထုတ်ပြန်ဖို့ တိုက်တွန်းခဲ့တယ်။ PancakeSwap နဲ့ BNB Chain တို့က PHP မသုံးဘူးလို့ ပြောခဲ့ပြီး Coinbase နဲ့ BitGo တို့ကတော့ ကိုယ့်ဘာသာစစ်ဆေးရာမှာ ထိခိုက်နိုင်တဲ့ instance တွေ မတွေ့ခဲ့ဘူးလို့ ဆိုတယ်။ PHP Foundation ကိုယ်တိုင်လည်း ဒီပြဿနာကို ပြင်ဆင်နေတာ ကြာပြီဖြစ်ပြီး ဒါဟာ “ဖွဲ့စည်းပုံဆိုင်ရာ ချို့ယွင်းချက်” လို့ ဝန်ခံခဲ့တယ်—အစောပိုင်း လက္ခဏာတွေကို 2024 ခုနှစ်ကတည်းက တွေ့ခဲ့ရတယ်။
PHP သုံးထားတဲ့ website တွေကို 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 သို့ အဆင့်မြှင့်သင့်တယ်။ ဒီရက်ပိုင်း မရင်းနှီးတဲ့ website တွေကို ဝင်ကြည့်တဲ့အခါ သတိထားပြီး၊ ဖြစ်နိုင်ရင် bookmark ကနေ တိုက်ရိုက်ဝင်ကြည့်ပါ။
#安全 #PHP #SlowMist
3

·
--
Pancake က အရင်ဆုံး စိတ်ချရကြောင်း ကြေညာလိုက်ပြီ—ဒီတစ်ခေါက် PHP အားနည်းချက်က ဘလော့ခ်ချိန်းတွေကို မထိခိုက်CZ က ဒီနေ့ သတိပေးလိုက်ပါတယ်—လွန်ခဲ့တဲ့ ရက်အနည်းငယ်အတွင်း ဘယ်ဝဘ်ဆိုက်ကိုမဆို ဝင်ကြည့်တဲ့အခါ သတိထားကြပါ။ အကြောင်းရင်းက ဘလော့ခ်ချိန်းတစ်ခုခု ဟက်ခံရတာမဟုတ်ပါဘူး။ PHP ရဲ့ အဝေးမှ ကုဒ်လုပ်ဆောင်စေနိုင်တဲ့ အားနည်းချက်နှစ်ခု (CVE-2026-109618 / CVE-2026-109619) ရဲ့ အသေးစိတ်အချက်အလက်တွေ ကြိုတင်ပေါက်ကြားသွားပြီး၊ ပြင်ဆင်ချက်ကို အောက်တိုဘာ ၂၁ ရက်မှသာ ထုတ်ပြန်ခဲ့ကာ၊ အဲဒီနောက် လက်တွေ့အသုံးပြုနေတဲ့ တိုက်ခိုက်မှုတွေကို အတည်ပြုခဲ့တာပါ။
ဒါက စမတ်ကန်ထရိုက်တွေနဲ့ အော့ဖ်လိုင်းပိုက်ဆံအိတ်တွေနဲ့ သက်ဆိုင်တဲ့ကိစ္စ မဟုတ်ပါဘူး။ အန္တရာယ်ရှိနိုင်တာက PHP ကို ဆက်သုံးနေတဲ့ ဝဘ်ဆိုက်ရဲ့ ရှေ့ပိုင်း၊ လော့ဂ်အင်စာမျက်နှာ၊ KYC စနစ် စတဲ့နေရာတွေပါ—ပြင်ဆင်ချက်မတင်ရသေးတဲ့ ဝဘ်ဆိုက်ကို ဝင်လိုက်တာနဲ့ သင့်အကောင့်ဝင်အချက်အလက်တွေ ခိုးယူဖို့ အသုံးချနိုင်တဲ့ ဝင်ပေါက်ဖြစ်သွားနိုင်ပါတယ်။
$CAKE ဘက်က PancakeSwap က တိုက်ရိုက်ပြောထားပါတယ်—နည်းပညာစုဖွဲ့မှုတစ်လျှောက် PHP ကို လုံးဝအသုံးမပြုတဲ့အတွက် ပလက်ဖောင်းကို ထိခိုက်မှုမရှိဘဲ ရန်ပုံငွေလည်း လုံခြုံပါတယ်။ BNB Chain ကလည်း သူတို့ရဲ့ ကွန်ရက်နဲ့ အဓိကအခြေခံအဆောက်အအုံတွေမှာ PHP မသုံးတဲ့အတွက် PHP2Shell ရဲ့ သက်ရောက်မှုမရှိကြောင်း ကြေညာခဲ့ပါတယ်။ CZ ကလည်း Pancake ရဲ့ ကြေညာချက်ကို ပြန်လည်မျှဝေပြီး ပရောဂျက်အများစုအနေနဲ့ အနည်းဆုံး အတည်ပြုကြောင်း စာတစ်ကြောင်းလောက်တော့ ထုတ်ပြန်သင့်တယ်လို့ ဆိုလိုက်ပါတယ်။
Pancake က အရင်ဆုံး စိတ်ချရကြောင်း ကြေညာလိုက်ပြီ—ဒီတစ်ခေါက် PHP အားနည်းချက်က ဘလော့ခ်ချိန်းတွေကို မထိခိုက်
CZ က ဒီနေ့ သတိပေးလိုက်ပါတယ်—လွန်ခဲ့တဲ့ ရက်အနည်းငယ်အတွင်း ဘယ်ဝဘ်ဆိုက်ကိုမဆို ဝင်ကြည့်တဲ့အခါ သတိထားကြပါ။ အကြောင်းရင်းက ဘလော့ခ်ချိန်းတစ်ခုခု ဟက်ခံရတာမဟုတ်ပါဘူး။ PHP ရဲ့ အဝေးမှ ကုဒ်လုပ်ဆောင်စေနိုင်တဲ့ အားနည်းချက်နှစ်ခု (CVE-2026-109618 / CVE-2026-109619) ရဲ့ အသေးစိတ်အချက်အလက်တွေ ကြိုတင်ပေါက်ကြားသွားပြီး၊ ပြင်ဆင်ချက်ကို အောက်တိုဘာ ၂၁ ရက်မှသာ ထုတ်ပြန်ခဲ့ကာ၊ အဲဒီနောက် လက်တွေ့အသုံးပြုနေတဲ့ တိုက်ခိုက်မှုတွေကို အတည်ပြုခဲ့တာပါ။
ဒါက စမတ်ကန်ထရိုက်တွေနဲ့ အော့ဖ်လိုင်းပိုက်ဆံအိတ်တွေနဲ့ သက်ဆိုင်တဲ့ကိစ္စ မဟုတ်ပါဘူး။ အန္တရာယ်ရှိနိုင်တာက PHP ကို ဆက်သုံးနေတဲ့ ဝဘ်ဆိုက်ရဲ့ ရှေ့ပိုင်း၊ လော့ဂ်အင်စာမျက်နှာ၊ KYC စနစ် စတဲ့နေရာတွေပါ—ပြင်ဆင်ချက်မတင်ရသေးတဲ့ ဝဘ်ဆိုက်ကို ဝင်လိုက်တာနဲ့ သင့်အကောင့်ဝင်အချက်အလက်တွေ ခိုးယူဖို့ အသုံးချနိုင်တဲ့ ဝင်ပေါက်ဖြစ်သွားနိုင်ပါတယ်။
$CAKE ဘက်က PancakeSwap က တိုက်ရိုက်ပြောထားပါတယ်—နည်းပညာစုဖွဲ့မှုတစ်လျှောက် PHP ကို လုံးဝအသုံးမပြုတဲ့အတွက် ပလက်ဖောင်းကို ထိခိုက်မှုမရှိဘဲ ရန်ပုံငွေလည်း လုံခြုံပါတယ်။ BNB Chain ကလည်း သူတို့ရဲ့ ကွန်ရက်နဲ့ အဓိကအခြေခံအဆောက်အအုံတွေမှာ PHP မသုံးတဲ့အတွက် PHP2Shell ရဲ့ သက်ရောက်မှုမရှိကြောင်း ကြေညာခဲ့ပါတယ်။ CZ ကလည်း Pancake ရဲ့ ကြေညာချက်ကို ပြန်လည်မျှဝေပြီး ပရောဂျက်အများစုအနေနဲ့ အနည်းဆုံး အတည်ပြုကြောင်း စာတစ်ကြောင်းလောက်တော့ ထုတ်ပြန်သင့်တယ်လို့ ဆိုလိုက်ပါတယ်။
1
838
·
--
🚨 PHP တွင် အရေးကြီးလုံခြုံရေးချို့ယွင်းချက် : သင့်ဝဘ်ဆိုက်များကို သတိပြုပါ
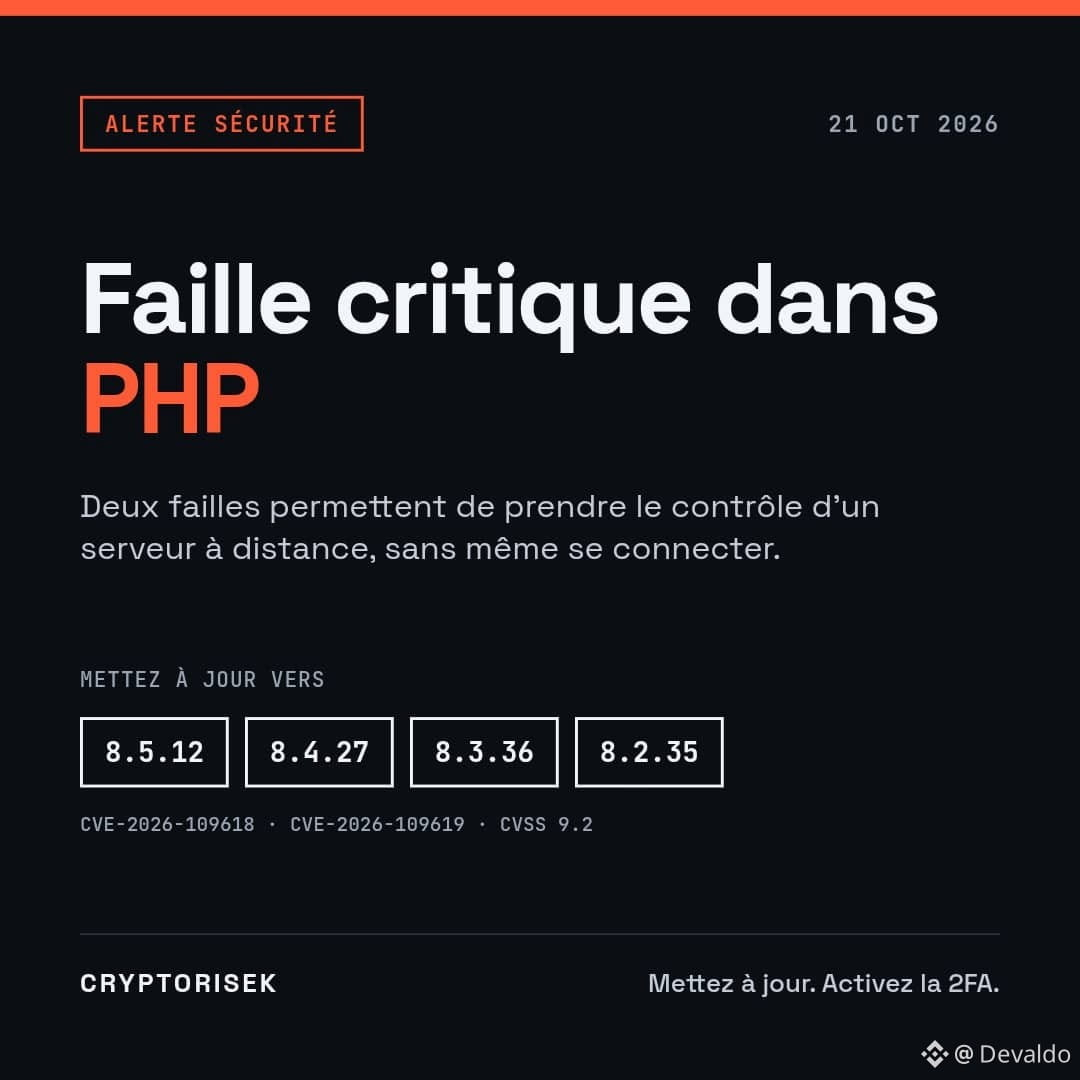
အောက်တိုဘာ ၂၁ ရက်တွင် PHP ပရောဂျက်က "php2shell" ဟု အမည်ပေးထားသော အလွန်ပြင်းထန်သည့် လုံခြုံရေးချို့ယွင်းချက်နှစ်ခုအတွက် အရေးပေါ်ပြင်ဆင်ချက်များကို ထုတ်ပြန်ခဲ့သည်။ ဟက်ကာတစ်ဦးသည် အကောင့်ဝင်စရာပင်မလိုဘဲ အဝေးမှ ဆာဗာတစ်ခုတွင် ကုဒ်ကို လုပ်ဆောင်နိုင်သည်။
ပြီးခဲ့သည့် ဆယ်နှစ်အတွင်းက PHP ဗားရှင်းအားလုံးနီးပါး ထိခိုက်နိုင်ပြီး WordPress၊ Drupal နှင့် Joomla သုံးထားသော ဝဘ်ဆိုက်များလည်း ပါဝင်သည်။ နည်းပညာဆိုင်ရာ အသေးစိတ်အချက်အလက်များကို အများပြည်သူထံတွင် ပျံ့နှံ့နေပြီဖြစ်ပြီး တရားဝင်ကြေညာချက်မထုတ်ပြန်မီကပင် အသုံးချရန် ကြိုးပမ်းမှုများကို Amazon က သတိပေးခဲ့သည်။
ဖြေရှင်းနည်းမှာ ယခုချက်ချင်း PHP 8.5.12၊ 8.4.27၊ 8.3.36 သို့မဟုတ် 8.2.35 သို့ အဆင့်မြှင့်တင်ရန် ဖြစ်သည်။ 8.1 နှင့် ၎င်းထက်ဟောင်းသော ဗားရှင်းများအတွက် ပြင်ဆင်ချက် ထုတ်ပေးမည်မဟုတ်သည့် အန္တရာယ်ရှိသည်။ သင့်ဝဘ်ဆိုက်ကို ဝဘ်ဟိုစတင်ဝန်ဆောင်မှုပေးသူထံတွင် ထားရှိပါက ပြင်ဆင်ပြီးပြီလားဟု မေးမြန်းပါ။
ဘာကြောင့် ကျွန်ုပ်တို့နဲ့ သက်ဆိုင်တာလဲ။ ခရစ်ပ်တိုဝက်ဘ်ဆိုက်များ၊ ဘလော့ဂ်များနှင့် သင်တန်းစာမျက်နှာများစွာသည် PHP ကို အသုံးပြုနေကြသည်။ ဟက်ခ်ခံရသော ဝဘ်ဆိုက်တစ်ခုကို ဒေတာခိုးယူရန် သို့မဟုတ် အကောင့်ဝင်ရန် လိမ်လည်လင့်ခ်များ ဖြန့်ဝေရန် အသုံးချနိုင်သည်။
လိုက်နာသင့်သော အချက်များ-
👉 သင့်ဝဘ်ဆိုက်၊ ပလပ်အင်များနှင့် PHP ကို အဆင့်မြှင့်တင်ပါ
👉 နေရာတိုင်းတွင် နှစ်ဆင့်အတည်ပြုခြင်းကို ဖွင့်ထားပါ
👉 မက်ဆေ့ချ်မှတစ်ဆင့် ရောက်လာသော လင့်ခ်များကို မနှိပ်ပါနှင့်၊ လိပ်စာကို ကိုယ်တိုင်ရိုက်ထည့်ပါ
👉 သင့်လျှို့ဝှက်သော့များ သို့မဟုတ် ပြန်လည်ရယူရန် စကားစုကို မည်သူ့ကိုမျှ မပေးပါနှင့်
နောက်တစ်ချက်ကိုလည်း သတိပြုပါ။ ဤလုံခြုံရေးချို့ယွင်းချက်သည် ခရစ်ပ်တိုဈေးကွက် ကျဆင်းမှုနှင့် လုံးဝမသက်ဆိုင်ပါ။ ဈေးကွက်ကျဆင်းရခြင်းမှာ အမေရိကန်ငွေဖောင်းပွမှုနှင့် Fed ၏ အတိုးနှုန်းများကြောင့် အဓိကဖြစ်သည်။ သို့သော် ဈေးကွက် မတည်ငြိမ်သောအခါ လိမ်လည်မှုများ ပိုမိုများပြားလာသည်။ သတိရှိကြပါ။
ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။
#PHP #Cybersécurité #Crypto #Trading
158
·
--
အရေးပေါ်။ သင့်ဝဘ်ဆိုက်က PHP ကို အသုံးပြုနေပါက ယနေ့ချက်ချင်း အပ်ဒိတ်လုပ်ပါ။
ဒါဟာ zero-day အားနည်းချက်တစ်ခုပါ။ ဖာထေးမှု မထုတ်ပြန်မီ တိုက်ခိုက်နည်းလမ်း ပေါက်ကြားသွားခဲ့ပါတယ်။ NSA ကိုယ်တိုင်ကတောင် အပ်ဒိတ်မလုပ်နိုင်သေးရင် သင့်စနစ်ကို အခုပဲ ပိတ်ထားဖို့ ပြောထားပါတယ်။
ကမ္ဘာတစ်ဝန်းရှိ ဝဘ်ဆိုက်တွေရဲ့ 69% ဟာ PHP ကို အသုံးပြုထားပါတယ်။ အစိုးရဝဘ်ဆိုက်တွေ၊ ဘဏ်တွေ၊ တက္ကသိုလ်တွေ၊ အွန်လိုင်းစတိုးတွေ၊ သင့်ရုံးဝဘ်ဆိုက်တွေ ပါဝင်ပါတယ်။
ဘာကြောင့် ဒီလိုဖြစ်တာလဲ။
- PHP မှာ ပြင်းထန်မှုအဆင့် 10 မှာ 9.2 ရရှိထားတဲ့ အရေးကြီးချို့ယွင်းချက် 2 ခု ရှိပါတယ်
- အသေးစိတ်အချက်အလက်တွေ အများပြည်သူထံ ပေါက်ကြားသွားပြီးပါပြီ
- တိုက်ခိုက်သူတွေ လုပ်ရမှာက အပ်ဒိတ်မလုပ်ရသေးတဲ့ ဝဘ်ဆိုက်တွေကို ရှာဖို့ပါပဲ
ဘာကြောင့်ဖြစ်တာလဲ။
- တိုက်ခိုက်သူတွေက ဖောင် 1 ခု ပေးပို့တာ ဒါမှမဟုတ် ပြုပြင်ထားတဲ့ ဖိုင်တစ်ခု တင်တာပဲ လုပ်ရပါတယ်
- အဲဒီတောင်းဆိုချက်ကို လုပ်ဆောင်တဲ့အခါ PHP က မှတ်ဉာဏ်ကို မှားယွင်းစွာ ကိုင်တွယ်ပါတယ်
- အဲဒီနောက် တိုက်ခိုက်သူတွေက သင့်ဆာဗာမှာ သူတို့လိုချင်တဲ့ အမိန့်မှန်သမျှကို လုပ်ဆောင်နိုင်ပါတယ်
- အကောင့်ဝင်ဖို့ မလို၊ စကားဝှက်လည်း မလိုပါ
အပ်ဒိတ်မလုပ်ရင် ဘာအန္တရာယ်တွေရှိလဲ။
- တိုက်ခိုက်သူတွေ ဝင်ရောက်ပြီး သင့်ဆာဗာကို ထိန်းချုပ်သွားနိုင်ပါတယ်
- ဖိုင်တွေနဲ့ ဒေတာဘေ့စ်တွေကို တိုက်ရိုက် ဝင်ရောက်နိုင်ပါတယ်
- အသုံးပြုသူဒေတာ၊ စကားဝှက်တွေနဲ့ ငွေပေးငွေယူဒေတာတွေ ခိုးယူခံရနိုင်ပါတယ်
- ဝဘ်ဆိုက်ကို ဖျက်ဆီးတာ၊ နောက်ကွယ်ဝင်ပေါက်တွေ ထည့်သွင်းတာ၊ လောင်းကစားရုံအဖြစ် ပြောင်းလဲတာတွေ ဖြစ်နိုင်ပါတယ်
ဘယ်သူတွေ ထိခိုက်နိုင်လဲ။
- 8.5.12၊ 8.4.27၊ 8.3.36၊ 8.2.35 ထက် နိမ့်တဲ့ PHP ဗားရှင်းအားလုံး
- PHP 8.1 နဲ့ အောက်ဗားရှင်းတွေမှာ ဖာထေးမှု လုံးဝရရှိတော့မှာ မဟုတ်ပါဘူး
အခု ဘာလုပ်သင့်လဲ။
- သင့်ဆာဗာပေါ်က PHP ကို ယနေ့ အပ်ဒိတ်လုပ်ပါ။ WordPress တစ်ခုတည်းကို အပ်ဒိတ်လုပ်ရုံနဲ့ မလုံလောက်ပါဘူး
- အခု အပ်ဒိတ်မလုပ်နိုင်သေးဘူးလား။ ဘေးကင်းတဲ့အထိ စနစ်ကို အရင်ပိတ်ထားပါ
- php -v ကို အသုံးပြုတာ ဒါမှမဟုတ် သင့် hosting control panel မှာ စစ်ဆေးပါ
- Shared hosting သုံးနေပါသလား။ သင့် hosting ဝန်ဆောင်မှုပေးသူကိုလည်း ယနေ့ အပ်ဒိတ်လုပ်ဖို့ တောင်းဆိုပါ
- PHP 8.1 ဒါမှမဟုတ် အောက်ဗားရှင်းကို သုံးနေသေးပါသလား။ အခုပဲ အဆင့်မြှင့်ပါ
မနက်ဖြန်အထိ မစောင့်ပါနဲ့။ zero-day အားနည်းချက်တွေကို ပေါ့ပေါ့တန်တန် မသဘောထားပါနဲ့။
#PHP
97

PHP2Shell CVSS 9.2 အားနည်းချက်နောက်ပိုင်း Crypto ကုမ္ပဏီများ PHP ကို ငြင်းပယ်
- PHP2Shell: CVE-2026-109618၊ CVE-2026-109619 အားနည်းချက် ၂ ခု။
- CVSS 9.2။ အရေးကြီးအဆင့်။
- PHP ဆာဗာများတွင် အထောက်အထားမလိုဘဲ RCE လုပ်ဆောင်နိုင်သည်။
- မပြင်ဆင်ရသေးမီ 21/10/2026 မှစ၍ အသုံးချခဲ့သည်။
- CZ Binance ပါဝင်ပတ်သက်နေသည်။ RSS တွင် အသေးစိတ်မပါ။
#BinanceSquare #CryptoNews #PHP #Security
$btc $eth
#vlikevn Titanbot
ရင်းမြစ်: CoinGape
182
·
--
ကျရိပ်ရှိသည်
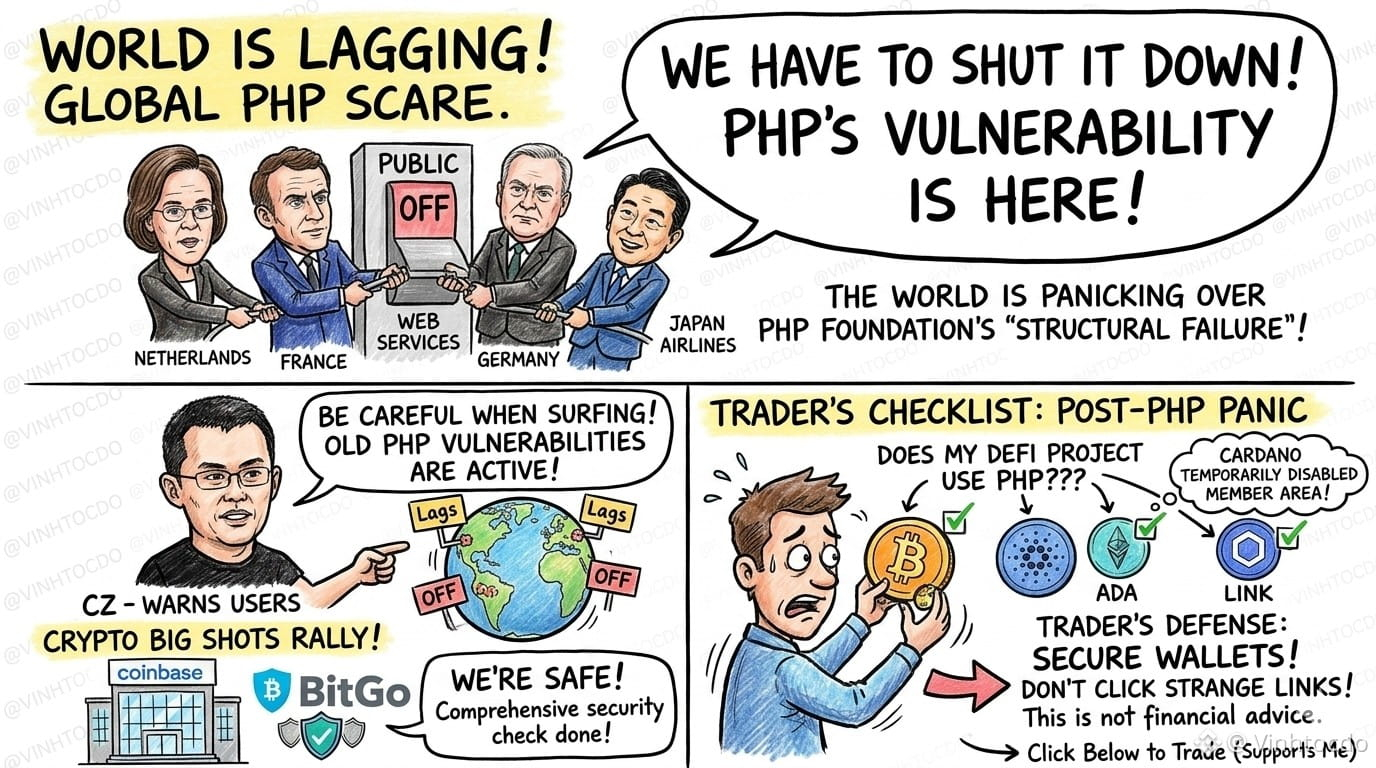
#PHPFoundation : ဒီတစ်ခါတော့ ကမ္ဘာကြီးတစ်ခုလုံး "lag" ဖြစ်နေပြီထင်တယ်၊ သူငယ်ချင်းတို့ရေ!
💻 လူကြိုက်အများဆုံး ပရိုဂရမ်မင်းဘာသာစကား PHP က 2024 ခုနှစ်ကတည်းက ပြင်းထန်တဲ့ လုံခြုံရေးအားနည်းချက်တစ်ခုကို မသိမသာ လွတ်သွားစေခဲ့တဲ့အတွက် "ဖွဲ့စည်းပုံဆိုင်ရာ ကျရှုံးမှု" ဖြစ်ခဲ့ကြောင်း ဝန်ခံလိုက်ပါပြီ။ အကျိုးဆက်အနေနဲ့ နယ်သာလန်၊ ပြင်သစ်၊ ဂျာမနီအစိုးရတွေကနေ ဂျပန်လေကြောင်းလိုင်းတွေအထိ ဟက်ကာတွေ ဝင်ရောက်လာမှာစိုးလို့ ဝဘ်ဝန်ဆောင်မှုတချို့ကို အလျင်အမြန် ပိတ်ထားကြရပါတယ်!
CZ ကိုယ်တိုင်တောင် ဝဘ်သုံးတဲ့အခါ သတိထားကြဖို့ သတိပေးစကား ပြောလာပါပြီ။ ကံကောင်းထောက်မစွာနဲ့ Coinbase၊ BitGo လို ကုမ္ပဏီကြီးတွေက အမြန်စစ်ဆေးပြီး ဘေးကင်းကြောင်း အတည်ပြုနိုင်ခဲ့လို့ပေါ့၊ မဟုတ်ရင် ဈေးကွက်က ရင်တထိတ်ထိတ်နဲ့ "ဖယောင်းတိုင်အက" ထပ်ကမိတော့မယ်။
Trader တွေ ဘာလုပ်သင့်လဲ?
ကိုင်ထားတဲ့ DeFi ပရောဂျက်တွေမှာ PHP အားနည်းချက် ရှိမရှိ ချက်ချင်းစစ်ဆေးပါ၊ ပိုက်ဆံအိတ်လုံခြုံရေးကို သေချာလုပ်ပါ၊ ဒီရက်ပိုင်း မသိတဲ့လင့်ခ်တွေကို နှိပ်တာ ရှောင်ကြပါ။ ဒါဟာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ!
အထူးအခွင့်အရေးတွေရယူဖို့ VINHTOCDO ရည်ညွှန်းကုဒ် ဒါမှမဟုတ် ဒီလင့်ခ်ကိုသုံးပြီး အကောင့်အသစ် အခုပဲဖွင့်လိုက်ပါ: https://www.binance.com/register?ref=VINHTOCDO
👇 ကျွန်တော့်ကို အားပေးဖို့ အောက်မှာ ကုန်သွယ်မှုပြုလုပ်ရန် နှိပ်ပါ:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
#PHPFoundation : ဒီတစ်ခါတော့ ကမ္ဘာကြီးတစ်ခုလုံး "lag" ဖြစ်နေပြီထင်တယ်၊ သူငယ်ချင်းတို့ရေ!
💻 လူကြိုက်အများဆုံး ပရိုဂရမ်မင်းဘာသာစကား PHP က 2024 ခုနှစ်ကတည်းက ပြင်းထန်တဲ့ လုံခြုံရေးအားနည်းချက်တစ်ခုကို မသိမသာ လွတ်သွားစေခဲ့တဲ့အတွက် "ဖွဲ့စည်းပုံဆိုင်ရာ ကျရှုံးမှု" ဖြစ်ခဲ့ကြောင်း ဝန်ခံလိုက်ပါပြီ။ အကျိုးဆက်အနေနဲ့ နယ်သာလန်၊ ပြင်သစ်၊ ဂျာမနီအစိုးရတွေကနေ ဂျပန်လေကြောင်းလိုင်းတွေအထိ ဟက်ကာတွေ ဝင်ရောက်လာမှာစိုးလို့ ဝဘ်ဝန်ဆောင်မှုတချို့ကို အလျင်အမြန် ပိတ်ထားကြရပါတယ်!
CZ ကိုယ်တိုင်တောင် ဝဘ်သုံးတဲ့အခါ သတိထားကြဖို့ သတိပေးစကား ပြောလာပါပြီ။ ကံကောင်းထောက်မစွာနဲ့ Coinbase၊ BitGo လို ကုမ္ပဏီကြီးတွေက အမြန်စစ်ဆေးပြီး ဘေးကင်းကြောင်း အတည်ပြုနိုင်ခဲ့လို့ပေါ့၊ မဟုတ်ရင် ဈေးကွက်က ရင်တထိတ်ထိတ်နဲ့ "ဖယောင်းတိုင်အက" ထပ်ကမိတော့မယ်။
Trader တွေ ဘာလုပ်သင့်လဲ?
ကိုင်ထားတဲ့ DeFi ပရောဂျက်တွေမှာ PHP အားနည်းချက် ရှိမရှိ ချက်ချင်းစစ်ဆေးပါ၊ ပိုက်ဆံအိတ်လုံခြုံရေးကို သေချာလုပ်ပါ၊ ဒီရက်ပိုင်း မသိတဲ့လင့်ခ်တွေကို နှိပ်တာ ရှောင်ကြပါ။ ဒါဟာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ!
အထူးအခွင့်အရေးတွေရယူဖို့ VINHTOCDO ရည်ညွှန်းကုဒ် ဒါမှမဟုတ် ဒီလင့်ခ်ကိုသုံးပြီး အကောင့်အသစ် အခုပဲဖွင့်လိုက်ပါ: https://www.binance.com/register?ref=VINHTOCDO
👇 ကျွန်တော့်ကို အားပေးဖို့ အောက်မှာ ကုန်သွယ်မှုပြုလုပ်ရန် နှိပ်ပါ:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #CryptoSafety #MarketNews #DeFiAlert #VINHTOCDO
2
441
·
--
🚨 သတိပေးချက်: PHP တွင် အရေးကြီးသော အဝေးမှကုဒ်လုပ်ဆောင်မှု အားနည်းချက်ရှိကြောင်း တရုတ်နိုင်ငံ၏ MIIT သတိပေး
ChainCatcher ၏ ဖော်ပြချက်အရ စက်မှုနှင့် သတင်းအချက်အလက်နည်းပညာဝန်ကြီးဌာန (MIIT) လက်အောက်ရှိ တရုတ်နိုင်ငံ၏ အမျိုးသားအားနည်းချက်ဒေတာဘေ့စ် (NVDB) သည် PHP ကို ထိခိုက်စေသော အရေးကြီးသည့် အဝေးမှကုဒ်လုပ်ဆောင်မှု (RCE) အားနည်းချက်နှင့်ပတ်သက်၍ အန္တရာယ်သတိပေးချက် ထုတ်ပြန်ခဲ့သည်။
RCE အားနည်းချက်များကြောင့် တိုက်ခိုက်သူများသည် အားနည်းချက်ရှိသော စနစ်များပေါ်တွင် အန္တရာယ်ရှိသောကုဒ်များကို လုပ်ဆောင်နိုင်ပြီး၊ ပြင်ဆင်ချက်များ မတင်ထားပါက ကြီးမားသော လုံခြုံရေးအန္တရာယ်များ ဖြစ်ပေါ်စေနိုင်သည်။
ဆော့ဖ်ဝဲရေးသားသူများနှင့် စနစ်စီမံခန့်ခွဲသူများသည် တရားဝင်သတိပေးချက်ကို ပြန်လည်သုံးသပ်ပြီး၊ ၎င်းတို့၏စနစ်များ ထိခိုက်မှုရှိမရှိ စစ်ဆေးကာ အကြံပြုထားသော လုံခြုံရေးအပ်ဒိတ်များကို တင်သင့်သည်။
🔐 အရေးကြီးသော သတိပေးချက်: သင့်စနစ်များတွင် ပြင်ဆင်ချက်များကို အမြဲတမ်းတင်ထားပြီး လုံခြုံရေးကာကွယ်မှုများကို နောက်ဆုံးအခြေအနေအထိ အပ်ဒိတ်လုပ်ထားပါ။
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 သတိပေးချက်: PHP တွင် အရေးကြီးသော အဝေးမှကုဒ်လုပ်ဆောင်မှု အားနည်းချက်ရှိကြောင်း တရုတ်နိုင်ငံ၏ MIIT သတိပေး
ChainCatcher ၏ ဖော်ပြချက်အရ စက်မှုနှင့် သတင်းအချက်အလက်နည်းပညာဝန်ကြီးဌာန (MIIT) လက်အောက်ရှိ တရုတ်နိုင်ငံ၏ အမျိုးသားအားနည်းချက်ဒေတာဘေ့စ် (NVDB) သည် PHP ကို ထိခိုက်စေသော အရေးကြီးသည့် အဝေးမှကုဒ်လုပ်ဆောင်မှု (RCE) အားနည်းချက်နှင့်ပတ်သက်၍ အန္တရာယ်သတိပေးချက် ထုတ်ပြန်ခဲ့သည်။
RCE အားနည်းချက်များကြောင့် တိုက်ခိုက်သူများသည် အားနည်းချက်ရှိသော စနစ်များပေါ်တွင် အန္တရာယ်ရှိသောကုဒ်များကို လုပ်ဆောင်နိုင်ပြီး၊ ပြင်ဆင်ချက်များ မတင်ထားပါက ကြီးမားသော လုံခြုံရေးအန္တရာယ်များ ဖြစ်ပေါ်စေနိုင်သည်။
ဆော့ဖ်ဝဲရေးသားသူများနှင့် စနစ်စီမံခန့်ခွဲသူများသည် တရားဝင်သတိပေးချက်ကို ပြန်လည်သုံးသပ်ပြီး၊ ၎င်းတို့၏စနစ်များ ထိခိုက်မှုရှိမရှိ စစ်ဆေးကာ အကြံပြုထားသော လုံခြုံရေးအပ်ဒိတ်များကို တင်သင့်သည်။
🔐 အရေးကြီးသော သတိပေးချက်: သင့်စနစ်များတွင် ပြင်ဆင်ချက်များကို အမြဲတမ်းတင်ထားပြီး လုံခြုံရေးကာကွယ်မှုများကို နောက်ဆုံးအခြေအနေအထိ အပ်ဒိတ်လုပ်ထားပါ။
#Cybersecurity #PHP #InfoSec $BTC #
50


·
--
ဒီနေ့ အလုပ်နှစ်ခု တစ်ပြိုင်နက်ပေါ်လာတယ်
CZ က သတိပေးလိုက်တယ်
နောက်ရက်ပိုင်း ဘယ်ဆိုက်ကိုပဲ ဝင်ဝင် ပိုအန္တရာယ်များလာနိုင်တယ်
PHP မှာ အားနည်းချက်နှစ်ခု CVE-2026-109618 / 109619
Patch ကို 10/21 ရောက်မှ ထုတ်မယ်
အသေးစိတ်တွေ ကြိုပေါက်ကြားခဲ့ပြီး အသုံးချခံနေရကြောင်းလည်း အတည်ပြုပြီးပြီ
SlowMist ကလည်း အဲဒါကို ထောက်ပြခဲ့တယ်
Exchange၊ DeFi နဲ့ wallet ဝန်ဆောင်မှုပေးသူတွေ အရင်ဆုံး ကိုယ့်စနစ် stack ကို စစ်ဆေးကြပါ
အခြားတစ်ဖက်မှာ
OCC က GENIUS Act ရဲ့ ပထမဆုံး နောက်ဆုံးစည်းမျဉ်းကို အတည်ပြုအကောင်အထည်ဖော်လိုက်တယ်
2027-01-18 လောက်မှာ အသက်ဝင်မယ်
ထုတ်ပေးမှု၊ ထိန်းသိမ်းမှုနဲ့ ပြင်ပဝန်ဆောင်မှုပေးသူတွေကို အကျုံးဝင်တယ်
လက်ရှိ stablecoin yield / rewards တွေအတွက် လုံခြုံကင်းလွတ်ခွင့် မရှိဘူးဆိုတဲ့ သဘောထားကို အတိအလင်း သတ်မှတ်လိုက်ပြီ
တရုတ်ဘာသာစကား အသုံးပြုသူတွေအတွက် ဒီတိုးတက်မှုနှစ်ခုကို အတင်းအဖျင်းသတင်းလို သဘောမထားပါနဲ့
တစ်ခုက သင်တို့ဆီမှာ patch မတင်ရသေးတဲ့ PHP တွေ အခုထိ လည်ပတ်နေသေးလားဆိုတာ
နောက်တစ်ခုက points နဲ့ coin ရယူတဲ့ yield အကြောင်း အရင်သုံးခဲ့တဲ့ စကားလုံးတွေကို ဆက်ပြောလို့ ရသေးလားဆိုတာ
ဒီ CVE အကြောင်းရေးတာက လူတွေကို စိုးရိမ်အောင်လုပ်ဖို့ မဟုတ်ပါဘူး
စည်းမျဉ်းအသစ်ကိုလည်း နောက်ထပ် ထိုးနှက်ချက်တစ်ခုလို မရေးပါဘူး
လိုက်နာဆောင်ရွက်ဖို့ အချိန်ကာလက ကျဉ်းလာနေပြီ
ထုတ်ကုန်စည်းမျဉ်းတွေ ပြောင်းလဲလာမယ်
အရင်ဆုံး ကိုယ့်ဘာသာ စစ်ဆေးပြီးမှ ပြန်လည်မျှဝေပါ
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
516
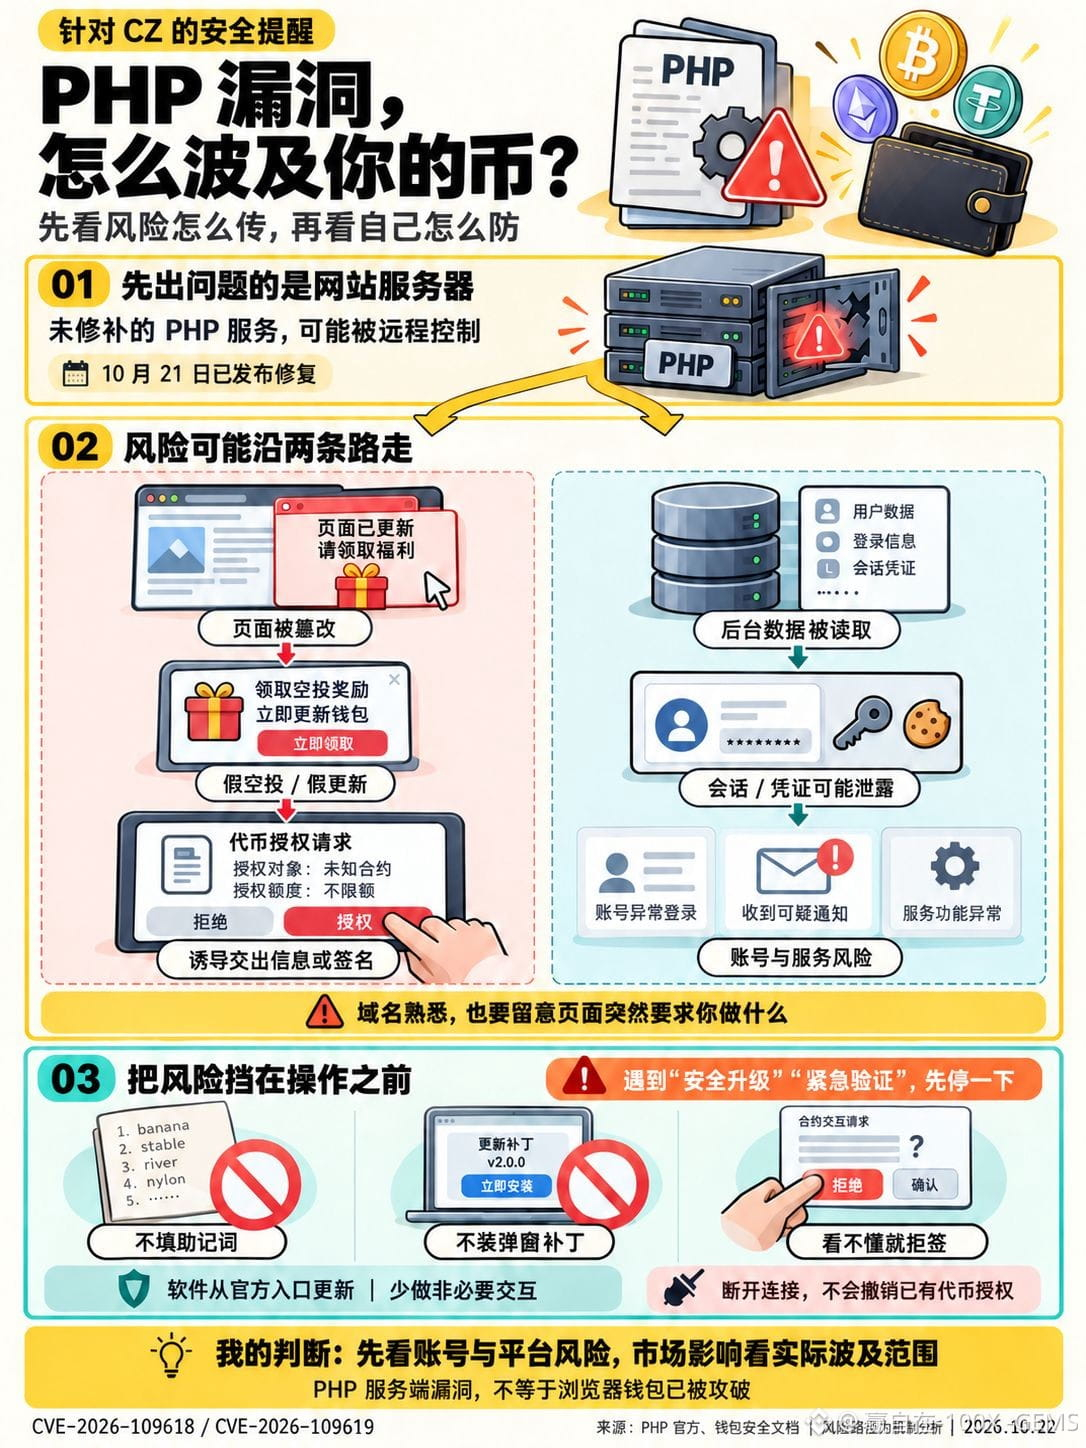
CZ က ဝဘ်ဆိုက်များကို ဝင်ရောက်ရာတွင် သတိထားရန် သတိပေး၊ ခရစ်ပ်တိုအသုံးပြုသူများ ဘာတွေကို ကာကွယ်သင့်သလဲ?
ကျွန်တော် ပိုစိုးရိမ်တာက—သင်ရင်းနှီးပြီးသား ဝဘ်ဆိုက်တစ်ခုမှာ ပြဿနာဖြစ်နေချိန်မှာတောင် အရင်ကလိုပဲ အတည်ပြုချက်တွေကို တစ်ခုပြီးတစ်ခု နှိပ်သွားတာပါပဲ。
အောက်တိုဘာ ၂၁ ရက်မှာ PHP တရားဝင်အဖွဲ့က CVE-2026-109618 နဲ့ CVE-2026-109619 ဆိုတဲ့ ပြင်းထန်သော အားနည်းချက်နှစ်ခုကို ပြုပြင်တဲ့ အပ်ဒိတ်ကို ထုတ်ပြန်ခဲ့ပါတယ်။ တိုက်ခိုက်သူတွေဟာ ဝင်ရောက်အကောင့်ဖွင့်စရာမလိုဘဲ အပ်ဒိတ်မလုပ်ရသေးတဲ့ ဝဘ်ဆိုက်ဆာဗာမှာ ကုဒ်ကို လုပ်ဆောင်နိုင်ပါတယ်。
ခရစ်ပ်တိုလောကနဲ့ ဆက်စပ်ပြီး သတိထားသင့်တဲ့ ဖြစ်နိုင်ခြေတစ်ခုက—ဝဘ်ဆိုက်ကို ဖောက်ထွင်းခံရပြီး စာမျက်နှာတွေကို ပြင်ဆင်လိုက်တာနဲ့ နောက်ပိုင်းမှာ အတုအယောင် အခမဲ့တိုကင်ပေးခြင်း၊ ပိုက်ဆံအိတ် အဆင့်မြှင့်ခြင်း ဒါမှမဟုတ် အတည်ပြုရန် တောင်းဆိုချက်တွေ ပေါ်လာကာ အကောင့်အချက်အလက်၊ ပြန်လည်ရယူရေးစကားလုံးများ ပေးအပ်စေဖို့၊ ဒါမှမဟုတ် အန္တရာယ်ရှိတဲ့ ခွင့်ပြုချက်ကို လက်မှတ်ထိုးစေဖို့ လှည့်ဖြားနိုင်ပါတယ်။ နောက်ထပ်အန္တရာယ်တစ်ခုက နောက်ကွယ်ပိုင်းမှာ ရှိပါတယ်—ဆာဗာက ရယူနိုင်တဲ့ session၊ အထောက်အထားများလို ဒေတာတွေ ပေါက်ကြားနိုင်ပြီး အကောင့်များနဲ့ ပလက်ဖောင်းဝန်ဆောင်မှုများကို ထိခိုက်စေနိုင်ပါတယ်。
ဒါဟာ အန္တရာယ် ဘယ်လိုကူးစက်သက်ရောက်နိုင်တယ်ဆိုတဲ့ သုံးသပ်ချက်သာဖြစ်ပြီး၊ အိတ်ချိန်းတစ်ခုခု တိုက်ခိုက်ခံရပြီးဖြစ်တယ်လို့ ဆိုလိုတာမဟုတ်သလို ဝဘ်စာမျက်နှာတစ်ခုကို ဖွင့်လိုက်တာနဲ့ ဒင်္ဂါးတွေ မဖြစ်မနေဆုံးရှုံးမယ်လို့လည်း မဆိုလိုပါဘူး။ ကျွန်တော့်အမြင်အရ စျေးကွက်အပေါ် သက်ရောက်မှုကို နောက်ပိုင်းမှာ ပလက်ဖောင်းတစ်ခုခု ထိခိုက်မှု၊ ဝန်ဆောင်မှုရပ်ဆိုင်းမှု ဒါမှမဟုတ် ရန်ပုံငွေဆုံးရှုံးမှုရှိကြောင်း ထုတ်ပြန်ချက်တွေ ပေါ်လာမလာအပေါ် မူတည်ပြီး ဆုံးဖြတ်ရပါမယ်။ အားနည်းချက်သတင်းတစ်ခုတည်းနဲ့ ဒင်္ဂါးဈေး ဘယ်လိုရွေ့မယ်ဆိုတာ ကောက်ချက်ချလို့ မရပါဘူး。
လာမယ့်ရက်ပိုင်းအတွင်း ကိုယ့်အတွက် စည်းကမ်းတချို့ ချမှတ်ထားပါ:
① မလိုအပ်တဲ့ အပြန်အလှန်လုပ်ဆောင်မှုတွေ လျှော့ပါ။ ကိုယ်ပိုင်စာတို၊ ကြော်ငြာ ဒါမှမဟုတ် မသိတဲ့လင့်ခ်တွေကနေ အခမဲ့တိုကင်သွားယူတာကို ရှောင်ပါ。
② ဝဘ်စာမျက်နှာက ရုတ်တရက် “လုံခြုံရေးအဆင့်မြှင့်ပါ”၊ “ပိုက်ဆံအိတ်ကို အတည်ပြုပါ” လို့ အလျင်လိုခိုင်းရင် ခဏရပ်ပါ။ ပြန်လည်ရယူရေးစကားလုံးတွေကို ဝဘ်စာမျက်နှာမှာ မထည့်ပါနဲ့၊ ပေါ်လာတဲ့ ပြတင်းပေါက်ကနေ အပ်ဒိတ်ဖိုင် မဒေါင်းလုဒ်ပါနဲ့။ ဘရောက်ဇာနဲ့ ပိုက်ဆံအိတ်ကို တရားဝင်လမ်းကြောင်းကနေသာ အပ်ဒိတ်လုပ်ပါ。
③ လက်မှတ်မထိုးခင် လုပ်ဆောင်ချက်၊ ခွင့်ပြုချက်ပေးမယ့်သူနဲ့ ပမာဏကို သေချာစစ်ဆေးပါ။ နားမလည်ရင် ပယ်ဖျက်ပါ။ ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးနေသော်လည်း စက်မျက်နှာပြင်ကို စစ်ဆေးပါ。
④ သံသယဖြစ်ဖွယ် ခွင့်ပြုချက်ပေးခဲ့ဖူးရင် ပိုက်ဆံအိတ်ရဲ့ တရားဝင်လမ်းကြောင်းကနေ စစ်ဆေးပါ။ ဝဘ်ဆိုက်နဲ့ ချိတ်ဆက်မှုဖြုတ်လိုက်ရုံနဲ့ ရှိပြီးသား တိုကင်ခွင့်ပြုချက်တွေ အလိုအလျောက် ပြန်ရုပ်သိမ်းမှာ မဟုတ်ပါဘူး。
ဝဘ်ဆိုက်လည်ပတ်သူတွေအနေနဲ့ PHP လုံခြုံရေးအပ်ဒိတ်ကို ပြီးစီးအောင်လုပ်ပြီး ကျူးကျော်ဝင်ရောက်မှု ရှိမရှိလည်း စစ်ဆေးဖို့ လိုပါတယ်။ WordPress ပလပ်အင်တချို့ကို အပ်ဒိတ်လုပ်ရုံနဲ့ ပြဿနာကို ဖြေရှင်းပြီးပြီလို့ မယူဆသင့်ပါဘူး。
ဒိုမိန်းအမည်ကို ရင်းနှီးနေတယ်ဆိုတာ သင်အရင်က ဝင်ဖူးတယ်ဆိုတာကိုပဲ ပြနိုင်ပါတယ်။ ဒီနေ့ အဲဒီဝဘ်ဆိုက်က သင့်ကို ဘာဖြည့်ခိုင်းသလဲ၊ ဘာဒေါင်းလုဒ်လုပ်ခိုင်းသလဲ၊ ဘာကို လက်မှတ်ထိုးခိုင်းသလဲဆိုတာက ဒီတစ်ခါ ပိုသတိထားသင့်တဲ့ အချက်ပါပဲ。
#Web3安全 #PHP #StaySAFU
80

🚨 $PHP ဖာထေးမှု သတိပေးချက်: အရေးကြီးသော အားနည်းချက်များကြောင့် ဆာဗာတည်ငြိမ်မှု ထိခိုက်နေသည် 🛑
📊 PHP Foundation က ဖွဲ့စည်းပုံဆိုင်ရာ ချို့ယွင်းချက်တစ်ခုရှိကြောင်း ဝန်ခံထားသည်—ဆုံးဖြတ်ချက်များ ချီတုံချတုံဖြစ်ခြင်းနှင့် အရင်းအမြစ်ရှားပါးခြင်းတို့ကြောင့် ပြုပြင်ဖြေရှင်းမှုများသည် အဆုံးမရှိသည့် သံသရာထဲတွင် ပိတ်မိနေခဲ့သည်။ 🦈 ဤနှောင့်နှေးမှုကြောင့် တိုက်ခိုက်သူများအတွက် ကြီးမားသော အခွင့်အလမ်းကွက်လပ်တစ်ခု ဖြစ်ပေါ်လာပြီး၊ အထောက်အထားစစ်ဆေးမှုမလိုသော ကုဒ်လုပ်ဆောင်မှုများကို စစ်ဆေးမှုမရှိဘဲ ဝင်ရောက်ခွင့်ရစေသည်။ ⚡
💡 ဆက်စပ်နေသော တိုက်ခိုက်မှုနည်းလမ်းနှစ်ခုအတွက် အရေးပေါ်ဖာထေးမှုများ ထုတ်ပြန်ခဲ့ရာ၊ ဥရောပနှင့် ဩစတြေးလျတစ်ဝန်းရှိ အစိုးရဝက်ဘ်ဆိုက်များ အော့ဖ်လိုင်းဖြစ်ကာ ပြင်ဆင်မှုများ အလျင်အမြန်လုပ်ဆောင်ခဲ့ရသည်။ Developer များအနေဖြင့် ယခုပင် အရေးယူဆောင်ရွက်ရမည်၊ မဟုတ်ပါက နောက်ထပ်တိုက်ခိုက်မှုလှိုင်းတွင် ၎င်းတို့၏ ဝန်ဆောင်မှုများ ပျက်စီးသွားသည်ကို စောင့်ကြည့်နေရလိမ့်မည်။ 💬 နောက်ထပ်လုံခြုံရေးချိုးဖောက်မှု မပေါ်ပေါက်မီ သင့်စနစ်ကို မည်မျှမြန်မြန် လုံခြုံအောင် ပြုလုပ်နိုင်မည်နည်း။ 👇
⚠️ ဤအရာသည် ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံခန့်ခွဲပါ။ 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
3

🚨 $PHP လုံခြုံရေးပေါက်ကြားမှုကြောင့် ဝဘ်လောက ကမောက်ကမဖြစ် – ငွေဖြစ်လွယ်မှု ရှင်းလင်းသိမ်းဆည်းမှုကို ကြည့်လိုက်ပါ! 🦈
📊 အသစ်ဖော်ထုတ်လိုက်သော PHP အားနည်းချက်များကြောင့် ဥရောပအစိုးရဝက်ဘ်ဆိုက်များ အော့ဖ်လိုင်းဖြစ်သွားပြီး ဝဘ်၏ ၇၅% ကို လည်ပတ်စေသော နည်းပညာစနစ်တစ်ခု အခက်တွေ့သွားသည်။ ဈေးကွက်အတွင်း ငွေကြေးကြီးများက အကျိုးဆက်များကို စောင့်ကြည့်နေကြသည် – WordPress သုံး တိုကင်ပေါ်တယ်တိုင်း ယခုအခါ အရေးပေါ်ပြင်ဆင်မှုများ အမြန်လုပ်ဆောင်ရမည့်အခြေအနေကို ရင်ဆိုင်နေရပြီး ကာလတို ငွေဖြစ်လွယ်မှု လစ်ဟာချက်တစ်ခု ဖြစ်ပေါ်စေသည်။ ⚡ ထိပ်တန်းအိတ်ချိန်းတစ်ခုတွင် ပြင်ဆင်ချက် ထွက်ပေါ်မလာမီ ကုန်သည်များက မိမိတို့၏ အန္တရာယ်ထိတွေ့မှုကို ကာကွယ်ရန် အလျင်အမြန် ကြိုးပမ်းနေကြသဖြင့် $PHP ကန်ထရိုက်များ၏ ကုန်သွယ်မှုပမာဏ မြင့်တက်နေသည်။
💬 ဒီအလျင်စလိုကြိုးပမ်းမှုက ကာလတို ရောင်းချမှုလှိုင်းကို ဖြစ်စေမလား၊ ဒါမှမဟုတ် ပြင်ဆင်ချက်များ အတည်တကျဖြစ်သွားပြီးနောက် ပြန်လည်မြင့်တက်လာဖို့ အခြေအနေကောင်း ဖန်တီးပေးမလား? 👇
⚠️ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲတမ်း စီမံခန့်ခွဲပါ။ 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
15
·
--
⚠️ PHP အရေးပေါ်သတင်း
ဝဘ်ဆိုက် သန်းပေါင်းများစွာကို အန္တရာယ်ဖြစ်စေနိုင်သည့် PHP ရှိ အရေးကြီးသော လုံခြုံရေးအားနည်းချက် နှစ်ခုကို တွေ့ရှိခဲ့သည်။
→ 🌐 လူသိများသော server-side programming language ကို အသုံးပြုသည့် ဝဘ်ဆိုက်များ၏ 70% နီးပါးသည် PHP ဖြင့် လုပ်ဆောင်နေသည်။
→ 🔒 အားနည်းချက်နှစ်ခုစလုံး၏ ပြင်းထန်မှုအဆင့်မှာ 10 မှတ်တွင် 9.2 မှတ်ဖြစ်သည်။
→ 💻 တိုက်ခိုက်သူများသည် အထောက်အထားစစ်ဆေးမှု မလိုဘဲ အားနည်းချက်ရှိသော ဆာဗာများကို အဝေးမှ ထိန်းချုပ်နိုင်သည်။
→ ကနဦးအစီရင်ခံချက်များအရ 2004 ခုနှစ်ကတည်းက ထွက်ရှိခဲ့သော PHP ဗားရှင်းများပါ ထိခိုက်နိုင်သော်လည်း အကျိုးသက်ရောက်မှုအတိုင်းအတာကို အတည်မပြုနိုင်သေးပါ။
→ 🛡️ လုံခြုံရေးပြင်ဆင်ချက်များကို မနက်ဖြန် ET စံတော်ချိန် နံနက် 10 နာရီတွင် ထုတ်ပြန်ရန် စီစဉ်ထားသည်။
→ ကာကွယ်မထားနိုင်သော၊ အင်တာနက်ပေါ်တွင် ဖွင့်ထားသည့် အက်ပလီကေးရှင်းများကို တတ်နိုင်သမျှ အမြန်ဆုံး အပ်ဒိတ်လုပ်ရန် သို့မဟုတ် ယာယီအဆက်ဖြတ်ထားရန် CERT-EU က အကြံပြုထားသည်။
ဥရောပရှိ အစိုးရအချို့သည် ကြိုတင်ကာကွယ်မှုအနေဖြင့် ၎င်းတို့၏ ဝဘ်ဆိုက်များကို ပိတ်ထားကြသည် ⛔️
💀 Web3 ကို ပြောင်းသုံးတော့လည်း ဟက်ခံရတယ်
😭 Web2 ကို ပြောင်းသုံးတော့လည်း ဟက်ခံရတယ်
#php #vulnerability
422
🚨 $PHP လုံခြုံရေးအားနည်းချက် သတိပေးချက်: PATCH မလုပ်ပါက ငွေဖြစ်လွယ်မှု ဆုံးရှုံးနိုင်သည်! ⚡
📊 အသစ်ဖော်ထုတ်လိုက်သော “php2shell” အားနည်းချက်ကြောင့် အော်ပရေတာတိုင်းသည် PHP 8.5.12၊ 8.4.27၊ 8.3.36 သို့မဟုတ် 8.2.35 သို့ ချက်ချင်းအဆင့်မြှင့်တင်ရမည်၊ သို့မဟုတ် ရောင်းချသူကပေးထားသော ပြင်ဆင်ချက်ပက်ကေ့ဂျ်များကို ထည့်သွင်းရမည်။ အဆင့်မြှင့်တင်မှုကို ကျော်လိုက်ပါက runtime သည် အန္တရာယ်နှင့် ရင်ဆိုင်နေရမည်ဖြစ်ပြီး၊ front-end ကို မည်မျှပင် ခိုင်မာအောင်လုပ်ပါစေ ဤချိုးဖောက်မှုကို မပိတ်ဆို့နိုင်ပါ။ 🦈
💡 Cloudflare ၏ အသစ်ထုတ်ထားသော WAF စည်းမျဉ်းများသည် ယခုအခါ HTTP အပြန်အလှန်ဆက်သွယ်မှုများကို အစအဆုံး စစ်ဆေးပေးသော်လည်း ၎င်းသည် ယာယီကာကွယ်မှုသာဖြစ်ပြီး အပြီးသတ်ဖြေရှင်းချက်မဟုတ်ပါ။ လုပ်ငန်းများအနေဖြင့် PHP အသုံးပြုထားသည့် instance အားလုံးကို စာရင်းပြုစုရန်၊ patch မလုပ်ရသေးသော အများပြည်သူထံ ဖွင့်ထားသည့် node များကို သီးခြားခွဲထုတ်ရန်၊ shell များဖွင့်ခြင်း သို့မဟုတ် ကိရိယာများ ဒေါင်းလုဒ်လုပ်ခြင်းကို လုပ်ဆောင်သည့် မသင်္ကာဖွယ် PHP process များကို ရှာဖွေရန် လိုအပ်ပါသည်။ 📌
💬 နောက်ထပ်တိုက်ခိုက်မှုလှိုင်း မရောက်လာမီ သင့် server ဘက်က ကာကွယ်မှုများကို ဘယ်လိုပိုမိုတင်းကျပ်နေပါသလဲ။ 👇
⚠️ ဤအရာသည် ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံခန့်ခွဲပါ။ 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
4
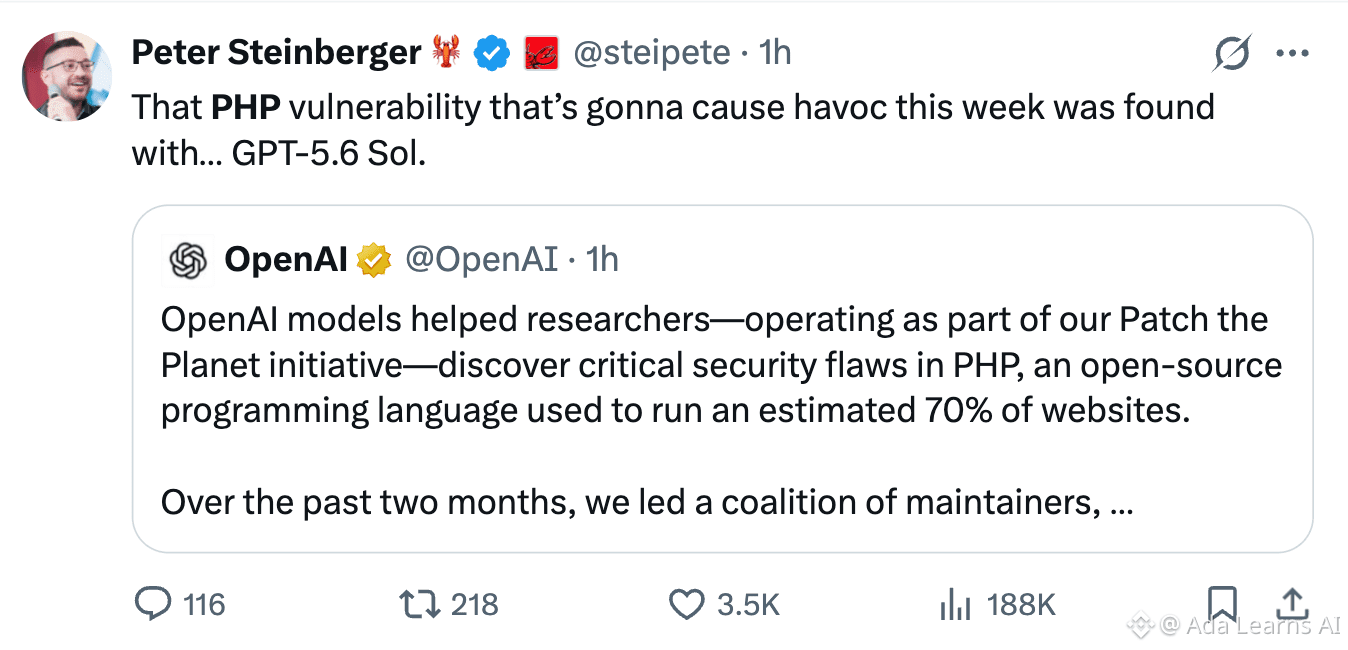
PHP ရဲ့ အားနည်းချက်တစ်ခုကြောင့် အင်တာနက်တစ်ခွင်လုံးမှာ မကြာခင် ကမောက်ကမဖြစ်တော့မှာပါ။ အဲဒါကို GPT 5.6 Sol😱 💀 က ရှာတွေ့ခဲ့တာပါ။
PHP ကို WordPress၊ Drupal နဲ့ လုပ်ငန်းသုံးစနစ်အမြောက်အမြားအပါအဝင် ကမ္ဘာ့ဝဘ်ဆိုက်တွေရဲ့ 70% လောက်မှာ အသုံးပြုနေပါတယ်။ ဒါကြောင့် ဒီကိစ္စက အရေးကြီးတာပါ။
ဒီချို့ယွင်းချက်ကို PHP2Shell (CVE-2026-109618 / CVE-2026-109619) လို့ ခေါ်ပါတယ်။ PHP အင်ဂျင်ရဲ့ မမ်မိုရီစီမံခန့်ခွဲမှုဆိုင်ရာ ချို့ယွင်းချက်တစ်ခုပါ။ အခြေအနေတချို့မှာ တိုက်ခိုက်သူတွေဟာ အဝေးကနေ ဆာဗာတစ်ခုပေါ်မှာ ကုဒ်တွေကို လုပ်ဆောင်နိုင်ပါတယ် (RCE)။ အန္တရာယ်အဆင့်ကို အလွန်ပြင်းထန်တယ်လို့ သတ်မှတ်ထားပါတယ်။
အင်တာနက်လုံခြုံရေးဆိုင်ရာ အရေးပေါ်အခြေအနေကြီးတစ်ခု အခုလက်ရှိ ဖြစ်ပွားနေပါတယ်!! ပိုပြီးကြောက်စရာကောင်းတာက AI ဟာ အင်တာနက်တစ်ခုလုံးကို သက်ရောက်မှုရှိနိုင်လောက်အောင် ကြီးမားတဲ့ ချို့ယွင်းချက်တွေကို ရှာဖွေတွေ့ရှိနိုင်နေပါပြီ။ #PHP #OpenAI
356
·
--
တစ်စိတ်တစ်ပိုင်း မှန်ကန်
#PHP 34 သောင်း စျေးကွက်တန်ဖိုး၊ အလားအလာကောင်းတယ်လို့ ယူဆရတဲ့အကြောင်းရင်းများ
1. ဇာတ်ကြောင်းက စိတ်ဝင်စားစရာကောင်းပြီး လုံခြုံရေးဆိုင်ရာ အယူအဆလည်း ပါဝင်ပါတယ်။ Cryptocurrency မရှိခင်ကတည်းက အင်တာနက်မှာ PHP ရှိခဲ့ပါတယ်။ ကျွန်တော်တို့ ကြီးပြင်းလာတဲ့အချိန်က ဖိုရမ်တွေ၊ ကျွန်တော်တို့ ဖတ်ခဲ့တဲ့ ဘလော့ဂ်တွေပါ။ PHP က ဝဘ်ကို ပရိုဂရမ်ရေးသားနိုင်အောင် ပြုလုပ်ပေးခဲ့ပြီး မျိုးဆက်တစ်ခုလုံးအတွက် အဲဒီပေါ်မှာ တည်ဆောက်ဖို့ လိုအပ်တဲ့ ကိရိယာတွေကို အခမဲ့ ပေးခဲ့ပါတယ်။
ဆယ်စုနှစ်များကြာပြီးနောက်မှာလည်း ၎င်း၏ developer များက အဲဒီအခြေခံအုတ်မြစ်ကို ဆက်လက်ထိန်းသိမ်းနေကြပါတယ်။ အောက်တိုဘာ ၂၀ ရက်နေ့မှာ PHP ရဲ့ လုံခြုံရေးအဖွဲ့က အရေးကြီးတဲ့ အားနည်းချက်နှစ်ခုအကြောင်း တရားဝင်သတိပေးချက် ထုတ်ပြန်ခဲ့ပြီး မကြာမီ လုံခြုံရေးအပ်ဒိတ် ထုတ်ပြန်မယ်လို့ ကြေညာခဲ့ပါတယ်။
2. လမ်းကြောင်းက ထင်ရှားပါတယ်။ တိုကင်အသစ် စတင်ထွက်လာပြီးနောက် ၃၄ သောင်းကျော်အထိ တက်လာခဲ့ပါတယ်။ တိုကင်ပိုင်ဆိုင်မှုဖွဲ့စည်းပုံကလည်း သင့်တင့်ပြီး ထိပ်ဆုံး ၁၀၀ ဦးရဲ့ ပိုင်ဆိုင်မှုအချိုးက ၅၄.၂% ဖြစ်ပါတယ်။ ဦးဆောင်သူအချို့လည်း ရှိပါတယ်။
3. အသိုင်းအဝိုင်းက စည်းလုံးပါတယ်။ တိုကင်ကိုင်ဆောင်သူ ၂၀၀၀ ကျော်၊ အသိုင်းအဝိုင်းဝင် ၁၅၀၀ ကျော်ရှိပြီး အားလုံးက နိုင်ငံခြားသားတွေပါ။ အဓိကအားဖြင့် ပုံတွေနဲ့ စာသားတွေကို အသုံးပြုပြီး ကြော်ငြာကြပါတယ်။ PHP ကို ဖန်တီးခဲ့တဲ့ MEME ရဲ့ ဖန်တီးသူက ဖန်တီးသူအခကြေးငွေကို မူလ PHP ဖန်တီးသူထံ ပေးအပ်ခဲ့ပြီး အသိအမှတ်ပြုမှုလည်း ရရှိခဲ့ပါတယ်။
#跟着锦鲤学打百倍金狗 $币安人生
Web3 ကံကောင်းငါး ဒိုင်ယာရီကို Follow လုပ်ပါ၊ ဝယ်ထားတဲ့ coin က ဆယ်ဆတက်မယ်
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
#PHP 34 သောင်း စျေးကွက်တန်ဖိုး၊ အလားအလာကောင်းတယ်လို့ ယူဆရတဲ့အကြောင်းရင်းများ
1. ဇာတ်ကြောင်းက စိတ်ဝင်စားစရာကောင်းပြီး လုံခြုံရေးဆိုင်ရာ အယူအဆလည်း ပါဝင်ပါတယ်။ Cryptocurrency မရှိခင်ကတည်းက အင်တာနက်မှာ PHP ရှိခဲ့ပါတယ်။ ကျွန်တော်တို့ ကြီးပြင်းလာတဲ့အချိန်က ဖိုရမ်တွေ၊ ကျွန်တော်တို့ ဖတ်ခဲ့တဲ့ ဘလော့ဂ်တွေပါ။ PHP က ဝဘ်ကို ပရိုဂရမ်ရေးသားနိုင်အောင် ပြုလုပ်ပေးခဲ့ပြီး မျိုးဆက်တစ်ခုလုံးအတွက် အဲဒီပေါ်မှာ တည်ဆောက်ဖို့ လိုအပ်တဲ့ ကိရိယာတွေကို အခမဲ့ ပေးခဲ့ပါတယ်။
ဆယ်စုနှစ်များကြာပြီးနောက်မှာလည်း ၎င်း၏ developer များက အဲဒီအခြေခံအုတ်မြစ်ကို ဆက်လက်ထိန်းသိမ်းနေကြပါတယ်။ အောက်တိုဘာ ၂၀ ရက်နေ့မှာ PHP ရဲ့ လုံခြုံရေးအဖွဲ့က အရေးကြီးတဲ့ အားနည်းချက်နှစ်ခုအကြောင်း တရားဝင်သတိပေးချက် ထုတ်ပြန်ခဲ့ပြီး မကြာမီ လုံခြုံရေးအပ်ဒိတ် ထုတ်ပြန်မယ်လို့ ကြေညာခဲ့ပါတယ်။
2. လမ်းကြောင်းက ထင်ရှားပါတယ်။ တိုကင်အသစ် စတင်ထွက်လာပြီးနောက် ၃၄ သောင်းကျော်အထိ တက်လာခဲ့ပါတယ်။ တိုကင်ပိုင်ဆိုင်မှုဖွဲ့စည်းပုံကလည်း သင့်တင့်ပြီး ထိပ်ဆုံး ၁၀၀ ဦးရဲ့ ပိုင်ဆိုင်မှုအချိုးက ၅၄.၂% ဖြစ်ပါတယ်။ ဦးဆောင်သူအချို့လည်း ရှိပါတယ်။
3. အသိုင်းအဝိုင်းက စည်းလုံးပါတယ်။ တိုကင်ကိုင်ဆောင်သူ ၂၀၀၀ ကျော်၊ အသိုင်းအဝိုင်းဝင် ၁၅၀၀ ကျော်ရှိပြီး အားလုံးက နိုင်ငံခြားသားတွေပါ။ အဓိကအားဖြင့် ပုံတွေနဲ့ စာသားတွေကို အသုံးပြုပြီး ကြော်ငြာကြပါတယ်။ PHP ကို ဖန်တီးခဲ့တဲ့ MEME ရဲ့ ဖန်တီးသူက ဖန်တီးသူအခကြေးငွေကို မူလ PHP ဖန်တီးသူထံ ပေးအပ်ခဲ့ပြီး အသိအမှတ်ပြုမှုလည်း ရရှိခဲ့ပါတယ်။
#跟着锦鲤学打百倍金狗 $币安人生
Web3 ကံကောင်းငါး ဒိုင်ယာရီကို Follow လုပ်ပါ၊ ဝယ်ထားတဲ့ coin က ဆယ်ဆတက်မယ်
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#BinanceHadAlreadyCovered$6BofHackLoss
ကြည့်ရှုမှု 0 ကြိမ်
0 ဦး ဆွေးနွေးနေသည်
2
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
ကြည့်ရှုမှု 165 ကြိမ်
14 ဦး ဆွေးနွေးနေသည်
3
#BinanceSAFUFundTransferCompleted7499BTC
ကြည့်ရှုမှု 46,131 ကြိမ်
910 ဦး ဆွေးနွေးနေသည်
4
#BinanceRecovery90% of stolen assets
ကြည့်ရှုမှု 154,061 ကြိမ်
185 ဦး ဆွေးနွေးနေသည်
5
#YiHe:ProofOfReserves:10TokensAt100%Backing
ကြည့်ရှုမှု 147,812 ကြိမ်
823 ဦး ဆွေးနွေးနေသည်
6
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
ကြည့်ရှုမှု 47,156 ကြိမ်
511 ဦး ဆွေးနွေးနေသည်
7
#B14gReportsUnauthorizedTransferOfAbout97MCORE
ကြည့်ရှုမှု 300 ကြိမ်
16 ဦး ဆွေးနွေးနေသည်
8
#USSpotETHETFsPost23StraightDaysOfNetOutflows
ကြည့်ရှုမှု 139 ကြိမ်
18 ဦး ဆွေးနွေးနေသည်
9
#CZSaysCompensationIsinPlaceUsersAreProtected
ကြည့်ရှုမှု 134,815 ကြိမ်
1,432 ဦး ဆွေးနွေးနေသည်
10
#IntelHasItsWorstDaySince1974
ကြည့်ရှုမှု 52,229 ကြိမ်
734 ဦး ဆွေးနွေးနေသည်