
#cryptobandits
cryptobandits
3,471 views
5 ກຳລັງສົນທະນາ
ມາແຮງ
ຫຼ້າສຸດ
⚠️ ເຕືອນ: ມີ USB ໜຶ່ງອັນພໍ ທີ່ຈະລົບລ້າງກະเป๋າ (wallet) ຄຣິບໂຕຂອງເຈົ້າໄດ້ທັງໝົດ.
ແລະເຈົ້າບໍ່ຈໍາເປັນກົດຫຍັງທີ່ແປກ. ແຕ່ສຽບມັນເຂົ້າໄປເທົ່ານັ້ນ. 😨
🦠 ຮູ້ຈັກກັບ CRYPTOBANDITS
Microsoft ຢືນຢັນວ່າ malware ນີ້, ທີ່ຖືກລະບຸເປັນ Trojan:Win32/CryptoBandits, ໄດ້ຕິດເຊື້ອຄອມພິວເຕີ້ Windows ມາຕັ້ງແຕ່ເດືອນກຸມພາ ຜ່ານ USB 🔌 QuickNode
🎯 ມັນຈັບເຈົ້າແນວນີ້:
ເຈົ້າສຽບ USB ທີ່ຕິດເຊື້ອ ທີ່ມີ access shortcut ທີ່ເປັນອັນຕະລາຍ (.lnk). ພໍເຈົ້າຄລິກ, ມັນຈະຕິດຕັ້ງ "ແມ່ທ້ອນ" (worm) ໃສ່ PC ຂອງເຈົ້າ QuickNode
malware ຈະເຝົ້າສັງເກດ clipboard ຂອງ Windows ທຸກ 500 ມິນິສແມັດ, ລໍຖ້າເຈົ້າຄັດລອກບາງຢ່າງທີ່ມີຄ່າ 👁️ QuickNode
ເມື່ອເຈົ້າຄັດລອກ seed phrase ຫຼື private key ຂອງ Bitcoin ຫຼື Ethereum, malware ຈະຈັບໄດ້ແລ້ວສົ່ງໄປໃຫ້ຜູ້ບຸກຮຸກຜ່ານເຄືອຂ່າຍ Tor 🕸️ QuickNode
😱 ສ່ວນທີ່ອັນຕະລາຍທີ່ສຸດ:
ຖ້າເຈົ້າຄັດລອກທີ່ຢູ່ wallet ເພື່ອສົ່ງເງິນ, ມັນຈະແທນທີ່ຢູ່ນັ້ນຢ່າງງຽບໆດ້ວຍທີ່ຢູ່ຂອງຜູ້ບຸກຮຸກ — ກ່ອນທີ່ເຈົ້າຈະ paste ມັນ QuickNode
ເຈົ້າສົ່ງເງິນຂອງເຈົ້າ... ແຕ່ມັນບໍ່ໄດ້ໄປຮອດບ່ອນທີ່ເຈົ້າຄິດ 💸➡️🕳️
🔄 ແລະມັນແຜ່ກະຈາຍດ້ວຍຕົວເອງ:
ເມື່ອເຈົ້າສຽບ USB ທີ່ບໍ່ມີໄວຣັດເຂົ້າໃສ່ລະບົບທີ່ຕິດເຊື້ອ, malware ຈະສະແກນໄຟລ໌ທີ່ຖືກຕ້ອງ — Word, Excel, PDF — ແລ້ວປ່ຽນແທນດ້ວຍ malicious shortcuts ທີ່ມີຊື່ດຽວກັນ Guardarian
USB ຂອງເຈົ້າເອງຈະກາຍເປັນແຫຼ່ງການໂຈມຕີຄັ້ງຕໍ່ໄປ 🔁
🛡️ ວິທີປົກປ້ອງໂຕເຈົ້າ:
ຫຼີກລ່ຽງການໃຊ້ USB ຈາກແຫຼ່ງທີ່ບໍ່ຮູ້ຈັກ ຫຼືບໍ່ໜ້າເຊື່ອ
ໃຊ້ wallets ແບບ hardware ຫຼື software ທີ່ມີຟັງຊັນກວດກາການຢືນຢັນທີ່ຢູ່
✅ ກວດສອບ ສະເໝີ ອັກສອນຕົວທຳອິດ ແລະອັກສອນສຸດທ້າຍຂອງທີ່ຢູ່ ກ່ອນສົ່ງ
✅ ປິດ AutoRun ໃນອຸປະກອນເພີ່ມພາຍນອກ Crypto NewsCrypto News
ຄັ້ງຕໍ່ໄປ ຖ້າມີຄົນມາເວົ້າວ່າ "ຂໍ USB ຂອງເຈົ້າໜ່ອຍ"...
ຄິດອີກສອງເທື່ອ. 🔌⚠️
ຕອນນີ້ເຈົ້າກວດສອບທີ່ຢູ່ wallet ແຕ່ລະຕົວອັກສອນກ່ອນສົ່ງແລ້ວບໍ? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
⚠️ ເຕືອນ: ມີ USB ໜຶ່ງອັນພໍ ທີ່ຈະລົບລ້າງກະเป๋າ (wallet) ຄຣິບໂຕຂອງເຈົ້າໄດ້ທັງໝົດ.
ແລະເຈົ້າບໍ່ຈໍາເປັນກົດຫຍັງທີ່ແປກ. ແຕ່ສຽບມັນເຂົ້າໄປເທົ່ານັ້ນ. 😨
🦠 ຮູ້ຈັກກັບ CRYPTOBANDITS
Microsoft ຢືນຢັນວ່າ malware ນີ້, ທີ່ຖືກລະບຸເປັນ Trojan:Win32/CryptoBandits, ໄດ້ຕິດເຊື້ອຄອມພິວເຕີ້ Windows ມາຕັ້ງແຕ່ເດືອນກຸມພາ ຜ່ານ USB 🔌 QuickNode
🎯 ມັນຈັບເຈົ້າແນວນີ້:
ເຈົ້າສຽບ USB ທີ່ຕິດເຊື້ອ ທີ່ມີ access shortcut ທີ່ເປັນອັນຕະລາຍ (.lnk). ພໍເຈົ້າຄລິກ, ມັນຈະຕິດຕັ້ງ "ແມ່ທ້ອນ" (worm) ໃສ່ PC ຂອງເຈົ້າ QuickNode
malware ຈະເຝົ້າສັງເກດ clipboard ຂອງ Windows ທຸກ 500 ມິນິສແມັດ, ລໍຖ້າເຈົ້າຄັດລອກບາງຢ່າງທີ່ມີຄ່າ 👁️ QuickNode
ເມື່ອເຈົ້າຄັດລອກ seed phrase ຫຼື private key ຂອງ Bitcoin ຫຼື Ethereum, malware ຈະຈັບໄດ້ແລ້ວສົ່ງໄປໃຫ້ຜູ້ບຸກຮຸກຜ່ານເຄືອຂ່າຍ Tor 🕸️ QuickNode
😱 ສ່ວນທີ່ອັນຕະລາຍທີ່ສຸດ:
ຖ້າເຈົ້າຄັດລອກທີ່ຢູ່ wallet ເພື່ອສົ່ງເງິນ, ມັນຈະແທນທີ່ຢູ່ນັ້ນຢ່າງງຽບໆດ້ວຍທີ່ຢູ່ຂອງຜູ້ບຸກຮຸກ — ກ່ອນທີ່ເຈົ້າຈະ paste ມັນ QuickNode
ເຈົ້າສົ່ງເງິນຂອງເຈົ້າ... ແຕ່ມັນບໍ່ໄດ້ໄປຮອດບ່ອນທີ່ເຈົ້າຄິດ 💸➡️🕳️
🔄 ແລະມັນແຜ່ກະຈາຍດ້ວຍຕົວເອງ:
ເມື່ອເຈົ້າສຽບ USB ທີ່ບໍ່ມີໄວຣັດເຂົ້າໃສ່ລະບົບທີ່ຕິດເຊື້ອ, malware ຈະສະແກນໄຟລ໌ທີ່ຖືກຕ້ອງ — Word, Excel, PDF — ແລ້ວປ່ຽນແທນດ້ວຍ malicious shortcuts ທີ່ມີຊື່ດຽວກັນ Guardarian
USB ຂອງເຈົ້າເອງຈະກາຍເປັນແຫຼ່ງການໂຈມຕີຄັ້ງຕໍ່ໄປ 🔁
🛡️ ວິທີປົກປ້ອງໂຕເຈົ້າ:
ຫຼີກລ່ຽງການໃຊ້ USB ຈາກແຫຼ່ງທີ່ບໍ່ຮູ້ຈັກ ຫຼືບໍ່ໜ້າເຊື່ອ ໃຊ້ wallets ແບບ hardware ຫຼື software ທີ່ມີຟັງຊັນກວດກາການຢືນຢັນທີ່ຢູ່ ✅ ກວດສອບ ສະເໝີ ອັກສອນຕົວທຳອິດ ແລະອັກສອນສຸດທ້າຍຂອງທີ່ຢູ່ ກ່ອນສົ່ງ ✅ ປິດ AutoRun ໃນອຸປະກອນເພີ່ມພາຍນອກ Crypto NewsCrypto News
ຄັ້ງຕໍ່ໄປ ຖ້າມີຄົນມາເວົ້າວ່າ "ຂໍ USB ຂອງເຈົ້າໜ່ອຍ"... ຄິດອີກສອງເທື່ອ. 🔌⚠️
ຕອນນີ້ເຈົ້າກວດສອບທີ່ຢູ່ wallet ແຕ່ລະຕົວອັກສອນກ່ອນສົ່ງແລ້ວບໍ? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
ແລະເຈົ້າບໍ່ຈໍາເປັນກົດຫຍັງທີ່ແປກ. ແຕ່ສຽບມັນເຂົ້າໄປເທົ່ານັ້ນ. 😨
🦠 ຮູ້ຈັກກັບ CRYPTOBANDITS
Microsoft ຢືນຢັນວ່າ malware ນີ້, ທີ່ຖືກລະບຸເປັນ Trojan:Win32/CryptoBandits, ໄດ້ຕິດເຊື້ອຄອມພິວເຕີ້ Windows ມາຕັ້ງແຕ່ເດືອນກຸມພາ ຜ່ານ USB 🔌 QuickNode
🎯 ມັນຈັບເຈົ້າແນວນີ້:
ເຈົ້າສຽບ USB ທີ່ຕິດເຊື້ອ ທີ່ມີ access shortcut ທີ່ເປັນອັນຕະລາຍ (.lnk). ພໍເຈົ້າຄລິກ, ມັນຈະຕິດຕັ້ງ "ແມ່ທ້ອນ" (worm) ໃສ່ PC ຂອງເຈົ້າ QuickNode
malware ຈະເຝົ້າສັງເກດ clipboard ຂອງ Windows ທຸກ 500 ມິນິສແມັດ, ລໍຖ້າເຈົ້າຄັດລອກບາງຢ່າງທີ່ມີຄ່າ 👁️ QuickNode
ເມື່ອເຈົ້າຄັດລອກ seed phrase ຫຼື private key ຂອງ Bitcoin ຫຼື Ethereum, malware ຈະຈັບໄດ້ແລ້ວສົ່ງໄປໃຫ້ຜູ້ບຸກຮຸກຜ່ານເຄືອຂ່າຍ Tor 🕸️ QuickNode
😱 ສ່ວນທີ່ອັນຕະລາຍທີ່ສຸດ:
ຖ້າເຈົ້າຄັດລອກທີ່ຢູ່ wallet ເພື່ອສົ່ງເງິນ, ມັນຈະແທນທີ່ຢູ່ນັ້ນຢ່າງງຽບໆດ້ວຍທີ່ຢູ່ຂອງຜູ້ບຸກຮຸກ — ກ່ອນທີ່ເຈົ້າຈະ paste ມັນ QuickNode
ເຈົ້າສົ່ງເງິນຂອງເຈົ້າ... ແຕ່ມັນບໍ່ໄດ້ໄປຮອດບ່ອນທີ່ເຈົ້າຄິດ 💸➡️🕳️
🔄 ແລະມັນແຜ່ກະຈາຍດ້ວຍຕົວເອງ:
ເມື່ອເຈົ້າສຽບ USB ທີ່ບໍ່ມີໄວຣັດເຂົ້າໃສ່ລະບົບທີ່ຕິດເຊື້ອ, malware ຈະສະແກນໄຟລ໌ທີ່ຖືກຕ້ອງ — Word, Excel, PDF — ແລ້ວປ່ຽນແທນດ້ວຍ malicious shortcuts ທີ່ມີຊື່ດຽວກັນ Guardarian
USB ຂອງເຈົ້າເອງຈະກາຍເປັນແຫຼ່ງການໂຈມຕີຄັ້ງຕໍ່ໄປ 🔁
🛡️ ວິທີປົກປ້ອງໂຕເຈົ້າ:
ຫຼີກລ່ຽງການໃຊ້ USB ຈາກແຫຼ່ງທີ່ບໍ່ຮູ້ຈັກ ຫຼືບໍ່ໜ້າເຊື່ອ ໃຊ້ wallets ແບບ hardware ຫຼື software ທີ່ມີຟັງຊັນກວດກາການຢືນຢັນທີ່ຢູ່ ✅ ກວດສອບ ສະເໝີ ອັກສອນຕົວທຳອິດ ແລະອັກສອນສຸດທ້າຍຂອງທີ່ຢູ່ ກ່ອນສົ່ງ ✅ ປິດ AutoRun ໃນອຸປະກອນເພີ່ມພາຍນອກ Crypto NewsCrypto News
ຄັ້ງຕໍ່ໄປ ຖ້າມີຄົນມາເວົ້າວ່າ "ຂໍ USB ຂອງເຈົ້າໜ່ອຍ"... ຄິດອີກສອງເທື່ອ. 🔌⚠️
ຕອນນີ້ເຈົ້າກວດສອບທີ່ຢູ່ wallet ແຕ່ລະຕົວອັກສອນກ່ອນສົ່ງແລ້ວບໍ? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
1
103
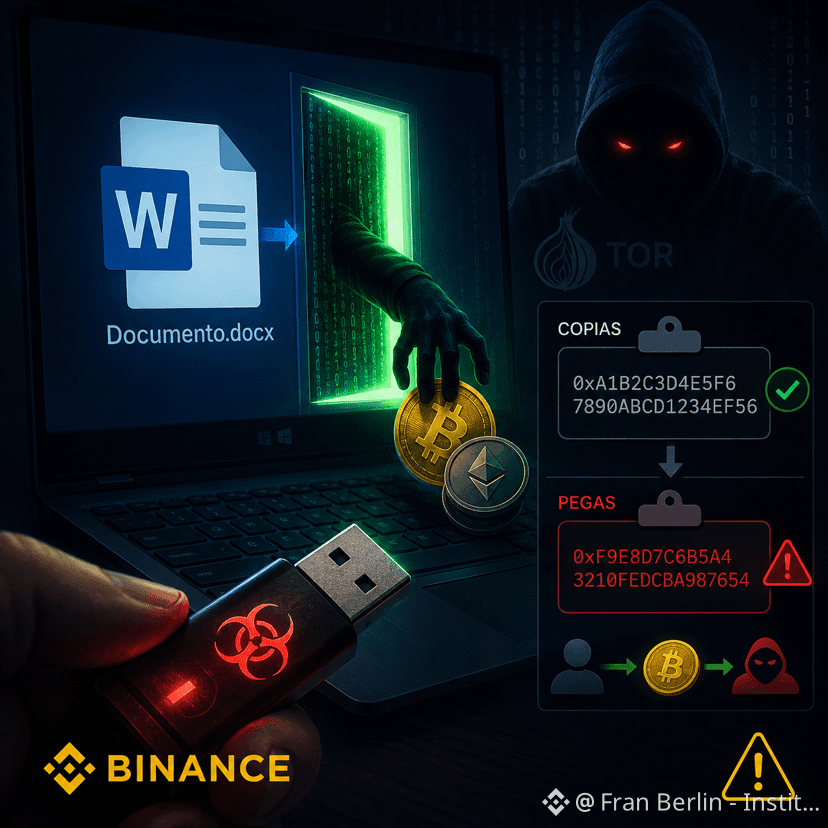
🔌⚠️ អ្នកបានភ្ជាប់ USB ទៅកុំព្យូទ័ររបស់អ្នក។
អ្នកបានបើកនូវអ្វីដែលហាក់ដូចជាឯកសារ Word ធម្មតា។ ឈ្មោះត្រឹមត្រូវ រូបត្រឹមត្រូវ។ អ្វីៗធម្មតា។
ប៉ុន្តែវាមិនមែនជាឯកសារ។ វាជាច្រកទ្វារ (door) ។
Microsoft ទើបតែបង្ហាញថា ចាប់ពីខែកុម្ភៈ ឆ្នាំ 2026 មាន malware មួយឈ្មោះ CryptoBandits បានលួចយក #crypto ពីអ្នកប្រើប្រាស់ Windows ដោយវិធីស្ទើរតែមើលមិនឃើញ៖ វាត្រូវបានដំឡើងពី USB ដែលឆ្លងមេរោគ ដំណើរការតាមដាន clipboard រៀងរាល់ 500 មិល្លីវិនាទី ហើយនៅពេលដែលអ្នកចម្លងអាសយដ្ឋាន wallet ដើម្បីធ្វើការផ្ទេរ… វាប្តូរវាដោយស្ងាត់ស្ងៀមទៅជារបស់អ្នកវាយប្រហារ។
អ្នកបិទភ្ជាប់ (paste)។ អ្នកបញ្ជាក់ (confirm)។ លុយទៅដល់ wallet មួយផ្សេងទៀត។
វាក៏ចាប់យក seed phrases និង private keys ផងដែរ។ វាបញ្ជូនអ្វីៗទាំងអស់តាមបណ្ដាញ Tor ដើម្បីមិនឲ្យមានស្លាក។ ហើយពេលដែលវារកឃើញ USB ដែលស្អាតបានភ្ជាប់ វាក៏ឆ្លងមេរោគនោះដែរ។
សូម្បីតែ Binance ក៏បានចែកចាយការជូនដំណឹងរបស់ Microsoft ទៅឲ្យអ្នកប្រើរបស់ខ្លួនដែរ។
តើពេលចុងក្រោយនៅពេលណា ដែលអ្នកពិនិត្យអាសយដ្ឋានគោលដៅ ដោយមើលតាមអក្សរ/លេខមួយៗ មុននឹងបញ្ជាក់ប្រតិបត្តិការ?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
🔌⚠️ អ្នកបានភ្ជាប់ USB ទៅកុំព្យូទ័ររបស់អ្នក។
អ្នកបានបើកនូវអ្វីដែលហាក់ដូចជាឯកសារ Word ធម្មតា។ ឈ្មោះត្រឹមត្រូវ រូបត្រឹមត្រូវ។ អ្វីៗធម្មតា។
ប៉ុន្តែវាមិនមែនជាឯកសារ។ វាជាច្រកទ្វារ (door) ។
Microsoft ទើបតែបង្ហាញថា ចាប់ពីខែកុម្ភៈ ឆ្នាំ 2026 មាន malware មួយឈ្មោះ CryptoBandits បានលួចយក #crypto ពីអ្នកប្រើប្រាស់ Windows ដោយវិធីស្ទើរតែមើលមិនឃើញ៖ វាត្រូវបានដំឡើងពី USB ដែលឆ្លងមេរោគ ដំណើរការតាមដាន clipboard រៀងរាល់ 500 មិល្លីវិនាទី ហើយនៅពេលដែលអ្នកចម្លងអាសយដ្ឋាន wallet ដើម្បីធ្វើការផ្ទេរ… វាប្តូរវាដោយស្ងាត់ស្ងៀមទៅជារបស់អ្នកវាយប្រហារ។
អ្នកបិទភ្ជាប់ (paste)។ អ្នកបញ្ជាក់ (confirm)។ លុយទៅដល់ wallet មួយផ្សេងទៀត។
វាក៏ចាប់យក seed phrases និង private keys ផងដែរ។ វាបញ្ជូនអ្វីៗទាំងអស់តាមបណ្ដាញ Tor ដើម្បីមិនឲ្យមានស្លាក។ ហើយពេលដែលវារកឃើញ USB ដែលស្អាតបានភ្ជាប់ វាក៏ឆ្លងមេរោគនោះដែរ។
សូម្បីតែ Binance ក៏បានចែកចាយការជូនដំណឹងរបស់ Microsoft ទៅឲ្យអ្នកប្រើរបស់ខ្លួនដែរ។
តើពេលចុងក្រោយនៅពេលណា ដែលអ្នកពិនិត្យអាសយដ្ឋានគោលដៅ ដោយមើលតាមអក្សរ/លេខមួយៗ មុននឹងបញ្ជាក់ប្រតិបត្តិការ?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
អ្នកបានបើកនូវអ្វីដែលហាក់ដូចជាឯកសារ Word ធម្មតា។ ឈ្មោះត្រឹមត្រូវ រូបត្រឹមត្រូវ។ អ្វីៗធម្មតា។
ប៉ុន្តែវាមិនមែនជាឯកសារ។ វាជាច្រកទ្វារ (door) ។
Microsoft ទើបតែបង្ហាញថា ចាប់ពីខែកុម្ភៈ ឆ្នាំ 2026 មាន malware មួយឈ្មោះ CryptoBandits បានលួចយក #crypto ពីអ្នកប្រើប្រាស់ Windows ដោយវិធីស្ទើរតែមើលមិនឃើញ៖ វាត្រូវបានដំឡើងពី USB ដែលឆ្លងមេរោគ ដំណើរការតាមដាន clipboard រៀងរាល់ 500 មិល្លីវិនាទី ហើយនៅពេលដែលអ្នកចម្លងអាសយដ្ឋាន wallet ដើម្បីធ្វើការផ្ទេរ… វាប្តូរវាដោយស្ងាត់ស្ងៀមទៅជារបស់អ្នកវាយប្រហារ។
អ្នកបិទភ្ជាប់ (paste)។ អ្នកបញ្ជាក់ (confirm)។ លុយទៅដល់ wallet មួយផ្សេងទៀត។
វាក៏ចាប់យក seed phrases និង private keys ផងដែរ។ វាបញ្ជូនអ្វីៗទាំងអស់តាមបណ្ដាញ Tor ដើម្បីមិនឲ្យមានស្លាក។ ហើយពេលដែលវារកឃើញ USB ដែលស្អាតបានភ្ជាប់ វាក៏ឆ្លងមេរោគនោះដែរ។
សូម្បីតែ Binance ក៏បានចែកចាយការជូនដំណឹងរបស់ Microsoft ទៅឲ្យអ្នកប្រើរបស់ខ្លួនដែរ។
តើពេលចុងក្រោយនៅពេលណា ដែលអ្នកពិនិត្យអាសយដ្ឋានគោលដៅ ដោយមើលតាមអក្សរ/លេខមួយៗ មុននឹងបញ្ជាក់ប្រតិបត្តិការ?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
447
ເຂົ້າສູ່ລະບົບເພື່ອສຳຫຼວດເນື້ອຫາເພີ່ມເຕີມ
ເຂົ້າຮ່ວມກຸ່ມຜູ້ໃຊ້ຄຣິບໂຕທົ່ວໂລກໃນ Binance Square.
⚡️ ໄດ້ຮັບຂໍ້ມູນຫຼ້າສຸດ ແລະ ທີ່ມີປະໂຫຍດກ່ຽວກັບຄຣິບໂຕ.
💬 ໄດ້ຮັບຄວາມໄວ້ວາງໃຈຈາກຕະຫຼາດແລກປ່ຽນຄຣິບໂຕທີ່ໃຫຍ່ທີ່ສຸດໃນໂລກ.
👍 ຄົ້ນຫາຂໍ້ມູນເຊີງເລິກທີ່ແທ້ຈາກນັກສ້າງທີ່ໄດ້ຮັບການຢືນຢັນ.
ອີເມວ / ເບີໂທລະສັບ
ຫົວຂໍ້ທີ່ກໍາລັງນິຍົມ
1
#BTCBreaks80K
179,957 views
2,950 ກຳລັງສົນທະນາ
2
#比特币突破8万
119,267 views
351 ກຳລັງສົນທະນາ
3
#BitcoinMarketCapTopsTesla
9,121 views
392 ກຳລັງສົນທະນາ
4
#SOLJumpsAbout10%
18,514 views
473 ກຳລັງສົນທະນາ
5
#EthereumReclaims$2600
2,013 views
67 ກຳລັງສົນທະນາ
6
#LineraShutsDownAfterFundraisingFallsShort
3,130 views
102 ກຳລັງສົນທະນາ
7
#SECReceivesAmendedInjectiveETFFiling
13,545 views
364 ກຳລັງສົນທະນາ
8
#SanDiskToJoinSP100OnSep21
10,614 views
235 ກຳລັງສົນທະນາ
9
#PolygonToDeployContractBurning100MPOL
6,444 views
188 ກຳລັງສົນທະນາ
10
#TRMReportsYouTubeScamStole274.6ETH
3,315 views
86 ກຳລັງສົນທະນາ