

熊市差点被饿死之重回alpha刷空投
302 投稿
熊市差点被饿死之重回alpha刷空投
報告
ユーザーをブロック
21 フォロー
53 フォロワー
140 いいね
投稿
#dusk $DUSK @Dusk_Foundation 私はDuskのドキュメントを読んでいて、見落とされがちな細部に気づきました。Duskのノード発見メカニズムは、ドメインネームサーバーに依存していないのです。
ビットコインやイーサリアムのノードは、ネットワークに初めて接続する際、コード内に書き込まれた固定のドメインリストから、他のノードのアドレスを取得する必要があります。この設計はシンプルで効果的ですが、ひとつの弱点があります——ドメインネームサーバーが封鎖されたりハイジャックされたりすると、新しいノードがネットワークに参加できなくなってしまうのです。
一方Duskは、Kadcastに内蔵されたノード発見メカニズムを使います。新しいノードを起動するには、1つ以上のブートストラップノードのアドレスを知っていれば十分で、その後は反復的なクエリによってルーティングテーブルを段階的に埋めていきます。ネットワークに接続した後は、ブートストラップノードに依存せず、ルーティングテーブルによって他のノードとの接続を維持します。
この設計の耐検閲性はより強力です。仮にすべてのブートストラップノードが遮断されたとしても、ネットワーク内でオンラインのノードが1つでもあれば、新しいノードは何らかの方法でそのアドレスを取得してネットワークに参加できます。Duskが狙うグローバルなコンプライアンス重視の金融市場にとって、この種の耐検閲能力は必要です——ある国のネットワーク封鎖が原因で、ネットワーク全体のノードが接続できなくなる事態を避けなければなりません。
もうひとつ気づいた点は、ノードのアイデンティティの永続性です。各ノードは最初の起動時に固定のアイデンティティ識別子を生成し、この識別子はノードのステーク(担保)アドレスと結び付けられます。IPアドレスが変わっても、アイデンティティ識別子が変わらない限り、ネットワーク内の他のノードは引き続きそれを認識できます。これは、動的IP環境におけるノードのアイデンティティ追跡の問題を解決します。
もちろん、Kadcastのノード発見にも代償があります。新しいノードがルーティングテーブルを初めて同期するには、数分の時間がかかり、ドメインネームサーバーのように数秒で大量のノードに接続できるわけではありません。しかし、長期的に安定稼働を目指す金融ネットワークにとっては、初期化に数分かかることは許容範囲です。$ETH
#dusk $DUSK @Dusk 私はDuskのドキュメントを読んでいて、見落とされがちな細部に気づきました。Duskのノード発見メカニズムは、ドメインネームサーバーに依存していないのです。
ビットコインやイーサリアムのノードは、ネットワークに初めて接続する際、コード内に書き込まれた固定のドメインリストから、他のノードのアドレスを取得する必要があります。この設計はシンプルで効果的ですが、ひとつの弱点があります——ドメインネームサーバーが封鎖されたりハイジャックされたりすると、新しいノードがネットワークに参加できなくなってしまうのです。
一方Duskは、Kadcastに内蔵されたノード発見メカニズムを使います。新しいノードを起動するには、1つ以上のブートストラップノードのアドレスを知っていれば十分で、その後は反復的なクエリによってルーティングテーブルを段階的に埋めていきます。ネットワークに接続した後は、ブートストラップノードに依存せず、ルーティングテーブルによって他のノードとの接続を維持します。
この設計の耐検閲性はより強力です。仮にすべてのブートストラップノードが遮断されたとしても、ネットワーク内でオンラインのノードが1つでもあれば、新しいノードは何らかの方法でそのアドレスを取得してネットワークに参加できます。Duskが狙うグローバルなコンプライアンス重視の金融市場にとって、この種の耐検閲能力は必要です——ある国のネットワーク封鎖が原因で、ネットワーク全体のノードが接続できなくなる事態を避けなければなりません。
もうひとつ気づいた点は、ノードのアイデンティティの永続性です。各ノードは最初の起動時に固定のアイデンティティ識別子を生成し、この識別子はノードのステーク(担保)アドレスと結び付けられます。IPアドレスが変わっても、アイデンティティ識別子が変わらない限り、ネットワーク内の他のノードは引き続きそれを認識できます。これは、動的IP環境におけるノードのアイデンティティ追跡の問題を解決します。
もちろん、Kadcastのノード発見にも代償があります。新しいノードがルーティングテーブルを初めて同期するには、数分の時間がかかり、ドメインネームサーバーのように数秒で大量のノードに接続できるわけではありません。しかし、長期的に安定稼働を目指す金融ネットワークにとっては、初期化に数分かかることは許容範囲です。$ETH
67
#termmax 私は、TermMaが清算順序を設計している点もとても面白いと思います。
多くの貸借契約では、清算の際に担保率の低い順に並べて清算します。誰の担保率が一番低いかで、その人(そのポジション)から先に清算されるのです。この方式は公平ですが、悪用されやすい面もあります。大口のプレイヤーは清算キューを監視し、担保率が最も低いポジションを狙って、他の清算者より先に踏み込んで、一番おいしい部分を先取りできてしまうのです。
しかし@termmax のやり方は違います。清算ウィンドウは公開されており、誰でも参加できますが、清算の順番は担保率の順ではなく「時間優先」です。最初に清算リクエストを起こした人から処理されます。
この設計のロジックはこうです。清算は公共サービスであって、裁定(アービトラージ)の競争ではない。もし全員が担保率の最も低いポジションを奪い合ったら、他の、清算が迫っているポジションほど放置されてしまい、結果としてより多くの不良債権につながる可能性があります。時間優先で処理すれば、清算者がさまざまなポジションに分散され、全体としての清算効率がかえって高まるのです。
もう一つの細かな点は「部分清算」のルールです。ある債務が比較的大きい場合、清算者は全部を清算するのではなく、その一部だけを清算することを選べます。たとえば10万ドルの債務なら、清算者はまず5万を清算して、対応する担保を受け取れます。残りの5万は引き続き帳簿に残り、価格がさらに下がれば次のラウンドでまた清算されます。
このような部分清算の仕組みは、借り手にとってのバッファ(余裕)を提供します。自分のポジションが部分清算されたとしても、担保を追加したり、債務の一部を返済したりして、残ったポジションを守るチャンスがあります。もし一度に全部清算されてしまえば、そのポジションを完全に失うことになります。
もちろん、部分清算は清算者の利益が薄まることも意味します。ただしTermMaxのドキュメントでは、健全な貸借市場は、清算者が「借り手が破綻するのでは」と賭けて危機に乗じることを奨励すべきではなく、清算は安定したリスク解放の仕組みであるべきだと考えています。$ETH
#termmax 私は、TermMaが清算順序を設計している点もとても面白いと思います。
多くの貸借契約では、清算の際に担保率の低い順に並べて清算します。誰の担保率が一番低いかで、その人(そのポジション)から先に清算されるのです。この方式は公平ですが、悪用されやすい面もあります。大口のプレイヤーは清算キューを監視し、担保率が最も低いポジションを狙って、他の清算者より先に踏み込んで、一番おいしい部分を先取りできてしまうのです。
しかし@TermMax のやり方は違います。清算ウィンドウは公開されており、誰でも参加できますが、清算の順番は担保率の順ではなく「時間優先」です。最初に清算リクエストを起こした人から処理されます。
この設計のロジックはこうです。清算は公共サービスであって、裁定(アービトラージ)の競争ではない。もし全員が担保率の最も低いポジションを奪い合ったら、他の、清算が迫っているポジションほど放置されてしまい、結果としてより多くの不良債権につながる可能性があります。時間優先で処理すれば、清算者がさまざまなポジションに分散され、全体としての清算効率がかえって高まるのです。
もう一つの細かな点は「部分清算」のルールです。ある債務が比較的大きい場合、清算者は全部を清算するのではなく、その一部だけを清算することを選べます。たとえば10万ドルの債務なら、清算者はまず5万を清算して、対応する担保を受け取れます。残りの5万は引き続き帳簿に残り、価格がさらに下がれば次のラウンドでまた清算されます。
このような部分清算の仕組みは、借り手にとってのバッファ(余裕)を提供します。自分のポジションが部分清算されたとしても、担保を追加したり、債務の一部を返済したりして、残ったポジションを守るチャンスがあります。もし一度に全部清算されてしまえば、そのポジションを完全に失うことになります。
もちろん、部分清算は清算者の利益が薄まることも意味します。ただしTermMaxのドキュメントでは、健全な貸借市場は、清算者が「借り手が破綻するのでは」と賭けて危機に乗じることを奨励すべきではなく、清算は安定したリスク解放の仕組みであるべきだと考えています。$ETH
176
私は@Dusk_Foundation の最新ホワイトペーパーを読み返してみたところ、プライバシーに対する理解がZcashの考え方とは少し違うことに気づきました。
Zcashの理念は「グローバルな匿名」で、すべての取引はデフォルトで隠され、誰も取引を見られません。しかしDuskは、これでは実際のビジネス運用において成り立たないと考えています。金融機関は、規制当局に対して自分たちが不正行為をしていないことを証明する必要があるからです。もしチェーン全体が“真っ黒”なら、コンプライアンス対応コストの方がかえって高くなってしまいます。
そこでDuskは、2種類の取引モデルを用意し、ユーザーが自分で選べるようにしました。
1つ目はMoonlightで、公開のアカウントモデルです。残高がいくらか、誰が誰にいくら送ったかが、オンチェーンで全部見えます。この仕組みは取引所の照合に使えますし、資金の公示にも向いています。$DUSK
2つ目はPhoenixで、秘密の証票(チケット)モデルです。あなたの資金は暗号化された証票の形で保持され、送金の際はゼロ知識証明によって次の3点を検証します:このお金が二重に使われていないこと、支払われる金額が受け取った金額を超えないこと、金額が合法的な範囲に収まっていること。傍観者は具体的な金額を見られず、誰が誰に送金したかも分かりません。
しかし重要なのはここです。暗号化証票のそれぞれに、閲覧用の鍵を紐づけられます。あなたがその鍵を監査側に渡すと、相手はその証票の具体情報を復号できますが、あなたの他の取引は見えません。監督当局は1つの鍵で“自分が許可されている分”だけを確認でき、チェーン全体をまるごと引っくり返すことはできません。$DUSK
ホワイトペーパーではこの点を特に強調しています。受取人は送信者が誰かを識別できる、と。プライバシーを犠牲にしているように見えますが、実は意図的な設計です——この仕組みが従来型の金融に受け入れられるようにするためです。
2つのモデルは同じ清算(決済)レイヤー上で動き、互いに干渉しません。取引が公開チャネルを通るのか、秘密チャネルを通るのかは、取引内容そのものによって決まり、オンチェーンで強制的に指定されるわけではありません。
私の見立てでは、「透明にするかどうか」をユーザー自身に委ね、プロトコルがユーザーの代わりに決めないようにしている点が重要です。オール・オア・ナッシングの“グローバル匿名”より、はるかに現実的です。
#dusk $DUSK @Dusk_Foundation
私は@Dusk の最新ホワイトペーパーを読み返してみたところ、プライバシーに対する理解がZcashの考え方とは少し違うことに気づきました。
Zcashの理念は「グローバルな匿名」で、すべての取引はデフォルトで隠され、誰も取引を見られません。しかしDuskは、これでは実際のビジネス運用において成り立たないと考えています。金融機関は、規制当局に対して自分たちが不正行為をしていないことを証明する必要があるからです。もしチェーン全体が“真っ黒”なら、コンプライアンス対応コストの方がかえって高くなってしまいます。
そこでDuskは、2種類の取引モデルを用意し、ユーザーが自分で選べるようにしました。
1つ目はMoonlightで、公開のアカウントモデルです。残高がいくらか、誰が誰にいくら送ったかが、オンチェーンで全部見えます。この仕組みは取引所の照合に使えますし、資金の公示にも向いています。$DUSK
2つ目はPhoenixで、秘密の証票(チケット)モデルです。あなたの資金は暗号化された証票の形で保持され、送金の際はゼロ知識証明によって次の3点を検証します:このお金が二重に使われていないこと、支払われる金額が受け取った金額を超えないこと、金額が合法的な範囲に収まっていること。傍観者は具体的な金額を見られず、誰が誰に送金したかも分かりません。
しかし重要なのはここです。暗号化証票のそれぞれに、閲覧用の鍵を紐づけられます。あなたがその鍵を監査側に渡すと、相手はその証票の具体情報を復号できますが、あなたの他の取引は見えません。監督当局は1つの鍵で“自分が許可されている分”だけを確認でき、チェーン全体をまるごと引っくり返すことはできません。$DUSK
ホワイトペーパーではこの点を特に強調しています。受取人は送信者が誰かを識別できる、と。プライバシーを犠牲にしているように見えますが、実は意図的な設計です——この仕組みが従来型の金融に受け入れられるようにするためです。
2つのモデルは同じ清算(決済)レイヤー上で動き、互いに干渉しません。取引が公開チャネルを通るのか、秘密チャネルを通るのかは、取引内容そのものによって決まり、オンチェーンで強制的に指定されるわけではありません。
私の見立てでは、「透明にするかどうか」をユーザー自身に委ね、プロトコルがユーザーの代わりに決めないようにしている点が重要です。オール・オア・ナッシングの“グローバル匿名”より、はるかに現実的です。
#dusk $DUSK @Dusk
81
本人確認中
#dusk 2026年最も注目すべき進展は、Duskメインネットの正式な立ち上げおよびDuskEVMの公開です。DuskEVMはOP Stackを基盤とするEVM互換の実行レイヤーで、開発者はSolidityでスマートコントラクトを直接記述でき、Hardhat、MetaMaskなどおなじみのツールで開発可能です。つまり、イーサリアム・エコシステムの膨大なアプリケーションや開発者が、低コストでDuskへ移行でき、新しい技術スタックを学ぶ必要がありません。
アーキテクチャ面では、Duskは3層のモジュール化スタックへ進化しています。最下層のDuskDSがコンセンサス、決済、データ可用性を担い、中間層のDuskEVMがEVMの実行を担います。将来的には、専用のプライバシー・アプリケーション層としてDuskVMも提供される予定です。3層は同一のDUSKトークンを共有し、バリデータが運用するブリッジング・レイヤーによって価値がレイヤー間で自由に移動します。資産のラップや担保管理者の介入は不要です。
現実世界での活用はすでに実装済みです。@Dusk_Foundation は、オランダのライセンスを持つ証券取引所NPEXと提携し、DuskTradeプラットフォームを立ち上げました。3億ユーロ超のトークン化証券をオンチェーンへ移行する計画です。NPEXは複数のEU金融ライセンスを保有しており、これらの資産は、完全な規制枠組みのもとで発行されます。投資家はプライバシーを保護したまま投資でき、一方で規制当局はリアルタイムにコンプライアンス状況を確認できます。
$DUSK トークンは、エコシステム全体で多重の役割を果たします。Gas手数料の支払い、ネットワークの安全性を維持するためのステーキングへの参加、そしてガバナンスおよび資産発行のための担保です。より多くの機関が参入し、オンチェーン資産が増えるほど、Gasと検証の需要は引き続き拡大し、ポジティブな経済の循環(フライホイール)が形成されます。
技術アーキテクチャから実世界のユースケースまで、Duskは行動で証明しています。プライバシーに準拠したオンチェーン金融はコンセプトではなく、まさに起きている現実だということです。規制がますます厳格になる中で、従来の金融とブロックチェーンの世界を本当にブリッジできる者が、次のサイクルで優位性を得るでしょう。
#dusk 2026年最も注目すべき進展は、Duskメインネットの正式な立ち上げおよびDuskEVMの公開です。DuskEVMはOP Stackを基盤とするEVM互換の実行レイヤーで、開発者はSolidityでスマートコントラクトを直接記述でき、Hardhat、MetaMaskなどおなじみのツールで開発可能です。つまり、イーサリアム・エコシステムの膨大なアプリケーションや開発者が、低コストでDuskへ移行でき、新しい技術スタックを学ぶ必要がありません。
アーキテクチャ面では、Duskは3層のモジュール化スタックへ進化しています。最下層のDuskDSがコンセンサス、決済、データ可用性を担い、中間層のDuskEVMがEVMの実行を担います。将来的には、専用のプライバシー・アプリケーション層としてDuskVMも提供される予定です。3層は同一のDUSKトークンを共有し、バリデータが運用するブリッジング・レイヤーによって価値がレイヤー間で自由に移動します。資産のラップや担保管理者の介入は不要です。
現実世界での活用はすでに実装済みです。@Dusk は、オランダのライセンスを持つ証券取引所NPEXと提携し、DuskTradeプラットフォームを立ち上げました。3億ユーロ超のトークン化証券をオンチェーンへ移行する計画です。NPEXは複数のEU金融ライセンスを保有しており、これらの資産は、完全な規制枠組みのもとで発行されます。投資家はプライバシーを保護したまま投資でき、一方で規制当局はリアルタイムにコンプライアンス状況を確認できます。
$DUSK トークンは、エコシステム全体で多重の役割を果たします。Gas手数料の支払い、ネットワークの安全性を維持するためのステーキングへの参加、そしてガバナンスおよび資産発行のための担保です。より多くの機関が参入し、オンチェーン資産が増えるほど、Gasと検証の需要は引き続き拡大し、ポジティブな経済の循環(フライホイール)が形成されます。
技術アーキテクチャから実世界のユースケースまで、Duskは行動で証明しています。プライバシーに準拠したオンチェーン金融はコンセプトではなく、まさに起きている現実だということです。規制がますます厳格になる中で、従来の金融とブロックチェーンの世界を本当にブリッジできる者が、次のサイクルで優位性を得るでしょう。
90
本人確認中
#termmax @termmax 暗号資産市場では、多くのDeFiプロトコル、DAOのトレジャリー、マーケットメイカーが多額のステーブルコインや主要資産を保有しています。これらの資金はしばしばジレンマに直面します。ウォレットに置いたままでは何の収益も得られません。一方で変動金利の貸借プロトコルに投入すると、金利が大きく変動するリスクを負うことになります。予算を計画し、貢献者への給与を支払い、運営資金を確保する必要があるチームにとっては、収益の不確実性により財務管理が非常に難しくなります。
TermMaxは、分散型の定期固定利率プロトコルです。ユーザーは固定利率で資産を預け入れ、固定期間の満了後に元本と利息を受け取れます。DAOのトレジャリーにとっては、資金の一部を30日、90日、あるいはそれ以上の期間の定期プールにロックし、見通し可能な年利回りを得られることを意味します。この確定的な収益は、開発コストの支払い、ガバナンストークンの買い戻し、コミュニティへの配当分配などに活用でき、市場のボラティリティが利益を食い潰す心配がありません。
マーケットメイカーもTermMaxから恩恵を受けられます。マーケットメイクでは、流動性を提供するために継続的に資産を借り入れる必要がありますが、変動金利の借入コストは突然急騰し、マーケットメイクの利益を侵食し得ます。TermMaxで固定利率として資産を借りることで、資金コストを正確に見積もり、より安定した戦略を立てられます。さらに、TermMaxの定期証券は二次市場で取引可能なため、満期を待たずにポジションを柔軟に調整できます。
個人ユーザーが「確実に利息を得たい」を追求するのに対し、TermMaxのプロトコルや機関への魅力は、資本効率と確実性にあります。プロトコルのトレジャリーは、遊休資金を複数の異なる期間の定期プールに同時に投資し、段階的な収益構造を構築できます。マーケットメイカーは、固定利率の借入で資金コストを平滑化し、全体としての運用の堅牢性を高められます。TermMaxのスマートコントラクトは完全にオープンソースで、すべての資金の流れと利率の価格付けが公開され透明性が担保されており、DeFiの分散型ガバナンスの要件に適合します。
DeFiエコシステムが成熟するにつれ、プロトコルやDAOに対する専門的な資金管理のニーズは今後ますます高まるでしょう。TermMaxは固定利率と定期決済を中核として、これらの組織に信頼でき、組み合わせ可能で、監査可能なオンチェーンの資金管理ツールを提供します。既存の変動金利プロトコルを置き換えることが目的なのではなく、それらと補完し合い、より完全なDeFiの金融システムを共に構築することを目指しています。
#termmax @TermMax 暗号資産市場では、多くのDeFiプロトコル、DAOのトレジャリー、マーケットメイカーが多額のステーブルコインや主要資産を保有しています。これらの資金はしばしばジレンマに直面します。ウォレットに置いたままでは何の収益も得られません。一方で変動金利の貸借プロトコルに投入すると、金利が大きく変動するリスクを負うことになります。予算を計画し、貢献者への給与を支払い、運営資金を確保する必要があるチームにとっては、収益の不確実性により財務管理が非常に難しくなります。
TermMaxは、分散型の定期固定利率プロトコルです。ユーザーは固定利率で資産を預け入れ、固定期間の満了後に元本と利息を受け取れます。DAOのトレジャリーにとっては、資金の一部を30日、90日、あるいはそれ以上の期間の定期プールにロックし、見通し可能な年利回りを得られることを意味します。この確定的な収益は、開発コストの支払い、ガバナンストークンの買い戻し、コミュニティへの配当分配などに活用でき、市場のボラティリティが利益を食い潰す心配がありません。
マーケットメイカーもTermMaxから恩恵を受けられます。マーケットメイクでは、流動性を提供するために継続的に資産を借り入れる必要がありますが、変動金利の借入コストは突然急騰し、マーケットメイクの利益を侵食し得ます。TermMaxで固定利率として資産を借りることで、資金コストを正確に見積もり、より安定した戦略を立てられます。さらに、TermMaxの定期証券は二次市場で取引可能なため、満期を待たずにポジションを柔軟に調整できます。
個人ユーザーが「確実に利息を得たい」を追求するのに対し、TermMaxのプロトコルや機関への魅力は、資本効率と確実性にあります。プロトコルのトレジャリーは、遊休資金を複数の異なる期間の定期プールに同時に投資し、段階的な収益構造を構築できます。マーケットメイカーは、固定利率の借入で資金コストを平滑化し、全体としての運用の堅牢性を高められます。TermMaxのスマートコントラクトは完全にオープンソースで、すべての資金の流れと利率の価格付けが公開され透明性が担保されており、DeFiの分散型ガバナンスの要件に適合します。
DeFiエコシステムが成熟するにつれ、プロトコルやDAOに対する専門的な資金管理のニーズは今後ますます高まるでしょう。TermMaxは固定利率と定期決済を中核として、これらの組織に信頼でき、組み合わせ可能で、監査可能なオンチェーンの資金管理ツールを提供します。既存の変動金利プロトコルを置き換えることが目的なのではなく、それらと補完し合い、より完全なDeFiの金融システムを共に構築することを目指しています。
88
Duskには、DNSシードノードに依存しない設計として、基盤となるインフラ層の仕組みがあります。
ビットコインやイーサリアムでは、ノードが初めてネットワークに接続する際、ハードコードされたDNSシードのリストから他のノードのIPアドレスを取得する必要があります。この設計はシンプルで効果的ですが、中央集権化のリスクがあります――DNSサーバーが封鎖されたりハイジャックされたりすると、新しいノードがネットワークに参加できなくなります。$DUSK
一方Duskは、Kadcastに内蔵されたノード発見(node discovery)メカニズムを使用しています。新しいノードが起動したとき、1つまたは複数のbootstrapノードのアドレスを知っているだけで、Kademliaプロトコルによる反復(イテレーティブ)な問い合わせを通じて、段階的に自分のルーティングテーブルを埋めていきます。ネットワークに接続された後は、bootstrapノードに依存せず、ルーティングテーブルによって他のノードとの接続を維持します。
この設計は耐検閲性がより強いです。たとえすべてのbootstrapノードが遮断されても、ネットワーク内にオンラインのノードが1つでも残っていれば、新しいノードは何らかの方法でそのアドレスを取得してネットワークに参加できます。Duskが狙うグローバルにコンプライアンスを重視する金融市場にとって、この耐検閲性は必要不可欠です――ある国のネットワーク封鎖が原因で、ネットワーク全体のノードが接続不能になる状態を避ける必要があります。$DUSK
もう1つの細かな点は、ノードIDの永続性です。各ノードは最初の起動時に固定のNode IDを生成し、このIDはノードのDUSKステーク(質押)アドレスと紐づけられます。たとえIPアドレスが変わっても、Node IDが変わらなければ、ネットワーク内の他のノードは引き続きそれを認識できます。これにより、動的IP環境におけるノードの身元追跡(追跡)という問題が解決されます。
もちろん、Kadcastのノード発見にも代償はあります。新しいノードが最初にルーティングテーブルを同期するには、DNSシードのように数秒で大量のノードに接続できるわけではなく、数分かかります。しかし、長期的に安定稼働を目指す金融ネットワークにとって、初期化に数分を要することは許容できます。
@Dusk_Foundation #dusk
Duskには、DNSシードノードに依存しない設計として、基盤となるインフラ層の仕組みがあります。
ビットコインやイーサリアムでは、ノードが初めてネットワークに接続する際、ハードコードされたDNSシードのリストから他のノードのIPアドレスを取得する必要があります。この設計はシンプルで効果的ですが、中央集権化のリスクがあります――DNSサーバーが封鎖されたりハイジャックされたりすると、新しいノードがネットワークに参加できなくなります。$DUSK
一方Duskは、Kadcastに内蔵されたノード発見(node discovery)メカニズムを使用しています。新しいノードが起動したとき、1つまたは複数のbootstrapノードのアドレスを知っているだけで、Kademliaプロトコルによる反復(イテレーティブ)な問い合わせを通じて、段階的に自分のルーティングテーブルを埋めていきます。ネットワークに接続された後は、bootstrapノードに依存せず、ルーティングテーブルによって他のノードとの接続を維持します。
この設計は耐検閲性がより強いです。たとえすべてのbootstrapノードが遮断されても、ネットワーク内にオンラインのノードが1つでも残っていれば、新しいノードは何らかの方法でそのアドレスを取得してネットワークに参加できます。Duskが狙うグローバルにコンプライアンスを重視する金融市場にとって、この耐検閲性は必要不可欠です――ある国のネットワーク封鎖が原因で、ネットワーク全体のノードが接続不能になる状態を避ける必要があります。$DUSK
もう1つの細かな点は、ノードIDの永続性です。各ノードは最初の起動時に固定のNode IDを生成し、このIDはノードのDUSKステーク(質押)アドレスと紐づけられます。たとえIPアドレスが変わっても、Node IDが変わらなければ、ネットワーク内の他のノードは引き続きそれを認識できます。これにより、動的IP環境におけるノードの身元追跡(追跡)という問題が解決されます。
もちろん、Kadcastのノード発見にも代償はあります。新しいノードが最初にルーティングテーブルを同期するには、DNSシードのように数秒で大量のノードに接続できるわけではなく、数分かかります。しかし、長期的に安定稼働を目指す金融ネットワークにとって、初期化に数分を要することは許容できます。
@Dusk #dusk
54
$DUSK のプライバシーモデルにおける、見落とされがちなレイヤー:取引グラフのプライバシー。
多くの人はプライバシーチェーンについて議論する際、取引金額やアドレスの秘匿にばかり注目し、取引グラフ分析のリスクを見落としています。たとえ金額とアドレスが暗号化されていても、アナリストは取引の時間や頻度から資金の流れを推測できてしまいます。たとえばAが毎日決まった時間に、決まった頻度でBへ一定額を送っている場合、金額が見えなくても、それが給与の支払いだと当てられるのです。
@Dusk_Foundation のPhoenixモデルは、この問題に対して興味深い設計を行いました:Note Merging。
未使用のnoteが複数あるとき、それらを1つの新しいnoteに統合できます。統合の処理はzk証明の中で行われるため、外部からは、どのnoteが統合に参加したのかも、統合前後の金額の対応関係も見えません。これは取引グラフに“もう一層の混同(コンフュージョン)”を加えるようなものです。第三者から見えるのは、孤立したnoteの生成と消費のイベントの集合に過ぎず、これらをつなげて資金の流れを示す完全なグラフを構築するのは困難になります。
関連するもう1つの設計がNote Splittingです。noteの額よりも小さい金額を支払う必要がある場合、noteを2つに分けられます。1つは支払いに使い、もう1つは“お釣り”として自分に返します。お釣りnoteと支払いnoteは、チェーン上では完全に独立しており、明確な関連性が見えません。これは、ビットコイン上で成熟した攻撃手法である“お釣りアドレス追跡”を防ぎます。$DUSK
これら2つの仕組みを組み合わせることで、Duskのプライバシー保護は「金額の秘匿」から「グラフ構造の秘匿」へと進化しました。攻撃者が全チェーンデータを持っていても、取引の全体像(取引マップ)を完全に組み立てるのは難しくなります。
もちろん、このレベルのプライバシーは規制上の懸念も伴います。Duskの対応策はviewing key(閲覧鍵)メカニズムです。ユーザーは、特定のnoteの平文を規制当局に閲覧する権限を与えられる一方で、他のnoteを公開せずに済みます。この“選択的透明性”は、プライバシーとコンプライアンスの間で現実的なバランスを見出しています。#dusk
$DUSK のプライバシーモデルにおける、見落とされがちなレイヤー:取引グラフのプライバシー。
多くの人はプライバシーチェーンについて議論する際、取引金額やアドレスの秘匿にばかり注目し、取引グラフ分析のリスクを見落としています。たとえ金額とアドレスが暗号化されていても、アナリストは取引の時間や頻度から資金の流れを推測できてしまいます。たとえばAが毎日決まった時間に、決まった頻度でBへ一定額を送っている場合、金額が見えなくても、それが給与の支払いだと当てられるのです。
@Dusk のPhoenixモデルは、この問題に対して興味深い設計を行いました:Note Merging。
未使用のnoteが複数あるとき、それらを1つの新しいnoteに統合できます。統合の処理はzk証明の中で行われるため、外部からは、どのnoteが統合に参加したのかも、統合前後の金額の対応関係も見えません。これは取引グラフに“もう一層の混同(コンフュージョン)”を加えるようなものです。第三者から見えるのは、孤立したnoteの生成と消費のイベントの集合に過ぎず、これらをつなげて資金の流れを示す完全なグラフを構築するのは困難になります。
関連するもう1つの設計がNote Splittingです。noteの額よりも小さい金額を支払う必要がある場合、noteを2つに分けられます。1つは支払いに使い、もう1つは“お釣り”として自分に返します。お釣りnoteと支払いnoteは、チェーン上では完全に独立しており、明確な関連性が見えません。これは、ビットコイン上で成熟した攻撃手法である“お釣りアドレス追跡”を防ぎます。$DUSK
これら2つの仕組みを組み合わせることで、Duskのプライバシー保護は「金額の秘匿」から「グラフ構造の秘匿」へと進化しました。攻撃者が全チェーンデータを持っていても、取引の全体像(取引マップ)を完全に組み立てるのは難しくなります。
もちろん、このレベルのプライバシーは規制上の懸念も伴います。Duskの対応策はviewing key(閲覧鍵)メカニズムです。ユーザーは、特定のnoteの平文を規制当局に閲覧する権限を与えられる一方で、他のnoteを公開せずに済みます。この“選択的透明性”は、プライバシーとコンプライアンスの間で現実的なバランスを見出しています。#dusk
86
今日は「$DUSK 」のコンセンサス層にある、見落とされがちなコンポーネントについて話したいと思います。それがKadcastです。
SBAコンセンサスは「誰がブロックを生成し、誰が投票するか」を決めますが、ブロックデータがネットワーク内でどう伝播するかはKadcastの役目です。Duskは従来のgossipプロトコルを使わず、Kademlia DHTに基づくルーティングプロトコルを実装しました。
従来のgossipでは、各ノードが受け取ったメッセージをすべての隣接ノードへブロードキャストします。その結果、メッセージはネットワーク内で冗長に何度も転送され、帯域の無駄が大きくなります。Kadcastの考え方はこうです。各ノードはルーティングテーブルを保持し、ネットワーク内の他ノードの位置とIDを把握します。メッセージ送信時には、むやみにブロードキャストするのではなく、距離に応じて少数のノードにだけ選択的に転送し、そこからさらに転送していきます。$DUSK
この方法の効果として、メッセージは送信元から全ノードへ到達しつつ、総転送回数はO(n²)からO(n log n)に削減されます。Duskのように、ブロックヘッダー、投票、証明を頻繁にブロードキャストする必要があるコンセンサスネットワークでは、帯域削減効果はかなり大きいです。
もう一つの利点は、シビル攻撃への耐性です。Kadcastのルーティングテーブルは、ノードのDUSKステーク量とオンライン時間を基にして優先度を並べます。ステークが多く、オンライン時間が長いノードほど優先度が高くなります。新しく参加したノードは、まず信用を蓄積してから、他者のルーティングテーブルに入る必要があります。これにより、攻撃者が大量の偽ノードでネットワークを埋め尽くす可能性を下げられます。
もちろん、Kadcastにもコストはあります。ルーティングテーブルの維持には追加の計算とストレージが必要で、ノードは近隣ノードがオンラインかどうかを確認するために定期的にping/pongを送る必要があります。家庭の回線でノードを運用する個人には、シンプルなgossipよりもリソースを消費しやすいかもしれません。しかしDuskの想定ユーザーは元々、機関やプロのノード運用者であり、このコストは許容できます。
SBAとKadcastをセットで見ると、Duskのコンセンサス層が設計上追求しているのは、次の3点です。ブロック生成が速い、伝播が省コスト、攻撃への耐性が強い。どれも単体では独創的ではありませんが、組み合わせることで、コンプライアンスが求められる金融シーンに適した基盤インフラが形成されます。
@Dusk_Foundation #dusk
今日は「$DUSK 」のコンセンサス層にある、見落とされがちなコンポーネントについて話したいと思います。それがKadcastです。
SBAコンセンサスは「誰がブロックを生成し、誰が投票するか」を決めますが、ブロックデータがネットワーク内でどう伝播するかはKadcastの役目です。Duskは従来のgossipプロトコルを使わず、Kademlia DHTに基づくルーティングプロトコルを実装しました。
従来のgossipでは、各ノードが受け取ったメッセージをすべての隣接ノードへブロードキャストします。その結果、メッセージはネットワーク内で冗長に何度も転送され、帯域の無駄が大きくなります。Kadcastの考え方はこうです。各ノードはルーティングテーブルを保持し、ネットワーク内の他ノードの位置とIDを把握します。メッセージ送信時には、むやみにブロードキャストするのではなく、距離に応じて少数のノードにだけ選択的に転送し、そこからさらに転送していきます。$DUSK
この方法の効果として、メッセージは送信元から全ノードへ到達しつつ、総転送回数はO(n²)からO(n log n)に削減されます。Duskのように、ブロックヘッダー、投票、証明を頻繁にブロードキャストする必要があるコンセンサスネットワークでは、帯域削減効果はかなり大きいです。
もう一つの利点は、シビル攻撃への耐性です。Kadcastのルーティングテーブルは、ノードのDUSKステーク量とオンライン時間を基にして優先度を並べます。ステークが多く、オンライン時間が長いノードほど優先度が高くなります。新しく参加したノードは、まず信用を蓄積してから、他者のルーティングテーブルに入る必要があります。これにより、攻撃者が大量の偽ノードでネットワークを埋め尽くす可能性を下げられます。
もちろん、Kadcastにもコストはあります。ルーティングテーブルの維持には追加の計算とストレージが必要で、ノードは近隣ノードがオンラインかどうかを確認するために定期的にping/pongを送る必要があります。家庭の回線でノードを運用する個人には、シンプルなgossipよりもリソースを消費しやすいかもしれません。しかしDuskの想定ユーザーは元々、機関やプロのノード運用者であり、このコストは許容できます。
SBAとKadcastをセットで見ると、Duskのコンセンサス層が設計上追求しているのは、次の3点です。ブロック生成が速い、伝播が省コスト、攻撃への耐性が強い。どれも単体では独創的ではありませんが、組み合わせることで、コンプライアンスが求められる金融シーンに適した基盤インフラが形成されます。
@Dusk #dusk
96
#dusk $DUSK DUSK の slashing ドキュメントを読んでいて一番意外だったのは、ハードな罰でコインを燃やす没収(ハードスラッシング)の「没収・燃焼の比率」ではなく、「ノードの切断」と「悪事」を、まったく別の独立した懲罰トラックに分けていることでした。多くの PoS チェーンは一刀切りですが、DUSK の SBA におけるソフトスラッシング(Soft Slashing)は「非悪意の失敗」向けに個別に用意されています。
では、何がソフトスラッシングの発動に当たるのでしょう?Provisioner が抽選で Block Generator に選ばれたのに、候補ブロックをブロードキャストしなかった/抽選で committee に入ったのに validation/ratification に署名しなかった/ノードが切断した/Kadcast UDP 9000 が通らない/間違ったバージョンで起動してチェーンの先頭から遅れている――これらはいずれも failed participation(失敗した参加)に該当し、burn(燃焼)にはつながりません。
実行フローはこうです。まず警告を1回出し、権重は引き下げません。2回連続の失敗から、毎回 N×10% の active stake(アクティブ・ステーク)を locked stake(ロック・ステーク)へ移します(1回目で10%、2回目でさらに20%で累計30%、3回目でさらに30%…)、active stake が 1000 DUSK の下限を割るか、移動した分が空になるまで続きます。なお、移した部分は燃やされず、国庫にも入らない。本質的にはあなたの「活躍する重み(活躍権重)のプール」から差し引いて、後で引き出せる locked 状態に変えること。さらに、ノードを直して再ステーク(re-stake)もできます。
同時に N 個の epoch(N=連続失敗回数)だけ出し投票(出块/投票)の資格を一時停止します。停止期間中は generator 抽選にも入らず、voter 集合にも入りません。そのため、70%超のブロック報酬と最大10%の委員会分配が自然に発生しません。fault カウンターは「コンセンサスに成功参加して reward を得たとき」だけリセットされ、重みは再質押によって徐々に回復します。
質押者にとって意味することは?元本はゼロで焼かれない――これが DUSK が Cosmos/ETH の一部設定より「比較的マイルド」な点です。ですが暗黙の罰は「選ばれる確率が active stake に比例して線形に低下する」ことです。連続で3回切断すると、有効な重みは 100% から 40% に落ち、利益は概ね同じ比率で縮みます。一度で没収されるわけではありませんが、長期で走らせると差はかなり大きくなります。provisioner に委託している人も同様で、ノードがソフトスラッシングされたとしても、あなたの委託分は燃えません。ただし対応する重みは落ち、報酬も連動して減ります。ノードが自力で回復するのを待つか、ノードを入れ替えるかになります。
この設計は、私は「確率で罰するので、元本では罰しない」と呼びたいです。機関の運用にとっては継続的なプレッシャーであり、個人の質押者にとってはフォールトトレランスの防波堤(リスク軽減)です。
@Dusk_Foundation
#dusk $DUSK DUSK の slashing ドキュメントを読んでいて一番意外だったのは、ハードな罰でコインを燃やす没収(ハードスラッシング)の「没収・燃焼の比率」ではなく、「ノードの切断」と「悪事」を、まったく別の独立した懲罰トラックに分けていることでした。多くの PoS チェーンは一刀切りですが、DUSK の SBA におけるソフトスラッシング(Soft Slashing)は「非悪意の失敗」向けに個別に用意されています。
では、何がソフトスラッシングの発動に当たるのでしょう?Provisioner が抽選で Block Generator に選ばれたのに、候補ブロックをブロードキャストしなかった/抽選で committee に入ったのに validation/ratification に署名しなかった/ノードが切断した/Kadcast UDP 9000 が通らない/間違ったバージョンで起動してチェーンの先頭から遅れている――これらはいずれも failed participation(失敗した参加)に該当し、burn(燃焼)にはつながりません。
実行フローはこうです。まず警告を1回出し、権重は引き下げません。2回連続の失敗から、毎回 N×10% の active stake(アクティブ・ステーク)を locked stake(ロック・ステーク)へ移します(1回目で10%、2回目でさらに20%で累計30%、3回目でさらに30%…)、active stake が 1000 DUSK の下限を割るか、移動した分が空になるまで続きます。なお、移した部分は燃やされず、国庫にも入らない。本質的にはあなたの「活躍する重み(活躍権重)のプール」から差し引いて、後で引き出せる locked 状態に変えること。さらに、ノードを直して再ステーク(re-stake)もできます。
同時に N 個の epoch(N=連続失敗回数)だけ出し投票(出块/投票)の資格を一時停止します。停止期間中は generator 抽選にも入らず、voter 集合にも入りません。そのため、70%超のブロック報酬と最大10%の委員会分配が自然に発生しません。fault カウンターは「コンセンサスに成功参加して reward を得たとき」だけリセットされ、重みは再質押によって徐々に回復します。
質押者にとって意味することは?元本はゼロで焼かれない――これが DUSK が Cosmos/ETH の一部設定より「比較的マイルド」な点です。ですが暗黙の罰は「選ばれる確率が active stake に比例して線形に低下する」ことです。連続で3回切断すると、有効な重みは 100% から 40% に落ち、利益は概ね同じ比率で縮みます。一度で没収されるわけではありませんが、長期で走らせると差はかなり大きくなります。provisioner に委託している人も同様で、ノードがソフトスラッシングされたとしても、あなたの委託分は燃えません。ただし対応する重みは落ち、報酬も連動して減ります。ノードが自力で回復するのを待つか、ノードを入れ替えるかになります。
この設計は、私は「確率で罰するので、元本では罰しない」と呼びたいです。機関の運用にとっては継続的なプレッシャーであり、個人の質押者にとってはフォールトトレランスの防波堤(リスク軽減)です。
@Dusk
77
#dusk $DUSK 多くの人がDuskについて「プライバシーL1」しか語らないが、私が本当に希少だと思うのは、SBAコンセンサスが「検証」と「投票」を分離している点だ。
Segregated Byzantine Agreement(分離型ビザンチン合意)では、ノードが2つのグループに分かれる。Provisionerは、トランザクションとzk証明の正しさを検証する役割で、これは一段目のフィルタになる。Generatorは、プライバシー・リーダーの選挙結果に従ってブロックを生成し、ブロックヘッダに証明ハッシュの投票を付与する。
一般の観測者はチェーン上でブロックヘッダと証明の要約しか見えず、パッケージされた取引の平文も見えないし、「誰がどれだけ賭けたか」や「誰がブロックを生成したか」も分からない——ステーク額と身元はどちらもブラインドされて隠される。
これにより、私が特に注目している効果が2つある。1つ目はMEVの圧縮だ。取引はメモリプール上で暗号化状態なので、ブロック生成者は金額の大きさで並べ替えたり、先回りして抢跑(フロントラン)したりすることができない。2つ目はfinalityが速くて硬いこと。数秒級の決定性が得られ、証券決済のDvP(同時決済)シナリオでは必須で、数十回の確認を待つ必要がない。
次にダブルVM構成を見てみよう。Piecrust VMはネイティブのRustとZKコントラクトを動かし、オーバーヘッドが小さい。DuskEVMはOP Stackの互換レイヤーでSolidityに対応し、HedgerはEVM側で同態暗号を用いて機密性の高い振替(保密転送)を補完する。これにより、機関開発者はロジックを書き直さずに既存のコントラクトを移植でき、同時にZKによる決定性(最終性)も手に入る。
Duskが狙っているのはダークネットの資金ではなく、NPEXのようなライセンスを持つ取引所の債券トークン化だ。3億ユーロ級の実物資産がチェーン上で発行・取引・清算され、規制当局はviewing keyで監査し、当事者同士は互いに見えない。 「合規」をプロトコル層に組み込むのであって、バックエンドの帳票でごまかすのではない——このルートが、MiCAの施行年に現実的だと感じる。
さらに、見落とされがちな点がもう1つある。Duskのガス代はDUSKで支払えるが、プロトコルはガスをステーブルコインで支払うこともサポートしている。これは機関ユーザーにとって重要だ。彼らは、1回の取引のために変動性のある資産を先に買う必要がないからだ。この「ステーブルで支払う(pay-with-stable)」設計は、従来の金融機関が参入するハードルを下げる。@Dusk_Foundation
#dusk $DUSK 多くの人がDuskについて「プライバシーL1」しか語らないが、私が本当に希少だと思うのは、SBAコンセンサスが「検証」と「投票」を分離している点だ。
Segregated Byzantine Agreement(分離型ビザンチン合意)では、ノードが2つのグループに分かれる。Provisionerは、トランザクションとzk証明の正しさを検証する役割で、これは一段目のフィルタになる。Generatorは、プライバシー・リーダーの選挙結果に従ってブロックを生成し、ブロックヘッダに証明ハッシュの投票を付与する。
一般の観測者はチェーン上でブロックヘッダと証明の要約しか見えず、パッケージされた取引の平文も見えないし、「誰がどれだけ賭けたか」や「誰がブロックを生成したか」も分からない——ステーク額と身元はどちらもブラインドされて隠される。
これにより、私が特に注目している効果が2つある。1つ目はMEVの圧縮だ。取引はメモリプール上で暗号化状態なので、ブロック生成者は金額の大きさで並べ替えたり、先回りして抢跑(フロントラン)したりすることができない。2つ目はfinalityが速くて硬いこと。数秒級の決定性が得られ、証券決済のDvP(同時決済)シナリオでは必須で、数十回の確認を待つ必要がない。
次にダブルVM構成を見てみよう。Piecrust VMはネイティブのRustとZKコントラクトを動かし、オーバーヘッドが小さい。DuskEVMはOP Stackの互換レイヤーでSolidityに対応し、HedgerはEVM側で同態暗号を用いて機密性の高い振替(保密転送)を補完する。これにより、機関開発者はロジックを書き直さずに既存のコントラクトを移植でき、同時にZKによる決定性(最終性)も手に入る。
Duskが狙っているのはダークネットの資金ではなく、NPEXのようなライセンスを持つ取引所の債券トークン化だ。3億ユーロ級の実物資産がチェーン上で発行・取引・清算され、規制当局はviewing keyで監査し、当事者同士は互いに見えない。 「合規」をプロトコル層に組み込むのであって、バックエンドの帳票でごまかすのではない——このルートが、MiCAの施行年に現実的だと感じる。
さらに、見落とされがちな点がもう1つある。Duskのガス代はDUSKで支払えるが、プロトコルはガスをステーブルコインで支払うこともサポートしている。これは機関ユーザーにとって重要だ。彼らは、1回の取引のために変動性のある資産を先に買う必要がないからだ。この「ステーブルで支払う(pay-with-stable)」設計は、従来の金融機関が参入するハードルを下げる。@Dusk
75
#baby $BABY 私はBabylonのホワイトペーパーに、ほんの一言触れられているものの、重要だと思う設計があります。それが「Staking Cap」です。
ホワイトペーパーでは、各vault(保管庫)に最大のステーキング上限があり、この上限を超えるBTCはプロトコルに認められないと述べています。この上限は固定ではなく、vault作成時のネットワーク状態に応じて動的に調整されます。
なぜ上限を設けるのか。考えてみると、理由はいくつかあります。
1つ目はリスク分散です。もし大口投資家が数千BTCを1つのvaultに詰め込んだ場合、そのvaultがいったん何かを起こせば損失が大きすぎます。大口の資金を複数のvaultに分散すれば、各vaultのリスクエクスポージャーを制御でき、仮に特定のvaultが攻撃を受けても、損失はcapの範囲に制限されます。
2つ目は流動性管理です。vaultの償還にはチャレンジ期間が必要で、その期間中は資金がロックされます。もし1つのvaultが大きすぎると、大口の償還リクエストがあれば巨額の流動性ショックになりかねません。複数の小さなvaultに分ければ、償還リクエストも自然と分散され、市場への影響がよりなめらかになります。
3つ目は公平性の問題です。上限がなければ、大口は一人で大量のステーキング枠を独占し、小口の参加スペースを圧迫してしまいます。上限を設けることで、誰もがステークできる量に上限ができ、大口と小口はより平等なスタートラインに立てます。
もちろん、この設計にも代償はあります。大口が大量のBTCをステークしたいなら、複数のvaultを作る必要があります。各vaultはそれぞれ別に作成プロセスを踏むため手間が煩雑で、手数料も倍増します。これは意図的な摩擦であり、効率を公平性に振り向ける考え方です。
Babylonがこうした細部でどのように折り合いをつけているかを見ると、チームは短期のTVL数値の見栄えのためだけでなく、長期的なエコシステムのために本気で備えているのだと感じます。
$BABY #baby @babylonlabs_io
#baby $BABY 私はBabylonのホワイトペーパーに、ほんの一言触れられているものの、重要だと思う設計があります。それが「Staking Cap」です。
ホワイトペーパーでは、各vault(保管庫)に最大のステーキング上限があり、この上限を超えるBTCはプロトコルに認められないと述べています。この上限は固定ではなく、vault作成時のネットワーク状態に応じて動的に調整されます。
なぜ上限を設けるのか。考えてみると、理由はいくつかあります。
1つ目はリスク分散です。もし大口投資家が数千BTCを1つのvaultに詰め込んだ場合、そのvaultがいったん何かを起こせば損失が大きすぎます。大口の資金を複数のvaultに分散すれば、各vaultのリスクエクスポージャーを制御でき、仮に特定のvaultが攻撃を受けても、損失はcapの範囲に制限されます。
2つ目は流動性管理です。vaultの償還にはチャレンジ期間が必要で、その期間中は資金がロックされます。もし1つのvaultが大きすぎると、大口の償還リクエストがあれば巨額の流動性ショックになりかねません。複数の小さなvaultに分ければ、償還リクエストも自然と分散され、市場への影響がよりなめらかになります。
3つ目は公平性の問題です。上限がなければ、大口は一人で大量のステーキング枠を独占し、小口の参加スペースを圧迫してしまいます。上限を設けることで、誰もがステークできる量に上限ができ、大口と小口はより平等なスタートラインに立てます。
もちろん、この設計にも代償はあります。大口が大量のBTCをステークしたいなら、複数のvaultを作る必要があります。各vaultはそれぞれ別に作成プロセスを踏むため手間が煩雑で、手数料も倍増します。これは意図的な摩擦であり、効率を公平性に振り向ける考え方です。
Babylonがこうした細部でどのように折り合いをつけているかを見ると、チームは短期のTVL数値の見栄えのためだけでなく、長期的なエコシステムのために本気で備えているのだと感じます。
$BABY #baby @BabylonLabs_io
91
#baby $BABY 私は、Babylonという名前を付けたのがとても良いと思っている。
バビロンは人類史上最も初期の大都市の一つで、空中庭園で知られており、交易と金融のハブでもあった。この名前をプロジェクト名に選んだことは、プロジェクトの野心を示している——分散した「村」の状態にあるビットコインを、金融の中心へと集約したいのだ、と。
しかし、バビロンの歴史上の結末にも深い意味がある。この都市は、過度な拡張と内部の腐敗によって、最終的に衰退した。もしBabylonプロジェクトが将来失敗するとしたら、その理由は技術的な問題ではない可能性が高く、ガバナンスの問題であるかもしれない。
ビットコイン・コミュニティは、ガバナンスに対して常に敏感だ。コア開発チームとマイナーの間の綱引きは、これまで何度も繰り返されてきた。Babylonはビットコインの上に築かれたプロトコル層であり、そのガバナンス構造の設計は、プロジェクトの存亡を直に左右する。
現時点でのBabylonのガバナンス・モデルは、やや集権的に見える。中核チーム@babylonlabs_io が開発の方向性を主導しており、コミュニティの関与度は限られている。これは初期には効率的かもしれないが、生態系が拡大するにつれ、意思決定権と利益配分の矛盾がより目立つようになっていくだろう。
例えば、いずれBabylonがプロトコルのアップグレードを必要とする日が来たとして、そのアップグレードによって、すでに展開済みのあるvaultが無効になる場合、あるいは収益分配のルールが変更される場合、誰が最終判断を下すのか?コミュニティの投票か、それともチームが決めるのか?
こうした問題を今議論するにはまだ早いが、まるで頭上に吊るされたダモクレスの剣のように、いつでも脅威がある。プロジェクトが成功すればするほど、剣が落ちてくるリスクは大きくなる。$BABY
名前には宿命が隠されている。Babylonが古代文明と違う結末を迎えられることを願っている。$ETH
#baby $BABY 私は、Babylonという名前を付けたのがとても良いと思っている。
バビロンは人類史上最も初期の大都市の一つで、空中庭園で知られており、交易と金融のハブでもあった。この名前をプロジェクト名に選んだことは、プロジェクトの野心を示している——分散した「村」の状態にあるビットコインを、金融の中心へと集約したいのだ、と。
しかし、バビロンの歴史上の結末にも深い意味がある。この都市は、過度な拡張と内部の腐敗によって、最終的に衰退した。もしBabylonプロジェクトが将来失敗するとしたら、その理由は技術的な問題ではない可能性が高く、ガバナンスの問題であるかもしれない。
ビットコイン・コミュニティは、ガバナンスに対して常に敏感だ。コア開発チームとマイナーの間の綱引きは、これまで何度も繰り返されてきた。Babylonはビットコインの上に築かれたプロトコル層であり、そのガバナンス構造の設計は、プロジェクトの存亡を直に左右する。
現時点でのBabylonのガバナンス・モデルは、やや集権的に見える。中核チーム@BabylonLabs_io が開発の方向性を主導しており、コミュニティの関与度は限られている。これは初期には効率的かもしれないが、生態系が拡大するにつれ、意思決定権と利益配分の矛盾がより目立つようになっていくだろう。
例えば、いずれBabylonがプロトコルのアップグレードを必要とする日が来たとして、そのアップグレードによって、すでに展開済みのあるvaultが無効になる場合、あるいは収益分配のルールが変更される場合、誰が最終判断を下すのか?コミュニティの投票か、それともチームが決めるのか?
こうした問題を今議論するにはまだ早いが、まるで頭上に吊るされたダモクレスの剣のように、いつでも脅威がある。プロジェクトが成功すればするほど、剣が落ちてくるリスクは大きくなる。$BABY
名前には宿命が隠されている。Babylonが古代文明と違う結末を迎えられることを願っている。$ETH
1
90
今回、私は@babylonlabs_io のホワイトペーパー付録にある小さな章に気づきました。そこではFee Bumping(手数料上乗せ)メカニズムについて説明されています。
ビットコインネットワークが混雑していると、取引が長時間承認されないことがあります。TBVのvault作成および償還(赎回)の取引には期限要件があり、特にチャレンジ期間における応答取引が、手数料が低すぎていつまでもチェーン上に乗らない場合、vaultが誤って清算されてしまう可能性があります。
ホワイトペーパーの提案はCPFP(Child Pays For Parent)です。具体的には、手数料がやや低い親の支払い取引を先に出し、その後その親取引の出力を使った子取引を追加で作成します。子取引の手数料(レート)は高く設定します。マイナーは手数料率の高い取引を優先して取り込み、ついでに親取引も同じブロックに含めます。$BABY
しかしこの方式には暗黙の前提があります。あなたのvaultの出力が、再度支払い(再利用)できることです。もしvaultスクリプトが特定のアドレスへの支払いに制限されているなら、CPFPは使えません。
Babylonでは、vaultスクリプト内にCPFPに対応できる経路をあらかじめ用意しています。緊急時にdepositorが高い手数料の子取引を発行して、親取引の承認を加速できるようにするものです。この経路にはタイムロックによる保護があり、ある時点を過ぎると自動的に閉じて、悪用を防ぎます。$BABY
もう一つの細部はRelay Feeのフォールバック(保険)的設計です。ホワイトペーパーでは、vault作成時に追加のBTCをrelay fee bufferとしてあらかじめプールしておく必要があると定めています。これはチャレンジ期間中の加速手数料の支払い専用です。このbufferは担保(質押)元本としては計上されず、利息も発生せず、純粋に保険金の役割に徹します。
計算してみると、bufferが少なすぎればピーク時に足りません。逆に多すぎれば資金の運用効率が下がります。Babylonの現在の推奨値は、質押額の0.5%-1%ですが、具体的な数値はdepositor自身が決めます。このflexibilityは良い点ですが、その分ユーザーが判断する必要があり、初心者にはやや不親切かもしれません。#baby
今回、私は@BabylonLabs_io のホワイトペーパー付録にある小さな章に気づきました。そこではFee Bumping(手数料上乗せ)メカニズムについて説明されています。
ビットコインネットワークが混雑していると、取引が長時間承認されないことがあります。TBVのvault作成および償還(赎回)の取引には期限要件があり、特にチャレンジ期間における応答取引が、手数料が低すぎていつまでもチェーン上に乗らない場合、vaultが誤って清算されてしまう可能性があります。
ホワイトペーパーの提案はCPFP(Child Pays For Parent)です。具体的には、手数料がやや低い親の支払い取引を先に出し、その後その親取引の出力を使った子取引を追加で作成します。子取引の手数料(レート)は高く設定します。マイナーは手数料率の高い取引を優先して取り込み、ついでに親取引も同じブロックに含めます。$BABY
しかしこの方式には暗黙の前提があります。あなたのvaultの出力が、再度支払い(再利用)できることです。もしvaultスクリプトが特定のアドレスへの支払いに制限されているなら、CPFPは使えません。
Babylonでは、vaultスクリプト内にCPFPに対応できる経路をあらかじめ用意しています。緊急時にdepositorが高い手数料の子取引を発行して、親取引の承認を加速できるようにするものです。この経路にはタイムロックによる保護があり、ある時点を過ぎると自動的に閉じて、悪用を防ぎます。$BABY
もう一つの細部はRelay Feeのフォールバック(保険)的設計です。ホワイトペーパーでは、vault作成時に追加のBTCをrelay fee bufferとしてあらかじめプールしておく必要があると定めています。これはチャレンジ期間中の加速手数料の支払い専用です。このbufferは担保(質押)元本としては計上されず、利息も発生せず、純粋に保険金の役割に徹します。
計算してみると、bufferが少なすぎればピーク時に足りません。逆に多すぎれば資金の運用効率が下がります。Babylonの現在の推奨値は、質押額の0.5%-1%ですが、具体的な数値はdepositor自身が決めます。このflexibilityは良い点ですが、その分ユーザーが判断する必要があり、初心者にはやや不親切かもしれません。#baby
101
#baby TBV 白皮书里有一处我认为是故意和「DeFi 惯例」对着干的:No pooling。
主流 DeFi 的 vault 通常指资金池,多人存款混在一个合约里共享仓位和风险。但 Babylon 的 Trustless Bitcoin Vault 回归了 bank vault 的本义——每个 vault 就是一笔独立的 Bitcoin UTXO,对应一套 depositor 自己参与 co-sign 的 Taproot 脚本。 不同 vault 的 BTC 不混用、不能被协议合约挪用、不能 rehypothecate(再抵押)。Aave 集成里甚至给你会计代币 vaultBTC 做账,但底层 BTC 仍是那一个输出里的那几聪。这意味着清算时只动你这笔 UTXO 对应的部分,不会拿别人的币去填你的坑。$BABY
另一个容易被略读的细节是 claim delay(申领延迟)。因为 TBV 用 BABE 这套基于 BitVM3 思路的挑战流程,让比特币脚本在链上验证「以太坊那边确实发生了赎回/清算」的 SNARK 证明,系统必须留一段挑战窗口(几小时到一两天)。 合法申领者不是立刻拿到币,而是等挑战期过完。这个延迟不是 bug,是乐观验证的代价:用时间换免信任。
还有个小但关键的密码学零件:WOTS(Winternitz One-Time Signature)。白皮书在 vault registry 里写,每个 vault 会存一个 WOTS commitment,depositor 自己手里也拿一份 WOTS keypair 文件做 self-claim fallback。 一次性签名意味着这把钥匙只用一次,复用就暴露;它不用于日常转账,而是作为极端情况下你自己向比特币链提交申领证明的兜底身份。把「一次性」做成安全特性而不是限制,这思路很比特币。$ETH
把这三件(独立 UTXO 不池化、BABE 挑战延迟、WOTS 兜底)摆一起看,TBV 的信任模型就立体了:比特币管资产归属,以太坊管业务状态,中间靠预签名脚本+ZK/BitVM 证明+挑战期缝合,谁也不用信谁,只信自己签的那张脚本。这才是「trustless」三个字在白皮书里的真实重量。@babylonlabs_io
#baby TBV 白皮书里有一处我认为是故意和「DeFi 惯例」对着干的:No pooling。
主流 DeFi 的 vault 通常指资金池,多人存款混在一个合约里共享仓位和风险。但 Babylon 的 Trustless Bitcoin Vault 回归了 bank vault 的本义——每个 vault 就是一笔独立的 Bitcoin UTXO,对应一套 depositor 自己参与 co-sign 的 Taproot 脚本。 不同 vault 的 BTC 不混用、不能被协议合约挪用、不能 rehypothecate(再抵押)。Aave 集成里甚至给你会计代币 vaultBTC 做账,但底层 BTC 仍是那一个输出里的那几聪。这意味着清算时只动你这笔 UTXO 对应的部分,不会拿别人的币去填你的坑。$BABY
另一个容易被略读的细节是 claim delay(申领延迟)。因为 TBV 用 BABE 这套基于 BitVM3 思路的挑战流程,让比特币脚本在链上验证「以太坊那边确实发生了赎回/清算」的 SNARK 证明,系统必须留一段挑战窗口(几小时到一两天)。 合法申领者不是立刻拿到币,而是等挑战期过完。这个延迟不是 bug,是乐观验证的代价:用时间换免信任。
还有个小但关键的密码学零件:WOTS(Winternitz One-Time Signature)。白皮书在 vault registry 里写,每个 vault 会存一个 WOTS commitment,depositor 自己手里也拿一份 WOTS keypair 文件做 self-claim fallback。 一次性签名意味着这把钥匙只用一次,复用就暴露;它不用于日常转账,而是作为极端情况下你自己向比特币链提交申领证明的兜底身份。把「一次性」做成安全特性而不是限制,这思路很比特币。$ETH
把这三件(独立 UTXO 不池化、BABE 挑战延迟、WOTS 兜底)摆一起看,TBV 的信任模型就立体了:比特币管资产归属,以太坊管业务状态,中间靠预签名脚本+ZK/BitVM 证明+挑战期缝合,谁也不用信谁,只信自己签的那张脚本。这才是「trustless」三个字在白皮书里的真实重量。@BabylonLabs_io
1
186
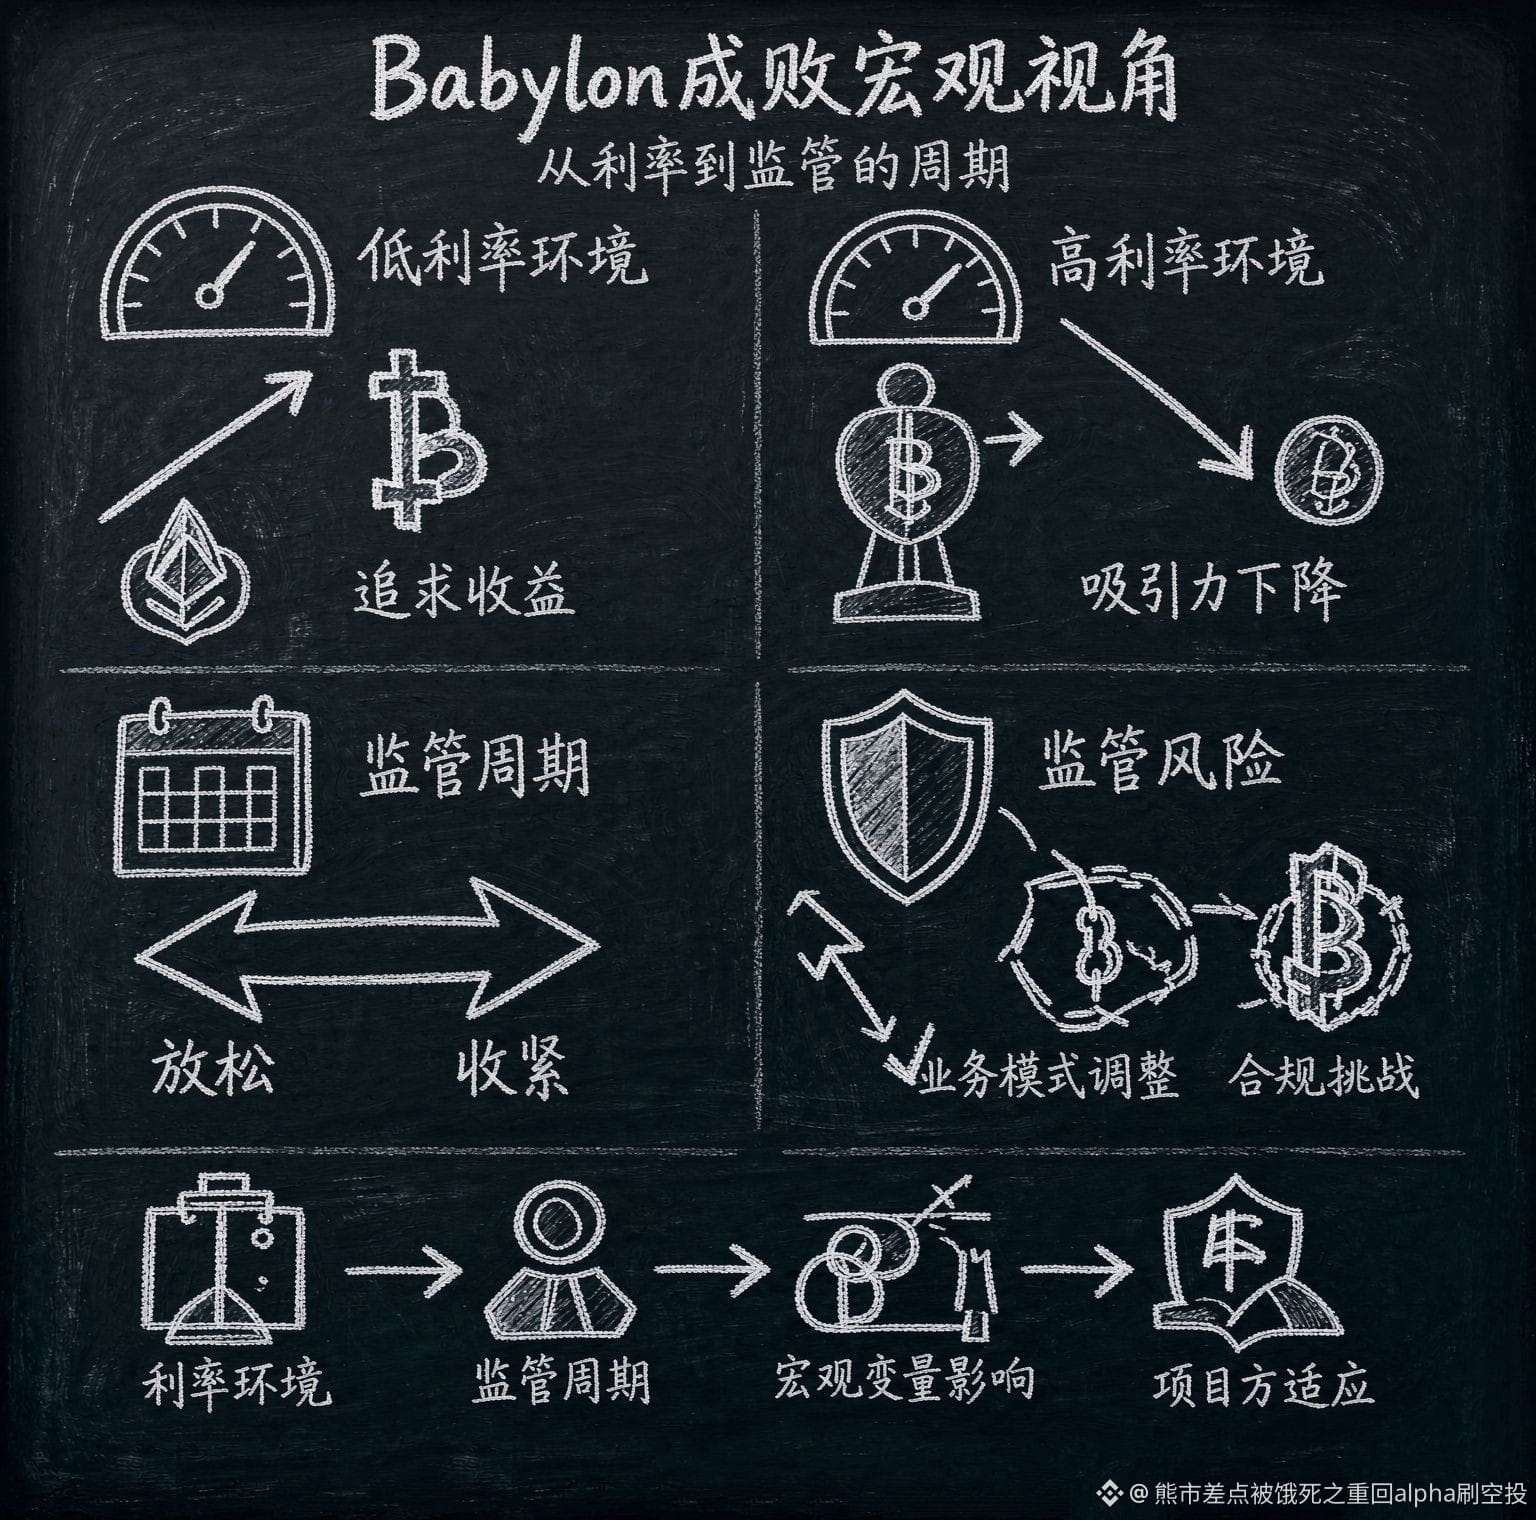
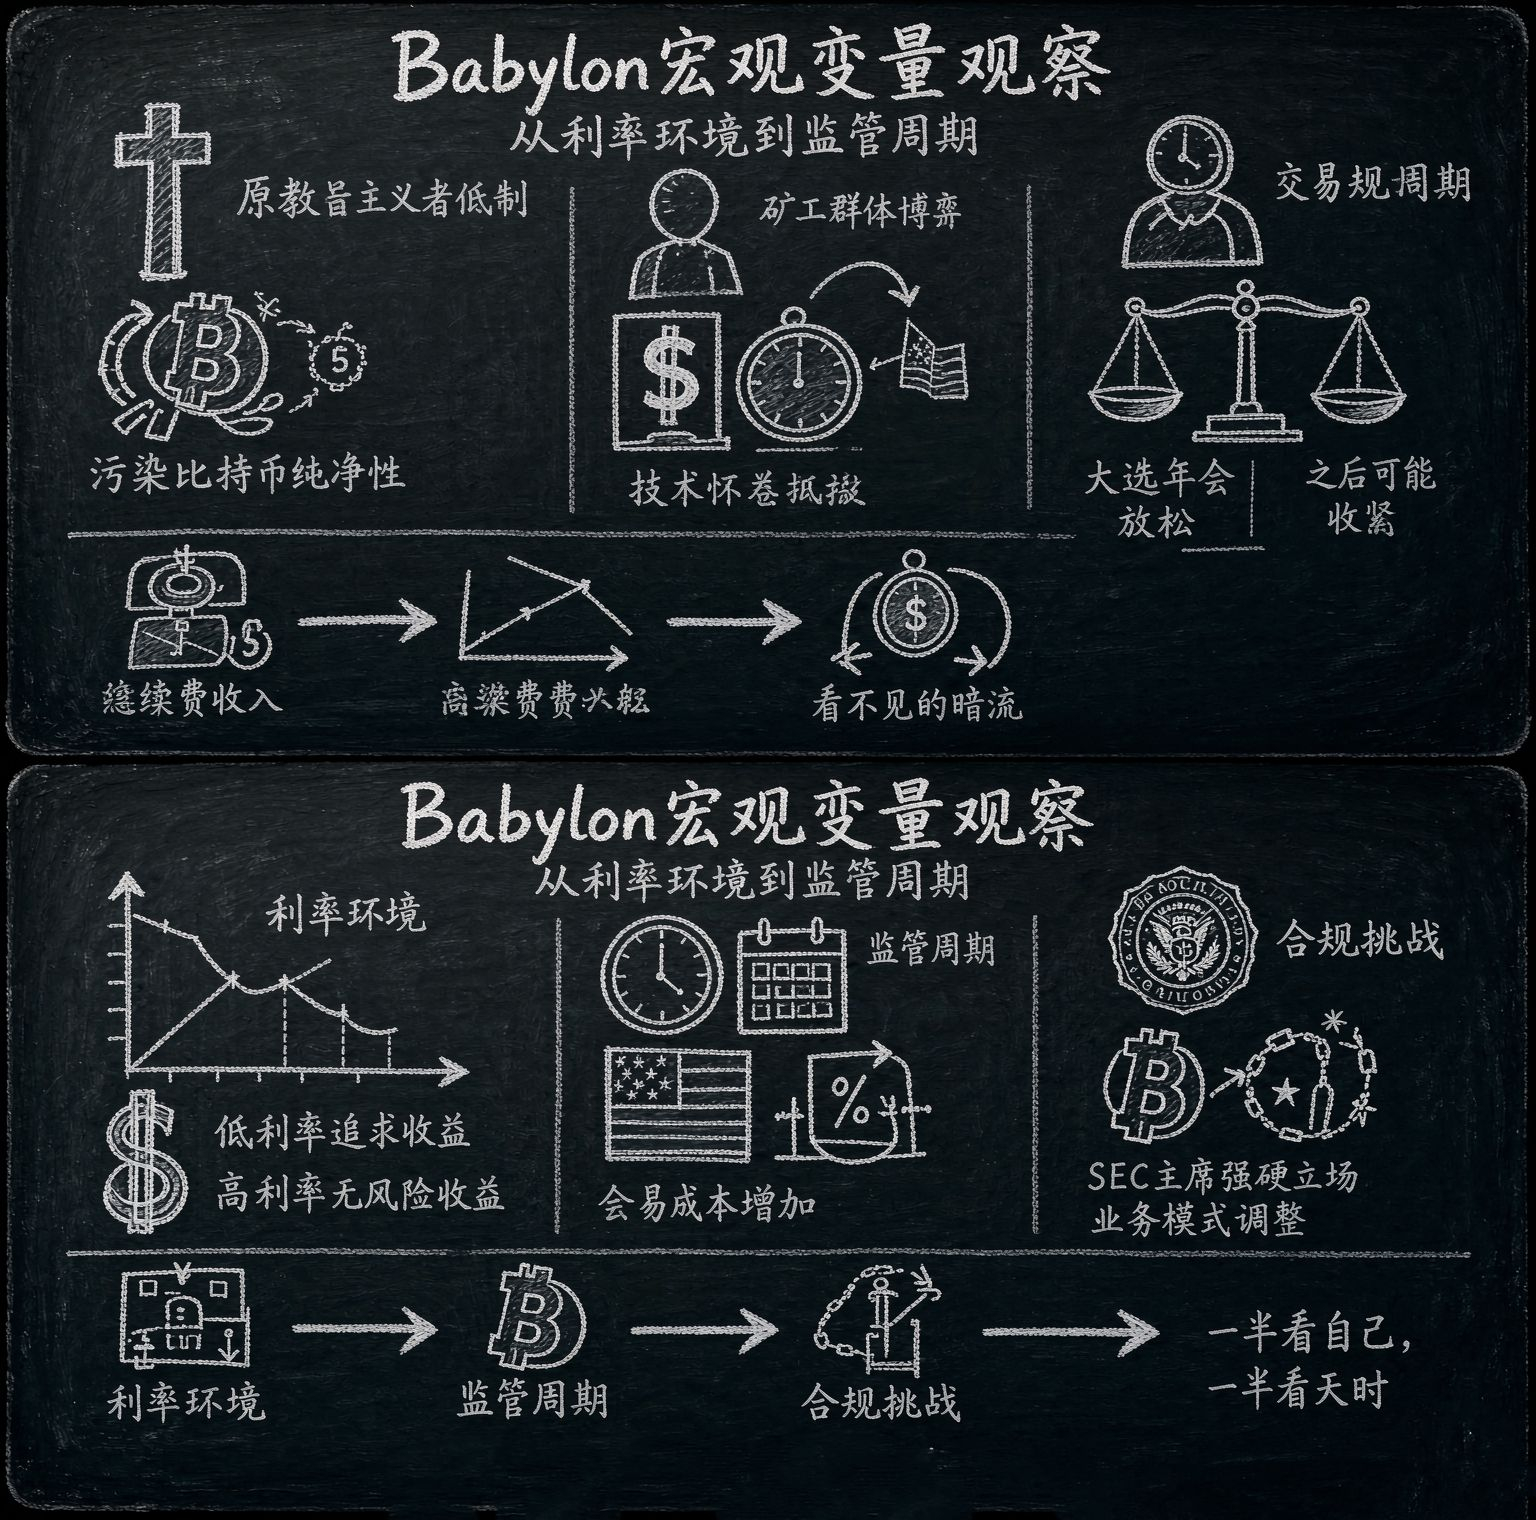
#baby 今日は、もう少しマクロな話題をしたいと思います。Babylonの成功と失敗は、技術というよりマクロ経済に左右される可能性があります。
Babylonの中核となるセールスポイントは、ビットコイン保有者に収益をもたらすことです。でも、ビットコイン保有者はなぜ収益を求めるのでしょうか?低金利環境では、利息のつかない資産を保有する機会費用が非常に大きくなるからです。もし米連邦準備制度(FRB)が大幅に利下げをすれば、ドル預金の金利はゼロ近くまで下がり、皆自然と資産を増やす方法を探します。
逆に、金利が高止まりしているなら、ドル預金には1年で5%という無リスク収益があります。ビットコインのステーキングが生むわずかなリターンに、どれほどの魅力があるでしょうか。さらに、ビットコイン価格の変動リスクや、ロックによる流動性損失も負わなければなりません。
だから私はずっと、米国の金利の先行きを注視しています。これはBabylonチーム@babylonlabs_io がコントロールできる要因ではありませんが、ユーザー成長のカーブに直接影響します。
もう一つのマクロ要因は規制サイクルです。米国の暗号資産への姿勢は、4年ごとに一巡し、大統領選の年は緩和され、その後は引き締めに向かう可能性があります。Babylonはちょうど、比較的友好的なウィンドウにうまく合流していますが、そのウィンドウがどれだけ開いているかは誰にもわかりません。
次期SEC議長が、暗号資産のステーキング・プロダクトに対して強硬な立場を取るなら、Babylonは事業モデルを調整する必要が出るかもしれませんし、コンプライアンス上の課題に直面する可能性もあります。対照的に、海外に登録されていて米国ユーザーを対象にしていないプロジェクトの方が、むしろ柔軟に対応しやすいでしょう。
こうしたマクロ変数は、それぞれがBabylonの発展の転機になり得ます。技術は反復して進化させられますし、コードも最適化できます。しかしマクロ環境の変化に対して、プロジェクト側ができるのは適応することだけで、変えることはできません。
なので、$BABY Babylonについての私の見立てはこうです。技術の土台はとても良いですし、チームの実行力も十分です。ただ、最終的にどこまで到達できるかは、半分は自分次第で、半分は天の時次第。
#baby 今日は、もう少しマクロな話題をしたいと思います。Babylonの成功と失敗は、技術というよりマクロ経済に左右される可能性があります。
Babylonの中核となるセールスポイントは、ビットコイン保有者に収益をもたらすことです。でも、ビットコイン保有者はなぜ収益を求めるのでしょうか?低金利環境では、利息のつかない資産を保有する機会費用が非常に大きくなるからです。もし米連邦準備制度(FRB)が大幅に利下げをすれば、ドル預金の金利はゼロ近くまで下がり、皆自然と資産を増やす方法を探します。
逆に、金利が高止まりしているなら、ドル預金には1年で5%という無リスク収益があります。ビットコインのステーキングが生むわずかなリターンに、どれほどの魅力があるでしょうか。さらに、ビットコイン価格の変動リスクや、ロックによる流動性損失も負わなければなりません。
だから私はずっと、米国の金利の先行きを注視しています。これはBabylonチーム@BabylonLabs_io がコントロールできる要因ではありませんが、ユーザー成長のカーブに直接影響します。
もう一つのマクロ要因は規制サイクルです。米国の暗号資産への姿勢は、4年ごとに一巡し、大統領選の年は緩和され、その後は引き締めに向かう可能性があります。Babylonはちょうど、比較的友好的なウィンドウにうまく合流していますが、そのウィンドウがどれだけ開いているかは誰にもわかりません。
次期SEC議長が、暗号資産のステーキング・プロダクトに対して強硬な立場を取るなら、Babylonは事業モデルを調整する必要が出るかもしれませんし、コンプライアンス上の課題に直面する可能性もあります。対照的に、海外に登録されていて米国ユーザーを対象にしていないプロジェクトの方が、むしろ柔軟に対応しやすいでしょう。
こうしたマクロ変数は、それぞれがBabylonの発展の転機になり得ます。技術は反復して進化させられますし、コードも最適化できます。しかしマクロ環境の変化に対して、プロジェクト側ができるのは適応することだけで、変えることはできません。
なので、$BABY Babylonについての私の見立てはこうです。技術の土台はとても良いですし、チームの実行力も十分です。ただ、最終的にどこまで到達できるかは、半分は自分次第で、半分は天の時次第。
156
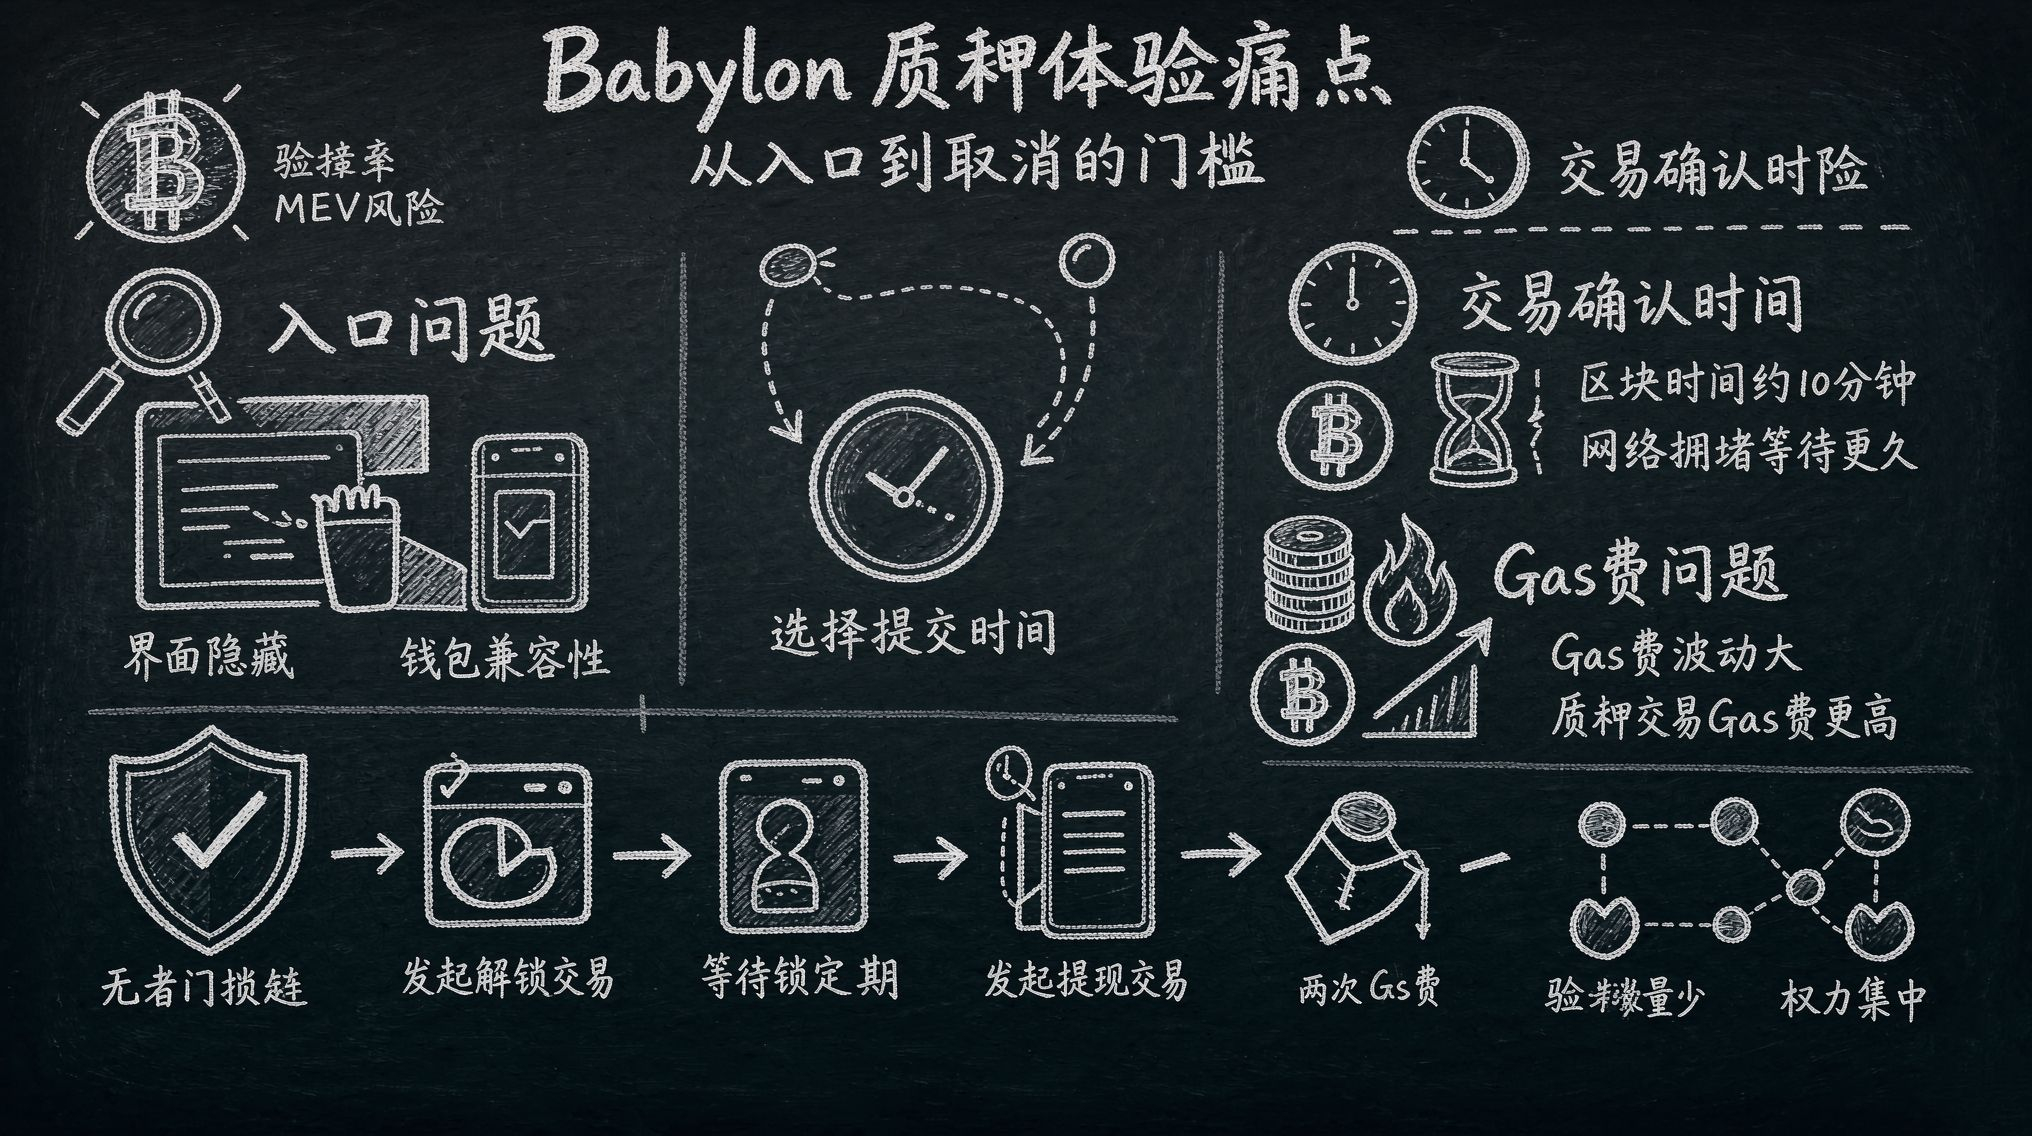
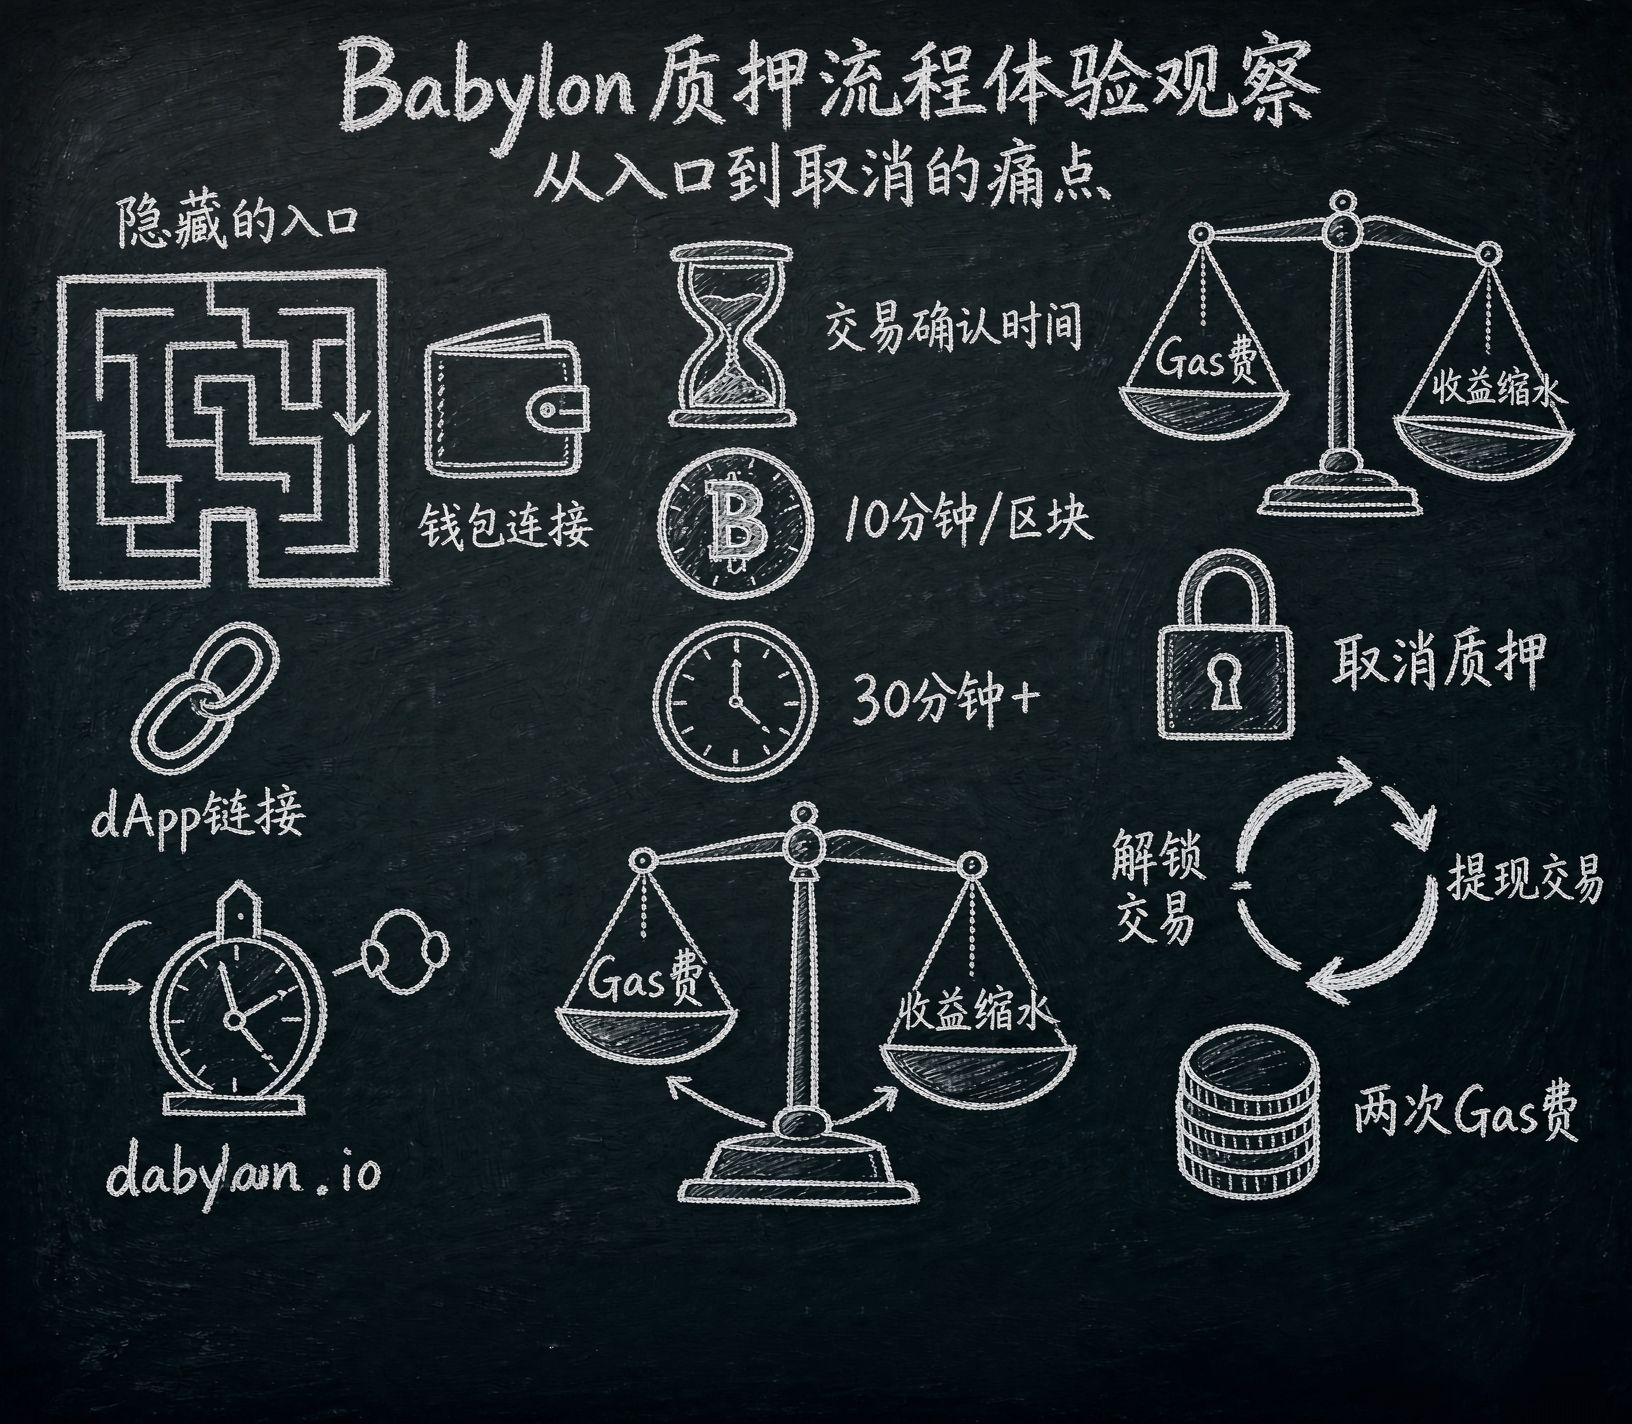
先日、自分で実際にBabylonのステーキング手順を試してみましたが、正直なところ体験はスムーズとは言えません。$BABY
まず入口の問題です。Babylonのステーキング画面はかなり奥に隠れていて、公式サイトを開いてそのまま操作できるわけではありません。まず正しいdAppのリンクを見つけてから、ウォレットに接続する必要があります。対応しているウォレットの種類も多くなく、主流のビットコインウォレットでも中には互換していないものがあります。
次に取引の確認時間。ビットコインのブロック時間はだいたい10分ほどで、ステーキング取引を開始してから、状態が更新されるのを見るには少なくとも1ブロックの確認待ちが必要です。ネットワークが混雑していると、30分以上待つことすら珍しくありません。これは、イーサリアムで数秒で確認できる体験との差が大きいです。$ETH
一番頭が痛いのはGas(手数料)です。ビットコインのネットワーク手数料は変動が大きく、ピーク時には通常の送金だけでも10数ドルかかることがあります。Babylonのステーキング取引は複雑なスクリプト操作を含み、普通の送金よりも必要なバイト数が多いため、Gas費用も当然高くなります。ステークする金額があまり大きくない場合、Gasだけで数か月分の利得が丸ごと消えてしまう可能性もあります。
もう一つ細かい点として、取消(アンステーク)の操作は、ステーキングよりも手間がかかります。まず解除(アンロック)の取引を開始し、ロック期間が終了するのを待ってから、出金(引き出し)の取引を改めて開始する必要があります。その間に2回、ビットコインネットワークとのやり取りが発生し、Gasも2回分かかります。
これらの問題が重なることで、Babylonの現時点でのユーザー参入のハードルはかなり高いものになっています。初心者の多くは最初のステップでつまずく可能性が高く、ビットコインウォレットの操作に慣れた上級(経験者)だけがスムーズに完了できるでしょう。
Babylonのチーム@babylonlabs_io も、こうした問題を認識しているはずで、ドキュメントには多くのチュートリアルが書かれています。しかしドキュメント自体も別のハードルです。誰もが、技術文書を一式読み切ってから操作するために時間を割きたいわけではありません。
ユーザー体験という壁について、Babylonにはまだやるべきことがたくさんあります。
#baby
先日、自分で実際にBabylonのステーキング手順を試してみましたが、正直なところ体験はスムーズとは言えません。$BABY
まず入口の問題です。Babylonのステーキング画面はかなり奥に隠れていて、公式サイトを開いてそのまま操作できるわけではありません。まず正しいdAppのリンクを見つけてから、ウォレットに接続する必要があります。対応しているウォレットの種類も多くなく、主流のビットコインウォレットでも中には互換していないものがあります。
次に取引の確認時間。ビットコインのブロック時間はだいたい10分ほどで、ステーキング取引を開始してから、状態が更新されるのを見るには少なくとも1ブロックの確認待ちが必要です。ネットワークが混雑していると、30分以上待つことすら珍しくありません。これは、イーサリアムで数秒で確認できる体験との差が大きいです。$ETH
一番頭が痛いのはGas(手数料)です。ビットコインのネットワーク手数料は変動が大きく、ピーク時には通常の送金だけでも10数ドルかかることがあります。Babylonのステーキング取引は複雑なスクリプト操作を含み、普通の送金よりも必要なバイト数が多いため、Gas費用も当然高くなります。ステークする金額があまり大きくない場合、Gasだけで数か月分の利得が丸ごと消えてしまう可能性もあります。
もう一つ細かい点として、取消(アンステーク)の操作は、ステーキングよりも手間がかかります。まず解除(アンロック)の取引を開始し、ロック期間が終了するのを待ってから、出金(引き出し)の取引を改めて開始する必要があります。その間に2回、ビットコインネットワークとのやり取りが発生し、Gasも2回分かかります。
これらの問題が重なることで、Babylonの現時点でのユーザー参入のハードルはかなり高いものになっています。初心者の多くは最初のステップでつまずく可能性が高く、ビットコインウォレットの操作に慣れた上級(経験者)だけがスムーズに完了できるでしょう。
Babylonのチーム@BabylonLabs_io も、こうした問題を認識しているはずで、ドキュメントには多くのチュートリアルが書かれています。しかしドキュメント自体も別のハードルです。誰もが、技術文書を一式読み切ってから操作するために時間を割きたいわけではありません。
ユーザー体験という壁について、Babylonにはまだやるべきことがたくさんあります。
#baby
210
#baby $BABY 私は現実的な問題を考えています。一般の人はどうやってBabylonにステーキング参加するのか?
正直なところ、現時点のハードルはまだ高いです。
まず、ビットコインをある程度用意する必要があります。これは言うまでもありません。次に、ビットコインのウォレット操作に慣れる必要があり、UTXOとは何か、タイムロックとは何かを理解しておく必要があります。この段階だけでも、多くの初心者を遠ざけてしまいます。
その次にBabylonのステーキング入口を見つけ、ウォレットを接続して、ロック期間を選び、取引を確認します。プロセス全体にはビットコインのメインネットの取引手数料が関わり、ピーク時は安くない可能性があります。
ロックしてしまうと、あなたのビットコインは動かせなくなります。もし相場が急に大きく下落したとしても、逃げようとしても逃げられません。これは、いつでも売買できることに慣れている人にとって、かなり大きな心理的障壁になります。
Babylon自身もこうした問題を認識しているので、流動性のあるステーキング派生商品の開発を進めています。将来的には、あなたがBTCをステークすると、それに対応するトークンが得られ、そのトークンは他の場所で取引されたり担保として利用したりできます。こうすれば、ステーキング報酬のメリットを享受しつつ、流動性を失わないことになります。
ただし、この案にもリスクがあります。派生商品の価格はちゃんと連動(アンカー)できるのか?償還のときに詰まったり遅延したりしないのか?こうした点は、時間をかけて検証する必要があります。
まとめると、Babylonは現状、ビットコインを長期的に強く見ていて、短期の値動きを気にしない保有者により適しています。もしビットコインを3〜5年動かさないつもりで、ついでにステーキングして少しでも収益を得るなら、かなりお得です。しかし短期で売買するトレーダーで、頻繁に出入りするなら、このプロダクトは当面あなたに合わないでしょう。
$BABY #baby @babylonlabs_io
#baby $BABY 私は現実的な問題を考えています。一般の人はどうやってBabylonにステーキング参加するのか?
正直なところ、現時点のハードルはまだ高いです。
まず、ビットコインをある程度用意する必要があります。これは言うまでもありません。次に、ビットコインのウォレット操作に慣れる必要があり、UTXOとは何か、タイムロックとは何かを理解しておく必要があります。この段階だけでも、多くの初心者を遠ざけてしまいます。
その次にBabylonのステーキング入口を見つけ、ウォレットを接続して、ロック期間を選び、取引を確認します。プロセス全体にはビットコインのメインネットの取引手数料が関わり、ピーク時は安くない可能性があります。
ロックしてしまうと、あなたのビットコインは動かせなくなります。もし相場が急に大きく下落したとしても、逃げようとしても逃げられません。これは、いつでも売買できることに慣れている人にとって、かなり大きな心理的障壁になります。
Babylon自身もこうした問題を認識しているので、流動性のあるステーキング派生商品の開発を進めています。将来的には、あなたがBTCをステークすると、それに対応するトークンが得られ、そのトークンは他の場所で取引されたり担保として利用したりできます。こうすれば、ステーキング報酬のメリットを享受しつつ、流動性を失わないことになります。
ただし、この案にもリスクがあります。派生商品の価格はちゃんと連動(アンカー)できるのか?償還のときに詰まったり遅延したりしないのか?こうした点は、時間をかけて検証する必要があります。
まとめると、Babylonは現状、ビットコインを長期的に強く見ていて、短期の値動きを気にしない保有者により適しています。もしビットコインを3〜5年動かさないつもりで、ついでにステーキングして少しでも収益を得るなら、かなりお得です。しかし短期で売買するトレーダーで、頻繁に出入りするなら、このプロダクトは当面あなたに合わないでしょう。
$BABY #baby @BabylonLabs_io
239
#baby $BABY 私はある問題について考えています。ビットコイン保有者は本当に利回りを必要としているのでしょうか?
一見すると少し常識に反するように聞こえますが、よく考えると、ビットコインの最大の価値提案はその分散化と安全性です。利益を追い求めるために、これら二つを犠牲にしてしまうのは本末転倒ではないでしょうか?
ここ数年、無数のビットコイン保有者が利回りを目当てに資産をさまざまな運用プラットフォームに預け、最後には全財産を失う事態が起きてきました。門頭溝(Mt. Gox)からFTXまで、教訓は十分すぎるほど揃っています。
Babylonの賢さは、ビットコイン保有者の心理を理解している点にあります。彼らはビットコインを保有し続けたいからこそ、そもそも安全性への重視度が収益よりも高いことを示しています。だからこそBabylonのソリューションは、安全性を最優先に据えているのです。
あなたのコインはビットコイン・ネットワークから出る必要もなく、誰かに運用を任せる必要もありません。秘密鍵は常にあなたの手元にあります。あなたがやるべきことは、ビットコイン上にタイムロック付きの出力を作るだけ。Babylonはその出力の状態を読み取り、それを使って他のチェーンのデータを検証します。
この過程で、あなたはコインを誰かに「貸す」ことも、どこかに「移す」こともしていません。コインはあなたのコインのまま、ただし一時的に使えないだけです。
この設計は、さまざまな爆弾案件(破綻・不正など)を経験してきたビットコインのベテランにとって、最も心地よい形だと思います。利回りはあくまでボーナスであって、元本の安全が最低ラインです。
その観点から見ると、Babylonのプロダクトのポジショニングは非常に的確です。高利回りのDeFiプロトコルと競争するのではなく、ビットコイン保有者が最も安心して選べる存在になろうとしているのです。
$BABY #baby @babylonlabs_io
#baby $BABY 私はある問題について考えています。ビットコイン保有者は本当に利回りを必要としているのでしょうか?
一見すると少し常識に反するように聞こえますが、よく考えると、ビットコインの最大の価値提案はその分散化と安全性です。利益を追い求めるために、これら二つを犠牲にしてしまうのは本末転倒ではないでしょうか?
ここ数年、無数のビットコイン保有者が利回りを目当てに資産をさまざまな運用プラットフォームに預け、最後には全財産を失う事態が起きてきました。門頭溝(Mt. Gox)からFTXまで、教訓は十分すぎるほど揃っています。
Babylonの賢さは、ビットコイン保有者の心理を理解している点にあります。彼らはビットコインを保有し続けたいからこそ、そもそも安全性への重視度が収益よりも高いことを示しています。だからこそBabylonのソリューションは、安全性を最優先に据えているのです。
あなたのコインはビットコイン・ネットワークから出る必要もなく、誰かに運用を任せる必要もありません。秘密鍵は常にあなたの手元にあります。あなたがやるべきことは、ビットコイン上にタイムロック付きの出力を作るだけ。Babylonはその出力の状態を読み取り、それを使って他のチェーンのデータを検証します。
この過程で、あなたはコインを誰かに「貸す」ことも、どこかに「移す」こともしていません。コインはあなたのコインのまま、ただし一時的に使えないだけです。
この設計は、さまざまな爆弾案件(破綻・不正など)を経験してきたビットコインのベテランにとって、最も心地よい形だと思います。利回りはあくまでボーナスであって、元本の安全が最低ラインです。
その観点から見ると、Babylonのプロダクトのポジショニングは非常に的確です。高利回りのDeFiプロトコルと競争するのではなく、ビットコイン保有者が最も安心して選べる存在になろうとしているのです。
$BABY #baby @BabylonLabs_io
65
Babylonのvalidator economicsを見ていて、面白いインセンティブ整合の設計に気づきました。
従来のPoSチェーンでは、バリデータの収入は主にブロック報酬とトランザクションフィーに由来します。しかしBabylonの枠組みでは、バリデータには追加の収入源があります。それが cross-chain security fees です。
これらのsecurity feesは、Babylonに接続するPoSチェーンから発生し、そのチェーンはビットコインのセキュリティをレンタルするためにBABYトークンを支払う必要があります。これらの費用は、validatorsのstake比率に応じて彼らに分配されます。
このようなmulti-stream収益モデルは、バリデータの経済的レジリエンスを大きく高められると考えています。下流チェーンのアクティビティ低下によってトランザクションフィーが減っても、バリデータは他のチェーンから補償を得られるからです。
ただし、この設計には新しいcomplexityも生まれます。セキュリティサービスをどのようにfairに価格付けするか、という問題です。各PoSチェーンごとにセキュリティ要件は異なり、あるチェーンは高頻度のcheckpoint submissionを必要とし、別のチェーンは低頻度のfinality guaranteeだけで済む場合もあります。
Babylonの現在の案は、各チェーンがオークションのメカニズムを通じてセキュリティ枠を競札し、入札によって獲得するというものです。市場主導の価格付け(market-driven pricing)は理論上、効率的な配分(efficient allocation)を実現できるはずです。
とはいえ、懸念しているのは、初期段階で参加するチェーン数が少なすぎると、オークションに十分な競争が生まれず、pricingの歪みが起きる可能性があることです。
もう一つ注目すべき点は、validator bonding curveの設計です。Babylonでは、バリデータはBABYとBTCの両方を同時にbondすることが求められます。そして両者の比率が投票力(voting power)を決めます。このdual-asset bondingメカニズムは、バリデータの必要資本(capital requirement)を増やす一方で、攻撃コスト(attack cost)も引き上げます。
セキュリティの観点から見ると、この設計は妥当です。攻撃者は2種類の資産を同時にacquireしないと攻撃を仕掛けられないため、attack complexityが大幅に増します。
$BABY #baby @babylonlabs_io
Babylonのvalidator economicsを見ていて、面白いインセンティブ整合の設計に気づきました。
従来のPoSチェーンでは、バリデータの収入は主にブロック報酬とトランザクションフィーに由来します。しかしBabylonの枠組みでは、バリデータには追加の収入源があります。それが cross-chain security fees です。
これらのsecurity feesは、Babylonに接続するPoSチェーンから発生し、そのチェーンはビットコインのセキュリティをレンタルするためにBABYトークンを支払う必要があります。これらの費用は、validatorsのstake比率に応じて彼らに分配されます。
このようなmulti-stream収益モデルは、バリデータの経済的レジリエンスを大きく高められると考えています。下流チェーンのアクティビティ低下によってトランザクションフィーが減っても、バリデータは他のチェーンから補償を得られるからです。
ただし、この設計には新しいcomplexityも生まれます。セキュリティサービスをどのようにfairに価格付けするか、という問題です。各PoSチェーンごとにセキュリティ要件は異なり、あるチェーンは高頻度のcheckpoint submissionを必要とし、別のチェーンは低頻度のfinality guaranteeだけで済む場合もあります。
Babylonの現在の案は、各チェーンがオークションのメカニズムを通じてセキュリティ枠を競札し、入札によって獲得するというものです。市場主導の価格付け(market-driven pricing)は理論上、効率的な配分(efficient allocation)を実現できるはずです。
とはいえ、懸念しているのは、初期段階で参加するチェーン数が少なすぎると、オークションに十分な競争が生まれず、pricingの歪みが起きる可能性があることです。
もう一つ注目すべき点は、validator bonding curveの設計です。Babylonでは、バリデータはBABYとBTCの両方を同時にbondすることが求められます。そして両者の比率が投票力(voting power)を決めます。このdual-asset bondingメカニズムは、バリデータの必要資本(capital requirement)を増やす一方で、攻撃コスト(attack cost)も引き上げます。
セキュリティの観点から見ると、この設計は妥当です。攻撃者は2種類の資産を同時にacquireしないと攻撃を仕掛けられないため、attack complexityが大幅に増します。
$BABY #baby @BabylonLabs_io
1
1
79
BabylonのTBV設計を見直していくうちに、そのコアとなるブレークスルーがビットコインのスクリプトプログラマビリティを極限まで掘り下げた点にあるとますます感じるようになりました。従来、ビットコインのスクリプト言語は制約が強すぎて、複雑なDeFiロジックを支えられないと皆が考えていました。しかしBabylonの実装を見てみると、彼らは巧みに、CHECKLOCKTIMEVERIFYとCHECKSEQUENCEVERIFYという2つのopcodeを利用し、さらにSchnorr signatureのkey aggregation(キー集約)特性と組み合わせることで、multi-partyによる引き出しパスをサポートするstaking vaultを構築しています。具体的には、私としては2種類の退出パスを事前に想定できます。1つは、ロック期間の終了後に私が単独で署名してアンロックする場合、もう1つは、slashイベントが発生したときに、プロトコルと複数の仲裁ノードが共同で署名して強制的にアンロックする場合です。このdisjunctive covenant構造は、通常時にはself-custodyを保証しつつ、極端な状況ではprotocol-levelの安全な保険(セーフティネット)を維持します。私は、これはビットコイン・スクリプトの表現力に対する、教科書級の活用だと思います。
さらにtokenomicsの観点から見ると、BABYトークンはこの体系においてmulti-dimensionalな位置づけを持ちます。これは単なるプロトコルのガバナンス用voting tokenであるだけでなく、セキュリティ市場全体の決済手段であり、インセンティブ整合のためのツールでもあります。PoSチェーンはセキュリティのレンタル費用をBABYで支払う必要があり、BTCの担保提供者が得るリターンもBABY建てです。このdual-side demandの設計により、価値獲得(value accrual)のロジックは、多くの純粋なガバナンストークンよりもずっとsolid(盤石)だと感じます。もちろん、BABYには一定のインフレ圧力もあることに気づいています——毎年約8%のインフレがBTCとBABYのステーカーに配分されるため、初期参加者の利回りは希薄化します。しかし、プロトコルが継続的に新しいPoSリンクを惹きつけ、さらに多くのBTCがロックされることに成功できれば、手数料収益(fee revenue)の成長がトークン供給の拡張を十分に上回る可能性があります。現時点での私の判断では、Babylonのtoken modelは短期的にはインフレのリスクがありますが、中長期的にはnetwork effectの蓄積とともに、そのflywheel効果が徐々に顕在化していくでしょう。
$BABY #baby @babylonlabs_io
BabylonのTBV設計を見直していくうちに、そのコアとなるブレークスルーがビットコインのスクリプトプログラマビリティを極限まで掘り下げた点にあるとますます感じるようになりました。従来、ビットコインのスクリプト言語は制約が強すぎて、複雑なDeFiロジックを支えられないと皆が考えていました。しかしBabylonの実装を見てみると、彼らは巧みに、CHECKLOCKTIMEVERIFYとCHECKSEQUENCEVERIFYという2つのopcodeを利用し、さらにSchnorr signatureのkey aggregation(キー集約)特性と組み合わせることで、multi-partyによる引き出しパスをサポートするstaking vaultを構築しています。具体的には、私としては2種類の退出パスを事前に想定できます。1つは、ロック期間の終了後に私が単独で署名してアンロックする場合、もう1つは、slashイベントが発生したときに、プロトコルと複数の仲裁ノードが共同で署名して強制的にアンロックする場合です。このdisjunctive covenant構造は、通常時にはself-custodyを保証しつつ、極端な状況ではprotocol-levelの安全な保険(セーフティネット)を維持します。私は、これはビットコイン・スクリプトの表現力に対する、教科書級の活用だと思います。
さらにtokenomicsの観点から見ると、BABYトークンはこの体系においてmulti-dimensionalな位置づけを持ちます。これは単なるプロトコルのガバナンス用voting tokenであるだけでなく、セキュリティ市場全体の決済手段であり、インセンティブ整合のためのツールでもあります。PoSチェーンはセキュリティのレンタル費用をBABYで支払う必要があり、BTCの担保提供者が得るリターンもBABY建てです。このdual-side demandの設計により、価値獲得(value accrual)のロジックは、多くの純粋なガバナンストークンよりもずっとsolid(盤石)だと感じます。もちろん、BABYには一定のインフレ圧力もあることに気づいています——毎年約8%のインフレがBTCとBABYのステーカーに配分されるため、初期参加者の利回りは希薄化します。しかし、プロトコルが継続的に新しいPoSリンクを惹きつけ、さらに多くのBTCがロックされることに成功できれば、手数料収益(fee revenue)の成長がトークン供給の拡張を十分に上回る可能性があります。現時点での私の判断では、Babylonのtoken modelは短期的にはインフレのリスクがありますが、中長期的にはnetwork effectの蓄積とともに、そのflywheel効果が徐々に顕在化していくでしょう。
$BABY #baby @BabylonLabs_io
161
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号