Binance Square
StablePool
17 投稿

StablePool

11 フォロー
31 フォロワー
26 いいね
投稿
PINNED
·
--
記事
翻訳参照
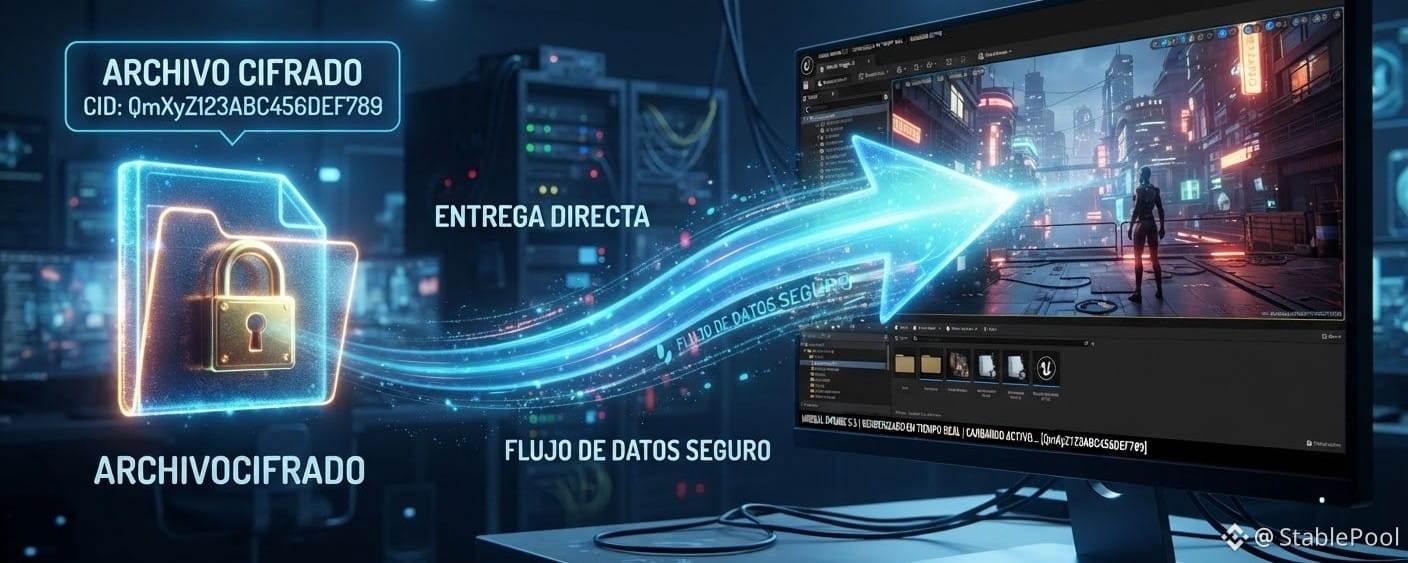
Arquitectura de Datos Descentralizados para el Metaverso: Cifrado Umbral, Almacenamiento DistribuidoIntroducción a la Infraestructura de Datos del Metaverso Soberano ​La construcción de un metaverso verdaderamente descentralizado y abierto exige superar las limitaciones de las arquitecturas cliente-servidor tradicionales. En los entornos virtuales centralizados, la identidad del usuario, los activos digitales y los datos de estado espacial residen en bases de datos privadas gestionadas por un único proveedor, lo que genera silos de información, riesgo de censura y puntos únicos de fallo. Para lograr la interoperabilidad y la soberanía de los datos en el metaverso, es imprescindible articular un conjunto de tecnologías descentralizadas que abarquen el cifrado de grano fino, el almacenamiento inmutable y dinámico, y una capa de resolución de identidad universal. ​El pilar fundamental de esta arquitectura radica en la desvinculación entre el almacenamiento público de datos cifrados y la gestión descentralizada de las claves criptográficas para su acceso. La integración de la criptografía umbral, representada por redes como Lit Protocol, con soluciones de almacenamiento distribuido como IPFS, Arweave y Ceramic Network, unida al sistema de nombres Ethereum Name Service (ENS) mediante el estándar EIP-3668 (CCIP Read), permite construir un ecosistema espacial autosoberano. En esta infraestructura, el nombre ENS (.eth) no solo actúa como un identificador legible para humanos, sino también como el ancla criptográfica que gobierna la propiedad, el control de acceso y la resolución fuera de la cadena (off-chain) de la información privada y los activos en el metaverso. ​Capa de Cifrado Programable y Control de Acceso Mediante Criptografía Umbral ​Criptografía Umbral y Generación Distribuidora de Claves ​El cifrado convencional de clave pública implica que una sola entidad posee la clave privada necesaria para descifrar la información o firmar transacciones. Si esta clave se compromete o el servidor que la almacena sufre una caída, todo el sistema de seguridad colapsa. La criptografía umbral mitiga este problema al dividir matemáticamente una clave privada en múltiples fragmentos denominados shares mediante un esquema de Generación Distribuidora de Claves (DKG, Distributed Key Generation). Estos fragmentos se distribuyen entre los nodos de una red descentralizada de modo que la clave privada completa nunca llega a existir ni a ensamblarse en un solo punto físico o de memoria. ​Para ejecutar una operación de descifrado o de firma programable, el sistema exige que un número mínimo de nodos (un umbral t de un total n) colaboren realizando descifrados parciales. Estos fragmentos parciales se combinan en el cliente o mediante computación segura para revelar el contenido original, eliminando formalmente cualquier punto único de fallo (SPOF, Single Point of Failure). Este mecanismo otorga alta disponibilidad y tolerancia a fallos: incluso si diversos nodos quedan fuera de línea o actúan de forma maliciosa, el ecosistema mantiene su operatividad y privacidad sin poner en riesgo las claves. Adicionalmente, la criptografía umbral proporciona privacidad previa a la ejecución (pre-execution privacy), lo que garantiza que el contenido se mantenga oculto hasta que se alcance un cuórum válido. ​La Arquitectura de Lit Protocol y Entornos de Ejecución Segura ​Lit Protocol funciona como una red de gestión de claves descentralizada y red de computación que utiliza criptografía umbral combinada con hardware seguro basado en Entornos de Ejecución Segura (TEE, Trusted Execution Environments), como AMD Secure Encrypted Virtualization (SEV). La red se coordina mediante un mecanismo de consenso Proof-of-Stake (PoS) adaptado, cuya capa de estado compartida se despliega sobre una cadena rollup personalizada basada en Arbitrum Orbit denominada Chronicle. ​Dentro de los TEE de los nodos, se gestionan las Claves Programables en Pareja (PKP, Programmable Key Pairs), que son pares de claves criptográficas asociadas a un NFT que otorga el control y la propiedad de dicha clave al usuario o a un contrato inteligente. A diferencia del cifrado estático, Lit Protocol implementa Cifrado Programable: las operaciones de descifrado o firma dependen de la validación de Condiciones de Control de Acceso (ACC, Access Control Conditions). ​Las ACC se definen mediante esquemas estructurados de Zod (como los integrados en la librería @lit-protocol/access-control-conditions-schemas) y permiten establecer reglas lógicas basadas en el estado de diversas cadenas de bloques u oráculos. Un usuario puede cifrar los datos espaciales de una parcela privada en el metaverso y configurar una regla que determine que solo aquellas direcciones que posean un NFT específico, tengan un saldo mínimo de tokens ERC-20, hayan votado en una DAO o sean propietarias de un subdominio .eth determinado, puedan solicitar a los nodos de Lit la liberación de los fragmentos para el descifrado. #CircleMints500MUSDCOnSolana #BlackRockBuildsTokenizedPortfoliosForOndo #CircleTetherFreezeBitgetHackerWallet #CoinMarketCapCompletesCoinglassAcquisition

Arquitectura de Datos Descentralizados para el Metaverso: Cifrado Umbral, Almacenamiento Distribuido

Introducción a la Infraestructura de Datos del Metaverso Soberano
​La construcción de un metaverso verdaderamente descentralizado y abierto exige superar las limitaciones de las arquitecturas cliente-servidor tradicionales. En los entornos virtuales centralizados, la identidad del usuario, los activos digitales y los datos de estado espacial residen en bases de datos privadas gestionadas por un único proveedor, lo que genera silos de información, riesgo de censura y puntos únicos de fallo. Para lograr la interoperabilidad y la soberanía de los datos en el metaverso, es imprescindible articular un conjunto de tecnologías descentralizadas que abarquen el cifrado de grano fino, el almacenamiento inmutable y dinámico, y una capa de resolución de identidad universal.
​El pilar fundamental de esta arquitectura radica en la desvinculación entre el almacenamiento público de datos cifrados y la gestión descentralizada de las claves criptográficas para su acceso. La integración de la criptografía umbral, representada por redes como Lit Protocol, con soluciones de almacenamiento distribuido como IPFS, Arweave y Ceramic Network, unida al sistema de nombres Ethereum Name Service (ENS) mediante el estándar EIP-3668 (CCIP Read), permite construir un ecosistema espacial autosoberano. En esta infraestructura, el nombre ENS (.eth) no solo actúa como un identificador legible para humanos, sino también como el ancla criptográfica que gobierna la propiedad, el control de acceso y la resolución fuera de la cadena (off-chain) de la información privada y los activos en el metaverso.
​Capa de Cifrado Programable y Control de Acceso Mediante Criptografía Umbral
​Criptografía Umbral y Generación Distribuidora de Claves
​El cifrado convencional de clave pública implica que una sola entidad posee la clave privada necesaria para descifrar la información o firmar transacciones. Si esta clave se compromete o el servidor que la almacena sufre una caída, todo el sistema de seguridad colapsa. La criptografía umbral mitiga este problema al dividir matemáticamente una clave privada en múltiples fragmentos denominados shares mediante un esquema de Generación Distribuidora de Claves (DKG, Distributed Key Generation). Estos fragmentos se distribuyen entre los nodos de una red descentralizada de modo que la clave privada completa nunca llega a existir ni a ensamblarse en un solo punto físico o de memoria.
​Para ejecutar una operación de descifrado o de firma programable, el sistema exige que un número mínimo de nodos (un umbral t de un total n) colaboren realizando descifrados parciales. Estos fragmentos parciales se combinan en el cliente o mediante computación segura para revelar el contenido original, eliminando formalmente cualquier punto único de fallo (SPOF, Single Point of Failure). Este mecanismo otorga alta disponibilidad y tolerancia a fallos: incluso si diversos nodos quedan fuera de línea o actúan de forma maliciosa, el ecosistema mantiene su operatividad y privacidad sin poner en riesgo las claves. Adicionalmente, la criptografía umbral proporciona privacidad previa a la ejecución (pre-execution privacy), lo que garantiza que el contenido se mantenga oculto hasta que se alcance un cuórum válido.
​La Arquitectura de Lit Protocol y Entornos de Ejecución Segura
​Lit Protocol funciona como una red de gestión de claves descentralizada y red de computación que utiliza criptografía umbral combinada con hardware seguro basado en Entornos de Ejecución Segura (TEE, Trusted Execution Environments), como AMD Secure Encrypted Virtualization (SEV). La red se coordina mediante un mecanismo de consenso Proof-of-Stake (PoS) adaptado, cuya capa de estado compartida se despliega sobre una cadena rollup personalizada basada en Arbitrum Orbit denominada Chronicle.
​Dentro de los TEE de los nodos, se gestionan las Claves Programables en Pareja (PKP, Programmable Key Pairs), que son pares de claves criptográficas asociadas a un NFT que otorga el control y la propiedad de dicha clave al usuario o a un contrato inteligente. A diferencia del cifrado estático, Lit Protocol implementa Cifrado Programable: las operaciones de descifrado o firma dependen de la validación de Condiciones de Control de Acceso (ACC, Access Control Conditions).
​Las ACC se definen mediante esquemas estructurados de Zod (como los integrados en la librería @lit-protocol/access-control-conditions-schemas) y permiten establecer reglas lógicas basadas en el estado de diversas cadenas de bloques u oráculos. Un usuario puede cifrar los datos espaciales de una parcela privada en el metaverso y configurar una regla que determine que solo aquellas direcciones que posean un NFT específico, tengan un saldo mínimo de tokens ERC-20, hayan votado en una DAO o sean propietarias de un subdominio .eth determinado, puedan solicitar a los nodos de Lit la liberación de los fragmentos para el descifrado.
#CircleMints500MUSDCOnSolana #BlackRockBuildsTokenizedPortfoliosForOndo #CircleTetherFreezeBitgetHackerWallet #CoinMarketCapCompletesCoinglassAcquisition
今すぐ請求しよう! そして20を共有しよう!!!! 2VAXJHVY
今すぐ請求しよう!
そして20を共有しよう!!!!

2VAXJHVY
注意してください!
注意してください!
Crypto With Azam
·
--
2024年1月上旬、$PEPE は0.00000100ドルを下回り、2021年1月以来の安値となる0.00000147ドルに達しました。
市場アナリストは$PEPE 、年末までに0.0000216ドルを超え、その前に0.0000107ドルのマークを突破する可能性があると予測しています。
投資家や市場専門家らの予想では、$PEPE は過去最高値の0.0000107ドルを超え、0.0000188ドルから0.0000216ドルの間で落ち着くだろうという。現在、2024 年 3 月 15 日の時点で、$PEPE は 0.00000988 ドルで取引されており、24 時間の取引量は約 30 億 5,000 万で、世界で 34 番目に大きい暗号通貨としてランクされています。最新情報については @Pepecoin に注目してください。 #pepe #PEPEALERT #PEPEPricePredictions s #HotTrends #PEPEupdate
crypto update1
·
--
ブリッシュ
💸💸💸 100$ 300万ドルへの方法💸💸💸

@crypto update1

👉100ドルを300万ドルに変える方法は?👈

これを行うには計画が必要であり、それに固執する必要があります。

計画は次のとおりです。100 を 300 万に変えるには、それぞれ 100% 利益のトランザクションを 15 回行う必要があります。暗号通貨市場では、100%以上のポンプアップはそれほど珍しいことではないため、月に1回の取引を行い、この取引の準備をし、コインを選択し、反転で利益を得るためによく崩れるタイミングを観察することができます。毎日、毎時間取引する必要はなく、月に1回取引するだけです。 15 か月間に 100 の取引を 15 回行うことは十分に可能です。または、30% の利益で 40 回の取引を行い、月に 3 回の取引を行うと、360 万ドルを獲得できます。 30 パーセントの取引は 100 パーセントよりもはるかに頻繁に発生し、これは多くの場合 1 日に発生します。

🫂覚えておいてください: 最高の投資記事を提供するには、多大な努力が費やされています。あなたの寛大なヒントは、私たちの使命を強化し、最高の投資アドバイスを提供するために私たちがさらに努力するのに役立ちます。

#Write2Earnn #PEPE🔥🔥 #TrendingTopic #HotTrends
終わり
終わり
Crypto With Azam
·
--
ブリッシュ
素晴らしいアップデート: 約 $10 UDT
今すぐ無料の $10 USDT を請求しましょう!!この満足のいく旅に乗り出しましょう

次の簡単な指示に従ってください。

私のアカウントをフォローして、特別なチャンスを手に入れましょう。

私の投稿を「いいね!」して共有し、ニュースをより多くの視聴者に広めてサポートを示してください。「DONEE」とコメントして手順の完了を検証し、適切な措置を追加してください。
このエキサイティングな 10 ドルの USDT オファーを確実に利用できるように、各段階で私がガイドしますので、ご安心ください。
$BTC でより多くの富を探索し、蓄積しましょう。

追加のドルが必要な場合は、私のプロフィール写真をクリックして、限定報酬を得るために最初に固定された投稿をチェックしてください。このチャンスをお見逃しなく。
今すぐ行動を起こして仮想通貨ポートフォリオを強化しましょう!
28606540​​947 #BTC #crypto2024 #followmeformore
完了
完了
Crypto With Azam
·
--
ブリッシュ
素晴らしいアップデート: 約 $10 UDT
今すぐ無料の $10 USDT を請求しましょう!!この満足のいく旅に乗り出しましょう

次の簡単な指示に従ってください。

私のアカウントをフォローして、特別なチャンスを手に入れましょう。

私の投稿を「いいね!」して共有し、ニュースをより多くの視聴者に広めてサポートを示してください。「DONEE」とコメントして手順の完了を検証し、適切な措置を追加してください。
このエキサイティングな 10 ドルの USDT オファーを確実に利用できるように、各段階で私がガイドしますので、ご安心ください。
$BTC でより多くの富を探索し、蓄積しましょう。

追加のドルが必要な場合は、私のプロフィール写真をクリックして、限定報酬を得るために最初に固定された投稿をチェックしてください。このチャンスをお見逃しなく。
今すぐ行動を起こして仮想通貨ポートフォリオを強化しましょう!
28606540​​947 #BTC #crypto2024 #followmeformore
実際のところ、そして続くことは…
実際のところ、そして続くことは…
Vanessa Sierra
·
--
ブリッシュ
なぜすべてがポンプ状になっているのでしょうか?

市場は重要なニュースの更新に基づいて常に変化しています。

過去 24 時間のトップ ニュースのリストを徹底的に調査して厳選したのはこのためです。そうすることで、次のことを行う必要はありません。

- BTCは史上最高値を更新し、史上初めて70,000ドルのマークを超えました。
- 半減期イベントの日が近づくにつれて、ビットコインマイナーのエネルギー消費量は新たな最高値に達しています。
-イーサリアムの待望のDencunアップグレードは3月13日に行われる予定です。このアップグレードでは、スケーラビリティの向上や取引手数料の削減など、$ETHネットワークにいくつかの改善が導入されます。
- 最近のレポートによると、Tron 保有者の 98% が現在利益を得ています。この印象的な統計は、Tron ネットワークとそのネイティブ暗号通貨 TRX の強力なパフォーマンスを浮き彫りにしています。
- BNBドルが2021年以来初めて500ドルを超える
- ブラックロックのCEO、ラリー・フィンク氏は、ビットコインはデジタルゴールドであり、長期にわたる価値の保存に優れており、市場に対して非常に強気であると述べた。
- Worldcoin (WLD) の共同創設者である Sam Altman 氏が、3 人の新しい取締役とともに OpenAI 取締役会に再参加しました。

この投稿を気に入っていただけた場合は、「いいね!」を押して、仮想通貨関連の記事やニュースをもっと見るために私をフォローしてください。
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
サイトマップ
Cookieの設定
プラットフォーム利用規約