
Lữ Khách Web3
338 投稿
Lữ Khách Web3
報告
ユーザーをブロック
Lữ Khách Onchain - Web3
取引を発注
超高頻度トレーダー
5.4か月
50 フォロー
150 フォロワー
431 いいね
投稿
ポートフォリオ
ダスク・ネットワークについて読んでいて、私が立ち止まった点が1つあります。それは「ブロックチェーンは透明性を基盤に構築されるはずなのに、組織の金融に向けたネットワークはなぜプライバシーをかなり重要な位置に置く必要があるのか?」という疑問です。
最初は、これは単にプロダクトの立ち位置づけの仕方なのかもしれないと思いました。しかしダスクの資料をもっと詳しく読むと、問題がよりはっきりしてきました。ダスクは、パブリック・レジャーにすべての状態を載せるのではなく、保護すべきなのはバランス、ポジション、カウンターパーティ、そしてビジネスロジックだとして、金融アプリケーションを説明しています。
私はさらに、彼らがこの問題をどう扱っているかを調べ続けました。ダスクは単に「データを隠す」と言って終わりではありません。現在のアーキテクチャは、confidential transfers(機密転送)、zero-knowledge proofs(ゼロ知識証明)、そしてselective disclosure(選択的開示)を組み合わせています。必要な情報は制御された形で証明または開示しつつ、一部の情報はチェーン上で非公開のままにしておけるのです。
私が予想外だったのは、ここでのプライバシーがコンプライアンスと完全に対立するものとして捉えられていないことです。たとえばCitadelは、データをすべて公開する必要はないものの、residency(居住要件)、age bracket(年齢層)、accreditation(認定)といった属性を、selective disclosureを使って証明します。
ただ、これだけでは「ダスクが組織金融の機微データ問題を解決した」と断言できるわけではありません。プライバシーは、アプリケーションがどう実装されるか、そしてどのメタデータがなお露出し得るかにも左右されます。
しかし、さらに深く読み込んだことで、私は問いの見方そのものを変え始めました。オンチェーンの金融において問題なのは「プライバシーか透明性か」ではなく、「誰が、どのデータを、どの状況で見ることができるのか」ということではないでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
ダスク・ネットワークについて読んでいて、私が立ち止まった点が1つあります。それは「ブロックチェーンは透明性を基盤に構築されるはずなのに、組織の金融に向けたネットワークはなぜプライバシーをかなり重要な位置に置く必要があるのか?」という疑問です。
最初は、これは単にプロダクトの立ち位置づけの仕方なのかもしれないと思いました。しかしダスクの資料をもっと詳しく読むと、問題がよりはっきりしてきました。ダスクは、パブリック・レジャーにすべての状態を載せるのではなく、保護すべきなのはバランス、ポジション、カウンターパーティ、そしてビジネスロジックだとして、金融アプリケーションを説明しています。
私はさらに、彼らがこの問題をどう扱っているかを調べ続けました。ダスクは単に「データを隠す」と言って終わりではありません。現在のアーキテクチャは、confidential transfers(機密転送)、zero-knowledge proofs(ゼロ知識証明)、そしてselective disclosure(選択的開示)を組み合わせています。必要な情報は制御された形で証明または開示しつつ、一部の情報はチェーン上で非公開のままにしておけるのです。
私が予想外だったのは、ここでのプライバシーがコンプライアンスと完全に対立するものとして捉えられていないことです。たとえばCitadelは、データをすべて公開する必要はないものの、residency(居住要件)、age bracket(年齢層)、accreditation(認定)といった属性を、selective disclosureを使って証明します。
ただ、これだけでは「ダスクが組織金融の機微データ問題を解決した」と断言できるわけではありません。プライバシーは、アプリケーションがどう実装されるか、そしてどのメタデータがなお露出し得るかにも左右されます。
しかし、さらに深く読み込んだことで、私は問いの見方そのものを変え始めました。オンチェーンの金融において問題なのは「プライバシーか透明性か」ではなく、「誰が、どのデータを、どの状況で見ることができるのか」ということではないでしょうか?
#dusk $DUSK @Dusk $BTC
最初は、これは単にプロダクトの立ち位置づけの仕方なのかもしれないと思いました。しかしダスクの資料をもっと詳しく読むと、問題がよりはっきりしてきました。ダスクは、パブリック・レジャーにすべての状態を載せるのではなく、保護すべきなのはバランス、ポジション、カウンターパーティ、そしてビジネスロジックだとして、金融アプリケーションを説明しています。
私はさらに、彼らがこの問題をどう扱っているかを調べ続けました。ダスクは単に「データを隠す」と言って終わりではありません。現在のアーキテクチャは、confidential transfers(機密転送)、zero-knowledge proofs(ゼロ知識証明)、そしてselective disclosure(選択的開示)を組み合わせています。必要な情報は制御された形で証明または開示しつつ、一部の情報はチェーン上で非公開のままにしておけるのです。
私が予想外だったのは、ここでのプライバシーがコンプライアンスと完全に対立するものとして捉えられていないことです。たとえばCitadelは、データをすべて公開する必要はないものの、residency(居住要件)、age bracket(年齢層)、accreditation(認定)といった属性を、selective disclosureを使って証明します。
ただ、これだけでは「ダスクが組織金融の機微データ問題を解決した」と断言できるわけではありません。プライバシーは、アプリケーションがどう実装されるか、そしてどのメタデータがなお露出し得るかにも左右されます。
しかし、さらに深く読み込んだことで、私は問いの見方そのものを変え始めました。オンチェーンの金融において問題なのは「プライバシーか透明性か」ではなく、「誰が、どのデータを、どの状況で見ることができるのか」ということではないでしょうか?
#dusk $DUSK @Dusk $BTC
2
1
244
Duskのドキュメントを読んでいると、思わず立ち止まってしまう何かがあります。彼らは、プライバシー、コンプライアンス、そしてセトルメントを、まるでこの3つが切り離せないものであるかのように、同じスタックとして絶えず位置づけています。
Duskはregulated financeのためのL1を構築しています。DuskDSは、Succinct Attestationを通じて決定論的なfinalityを備えた、セトルメントとデータ可用性の層を担います。その上で、デュアル・トランザクション・モデルを採用しています。Phoenixはシールド(遮蔽)用、Moonlightはトランスペアレント用です。Citadelは選択的開示(selective disclosure)を提供します。DuskEVMとDuskVMは実行(execution)を行いますが、すべて同じベースにセトルします。
この3つをまとめることが、本当に技術的な要求から来ているのか、それともRWA(実世界資産)への布石のための位置づけなのかを確かめたくなりました。私はコアコンポーネントやトランザクション・モデルを読み、彼らが証券の発行およびセトルのワークフローをどう説明しているかと照合しました。
なるほど、アーキテクチャはモジュール化されているのに、プライバシーとコンプライアンスのロジックはセトルメント層のすぐ近くに押し込められているのです。PhoenixはZKを使って、監査パスを可能にしながらも、amountと参加者を隠します。コンプライアンスはアプリに後付けされるものではなく、finalityと並行して動くように設計されています。
待って、これは多分必須の法則というより、institutional workflow向けの実装上の選択肢にすぎないのではないでしょうか。ほかの多くのチェーンでは、プライバシーをL2やサイドシステムに分離し、セトルメントは公開のままにしています。Duskは、regulated assetsを狙っているからこそ、データの機密性とfinalityを同時に満たし、複数のシステム間でのハンドオフを避ける必要がある、と考えているのでしょう。
もっと広く見ると、業界では他のいくつかのRWAプロトコルでも同様のパターンが見られます。マーケティングは「privacy + compliance native」を強調しますが、実際の実行は依然として外部ライセンスや馴染みのあるツールに依存しています。
では、セトルメントにプライバシーをベース層に埋め込むことは本当に必要なのでしょうか。それとも、上位層が自律的に判断できるだけの、十分に良いインターフェースがあれば足りるのでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
Duskのドキュメントを読んでいると、思わず立ち止まってしまう何かがあります。彼らは、プライバシー、コンプライアンス、そしてセトルメントを、まるでこの3つが切り離せないものであるかのように、同じスタックとして絶えず位置づけています。
Duskはregulated financeのためのL1を構築しています。DuskDSは、Succinct Attestationを通じて決定論的なfinalityを備えた、セトルメントとデータ可用性の層を担います。その上で、デュアル・トランザクション・モデルを採用しています。Phoenixはシールド(遮蔽)用、Moonlightはトランスペアレント用です。Citadelは選択的開示(selective disclosure)を提供します。DuskEVMとDuskVMは実行(execution)を行いますが、すべて同じベースにセトルします。
この3つをまとめることが、本当に技術的な要求から来ているのか、それともRWA(実世界資産)への布石のための位置づけなのかを確かめたくなりました。私はコアコンポーネントやトランザクション・モデルを読み、彼らが証券の発行およびセトルのワークフローをどう説明しているかと照合しました。
なるほど、アーキテクチャはモジュール化されているのに、プライバシーとコンプライアンスのロジックはセトルメント層のすぐ近くに押し込められているのです。PhoenixはZKを使って、監査パスを可能にしながらも、amountと参加者を隠します。コンプライアンスはアプリに後付けされるものではなく、finalityと並行して動くように設計されています。
待って、これは多分必須の法則というより、institutional workflow向けの実装上の選択肢にすぎないのではないでしょうか。ほかの多くのチェーンでは、プライバシーをL2やサイドシステムに分離し、セトルメントは公開のままにしています。Duskは、regulated assetsを狙っているからこそ、データの機密性とfinalityを同時に満たし、複数のシステム間でのハンドオフを避ける必要がある、と考えているのでしょう。
もっと広く見ると、業界では他のいくつかのRWAプロトコルでも同様のパターンが見られます。マーケティングは「privacy + compliance native」を強調しますが、実際の実行は依然として外部ライセンスや馴染みのあるツールに依存しています。
では、セトルメントにプライバシーをベース層に埋め込むことは本当に必要なのでしょうか。それとも、上位層が自律的に判断できるだけの、十分に良いインターフェースがあれば足りるのでしょうか?
#dusk $DUSK @Dusk $BTC
Duskはregulated financeのためのL1を構築しています。DuskDSは、Succinct Attestationを通じて決定論的なfinalityを備えた、セトルメントとデータ可用性の層を担います。その上で、デュアル・トランザクション・モデルを採用しています。Phoenixはシールド(遮蔽)用、Moonlightはトランスペアレント用です。Citadelは選択的開示(selective disclosure)を提供します。DuskEVMとDuskVMは実行(execution)を行いますが、すべて同じベースにセトルします。
この3つをまとめることが、本当に技術的な要求から来ているのか、それともRWA(実世界資産)への布石のための位置づけなのかを確かめたくなりました。私はコアコンポーネントやトランザクション・モデルを読み、彼らが証券の発行およびセトルのワークフローをどう説明しているかと照合しました。
なるほど、アーキテクチャはモジュール化されているのに、プライバシーとコンプライアンスのロジックはセトルメント層のすぐ近くに押し込められているのです。PhoenixはZKを使って、監査パスを可能にしながらも、amountと参加者を隠します。コンプライアンスはアプリに後付けされるものではなく、finalityと並行して動くように設計されています。
待って、これは多分必須の法則というより、institutional workflow向けの実装上の選択肢にすぎないのではないでしょうか。ほかの多くのチェーンでは、プライバシーをL2やサイドシステムに分離し、セトルメントは公開のままにしています。Duskは、regulated assetsを狙っているからこそ、データの機密性とfinalityを同時に満たし、複数のシステム間でのハンドオフを避ける必要がある、と考えているのでしょう。
もっと広く見ると、業界では他のいくつかのRWAプロトコルでも同様のパターンが見られます。マーケティングは「privacy + compliance native」を強調しますが、実際の実行は依然として外部ライセンスや馴染みのあるツールに依存しています。
では、セトルメントにプライバシーをベース層に埋め込むことは本当に必要なのでしょうか。それとも、上位層が自律的に判断できるだけの、十分に良いインターフェースがあれば足りるのでしょうか?
#dusk $DUSK @Dusk $BTC
1
2
234
本人確認中
Duskのドキュメントを読んでいると、思わず立ち止まってしまう点があります。ほとんどのL1プライバシーはシールド取引について語っていますが、ここでは選択的開示とプロトコル段階からのアクセス制御を強調しています。
DuskはパブリックなLayer1で、パーミションレス。デジタル証券や規制対象資産のネイティブ発行に焦点を当てています。NPEX(MTF、ブローカー、ECSPライセンス)との提携があり、Phoenix/Moonlightのデュアルモデル、アイデンティティにはCitadel、さらにDuskEVMを推進中。メインネットはすでに稼働しており、ドキュメントやGitHubのRuskも継続的に更新されています。背後にあるアーキテクチャが、本当にアプリケーション層のコンプライアンスを“後付け”しただけのプロジェクトと違うのかを見てみたい。オーバービューを読み、コアコンポーネントを確認してから、NPEXやDLT-TSSに関するニュースと突き合わせます。すると、コンプライアンスはプロトコルに組み込まれていることが分かります:適格性、譲渡制限、強制譲渡、株主レジストリは選択的に復号できる。
プライバシーは絶対的な無名性ではなく、「デフォルトでプライベート、必要なときは監査可能」というものです。これは、いまの多くのDeFiとは違う方向性です。
ただ、たぶん自分は大げさに解釈しすぎているのかもしれません。NPEXのライセンスはパートナー側のものであり、プロトコルがすべてを自社で保有しているわけではありません。DLT-TSSもまだ開発中で、これは欧州市場向けに彼らが実装する方法の一つに過ぎない可能性があります。多くのプロトコルは、純粋なDeFiから規制されたインフラへと移行しつつあります。マーケティングは実際のプロダクトより先行しがちで、インスティチューショナルの導入は、物語のテンポよりずっと遅い。私たちは規制済みDeFiというナラティブを値付けしているのか、それとも実際にオンチェーンで決済(settle)された資産のボリュームで測っているのか?
#dusk $DUSK @Dusk_Foundation $BTC
Duskのドキュメントを読んでいると、思わず立ち止まってしまう点があります。ほとんどのL1プライバシーはシールド取引について語っていますが、ここでは選択的開示とプロトコル段階からのアクセス制御を強調しています。
DuskはパブリックなLayer1で、パーミションレス。デジタル証券や規制対象資産のネイティブ発行に焦点を当てています。NPEX(MTF、ブローカー、ECSPライセンス)との提携があり、Phoenix/Moonlightのデュアルモデル、アイデンティティにはCitadel、さらにDuskEVMを推進中。メインネットはすでに稼働しており、ドキュメントやGitHubのRuskも継続的に更新されています。背後にあるアーキテクチャが、本当にアプリケーション層のコンプライアンスを“後付け”しただけのプロジェクトと違うのかを見てみたい。オーバービューを読み、コアコンポーネントを確認してから、NPEXやDLT-TSSに関するニュースと突き合わせます。すると、コンプライアンスはプロトコルに組み込まれていることが分かります:適格性、譲渡制限、強制譲渡、株主レジストリは選択的に復号できる。
プライバシーは絶対的な無名性ではなく、「デフォルトでプライベート、必要なときは監査可能」というものです。これは、いまの多くのDeFiとは違う方向性です。
ただ、たぶん自分は大げさに解釈しすぎているのかもしれません。NPEXのライセンスはパートナー側のものであり、プロトコルがすべてを自社で保有しているわけではありません。DLT-TSSもまだ開発中で、これは欧州市場向けに彼らが実装する方法の一つに過ぎない可能性があります。多くのプロトコルは、純粋なDeFiから規制されたインフラへと移行しつつあります。マーケティングは実際のプロダクトより先行しがちで、インスティチューショナルの導入は、物語のテンポよりずっと遅い。私たちは規制済みDeFiというナラティブを値付けしているのか、それとも実際にオンチェーンで決済(settle)された資産のボリュームで測っているのか?
#dusk $DUSK @Dusk $BTC
DuskはパブリックなLayer1で、パーミションレス。デジタル証券や規制対象資産のネイティブ発行に焦点を当てています。NPEX(MTF、ブローカー、ECSPライセンス)との提携があり、Phoenix/Moonlightのデュアルモデル、アイデンティティにはCitadel、さらにDuskEVMを推進中。メインネットはすでに稼働しており、ドキュメントやGitHubのRuskも継続的に更新されています。背後にあるアーキテクチャが、本当にアプリケーション層のコンプライアンスを“後付け”しただけのプロジェクトと違うのかを見てみたい。オーバービューを読み、コアコンポーネントを確認してから、NPEXやDLT-TSSに関するニュースと突き合わせます。すると、コンプライアンスはプロトコルに組み込まれていることが分かります:適格性、譲渡制限、強制譲渡、株主レジストリは選択的に復号できる。
プライバシーは絶対的な無名性ではなく、「デフォルトでプライベート、必要なときは監査可能」というものです。これは、いまの多くのDeFiとは違う方向性です。
ただ、たぶん自分は大げさに解釈しすぎているのかもしれません。NPEXのライセンスはパートナー側のものであり、プロトコルがすべてを自社で保有しているわけではありません。DLT-TSSもまだ開発中で、これは欧州市場向けに彼らが実装する方法の一つに過ぎない可能性があります。多くのプロトコルは、純粋なDeFiから規制されたインフラへと移行しつつあります。マーケティングは実際のプロダクトより先行しがちで、インスティチューショナルの導入は、物語のテンポよりずっと遅い。私たちは規制済みDeFiというナラティブを値付けしているのか、それとも実際にオンチェーンで決済(settle)された資産のボリュームで測っているのか?
#dusk $DUSK @Dusk $BTC
285
STOXについて読んでいるとき、私の足を止めさせたポイントがあります。最初はかなり簡単にDEXの一種として分類できると思いました。つまり、onchain上の資産を取引する場所です。しかし、Duskの資料を改めて確認すると、この説明にはいくつか欠けているものがあるように見えてきました。
STOXはかつて、Duskがregulated assetsをチェーンに載せ、投資家が取引できるようにすることを目的としたtrading platformの社内コード名として呼んでいたものです。現在、このプロダクトはDusk Tradeと呼ばれています。
私は取引の「その先」に目を向けてみました。Dusk Tradeは単にbuyingやsellingの話をしているだけではありません。現在のドキュメントには、investor onboarding、eligibility、wallet binding、controlled transfers、payment coordination、そしてsettlementが列挙されています。
ここまで来て、私は当初の理解を修正しなければなりませんでした。違いは「トークン取引があるかどうか」ではなく、regulatedな性質を持つ資産の取引には必ず伴うべきルールにあるように思えます。
とはいえ、言いすぎるつもりもありません。Dusk Tradeはまだ構築中であり、公開されているアーキテクチャだけでは実際の市場効果を結論づけることはできません。
私がより注目しているのは、次の点です。eligibility、transfer rules、settlementがtrading workflowの一部になったとき、「DEX」という概念はこのプロダクトを説明するのにまだ十分なのでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
STOXについて読んでいるとき、私の足を止めさせたポイントがあります。最初はかなり簡単にDEXの一種として分類できると思いました。つまり、onchain上の資産を取引する場所です。しかし、Duskの資料を改めて確認すると、この説明にはいくつか欠けているものがあるように見えてきました。
STOXはかつて、Duskがregulated assetsをチェーンに載せ、投資家が取引できるようにすることを目的としたtrading platformの社内コード名として呼んでいたものです。現在、このプロダクトはDusk Tradeと呼ばれています。
私は取引の「その先」に目を向けてみました。Dusk Tradeは単にbuyingやsellingの話をしているだけではありません。現在のドキュメントには、investor onboarding、eligibility、wallet binding、controlled transfers、payment coordination、そしてsettlementが列挙されています。
ここまで来て、私は当初の理解を修正しなければなりませんでした。違いは「トークン取引があるかどうか」ではなく、regulatedな性質を持つ資産の取引には必ず伴うべきルールにあるように思えます。
とはいえ、言いすぎるつもりもありません。Dusk Tradeはまだ構築中であり、公開されているアーキテクチャだけでは実際の市場効果を結論づけることはできません。
私がより注目しているのは、次の点です。eligibility、transfer rules、settlementがtrading workflowの一部になったとき、「DEX」という概念はこのプロダクトを説明するのにまだ十分なのでしょうか?
#dusk $DUSK @Dusk $BTC
STOXはかつて、Duskがregulated assetsをチェーンに載せ、投資家が取引できるようにすることを目的としたtrading platformの社内コード名として呼んでいたものです。現在、このプロダクトはDusk Tradeと呼ばれています。
私は取引の「その先」に目を向けてみました。Dusk Tradeは単にbuyingやsellingの話をしているだけではありません。現在のドキュメントには、investor onboarding、eligibility、wallet binding、controlled transfers、payment coordination、そしてsettlementが列挙されています。
ここまで来て、私は当初の理解を修正しなければなりませんでした。違いは「トークン取引があるかどうか」ではなく、regulatedな性質を持つ資産の取引には必ず伴うべきルールにあるように思えます。
とはいえ、言いすぎるつもりもありません。Dusk Tradeはまだ構築中であり、公開されているアーキテクチャだけでは実際の市場効果を結論づけることはできません。
私がより注目しているのは、次の点です。eligibility、transfer rules、settlementがtrading workflowの一部になったとき、「DEX」という概念はこのプロダクトを説明するのにまだ十分なのでしょうか?
#dusk $DUSK @Dusk $BTC
211
私はかなりシンプルな疑問から『Dusk Network』を読み始めました。もしRWAが本当にブロックチェーン上に持ち込まれるなら、そのブロックチェーンはトークンを記録する以外に何をする必要があるのか?
この問いによって、問題の見方が変わりました。トークン化は単なる第一歩です。資産がオンチェーンで表現された後にも、まだ処理すべきことがあります。つまり、誰が取引を許可されるのか、取引はどのように実行されるのか、asset leg と payment leg が同期できるのか、そして最終的に所有権の決済(settlement)はどこで行われるのか。
そこで「DuskはRWA向けのブロックチェーンなのか」という物語から始めるのではなく、まずはそのアーキテクチャを確認したいと思いました。
Duskのドキュメントでは、DuskDSがDusk L1のコンセンサス、ファイナリティ、そしてデータ可用性を担い、DuskEVMがアプリケーション向けのEVM互換環境を提供すると説明されています。
特に注目すべきは、Duskがオンボーディング、トランスファー・コントロール、資産/支払いのコーディネーション、そして決済といったステップを含む、市場インフラストラクチャについても記述していることです。
ここまでで、別のアプローチが見えてきました。RWAには単にトークンを発行する場所が必要なだけではなく、取引のライフサイクル全体を処理するためのレイヤーが必要なのです。ただし、それは適切なアーキテクチャであっても現実の採用(adoption)に結びついているとは限らない――という疑問が残ります。
ではDuskは決済インフラストラクチャを構築しているのか、それともそれに向けた基盤を作っているだけなのか?
#dusk $DUSK @Dusk_Foundation $BTC
私はかなりシンプルな疑問から『Dusk Network』を読み始めました。もしRWAが本当にブロックチェーン上に持ち込まれるなら、そのブロックチェーンはトークンを記録する以外に何をする必要があるのか?
この問いによって、問題の見方が変わりました。トークン化は単なる第一歩です。資産がオンチェーンで表現された後にも、まだ処理すべきことがあります。つまり、誰が取引を許可されるのか、取引はどのように実行されるのか、asset leg と payment leg が同期できるのか、そして最終的に所有権の決済(settlement)はどこで行われるのか。
そこで「DuskはRWA向けのブロックチェーンなのか」という物語から始めるのではなく、まずはそのアーキテクチャを確認したいと思いました。
Duskのドキュメントでは、DuskDSがDusk L1のコンセンサス、ファイナリティ、そしてデータ可用性を担い、DuskEVMがアプリケーション向けのEVM互換環境を提供すると説明されています。
特に注目すべきは、Duskがオンボーディング、トランスファー・コントロール、資産/支払いのコーディネーション、そして決済といったステップを含む、市場インフラストラクチャについても記述していることです。
ここまでで、別のアプローチが見えてきました。RWAには単にトークンを発行する場所が必要なだけではなく、取引のライフサイクル全体を処理するためのレイヤーが必要なのです。ただし、それは適切なアーキテクチャであっても現実の採用(adoption)に結びついているとは限らない――という疑問が残ります。
ではDuskは決済インフラストラクチャを構築しているのか、それともそれに向けた基盤を作っているだけなのか?
#dusk $DUSK @Dusk $BTC
この問いによって、問題の見方が変わりました。トークン化は単なる第一歩です。資産がオンチェーンで表現された後にも、まだ処理すべきことがあります。つまり、誰が取引を許可されるのか、取引はどのように実行されるのか、asset leg と payment leg が同期できるのか、そして最終的に所有権の決済(settlement)はどこで行われるのか。
そこで「DuskはRWA向けのブロックチェーンなのか」という物語から始めるのではなく、まずはそのアーキテクチャを確認したいと思いました。
Duskのドキュメントでは、DuskDSがDusk L1のコンセンサス、ファイナリティ、そしてデータ可用性を担い、DuskEVMがアプリケーション向けのEVM互換環境を提供すると説明されています。
特に注目すべきは、Duskがオンボーディング、トランスファー・コントロール、資産/支払いのコーディネーション、そして決済といったステップを含む、市場インフラストラクチャについても記述していることです。
ここまでで、別のアプローチが見えてきました。RWAには単にトークンを発行する場所が必要なだけではなく、取引のライフサイクル全体を処理するためのレイヤーが必要なのです。ただし、それは適切なアーキテクチャであっても現実の採用(adoption)に結びついているとは限らない――という疑問が残ります。
ではDuskは決済インフラストラクチャを構築しているのか、それともそれに向けた基盤を作っているだけなのか?
#dusk $DUSK @Dusk $BTC
1
271
Binance P2Pを始めたばかりの方は、私の考えとしては、最初の取引からすぐに身につけてほしい習慣があります。それは、相手が安いという理由だけで売り手を選ばないことです。
私は、少しの差なら大したことはないと思っていたので、いつも先に価格を見てから、残りの情報は後で確認していました。しかし、何度か取引を重ね、さらに各広告のデータをBinanceがどのように表示しているかをよく読んだことで、「確認すべきものは価格だけではない」ということに気づき始めました。
そこで、取引の前に自分用にシンプルな手順を作ってみたので、参考にしてもらえればと思います。
まず、取引件数と完了率を見ます。次に、否定的なフィードバックが繰り返し出ている場合は特に読み取ります。
その後、取引の上限(制限)や支払い方法が本当に自分に合っているかを確認します。
そしてより重要なのは、支払い情報を突き合わせて確認し、勝手に会話をTelegramや他のプラットフォームへ移さないことです。
ただ、これらのデータがパートナーを「絶対的に安全」な存在に変えてくれるわけではありません。取引の前に判断するための材料を増やしてくれる、という位置づけです。
P2Pの取引において、私にとって一番大切なのは、最安の売り手を見つけることではなく、確認してから「確認ボタン」を押す習慣を形成することだと思います。
これらの経験が皆さんの役に立つかは分かりませんが、少なくとも私は自分で検証した結果、そういう結論に至りました。
#binancep2pantoan @Binance_Vietnam $BTC
Binance P2Pを始めたばかりの方は、私の考えとしては、最初の取引からすぐに身につけてほしい習慣があります。それは、相手が安いという理由だけで売り手を選ばないことです。
私は、少しの差なら大したことはないと思っていたので、いつも先に価格を見てから、残りの情報は後で確認していました。しかし、何度か取引を重ね、さらに各広告のデータをBinanceがどのように表示しているかをよく読んだことで、「確認すべきものは価格だけではない」ということに気づき始めました。
そこで、取引の前に自分用にシンプルな手順を作ってみたので、参考にしてもらえればと思います。
まず、取引件数と完了率を見ます。次に、否定的なフィードバックが繰り返し出ている場合は特に読み取ります。
その後、取引の上限(制限)や支払い方法が本当に自分に合っているかを確認します。
そしてより重要なのは、支払い情報を突き合わせて確認し、勝手に会話をTelegramや他のプラットフォームへ移さないことです。
ただ、これらのデータがパートナーを「絶対的に安全」な存在に変えてくれるわけではありません。取引の前に判断するための材料を増やしてくれる、という位置づけです。
P2Pの取引において、私にとって一番大切なのは、最安の売り手を見つけることではなく、確認してから「確認ボタン」を押す習慣を形成することだと思います。
これらの経験が皆さんの役に立つかは分かりませんが、少なくとも私は自分で検証した結果、そういう結論に至りました。
#binancep2pantoan @Binance Vietnam $BTC
私は、少しの差なら大したことはないと思っていたので、いつも先に価格を見てから、残りの情報は後で確認していました。しかし、何度か取引を重ね、さらに各広告のデータをBinanceがどのように表示しているかをよく読んだことで、「確認すべきものは価格だけではない」ということに気づき始めました。
そこで、取引の前に自分用にシンプルな手順を作ってみたので、参考にしてもらえればと思います。
まず、取引件数と完了率を見ます。次に、否定的なフィードバックが繰り返し出ている場合は特に読み取ります。
その後、取引の上限(制限)や支払い方法が本当に自分に合っているかを確認します。
そしてより重要なのは、支払い情報を突き合わせて確認し、勝手に会話をTelegramや他のプラットフォームへ移さないことです。
ただ、これらのデータがパートナーを「絶対的に安全」な存在に変えてくれるわけではありません。取引の前に判断するための材料を増やしてくれる、という位置づけです。
P2Pの取引において、私にとって一番大切なのは、最安の売り手を見つけることではなく、確認してから「確認ボタン」を押す習慣を形成することだと思います。
これらの経験が皆さんの役に立つかは分かりませんが、少なくとも私は自分で検証した結果、そういう結論に至りました。
#binancep2pantoan @Binance Vietnam $BTC
1
211
Duskのコンセンサス部分を何度も読み返させる、ある細部があるんです。最初は、Succinct Attestation は PoS の別の呼び名なのだと思いましたが、内部のフローには注目すべき点がいくつかあります。
現在のドキュメントによると、DuskDS は Dusk が明確に「permissionless(許可不要)かつ committee based(委員会ベース)の Proof of Stake コンセンサス・プロトコル」と説明する Succinct Attestation(SA)を使用しています。コンセンサスに参加したい Provisioner は、最低でも 1.000 DUSK を stake する必要があります。
その後、手順に進みます。1ラウンドは、単にバリデータが集まってブロックに投票するだけではなく、3つのステップに分かれています:Proposal(提案)、Validation(検証)、Ratification(承認)。Provisioner がブロックを提案し、その後 ある committee が検査し、さらに別の committee が結果を確認してブロックを完了させます。ratification が完了すると、Dusk は deterministic finality(決定的ファイナリティ)に到達します。
ここで、私は最初の理解を修正しなければならなくなりました。
SA は「PoS とは完全に別のコンセンサス」ではありません。経済的な基盤は依然として staking です。Dusk が自ら再設計したのは、委員会の選び方、確認のステップの分離、そしてブロックを finality へ導く方法です。
待ってください、これは SA が PoW や従来の PoS より良い、と言うにはまだ不十分です。
PoW は計算の競争に依存しますが、SA にはその仕組みは不要です。しかし、Dusk が「PoS を完全に新しいものに置き換えた」と言うのは正確ではありません。
私がより研究に値すると感じたのは、決定的な方向に設計された finality によって、金融アプリケーションの settlement(決済体験)がどれほど変わるのか、という点です。
#dusk $DUSK @Dusk_Foundation $BTC
Duskのコンセンサス部分を何度も読み返させる、ある細部があるんです。最初は、Succinct Attestation は PoS の別の呼び名なのだと思いましたが、内部のフローには注目すべき点がいくつかあります。
現在のドキュメントによると、DuskDS は Dusk が明確に「permissionless(許可不要)かつ committee based(委員会ベース)の Proof of Stake コンセンサス・プロトコル」と説明する Succinct Attestation(SA)を使用しています。コンセンサスに参加したい Provisioner は、最低でも 1.000 DUSK を stake する必要があります。
その後、手順に進みます。1ラウンドは、単にバリデータが集まってブロックに投票するだけではなく、3つのステップに分かれています:Proposal(提案)、Validation(検証)、Ratification(承認)。Provisioner がブロックを提案し、その後 ある committee が検査し、さらに別の committee が結果を確認してブロックを完了させます。ratification が完了すると、Dusk は deterministic finality(決定的ファイナリティ)に到達します。
ここで、私は最初の理解を修正しなければならなくなりました。
SA は「PoS とは完全に別のコンセンサス」ではありません。経済的な基盤は依然として staking です。Dusk が自ら再設計したのは、委員会の選び方、確認のステップの分離、そしてブロックを finality へ導く方法です。
待ってください、これは SA が PoW や従来の PoS より良い、と言うにはまだ不十分です。
PoW は計算の競争に依存しますが、SA にはその仕組みは不要です。しかし、Dusk が「PoS を完全に新しいものに置き換えた」と言うのは正確ではありません。
私がより研究に値すると感じたのは、決定的な方向に設計された finality によって、金融アプリケーションの settlement(決済体験)がどれほど変わるのか、という点です。
#dusk $DUSK @Dusk $BTC
現在のドキュメントによると、DuskDS は Dusk が明確に「permissionless(許可不要)かつ committee based(委員会ベース)の Proof of Stake コンセンサス・プロトコル」と説明する Succinct Attestation(SA)を使用しています。コンセンサスに参加したい Provisioner は、最低でも 1.000 DUSK を stake する必要があります。
その後、手順に進みます。1ラウンドは、単にバリデータが集まってブロックに投票するだけではなく、3つのステップに分かれています:Proposal(提案)、Validation(検証)、Ratification(承認)。Provisioner がブロックを提案し、その後 ある committee が検査し、さらに別の committee が結果を確認してブロックを完了させます。ratification が完了すると、Dusk は deterministic finality(決定的ファイナリティ)に到達します。
ここで、私は最初の理解を修正しなければならなくなりました。
SA は「PoS とは完全に別のコンセンサス」ではありません。経済的な基盤は依然として staking です。Dusk が自ら再設計したのは、委員会の選び方、確認のステップの分離、そしてブロックを finality へ導く方法です。
待ってください、これは SA が PoW や従来の PoS より良い、と言うにはまだ不十分です。
PoW は計算の競争に依存しますが、SA にはその仕組みは不要です。しかし、Dusk が「PoS を完全に新しいものに置き換えた」と言うのは正確ではありません。
私がより研究に値すると感じたのは、決定的な方向に設計された finality によって、金融アプリケーションの settlement(決済体験)がどれほど変わるのか、という点です。
#dusk $DUSK @Dusk $BTC
220
本人確認中
Dusk Network の記事を読んでいると、思わず立ち止まってしまいました。最初は、これは単にプライバシーと資産のトークン化に注力した中央集権型のブロックチェーンなのだと思っていましたが、最新のドキュメントと照合してみると、Dusk が自分たちを位置づけている範囲は、ずっと広いことが分かりました。
Dusk は、自分たちを「規制されたデジタル資産」と「オンチェーン・ファイナンス」のためのインフラだと説明しており、重点はプライバシー、アクセス制御、そして決定論的な決済にあります。これは単なるトークンの物語ではありません。
私はアーキテクチャを見始めました。DuskDS はコンセンサス、ファイナリティ、データ可用性を担い、DuskVM は L1 上で Rust/WASM のスマートコントラクトを直接実行します。そして DuskEVM は EVM 互換の環境を提供し、決済には DuskDS を使用します。
その後、規制対象の資産についてさらに深く読みました。ドキュメントでは、適格性、ウォレットの紐付け、譲渡制限、開示、報告、決済のコーディネーションが言及されています。プライバシーもまた 2 つの方向に分かれていて、Moonlight は公開取引、Phoenix はシールド化された送金です。
この時点で初めて、なぜ Dusk が「資産をブロックチェーンに載せる」だけの話をしているのではないのか理解できました。彼らは、金融市場の制約までをオンチェーンのワークフローに組み込もうとしているのです。
ただ、ここで待ってください。規制対応の金融のために設計されたアーキテクチャであっても、 adoption(採用)が証明されているわけではありません。
おそらく、より追うべき問いは次のことです——これらのプリミティブは、本当に金融市場が使うインフラになり得るのでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network の記事を読んでいると、思わず立ち止まってしまいました。最初は、これは単にプライバシーと資産のトークン化に注力した中央集権型のブロックチェーンなのだと思っていましたが、最新のドキュメントと照合してみると、Dusk が自分たちを位置づけている範囲は、ずっと広いことが分かりました。
Dusk は、自分たちを「規制されたデジタル資産」と「オンチェーン・ファイナンス」のためのインフラだと説明しており、重点はプライバシー、アクセス制御、そして決定論的な決済にあります。これは単なるトークンの物語ではありません。
私はアーキテクチャを見始めました。DuskDS はコンセンサス、ファイナリティ、データ可用性を担い、DuskVM は L1 上で Rust/WASM のスマートコントラクトを直接実行します。そして DuskEVM は EVM 互換の環境を提供し、決済には DuskDS を使用します。
その後、規制対象の資産についてさらに深く読みました。ドキュメントでは、適格性、ウォレットの紐付け、譲渡制限、開示、報告、決済のコーディネーションが言及されています。プライバシーもまた 2 つの方向に分かれていて、Moonlight は公開取引、Phoenix はシールド化された送金です。
この時点で初めて、なぜ Dusk が「資産をブロックチェーンに載せる」だけの話をしているのではないのか理解できました。彼らは、金融市場の制約までをオンチェーンのワークフローに組み込もうとしているのです。
ただ、ここで待ってください。規制対応の金融のために設計されたアーキテクチャであっても、 adoption(採用)が証明されているわけではありません。
おそらく、より追うべき問いは次のことです——これらのプリミティブは、本当に金融市場が使うインフラになり得るのでしょうか?
#dusk $DUSK @Dusk $BTC
Dusk は、自分たちを「規制されたデジタル資産」と「オンチェーン・ファイナンス」のためのインフラだと説明しており、重点はプライバシー、アクセス制御、そして決定論的な決済にあります。これは単なるトークンの物語ではありません。
私はアーキテクチャを見始めました。DuskDS はコンセンサス、ファイナリティ、データ可用性を担い、DuskVM は L1 上で Rust/WASM のスマートコントラクトを直接実行します。そして DuskEVM は EVM 互換の環境を提供し、決済には DuskDS を使用します。
その後、規制対象の資産についてさらに深く読みました。ドキュメントでは、適格性、ウォレットの紐付け、譲渡制限、開示、報告、決済のコーディネーションが言及されています。プライバシーもまた 2 つの方向に分かれていて、Moonlight は公開取引、Phoenix はシールド化された送金です。
この時点で初めて、なぜ Dusk が「資産をブロックチェーンに載せる」だけの話をしているのではないのか理解できました。彼らは、金融市場の制約までをオンチェーンのワークフローに組み込もうとしているのです。
ただ、ここで待ってください。規制対応の金融のために設計されたアーキテクチャであっても、 adoption(採用)が証明されているわけではありません。
おそらく、より追うべき問いは次のことです——これらのプリミティブは、本当に金融市場が使うインフラになり得るのでしょうか?
#dusk $DUSK @Dusk $BTC
1
1
91
一見すると、私はバイナンスのP2Pは単にピアツーピア取引に追加の保護層をいくつか備えただけだと思っていました。エスクロー、本人確認、またはアピールといった概念は、どれもかなり馴染みのあるものです。
しかし、読み進めるほど、取引をめぐって両者の認識が一致しなくなったときに、実際に何が起こるのかという点が、より面白い問題だと感じるようになりました。
最初は、チャットやアピールはトラブルが起きた後に状況をサポートする単なるツールだと思っていました。でもその後、それらの価値は、紛争が発生した際にバイナンスが判断できるよう、両者が情報と証拠を提供するためのものであることに気づきました。
異議申し立てのプロセスでは、処理の手順、メモ、関連する証拠などを記録できます。だからこそ、私の中でアピールの見え方が変わったのです。それは結果を保証する仕組みではなく、提供された情報に基づいて事実を検討するためのプロセスなのだと。
改めて気になったのは、ユーザーの行動です。バイナンスも、支払いの確認にはスクリーンショットやSMSに頼らないよう推奨しており、必要になったときのために書類を保管しておくべきだとしています。
そのとき、私がようやく理解したのは、注目すべきポイントがテクノロジーだけではないということです。両者の間で意見が食い違った際に、証拠を提示できるようにシステムがプロセスを維持する方法にこそあります。
考えれば考えるほど、これは機能というより調整(coordination)のモデルに近い。インフラの価値が本当に見えてくるのは、取引が単純ではなくなったときなのかもしれません。#binancep2pantoan @Binance_Vietnam $BTC
一見すると、私はバイナンスのP2Pは単にピアツーピア取引に追加の保護層をいくつか備えただけだと思っていました。エスクロー、本人確認、またはアピールといった概念は、どれもかなり馴染みのあるものです。
しかし、読み進めるほど、取引をめぐって両者の認識が一致しなくなったときに、実際に何が起こるのかという点が、より面白い問題だと感じるようになりました。
最初は、チャットやアピールはトラブルが起きた後に状況をサポートする単なるツールだと思っていました。でもその後、それらの価値は、紛争が発生した際にバイナンスが判断できるよう、両者が情報と証拠を提供するためのものであることに気づきました。
異議申し立てのプロセスでは、処理の手順、メモ、関連する証拠などを記録できます。だからこそ、私の中でアピールの見え方が変わったのです。それは結果を保証する仕組みではなく、提供された情報に基づいて事実を検討するためのプロセスなのだと。
改めて気になったのは、ユーザーの行動です。バイナンスも、支払いの確認にはスクリーンショットやSMSに頼らないよう推奨しており、必要になったときのために書類を保管しておくべきだとしています。
そのとき、私がようやく理解したのは、注目すべきポイントがテクノロジーだけではないということです。両者の間で意見が食い違った際に、証拠を提示できるようにシステムがプロセスを維持する方法にこそあります。
考えれば考えるほど、これは機能というより調整(coordination)のモデルに近い。インフラの価値が本当に見えてくるのは、取引が単純ではなくなったときなのかもしれません。#binancep2pantoan @Binance Vietnam $BTC
しかし、読み進めるほど、取引をめぐって両者の認識が一致しなくなったときに、実際に何が起こるのかという点が、より面白い問題だと感じるようになりました。
最初は、チャットやアピールはトラブルが起きた後に状況をサポートする単なるツールだと思っていました。でもその後、それらの価値は、紛争が発生した際にバイナンスが判断できるよう、両者が情報と証拠を提供するためのものであることに気づきました。
異議申し立てのプロセスでは、処理の手順、メモ、関連する証拠などを記録できます。だからこそ、私の中でアピールの見え方が変わったのです。それは結果を保証する仕組みではなく、提供された情報に基づいて事実を検討するためのプロセスなのだと。
改めて気になったのは、ユーザーの行動です。バイナンスも、支払いの確認にはスクリーンショットやSMSに頼らないよう推奨しており、必要になったときのために書類を保管しておくべきだとしています。
そのとき、私がようやく理解したのは、注目すべきポイントがテクノロジーだけではないということです。両者の間で意見が食い違った際に、証拠を提示できるようにシステムがプロセスを維持する方法にこそあります。
考えれば考えるほど、これは機能というより調整(coordination)のモデルに近い。インフラの価値が本当に見えてくるのは、取引が単純ではなくなったときなのかもしれません。#binancep2pantoan @Binance Vietnam $BTC
1
210
Dusk Networkを調べるときに、もう一度読み直したくなる場所がありました。私は以前、トークン化はかなり単純だと思っていました。つまり、ある資産を取り、それを表すトークンを作って、トークンをブロックチェーンに載せるだけだと。
しかし、Duskのドキュメントはそれをより明確に定義しています。トークン化とは、ある資産、またはその資産に対する権利を表すトークンを発行することです。問題は、管理(custody)やレジストリ(registry)、決済(settlement)が、その取引対象の資産によっては、必ずしも台帳(ledger)の外にあり得ることです。
私はライフサイクルの残りの部分――発行(issuance)、適格性(eligibility)、譲渡制限(transfer restrictions)、開示(disclosure)、取引(trading)、そして決済(settlement)――を見ていきました。これらもまた、Duskがマーケット・インフラの設計に組み込んだワークフローです。
DuskDSは決済、最終性(finality)、データ可用性(data availability)を担います。Citadelはアイデンティティと選択的開示(selective disclosure)を提供します。Dusk Tradeはアプリケーション層にあり、オンボーディング、取引、そしてアセットとペイメントの決済連携といったワークフローを処理します。
分かったのは、私が最初に見落としていたのはトークンそのものではなく、transfer(譲渡)の前後に起こる出来事だということでした。
待ってください。これはまた、すべてが自動的にオンチェーンになるという意味ではありません。実際のドキュメントでも、具体的なアーキテクチャは製品と法的要件に依存すると書かれています。
そこで、私のDuskの見方が少し変わりました。ここでのトークン化は、単に表現(representation)を作るだけではなく、資産を取り巻くワークフローを構築することなのです。
では結局のところ、価値はトークンにあるのか、それとも、そのトークンが実際に運用可能にする基盤(インフラ)にあるのでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Networkを調べるときに、もう一度読み直したくなる場所がありました。私は以前、トークン化はかなり単純だと思っていました。つまり、ある資産を取り、それを表すトークンを作って、トークンをブロックチェーンに載せるだけだと。
しかし、Duskのドキュメントはそれをより明確に定義しています。トークン化とは、ある資産、またはその資産に対する権利を表すトークンを発行することです。問題は、管理(custody)やレジストリ(registry)、決済(settlement)が、その取引対象の資産によっては、必ずしも台帳(ledger)の外にあり得ることです。
私はライフサイクルの残りの部分――発行(issuance)、適格性(eligibility)、譲渡制限(transfer restrictions)、開示(disclosure)、取引(trading)、そして決済(settlement)――を見ていきました。これらもまた、Duskがマーケット・インフラの設計に組み込んだワークフローです。
DuskDSは決済、最終性(finality)、データ可用性(data availability)を担います。Citadelはアイデンティティと選択的開示(selective disclosure)を提供します。Dusk Tradeはアプリケーション層にあり、オンボーディング、取引、そしてアセットとペイメントの決済連携といったワークフローを処理します。
分かったのは、私が最初に見落としていたのはトークンそのものではなく、transfer(譲渡)の前後に起こる出来事だということでした。
待ってください。これはまた、すべてが自動的にオンチェーンになるという意味ではありません。実際のドキュメントでも、具体的なアーキテクチャは製品と法的要件に依存すると書かれています。
そこで、私のDuskの見方が少し変わりました。ここでのトークン化は、単に表現(representation)を作るだけではなく、資産を取り巻くワークフローを構築することなのです。
では結局のところ、価値はトークンにあるのか、それとも、そのトークンが実際に運用可能にする基盤(インフラ)にあるのでしょうか?
#dusk $DUSK @Dusk $BTC
しかし、Duskのドキュメントはそれをより明確に定義しています。トークン化とは、ある資産、またはその資産に対する権利を表すトークンを発行することです。問題は、管理(custody)やレジストリ(registry)、決済(settlement)が、その取引対象の資産によっては、必ずしも台帳(ledger)の外にあり得ることです。
私はライフサイクルの残りの部分――発行(issuance)、適格性(eligibility)、譲渡制限(transfer restrictions)、開示(disclosure)、取引(trading)、そして決済(settlement)――を見ていきました。これらもまた、Duskがマーケット・インフラの設計に組み込んだワークフローです。
DuskDSは決済、最終性(finality)、データ可用性(data availability)を担います。Citadelはアイデンティティと選択的開示(selective disclosure)を提供します。Dusk Tradeはアプリケーション層にあり、オンボーディング、取引、そしてアセットとペイメントの決済連携といったワークフローを処理します。
分かったのは、私が最初に見落としていたのはトークンそのものではなく、transfer(譲渡)の前後に起こる出来事だということでした。
待ってください。これはまた、すべてが自動的にオンチェーンになるという意味ではありません。実際のドキュメントでも、具体的なアーキテクチャは製品と法的要件に依存すると書かれています。
そこで、私のDuskの見方が少し変わりました。ここでのトークン化は、単に表現(representation)を作るだけではなく、資産を取り巻くワークフローを構築することなのです。
では結局のところ、価値はトークンにあるのか、それとも、そのトークンが実際に運用可能にする基盤(インフラ)にあるのでしょうか?
#dusk $DUSK @Dusk $BTC
2
2
83
今日は Binance 上のプロジェクトの Creatorpad プログラムに参加するために、夕方いっぱい Dusk Network をじっくり読み込みました。
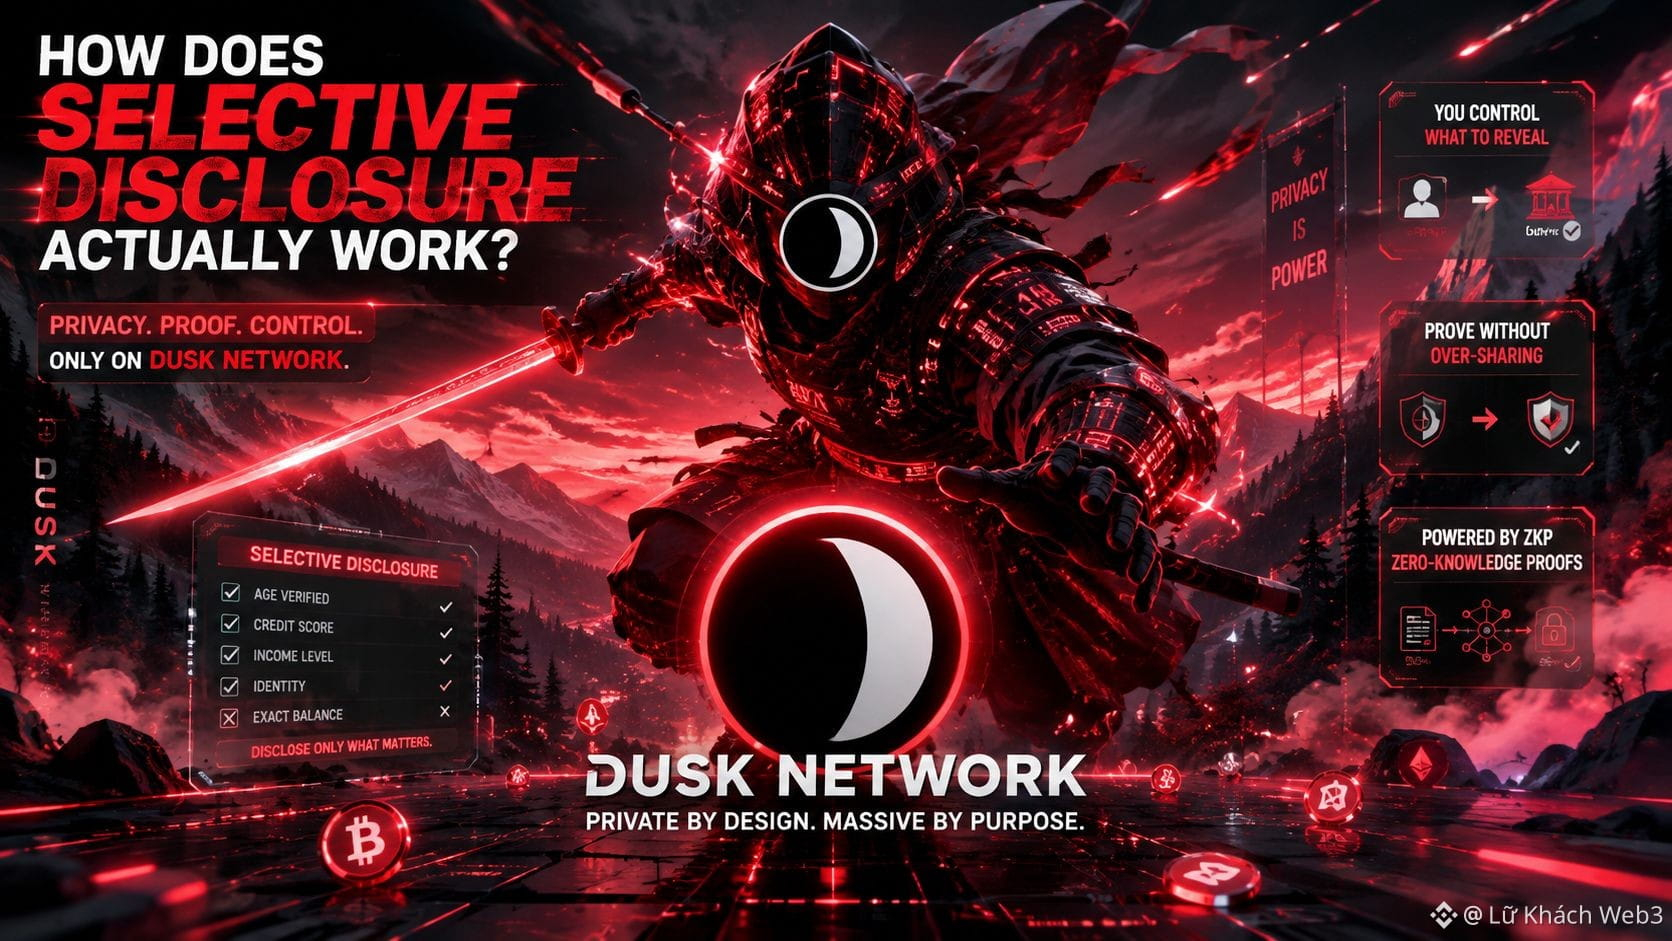
Dusk Network の privacy(プライバシー)部分をもう一度読み直さなければならない点が一つあります。「Selective Disclosure(選択的開示)」はわりとシンプルに聞こえます。つまり、プライベートなデータを保持しつつ、必要なときに開示するということです。ですが docs(ドキュメント)を深掘りしてみると、Dusk がコンポーネントを分解している方法は、私が最初に想像していたものと少し違いました。
Dusk は privacy を大きく三つの方向性で説明しています。Moonlight を使った public アカウント、Phoenix による shielded(秘匿)取引、そして、許可された一方が証明を必要とするときの selective disclosure です。
私は Citadel を深掘りしました。というのも、docs ではこれが selective disclosure のための identity および access layer(ID とアクセスのレイヤー)だと明確に示されているからです。Citadel は zero knowledge proofs(ゼロ知識証明)を使い、ユーザーが ID 情報の全てを公開せずに、有効なライセンスを所有していることを証明できるようにします。
注目すべき点はここです。たとえば docs では「身元をすべて開示する」とは書かれていません。ユーザーが proof(証明)を作成し、その後 service provider(サービス提供者)が Citadel の手順に基づいて、その権利が有効かどうかを検証します。
ただ、だからといって Dusk 上のすべてのデータが自動的に選択的に開示されるわけではありません。docs は、アプリケーションが適切なワークフローを組めるように、プリミティブとパターンを説明しているだけです。
おそらく私がここで保持しておくべきポイントはこうです。Dusk の Selective Disclosure は「公開ボタンが付いた privacy」ではなく、ある情報を“すべての情報の公開”から切り離して証明するためのやり方だということです。
では次に面白い疑問は、これらの primitive(プリミティブ)は実際のアプリケーションではどこまで実装されているのか?
#dusk $DUSK @Dusk_Foundation $BTC
今日は Binance 上のプロジェクトの Creatorpad プログラムに参加するために、夕方いっぱい Dusk Network をじっくり読み込みました。
Dusk Network の privacy(プライバシー)部分をもう一度読み直さなければならない点が一つあります。「Selective Disclosure(選択的開示)」はわりとシンプルに聞こえます。つまり、プライベートなデータを保持しつつ、必要なときに開示するということです。ですが docs(ドキュメント)を深掘りしてみると、Dusk がコンポーネントを分解している方法は、私が最初に想像していたものと少し違いました。
Dusk は privacy を大きく三つの方向性で説明しています。Moonlight を使った public アカウント、Phoenix による shielded(秘匿)取引、そして、許可された一方が証明を必要とするときの selective disclosure です。
私は Citadel を深掘りしました。というのも、docs ではこれが selective disclosure のための identity および access layer(ID とアクセスのレイヤー)だと明確に示されているからです。Citadel は zero knowledge proofs(ゼロ知識証明)を使い、ユーザーが ID 情報の全てを公開せずに、有効なライセンスを所有していることを証明できるようにします。
注目すべき点はここです。たとえば docs では「身元をすべて開示する」とは書かれていません。ユーザーが proof(証明)を作成し、その後 service provider(サービス提供者)が Citadel の手順に基づいて、その権利が有効かどうかを検証します。
ただ、だからといって Dusk 上のすべてのデータが自動的に選択的に開示されるわけではありません。docs は、アプリケーションが適切なワークフローを組めるように、プリミティブとパターンを説明しているだけです。
おそらく私がここで保持しておくべきポイントはこうです。Dusk の Selective Disclosure は「公開ボタンが付いた privacy」ではなく、ある情報を“すべての情報の公開”から切り離して証明するためのやり方だということです。
では次に面白い疑問は、これらの primitive(プリミティブ)は実際のアプリケーションではどこまで実装されているのか?
#dusk $DUSK @Dusk $BTC
Dusk Network の privacy(プライバシー)部分をもう一度読み直さなければならない点が一つあります。「Selective Disclosure(選択的開示)」はわりとシンプルに聞こえます。つまり、プライベートなデータを保持しつつ、必要なときに開示するということです。ですが docs(ドキュメント)を深掘りしてみると、Dusk がコンポーネントを分解している方法は、私が最初に想像していたものと少し違いました。
Dusk は privacy を大きく三つの方向性で説明しています。Moonlight を使った public アカウント、Phoenix による shielded(秘匿)取引、そして、許可された一方が証明を必要とするときの selective disclosure です。
私は Citadel を深掘りしました。というのも、docs ではこれが selective disclosure のための identity および access layer(ID とアクセスのレイヤー)だと明確に示されているからです。Citadel は zero knowledge proofs(ゼロ知識証明)を使い、ユーザーが ID 情報の全てを公開せずに、有効なライセンスを所有していることを証明できるようにします。
注目すべき点はここです。たとえば docs では「身元をすべて開示する」とは書かれていません。ユーザーが proof(証明)を作成し、その後 service provider(サービス提供者)が Citadel の手順に基づいて、その権利が有効かどうかを検証します。
ただ、だからといって Dusk 上のすべてのデータが自動的に選択的に開示されるわけではありません。docs は、アプリケーションが適切なワークフローを組めるように、プリミティブとパターンを説明しているだけです。
おそらく私がここで保持しておくべきポイントはこうです。Dusk の Selective Disclosure は「公開ボタンが付いた privacy」ではなく、ある情報を“すべての情報の公開”から切り離して証明するためのやり方だということです。
では次に面白い疑問は、これらの primitive(プリミティブ)は実際のアプリケーションではどこまで実装されているのか?
#dusk $DUSK @Dusk $BTC
2
2
238
私をもう一度だけDuskのアーキテクチャを読み直させる細部がある。最初は、DuskDSは単に下層にあるブロックチェーン部分——DuskEVMの下にあるもの——に過ぎないと思っていたが、技術ドキュメントではそれがもっと広い範囲を担っていると説明されている。
DuskDSは、Dusk L1の決済(settlement)およびデータ可用性(data availability)レイヤーとして定義されており、コンセンサス、ファイナリティ、そしてネイティブなトランザクションモデルを担当する。DuskEVMは、決済とデータ可用性にDuskDSを用いる実行(execution)レイヤーだ。DuskVMは、Dusk L1上で直接コントラクトを実行する。
私は、実際のsettlementがどのように検証されるのかをさらに掘り下げた。DuskDSは、committeeに基づくProof-of-Stake(PoS)の仕組みであるSuccinct Attestationを使う。手順は、proposal→validation→ratificationで構成され、ブロックがratifyされると、ファイナリティは決定論的になる。
次にトランザクションモデルを見ていった。Moonlightは公開アカウントを処理し、Phoenixはshielded notesとzero knowledge proofsを用いる。二つは異なるモデルだが、最終的にはどちらも同じチェーンでsettleされる。
待って、これはDuskDSが自分自身でアプリケーションロジックをすべて処理している、という意味ではない。実行は引き続きDuskVMまたはDuskEVMに属する。だがまさにこの点が私の見方を変えた:Duskは実行を決済からかなり明確に切り分けているのだ。
そうなると、追うべき疑問は「DuskDSがsettlementレイヤーなのかどうか」ではなく、次のようになる。——この“決済の分離”アーキテクチャは、金融系のアプリが大規模に動き始めたとき、実際にどのような違いを生むのだろうか?
#dusk $DUSK @Dusk_Foundation
私をもう一度だけDuskのアーキテクチャを読み直させる細部がある。最初は、DuskDSは単に下層にあるブロックチェーン部分——DuskEVMの下にあるもの——に過ぎないと思っていたが、技術ドキュメントではそれがもっと広い範囲を担っていると説明されている。
DuskDSは、Dusk L1の決済(settlement)およびデータ可用性(data availability)レイヤーとして定義されており、コンセンサス、ファイナリティ、そしてネイティブなトランザクションモデルを担当する。DuskEVMは、決済とデータ可用性にDuskDSを用いる実行(execution)レイヤーだ。DuskVMは、Dusk L1上で直接コントラクトを実行する。
私は、実際のsettlementがどのように検証されるのかをさらに掘り下げた。DuskDSは、committeeに基づくProof-of-Stake(PoS)の仕組みであるSuccinct Attestationを使う。手順は、proposal→validation→ratificationで構成され、ブロックがratifyされると、ファイナリティは決定論的になる。
次にトランザクションモデルを見ていった。Moonlightは公開アカウントを処理し、Phoenixはshielded notesとzero knowledge proofsを用いる。二つは異なるモデルだが、最終的にはどちらも同じチェーンでsettleされる。
待って、これはDuskDSが自分自身でアプリケーションロジックをすべて処理している、という意味ではない。実行は引き続きDuskVMまたはDuskEVMに属する。だがまさにこの点が私の見方を変えた:Duskは実行を決済からかなり明確に切り分けているのだ。
そうなると、追うべき疑問は「DuskDSがsettlementレイヤーなのかどうか」ではなく、次のようになる。——この“決済の分離”アーキテクチャは、金融系のアプリが大規模に動き始めたとき、実際にどのような違いを生むのだろうか?
#dusk $DUSK @Dusk
DuskDSは、Dusk L1の決済(settlement)およびデータ可用性(data availability)レイヤーとして定義されており、コンセンサス、ファイナリティ、そしてネイティブなトランザクションモデルを担当する。DuskEVMは、決済とデータ可用性にDuskDSを用いる実行(execution)レイヤーだ。DuskVMは、Dusk L1上で直接コントラクトを実行する。
私は、実際のsettlementがどのように検証されるのかをさらに掘り下げた。DuskDSは、committeeに基づくProof-of-Stake(PoS)の仕組みであるSuccinct Attestationを使う。手順は、proposal→validation→ratificationで構成され、ブロックがratifyされると、ファイナリティは決定論的になる。
次にトランザクションモデルを見ていった。Moonlightは公開アカウントを処理し、Phoenixはshielded notesとzero knowledge proofsを用いる。二つは異なるモデルだが、最終的にはどちらも同じチェーンでsettleされる。
待って、これはDuskDSが自分自身でアプリケーションロジックをすべて処理している、という意味ではない。実行は引き続きDuskVMまたはDuskEVMに属する。だがまさにこの点が私の見方を変えた:Duskは実行を決済からかなり明確に切り分けているのだ。
そうなると、追うべき疑問は「DuskDSがsettlementレイヤーなのかどうか」ではなく、次のようになる。——この“決済の分離”アーキテクチャは、金融系のアプリが大規模に動き始めたとき、実際にどのような違いを生むのだろうか?
#dusk $DUSK @Dusk
1
3
69
ある日、Binance P2PでUSDTを売るときに初心者が遭遇しやすい状況があるのではと思ったことがあり、実際に私も経験しました。
それは、私が売り注文を350 USDT出したときのことです。買い手が「送金しました」と連絡してきて、すぐにこうメッセージを送りました:「確認してからreleaseしてください。今すぐUSDTが必要なんです。」
しばらくして、彼らは銀行の送金が成功した取引画面のスクリーンショットを私に送ってきました。私はその画像を開いて、金額や時刻、受取人名を確認しました。すべて一見すると問題ないように見えたのですが、私が自分の銀行アプリを開くと、受取口座にお金がまだ反映されていませんでした。
相手の急かし具合でreleaseのタイミングを決めるのではなく、実際に受取口座にお金が入ってくるのを待つことにします。
買い手が完全に正直な可能性もあれば、銀行取引が単に遅れているだけの可能性もあります。
そのようなプレッシャーが本当にプロセスを変えるものなのかを知りたいです。
資料を読み返してみると、Binanceは、やり取りはプラットフォーム内に保ち、受取口座で直接入金を確認し、スクリーンショットやSMS、相手の口頭での確認に頼ってreleaseしないよう推奨しています。問題があれば、取引はappealに回して証拠を提出できるとのことです。
ちょっと待って、これで「急かしてくる人=必ず詐欺」という意味ではありません。もしかすると、彼らは単に取引を早く終わらせたいだけかもしれません。ただし、そこが私には特に気になりました。エスクローは資産を守りますが、それはユーザー自身の確認ステップを代替するものではありません。
さらに広く見ると、P2Pはまだやや手作業のプロセスなので、人からのプレッシャーは常に存在します。
だから私は、相手の急かしで取引を決めることはしません。お金が口座に入ったことを確認してからreleaseします。慎重すぎるかもしれませんが、P2Pでは、確認できていないことを信じるより慎重でいる方が良いと思います。
#binancep2pantoan @Binance_Vietnam $BTC
ある日、Binance P2PでUSDTを売るときに初心者が遭遇しやすい状況があるのではと思ったことがあり、実際に私も経験しました。
それは、私が売り注文を350 USDT出したときのことです。買い手が「送金しました」と連絡してきて、すぐにこうメッセージを送りました:「確認してからreleaseしてください。今すぐUSDTが必要なんです。」
しばらくして、彼らは銀行の送金が成功した取引画面のスクリーンショットを私に送ってきました。私はその画像を開いて、金額や時刻、受取人名を確認しました。すべて一見すると問題ないように見えたのですが、私が自分の銀行アプリを開くと、受取口座にお金がまだ反映されていませんでした。
相手の急かし具合でreleaseのタイミングを決めるのではなく、実際に受取口座にお金が入ってくるのを待つことにします。
買い手が完全に正直な可能性もあれば、銀行取引が単に遅れているだけの可能性もあります。
そのようなプレッシャーが本当にプロセスを変えるものなのかを知りたいです。
資料を読み返してみると、Binanceは、やり取りはプラットフォーム内に保ち、受取口座で直接入金を確認し、スクリーンショットやSMS、相手の口頭での確認に頼ってreleaseしないよう推奨しています。問題があれば、取引はappealに回して証拠を提出できるとのことです。
ちょっと待って、これで「急かしてくる人=必ず詐欺」という意味ではありません。もしかすると、彼らは単に取引を早く終わらせたいだけかもしれません。ただし、そこが私には特に気になりました。エスクローは資産を守りますが、それはユーザー自身の確認ステップを代替するものではありません。
さらに広く見ると、P2Pはまだやや手作業のプロセスなので、人からのプレッシャーは常に存在します。
だから私は、相手の急かしで取引を決めることはしません。お金が口座に入ったことを確認してからreleaseします。慎重すぎるかもしれませんが、P2Pでは、確認できていないことを信じるより慎重でいる方が良いと思います。
#binancep2pantoan @Binance Vietnam $BTC
それは、私が売り注文を350 USDT出したときのことです。買い手が「送金しました」と連絡してきて、すぐにこうメッセージを送りました:「確認してからreleaseしてください。今すぐUSDTが必要なんです。」
しばらくして、彼らは銀行の送金が成功した取引画面のスクリーンショットを私に送ってきました。私はその画像を開いて、金額や時刻、受取人名を確認しました。すべて一見すると問題ないように見えたのですが、私が自分の銀行アプリを開くと、受取口座にお金がまだ反映されていませんでした。
相手の急かし具合でreleaseのタイミングを決めるのではなく、実際に受取口座にお金が入ってくるのを待つことにします。
買い手が完全に正直な可能性もあれば、銀行取引が単に遅れているだけの可能性もあります。
そのようなプレッシャーが本当にプロセスを変えるものなのかを知りたいです。
資料を読み返してみると、Binanceは、やり取りはプラットフォーム内に保ち、受取口座で直接入金を確認し、スクリーンショットやSMS、相手の口頭での確認に頼ってreleaseしないよう推奨しています。問題があれば、取引はappealに回して証拠を提出できるとのことです。
ちょっと待って、これで「急かしてくる人=必ず詐欺」という意味ではありません。もしかすると、彼らは単に取引を早く終わらせたいだけかもしれません。ただし、そこが私には特に気になりました。エスクローは資産を守りますが、それはユーザー自身の確認ステップを代替するものではありません。
さらに広く見ると、P2Pはまだやや手作業のプロセスなので、人からのプレッシャーは常に存在します。
だから私は、相手の急かしで取引を決めることはしません。お金が口座に入ったことを確認してからreleaseします。慎重すぎるかもしれませんが、P2Pでは、確認できていないことを信じるより慎重でいる方が良いと思います。
#binancep2pantoan @Binance Vietnam $BTC
1
188
Dusk Networkについて読んでいて、立ち止まらせられた細部があります。彼らはprivacyを単に“すべてのデータを隠すこと”として定義しているわけではなく、それを“選択的な開示の可能性”と並べて捉えているのです。
私は改めてアーキテクチャを読み返して、DuskDSがかなり異なる2つの取引モデルをサポートしていることに気づきました。Moonlightはpublicで、Phoenixはshielded notesとzero-knowledge proofsを用いて、金額、送金者、そしてnote同士の関連が公開されないようにします。
私が確認したいのは、このprivacyが本当に金融市場の要請に関係しているのか、それとも単なる技術的な機能なのかという点です。
regulated assetsのドキュメントでは、Duskがかなり現実的な状況を描いています。投資家は、すべての参加者に対して残高や取引の全体像を見せる必要はない一方で、issuer、venue、またはauditorは、特定の情報を一定部分は必要とする場合がある、というケースです。Duskはこの考え方をselective disclosureと呼んでいます。
待ってください。そこから、金融機関が実際の規模でDuskを使っていると推測すべきではない、と思い直しました。
ただ、問題設定の仕方に注目すべき点があることは分かります。privacyは必ずしもtransparencyと対立するものではないのです。取引の中でデータをプライベートに保ちつつ、正しい相手に必要な証明や情報を提供できる仕組みがあり得ます。
そうだとすると、私がさらに確かめたいのは次のことです。管理された(regulated)金融において、privacyの価値はいつ生まれるのか。データを守る必要があるときなのか、それとも適切な相手に開示する必要があるときなのか。
#dusk $DUSK @Dusk_Foundation
Dusk Networkについて読んでいて、立ち止まらせられた細部があります。彼らはprivacyを単に“すべてのデータを隠すこと”として定義しているわけではなく、それを“選択的な開示の可能性”と並べて捉えているのです。
私は改めてアーキテクチャを読み返して、DuskDSがかなり異なる2つの取引モデルをサポートしていることに気づきました。Moonlightはpublicで、Phoenixはshielded notesとzero-knowledge proofsを用いて、金額、送金者、そしてnote同士の関連が公開されないようにします。
私が確認したいのは、このprivacyが本当に金融市場の要請に関係しているのか、それとも単なる技術的な機能なのかという点です。
regulated assetsのドキュメントでは、Duskがかなり現実的な状況を描いています。投資家は、すべての参加者に対して残高や取引の全体像を見せる必要はない一方で、issuer、venue、またはauditorは、特定の情報を一定部分は必要とする場合がある、というケースです。Duskはこの考え方をselective disclosureと呼んでいます。
待ってください。そこから、金融機関が実際の規模でDuskを使っていると推測すべきではない、と思い直しました。
ただ、問題設定の仕方に注目すべき点があることは分かります。privacyは必ずしもtransparencyと対立するものではないのです。取引の中でデータをプライベートに保ちつつ、正しい相手に必要な証明や情報を提供できる仕組みがあり得ます。
そうだとすると、私がさらに確かめたいのは次のことです。管理された(regulated)金融において、privacyの価値はいつ生まれるのか。データを守る必要があるときなのか、それとも適切な相手に開示する必要があるときなのか。
#dusk $DUSK @Dusk
私は改めてアーキテクチャを読み返して、DuskDSがかなり異なる2つの取引モデルをサポートしていることに気づきました。Moonlightはpublicで、Phoenixはshielded notesとzero-knowledge proofsを用いて、金額、送金者、そしてnote同士の関連が公開されないようにします。
私が確認したいのは、このprivacyが本当に金融市場の要請に関係しているのか、それとも単なる技術的な機能なのかという点です。
regulated assetsのドキュメントでは、Duskがかなり現実的な状況を描いています。投資家は、すべての参加者に対して残高や取引の全体像を見せる必要はない一方で、issuer、venue、またはauditorは、特定の情報を一定部分は必要とする場合がある、というケースです。Duskはこの考え方をselective disclosureと呼んでいます。
待ってください。そこから、金融機関が実際の規模でDuskを使っていると推測すべきではない、と思い直しました。
ただ、問題設定の仕方に注目すべき点があることは分かります。privacyは必ずしもtransparencyと対立するものではないのです。取引の中でデータをプライベートに保ちつつ、正しい相手に必要な証明や情報を提供できる仕組みがあり得ます。
そうだとすると、私がさらに確かめたいのは次のことです。管理された(regulated)金融において、privacyの価値はいつ生まれるのか。データを守る必要があるときなのか、それとも適切な相手に開示する必要があるときなのか。
#dusk $DUSK @Dusk
4
2
97
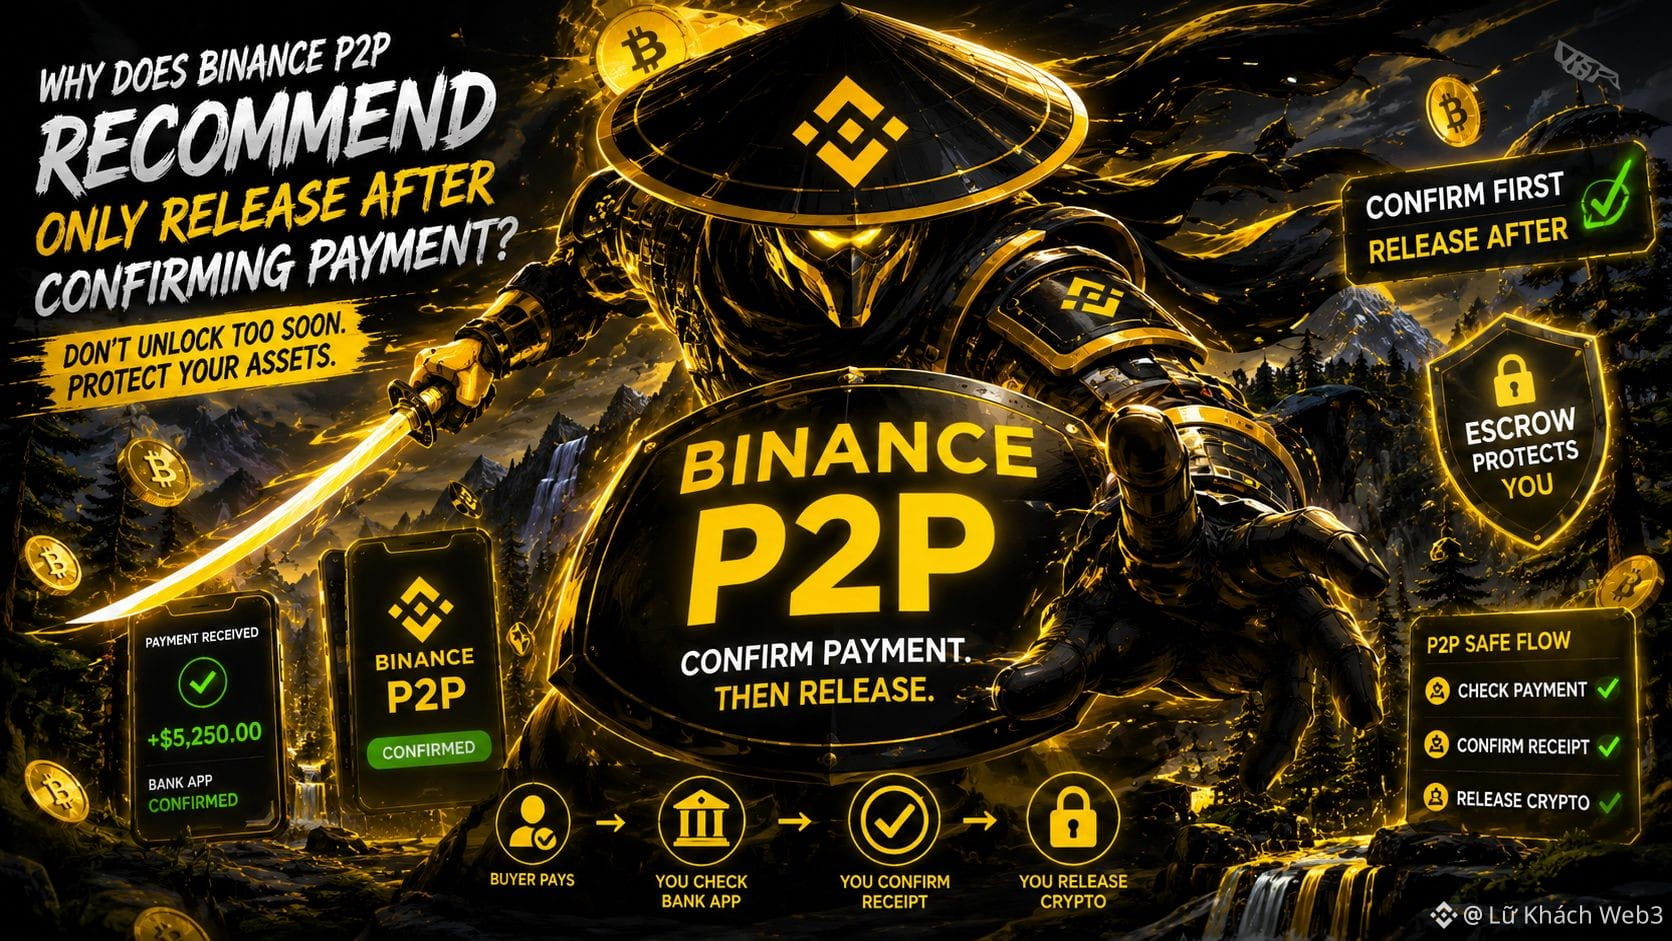
以前私は、バイナンスP2Pの手順を読み直さざるを得ない状況に遭遇しました。それは、バイナンスAlphaのエアドロップに当選した後、200 USDTを販売したときのことです。購入者は「送金しました」というスクリーンショットを私に送り、仮想通貨をrelease(出金・引き渡し)するよう急かしてきました。一見するとすべて普通に見えましたが、実際に入金先の口座を確認すると、そのお金はまったく表示されていませんでした。この出来事をきっかけに、バイナンスの案内の中のある一点により注意を払うようになりました。つまり、売り手は自分で本当に入金があったことを確認してからのみ、cryptoをreleaseすべきだということです。
バイナンスの案内を読み直すと、手順はかなり明確でした。販売すると、cryptoはエスクローに保持されます。売り手は、合意した支払い方法に支払いが到着するのを待ち、その後「実際に入金を受け取ったこと」を確認してからreleaseします。
なぜ、この「確認」というステップがreleaseの前に置かれているのか、ただ「支払い済み」という通知だけを根拠にするのではなく、という点を理解したいと思いました。
さらにP2Pの安全に関する資料を調べると、理由がよりはっきりしてきました。バイナンスは、偽の支払い確認(fake payment confirmation)に関する警告を出しており、スクリーンショット、領収書、SMSを信じるのではなく、入金先の口座を直接確認するよう推奨しています。
エスクローが「売り手が最後の確認手順を省略できる」ことを意味するわけではなかったのです。エスクローは取引中、cryptoを保持しますが、fiat(法定通貨)の資金が本当に届いているかどうかは、受け取る側が確認する必要があります。
より広い観点で見ると、P2Pには常にユーザー側の責任の部分があります。おそらくP2Pでは、安全性は「システムがすべてのリスク処理をしてくれる」と信じることではなく、自分に代わってシステムが確認できないことを、自分がもう一度チェックすることにあるのだと思います。#binancep2pantoan @Binance_Vietnam $BTC
以前私は、バイナンスP2Pの手順を読み直さざるを得ない状況に遭遇しました。それは、バイナンスAlphaのエアドロップに当選した後、200 USDTを販売したときのことです。購入者は「送金しました」というスクリーンショットを私に送り、仮想通貨をrelease(出金・引き渡し)するよう急かしてきました。一見するとすべて普通に見えましたが、実際に入金先の口座を確認すると、そのお金はまったく表示されていませんでした。この出来事をきっかけに、バイナンスの案内の中のある一点により注意を払うようになりました。つまり、売り手は自分で本当に入金があったことを確認してからのみ、cryptoをreleaseすべきだということです。
バイナンスの案内を読み直すと、手順はかなり明確でした。販売すると、cryptoはエスクローに保持されます。売り手は、合意した支払い方法に支払いが到着するのを待ち、その後「実際に入金を受け取ったこと」を確認してからreleaseします。
なぜ、この「確認」というステップがreleaseの前に置かれているのか、ただ「支払い済み」という通知だけを根拠にするのではなく、という点を理解したいと思いました。
さらにP2Pの安全に関する資料を調べると、理由がよりはっきりしてきました。バイナンスは、偽の支払い確認(fake payment confirmation)に関する警告を出しており、スクリーンショット、領収書、SMSを信じるのではなく、入金先の口座を直接確認するよう推奨しています。
エスクローが「売り手が最後の確認手順を省略できる」ことを意味するわけではなかったのです。エスクローは取引中、cryptoを保持しますが、fiat(法定通貨)の資金が本当に届いているかどうかは、受け取る側が確認する必要があります。
より広い観点で見ると、P2Pには常にユーザー側の責任の部分があります。おそらくP2Pでは、安全性は「システムがすべてのリスク処理をしてくれる」と信じることではなく、自分に代わってシステムが確認できないことを、自分がもう一度チェックすることにあるのだと思います。#binancep2pantoan @Binance Vietnam $BTC
バイナンスの案内を読み直すと、手順はかなり明確でした。販売すると、cryptoはエスクローに保持されます。売り手は、合意した支払い方法に支払いが到着するのを待ち、その後「実際に入金を受け取ったこと」を確認してからreleaseします。
なぜ、この「確認」というステップがreleaseの前に置かれているのか、ただ「支払い済み」という通知だけを根拠にするのではなく、という点を理解したいと思いました。
さらにP2Pの安全に関する資料を調べると、理由がよりはっきりしてきました。バイナンスは、偽の支払い確認(fake payment confirmation)に関する警告を出しており、スクリーンショット、領収書、SMSを信じるのではなく、入金先の口座を直接確認するよう推奨しています。
エスクローが「売り手が最後の確認手順を省略できる」ことを意味するわけではなかったのです。エスクローは取引中、cryptoを保持しますが、fiat(法定通貨)の資金が本当に届いているかどうかは、受け取る側が確認する必要があります。
より広い観点で見ると、P2Pには常にユーザー側の責任の部分があります。おそらくP2Pでは、安全性は「システムがすべてのリスク処理をしてくれる」と信じることではなく、自分に代わってシステムが確認できないことを、自分がもう一度チェックすることにあるのだと思います。#binancep2pantoan @Binance Vietnam $BTC
1
174
Dusk Networkのアーキテクチャを読むと、なぜか立ち止まってしまうものがありました。最初は、馴染みのあるLayer 1だと思っていました。つまり、コンセンサス、スマートコントラクト、トークン、そしてその上に構築されたエコシステムです。
しかしよく読み進めると、Duskがコンポーネントを分けているやり方が、最初から読み直したくなるほどでした。
Duskのドキュメントでは、DuskDSは、settlementとdata availabilityのための基盤であり、Dusk L1のコンセンサス、finality、そしてトランザクションモデルを担う一方、executionは2つの方向に分離されています。L1上で直接Rust/WASMを動かすDuskVMと、Ethereumと互換性のあるEVM環境用のDuskEVMです。
私は、これが単にLayer 1を整理し直しただけなのか、それとも本当に別のアーキテクチャ選択を反映しているのかを理解したくて、掘り下げ始めました。
見つけたポイントはかなり明確です。Duskは、実行を1つの環境に集約していません。DuskDSはコンセンサス、settlement、data availabilityを処理し、DuskVMとDuskEVMはそれぞれ異なるexecutionモデルを担います。
待って、これはそのアーキテクチャがより優れていると断言するにはまだ足りませんが、それでも私のDuskに対する見方は変わりました。おそらく、より面白い問いは「DuskはLayer 1なのか?」ではなく、「これらのexecution環境が相当な利用を始めたとき、settlementをexecutionから切り離すことには本当にどんな価値があるのか?」でしょう。
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Networkのアーキテクチャを読むと、なぜか立ち止まってしまうものがありました。最初は、馴染みのあるLayer 1だと思っていました。つまり、コンセンサス、スマートコントラクト、トークン、そしてその上に構築されたエコシステムです。
しかしよく読み進めると、Duskがコンポーネントを分けているやり方が、最初から読み直したくなるほどでした。
Duskのドキュメントでは、DuskDSは、settlementとdata availabilityのための基盤であり、Dusk L1のコンセンサス、finality、そしてトランザクションモデルを担う一方、executionは2つの方向に分離されています。L1上で直接Rust/WASMを動かすDuskVMと、Ethereumと互換性のあるEVM環境用のDuskEVMです。
私は、これが単にLayer 1を整理し直しただけなのか、それとも本当に別のアーキテクチャ選択を反映しているのかを理解したくて、掘り下げ始めました。
見つけたポイントはかなり明確です。Duskは、実行を1つの環境に集約していません。DuskDSはコンセンサス、settlement、data availabilityを処理し、DuskVMとDuskEVMはそれぞれ異なるexecutionモデルを担います。
待って、これはそのアーキテクチャがより優れていると断言するにはまだ足りませんが、それでも私のDuskに対する見方は変わりました。おそらく、より面白い問いは「DuskはLayer 1なのか?」ではなく、「これらのexecution環境が相当な利用を始めたとき、settlementをexecutionから切り離すことには本当にどんな価値があるのか?」でしょう。
#dusk $DUSK @Dusk $BTC
しかしよく読み進めると、Duskがコンポーネントを分けているやり方が、最初から読み直したくなるほどでした。
Duskのドキュメントでは、DuskDSは、settlementとdata availabilityのための基盤であり、Dusk L1のコンセンサス、finality、そしてトランザクションモデルを担う一方、executionは2つの方向に分離されています。L1上で直接Rust/WASMを動かすDuskVMと、Ethereumと互換性のあるEVM環境用のDuskEVMです。
私は、これが単にLayer 1を整理し直しただけなのか、それとも本当に別のアーキテクチャ選択を反映しているのかを理解したくて、掘り下げ始めました。
見つけたポイントはかなり明確です。Duskは、実行を1つの環境に集約していません。DuskDSはコンセンサス、settlement、data availabilityを処理し、DuskVMとDuskEVMはそれぞれ異なるexecutionモデルを担います。
待って、これはそのアーキテクチャがより優れていると断言するにはまだ足りませんが、それでも私のDuskに対する見方は変わりました。おそらく、より面白い問いは「DuskはLayer 1なのか?」ではなく、「これらのexecution環境が相当な利用を始めたとき、settlementをexecutionから切り離すことには本当にどんな価値があるのか?」でしょう。
#dusk $DUSK @Dusk $BTC
1
2
153
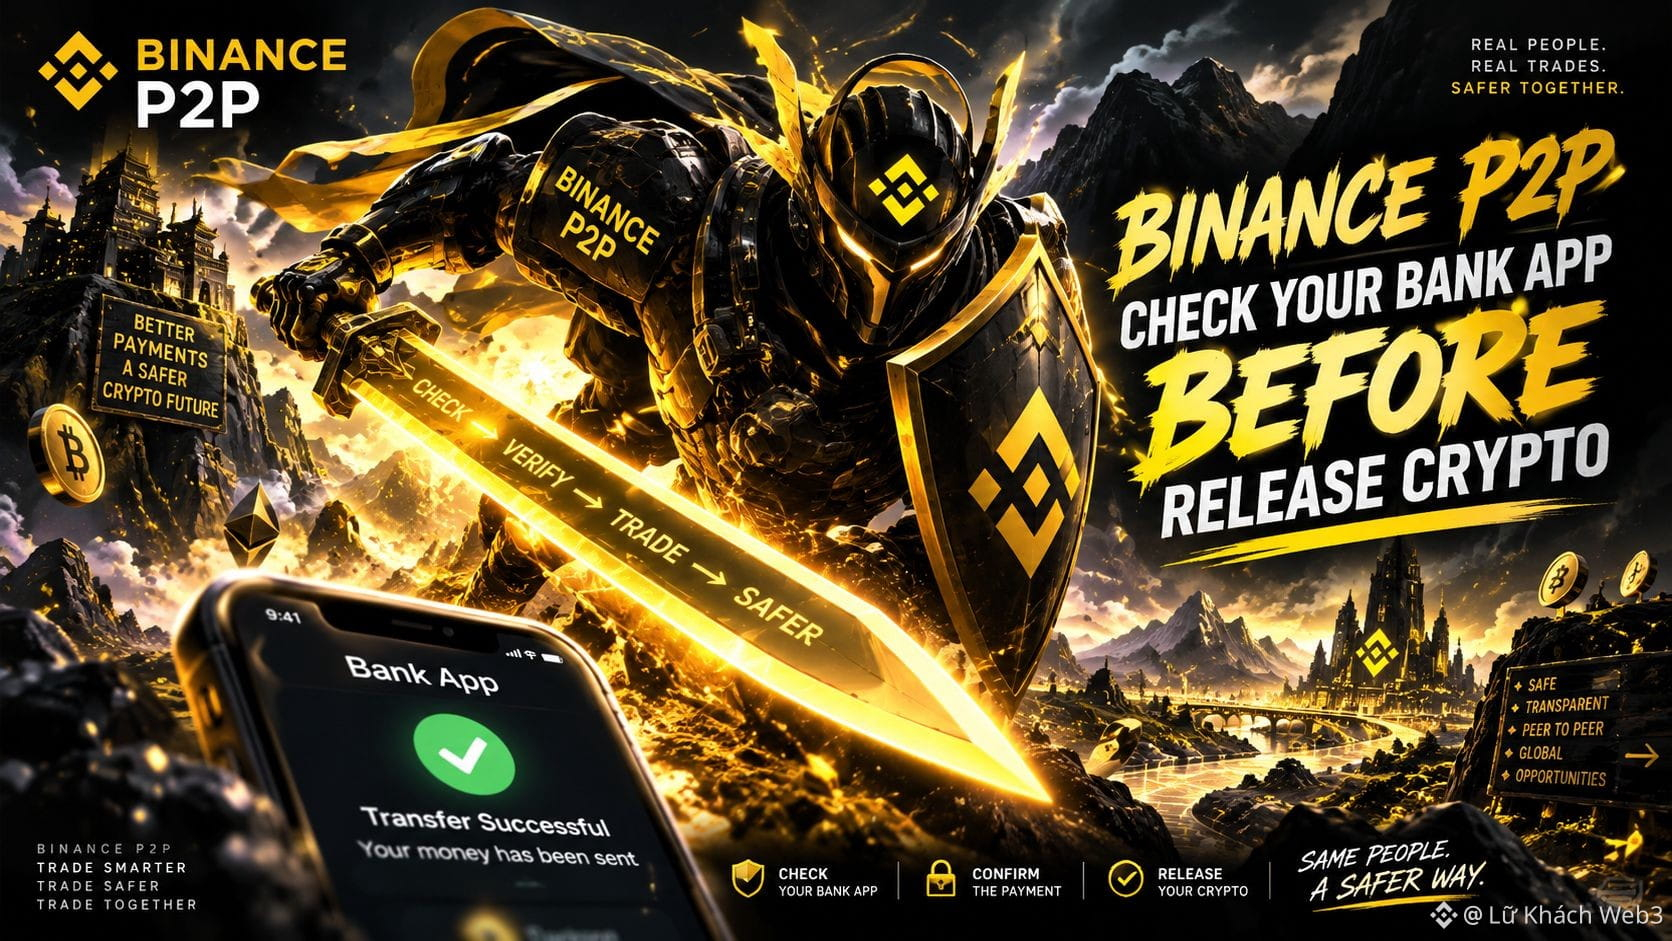
私がBinanceのP2Pで暗号資産を売ったときの話ですが、買い手が「送金した」と連絡し、取引が成功したという取引画面のスクリーンショットも送ってきました。見る限り、ほぼ終わったと思いましたが、銀行アプリを開いて確認すると、送金されたお金はまだ口座に反映されていません。私はそこで止めました。「Release」を押さずにです。というのも、この時点である疑問がかなりはっきりしてきました。もし買い手が「送金した」と言っているなら、私がReleaseする前に確認すべき“何”とは一体何でしょう?
私は、シンプルな取引を逆に辿ってみました。買い手が合意した方法で支払いを行い、その後、売り手が受け取った入金を確認する、という流れです。Binanceの資料には、資金が売り手に到着したことを確認してから初めて、エスクローから暗号資産がReleaseされると明記されています。
なぜこの「確認」のステップが売り手側に置かれているのかを理解したかったのです。
Merchant Guidelinesを読んでみると、Binanceはさらに、支払い口座の名義がプラットフォームで確認された名前と一致している必要があるとも求めています。もし、取引相手の銀行口座の名義がBinanceで確認された名前と一致しない場合、暗号資産はReleaseされず、売り手は返金して取引を報告することができます。
ここまで来て、私は自分がP2Pを少し単純に見ていたことに気づきました。エスクローが取引中に暗号資産を保管してくれますが、「支払いが本当に受け取られたか」の確認は、手順の中で別のステップとして存在するのです。
ただし、これはBinanceがあらゆる支払いリスクを防げるという意味ではありません。資料が示しているのは、Release前に、入金と支払人情報を確認する責任が(少なくとも一定程度)残っているということだけです。
もしかすると「Release」とは、お金が到着したことを確認する操作ではなく、確認が終わった後に行う手順なのかもしれません。
だからこそ、Releaseする前に皆さんは慎重にすべてを確認してください。
#binancep2pantoan @Binance_Vietnam $BTC
私がBinanceのP2Pで暗号資産を売ったときの話ですが、買い手が「送金した」と連絡し、取引が成功したという取引画面のスクリーンショットも送ってきました。見る限り、ほぼ終わったと思いましたが、銀行アプリを開いて確認すると、送金されたお金はまだ口座に反映されていません。私はそこで止めました。「Release」を押さずにです。というのも、この時点である疑問がかなりはっきりしてきました。もし買い手が「送金した」と言っているなら、私がReleaseする前に確認すべき“何”とは一体何でしょう?
私は、シンプルな取引を逆に辿ってみました。買い手が合意した方法で支払いを行い、その後、売り手が受け取った入金を確認する、という流れです。Binanceの資料には、資金が売り手に到着したことを確認してから初めて、エスクローから暗号資産がReleaseされると明記されています。
なぜこの「確認」のステップが売り手側に置かれているのかを理解したかったのです。
Merchant Guidelinesを読んでみると、Binanceはさらに、支払い口座の名義がプラットフォームで確認された名前と一致している必要があるとも求めています。もし、取引相手の銀行口座の名義がBinanceで確認された名前と一致しない場合、暗号資産はReleaseされず、売り手は返金して取引を報告することができます。
ここまで来て、私は自分がP2Pを少し単純に見ていたことに気づきました。エスクローが取引中に暗号資産を保管してくれますが、「支払いが本当に受け取られたか」の確認は、手順の中で別のステップとして存在するのです。
ただし、これはBinanceがあらゆる支払いリスクを防げるという意味ではありません。資料が示しているのは、Release前に、入金と支払人情報を確認する責任が(少なくとも一定程度)残っているということだけです。
もしかすると「Release」とは、お金が到着したことを確認する操作ではなく、確認が終わった後に行う手順なのかもしれません。
だからこそ、Releaseする前に皆さんは慎重にすべてを確認してください。
#binancep2pantoan @Binance Vietnam $BTC
私は、シンプルな取引を逆に辿ってみました。買い手が合意した方法で支払いを行い、その後、売り手が受け取った入金を確認する、という流れです。Binanceの資料には、資金が売り手に到着したことを確認してから初めて、エスクローから暗号資産がReleaseされると明記されています。
なぜこの「確認」のステップが売り手側に置かれているのかを理解したかったのです。
Merchant Guidelinesを読んでみると、Binanceはさらに、支払い口座の名義がプラットフォームで確認された名前と一致している必要があるとも求めています。もし、取引相手の銀行口座の名義がBinanceで確認された名前と一致しない場合、暗号資産はReleaseされず、売り手は返金して取引を報告することができます。
ここまで来て、私は自分がP2Pを少し単純に見ていたことに気づきました。エスクローが取引中に暗号資産を保管してくれますが、「支払いが本当に受け取られたか」の確認は、手順の中で別のステップとして存在するのです。
ただし、これはBinanceがあらゆる支払いリスクを防げるという意味ではありません。資料が示しているのは、Release前に、入金と支払人情報を確認する責任が(少なくとも一定程度)残っているということだけです。
もしかすると「Release」とは、お金が到着したことを確認する操作ではなく、確認が終わった後に行う手順なのかもしれません。
だからこそ、Releaseする前に皆さんは慎重にすべてを確認してください。
#binancep2pantoan @Binance Vietnam $BTC
1
3
349
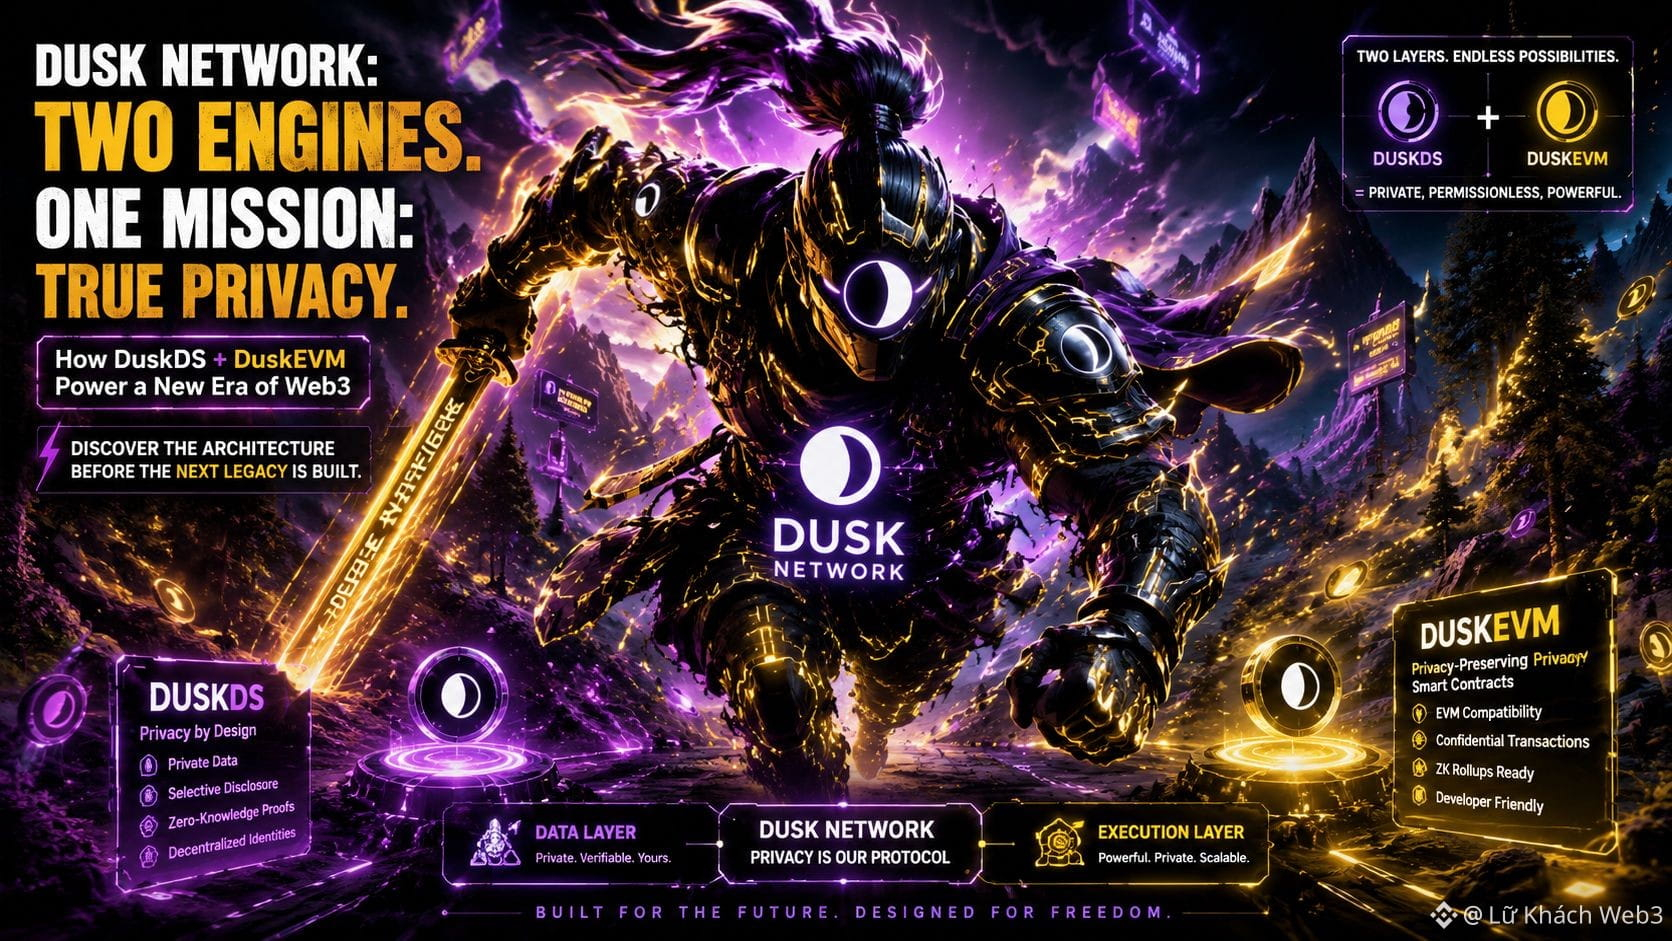
Dusk Network:DuskDSとDuskEVMについて読んでいると、何かが引っかかります。DuskDSとDuskEVMは別々の2つの要素として説明されているのに、単独で成立しているわけではありません。
まずはアーキテクチャから始めます。Duskの資料では、DuskDSを「レイヤー(layer)」、つまり settlement と data availability を担う層と呼んでいます。そこではコンセンサス、ファイナリティ、そしてDuskネイティブのトランザクションモデルを扱います。一方のDuskEVMは、EVMと互換性のある実行環境で、Solidityのスマートコントラクトは、馴染みのあるツールチェーンで動かせます。さらに重要なのは、DuskEVMが settlement と data availability にDuskDSを使う点です。
これが単なる呼び方の話なのか、それとも責務の分離が本当に存在するのかを確かめたいと思いました。深く読むと、DuskDSはコンセンサス、ファイナリティ、data availability、そしてMoonlightやPhoenixのようなトランザクションモデルを処理していることが分かります。DuskEVMは実行に集中し、HardhatやFoundryに加えてEVMエコシステム全体を活用できるようにしています。片方が settlement の基盤を提供し、もう片方が実行を担う——そういう役割分担です。
ただし、これだけでは「2つの層が互いを“補完”する」ことが、性能やセキュリティの観点で具体的な利点になると言い切るには足りません。私が資料から確認できた範囲で一番はっきりしているのは、実行(execution)が settlement から切り離されている、という関係性です。興味深いのは、Duskが modularity を使って settlement を別枠として保ちつつ、EVMによって開発者には門戸を開いていることです。
では、アプリケーションの採用が増えたとき、この execution と settlement の境界は、本当に優位性を生むのでしょうか。それとも、単にアーキテクチャ上の整理の仕方にすぎないのでしょうか?
#dusk $DUSK @Dusk_Foundation $BTC
Dusk Network:DuskDSとDuskEVMについて読んでいると、何かが引っかかります。DuskDSとDuskEVMは別々の2つの要素として説明されているのに、単独で成立しているわけではありません。
まずはアーキテクチャから始めます。Duskの資料では、DuskDSを「レイヤー(layer)」、つまり settlement と data availability を担う層と呼んでいます。そこではコンセンサス、ファイナリティ、そしてDuskネイティブのトランザクションモデルを扱います。一方のDuskEVMは、EVMと互換性のある実行環境で、Solidityのスマートコントラクトは、馴染みのあるツールチェーンで動かせます。さらに重要なのは、DuskEVMが settlement と data availability にDuskDSを使う点です。
これが単なる呼び方の話なのか、それとも責務の分離が本当に存在するのかを確かめたいと思いました。深く読むと、DuskDSはコンセンサス、ファイナリティ、data availability、そしてMoonlightやPhoenixのようなトランザクションモデルを処理していることが分かります。DuskEVMは実行に集中し、HardhatやFoundryに加えてEVMエコシステム全体を活用できるようにしています。片方が settlement の基盤を提供し、もう片方が実行を担う——そういう役割分担です。
ただし、これだけでは「2つの層が互いを“補完”する」ことが、性能やセキュリティの観点で具体的な利点になると言い切るには足りません。私が資料から確認できた範囲で一番はっきりしているのは、実行(execution)が settlement から切り離されている、という関係性です。興味深いのは、Duskが modularity を使って settlement を別枠として保ちつつ、EVMによって開発者には門戸を開いていることです。
では、アプリケーションの採用が増えたとき、この execution と settlement の境界は、本当に優位性を生むのでしょうか。それとも、単にアーキテクチャ上の整理の仕方にすぎないのでしょうか?
#dusk $DUSK @Dusk $BTC
まずはアーキテクチャから始めます。Duskの資料では、DuskDSを「レイヤー(layer)」、つまり settlement と data availability を担う層と呼んでいます。そこではコンセンサス、ファイナリティ、そしてDuskネイティブのトランザクションモデルを扱います。一方のDuskEVMは、EVMと互換性のある実行環境で、Solidityのスマートコントラクトは、馴染みのあるツールチェーンで動かせます。さらに重要なのは、DuskEVMが settlement と data availability にDuskDSを使う点です。
これが単なる呼び方の話なのか、それとも責務の分離が本当に存在するのかを確かめたいと思いました。深く読むと、DuskDSはコンセンサス、ファイナリティ、data availability、そしてMoonlightやPhoenixのようなトランザクションモデルを処理していることが分かります。DuskEVMは実行に集中し、HardhatやFoundryに加えてEVMエコシステム全体を活用できるようにしています。片方が settlement の基盤を提供し、もう片方が実行を担う——そういう役割分担です。
ただし、これだけでは「2つの層が互いを“補完”する」ことが、性能やセキュリティの観点で具体的な利点になると言い切るには足りません。私が資料から確認できた範囲で一番はっきりしているのは、実行(execution)が settlement から切り離されている、という関係性です。興味深いのは、Duskが modularity を使って settlement を別枠として保ちつつ、EVMによって開発者には門戸を開いていることです。
では、アプリケーションの採用が増えたとき、この execution と settlement の境界は、本当に優位性を生むのでしょうか。それとも、単にアーキテクチャ上の整理の仕方にすぎないのでしょうか?
#dusk $DUSK @Dusk $BTC
7
4
91
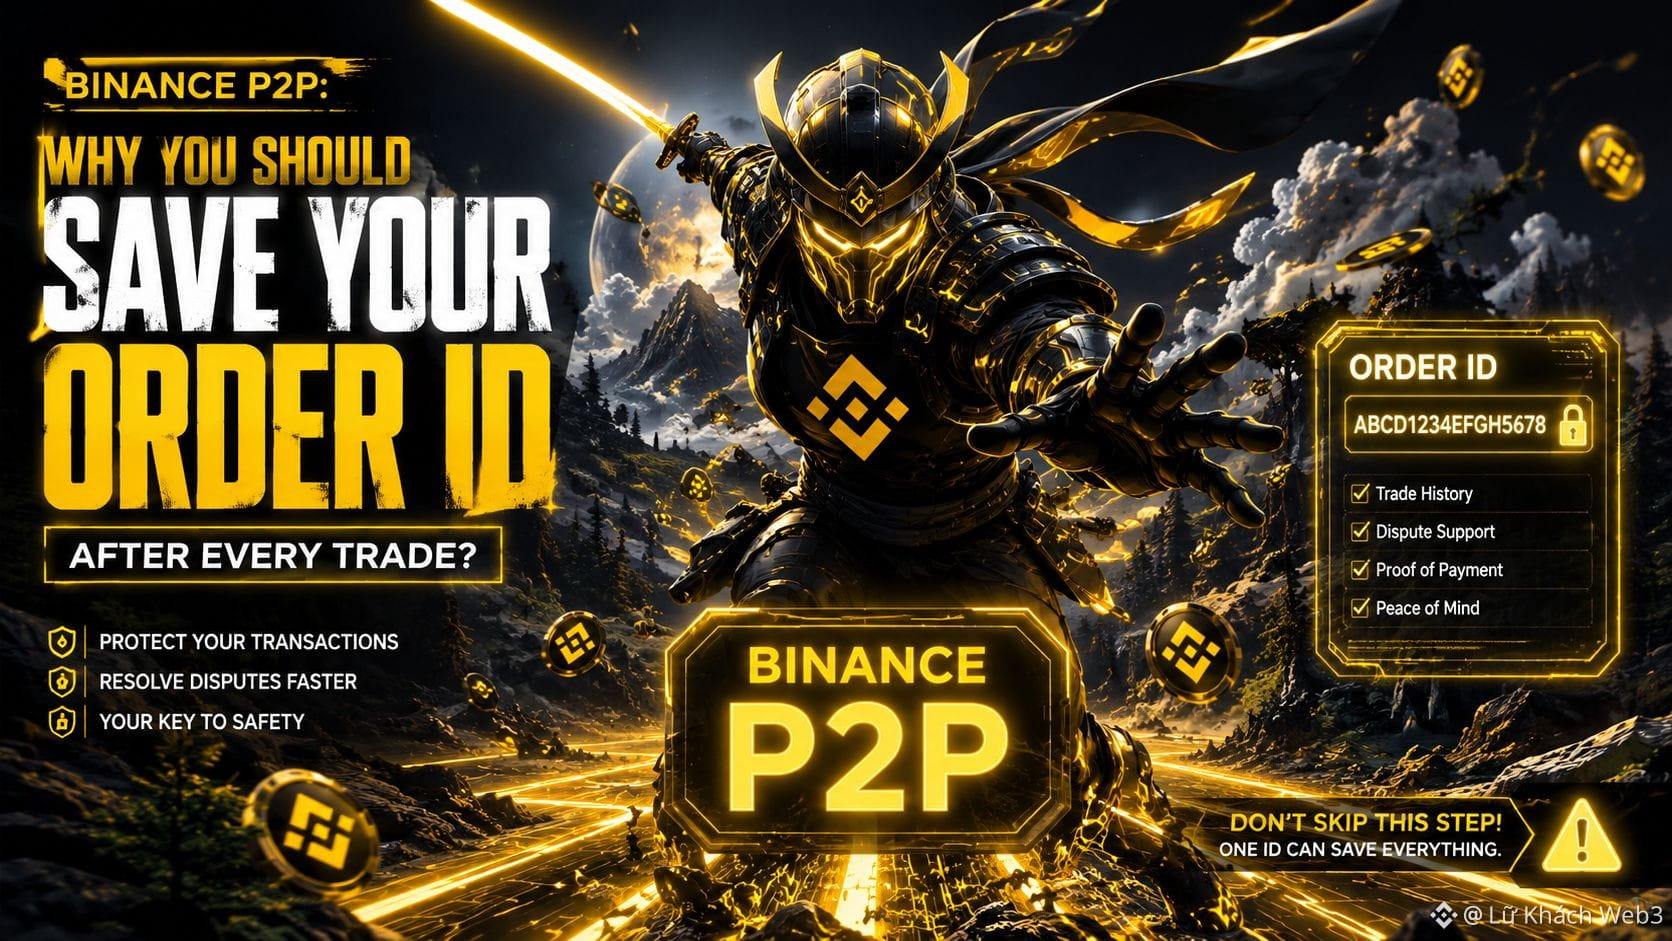
数週間前に、P2P取引を探し直してみたことがありました。金額も覚えていて、買い手のことも覚えていて、取引が行われた時期も覚えていました。でも、もしそれが「どの注文(order)なのか」を正確に特定しようとするなら、そうした情報はあまり役に立ちませんでした。取引そのものに直接つながるのは、私がいつも読み飛ばしてしまうただの文字列――Order ID だけでした。
Order ID はごく普通に表示されるものなので、これまで私はほとんど気に留めていませんでした。
資料を確認すると、Binance には注文履歴のシステムがあり、注文番号(order number)によって個別の注文を詳細に照会できるようになっています。注文データには、発注、支払い、確認、完了といったマイルストーンが含まれています。さらに appeal(異議申立て)に関わる場合も、order number は引き続き参照として用いられ、書類の照会や証拠の取り扱いに使われます。
そこから私は、Order ID は取引のための「保険用のコード」ではないと理解しました。必要になったときに、適切な記録(ファイル)へつなぎ直すための単なる識別子です。
ただし、だからといって「Order ID を提示すれば Binance があらゆる紛争を必ず解決してくれる」という意味ではありません。証拠や、注文のステータス(状態)そのものは引き続き検討されます。
もう少し広い視点で見ると、Order ID を保存しておくことは、取引データに対する参照キーを手元に残すようなものだと感じます。
考えるべき問いは、おそらくこうです。取引が終わったあと、自分はそれを検証するためにどれくらいの情報を残せるのだろうか?
#binancep2pantoan @Binance_Vietnam $BTC
数週間前に、P2P取引を探し直してみたことがありました。金額も覚えていて、買い手のことも覚えていて、取引が行われた時期も覚えていました。でも、もしそれが「どの注文(order)なのか」を正確に特定しようとするなら、そうした情報はあまり役に立ちませんでした。取引そのものに直接つながるのは、私がいつも読み飛ばしてしまうただの文字列――Order ID だけでした。
Order ID はごく普通に表示されるものなので、これまで私はほとんど気に留めていませんでした。
資料を確認すると、Binance には注文履歴のシステムがあり、注文番号(order number)によって個別の注文を詳細に照会できるようになっています。注文データには、発注、支払い、確認、完了といったマイルストーンが含まれています。さらに appeal(異議申立て)に関わる場合も、order number は引き続き参照として用いられ、書類の照会や証拠の取り扱いに使われます。
そこから私は、Order ID は取引のための「保険用のコード」ではないと理解しました。必要になったときに、適切な記録(ファイル)へつなぎ直すための単なる識別子です。
ただし、だからといって「Order ID を提示すれば Binance があらゆる紛争を必ず解決してくれる」という意味ではありません。証拠や、注文のステータス(状態)そのものは引き続き検討されます。
もう少し広い視点で見ると、Order ID を保存しておくことは、取引データに対する参照キーを手元に残すようなものだと感じます。
考えるべき問いは、おそらくこうです。取引が終わったあと、自分はそれを検証するためにどれくらいの情報を残せるのだろうか?
#binancep2pantoan @Binance Vietnam $BTC
Order ID はごく普通に表示されるものなので、これまで私はほとんど気に留めていませんでした。
資料を確認すると、Binance には注文履歴のシステムがあり、注文番号(order number)によって個別の注文を詳細に照会できるようになっています。注文データには、発注、支払い、確認、完了といったマイルストーンが含まれています。さらに appeal(異議申立て)に関わる場合も、order number は引き続き参照として用いられ、書類の照会や証拠の取り扱いに使われます。
そこから私は、Order ID は取引のための「保険用のコード」ではないと理解しました。必要になったときに、適切な記録(ファイル)へつなぎ直すための単なる識別子です。
ただし、だからといって「Order ID を提示すれば Binance があらゆる紛争を必ず解決してくれる」という意味ではありません。証拠や、注文のステータス(状態)そのものは引き続き検討されます。
もう少し広い視点で見ると、Order ID を保存しておくことは、取引データに対する参照キーを手元に残すようなものだと感じます。
考えるべき問いは、おそらくこうです。取引が終わったあと、自分はそれを検証するためにどれくらいの情報を残せるのだろうか?
#binancep2pantoan @Binance Vietnam $BTC
1
194
今日、Creatopadに参加するためにBinance P2Pについて読んでいるとき、ふと頭に浮かんだ考えがあります。Binance P2Pを一つの市場だと見なすなら、一般ユーザーは時々買い物や売買をしに来る人たちのようで、Merchantはほぼ毎日屋台を開けている人たちのようだ、と。そこで私は考え始めました。この「Merchant」は実際には単なるラベルにすぎないのか、それともP2P市場の運営の中で別の役割を反映しているのか?
私はまずP2Pの運営の仕組みから始めます。Binanceは、これはユーザーが価格と支払い方法を設定して広告を掲載し、取引はエスクローによって保護されるマーケットプレイスだと説明しています。
私はMerchantを“バッジ”のようには見ないことにしました。
Binanceによれば、Verified Merchantには確認用のバッジがあり、Merchantのフィルターに表示され、手数料の優遇や個別のサポートを受けられます。P2Proは、プロの暗号資産交換業者のような事業者を目指しています。
注目すべき点は、MerchantがP2Pの中で活動しているものの、役割としては流動性の提供側にあるということです。
ただし、ここでそれがMerchantが常に取引でより良い結果を出しているという意味ではない、という点は重要です。バッジはプラットフォームが行う認証によるシグナルであり、すべての取引にリスクがない証拠ではありません。
より広い視点で見ると、私はMerchantを流動性運用のレイヤーのようなものとして捉え始めました。
では、Merchantを見るときに気にすべきなのは、バッジではなく、その背後にある取引履歴なのかもしれません?
#binancep2pantoan @Binance_Vietnam $BTC
今日、Creatopadに参加するためにBinance P2Pについて読んでいるとき、ふと頭に浮かんだ考えがあります。Binance P2Pを一つの市場だと見なすなら、一般ユーザーは時々買い物や売買をしに来る人たちのようで、Merchantはほぼ毎日屋台を開けている人たちのようだ、と。そこで私は考え始めました。この「Merchant」は実際には単なるラベルにすぎないのか、それともP2P市場の運営の中で別の役割を反映しているのか?
私はまずP2Pの運営の仕組みから始めます。Binanceは、これはユーザーが価格と支払い方法を設定して広告を掲載し、取引はエスクローによって保護されるマーケットプレイスだと説明しています。
私はMerchantを“バッジ”のようには見ないことにしました。
Binanceによれば、Verified Merchantには確認用のバッジがあり、Merchantのフィルターに表示され、手数料の優遇や個別のサポートを受けられます。P2Proは、プロの暗号資産交換業者のような事業者を目指しています。
注目すべき点は、MerchantがP2Pの中で活動しているものの、役割としては流動性の提供側にあるということです。
ただし、ここでそれがMerchantが常に取引でより良い結果を出しているという意味ではない、という点は重要です。バッジはプラットフォームが行う認証によるシグナルであり、すべての取引にリスクがない証拠ではありません。
より広い視点で見ると、私はMerchantを流動性運用のレイヤーのようなものとして捉え始めました。
では、Merchantを見るときに気にすべきなのは、バッジではなく、その背後にある取引履歴なのかもしれません?
#binancep2pantoan @Binance Vietnam $BTC
私はまずP2Pの運営の仕組みから始めます。Binanceは、これはユーザーが価格と支払い方法を設定して広告を掲載し、取引はエスクローによって保護されるマーケットプレイスだと説明しています。
私はMerchantを“バッジ”のようには見ないことにしました。
Binanceによれば、Verified Merchantには確認用のバッジがあり、Merchantのフィルターに表示され、手数料の優遇や個別のサポートを受けられます。P2Proは、プロの暗号資産交換業者のような事業者を目指しています。
注目すべき点は、MerchantがP2Pの中で活動しているものの、役割としては流動性の提供側にあるということです。
ただし、ここでそれがMerchantが常に取引でより良い結果を出しているという意味ではない、という点は重要です。バッジはプラットフォームが行う認証によるシグナルであり、すべての取引にリスクがない証拠ではありません。
より広い視点で見ると、私はMerchantを流動性運用のレイヤーのようなものとして捉え始めました。
では、Merchantを見るときに気にすべきなのは、バッジではなく、その背後にある取引履歴なのかもしれません?
#binancep2pantoan @Binance Vietnam $BTC
3
3
271
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号