

复生Crypto
64 投稿

复生Crypto
報告
ユーザーをブロック
关注钱包底层基建与链上技术前沿
5 フォロー
5 フォロワー
39 いいね
投稿
·
--
Bitget 3.88億ドル窃盗事件が重要な新情報へ:ハッカーは第三者のセキュリティ製品のゼロデイ脆弱性を悪用し、取引所の内部にある重要な管理システムへ侵入、取引を偽造して出金を開始—全過程でいかなる秘密鍵も使用していなかった。Halbornの検証では核心が明らかになった:チェーン上で署名される前の取引は改ざんされ得るため、攻撃者は「署名が認証に直結する」という防御線を回避した。今年最大級のセキュリティ事故がもたらす示唆は極めて明確だ。Web3のセキュリティ境界は、スマートコントラクトだけでなく、チェーン外の運用保守(オフチェーン運用)にも既に広がっている。署名プロセス、バックエンドのシステム、サプライヤーのコンポーネント——どれか一つの弱点でも、統合された防御全体を突破できる。独立監査のレポートは1週間以内に公開される予定で、ぜひ精読する価値がある。
#Bitget #Web3安全 #ハッカー攻撃
#Bitget #Web3安全 #ハッカー攻撃
1
102
·
--
今朝のPA第1線のニュース:NEAR Intentsの責任者Alex Shevchenkoが投稿し、BitgetのハッカーがNEAR Intentsを通じて5,000万ドル超の資金を移そうとしたものの、最終的に16.6万ドルしか通らず、さらに50.3万ドルは実行中に凍結されたと述べた。
阻止できたのは、NEAR Intentsのリスクインテリジェンス層SHIELD――異常な資金フローを自動検出し、ハッカー関連の取引を特定して、見積りの受諾を拒否するか、実行を中止する仕組みだ。NEAR Intentsはまた、取引所が最大限に資金を取り戻せるよう、Bitgetが約束した5%+5%の賞金を自ら放棄した。
この細部は見逃せない。ハッカーが資金を得るのは第一歩にすぎず、真の戦場は「換金」段階にある。クロスチェーンブリッジ、アグリゲーター、Intentプロトコルが、マネーロンダリング対策の“第二の防衛線”になりつつある。攻撃者は6万枚超のETHを手にしても一歩も進めない――分散型の「ノンライセンス(許可不要)」は、ハッカーに青信号を出すこととは別だ。
一般ユーザーへの教訓も同様に明確だ:資産はチェーン上の非カストディアル・ウォレットに保管し、秘密鍵は自分の手で管理する。取引所の「保護基金」に頼って埋め合わせてもらう必要は、永遠にない。
#Web3安全 #Bitget #黑客追踪 #チェーン上のセキュリティ
1
67
·
--
🔥 Bitget 3.5億ドル被害事件を振り返り:秘密鍵はなくなってないのに、お金はいかにして消えたのか?
9月24日、Bitgetのホットウォレットが約3.5億ドル盗まれました。しかしCEOのGracy Chenは明確に述べています――「秘密鍵の漏えいではない」と。
攻撃の経路:第三者のセキュリティ製品の脆弱性を利用 + 社内のアクセス認証情報を窃取 → 出金指示を偽造してウォレットシステムへ送信 → リスク管理を回避 → 異常な送金を発動。
要するに:金庫の鍵を盗んだわけではなく、「出金伝票」を偽造して、銀行自身の窓口から金を引き出したのです。
業界への3つの注意点:
1️⃣ 攻撃面が変わった:2026年上半期に盗まれた資金のうち約9割は回収不能。攻撃対象は「コード」から「人」やバックエンドシステムへ移行
2️⃣ 取引所の残高 ≠ あなたの資金:大口の資産は自分で管理(セルフカストディ)が必要。非カストディ型ウォレットこそが本道
3️⃣ 北朝鮮のハッカーは今年、世界の暗号資産の盗難額の76%を占めている。国家レベルの対戦相手の前では、単一の信頼はすべて標的になる
Bitgetは9月28日にBTCの出金を復旧し、ユーザー保護基金で損失をカバーしました。だが次は、誰の番でしょう?
#Web3安全 #Bitget
1
126
·
--
翻訳参照
Arc 满一周了。该看的还是 RWA,不是开局土狗。
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
Arc 满一周了。该看的还是 RWA,不是开局土狗。
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
220
·
--
RWA はプライバシーが必要ですが、追跡できない帳簿にしてしまってはいけません
Arc メインネットはすでに稼働していますが、機関向けの Privacy Sector は現在開発中です。
このタイムラグは、ひとつの事実を示しています。RWA がパブリックチェーンに進出するにあたり、難点は発行と決済だけではありません。どのデータを公開すべきか、どのデータは許可を得た関係者だけが閲覧できるようにすべきかを決める必要があります。
ファンドの申込み、企業の支払い、そして担保ポジションがすべて公開されてしまうと、競合他社は資金規模、取引相手、さらには流動性へのプレッシャーまで推測できます。従来の金融は、こうした情報をリアルタイムで誰にでもブロードキャストすることはしませんし、機関もこのようなオンチェーンの透明性を受け入れにくいのです。
Arc が計画するのは、二重の実行環境です。通常の取引は公開 EVM のままにし、センシティブなコントラクトは独立したプライバシー環境に入れます。取引内容とコントラクトの状態は暗号化されますが、プライベート状態のコミットメントは公開状態とともに同じブロックへ書き込まれます。外部からは詳細は見えませんが、この状態がブロック完了時に決済されたことは確認できます。
プライバシーは、完全に見えなくすることでもありません。設計された閲覧権限は、監査、規制当局、または指定機関に委ねることができ、読み取りのみ許可し、資産の移動はできないようにします。隠しているのは商業的な明細であって、台帳が責任追及不能になることではありません。
ただし技術には境界があります。コントラクトのコード自体は隠せませんし、ビジネス用のインターフェースが情報を漏らす可能性もあります。たとえば照会インターフェースがスリッページを返してしまえば、資金プールの厚みが露見するかもしれません。真の RWA のプライバシーには、暗号化、アクセス権限、そしてビジネス・インターフェースの同時設計が必要です。
機関に必要なのは、完全な匿名ではなく、制御された開示です。一般の人は自由に閲覧できず、許可を得た側は監査でき、オンチェーンでも状態がルールに従って進んだことを証明できる――そのための仕組みが求められます。
#Arc #RWA #プライバシー計算
2
59
·
--
本人確認中
Arc のポスト量子ウォレット。真の難しさはアルゴリズム名ではないArc のメインネットドキュメントでは、SLH-DSA-SHA2-128s に基づくポスト量子ウォレット署名のサポートが追加されていますが、採用されているのはオプションモードです。
この細部は「ポスト量子」三文字よりも見ておく価値があります。安全なアップグレードが実際に実現できるかは、ウォレット、ハードウェア、そしてアプリが一緒に移行できるかどうかにかかっています。
量子計算が本当に脅威になるのは公開鍵暗号です。もし将来、攻撃者が公開鍵から秘密鍵を推定できるようになれば、取引の署名を偽造できてしまう可能性があります。長期保有の RWA や機関ウォレットにとって問題なのは「今日解読されるか」ではなく、「いま露出している鍵やオンチェーンのデータが、移行が完了するまで安全に生き残れるか」です。
Arc のポスト量子ウォレット。真の難しさはアルゴリズム名ではない
Arc のメインネットドキュメントでは、SLH-DSA-SHA2-128s に基づくポスト量子ウォレット署名のサポートが追加されていますが、採用されているのはオプションモードです。
この細部は「ポスト量子」三文字よりも見ておく価値があります。安全なアップグレードが実際に実現できるかは、ウォレット、ハードウェア、そしてアプリが一緒に移行できるかどうかにかかっています。
量子計算が本当に脅威になるのは公開鍵暗号です。もし将来、攻撃者が公開鍵から秘密鍵を推定できるようになれば、取引の署名を偽造できてしまう可能性があります。長期保有の RWA や機関ウォレットにとって問題なのは「今日解読されるか」ではなく、「いま露出している鍵やオンチェーンのデータが、移行が完了するまで安全に生き残れるか」です。
この細部は「ポスト量子」三文字よりも見ておく価値があります。安全なアップグレードが実際に実現できるかは、ウォレット、ハードウェア、そしてアプリが一緒に移行できるかどうかにかかっています。
量子計算が本当に脅威になるのは公開鍵暗号です。もし将来、攻撃者が公開鍵から秘密鍵を推定できるようになれば、取引の署名を偽造できてしまう可能性があります。長期保有の RWA や機関ウォレットにとって問題なのは「今日解読されるか」ではなく、「いま露出している鍵やオンチェーンのデータが、移行が完了するまで安全に生き残れるか」です。
1
742
·
--
Arc のメインネットがローンチされた後は、誰でもコントラクトをデプロイしたり取引を送信したりできますが、ブロック生成と取引の承認を担うバリデータは依然として選別された機関に限られています。
これは文字遊びではなく、2つの権限が意図的に分離されているからです。
アプリケーション層はオープンです。ウォレット、RWA の発行者、そして DeFi プロトコルは、承認なしで接続できます。コンセンサス層は許可制の PoA で、既知の機関がノードを運用します。ブロックの承認には 3 分の 2 超のバリデータが参加する必要があり、故障するバリデータが 3 分の 1 未満であれば、同時に2つの競合ブロックが最終結果となってしまうことをシステムは回避できます。
この設計は RWA の場面に適しています。責任主体とガバナンスの境界がより明確になるからです。取引が確認されると確定的な最終性が得られ、確率的最終性のチェーンのように複数ブロックを待ち続ける必要がありません。機関はより迅速に資産の受け渡しと会計処理を完了できます。
代償も明確です。検証権が、許可された参加者の一群に集中します。ネットワークの耐センサリング能力、バリデータの入れ替えルール、また複数の機関が同じクラウドサービスやインフラに依存しているかどうかも、リスク評価に含めるべきです。
RWA チェーンがオープンかどうかを判断するには、「自由にコントラクトをデプロイできるか」という点だけでは足りません。誰が利用できるのか、誰が開発できるのか、誰が検証できるのか、そして誰がこれらのルールを変更する権限を持つのかを、それぞれ分けて見なければなりません。
#Arc #RWA #ブロックチェーン基盤
1
517
·
--
Arc がローンチされて4日目です。見るべきなのは“土狗”じゃなくて、RWA に本物の資金が入っているかどうかです。
Circle の Arc 共通パブリック・メインネットは 9 月 16 日に開きました。Gas は USDC、バリデーターは BlackRock、DTCC、Visa、Mastercard などが入っています。広場ではここ数日、開幕の“立ち上がり予想”に賭けていましたが、実際にこのチェーンと本当に噛み合うものはすでに舞台に上がっています。代替可能なトークン化ファンド、クレジットの金庫、ステーブルコインの決済です。
私の判断はこの3つだけです。
1. RWA はスローガンではなく、プロダクトのリストです。オンチェーンですでに BlackRock の BUIDL、Circle の USYC、Janus Henderson のトークン化ファンドが見えています。Bitwise の PAPY-USDC 金庫も同時に上がっていて、USDC を使って、超過担保されたトークン化 RWA に貸し出しを行い、目標利回りはおよそ 5%〜6% です。これは「ドルと実物資産をオンチェーンにする」ことであって、新チェーンの発行ラッシュとは違います。
2. ロックがあるからといって、RWA がすでに動いているとは限りません。ローンチ後は資金の流入が早いものの、主にステーブルコインと貸し借りに積み上がっています。次に見るべきは TVL がさらに新高値を更新することではなく、これらのファンドと金庫に“実際の申込・償還”があるか、担保として使われているか、資金の回転が継続できるかです。
3. “発射盤(初動)ゲーム”の台本どおりに Arc を扱わないでください。これは機関向けの決済レイヤーで、バリデーターは評判をより恐れます。土狗は出てきますが、同じリレーで同じように拡散していくのは難しいでしょう。もう1点メモ:ARC トークンはすでに 10 億枚(100億枚)鋳造済みです。これは技術的なマイルストーンであって、公開発行を意味しませんし、エアドロップでもありません。
私自身のやり方:
開幕の土狗を追いません。このチェーンに触れるなら、ステーブルコインとホワイトリストにある RWA 関連の金庫だけを見ます。まず担保は何か、誰が償還できるのか、週末ブリッジや許可(オーソライズ)に落とし穴がないかを確認します。目標利回りは保証ではなく、トークン化ファンドの持分を持つことは、あなたが基礎資産を直接保有することと同義ではありません。
フォローしてください。これから2つを監視します:Arc 上の資金が、引き続き USDC と貸し借りとして沈殿していくのか、それとも本当に BUIDL、USYC のようなプロダクトに流れていくのか。さらに PAPY のような RWA 金庫に、実際の預金が入っているか。
#Arc #Circle #USDC #RWA #BUIDL
1
181
·
--
Bitcoin Core 32.0 が候補版のテストに入りました。今回修正されたのは、安全上の問題であり、秘密鍵が漏えいするものではありません。walletnotify が有効になっているノードが、特定のウォレット名によってシステムコマンドを起動されてしまう可能性があります。
状況はそれほど複雑ではありません。RPC 認証をすでに通過し、かつウォレット作成権限を持つユーザーが、細工されたウォレット名を設定します。関連する取引が発生すると、walletnotify は事前に設定されたスクリプトを自動実行します。プログラムがウォレット名を厳密に通常のテキストとして扱わない場合、そこに含まれる特殊文字が追加のコマンドとして解釈されてしまう恐れがあります。
これは「ビットコインが破られた」という意味ではありません。攻撃者は、まずノードの RPC 権限を得る必要があり、さらにノード側で walletnotify が有効になっていることも必要です。ただし、見過ごされがちな攻撃経路を示しています。オンチェーンの取引自体に問題はなく、秘密鍵も失われません。それでも、脆弱性は RPC、ウォレット名、そして OS のスクリプトを経由してノードのホストへ侵入する形で発生し得ます。
32.0 では、手数料推定とブロックデータの読み取りも同時に改善されています。新しい方法ではメンプール内のリアルタイム取引をより多く参照するため、混雑が落ち着いた後に手数料の提案がより早く下がる見込みです。また、ノードは一部のデータを並列に読み取れるようになり、ブロック検証と同期を高速化できます。
Bitcoin Core ノードを運用する際は、RPC をそのままインターネットに公開しないでください。不必要な walletnotify は無効化してください。自動スクリプトは固定の引数と最小限のシステム権限で実行するようにしましょう。候補版は隔離されたディレクトリで先にテストし、本番のウォレットに直接置き換えないでください。
ノードのセキュリティは、合意形成や秘密鍵だけに関するものではありません。その横に接続されているインターフェース、スクリプト、そしてシステム権限にも左右されます。
#Bitcoin #ウォレットセキュリティ #ノード
1
147
·
--
マルチシグが解読されたわけではないのに、780万ドルはそれでもウォレットから出ていった
9月15日、Ethereum Safe ウォレットが約2,900枚の rsETH を失い、その価値は約780万ドルにのぼりました。問題は Safe のコアコントラクトでもなければ、マルチシグの秘密鍵が漏えいしたことでもありません。原因は、ウォレットが以前に付与していた補助モジュールにありました。
このモジュールはもともと、流動性操作を自動的に実行するためのものです。しかし権限チェックが、「呼び出し先がモジュール自身であること」を合法な承認と誤認してしまいました。攻撃者はこれを利用して任意の命令を差し込み、Safe はその後、通常のモジュール操作を実行するかのように資金を送金してしまいました。
この件は、マルチシグがしばしば誤解される点を露呈しています。M-of-N は、通常の取引に必要な合意数(何本の鍵が必要か)だけを制約します。有効化されたモジュールは、一般的な署名プロセスを迂回し、ウォレットを直接呼び出す能力を持ちうるのです。マルチシグの玄関の鍵がどれほど厳重でも、長期に許可された自動化モジュールは抜け道になり得ます。
さらに劇的なのは、攻撃トランザクションが公開メモリプールに入った後、MEV ロボットに先回り実行されたことです。ロボットは並び順の確保のため約4.6万ドルを支払い、最終的に約2,882枚の rsETH を奪い取ってしまいました。オンチェーンの透明性により攻撃は観測可能になり、同時に第三者がそれをコピーして先回りすることも可能になります。
企業の金庫や DeFi ユーザーは、署名者の監査だけでは不十分です。有効化済みモジュール、支出上限、呼び出し可能なコントラクトを定期的に洗い出すべきです。不要になったモジュールは無効化し、自動化権限は指定した資産・目標・金額にまで制限してください。
ウォレットの安全性は、誰が鍵を握っているかだけでなく、門をノックせずに入って来られるよう許可されたコントラクトが何かにも左右されます。
#ウォレットの安全 #マルチシグ #DeFi
1
2
102
·
--
Arc が本日ローンチされました。Robinhood Chain の脚本どおりに突っ込まないで。
Circle の Arc パブリックメインネットが本日開始:Gas は USDC を使用し、バリデーターの名簿には BlackRock、DTCC、Visa、Mastercard が入っています。まだチェーンが熱くなる前なのに、早くも“犬走り”(=土狗)が先に到着。中には時価総額がすでに1000万ドルを超えた銘柄もあります。広場で一番大きい言葉はこれです:「Robinhood Chain は CASHCAT を出した。Arc も次の一波を来すのか?」
私の判断は3つだけ:
1. Robinhood Chain の脚本をそのまま真似しないこと。そのチェーンが上がったのは、個人投資家の入口、発射板(=売買向けの盤面)、公開メモリプール(公開のトランザクション待機領域)があったからです。Arc は機関(インスティテューション)系のチェーンで、バリデーターは評判をより恐れます。土狗の手数料で飯を食っているわけではありません。
2. 誰かがトークンを出すからといって、同じ“リレー”が起きるとは限りません。EVM 対応で、Uniswap v4 は初日から稼働しているので、土狗は必ず出てきます。でも、公開メモリプールがなく、ネイティブ・トークンもまだ発行されていない。だから出遅れや先走り、煽りはずっと難しく、さらに一日で終わりやすくなります。
3. 新チェーン初日こそ、偽ブリッジ、偽 RPC、偽認可が“土狗”より致命的です。熱気が人を追い立てて、むちゃくちゃに署名させてしまいます。
自分はどうするか:
初動で土狗を追わない。資金を一度に見知らぬコントラクトへ跨(移動)しない。まずブリッジが公式/トップの集約かを確認し、次に許可範囲を見ます。チェーンが新しくても、秘密鍵は必ず自分で管理。署名する前に、まずリスク提示を確認。
フォローして。今後は2つを見る:Arc 初日の出来高は本当の需要か、それとも一日限りの遊びか。Robinhood Wallet の無料 Gas が9月29日に止まった後、あちらの量はまだ残っているのか。
#Arc #Circle #USDC #RobinhoodChain #RWA #Meme
71
·
--
翻訳参照
Symbiosis 的 Bitcoin Bridge 在 9 月 11 日遭遇攻击。攻击者铸出了约 461 亿枚没有足额 BTC 支撑的 syBTC,最后实际兑换出的资产约为 33.6 万美元。项目方称已追回约 15 BTC,原生 Bitcoin Bridge 目前仍暂停。
数字看起来很矛盾:既然能铸出这么多假币,为什么没能全部换成真 BTC?
因为跨链桥里通常有两层资产。
第一层是“记账凭证”,比如目标链上的 syBTC;第二层是真正锁在桥里的 BTC。攻击者如果只攻破了铸币逻辑,可以制造大量凭证,但还要找到足够的流动性,才能把凭证换成真实资产。
所以,账面金额和最终可兑现的金额,可能差几个数量级。
这也是桥接风险和普通钱包转账的区别。钱包签名主要证明“这笔交易由密钥授权”,桥还要额外证明“目标链凭证背后确实有足额储备”。一旦铸币、跨链消息或储备核算中的任一环节失守,用户拿到的可能只是一个看起来像 BTC 的代币。
项目方暂停单一 Bitcoin 路由、保留其他网络通道,是一种隔离故障的应急做法。但对用户来说,桥恢复之前,不能只看代币价格或钱包余额,还要确认对应的铸币权限、储备状态和赎回通道是否重新开放。
跨链资产的安全边界,不在代币名称,而在谁有权铸币、储备在哪里,以及谁能验证它。
#跨链安全 #钱包安全 #DeFi
110
·
--
Pendle は最近、Robinhood Chain 上の NVDA および PFE のストック・トークンを収益市場にしました。
ポイントは取引プールがさらに 2 つ増えたことではなく、株式トークンの元本と将来の配当が、現在は 2 つの独立した資産に分解できるようになった点です。
仕組みは分割債券(ストリップ債)に少し似ています。PT は満期後に償還できる元本部分を表し、YT は満期前に生み出される収益を表します。YT を買うことは、より多くの株を買うことではなく、将来の配当というキャッシュフローを単独で取引することです。満期が近づくほど、YT が得られる残りの収益期間が短くなり、その価値もそれに伴って減衰します。
ここで最も混同しやすいのが、資産の階層です。
Robinhood の公式資料では明確に、Stock Tokens は ERC-20 形式のトークン化された負債証券であり、基礎となる株式への経済的エクスポージャーを提供するものの、基礎となる株式そのものを直接取得するための法的または受益上の所有権に相当しない、と記載されています。Pendle がさらに分解するのは、このトークンの元本と収益であって、実際の株を半分に切り分けることではありません。
ウォレット利用者にとっては、操作の導線も長くなります。まず対象チェーンのアセットと ETH Gas を用意し、その後 PT、YT、または流動性プールのコントラクトとやり取りします。組み合わせの層が増えるほど、確認すべきコントラクト、価格、満期ルールも 1 層ずつ増えます。
株式トークンが DeFi に入った後、最も大きく変わるのは取引時間ではなく、資産の権利がさらにモジュール化されることです。ウォレットは署名と保有を担う一方で、発行、コントラクト、そして収益の価格付けリスクをユーザーから消し去ることはできません。
#Robinhood #RWA #Pendle
239
·
--
今週、Robinhoodで一番にぎやかだったのは、新たに何かチェーンが出たことではなく、AMCのオーナーが株式トークンについてまだ罵っていることです。
AMCは「自分は一度も認可していない。トークンも本物の持ち株ではない」と主張。Robinhoodの法務は直ちに反論し、「弁護士が来たら、こちらで彼らに教える。CEOもついてきて、引き続きStock Tokensを支持すると表明した」と。
今日に至るまで揉めていますが、出品停止は起きておらず、訴訟もまだ確定していません——しかしオンチェーンではすでに一度取引が終わっています。AMC関連のトークンは一時的に正規の株と連動しない形で急騰し、すぐに裁定取引で押し戻されました。にぎやかさは本物、でも権利関係は偽物です。
さらに数日前、Robinhood Chain自身も一度弱気な姿勢を見せました。大量の取引の中で、イーサリアムへデータを送る際に空白が出たのです。Arbitrumは「チェーン全体がフリーズしたわけではなく、ユーザーの取引は失われていない」と説明しました。ですが、数十分ならぬ数十分(十数分)ほどの間隔でも、それだけで十分でした——
**熱は証券会社のチェーンから来てもいい。だが資産は、単一のシーケンサーにだけ預けてはだめ。**
だから今回のホットな話で、今日考えるべきは「どの草コイン(土狗)に突っ込むか」ではなく、次の点です:
1. 秘密鍵が自分の手元にあるか
2. サインする前に、誰かが「これはハニーポット/認可リスクだ」と注意してくれたか
3. すべてのポジションを新しいL2の1本にロックしてしまうことにならないか
CatWalletがやっているのはこの3つです:マルチチェーン自部署、鍵のアップロードをしないこと、内蔵AIがスワップ経路とリスクを確認してくれること。チェーンがどれだけ熱くても、まずは財布を自分の手で握りましょう。
#Robinhood #RobinhoodChain #RWA #Meme #CatWallet #Web3钱包
投資助言ではありません。オンチェーン資産の価格変動は非常に大きいので、各自で調査のうえ、コントラクトのリスクに注意してください。
1
1
64
·
--
Robinhood Crypto 最近披露,Robinhood Chain 上的 Stock Tokens 24 小时 DEX 交易量达到约 15 亿美元。
取引が盛り上がってきたのは、まだ第一歩にすぎません。次により現実的な課題は、資産を別のネットワークからどう取り込み、どう安全に離脱させるかです。
ブリッジング(クロスチェーン)とは、財布の中のコインを「別のチェーンに書き換える」ことではありません。通常はソースチェーンの確認、ブリッジまたはルーター処理、そしてターゲットチェーンへの入金という流れを経ます。途中のどこかがうまくいかないと、ユーザーが目にするのは「取引成功」でも、資産が本当に使いたいネットワークにまだ到達していない可能性があります。
Robinhood Chain は Ethereum 互換の L2 で、公式資料によるとメインネットの Chain ID は 4663、Gas は ETH を使用します。つまり、ユーザーが特定のトークンを取引したいだけでも、ターゲットチェーン側では Gas を用意する必要があるのです。ネットワークを間違えたり、RPC を設定し違えたりすると、残高や取引ステータスが正しく表示されないことがあります。
これこそが、多チェーンウォレットが本当に価値を持つ理由です。すべてのチェーンを1つの画面に詰め込むのではなく、ユーザーが現在のネットワーク、入金済み資産、そして取引のルートを明確に理解できるようにすることです。
CatWallet は多チェーン資産管理のためのものです。プロダクト側が提供している情報によれば、CatWallet はクロスチェーン取引機能に接続済みで、多チェーン資産のコンバージョンの操作入口として利用できます。
ただし、入口が簡単になったからといって、リスクが消えるわけではありません。クロスチェーンの前には、必ずソースチェーン、ターゲットチェーン、入金資産、スリップ(滑り)、そして最終的な署名内容を確認する必要があります。
Robinhood Chain の熱さは流入を呼び込みますが、ユーザーを本当に定着させるのは、各ステップを理解でき、確認でき、問題が起きたときに資産がどのレイヤーにあるかを把握できることです。
#Robinhood #L2 #クロスチェーン #CatWallet
1
80
·
--
GTA6 の「リーク版」はまだ登場していないのに、偽のゲームダウンロードサイトを装った排水器(と称されるもの)がすでに公開されています。Malwarebytes が最近、実在の発売日、マップ、ゲーム情報を使ってユーザーを誘導し、ウォレットに接続させたうえで署名を行わせるなりすましページを分析しました。
こうした詐欺で最も危険なのは、Webページ内に大量の本物の情報が含まれている可能性がある点です。実際のカウントダウン、公式画像、正しいゲーム資料があっても、それだけでは支払い手順が本物だと証明できません。詐欺師がページ作りに入念な下調べをしていることを示すにすぎないのです。
攻撃が起きるのは、ウォレットの確認ステップです。悪意のあるスクリプトはまず公開アドレスや保有資産を読み取り、その後ウォレット残高に基づいて送金要求や承認(オーソライズ)要求を生成します。送金なら資産が即座に持ち去られる可能性があり、承認なら攻撃者が後にコントラクト経由でトークンやNFTを移動させられる恐れがあります。
これは単なる偽のダウンロードとは違います。ユーザーは単に1回の料金を支払うだけではなく、狙いを定めた一連の取引要求に対して、ウォレット全体をさらしてしまう可能性があります。
こうしたページを見分けるには、Webページが本物っぽいかどうかだけを判断してはいけません。ダウンロードページには、無限のトークン承認を求める理由も、残高のほぼ全額に近い金額を転出させる理由もありません。
ブロックチェーンは署名が合法かどうかを検証するだけで、Webページにミスリードされていないかまでは判断しません。実在のゲーム情報も、怪しい取引を裏付けるものにはなりません。
頻繁にやり取りするウォレットには少量の資産だけを置き、長期保有の資産は見知らぬサイトに接続しないでください。署名の前に、受取先アドレス、金額、承認対象を必ず確認し、要求が現在の操作と一致していない場合は、その場で拒否してください。
Webページがいかにも本物に見えても、署名要求は必ず個別に検証が必要です。
126
·
--
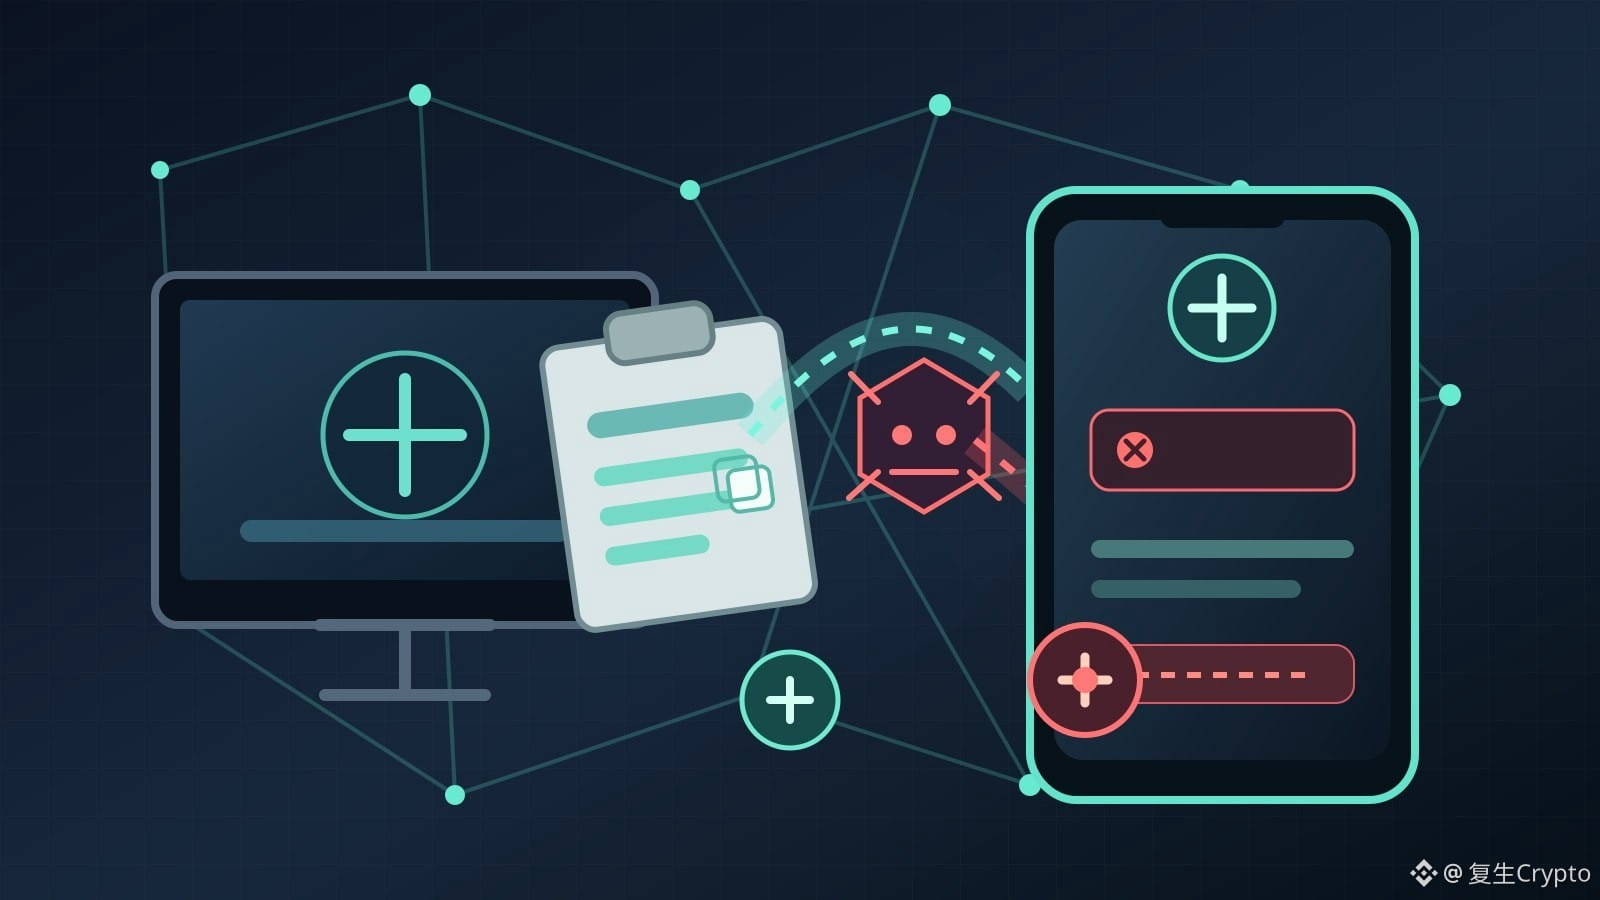
米国司法省と CrowdStrike が最近、Sality というボットネットを制圧したと発表しました。CrowdStrike によれば、このネットワークは約 15,000 台の感染端末で構成されており、その中の EggJagger ツールがクリップボードを監視し、コピーされた暗号資産ウォレットアドレスを攻撃者のアドレスに置き換えます。
この種の攻撃はブロックチェーンを解読する必要もなく、ウォレットへの侵入が必須というわけでもありません。必要なのは、「アドレスをコピーした」から「送金(転送)の確認」までの間に、テキストの一部を書き換えることだけです。
そのため、オンチェーンの取引には「署名が有効」と表示されても、受取人が本来あなたが送ろうとした相手であることを証明しません。ブロックチェーンは署名の検証と取引の実行を担いますが、クリップボード内のアドレスがマルウェアにより置き換えられていないかどうかまでは判断しません。
最も有効な防御は、アドレスの先頭や末尾の数桁だけを見ることではありません。ウォレットが最終確認を行うページで、完全なアドレスを照合することです。大口の送金を行う場合は、まず少額でテスト送金を行い、専用の端末で操作しましょう。端末が異常に発熱したり、動作が重くなったり、見知らぬプロセスが現れたりしたら、まず署名を停止してください。
端末がすでに感染している場合、マルウェアの駆除は第一歩にすぎません。さらに、ウォレットの接続、承認(権限)、直近の取引を確認し、必要に応じて資産を新たに生成した安全なウォレットへ移します。
ウォレットの安全確保の最後の一里は、ブロックチェーンノードではなく、あなたが「確認」をクリックする前に見ているその画面です。
1
108
·
--
ブリッシュ
トラストウォレットは、9月15日より、内蔵サポートしている25のネットワークを停止すると発表しました。影響を受ける資産がチェーン上から消えるわけではありませんが、ウォレット内に元からあったネットワークの入口は消えます。ユーザーは、引き続き閲覧や操作を行うために、手動でRPCを追加する必要が出る可能性があります。
この件は、ウォレットが1つのチェーンをサポートしているからといって、そのウォレットがそのチェーン上の資産を「保有している」わけではないことを示しています。ウォレットは通常、鍵管理ツール、RPCクライアント、そして取引に署名するための画面の組み合わせにすぎません。
残高の記録はブロックチェーンのノード上にあります。ウォレットはRPCリクエストで残高や取引履歴を読み取り、その後ローカルの鍵で取引に署名します。ウォレットが特定のネットワークの表示を停止するのは、チェーン上の状態ではなくアクセス経路の変更です。
本当に厄介なのはRPCの設定です。ネットワーク名、Chain ID、ネイティブのトークン記号、そしてRPCアドレスのいずれか1つでも誤ると、ウォレットが誤ったネットワークに接続されたり、誤った残高や取引情報が表示されたりする可能性があります。
ネットワークを手動で追加する場合、チャットのパラメータをそのまま写すのではなく、プロジェクトの公式ドキュメント、または信頼できるチェーンの登録情報で必ず照合してください。ステーキング、委任、そしてコントラクト資産については、移行前に新しいウォレットが対応する取引タイプをサポートしていることも確認が必要です。
リカバリーフレーズをインポートし、アドレスが表示されても、すべての機能が正常に使えるとは限りません。復元後は、資産、ステーキング、委任、そして取引記録をさらに確認する必要があります。
ウォレットは、資産そのものというより、ブロックチェーンへの操作画面のようなものです。ウォレットの長期的な利用可能性を評価する際は、サポートしているチェーン数を見るだけでなく、ユーザーが鍵を安全にエクスポートできるか、RPCを切り替えられるか、さらに他の互換ツールでアカウントを復元できるかも確認する必要があります。
アプリがサービス終了しても、チェーン上のアカウントは、特定のウォレットがサポートを停止しただけでは自動的に消えることはありません。
1
2
89
·
--
ウォレットが停止したら、チェーン上の資産は消えるの?Cosmostation Wallet は本日から段階的にサービスを停止します。公式発表では、今後はリカバリーフレーズと秘密鍵のエクスポート機能のみを維持し、iOS、Android、Chrome 拡張のいずれも影響を受けるとされています。
この件で最も説明すべきことは、「急いでウォレットを変えましょう」ではなく、ノンカストディアルウォレットとはそもそも何なのか、という点です。
ノンカストディアルウォレットはオンチェーン上の資産を保存しません。保存するのは鍵であり、その鍵を使って取引に署名します。資産の残高はブロックチェーン上に記録されており、ウォレットは残高を読み取り、アドレスを生成し、取引を送信するためのツールにすぎません。
したがって、ウォレットアプリは保守を停止するものの、オンチェーン上の資産は自動的に削除されません。真のリスクは、ユーザーがバックアップ用のシード(鍵)を持っていないこと、または新しいウォレットにインポートした後にアドレスが一致していることを確認していないことにあります。復元フレーズのエクスポートで取り戻せるのは「残高ファイル」ではなく、口座アドレスを再導出するために必要な鍵情報です。
ウォレットが停止したら、チェーン上の資産は消えるの?
Cosmostation Wallet は本日から段階的にサービスを停止します。公式発表では、今後はリカバリーフレーズと秘密鍵のエクスポート機能のみを維持し、iOS、Android、Chrome 拡張のいずれも影響を受けるとされています。
この件で最も説明すべきことは、「急いでウォレットを変えましょう」ではなく、ノンカストディアルウォレットとはそもそも何なのか、という点です。
ノンカストディアルウォレットはオンチェーン上の資産を保存しません。保存するのは鍵であり、その鍵を使って取引に署名します。資産の残高はブロックチェーン上に記録されており、ウォレットは残高を読み取り、アドレスを生成し、取引を送信するためのツールにすぎません。
したがって、ウォレットアプリは保守を停止するものの、オンチェーン上の資産は自動的に削除されません。真のリスクは、ユーザーがバックアップ用のシード(鍵)を持っていないこと、または新しいウォレットにインポートした後にアドレスが一致していることを確認していないことにあります。復元フレーズのエクスポートで取り戻せるのは「残高ファイル」ではなく、口座アドレスを再導出するために必要な鍵情報です。
1
100
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号