
Crypto Maxx 1
106 投稿
Crypto Maxx 1
報告
ユーザーをブロック
A leading Arabic crypto team focused on content creation, market structure education, on-chain data, and institutional behavior. Trusted by 100K+ followers.
our official website: Cryptomaxx.net
0 フォロー
0 フォロワー
2 いいね
投稿
翻訳参照
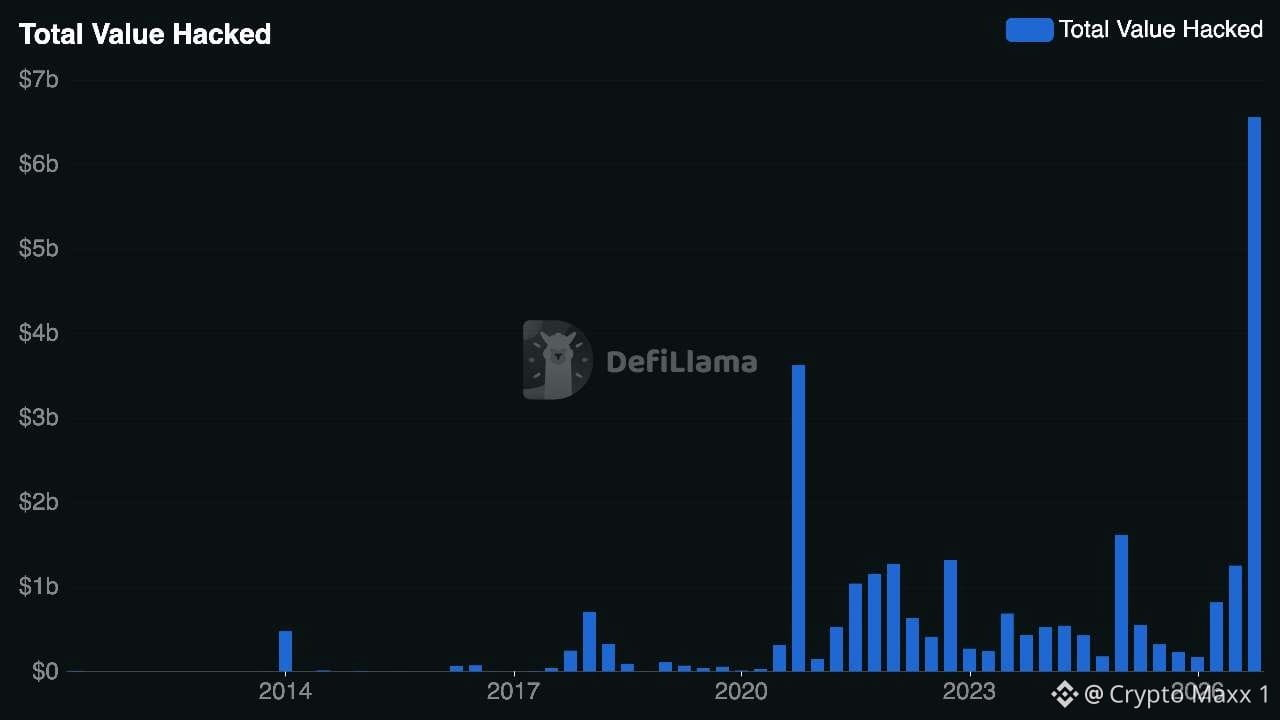
🚨 اختراق واسع يستهدف مواقع 178 علامة تجارية.. وHSBC وBBC ضمن الأسماء المتأثرة
لم تكن المشكلة مجرد ثغرة برمجية عابرة، بل كشفت الحادثة عن نقطة ضعف خطيرة في الطريقة التي تعتمد بها المؤسسات الكبرى على خدمات وأدوات خارجية لإدارة مواقعها.
بحسب البيانات المنشورة، جرى تحليل 1,611 مقطعًا برمجيًا تابعًا لمنصة Optimizely، ليتبين أن 188 منها تعرضت للاختراق.
والأكثر إثارة للقلق أن الفحص الأمني شمل 256 موقعًا متأثرًا، وكانت النتائج كالتالي:
▪️ 68 موقعًا لم يكن لديها أي سياسة أمنية لحماية المحتوى (CSP).
▪️ 24 موقعًا فقط تمكنت من منع الحمولة البرمجية الخبيثة فعليًا.
▪️ النسبة لا تتجاوز 15% من المواقع التي شملها الفحص.
المشكلة هنا أن بعض المؤسسات فضّلت سهولة تشغيل أدوات الاختبار والتسويق A/B على تطبيق قيود أمنية أكثر صرامة، ما فتح المجال أمام استغلال هذه الثقة في الخدمات الخارجية.
لكن هناك تفصيل أكثر أهمية في الحادثة:
تشير المعلومات إلى أن المحفظة المستخدمة في شبكة TRON والمرتبطة بالهجوم كانت نشطة منذ مارس 2026، ما يثير احتمال أن المجموعة المسؤولة كانت تستعد للعملية منذ أشهر قبل تنفيذ الهجوم عبر شبكة توزيع محتوى (CDN) موثوقة لدى مواقع كبرى.
لماذا يمثل ذلك خطرًا على المستخدمين؟
لأن الهجوم لم يستهدف بالضرورة أنظمة البنوك من الداخل، بل استغل الثقة في الأدوات والخدمات التي تعمل داخل مواقعها.
وبالتالي، فإن نسخ عنوان محفظة أو إجراء معاملة دون التحقق المستقل من العنوان قد يحول المستخدم نفسه إلى مصدر للسيولة التي يستفيد منها المهاجم.
الدرس الأهم: حتى المواقع التابعة لأكبر المؤسسات العالمية ليست محصنة من المخاطر عندما تعتمد على أطراف خارجية دون ضوابط أمنية كافية.
🚨 اختراق واسع يستهدف مواقع 178 علامة تجارية.. وHSBC وBBC ضمن الأسماء المتأثرة
لم تكن المشكلة مجرد ثغرة برمجية عابرة، بل كشفت الحادثة عن نقطة ضعف خطيرة في الطريقة التي تعتمد بها المؤسسات الكبرى على خدمات وأدوات خارجية لإدارة مواقعها.
بحسب البيانات المنشورة، جرى تحليل 1,611 مقطعًا برمجيًا تابعًا لمنصة Optimizely، ليتبين أن 188 منها تعرضت للاختراق.
والأكثر إثارة للقلق أن الفحص الأمني شمل 256 موقعًا متأثرًا، وكانت النتائج كالتالي:
▪️ 68 موقعًا لم يكن لديها أي سياسة أمنية لحماية المحتوى (CSP).
▪️ 24 موقعًا فقط تمكنت من منع الحمولة البرمجية الخبيثة فعليًا.
▪️ النسبة لا تتجاوز 15% من المواقع التي شملها الفحص.
المشكلة هنا أن بعض المؤسسات فضّلت سهولة تشغيل أدوات الاختبار والتسويق A/B على تطبيق قيود أمنية أكثر صرامة، ما فتح المجال أمام استغلال هذه الثقة في الخدمات الخارجية.
لكن هناك تفصيل أكثر أهمية في الحادثة:
تشير المعلومات إلى أن المحفظة المستخدمة في شبكة TRON والمرتبطة بالهجوم كانت نشطة منذ مارس 2026، ما يثير احتمال أن المجموعة المسؤولة كانت تستعد للعملية منذ أشهر قبل تنفيذ الهجوم عبر شبكة توزيع محتوى (CDN) موثوقة لدى مواقع كبرى.
لماذا يمثل ذلك خطرًا على المستخدمين؟
لأن الهجوم لم يستهدف بالضرورة أنظمة البنوك من الداخل، بل استغل الثقة في الأدوات والخدمات التي تعمل داخل مواقعها.
وبالتالي، فإن نسخ عنوان محفظة أو إجراء معاملة دون التحقق المستقل من العنوان قد يحول المستخدم نفسه إلى مصدر للسيولة التي يستفيد منها المهاجم.
الدرس الأهم: حتى المواقع التابعة لأكبر المؤسسات العالمية ليست محصنة من المخاطر عندما تعتمد على أطراف خارجية دون ضوابط أمنية كافية.
لم تكن المشكلة مجرد ثغرة برمجية عابرة، بل كشفت الحادثة عن نقطة ضعف خطيرة في الطريقة التي تعتمد بها المؤسسات الكبرى على خدمات وأدوات خارجية لإدارة مواقعها.
بحسب البيانات المنشورة، جرى تحليل 1,611 مقطعًا برمجيًا تابعًا لمنصة Optimizely، ليتبين أن 188 منها تعرضت للاختراق.
والأكثر إثارة للقلق أن الفحص الأمني شمل 256 موقعًا متأثرًا، وكانت النتائج كالتالي:
▪️ 68 موقعًا لم يكن لديها أي سياسة أمنية لحماية المحتوى (CSP).
▪️ 24 موقعًا فقط تمكنت من منع الحمولة البرمجية الخبيثة فعليًا.
▪️ النسبة لا تتجاوز 15% من المواقع التي شملها الفحص.
المشكلة هنا أن بعض المؤسسات فضّلت سهولة تشغيل أدوات الاختبار والتسويق A/B على تطبيق قيود أمنية أكثر صرامة، ما فتح المجال أمام استغلال هذه الثقة في الخدمات الخارجية.
لكن هناك تفصيل أكثر أهمية في الحادثة:
تشير المعلومات إلى أن المحفظة المستخدمة في شبكة TRON والمرتبطة بالهجوم كانت نشطة منذ مارس 2026، ما يثير احتمال أن المجموعة المسؤولة كانت تستعد للعملية منذ أشهر قبل تنفيذ الهجوم عبر شبكة توزيع محتوى (CDN) موثوقة لدى مواقع كبرى.
لماذا يمثل ذلك خطرًا على المستخدمين؟
لأن الهجوم لم يستهدف بالضرورة أنظمة البنوك من الداخل، بل استغل الثقة في الأدوات والخدمات التي تعمل داخل مواقعها.
وبالتالي، فإن نسخ عنوان محفظة أو إجراء معاملة دون التحقق المستقل من العنوان قد يحول المستخدم نفسه إلى مصدر للسيولة التي يستفيد منها المهاجم.
الدرس الأهم: حتى المواقع التابعة لأكبر المؤسسات العالمية ليست محصنة من المخاطر عندما تعتمد على أطراف خارجية دون ضوابط أمنية كافية.
64
翻訳参照
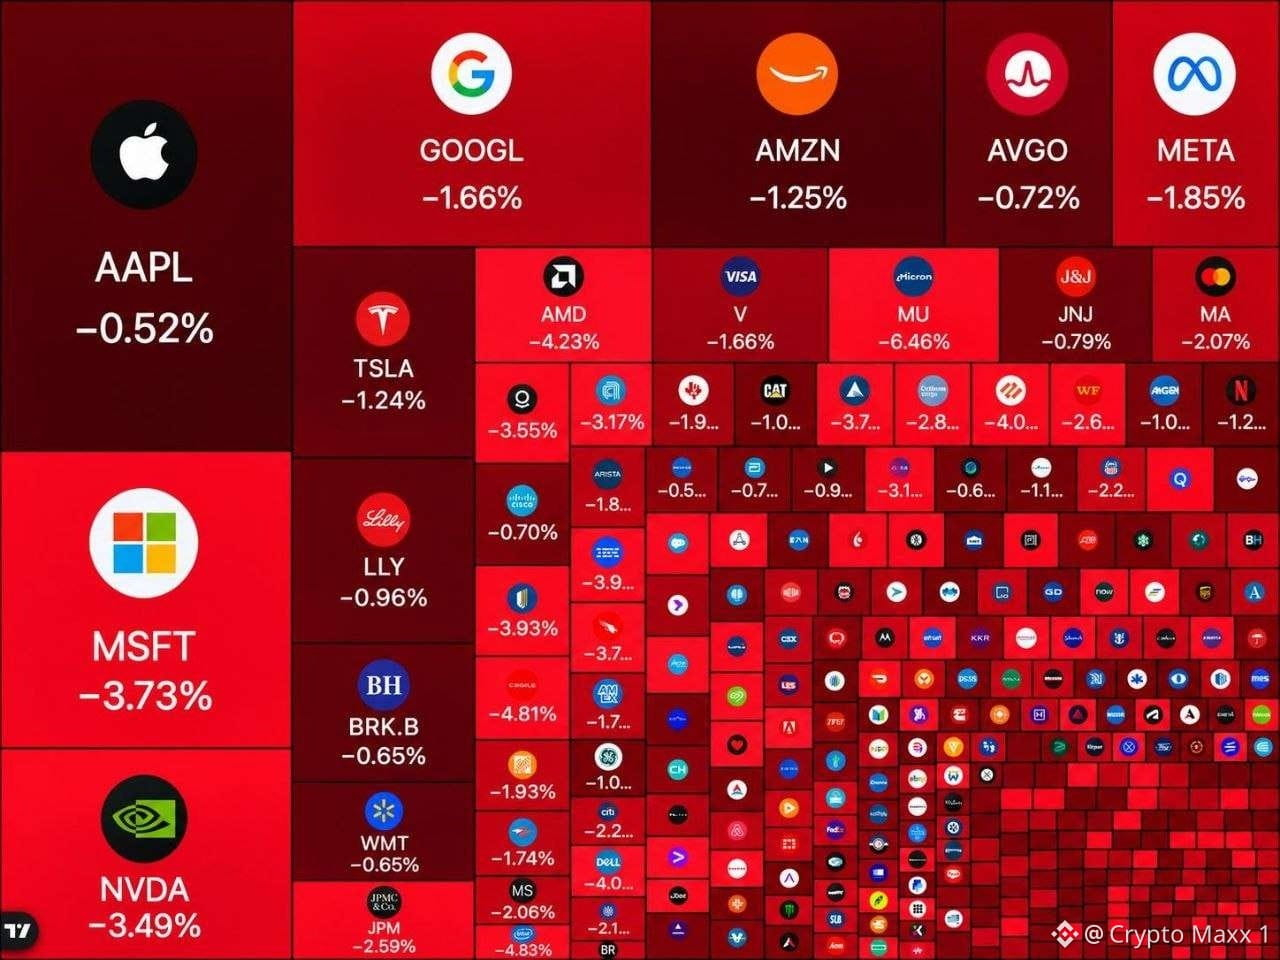
🚨 سحق جنوني
تم محو 1.3 تريليون دولار من أسهم الولايات المتحدة اليوم منذ افتتاح السوق.
🟥 تشير التقارير إلى ارتفاع ملحوظ في عدد الأعطال التي تواجهها خدمات "آبل باي" و"آي كلاود" ومتجر التطبيقات و"جيميل" و"جوجل" وفندق "ماريوت" وشركة "دور داش" في الوقت الحالي.
🚨 سحق جنوني
تم محو 1.3 تريليون دولار من أسهم الولايات المتحدة اليوم منذ افتتاح السوق.
🟥 تشير التقارير إلى ارتفاع ملحوظ في عدد الأعطال التي تواجهها خدمات "آبل باي" و"آي كلاود" ومتجر التطبيقات و"جيميل" و"جوجل" وفندق "ماريوت" وشركة "دور داش" في الوقت الحالي.
تم محو 1.3 تريليون دولار من أسهم الولايات المتحدة اليوم منذ افتتاح السوق.
🟥 تشير التقارير إلى ارتفاع ملحوظ في عدد الأعطال التي تواجهها خدمات "آبل باي" و"آي كلاود" ومتجر التطبيقات و"جيميل" و"جوجل" وفندق "ماريوت" وشركة "دور داش" في الوقت الحالي.
64
翻訳参照
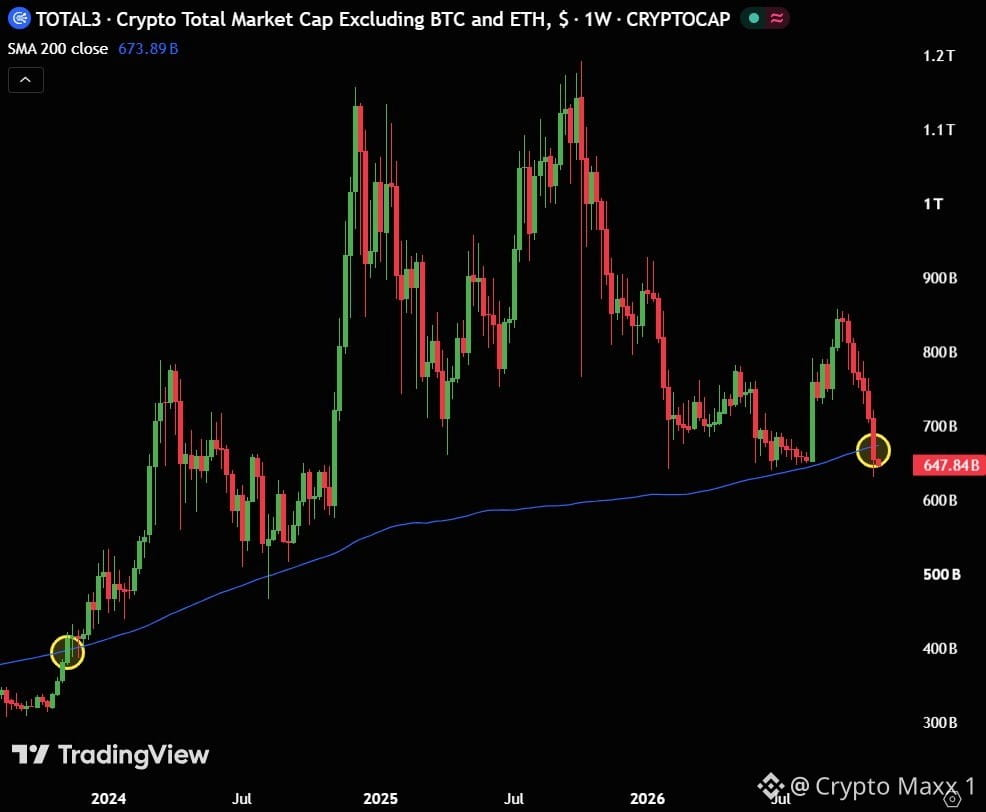
موت رسمي لموسم البدائل، والسوق يسجل حدثاً تاريخياً ومؤلماً. 🪦
القيمة السوقية للعملات البديلة كسرت متوسط 200 أسبوع.
هذا الكسر الحاد يحدث لأول مرة منذ ثلاث سنوات كاملة.
المخطط يوضح خروج السيولة وفقدان البدائل لقوتها النسبية.
البقاء تحت هذا المستوى ينذر بمزيد من الهبوط القاسي.
موت رسمي لموسم البدائل، والسوق يسجل حدثاً تاريخياً ومؤلماً. 🪦
القيمة السوقية للعملات البديلة كسرت متوسط 200 أسبوع.
هذا الكسر الحاد يحدث لأول مرة منذ ثلاث سنوات كاملة.
المخطط يوضح خروج السيولة وفقدان البدائل لقوتها النسبية.
البقاء تحت هذا المستوى ينذر بمزيد من الهبوط القاسي.
القيمة السوقية للعملات البديلة كسرت متوسط 200 أسبوع.
هذا الكسر الحاد يحدث لأول مرة منذ ثلاث سنوات كاملة.
المخطط يوضح خروج السيولة وفقدان البدائل لقوتها النسبية.
البقاء تحت هذا المستوى ينذر بمزيد من الهبوط القاسي.
35
翻訳参照
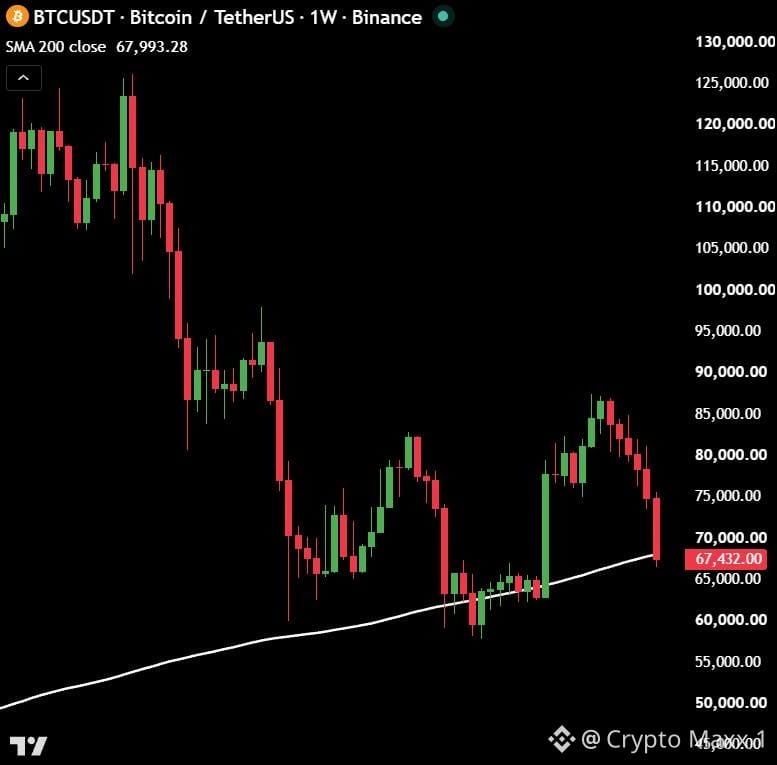
كسر خطير يهدد السوق بالكامل، والبيتكوين يفقد دعماً مصيرياً.
انخفض سعر البيتكوين رسمياً إلى ما دون متوسط 200 أسبوع.
المخطط يظهر انخفاضاً مستمراً وحاداً في الأسعار مؤخراً.
السعر يتداول الآن حول مستويات 67,432 دولار بشكل مباشر.
هذا المتوسط المتحرك كان يمثل دعماً قوياً تاريخياً للأسعار.
كسره يؤكد سيطرة الدببة وقوة الضغط البيعي في السوق.
كسر خطير يهدد السوق بالكامل، والبيتكوين يفقد دعماً مصيرياً.
انخفض سعر البيتكوين رسمياً إلى ما دون متوسط 200 أسبوع.
المخطط يظهر انخفاضاً مستمراً وحاداً في الأسعار مؤخراً.
السعر يتداول الآن حول مستويات 67,432 دولار بشكل مباشر.
هذا المتوسط المتحرك كان يمثل دعماً قوياً تاريخياً للأسعار.
كسره يؤكد سيطرة الدببة وقوة الضغط البيعي في السوق.
انخفض سعر البيتكوين رسمياً إلى ما دون متوسط 200 أسبوع.
المخطط يظهر انخفاضاً مستمراً وحاداً في الأسعار مؤخراً.
السعر يتداول الآن حول مستويات 67,432 دولار بشكل مباشر.
هذا المتوسط المتحرك كان يمثل دعماً قوياً تاريخياً للأسعار.
كسره يؤكد سيطرة الدببة وقوة الضغط البيعي في السوق.
68
翻訳参照
قنبلة موقوتة تهدد كبار حائزي البيتكوين في الساعات القادمة. 🚨
اليوم، تصدر MSCI قرارها الحاسم بشأن تصنيف شركات مثل "Strategy".
السبب هو حيازتها الضخمة من الأصول الرقمية التي تعتبرها غير نشطة.
التصنيف كـ "غير نشطة" يعني الإزالة الفورية من مؤشر MSCI العالمي.
هذا يعني بيع مليارات الدولارات من أسهمها بقرار آلي.
انهيار أسهمها سينعكس فوراً على سوق العملات الرقمية بأكمله.
قنبلة موقوتة تهدد كبار حائزي البيتكوين في الساعات القادمة. 🚨
اليوم، تصدر MSCI قرارها الحاسم بشأن تصنيف شركات مثل "Strategy".
السبب هو حيازتها الضخمة من الأصول الرقمية التي تعتبرها غير نشطة.
التصنيف كـ "غير نشطة" يعني الإزالة الفورية من مؤشر MSCI العالمي.
هذا يعني بيع مليارات الدولارات من أسهمها بقرار آلي.
انهيار أسهمها سينعكس فوراً على سوق العملات الرقمية بأكمله.
اليوم، تصدر MSCI قرارها الحاسم بشأن تصنيف شركات مثل "Strategy".
السبب هو حيازتها الضخمة من الأصول الرقمية التي تعتبرها غير نشطة.
التصنيف كـ "غير نشطة" يعني الإزالة الفورية من مؤشر MSCI العالمي.
هذا يعني بيع مليارات الدولارات من أسهمها بقرار آلي.
انهيار أسهمها سينعكس فوراً على سوق العملات الرقمية بأكمله.
73
翻訳参照
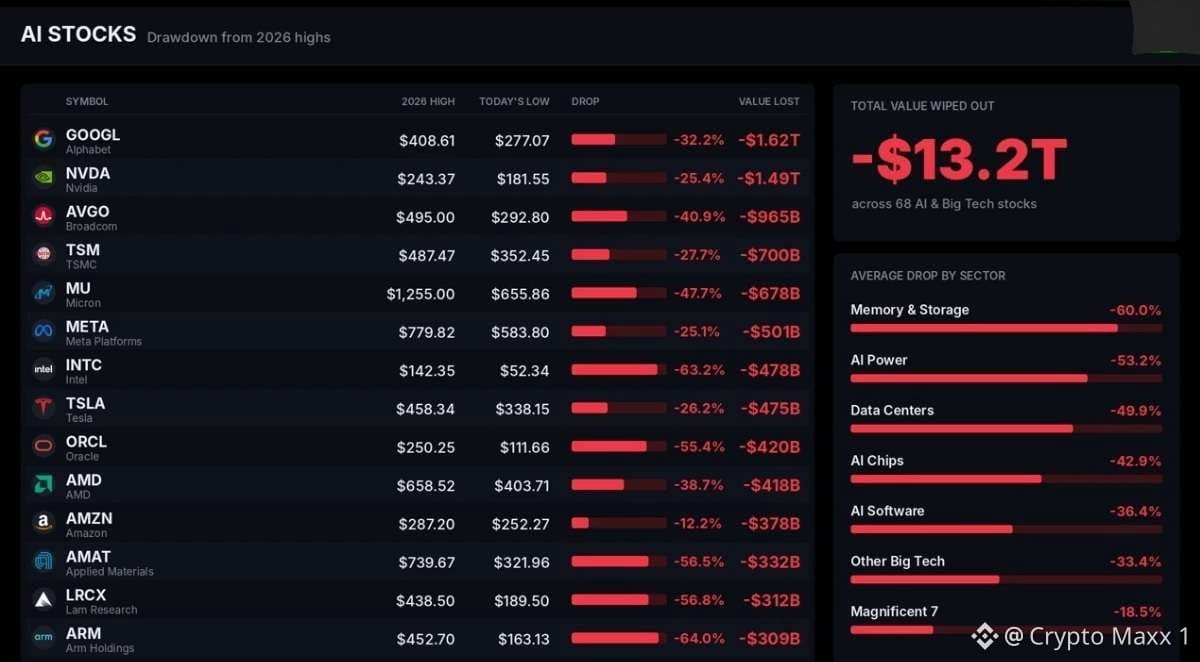
الانهيار الحقيقي بدأ! فقاعة الذكاء الاصطناعي تفقد 13.2 تريليون دولار. 🩸
خسائر أسهم الذكاء الاصطناعي بلغت 13.2 تريليون دولار منذ قمم 2026.
هذا الرقم يتجاوز الناتج المحلي لكل دول العالم باستثناء أمريكا والصين.
ألفابيت خسرت 32٪ ونحو 1.62 تريليون دولار من قيمتها.
نفيديا تراجعت 25٪ بخسارة تقدر بـ 1.49 تريليون دولار.
برودكوم وتي إس إم سي ومايكرون وميتا تكبدت خسائر فادحة أيضاً.
الصدمة الأكبر كانت في قطاع الذاكرة الذي هوى بنسبة 60٪.
أسهم الطاقة للذكاء الاصطناعي ومراكز البيانات انخفضت بنسب تتجاوز 50٪.
هل هذا انفجار حقيقي للفقاعة أم فرصة تاريخية للشراء؟
شاركنا رأيك في التعليقات، هل تتوقع استمرار هذا النزيف؟ 👇
#AI
الانهيار الحقيقي بدأ! فقاعة الذكاء الاصطناعي تفقد 13.2 تريليون دولار. 🩸
خسائر أسهم الذكاء الاصطناعي بلغت 13.2 تريليون دولار منذ قمم 2026.
هذا الرقم يتجاوز الناتج المحلي لكل دول العالم باستثناء أمريكا والصين.
ألفابيت خسرت 32٪ ونحو 1.62 تريليون دولار من قيمتها.
نفيديا تراجعت 25٪ بخسارة تقدر بـ 1.49 تريليون دولار.
برودكوم وتي إس إم سي ومايكرون وميتا تكبدت خسائر فادحة أيضاً.
الصدمة الأكبر كانت في قطاع الذاكرة الذي هوى بنسبة 60٪.
أسهم الطاقة للذكاء الاصطناعي ومراكز البيانات انخفضت بنسب تتجاوز 50٪.
هل هذا انفجار حقيقي للفقاعة أم فرصة تاريخية للشراء؟
شاركنا رأيك في التعليقات، هل تتوقع استمرار هذا النزيف؟ 👇
#AI
خسائر أسهم الذكاء الاصطناعي بلغت 13.2 تريليون دولار منذ قمم 2026.
هذا الرقم يتجاوز الناتج المحلي لكل دول العالم باستثناء أمريكا والصين.
ألفابيت خسرت 32٪ ونحو 1.62 تريليون دولار من قيمتها.
نفيديا تراجعت 25٪ بخسارة تقدر بـ 1.49 تريليون دولار.
برودكوم وتي إس إم سي ومايكرون وميتا تكبدت خسائر فادحة أيضاً.
الصدمة الأكبر كانت في قطاع الذاكرة الذي هوى بنسبة 60٪.
أسهم الطاقة للذكاء الاصطناعي ومراكز البيانات انخفضت بنسب تتجاوز 50٪.
هل هذا انفجار حقيقي للفقاعة أم فرصة تاريخية للشراء؟
شاركنا رأيك في التعليقات، هل تتوقع استمرار هذا النزيف؟ 👇
#AI
56
翻訳参照
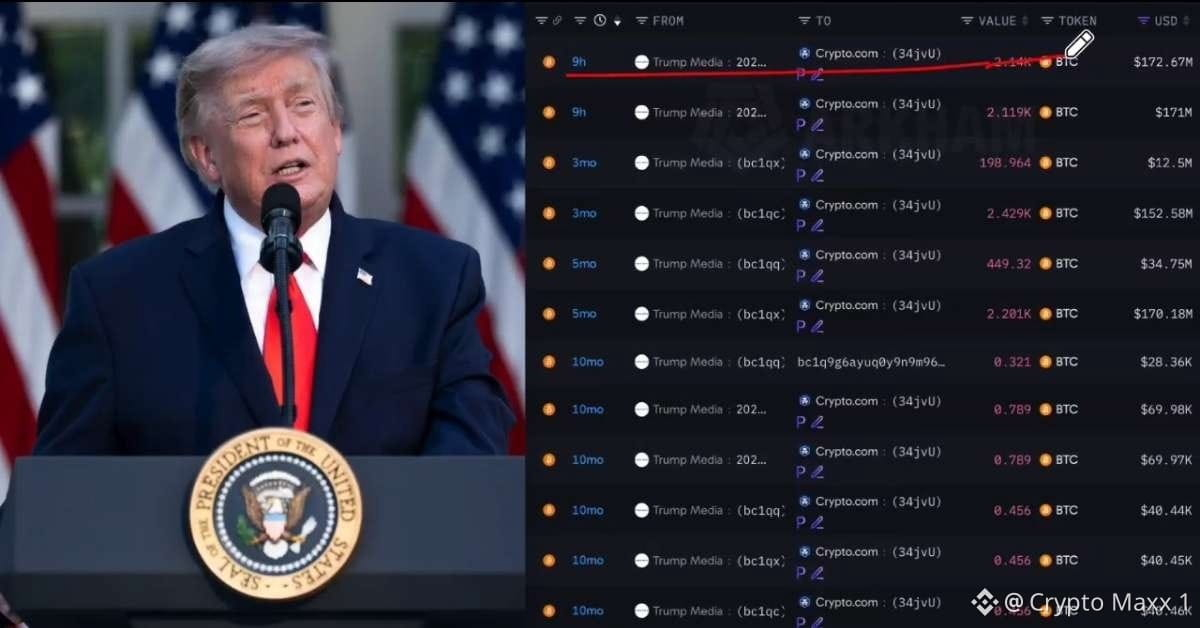
توقيت صادم ومريب جداً يثير الشكوك حول حقيقة ما يحدث خلف الكواليس. 🚨
Trump Media قامت ببيع 343 مليون دولار من البيتكوين فجأة. 💰
جاء هذا البيع بعد يوم واحد فقط من إعلان الديمقراطيين التحقيق. 🏛️
التحقيق يستهدف إمبراطورية ترامب المشفرة والتحركات المالية المرتبطة بها. 🎯
هل هذا البيع هو مجرد هروب من التحقيقات القادمة؟ 🤔
أم أنها خطوة استراتيجية لسحب السيولة قبل أي تجميد محتمل؟ ⚖️
توقيت صادم ومريب جداً يثير الشكوك حول حقيقة ما يحدث خلف الكواليس. 🚨
Trump Media قامت ببيع 343 مليون دولار من البيتكوين فجأة. 💰
جاء هذا البيع بعد يوم واحد فقط من إعلان الديمقراطيين التحقيق. 🏛️
التحقيق يستهدف إمبراطورية ترامب المشفرة والتحركات المالية المرتبطة بها. 🎯
هل هذا البيع هو مجرد هروب من التحقيقات القادمة؟ 🤔
أم أنها خطوة استراتيجية لسحب السيولة قبل أي تجميد محتمل؟ ⚖️
Trump Media قامت ببيع 343 مليون دولار من البيتكوين فجأة. 💰
جاء هذا البيع بعد يوم واحد فقط من إعلان الديمقراطيين التحقيق. 🏛️
التحقيق يستهدف إمبراطورية ترامب المشفرة والتحركات المالية المرتبطة بها. 🎯
هل هذا البيع هو مجرد هروب من التحقيقات القادمة؟ 🤔
أم أنها خطوة استراتيجية لسحب السيولة قبل أي تجميد محتمل؟ ⚖️
75
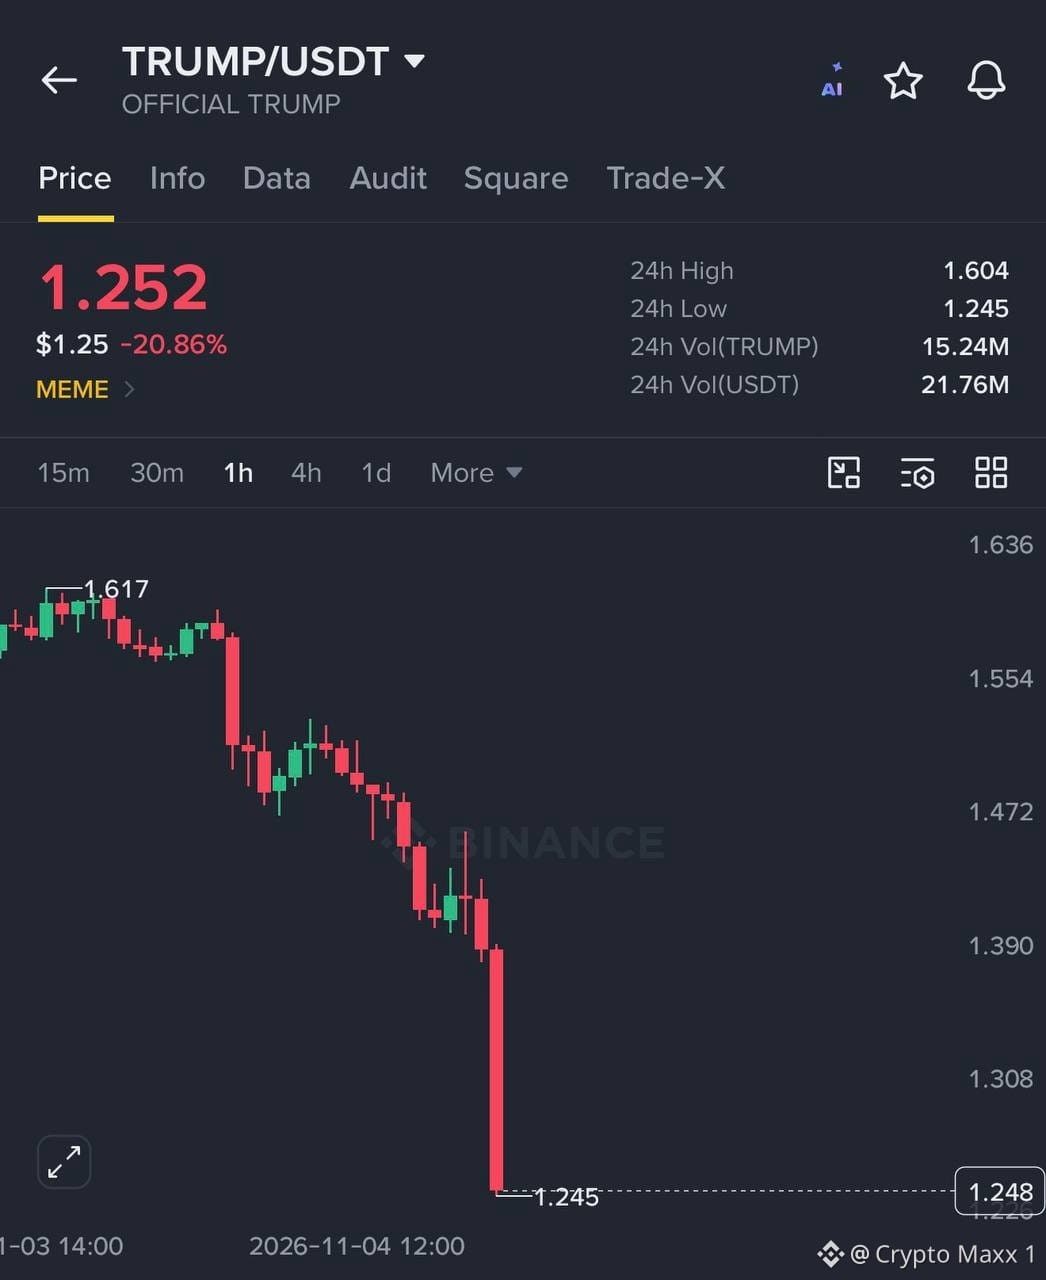
トランプ氏の暗号資産が大きな打撃を受け、本日急落しています。📉
$TRUMPは本日の取引で21%下落しました。📊
主な原因は、民主党が集中的な調査を開始する計画です。🏛️
調査の対象は、トランプ氏の一族と密接に関係する暗号資産プロジェクトです。🎯
チャートは急激な下落と、買いポジションの急速な清算を示しています。📉
政治家と関係するこうした暗号資産の行方は、今まさに危機にさらされています。⚠️
トランプ氏の暗号資産が大きな打撃を受け、本日急落しています。📉
$TRUMPは本日の取引で21%下落しました。📊
主な原因は、民主党が集中的な調査を開始する計画です。🏛️
調査の対象は、トランプ氏の一族と密接に関係する暗号資産プロジェクトです。🎯
チャートは急激な下落と、買いポジションの急速な清算を示しています。📉
政治家と関係するこうした暗号資産の行方は、今まさに危機にさらされています。⚠️
$TRUMPは本日の取引で21%下落しました。📊
主な原因は、民主党が集中的な調査を開始する計画です。🏛️
調査の対象は、トランプ氏の一族と密接に関係する暗号資産プロジェクトです。🎯
チャートは急激な下落と、買いポジションの急速な清算を示しています。📉
政治家と関係するこうした暗号資産の行方は、今まさに危機にさらされています。⚠️
67
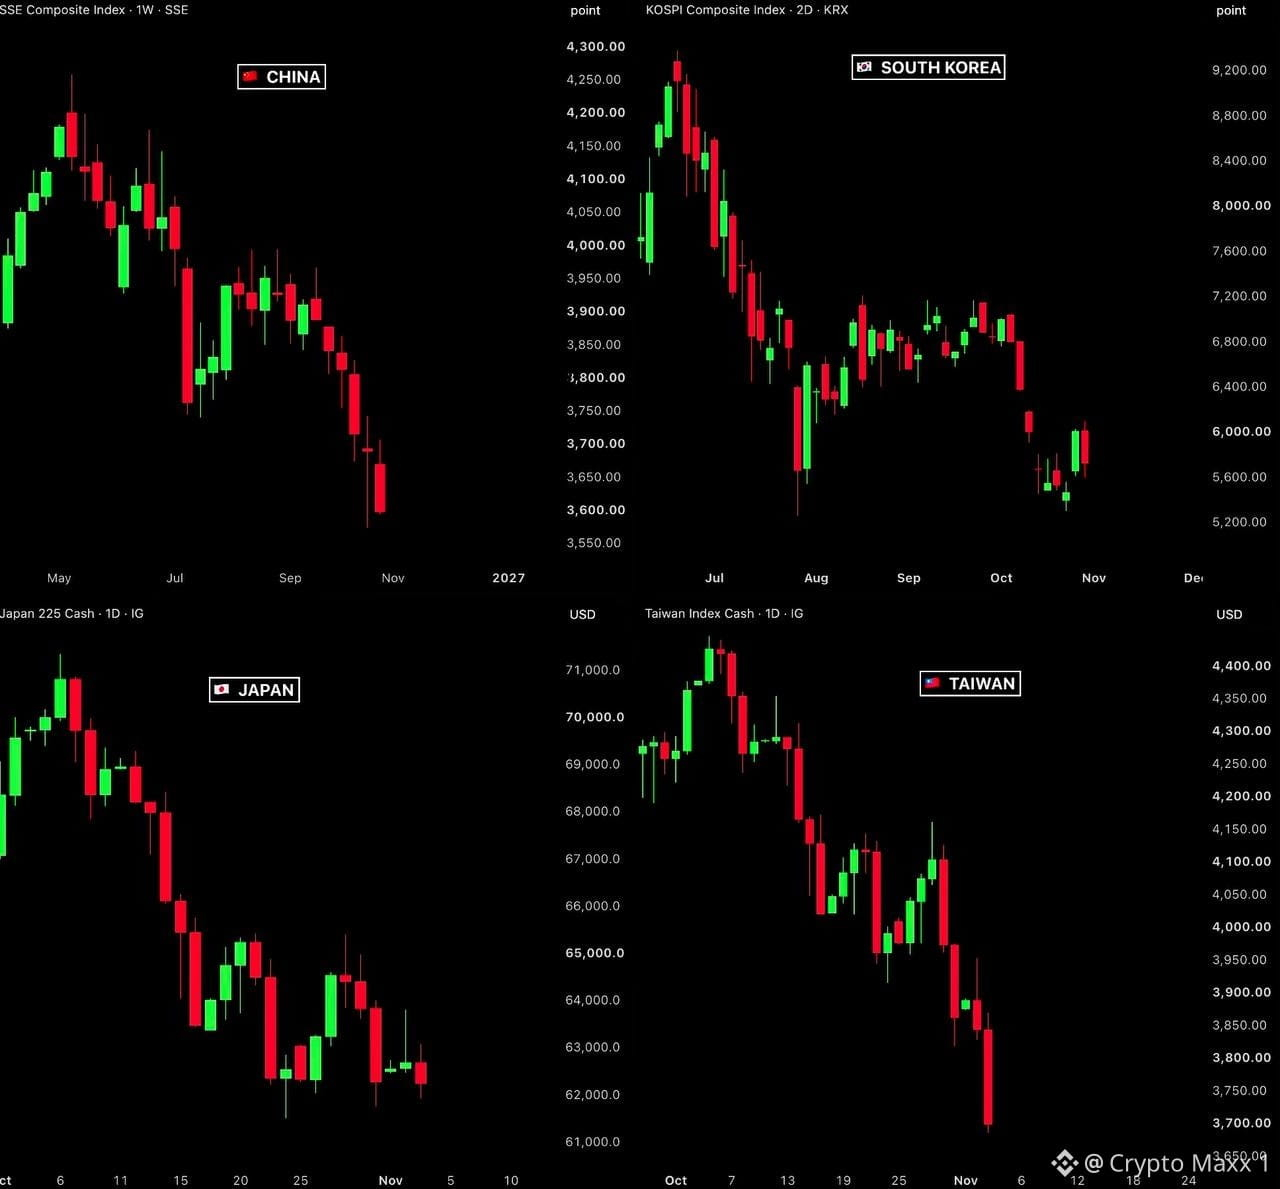
AIバブルの崩壊は単なる予測ではなく、今まさにアジアで起きている現実です。
アジア市場から、7.1兆ドルを超える資金が一気に消えました。
中国では3.5兆ドルが失われ、市場は急激な弱気相場に入りました。
中国株指数は11週連続で下落し、史上最長を記録しています。
韓国では、わずか4か月で2兆ドルが失われました。
恐ろしいことに、1日で11億ドルが株式市場から流出しました。
日本も同じく、4か月で1.2兆ドルを失いました。
台湾では、わずか30日間で7,600億ドルの損失が発生しました。
そして、史上最大級の日中暴落のひとつを記録しました。
サムスン株は4%下落し、SKハイニックスは5%下落しました。
こうした世界的な暴落は、暗号資産市場にも確実に圧力をかけています。
この調整は絶好の買い場でしょうか、それとも危険のサインでしょうか?
ぜひ今すぐ、下のコメント欄で分析や意見をお聞かせください。
#暗号資産 #株式市場 #AI
AIバブルの崩壊は単なる予測ではなく、今まさにアジアで起きている現実です。
アジア市場から、7.1兆ドルを超える資金が一気に消えました。
中国では3.5兆ドルが失われ、市場は急激な弱気相場に入りました。
中国株指数は11週連続で下落し、史上最長を記録しています。
韓国では、わずか4か月で2兆ドルが失われました。
恐ろしいことに、1日で11億ドルが株式市場から流出しました。
日本も同じく、4か月で1.2兆ドルを失いました。
台湾では、わずか30日間で7,600億ドルの損失が発生しました。
そして、史上最大級の日中暴落のひとつを記録しました。
サムスン株は4%下落し、SKハイニックスは5%下落しました。
こうした世界的な暴落は、暗号資産市場にも確実に圧力をかけています。
この調整は絶好の買い場でしょうか、それとも危険のサインでしょうか?
ぜひ今すぐ、下のコメント欄で分析や意見をお聞かせください。
#暗号資産 #株式市場 #AI
アジア市場から、7.1兆ドルを超える資金が一気に消えました。
中国では3.5兆ドルが失われ、市場は急激な弱気相場に入りました。
中国株指数は11週連続で下落し、史上最長を記録しています。
韓国では、わずか4か月で2兆ドルが失われました。
恐ろしいことに、1日で11億ドルが株式市場から流出しました。
日本も同じく、4か月で1.2兆ドルを失いました。
台湾では、わずか30日間で7,600億ドルの損失が発生しました。
そして、史上最大級の日中暴落のひとつを記録しました。
サムスン株は4%下落し、SKハイニックスは5%下落しました。
こうした世界的な暴落は、暗号資産市場にも確実に圧力をかけています。
この調整は絶好の買い場でしょうか、それとも危険のサインでしょうか?
ぜひ今すぐ、下のコメント欄で分析や意見をお聞かせください。
#暗号資産 #株式市場 #AI
43
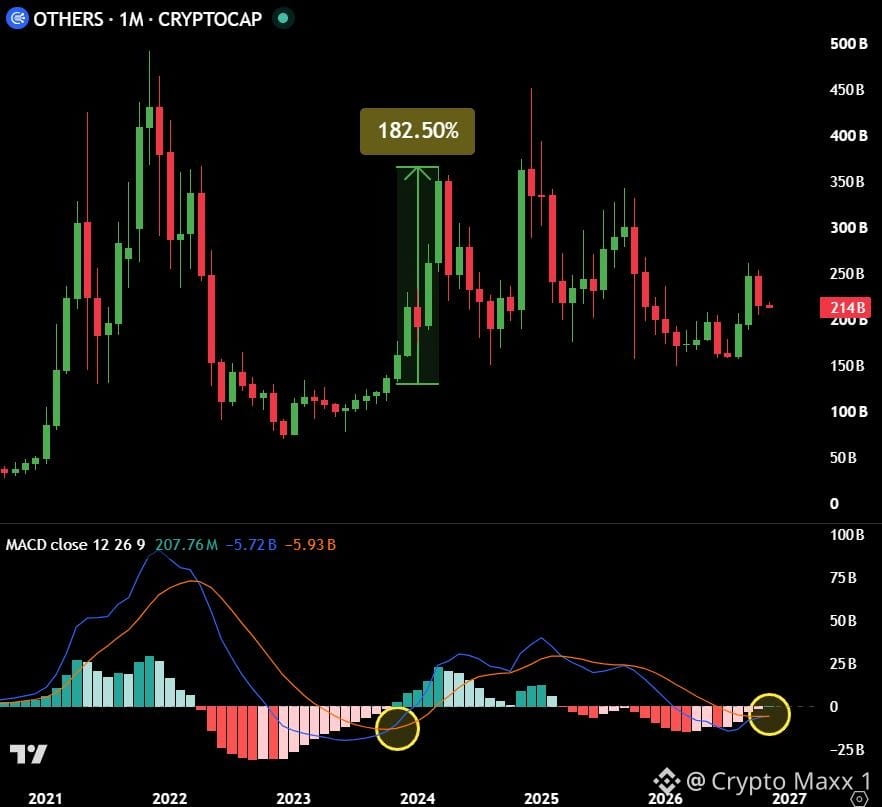
歴史的な強気シグナルが、ついにアルトコイン市場の空を照らす 🚀
MACDが3年ぶりに月足でゴールデンクロス。
前回これが起きたとき、アルトコイン市場は180%上昇しました。
この大幅な上昇は、わずか5か月で実現しました。
このテクニカルな動きが、待望のアルトシーズンへの期待を再び高めています。
指標は、近いうちに大規模な上昇トレンドが始まる可能性を示しています。
しかし今は、強い銘柄を選ぶことが最も重要です。
#アルトコイン #アルトシーズン
歴史的な強気シグナルが、ついにアルトコイン市場の空を照らす 🚀
MACDが3年ぶりに月足でゴールデンクロス。
前回これが起きたとき、アルトコイン市場は180%上昇しました。
この大幅な上昇は、わずか5か月で実現しました。
このテクニカルな動きが、待望のアルトシーズンへの期待を再び高めています。
指標は、近いうちに大規模な上昇トレンドが始まる可能性を示しています。
しかし今は、強い銘柄を選ぶことが最も重要です。
#アルトコイン #アルトシーズン
MACDが3年ぶりに月足でゴールデンクロス。
前回これが起きたとき、アルトコイン市場は180%上昇しました。
この大幅な上昇は、わずか5か月で実現しました。
このテクニカルな動きが、待望のアルトシーズンへの期待を再び高めています。
指標は、近いうちに大規模な上昇トレンドが始まる可能性を示しています。
しかし今は、強い銘柄を選ぶことが最も重要です。
#アルトコイン #アルトシーズン
65
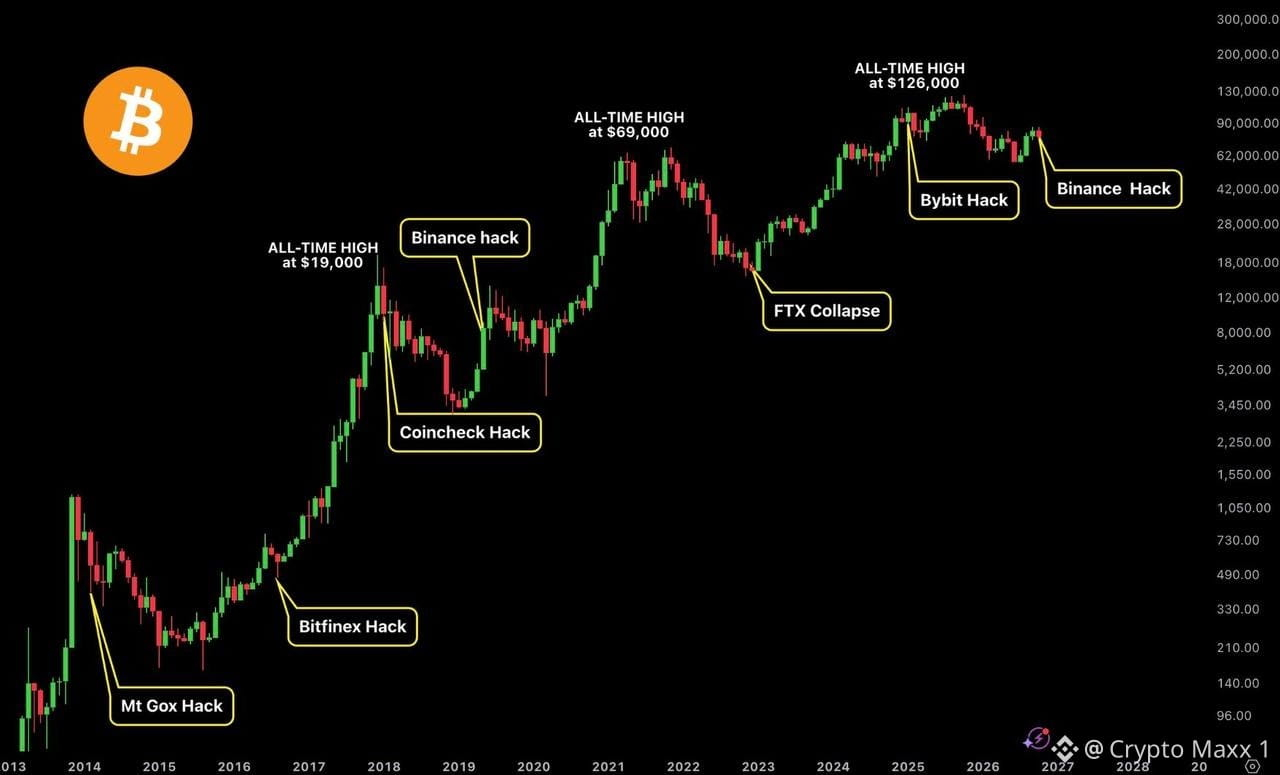
ビットコインの歴史は、取引所の大規模なハッキングに関する興味深い秘密を明らかにしています。🤔
ハッキングは、ビットコインが新たな価格のピークに達した後に起こることがよくあります。
Mt. GoxからFTX、バイナンスまで、このパターンは明らかに繰り返されています。
最近のバイナンスへのハッキングも、よく知られたこの歴史的なパターンから外れていません。
こうした出来事は、多くの場合、トレーダーの清算を伴う局所的な底値となります。
そのため、投資判断は常に過去のデータに基づいて行うべきです。
これは絶好の買い場だと思いますか?それとも危険のサインでしょうか?👇
皆さんの戦略や、現在このような変動にどう対処しているかをぜひ教えてください。
#Bitcoin #BTC #Crypto
ビットコインの歴史は、取引所の大規模なハッキングに関する興味深い秘密を明らかにしています。🤔
ハッキングは、ビットコインが新たな価格のピークに達した後に起こることがよくあります。
Mt. GoxからFTX、バイナンスまで、このパターンは明らかに繰り返されています。
最近のバイナンスへのハッキングも、よく知られたこの歴史的なパターンから外れていません。
こうした出来事は、多くの場合、トレーダーの清算を伴う局所的な底値となります。
そのため、投資判断は常に過去のデータに基づいて行うべきです。
これは絶好の買い場だと思いますか?それとも危険のサインでしょうか?👇
皆さんの戦略や、現在このような変動にどう対処しているかをぜひ教えてください。
#Bitcoin #BTC #Crypto
ハッキングは、ビットコインが新たな価格のピークに達した後に起こることがよくあります。
Mt. GoxからFTX、バイナンスまで、このパターンは明らかに繰り返されています。
最近のバイナンスへのハッキングも、よく知られたこの歴史的なパターンから外れていません。
こうした出来事は、多くの場合、トレーダーの清算を伴う局所的な底値となります。
そのため、投資判断は常に過去のデータに基づいて行うべきです。
これは絶好の買い場だと思いますか?それとも危険のサインでしょうか?👇
皆さんの戦略や、現在このような変動にどう対処しているかをぜひ教えてください。
#Bitcoin #BTC #Crypto
66
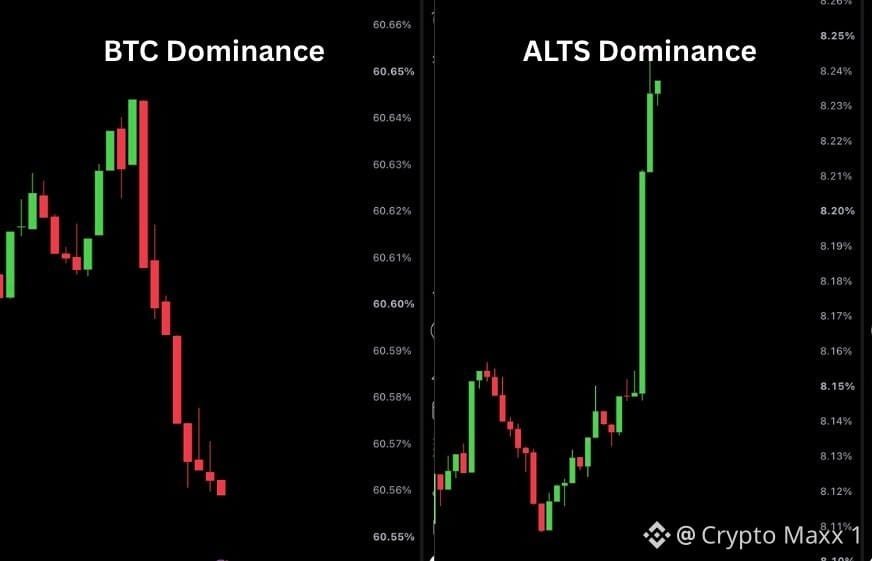
現在のチャートでは、ビットコインのドミナンスが明らかに低下し始めています。📉
一方、アルトコインのドミナンス指標は力強く上昇しています。🚀
これは、資金が力強くアルトコインへ移りつつある明確なサインです。
#暗号資産 #ビットコイン #アルトコイン #アルトシーズン
現在のチャートでは、ビットコインのドミナンスが明らかに低下し始めています。📉
一方、アルトコインのドミナンス指標は力強く上昇しています。🚀
これは、資金が力強くアルトコインへ移りつつある明確なサインです。
#暗号資産 #ビットコイン #アルトコイン #アルトシーズン
一方、アルトコインのドミナンス指標は力強く上昇しています。🚀
これは、資金が力強くアルトコインへ移りつつある明確なサインです。
#暗号資産 #ビットコイン #アルトコイン #アルトシーズン
61
翻訳参照
اختراق ضخم هز منصة بينانس ولكن القصة مختلفة عما تتوقع.
لم يكن الاختراق بسبب سرقة مفتاح خاص واحد.
بل استهدف جهاز مهندس DevOps للوصول لخادم داخلي.
استغل المهاجم ثغرة في آلية التوقيع EIP-7702 بذكاء.
أرسل 50 توقيعاً متزامناً لمحفظة Binance 14 في ثوانٍ.
هذا مكنه من السحب دون اختراق مفتاح المحفظة نفسه.
التقديرات الرسمية تشير إلى أثر مالي بلغ 6.3 مليار دولار.
لكن التدخل السريع ساعد في تجميد 3 مليارات دولار.
تم ذلك بالتعاون مع شركاء كبار مثل Tether وCircle.
مما يعني أن الخسارة الصافية الفعلية أقل بكثير.
اتخذت المنصة إجراءات فورية للسيطرة التامة على الموقف.
شملت تعليقاً مؤقتاً لجميع عمليات الإيداع والسحب.
وأبطلت تفويض العناوين المتأثرة لمنع أي سحب إضافي.
تعاونت مع السلطات وشركات تحليل البلوكشين لتتبع الأموال.
تعهدت بتغطية كافة الخسائر من صندوق الطوارئ SAFU.
مؤكدة أن أموال المستخدمين آمنة ولن يتحملوا خسائر.
لا يوجد دليل حتى الآن على تسريب المفاتيح الخاصة.
التحقيق جارٍ لنشر تقرير تقني مفصل بعد اكتماله.
ما رأيك في سرعة استجابة المنصة لهذا الاختراق؟ 👇
#Binance #Crypto #Security #Blockchain
اختراق ضخم هز منصة بينانس ولكن القصة مختلفة عما تتوقع.
لم يكن الاختراق بسبب سرقة مفتاح خاص واحد.
بل استهدف جهاز مهندس DevOps للوصول لخادم داخلي.
استغل المهاجم ثغرة في آلية التوقيع EIP-7702 بذكاء.
أرسل 50 توقيعاً متزامناً لمحفظة Binance 14 في ثوانٍ.
هذا مكنه من السحب دون اختراق مفتاح المحفظة نفسه.
التقديرات الرسمية تشير إلى أثر مالي بلغ 6.3 مليار دولار.
لكن التدخل السريع ساعد في تجميد 3 مليارات دولار.
تم ذلك بالتعاون مع شركاء كبار مثل Tether وCircle.
مما يعني أن الخسارة الصافية الفعلية أقل بكثير.
اتخذت المنصة إجراءات فورية للسيطرة التامة على الموقف.
شملت تعليقاً مؤقتاً لجميع عمليات الإيداع والسحب.
وأبطلت تفويض العناوين المتأثرة لمنع أي سحب إضافي.
تعاونت مع السلطات وشركات تحليل البلوكشين لتتبع الأموال.
تعهدت بتغطية كافة الخسائر من صندوق الطوارئ SAFU.
مؤكدة أن أموال المستخدمين آمنة ولن يتحملوا خسائر.
لا يوجد دليل حتى الآن على تسريب المفاتيح الخاصة.
التحقيق جارٍ لنشر تقرير تقني مفصل بعد اكتماله.
ما رأيك في سرعة استجابة المنصة لهذا الاختراق؟ 👇
#Binance #Crypto #Security #Blockchain
لم يكن الاختراق بسبب سرقة مفتاح خاص واحد.
بل استهدف جهاز مهندس DevOps للوصول لخادم داخلي.
استغل المهاجم ثغرة في آلية التوقيع EIP-7702 بذكاء.
أرسل 50 توقيعاً متزامناً لمحفظة Binance 14 في ثوانٍ.
هذا مكنه من السحب دون اختراق مفتاح المحفظة نفسه.
التقديرات الرسمية تشير إلى أثر مالي بلغ 6.3 مليار دولار.
لكن التدخل السريع ساعد في تجميد 3 مليارات دولار.
تم ذلك بالتعاون مع شركاء كبار مثل Tether وCircle.
مما يعني أن الخسارة الصافية الفعلية أقل بكثير.
اتخذت المنصة إجراءات فورية للسيطرة التامة على الموقف.
شملت تعليقاً مؤقتاً لجميع عمليات الإيداع والسحب.
وأبطلت تفويض العناوين المتأثرة لمنع أي سحب إضافي.
تعاونت مع السلطات وشركات تحليل البلوكشين لتتبع الأموال.
تعهدت بتغطية كافة الخسائر من صندوق الطوارئ SAFU.
مؤكدة أن أموال المستخدمين آمنة ولن يتحملوا خسائر.
لا يوجد دليل حتى الآن على تسريب المفاتيح الخاصة.
التحقيق جارٍ لنشر تقرير تقني مفصل بعد اكتماله.
ما رأيك في سرعة استجابة المنصة لهذا الاختراق؟ 👇
#Binance #Crypto #Security #Blockchain
77
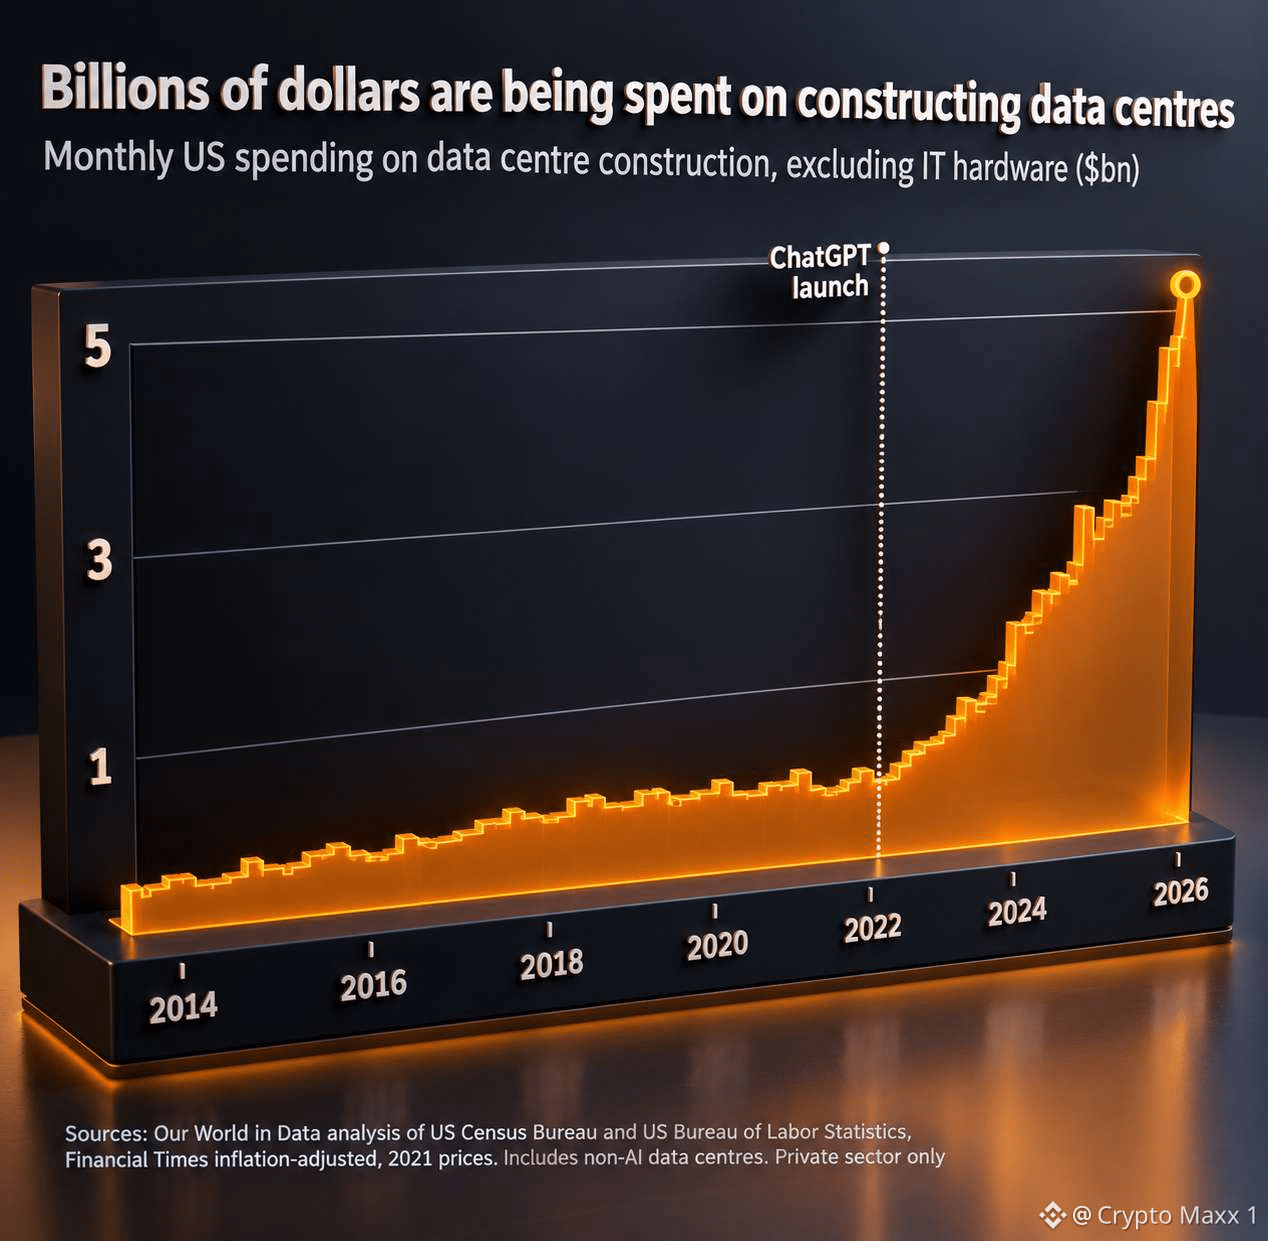
AI「ブーム」を脅かす債務危機:暗号資産市場のAIコインは生き残れるか?
データセンター建設への支出が急増していることをグラフが示す一方で、大きな危機が迫っています。
最近の報告によると、AIブームは深刻化する債務危機に直面しており、2026年までに主要プロジェクト47件が延期または中止される見通しです。
数字がリスクの大きさを物語っています。
· アナリストは、計画中のプロジェクトのうち「信頼できる」と見なされるのはわずか35%だと指摘。
· 地域住民による大規模プロジェクトへの反対が増加。
· 「コアウィーブ」などの企業の株価は、わずか1週間で25%下落。
中央集権型インフラの混乱は、分散型の代替手段に大きな道を開いています。
$AKT(Akash Network)のようなネットワークは、高コストで債務に苦しむデータセンターに代わる、分散型クラウドコンピューティングのソリューションを提供しています。
中央集権型企業が資金調達に失敗すれば、分散型インフラ(DePIN)への歴史的な転換が見られるかもしれません。
債務危機はAIコインに打撃を与えると思いますか?それとも、$TAOや$AKTのような分散型プロジェクトが救世主となるのでしょうか?ぜひご意見をお聞かせください 👇
AI「ブーム」を脅かす債務危機:暗号資産市場のAIコインは生き残れるか?
データセンター建設への支出が急増していることをグラフが示す一方で、大きな危機が迫っています。
最近の報告によると、AIブームは深刻化する債務危機に直面しており、2026年までに主要プロジェクト47件が延期または中止される見通しです。
数字がリスクの大きさを物語っています。
· アナリストは、計画中のプロジェクトのうち「信頼できる」と見なされるのはわずか35%だと指摘。
· 地域住民による大規模プロジェクトへの反対が増加。
· 「コアウィーブ」などの企業の株価は、わずか1週間で25%下落。
中央集権型インフラの混乱は、分散型の代替手段に大きな道を開いています。
$AKT(Akash Network)のようなネットワークは、高コストで債務に苦しむデータセンターに代わる、分散型クラウドコンピューティングのソリューションを提供しています。
中央集権型企業が資金調達に失敗すれば、分散型インフラ(DePIN)への歴史的な転換が見られるかもしれません。
債務危機はAIコインに打撃を与えると思いますか?それとも、$TAOや$AKTのような分散型プロジェクトが救世主となるのでしょうか?ぜひご意見をお聞かせください 👇
データセンター建設への支出が急増していることをグラフが示す一方で、大きな危機が迫っています。
最近の報告によると、AIブームは深刻化する債務危機に直面しており、2026年までに主要プロジェクト47件が延期または中止される見通しです。
数字がリスクの大きさを物語っています。
· アナリストは、計画中のプロジェクトのうち「信頼できる」と見なされるのはわずか35%だと指摘。
· 地域住民による大規模プロジェクトへの反対が増加。
· 「コアウィーブ」などの企業の株価は、わずか1週間で25%下落。
中央集権型インフラの混乱は、分散型の代替手段に大きな道を開いています。
$AKT(Akash Network)のようなネットワークは、高コストで債務に苦しむデータセンターに代わる、分散型クラウドコンピューティングのソリューションを提供しています。
中央集権型企業が資金調達に失敗すれば、分散型インフラ(DePIN)への歴史的な転換が見られるかもしれません。
債務危機はAIコインに打撃を与えると思いますか?それとも、$TAOや$AKTのような分散型プロジェクトが救世主となるのでしょうか?ぜひご意見をお聞かせください 👇
73
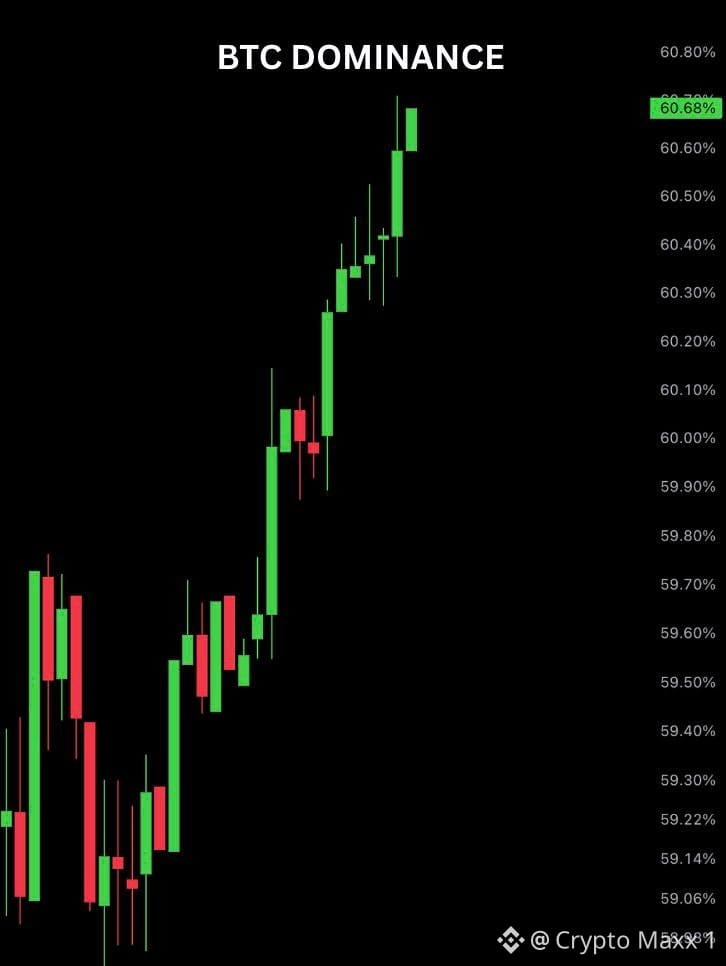
現在、ビットコインドミナンスが上昇しています。
これは短期的にはアルトコインにとってマイナスの指標です。
#BTC価格分析# #アルトコインシーズン#
現在、ビットコインドミナンスが上昇しています。
これは短期的にはアルトコインにとってマイナスの指標です。
#BTC価格分析# #アルトコインシーズン#
これは短期的にはアルトコインにとってマイナスの指標です。
#BTC価格分析# #アルトコインシーズン#
51
ビットコインを将来のリスクから守る新たな量子コンピューティング連合。
暗号資産業界の9社が、量子コンピューターに耐性のある暗号化基準を策定するため、量子コンピューティング連合の結成を発表しました。
推計によると、量子コンピューターが現在の暗号システムを破れるようになった場合、流通量の約30%にあたる604万BTCが危険にさらされる可能性があります。
連合には、Quantus、American Fortress、Intmax、Keystone、Midnight Foundation、Postquant Labs、Abelian、The Vault、Hackenが参加しています。
この取り組みは、量子コンピューティングの脅威からデジタル資産を守るセキュリティ基準の策定と、ブロックチェーンネットワークの長期的な安全性の強化を目指しています。
脅威が差し迫ったハッキングを意味するわけではありませんが、テクノロジーの進化に伴い、業界が早期に備えることはビットコインの保護において重要な要素となる可能性があります。
#BTC価格分析# #アルトコインシーズン#
ビットコインを将来のリスクから守る新たな量子コンピューティング連合。
暗号資産業界の9社が、量子コンピューターに耐性のある暗号化基準を策定するため、量子コンピューティング連合の結成を発表しました。
推計によると、量子コンピューターが現在の暗号システムを破れるようになった場合、流通量の約30%にあたる604万BTCが危険にさらされる可能性があります。
連合には、Quantus、American Fortress、Intmax、Keystone、Midnight Foundation、Postquant Labs、Abelian、The Vault、Hackenが参加しています。
この取り組みは、量子コンピューティングの脅威からデジタル資産を守るセキュリティ基準の策定と、ブロックチェーンネットワークの長期的な安全性の強化を目指しています。
脅威が差し迫ったハッキングを意味するわけではありませんが、テクノロジーの進化に伴い、業界が早期に備えることはビットコインの保護において重要な要素となる可能性があります。
#BTC価格分析# #アルトコインシーズン#
暗号資産業界の9社が、量子コンピューターに耐性のある暗号化基準を策定するため、量子コンピューティング連合の結成を発表しました。
推計によると、量子コンピューターが現在の暗号システムを破れるようになった場合、流通量の約30%にあたる604万BTCが危険にさらされる可能性があります。
連合には、Quantus、American Fortress、Intmax、Keystone、Midnight Foundation、Postquant Labs、Abelian、The Vault、Hackenが参加しています。
この取り組みは、量子コンピューティングの脅威からデジタル資産を守るセキュリティ基準の策定と、ブロックチェーンネットワークの長期的な安全性の強化を目指しています。
脅威が差し迫ったハッキングを意味するわけではありませんが、テクノロジーの進化に伴い、業界が早期に備えることはビットコインの保護において重要な要素となる可能性があります。
#BTC価格分析# #アルトコインシーズン#
65
米国は2026会計年度に過去最高となる5.4兆ドルの歳入を記録しましたが、それでも1.99兆ドルの財政赤字を抱えています。
財務省のデータによると、歳出は6%増の過去最高となる7.4兆ドルに達した一方、歳入の伸びはわずか3%でした。
これは2021年以来最大の赤字で、国内総生産(GDP)の約6.2%に相当します。
債務の利払いだけでも過去最高の1.36兆ドルに達し、わずか1年間で12%増加しました。
つまり、利払いだけで1日あたり37億ドル以上を支払っていることになります。
米国の債務総額は、現在40兆ドルを超えています。
#BTC Price Analysis# #BNBChain# #Altcoin Season# #Meme Alpha#
米国は2026会計年度に過去最高となる5.4兆ドルの歳入を記録しましたが、それでも1.99兆ドルの財政赤字を抱えています。
財務省のデータによると、歳出は6%増の過去最高となる7.4兆ドルに達した一方、歳入の伸びはわずか3%でした。
これは2021年以来最大の赤字で、国内総生産(GDP)の約6.2%に相当します。
債務の利払いだけでも過去最高の1.36兆ドルに達し、わずか1年間で12%増加しました。
つまり、利払いだけで1日あたり37億ドル以上を支払っていることになります。
米国の債務総額は、現在40兆ドルを超えています。
#BTC Price Analysis# #BNBChain# #Altcoin Season# #Meme Alpha#
財務省のデータによると、歳出は6%増の過去最高となる7.4兆ドルに達した一方、歳入の伸びはわずか3%でした。
これは2021年以来最大の赤字で、国内総生産(GDP)の約6.2%に相当します。
債務の利払いだけでも過去最高の1.36兆ドルに達し、わずか1年間で12%増加しました。
つまり、利払いだけで1日あたり37億ドル以上を支払っていることになります。
米国の債務総額は、現在40兆ドルを超えています。
#BTC Price Analysis# #BNBChain# #Altcoin Season# #Meme Alpha#
19
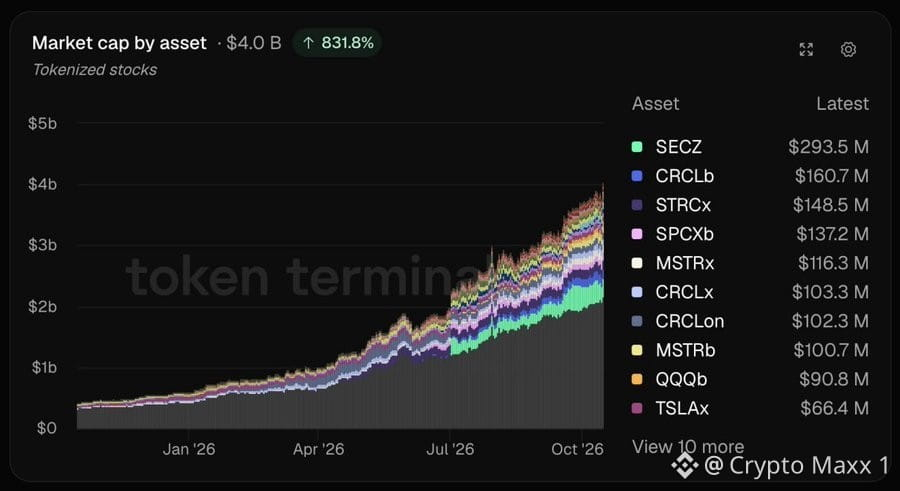
🚨 現実資産(RWA)革命:トークン化株式が前年比831.8%成長し、40億ドルを突破!
従来型金融とブロックチェーンの融合を改めて示すように、トークン化株式の時価総額は過去最高の40億ドルに達し、昨年から驚異的な831.8%の成長を遂げました。
チャートでは、$TSLAXや$MSTRXなどの資産が上位を占めており、投資家が仲介業者を介さず、24時間いつでもブロックチェーン上で大手企業の株式を取引することに関心を寄せていることがわかります。現実資産セクターのこの成長は、数兆ドル規模の流動性への扉を開き、$ONDOのようなこの分野をリードするプロジェクトの存在感を高めています。
トークン化株式は、部分所有と高い流動性を可能にし、投資の常識を大きく変えつつあります。
トークン化株式は近いうちに従来型の暗号資産に取って代わると思いますか?コメントでご意見をお聞かせください 👇
#RWA #Crypto #ONDO
🚨 現実資産(RWA)革命:トークン化株式が前年比831.8%成長し、40億ドルを突破!
従来型金融とブロックチェーンの融合を改めて示すように、トークン化株式の時価総額は過去最高の40億ドルに達し、昨年から驚異的な831.8%の成長を遂げました。
チャートでは、$TSLAXや$MSTRXなどの資産が上位を占めており、投資家が仲介業者を介さず、24時間いつでもブロックチェーン上で大手企業の株式を取引することに関心を寄せていることがわかります。現実資産セクターのこの成長は、数兆ドル規模の流動性への扉を開き、$ONDOのようなこの分野をリードするプロジェクトの存在感を高めています。
トークン化株式は、部分所有と高い流動性を可能にし、投資の常識を大きく変えつつあります。
トークン化株式は近いうちに従来型の暗号資産に取って代わると思いますか?コメントでご意見をお聞かせください 👇
#RWA #Crypto #ONDO
従来型金融とブロックチェーンの融合を改めて示すように、トークン化株式の時価総額は過去最高の40億ドルに達し、昨年から驚異的な831.8%の成長を遂げました。
チャートでは、$TSLAXや$MSTRXなどの資産が上位を占めており、投資家が仲介業者を介さず、24時間いつでもブロックチェーン上で大手企業の株式を取引することに関心を寄せていることがわかります。現実資産セクターのこの成長は、数兆ドル規模の流動性への扉を開き、$ONDOのようなこの分野をリードするプロジェクトの存在感を高めています。
トークン化株式は、部分所有と高い流動性を可能にし、投資の常識を大きく変えつつあります。
トークン化株式は近いうちに従来型の暗号資産に取って代わると思いますか?コメントでご意見をお聞かせください 👇
#RWA #Crypto #ONDO
29
🚨 ビットコインETFは下落に屈しない:「一斉撤退」がないことが強気のサインとされる理由
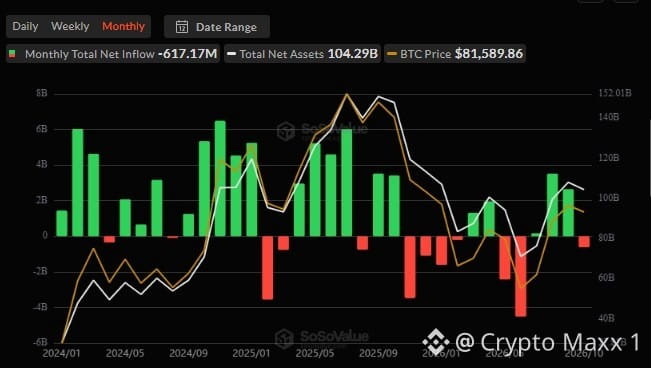
最近、暗号資産市場が激しい変動に見舞われ、幅広い利益確定売りが見られるなか、最新データは非常に重要な事実を示しています。米国の現物ビットコインETFで、資金流出が4か月を超えて連続したことはありません。
添付のチャートを見ると、価格調整局面では資金流出(赤色)の波が見られる一方、ほどなくして資金流入(緑色)が再び始まっています。これは、機関投資家が簡単にポジションを手放すのではなく、下落局面を押し目買いの機会として活用していることを意味します。総純資産は依然として1,040億ドルを超える巨額の水準を維持しており、$BTCの価格は81,589ドル前後で推移しています。
こうした機関投資家の底堅さは、ビットコインが大規模なポートフォリオにおける戦略的資産となったことを示しています。ここで重要な質問です。機関投資家からの資金流入が続けば、$BTCは近いうちに史上最高値を更新すると思いますか?ぜひコメントで意見を聞かせてください👇
#BTC価格分析# #アルトコインシーズン# #ミームアルファ#
🚨 ビットコインETFは下落に屈しない:「一斉撤退」がないことが強気のサインとされる理由
最近、暗号資産市場が激しい変動に見舞われ、幅広い利益確定売りが見られるなか、最新データは非常に重要な事実を示しています。米国の現物ビットコインETFで、資金流出が4か月を超えて連続したことはありません。
添付のチャートを見ると、価格調整局面では資金流出(赤色)の波が見られる一方、ほどなくして資金流入(緑色)が再び始まっています。これは、機関投資家が簡単にポジションを手放すのではなく、下落局面を押し目買いの機会として活用していることを意味します。総純資産は依然として1,040億ドルを超える巨額の水準を維持しており、$BTCの価格は81,589ドル前後で推移しています。
こうした機関投資家の底堅さは、ビットコインが大規模なポートフォリオにおける戦略的資産となったことを示しています。ここで重要な質問です。機関投資家からの資金流入が続けば、$BTCは近いうちに史上最高値を更新すると思いますか?ぜひコメントで意見を聞かせてください👇
#BTC価格分析# #アルトコインシーズン# #ミームアルファ#
最近、暗号資産市場が激しい変動に見舞われ、幅広い利益確定売りが見られるなか、最新データは非常に重要な事実を示しています。米国の現物ビットコインETFで、資金流出が4か月を超えて連続したことはありません。
添付のチャートを見ると、価格調整局面では資金流出(赤色)の波が見られる一方、ほどなくして資金流入(緑色)が再び始まっています。これは、機関投資家が簡単にポジションを手放すのではなく、下落局面を押し目買いの機会として活用していることを意味します。総純資産は依然として1,040億ドルを超える巨額の水準を維持しており、$BTCの価格は81,589ドル前後で推移しています。
こうした機関投資家の底堅さは、ビットコインが大規模なポートフォリオにおける戦略的資産となったことを示しています。ここで重要な質問です。機関投資家からの資金流入が続けば、$BTCは近いうちに史上最高値を更新すると思いますか?ぜひコメントで意見を聞かせてください👇
#BTC価格分析# #アルトコインシーズン# #ミームアルファ#
32
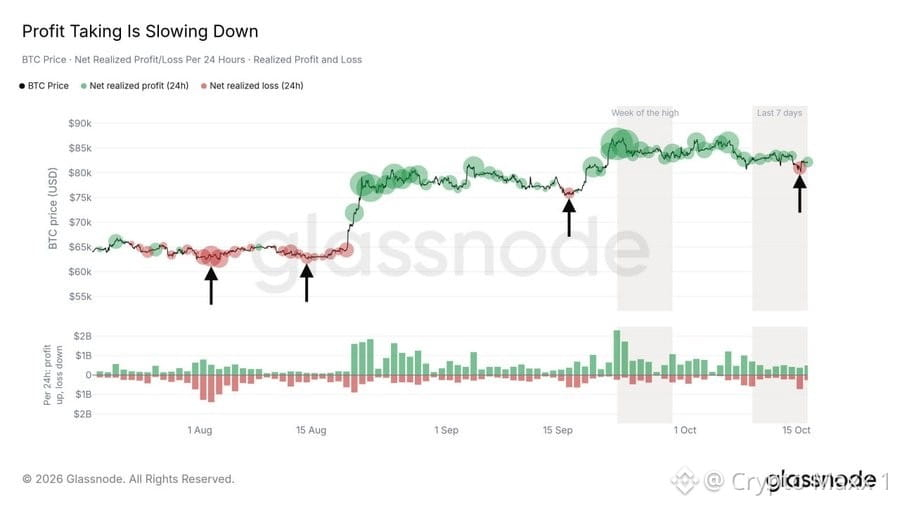
📊 ビットコインデータを読み解く:なぜ今「損切り」はポジティブなシグナルなのか?
最近、暗号資産市場は激しい変動に見舞われていますが、オンチェーンデータからは興味深い動きが明らかになっています。添付のデータは、同時に起きている2つの現象を示しています。1つ目は、トレーダーが利益確定を控えていることです。つまり、現在の価格水準で売るよりも、資産を保有し続けることを選んでいるということです。2つ目は、さらに重要な点ですが、8万ドル付近で損失を伴う売りが急増していることです。
これは、専門的には「投げ売り」またはCapitulationと呼ばれる現象です。手弱なトレーダーが損失を出してポジションを手放す一方で、賢明な投資家や機関投資家はこの機会を利用して、割安な価格で$BTCを購入します。
添付のチャートを見ると、黒い矢印は過去に起きた同様の局面を示しており、その後には毎回、力強い価格反発が続いています。
こうした過去のパターンから、現在の8万ドル水準は強固な短期的な底になる可能性がうかがえます。コミュニティの皆さんに質問です。今回も過去のパターンが繰り返され、8万ドルで強固な底が形成されると思いますか?
📊 ビットコインデータを読み解く:なぜ今「損切り」はポジティブなシグナルなのか?
最近、暗号資産市場は激しい変動に見舞われていますが、オンチェーンデータからは興味深い動きが明らかになっています。添付のデータは、同時に起きている2つの現象を示しています。1つ目は、トレーダーが利益確定を控えていることです。つまり、現在の価格水準で売るよりも、資産を保有し続けることを選んでいるということです。2つ目は、さらに重要な点ですが、8万ドル付近で損失を伴う売りが急増していることです。
これは、専門的には「投げ売り」またはCapitulationと呼ばれる現象です。手弱なトレーダーが損失を出してポジションを手放す一方で、賢明な投資家や機関投資家はこの機会を利用して、割安な価格で$BTCを購入します。
添付のチャートを見ると、黒い矢印は過去に起きた同様の局面を示しており、その後には毎回、力強い価格反発が続いています。
こうした過去のパターンから、現在の8万ドル水準は強固な短期的な底になる可能性がうかがえます。コミュニティの皆さんに質問です。今回も過去のパターンが繰り返され、8万ドルで強固な底が形成されると思いますか?
最近、暗号資産市場は激しい変動に見舞われていますが、オンチェーンデータからは興味深い動きが明らかになっています。添付のデータは、同時に起きている2つの現象を示しています。1つ目は、トレーダーが利益確定を控えていることです。つまり、現在の価格水準で売るよりも、資産を保有し続けることを選んでいるということです。2つ目は、さらに重要な点ですが、8万ドル付近で損失を伴う売りが急増していることです。
これは、専門的には「投げ売り」またはCapitulationと呼ばれる現象です。手弱なトレーダーが損失を出してポジションを手放す一方で、賢明な投資家や機関投資家はこの機会を利用して、割安な価格で$BTCを購入します。
添付のチャートを見ると、黒い矢印は過去に起きた同様の局面を示しており、その後には毎回、力強い価格反発が続いています。
こうした過去のパターンから、現在の8万ドル水準は強固な短期的な底になる可能性がうかがえます。コミュニティの皆さんに質問です。今回も過去のパターンが繰り返され、8万ドルで強固な底が形成されると思いますか?
40
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号