
咖啡续命
785 投稿
咖啡续命
報告
ユーザーをブロック
101 フォロー
228 フォロワー
549 いいね
投稿
すべて
引用
·
--
一部該当
#baby $BABY 昨晩、BABEの最新の暗号学論文を研究した。
Witness Encryption(WE)の設計を見て、驚愕した!!!
この暗号学的構想は業界の天井を完全に打ち破っている。
これまで皆が、証人暗号(WE)は重すぎると思っていた。
エンジニアリング的にも、そもそもチェーン上に実装するのは不可能だった。
なぜなら従来のZK証明の計算があまりに複雑だからだ。
中には大量の非線形ペアリング演算が詰め込まれている。
これをそのまま回路に押し込むと災害になる。
回路のサイズは数十GBまで膨れ上がった。
Babylonチームは今回、次元を落とす打撃を成功させた。
彼らは線形ペアリング暗号で秘密メッセージを扱う。
極めて複雑な非線形ペアリング計算を
たった1回のスカラー乗算に直接圧縮した!
さらに二者計算(2PC)を使って極小の回路を前計算する。
計算量は瞬時に3桁分(3つのオーダー)急減した。
複雑な演算はオフチェーンで行う。
チェーン上では最も単純な数学的関係の検証だけで済む。
これは本来、丸ごとビル全体を運ぶ必要があったのに、
今は鍵のカード1枚を送るだけで済むようなものだ。
正しいZK証明を持っている人が復号してロック解除できる。
このアイデアは業界全体に一本の亀裂を入れる。
単に#BTC のエコシステムだけが恩恵を受けるのではない。
CardanoのようなEVMではないチェーンでも同様に。
どれも非ターミナル(非チューリング完全)な言語に制約されている。
それでもこのWE暗号化パラダイムを再利用できる。
EVMでないチェーンで、高頻度・低コストの検証を実現する。
あなたは、この暗号学的パラダイムが外へ広がるのを期待している?
それともEVMでないチェーンにはもっと良い解法があると思う?
コメント欄で話そう。
#baby $BABY 昨晩、BABEの最新の暗号学論文を研究した。
Witness Encryption(WE)の設計を見て、驚愕した!!!
この暗号学的構想は業界の天井を完全に打ち破っている。
これまで皆が、証人暗号(WE)は重すぎると思っていた。
エンジニアリング的にも、そもそもチェーン上に実装するのは不可能だった。
なぜなら従来のZK証明の計算があまりに複雑だからだ。
中には大量の非線形ペアリング演算が詰め込まれている。
これをそのまま回路に押し込むと災害になる。
回路のサイズは数十GBまで膨れ上がった。
Babylonチームは今回、次元を落とす打撃を成功させた。
彼らは線形ペアリング暗号で秘密メッセージを扱う。
極めて複雑な非線形ペアリング計算を
たった1回のスカラー乗算に直接圧縮した!
さらに二者計算(2PC)を使って極小の回路を前計算する。
計算量は瞬時に3桁分(3つのオーダー)急減した。
複雑な演算はオフチェーンで行う。
チェーン上では最も単純な数学的関係の検証だけで済む。
これは本来、丸ごとビル全体を運ぶ必要があったのに、
今は鍵のカード1枚を送るだけで済むようなものだ。
正しいZK証明を持っている人が復号してロック解除できる。
このアイデアは業界全体に一本の亀裂を入れる。
単に#BTC のエコシステムだけが恩恵を受けるのではない。
CardanoのようなEVMではないチェーンでも同様に。
どれも非ターミナル(非チューリング完全)な言語に制約されている。
それでもこのWE暗号化パラダイムを再利用できる。
EVMでないチェーンで、高頻度・低コストの検証を実現する。
あなたは、この暗号学的パラダイムが外へ広がるのを期待している?
それともEVMでないチェーンにはもっと良い解法があると思う?
コメント欄で話そう。
Witness Encryption(WE)の設計を見て、驚愕した!!!
この暗号学的構想は業界の天井を完全に打ち破っている。
これまで皆が、証人暗号(WE)は重すぎると思っていた。
エンジニアリング的にも、そもそもチェーン上に実装するのは不可能だった。
なぜなら従来のZK証明の計算があまりに複雑だからだ。
中には大量の非線形ペアリング演算が詰め込まれている。
これをそのまま回路に押し込むと災害になる。
回路のサイズは数十GBまで膨れ上がった。
Babylonチームは今回、次元を落とす打撃を成功させた。
彼らは線形ペアリング暗号で秘密メッセージを扱う。
極めて複雑な非線形ペアリング計算を
たった1回のスカラー乗算に直接圧縮した!
さらに二者計算(2PC)を使って極小の回路を前計算する。
計算量は瞬時に3桁分(3つのオーダー)急減した。
複雑な演算はオフチェーンで行う。
チェーン上では最も単純な数学的関係の検証だけで済む。
これは本来、丸ごとビル全体を運ぶ必要があったのに、
今は鍵のカード1枚を送るだけで済むようなものだ。
正しいZK証明を持っている人が復号してロック解除できる。
このアイデアは業界全体に一本の亀裂を入れる。
単に#BTC のエコシステムだけが恩恵を受けるのではない。
CardanoのようなEVMではないチェーンでも同様に。
どれも非ターミナル(非チューリング完全)な言語に制約されている。
それでもこのWE暗号化パラダイムを再利用できる。
EVMでないチェーンで、高頻度・低コストの検証を実現する。
あなたは、この暗号学的パラダイムが外へ広がるのを期待している?
それともEVMでないチェーンにはもっと良い解法があると思う?
コメント欄で話そう。
1
172
·
--
#baby $BABY 午前に目が覚めてデータを確認したら、もうじっとしていられなくなりました。
それだけでなく、検証にかかる時間を126ミリ秒まで徹底的に圧縮しただけでなく、
オフチェーンストレージを42Gから22Mにまで削ったんです!
多くの人はまだ、その意味を理解できていないかもしれません。
以前はBitVMでゼロ知識証明を走らせるのに、
ノードの初期化だけで数十Gのディスクが必要でした。
非中央集権のノードなんて、到底やっていけません。
これによって、少人数の検証者が直接締め出されてしまいました。
BabylonがBABEを出したのは、この壁を壊すためです。
これまでの冗長な汎用計算を捨て、
主流のZKアルゴリズムに対してだけ、極限までスリム化しました。
オンチェーン検証コストは瞬く間に37ドルまで下がったんです!
5万枚以上の#BTC に及ぶクロスチェーン証明にも行き先ができました。
高頻度で低コストなクロスチェーン検証は、もはやPPTの話ではありません。
もちろん、極限の最適化にも代償があります。
特化した回路は汎用性を失います。
ターゲットチェーンのアップグレードのたびに、パッチの作り直しが必要になるんです。
これはチームの今後の運用・保守能力をかなり試します。
あなたは、この極限圧縮の技術路線を支持しますか?
それとも、汎用性こそが未来の解決策だと思いますか?
コメント欄で話しましょう。
#baby $BABY 午前に目が覚めてデータを確認したら、もうじっとしていられなくなりました。
それだけでなく、検証にかかる時間を126ミリ秒まで徹底的に圧縮しただけでなく、
オフチェーンストレージを42Gから22Mにまで削ったんです!
多くの人はまだ、その意味を理解できていないかもしれません。
以前はBitVMでゼロ知識証明を走らせるのに、
ノードの初期化だけで数十Gのディスクが必要でした。
非中央集権のノードなんて、到底やっていけません。
これによって、少人数の検証者が直接締め出されてしまいました。
BabylonがBABEを出したのは、この壁を壊すためです。
これまでの冗長な汎用計算を捨て、
主流のZKアルゴリズムに対してだけ、極限までスリム化しました。
オンチェーン検証コストは瞬く間に37ドルまで下がったんです!
5万枚以上の#BTC に及ぶクロスチェーン証明にも行き先ができました。
高頻度で低コストなクロスチェーン検証は、もはやPPTの話ではありません。
もちろん、極限の最適化にも代償があります。
特化した回路は汎用性を失います。
ターゲットチェーンのアップグレードのたびに、パッチの作り直しが必要になるんです。
これはチームの今後の運用・保守能力をかなり試します。
あなたは、この極限圧縮の技術路線を支持しますか?
それとも、汎用性こそが未来の解決策だと思いますか?
コメント欄で話しましょう。
それだけでなく、検証にかかる時間を126ミリ秒まで徹底的に圧縮しただけでなく、
オフチェーンストレージを42Gから22Mにまで削ったんです!
多くの人はまだ、その意味を理解できていないかもしれません。
以前はBitVMでゼロ知識証明を走らせるのに、
ノードの初期化だけで数十Gのディスクが必要でした。
非中央集権のノードなんて、到底やっていけません。
これによって、少人数の検証者が直接締め出されてしまいました。
BabylonがBABEを出したのは、この壁を壊すためです。
これまでの冗長な汎用計算を捨て、
主流のZKアルゴリズムに対してだけ、極限までスリム化しました。
オンチェーン検証コストは瞬く間に37ドルまで下がったんです!
5万枚以上の#BTC に及ぶクロスチェーン証明にも行き先ができました。
高頻度で低コストなクロスチェーン検証は、もはやPPTの話ではありません。
もちろん、極限の最適化にも代償があります。
特化した回路は汎用性を失います。
ターゲットチェーンのアップグレードのたびに、パッチの作り直しが必要になるんです。
これはチームの今後の運用・保守能力をかなり試します。
あなたは、この極限圧縮の技術路線を支持しますか?
それとも、汎用性こそが未来の解決策だと思いますか?
コメント欄で話しましょう。
1
188
·
--
#baby $BABY 多くの人は、Babylon が TBV をどう「クロスチェーン貸借」しているかという宣伝だけを見て、いちばん深い仕組みをまるで理解していません。本当に掘り下げるべきは、#BTC のメインネットが外部チェーンのロジックを「読み取れる」ようにするため、ZKP 状態の翻訳+BitVM3/BABE によって無理やり構築された双方向検証アーキテクチャです。
異種チェーンのクロスチェーン(BTC と EVM)については、多くの人が知っているでしょう。これまでの両者の通信は、結局「仲介者が問題を起こさないことに賭ける」しかありませんでした。EVM はアカウントモデル、BTC は UTXO モデルであり、メインネットはそもそも外部チェーンの状態を理解できないのです。以前はクロスチェーンのロジックを実現するために、いずれかの方法として中央集権的なマルチシグノードに依存するか、信頼できるオラクルで強制的に価格を“送り込む”必要がありました。しかし、中間ノードが悪事を働いたり、オラクルのミリ秒級の遅延や極端なブラックスワンが起きたりすると、クロスチェーン状態のウィンドウ期間に資産が完全に「丸裸」の状態に置かれてしまいます。
今のこの方式は、第三者の仲介者に依存する“翻訳”モデルそのものを完全に打ち破っています。ゼロ知識証明(ZKP)の状態同期、BitVM3/BABE によるチューリング完全検証、そして暗号学的スクリプトのマッピングを組み合わせて、双方向の状態翻訳システムを構築しています:
ZKP 状態のクロスチェーン同期:BTC メインネットで TBV をロックした後、そのロック状態を ZK 証明に圧縮してイーサリアムへ投入します。EVM 側では違和感なく抵当(担保)ポジションが有効化され、第三者の証明者を信頼する必要がありません。
BitVM3/BABE 外部チェーン状態の検証:イーサリアム側で返済や清算が発生すると、ZKP 証明を生成して BTC メインネットへ返送します。BitVM3 のロジックにより、BTC のコンセンサスを変更せずに、チューリング完全検証を実現します。
UTXO スクリプト命令の翻訳:複雑な EVM コントラクトの状態変更を、Taproot のツリーノード上にある BTC ネイティブの Witness 命令へ正確に“翻訳”し、自動的にアンロックまたは清算をトリガーします。
もちろん、このような異種チェーン状態翻訳アーキテクチャはエンジニアリング実装の面で非常に高いハードルがあり、極端に高い並行性を伴う実戦的な洗礼をまだ受けていません。実際の運用では、EVM と UTXO モデルの最終性遅延差(Finality Gap)や、オラクルの価格供給遅延はいまだ無視できない弱点です――もし ETH 側で急速な清算が起きても、ZKP の生成・返送、そして BTC メインネットでの確認には複数ブロック分の時間が必要となります。この「クロスチェーン清算タイムラグ」は、オラクルの裁定取引(アービトラージ)やプロトコルの不良債権リスクを極めて起こしやすくします。
極端な相場局面で、あなたはそれがオラクル遅延と異種チェーン間の時間差の衝撃に耐えられると思いますか?コメント欄で語ってください。
#baby $BABY 多くの人は、Babylon が TBV をどう「クロスチェーン貸借」しているかという宣伝だけを見て、いちばん深い仕組みをまるで理解していません。本当に掘り下げるべきは、#BTC のメインネットが外部チェーンのロジックを「読み取れる」ようにするため、ZKP 状態の翻訳+BitVM3/BABE によって無理やり構築された双方向検証アーキテクチャです。
異種チェーンのクロスチェーン(BTC と EVM)については、多くの人が知っているでしょう。これまでの両者の通信は、結局「仲介者が問題を起こさないことに賭ける」しかありませんでした。EVM はアカウントモデル、BTC は UTXO モデルであり、メインネットはそもそも外部チェーンの状態を理解できないのです。以前はクロスチェーンのロジックを実現するために、いずれかの方法として中央集権的なマルチシグノードに依存するか、信頼できるオラクルで強制的に価格を“送り込む”必要がありました。しかし、中間ノードが悪事を働いたり、オラクルのミリ秒級の遅延や極端なブラックスワンが起きたりすると、クロスチェーン状態のウィンドウ期間に資産が完全に「丸裸」の状態に置かれてしまいます。
今のこの方式は、第三者の仲介者に依存する“翻訳”モデルそのものを完全に打ち破っています。ゼロ知識証明(ZKP)の状態同期、BitVM3/BABE によるチューリング完全検証、そして暗号学的スクリプトのマッピングを組み合わせて、双方向の状態翻訳システムを構築しています:
ZKP 状態のクロスチェーン同期:BTC メインネットで TBV をロックした後、そのロック状態を ZK 証明に圧縮してイーサリアムへ投入します。EVM 側では違和感なく抵当(担保)ポジションが有効化され、第三者の証明者を信頼する必要がありません。
BitVM3/BABE 外部チェーン状態の検証:イーサリアム側で返済や清算が発生すると、ZKP 証明を生成して BTC メインネットへ返送します。BitVM3 のロジックにより、BTC のコンセンサスを変更せずに、チューリング完全検証を実現します。
UTXO スクリプト命令の翻訳:複雑な EVM コントラクトの状態変更を、Taproot のツリーノード上にある BTC ネイティブの Witness 命令へ正確に“翻訳”し、自動的にアンロックまたは清算をトリガーします。
もちろん、このような異種チェーン状態翻訳アーキテクチャはエンジニアリング実装の面で非常に高いハードルがあり、極端に高い並行性を伴う実戦的な洗礼をまだ受けていません。実際の運用では、EVM と UTXO モデルの最終性遅延差(Finality Gap)や、オラクルの価格供給遅延はいまだ無視できない弱点です――もし ETH 側で急速な清算が起きても、ZKP の生成・返送、そして BTC メインネットでの確認には複数ブロック分の時間が必要となります。この「クロスチェーン清算タイムラグ」は、オラクルの裁定取引(アービトラージ)やプロトコルの不良債権リスクを極めて起こしやすくします。
極端な相場局面で、あなたはそれがオラクル遅延と異種チェーン間の時間差の衝撃に耐えられると思いますか?コメント欄で語ってください。
異種チェーンのクロスチェーン(BTC と EVM)については、多くの人が知っているでしょう。これまでの両者の通信は、結局「仲介者が問題を起こさないことに賭ける」しかありませんでした。EVM はアカウントモデル、BTC は UTXO モデルであり、メインネットはそもそも外部チェーンの状態を理解できないのです。以前はクロスチェーンのロジックを実現するために、いずれかの方法として中央集権的なマルチシグノードに依存するか、信頼できるオラクルで強制的に価格を“送り込む”必要がありました。しかし、中間ノードが悪事を働いたり、オラクルのミリ秒級の遅延や極端なブラックスワンが起きたりすると、クロスチェーン状態のウィンドウ期間に資産が完全に「丸裸」の状態に置かれてしまいます。
今のこの方式は、第三者の仲介者に依存する“翻訳”モデルそのものを完全に打ち破っています。ゼロ知識証明(ZKP)の状態同期、BitVM3/BABE によるチューリング完全検証、そして暗号学的スクリプトのマッピングを組み合わせて、双方向の状態翻訳システムを構築しています:
ZKP 状態のクロスチェーン同期:BTC メインネットで TBV をロックした後、そのロック状態を ZK 証明に圧縮してイーサリアムへ投入します。EVM 側では違和感なく抵当(担保)ポジションが有効化され、第三者の証明者を信頼する必要がありません。
BitVM3/BABE 外部チェーン状態の検証:イーサリアム側で返済や清算が発生すると、ZKP 証明を生成して BTC メインネットへ返送します。BitVM3 のロジックにより、BTC のコンセンサスを変更せずに、チューリング完全検証を実現します。
UTXO スクリプト命令の翻訳:複雑な EVM コントラクトの状態変更を、Taproot のツリーノード上にある BTC ネイティブの Witness 命令へ正確に“翻訳”し、自動的にアンロックまたは清算をトリガーします。
もちろん、このような異種チェーン状態翻訳アーキテクチャはエンジニアリング実装の面で非常に高いハードルがあり、極端に高い並行性を伴う実戦的な洗礼をまだ受けていません。実際の運用では、EVM と UTXO モデルの最終性遅延差(Finality Gap)や、オラクルの価格供給遅延はいまだ無視できない弱点です――もし ETH 側で急速な清算が起きても、ZKP の生成・返送、そして BTC メインネットでの確認には複数ブロック分の時間が必要となります。この「クロスチェーン清算タイムラグ」は、オラクルの裁定取引(アービトラージ)やプロトコルの不良債権リスクを極めて起こしやすくします。
極端な相場局面で、あなたはそれがオラクル遅延と異種チェーン間の時間差の衝撃に耐えられると思いますか?コメント欄で語ってください。
2
1
421
·
--
#baby $BABY 多くの人は、Babylon が TBV(Bitcoin Vault)を“BTCをロックして貯金箱にするだけ”のものだと思っています……。実際は違います。私を本当に動かしたのは、それが Aave v4 と深く統合され、Hub & Spoke アーキテクチャによってもたらす、ネイティブ #BTC のクロスチェーン・4ステップ自主管理借入のクローズドループです。
DeFi のベテランなら見慣れているはずですが、これまでビットコインを担保にして借りるには、「代理トークンと第三者の仲介」に頼るしかありませんでした。EVMチェーン上で安定コインを借りるには、BTC を wBTC に交換して中央集権的なカストディとブリッジによるデペッグ(アンカー解除)リスクを背負うか、秘密鍵をマルチシグの委員会に渡す必要がありました。ところがブラックスワン・イベントや仲介者の破綻が起きると、資産はチェーン上で“裸”のままになり、ユーザーは損失が起きるのを見ているしかなく、為す術がありません。
現在のこの方式を、Aave v4 がネイティブ TBV を軸に徹底的に打ち破ります。ネイティブ TBV の元本プール、ステータス証明のクロスチェーン有効化、そしてステータス解除のバック伝達メカニズムによって、多層の自主管理借入体系を構築しているのです:
ネイティブ TBV の元本プール:ユーザーはビットコイン主ネット上に独立した TBV を作成し、Taproot とタイムロックで BTC をロックします。秘密鍵は全工程で自主管理され、資産は一度もビットコイン主ネットから離れません。
ステータス証明のクロスチェーン有効化:TBV のロック状態が生成するパスワード学(暗号学)的証明を使い、イーサリアムの Aave v4 専用 Spoke モジュールで担保ポジションを有効化し、USDC/USDT を無感覚に借りられます。
ステータス解除のバック伝達メカニズム:ユーザーがイーサリアムで負債を完済すると、Aave v4 が解除証明をビットコイン主ネットへバック伝達し、TBV スクリプトが自動的に BTC を解放します。全プロセスで第三者の信頼による裏付けは不要です。
もちろん、このようなクロスチェーン・クローズドループのアーキテクチャは現在まだ実装初期の段階であり、極端な相場局面や巨額資金での長期的な試練はこれからです。実際の運用では、クロスチェーン状態証明の同期遅延や、BTC 主ネットの Mempool で手数料が急騰することが、依然として無視できない弱点です。返済による解除や清算証明のバック伝達のタイミングで、BTC 主ネットが極端に混雑すると、取引が時間内にブロックへ取り込まれず、状態解除の遅延につながったり、清算に関する論争が生じたりしやすくなります。
皆さんはこの「資産が主ネットから出ない」ネイティブ BTC 借入モデルをどう見ていますか? wBTC によるトークン・マッピングを続けるのか、それともこの暗号学的証明のクローズドループを信頼し始めるのか。コメント欄でお話しください。
#baby $BABY 多くの人は、Babylon が TBV(Bitcoin Vault)を“BTCをロックして貯金箱にするだけ”のものだと思っています……。実際は違います。私を本当に動かしたのは、それが Aave v4 と深く統合され、Hub & Spoke アーキテクチャによってもたらす、ネイティブ #BTC のクロスチェーン・4ステップ自主管理借入のクローズドループです。
DeFi のベテランなら見慣れているはずですが、これまでビットコインを担保にして借りるには、「代理トークンと第三者の仲介」に頼るしかありませんでした。EVMチェーン上で安定コインを借りるには、BTC を wBTC に交換して中央集権的なカストディとブリッジによるデペッグ(アンカー解除)リスクを背負うか、秘密鍵をマルチシグの委員会に渡す必要がありました。ところがブラックスワン・イベントや仲介者の破綻が起きると、資産はチェーン上で“裸”のままになり、ユーザーは損失が起きるのを見ているしかなく、為す術がありません。
現在のこの方式を、Aave v4 がネイティブ TBV を軸に徹底的に打ち破ります。ネイティブ TBV の元本プール、ステータス証明のクロスチェーン有効化、そしてステータス解除のバック伝達メカニズムによって、多層の自主管理借入体系を構築しているのです:
ネイティブ TBV の元本プール:ユーザーはビットコイン主ネット上に独立した TBV を作成し、Taproot とタイムロックで BTC をロックします。秘密鍵は全工程で自主管理され、資産は一度もビットコイン主ネットから離れません。
ステータス証明のクロスチェーン有効化:TBV のロック状態が生成するパスワード学(暗号学)的証明を使い、イーサリアムの Aave v4 専用 Spoke モジュールで担保ポジションを有効化し、USDC/USDT を無感覚に借りられます。
ステータス解除のバック伝達メカニズム:ユーザーがイーサリアムで負債を完済すると、Aave v4 が解除証明をビットコイン主ネットへバック伝達し、TBV スクリプトが自動的に BTC を解放します。全プロセスで第三者の信頼による裏付けは不要です。
もちろん、このようなクロスチェーン・クローズドループのアーキテクチャは現在まだ実装初期の段階であり、極端な相場局面や巨額資金での長期的な試練はこれからです。実際の運用では、クロスチェーン状態証明の同期遅延や、BTC 主ネットの Mempool で手数料が急騰することが、依然として無視できない弱点です。返済による解除や清算証明のバック伝達のタイミングで、BTC 主ネットが極端に混雑すると、取引が時間内にブロックへ取り込まれず、状態解除の遅延につながったり、清算に関する論争が生じたりしやすくなります。
皆さんはこの「資産が主ネットから出ない」ネイティブ BTC 借入モデルをどう見ていますか? wBTC によるトークン・マッピングを続けるのか、それともこの暗号学的証明のクローズドループを信頼し始めるのか。コメント欄でお話しください。
DeFi のベテランなら見慣れているはずですが、これまでビットコインを担保にして借りるには、「代理トークンと第三者の仲介」に頼るしかありませんでした。EVMチェーン上で安定コインを借りるには、BTC を wBTC に交換して中央集権的なカストディとブリッジによるデペッグ(アンカー解除)リスクを背負うか、秘密鍵をマルチシグの委員会に渡す必要がありました。ところがブラックスワン・イベントや仲介者の破綻が起きると、資産はチェーン上で“裸”のままになり、ユーザーは損失が起きるのを見ているしかなく、為す術がありません。
現在のこの方式を、Aave v4 がネイティブ TBV を軸に徹底的に打ち破ります。ネイティブ TBV の元本プール、ステータス証明のクロスチェーン有効化、そしてステータス解除のバック伝達メカニズムによって、多層の自主管理借入体系を構築しているのです:
ネイティブ TBV の元本プール:ユーザーはビットコイン主ネット上に独立した TBV を作成し、Taproot とタイムロックで BTC をロックします。秘密鍵は全工程で自主管理され、資産は一度もビットコイン主ネットから離れません。
ステータス証明のクロスチェーン有効化:TBV のロック状態が生成するパスワード学(暗号学)的証明を使い、イーサリアムの Aave v4 専用 Spoke モジュールで担保ポジションを有効化し、USDC/USDT を無感覚に借りられます。
ステータス解除のバック伝達メカニズム:ユーザーがイーサリアムで負債を完済すると、Aave v4 が解除証明をビットコイン主ネットへバック伝達し、TBV スクリプトが自動的に BTC を解放します。全プロセスで第三者の信頼による裏付けは不要です。
もちろん、このようなクロスチェーン・クローズドループのアーキテクチャは現在まだ実装初期の段階であり、極端な相場局面や巨額資金での長期的な試練はこれからです。実際の運用では、クロスチェーン状態証明の同期遅延や、BTC 主ネットの Mempool で手数料が急騰することが、依然として無視できない弱点です。返済による解除や清算証明のバック伝達のタイミングで、BTC 主ネットが極端に混雑すると、取引が時間内にブロックへ取り込まれず、状態解除の遅延につながったり、清算に関する論争が生じたりしやすくなります。
皆さんはこの「資産が主ネットから出ない」ネイティブ BTC 借入モデルをどう見ていますか? wBTC によるトークン・マッピングを続けるのか、それともこの暗号学的証明のクローズドループを信頼し始めるのか。コメント欄でお話しください。
1
114
·
--
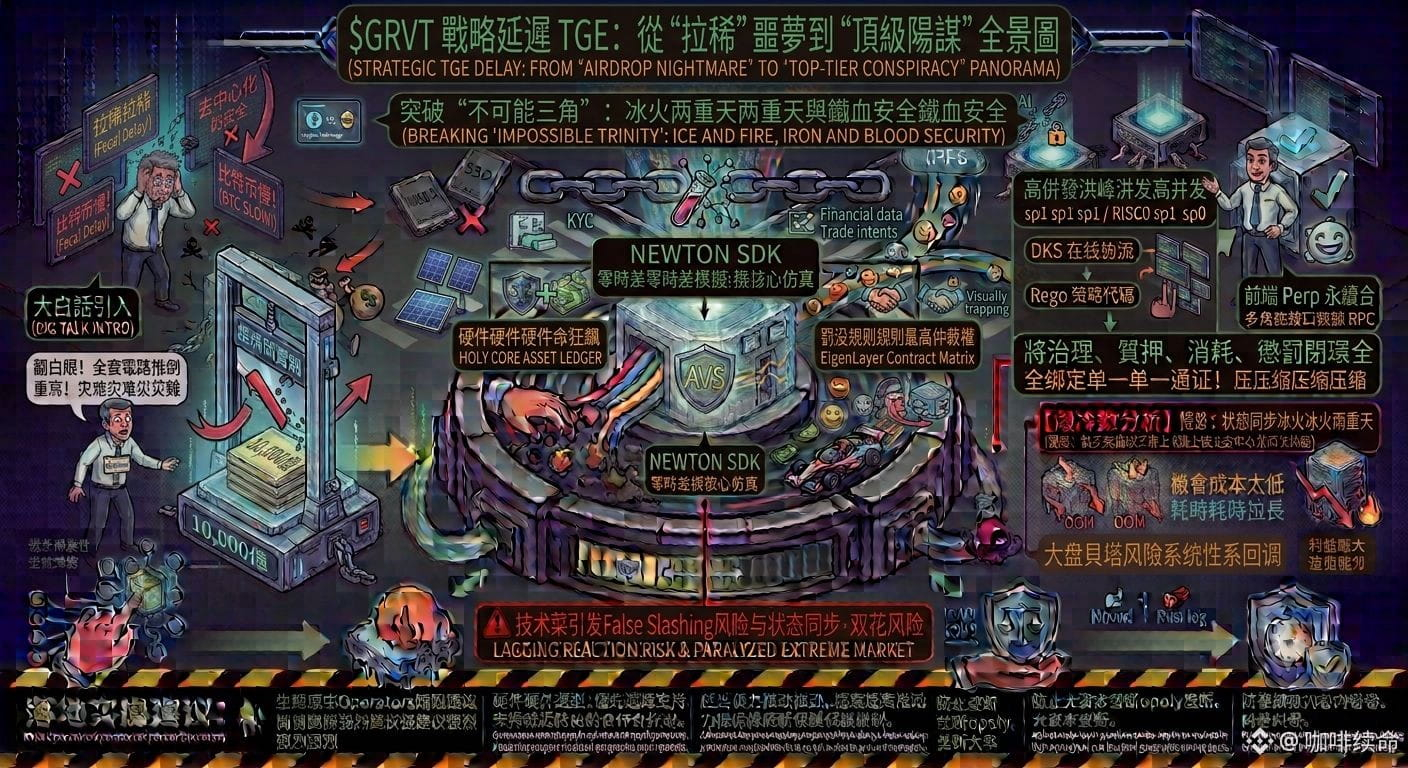
#grvt
ようやくノード調整が終わって、ひと息ついて #BTC を見ていたら、相場が広場(掲示板)でしばらく流れている最中に、当時グループ内でプロジェクト延期が「下痢(たとえ)」だって一斉に叩いてる人たちが山ほどいるのが見えたんだ。でも GRVT が TGE を 6 月末に移すっていうニュースを見たら、俺はむしろ罵るどころか、今回の構図は本当にデカいんだと思った。相手はウソで誤魔化さず、直接“本物の現金(真金白银)”を投じてコミュニティを黙らせに来てる。Season 2 のエアドロップ配分は 12% から、雑にストレートに 18% へ引き上げ。突然 6% 分の総量が増えるっていう補償で、誠意は振り切ってる。
今回の延期は、時間でスペースを買うためのものだ。公式はトークン上場の Day 1 で、切り札を全部さらけ出したいわけだ。4 月末に現物(スポット)上場、5 月に Aave の収益レイヤーへ着地して、さらに実体カードでの支払いに同期連携する。一度生まれたら完全にクローズドな生態系になる“頂点”みたいな構図で、しかも最初からトップ級の機関とつながっていて Day 1 のアンカー買い手も用意済み。初回の CEX も、あの有名どころ。分かるよね。
ただ何事にも裏表がある:延期は戦線を長引かせるので、大口と研究者がさらに時間を得て狂ったように内部競争(内輪ノリ)にのめり込む。プールは 50% 肥えたけど、もし昔ながらの手動で“量を刷る”やり方を続けてるなら、スクリプト軍団に薄められて骨だけ残る。
だから俺の当時の戦略はこうだった。いま乗るなら、変にゴチャゴチャいじるな。重み(ウェイト)のある保有と、実際の招待に集中して、無脳で量産する地雷地帯を避ける。プールが大きくなったなら、これは今年いちばん堅い“身を守る大金(防身大毛)”。今すぐ動き出さないなら、今後群でドカンと拍手するような真似は本当にやめとけ。
#grvt
ようやくノード調整が終わって、ひと息ついて #BTC を見ていたら、相場が広場(掲示板)でしばらく流れている最中に、当時グループ内でプロジェクト延期が「下痢(たとえ)」だって一斉に叩いてる人たちが山ほどいるのが見えたんだ。でも GRVT が TGE を 6 月末に移すっていうニュースを見たら、俺はむしろ罵るどころか、今回の構図は本当にデカいんだと思った。相手はウソで誤魔化さず、直接“本物の現金(真金白银)”を投じてコミュニティを黙らせに来てる。Season 2 のエアドロップ配分は 12% から、雑にストレートに 18% へ引き上げ。突然 6% 分の総量が増えるっていう補償で、誠意は振り切ってる。
今回の延期は、時間でスペースを買うためのものだ。公式はトークン上場の Day 1 で、切り札を全部さらけ出したいわけだ。4 月末に現物(スポット)上場、5 月に Aave の収益レイヤーへ着地して、さらに実体カードでの支払いに同期連携する。一度生まれたら完全にクローズドな生態系になる“頂点”みたいな構図で、しかも最初からトップ級の機関とつながっていて Day 1 のアンカー買い手も用意済み。初回の CEX も、あの有名どころ。分かるよね。
ただ何事にも裏表がある:延期は戦線を長引かせるので、大口と研究者がさらに時間を得て狂ったように内部競争(内輪ノリ)にのめり込む。プールは 50% 肥えたけど、もし昔ながらの手動で“量を刷る”やり方を続けてるなら、スクリプト軍団に薄められて骨だけ残る。
だから俺の当時の戦略はこうだった。いま乗るなら、変にゴチャゴチャいじるな。重み(ウェイト)のある保有と、実際の招待に集中して、無脳で量産する地雷地帯を避ける。プールが大きくなったなら、これは今年いちばん堅い“身を守る大金(防身大毛)”。今すぐ動き出さないなら、今後群でドカンと拍手するような真似は本当にやめとけ。
ようやくノード調整が終わって、ひと息ついて #BTC を見ていたら、相場が広場(掲示板)でしばらく流れている最中に、当時グループ内でプロジェクト延期が「下痢(たとえ)」だって一斉に叩いてる人たちが山ほどいるのが見えたんだ。でも GRVT が TGE を 6 月末に移すっていうニュースを見たら、俺はむしろ罵るどころか、今回の構図は本当にデカいんだと思った。相手はウソで誤魔化さず、直接“本物の現金(真金白银)”を投じてコミュニティを黙らせに来てる。Season 2 のエアドロップ配分は 12% から、雑にストレートに 18% へ引き上げ。突然 6% 分の総量が増えるっていう補償で、誠意は振り切ってる。
今回の延期は、時間でスペースを買うためのものだ。公式はトークン上場の Day 1 で、切り札を全部さらけ出したいわけだ。4 月末に現物(スポット)上場、5 月に Aave の収益レイヤーへ着地して、さらに実体カードでの支払いに同期連携する。一度生まれたら完全にクローズドな生態系になる“頂点”みたいな構図で、しかも最初からトップ級の機関とつながっていて Day 1 のアンカー買い手も用意済み。初回の CEX も、あの有名どころ。分かるよね。
ただ何事にも裏表がある:延期は戦線を長引かせるので、大口と研究者がさらに時間を得て狂ったように内部競争(内輪ノリ)にのめり込む。プールは 50% 肥えたけど、もし昔ながらの手動で“量を刷る”やり方を続けてるなら、スクリプト軍団に薄められて骨だけ残る。
だから俺の当時の戦略はこうだった。いま乗るなら、変にゴチャゴチャいじるな。重み(ウェイト)のある保有と、実際の招待に集中して、無脳で量産する地雷地帯を避ける。プールが大きくなったなら、これは今年いちばん堅い“身を守る大金(防身大毛)”。今すぐ動き出さないなら、今後群でドカンと拍手するような真似は本当にやめとけ。
124
·
--
確認済み

記事
ニュートンがどうやってシステムを“解体”して二つの世界に分けるのか!同期しているいくつかのイーサリアム主網データのエッジノードを調整し終えたばかりで、ネットワーク遅延によるエラーが画面いっぱいに赤い線で飛び出してきて……もう見ているだけでイライラが募っていく。
広場で、何人もが「単一チェーンの性能・スループット」だの何だのを吹聴していて、Solana の高い並列性を Web3 の唯一の未来だとでも言うみたいで、思わず冷笑せざるを得ない。純粋な分散を追求したいなら、速度は #BTC の送金みたいに人がパソコンを叩き壊したくなるほど遅くなる。极速を追い求めるなら、毎日落ちてるあの数個の“スーパー・ノード”に妥協するしかない。 @NewtonProtocol この二つを見比べて、システムを「解体」して二つの世界に分けることをそのまま選んだ。
ニュートンがどうやってシステムを“解体”して二つの世界に分けるのか!
同期しているいくつかのイーサリアム主網データのエッジノードを調整し終えたばかりで、ネットワーク遅延によるエラーが画面いっぱいに赤い線で飛び出してきて……もう見ているだけでイライラが募っていく。
広場で、何人もが「単一チェーンの性能・スループット」だの何だのを吹聴していて、Solana の高い並列性を Web3 の唯一の未来だとでも言うみたいで、思わず冷笑せざるを得ない。純粋な分散を追求したいなら、速度は #BTC の送金みたいに人がパソコンを叩き壊したくなるほど遅くなる。极速を追い求めるなら、毎日落ちてるあの数個の“スーパー・ノード”に妥協するしかない。 @NewtonProtocol この二つを見比べて、システムを「解体」して二つの世界に分けることをそのまま選んだ。
広場で、何人もが「単一チェーンの性能・スループット」だの何だのを吹聴していて、Solana の高い並列性を Web3 の唯一の未来だとでも言うみたいで、思わず冷笑せざるを得ない。純粋な分散を追求したいなら、速度は #BTC の送金みたいに人がパソコンを叩き壊したくなるほど遅くなる。极速を追い求めるなら、毎日落ちてるあの数個の“スーパー・ノード”に妥協するしかない。 @NewtonProtocol この二つを見比べて、システムを「解体」して二つの世界に分けることをそのまま選んだ。
1
223
·
--
確認済み

記事
别再吹手写 ZK 电路了,看 Newton 如何降维打击这帮密码学极客!真是大半夜刚在机房调完跑在 SP1 上的 zkVM(零知识虚拟机),切到币安广场看了一眼,发现居然还有一堆韭菜在吹高大上的 ZK(零知识证明)隐私概念,我真是一边吃泡面一边冷笑。
一、 动不动就推倒重写,手写 ZK 电路多少程序员的噩梦?
在币圈搞链上合规或者隐私资管,我最怕碰的就是零知识证明。以前为了在保护隐私的同时自证清明,我们这帮程序员得用那些反人类的密码学语言去手写定制电路(Bespoke Circuits)。头发掉光不说,最致命的是币圈的合规风向变起来比狗还快。
别再吹手写 ZK 电路了,看 Newton 如何降维打击这帮密码学极客!
真是大半夜刚在机房调完跑在 SP1 上的 zkVM(零知识虚拟机),切到币安广场看了一眼,发现居然还有一堆韭菜在吹高大上的 ZK(零知识证明)隐私概念,我真是一边吃泡面一边冷笑。
一、 动不动就推倒重写,手写 ZK 电路多少程序员的噩梦?
在币圈搞链上合规或者隐私资管,我最怕碰的就是零知识证明。以前为了在保护隐私的同时自证清明,我们这帮程序员得用那些反人类的密码学语言去手写定制电路(Bespoke Circuits)。头发掉光不说,最致命的是币圈的合规风向变起来比狗还快。
一、 动不动就推倒重写,手写 ZK 电路多少程序员的噩梦?
在币圈搞链上合规或者隐私资管,我最怕碰的就是零知识证明。以前为了在保护隐私的同时自证清明,我们这帮程序员得用那些反人类的密码学语言去手写定制电路(Bespoke Circuits)。头发掉光不说,最致命的是币圈的合规风向变起来比狗还快。
1
1
126
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
BitcoinCrosses$78000
閲覧回数 554
62人が討論中
$BTC 至急 最新情報 🚨 大きなチャンス‼️短期下落📉に備えよう
BTCは予想通りリバウンドしています。さらに、今回のリバウンドは78,000まで伸びる可能性があるため、エントリーは最大78,000まで拡大できます。
ストップロス:79,200
目標 🎯
TP1:77,150
TP2:76,450
TP3:75,750
TP4:75,000
$SOL と $ETH はビットコインに追随します。そして予測通り投げ売り(ダンプ)へ 🔥
常にDYOR(自己調査)して、1回の取引に全額を入れないでください
ここでショート 👇
#SECReceivesGrayscaleLitecoinTrustETFFiling #ClarityActFacesProceduralVoteSept15 #US10YearTreasuryYieldNears5%
Panda Traders
·いいね:13件
·閲覧回数 5.8k
AvalancheIntegratesIntoUAEPassDigitalVault
閲覧回数 0
13人が討論中
UKSeeksViewsOnTokenizingGold
閲覧回数 0
9人が討論中