

卡卡罗特_BNB
1k 投稿
卡卡罗特_BNB
報告
ユーザーをブロック
BP-B91A2D77CE9D 喜欢看动漫:龙珠迷 |凡人迷 来币圈只为出人头地,世界没有后悔药💊,希望大家用好每一天,过好每一天 推:@Hope_199703

BNBホルダー
超高頻度トレーダー
1.1年
306 フォロー
1.1K+ フォロワー
909 いいね
投稿
すべて
引用
動画
·
--
Day 4 挑戦クリア!今回は伝統的金融(TradFi)の基本概念を重点的に学び、従来市場と暗号資産市場の間にある資産、取引メカニズム、リスク管理におけるつながりと違いがよりはっきり理解できました。引き続きランキングを目指して、バイナンス・サマーキャンプの目標へ進もう!🔥
#バイナンスサマーキャンプ
Day 4 挑戦クリア!今回は伝統的金融(TradFi)の基本概念を重点的に学び、従来市場と暗号資産市場の間にある資産、取引メカニズム、リスク管理におけるつながりと違いがよりはっきり理解できました。引き続きランキングを目指して、バイナンス・サマーキャンプの目標へ進もう!🔥
#バイナンスサマーキャンプ
#バイナンスサマーキャンプ
1
189
·
--
#币安夏令营 🏕️ バイナンス夏季キャンプ Day 1 出席チェック完了!今日は口座防御について学びました。安全は、暗号の世界に参加するための最初の防衛線です。クエストを続けて、Day 4、Day 10へ向かおう!
#币安夏令营 🏕️ バイナンス夏季キャンプ Day 1 出席チェック完了!今日は口座防御について学びました。安全は、暗号の世界に参加するための最初の防衛線です。クエストを続けて、Day 4、Day 10へ向かおう!
92
·
--
新币を食べられた兄弟たちおめでとう、最近の大当たりって感じだね🗑️
あと大事なことをもう少し。昨日ローカルで、@Dusk_Foundation のPiecrust VMの状態永続化性能をテストして、`perf` でコントラクトの書き込みを追跡したところ、従来のブロックチェーンによくあるディスクIOの書き込み増幅(Write Amplification)はほとんど発生していないことが分かりました。`piecrust` エンジンリポジトリの `store/session.rs` を辿っていって初めて、DuskがWASMのストレージ層でやった本格的なハードコアな再構築の意図が理解できました。
従来のパブリックチェーンの仮想マシン(例:EVMのMPTツリー)は、状態更新の実行のたびに、メモリ上のオブジェクトをシリアライズし、その後も再帰的にKeccakハッシュの更新を計算してツリー構造を更新する必要があります。この大量のディスクランダムリード/ライトは、大規模な金融決済や高頻度のZK計算では、ノードのボトルネック時間の60%以上を占めることがよくあります。
Piecrustは、この「KVデータベース+外部状態ツリー」という従来のやり方を完全に捨て、WASMエンジンの基盤設計として、Zero-Copy(ゼロコピー)と書き込み時コピー(Copy-on-Write)を支えるPoseidonのスパース・メルクルツリー(Sparse Merkle Tree)を用意しました。
その `contract_session` のスケジューリングロジックでは:
1. WASMのリニアメモリ(Linear Memory)を、物理ページ(Page)単位でそのまま分割してマッピングします
2. コントラクトの状態が変わるとき、変更されたメモリページだけが書き込み時コピーを発火させ、増分の状態差分(State Diff)をリアルタイムに生成します
3. ZK証明回路が状態証明を取り出す際、ポインタ経由でメモリ内へ直接アドレッシングするため、シリアライズやメモリコピーのオーバーヘッドが完全に省かれます。
その結果はこうです:ノードは、ミリ秒級でグローバルな状態スナップショットと任意の履歴ロールバックを行えるだけでなく、生成された状態ルートのハッシュがZK-SNARKs回路とそのままネイティブに互換になっており、証明生成のCPUコストを大幅に引き下げます。
多くのパブリックチェーンは、性能は仮想マシンの命令が速いかどうかで決まると考えがちですが、結局は最下層のストレージIOの泥沼に足を取られます。PiecrustのストレージとZKが共有するメモリアーキテクチャを理解すると、Duskは本当にOSのメモリ管理の最下層から出発しており、高頻度RWA決済の性能デッドスポットを取り払ったのだと分かります。
そして、コントラクト状態の永続化更新とPoseidonツリー検証のたびに、基盤は延々と
#dusk $DUSK $BMT
新币を食べられた兄弟たちおめでとう、最近の大当たりって感じだね🗑️
あと大事なことをもう少し。昨日ローカルで、@Dusk のPiecrust VMの状態永続化性能をテストして、`perf` でコントラクトの書き込みを追跡したところ、従来のブロックチェーンによくあるディスクIOの書き込み増幅(Write Amplification)はほとんど発生していないことが分かりました。`piecrust` エンジンリポジトリの `store/session.rs` を辿っていって初めて、DuskがWASMのストレージ層でやった本格的なハードコアな再構築の意図が理解できました。
従来のパブリックチェーンの仮想マシン(例:EVMのMPTツリー)は、状態更新の実行のたびに、メモリ上のオブジェクトをシリアライズし、その後も再帰的にKeccakハッシュの更新を計算してツリー構造を更新する必要があります。この大量のディスクランダムリード/ライトは、大規模な金融決済や高頻度のZK計算では、ノードのボトルネック時間の60%以上を占めることがよくあります。
Piecrustは、この「KVデータベース+外部状態ツリー」という従来のやり方を完全に捨て、WASMエンジンの基盤設計として、Zero-Copy(ゼロコピー)と書き込み時コピー(Copy-on-Write)を支えるPoseidonのスパース・メルクルツリー(Sparse Merkle Tree)を用意しました。
その `contract_session` のスケジューリングロジックでは:
1. WASMのリニアメモリ(Linear Memory)を、物理ページ(Page)単位でそのまま分割してマッピングします
2. コントラクトの状態が変わるとき、変更されたメモリページだけが書き込み時コピーを発火させ、増分の状態差分(State Diff)をリアルタイムに生成します
3. ZK証明回路が状態証明を取り出す際、ポインタ経由でメモリ内へ直接アドレッシングするため、シリアライズやメモリコピーのオーバーヘッドが完全に省かれます。
その結果はこうです:ノードは、ミリ秒級でグローバルな状態スナップショットと任意の履歴ロールバックを行えるだけでなく、生成された状態ルートのハッシュがZK-SNARKs回路とそのままネイティブに互換になっており、証明生成のCPUコストを大幅に引き下げます。
多くのパブリックチェーンは、性能は仮想マシンの命令が速いかどうかで決まると考えがちですが、結局は最下層のストレージIOの泥沼に足を取られます。PiecrustのストレージとZKが共有するメモリアーキテクチャを理解すると、Duskは本当にOSのメモリ管理の最下層から出発しており、高頻度RWA決済の性能デッドスポットを取り払ったのだと分かります。
そして、コントラクト状態の永続化更新とPoseidonツリー検証のたびに、基盤は延々と
#dusk $DUSK $BMT
151
·
--
c2c一周年に参加して豪華賞品をゲット
c2c一周年に参加して豪華賞品をゲット

币安Binance华语
·
--
🎉 C2C厳選エリア1周年|さっそく総額 50,000 USDT の賞金プールを分け合おう。最高で iPhone 17 Pro Max 1TB📱🔥
コミュニティでさらに追加👇
🎟️ 毎日シェア&チェックインで、抽選チャンスを無料でもう1回獲得
🥮 中秋限定ギフトボックスを追加で10名にプレゼント
参加方法:
1️⃣ C2C厳選エリア1周年イベントに参加
2️⃣ TG / DC / コミュニティ・バイナンス広場 / 外部コミュニティのいずれかで、イベント参加のスクリーンショットを共有
3️⃣ フォームに入力し、共有スクリーンショットをアップロード
審査が通過すると、追加の抽選チャンスは24時間以内にUIDへ付与され、イベントページからすぐに使用できます。
💡 抽選チャンスは累積可能で、当日使わなくても毎日の更新で消えることはありません。
📅 イベント締切:8月31日
👉 点击查看活动页面
👉 フォーム入力:https://forms.gle/MRRPJB4WceLGHdxt7
87
·
--
今日の新しいコインは古いコインほど良くない。もう少し“でかい毛”が来ないと、本当に餓死しそうだ。やめた、言うのはやめよう。明日の新しいコインに一手期待してる
今日は一晩中 @Dusk_Foundation のコンプライアンス・アーキテクチャを見ていたけど、見るほどに「すごく微妙な立ち位置にいる」ように感じた。
数年かけて自分を「監査可能なコンプライアンス・プライバシー」に仕立てて、鍵、Moonlightの口座、バリデータKYCまで確認できるようにした。公式ドキュメントにもちゃんと書いてある——このモデルは、「中央集権型取引所のコンプライアンス要件を満たすため」に作られたものだ。論理的には問題ない。透明で監査可能で、規制当局が見るべきものは見える。じゃあ、なぜ“上場廃止”されるのか?
でも、EUのAMLRは来年7月に施行される。第79条の原文を何度も3回読み返して、「禁じているのは“不コンプライアンス”ではなく、“匿名化”という機能そのもの」だと分かった。Monero、Zcash、Dashが名指しされている——「強化された匿名性」を支える口座やサービスは、規制対象のプラットフォームに登場してはいけない。
問題はここだ。Duskの主力送金はデフォルトで受取人・送信人と金額を隠す。Hedgerのオーダーブックも混同処理が入っている。賭けているのは「裏口があるからコンプライアンスできる」だけど、規制当局が見ているのは「デフォルトで隠すこと」なんだ。強制執行のノードが来たら、「流動性が抜けるかどうか」ではなく「いつ抜けるか」だけの問題になる。
取引所リストを見ているときも、ちょっと固まった。72件。数えてみると意外と多い。でも取引高の分布を引っ張ると、深さはバイナンスともう一つの主要プラットフォームに高度に集中していて、残りのペアは全部“ゾンビ板”。どの主要取引所でも、公告を一枚出すだけで薄い板に流動性の欠損を叩き込める。
さらに警戒しているのが、2024年のBingX、Bitfinex、TopEでの3回の上場廃止記録。1回じゃない、3回だ。
AMLRの移行期間は、本施行よりも危険かもしれない——取引所は先に“予備のクリーンアウト(事前清掃)”をする。DUSKは「監視」タグを付けられるか、あるいは流動性が薄すぎるせいでついでに整理される。
Duskに問題があると断言しているわけではない。でも、5月以降に取引所でその流動性を受ける(接続する)かどうかは、私はもう少し考えてみる。
以上はあくまで個人の研究記録であり、投資助言ではない。
#Dusk $DUSK
今日の新しいコインは古いコインほど良くない。もう少し“でかい毛”が来ないと、本当に餓死しそうだ。やめた、言うのはやめよう。明日の新しいコインに一手期待してる
今日は一晩中 @Dusk のコンプライアンス・アーキテクチャを見ていたけど、見るほどに「すごく微妙な立ち位置にいる」ように感じた。
数年かけて自分を「監査可能なコンプライアンス・プライバシー」に仕立てて、鍵、Moonlightの口座、バリデータKYCまで確認できるようにした。公式ドキュメントにもちゃんと書いてある——このモデルは、「中央集権型取引所のコンプライアンス要件を満たすため」に作られたものだ。論理的には問題ない。透明で監査可能で、規制当局が見るべきものは見える。じゃあ、なぜ“上場廃止”されるのか?
でも、EUのAMLRは来年7月に施行される。第79条の原文を何度も3回読み返して、「禁じているのは“不コンプライアンス”ではなく、“匿名化”という機能そのもの」だと分かった。Monero、Zcash、Dashが名指しされている——「強化された匿名性」を支える口座やサービスは、規制対象のプラットフォームに登場してはいけない。
問題はここだ。Duskの主力送金はデフォルトで受取人・送信人と金額を隠す。Hedgerのオーダーブックも混同処理が入っている。賭けているのは「裏口があるからコンプライアンスできる」だけど、規制当局が見ているのは「デフォルトで隠すこと」なんだ。強制執行のノードが来たら、「流動性が抜けるかどうか」ではなく「いつ抜けるか」だけの問題になる。
取引所リストを見ているときも、ちょっと固まった。72件。数えてみると意外と多い。でも取引高の分布を引っ張ると、深さはバイナンスともう一つの主要プラットフォームに高度に集中していて、残りのペアは全部“ゾンビ板”。どの主要取引所でも、公告を一枚出すだけで薄い板に流動性の欠損を叩き込める。
さらに警戒しているのが、2024年のBingX、Bitfinex、TopEでの3回の上場廃止記録。1回じゃない、3回だ。
AMLRの移行期間は、本施行よりも危険かもしれない——取引所は先に“予備のクリーンアウト(事前清掃)”をする。DUSKは「監視」タグを付けられるか、あるいは流動性が薄すぎるせいでついでに整理される。
Duskに問題があると断言しているわけではない。でも、5月以降に取引所でその流動性を受ける(接続する)かどうかは、私はもう少し考えてみる。
以上はあくまで個人の研究記録であり、投資助言ではない。
#Dusk $DUSK
111
·
--
兄弟たち、明日新しいコインのエアドロップだ!アラームを必ず設定して、見逃さないでね
先週、サーバー上で `tcpdump` を使って @Dusk_Foundation ノード(rusk の実行時)を調べたところ、イーサリアムのコミュニティで一般的な `libp2p-gossipsub` の TCP ハンドシェイクがほとんど見つからず、代わりに高頻度の UDP データパケットで埋まっていました。Rust の依存関係ツリーに沿って `rusk` の下層ネットワークライブラリ `dusk-kadcast` を掘り進めると、それが P2P 伝送層で直接 Kadcast のプロトコル一式を書き換えていることに気づきます。
多くのパブリックチェーンが ZK プライバシーで止まってしまう、見落とされがちな“物理的死角”があります——**ネットワーク伝送遅延**。ゼロ知識証明を含むデータパケットのサイズは、通常の送金データよりはるかに大きいです。従来の Gossip プロトコルで「ランダムにさまよいながら」洪水のようにブロードキャストすると、ノード間に莫大なデータ冗長性が発生し、瞬く間にネットワーク帯域を圧迫してしまいます。さらに Dusk の 2 秒ブロック生成の SA コンセンサス体系では、証明のブロードキャストが少しでも詰まるだけで検証のタイムアウトが引き起こされます。
Kadcast の `kadcast/src/peer.rs` における解決策は、かなりガチです。Kademlia のトポロジ構造と **前方誤り訂正符号(Reed-Solomon FEC)* を“沈み込み統合”しています。
ブロードキャスト時、ノードはファイル全体を送らず、ZK 証明を細かく切って冗長な断片にエンコードし、Kademlia のロジック距離に基づいて指向的に配送します。受信ノードは指定された数の断片を受け取るだけで、ローカルでミリ秒級に元の証明を復元できます。これにより P2P ネットワークのデータ増幅率(Amplification Factor)が、1 桁分低下します。
多くのプロジェクトは、性能は仮想マシン(VM)がどれだけ速く動くかだけで決まると思いがちですが、P2P ネットワーク層こそが ZK のスループットを制限する本当のボトルネックだという点を見落としています。Kadcast を理解すると、Dusk が高頻度の金融決済を支えるために、最下層の UDP メッセージにまで、インフラレベルの再構築をしているとわかります。
そして、Kadcast ノードのルーティングスケジューリングとリレー ネットワーク一式は、基盤として(維持インセンティブと決済により)#dusk $DUSK
兄弟たち、明日新しいコインのエアドロップだ!アラームを必ず設定して、見逃さないでね
先週、サーバー上で `tcpdump` を使って @Dusk ノード(rusk の実行時)を調べたところ、イーサリアムのコミュニティで一般的な `libp2p-gossipsub` の TCP ハンドシェイクがほとんど見つからず、代わりに高頻度の UDP データパケットで埋まっていました。Rust の依存関係ツリーに沿って `rusk` の下層ネットワークライブラリ `dusk-kadcast` を掘り進めると、それが P2P 伝送層で直接 Kadcast のプロトコル一式を書き換えていることに気づきます。
多くのパブリックチェーンが ZK プライバシーで止まってしまう、見落とされがちな“物理的死角”があります——**ネットワーク伝送遅延**。ゼロ知識証明を含むデータパケットのサイズは、通常の送金データよりはるかに大きいです。従来の Gossip プロトコルで「ランダムにさまよいながら」洪水のようにブロードキャストすると、ノード間に莫大なデータ冗長性が発生し、瞬く間にネットワーク帯域を圧迫してしまいます。さらに Dusk の 2 秒ブロック生成の SA コンセンサス体系では、証明のブロードキャストが少しでも詰まるだけで検証のタイムアウトが引き起こされます。
Kadcast の `kadcast/src/peer.rs` における解決策は、かなりガチです。Kademlia のトポロジ構造と **前方誤り訂正符号(Reed-Solomon FEC)* を“沈み込み統合”しています。
ブロードキャスト時、ノードはファイル全体を送らず、ZK 証明を細かく切って冗長な断片にエンコードし、Kademlia のロジック距離に基づいて指向的に配送します。受信ノードは指定された数の断片を受け取るだけで、ローカルでミリ秒級に元の証明を復元できます。これにより P2P ネットワークのデータ増幅率(Amplification Factor)が、1 桁分低下します。
多くのプロジェクトは、性能は仮想マシン(VM)がどれだけ速く動くかだけで決まると思いがちですが、P2P ネットワーク層こそが ZK のスループットを制限する本当のボトルネックだという点を見落としています。Kadcast を理解すると、Dusk が高頻度の金融決済を支えるために、最下層の UDP メッセージにまで、インフラレベルの再構築をしているとわかります。
そして、Kadcast ノードのルーティングスケジューリングとリレー ネットワーク一式は、基盤として(維持インセンティブと決済により)#dusk $DUSK
166
·
--
今日は週末で大雨だったので外出せず、午後は暇だったから dusk-contracts を使ってユニットテストを回し、トークン化証券に対する按分配当をシミュレーションしてみた。いつもの癖で balanceOf を調べて保有状況を走査したら、rust-analyzer が即エラー——XSC のコントラクトにはそもそも明文の残高フィールドがない。保有はすべて Pedersen Commitment でマスクされて暗号化されている。
xsc-core の dividend_payout を掘って、ようやく何をしているのか理解できた。
一般的な RWA の分紅は、公開で balanceOf を走査するか、ユーザーに保有申告させるかのどちらかだ。機関にとっては、これはビジネス上の機密をそのままチェーンにぶら下げるのと同義。
@Dusk_Foundation の解法はこうだ。発行体は「1株あたりの配当比率」という暗号化された値をただ1つ公開する。持株者が配当を受け取るとき、ローカルの Piecrust VM が“残高の比率”に関するゼロ知識証明を実行して、チェーン上で次の2点を証明する:1. 私の暗号化 Note が株主累算器(shareholder accumulator)に存在すること;2. 受け取る金額=保有量×配当比率であり、数学的に正確であること。
チェーン側は数百バイト程度の ZK 証明しか検証しない。分紅はそのまま Phoenix のプライバシー口座へ直接送金される。誰がいくら受け取ったのか、誰にもわからない。
さらに難しいのが、コンプライアンスに基づく回収だ。欧州の MiCA では、資産を凍結でき、回収可能であることが求められる。Dusk は中央集権的なバックドアを作らず、コンプライアンス審査の視点と、多重の閾値(thresold)回路を結びつけた。裁判所+規制ノードの共同署名がトリガーして初めて、暗号学的な証明によりルール違反の Note を強制移転できる。
多くの RWA プロジェクトは「トークン化」という段階で止まり、分紅・投票・コンプライアンス回収に直面すると動かなくなる。XSC のこの設計は、従来の証券の最下層にある配当とガバナンスのルールを、ZK によってプロトコルレベルで作り直している。
あなたは RWA プロジェクトで「資産はチェーンに上がったのに、分紅の扱いがわからない」という状況に遭遇したことはある?コメント欄で#dusk $DUSK
今日は週末で大雨だったので外出せず、午後は暇だったから dusk-contracts を使ってユニットテストを回し、トークン化証券に対する按分配当をシミュレーションしてみた。いつもの癖で balanceOf を調べて保有状況を走査したら、rust-analyzer が即エラー——XSC のコントラクトにはそもそも明文の残高フィールドがない。保有はすべて Pedersen Commitment でマスクされて暗号化されている。
xsc-core の dividend_payout を掘って、ようやく何をしているのか理解できた。
一般的な RWA の分紅は、公開で balanceOf を走査するか、ユーザーに保有申告させるかのどちらかだ。機関にとっては、これはビジネス上の機密をそのままチェーンにぶら下げるのと同義。
@Dusk の解法はこうだ。発行体は「1株あたりの配当比率」という暗号化された値をただ1つ公開する。持株者が配当を受け取るとき、ローカルの Piecrust VM が“残高の比率”に関するゼロ知識証明を実行して、チェーン上で次の2点を証明する:1. 私の暗号化 Note が株主累算器(shareholder accumulator)に存在すること;2. 受け取る金額=保有量×配当比率であり、数学的に正確であること。
チェーン側は数百バイト程度の ZK 証明しか検証しない。分紅はそのまま Phoenix のプライバシー口座へ直接送金される。誰がいくら受け取ったのか、誰にもわからない。
さらに難しいのが、コンプライアンスに基づく回収だ。欧州の MiCA では、資産を凍結でき、回収可能であることが求められる。Dusk は中央集権的なバックドアを作らず、コンプライアンス審査の視点と、多重の閾値(thresold)回路を結びつけた。裁判所+規制ノードの共同署名がトリガーして初めて、暗号学的な証明によりルール違反の Note を強制移転できる。
多くの RWA プロジェクトは「トークン化」という段階で止まり、分紅・投票・コンプライアンス回収に直面すると動かなくなる。XSC のこの設計は、従来の証券の最下層にある配当とガバナンスのルールを、ZK によってプロトコルレベルで作り直している。
あなたは RWA プロジェクトで「資産はチェーンに上がったのに、分紅の扱いがわからない」という状況に遭遇したことはある?コメント欄で#dusk $DUSK
142
·
--
今日は@Dusk_Foundation のノード仕様ドキュメントを整理していて、かなり直感に反する設定を見つけました。RWAと機関級金融を主打するパブリックチェーンであるにもかかわらず、軽量ノードが数メガバイトのメモリ使用量で動作し、さらに全チェーン状態の検証が数ミリ秒で済むのです。
従来のブロックチェーンでは、「軽量ノード」はしばしば妥協の産物でした。例えばイーサリアムやBitcoinの軽量ノードは、RPCノードが提供するデータに強く依存するか、そうでなければ極めて巨大な状態ツリーヘッファイルをダウンロードする必要があります。その結果、携帯や組み込み機器では少し動かしただけでメモリや通信量が破綻します。
Duskの「軽量ノード」と「状態同期レイヤー」のコード実装を調べに行って初めて、Plonkの再帰証明と状態ツリー圧縮によって、軽量ノードのアーキテクチャそのものが作り直されていることに気づきました。
従来の軽量ノードでは、1件の取引を検証するのに、複雑なMerkleツリーの経路証明(Merkle Inclusion Proof)を全ノードに要求する必要があります。一方Duskの軽量ノードは、過去のブロックヘッダを一切保存せず、長大なMerkle Pathを要求もしません。
そのclient/syncモジュールでは、全ノードから軽量ノードへ送られるのは、Piecrust仮想マシンによって再帰的に生成され圧縮された「Constant-size State Proof」です。
この証明のサイズは固定です。軽量ノード側では、極めて小さなグローバル状態ルートと、単純なZK検証ロジックを事前に用意するだけで、1行のコードでミリ秒級の時間内に検証できます。「このNPEX証券取引が確かに存在し、かつ準拠状態が完全に正当である」ことを。
では、それは何を意味するのでしょう?
機関投資家やモバイル端末のユーザーにとって、第三者のRPCを信頼する必要はまったくありません。ウェブブラウザ、モバイルWallet、さらにはスマート端末の中でさえ、「ゼロトラスト」の方式で、完全な暗号学的検証能力を備えたフル機能のDusk軽量ノードを動かせます。
以前は、Duskが強引に再帰ZKを行っているのはVM層でGasを節約するためだけだと思っていました。しかし今日、軽量ノード側への沈み込んだ設計を理解して、それがRWA資産の「シームレスな接続と高頻度端末での検証」への布石だと分かりました。つまり、機関もユーザーも、巨大なハードウェアや帯域コストを払うことなく、あらゆるデバイスで資産をミリ秒級に検証できるようにするのです。#dusk $DUSK $TRUMP
今日は@Dusk のノード仕様ドキュメントを整理していて、かなり直感に反する設定を見つけました。RWAと機関級金融を主打するパブリックチェーンであるにもかかわらず、軽量ノードが数メガバイトのメモリ使用量で動作し、さらに全チェーン状態の検証が数ミリ秒で済むのです。
従来のブロックチェーンでは、「軽量ノード」はしばしば妥協の産物でした。例えばイーサリアムやBitcoinの軽量ノードは、RPCノードが提供するデータに強く依存するか、そうでなければ極めて巨大な状態ツリーヘッファイルをダウンロードする必要があります。その結果、携帯や組み込み機器では少し動かしただけでメモリや通信量が破綻します。
Duskの「軽量ノード」と「状態同期レイヤー」のコード実装を調べに行って初めて、Plonkの再帰証明と状態ツリー圧縮によって、軽量ノードのアーキテクチャそのものが作り直されていることに気づきました。
従来の軽量ノードでは、1件の取引を検証するのに、複雑なMerkleツリーの経路証明(Merkle Inclusion Proof)を全ノードに要求する必要があります。一方Duskの軽量ノードは、過去のブロックヘッダを一切保存せず、長大なMerkle Pathを要求もしません。
そのclient/syncモジュールでは、全ノードから軽量ノードへ送られるのは、Piecrust仮想マシンによって再帰的に生成され圧縮された「Constant-size State Proof」です。
この証明のサイズは固定です。軽量ノード側では、極めて小さなグローバル状態ルートと、単純なZK検証ロジックを事前に用意するだけで、1行のコードでミリ秒級の時間内に検証できます。「このNPEX証券取引が確かに存在し、かつ準拠状態が完全に正当である」ことを。
では、それは何を意味するのでしょう?
機関投資家やモバイル端末のユーザーにとって、第三者のRPCを信頼する必要はまったくありません。ウェブブラウザ、モバイルWallet、さらにはスマート端末の中でさえ、「ゼロトラスト」の方式で、完全な暗号学的検証能力を備えたフル機能のDusk軽量ノードを動かせます。
以前は、Duskが強引に再帰ZKを行っているのはVM層でGasを節約するためだけだと思っていました。しかし今日、軽量ノード側への沈み込んだ設計を理解して、それがRWA資産の「シームレスな接続と高頻度端末での検証」への布石だと分かりました。つまり、機関もユーザーも、巨大なハードウェアや帯域コストを払うことなく、あらゆるデバイスで資産をミリ秒級に検証できるようにするのです。#dusk $DUSK $TRUMP
1
249
·
--
NPEX(オランダの認可証券取引所)と@Dusk_Foundation のデータ連携を追いかける中で、私はずっと一つの具体的な決済上の「痛点」を見つめてきました。従来の金融におけるT+2、さらにはT+1の決済期間は、いったいどこで詰まっているのか?
実は答えはとても単純で、資産の所有権ステータスに対する並行(コンカレント)な検証の中に隠されています。取引所、中央清算機関(CCP/中央決済機関)、そしてカストディアン(保管銀行)がそれぞれ独自の台帳を維持しており、すべての約定は長い照合・凍結・相殺(クリアリング)プロセスを経て「ダブルスペンド」や不正なオーバードローを防ぎます。
だから、Duskが資産清算層の基盤設計に何を組み込んでいるかを読んだとき、私が足を止めたのは「清算できる」という点ではありません。清算という行為を暗号学によってひとつのブロックに圧縮していることだったのです。
DuskはPhoenixモデルの秘匿Note特性を利用し、買い手の資金・売り手の資産証憑・規制コンプライアンスの証明という3つの状態変更を、同一のZK-SNARK証明回路に一括でパッケージします。清算が発生するとき、ノードは3つの状態を順番に復号して照合する必要はなく、組合せベクトルのコミットメントに対してワンステップの検証を直接行うだけです。
DuskのSuccinct Attestationコンセンサスは決定論的なファイナリティを提供します。ブロックが確認されればそれは到達点であり、フォークもロールバックもありません。ブロックの確定時間は約15秒で、清算の確認はブロックサイクル内に圧縮されています。つまり「取引即決済」。取引当事者の保有ポジションの細部は外部にまったく見えません。監査に必要なのは取引所と規制ノードだけで、鍵を参照することで監査できます。
dusk-clearingのこの基盤アーキテクチャを理解すると、Duskが普通のパブリックチェーンを作っているのではなく、従来のCSD(中央証券保管機関)の決済システムを直接置き換えられる、機関投資家向けの金融インフラを構築しているのだと分かります。
そしてNPEXの資産を原子的に清算し、ベクトルコミットメントの検証とコンプライアンス状態の更新を行うたびに、それらは$DUSK を基底のGasとして、#dusk $DUSK $ETHで動作しています
NPEX(オランダの認可証券取引所)と@Dusk のデータ連携を追いかける中で、私はずっと一つの具体的な決済上の「痛点」を見つめてきました。従来の金融におけるT+2、さらにはT+1の決済期間は、いったいどこで詰まっているのか?
実は答えはとても単純で、資産の所有権ステータスに対する並行(コンカレント)な検証の中に隠されています。取引所、中央清算機関(CCP/中央決済機関)、そしてカストディアン(保管銀行)がそれぞれ独自の台帳を維持しており、すべての約定は長い照合・凍結・相殺(クリアリング)プロセスを経て「ダブルスペンド」や不正なオーバードローを防ぎます。
だから、Duskが資産清算層の基盤設計に何を組み込んでいるかを読んだとき、私が足を止めたのは「清算できる」という点ではありません。清算という行為を暗号学によってひとつのブロックに圧縮していることだったのです。
DuskはPhoenixモデルの秘匿Note特性を利用し、買い手の資金・売り手の資産証憑・規制コンプライアンスの証明という3つの状態変更を、同一のZK-SNARK証明回路に一括でパッケージします。清算が発生するとき、ノードは3つの状態を順番に復号して照合する必要はなく、組合せベクトルのコミットメントに対してワンステップの検証を直接行うだけです。
DuskのSuccinct Attestationコンセンサスは決定論的なファイナリティを提供します。ブロックが確認されればそれは到達点であり、フォークもロールバックもありません。ブロックの確定時間は約15秒で、清算の確認はブロックサイクル内に圧縮されています。つまり「取引即決済」。取引当事者の保有ポジションの細部は外部にまったく見えません。監査に必要なのは取引所と規制ノードだけで、鍵を参照することで監査できます。
dusk-clearingのこの基盤アーキテクチャを理解すると、Duskが普通のパブリックチェーンを作っているのではなく、従来のCSD(中央証券保管機関)の決済システムを直接置き換えられる、機関投資家向けの金融インフラを構築しているのだと分かります。
そしてNPEXの資産を原子的に清算し、ベクトルコミットメントの検証とコンプライアンス状態の更新を行うたびに、それらは$DUSK を基底のGasとして、#dusk $DUSK $ETH で動作しています
2
3
231
·
--
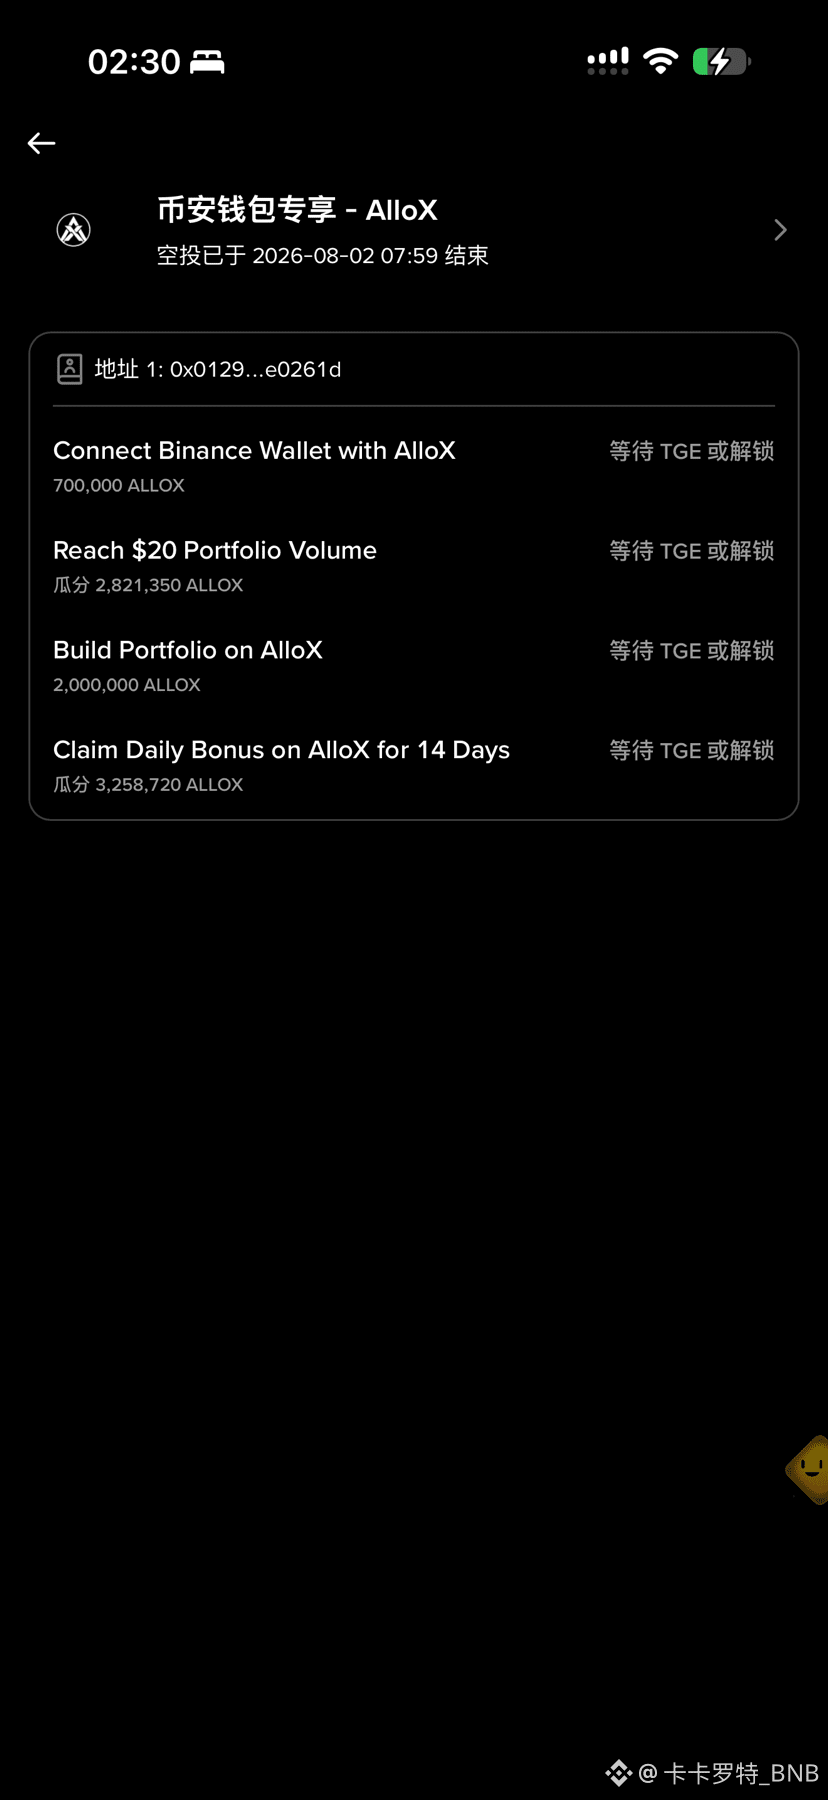
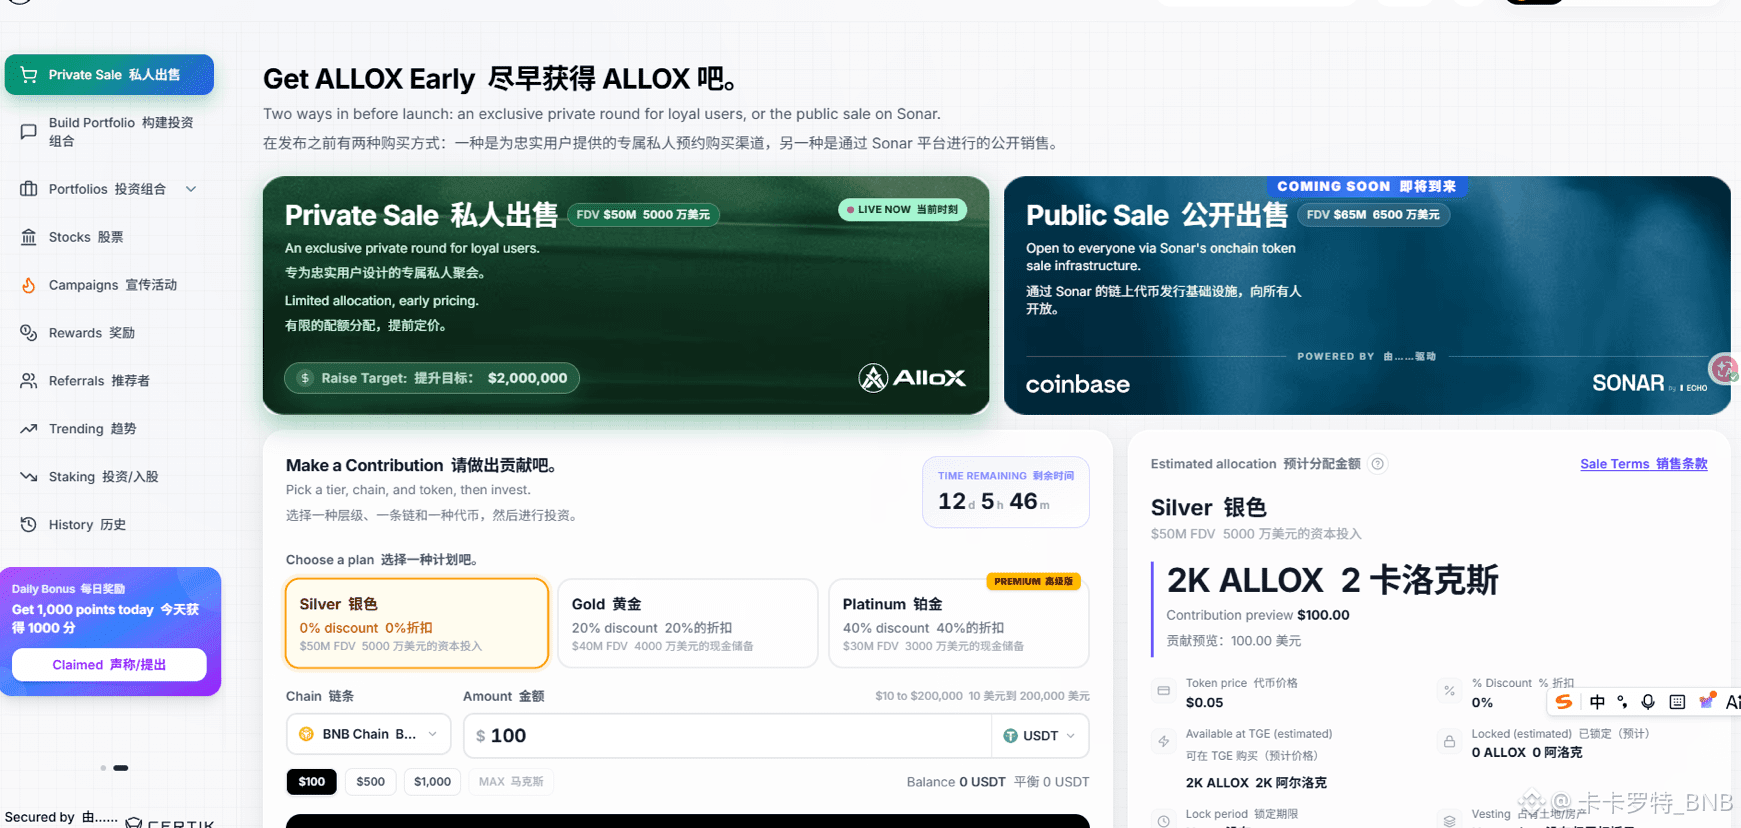
以前参与 ALLOX Booster の友人たち、この回は本当に気持ちよくて、いきなり 1% の割当を直接もらえていました。まさに想定外のサプライズです
現在、公式サイトでの新規公開価格は 0.05 です。もし上場後に一定のプレミアムが出た場合、Booster の上限満額でおよそ 795 枚の ALLOX を受け取れる計算になり、だいたい 40U。極端なケースでは、100U に近い大きな利益が出る可能性もあります
もちろん、初値の価格や流動性には不確実性があります。最終結果は市場の動き次第です。この波の上場後の値動きにまずは期待しましょう
#booster
以前参与 ALLOX Booster の友人たち、この回は本当に気持ちよくて、いきなり 1% の割当を直接もらえていました。まさに想定外のサプライズです
現在、公式サイトでの新規公開価格は 0.05 です。もし上場後に一定のプレミアムが出た場合、Booster の上限満額でおよそ 795 枚の ALLOX を受け取れる計算になり、だいたい 40U。極端なケースでは、100U に近い大きな利益が出る可能性もあります
もちろん、初値の価格や流動性には不確実性があります。最終結果は市場の動き次第です。この波の上場後の値動きにまずは期待しましょう
#booster
現在、公式サイトでの新規公開価格は 0.05 です。もし上場後に一定のプレミアムが出た場合、Booster の上限満額でおよそ 795 枚の ALLOX を受け取れる計算になり、だいたい 40U。極端なケースでは、100U に近い大きな利益が出る可能性もあります
もちろん、初値の価格や流動性には不確実性があります。最終結果は市場の動き次第です。この波の上場後の値動きにまずは期待しましょう
#booster
1.5k
·
--
老铁们,新发现,今天在调试@Dusk_Foundation 的节点部署脚本时,我注意到配置项里有一个专门针对 Citadel 密钥恢复(Secret Sharing) 的多签阈值参数
顺着它 DID 规范的 identity/recovery モジュール往下看,才发现 Dusk 在处理 Web3 身份最棘手的“私钥丢失/密钥恢复”问题上,并没有采用常规 Web2 托管或简单的多签合约,而是用阈值密码学(Threshold Cryptography)硬核地搭建了一套非托管式的零知识社交恢复机制
在传统 Web3 体系里,合规 DID 面临一个死局:用户一旦丢失私钥,身份绑定的所有链上 RWA 凭证和 KYC 记录就瞬间成了“死户”;但如果引入中心化机构做私钥托管或强制重置,又彻底违背了 Web3 的去中心化原则,甚至带来数据泄露的巨大风险。
Dusk 在 Citadel 引擎里的解法非常精妙:它基于 Shamir 秘密共享(Shamir's Secret Sharing) 和 Plonk 零知识证明 做了一套下沉式拆解。
用户在生成 Citadel 身份主密钥时,系统会将根密钥拆分为若干个密码学碎片(Shares),加密分发给用户指定的“守护者”(如合规认证机构、信任节点或用户的个人备用设备)
关键的突破点在于恢复环节:当用户发起密钥恢复请求时,各个守护者不需要向链上提交任何明文密钥碎片,而是各自在链下运行一个极简的 ZK 验证电路,向 Dusk 链上提交一份“我确实持有合法密钥碎片”的零知识证明
系统凑齐指定阈的 ZK 证明后,由 Citadel 合约直接在链上状态层触发主密钥的重置与迁整个过程中,没有一个守护者能偷窥到用户的私钥明文,链上数据也完全保持隐蔽状态
原本我以为 Citadel 只是个用来做简单身份校验的套件,看懂它在 identity/recovery 里的这一套密码学闭环后才明白:它不仅解决了机构级资金入场最怕的“单点私钥风险”,还完美兼顾了数据隐私与无托管安全
#dusk $DUSK
老铁们,新发现,今天在调试@Dusk 的节点部署脚本时,我注意到配置项里有一个专门针对 Citadel 密钥恢复(Secret Sharing) 的多签阈值参数
顺着它 DID 规范的 identity/recovery モジュール往下看,才发现 Dusk 在处理 Web3 身份最棘手的“私钥丢失/密钥恢复”问题上,并没有采用常规 Web2 托管或简单的多签合约,而是用阈值密码学(Threshold Cryptography)硬核地搭建了一套非托管式的零知识社交恢复机制
在传统 Web3 体系里,合规 DID 面临一个死局:用户一旦丢失私钥,身份绑定的所有链上 RWA 凭证和 KYC 记录就瞬间成了“死户”;但如果引入中心化机构做私钥托管或强制重置,又彻底违背了 Web3 的去中心化原则,甚至带来数据泄露的巨大风险。
Dusk 在 Citadel 引擎里的解法非常精妙:它基于 Shamir 秘密共享(Shamir's Secret Sharing) 和 Plonk 零知识证明 做了一套下沉式拆解。
用户在生成 Citadel 身份主密钥时,系统会将根密钥拆分为若干个密码学碎片(Shares),加密分发给用户指定的“守护者”(如合规认证机构、信任节点或用户的个人备用设备)
关键的突破点在于恢复环节:当用户发起密钥恢复请求时,各个守护者不需要向链上提交任何明文密钥碎片,而是各自在链下运行一个极简的 ZK 验证电路,向 Dusk 链上提交一份“我确实持有合法密钥碎片”的零知识证明
系统凑齐指定阈的 ZK 证明后,由 Citadel 合约直接在链上状态层触发主密钥的重置与迁整个过程中,没有一个守护者能偷窥到用户的私钥明文,链上数据也完全保持隐蔽状态
原本我以为 Citadel 只是个用来做简单身份校验的套件,看懂它在 identity/recovery 里的这一套密码学闭环后才明白:它不仅解决了机构级资金入场最怕的“单点私钥风险”,还完美兼顾了数据隐私与无托管安全
#dusk $DUSK
117
·
--
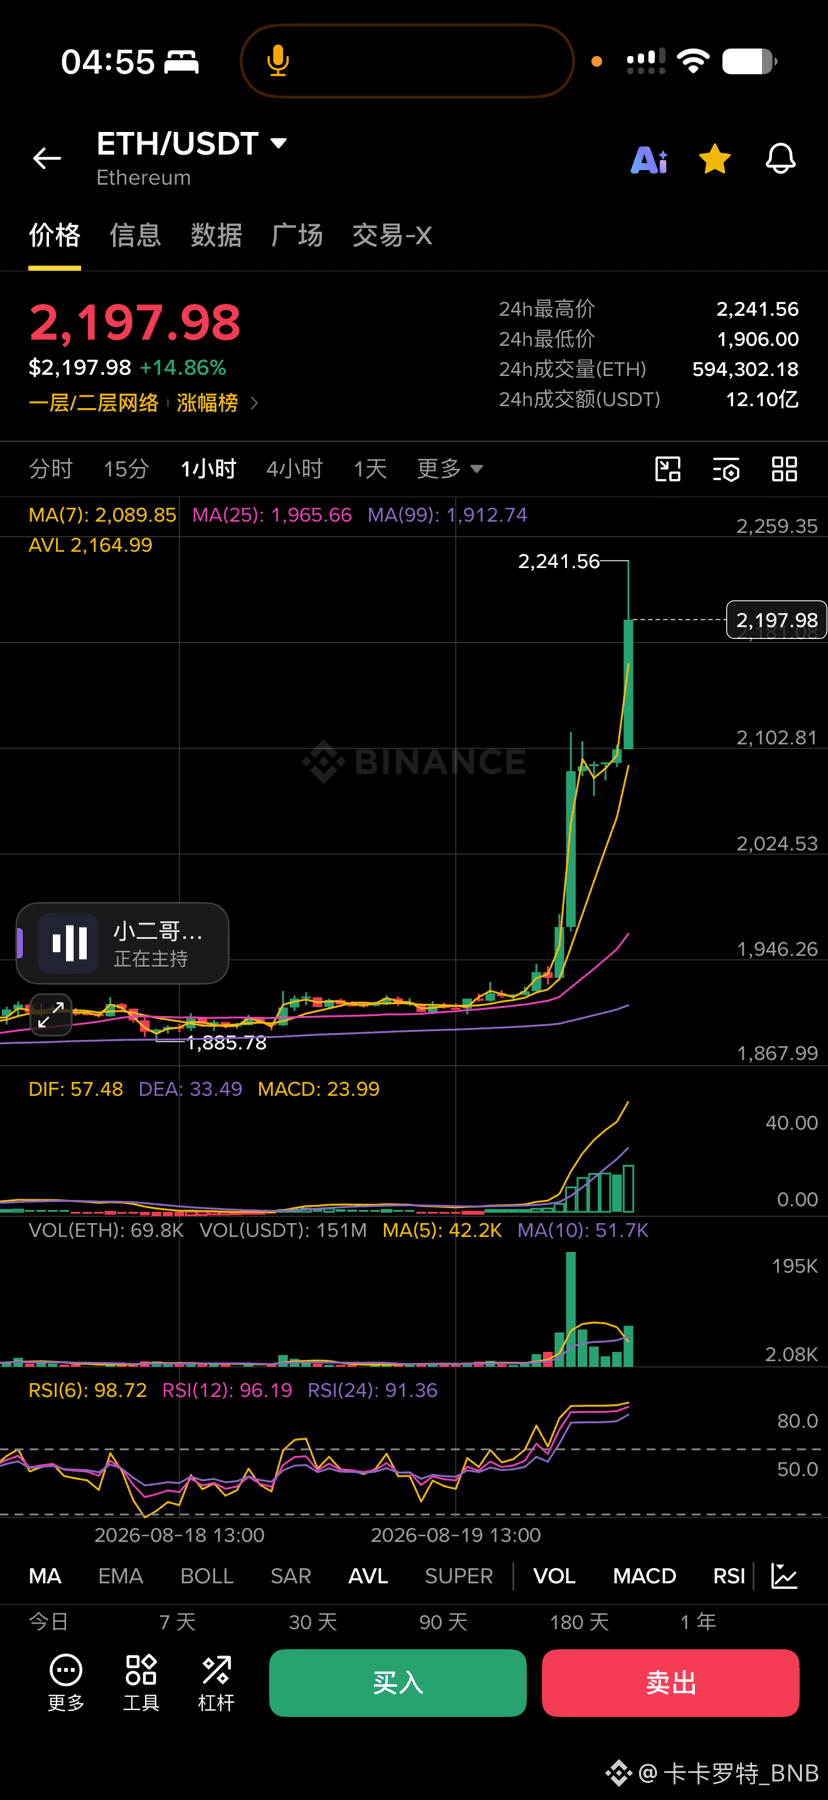
これを見て、何で入れずにいられるんだ? 大きいサイズのリモコンおもちゃで、ちょっとしたことで発作(けいれん)起こしやがる $UNITREE
これを見て、何で入れずにいられるんだ? 大きいサイズのリモコンおもちゃで、ちょっとしたことで発作(けいれん)起こしやがる $UNITREE
2
326
·
--
兄弟们昨晚我喝了コーヒーで寝られず、習慣でコンピュータを開いて@Dusk_Foundation を調べていたら、面白いものを見つけた。duskのメモリプール(Mempool)と取引をまとめるロジックのコミット履歴を見て、ずっと一つの疑問を考えていた。従来のパブリックチェーンでRWA資産の決済を行うとき、機関が最も恐れているのは一体何なのか?TPSが足りないことではない。MEV(最大抽出可能価値)による先回り(抢跑)と、サンドイッチ攻撃(Sandwich Attacks)だ。
イーサリアムやソラナでは、裁定取引ロボットが公開Mempoolを監視して注文フローを狙い、大口の買い注文が見えると先に割り込む。これは、何千万ユーロもの債券清算や、機関のマーケットメイカーにとっては、取引戦略を丸裸にして全世界に見せるのと同じだ。1回のスリッページ損失が数十万米ドルに達することもある。
改めて#dusk の取引プライバシーと、ブロック化層の基礎設計を見返してみて、Duskが「MEV対策」に対して、非常に次元を落とす(レベルが低い相手の土俵で戦わない)形で、徹底的に効く組み合わせの一撃を繰り出していることに気づいた。
従来チェーンのMEV対策は、Flashbotsのような中央集権的で秘密のRPCチャネルに頼るか、オフチェーンでダークプール(Dark Pool)を用意するかのどちらかだ。だがDuskは、物理層から抢跑者の“覗き見”の視点そのものを消してしまう。Phoenixモデル(Note/UTXO構造)から始めている。
Duskのパッケージング手順では、Mempoolに送られる取引は、明文の金額やアドレスではなく、ZK(ゼロ知識)証明を含む暗号化Noteだ。Searchers(MEV探索者)がメモリプールで見ているのは、解読できない状態変更のハンドルの羅列にすぎない。取引の額の大きさも、売買の方向性も分からない。先回りロジックは、根本から直接無効化される。
さらにすごいのは、それがSA共通(Succinct Attestation)との閉ループと組み合わさっていること。イーサリアムでは、ブロック提案者の身元は公開されていて予測可能なので、探索者は次のブロック提案者に金を払って取引の並び替えをさせることができる。しかしDuskのSA共通では、ブロック提案の資格は、ブラインド署名による抽選(Blind Bid)をチェーン外で秘匿計算することで決まる。外部からは、誰が次の提案者になるのかそもそも予測できない。買収や並び替えのルートは、直接断ち切られる。
秘匿されたMempoolから、ブラインドのブロック生成へ、そして2秒級の決定的ファイナリティ(Finality)まで。プロトコルの底層で、サンドイッチ攻撃の裁定者が口をつける隙を与えない。
従来の証券会社や機関のマーケットメイカーにとって、このような天然のMEV対策環境こそが、大口資金が安心してオンチェーンで清算に踏み切れる安全網だ。$DUSK
兄弟们昨晚我喝了コーヒーで寝られず、習慣でコンピュータを開いて@Dusk を調べていたら、面白いものを見つけた。duskのメモリプール(Mempool)と取引をまとめるロジックのコミット履歴を見て、ずっと一つの疑問を考えていた。従来のパブリックチェーンでRWA資産の決済を行うとき、機関が最も恐れているのは一体何なのか?TPSが足りないことではない。MEV(最大抽出可能価値)による先回り(抢跑)と、サンドイッチ攻撃(Sandwich Attacks)だ。
イーサリアムやソラナでは、裁定取引ロボットが公開Mempoolを監視して注文フローを狙い、大口の買い注文が見えると先に割り込む。これは、何千万ユーロもの債券清算や、機関のマーケットメイカーにとっては、取引戦略を丸裸にして全世界に見せるのと同じだ。1回のスリッページ損失が数十万米ドルに達することもある。
改めて#dusk の取引プライバシーと、ブロック化層の基礎設計を見返してみて、Duskが「MEV対策」に対して、非常に次元を落とす(レベルが低い相手の土俵で戦わない)形で、徹底的に効く組み合わせの一撃を繰り出していることに気づいた。
従来チェーンのMEV対策は、Flashbotsのような中央集権的で秘密のRPCチャネルに頼るか、オフチェーンでダークプール(Dark Pool)を用意するかのどちらかだ。だがDuskは、物理層から抢跑者の“覗き見”の視点そのものを消してしまう。Phoenixモデル(Note/UTXO構造)から始めている。
Duskのパッケージング手順では、Mempoolに送られる取引は、明文の金額やアドレスではなく、ZK(ゼロ知識)証明を含む暗号化Noteだ。Searchers(MEV探索者)がメモリプールで見ているのは、解読できない状態変更のハンドルの羅列にすぎない。取引の額の大きさも、売買の方向性も分からない。先回りロジックは、根本から直接無効化される。
さらにすごいのは、それがSA共通(Succinct Attestation)との閉ループと組み合わさっていること。イーサリアムでは、ブロック提案者の身元は公開されていて予測可能なので、探索者は次のブロック提案者に金を払って取引の並び替えをさせることができる。しかしDuskのSA共通では、ブロック提案の資格は、ブラインド署名による抽選(Blind Bid)をチェーン外で秘匿計算することで決まる。外部からは、誰が次の提案者になるのかそもそも予測できない。買収や並び替えのルートは、直接断ち切られる。
秘匿されたMempoolから、ブラインドのブロック生成へ、そして2秒級の決定的ファイナリティ(Finality)まで。プロトコルの底層で、サンドイッチ攻撃の裁定者が口をつける隙を与えない。
従来の証券会社や機関のマーケットメイカーにとって、このような天然のMEV対策環境こそが、大口資金が安心してオンチェーンで清算に踏み切れる安全網だ。$DUSK
1
105
·
--
ビナンスで bStocks を少し試してみましたが、最近の市場の値動きは本当にかなり速いですね。板を見ていると、リズム感がとても強いです。📈
今回注目しているのは $TSLAB で、注文の手続きは全体的にとてもスムーズでした。取引カードの共有もしやすいです。
取引とコミュニティの交流を組み合わせたこのようなやり方、けっこう面白いと思いました。市場を見ながら、みんなと考えを共有できるんですよね。
もし最近あなたも株式系の資産を見ているなら、ぜひ一緒に話しましょう。どんな銘柄をチェックしていますか~
#TradebStocks #BinanceAfrica
ビナンスで bStocks を少し試してみましたが、最近の市場の値動きは本当にかなり速いですね。板を見ていると、リズム感がとても強いです。📈
今回注目しているのは $TSLAB で、注文の手続きは全体的にとてもスムーズでした。取引カードの共有もしやすいです。
取引とコミュニティの交流を組み合わせたこのようなやり方、けっこう面白いと思いました。市場を見ながら、みんなと考えを共有できるんですよね。
もし最近あなたも株式系の資産を見ているなら、ぜひ一緒に話しましょう。どんな銘柄をチェックしていますか~
#TradebStocks #BinanceAfrica
今回注目しているのは $TSLAB で、注文の手続きは全体的にとてもスムーズでした。取引カードの共有もしやすいです。
取引とコミュニティの交流を組み合わせたこのようなやり方、けっこう面白いと思いました。市場を見ながら、みんなと考えを共有できるんですよね。
もし最近あなたも株式系の資産を見ているなら、ぜひ一緒に話しましょう。どんな銘柄をチェックしていますか~
#TradebStocks #BinanceAfrica
112
·
--
試してみて!!
試してみて!!

Binance Africa
·
--
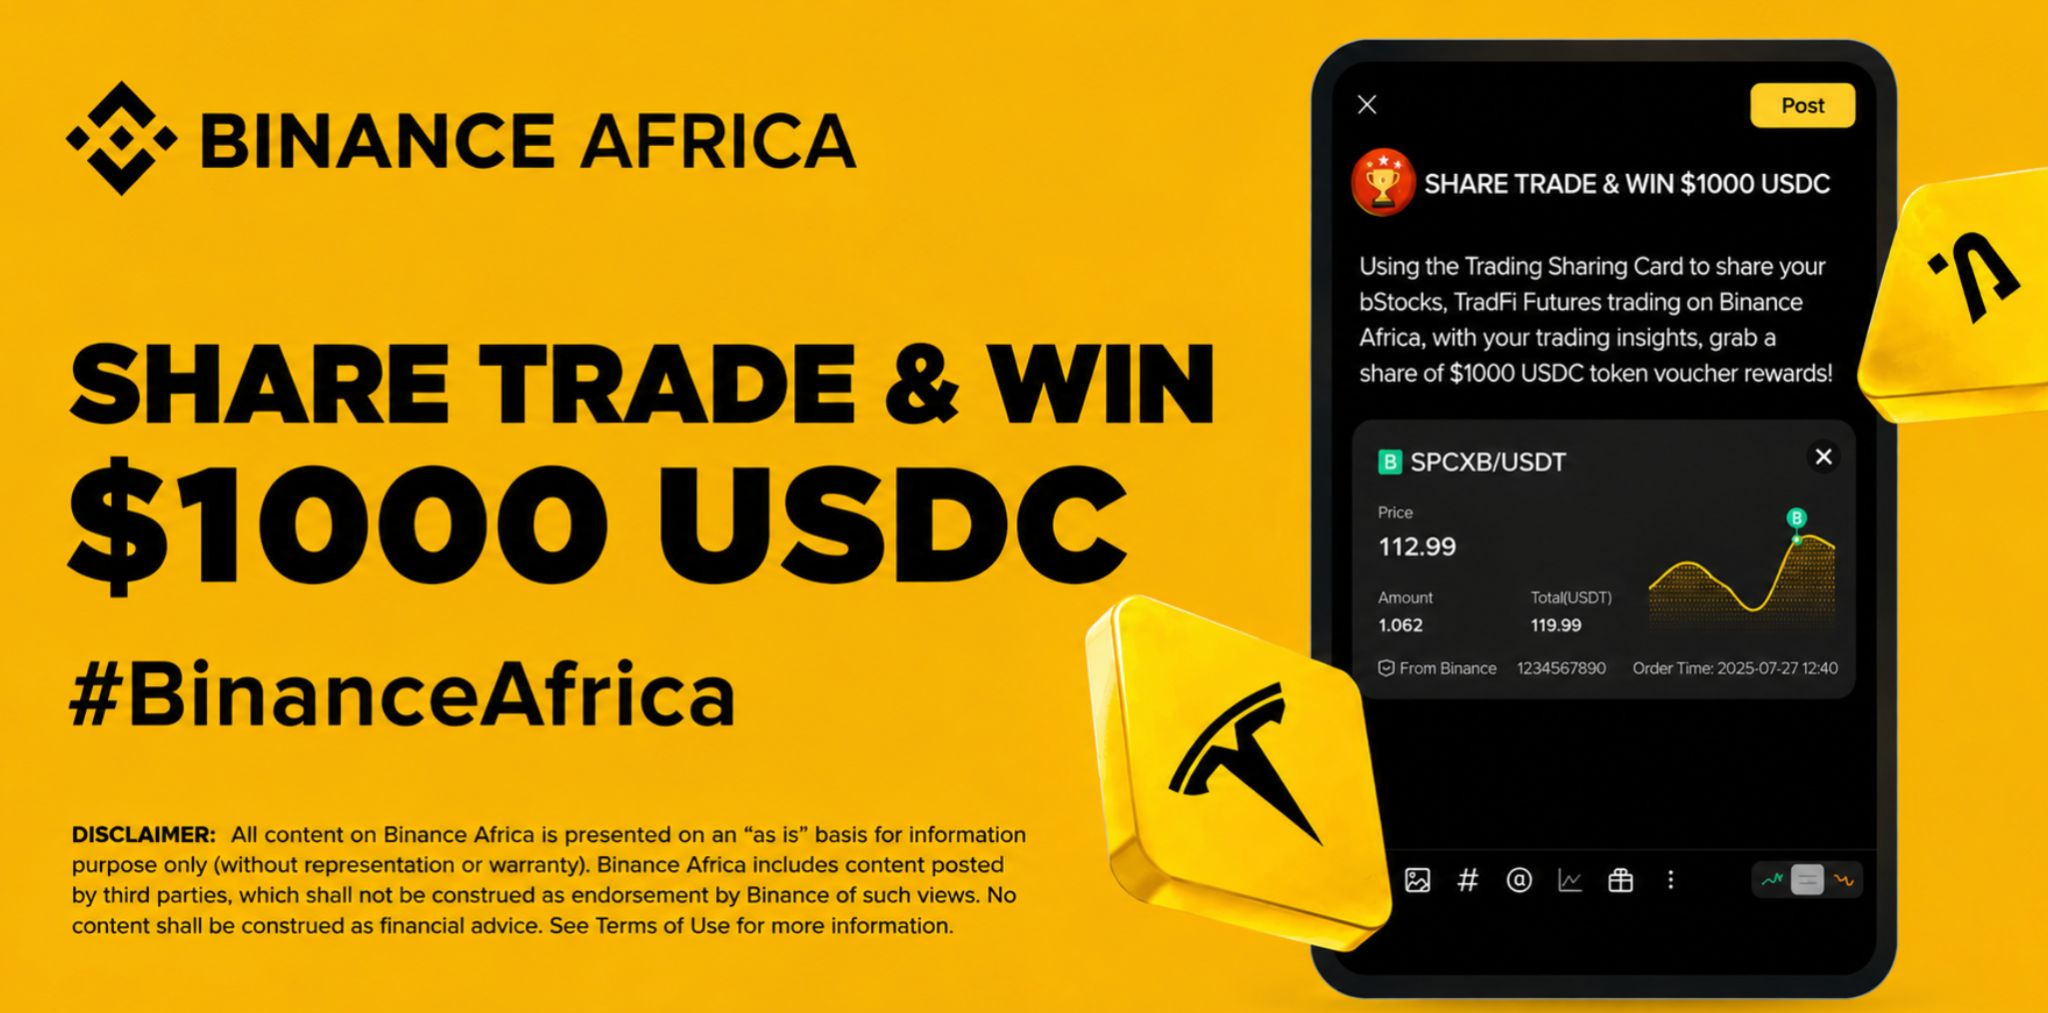
🚀 フラッシュクエスト:Binanceで株が急速に動く!市場は動いています。📈
Binanceでお気に入りの株を取引し、その後Binance Squareで取引内容を共有して、当社の$ 1,000 USDC賞金プールから報酬を獲得するチャンスをつかもう
参加方法:
🔸 @Binance Africa をフォロー
🔸 この投稿にいいねしてリポスト
🔸 #TradebStocks #BinanceAfrica のハッシュタグが付いたトレーディングカードを使ってSquareでbStocksの取引を共有
🔸 このアンケートに回答 👉🏾 Click on the Link to Participate 賞品:合計200名が各5 USDCを受け取ります。
🔸 📆 期間:2026年8月13日10:00 UTC ~ 2026年8月23日2026 23:59 UTC
$TSLAB
40
·
--
我這兩天在 @Dusk_Foundation 測試網部署一個帶合規限制的標準 ERC-20 合約,遇到了一些頭疼🤕 的問題,編譯是通過了,但在調用隱私驗證函數時直接拋了個 GasLimitExceeded 的錯誤
原本以為是 DuskEVM 的 Gas 估算邏輯出了 Bug,跑去翻它 dusk-evm 與 Piecrust 交互的橋接中介軟體 Bridge Layer 實現才發現,是我把 EVM 和 ZK 虛擬機的狀態映射想得太理所當然了。
普通的 EVM 鏈做隱私,通常是在 Solidity 裡強行引入笨重的零知識證明庫(如 Alt_bn128 預編譯合約),每一次鏈上驗證都會把 Solidity 的 Execution Context 算力拉爆
但 Dusk 處理 EVM 兼容的思路完全不同:它並沒有在 EVM 內部死磕 ZK 計算,而是把 DuskEVM 做成一個掛載在 Piecrust 上的影子解釋器(Host-driven Subsystem)#dusk
在它的合約調用管道裡,EVM 負責處理以太坊開發者最熟悉的 Solidity 狀態邏輯與帳戶介面;一旦涉及到隱私計算或者合規校驗,底層會直接觸發一個 HostCall 句柄,將密文計算解耦並下沉到 Piecrust 虛擬機的原生密碼學電路裡去執行
我排查報錯時看了一下日誌日誌軌跡:我那個合約之所以暴 Gas,是因為在 Solidity 層寫了一個冗餘的循環雜湊校驗,而這個動作在 Dusk 的原生設計裡,本該直接調用 DuskEVM Precompile 預編譯介面交給底層 Rust 原生執行
改成預編譯介面後,同樣的驗證邏輯 Gas 消耗直接掉了一個數量級
對於 Solidity 開發者來說,這種架構的設計精妙之處在於:你完全不需要重新去學一套複雜的 Circom 或者 Noir 語言,依然可以用熟悉的 Hardhat/Foundry 框架去寫智能合約,但底層卻享受著 Rust + Piecrust 帶來的毫秒級 ZK 證明算力
它用這種橋接架構把以太坊龐大的開發者生態,和自己原生的 RWA 隱私基礎設施死死綁定在了一起。而無論是 EVM 層的狀態調度,還是 Piecrust 的底層 HostCall 消費,最終結算的計費單位依然是 $DUSK
我這兩天在 @Dusk 測試網部署一個帶合規限制的標準 ERC-20 合約,遇到了一些頭疼🤕 的問題,編譯是通過了,但在調用隱私驗證函數時直接拋了個 GasLimitExceeded 的錯誤
原本以為是 DuskEVM 的 Gas 估算邏輯出了 Bug,跑去翻它 dusk-evm 與 Piecrust 交互的橋接中介軟體 Bridge Layer 實現才發現,是我把 EVM 和 ZK 虛擬機的狀態映射想得太理所當然了。
普通的 EVM 鏈做隱私,通常是在 Solidity 裡強行引入笨重的零知識證明庫(如 Alt_bn128 預編譯合約),每一次鏈上驗證都會把 Solidity 的 Execution Context 算力拉爆
但 Dusk 處理 EVM 兼容的思路完全不同:它並沒有在 EVM 內部死磕 ZK 計算,而是把 DuskEVM 做成一個掛載在 Piecrust 上的影子解釋器(Host-driven Subsystem)#dusk
在它的合約調用管道裡,EVM 負責處理以太坊開發者最熟悉的 Solidity 狀態邏輯與帳戶介面;一旦涉及到隱私計算或者合規校驗,底層會直接觸發一個 HostCall 句柄,將密文計算解耦並下沉到 Piecrust 虛擬機的原生密碼學電路裡去執行
我排查報錯時看了一下日誌日誌軌跡:我那個合約之所以暴 Gas,是因為在 Solidity 層寫了一個冗餘的循環雜湊校驗,而這個動作在 Dusk 的原生設計裡,本該直接調用 DuskEVM Precompile 預編譯介面交給底層 Rust 原生執行
改成預編譯介面後,同樣的驗證邏輯 Gas 消耗直接掉了一個數量級
對於 Solidity 開發者來說,這種架構的設計精妙之處在於:你完全不需要重新去學一套複雜的 Circom 或者 Noir 語言,依然可以用熟悉的 Hardhat/Foundry 框架去寫智能合約,但底層卻享受著 Rust + Piecrust 帶來的毫秒級 ZK 證明算力
它用這種橋接架構把以太坊龐大的開發者生態,和自己原生的 RWA 隱私基礎設施死死綁定在了一起。而無論是 EVM 層的狀態調度,還是 Piecrust 的底層 HostCall 消費,最終結算的計費單位依然是 $DUSK
2
3
138
·
--
本人確認中
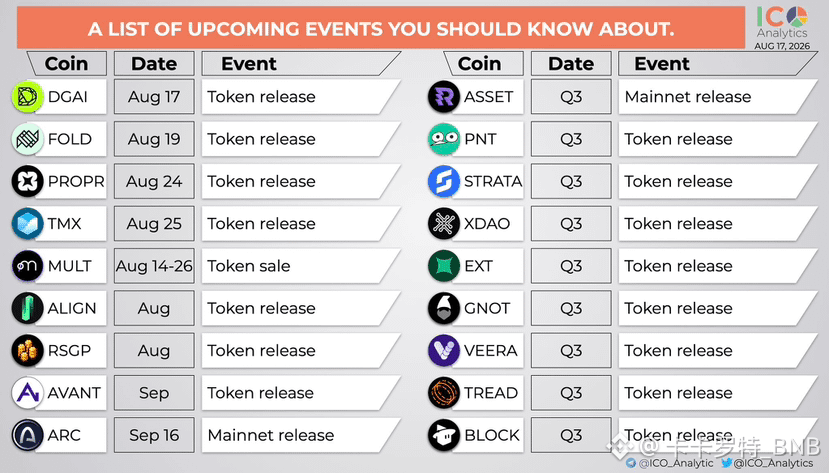
間もなく到来する暗号通貨イベント
8月からQ3にかけて、いくつかのプロジェクトがトークンの発行、メインネットのローンチ、トークンセールを予定しています。
注目すべき日程:
•FOLD——8月19日:トークン発行
• PROPR — 8月24日:トークン発行
• TMX — 8月25日:トークン発行
•ARC — 9月16日:メインネット発行
• VEERA、GNOT、STRATA、XDAO など——Q3 トークン発行
これらのイベントを取引する前に、カレンダーに登録して必ずご自身で調査してください。
あなたはどれを見ていますか?👀 #alpha がいくつか上がりますか?
間もなく到来する暗号通貨イベント
8月からQ3にかけて、いくつかのプロジェクトがトークンの発行、メインネットのローンチ、トークンセールを予定しています。
注目すべき日程:
•FOLD——8月19日:トークン発行
• PROPR — 8月24日:トークン発行
• TMX — 8月25日:トークン発行
•ARC — 9月16日:メインネット発行
• VEERA、GNOT、STRATA、XDAO など——Q3 トークン発行
これらのイベントを取引する前に、カレンダーに登録して必ずご自身で調査してください。
あなたはどれを見ていますか?👀 #alpha がいくつか上がりますか?
8月からQ3にかけて、いくつかのプロジェクトがトークンの発行、メインネットのローンチ、トークンセールを予定しています。
注目すべき日程:
•FOLD——8月19日:トークン発行
• PROPR — 8月24日:トークン発行
• TMX — 8月25日:トークン発行
•ARC — 9月16日:メインネット発行
• VEERA、GNOT、STRATA、XDAO など——Q3 トークン発行
これらのイベントを取引する前に、カレンダーに登録して必ずご自身で調査してください。
あなたはどれを見ていますか?👀 #alpha がいくつか上がりますか?
2
1.4k
·
--
c2c厳選1周年記念日イベントにぜひご参加ください!
c2c厳選1周年記念日イベントにぜひご参加ください!
币安中文社区
·
--
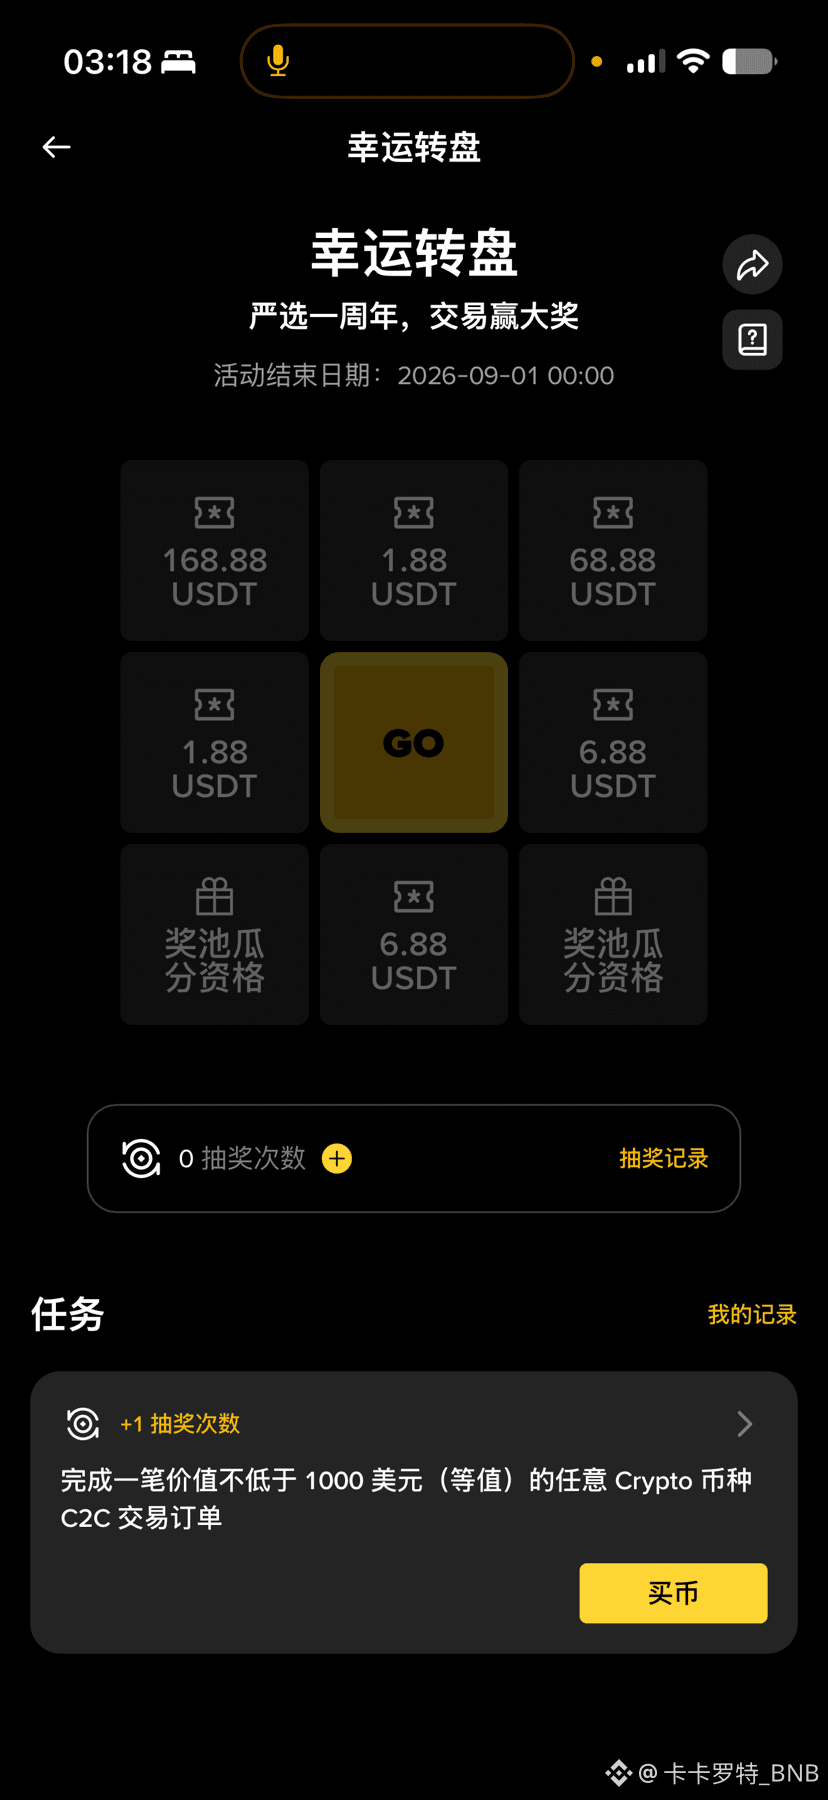
🎉 C2C厳選エリア1周年|50,000 USDTの賞金が当たる!
C2C厳選エリア1周年のキャンペーンに参加して、総額50,000 USDTの賞金プールを分け合おう。最高で iPhone 17 Pro Max 1TB📱🔥 が抽選で当たる!
コミュニティでも追加特典👇
🎟️ 毎日シェア&チェックインで、無料でもう1回抽選チャンス
🥮 さらに中秋限定ギフトボックスを10名に追加で抽選
参加方法:
1️⃣ C2C厳選エリア1周年キャンペーンに参加
2️⃣ TG / DC / コミュニティのバイナンス掲示板 / 外部コミュニティのいずれかで、キャンペーン参加のスクリーンショットを共有
3️⃣ フォームに入力し、共有したスクリーンショットをアップロード
審査に通過すると、追加の抽選チャンスが24時間以内にUIDへ付与され、キャンペーンページで利用できます。
💡 抽選チャンスは累積可能。使い切れなかった場合でも、日次更新で消えることはありません。
📅 キャンペーン期間:8月31日まで
👉 キャンペーンページ:https://www.binance.com/zh-CN/activity/chance/Premium
👉 コミュニティのチェックイン:https://forms.gle/MRRPJB4WceLGHdxt7
83
·
--
昨日私は本来諦めようと思っていたのに、それでもローカル環境で @Dusk_Foundation のノード設定を動かしてみて、テストネットで rusk`コアリポジトリをコンパイルしようとしたら、合意状態の同期に関する照合ログで詰まってしまいました
そのまま consensus/staking モジュールのノードのステーキング(質押)ロジックを掘っていくと、とても面白い変数名に気づきました:AttestationCapacity。すぐに興味が湧きました
最初はノードのロック額を記録するだけの普通の項目だと思っていましたが、呼び出しチェーンを rewards_emission.rs まで追ってみると、Dusk が底層でかなりハードコアな算力のバインディング(結びつけ)戦略を仕込んでいると分かりました
これまでの多くの PoS チェーンでは、ノードのリターンは完全に「資本ゲーム」です。つまり、買うコインが多くてロック期間が長いほど、インフレ報酬が多くなる。ノードサーバーがラズベリーパイで動いていても放っておかれるような話です。ですが Dusk はコード内で、ノードの質押による収益と Piecrust の ZK 計算による応答遅延を強く結びつけています
あるノードが単に残高が多いだけでも、直近の SA 合意で Poseidon ハッシュ処理や Plonk 証明検証が少しでも遅れると(半拍遅れた程度でも)、システムの減衰アルゴリズムが AttestationCapacity の動的な重みを直接減算します。つまり、算力が追いつかない「放置しているだけの大口」は、システムによって強制的に収益を削られてしまうわけです
もう一つとても興味深い設計は、その Gas(ガス)焼却(バーン)ロジックです。トランザクション手数料処理モジュール fee_collector では、各合規トランザクションの Base Fee がプロトコルレベルで固定の焼却として書き込まれており、実際に ZK 検証に参加した算力ノードには Priority Fee だけが重みに応じて配分されます
テストネットで走らせた算力ログから推定してみたところ、上位レイヤの RWA 資産決済が一定の取引頻度に達すると、基礎 Gas の焼却速度がすぐにシステムのブロック報酬におけるインフレ成分の増加を相殺していきます
それは「超・通貨デフレ」みたいな概念を煽るのではなく、底層のコードで「算力貢献」「質押配分」「Gas 焼却」を、お互いに制約し合う三角モデルとして直接組み込んでいます。合意に参加するのは、ただ水を汲む(抽選で得をする)のではなく、現実のハードウェア算力をチェーンに押し当てる必要がある。しかもこのすべての収益は、 $DUSK に完全に紐づけられています
#dusk
昨日私は本来諦めようと思っていたのに、それでもローカル環境で @Dusk のノード設定を動かしてみて、テストネットで rusk`コアリポジトリをコンパイルしようとしたら、合意状態の同期に関する照合ログで詰まってしまいました
そのまま consensus/staking モジュールのノードのステーキング(質押)ロジックを掘っていくと、とても面白い変数名に気づきました:AttestationCapacity。すぐに興味が湧きました
最初はノードのロック額を記録するだけの普通の項目だと思っていましたが、呼び出しチェーンを rewards_emission.rs まで追ってみると、Dusk が底層でかなりハードコアな算力のバインディング(結びつけ)戦略を仕込んでいると分かりました
これまでの多くの PoS チェーンでは、ノードのリターンは完全に「資本ゲーム」です。つまり、買うコインが多くてロック期間が長いほど、インフレ報酬が多くなる。ノードサーバーがラズベリーパイで動いていても放っておかれるような話です。ですが Dusk はコード内で、ノードの質押による収益と Piecrust の ZK 計算による応答遅延を強く結びつけています
あるノードが単に残高が多いだけでも、直近の SA 合意で Poseidon ハッシュ処理や Plonk 証明検証が少しでも遅れると(半拍遅れた程度でも)、システムの減衰アルゴリズムが AttestationCapacity の動的な重みを直接減算します。つまり、算力が追いつかない「放置しているだけの大口」は、システムによって強制的に収益を削られてしまうわけです
もう一つとても興味深い設計は、その Gas(ガス)焼却(バーン)ロジックです。トランザクション手数料処理モジュール fee_collector では、各合規トランザクションの Base Fee がプロトコルレベルで固定の焼却として書き込まれており、実際に ZK 検証に参加した算力ノードには Priority Fee だけが重みに応じて配分されます
テストネットで走らせた算力ログから推定してみたところ、上位レイヤの RWA 資産決済が一定の取引頻度に達すると、基礎 Gas の焼却速度がすぐにシステムのブロック報酬におけるインフレ成分の増加を相殺していきます
それは「超・通貨デフレ」みたいな概念を煽るのではなく、底層のコードで「算力貢献」「質押配分」「Gas 焼却」を、お互いに制約し合う三角モデルとして直接組み込んでいます。合意に参加するのは、ただ水を汲む(抽選で得をする)のではなく、現実のハードウェア算力をチェーンに押し当てる必要がある。しかもこのすべての収益は、 $DUSK に完全に紐づけられています
#dusk
10
6
95
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号