あなたのビットコインは安全かもしれない——でも、ウォレットは正しく署名していますか?
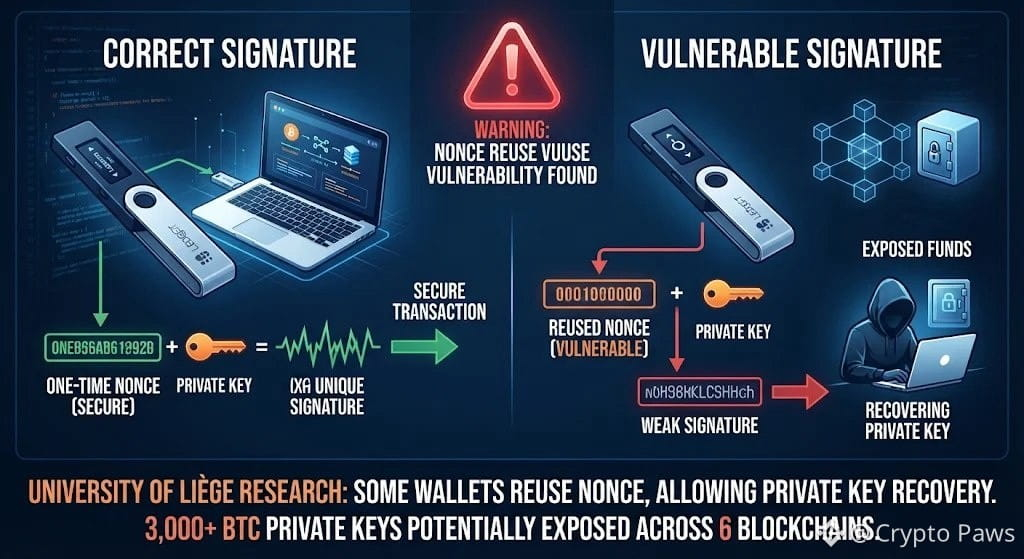
リエージュ大学の研究者は、一部のウォレットが取引への署名時に「nonce(ノンス)」と呼ばれる一度限りの数値を再利用していたことを発見しました。
同じ秘密鍵でノンスを再利用すると、攻撃者が数学的に秘密鍵を復元できてしまいます。
主な調査結果:
🔴 6つのブロックチェーンで3,620個の秘密鍵が復元された(うち3,278個はビットコイン)。
🔴 脆弱なテスト用ウォレットは、自動化された攻撃者をわずか数秒で引き寄せました。
🔴 影響を受けたアドレスには、過去の最高残高を合計すると約1億600万ドル相当が保有されていました。これは推定されるリスク額であり、盗難が確認された資金ではありません。
重要なのは、セキュリティはシードフレーズを保護したり、信頼できるチェーンを選んだりするだけではないということです。署名を生成するソフトウェアも、それと同じくらい重要です。
暗号技術の効果は、その実装次第です。
あなたは自分のウォレットのセキュリティを全面的に信頼していますか?それとも、ウォレットソフトウェアは暗号資産に潜む最大級のリスクの一つだと思いますか?
$SOXL
$SOXS
$EVAA
リエージュ大学の研究者は、一部のウォレットが取引への署名時に「nonce(ノンス)」と呼ばれる一度限りの数値を再利用していたことを発見しました。
同じ秘密鍵でノンスを再利用すると、攻撃者が数学的に秘密鍵を復元できてしまいます。
主な調査結果:
🔴 6つのブロックチェーンで3,620個の秘密鍵が復元された(うち3,278個はビットコイン)。
🔴 脆弱なテスト用ウォレットは、自動化された攻撃者をわずか数秒で引き寄せました。
🔴 影響を受けたアドレスには、過去の最高残高を合計すると約1億600万ドル相当が保有されていました。これは推定されるリスク額であり、盗難が確認された資金ではありません。
重要なのは、セキュリティはシードフレーズを保護したり、信頼できるチェーンを選んだりするだけではないということです。署名を生成するソフトウェアも、それと同じくらい重要です。
暗号技術の効果は、その実装次第です。
あなたは自分のウォレットのセキュリティを全面的に信頼していますか?それとも、ウォレットソフトウェアは暗号資産に潜む最大級のリスクの一つだと思いますか?
$SOXL
$SOXS
$EVAA