


Fluidkeyは、11月19日に発生し、ユーザーのアカウントから少なくとも158万ドルが流出した事件について、サードパーティ製ログツールの欠陥が原因だとした。
プライバシー重視のウォレットである同社によると、ユーザーの資金を管理する秘密鍵がユーザーのデバイスから外部に出ることはなかった。
バージョン1.79.22では、それ以前のすべてのアプリからの送金をブロック
11月20日、FluidkeyはXへの声明で、攻撃者がサードパーティ製のログツールの脆弱性を悪用してセッションデータにアクセスし、自社サーバー上で不正な送金を設定したうえで、ユーザーがアプリを開いた際にそれらに署名させたと述べた。同社によると、バージョン1.79.22ではこの方法で送金を事前に準備できなくなり、安全対策が強化された。
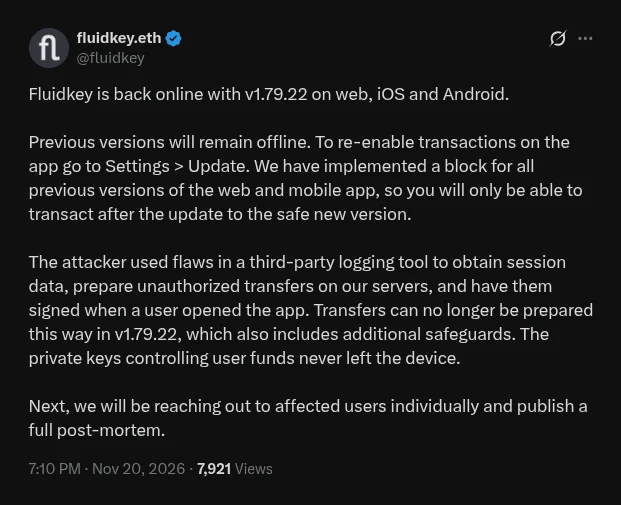 Fluidkeyは2026年11月20日、資金流出の原因はサードパーティ製のログ記録ツールにあるとする投稿をXに掲載した。
Fluidkeyはウェブ、iOS、Androidの各アプリを再びオンラインにするため、そのバージョンを公開し、旧バージョンはすべて使用できないようにした。ユーザーは再び資金を送金する前に、設定からアプリを更新する必要がある。
Fluidkeyのユーザーにはそれぞれ名前が割り当てられ、支払いは毎回新しいステルスアドレスに送られる。そのため、外部の人が特定のユーザーの保有資産を合算することはできない。すべてのアドレスはSafeのスマートコントラクトウォレットで、ブラウザー上でユーザーが支出用キーを生成する。
新しいアドレスにはガス代として使えるETHがない。Fluidkeyはリレイヤー(チェーンごとに1つのウォレット)を介してすべてのトランザクションを送信し、手数料を支払う。
11月19日、そのリレイヤーは6つのチェーン上でユーザーアカウントから資金を流出させた。
Fluidkeyは、影響を受けたユーザーに個別に連絡し、詳細な事後検証レポートを公開すると述べている。
Bitquery、6つのチェーン上にある攻撃者のウォレットへ158万ドルを追跡
ブロックチェーンデータ企業のBitqueryは、Ethereum、Base、BNB Chain、Optimism、Arbitrum、Polygon上で、攻撃者に関連するウォレットへ少なくとも158万ドルが送られたことを追跡した。17:28から18:04(UTC)までの36分間にわたる資金流出で、攻撃者が奪った資金の半分は最初の5分以内に移動した。
損失額は約83万7,000ドルに上り、Baseのユーザーが最も大きな被害を受けた。次いでEthereumが66万ドルで、単一の送金として最大だったのは、Ethereum上の2つのアカウントから送られた415,783ドル相当のUSDTだった。
Fluidkeyは18:20(UTC)、ユーザーに対してウェブサイトとアプリの利用を避けるよう呼びかけた。その日の夜、SEAL 911が資金の追跡を支援していると発表。また、18:05(UTC)にすべてのサービスを停止しており、それ以降、不正な取引は発生していないと述べた。
その後、6つのウォレットが20:05から21:29(UTC)の間に、合計881.6 ETH(当時約157万ドル相当)をTornado Cashのミキサーに入金した。盗難の数時間前、攻撃者のウォレットはTornado Cashから最初のETHを受け取っていた。
資金流出の最中、あるユーザーは2024年から使用していたウォレットに27万7,000ドルを送金した。
約163万ドルの損失が、GitHub上のトラッカーでも独自に記録された。Bitqueryの推定額は158万ドルから164万ドルの範囲だ。
Cryptopolitanによると、Predict.funは10月、サードパーティのウェブサイトが原因だとする資金流出を受け、返金を約束した。
さらに、Drift Protocolの攻撃者は盗んだ資金を洗浄するためにTornado Cashを利用した。
暗号資産業界の最も聡明な人々は、すでに私たちのニュースレターを読んでいます。あなたも参加しませんか?